

Adobe RCE, DNS Wallet Theft, NVIDIA Container Escape, Self-Healing Backdoor + 23 More – CYBERDEFENSA.MX

Someone built a tool to steal data, then decided it should scare the victim for fun. Yes, that’s an actual feature. And somehow, it fits right in with this week’s security stories.

The rest gets interesting in different ways. A small permission can lead to a big theft. A trusted login can hide the wrong person. Old bugs are finding new victims, familiar tools are being put to strange uses, and some flaws are so simple you wonder how nobody spotted them sooner.

There’s a lot more hiding in the details, including a few twists you probably wouldn’t expect. Here’s what made the list this week.

The threats change every week. Subscribe, and we’ll alert you when each new ThreatsDay Bulletin is out.

If there’s one thing this week’s stories make clear, it’s that attackers don’t always need a clever trick. Sometimes a stolen login, a forgotten setting, or one small mistake is enough. And even when the bug gets fixed, the trouble it caused might still be sitting there.

The lesson is pretty simple: don’t just check what’s broken. Check who got in, what they touched, and whether they can come back. Keep an eye on the things everyone assumes are safe. Those are often the ones nobody looks at until something goes wrong. That’s it for this edition. See you next week, hopefully with fewer surprises.
Unpatched Magento and Adobe Commerce Zero-Day Exploited to Backdoor Online Stores – CYBERDEFENSA.MX

Attackers are exploiting a new unpatched vulnerability in Magento Open Source and Adobe Commerce that lets them run malicious code on an online store’s server without logging in, Dutch e-commerce security company Sansec said in an advisory published on September 5.

Sansec, which discovered the flaw and named it StyleSmuggler, said attacks started on September 4. «Sansec is publishing early because stores are being compromised right now,» the company said.

As of September 6, Adobe has not published an advisory, a CVE identifier, a patch, or a workaround, and its Adobe Commerce security bulletin index lists nothing after the August 11 update.

A successful attack gives the attacker code execution on the store’s server and installs a persistent backdoor. Sansec said all current versions are affected, including 2.4.9, and that it reproduced the full unauthenticated chain on clean Magento Open Source installations of 2.4.7, 2.4.8, and 2.4.9.

Its first victim ran 2.4.6-p15 with Adobe’s July and August 2026 security updates applied, which is the latest patch level Adobe offers for that release line and one that Adobe’s August bulletin labels 2.4.6-2026-aug.

Sansec has not published a reproduction on Adobe Commerce or on Adobe Commerce on Cloud, and Adobe has not confirmed which versions are affected. Sansec has not said how many stores have been compromised.

The researchers’ interim advice for stores not running its Shield product is to temporarily disable GraphQL until Adobe releases a fix.

Disrex Group, a Magento hosting and development company that hosts and responded to two of the compromised stores, notes that headless and progressive web app storefronts require GraphQL, whereas most classic and Hyvä storefronts do not.

Adobe’s next scheduled security release is on September 8, Sansec said, and it is not yet known whether that release will cover this bug.

Disrex’s findings are independent evidence of exploitation from outside Sansec. In an incident-response repository published on September 5, the company said it handled two compromised stores and a third that was attacked but not breached, and that its web-server rules are based on attack traffic captured on one of the compromised stores. In answers to questions from The Hacker News, Disrex said both stores ran Magento Open Source rather than Adobe Commerce, and that it hosts them itself through its hosting brand RexHosting.

The store Disrex labels Store A ran Magento Open Source 2.4.8 and was a Sansec Shield customer, with the module installed, enabled, and licensed. It was hit at 23:10 UTC on September 4, hours before Sansec’s first blocking rules for this flaw went live, and Disrex said Shield was active and blocking other malicious traffic against the store at the time.

Store B, which was not a Shield customer, ran Magento 2.4.7-p2, a security patch level that Adobe’s version history dates to August 2024, eight levels behind the current 2.4.7-p10. It was first hit at 00:55 UTC on September 5, Disrex said, and it is the store from which the company’s web-server rules and its reading of the vulnerable code were taken.

Both stores were breached inside the roughly eight-hour window between the first exploitation Sansec observed and the moment any defence for it existed, Disrex said. «Patch status was irrelevant here, which is the part merchants most need to hear,» the company told The Hacker News.

The repository carries its own warning. «This repository was written with AI assistance, during a live incident, in a few hours,» its README says, adding that it has not been reviewed, that its Apache rules were never run against a live Apache server, and that most of its cleanup commands were written rather than executed.

Sansec’s indicators describe the implant as a background process disguised under [kworker/u:8:0], a name that belongs to a Linux kernel thread, with a binary installed at ~/.local/share/.gvfsd/gvfsd-user under the site user’s home directory rather than the web root, and a cron entry that restarts it every five minutes.

Disrex described the binary as a stripped, statically linked Rust program of roughly 1.9 MB built for x86-64 and arm64, and said the cron entry is written straight to the spool file under /var/spool/cron/crontabs/, so the system log shows no crontab replacement.

One store carried the same line 1,728 times, and the implant re-added it within a second of removal.


On one of the two stores, the implant made no outbound connection at all. It held 28 connections to the store’s own Redis instance on port 6379 and read Magento’s session storage from it, Disrex said, and neither of its two packet captures, each over 200 MB and taken while the implant was live, contained a single packet to the download host or the command-and-control address that Sansec listed.

Disrex told The Hacker News over email that each store ran in its own isolated account with a single site owner, no sudo rights, and no path to any other customer, that the implant ran as the unprivileged site user and could reach nothing beyond that store, and that it confirmed no lateral movement and no other affected site on its platform.

Both stores were contained the same day, roughly eleven and fourteen hours after first contact, the company said, and it found no evidence of data exfiltration, no rogue admin accounts, no injected payment skimmer, and no database backdoor. All sessions were invalidated, and credential rotation is underway as a precaution.

Because it runs a number of Magento stores on its own platform and found the first compromise quickly, Disrex said, it swept its whole estate within the hour and found the second store the same afternoon. The company has also published an incident write-up.

Sansec said that for Shield customers attacked before its rules went live, it has no indication that the backdoor was actually used, and recommended rotating Magento credentials wherever the process has been identified.

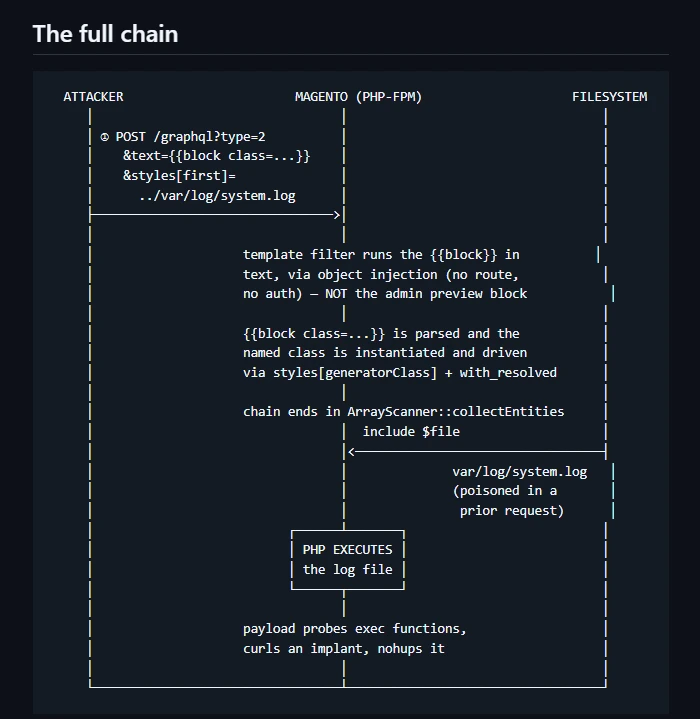
The attack works in two stages, according to Sansec’s outline. It first plants PHP code in a file that Magento itself writes, for example, when generating a failure report. Then it makes Magento execute that file by triggering the platform’s standard «Payment Transaction Failed Reminder» email. The code runs while Magento renders the message, so no one has to open it, and the attack can succeed even if email delivery fails.

Sansec has not yet published the full exploit chain and said a breakdown of the chain, the dropper, and the implant will follow in an update.

Disrex’s reading of the chain, published in a mechanism write-up alongside its rules, is that a directive within the injected text drives a sequence of Magento’s own classes into code that exists solely to serve the command-line dependency-injection compiler.

That code ends by including a file path the attacker chose: the log poisoned a moment earlier. The executed PHP dropper attempts six PHP functions in turn to start a process, then downloads and launches the implant. Disrex names three files under setup/src/Magento/Setup/Module/Di/Code/ as the point where the chain ends, and told The Hacker News it identified that sink on its own by reading Magento source on the compromised store. Sansec has not confirmed that reading, and Disrex does not publish the assembled request.

Two locations matter for the first stage. Sansec’s published check searches var/report/ for the marker X_TRACE_. Disrex said both of its infections were poisoned through var/log/system.log instead and would have been missed by that check, so both directories need searching.

The marker has already drifted: Disrex saw a trigger header of the form X-TRACE- followed by ten hex characters on the morning of September 5 and the same header without the word TRACE by the afternoon, so a search should match the shape rather than the exact string.

A TypeError from array_merge() with an integer argument in system.log, immediately after the include, is evidence that the exploit succeeded, Disrex said. However, a stealthier variant returns an empty array and leaves nothing in the log.

For the process, Disrex said that a genuine kernel thread is owned by root and has no resident memory, so a bracketed name on the site user with real memory usage is the implant. The implant sets its command line to the literal bracketed string, so a check written against the process’s comm field matches nothing.

Disrex also found that the binary running in memory on one store was a different build from the file on disk, and advises hashing the running process from /proc//exe as well as the file. Unexpected bursts of «Payment Transaction Failed Reminder» emails are a reason to investigate, Sansec said, although legitimate declined payments generate the same notification.

The following indicators have been published by Sansec and in Disrex’s indicator list –

  • Process: [kworker/u:8:0] owned by a non-root user
  • File: ~/.local/share/.gvfsd/gvfsd-user
  • File: ~/.local/share/.gvfsd/.gvfsd_<8hex>.lock
  • File: /tmp/.gvfsd_<8hex>.lock
  • File: /tmp/.kw_
  • Cron: */5 * * * * exec /.local/share/.gvfsd/gvfsd-user, with a variant pointing at /tmp/.kw_
  • SHA-256: e315687a1dfe61ef4a5a5642214db6d3b2b05d81391285eebc2af664641a26a7 (Sansec’s sample)
  • SHA-256: 8334b434fa3fe9f59cebe9609b11e0b1fd19d10212c45c705adec1902a1d06ef (on disk on both Disrex stores)
  • SHA-256: 251fabd50d7b18a8b5e1b3ef5d64e7198c17244778f6461fb1ab07f6169bf220 (running in memory on one Disrex store)
  • Domain: 247.cdnflare[.]xyz (malware download host)
  • IP: 99.84.67[.]186:443 (command-and-control over WebSocket and TLS, per Sansec)
  • IP: 88.216.72[.]181 (attacker source, per Sansec)
  • IP: 5.181.86[.]133 (attacker source sending in bulk, per Disrex)

Sansec recommends its eComscan scanner to detect the implant, and said version 1.9.7 will terminate the process for Shield customers.

Disrex reported a clean result on Store A. eComscan ran there at 10:00 UTC on September 5, roughly eleven hours after the implant first ran and while 1,728 cron lines were present, and reported the store clean. The cause was scope rather than a scanner fault, Disrex told The Hacker News: the scheduled scan was pointed at the store’s document root, and the implant had installed one directory above it, under the account’s home directory. Disrex has since widened the scan path and said it would confirm the eComscan build number separately.

There is no vendor fix to install. Until Adobe ships one, the options are Sansec’s temporary GraphQL shutdown; three unofficial mitigations published by Disrex, ProxiBlue, and Graycore; and two server settings that do not depend on the flaw.

Disrex published nginx and Apache rules that block requests carrying the exploit’s parameters in the URL query string. Its own test on a live store showed the limit: the same parameters sent in a POST body reached PHP, as did a JSON body, because nginx and Apache inspect only the query string, Disrex said. Disrex describes the rules as stopping the campaign as it currently runs rather than the vulnerability.

Disrex’s main mitigation adds a check to three methods in Magento’s dependency-injection code scanners, preventing them from running outside the command line. The hand edit is reverted by every composer install, so Disrex also ships it as a composer-patches source patch that reapplies on deploy and, it says, applies unchanged from 2.4.6 through 2.4.9.

One of the three files, ClassesScanner.php, is called over HTTP by at least one third-party module, mageplaza/module-admin-permissions, and guarding it breaks that module’s admin screen, so Disrex tells administrators to search their vendor directory before touching it.

The guard was tested on a harness rather than inside a running store, and Disrex says it is not a complete fix on its own. Disrex told The Hacker News the guard is its own work, written during the response, and was not developed with anyone else. A GitHub user, ProxiBlue, separately published the same guard on September 5 as three unofficial patches. Neither Sansec nor Adobe has confirmed that these scanners are where the chain ends.

Graycore, LLC published a Magento module on GitHub and Packagist on September 5 whose current code, Graycore says, hardens three points on the chain: the email template block directive refuses backend blocks, the grid row URL generator checks a class before building it, and PHP opening tags in Web API fatal error reports are broken.

The version on Packagist at the time of writing was an earlier release whose only mitigation targeted a PayPal GraphQL resolver that has since been removed. The README says «That is hardening, not a fix» and warns that other paths through the vulnerability remain open and that a store may already be compromised.

Two server settings do not depend on knowing the chain at all, Disrex said. At one of its two stores, the first four of the six PHP functions the dropper tried were disabled; proc_open was not, and the dropper used it to start the implant, with open_basedir doing nothing to contain the child process.

Adding proc_open to PHP’s disable_functions, and mounting /tmp, /var/tmp and /dev/shm with noexec so a downloaded binary cannot run, are the layers Disrex puts ahead of every rule in its repository.

For a store that is already infected, Disrex’s cleanup guide sets the order: preserve evidence first, remove the cron entry before killing the process because the process restores it, do not reboot because the copy under /proc may be the only remaining binary, and do not run composer install to clean up because it overwrites the timestamps that show what was touched.

It then recommends flushing session storage since the implant read it, and rotating the crypt/key in app/etc/env.php, as well as every admin password, every payment provider API key, and every other integration credential in that file.

Hosting providers Nexcess and Liquid Web posted identical incident notices on September 5, stating they were reviewing their server environments and implementing precautionary measures.

Neither claims a confirmed customer compromise or its own reproduction of the flaw. Disrex recorded 26 distinct source addresses across its two stores, taken from the stores’ own nginx access logs and deduplicated, two of them hosting infrastructure sending in bulk and the rest a residential proxy pool sending two to six requests each, and said that blocking the single attacker address in Sansec’s advisory would have stopped less than a quarter of the traffic it saw. An earlier count of 28 included two of Disrex’s own servers making verification requests during the response, which it removed. No source has named the attackers.

The Hacker News has reached out to Adobe, Sansec, and Graycore for comment, and will update the story if we hear back.

Un fallo en la extensión de Adobe Acrobat permite que sitios maliciosos lean datos web de WhatsApp – CYBERDEFENSA.MX

Investigadores de ciberseguridad han revelado detalles de un cadena de vulnerabilidad ahora parcheada en la extensión Adobe Acrobat Chrome que tiene más de 314 millones de usuarios y que, de ser explotada, podría facilitar un secuestro silencioso de los datos de WhatsApp de un usuario.

La deficiencia ha sido nombrada en código. Lector hermético por Laboratorios Guardio. Se rastrea oficialmente como CVE-2026-48294 (Puntuación CVSS: 7,4), y la vulnerabilidad se describe como un caso de vulnerabilidad de divulgación de datos de origen cruzado de clase de secuencias de comandos entre sitios universales (UXSS). Afecta a todas las versiones de la extensión (ID: efaidnbmnnnibpcajpcglclefindmkaj) antes e incluyendo 26.5.2.2.

La explotación exitosa de la falla puede eludir la política del mismo origen del navegador y acceder a los datos vinculados a la sesión de la víctima en todos los orígenes. El único requisito previo es que requiera la interacción del usuario. Se debe convencer a la víctima para que visite una URL creada con fines malintencionados o interactúe con una página web comprometida que active la ruta del código vulnerable de la extensión.

Ciberseguridad

En otras palabras, un atacante puede utilizar la falla como arma para obtener acceso de lectura de origen cruzado a datos vinculados a sesiones. Esto puede incluir contenido autenticado de aplicaciones web de terceros cargadas en el navegador de la víctima.

«La configuración es casi insultantemente ordinaria: una página controlada por un atacante, diseñada para parecerse al tipo de página a la que se llega a través de resultados de búsqueda, correos electrónicos de marketing, etc.», dijo el investigador de Guardio Labs, Shaked Biner, en un informe compartido con The Hacker News. «El visitante, que ya tiene instalada la extensión Adobe Acrobat, abre esa página».

«La página activa un motor inactivo dentro de la extensión y llega directamente a WhatsApp Web. Segundos después, la vista web renderizada de WhatsApp (la lista de chat, los nombres de los contactos, los mensajes, el nombre del perfil, el texto de cualquier conversación abierta) es todo WhatsApp en manos del atacante».

Lo notable de la falla es que no requiere que un mal actor instale malware a través de otros medios, phishing las credenciales de un usuario o extraiga su cookie de sesión. Todo lo que necesita es que la víctima visite la página web diseñada.

La secuencia completa de acciones es la siguiente:

  • Una página controlada por un atacante llama a un elemento iframe cargado desde los recursos de extensión.
  • El iframe envía comandos para modificar la configuración y activar el motor Hermes, que maneja la integración de WhatsApp en la extensión solo si se habilita una característica específica («floodgate-add»).
  • La página del atacante abre WhatsApp Web en una pestaña del navegador en segundo plano.
  • El iframe envía comandos directamente al motor dirigidos a la pestaña de WhatsApp después de obtener el ID numérico de la pestaña.
  • El motor manipula WhatsApp Web inyectando un formulario POST en el DOM de WhatsApp para robar datos de WhatsApp.

«¿Por qué enviar un formulario lleva el texto del chat fuera del origen de WhatsApp? Dos habilitadores de las especificaciones HTML: un elemento de opción sin atributo de valor envía su contenido de texto, y el contenido de texto de un nodo es la concatenación de todo lo que se representa debajo de él», explicó Biner. «¡Mueva el cuerpo vivo y el valor enviado de la opción se convertirá en el texto completo de la página renderizada!»

Ciberseguridad

«El segundo facilitador es que la política de seguridad de contenido de WhatsApp Web no incluye ninguna directiva de acción de formulario, y según la especificación, esa ausencia significa que un envío de formulario de nivel superior puede navegar a cualquier origen. Por lo tanto, WhatsApp mismo realiza la navegación, PUBLICANDO su propio DOM renderizado en nuestro punto final controlado y luego procesando diligentemente todo lo que enviamos de regreso».

Como resultado, un actor de amenazas puede explotar HermeticReader para capturar la lista de chat renderizada, los nombres de los contactos, las vistas previas de los mensajes, el nombre del perfil y el texto visible de la conversación abierta.

«La industria centra su atención en las dramáticas clases de hazañas y deja que la plomería suponga que nadie las examinará detenidamente», concluyó Guardio. «La composición es la amenaza. Los defectos a nivel de plomería se convierten en el colapso a nivel del edificio, y cuanto mayor es la base de instalación, más tiempo permanece el edificio antes de que alguien revise las juntas».

Las actualizaciones de Firefox, Chrome, Adobe y VMware solucionan múltiples fallos de seguridad críticos – CYBERDEFENSA.MX

Mozilla tiene liberado actualizaciones para abordar dos fallas críticas en Firefox para las cuales advirtió que se ha publicado un código de explotación.

Las vulnerabilidades se enumeran a continuación:

  • CVE-2026-15718un puntero no válido en JavaScript: componente WebAssembly
  • CVE-2026-15719un aislamiento del sitio en el DOM: componente de navegación

«Somos conscientes de que el código de explotación para esto es público, sin embargo, no tenemos conocimiento de ningún ataque en la naturaleza que aproveche esta falla», dijo Mozilla en un aviso. Ambas vulnerabilidades se solucionaron en la versión 152.0.6 de Firefox.

El lanzamiento llega como Google. enviado corrige 15 fallas de seguridad, incluidos dos errores críticos de uso después de la liberación en Ozono (CVE-2026-15764 y CVE-2026-15765), una capa de abstracción multiplataforma que permite al navegador interactuar de forma nativa con varios servidores de visualización y sistemas de ventanas. Es compatible con Linux, ChromeOS y Fuchsia.

Ciberseguridad

«El uso gratuito en Ozone en Google Chrome en Linux anterior a 150.0.7871.125 permitió a un atacante remoto que convenció a un usuario a realizar gestos específicos en la interfaz de usuario para explotar potencialmente la corrupción del montón a través de una página HTML diseñada», según una descripción de CVE-2026-15764 en la Base de datos nacional de vulnerabilidad (NVD) del NIST.

Las deficiencias se han solucionado en la versión 150.0.7871.124/.125 de Chrome para Windows y Mac y en la 150.0.7871.124 para Linux.

En un desarrollo relacionado, Adobe ha publicado actualizaciones de seguridad para 88 vulnerabilidades, incluidos múltiples errores de gravedad crítica en ColdFusion, Commerce, Experience Manager e Illustrator. De estos, ocho impacto Adobe ColdFusion –

  • CVE-2026-48318 (Puntuación CVSS: 9,9): una vulnerabilidad de recorrido de ruta que podría conducir a la ejecución de código arbitrario
  • CVE-2026-48322 (Puntuación CVSS: 9,6): una vulnerabilidad de inyección de código que podría provocar la ejecución de código arbitrario.
  • CVE-2026-48284 (Puntuación CVSS: 9,6): una vulnerabilidad de validación de entrada incorrecta que podría provocar la ejecución de código arbitrario
  • CVE-2026-48321 (Puntuación CVSS: 9,3): una vulnerabilidad de autorización incorrecta que podría provocar una escalada de privilegios
  • CVE-2026-48325 (Puntuación CVSS: 9,3): falta de autenticación para una vulnerabilidad de función crítica que podría provocar la ejecución de código arbitrario
  • CVE-2026-48319 (Puntuación CVSS: 9,1): una vulnerabilidad de recorrido de ruta que podría conducir a la ejecución de código arbitrario
  • CVE-2026-48324 (Puntuación CVSS: 9,1): una vulnerabilidad de inyección SQL que podría provocar la ejecución de código arbitrario
  • CVE-2026-48327 (Puntuación CVSS: 9,0): una vulnerabilidad de autorización incorrecta que podría provocar la ejecución de código arbitrario
Ciberseguridad

Las fallas de CodeFusion se han solucionado en las versiones ColdFusion 2025 Update 11 y ColdFusion 2023 Update 22. Adobe también corrigió dos fallas críticas cada una en Código abierto de Adobe Commerce y Magento y Administrador de experiencia de Adobe –

  • CVE-2026-48356 (Puntuación CVSS: 9,6): una vulnerabilidad de carga de archivos en Adobe Commerce y Magento Open Source que podría provocar una escalada de privilegios.
  • CVE-2026-48358 (Puntuación CVSS: 9.1) – Una codificación inadecuada o una vulnerabilidad de escape de salida en Adobe Commerce y Magento Open Source que podría conducir a la ejecución de código arbitrario.
  • CVE-2026-48259 (Puntuación CVSS: 9,6): una vulnerabilidad de falsificación de solicitudes del lado del servidor en Adobe Experience Manager que podría provocar la ejecución de código arbitrario.
  • CVE-2026-48359 (Puntuación CVSS: 9,6): una restricción inadecuada de la vulnerabilidad de referencia de entidad externa XML en Adobe Experience Manager que podría provocar la ejecución de código arbitrario.

En otros lugares, Broadcom ha liberado una solución para una vulnerabilidad crítica de omisión de autenticación en VMware Avi Load Balancer (CVE-2026-47865puntuación CVSS: 9,8) que un usuario malintencionado con acceso a la red puede aprovechar para acceder al plano Avi Control. A Filip Waeytens, del Centro de Seguridad Cibernética de la OTAN (NCSC), se le atribuye el mérito de descubrir e informar la falla.

Aunque ninguna de las vulnerabilidades ha sido marcada como explotada activamente, es esencial que las organizaciones instalen las últimas actualizaciones, dado que se sabe que los actores de amenazas utilizan las fallas de estos productos como armas en los ataques.

CISA agrega 4 fallas de Adobe, Joomla y Langflow activamente explotadas a KEV – CYBERDEFENSA.MX

La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) el martes agregado cuatro fallos de seguridad a sus vulnerabilidades explotadas conocidas (KEV) catálogo, citando evidencia de explotación activa.

Las vulnerabilidades se enumeran a continuación:

  • CVE-2026-48282 (Puntuación CVSS: 10,0): una vulnerabilidad de recorrido de ruta en Adobe ColdFusion que podría provocar la ejecución de código arbitrario en el contexto del usuario actual.
  • CVE-2026-56290 (Puntuación CVSS: 10.0): una vulnerabilidad de control de acceso inadecuado en Joomlack Page Builder que podría permitir la ejecución remota de código mediante la carga de archivos arbitrarios no autenticados.
  • CVE-2026-55255 (Puntuación CVSS: 6.1): una omisión de autorización a través de una vulnerabilidad de clave controlada por el usuario en Langflow que podría permitir a un atacante autenticado ejecutar cualquier flujo que pertenezca a otro usuario especificando el ID del flujo de la víctima en la solicitud.
  • CVE-2026-48908 (Puntuación CVSS: 10.0): carga sin restricciones de un archivo con una vulnerabilidad de tipo peligroso en JoomShaper SP Page Builder que permite a usuarios no autenticados cargar archivos arbitrarios, lo que en última instancia resulta en la carga y ejecución de código PHP.

Vale la pena señalar que explotación de CVE-2026-48282 se observó pocas horas después de la divulgación pública, y Ryan Dewhurst, investigador de seguridad y fundador de KEVIntel, le dijo a The Hacker News que se registró un intento desde una dirección IP geolocalizada en la India («103.207.14[.]220»).

Ciberseguridad

CVE-2026-48908, por otro lado, se dice que ha sido explotado como día cero para cargar un archivo PHP mediante una solicitud HTTP POST al punto final «index.php?option=com_sppagebuilder&task=asset.uploadCustomIcon», seguido de la aparición de una nueva cuenta de superusuario, según misSitios.guru. Se recomienda a los usuarios de SP Page Builder que actualicen a la versión 6.6.2 o posterior.

El servicio de administración de sitios Joomla y WordPress también registró esfuerzos de explotación dirigidos a CVE-2026-56290 a partir del 27 de junio de 2026, para entregar un shell web en sitios susceptibles. El problema se solucionó en la versión 3.6.0 de Page Builder CK.

«El primer shell web confirmado que detectamos se encontraba en /media/com_pagebuilderck/gfonts/bhup.php, un shell de carga con clave en $_POST[‘_upl’] campo», mySites.guru explicado.

«Debido a que la falla permite al atacante elegir la carpeta de destino, un archivo colocado podría estar en cualquier lugar, no solo en los directorios de carga obvios, así que busque archivos PHP perdidos en /media/com_pagebuilderck/ primero y luego más ampliamente en /images, /media, /templates y /administrator».

En cuanto a CVE-2026-55255, Sysdig reveló A finales del mes pasado observó a un operador solitario («45.207.216[.]55») armando la vulnerabilidad junto con CVE-2026-33017, una falla de ejecución remota de código no autenticado en Langflow, como parte de una campaña sostenida que duró entre el 22 y el 25 de junio de 2026.

«El 25 de junio de 2026, el operador (45.207.216[.]55) regresaron a una instancia de Langflow expuesta a Internet que habían sondeado por primera vez tres días antes y ejecutaron una sesión metódica y exhaustiva: reconocimiento de aplicación/autenticación → enumeración de flujo → el IDOR CVE-2026-55255 → un bucle sostenido del RCE CVE-2026-33017 con intentos de conexión salientes», dijo Michael Clark de Sysdig.

La actividad se considera oportunista y financieramente motivada. A la explotación de CVE-2026-33017 le sigue la implementación de cargas útiles diseñadas para buscar un descargador de segunda etapa responsable de entregar malware adicional. Esta cadena de ataques es consistente con los ataques de botnet y cryptojacking. Dicho esto, se desconoce la naturaleza exacta de la carga útil final.

Ciberseguridad

La empresa de seguridad en la nube ha descrito CVE-2026-55255 como un caso de referencia de objeto directo inseguro (IDOR) entre inquilinos, que el actor de amenazas aprovechó para robar claves de proveedor de modelo de lenguaje grande (LLM) y claves de AWS.

«Las plataformas de orquestación de IA son un tesoro de credenciales por derecho propio, y este operador claramente lo sabía», dijo Sysdig. «El RCE persiguió al anfitrión, mientras que el IDOR persiguió los flujos de otros inquilinos y sus claves».

El desarrollo lo convierte en la última falla de Langflow explotada por malos actores durante el año pasado después de CVE-2025-3248, CVE-2026-0770, CVE-2026-33017, CVE-2026-21445, CVE-2025-34291 y CVE-2026-5027.

La semana pasada, Sysdig también documentó el primer caso conocido de ransomware agente en el que un operador humano implementó un agente artificial y proporcionó la infraestructura necesaria para permitir que el agente manejara toda la operación de extorsión de principio a fin explotando la falla Langflow CVE-2025-3248. ha sido nombrado en clave JADEPUFFER.

A la luz de la explotación activa, se recomienda a las agencias del Poder Ejecutivo Civil Federal (FCEB) que apliquen las correcciones antes del 10 de julio de 2026 para salvaguardar sus redes.

Adobe parchea 7 fallas CVSS 10.0 en ColdFusion y Campaign Classic – CYBERDEFENSA.MX

Adobe ha lanzado parches para múltiples fallas de seguridad de máxima gravedad que afectan a Adobe ColdFusion y Adobe Campaign Classic.

Las actualizaciones de ColdFusion «resuelven vulnerabilidades críticas e importantes que podrían conducir a la ejecución de código arbitrario, escalada de privilegios, lectura arbitraria del sistema de archivos y omisión de funciones de seguridad», dijo Adobe en una alerta publicada el martes.

El vulnerabilidades se enumeran a continuación –

  • CVE-2026-48276, CVE-2026-48283 (Puntuaciones CVSS: 10,0) – Carga sin restricciones de archivos con vulnerabilidades de tipo peligroso que podrían provocar la ejecución de código arbitrario
  • CVE-2026-48277, CVE-2026-48281, CVE-2026-48316 (Puntuaciones CVSS: 10.0) – Vulnerabilidades de validación de entrada incorrecta que podrían conducir a la ejecución de código arbitrario
  • CVE-2026-48282 (Puntuación CVSS: 10,0): una vulnerabilidad de recorrido de ruta que podría provocar la ejecución de código arbitrario
  • CVE-2026-48313 (Puntuación CVSS: 9,3): una vulnerabilidad de recorrido de ruta que podría provocar una lectura arbitraria del sistema de archivos
  • CVE-2026-48315 (Puntuación CVS: 9,3) – Una vulnerabilidad de validación de entrada inadecuada que podría conducir a una escalada de privilegios.

Los problemas se abordaron en ColdFusion 2023 Update 21 y ColdFusion 2025 Update 10. A los investigadores de seguridad Anirudh Anand, Matan Sandori y 2Bsecure se les atribuye el descubrimiento y la notificación de CVE-2026-48283, CVE-2026-48313 y CVE-2026-48307.

Ciberseguridad

Por otra parte, Adobe también ha enviado correcciones para cerrar una falla crítica en Adobe Campaign Classic que afecta las versiones ACC v7: 7.4.3 compilación 9396 y anteriores para Windows y Linux que podría resultar en la ejecución de código arbitrario.

La vulnerabilidad, rastreada como CVE-2026-48286 (Puntuación CVSS: 10.0), es un caso de autorización incorrecta que podría permitir a un atacante ejecutar código arbitrario en los sistemas afectados. Ha sido parcheado en la versión ACC v7: 7.4.3 build 9397.

Adobe señaló que CVE-2026-48286 solo afecta las instancias locales de Adobe Campaign, incluidas las implementaciones totalmente locales y los componentes locales en implementaciones híbridas. Las instancias alojadas en Adobe ya se han actualizado y no requieren ninguna acción.

La compañía también enfatizó que no ha encontrado ningún exploit disponible para ninguno de los problemas abordados como parte de las dos actualizaciones.

La divulgación se produce cuando Adobe dijo que pasará de la publicación mensual a bimensual de boletines y avisos de seguridad el segundo y cuarto martes de cada mes a partir del 14 de julio de 2026, como resultado directo del descubrimiento acelerado de vulnerabilidades utilizando modelos de inteligencia artificial (IA).

«Las capacidades de IA de vanguardia que estamos utilizando también están disponibles para los atacantes, y la ventana entre la divulgación pública de vulnerabilidades y la explotación activa se está reduciendo de días a horas», dijo el director de seguridad de Adobe, Aanchal Gupta. dicho. «Estamos aplicando IA para encontrar y solucionar las vulnerabilidades primero, y hacer que esas soluciones lleguen más rápido a los clientes es el siguiente paso natural».

El martes de parches de abril corrige fallas críticas en SAP, Adobe, Microsoft, Fortinet y más – CYBERDEFENSA.MX

Una serie de vulnerabilidades críticas que afectan a los productos de Adobe, Fortinet, Microsoft y SAP han ocupado un lugar central en los lanzamientos del martes de parches de abril.

Encabezando la lista se encuentra una vulnerabilidad de inyección SQL que afecta a SAP Business Planning and Consolidation y SAP Business Warehouse (CVE-2026-27681puntuación CVSS: 9,9) que podría dar lugar a la ejecución de comandos arbitrarios de la base de datos.

«El programa ABAP vulnerable permite a un usuario con pocos privilegios cargar un archivo con sentencias SQL arbitrarias que luego se ejecutarán», Onapsis dicho en un aviso.

En un posible escenario de ataque, un mal actor podría abusar de la funcionalidad relacionada con la carga afectada para ejecutar SQL malicioso contra almacenes de datos BW/BPC, extraer datos confidenciales y eliminar o corromper el contenido de la base de datos.

«Las cifras de planificación manipuladas, los informes rotos o los datos de consolidación eliminados pueden socavar los procesos cerrados, los informes ejecutivos y la planificación operativa», Pathlock dicho. «En las manos equivocadas, este problema también crea un camino creíble hacia el robo sigiloso de datos y la interrupción abierta del negocio».

Otra vulnerabilidad de seguridad que merece una mención es la ejecución remota de código de gravedad crítica en Adobe Acrobat Reader (CVE-2026-34621, puntuación CVSS: 8,6) que ha sido objeto de explotación activa en la naturaleza.

Ciberseguridad

Dicho esto, hay muchas incógnitas en este momento. No está claro cuántas personas se han visto afectadas por la campaña de piratería. Tampoco hay información sobre quién está detrás de la actividad, quién está siendo atacado y cuáles podrían ser sus motivos.

También parcheado por Adobe son cinco fallas críticas en las versiones 2025 y 2023 de ColdFusion que, si se explota con éxito, podría provocar la ejecución de código arbitrario, denegación de servicio de la aplicación, lectura arbitraria del sistema de archivos y omisión de funciones de seguridad.

Las vulnerabilidades se enumeran a continuación:

  • CVE-2026-34619 (Puntuación CVSS: 7,7): una vulnerabilidad de recorrido de ruta que conduce a la omisión de una característica de seguridad
  • CVE-2026-27304 (Puntuación CVSS: 9,3): una vulnerabilidad de validación de entrada incorrecta que conduce a la ejecución de código arbitrario
  • CVE-2026-27305 (Puntuación CVSS: 8,6): una vulnerabilidad de recorrido de ruta que conduce a una lectura arbitraria del sistema de archivos
  • CVE-2026-27282 (Puntuación CVSS: 7,5) – Una vulnerabilidad de validación de entrada incorrecta que conduce a la omisión de la función de seguridad
  • CVE-2026-27306 (Puntuación CVSS: 8,4): una vulnerabilidad de validación de entrada incorrecta que conduce a la ejecución de código arbitrario

También se han publicado correcciones para dos vulnerabilidades críticas de FortiSandbox que podrían provocar la omisión de autenticación y la ejecución de código:

  • CVE-2026-39813 (Puntuación CVSS: 9.1): una vulnerabilidad de recorrido de ruta en la API JRPC de FortiSandbox que podría permitir que un atacante no autenticado omita la autenticación a través de solicitudes HTTP especialmente diseñadas. (Corregido en las versiones 4.4.9 y 5.0.6)
  • CVE-2026-39808 (Puntuación CVSS: 9.1): una vulnerabilidad de inyección de comandos del sistema operativo en FortiSandbox que podría permitir que un atacante no autenticado ejecute código o comandos no autorizados a través de solicitudes HTTP diseñadas. (Corregido en la versión 4.4.9)

El desarrollo se produce cuando Microsoft abordó la asombrosa cantidad de 169 defectos de seguridad, incluida una vulnerabilidad de suplantación de identidad que afecta a Microsoft SharePoint Server (CVE-2026-32201, puntuación CVSS: 6,5) que podría permitir a un atacante ver información confidencial. La compañía dijo que está siendo explotado activamente, aunque no hay información sobre la explotación salvaje asociada con el error.

Ciberseguridad

«Los servicios de SharePoint, especialmente aquellos utilizados como almacenes de documentos internos, pueden ser un tesoro para los actores de amenazas que buscan robar datos, especialmente datos que pueden aprovecharse para forzar pagos de rescate utilizando técnicas de doble extorsión, amenazando con revelar los datos robados si no se realiza el pago», dijo Kev Breen, director senior de investigación de amenazas de Immersive.

«Una preocupación secundaria es que los actores de amenazas con acceso a los servicios de SharePoint podrían desplegar documentos armados o reemplazar documentos legítimos con versiones infectadas que les permitirían propagarse a otros hosts o víctimas que se mueven lateralmente por toda la organización».

Parches de software de otros proveedores

Además de Microsoft, otros proveedores también han publicado actualizaciones de seguridad durante las últimas semanas para rectificar varias vulnerabilidades, entre ellas:

CISA agrega 6 fallas explotadas conocidas en el software Fortinet, Microsoft y Adobe – CYBERDEFENSA.MX

La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) el lunes agregado media docena de fallas de seguridad en sus vulnerabilidades explotadas conocidas (KEV) catálogo, citando evidencia de explotación activa.

La lista de vulnerabilidades es la siguiente:

  • CVE-2026-21643 (Puntuación CVSS: 9.1): una vulnerabilidad de inyección SQL en Fortinet FortiClient EMS que podría permitir que un atacante no autenticado ejecute código o comandos no autorizados a través de solicitudes HTTP específicamente diseñadas.
  • CVE-2020-9715 (Puntuación CVSS: 7,8): una vulnerabilidad de uso después de la liberación en Adobe Acrobat Reader que podría provocar la ejecución remota de código.
  • CVE-2023-36424 (Puntuación CVSS: 7,8): una vulnerabilidad de lectura fuera de límites en el controlador del sistema de archivos de registro común de Microsoft Windows que podría provocar una escalada de privilegios.
  • CVE-2023-21529 (Puntuación CVSS: 8,8): una deserialización de datos que no son de confianza en Microsoft Exchange Server que podría permitir a un atacante autenticado lograr la ejecución remota de código.
  • CVE-2025-60710 (Puntuación CVSS: 7,8): una resolución de enlace incorrecta antes de la vulnerabilidad de acceso a archivos en el proceso de host para tareas de Windows que podría permitir a un atacante autorizado elevar privilegios localmente.
  • CVE-2012-1854 (Puntuación CVSS: 7,8): una vulnerabilidad de carga de biblioteca insegura en Microsoft Visual Basic para Aplicaciones (VBA) que podría provocar la ejecución remota de código.
Ciberseguridad

La adición de CVE-2026-21643 al catálogo KEV se produce después de que Defused Cyber ​​dijera que detectó intentos de explotación dirigidos a la falla desde el 24 de marzo de 2026. La semana pasada, Microsoft reveló que un actor de amenazas al que rastrea como Storm-1175 ha estado utilizando CVE-2023-21529 como arma en ataques para entregar ransomware Medusa.

En cuanto a CVE-2012-1854, el fabricante de Windowsadmitido en un aviso publicado en julio de 2012 que tiene conocimiento de «ataques limitados y dirigidos» que intentan abusar de la vulnerabilidad. Actualmente se desconoce la naturaleza exacta de los ataques.

Actualmente no hay informes públicos que hagan referencia a la explotación de las tres vulnerabilidades restantes. A la luz de los ataques activos, las agencias del Poder Ejecutivo Civil Federal (FCEB) deben aplicar las correcciones antes del 27 de abril de 2026.

Adobe parchea el defecto CVE-2026-34621 de Acrobat Reader explotado activamente – CYBERDEFENSA.MX

Adobe ha lanzado actualizaciones de emergencia para corregir una falla de seguridad crítica en Acrobat Reader que ha sido explotada activamente en la naturaleza.

La vulnerabilidad, asignada al identificador CVE. CVE-2026-34621tiene una puntuación CVSS de 8,6 sobre 10,0. La explotación exitosa de la falla podría permitir a un atacante ejecutar código malicioso en las instalaciones afectadas.

Ha sido descrito como un caso de prototipo de contaminación eso podría resultar en la ejecución de código arbitrario. La contaminación prototipo se refiere a una Vulnerabilidad de seguridad de JavaScript que permite a un atacante manipular los objetos y propiedades de una aplicación.

Ciberseguridad

El problema afecta a los siguientes productos y versiones tanto para Windows como para macOS:

  • Versiones de Acrobat DC 26.001.21367 y anteriores (corregido en 26.001.21411)
  • Acrobat Reader DC versiones 26.001.21367 y anteriores (corregido en 26.001.21411)
  • Acrobat 2024 versiones 24.001.30356 y anteriores (corregido en 24.001.30362 para Windows y 24.001.30360 para macOS)

Adobe reconoció que está «al tanto de que CVE-2026-34621 está siendo explotado en la naturaleza».

El desarrollo se produce días después de que el investigador de seguridad y fundador de EXPMON, Haifei Li, revelara detalles de la explotación de día cero de la falla para ejecutar código JavaScript malicioso al abrir documentos PDF especialmente diseñados a través de Adobe Reader. Hay evidencia que sugiere que la vulnerabilidad puede haber estado bajo explotación desde diciembre de 2025.

«Parece que Adobe ha determinado que el error puede provocar la ejecución de código arbitrario, no sólo una fuga de información», EXPMON dicho en una publicación en X. «Esto se alinea con nuestros hallazgos y los de otros investigadores de seguridad en los últimos días».

(La historia se actualizó después de la publicación para reflejar el cambio en la puntuación CVSS de 9,6 a 8,6. En una revisión de su aviso del 12 de abril de 2026, Adobe dijo que ajustó el vector de ataque de Red (AV:N) a Local (AV:L).)

Adobe Reader Zero-Day explotado a través de archivos PDF maliciosos desde diciembre de 2025 – CYBERDEFENSA.MX

Los actores de amenazas han estado explotando una vulnerabilidad de día cero previamente desconocida en Adobe Reader utilizando documentos PDF creados con fines malintencionados desde al menos diciembre de 2025.

El hallazgo, detallado por Haifei Li de EXPMON, ha sido descrito como un exploit PDF altamente sofisticado. El artefacto («Invoice540.pdf») apareció por primera vez en la plataforma VirusTotal el 28 de noviembre de 2025. A segunda muestra se subió a VirusTotal el 23 de marzo de 2026.

Dado el nombre del documento PDF, es probable que haya un elemento de ingeniería social involucrado, ya que los atacantes atraen a usuarios desprevenidos para que abran los archivos en Adobe Reader. Una vez iniciado, activa automáticamente la ejecución de JavaScript ofuscado para recopilar datos confidenciales y recibir cargas útiles adicionales.

El investigador de seguridad Gi7w0rm, en un X publicacióndijo que los documentos PDF observados contienen señuelos en ruso y se refieren a temas relacionados con eventos actuales relacionados con la industria del petróleo y el gas en Rusia.

Ciberseguridad

«La muestra actúa como un exploit inicial con la capacidad de recopilar y filtrar varios tipos de información, seguido potencialmente por exploits de ejecución remota de código (RCE) y escape de espacio aislado (SBX),» dijo Li.

«Abusa de la vulnerabilidad de día cero/sin parches en Adobe Reader que le permite ejecutar API privilegiadas de Acrobat, y se confirma que funciona en la última versión de Adobe Reader».

También viene con capacidades para exfiltrar la información recopilada a un servidor remoto («169.40.2[.]68:45191») y recibir código JavaScript adicional para ejecutar.

Este mecanismo, argumentó Li, podría usarse para recopilar datos locales, realizar ataques avanzados de huellas dactilares y preparar el escenario para actividades posteriores, incluida la entrega de exploits adicionales para lograr la ejecución de código o zona de pruebas.

Se desconoce la naturaleza exacta de este exploit de siguiente etapa, ya que no se recibió respuesta del servidor. Esto, a su vez, podría implicar que el entorno de prueba local desde el que se emitió la solicitud no cumpliera con los criterios necesarios para recibir la carga útil.

«Sin embargo, esta capacidad de día cero/sin parches para una amplia recolección de información y el potencial para la posterior explotación de RCE/SBX es suficiente para que la comunidad de seguridad permanezca en alerta máxima», dijo Li.

(Esta es una historia en desarrollo. Vuelva a consultarla para obtener más detalles).

