Las herramientas de seguridad asistidas por IA están encontrando más errores, pero el nivel de amenaza no ha cambiado

Los sistemas de inteligencia artificial como el Proyecto Glasswing de Anthropic y el MDASH de Microsoft están ayudando a descubrir vulnerabilidades, llenando el grupo cada vez mayor de defectos que los defensores deben abordar antes de que ocurra la explotación. Sin embargo, durante la primera mitad de 2026, estas vulnerabilidades no tenían ni más ni menos probabilidades de ser explotadas que todas las vulnerabilidades reveladas durante ese período, dijo VulnCheck en un informe Martes.

Siguen existiendo grandes preocupaciones acerca de que las vulnerabilidades descubiertas en la IA impulsen más ataques, pero la revisión de los datos de explotación realizada por VulnCheck muestra que esos temores son infundados, al menos hasta ahora.

Patrick Garrity, investigador de seguridad de VulnCheck y autor del informe, identificó 1.061 vulnerabilidades atribuidas al descubrimiento asistido por IA durante los primeros seis meses del año. De las vulnerabilidades descubiertas por la IA, 14 (1,3%) fueron explotadas en estado salvaje, un desglose que se alinea con la tasa de explotación que los investigadores observaron en todas las vulnerabilidades durante el mismo período.

“Si bien el descubrimiento de vulnerabilidades asistido por IA claramente tiene valor tanto para los atacantes como para los defensores, los datos no sugieren que las vulnerabilidades descubiertas por la IA tengan inherentemente más probabilidades de ser explotadas que las encontradas mediante métodos tradicionales”, escribió Garrity.

Si bien la contribución de la IA a las vulnerabilidades explotadas activamente fue reducida en la primera mitad del año, es demasiado pronto para asumir que esa tendencia continuará. Además, ninguno de estos principales modelos de búsqueda de vulnerabilidades estuvo funcionando durante todo ese período. El Proyecto Glasswing se lanzó en abril, mientras que MDASH de Microsoft y Daybreak de OpenAI se dieron a conocer en mayo.

La tendencia al alza en el Patch Tuesday mensual de Microsoft indica hasta qué punto se podrían abrir las compuertas durante el resto del año a medida que los modelos de IA descubran más vulnerabilidades. La actualización de seguridad de julio de la compañía contenía un récord histórico de 622 vulnerabilidades, superando la anterior actualización récord de junio con 206 vulnerabilidades.

El informe del estado de explotación de VulnCheck también encontró que las vulnerabilidades se explotaron mucho más rápido después de la publicación de CVE, pasando de un promedio de 120 días en 2025 a 80 días durante la primera mitad del año.

La empresa de inteligencia también determinó qué categorías tecnológicas eran explotadas activamente con mayor frecuencia. Los sistemas de gestión de contenido representaron casi un tercio de las 495 vulnerabilidades explotadas conocidas que VulnCheck identificó durante la primera mitad de 2026. Los dispositivos de borde de red fueron responsables de casi el 14 %, seguidos por los sistemas operativos con casi el 9 %, el software de servidor con el 8 % y los productos de inteligencia artificial (una superficie de ataque emergente) con casi el 6 %.

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su área incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

Progress pide a los clientes de ShareFile que apaguen los controladores de zona de almacenamiento por amenaza a la seguridad – CYBERDEFENSA.MX

Progress Software ha dicho a los clientes de ShareFile que apaguen los servidores de Windows que ejecutan sus controladores de zona de almacenamiento, confirmando Las noticias de los piratas informáticos que está respondiendo a una «amenaza externa creíble a la seguridad».

La compañía ha deshabilitado temporalmente el acceso a las cuentas afectadas, un paso que dice que tomó «por precaución» mientras trabaja con expertos en seguridad internos y externos.

Dice que no tiene indicios de acceso no autorizado a ninguna cuenta o datos de ShareFile, y que notificó a los clientes después de enterarse de la amenaza.

Lo que Progress no ha dicho es cuál es la amenaza ni quién está detrás de ella.

El pedido se hizo público cuando un cliente publicó el correo electrónico de la empresa en Reddit. r/administrador de sistemas el 10 de julio. Progreso confirmó la interrupción en su página de estado, enumerando a los clientes de Storage Zone Controller como «no operativos» y el incidente como bajo investigación a partir de una actualización de las 12:12 pm EDT.

Ciberseguridad

Solo el controlador de zona de almacenamiento se ve afectado, no las cuentas ShareFile estándar solo en la nube. El controlador es un servidor que una empresa administra por sí misma, por lo que los archivos pueden permanecer en su propio almacenamiento mientras sigue usando la nube de ShareFile para compartirlos y administrarlos.

El controlador generalmente se encuentra en el borde de la red, al que se puede acceder desde Internet. Esa exposición lo convierte en útil y en un objetivo. Ordenar a los clientes que lo desconecten completamente, en lugar de simplemente parchearlo, es un paso notable.

Esa elección es en sí misma un indicador. Si existiera una solución para esta amenaza, Progress les diría a los clientes que la aplicaran; la orden de cierre sugiere que todavía no hay ninguno. Por lo general, eso significa una falla recién descubierta que la compañía está apresurándose a cerrar, aunque el mismo paso también se aplicaría a una amenaza que un parche no puede abordar, como claves robadas o un problema del propio Progress.

Su afirmación de que no se accedió a cuentas ni datos también es una redacción cuidadosa y no descarta problemas con los propios controladores.

Que hacer ahora

  1. Siga primero la orden de apagado. Mantenga los controladores afectados fuera de línea hasta que Progress diga cuál es la amenaza y cuándo es seguro reiniciar.
  2. Por separado, confirme que su versión esté actualizada: 5.12.4 o posterior en la línea 5.x, o una versión 6.x. Esto cierra las fallas reparadas a principios de este año, pero Progress no ha dicho que elimine la amenaza actual, por lo que no lo trate como un permiso para reiniciar.
  3. Si se puede acceder a un controlador desde Internet, trátelo como una posible incidencia. Conserve los registros e inicie su proceso de respuesta a incidentes, luego busque archivos .aspx desconocidos en las carpetas web y rutas de almacenamiento que no configuró. Un servidor que se vea limpio no es prueba de que esté limpio.

ShareFile se ha enfrentado a esto antes. En 2023, cuando el producto todavía pertenecía a Citrix, los atacantes explotaron una falla no autenticada en el mismo controlador de zonas de almacenamiento (CVE-2023-24489).

CISA lo marcó como explotado activamente y Citrix cortó los controladores sin parches de la nube ShareFile, el mismo bloqueo de acceso que ahora ha impuesto Progress.

Ciberseguridad

Progress, que adquirió ShareFile en 2024, ya había resistido su propio ataque de transferencia masiva de archivos: MOVEit, cuyo día cero de 2023 fue explotado por el grupo Clop y afectó a más de 2.700 organizaciones.

El controlador de zonas de almacenamiento también tenía dos fallas críticas que watchTowr reveló en abril y Progress parchó en marzo, aunque la compañía no ha relacionado la amenaza actual con ellas y ninguna ha sido reportada como explotada.

La pregunta central aún no tiene respuesta: Progress ha desconectado estos sistemas y está trabajando con expertos externos, pero no ha dicho cuál es la amenaza ni cuándo los clientes podrán volver a ponerlos en línea de manera segura.

La verdadera amenaza de Shadow AI es el control de acceso – CYBERDEFENSA.MX

La primera ola de preocupación por la IA empresarial fue sencilla. Simplemente eran empleados que pegaban datos confidenciales en herramientas públicas de inteligencia artificial. Los equipos de seguridad respondieron con políticas de uso, bloqueos de dominio y reglas de prevención de pérdida de datos. Esa respuesta tenía sentido en ese momento.

Ya no se ajusta al problema.

La IA en la sombra ha pasado de ser un problema de fuga de datos a un problema de control de acceso. La amenaza no se trata de lo que los empleados escriben en las herramientas de inteligencia artificial. Se trata de qué agentes de IA se ejecutan dentro de la organización, a qué sistemas empresariales están conectados y qué acciones están autorizados o no a realizar.

De herramientas pasivas a actores activos

Los empleados y las unidades de negocio están creando agentes de IA a un ritmo que la mayoría de los equipos de seguridad no pueden seguir. Se están creando asistentes personalizados, agentes de codificación, automatizaciones de flujo de trabajo y aplicaciones de agentes en todos los departamentos, algunos de ellos en plataformas autorizadas, pero muchos a través de extensiones de navegador, funciones nativas de SaaS, herramientas de desarrollo, servidores MCP, agentes basados ​​en terminales y scripts personalizados. Muchos comienzan como experimentos rápidos. Algunos se integran en procesos comerciales críticos en cuestión de días.

El perfil de riesgo de estos agentes es fundamentalmente diferente del de la TI tradicional en la sombra. Una aplicación SaaS no autorizada es un destino de datos. Un agente de IA es un actor que puede llamar a API, usar credenciales almacenadas, recuperar registros, modificar configuraciones, desencadenar flujos de trabajo posteriores y tomar acciones en sistemas de producción, a menudo sin que un humano autorice explícitamente cada paso.

Que un empleado pegue el registro de un cliente en una herramienta pública de inteligencia artificial es un incidente de fuga de datos. Un agente de IA personalizado conectado a Salesforce, Snowflake, GitHub, Gong y Slack es un incidente de control de acceso a punto de suceder. Podría exponer datos, pero también podría realizar acciones de lectura, escritura y eliminación de esos datos. También puede ejecutarse en cuentas de servicio con permisos que nadie auditó y permanecer activo seis meses después de que el empleado que lo creó cambió de rol o dejó la empresa. Nueva investigación de Token Security y Cloud Security Alliance mapea exactamente qué tan extendida se ha vuelto esta exposición.

¿Por qué los controles existentes no lo alcanzan?

La mayoría de los controles de seguridad empresarial se diseñaron para identidades humanas y cargas de trabajo deterministas. Las políticas de IAM, las reglas de DLP y la supervisión de la red suponen un comportamiento predecible y rutas de acceso definidas. Los agentes de IA rompen esos supuestos.

Un agente encargado de resolver una implementación fallida podría leer registros, consultar sistemas de monitoreo, modificar configuraciones de infraestructura, abrir tickets, activar canales de automatización y notificar a los equipos de ingeniería, todo en secuencia, todo usando las mismas credenciales heredadas. Para evitar interrumpir los flujos de trabajo, los desarrolladores otorgan amplios permisos por adelantado. Esos permisos se acumulan. Los agentes heredan privilegios a nivel de creador, el acceso temporal se vuelve permanente y los equipos de seguridad e identidad pierden visibilidad de lo que esas identidades están haciendo realmente.

Bloquear dominios públicos de IA no llega a nada de esto. Cuando un agente tiene credenciales para los sistemas empresariales, ya se ha cruzado el límite. Remediación automatizada de identidades no humanas es donde se cierra esa brecha.

Cómo se ve un inventario real de IA en la sombra

Descubrir la IA en la sombra requiere observar los entornos donde realmente viven los agentes, como plataformas de IA, aplicaciones SaaS con automatización incorporada, cuentas en la nube, herramientas de desarrollo, puntos finales y proveedores de identidad. A continuación se presentan seis preguntas para definir si los equipos de seguridad tienen el control real.

  1. ¿Dónde se crean o instalan los agentes? Esto incluye plataformas obvias de IA, pero también asistentes de codificación, funciones de agentes nativos de SaaS, herramientas de desarrollo local y aplicaciones internas que han agregado silenciosamente capacidades de IA.
  2. ¿Quién es el propietario de cada agente y quién puede utilizarlo? Sin propiedad, no hay responsabilidad. Un agente creado para un equipo financiero de tres personas que se comparte en toda la organización conlleva un perfil de riesgo muy diferente al de uno dirigido a un solo usuario.
  3. ¿A qué recursos y servicios está conectado el agente? Un agente puede parecer inofensivo a nivel de plataforma mientras mantiene conexiones con bases de datos confidenciales o sistemas de producción a través de credenciales que se otorgaron de manera informal y nunca se revisaron.
  4. ¿Qué identidades y secretos utiliza? Los agentes se autentican a través de cuentas de servicio, claves API, tokens OAuth, roles de IAM en la nube y secretos de larga duración. Cada tipo de credencial conlleva diferentes riesgos.
  5. ¿Cuál es la intención del agente y qué ha hecho realmente? La configuración por sí sola no muestra si un agente está leyendo datos, escribiendo registros o accediendo a sistemas fuera de su alcance previsto. Es necesario comprender la intención y el contexto de comportamiento para priorizar la respuesta.
  6. ¿El agente sigue activo? Los datos de Agentic Pulse de Token Security encontraron que el 65,4% de los chatbots agentes nunca se han utilizado desde su creación, pero sus credenciales permanecen activas. Los agentes inactivos con acceso en vivo son una exposición persistente y subestimada.

La curva de madurez para garantizar la seguridad de la IA agente

La mayoría de las organizaciones se encuentran en el comienzo de esto y tienen poco o ningún inventario de agentes. El siguiente paso es obtener visibilidad parcial para saber qué agentes existen, incluso sin el contexto completo. Después de eso, necesitan enriquecimiento y contexto para comprender la intención y asignar la propiedad, el acceso y las credenciales a cada agente. El siguiente paso es aplicar medidas de control con controles automatizados que corrijan los permisos excesivos, notifiquen a los propietarios de agentes inactivos y señalen nuevos agentes que se conectan a sistemas confidenciales.

El objetivo no es bloquear la adopción de la IA. Los equipos están bajo una presión real para utilizar estas herramientas y muchas de las ganancias de productividad son legítimas. Si la seguridad se convierte en un obstáculo, el uso se vuelve más clandestino y invisible. El mejor resultado es la habilitación gobernada para proporcionar un camino para que los equipos implementen agentes con controles automatizados que se ejecutan continuamente en segundo plano.

Esto requiere tratar a los agentes de IA de la misma manera que trataría a cualquier otra identidad en la empresa con descubrimiento continuo, propiedad definida, acceso con alcance y gestión del ciclo de vida desde la creación hasta el desmantelamiento.

La cuestión de la IA en la sombra ha cambiado. Ya no se trata de: ¿qué datos están incorporando los empleados a la IA? La cuestión ahora es: ¿qué agentes operan en nuestro entorno y a qué les dimos acceso? Esas son preguntas diferentes. El segundo es el que define la exposición y el riesgo de una organización. Si estás trabajando en ese inventario ahora, Vale la pena ver cómo otros lo abordan..

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

INC Ransomware emerge como una importante amenaza RaaS en 2026 con más de 830 víctimas desde 2023 – CYBERDEFENSA.MX

Los investigadores de ciberseguridad han trazado la evolución de INC desde una incipiente operación de ransomware como servicio (RaaS) hasta uno de los grupos de ciberdelincuencia más prolíficos en 2026, afirmando nada menos que 830 víctimas desde agosto de 2023.

«La interrupción de LockBit y el cierre de BlackCat crearon oportunidades para que INC se expandiera a medida que los afiliados migraban a operaciones alternativas de ransomware», dijo el investigador de Acronis, Darrel Virtusio. dicho. «Las organizaciones estadounidenses representan más del 65% de las víctimas incluidas en la lista, y los servicios legales, la manufactura, la construcción, la tecnología y la atención médica se encuentran entre los sectores más atacados».

Los cifradores de Windows y Linux/ESXi de INC también se han reescrito en Rust para facilitar el desarrollo multiplataforma y resistir mejor los esfuerzos de ingeniería inversa. Los ataques que implementan el ransomware se caracterizan por el uso de un volcador de credenciales actualizado capaz de apuntar a implementaciones de respaldo de Veeam más nuevas que utilizan el cifrado de credenciales DPAPI salado.

Ciberseguridad

Es más, la venta de las variantes de Windows y Linux de INC en el mundo del cibercrimen en mayo de 2024 ha llevado a la aparición de familias de ransomware relacionadas, como Lynx y Sinobi, con una «superposición de código significativa», incluso cuando la marca ha seguido evolucionando.

«Los afiliados de ransomware INC utilizan una amplia gama de herramientas y técnicas para atacar a las víctimas», dijo Acronis. «En sus últimas campañas, continúan apuntando a dispositivos perimetrales sin parches para el acceso inicial, descargan credenciales de los servidores de respaldo de Veeam y utilizan una combinación de LOLBins y herramientas RMM comerciales para moverse a través de las redes de las víctimas».

La cadena de ataque general adoptada por el equipo de doble extorsión es la siguiente:

  • Obtenga acceso inicial a través de una amplia gama de métodos, incluido el phishing, las credenciales de cuenta compradas a IAB y la explotación de vulnerabilidades en aplicaciones públicas como Citrix Netscaler (CVE-2023-3519 y CVE-2025-5777), Fortinet EMS (CVE-2023-48788) y Ayuda simple (CVE-2024-57727).
  • Extraiga credenciales confidenciales del entorno comprometido.
  • Utilice binarios que viven fuera de la tierra (LOLBins), como el protocolo de escritorio remoto (RDP) y PsExec, para el movimiento lateral.
  • Emplee la técnica de traer su propia unidad vulnerable (BYOVD) utilizando filwfp.sys, filnk.sys, fildds.sys para dañar las defensas del sistema.
  • Elimine Cobalt Strike, AnyDesk, ScreenConnect y TeamViewer para comando y control.
  • Extraiga datos de interés utilizando Rclone después de almacenarlos como archivos protegidos con contraseña.
  • Ejecute el cifrador y acelere el proceso utilizando técnicas como subprocesos múltiples y cifrado parcial. La carga útil presenta una interfaz de línea de comandos que le brinda al operador más control durante las implementaciones prácticas. Cuando se ejecuta con el argumento «–esxi», intenta apagar las máquinas virtuales.
Ciberseguridad

Los hallazgos muestran que los grupos de ransomware pueden tener éxito y crecer siguiendo técnicas ampliamente conocidas sin tener que depender de técnicas avanzadas o herramientas personalizadas, lo que produce efectivamente un flujo constante de víctimas que abarca diversas geografías y sectores. Datos recopilados por ZeroFox muestra que INC ransomware surgió como el cuarto grupo de ransomware más destacado en el primer trimestre de 2026 después de Qilin (338), Akira (197) y The Gentlemen (192), representando más de 120 incidentes durante el período.

«INC continúa fortaleciendo su operación de ransomware a través de reescrituras de carga útil basadas en Rust y mejora continua del kit de herramientas, mientras se dirige cuidadosamente a industrias como la atención médica, los servicios legales, los servicios profesionales, la fabricación y la construcción donde el tiempo de inactividad operativa crea una fuerte presión financiera para pagar», dijo Acronis.

«Esta amenaza se amplifica aún más porque estos sectores dependen en gran medida de operaciones y cadenas de suministro ininterrumpidas, lo que aumenta el riesgo de exposición colateral en las redes de proveedores y socios intermedios cuando se producen violaciones».

Los expertos en ciberseguridad no creen que Fable 5 de Anthropic represente una amenaza de ciberseguridad única

El viernes pasado, la administración Trump provocó una conmoción en el ecosistema tecnológico cuando el Departamento de Comercio impuso controles de exportación al nuevo modelo de inteligencia artificial de Anthropic, Fable 5.

Anthropic ha tomado medidas para limitar los riesgos relacionados con la venta comercial de su modelo Mythos, incluida la negativa a publicarlo públicamente, canalizándolo a organizaciones de ciberdefensa y desarrollando barreras de seguridad para Fable 5 que predeterminarían sus respuestas a modelos más antiguos y menos poderosos en torno a temas delicados como la ciberseguridad y la guerra biológica.

Pero, según se informa, la administración Trump se alarmó por informes recientes de Amazon y otro investigador de ciberseguridad que afirmaban haber liberado Fable 5 a los pocos días de su lanzamiento público, y determinó que si los investigadores en los EE. UU. podían liberar el modelo, también podrían hacerlo los adversarios extranjeros de Estados Unidos.

La decisión del Departamento de Comercio impulsó a Anthropic a cerrar los modelos para todos los usuarios mientras intentaban convencer a la Casa Blanca de cambiar de rumbo.

Pero algunos expertos en ciberseguridad e inteligencia artificial han estado en total desacuerdo con las acciones de la Casa Blanca, diciendo que la investigación no ha demostrado que alguien haya podido eludir las salvaguardas de Fable 5 y acceder al tipo de nuevas capacidades peligrosas que han preocupado a los funcionarios.

Katie Moussouris, una conocida experta en ciberseguridad, dijo el lunes que Anthropic le proporcionó una copia de una investigación de terceros sobre técnicas de derivación de barreras de seguridad para Fable 5.

Según Moussouris, los investigadores pidieron a tres modelos de Claude (Fable 5, Mythos y Claude Opus) que revisaran lotes de código fuente abierto conocido y vulnerable en busca de problemas de seguridad. Fable 5 inicialmente rechazó la solicitud, pero los investigadores pudieron utilizar «un proceso manual de varios pasos» para lograr que Fable 5 convirtiera la salida en scripts automatizados que pudieran probar parches para la vulnerabilidad.

La investigación de terceros desde el lanzamiento de Fable 5 no ha encontrado formas de eludir sus salvaguardas en materia de piratería. Las capacidades que los investigadores han demostrado son fundamentales para que Fable 5 y otros modelos de vanguardia sean valiosos para la defensa de la ciberseguridad.

«Los defensores deben poder pedirle a la IA que corrija los errores en un archivo, explicar por qué es importante la corrección y escribir pruebas que confirmen que el parche funciona», dijo. escribió. «Eso no es un paso por alto la barandilla. Es lo más valioso que un modelo de IA puede hacer para la seguridad defensiva: ejecutar el bucle de búsqueda, reparación y prueba que los defensores ejecutan todos los días».

Moussouris anteriormente brindó experiencia técnica al Acuerdo de Waasenaar, un acuerdo de seguridad multilateral voluntario sobre el control de las exportaciones tanto de municiones como de tecnología de doble uso que incluye a Estados Unidos y docenas de otros países. Con base en la investigación que ha visto, calificó la imposición de restricciones a la exportación de todas las ventas extranjeras de Fable 5 como una medida «dura» y «equivocada».

Anthropic también sometió el modelo a 1000 horas de pruebas por parte de miembros del equipo rojo interno y externo, informando que no se encontraron fugas universales que eliminaran esas barreras de seguridad o permitieran al modelo acceder a Mythos para trabajos cibernéticos y biológicos.

Moussouris no está ni mucho menos solo. Ella es una de las docenas de expertos en ciberseguridad que firmaron un carta abierta Lunes llamando a la administración Trump a “Free Fable”.

Los investigadores dicen que si bien los modelos de clase Mythos son «bastante buenos» para identificar y explotar vulnerabilidades en el código de software, «no son excepcionalmente buenos» en comparación con otros modelos de frontera que utilizan todos los días para la defensa de la ciberseguridad.

Por ejemplo, a pesar de que el modelo Daybreak de OpenAI ofrece capacidades similares de parcheo y descubrimiento de vulnerabilidades. No estaba incluido en las restricciones del Departamento de Comercio.

Los investigadores también señalan que las barreras de seguridad de Fable 5 han sido notoriamente hipersensibles en comparación con otros modelos fronterizos utilizados por los equipos rojos, convirtiéndose en «una fuente de humor en la comunidad cibernética el día del lanzamiento», cuando los trabajadores cibernéticos y de TI informaron en línea que no pudieron lograr que el modelo realizara tareas básicas de ciberseguridad defensiva.

La carta cuestiona si los problemas encontrados en los informes de jailbreak calificarían como capacidades ofensivas, y señala que pueden reproducirse en otros modelos comerciales y de código abierto, incluidos GPT 5.5, Claude Opus, Claude Sonnet y modelos chinos como Kimi 2.7.

«La justificación para esta acción sin precedentes fue que Fable proporciona una 'mejora' única de capacidades más allá de otros modelos de IA, pero la IA ha estado encontrando errores y generando exploits funcionales a niveles sobrehumanos desde el año pasado», escribieron.

La decisión de la Casa Blanca se produce en un momento en que las empresas de IA se enfrentan a una reacción cada vez mayor por parte de un público que ahora pide de manera abrumadora una intervención gubernamental más sólida.

Una Universidad Johns Hopkins encuesta en mayo encontró un amplio apoyo bipartidista para las regulaciones de IA, con un 73% pidiendo prohibiciones de imágenes y videos generados por IA, un 68% pidiendo etiquetas en el contenido de IA, un 75% queriendo leyes de divulgación cuando interactúan con chatbots de IA y un 70% pidiendo «el derecho a interactuar con un ser humano en lugar de una IA en entornos médicos, legales, educativos y gubernamentales».

Otro encuesta global Un estudio de 18.000 personas publicado esta semana descubrió que las cuatro principales preocupaciones que la mayoría de la gente tiene en torno a la IA giran en torno a la capacidad de la herramienta para difundir información errónea, crear deepfakes para avergonzar o herir a otros, facilitar que los delincuentes pirateen las redes de las víctimas y ayudar a los terroristas a crear nuevas armas.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

Su agente de IA podría convertirse en su mayor amenaza interna

Las agencias gubernamentales, las empresas de ciberseguridad y los investigadores de amenazas están invirtiendo recursos en estudiar cómo actores maliciosos pueden utilizar herramientas de inteligencia artificial de rápido desarrollo para piratear las organizaciones víctimas.

Pero a medida que la IA agente se integra cada vez más en la infraestructura empresarial, también existe una alta posibilidad de que una infracción pueda ser causada por un interno que guíe la herramienta, ya sea de forma maliciosa o debido a la falta de controles de seguridad.

En investigación compartido exclusivamente con CyberScoop, los investigadores de DTEX detallan cómo un flujo de trabajo común en Claude Cowork de Anthropic utilizado en entornos corporativos ofrece conveniencia para la implementación de agentes de IA pero otorga acceso casi total al sistema.

Claude Cowork incluye herramientas que permiten a los usuarios controlar remotamente a sus agentes. Una herramienta en particular, conocida como Dispatch, transmite comandos desde el teléfono de un usuario a su agente Claude de escritorio. También incluye un complemento para comunicarse con los agentes de Salesforce AI que acceden y transfieren datos.

Los investigadores de DTEX probaron dos escenarios. El primero le pidió a Claude que resumiera información de Salesforce y la pegara en un borrador de correo electrónico de Outlook. El segundo encargó al agente archivar los archivos seleccionados y transferirlos a través de la aplicación Cowork.

En ambos casos, los investigadores utilizaron indicaciones simples de un solo turno y dedicaron entre 10 y 30 minutos a prepararse para filtrar los datos.

Alex Desmond, director de inteligencia e innovación sobre amenazas internas en DTEX, dijo a CyberScoop que tanto las mejoras en los modelos de frontera como una integración más profunda de las herramientas de inteligencia artificial en las operaciones de la red de TI han reducido el tiempo que los defensores tienen para reaccionar ante una infracción.

«En los ciberataques, cuando se habla del tipo de tiempo de ejecución de los adversarios que entran y lanzan ransomware, ahora estamos viendo que la cadena de muerte cae a 30 y 10 minutos dependiendo de lo que estén haciendo», dijo Desmond. «Hace seis meses, eso fue un par de horas».

Pero esa velocidad, cuando se combina con el acceso directo a redes empresariales o servicios en la nube, también puede crear una pesadilla de amenazas internas para las organizaciones que deben monitorear tanto actores maliciosos como posibles errores de empleados legítimos que usan la tecnología.

En los últimos años, las empresas occidentales de TI y ciberseguridad se han visto inundadas de solicitantes de empleo que trabajan en secreto para el gobierno de Corea del Norte. Sus salarios se utilizan para evadir sanciones internacionales y financiar el programa nuclear de Pyongyang, pero también posicionan a las personas para acceder o robar datos o activos confidenciales de estas empresas.

«Tenemos a un actor-estado-nación entrando legítimamente en un entorno», dijo Desmond. «Ahora bien, si además de eso les das acceso a herramientas de inteligencia artificial… piensas: 'aquí están las claves de todo y aquí está esta increíble herramienta que hará que tu trabajo (robar nuestros datos) sea más fácil'».

Las pruebas realizadas por DTEX confirmaron que los agentes efectivamente tenían acceso a sistemas, aplicaciones y datos confidenciales, incluida la capacidad de descargar datos corporativos de SharePoint, documentación de producción en OneDrive, acceso al correo electrónico de Outlook, datos de Salesforce (y todos los datos a los que puede acceder) y cualquier otro archivo en el dispositivo terminal del usuario. Para cada una de estas aplicaciones, Claude Cowork tiene un complemento o API dedicado para compartir externamente si se le solicita.

Para ser claros, la investigación de DTEX no implica explotar un error de software o una vulnerabilidad de configuración, y no viene con un CVE. Es más bien un problema de visibilidad y gobernanza de TI. Las empresas se apresuran a integrar herramientas de inteligencia artificial en su flujo de trabajo y presionan a los empleados para que utilicen la tecnología, mientras no implementan el tipo de controles de seguridad, políticas de acceso y monitoreo necesarios para detectar problemas.

Por ejemplo, puede que no sea posible determinar cómo ocurrió realmente una violación o fuga de datos que involucra a un agente de IA si una organización no registra ni audita sus indicaciones, o si el incidente fue el resultado de que un agente se volviera loco o respondiera a instrucciones potencialmente maliciosas.

Si bien el monitoreo de la red y la nube puede identificar cuándo se accede a los datos o cuándo se descargan desde SharePoint, puede que esa no sea una señal lo suficientemente fuerte como para que los defensores se destaquen.

«Si el flujo de trabajo normal de un usuario es bajar archivos confidenciales para trabajar localmente todo el tiempo, no tienes monitoreo de punto final e introduces un agente de IA, que luego solo tiene acceso a todos esos datos» junto con la capacidad de exfiltrarlos», dijo Desmond.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

Una vulnerabilidad antrópica en el diseño de MCP permite RCE y amenaza la cadena de suministro de IA – CYBERDEFENSA.MX

Los investigadores de ciberseguridad han descubierto una debilidad crítica «por diseño» en la arquitectura del Model Context Protocol (MCP) que podría allanar el camino para la ejecución remota de código y tener un efecto en cascada en la cadena de suministro de inteligencia artificial (IA).

«Esta falla permite la ejecución de comandos arbitrarios (RCE) en cualquier sistema que ejecute una implementación MCP vulnerable, otorgando a los atacantes acceso directo a datos confidenciales del usuario, bases de datos internas, claves API e historiales de chat», dijeron los investigadores de OX Security Moshe Siman Tov Bustan, Mustafa Naamnih, Nir Zadok y Roni Bar. dicho en un análisis publicado la semana pasada.

La compañía de ciberseguridad dijo que la vulnerabilidad sistémica está integrada en el kit de desarrollo de software (SDK) MCP oficial de Anthropic en cualquier lenguaje compatible, incluidos Python, TypeScript, Java y Rust. En total, afecta a más de 7.000 servidores y paquetes de software de acceso público, con un total de más de 150 millones de descargas.

Ciberseguridad

Lo que está en juego son los valores predeterminados inseguros en cómo funciona la configuración de MCP en el ESTDIO (entrada/salida estándar), lo que resultó en el descubrimiento de 10 vulnerabilidades que abarcan proyectos populares como LiteLLM, LangChain, LangFlow, Flowise, LettaAI y LangBot.

  • CVE-2025-65720 (Investigador GPT)
  • CVE-2026-30623 (LiteLLM) – Parcheado
  • CVE-2026-30624 (Agente Cero)
  • CVE-2026-30618 (Marco Fay)
  • CVE-2026-33224 (Bisheng) – Parcheado
  • CVE-2026-30617 (Langchain-Chatchat)
  • CVE-2026-33224 (Jaaz)
  • CVE-2026-30625 (Upsónico)
  • CVE-2026-30615 (Windsurf)
  • CVE-2026-26015 (DocsGPT) – Parcheado
  • CVE-2026-40933 (Flowise)

Estas vulnerabilidades se dividen en cuatro categorías amplias y activan efectivamente la ejecución remota de comandos en el servidor:

  • Inyección de comandos autenticados y no autenticados a través de MCP STDIO
  • Inyección de comandos no autenticados a través de configuración STDIO directa con derivación de refuerzo
  • Inyección de comandos no autenticados a través de la edición de configuración de MCP mediante inyección de aviso sin hacer clic
  • Inyección de comandos no autenticados a través de mercados MCP a través de solicitudes de red, lo que activa configuraciones STDIO ocultas

«El protocolo de contexto modelo de Anthropic ofrece una ejecución directa de configuración a comando a través de su interfaz STDIO en todas sus implementaciones, independientemente del lenguaje de programación», explicaron los investigadores.

«Como este código estaba destinado a usarse para iniciar un servidor STDIO local y devolver un identificador del STDIO al LLM. Pero en la práctica, en realidad permite que cualquiera ejecute cualquier comando arbitrario del sistema operativo, si el comando crea exitosamente un servidor STDIO devolverá el identificador, pero cuando se le da un comando diferente, devuelve un error después de ejecutar el comando».

Ciberseguridad

Curiosamente, durante el año pasado se informaron de forma independiente vulnerabilidades basadas en el mismo problema central. Incluyen CVE-2025-49596 (MCP Inspector), LibreChat (CVE-2026-22252), WeKnora (CVE-2026-22688), @akoskm/create-mcp-server-stdio (CVE-2025-54994) y Cursor (CVE-2025-54136).

Anthropic, sin embargo, se ha negado a modificar la arquitectura del protocolo, citando el comportamiento como «esperado». Si bien algunos de los proveedores han emitido parches, la deficiencia sigue sin abordarse en la implementación de referencia MCP de Anthropic, lo que hace que los desarrolladores hereden los riesgos de ejecución del código.

Los hallazgos resaltan cómo las integraciones impulsadas por IA pueden expandir inadvertidamente la superficie de ataque. Para contrarrestar la amenaza, se recomienda bloquear el acceso de IP pública a servicios confidenciales, monitorear las invocaciones de herramientas MCP, ejecutar servicios habilitados para MCP en una zona de pruebas, tratar la entrada de configuración de MCP externa como no confiable y solo instalar servidores MCP de fuentes verificadas.

«Lo que hizo que esto fuera un evento de la cadena de suministro en lugar de un único CVE es que una decisión arquitectónica, tomada una vez, se propagó silenciosamente a todos los idiomas, a todas las bibliotecas posteriores y a todos los proyectos que confiaron en que el protocolo era lo que parecía ser», dijo OX Security. «Transferir la responsabilidad a los implementadores no transfiere el riesgo. Simplemente oscurece quién lo creó».

El ataque a la herramienta de desarrollo de software axios amenaza con compromisos generalizados

Un hacker entregó brevemente malware esta semana a través de un popular proyecto de código abierto para desarrolladores de software que tiene aproximadamente 100 millones de descargas semanales, lo que aumenta la posibilidad de que los compromisos se propaguen ampliamente a través de un ataque a la cadena de suministro.

Axios es una biblioteca cliente de JavaScript que se utiliza en solicitudes web. El atacante desconocido secuestró la cuenta npm (npm es un administrador de paquetes para JavaScript) del principal mantenedor de axios y luego publicó versiones maliciosas de axios con troyanos de acceso remoto en npm. Eso sucedió el domingo por la noche hasta el lunes por la mañana, empresa de ciberseguridad. Cazadora dijo, antes de que se sacaran las versiones envenenadas.

Aikidootra empresa de seguridad, lo calificó como «uno de los ataques a la cadena de suministro de npm más impactantes jamás registrados». Los investigadores de un gran número de empresas cibernéticas han hecho sonar las alarmas sobre el ataque, entre ellas Paso de seguridad, Enchufe, Laboratorios Endor y otros.

Según Step Security, las versiones maliciosas “axios@1.14.1” y “axios@0.30.4” inyectan una nueva dependencia de software, Plain-crypto-js@4.2.1, que actúa como cargador del malware. Está dirigido a dispositivos MacOS, Windows y Linux.

Pero, aunque los investigadores lo describen como malware, señalan que «no hay líneas de código malicioso dentro del propio axios». Más bien, el software simplemente funciona según lo diseñado o rediseñado.

“Ambas versiones envenenadas inyectan una dependencia falsa… nunca importada a ninguna parte de la fuente de axios, cuyo único propósito es ejecutar un [post installation] script que implementa un troyano de acceso remoto multiplataforma”, escribió Ashish Kurmi, director de tecnología y fundador de Step Security.

Feross Aboukhadijeh, director ejecutivo y fundador de Socket, calificó la situación como “un compromiso vivo” con un amplio radio potencial de explosión.

«Este es un software malicioso instalador de la cadena de suministro de libros de texto», Aboukhadijeh escribió el lunes X por la nochey agrega sobre las versiones maliciosas que «Cada instalación de npm que extrae la última versión está potencialmente comprometida en este momento».

El paquete de software introducido por las versiones maliciosas de axios tiene cargas útiles integradas que evaden los métodos estáticos de análisis de ciberseguridad y confunden a los revisores humanos, y elimina y cambia el nombre de los artefactos para destruir la evidencia forense.

Aboukhadijeh dio consejos contundentes a cualquiera que haya descargado o usado axios al menos durante la semana pasada.

«Si usa axios, fije su versión inmediatamente y audite sus archivos de bloqueo», escribió. «No actualice».

Kurmi describió el ataque como de “precisión”, y señaló que la dependencia maliciosa se realizó con menos de 24 horas de anticipación y que ambas versiones maliciosas fueron envenenadas en la misma hora.

Dado el período de tiempo durante el cual las versiones maliciosas de axios estuvieron en línea, eso podría traducirse en aproximadamente 600.000 descargas, dijo Joshua Wright, miembro de la facultad del Instituto SANS y director técnico senior de Counter Hack Innovations.

«Esa es una gran cantidad de compromisos, y tan pronto como se instala el software, se eliminan las credenciales de acceso, por lo que ahora los actores de amenazas podrían recurrir a AWS y a otros paquetes de GitHub a través de claves de GitHub eliminadas, y esa es la parte que es realmente difícil de articular», dijo a CyberScoop, advirtiendo que las consecuencias podrían extenderse durante semanas. «Vamos a ver más y más historias sobre personas que se dan cuenta de que han sido violadas, ya que hoy están tratando de descubrir cuál es el impacto de eso».

El ataque sigue de cerca a otros casos de segmentación orientada al desarrollador.

Escrito por Tim Starks y Derek B. Johnson

La cadena de muerte queda obsoleta cuando su agente de inteligencia artificial es la amenaza – CYBERDEFENSA.MX

En septiembre de 2025, Antrópico revelado que un actor de amenazas patrocinado por el estado utilizó un agente de codificación de IA para ejecutar una campaña autónoma de ciberespionaje contra 30 objetivos globales. La IA manejó entre el 80 y el 90 % de las operaciones tácticas por sí sola, realizando reconocimientos, escribiendo códigos de explotación e intentando movimientos laterales a la velocidad de la máquina.

Este incidente es preocupante, pero hay un escenario que debería preocupar aún más a los equipos de seguridad: un atacante que no necesita recorrer la cadena de destrucción en absoluto, porque ha comprometido a un agente de IA que ya vive dentro de su entorno. Uno que ya tenga el acceso, los permisos y una razón legítima para moverse por sus sistemas todos los días.

Un marco creado para las amenazas humanas

La cadena de destrucción cibernética tradicional supone que los atacantes deben ganarse cada centímetro de acceso. es un modelo desarrollado por Lockheed Martin en 2011 para describir cómo los adversarios pasan del compromiso inicial a su objetivo final, y ha dado forma a cómo los equipos de seguridad piensan sobre la detección desde entonces.

La lógica es simple: los atacantes deben completar una secuencia de pasos y los defensores pueden interrumpir la cadena en cualquier punto. Cada etapa por la que tiene que pasar un atacante es otra oportunidad para atraparlo.

Una intrusión típica pasa por distintas etapas:

  1. Acceso inicial (explotación de una vulnerabilidad, etc.)
  2. Persistencia sin activar alertas
  3. Reconocimiento para comprender el entorno.
  4. Movimiento lateral para alcanzar datos valiosos
  5. Escalada de privilegios cuando el acceso no es suficiente
  6. Exfiltración evitando controles DLP

Cada etapa crea oportunidades de detección: la seguridad de los terminales puede detectar la carga útil inicial, el monitoreo de la red puede detectar movimientos laterales inusuales, los sistemas de identidad pueden señalar una escalada de privilegios y las correlaciones SIEM pueden vincular comportamientos anómalos en todos los sistemas. Cuantos más pasos dé un atacante, más posibilidades habrá de tropezar con un cable.

Esta es la razón por la que los actores de amenazas avanzadas como LUCR-3 y APT29 invierten mucho en sigilo, pasando semanas viviendo de la tierra y mezclándose con el tráfico normal. Incluso entonces, dejan artefactos: ubicaciones de inicio de sesión inusuales, patrones de acceso extraños, ligeras desviaciones del comportamiento inicial. Estos artefactos son exactamente para lo que están diseñados los sistemas de detección modernos.

El problema aquí, sin embargo, es que los agentes de IA realmente no siguen este manual.

Lo que ya tiene un agente de IA

Los agentes de IA operan de manera fundamentalmente diferente a los usuarios humanos. Funcionan en todos los sistemas, mueven datos entre aplicaciones y se ejecutan continuamente. Si se ve comprometido, un atacante evita toda la cadena de eliminación: el propio agente se convierte en la cadena de eliminación.

Piense en a qué suele tener acceso un agente de IA. Su historial de actividad es un mapa perfecto de qué datos existen y dónde residen. Probablemente extrae de Salesforce, ingresa a Slack, se sincroniza con Google Drive y actualiza ServiceNow como parte de su flujo de trabajo normal. Se le otorgaron amplios permisos durante la implementación, a menudo acceso a nivel de administrador en múltiples aplicaciones, y ya mueve datos entre sistemas como parte de su trabajo.

Un atacante que compromete a ese agente lo hereda todo al instante. Obtienen el mapa, el acceso, los permisos y una razón legítima para mover datos. ¿Cada etapa de la cadena de destrucción que los equipos de seguridad han pasado años aprendiendo a detectar? El agente los omite todos de forma predeterminada.

La amenaza ya se está desarrollando

El Crisis de OpenClaw nos mostró cómo se ve esto en la práctica:

Aproximadamente el 12% de las habilidades en su mercado público eran maliciosas. Una vulnerabilidad crítica de RCE permitió un compromiso con un solo clic. Más de 21.000 casos fueron expuestos públicamente. Pero la parte más aterradora era a qué podía acceder un agente comprometido una vez conectado a Slack y Google Workspace: mensajes, archivos, correos electrónicos y documentos, con memoria persistente entre sesiones.

El principal problema es que las herramientas de seguridad están diseñadas para detectar comportamientos anormales. Cuando un atacante aprovecha el flujo de trabajo existente de un agente de IA, todo parece normal. El agente accede a los sistemas a los que siempre accede, mueve los datos que siempre mueve y opera en los momentos en que siempre opera.

Esta es la brecha de detección a la que se enfrentan los equipos de seguridad.

Cómo Reco cierra la brecha de visibilidad

La defensa contra agentes de IA comprometidos comienza con saber qué agentes están operando en su entorno, a qué se conectan y qué permisos tienen. La mayoría de las organizaciones no tienen un inventario de los agentes de IA que tocan su ecosistema SaaS. Este es exactamente el tipo de problema para el que Reco fue creado.

Descubra todos los agentes de IA en juego

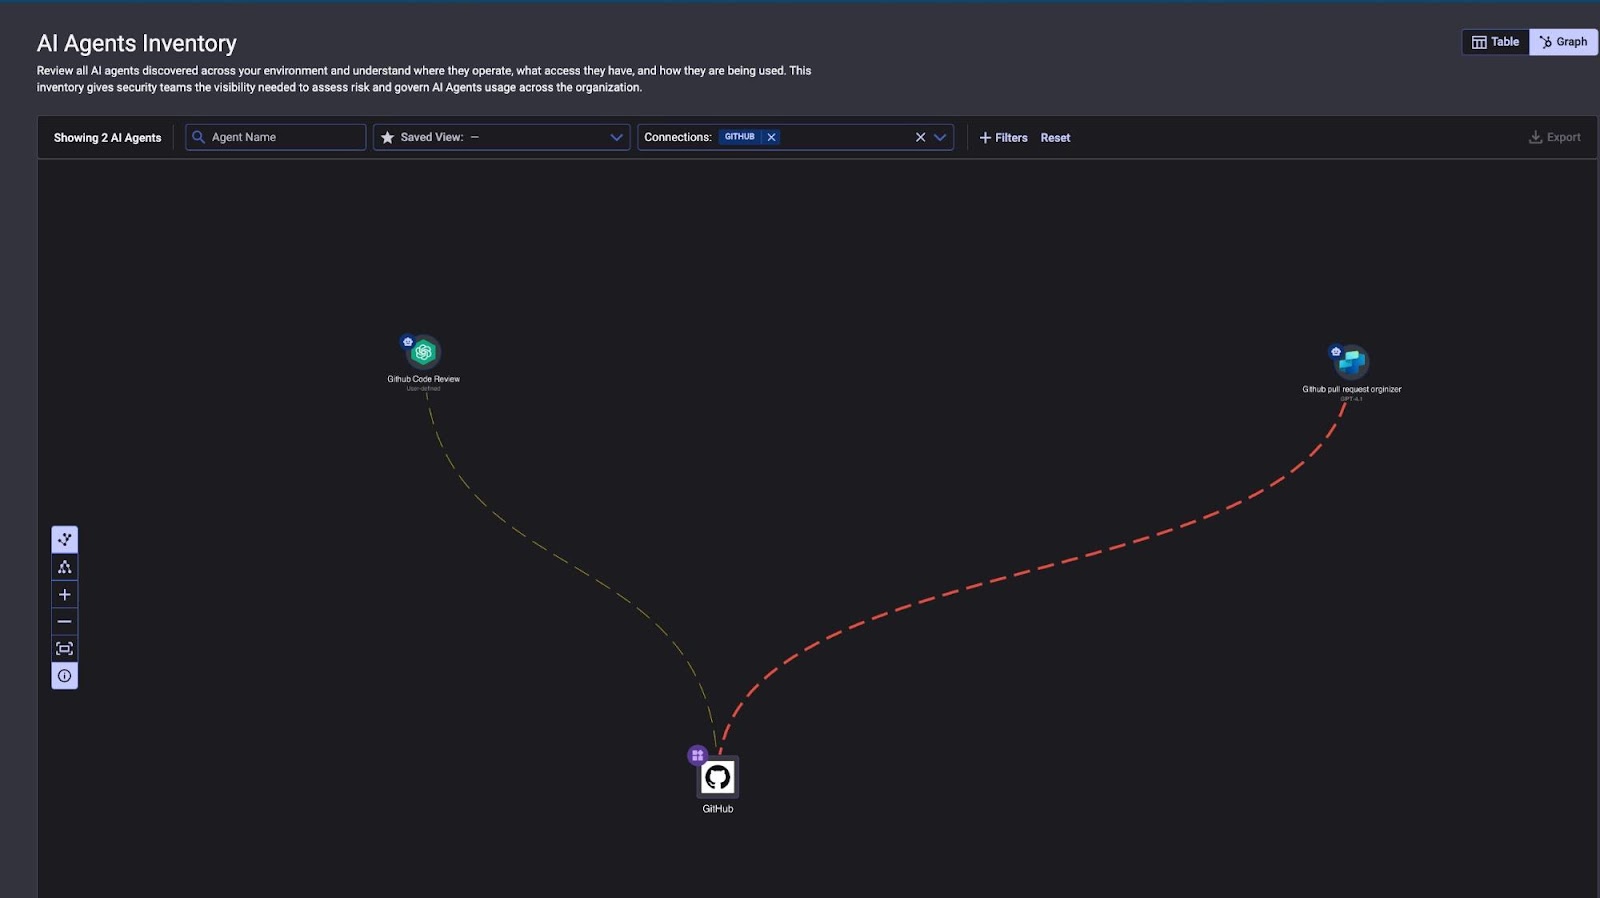
Agentic AI Security de Reco descubre cada agente de IA, función de IA integrada e integración de IA de terceros en su entorno SaaS, incluidas las herramientas de IA en la sombra conectadas sin la aprobación de TI.

Figura 1: Inventario de agentes de IA de Reco, que muestra los agentes descubiertos y sus conexiones con GitHub.

Alcance de acceso al mapa y radio de explosión

Para cada agente, Reco asigna a qué aplicaciones SaaS se conecta, qué permisos tiene y a qué datos puede acceder. recoco Visualización de SaaS a SaaS muestra exactamente cómo los agentes se integran en su ecosistema de aplicaciones, mostrando combinaciones tóxicas en las que los agentes de IA unen sistemas a través de integraciones MCP, OAuth o API, creando desgloses de permisos que ningún propietario de la aplicación autorizaría.

Figura 2: Gráfico de conocimiento de Reco que muestra una combinación tóxica entre Slack y Cursor a través de MCP.

Marcar objetivos y hacer cumplir el privilegio mínimo

Reco identifica qué agentes representan su mayor exposición al evaluar el alcance del permiso, el acceso entre sistemas y la sensibilidad de los datos. Los agentes asociados a riesgos emergentes se etiquetan automáticamente. Desde allí, Reco le ayuda a acceder al tamaño adecuado a través de gobernanza de identidad y accesolimitando directamente lo que un atacante puede hacer si un agente se ve comprometido.

Figura 3: Verificaciones de postura de la IA de Reco con puntuaciones de seguridad y hallazgos de cumplimiento de IAM.

Detectar actividad anómala del agente

recoco motor de detección de amenazas aplica un análisis de comportamiento centrado en la identidad a los agentes de IA de la misma manera que lo hace con las identidades humanas, distinguiendo la automatización normal de las desviaciones sospechosas en tiempo real.

Figura 4: Una alerta de Reco que señala una conexión ChatGPT no autorizada a SharePoint.

Lo que esto significa para su equipo

La cadena de destrucción tradicional suponía que los atacantes tenían que luchar por cada centímetro de acceso. Los agentes de IA cambian por completo esa suposición.

Un agente comprometido puede brindarle a un atacante acceso legítimo, un mapa perfecto del entorno, amplios permisos y cobertura incorporada para el movimiento de datos, sin un solo paso que parezca una intrusión.

Los equipos de seguridad que todavía se centran exclusivamente en detectar el comportamiento de los atacantes humanos se lo perderán. Los atacantes aprovecharán los flujos de trabajo existentes de sus agentes de IA, invisibles en el ruido de las operaciones normales.

Tarde o temprano, un agente de IA en su entorno será el objetivo. La visibilidad es la diferencia entre detectarlo temprano y descubrirlo durante la respuesta al incidente. Reco le brinda esa visibilidad, en todo su ecosistema SaaS, en minutos.

Obtenga más información aquí: Solicite una demostración: comience con Reco.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

La filtración de GitHub de DarkSword amenaza con convertir el hackeo de iPhone de élite en una herramienta para las masas

El software espía de iOS filtrado tiene a algunos profesionales de la ciberseguridad generando alarmas urgentes sobre posibles compromisos masivos del iPhone, un desarrollo que se combina siniestramente con el reciente descubrimiento de dos sofisticados kits de explotación de iOS.

Al mismo tiempo, otros expertos dicen que las funciones defensivas de Apple para los iPhone siguen siendo de élite. Pero varios factores han creado circunstancias sin precedentes: la accesibilidad pública de una versión de DarkSword, poco después del descubrimiento de la versión original de DarkSword y el descubrimiento anterior de un kit similar conocido como Coruña, y un mercado creciente para exploits para iPhone impulsado por su alto valor como objetivos.

Allan Liska, jefe de seguridad de la información de Recorded Future, dijo que estaba preocupado por lo que la versión filtrada de DarkSword podría hacer para «democratizar» las vulnerabilidades del iPhone.

«En este momento, las explotaciones del iPhone se encuentran entre las más costosas de investigar e implementar, por lo que han sido, en gran medida, dominio de los estados-nación», dijo. «Si alguien puede explotar un iPhone, de repente algo que ha logrado ser relativamente seguro ahora tendrá una superficie de ataque mucho mayor».

Google, iVerify y Lookout publicaron una investigación la semana pasada sobre el descubrimiento de DarkSword, centrada en Ucrania. Google también dijo que vio objetivos en Arabia Saudita, Turquía y Malasia. Y eso fue antes de que apareciera una versión en GitHub, un desarrollo TechCrunch reportado por primera vez y Google e iVerify lo han analizado. (La semana anterior, iVerify y Google descubrieron Coruña. Google se negó a hacer más comentarios para esta historia).

«Es extremadamente alarmante que esto se haya filtrado en GitHub», dijo Rocky Cole, cofundador de iVerify. «Supongo que se está utilizando en todo el mundo, incluido aquí en los Estados Unidos».

Cientos de millones de iPhones con iOS 18 podrían ser vulnerables a DarkSword.

«Creo que los principales problemas aquí son bastante claros: las personas que tienen dispositivos vulnerables deberían actualizarlos lo antes posible», dijo Eva Galperin, directora de ciberseguridad de Electronic Frontier Foundation. «Es muy probable que estas vulnerabilidades se estén utilizando ahora mismo para explotar dispositivos vulnerables a escala, lo cual es inusual para los productos Apple».

El problema de la propagación

Coruña era lo suficientemente preocupante para Apple que tomó la rara medida de respaldar las actualizaciones de seguridad a versiones aún más antiguas de iOS, dijo Cole. El temor, dijo, era que pudiera ser gusano, capaz de propagarse desde un dispositivo a través de mensajes de texto a todos los que están en la lista de contactos de un teléfono.

Pero Cole dijo que Apple no ha lanzado actualizaciones similares centradas en la seguridad para iOS 18, por razones que desconoce.

Apple ha enfatizado los parches que ha publicado, instó a los usuarios a actualizar sus teléfonos y promocionó el modo de bloqueo como defensa contra el software espía.

«Los dispositivos Apple están diseñados con múltiples capas de seguridad para proteger contra una amplia gama de amenazas potenciales, y todos los días los equipos de seguridad de Apple en todo el mundo trabajan incansablemente para proteger los dispositivos y los datos de los usuarios», dijo la portavoz de Apple, Sarah O'Rourke. «Mantener su software actualizado es lo más importante que puede hacer para mantener la seguridad de sus productos Apple, y los dispositivos con software actualizado no estaban en riesgo de sufrir estos ataques reportados».

El uso generalizado de los iPhone los convierte en objetivos de alto valor, lo que alimenta un próspero mercado de exploits. Coruña y DarkSword son indicadores de esta creciente demanda.

«Es hora de que las organizaciones comiencen a pensar en la seguridad móvil de la misma manera que piensan en la seguridad de las computadoras de escritorio, es decir, que todos saben cómo proteger su computadora portátil», dijo Cole. Y en el caso de la caza de exploits para iPhone en particular, «se está empezando a ver que la gente lo hace a nivel masivo». Además, el mercado de reventa es tal que los exploits que antes eran exclusivos ya no lo son, y la IA hace que sea aún más fácil personalizarlos en el código, afirmó.

DarkSword ha llamado la atención federal: la Agencia de Seguridad de Infraestructura y Ciberseguridad agregó esta semana vulnerabilidades que DarkSword explota a la lista que las agencias federales debe parchear.

La cantidad de personas que todavía usan iOS 18 es grande, hasta el 25% de todos los iPhone. Cole dijo que varios factores están contribuyendo a esto, como que los usuarios desconfían de la inteligencia artificial integrada de iOS 26 o de la interfaz Liquid Glass.

Galperin dijo: «Hay muchas razones por las que las personas no mantienen sus dispositivos actualizados, por lo que cuando les digo a las personas 'simplemente parcheen sus cosas', creo que es importante darse cuenta de que hay circunstancias en las que es más fácil decirlo que hacerlo».

Defensas probadas a pesar de los crecientes riesgos

A pesar de las preocupaciones, Cole le dio crédito al iPhone por sus altos estándares de seguridad, en particular por su tienda de aplicaciones.

Para Natalia Krapiva, asesora jurídica y tecnológica senior de Access Now, una conclusión clave es la preocupante proliferación de software espía comercial y capacidades de intrusión cibernética.

“Esto es exactamente sobre lo que los activistas de derechos humanos y los investigadores de seguridad digital han estado advirtiendo a los gobiernos y las empresas: en ausencia de una regulación efectiva para la industria, estos exploits saldrán a la luz y terminarán en manos de adversarios como Rusia, China, Irán o, como en el caso de DarkSword, se filtrarán en línea para que cualquier delincuente los utilice”, dijo.

Por otro lado, el modo de bloqueo y la aplicación de la integridad de la memoria de Apple son medidas defensivas de primer nivel, dijo Krapiva. «Aún no hemos visto ningún iPhone con modo de bloqueo infectado infectado con software espía», afirmó.

«Creo que seguiremos viendo más intentos de explotar los dispositivos Apple y Android a medida que mejoren la seguridad de su software y hardware», afirmó. «Es el viejo juego del gato y el ratón».

Adam Boynton, gerente senior de estrategia empresarial de Jamf, dijo que lo sucedido con Coruña y DarkSword es evidencia del éxito de Apple.

«Lo que es alentador aquí es que el modelo de seguridad de Apple funciona», afirmó. «Coruña omite los dispositivos que ejecutan las últimas versiones de iOS y evita por completo aquellos con el modo de bloqueo habilitado. Esa es una fuerte validación de las defensas que Apple ha construido.

«DarkSword refuerza el mismo principio», continuó. «Cuando Coruña apuntó a versiones anteriores de iOS, DarkSword demuestra que incluso las versiones relativamente actuales pueden ser atacadas por actores determinados. Apple actuó rápidamente para parchear las vulnerabilidades involucradas, y los dispositivos que ejecutan el último iOS están protegidos».

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.