Lo que realmente exige la orden ejecutiva poscuántica a los CISO

La criptografía poscuántica no sorprendió a la industria.

Durante años, los equipos de seguridad, los organismos de normalización, los hiperescaladores y los gobiernos han estado apuntando al mismo horizonte: una computadora cuántica criptográficamente relevante eventualmente desmantelará los algoritmos de clave pública que sustentan la seguridad empresarial actual. La última orden ejecutiva no introduce una nueva amenaza. Codifica lo que el campo ha entendido desde hace mucho tiempo y le asigna plazos.

Para los CISO, el cambio de marco es importante. PQC es fundamentalmente un problema de preparación, no un problema de criptografía. Ver a Google acelerar su hoja de ruta cuántica, o ver a las agencias federales reestructurar su arquitectura de seguridad en torno a PQC, hace que lo que está en juego sea imposible de ignorar”. Las juntas directivas ya se preguntan: “¿Cómo pensamos hoy en la transición poscuántica?” Para la mayoría de las organizaciones, la brecha entre esa pregunta y una respuesta creíble es más amplia de lo que debería ser.

La EO es inequívoca en cuanto a su alcance. PQC ha pasado de un esfuerzo de investigación a una política real, con plazos, estructuras de rendición de cuentas y consecuencias directas para las agencias federales, los contratistas, los operadores de infraestructura crítica y el sector privado más amplio que los apoya.

Los sistemas federales de alto valor deben realizar la transición del establecimiento de claves a PQC antes del 31 de diciembre de 2030. Las firmas digitales seguirán el 31 de diciembre de 2031.

Esas fechas pueden parecer lejanas, pero para cualquiera que haya atravesado una transformación de la seguridad a escala empresarial, con los ciclos de adquisiciones, las revisiones de la arquitectura y la gestión del cambio organizacional que ello implica, 2030 se ubica perfectamente dentro de los horizontes de planificación actuales. La ventana para una ejecución ordenada ya se está reduciendo.

Lo que hace que esa ventana sea aún más estrecha es que el riesgo más inmediato no tiene nada que ver con los plazos. Los ataques “Cosechar ahora, descifrar después” ya están operativos. Los adversarios de los Estados-nación hoy están recopilando datos cifrados y almacenándolos hasta que las capacidades cuánticas sean suficientes para descifrarlos: propiedad intelectual, registros médicos, transacciones financieras, código fuente, comunicaciones gubernamentales y más. El cifrado que protege esos datos en este momento es, funcionalmente, una vulnerabilidad con retardo de tiempo. Es posible que los datos confidenciales de larga duración ya estén comprometidos de maneras que no serán visibles durante años.

El primer paso para los CISO es pasar de la conciencia a la propiedad.

La preparación de PQC no se puede delegar a equipos de aplicaciones individuales ni tratarse como una casilla de verificación de cumplimiento futuro. Ese enfoque no sobrevivirá dados los requisitos de rendición de cuentas de la OE. Cada organización necesita una persona de contacto: un líder de programa, un comité directivo multifuncional o una oficina dedicada al riesgo criptográfico. Cualquiera que sea la estructura, necesita autoridad y un asiento en la mesa de liderazgo.

Esa propiedad debe abarcar seguridad, TI, infraestructura, ingeniería, productos, asuntos legales, cumplimiento, adquisiciones y partes interesadas del negocio. La criptografía está integrada en toda la empresa: certificados, claves, protocolos, API, hardware, servicios en la nube, sistemas de firma de códigos, infraestructura de identidad y plataformas de terceros. Ningún equipo tiene el ancho de banda para abordar esto por sí solo. Un grupo de trabajo multifuncional o un Centro de Excelencia debería ser un prerrequisito organizacional a medida que avanzamos hacia el futuro.

La visibilidad será fundamental y aquí es donde la mayoría de las organizaciones encontrarán las mayores brechas.

Los CISO necesitan una imagen clara de dónde existe la criptografía en su entorno: qué algoritmos se utilizan, qué sistemas dependen de una criptografía vulnerable, qué datos requieren confidencialidad a largo plazo y qué procesos comerciales se verían interrumpidos por la migración. Sin ese inventario, la evaluación de riesgos es una conjetura, la remediación es imposible y demostrar el progreso a los reguladores o juntas directivas se convierte en un ejercicio de especulación.

El principio es sencillo: no se puede proteger lo que no se puede ver.

Además, un inventario criptográfico no puede ser una hoja de cálculo estática que se actualiza anualmente y luego se archiva. Debe funcionar como una vista viva de la infraestructura de confianza de la organización, que abarque certificados, claves, algoritmos, bibliotecas, protocolos, sistemas de firma, autoridades de certificación, HSM, cargas de trabajo, dispositivos y dependencias de terceros.

Una vez que existe esa visibilidad, la priorización se deriva del impacto empresarial. Los sistemas que protegen datos confidenciales de larga duración, infraestructura crítica, confianza del cliente, integridad del software y entornos regulados se mueven primero, y todo lo demás se secuencia en consecuencia.

Más allá de la visibilidad, los CISO necesitan una hoja de ruta alineada con los hitos de la orden en lugar de documentos de planificación aspiracionales que nunca se traducen en programas financiados.

La fecha límite para el establecimiento de claves de 2030 requiere comprender cada punto donde operan los mecanismos de cifrado e intercambio de claves en los sistemas críticos. La fecha límite de firmas digitales de 2031 amplía ese desafío a la integridad del software, la firma de códigos, la firma de documentos, la autenticación, la infraestructura de identidad y la verificación a largo plazo. Este es un programa de transformación de varios años y garantiza el mismo rigor organizacional que cualquier otra iniciativa empresarial de alcance comparable.

Eso significa tres categorías de recursos dedicados. Primero, la financiación: la preparación para el PQC no puede ser absorbida por los presupuestos de seguridad existentes sin desplazar otras prioridades. Requiere una inversión de varios años en herramientas de descubrimiento, pruebas, ejecución de migración, automatización y gobernanza. En segundo lugar, talento: las organizaciones necesitan experiencia en criptografía, capacidad de arquitectura empresarial, experiencia en PKI, gestión de riesgos, soporte de cumplimiento y liderazgo de programas, una combinación que ya escasea en toda la industria. En tercer lugar, la tecnología: herramientas de descubrimiento, automatización del ciclo de vida de claves y certificados, aplicación de políticas, infraestructura de informes y capacidad arquitectónica para la criptoagilidad.

La criptoagilidad es el objetivo a largo plazo que hace que valga la pena realizar esta transición correctamente.

Las organizaciones que tratan el PQC como un cambio de algoritmo único se encontrarán nuevamente en la misma posición cuando los estándares cambien nuevamente. La transición cuántica se produce en paralelo con el auge de la IA, las identidades de las máquinas, los sistemas autónomos y los ecosistemas digitales cada vez más complejos, todos los cuales dependen de la confianza criptográfica. Las organizaciones que no gobiernen activamente esa infraestructura de confianza tendrán dificultades con la seguridad de la IA, la integridad de la cadena de suministro de software, la gobernanza de la identidad y los mandatos de cumplimiento que siguen.

La orden funciona como un mecanismo de fuerza, convirtiendo el PQC de una preocupación técnica futura en una responsabilidad de liderazgo actual. Tres preguntas definen ahora la situación de una organización:

  • ¿Tenemos una idea clara de dónde reside nuestro riesgo criptográfico?
  • ¿Tenemos un plan de migración secuencial y financiado que cumpla con los plazos del pedido?
  • ¿Podemos demostrar que nuestra infraestructura de confianza es lo suficientemente ágil como para adaptarse a medida que los estándares y las amenazas continúan evolucionando?

El debate sobre cuándo exactamente la computación cuántica será una realidad es una distracción. Desarrollar la visibilidad, la gobernanza, la financiación y la automatización necesarias para avanzar con confianza es donde debemos dedicar nuestro tiempo y esfuerzo colectivo.

Los CISO han superado la cuestión de si actuar o no. La pregunta operativa es qué tan atrás está la organización y qué tan rápido puede transformar la criptografía de una dependencia invisible a un sistema de confianza administrado, mensurable y adaptable. Las organizaciones que comiencen ese trabajo ahora serán las que tendrán opciones cuando lleguen los plazos.

Ellen Böhm

Escrito por Ellen Boehm

Ellen Boehm es vicepresidenta sénior de estrategia e innovación en IA de Keyfactor. Ellen lidera la estrategia y el posicionamiento en el mercado para incorporar soluciones de seguridad en mercados emergentes, incluidos IoT, OT y Agentic AI. A Ellen le apasionan las tecnologías emergentes y ayuda a los clientes a establecer implementaciones de seguridad sólidas para el ciclo de vida de sus sistemas conectados en general, a medida que adoptan nuevas tecnologías para aumentar el éxito de su negocio. Ellen tiene más de 20 años de experiencia liderando estrategias de mercado y desarrollo de nuevos productos con un enfoque en IoT y productos conectados en controles de iluminación, ciudades inteligentes, edificios conectados y tecnología de hogar inteligente. Ellen ha ocupado puestos de liderazgo en Producto e Ingeniería en General Electric y Sky Technologies a lo largo de su carrera.

La IA rompió la gestión de vulnerabilidades. Es por eso que los CISO están trasladando el presupuesto a BAS. – CYBERDEFENSA.MX

Durante treinta años, la gestión de vulnerabilidades funcionó con un amortiguador: los meses entre el momento en que se encontró una vulnerabilidad y el momento en que alguien pudo descubrir cómo convertirla en un arma. La solución fue bastante sencilla; clasificación por gravedad, programar la reparación, validar y seguir adelante. El amortiguador fue lo que hizo que eso funcionara.

Hoy ese amortiguador ya no existe.

La IA no hizo que tu equipo fuera más lento. Cambió el otro lado de la ecuación, comprimir el descubrimiento para explotar de meses a horas. Y la triste verdad para los defensores es que un proceso creado para dar un respiro no puede sobrevivir sin él.

La IA convirtió el descubrimiento de vulnerabilidades en un juego de volumen

En su actualización de mayo de 2026, Anthropic reportado que él y aproximadamente 50 socios utilizaron Vista previa de Claude Mythos para encontrar más de 10.000 vulnerabilidades de gravedad alta o crítica en software de importancia sistémica en un solo mes.

Las cifras anteriores eran igual de crudas.

Apuntando a Firefox, el cerrado modelo de mitos escribió 181 hazañas de trabajofrente a sólo 2 del modelo fronterizo anterior. Sacó a la luz vulnerabilidades en todos los principales sistemas operativos y navegadores, incluido un Error de OpenBSD que permaneció sin ser detectado durante 27 años.

Al momento de escribir este artículo, más del 99% de lo que encontró aún no estaba parcheado.

Figura 1. Febrero de 2026, campaña FortiGate

Un Informe de inteligencia de amenazas de AWS desde febrero de 2026 muestra la otra cara: no se necesitan días cero, solo credenciales débiles, industrializado hasta un servidor MCP personalizado que ejecuta herramientas ofensivas de forma autónoma. AWS confirmó más de 600 dispositivos en más de 55 países; Los registros del actor, según investigadores independientes, pusieron en cola 2.516 dispositivos en 106 países.

De cualquier manera, las reglas claramente han cambiado. Lo que antes requería una experiencia poco común ahora funciona a la velocidad y escala de una máquina.

La ventana de utilización de armas de vulnerabilidad también se ha derrumbado

Los defensores solían pasar meses entre la salida a bolsa de un CVE y su primera explotación confirmada en la naturaleza, la ventana conocida como tiempo de explotación (TTE).

Esa ventana se ha cerrado de golpe.

Reloj de día cero sitúa el promedio de 2026 en aproximadamente 24 horas, frente a ~53 días en 2024.

Figura 2. Tiempo medio de explotación (TTE) según el reloj de día cero

Los datos de la violación también están de acuerdo.

El DBIR 2026 de Verizon vincula el 32% de las técnicas de acceso inicial a la explotación de vulnerabilidades y espera que ese número aumenteporque los asistentes de codificación de IA ahora ponen la creación de exploits, la migración de una herramienta a un nuevo lenguaje y el descubrimiento de nuevas fallas al alcance de atacantes que nunca antes las habían tenido.

Figura 3. Técnicas generativas asistidas por IA categorizadas como métodos de acceso inicial por DBIR 2026 de Verizon

Decirle a los equipos que apliquen parches más rápido es como decirle a un carguero que frene en un instante

La respuesta refleja de la industria es parchear más rápido. Los reguladores lo están codificando: muchas regulaciones ahora apuntan a soluciones en el mismo día para algunas vulnerabilidades críticas. Las juntas directivas lo esperan. Los ejecutivos lo exigen.

Pero la remediación no es un cambio. Los parches eliminan las pruebas de regresión, esperan las ventanas de cambio, deben esperar las aprobaciones y respetan los compromisos de cumplimiento y tiempo de actividad existentes. Reducir la producción para superar un exploit termina siendo simplemente una interrupción diferente.

Y los datos muestran que todo va en dirección equivocada.

El DBIR 2026 de Verizon rastreó más de 13 000 organizaciones:

  • Tiempo medio de reparación de vulnerabilidades conocidas explotadas: 43 diasfrente a 32 el año anterior
  • Cantidad que fue completamente parcheada: bajó del 38% al 26%

Cuando la infracción se ejecuta en horas y la reparación en semanas, la infracción casi siempre ocurre en el medio.

Nuevamente, según el DBIR de Verizon, incluso el organizaciones con mejor desempeño cerrar solo 30-40% de las vulnerabilidades conocidas explotadas en la primera semana después de la detección: una tasa que apenas se ha movido a pesar de años de inversión constante.

Entonces, ordenar a los equipos que parcheen más rápido no cambia la física, y es como ordenarle a un carguero que frene en un instante.

El cuello de botella se movió. También debe hacerlo la estrategia.

Durante dos décadas, la gestión de la vulnerabilidad se basó en un conjunto ordenado de supuestos:

  • Encuentra los defectos,
  • Puntúelos por gravedad,
  • Parche lo peor primero.

Cuando llegaban unas pocas docenas de críticos por trimestre, la clasificación CVSS funcionó. Desafortunadamente, no tiene ninguna posibilidad frente a cientos o miles de revelaciones al día.

Volviendo al DBIR de Verizon una vez más, la organización mediana tuvo que parchear 16 vulnerabilidades conocidas explotadas en 2025, frente a los 11 del año anteriorun salto de casi el 50%.

Eso fue antes de que las fallas descubiertas por la IA comenzaran a inundar el catálogo..

Mientras tanto, las puntuaciones de gravedad no le dicen si se puede alcanzar una falla en su entorno, si sus controles ya la bloquearán o si se vincula a algo importante. Una lista de gravedad donde todo es un «9» o «10» esencialmente no prioriza nada.

Entonces la pregunta útil deja de ser «¿Qué es vulnerable?» y se convierte «¿Qué es realmente explotable contra nosotros en este momento? ¿Nuestras defensas lo detectarían si alguien lo intentara?»

Esta es exactamente la pregunta Simulación de ataques e infracciones (BAS) fue construido para responder.

Por qué BAS se convierte en la piedra angular contra los ataques impulsados ​​por IA

BAS toma técnicas de adversario del mundo real, los TTP detrás de la campaña en el titular más reciente, y las ejecuta de manera segura contra su pila de prevención y detección en vivo. No es un escaneo. No es un mapeo teórico. Un ejercicio real que muestra qué bloquearán realmente sus herramientas, qué detectarán y qué se escapará.

En un mundo ahogado en revelaciones, eso logra tres cosas que la gestión de vulnerabilidades por sí sola no puede lograr. BAJO:

  • Separa lo teórico de lo real. Una falla que su WAF, IPS y EDR ya neutralizan es un problema muy diferente de uno que aparece directamente. BAS muestra cuál es cuál, por lo que los equipos dejan de tratar cada CVE como un incendio de cinco alarmas.
  • Valida los controles por los que ya has pagado. La mayoría de las empresas utilizan entre diez y setenta herramientas de seguridad con innumerables políticas superpuestas; BAS mide si disparan según lo configurado y saca a la luz los riesgos residuales escondidos en los huecos.
  • Gana tiempo para aplicar parches de forma segura. Cuando pueda demostrar que un activo crítico ya está cubierto por controles más estrictos, el parche puede pasar a través del control de cambios normal en lugar de una implementación de emergencia. Cuando no está cubierto, primero debes mitigarlo.

Esa recompensa está empezando a aparecer en los presupuestos: los informes de campo señalan cada vez más que los CISO reservan gastos dedicados a BAS que no eran una partida separada hace un año.

Este es el cambio que Gartner ahora denomina Validación de exposición adversa: combinar la eficacia de la seguridad («A¿Están funcionando mis controles?») con contexto empresarial («¿Qué activos son más importantes y cuáles son realmente accesibles?») para priorizar según la realidad de su organización en lugar de puntuaciones brutas hipotéticas.

Emparejado con pruebas de penetración autónomasque demuestra si un atacante puede encadenar exposiciones desde su punto de apoyo inicial hasta las joyas de la corona de su organización, BAS completa el panorama.

Un lado pregunta, «Espera, ¿pueden violarnos?» El otro pregunta: «¿Pero lo atraparíamos?»

En conjunto, BAS y el pentesting autónomo reemplazan las conjeturas con evidencia.

BAS también tiene que funcionar de forma autónoma a la velocidad de la máquina

Hay un problema.

Si los adversarios operan de forma autónoma, un ciclo de validación que a un humano le lleva una semana completar queda obsoleto al llegar. Los ataques a velocidad de máquina exigen defensas a velocidad de máquinay lo único que es lo suficientemente rápido Contrarrestar el ataque autónomo es una defensa autónoma..

La objeción honesta a apuntar a esto con IA generativa pura es la seguridad. Como advirtió el CTO de Picus, Volkan Erturk, un modelo al que se le pide que invente un exploit podría devolver una muestra de malware vivo o alucinar técnicas que un grupo nunca usa. No desea que se detonen en producción binarios no examinados, ni que se construyan defensas contra ataques que no existen o no pueden existir.

Puedes verlo bajo demanda. aquí.

La solución de Picus es poner el modelo a cargo de la coordinación, no de la creación.

En lugar de pedirle a la IA que escriba cargas útiles, BAS agente de Picus compara un nuevo informe de amenazas con una biblioteca seleccionada y previamente examinada de componentes básicos de prueba seguros y listos para usar. Un equipo de seguridad identifica una amenaza y un el sistema multiagente toma todo desde allí: un agente identifica la amenaza y elabora un plan de investigación, otros recopilan y validan la inteligencia de múltiples fuentes y un agente constructor asigna los TTP adversarios a cadenas de ataque listas para la simulación.

El resultado es una simulación precisa, lista para ejecutarse, ensamblada en minutos.

Esto colapsa el bucle. Una alerta CISA o un titular reenviado se convierte en una prueba de alcance, una puntuación de postura, mitigaciones priorizadas y un informe ejecutivo, a menudo en minutos, con humanos revisando las excepciones en lugar de conducir y reducir la velocidad en cada paso.

Para esto está diseñada la plataforma Picus

Parchar sigue siendo esencial, pero mientras que la IA descubre miles de fallas y las convierte en armas en horas, parchear por sí solo no puede ser toda su estrategia. Si la ofensiva es autónoma, la defensa tiene que operar al menos a la misma velocidad, y eso es exactamente para lo que se construyó Picus.

Lo que aumenta con la amenaza es la validación: confirmar qué es lo que realmente detendrán sus controles, demostrar qué es explotable y dedicar tiempo y talento a la remediación solo donde cambiará el resultado. El BAS agente impulsado por IA es uno de los pilares centrales del Plataforma Picúsprobando continuamente si tus defensas bloquean y detectan lo que importa sin esperar a que un humano inicie el proceso o avance al siguiente ciclo. Y cuando se descubre un hueco, la plataforma señala hacia el mitigación específica del proveedor necesario, y no simplemente crea otro ticket en la pila, luego vuelve a validarlo para confirmar que la brecha realmente se ha cerrado.

La necesidad de decir, en el acto, si un nuevo titular pone en riesgo el negocio no desaparecerá pronto. La Plataforma Picus brinda equipos de seguridad que responden antes de que nadie pregunte.

Descubra si el próximo titular le pone en riesgo antes de que aparezca. Solicite una demostración.

Nota: Este artículo fue escrito por Sıla Özeren HacıoğluIngeniero de Investigación de Seguridad en Picus Security.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

La era de la IA exige un tipo diferente de CISO

Muchos líderes de seguridad todavía operan con marcos creados para una era diferente. Durante años, el éxito se medía mediante puntos de control fijos, como aprobar auditorías, cerrar vulnerabilidades y mantener el cumplimiento. Esos marcadores todavía tienen valor, pero fueron diseñados para un panorama de amenazas que se movía de manera lineal y predecible.

Hoy, ese panorama está cambiando en tiempo real. La IA está acelerando la forma en que los atacantes pueden identificar y explotar las debilidades, mientras que los entornos de nube y los sistemas autónomos cambian el terreno constantemente. El resultado es una brecha entre cómo se mide el riesgo y cómo se desarrolla realmente, donde las señales estáticas no pueden seguir el ritmo de las amenazas dinámicas.

Los CISO están bajo presión desde dos direcciones: el riesgo está creciendo y las herramientas destinadas a medirlo tienen dificultades para mantenerse al día. Los indicadores tradicionales a menudo reflejan el panorama de amenazas de ayer, lo que deja a los líderes de seguridad con una imagen incompleta de dónde se encuentran realmente.

La señal de los mitos

Informes recientes sobre Claude Mythos Preview de Anthropic, descrito como tan efectivo para descubrir vulnerabilidades que el acceso ha sido restringido, ofrecen una señal clara de hacia dónde se dirige la ciberseguridad. Modelos de IA como este demuestran que la velocidad y la escala de la explotación han cambiado fundamentalmente. Lo que antes a los atacantes expertos les llevaba días o semanas ahora puede suceder en minutos y, cada vez más, sin intervención humana.

Ese cambio es importante porque las capacidades de los atacantes se están acelerando más rápido de lo que la mayoría de las organizaciones pueden medir. La brecha entre cómo se desarrolla el riesgo y cómo los equipos de seguridad lo rastrean se está ampliando. Una auditoría “aprobada” le indica dónde ha estado, no dónde se encuentra. Un panel de postura refleja un momento en el tiempo, no un entorno en continuo cambio. Y una prueba de penetración es una instantánea, en un mundo donde las condiciones evolucionan constantemente.

Afinando la conversación este trimestre

Si sus conversaciones no han evolucionado para adaptarse a esta nueva realidad, su organización tiene un importante punto ciego. Aquí hay cinco preguntas que los CISO deberían utilizar para convertir el cambio actual en acción:

¿Qué podemos ver en tiempo de ejecución sin esperar un informe?
Las herramientas de configuración le dicen lo que debería ser cierto. La visibilidad en tiempo de ejecución le indica lo que es cierto en este momento. (Hacer un seguimiento: Si un atacante comienza a moverse lateralmente en nuestro entorno de nube hoy, ¿a qué velocidad lo sabremos, en minutos o días?)

¿Tenemos un inventario completo de identidades, incluidas las no humanas?
Los entornos empresariales están llenos de identidades más allá de los empleados. Proveedores, contratistas, cuentas de servicio, claves API, automatizaciones, identidades de máquinas y principios de nube se extienden por todos los sistemas. A los atacantes les encanta esa expansión porque robar credenciales suele ser más fácil que escribir malware.
(Hacer un seguimiento: ¿Cuántas identidades humanas y no humanas tenemos y cuáles pueden acceder a datos confidenciales o modificar infraestructura crítica?)

¿Dónde tenemos un exceso de permisos y con qué rapidez podemos reducirlo?
Las cuentas con exceso de permisos actúan como claves maestras: convenientes hasta que se ven comprometidas. El privilegio mínimo debe ser mensurable, no aspiracional. (Hacer un seguimiento: ¿Puede mostrarme las vías de acceso de mayor riesgo y qué podemos eliminar o reforzar en 30 días?)

¿Estamos usando IA para reducir el ruido y acelerar las decisiones o simplemente estamos agregando otra pantalla?
Muchos equipos se están ahogando en alertas. La IA puede ayudar agregando contexto (conectando una identidad riesgosa + una carga de trabajo vulnerable + un secreto expuesto) para que los socorristas puedan actuar rápidamente, en lugar de perseguir advertencias desconectadas. (Hacer un seguimiento: ¿Cuál es nuestro volumen de alertas, qué porcentaje es procesable y cuál es el tiempo de respuesta mejorado?)

¿Puede explicarme un incidente realista de principio a fin, con puntos de decisión?
La prevención importa, pero la resiliencia es lo que separa a las organizaciones cuando algo sucede. Los incidentes son inevitables. Lo que importa es la velocidad de detección, la contención, la recuperación y las comunicaciones. (Hacer un seguimiento: Elija un escenario (robo de credenciales, ransomware, compromiso de proveedores). ¿Qué sucede aquí, quién decide qué y cuándo debe saberlo el liderazgo ejecutivo? ¿Qué necesitan saber los clientes?)

¿Qué hacer con las respuestas?

Si estas preguntas ponen de manifiesto lagunas, el camino a seguir suele ser práctico. Comience por priorizar la visibilidad del tiempo de ejecución en los sistemas que admiten servicios críticos y datos residentes confidenciales. Trate la identidad como una infraestructura: haga un inventario, ajuste los permisos y supervise continuamente. Cambie la medición hacia resultados como el tiempo para detectar, contener y restaurar, en lugar de métricas de actividad como tickets cerrados o controles verificados. Y ensayar la dura jornada tanto con los equipos técnicos como con el liderazgo, incluido el de comunicaciones.

En una era donde las amenazas se mueven a la velocidad de la IA, la ventaja pertenece a los equipos que pueden ver con claridad y actuar de inmediato. La pregunta definitoria ahora es qué tan rápido se puede identificar un riesgo, comprender su impacto y responder antes de que empeore.

Rinki Sethi es directora de seguridad y estrategia de Upwind Security y cuenta con más de dos décadas de experiencia en liderazgo en ciberseguridad en puestos en Twitter, Rubrik, BILL, Palo Alto Networks, IBM y eBay. Es socia fundadora de Lockstep Ventures, forma parte de las juntas directivas de ForgeRock y Vaulttree y es ampliamente reconocida por sus contribuciones a la comunidad de ciberseguridad, incluido el desarrollo del primer plan de estudios nacional de ciberseguridad para las Girl Scouts de EE. UU.

Rinki Sethi

Escrito por Rinki Sethi

Rinki Sethi es directora de seguridad y estrategia de Upwind Security y cuenta con más de dos décadas de experiencia en liderazgo en ciberseguridad en puestos en Twitter, Rubrik, BILL, Palo Alto Networks, IBM y eBay. Es socia fundadora de Lockstep Ventures, forma parte de las juntas directivas de ForgeRock y Vaulttree y es ampliamente reconocida por sus contribuciones a la comunidad de ciberseguridad, incluido el desarrollo del primer plan de estudios nacional de ciberseguridad para las Girl Scouts de EE. UU.

nueve conclusiones para los CISO – CYBERDEFENSA.MX

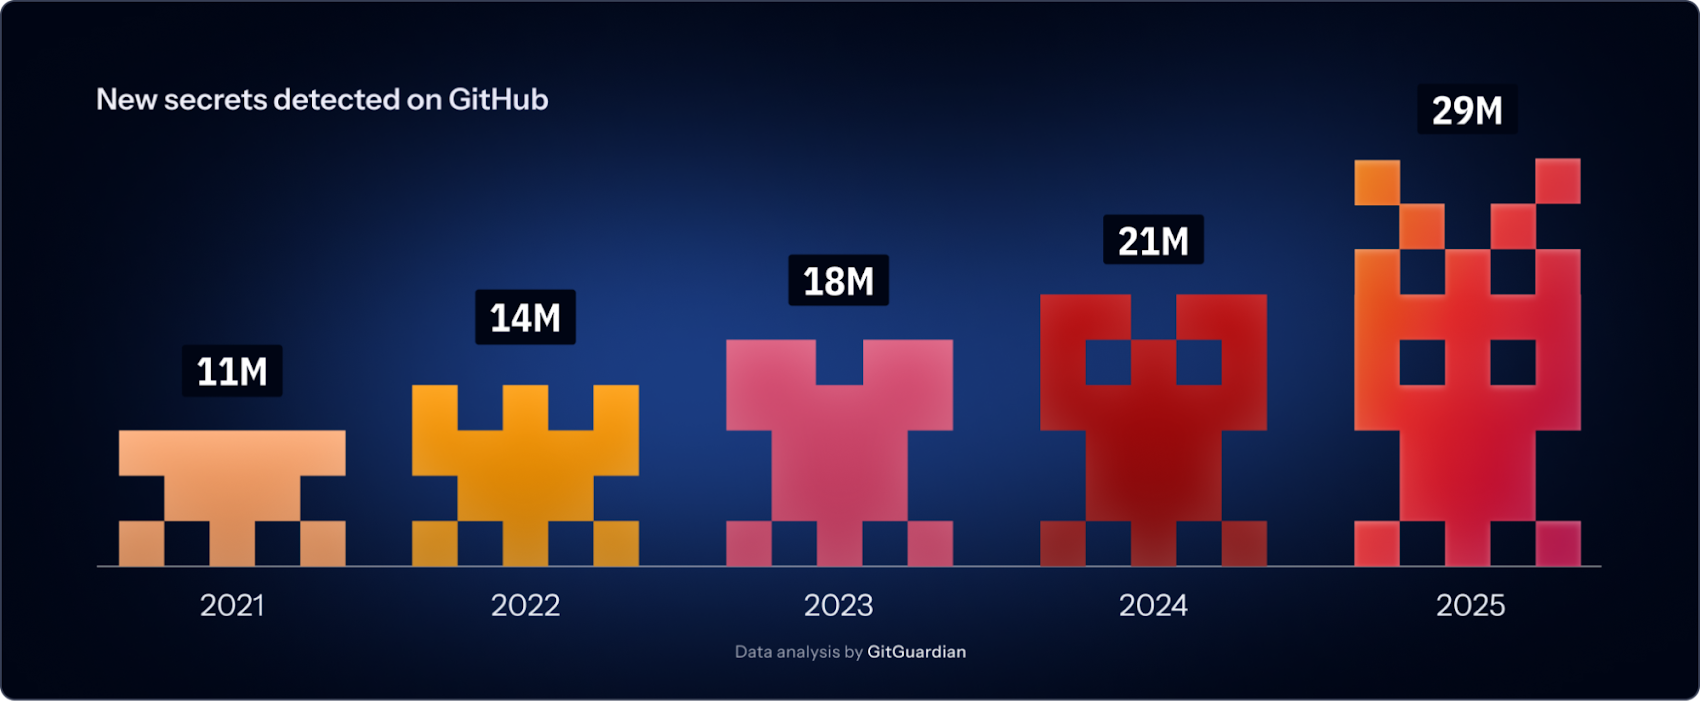
La expansión de los secretos no se está desacelerando: en 2025, se aceleró más rápido de lo que la mayoría de los equipos de seguridad anticiparon. Informe sobre la expansión del estado de los secretos 2026 de GitGuardian analizó miles de millones de confirmaciones en GitHub público y descubrió 29 millones de nuevos secretos codificados solo en 2025, un aumento del 34% año tras año y el mayor salto en un solo año jamás registrado.

Los hallazgos de este año revelan tres tendencias centrales: la IA ha remodelado fundamentalmente cómo y dónde se filtran las credenciales, los sistemas internos están mucho más expuestos de lo que la mayoría de las organizaciones creen y la remediación sigue siendo el talón de Aquiles de la industria.

Aquí hay nueve conclusiones estratégicas que importan.

1. Los secretos crecen más rápido que la población de desarrolladores

Desde 2021, los secretos filtrados han crecido un 152 %, mientras que la base de desarrolladores públicos de GitHub se expandió un 98 %. Más desarrolladores y más generación de código asistida por IA significan más credenciales en circulación, y la detección por sí sola no puede seguir el ritmo.

2. Los servicios de IA generaron un 81% más de filtraciones año tras año

GitGuardian detectó 1.275.105 secretos filtrados vinculados a servicios de IA en 2025, un 81% más que en 2024. Ocho de las diez categorías de secretos filtrados de más rápido crecimiento estaban relacionadas con la IA. No se trata sólo de OpenAI o claves antrópicas. La verdadera explosión está ocurriendo en la infraestructura LLM: API de recuperación como Brave Search (+1255%), herramientas de orquestación como Firecrawl (+796%) y backends administrados como Supabase (+992%). Cada nueva integración de IA introduce otra identidad de máquina y cada una amplía la superficie de ataque. La implementación segura de la IA requiere una estrategia de seguridad de secretos adecuada.

3. Los repositorios internos tienen 6 veces más probabilidades de sufrir fugas que los públicos

Si bien el GitHub público llama la atención, los repositorios internos son donde residen las credenciales de mayor valor. La investigación de GitGuardian encontró que el 32,2% de los repositorios internos contienen al menos un secreto codificado, en comparación con sólo el 5,6% de los repositorios públicos. Estas no son claves de prueba. Son tokens CI/CD, credenciales de acceso a la nube y contraseñas de bases de datos, los activos exactos a los que se dirigen los atacantes una vez que logran afianzarse. La seguridad a través de la oscuridad ha fracasado. Trate los repositorios internos como fuentes de fugas de primera clase.

4. El 28% de las filtraciones ocurren completamente fuera del código.

Los secretos no sólo viven en depósitos. GitGuardian descubrió que el 28 % de los incidentes en 2025 se originaron completamente fuera del código fuente, en Slack, Jira, Confluence y herramientas de colaboración similares. Estas fugas son más peligrosas: El 56,7 % de los secretos encontrados únicamente en herramientas de colaboración se clasificaron como críticosen comparación con el 43,7% de los incidentes de solo código. Los equipos comparten credenciales durante la respuesta a incidentes, la resolución de problemas y la incorporación. Si solo estás escaneando código, te estás perdiendo una cuarta parte de tu exposición. Y las credenciales que se filtran en las herramientas de colaboración suelen ser más críticas y graves.

5. Los registros autohospedados de GitLab y Docker exponen secretos a una tasa de 3 a 4 veces mayor que la de GitHub público

GitGuardian descubrió miles de instancias de GitLab autohospedadas y registros de Docker expuestos involuntariamente en 2025. El escaneo de estos sistemas reveló 80.000 credenciales, de las cuales 10.000 aún son válidas. Los secretos en las imágenes de Docker eran particularmente preocupantes: el 18% de las imágenes de Docker escaneadas contenían secretos, y el 15% de ellos eran válidos, en comparación con el 12% de los repositorios de GitLab con una tasa de validez del 12%. Los secretos de Docker también son más adyacentes a la producción. El perímetro entre lo privado y lo público es poroso.

6. El 64% de los secretos filtrados en 2022 siguen siendo válidos hoy

La detección no es remediación. GitGuardian volvió a probar los secretos confirmados como válidos en 2022 y descubrió que el 64% todavía son explotables cuatro años después. Esto no es un error de redondeo. Es una prueba de que la rotación y la revocación no son rutinarias, no son propias ni están automatizadas en la mayoría de las organizaciones. Las credenciales integradas en los sistemas de compilación, las variables de CI, las imágenes de contenedores y las integraciones de proveedores son difíciles de reemplazar sin interrumpir la producción. Para muchos equipos, la opción más segura a corto plazo es no hacer nada, lo que deja a los atacantes vías de acceso duraderas.

7. Los puntos finales de desarrollador son la nueva capa de agregación de credenciales

El Ataque a la cadena de suministro de Shai-Hulud 2 dio a los investigadores una visibilidad poco común sobre cómo se ven realmente los secretos en máquinas de desarrollador comprometidas. En 6.943 sistemas, GitGuardian identificó 294.842 ocurrencias secretas correspondientes a 33.185 secretos únicos. En promedio, cada secreto activo apareció en ocho ubicaciones diferentes en la misma máquina, distribuidos en archivos .env, historial de shell, configuraciones IDE, tokens en caché y artefactos de compilación. Lo más sorprendente es que el 59% de las máquinas comprometidas eran procesadores de CI/CD, no computadoras portátiles personales. Una vez que los secretos comienzan a extenderse por la infraestructura de la construcción, se convierten en un problema de exposición organizacional, no solo en una cuestión de higiene individual.

Más recientemente, el Ataque a la cadena de suministro de LiteLLM demostró el mismo patrón, con paquetes comprometidos que recopilan claves SSH, credenciales de nube y tokens API de máquinas de desarrollo donde las herramientas de desarrollo de IA se concentran cada vez más.

8. Los servidores MCP expusieron más de 24.000 secretos en su primer año

El Model Context Protocol (MCP) hizo que los sistemas de IA fueran más útiles al conectarlos a herramientas y fuentes de datos. También introdujo una nueva clase de exposición de credenciales. En 2025, GitGuardian encontró 24.008 secretos únicos en archivos de configuración relacionados con MCP en GitHub público, de los cuales 2.117 se verificaron como válidos. A medida que se acelera la adopción de la IA agente, MCP y marcos similares normalizarán la colocación de credenciales en archivos de configuración, indicadores de inicio y JSON local. El ecosistema de agentes se está expandiendo más rápido de lo que los controles de seguridad pueden adaptarse.

9. Pasar de la detección de secretos a la gobernanza de identidades no humanas

El factor limitante de la industria es responder tres preguntas a escala:

– ¿Qué identidades no humanas existen en mi entorno?

– ¿A quién pertenecen?

– ¿A qué pueden acceder?

Las organizaciones que adoptan la IA agente deben ir más allá de la detección y construir una gobernanza continua del NHI. Eso significa eliminar las credenciales estáticas de larga duración siempre que sea posible, adoptar acceso de corta duración basado en identidadimplementando el almacenamiento de secretos como el flujo de trabajo predeterminado del desarrollador y tratando cada cuenta de servicio, trabajo de CI y agente de IA como una identidad gobernada con gestión del ciclo de vida.

La conclusión

La expansión de los secretos no se está desacelerando. Se está acelerando junto con la adopción de la IA, las herramientas de productividad de los desarrolladores y la entrega distribuida de software. El antiguo modelo de escanear repositorios públicos y esperar el cumplimiento ya no es suficiente. Los equipos de seguridad necesitan visibilidad de los sistemas internos, las herramientas de colaboración, los registros de contenedores y los puntos finales de los desarrolladores. Necesitan flujos de trabajo de remediación que puedan rotar las credenciales sin interrumpir la producción. Y lo más importante, deben dejar de tratar los secretos como incidentes aislados y empezar a gestionarlos como parte de un programa más amplio de gobernanza de identidades no humanas.

La superficie de ataque ha cambiado. La pregunta es si los programas de seguridad cambiarán con ello.

Acerca de la investigación

El informe anual State of Secrets Sprawl de GitGuardian se publicó por quinta vez, analizando miles de millones de compromisos públicos en GitHub, monitoreando incidentes internos en entornos de clientes y realizando investigaciones originales sobre la exposición de la infraestructura autohospedada y los compromisos de la cadena de suministro.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

La IA está en todas partes, pero los CISO aún la protegen con las habilidades y herramientas del pasado, según un estudio – CYBERDEFENSA.MX

La mayoría de los líderes de seguridad están luchando por defender los sistemas de inteligencia artificial con herramientas y habilidades que no son aptas para el desafío, según el Informe comparativo de pruebas adversas y de IA 2026 de Pentera.

El informe, basado en una encuesta de 300 CISO y altos líderes de seguridad de EE. UU., examina cómo las organizaciones están asegurando la infraestructura de IA y destaca brechas críticas relacionadas con la escasez de habilidades y la dependencia de controles de seguridad no diseñados para la era de la IA.

La adopción de la IA está superando la visibilidad de la seguridad

Los sistemas de IA rara vez se implementan de forma aislada. Están superpuestos e integrados en la tecnología corporativa existente, desde plataformas en la nube y sistemas de identidad hasta aplicaciones y canales de datos. Con la propiedad repartida entre equipos dispares, la supervisión centralizada eficaz ha colapsado.

Como resultado, el 67 por ciento de los CISO informaron una visibilidad limitada sobre cómo se utiliza la IA en su organización. Ninguno de los encuestados indicó que tiene visibilidad total; más bien, reconocen ser conscientes o aceptar alguna forma de uso de IA no gestionado o no autorizado.

Sin una visión clara de dónde operan los sistemas de IA o a qué recursos pueden acceder, los equipos de seguridad luchan por evaluar el riesgo de manera efectiva. Preguntas básicas, como en qué identidades se basan los sistemas de IA, a qué datos pueden acceder o cómo se comportan cuando fallan los controles, a menudo quedan sin respuesta.

Las habilidades, no el presupuesto, son la principal barrera

Aunque la seguridad de la IA es ahora un tema habitual en las salas de juntas y los debates ejecutivos, el estudio muestra que los mayores desafíos no son financieros.

Los CISO identificaron los siguientes como sus principales obstáculos para proteger la infraestructura de IA:

  • Falta de experiencia interna (50 por ciento)
  • Visibilidad limitada del uso de la IA (48 por ciento)
  • Herramientas de seguridad insuficientes diseñadas específicamente para sistemas de inteligencia artificial (36 por ciento)

Sólo el 17 por ciento citó las restricciones presupuestarias como una preocupación principal. Esto sugiere que muchas organizaciones están dispuestas a invertir en seguridad de la IA, pero aún no cuentan con las habilidades especializadas necesarias para evaluar los riesgos relacionados con la IA en entornos reales.

Los sistemas de IA introducen comportamientos que los equipos de seguridad aún están aprendiendo a evaluar, incluida la toma de decisiones autónoma, rutas de acceso indirecto y la interacción privilegiada entre sistemas. Sin la experiencia adecuada y pruebas activas, resulta difícil evaluar si los controles existentes son efectivos según lo previsto.

Los controles heredados soportan la mayor parte de la carga

A falta de mejores prácticas, habilidades y herramientas específicas de IA, la mayoría de las empresas están ampliando los controles de seguridad existentes para cubrir la infraestructura de IA.

El estudio encontró que el 75 por ciento de los CISO dependen de controles de seguridad heredados, como herramientas de seguridad de terminales, aplicaciones, nube o API, para proteger los sistemas de inteligencia artificial. Sólo el 11 por ciento informó tener herramientas de seguridad diseñadas específicamente para proteger la infraestructura de IA.

Este enfoque refleja un patrón familiar observado durante cambios tecnológicos anteriores, donde las organizaciones inicialmente adaptan las defensas existentes antes de que surjan prácticas de seguridad más personalizadas. Si bien esto puede proporcionar una cobertura básica, es posible que los controles creados para los sistemas tradicionales no tengan en cuenta cómo la IA cambia los patrones de acceso y amplía las posibles rutas de ataque.

Un desafío familiar, ahora aplicado a la IA

En conjunto, los hallazgos muestran que los desafíos de seguridad de la IA surgen de brechas fundamentales más que de una falta de conciencia o intención.

A medida que la IA se convierte en una parte central de la infraestructura empresarial, el informe sugiere que las organizaciones deberán centrarse en desarrollar experiencia y mejorar la forma en que validan los controles de seguridad en entornos donde la IA ya está operando.

Para explorar los hallazgos completos, descargue el Informe comparativo de pruebas adversas y de IA 2026 para una discusión más profunda de los datos y conclusiones clave.

Nota: Este artículo fue escrito por Ryan Dory, director de asesores técnicos de Pentera.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

El CISO y el CISO adjunto del DHS salen en medio de una supuesta revisión del liderazgo de TI

El Departamento de Seguridad Nacional está atravesando una revisión de su liderazgo en seguridad de la información y TI, y múltiples fuentes le dijeron a FedScoop que se está llevando a cabo una amplia realineación en el departamento para reemplazar a los líderes tecnológicos clave.

FedScoop se enteró de que al menos dos funcionarios del DHS están siendo reemplazados: el director de seguridad de la información, Hemant Baidwan, y la CISO adjunta, Amanda Day.

La reorganización entre los funcionarios de TI se produce cuando otros líderes están cambiando en el departamento. El presidente Donald Trump anunció el jueves que la secretaria de Seguridad Nacional, Kristi Noem, dejará el cargo a finales de marzo. Trump nominó al senador Markwayne Mullin, republicano por Oklahoma, como su reemplazo.

El anuncio de la salida de Noem se produjo una semana después de otros trastornos de personal en la Agencia de Seguridad de Infraestructura y Ciberseguridad, donde el director interino Madhu Gottumukkala fue reasignado a un puesto en la sede del DHS y el CIO Bob Costello renunció.

Baidwan dejará la organización a finales de este mes, tras la salida de Day a finales de febrero, según dos fuentes familiarizadas con la situación. Desde entonces, Day asumió el cargo de vicepresidente de ciberseguridad y confianza en Workday, confirmó de forma independiente FedScoop. ella la ha actualizado perfil de LinkedIn para reflejar su nuevo trabajo.

Ambos líderes tecnológicos han pasado décadas trabajando para el DHS. Baidwan se unió al departamento en 2011 como jefe de gobernanza y gestión de riesgos y ocupó varios puestos durante su mandato antes de ser nombrado jefe del equipo de seguridad de la información del departamento en abril de 2024, según a su LinkedIn. Como CISO, Baidwan ayudó a desarrollar las primeras directrices de ciberseguridad de IA del departamento y estableció nuevos estándares para las prácticas de seguridad tecnológica.

Day se unió al departamento por primera vez en 2008 como especialista en TI en seguridad de la información. Más recientemente, fue CISO adjunta y directora ejecutiva adjunta del DHS desde diciembre de 2024.

Baidwan y Day no respondieron a múltiples solicitudes de comentarios de FedScoop.

Un portavoz del Departamento de Seguridad Nacional, contactado la semana pasada para hacer comentarios, dijo a FedScoop: «No tenemos cambios de personal que anunciar en este momento». El departamento no respondió a las solicitudes de seguimiento.

Un “gran realineamiento” en el DHS

La reforma podría ser parte de la nueva normalidad del departamento de TI del DHS: una versión del cambio de guardia que ocurre cuando llegan nuevas administraciones, particularmente después de que el papel de los CIO federales se ha vuelto más político.

Sin embargo, fuentes familiarizadas con el asunto creen que la rotación indica un cambio más amplio y fricciones internas. Dos fuentes describieron las salidas de Day y Baidwan a FedScoop como parte de “un importante realineamiento que está ocurriendo en todo el DHS en este momento” que precede al derrocamiento de Noem.

Antoine McCord, director de información del DHS, fue descrito como un actor clave en el esfuerzo. McCord supervisa la modernización de TI y la ciberseguridad en todo el DHS y administra los sistemas empresariales que respaldan la seguridad fronteriza, los servicios de inmigración, la respuesta a desastres y la ciberdefensa.

McCord estuvo en la primera ola de contrataciones de CIO bajo la administración Trump el año pasado cuando la Oficina de Gestión de Personal reclasificó el puesto de director de información de “carrera reservada” a “general”. La medida alivió las restricciones sobre quién podría ser elegido para el puesto, informó anteriormente FedScoop.

«La tecnología de la información afecta prácticamente todo lo que hace el gobierno y, por lo tanto, un CIO de agencia desempeña un papel fundamental en el desarrollo de políticas (particularmente en el ámbito digital) que tienen efectos generalizados y significativos en el público estadounidense», dijo la OPM. en una nota a los jefes y jefes interinos de agencias en febrero de 2025. «El papel del CIO moderno no es el tipo de puesto 'imparcial' o 'técnico' que sea adecuado para puestos profesionales reservados de SES».

Dos exfuncionarios del DHS en estrecho contacto con el departamento dijeron a FedScoop que la realineación es parte de un esfuerzo más amplio para colocar a personas de la sede del DHS en puestos críticos de CIO en las agencias componentes, con el objetivo final de incluirlos en parte o en su totalidad en la oficina del CIO del DHS.

«Antoine McCord se está afirmando como el CIO del DHS con los componentes, y cuando se le da la oportunidad, está colocando a personas del cuartel general en esos roles», dijo el funcionario, que habló bajo condición de anonimato para hablar con franqueza. «Hay tres o hasta cuatro componentes principales en los que hay CIO del DHS dirigiendo esos talleres ahora. Así que claramente ha sido un esfuerzo concertado para aprovechar también las salidas y aperturas».

El año pasado, Noem despidió a 24 empleados de TI de FEMAincluidos el CIO Charley Armstrong y el CISO Gregory Edwards. En febrero, el DHS nombró silenciosamente a Zeke Maldonado CIO interino de FEMA. Maldonado fue anteriormente director ejecutivo de operaciones de TI en la dirección de gestión de la sede del DHS. Un portavoz de FEMA confirmó el nuevo papel de Maldonado a FedScoop el 1 de marzo y dijo que «abordará desafíos anteriores y tomará medidas proactivas para proteger las redes de FEMA y el territorio nacional».

Una de las fuentes le dijo a FedScoop que el nombramiento de Maldonado también era “parte de un esfuerzo mayor para absorber al CIO de FEMA en el CIO del DHS”. Una segunda fuente estuvo de acuerdo con ese sentimiento.

«Hay líneas claras de interés en que el CIO del DHS quiera colocar allí a personas que podrían ser útiles para realizar ese cambio», dijo el primer funcionario.

Una tercera fuente describió el ambiente actual en el DHS como lleno de «tumulto», con la mayoría de los empleados «sobresaltados» por los cambios de personal, falta de transparencia por parte del liderazgo e historias contradictorias sobre la toma de decisiones y los objetivos del departamento.

El partida de Costello en CISA abre otro puesto vacante de CIO en una agencia de componentes críticos. Costello era un líder popular. Según las fuentes, su destitución probablemente provocará una mayor agitación en el personal dentro del departamento de TI de la agencia.

«Hay personas que todavía están allí y que, ahora que Bob se ha ido, se irán», dijo el segundo funcionario a FedScoop. «La fuga de cerebros en el DHS es peligrosa».

Los cambios de liderazgo están surgiendo como los formuladores de políticas se preocupan La disposición del DHS para resistir ataques físicos y cibernéticos a los EE. UU. mientras el país los lleva a cabo acciones militares apuntando a Irán. El conflicto ya ha provocado la primera interrupción relacionada con el combate a un centro de datos de hiperescala de propiedad estadounidense, informó DefenseScoop.

«Este es un momento terrible, dado que nos encontramos en la situación en la que nos encontramos en Medio Oriente», dijo el segundo funcionario. «Nuestros adversarios absolutamente lo sacarán provecho».

Escrito por Derek B. Johnson y Lindsey Wilkinson