Microsoft parchea un récord de 622 fallas, incluidos dos días cero bajo ataque activo – CYBERDEFENSA.MX

Microsoft envió su mayor Martes de parches registrado hoy, y dos de las correcciones cierran agujeros que los atacantes ya están explotando. El lanzamiento cubre 622 de los CVE propios de Microsoft por su Guía de actualización de seguridad conteo, más del triple del máximo anterior de junio de alrededor de 200.

Esos dos insectos vivos son los que hay que atrapar primero. Microsoft le da crédito a los servicios de respuesta a incidentes por ambos. Ambas son fallas de elevación de privilegios en la infraestructura de identidad y colaboración: CVE-2026-56164 en SharePoint Server local y CVE-2026-56155 en Servicios de federación de Active Directory.

Tampoco lo es uno de los llamativos aspectos críticos de la ejecución remota de código. Son errores de privilegios en dos sistemas que importan más de lo que sugieren sus puntuaciones: el almacén de documentos de la empresa y la casilla que firma sus inicios de sesión.

Los dos días cero para parchear primero

CVE-2026-56164una falla de SharePoint Server que, según Microsoft, se está explotando en ataques, permite a un atacante no autenticado escalar privilegios en la red. Sin credenciales, sin interacción del usuario, remoto. Microsoft lo atribuyó a los respondedores de incidentes de Mandiant y al equipo FLARE de Google, lo que apunta a un descubrimiento dentro de ataques activos, aunque Microsoft no ha dicho cómo fue explotado ni por quién.

Si ejecuta SharePoint autohospedado, este es el que debe tomar primero, y hay un segundo reloj: hoy también es el día en que SharePoint Server 2016 y 2019 llegan al final del soporte extendido. A diferencia de Windows Server o SQL Server, ninguno de los dos tiene un programa ESU pago al que recurrir.

Ciberseguridad

Más allá de los parches, el aviso de Microsoft señala que habilitar AMSI en modo completo en el servidor mitiga el ataque. SharePoint ha sido un imán para los atacantes desde que la cadena ToolShell arrasó servidores sin parches en 2025, y no ha dejado de serlo.

CVE-2026-56155una falla de los Servicios de Federación de Active Directory que Microsoft también señala como explotada, permite a un atacante ya autenticado elevar privilegios localmente a través de controles de acceso débiles. La propia unidad de respuesta a incidentes DART de Microsoft se lleva el crédito.

AD FS es la caja que firma los tokens para el resto de los fideicomisos patrimoniales, por lo que una falla etiquetada como «local» en ese host merece más atención de lo que sugiere la etiqueta. Microsoft no ha dicho qué privilegios otorga ni cómo los usaron los atacantes.

Vale la pena saberlo para cualquiera que esté siguiendo los plazos de remediación: ninguno de los CVE está activado Catálogo de vulnerabilidades explotadas conocidas de CISA al momento de escribir este artículo. La propia clasificación de explotabilidad de Microsoft ya marca a ambos como explotados. No espere a que aparezca una lista de KEV para hacerlo oficial.

Microsoft también califica el error de SharePoint con una gravedad bastante baja, lo que es un buen recordatorio de que la etiqueta de gravedad no es lo que hay que clasificar este mes.

Un tercer error y un aterrizaje de la cadena SharePoint en agosto

El tercer día cero se reveló públicamente pero no está bajo ataque: CVE-2026-50661, otro Omisión de BitLocker. Necesita acceso físico al dispositivo, por lo que no es una emergencia remota. Parcheelo, pero no salta la cola. Continúa una serie de omisiones de BitLocker que se remontan a bitskrieg y YellowKey a principios de este año.

SharePoint obtuvo una segunda solución notable. Laboratorios Rapid7 revelados CVE-2026-55040un bypass de autenticación JWT que construyeron para su entrada Pwn2Own Berlin. La puntuación depende de a quién le preguntes: Rapid7 la sitúa en 5,3 y dice que Microsoft le asignó una gravedad media, mientras que ZDI lee el lanzamiento como Crítico en 9.1.

Lo que hace no está en discusión. Rapid7 lo encadenó a un error de ejecución remota de código separado para alcanzar RCE no autenticado contra un servidor vulnerable, y la mitad de RCE aún no está parcheada; Está previsto que Microsoft lo solucione en agosto.

Eso hace que July evite la solución que rompe la cadena. Una diferencia de cuatro puntos sobre un error también le indica cuánto vale un número de gravedad este mes.

La limpieza RC4 que puede interrumpir los inicios de sesión

Esta actualización también finaliza el endurecimiento Kerberos RC4 de varios años de Microsoft. La implementación de julio elimina el interruptor de reversión RC4DefaultDisablementPhase, la trampilla de escape en la que se han apoyado los administradores desde que Microsoft comenzó la ofensiva en enero.

Después de esto, RC4 funciona sólo para cuentas configuradas explícitamente para permitirlo. Si alguna cuenta de servicio en su entorno aún solicita tickets RC4 Kerberos, puede fallar la autenticación en el momento en que llega la actualización.

El orden importa: primero audite, utilizando los eventos de auditoría RC4 que Microsoft agregó en enero, luego rote las contraseñas en las cuentas de servicio marcadas, para que Windows genere claves AES para ellas y luego aplique el parche. La rotación solo corrige las cuentas a las que les faltan claves AES.

Cualquier cosa anclada a RC4 por configuración, o un cliente heredado que no habla nada más, necesita su propia solución antes de que llegue la actualización. Este no te hará violar; Rompe cosas, pero te avisará a las 2 a.m. si te saltas la auditoría.

Por qué un mes tranquilo estableció un récord

Julio es históricamente uno de los meses más livianos en el calendario de Microsoft, lo que hace que un lanzamiento de este tamaño se destaque. Solo Windows representa 416 de los 622, y ZDI cuenta 95 errores de ejecución remota de código en toda la versión.

Aquí es donde se encuentra el resto y lo que vale la pena sacar de cada montón:

Familia de productos CVE vale la pena retirarse
ventanas 416 Tanto el AD FS de día cero (CVE-2026-56155) y la omisión de BitLocker revelada (CVE-2026-50661) vive aquí. La puntuación más alta del lanzamiento es un VMSwitch RCE, CVE-2026-57092 a las 9,9. También cinco RCE de DHCP y 21 errores de controladores NTFS y ReFS que ZDI lee como una causa raíz compartida.
Oficina 82 Contado una vez. Microsoft vuelve a enumerar los mismos 82 en una pista separada de Office 2016, razón por la cual algunos medios informan 164.
Borde de Microsoft 46 ZDI cuenta 21 como propios de Microsoft en lugar de nuevos listados de Chromium.
Herramientas para desarrolladores 27 La característica de seguridad pasa por alto Visual Studio, VS Code y GitHub Copilot, principalmente inyección y recorrido de ruta.
Servidor SharePoint 17 El día cero explotado (CVE-2026-56164) y bypass de cadena de Rapid7 (CVE-2026-55040), más un par RCE crítico que incluye CVE-2026-50522 en 9,8.
Azur 11 Nada marcó como urgente.
Servidor SQL 8 Un par RCE, CVE-2026-54117 y CVE-2026-54118ambos 8,8.
Defensor 5 Dos RCE críticos.
Servidor de intercambio 5 Un XSS almacenado en Outlook Web Access, CVE-2026-55008en 9,6. Microsoft lo cataloga como suplantación de identidad, lo que lo subestima.
Otro 5 Nada marcó como urgente.

Los recuentos provienen de la Guía de actualización de seguridad de Microsoft, que suma un total de 622 CVE únicos este mes. ZDI, contando de forma independiente, llegó a 621, y su revisión de julio es la fuente de las llamadas por familia.

Ciberseguridad

Microsoft llamó a este cinco días antes. en un publicación del 9 de juliodijo a los clientes que esperaran un «mayor volumen de actualizaciones de seguridad incluidas en cada versión de seguridad» a medida que la IA le ayuda a descubrir más problemas. Ese trabajo incluye MDASH, su sistema de escaneo agente multimodelo, que encontró por sí solo 16 de los errores en el martes de parches de mayo. Microsoft no ha dicho cuántos de los 622 de julio salieron de ese proceso.

La misma automatización corta en ambos sentidos. Una vez que se envía un parche, los atacantes pueden compararlo con la última versión, encontrar el error que cierra y crear un exploit que funcione antes de que la mayoría de las tiendas hayan terminado de probar. Eso devora el antiguo colchón de «esperar una semana» y reduce la brecha con Exploit Wednesday.

También destruye la clasificación basada en CVSS. Cuando una versión tiene más de 600 CVE y una gran parte tiene una calificación Alta o Crítica, «crítica» deja de clasificar nada. Los dos errores explotados de este mes lo aclaran: ninguno es un título 9.8, ambos son fallas de privilegios de nivel medio y ambos ya están en uso.

Ordene por qué se está explotando, utilizando KEV, EPSS y el indicador de explotación de Microsoft, no por puntuación, y parchee más rápido que antes. El número en la caja sólo está subiendo.

Microsoft revela cargas de vulnerabilidades 'la madre de todas', triplicando el récord anterior de junio

mensual de Microsoft Martes de parches El programa de seguridad alcanzó un punto máximo sin igual este mes, cuando el proveedor abordó 622 vulnerabilidades en su conjunto de productos y sistemas empresariales.

«El apocalipsis de los errores finalmente ha descendido sobre nosotros», escribió Dustin Childs, jefe de concientización sobre amenazas en la Iniciativa Día Cero de Trend Micro, en un publicación de blog Martes.

«La madre de todos los lanzamientos. Llamar a esto un récord es quedarse corto», añadió. «El recuento de CVE en lo que va del año supera los totales de todos los demás años».

El sorprendente aumento de las vulnerabilidades refleja un efecto compuesto que se está arraigando en el software a medida que la inteligencia artificial desempeña un papel cada vez más importante en el descubrimiento y desarrollo de parches para los defectos que acechan en aplicaciones plagadas de errores.

La actualización del martes de parches de junio de Microsoft rompió el récord histórico anterior con 206 vulnerabilidades.

La semana pasada, la compañía advirtió a sus clientes y defensores que se descubriría una avalancha de defectos al aplicar su arnés de escaneo agente multimodelo (MDASH) para descubrir y abordar vulnerabilidades a mayor velocidad y escala.

El aumento exponencial mensual de las vulnerabilidades de Microsoft ya coloca al proveedor en camino de batir un récord de todo el año, terminando 2026 con la mayor colección anual de defectos, superando el récord anterior de 1245 CVE en 2020, dijo Satnam Narang, ingeniero senior de investigación de Tenable, en un correo electrónico.

«Es probable que no sólo superemos los 2.000 CVE en un año calendario, sino potencialmente más de 3.000 CVE este año o más», añadió.

«El volumen es sorprendente, pero refleja cuán buenas se han vuelto estas herramientas para encontrar errores, no cuántos de esos errores realmente representan un riesgo para las organizaciones», dijo Narang.

Microsoft reveló dos vulnerabilidades de día cero explotadas activamente: CVE-2026-56155 y CVE-2026-56164defectos de escalada de privilegios en Active Directory Federation Services y Microsoft SharePoint Server, respectivamente.

El lote mensual de parches incluyó 416 defectos en Windows, 82 en Office y 46 en Microsoft Edge. Más de 1 de cada 10 vulnerabilidades que el proveedor reveló (63 en total) fueron calificadas como críticas.

«Los productos cubiertos este mes también son sorprendentes», dijo Childs. «Casi todo lo que has oído hablar se está parcheando».

La lista completa de vulnerabilidades abordadas este mes está disponible en Centro de respuesta de seguridad de Microsoft.

SAP también abordó un nueva variedad de vulnerabilidades Martes, incluidos defectos críticos. CVE-2026-44747 en el servidor de aplicaciones SAP NetWeaver y CVE-2026-27690 en SAP Approuter.

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

Microsoft parchea un récord de 206 fallas, incluidos tres errores de día cero y errores críticos de RCE – CYBERDEFENSA.MX

Microsoft lanzó el martes correcciones para un récord 206 vulnerabilidades de seguridad impactando su cartera de software, incluidas tres fallas que se divulgaron públicamente en el momento del lanzamiento.

De los 206 defectos, 39 están clasificados como Críticos y 167 como Importantes en cuanto a su gravedad. Esto incluye 63 escalada de privilegios, 56 ejecución remota de código, 30 divulgación de información, 27 suplantación de identidad, 20 omisión de funciones de seguridad, siete denegaciones de servicio y tres vulnerabilidades de manipulación.

Los parches también incluyen dos CVE que no son de Microsoft, una vulnerabilidad de escalada de privilegios que afecta al kernel de Windows (CVE-2025-10263) y un arranque seguro UEFI omisión de funciones de seguridad (CVE-2026-8863). Se suman a más de 350 fallos de seguridad que Google ha solucionado en Chromium, que se utiliza en el navegador Edge de Microsoft.

Encabezando la lista de correcciones está CVE-2026-45657 (Puntuación CVSS: 9,8), una falla de uso después de la liberación que afecta al kernel de Windows y que podría resultar en la ejecución remota de código.

«Un atacante podría explotar esta vulnerabilidad enviando tráfico de red especialmente diseñado a un sistema Windows vulnerable», dijo Microsoft. «Si tienen éxito, los paquetes de red maliciosos podrían desencadenar una falla en la forma en que el kernel de Windows procesa ciertos datos TCP/IP, permitiendo potencialmente al atacante ejecutar código con privilegios a nivel de sistema sin necesidad de iniciar sesión o interactuar con un usuario».

Ciberseguridad

Otras vulnerabilidades importantes a destacar se enumeran a continuación:

  • CVE-2026-47291 (Puntuación CVSS: 9,8): un desbordamiento de enteros o una falla envolvente en Windows HTTP.sys que permite a un atacante no autorizado ejecutar código a través de una red.
  • CVE-2026-44815 (Puntuación CVSS: 9,8): una vulnerabilidad de desbordamiento del búfer basada en pila en el cliente DHCP de Windows que permite a un atacante no autorizado ejecutar código a través de una red.

«Esta falla no necesita credenciales ni acción del usuario y puede convertir el tráfico de red en un compromiso total del sistema», Alex Vovk, CEO y cofundador de Action1, dicho sobre CVE-2026-44815. «Un atacante podría enviar tráfico de red especialmente diseñado a un sistema configurado para servicios DHCP».

«Una explotación exitosa podría permitir la ejecución de código no autorizado a través de la red con un alto impacto en la confidencialidad, integridad y disponibilidad. Esta vulnerabilidad crea un riesgo grave porque DHCP es una función central de la red. Una explotación exitosa podría llevar a comprometer el servidor, implementación de malware, robo de datos, interrupción del servicio y movimiento más profundo en la red. Los sistemas que manejan el tráfico DHCP deben ser tratados como objetivos de parches de alta prioridad».

Microsoft también ha lanzado parches para abordar CVE-2026-45585 (Puntuación CVSS: 6.8), una característica de seguridad de Windows BitLocker que evita la vulnerabilidad para la cual el mes pasado el investigador de seguridad Chaotic Eclipse (también conocido como Nightmare-Eclipse) lanzó un exploit de prueba de concepto (PoC) llamado YellowKey.

CVE-2026-45585 es una de varias omisiones de funciones seguras que los fabricantes de Windows han abordado este mes:

«Un atacante exitoso podría eludir la función de cifrado de dispositivo BitLocker en el dispositivo de almacenamiento del sistema», dijo Microsoft en sus avisos para los tres problemas. «Un atacante con acceso físico al objetivo podría aprovechar esta vulnerabilidad para obtener acceso a datos cifrados».

Según el investigador de seguridad Will Dormann, CVE-2026-50507 es juzgado ser una solución para una omisión de BitLocker denominada guerra de bits que otorga acceso completo a los datos cifrados. Vale la pena señalar que CVE-2026-50507, junto con CVE-2026-49160 y CVE-2026-45586, figuran como días cero divulgados públicamente.

  • CVE-2026-45586 (Puntuación CVSS: 7,8) – Vulnerabilidad de escalada de privilegios del Marco de traducción colaborativa de Windows (CTFMON)
  • CVE-2026-49160 (Puntuación CVSS: 7,5) – Vulnerabilidad de denegación de servicio HTTP.sys

CVE-2026-49160 está relacionado con HTTP2/Bomb, un técnica de ataque que se puede utilizar para desconectar servidores web en segundos. En pruebas realizadas por Calif, se encontró que un servidor IIS agotaba 64 GB de RAM en aproximadamente 45 segundos. Para mitigar el ataque, Microsoft ha introducido una nueva configuración de registro «MaxHeadersCount» para limitar la cantidad de encabezados en las solicitudes HTTP/2 y HTTP/3.

«Limitar los encabezados HTTP puede ayudar a proteger los sistemas y servidores del uso excesivo de memoria, el alto consumo de CPU y los ataques de denegación de servicio», Microsoft dicho. «Debido a que se utiliza la compresión de encabezados HTTP/2 (HPACK) o HTTP/3 (QPACK) y un procesamiento de protocolos más complejo, aplicar un límite de encabezados como MaxHeadersCount puede ayudar a mantener el rendimiento y la confiabilidad».

Ciberseguridad

Por otro lado, se sospecha que CVE-2026-45586 es una solución para un exploit de escalada de privilegios de día cero que Chaotic Eclipse lanzó con el nombre GreenPlasma.

Por último, la actualización de junio de 2026 también cubre MiniPlasma, una vulnerabilidad separada revelada por Chaotic Eclipse como una solución incompleta para CVE-2020-17103, que fue abordada originalmente por Microsoft en diciembre de 2020.

«Para abordar de manera integral la vulnerabilidad identificada por CVE-2020-17103 y recientemente denominada públicamente ‘MiniPlasma’, Microsoft recomienda instalar las actualizaciones de junio de 2026 para sus sistemas operativos Windows», dijo el gigante tecnológico. dicho en una actualización de su aviso.

El creciente número de parches se ha atribuido al uso de enfoques de descubrimiento de vulnerabilidades asistidos por inteligencia artificial (IA), una tendencia que, según Microsoft, continuará en el futuro previsible.

«La proverbial caja de Pandora se ha abierto y, a medida que estén disponibles modelos de IA más avanzados, esperamos que la norma continúe aumentando en todos los ámbitos, no sólo para el martes de parches», dijo Satnam Narang, ingeniero senior de investigación de Tenable, en un comunicado.

Dustin Childs, jefe de concientización sobre amenazas en la Iniciativa de Día Cero (ZDI) de TrendAI, describió la caída masiva en las vulnerabilidades de Microsoft como un testimonio de cómo la IA está potenciando el descubrimiento de fallas a una escala incontrolable.

«La cantidad actual de CVE enviadas por Microsoft este año excede la cantidad total de CVE enviadas en todo 2018», dijo Childs. «Es extraordinario que Microsoft pueda producir tantos parches en un solo mes y espero que muchos evaluadores se pregunten qué problemas de calidad pueden existir».

Los parches llegan cuando Chaotic Eclipse lanzó un exploit PoC para otro día cero de Microsoft Defender llamado RoguePlanet, caracterizándolo como un condición de carrera que podría usarse para generar un símbolo del sistema de Windows con privilegios de SISTEMA.

Microsoft bate el récord del Patch Tuesday con 206 vulnerabilidades

Microsoft abordó la friolera de 206 vulnerabilidades que acechan en su amplia cartera de productos empresariales y sistemas fundamentales en el informe de este mes. Actualización del martes de parcheslo que marca el mayor lote mensual de parches de seguridad registrado por el proveedor, según los investigadores.

La enorme variedad de vulnerabilidades en el último volcado de defectos de Microsoft acentúa una tendencia alarmante en toda la tecnología: se han materializado temores y advertencias sobre una avalancha de software plagado de errores. Y la enfermedad se está extendiendo.

«Es extraordinario que Microsoft pueda producir tantos parches en un solo mes, pero genera preocupación», escribió Dustin Childs, jefe de concientización sobre amenazas en la Iniciativa Día Cero de Trend Micro, en un publicación de blog Martes.

Los investigadores destacan constantemente el papel que desempeña la inteligencia artificial a la hora de descubrir más vulnerabilidades y ayudar en el desarrollo de parches y pruebas. Childs no es el único que se pregunta si esta es la nueva normalidad y cómo afectará eso a las estrategias de los defensores para la priorización y el despliegue de parches.

«La proverbial caja de Pandora se ha abierto y, a medida que estén disponibles modelos de IA más avanzados, esperamos que la norma continúe aumentando en todos los ámbitos, no solo para el martes de parches», dijo Satnam Narang, ingeniero senior de investigación de Tenable, en un correo electrónico.

Esta inundación de vulnerabilidad no es un evento único o raro. La mitad de las actualizaciones del martes de parches de Microsoft durante la primera mitad de este año contenían un volumen de defectos de tres dígitos.

«La cantidad actual de CVE enviadas por Microsoft este año excede la cantidad total de CVE enviadas en todo 2018», escribió Childs.

Microsoft reveló tres vulnerabilidades: CVE-2026-45586, CVE-2026-50507 y CVE-2026-49160 – que eran conocidos públicamente en el momento del lanzamiento, pero aún no explotados en la naturaleza, según la compañía.

Sin embargo, en una actualización fuera de banda del 19 de mayo, el proveedor reveló y lanzó un parche para CVE-2026-41091una vulnerabilidad de día cero explotada activamente que afecta a Microsoft Defender.

Microsoft reveló una vulnerabilidad de gravedad máxima: CVE-2026-48567que afecta a Azure HorizonDB, y nueve defectos con calificaciones CVSS críticas. La compañía designó 15 de las vulnerabilidades que abordó este mes como con mayor probabilidad de ser explotadas.

La lista completa de vulnerabilidades abordadas este mes está disponible en Centro de respuesta de seguridad de Microsoft.

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

Empresas estadounidenses recibirán multas récord por privacidad en 2025

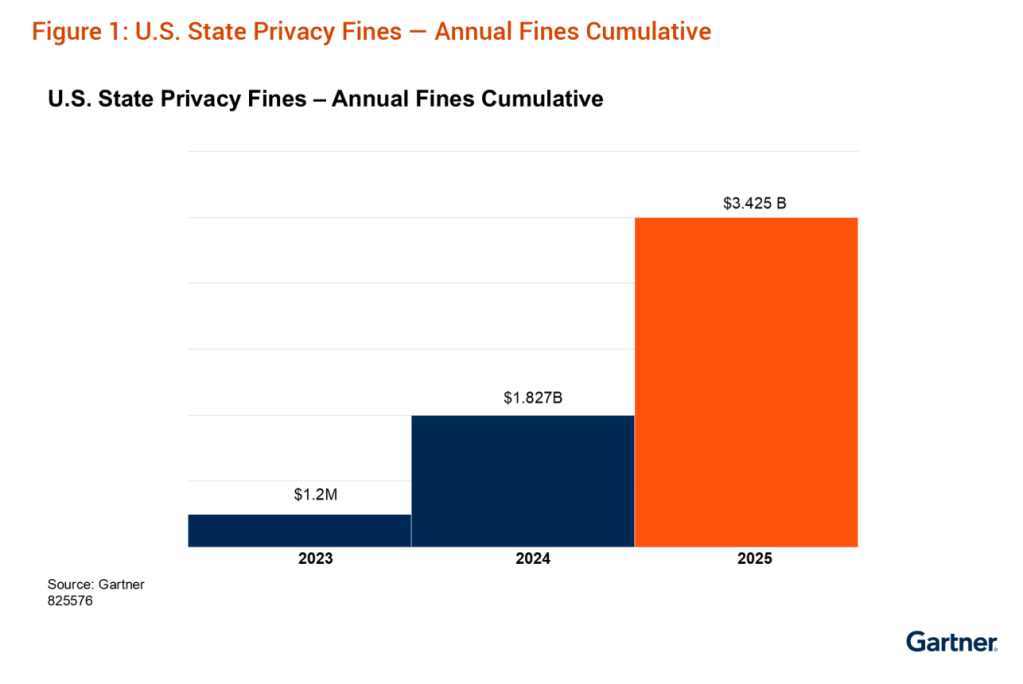
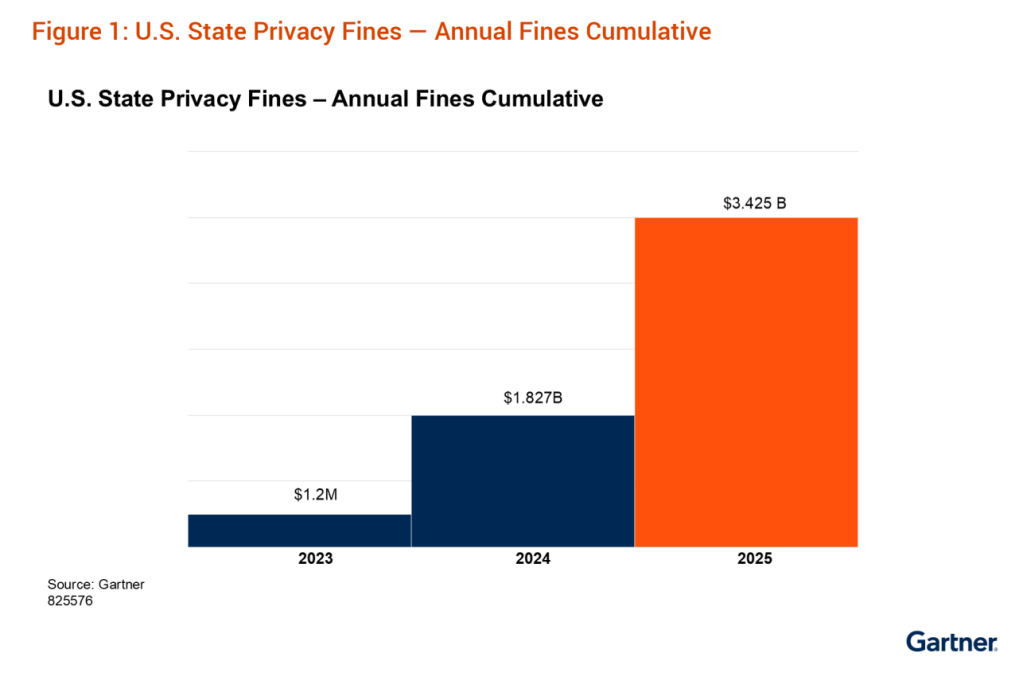
Los estados de EE. UU. impusieron 3.450 millones de dólares en multas relacionadas con la privacidad a empresas en 2025, un total mayor que los últimos cinco años combinados, según la firma de investigación y asesoría Gartner.

El aumento se debe en parte a leyes de privacidad más sólidas y establecidas en estados como California, nuevas asociaciones interestatales creadas para hacer cumplir las leyes a través de las fronteras estatales y un enfoque renovado sobre cómo la IA y la automatización afectan la privacidad.

Los datos indican que “los reguladores están desviando sus esfuerzos de la concientización a la aplicación a gran escala”, lo que marca un cambio significativo incluso respecto de los últimos años en la agresividad con la que los estados investigan y penalizan a las empresas por violaciones de las leyes de privacidad.

«Esto se convertirá cada vez más en el estándar en 2026 y durante los próximos dos años», concluye el análisis de Gartner.

Las multas relacionadas con la privacidad han aumentado significativamente en los últimos años. (Fuente: Gartner)

El Ley de Privacidad del Consumidor de California Las disposiciones sobre privacidad del consumidor entraron en vigor en 2023, pero durante años su aplicación estuvo en gran medida inactiva. Según Nader Heinen, analista de protección de datos e inteligencia artificial de Gartner y coautor de la investigación, ese retraso en la aplicación refleja la forma en que otras leyes de privacidad importantes, como la europea Reglamento Global de Protección de Datosse han llevado a cabo con el fin de “liderar con un poco de orientación” a las empresas y al mismo tiempo utilizar la aplicación de la ley con moderación.

Pero esa era parece haber terminado. En 2025, la Agencia de Protección de la Privacidad de California ha utilizado la ley para perseguir a los infractores en una amplia gama de industrias, no solo grandes conglomerados, sino también pequeñas y medianas empresas de tecnología, la industria automotriz y productos de consumo, incluidos bienes y prendas de vestir disponibles en el mercado.

Heinen dijo que algunas empresas “no estaban prestando atención” y es posible que se hayan dejado llevar por una falsa sensación de complacencia cuando los reguladores reforzaron sus equipos de aplicación de la ley, lo que llevó a un duro 2025.

«Desafortunadamente, lo que sucede cuando pasa tanto tiempo entre la legislación y el inicio de su aplicación regular es que muchas organizaciones dejan que su programa de privacidad se atrofie», dijo.

Los estados también han tratado de combinar sus recursos para atacar y penalizar a los violadores de la privacidad a través de las fronteras estatales. El año pasado, diez estados se unieron para formar el Consorcio de reguladores de privacidadcomprometiéndose a coordinar las investigaciones y la aplicación de las leyes de privacidad comunes en torno al acceso, la eliminación y la prevención de la venta de información personal.

Más allá de leyes como la CCPA, los estados han estado actualizando las leyes existentes de privacidad y protección de datos para abordar más directamente los daños causados ​​por las tecnologías automatizadas de toma de decisiones, incluida la inteligencia artificial. Los reguladores estatales de privacidad se centran especialmente en cómo se utilizan los datos personales o privados para entrenar sistemas de inteligencia artificial y ayudarlos a hacer inferencias.

Gartner espera que las multas por privacidad aumenten aún más en los próximos años y Heinen dijo que los estados probablemente volverán a liderar el camino en la construcción de la infraestructura legal para hacer cumplir la privacidad de los datos en la era de la IA, a medida que se convierten en el principal conducto de la ansiedad persistente sobre los posibles impactos negativos de la tecnología.

«Hay que ponerse en la posición de estas legislaturas estatales», dijo Heinen. «Sus electores -el público votante- les están diciendo que estamos preocupados por la IA. La ansiedad por la IA es una cosa. Todo el mundo está preocupado por si la IA les quitará el trabajo o afectará su capacidad para encontrar un empleo, por lo que quieren que se implemente legislación para protegerlos».

El mes pasado, los republicanos de la Cámara de Representantes dieron a conocer su último intento de aprobar una legislación federal integral sobre privacidad con un proyecto de ley que prevalecería sobre leyes estatales más estrictas como las de California. En particular, la CCPA otorga a los residentes un derecho de acción privado (el derecho legal a demandar directamente a las empresas) por violación de las leyes de privacidad.

El lunes, Tom Kemp, director ejecutivo de la Agencia de Protección de la Privacidad de California, escribió al presidente de la Cámara de Energía y Comercio, Brett Guthrie, republicano por Kentucky, para oponerse al proyecto de ley, argumentando que proporcionaría “un techo” para la protección de la privacidad de los datos de los estadounidenses en lugar de un “piso” sobre el cual construir.

«La preferencia eliminaría importantes disposiciones estatales de privacidad existentes que protegen a decenas de millones de estadounidenses en la actualidad», escribió Kemp. «Eso sería un importante paso atrás en la protección de la privacidad en un momento en que las personas están cada vez más preocupadas por su privacidad y seguridad en línea, y cuando los desafíos que plantean las nuevas tecnologías con uso intensivo de datos, como la IA, se están desarrollando rápidamente».

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

El Departamento de Justicia interrumpe 3 millones de botnets de IoT de dispositivos detrás de ataques DDoS globales récord de 31,4 Tbps

El Departamento de Justicia de EE. UU. (DoJ) anunció el jueves la interrupción de la infraestructura de comando y control (C2) utilizada por varias botnets de Internet de las cosas (IoT) como AISURU, Kimwolf, JackSkidy el Mossad como parte de una operación policial autorizada por el tribunal.

En el esfuerzo también las autoridades de Canadá y Alemania apuntaron a los operadores detrás de estas botnets, con una serie de empresas del sector privado, incluidas Akamai, Amazon Web Services, Cloudflare, DigitalOcean, Google, Lumen, Nokia, Okta, Oracle, PayPal, SpyCloud, Synthient, Team Cymru, Unit 221B y QiAnXin XLab ayudando en los esfuerzos de investigación.

«Las cuatro botnets lanzaron ataques distribuidos de denegación de servicio (DDoS) dirigidos a víctimas de todo el mundo», dijo el Departamento de Justicia. dicho. «Algunos de estos ataques midieron aproximadamente 30 Terabits por segundo, que fueron ataques sin precedentes».

En un informe del mes pasado, Cloudflare atribuyó a AISURU/Kimwolf a un ataque DDoS masivo de 31,4 Tbps que ocurrió en noviembre de 2025 y duró solo 35 segundos. Hacia finales del año pasado, también se estima que la botnet participó en ataques DDoS hipervolumétricos que tenían un tamaño promedio de 3 mil millones de paquetes por segundo (Bpps), 4 Tbps y 54 millones de solicitudes por segundo (Mrps).

Ciberseguridad

El periodista independiente de seguridad Brian Krebs también rastreado el administrador de Kimwolf de Jacob Butler (también conocido como Dort), de 23 años, de Ottawa, Canadá. Butler le dijo a Krebs que no ha usado la personalidad de Dort desde 2021 y afirmó que alguien se está haciendo pasar por él después de comprometer su antigua cuenta.

Butler también dijo que «la mayor parte del tiempo se queda en casa y ayuda a su madre en las tareas del hogar porque lucha contra el autismo y la interacción social». De acuerdo a krebsel otro principal sospechoso es un joven de 15 años que reside en Alemania. No se han anunciado arrestos.

La botnet ha reclutado a más de 2 millones de dispositivos Android en su red, la mayoría de los cuales son televisores Android de otra marca comprometidos. En total, se estima que las cuatro botnets han infectado nada menos que 3 millones de dispositivos en todo el mundo, como grabadoras de vídeo digitales, cámaras web o enrutadores Wi-Fi, de los cuales cientos de miles se encuentran en EE.UU.

«Las botnets Kimwolf y JackSkid están acusadas de atacar e infectar dispositivos que tradicionalmente están ‘protegidos’ del resto de Internet. Los dispositivos infectados fueron esclavizados por los operadores de las botnets», dijo el Departamento de Justicia. «Los operadores utilizaron luego un modelo de ‘cibercrimen como servicio’ para vender el acceso a los dispositivos infectados a otros ciberdelincuentes».

Estos dispositivos infectados se utilizaron luego para realizar ataques DDoS contra objetivos de interés en todo el mundo. Los documentos judiciales alegan que las cuatro variantes de la botnet Mirai han emitido cientos de miles de comandos de ataque DDoS.

  • AISURU – >200.000 comandos de ataque DDoS
  • Kimwolf: >25.000 comandos de ataque DDoS
  • JackSkid: >90.000 comandos de ataque DDoS
  • Mossad: >1.000 comandos de ataque DDoS
Ciberseguridad

«Kimwolf representó un cambio fundamental en la forma en que operan y escalan las botnets. A diferencia de las botnets tradicionales que escanean la Internet abierta en busca de dispositivos vulnerables, Kimwolf aprovechó un nuevo vector de ataque: las redes proxy residenciales», dijo Tom Scholl, vicepresidente e ingeniero distinguido de AWS, dicho en una publicación compartida en LinkedIn.

«Al infiltrarse en las redes domésticas a través de dispositivos comprometidos, incluidos decodificadores de TV y otros dispositivos IoT, la botnet obtuvo acceso a redes locales que normalmente están protegidas de amenazas externas por enrutadores domésticos».

Akamai dijo que las botnets hipervolumétricas generaron ataques que superaban los 30 Tbps, 14 mil millones de paquetes por segundo y 300 Mrps, y agregó que los ciberdelincuentes aprovecharon estas botnets para lanzar cientos de miles de ataques y exigir pagos de extorsión a las víctimas en algunos casos.

«Estos ataques pueden paralizar la infraestructura central de Internet, causar una degradación significativa del servicio para los ISP y sus clientes intermedios, e incluso abrumar los servicios de mitigación basados ​​en la nube de alta capacidad», dijo la empresa de infraestructura web. dicho.