Piratean la cuenta de HBO Max en Reddit para difundir malware

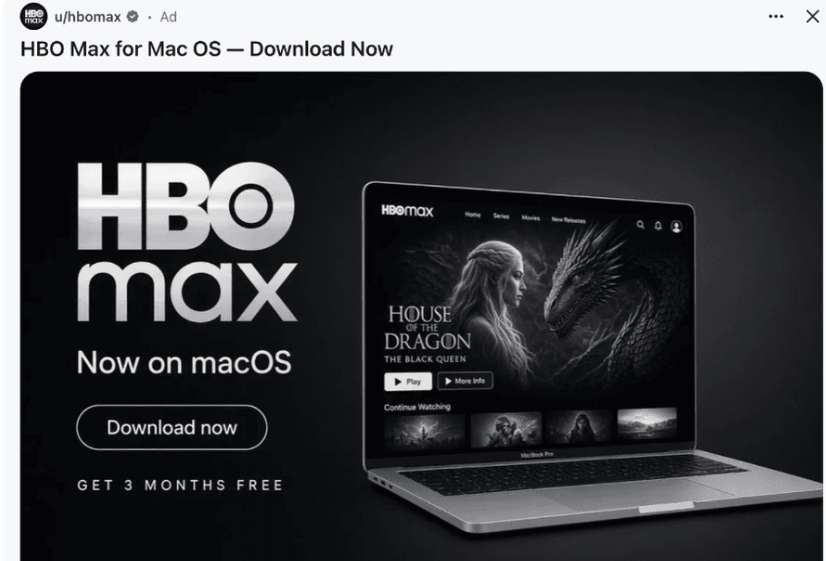
Actores de amenazas han logrado hackear la cuenta de Reddit de HBO Max y han publicado durante 48 horas multitud de anuncios con la imagen corporativa del servicio que en realidad llevaban a la descarga de malware. 

El enlace del anuncio apuntaba a una página que imitaba una descarga legítima, pero en lugar de instalar directamente el programa mostraba instrucciones para copiar y pegar comandos en la Terminal.

Es el mecanismo conocido como ClickFix, una técnica de ingeniería social en la que el usuario ejecuta voluntariamente las instrucciones proporcionadas por los atacantes. El hecho de que el link apareciera desde una cuenta oficial y verificada de HBO Max añadía una capa adicional de credibilidad al engaño.

«Una cuenta verificada de Reddit, con credibilidad genuina, había sido pirateada y mostraba lo que parecían anuncios promocionales oficiales», explica Muhammad Yahya Patel, vCISO y asesor de ciberseguridad de Huntress. «Cada elemento por sí solo es efectivo. Juntos forman una trampa convincente que atraparía a la gente».

La campaña fue descubierta por las compañías de ciberseguridad HudsonRock y ADAMnetworks, que la relacionan con una operación más amplia bautizada como PasteSwitch. 

Más madera

La campaña no se limitó a la falsa aplicación de HBO Max. Los investigadores encontraron distintos señuelos, entre ellos herramientas de inteligencia artificial y utilidades para limpiar discos, dirigidos especialmente a desarrolladores y usuarios avanzados.

Entre las cargas maliciosas identificadas está MacSync, capaz de recopilar credenciales almacenadas en navegadores, información de Telegram, notas de Apple y contraseñas de macOS. Otra cadena, denominada AMOS Helper, permite mantener la persistencia en los equipos infectados y recibir nuevas instrucciones.

Reddit ha confirmado que ha suspendido los anuncios afectados y que sus equipos de seguridad se encuentran investigando el incidente. Sin embargo, por ahora no se ha conocido de qué manera los atacantes lograron hacerse con el control de la cuenta de HBO Max.
La IA ayudará mucho más a los ciberatacantes que a los ciberdefensores, según un alto mando británico

La inteligencia artificial está usándose ya por numerosos ciberdelincuentes como un arma formidable que no requiere de conocimientos demasiado avanzados para producir efectos devastadores. Y también es una herramienta útil para los que se dedican a proteger a las empresas e instituciones… pero no en la misma medida. 

Así lo cree Dave Chismon, director de tecnología de arquitectura del Centro Nacional de Ciberseguridad de Reino Unido (NCSC). El responsable ha comentado en un post que los defensores todavía no pueden usar la IA con la misma libertad que los atacantes y ese desequilibrio supondrá que las defensas automatizadas van a pasarlas canutas para mantenerse al día. 

Según Chismon, entre estas dificultades están cosas como si se puede pedir un presupuesto para reemplazar un sistema obsoleto o una inversión más segura, si se puede conseguir que el departamento de TI dedique más tiempo a la aplicación de parches o si es posible que se apruebe una solicitud de cambio para incluir reglas de firewall. 

Es decir, la burocracia lastra la velocidad para conseguir una defensa correcta y contemporánea. «En otras palabras, los defensores se ven más limitados por sus políticas organizativas, mientras que la mayoría de los atacantes se ven limitados por obstáculos técnicos. La razón de esta diferencia se hace evidente al comparar los objetivos principales de atacantes y defensores», explica el alto mando. 

«Para los atacantes, su objetivo principal es cometer ciberdelitos, y el éxito se traduce en ganancias para su empleador. Ya sea robando dinero a organizaciones, extorsionando a víctimas o extrayendo información, los ciberdelitos son su razón de ser», aclara. «Pero para los defensores, su misión es ayudar a su organización a evitar pérdidas. La misión de su empleador no es la ciberdefensa; dependerá de la actividad que realice dicha organización», señala. 

Chismon pone de manifiesto que la ciberdefensa es un coste inherente a la actividad empresarial que debe evaluarse rigurosamente para que no perjudique a las prioridades contrapuestas de la organización en cuestión. 

«Algunos miembros del consejo directivo pueden ver poca diferencia entre un ataque DoS que paraliza los sistemas informáticos de la organización y una acción mal implementada por el equipo de ciberseguridad que produce el mismo efecto», expone. 

Sin embargo, el jefe de arquitectura del cibercomando británico ve luz al final del túnel. Cree que para que los defensores saquen un mejor provecho de la IA hay varias cosas que se pueden cambiar. 

Actualmente, la IA puede ayudar especialmente en tareas como detectar vulnerabilidades, analizar sistemas y gestionar grandes cantidades de información. La idea de Chismon es que la tecnología se encargue principalmente de detectar y analizar problemas, mientras que las personas toman las decisiones y ejecutan las acciones. Cuando la IA interviene directamente sobre los sistemas, su actuación debe estar limitada y controlada.

Para decidir qué tareas hay que automatizarse se deberían valorar cinco aspectos: la potencia de la acción, es decir, cuánto puede modificar la IA; su alcance; la importancia de los sistemas afectados; la confianza que existe en que la acción será segura; y la facilidad para recuperar el sistema si algo sale mal. Cuanto menor sea el riesgo en estos aspectos, más adecuada será una tarea para la automatización, según el responsable del NCSC.

Otras advertencias similares

No es la primera vez que un alto cargo hace una afirmación similar. De hecho, la alianza de inteligencia Five Eyes, de la que forma parte el GHQC (organismo al que pertenece el NCSC), advirtió recientemente de que la IA de vanguardia podría transformar las ciberoperaciones ofensivas y defensivas en apenas meses, en lugar de en años. 

En otro bloque, el máximo responsable de inteligencia del Partido Comunista Chino expresó una preocupación similar durante el Consejo de Estabilidad Financiera del G20. 

El aviso de Chismon se da poco después de que modelos de Google, Anthropic, OpenAI y Meta lograron infiltrarse en sistemas reales durante evaluaciones de seguridad, usando métodos básicos, como la reutilización de credenciales expuestas. 

Hackean servicios del FBI y los atacantes aseguran tener los datos de todos sus empleados

El conocido grupo de piratas informáticos ShinyHunters asegura haber comprometido varios servicios del FBI y haber obtenido información personal de prácticamente todos los empleados y candidatos que han pasado por la agencia, entre los que se incluyen nombres e información de miembros de la Unidad de Operaciones Remotas (Remote Operations Unit), una unidad secreta de este departamento enfocada a ciberseguridad.

En el mensaje dirigido al FBI, ShinyHunters reclama que la oficina retire o corrija ese informe y sostiene que sus afirmaciones sobre el acceso a los datos no son un farol.

También sostiene que la información comprometida incluye datos de empleados actuales y antiguos, así como de personas que solicitaron trabajar en el FBI. Según su propia descripción, no se trataría únicamente de información laboral, sino también de datos personales potencialmente sensibles.

El medio de información 404 Media ha tenido acceso a una muestra de unos 5.000 registros que contienen nombres, números de teléfono, direcciones físicas y, en algunos casos, información relativa a los cónyuges de los funcionarios públicos.

404 Media ha realizó comprobaciones mediante herramientas de inteligencia de fuentes abiertas y bases de datos de información previamente comprometida y ha encontrado correspondencias que apuntan a que algunos de los números de teléfono pertenecen efectivamente a personas cuyos nombres aparecen en los registros. También ha identificado números relacionados con personal del Departamento de Justicia estadounidense. 

La agencia, por su parte, ha confirmado que investiga una actividad no autorizada relacionada con su página de empleo, aunque no ha confirmado que los atacantes hayan accedido a todos los sistemas o datos que aseguran haber robado.

El portal de empleo del FBI y el portal específico para candidatos a agentes especiales han aparecido temporalmente como no disponibles.

Antes de esa confirmación, ShinyHunters había llegado a modificar la página de empleo de la agencia, mostrando un mensaje en el que afirmaba que el sitio había sido «incautado» por el grupo. La acción imitaba las páginas de incautación que las propias autoridades estadounidenses utilizan habitualmente cuando toman el control de sitios web vinculados a actividades delictivas.

Así entraron

¿Cómo se habría producido el ataque? Según la versión proporcionada por ShinyHunters, los cibermalos explotaron una vulnerabilidad de día cero en Oracle PeopleSoft, una plataforma empresarial utilizada para gestionar información administrativa y de recursos humanos. 

El actor de amenazas afirma que esta vulnerabilidad les habría permitido acceder a infraestructura del FBI y posteriormente desplazarse hasta servidores de AWS GovCloud, desde donde aseguran haber extraído entre 2 y 3 terabytes de información. Esta parte de la historia no ha sido confirmada públicamente ni por el FBI ni por Oracle.

Los ciberdelincuentes se jactan de que entre los servicios afectados se encuentran sistemas relacionados con justicia criminal, recursos humanos y Medlink, además de otros servicios internos. 

El regulador de privacidad holandés pide prohibir el uso de gafas inteligentes en juzgados y hospitales

Las gafas inteligentes son, por ahora, un gadget cuyo uso no está demasiado extendido entre la población, pero ante su creciente adopción algunos organismos están emitiendo advertencias sobre su utilización.

La AP recuerda que, a diferencia de lo que ocurre con las cámaras convencionales, resulta muy difícil para los transeúntes saber cuándo alguien está usando sus smart glasses para grabar vídeo o analizar el entorno.

El regulador ha recordado que compartir imágenes en redes sociales sin el consentimiento explícito de las personas identificables vulnera la legislación europea de protección de datos. 

«Las personas deberían poder caminar libremente por la calle sin tener que preocuparse de que alguien las grabe en secreto y luego comparta las imágenes o las publique en internet. El RGPD protege específicamente a las personas que son grabadas sin su consentimiento», afirma Katja Mur, miembro del Consejo de Administración de la mencionada autoridad neerlandesa, en un comunicado. 

«A los transeúntes les resulta difícil distinguir si alguien solo los está mirando o también los está filmando. Por ello, la mayoría de los fabricantes han incorporado una pequeña luz en el marco que se ilumina al grabar. Sin embargo, dicha luz no es suficiente para informar a las personas sobre el procesamiento de sus datos personales», según afirma la AP.

El regulador insta directamente a los propietarios y administradores de instalaciones como hospitales, juzgados o lugares religiosos a prohibir el uso de smart glasses con cámara en sus normas y reglamentos, con el fin de que las personas no sean filmadas sin autorización. 

Para más inri, los modelos de gafas más recientes incorporan asistentes de inteligencia artificial (IA) que analizan en tiempo real lo que ve el usuario, además de presentar vulnerabilidades que podrían facilitar a terceros el acceso a grabaciones, fotos o datos personales sin contraseña, según recuerda la institución de privacidad de Países Bajos.

«Los dispositivos wearables ya no se limitan a alterar y medir los datos personales del usuario. Las gafas con cámara pueden recopilar datos sobre las personas de su entorno. Estas personas no lo han elegido. El RGPD ofrece protección precisamente para ellas», insiste. 

Para la AP, la privacidad comienza con el diseño. Así, pide a los fabricantes y proveedores que tengan en cuenta también la protección de datos personales. Por ejemplo, indicando cuándo está activa una cámara o una función de IA, impidiendo la manipulación de dicha información y no procesando más datos personales de los necesarios.  

Ya ocurrió con las Google Glass

Este tipo de debate no es, para nada, nuevo. En su día (hace casi 15 años) Google Glass ya sufrió problemas similares que acabaron haciendo que el dispositivo se quedara solo para su utilización entre desarrolladores (‘exploradores’) y finalmente pasara a mejor vida. 

De hecho, puede decirse que el asunto de la privacidad ocasionó al wearable infinidad de trabas que llevaron a la firma de Mountain View a retirarlo paulatinamente del mercado. 

Nueva campaña de vishing en España que suplanta a Amazon y reclama entre 100 y 190 euros de suscripción

Kaspersy ha detectado una campaña de vishing en España que suplanta a Amazon y reclama entre 100 y 190 euros de suscripción. Se trata de una técnica que traslada al teléfono las estrategias habituales del phishing.

Un supuesto cargo de hasta 190 euros como gancho

El engaño comienza con una llamada en la que se informa de una próxima renovación asociada a Amazon.

Los delincuentes mencionan cantidades que pueden oscilar entre los 100 y los 190 euros, suficientemente elevadas para provocar inquietud y conseguir una respuesta rápida.

Al tratarse de un servicio utilizado por millones de consumidores, aumenta la posibilidad de contactar con una persona que tenga una cuenta en la plataforma y considere verosímil inicialmente la comunicación.

La urgencia desempeña un papel fundamental, ya que ante la posibilidad de perder una cantidad importante de dinero, la víctima puede intentar cancelar inmediatamente la operación y continuar hablando con quien aparentemente está ofreciéndole una solución.

El objetivo es conseguir datos personales y bancarios

A diferencia de otros ataques informáticos, el vishing no necesita explotar inicialmente una vulnerabilidad del dispositivo.

Su principal herramienta es la ingeniería social: crear una situación creíble, introducir un elemento de presión y convencer al usuario para que facilite información que normalmente protegería.

Una vez ganada cierta confianza, los estafadores pueden solicitar números de tarjetas bancarias, información personal, credenciales o códigos de verificación recibidos mediante SMS o aplicaciones.

Estos últimos son especialmente sensibles, ya que pueden utilizarse para autorizar determinadas operaciones o acceder a cuentas.

Los delincuentes pueden indicar a la víctima que visite una página fraudulenta diseñada para imitar un servicio legítimo o pedirle que descargue un programa para solucionar el supuesto problema.

Otro riesgo es que intenten conseguir acceso remoto al ordenador o al teléfono. Bajo la apariencia de una asistencia técnica, este procedimiento puede proporcionar al atacante un elevado grado de control sobre el dispositivo.

Cómo actuar ante una llamada sospechosa

Kaspersky recomienda desconfiar de cualquier comunicación telefónica inesperada relacionada con cargos, renovaciones o incidencias en una cuenta, aunque la persona que llama mencione correctamente el nombre de una empresa o aporte datos aparentemente convincentes.

Nunca deben comunicarse por teléfono contraseñas, códigos de verificación o información bancaria a raíz de una llamada no solicitada.

Tampoco es recomendable instalar aplicaciones, programas de asistencia remota o cualquier otro software siguiendo las instrucciones del interlocutor.

Si se recibe una llamada de estas características, la opción más segura es finalizar la conversación y realizar las comprobaciones de manera independiente.

En el caso de un supuesto pago de Amazon, el usuario puede acceder directamente a su cuenta mediante la aplicación o la página oficial para revisar sus pedidos, suscripciones y movimientos.

También es importante contactar con la compañía únicamente mediante los canales oficiales y no utilizar números, enlaces o direcciones proporcionados durante la propia llamada.