

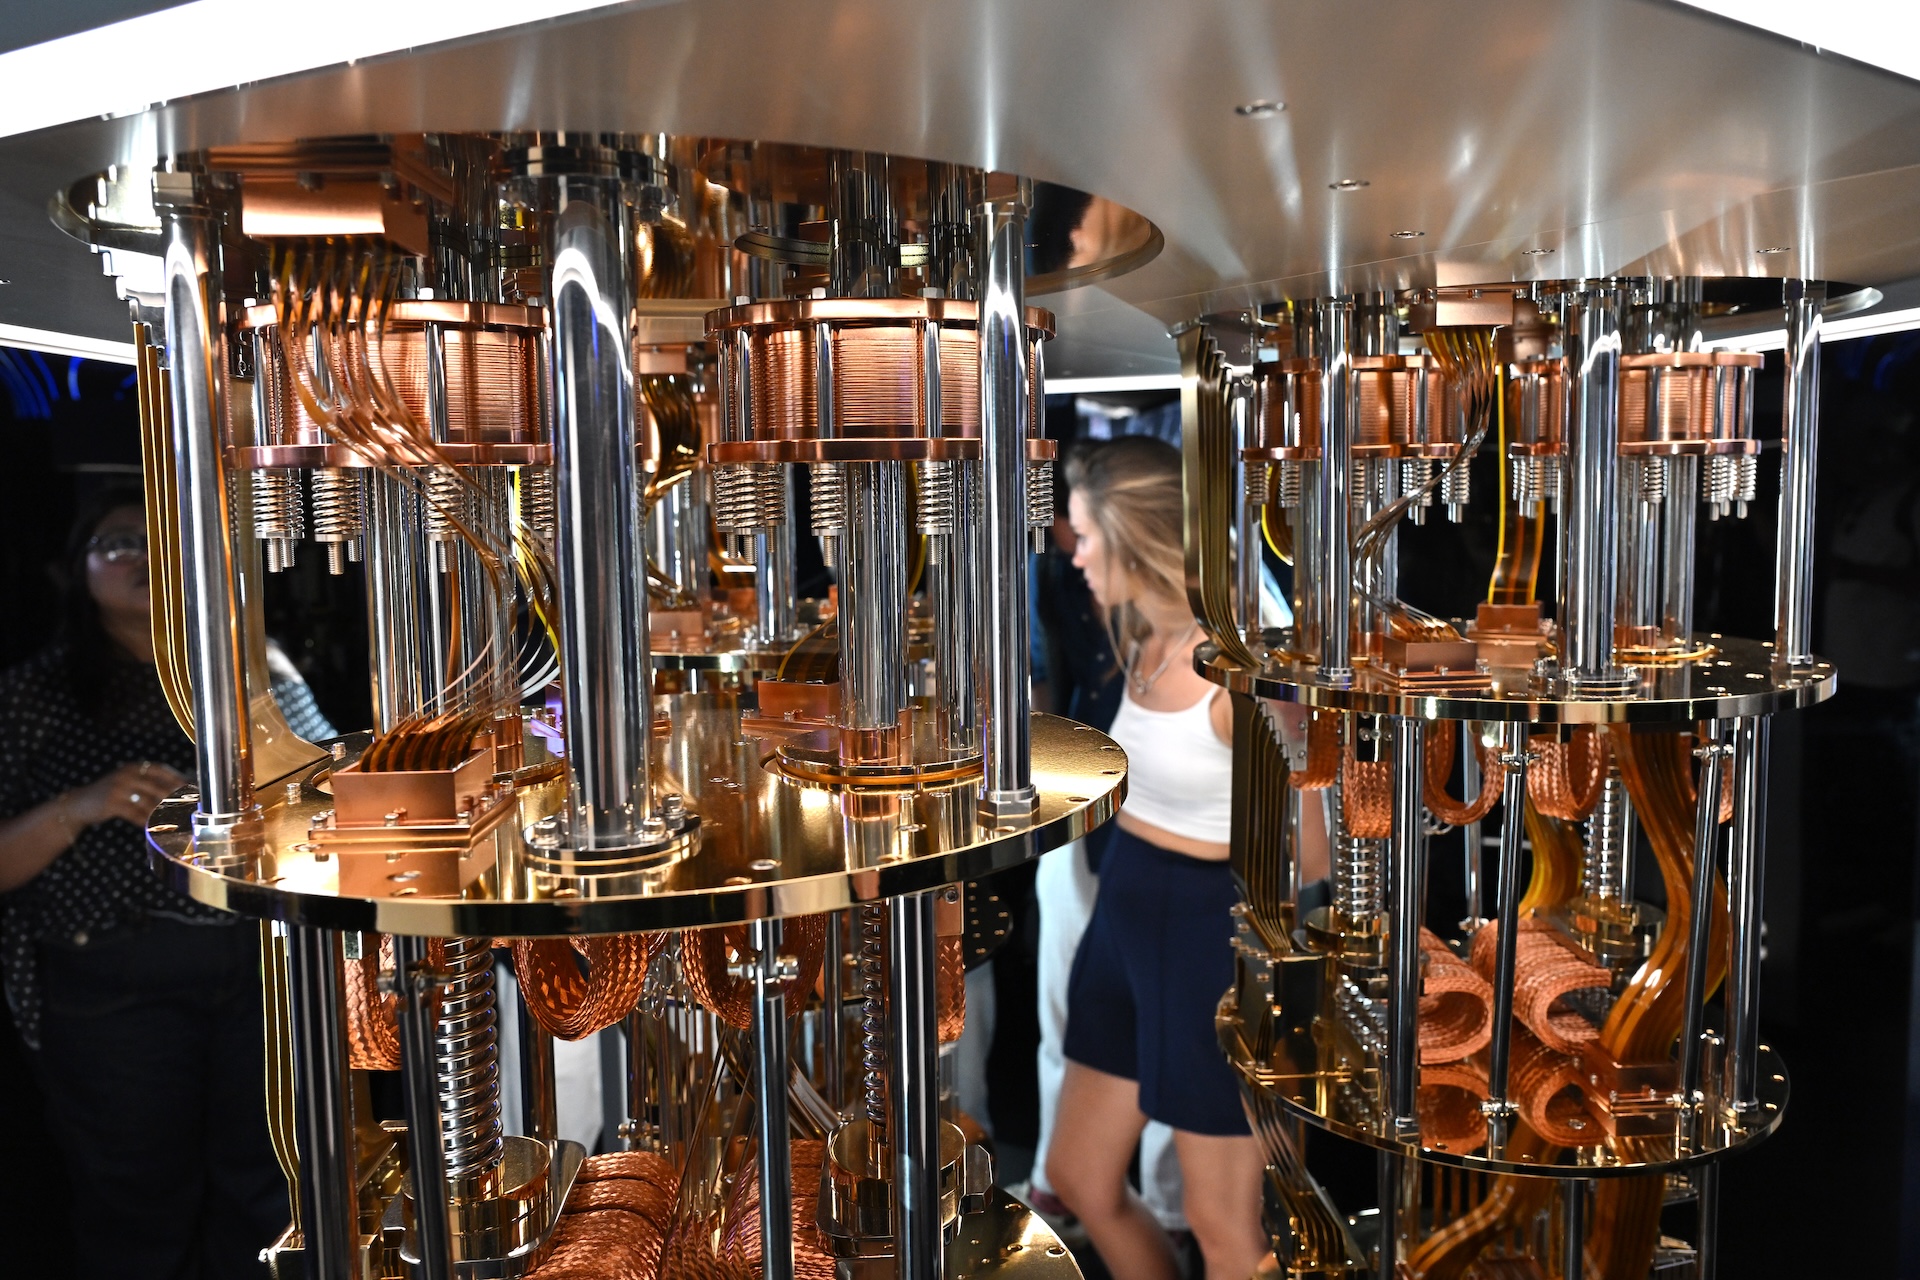
Los desafíos de la cadena de suministro cobran gran importancia en la carrera cuántica, dice un funcionario de la Casa Blanca

Uno de los obstáculos más difíciles de superar en la carrera cuántica será la cadena de suministro, dado lo difusa que es, dijo el miércoles un alto funcionario de la Casa Blanca.

«En mi opinión, la cadena de suministro es uno de los mayores desafíos y, en realidad, el desafío con la cadena de suministro cuántica es que la cuántica no está definida por una única plataforma de hardware», dijo Brad Blakestad, director de la Oficina Nacional de Coordinación Cuántica dentro de la Oficina de Política Científica y Tecnológica de la Casa Blanca.

«Si nos fijamos en las tecnologías de computación cuántica, las tecnologías de detección cuántica y las redes, todas son diferentes», dijo en un seminario web organizado por Inside Cybersecurity y USTelecom. «E incluso dentro de la informática, hay siete modalidades diferentes que utilizan componentes completamente diferentes. Así que tenemos no sólo una cadena de suministro monolítica, sino un montón de cadenas de suministro diferentes que están entrelazadas de varias maneras».

Blakestad hizo sus comentarios poco más de un mes después de que el presidente Donald Trump firmara dos órdenes ejecutivas sobre computación cuántica. Hizo referencia a las formas propuestas para abordar el desafío de la cadena de suministro en uno de los pedidos.

«El otro problema o desafío importante al que nos enfrentamos ahora es que estamos en la cúspide de la explosión cuántica desde una perspectiva de comercialización, pero aún no hemos llegado a ese punto», dijo. «Por lo tanto, en este momento no existe la financiación ni los ingresos procedentes de empresas cuánticas a gran escala para hacer que la cadena de suministro sea tan sólida como se desearía. Así que, si lo pensamos desde la perspectiva del gobierno, es simplemente [that] Hay demasiados lugares que me gustaría reforzar y no hay fondos suficientes para hacerlo”.

Blakestad promocionó medidas para ayudar en eso, como que el gobierno compre dispositivos de una empresa que los fabrica según ciertas especificaciones, o desafíos de premios.

La cadena de suministro cuántica no sólo es difusa en Estados Unidos, según un Instituto Internacional de Estudios Estratégicos documento de política señaló el miércoles. Es «intrínsecamente internacional: ningún país domina la cadena de suministro, ya sean materiales especializados, equipos criogénicos, hardware, software, fabricación o algoritmos», escribieron los autores, Dongyoun Cho y Maria Shagina.

y un informe de marzo del Centro para una Nueva Seguridad Estadounidense identificó el fortalecimiento de la cadena de suministro cuántica como fundamental para que Estados Unidos aproveche los beneficios de la tecnología, citando brechas en la cadena de suministro estadounidense y la dependencia de proveedores extranjeros como China y Rusia.

La cadena de suministro no fue el único obstáculo que Blakestad mencionó como inminente.

«El desafío del cifrado es un desafío real, y queremos asegurarnos de que somos conscientes de cuándo las computadoras cuánticas finalmente alcanzarán una escala en la que comenzarán a tener este tipo de implicaciones y se moverán lo más rápido que podamos», dijo. «Entonces, simplemente con poseer las tecnologías, poseer la fuerza laboral, hacer de Estados Unidos el lugar al que la gente quiere llegar para estar a la vanguardia de esta tecnología, creo que eso aborda ambos problemas, y eso es lo que lo hace tan crítico».

Otra dificultad es medir el progreso, dijo Blakestad: «También es muy, muy difícil establecer puntos de referencia y saber que en realidad estás haciendo lo que se supone que debes hacer, lo que pretendes hacer».

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

¿Por qué el cronograma para hacer todo a prueba cuántica se reduce constantemente?

Cuando Google anunció el mes pasado que estaba adelantando su propio cronograma interno para migrar a formas de cifrado resistentes a los cuánticos, inició una conversación más amplia en las comunidades de ciberseguridad y criptografía: ¿qué estaba empujando a una de las empresas tecnológicas más grandes del mundo a acelerar significativamente la adopción de protecciones poscuánticas para sus sistemas, dispositivos y datos?

En las semanas posteriores, nuevas investigaciones han dado peso a esas afirmaciones. Una investigación conjunta papel del Instituto de Tecnología de California, su startup tecnológica Oratomic y la Universidad de California concluyeron que los avances tecnológicos en matrices de átomos neutros indican que una computadora cuántica capaz de romper el cifrado clásico puede requerir tan solo 10.000 bits cuánticos (o qubits), no millones como se pensaba anteriormente.

Qian Xu, investigador de CalTech y coautor del artículo, dijo que los hallazgos son significativos e indican que una computadora de este tipo podría estar operativa a finales de la década.

«Durante décadas, el recuento de qubits ha sido visto como el principal obstáculo para la computación cuántica tolerante a fallos», dijo Xu en un comunicado. «Espero que nuestro trabajo ayude a cambiar esa perspectiva».

de google División de IA cuántica publicó su propio artículo de investigación casi al mismo tiempo, esbozando un disminución de veinte veces en la cantidad de qubits físicos que se cree que son necesarios para romper algunas de las formas más populares de algoritmos de cifrado de curva elíptica de 256 bits que se utilizan actualmente para proteger las criptomonedas.

“Observamos que si bien soluciones viables como [post-quantum cryptography] existen, tomará tiempo implementarlos, lo que genera una urgencia cada vez mayor para actuar”, escribieron Ryan Babbush, director de investigación y Hartmut Neven, vicepresidente de ingeniería de Google.

La decisión de Google de acelerar su cambio hacia el cifrado poscuántico refleja un consenso cada vez mayor. Durante el año pasado, CyberScoop escuchó preocupaciones similares de funcionarios gubernamentales y tecnológicos, generalmente centradas en dos amenazas relacionadas con la cuántica que enfrentan los gobiernos y las empresas en la actualidad.

Una es la capacidad de naciones extranjeras y ciberdelincuentes de recopilar datos confidenciales y cifrados hoy con la esperanza de descifrarlos más adelante con una computadora cuántica. Esta técnica de “cosechar ahora, descifrar después” es una de las principales razones por las que los defensores impulsan una adopción más rápida del cifrado poscuántico.

El segundo surge de una serie de avances notables en la computación cuántica ocurridos en los últimos dos años, muchos de ellos liderados por investigadores en China.

Andrew McLaughlin, director de operaciones de Sandbox AQ, una empresa de computación en la nube que se centra en la aplicación de tecnologías de inteligencia artificial y computación cuántica, dijo que las preocupaciones se pueden resumir en “hardware, matemáticas y China”.

Los avances en áreas como las matrices de átomos neutros han proporcionado a los científicos hardware más potente, mientras que avances en matemáticas como el del artículo de investigación de Google han encontrado formas de utilizar ese hardware de manera más eficiente.

Pero también señaló lo que describió como avances emocionantes (y preocupantes) en el campo por parte de algunos de los mayores rivales internacionales de Estados Unidos.

Beijing tiene invirtió mucho en computación cuántica, brindando a científicos de primer nivel como Pan Jianwei, profesor de la Universidad de Ciencia y Tecnología de China, los recursos y el apoyo para empujar los límites del desarrollo tecnológico y posicionar a China como líder mundial en ciencia cuántica.

A finales del año pasado, los medios estatales chinos reportado que Huanyuan 1, una computadora cuántica de 100 qubits desarrollada por investigadores de la Universidad de Wuhan en un programa de subvenciones del gobierno chino, había sido aprobada para uso comercial. Los informes afirman que ya se han procesado pedidos por valor de más de 40 millones de yuanes (o 5,6 millones de dólares) en ventas, incluso a las filiales de la empresa de telecomunicaciones nacional China Mobile y al gobierno de Pakistán.

Los expertos dicen que las computadoras cuánticas representan una amenaza potencialmente excepcional para las criptomonedas basadas en blockchain.

Nathaniel Szerezla, director de crecimiento de Naoris Protocol, una empresa que desarrolla cifrado resistente a los cuánticos para la infraestructura blockchain, dijo que el documento de Oratomic y Caltech ha «cambiado el cronograma» para la planificación en torno al cifrado cuántico, particularmente para las plataformas de criptomonedas y blockchain.

La suposición subyacente era que una computadora cuántica «tolerante a fallas» (es decir, una capaz de amenazar el cifrado clásico) requeriría millones de qubits, pero el artículo sugiere que en realidad sólo necesitaría tan solo 10.000 qubits.

«En última instancia, hemos pasado de planificar una amenaza durante dos décadas a una que se superpone con sistemas que se están implementando y financiando activamente», dijo Szerezla.

Para los activos digitales como las criptomonedas, las implicaciones son “inmediatas” porque el cifrado de clave privada que sustenta miles de millones de dólares en la cadena de bloques nunca fue diseñado para resistir ataques de una computadora cuántica.

«Migrar una cadena de bloques en vivo a estándares poscuánticos es un problema completamente diferente de actualizar un sistema centralizado», continuó Szerezla. «Se trata de libros de contabilidad inmutables, miles de millones de dólares en liquidez bloqueada y una gobernanza descentralizada que no puede exigir una actualización coordinada».

No todo el mundo cree que estemos al borde de un apocalipsis de la piratería cuántica.

En BlueSky Matthew Green, profesor de informática y experto en criptografía de la Universidad Johns Hopkins, llamado Los artículos de Google y Oratomic son un buen análisis “precautorio” del desafío a largo plazo del cifrado cuántico.

Sin embargo, expresó escepticismo en cuanto a que la computación cuántica tuviera suficientes “aplicaciones inmediatas y lucrativas” para impulsar el campo más allá de su etapa de investigación fundamental hacia aplicaciones más prácticas. También cuestionó si algunos de los algoritmos más nuevos resistentes a los cuánticos examinados por el NIST realmente resistirían a una computadora cuántica real. Fueron diseñados para proteger contra una amenaza que todavía es en gran medida teórica, y varios de los algoritmos poscuánticos inicialmente evaluados por el NIST resultaron contener vulnerabilidades que podrían ser explotadas por computadoras clásicas.

Eso, si es que realmente se llega en la próxima década. Green dijo esta semana que no está convencido de que los hacks cuánticos sean algo de qué preocuparse durante su vida, aunque reconoció que la predicción podría «perseguirlo» algún día.

Sin embargo, «apostaría enormes cantidades de dinero contra una computadora cuántica relevante para 2029 o incluso 2035», escribió.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

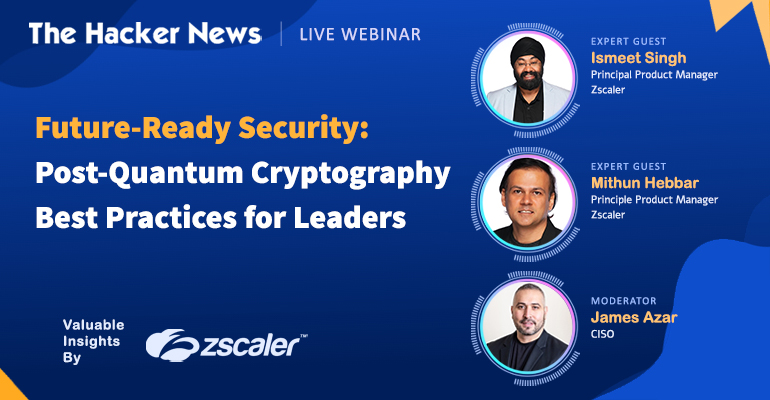
Seminario web poscriptografía cuántica para líderes de seguridad – CYBERDEFENSA.MX

La mayoría de las organizaciones asumen que los datos cifrados están seguros.

Pero muchos atacantes ya se están preparando para un futuro en el que se podrá romper el cifrado actual. En lugar de intentar descifrar información ahora, están recopilar datos cifrados y almacenarlos para que pueda ser descifrado más tarde utilizando computadoras cuánticas.

Esta táctica, conocida como “cosechar ahora, descifrar después”—significa que los datos confidenciales transmitidos hoy podrían volverse legibles dentro de unos años, una vez que maduren las capacidades cuánticas.

Los líderes de seguridad que quieran comprender este riesgo y cómo prepararse pueden explorarlo en detalle en el próximo seminario web sobre las mejores prácticas de criptografía poscuánticadonde los expertos explicarán formas prácticas en que las organizaciones pueden comenzar a proteger los datos antes de que sea posible el descifrado cuántico.

Por qué es importante la criptografía poscuántica

La computación cuántica avanza rápidamente y la mayoría de los algoritmos de cifrado modernos, como RSA y ECC, no permanecerán seguros para siempre.

Para las organizaciones que deben mantener la confidencialidad de los datos durante muchos años (registros financieros, propiedad intelectual, comunicaciones gubernamentales), esperar no es una opción.

Un enfoque práctico que está surgiendo hoy es criptografía híbridaque combina el cifrado tradicional con algoritmos resistentes a los cuánticos como ML-KEM. Esto permite a las organizaciones fortalecer la seguridad sin alterar los sistemas existentes.

El Seminario web sobre seguridad preparada para el futuro Explicará cómo funciona la criptografía híbrida en entornos reales y cómo las organizaciones pueden comenzar la transición a protecciones de seguridad cuántica.

Preparándose para la era cuántica

Las organizaciones que se preparan para las amenazas cuánticas se están centrando en algunos pasos clave:

  • Identificar datos confidenciales que deben permanecer protegidos a largo plazo
  • Comprender dónde se utiliza el cifrado en todos los sistemas
  • Comience a adoptar estrategias de criptografía híbrida
  • Mantenga la visibilidad de los algoritmos criptográficos y las necesidades de cumplimiento.

Al mismo tiempo, los equipos de seguridad aún deben inspeccionar el tráfico cifrado y aplicar políticas en sus redes. Moderno Arquitecturas de confianza cero desempeñan un papel importante en el mantenimiento de este control.

Estas estrategias, y cómo las implementan plataformas como Zscaler, se discutirán durante la conferencia. sesión de seminario web en vivo diseñado para líderes de TI, seguridad y redes.

Lo que aprenderá en el seminario web

Esta sesión cubrirá:

  • El creciente riesgo de Ataques de “cosechar ahora, descifrar después”
  • Cómo Cifrado híbrido ML-KEM ayuda a las organizaciones a realizar una transición segura
  • Cómo inspección de tráfico post-cuántica permite la aplicación de políticas a escala
  • Mejores prácticas para proteger datos confidenciales en la era cuántica

La computación cuántica remodelará la ciberseguridad. Las organizaciones que comiencen a prepararse temprano estarán mejor posicionadas para proteger sus datos más críticos.

Únase al seminario web para aprenda cómo construir una estrategia de seguridad práctica y preparada para la tecnología cuántica antes de que la amenaza se vuelva urgente.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.