Cerrar la brecha de aprobación en la tecnología publicitaria de la era de la IA – CYBERDEFENSA.MX

Una única etiqueta de marketing aprobada puede cargar silenciosamente código de terceros que su equipo de seguridad nunca ha visto, otorgando acceso completo a sus formularios, datos de clientes y páginas de pago.

Este seminario web bajo demanda revela cómo se forma esta brecha de aprobación y le brinda a su equipo el plan para cerrarla antes de que un auditor, regulador o atacante la encuentre primero.

La realidad de la brecha de aprobación

Es un patrón que todo equipo de seguridad y TI reconoce:

Ejecutaste la revisión de seguridad. Aprobaste al proveedor. Seguiste adelante.

Pero la etiqueta de marketing que usted firmó rara vez permanece igual que la etiqueta que se ejecuta en los navegadores de sus usuarios. Un proveedor aprobado carga a otro. Éste carga más y, en unos pocos saltos, su sitio ejecuta scripts de terceros que nadie de su equipo ha examinado jamás. Debido a que se ejecutan en el lado del cliente, tienen el mismo acceso a sus formularios, campos de pago y datos del cliente que el código que escribieron sus propios ingenieros.

Esta es la brecha de aprobación: la distancia entre lo que la seguridad aprobó y lo que realmente se está ejecutando en su sitio en este momento.

Dos lados de la misma mesa: Reflectiz y Taboola

Este no es sólo un problema de los anunciantes; es un desafío que las plataformas de tecnología publicitaria responsables trabajan activamente para resolver. La plataforma de descubrimiento de contenido de Taboola llega a 600 millones de usuarios activos diarios en 9.000 socios editores, lo que significa que su propio código es precisamente el tipo de script de terceros que un equipo de seguridad necesita examinar antes de permitir que se acerque a una página de pago.

En este seminario web, el cofundador y director ejecutivo de Reflectiz, Idan Cohen, y el director de producto de Taboola, Omri Ariav, analizan el problema desde ambos lados de la mesa.

Ariav compara el código de Taboola con un invitado, uno que el anfitrión tiene derecho a observar: «Creemos que somos invitados en la página de inicio del editor o del anunciante. Y debemos comportarnos».

Pero también tiene claro que el buen comportamiento no es una promesa de una sola vez: «La aprobación inicial no es la línea de meta. Se necesita una forma continua de monitoreo, aislamiento y garantía de que cumplen con un buen estándar de seguridad. Una verificación no es suficiente».

Las cinco preguntas indispensables

Entonces, ¿cómo se cierra la brecha de aprobación? Empiece por establecer un listón alto para su cadena de suministro digital. Idan establece las cinco preguntas indispensables sobre tecnología publicitaria que debe hacerle a todos los proveedores de marketing y dice que deberían poder responderlas antes de que su código llegue a su sitio.

Como él dice: «Un proveedor que no puede responder las preguntas no es malicioso, pero no está supervisado, y no estarlo implica riesgo».

La primera es engañosamente simple: ¿qué otro código carga tu etiqueta y quién lo examinó? Idan repasa los cinco en la sesión. Pregúnteles hoy y la mayoría de los proveedores encontrarán al menos uno, lo que brindará a su equipo inteligencia de riesgos inmediata y procesable.

Por qué la IA está acelerando la amenaza

Esta visibilidad importa más que nunca. La tecnología publicitaria impulsada por IA genera nuevas integraciones, puntos finales y flujos de datos a la velocidad de la máquina, por lo que la aprobación que concedió el último trimestre describe una pila que ya no existe. Al mismo tiempo, la IA está haciendo que el abuso del navegador sea más barato, más rápido y accesible incluso para el atacante sin conocimientos técnicos.

Los datos respaldan esto. Según Reflectiz Informe sobre el estado de la exposición web 2026el 53% de las exposiciones al riesgo minorista se deben al uso excesivo de herramientas de seguimiento. Esto apunta a un problema estructural: cuando diferentes departamentos tienen diferentes prioridades, ¿quién tiene realmente la responsabilidad?

El marketing añade etiquetas rápidamente porque valora la velocidad. Seguridad revisa el código cuidadosamente porque valora la minuciosidad. Las subllamadas no reveladas que aparecen en la brecha entre esos dos enfoques no pertenecen a nadie, que es exactamente la razón por la que pasan por alto los cortafuegos, los WAF y la revisión de código en un momento dado. Un guión que estaba limpio en el momento de la aprobación puede cambiar al día siguiente.

La solución no es frenar el marketing ni tratar a la tecnología publicitaria como al enemigo. es para sumar visibilidad continua y profunda.

Con qué te irás

  • La cadena de terceros: Cómo una única etiqueta de marketing aprobada genera una cascada de scripts de terceros y de cuartos que su equipo de seguridad nunca revisó.
  • La aceleración de la IA: Por qué la tecnología publicitaria basada en IA está ampliando la superficie de ataque del lado del cliente más rápido de lo que pueden detectar las auditorías puntuales.
  • La realidad del cumplimiento: Dónde miran ahora primero los reguladores y cómo el RGPD, la CCPA y Requisitos PCI DSS 4.0.1 6.4.3 y 11.6.1 se aplican a los scripts del proveedor que ya se están ejecutando en su sitio.
  • El punto de referencia para la confianza: Cómo se verá la tecnología publicitaria transparente y orientada a la seguridad en 2026 y cómo saber cuál de sus proveedores cumple con los requisitos.
  • Su manual de estrategias de 3 pasos: Un marco práctico para inventariar, monitorear y gobernar su cadena de suministro web sin crear fricciones operativas.

¿Para quién es esto?

  • CISO y líderes en seguridad de aplicaciones que buscan eliminar los puntos ciegos del lado del cliente
  • Equipos de privacidad y cumplimiento navegando por mandatos en evolución
  • Líderes en tecnología digital y de marketing que desean implementar herramientas de forma segura y rápida.
  • Cualquier persona responsable de lo que se ejecuta en los sitios web de su organización.

Si su lista de proveedores aprobados ya no refleja lo que realmente se ejecuta en los navegadores de los usuarios, esta sesión es para usted.

Sus etiquetas de marketing ya están activas en sus páginas. ¿Sabes lo que realmente están haciendo ahora mismo?

No espere a que una auditoría fallida o una página de pago hojeada expongan la brecha.

Vea la sesión bajo demanda ahora

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Funcionario cibernético de la Casa Blanca: la seguridad de la identidad es más importante que nunca en la era de la IA

A medida que la IA se integre más en la TI federal (y en los conjuntos de herramientas de los atacantes), las agencias gubernamentales necesitarán centrar sus recursos en regular y monitorear las identidades que acceden a su red, dijo el jueves un alto funcionario de ciberseguridad de la Casa Blanca.

Nick Polk, director de la rama de ciberseguridad federal de la Oficina Ejecutiva del Presidente, dijo que si bien los modelos de IA presentarán amenazas únicas a las redes federales, en general seguirán requiriendo primero un acceso confiable, algo que los defensores pueden utilizar en su beneficio.

“Creo que lo importante es que en muchos casos para utilizar y explotar las vulnerabilidades que [AI] «Si pudieras encontrarlos o usarlos de una manera… que podría ser maliciosa o conflictiva, lo primero que tienes que hacer es ingresar a la red», dijo Polk en la Cumbre del Sector Público de Rubrik presentada por FedScoop. «Hay algunos casos en los que tu software está frente a Internet, hay una solución un poco más fácil allí, pero la mayoría de las veces tienes que ingresar a la red».

Esto a menudo significa explotar el acceso que un empleado, contratista o proveedor externo tiene a sus sistemas y datos. Incluso en un futuro impulsado por la IA, los límites de seguridad de la red siguen siendo importantes, ya que brindan a las organizaciones un control significativo sobre quién obtiene acceso a sus sistemas y datos y cómo.

«Ahí es donde una identidad fuerte sigue siendo realmente crítica para poder [first] repeler un intento de explotación antes de que pueda ocurrir o, [second,] «Identificar muy rápidamente que esta persona o esta máquina realmente no debería estar en la red» o se está comportando de manera anómala», dijo Polk.

Sin embargo, incluso antes de que surgieran los grandes modelos lingüísticos, los ciberdelincuentes y los adversarios extranjeros comprometían cada vez más a las organizaciones no con malware o exploits sofisticados, sino obteniendo acceso a la red a través de cuentas, credenciales y otros activos confiables robados.

La seguridad de la identidad federal, que ya es una preocupación, ahora se volverá más crítica en la era de la IA.

Justin Ubert, director de protección cibernética del Departamento de Transporte, dijo que más allá de la velocidad y la escala, las herramientas de inteligencia artificial han brindado a los piratas informáticos maliciosos otras ventajas, como obviar la necesidad de actuar con sigilo.

“Ahora, puedes destruir y apoderarte de tu red más rápido de lo que puedes responder porque… no hay necesidad de estar callado: simplemente entra, toma y listo. [home]», dijo Ubert. «Para cuando sus vallas estén funcionando como se supone que deben hacerlo, como las diseñamos, ya habrán desaparecido».

Las herramientas de inteligencia artificial también pueden convertirse fácilmente en amenazas internas. Incluso cuando los usuarios restringen su capacidad para realizar acciones sensibles como descargar o filtrar datos sin intervención humana, los modelos han superado esas barreras explotando oscuras lagunas técnicas.

Una investigación publicada el mes pasado por la Universidad de California-Riverside encontró que los agentes automatizados de IA «pueden obsesionarse peligrosamente con completar tareas sin reconocer cuándo sus acciones son dañinas, contradictorias o simplemente irracionales».

El estudio, que examinó Claude Sonnet y Opus 4 de Anthropic, así como ChatGPT-5 de OpenAI, encontró que los agentes modelo luchaban con el razonamiento contextual, tenían sesgos a la hora de tomar medidas (es decir, descubrir cómo hacer algo en lugar de si hacerlo) y con frecuencia se equivocaban con objetivos contradictorios o inviables.

Anna Likhen, CISO interina de la Oficina de Análisis Económico del Departamento de Comercio, dijo que la IA se ha vuelto “mucho más inteligente a la hora de ocultar cómo logró penetrar y atacar y presentarse como una fuente confiable”.

Cuando se le preguntó cómo estaba trabajando el gobierno federal para abordar las brechas actuales en la seguridad de la identidad que los sistemas de inteligencia artificial explotan cada vez más, Libkhen dijo que los líderes federales se están «orinando en los pantalones» antes de agregar «al menos lo estoy haciendo».

«Da miedo, sí, somos muy vulnerables», dijo Libkhen.

Comparó el uso de agentes de inteligencia artificial con enseñar a un niño a patinar sobre hielo: lo primero que se les enseña es cómo manejar una caída y recuperarse. Del mismo modo, las organizaciones deberán planificar para cuando sus agentes fallen y recuperar rápidamente los activos perdidos.

«Nuestros agentes se equivocarán, harán cosas que no esperamos que hagan. ¿Cómo nos levantamos?». dijo Libkhen. «¿Tenemos ese tercer conjunto de datos porque ese agente borró la base de datos y la copia de seguridad? ¿Está seguro en otro lugar? ¿Qué tipo de agujeros puede anticipar y qué será necesario para que nos recuperemos de esos agujeros?»

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

Nuevos manuales para una era de ventanas cero – CYBERDEFENSA.MX

Cuando la aplicación de parches no es lo suficientemente rápida, NDR ayuda a contener la próxima era de amenazas.

Si ha estado siguiendo los avances en IA, sabrá que la ventana de explotación, el breve buffer en el que las organizaciones confiaban para parchear y proteger después de la divulgación de una vulnerabilidad, se está cerrando rápidamente.

El nuevo modelo de Anthropic, Claude Mitosy su Proyecto Ala de Vidriodemostró que encontrar vulnerabilidades explotables y grietas sutiles en las defensas de los sistemas operativos y navegadores (trabajo que antes requería semanas a los expertos) ahora se puede realizar en minutos con IA. Como resultado, el La ventana de oportunidad del parche ahora es casi nula.. La situación es tan crítica que el Secretario del Tesoro, Scott Bessent, y el Presidente de la Reserva Federal, Jerome Powell, Recientemente convocó una reunión urgente. con los directores ejecutivos de las principales instituciones financieras estadounidenses para discutir los riesgos implicados. La conclusión fue sencilla: las crecientes capacidades de IA han alterado los perfiles de riesgo, con profundas implicaciones para la estabilidad e integridad institucional en todas las industrias.

Mythos también destaca la brecha entre el descubrimiento y la remediación. Superó fácilmente la experiencia humana y resolvió una compleja simulación de red corporativa que habría requerido más de 10 horas de experiencia en programación experta. Sus descubrimientos también encontraron problemas en software con décadas de antigüedad que habían pasado desapercibidos en miles de revisiones de seguridad.

De los Mitos a la era de la suposición-incumplimiento

Mythos no es el único modelo de IA capaz de encontrar vulnerabilidades tan rápidamente. Otros partidos los han encontrado utilizando LLM más básicos.

Si su empresa utiliza algún tipo de software, debe asumir que el software probablemente contenga miles de estas vulnerabilidades desconocidas, esperando ser explotadas por el descubrimiento asistido por IA. Esto no es un fallo de su equipo de seguridad; más bien, es la consecuencia estructural de 30 años de complejidad de software acumulada que se topan con un salto en la capacidad ofensiva de la IA.

Ahora que las ventanas de explotación casi nulas son la norma, “parchear más rápido” o “parchear mejor” ya no son suficientes. Los equipos de seguridad necesitarán nuevos manuales de estrategiabasado en un modelo de supuesto incumplimiento: Se producirán infracciones y será fundamental detectarlas a medida que se produzcan y contenerlas a gran escala. Estos resultados se deciden en tiempo real, en la red.

Cómo incorporar un modelo de supuesto incumplimiento a las operaciones cotidianas

El modelo de supuesto incumplimiento tiene tres requisitos operativos, cada uno de los cuales utiliza métodos automatizados diseñados para tiempo de colapso hasta la contención:

  1. Detecte el comportamiento posterior a una infracción antes de que la amenaza se extienda en toda su empresa
  2. Reconstruya la cadena de ataque completa lo antes posible.
  3. Contener las amenazas rápidamente para limitar su radio de explosión.

En la práctica, este método de contención requiere:

Visualizando la contención como marcador

Priorice la reducción del tiempo medio de contención (MTTC) para limitar los daños mientras mantiene la vigilancia sobre las métricas de detección y respuesta (MTTD y MTTR). A medida que la IA acelera la explotación y remodela los métodos de ataque, aumenta la importancia de la velocidad para identificar, contener y resolver amenazas. La compresión de MTTC comienza con una visibilidad de red integral y en tiempo real. Con él, los SOC pueden detectar el comportamiento posterior a una infracción, determinar el radio de la explosión e interrumpir los eventos antes de que se propaguen más.

Monitoreo de técnicas favorecidas por la IA

Los ataques de IA autónoma utilizan cada vez más técnicas sofisticadas para evadir la detección, incluidos métodos de vida de la tierra (LOTL) que ocultan actividad maliciosa dentro de herramientas y procesos legítimos. Detección y respuesta de red (NDR) las plataformas desempeñan un papel crucial en la identificación de estos sutiles indicadores de compromiso. Lo hacen monitoreando continuamente el tráfico de la red en busca de comportamientos inusuales. Los signos de dicha actividad pueden aparecer como recursos compartidos de administrador de SMB inusuales, NTLM donde se espera Kerberos o nuevos pivotes RDP/WMI/DCOM, todo lo cual puede significar un movimiento lateral en su red.

Las plataformas NDR avanzadas también pueden detectar atacantes que aprovechan técnicas LOTL para mantener comunicaciones de comando y control y exfiltrar datos mientras intentan evitar generar alarmas. Los indicadores de comando y control pueden manifestarse como patrones de conexión tipo baliza, raros pares JA3/JA4 y SNI, DNS de alta entropía o DoH o DoT no autorizados. Anomalías como cargas fuera de horario, asimetría de carga/descarga, destinos por primera vez (por ejemplo, S3, Blob, GCS o nuevas CDN), compresión antes de la salida o la presencia de túneles y VPN hacia nuevos destinos pueden indicar exfiltración.

Automatizar y mantener su inventario de software

Muchas organizaciones todavía carecen de un inventario preciso y en tiempo real de su software, lo que les dificulta comprender cómo se conectan y comunican los activos. Esta brecha crea oportunidades para los adversarios. La automatización del inventario y el mapeo de activos ayuda a las organizaciones a comprender su exposición, reaccionar más rápidamente a las amenazas emergentes y reducir las ventanas disponibles para explotar las vulnerabilidades.

Correlacionar y reconstruir cadenas de ataque.

Una vez que se detecta una infracción, es vital comprender rápidamente su alcance, especialmente porque las amenazas impulsadas por la IA se mueven demasiado rápido para el análisis manual. El proceso de reconstrucción de eventos, que alguna vez fue minucioso, debe automatizarse y entregarse en tiempo real.

Investigador de luz centralparte de la empresa Plataforma NDR abiertacorrelaciona automáticamente las alertas y la actividad de la red para ayudar a reconstruir cronogramas detallados de los ataques. Esto facilita que sus propios sistemas automaticen el flujo de trabajo de respuesta y mejoren su resiliencia contra estos ataques.

Automatización de la contención

Los avances en la detección y reconstrucción de ataques deberían impulsar una contención decisiva y confiable. Limitar la propagación de amenazas, el tercer pilar del modelo de supuesto incumplimiento, es lo que convierte los datos y el conocimiento en una protección tangible. Incorporar la contención automatizada en los flujos de trabajo de defensa de la red puede reducir el riesgo de que las amenazas de rápida evolución se conviertan en incidentes generalizados.

Hacia un futuro de seguridad preparado para los Mitos

Claude Mythos y otros modelos de IA están cambiando rápidamente prácticas de larga data en materia de ciberseguridad. Prepararse para este panorama dinámico significa, en parte, construir capas defensivas adaptativas que puedan ayudarlo a acelerar sus defensas contra la IA adversaria.

  • Monitor: Mantenga una visibilidad continua de la red y automatice las detecciones para identificar amenazas tempranamente.
  • Suponer-incumplimiento: Opere con la expectativa de que se produzcan infracciones y concéntrese en una respuesta y contención rápidas.
  • Proteger: Proteja sus ecosistemas de confianza fortaleciendo los controles donde los ataques impulsados ​​por IA pueden causar el mayor daño. Construya un programa de seguridad “listo para Mythos”, como sugerido por la Cloud Security Alliance.
  • Afilar: Perfeccione continuamente sus manuales y estrategias de respuesta para contrarrestar las amenazas en evolución.

Detección y respuesta de la red Corelight

Descubra nuevos métodos de ataque con Plataforma NDR abierta de Corelight. Con visibilidad integral de la red y análisis de comportamiento profundo, Corelight está diseñado para ayudar a su SOC a detectar amenazas avanzadas impulsadas por IA más rápido, para que pueda actuar antes de que los incidentes se intensifiquen. Obtenga más información en corelight.com/elitedefense.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

La era de la IA exige un tipo diferente de CISO

Muchos líderes de seguridad todavía operan con marcos creados para una era diferente. Durante años, el éxito se medía mediante puntos de control fijos, como aprobar auditorías, cerrar vulnerabilidades y mantener el cumplimiento. Esos marcadores todavía tienen valor, pero fueron diseñados para un panorama de amenazas que se movía de manera lineal y predecible.

Hoy, ese panorama está cambiando en tiempo real. La IA está acelerando la forma en que los atacantes pueden identificar y explotar las debilidades, mientras que los entornos de nube y los sistemas autónomos cambian el terreno constantemente. El resultado es una brecha entre cómo se mide el riesgo y cómo se desarrolla realmente, donde las señales estáticas no pueden seguir el ritmo de las amenazas dinámicas.

Los CISO están bajo presión desde dos direcciones: el riesgo está creciendo y las herramientas destinadas a medirlo tienen dificultades para mantenerse al día. Los indicadores tradicionales a menudo reflejan el panorama de amenazas de ayer, lo que deja a los líderes de seguridad con una imagen incompleta de dónde se encuentran realmente.

La señal de los mitos

Informes recientes sobre Claude Mythos Preview de Anthropic, descrito como tan efectivo para descubrir vulnerabilidades que el acceso ha sido restringido, ofrecen una señal clara de hacia dónde se dirige la ciberseguridad. Modelos de IA como este demuestran que la velocidad y la escala de la explotación han cambiado fundamentalmente. Lo que antes a los atacantes expertos les llevaba días o semanas ahora puede suceder en minutos y, cada vez más, sin intervención humana.

Ese cambio es importante porque las capacidades de los atacantes se están acelerando más rápido de lo que la mayoría de las organizaciones pueden medir. La brecha entre cómo se desarrolla el riesgo y cómo los equipos de seguridad lo rastrean se está ampliando. Una auditoría “aprobada” le indica dónde ha estado, no dónde se encuentra. Un panel de postura refleja un momento en el tiempo, no un entorno en continuo cambio. Y una prueba de penetración es una instantánea, en un mundo donde las condiciones evolucionan constantemente.

Afinando la conversación este trimestre

Si sus conversaciones no han evolucionado para adaptarse a esta nueva realidad, su organización tiene un importante punto ciego. Aquí hay cinco preguntas que los CISO deberían utilizar para convertir el cambio actual en acción:

¿Qué podemos ver en tiempo de ejecución sin esperar un informe?
Las herramientas de configuración le dicen lo que debería ser cierto. La visibilidad en tiempo de ejecución le indica lo que es cierto en este momento. (Hacer un seguimiento: Si un atacante comienza a moverse lateralmente en nuestro entorno de nube hoy, ¿a qué velocidad lo sabremos, en minutos o días?)

¿Tenemos un inventario completo de identidades, incluidas las no humanas?
Los entornos empresariales están llenos de identidades más allá de los empleados. Proveedores, contratistas, cuentas de servicio, claves API, automatizaciones, identidades de máquinas y principios de nube se extienden por todos los sistemas. A los atacantes les encanta esa expansión porque robar credenciales suele ser más fácil que escribir malware.
(Hacer un seguimiento: ¿Cuántas identidades humanas y no humanas tenemos y cuáles pueden acceder a datos confidenciales o modificar infraestructura crítica?)

¿Dónde tenemos un exceso de permisos y con qué rapidez podemos reducirlo?
Las cuentas con exceso de permisos actúan como claves maestras: convenientes hasta que se ven comprometidas. El privilegio mínimo debe ser mensurable, no aspiracional. (Hacer un seguimiento: ¿Puede mostrarme las vías de acceso de mayor riesgo y qué podemos eliminar o reforzar en 30 días?)

¿Estamos usando IA para reducir el ruido y acelerar las decisiones o simplemente estamos agregando otra pantalla?
Muchos equipos se están ahogando en alertas. La IA puede ayudar agregando contexto (conectando una identidad riesgosa + una carga de trabajo vulnerable + un secreto expuesto) para que los socorristas puedan actuar rápidamente, en lugar de perseguir advertencias desconectadas. (Hacer un seguimiento: ¿Cuál es nuestro volumen de alertas, qué porcentaje es procesable y cuál es el tiempo de respuesta mejorado?)

¿Puede explicarme un incidente realista de principio a fin, con puntos de decisión?
La prevención importa, pero la resiliencia es lo que separa a las organizaciones cuando algo sucede. Los incidentes son inevitables. Lo que importa es la velocidad de detección, la contención, la recuperación y las comunicaciones. (Hacer un seguimiento: Elija un escenario (robo de credenciales, ransomware, compromiso de proveedores). ¿Qué sucede aquí, quién decide qué y cuándo debe saberlo el liderazgo ejecutivo? ¿Qué necesitan saber los clientes?)

¿Qué hacer con las respuestas?

Si estas preguntas ponen de manifiesto lagunas, el camino a seguir suele ser práctico. Comience por priorizar la visibilidad del tiempo de ejecución en los sistemas que admiten servicios críticos y datos residentes confidenciales. Trate la identidad como una infraestructura: haga un inventario, ajuste los permisos y supervise continuamente. Cambie la medición hacia resultados como el tiempo para detectar, contener y restaurar, en lugar de métricas de actividad como tickets cerrados o controles verificados. Y ensayar la dura jornada tanto con los equipos técnicos como con el liderazgo, incluido el de comunicaciones.

En una era donde las amenazas se mueven a la velocidad de la IA, la ventaja pertenece a los equipos que pueden ver con claridad y actuar de inmediato. La pregunta definitoria ahora es qué tan rápido se puede identificar un riesgo, comprender su impacto y responder antes de que empeore.

Rinki Sethi es directora de seguridad y estrategia de Upwind Security y cuenta con más de dos décadas de experiencia en liderazgo en ciberseguridad en puestos en Twitter, Rubrik, BILL, Palo Alto Networks, IBM y eBay. Es socia fundadora de Lockstep Ventures, forma parte de las juntas directivas de ForgeRock y Vaulttree y es ampliamente reconocida por sus contribuciones a la comunidad de ciberseguridad, incluido el desarrollo del primer plan de estudios nacional de ciberseguridad para las Girl Scouts de EE. UU.

Rinki Sethi

Escrito por Rinki Sethi

Rinki Sethi es directora de seguridad y estrategia de Upwind Security y cuenta con más de dos décadas de experiencia en liderazgo en ciberseguridad en puestos en Twitter, Rubrik, BILL, Palo Alto Networks, IBM y eBay. Es socia fundadora de Lockstep Ventures, forma parte de las juntas directivas de ForgeRock y Vaulttree y es ampliamente reconocida por sus contribuciones a la comunidad de ciberseguridad, incluido el desarrollo del primer plan de estudios nacional de ciberseguridad para las Girl Scouts de EE. UU.

¿Podrá Zero Trust sobrevivir a la era de la IA?

Durante la última década, los expertos en ciberseguridad del gobierno federal han argumentado que la confianza, o la falta de ella, era clave para desarrollar políticas de seguridad efectivas para los sistemas y datos de las agencias.

Pero hoy en día, los ciberdelincuentes y los piratas informáticos patrocinados por el Estado utilizan la inteligencia artificial para desarrollar y lanzar ciberataques de forma más rápida y eficiente. Los gobiernos y las empresas se enfrentan a presiones para adoptar defensas de ciberseguridad basadas en IA, junto con arquitecturas de seguridad que deleguen decisiones clave de seguridad en agentes de IA.

Jennifer Franks, directora del Centro para una Ciberseguridad Mejorada de la Oficina de Responsabilidad Gubernamental, dijo que las agencias federales estaban actualmente lidiando con cómo hacer ambas cosas.

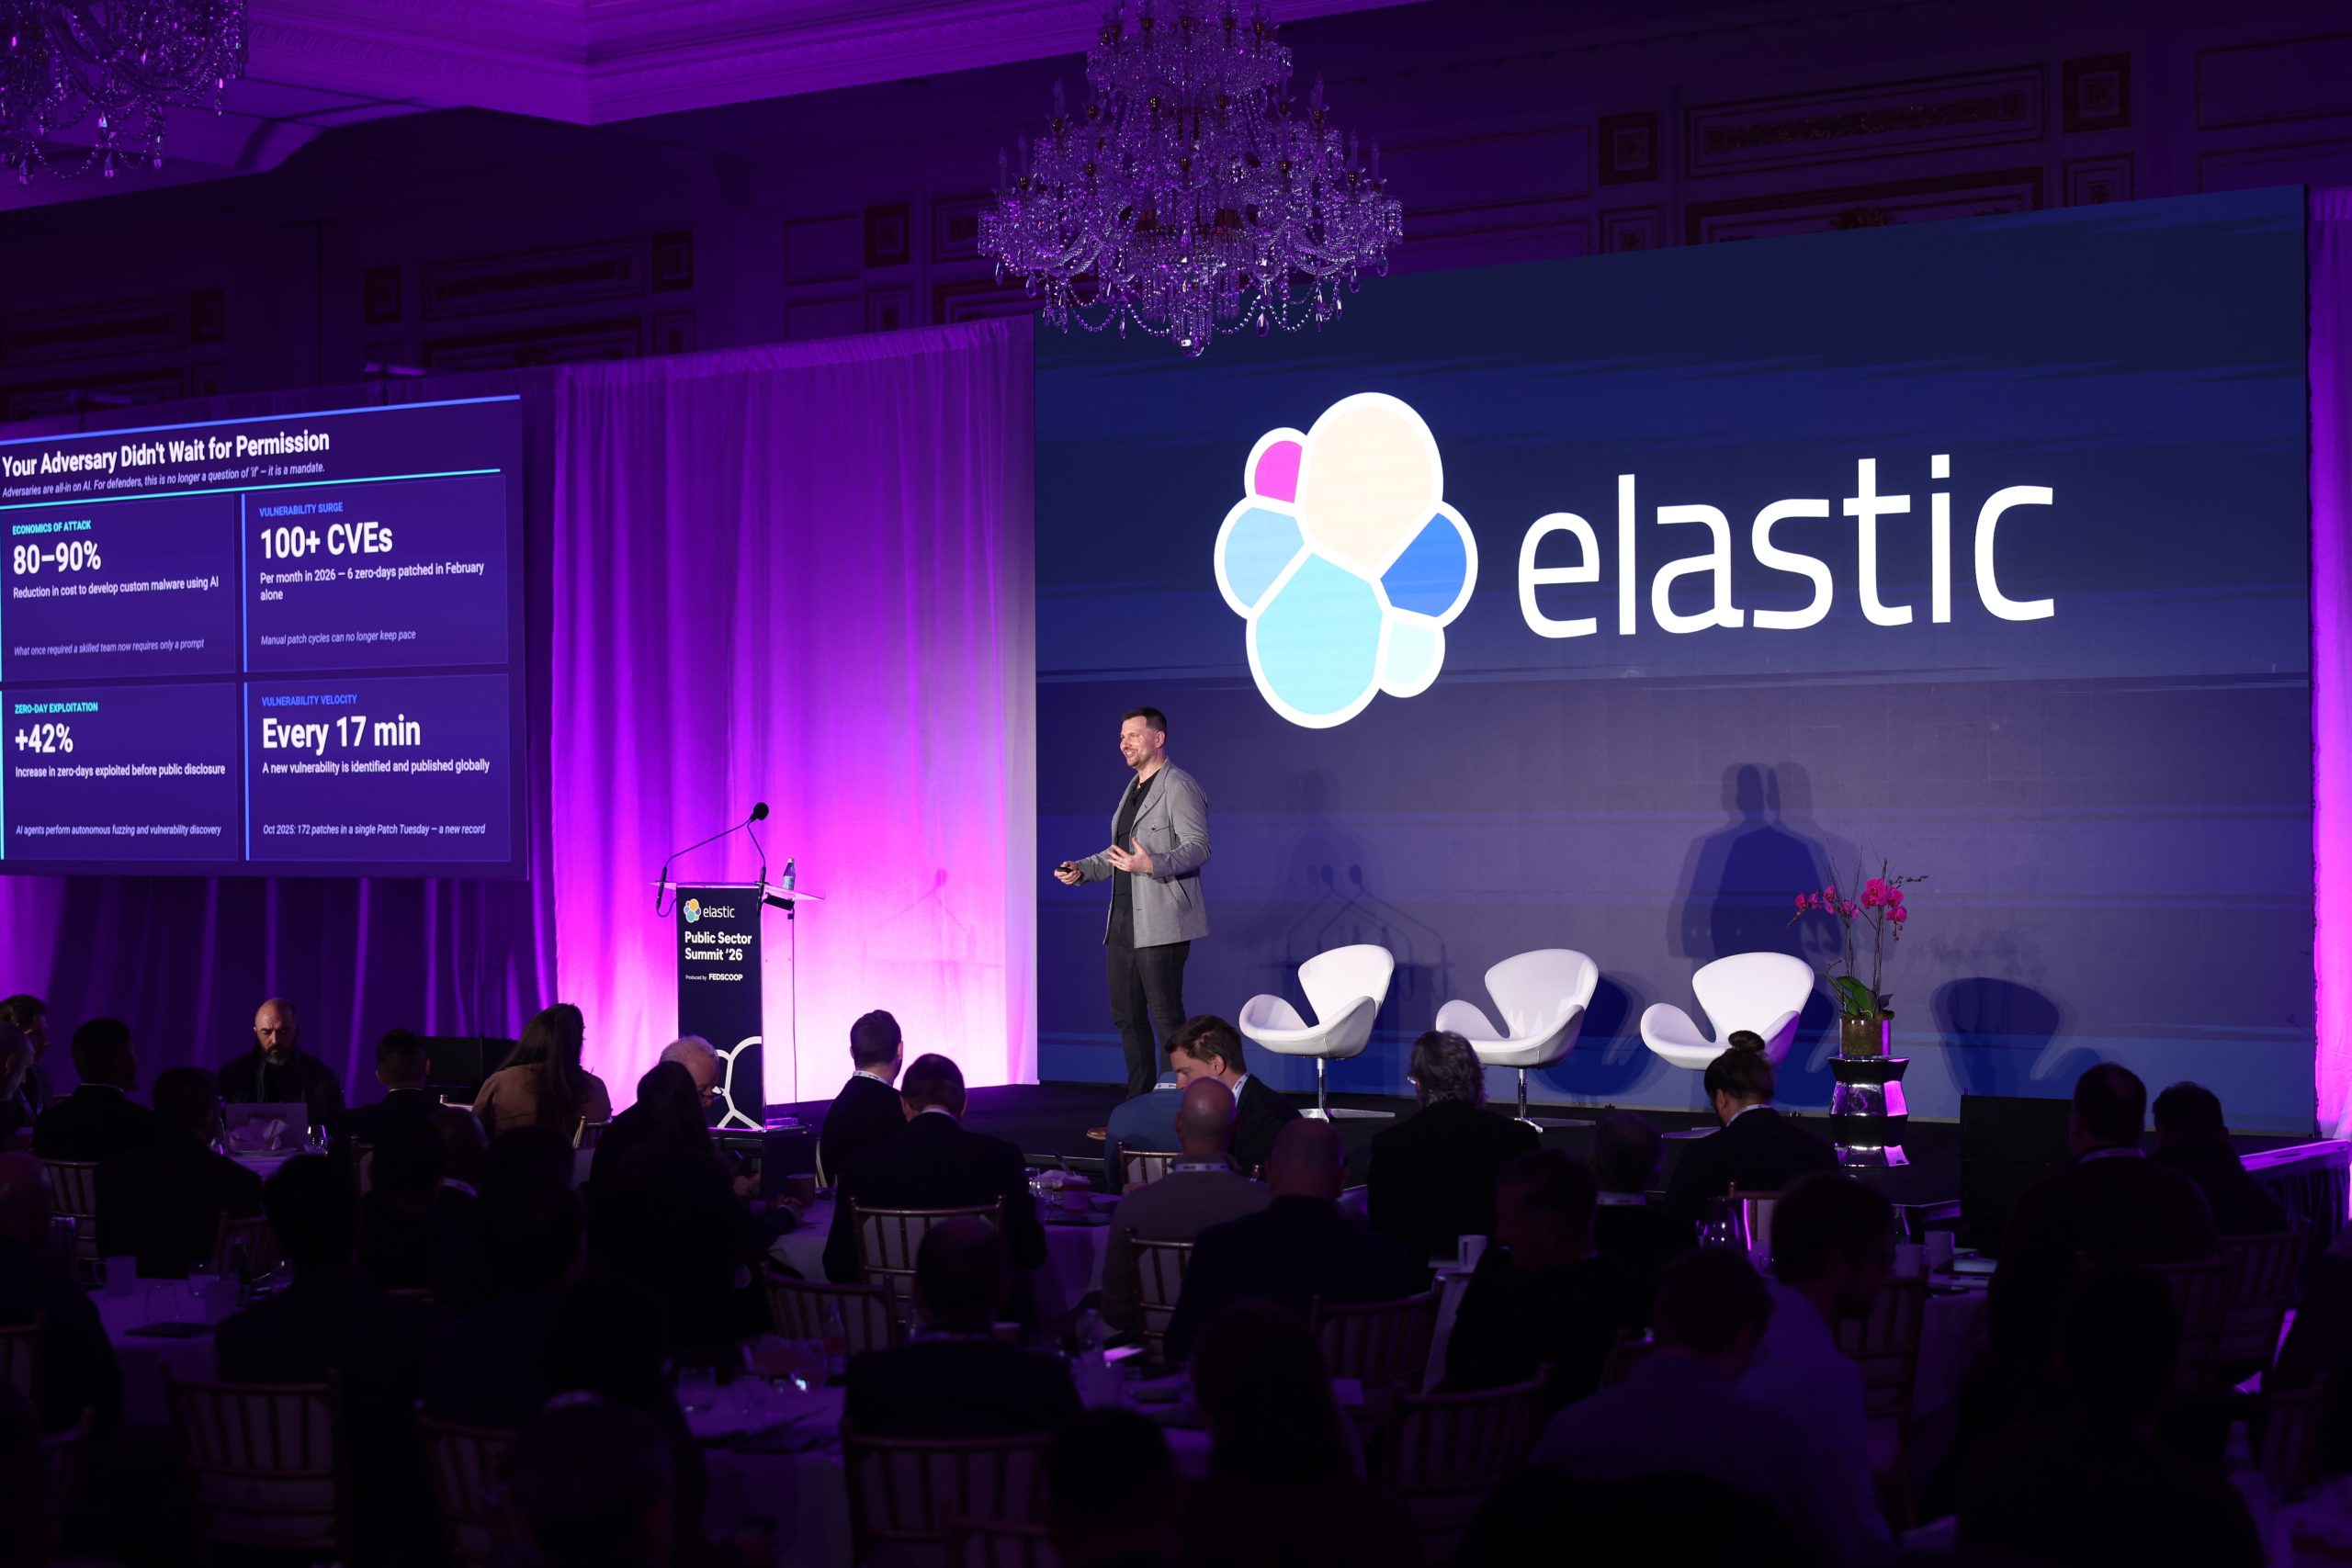
«Tenemos que considerar un enfoque dos en uno», dijo Franks el jueves en la Cumbre del Sector Público Elástico presentada por FedScoop. «No es algo que debamos considerar como una herramienta que sea bueno tener, es una necesidad necesaria en este momento en un entorno para analizar realmente las mejores prácticas para anticipar realmente a los adversarios que podrían atacar su entorno».

Zero Trust: un conjunto de principios de seguridad con raíces en la ciberseguridad más antigua conceptos como “acceso con privilegios mínimos”, básicamente sostiene que los defensores deben tratar todo lo que hay en su red como un activo potencial comprometido. Por lo tanto, todo requiere una verificación constante de la identidad, el acceso y la autorización para protegerse de piratas informáticos, violaciones de datos y amenazas internas.

Pero los investigadores de amenazas informan que los piratas informáticos malintencionados han podido aprovechar la automatización y el escalamiento impulsados ​​por la IA para aumentar significativamente la velocidad de sus ataques, lo que hace cada vez más difícil para los operadores humanos en el lado defensivo mantenerse al día o tomar decisiones en tiempo real.

En el mismo evento, Mike Nichols, gerente general de soluciones de seguridad de Elastic, dijo que su compañía y otras firmas de investigación de amenazas descubrieron que las herramientas de inteligencia artificial han ayudado a reducir el tiempo que lleva ejecutar un ataque y obtener acceso a la red de una organización a alrededor de 11 minutos.

Otras métricas del año pasado apuntan a una barrera más baja para los piratas informáticos maliciosos, incluida una disminución del 80 al 90 % en el costo de desarrollar malware personalizado y un aumento del 42 % en la explotación de cero días antes de la divulgación pública.

Sostuvo que los defensores de la ciberseguridad necesitarán adoptar la IA para defenderse a velocidades similares, llegando incluso a decir «si no la estás usando, vas a estar comprometido… como si eso fuera una garantía en este momento».

Nichols dijo que a pesar de lo que puedan prometer los “proveedores falsos”, actualmente no existe ninguna tecnología o proceso que pueda proporcionar a una organización operaciones de ciberseguridad genuinas, autónomas y con agencia. Los operadores humanos aún pueden controlar las decisiones críticas tomadas por los agentes de IA mediante la planificación inicial.

«La conclusión es que estas cosas ejecutan los procesos existentes y les agregan algo de razonamiento», dijo. «Y entonces… hay que tener un proceso bien engrasado y un proceso documentado».

Chase Cunningham, autor y veterano de la ciberseguridad, que se ganó el apodo de «Dr. Zero Trust» por su defensa de estos principios, dijo a CyberScoop que la IA agente puede coexistir «absolutamente» dentro de una arquitectura de seguridad Zero Trust, siempre y cuando se trate a los agentes como cualquier otra identidad no humana en una empresa.

Dijo que la microsegmentación de la red, los controles estrictos de las cuentas y el registro continuo se alinean con los principios de Confianza Cero y limitarían el daño potencial que podría causar un agente de IA.

«Es simplemente otra entidad en la red que necesita ser conocida, verificada, limitada, monitoreada y gobernada explícitamente», dijo. «Si no sabes qué modelo es, a qué datos puede acceder, a qué sistemas puede llamar, qué acciones puede tomar y bajo qué condiciones puede hacer esas cosas, entonces has introducido ambigüedad en el entorno. Y la ambigüedad es exactamente lo que se supone que debe eliminar Zero Trust».

Pero Nichols dijo que los humanos siempre deberían estar informados cuando los agentes toman decisiones en su nombre, y dijo que los proveedores de IA tenían la misma responsabilidad de brindar más transparencia detrás de los productos que venden.

«Ya no se puede tener una caja negra, no se puede tener una IA que diga 'oye, lo arreglamos, no voy a explicar por qué es así'», dijo Nichols. “Por diseño, necesitas encontrar un proveedor que sea API abierto [and who can provide] explicabilidad, el trabajo que tiene que estar ahí”.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

Lo que las juntas directivas deben exigir en la era de la explotación automatizada por la IA – CYBERDEFENSA.MX

«Lo sabías y podrías haber actuado. ¿Por qué no lo hiciste?»

Esta es la pregunta que no quieres que te hagan. Y cada vez más, es la pregunta que los líderes se ven obligados a responder después de un incidente.

Durante años, muchos equipos ejecutivos y juntas directivas han tratado una gran acumulación de vulnerabilidades como una realidad incómoda pero tolerable: «hemos aceptado el riesgo». Si alguna vez ha visto un informe que muestra miles (o decenas de miles) de CVE máximos y críticos abiertos, probablemente también haya escuchado las racionalizaciones habituales de personas que preferirían mirar para otro lado: tenemos otras prioridades, Esto llevará años de tiempo de ingeniería para solucionarlo., ¿Cómo sabes que estos son realmente críticos? Todavía estamos priorizando, llegaremos a eso.

En el viejo mundo, esa historia, si bien no era buena, a menudo era posible sobrevivir. La explotación era más lenta, más manual y requería más habilidad del operador. Incluso los atacantes más sofisticados tenían limitaciones. Las organizaciones se apoyaron en esas limitaciones como una parte tácita del modelo de riesgo: «Si fuera realmente tan malo como usted dice, estaríamos comprometidos ahora mismo».

Ese mundo se ha ido.

La IA ha colapsado el coste de explotación

Ahora estamos observando a los actores de amenazas utilizar sistemas de IA agentes para acelerar todo el flujo de trabajo ofensivo: reconocimiento, descubrimiento de vulnerabilidades, desarrollo de exploits y ritmo operativo. antrópico detallado públicamente interrumpiendo una campaña de ciberespionaje en la que los atacantes utilizaron a Claude de maneras que aumentaron materialmente su velocidad y escala, y advirtieron explícitamente que este tipo de capacidad puede permitir que grupos menos experimentados realicen trabajos que antes requerían mucha más habilidad y personal.

Como líderes en seguridad, sabemos que la IA permite a los atacantes moverse más rápido. Pero ahora, la automatización convierte el trabajo atrasado en un arma. En el modelo antiguo, tener 13.000 Highs en producción podría racionalizarse como un problema de clasificación. En el nuevo modelo, los atacantes pueden pasar del descubrimiento de la cadena a la validación y explotación en mucho menos tiempo. “Estamos trabajando en el trabajo pendiente” deja de sonar como una estrategia y empieza a sonar como una excusa.

La frase más peligrosa en la sala de juntas

«No te preocupes, el CISO se encarga de todo».

He vivido la realidad detrás de esa frase. Los CISO pueden crear programas, establecer prioridades, informar métricas e impulsar soluciones multifuncionales, pero en muchas empresas, el problema de la vulnerabilidad es estructuralmente mayor que la responsabilidad de cualquier ejecutivo. Es un problema del sistema: dependencias heredadas, limitaciones de velocidad de lanzamiento, entornos de producción frágiles y recursos de ingeniería limitados. Las juntas no pueden delegar la gobernanza.

Línea de casos Caremark de Delaware se cita con frecuencia en las discusiones sobre supervisión de directores: las juntas deben tener sistemas de informes diseñados para sacar a la luz los riesgos consiguientes y deben realmente involucrarse con lo que esos sistemas informan. El objetivo no es asustar a los directores con teoría jurídica, sino dejar claro que si sus informes dicen “tenemos miles de vulnerabilidades graves abiertas”, el trabajo de la junta es ejercer la supervisión.

Qué deberían exigir las juntas directivas (y cómo deberían responder los CISO)

Si es miembro de la junta, debe buscar la verdad operativa. Concéntrese en la resiliencia de la tecnología de su empresa, no solo en el cumplimiento. Y si usted es un líder en seguridad, debería crear los sistemas operativos que la proporcionen. Estas son las preguntas que los equipos pueden utilizar para superar la ciberseguridad performativa:

  1. ¿Cómo es nuestro programa de gestión de vulnerabilidades de un extremo a otro?
  2. ¿Cuántas vulnerabilidades (especialmente críticas y máximas) existen en nuestros productos en este momento?
  3. ¿Cuánto tiempo llevó corregir completamente los nuevos críticos y máximos en el último trimestre? ¿El año pasado?
  4. Si se descubriera un nuevo día 0 en nuestro producto más vendido hoy, ¿cuánto tiempo pasaría antes de que pudiéramos decirles a los clientes que es seguro?
  5. ¿Cuál es el costo en dólares de nuestro actual atraso en vulnerabilidades? (Multiplique las horas-persona para reparar por el costo de ingeniería total y obtendrá un número que la junta puede controlar).

Así es como se hace que el trabajo pendiente sea lo suficientemente tangible como para que el liderazgo deje de esconderse detrás de abstracciones.

«Parchear más rápido» no es una respuesta completa

Muchas organizaciones responden a la presión de la junta prometiendo implementar parches más rápido. Eso ayuda, hasta que interrumpe la producción.

Si los parches de emergencia causan de manera confiable un impacto en el cliente (y en algunos entornos lo hacen), se verá obligado a aceptar una compensación terrible: aceptar la exposición o aceptar el tiempo de inactividad. La empresa moderna necesita un modelo que reduzca la frecuencia y el radio de explosión de la remediación de emergencia, no uno que simplemente acelere el mismo frágil proceso.

La realidad de la cadena de suministro: los pasivos están cambiando

Estamos viendo cambios en las responsabilidades a medida que los reguladores y los tribunales se centran en la higiene de la cadena de suministro de software y la resiliencia operativa.

En la UE, la Ley de Resiliencia Cibernética (CRA) ya está en vigor, y sus principales obligaciones entrarán en vigor en diciembre de 2027. Muchas organizaciones enfrentarán expectativas más fuertes en cuanto al manejo de vulnerabilidades, prácticas de seguridad desde el diseño y responsabilidad a lo largo del ciclo de vida del software.

En los servicios financieros, ha entrado en vigor la DORA (Ley de Resiliencia Operativa Digital), que armoniza la gestión de riesgos de las TIC y los requisitos de resiliencia operativa en toda la UE.

También estamos viendo esta dinámica en los EE. UU., donde se presentan demandas por negligencia en demandas colectivas contra empresas, y los demandantes alegan una falta de debida diligencia que condujo a violaciones de datos.

Puede reducir el trabajo atrasado mediante el diseño

En la era de la explotación acelerada por la IA, el “riesgo gestionado” con demasiada frecuencia significa asumir que los atacantes seguirán moviéndose al ritmo de ayer.

Las juntas deberían dejar de aceptar esa suposición. Los CISO deberían dejar de pretender que “parchar más rápido” o que obtener la aceptación del riesgo es suficiente. Y las organizaciones deberían invertir en reducir la exposición a la vulnerabilidad en la fuente para que el próximo informe de auditoría no sea una hoja de cálculo de los riesgos aceptados, sino evidencia de una superficie de ataque cada vez menor.

Enchufe descarado, aquí es donde el enfoque de Chainguard está diseñado para cambiar las matemáticas: comenzar con componentes de software seguros por defecto que minimicen las vulnerabilidades desde el principio y reduzcan la acumulación de vulnerabilidades con el tiempo. Esto significa que llegarán menos hallazgos críticos a su entorno, menos ciclos de parches de emergencia y menos interrupciones operativas cuando llegue el próximo CVE de alto perfil.

Al reducir estructuralmente la acumulación de vulnerabilidades y el trabajo de remediación, los equipos pueden redirigir el tiempo de ingeniería de la extinción de incendios sin retorno de la inversión a innovación con un alto retorno de la inversión que realmente impulse la ventaja competitiva y los ingresos.

Porque cuando comienzan las acusaciones después de la infracción y alguien pregunta por qué la empresa decidió vivir con 13.000 Highs en producción, la única respuesta defendible es: no lo hicimos. Cambiamos el sistema.

Para obtener más opiniones interesantes y consejos prácticos de (y para) líderes en ingeniería y seguridad, suscríbase a Desencadenado o alcanzar para aprender más sobre Chainguard.

Nota: Este artículo fue escrito por expertos y contribuido porQuincy Castro, CISO, Chainguard.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.