


Harvester implementa la puerta trasera GoGra de Linux en el sur de Asia utilizando la API Microsoft Graph – CYBERDEFENSA.MX

El actor de amenazas conocido como Segador se ha atribuido a una nueva versión Linux de su GoGra puerta trasera desplegada como parte de ataques probablemente dirigidos a entidades en el sur de Asia.

«El malware utiliza la API legítima de Microsoft Graph y los buzones de correo de Outlook como un canal encubierto de comando y control (C2), lo que le permite eludir las defensas tradicionales de la red perimetral», dijo el equipo Symantec y Carbon Black Threat Hunter. dicho en un informe compartido con The Hacker News.

La empresa de ciberseguridad dijo que identificó artefactos cargados en la plataforma VirusTotal desde India y Afganistán, lo que sugiere que los dos países pueden ser el objetivo de la actividad de espionaje.

Ciberseguridad

Symantec documentó públicamente por primera vez a Harvester a finales de 2021, vinculándolo con una campaña de robo de información dirigida a los sectores de telecomunicaciones, gobierno y tecnología de la información en el sur de Asia desde junio de 2021, utilizando un implante personalizado llamado Graphon que utilizaba la API Microsoft Graph para C2.

La actividad posterior señalada en agosto de 2024 conectó al grupo de piratas informáticos con un ataque dirigido a una organización de medios anónima en el sur de Asia con una puerta trasera basada en Go nunca antes vista llamada GoGra. Los últimos hallazgos sugieren que el adversario continúa expandiendo su conjunto de herramientas más allá de Windows e infectando máquinas Linux con una nueva variante de la misma puerta trasera.

Los ataques emplean ingeniería social para engañar a las víctimas para que abran archivos binarios ELF disfrazados de documentos PDF. Luego, el cuentagotas procede a mostrar un documento señuelo mientras abre sigilosamente la puerta trasera.

Al igual que su contraparte de Windows, la versión Linux de GoGra abusa de la infraestructura de la nube de Microsoft para comunicarse con una carpeta específica del buzón de correo de Outlook llamada «Zomato Pizza» cada dos segundos mediante consultas del Protocolo de datos abierto (OData). La puerta trasera escanea la bandeja de entrada en busca de mensajes de correo electrónico entrantes con una línea de asunto que comienza con la palabra «Entrada».

Ciberseguridad

Una vez que se recibe un correo electrónico que coincide con los criterios, descifra el cuerpo del mensaje codificado en Base64 y lo ejecuta como comandos de shell usando «/bin/bash». Los resultados de la ejecución se envían al operador en un mensaje de correo electrónico con el asunto «Salida». Una vez completado el paso de exfiltración, el implante borra el mensaje de tarea original para cubrir las huellas.

«A pesar de utilizar diferentes arquitecturas de implementación y sistemas operativos, la lógica subyacente de C2 permanece sin cambios», dijeron Symantec y Carbon Black, y agregaron que los equipos «también identificaron varios errores ortográficos codificados y coincidentes en ambas plataformas, lo que apunta a que el mismo desarrollador está detrás de ambas herramientas».

«El uso de una nueva puerta trasera de Linux muestra que Harvester continúa expandiendo su conjunto de herramientas y desarrollando activamente nuevas herramientas para atacar a una gama más amplia de víctimas y máquinas».
La nueva variante LOTUSLITE del Mustang Panda se dirige a los bancos de la India y a los círculos políticos de Corea del Sur – CYBERDEFENSA.MX

Investigadores de ciberseguridad han descubierto una nueva variante de un conocido malware llamado LOTUSLITA que se distribuye a través de un tema relacionado con el sector bancario de la India.

«La puerta trasera se comunica con un servidor dinámico de comando y control basado en DNS a través de HTTPS y admite acceso remoto a shell, operaciones de archivos y administración de sesiones, lo que indica un conjunto de capacidades continuas centradas en el espionaje en lugar de objetivos motivados financieramente», subhajeet Singha y Santiago Pontiroli, investigadores de Acronis. dicho en un análisis.

El uso de LOTUSLITE se observó anteriormente en ataques de phishing dirigidos al gobierno de los EE. UU. y a entidades políticas utilizando señuelos asociados con los acontecimientos geopolíticos entre los EE. UU. y Venezuela. La actividad se atribuyó con un nivel de confianza medio a un grupo de estados-nación chino identificado como Mustang Panda.

La última actividad señalada por Acronis implica la implementación de una versión evolucionada de LOTUSLITE que demuestra «mejoras incrementales» con respecto a su predecesor, lo que indica que sus operadores están manteniendo y refinando activamente el malware.

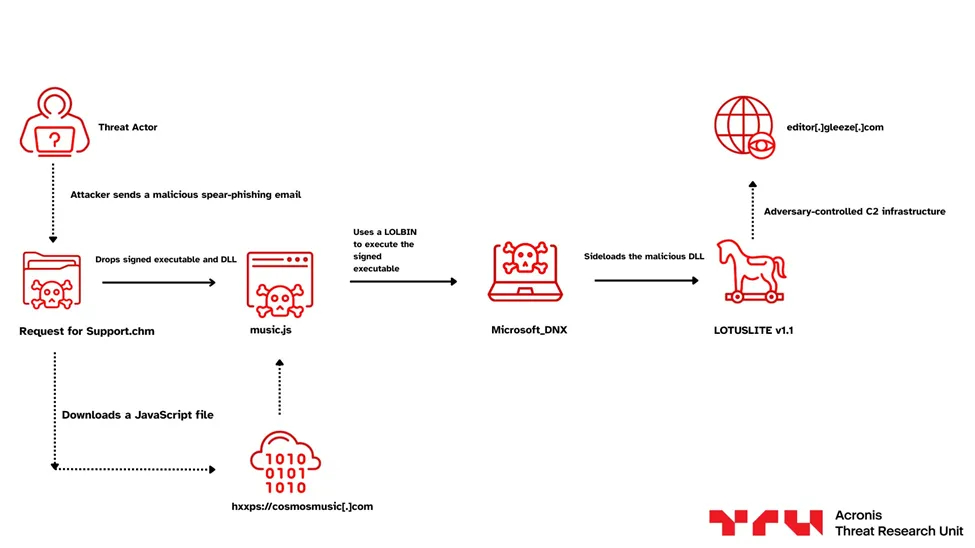
La desviación de la ola de ataques anterior se relaciona con un pivote geográfico que se centra principalmente en el sector bancario de la India, mientras mantiene el resto del manual operativo prácticamente intacto. El punto de partida del ataque es un archivo HTML compilado (CHM) que incorpora las cargas maliciosas (un ejecutable legítimo y una DLL fraudulenta) junto con una página HTML que contiene una ventana emergente que solicita al usuario que haga clic en «Sí».

Ciberseguridad

Este paso está diseñado para recuperar y ejecutar silenciosamente un malware JavaScript desde un servidor remoto («cosmosmusic[.]com»), cuya responsabilidad principal es extraer y ejecutar el malware contenido dentro del archivo CHM utilizando Carga lateral de DLL. La DLL («dnx.onecore.dll») es una versión actualizada de LOTUSLITE que se comunica con el dominio «editor.gleeze[.]com» para recibir comandos y extraer datos de interés.

Un análisis más detallado de la campaña ha descubierto artefactos similares diseñados para atacar a entidades surcoreanas, específicamente individuos dentro de la comunidad política y diplomática.

«Creemos que el grupo había estado apuntando a ciertas entidades pertenecientes a las comunidades diplomáticas y políticas de Corea del Sur y Estados Unidos, específicamente aquellas involucradas en asuntos de la península de Corea, discusiones políticas de Corea del Norte y diálogos de seguridad del Indo-Pacífico», dijo Acronis.

«Lo que destaca es la ampliación de los objetivos del grupo, desde entidades gubernamentales de EE. UU. con señuelos geopolíticos, hasta el sector bancario de la India a través de implantes integrados con referencias al HDFC Bank y ventanas emergentes disfrazadas de software bancario legítimo, y ahora a círculos políticos de Corea del Sur y EE. UU. a través de la suplantación de una figura prominente en la diplomacia de la península de Corea, entregada a través de cuentas de Gmail falsificadas y puesta en escena de Google Drive».

Hackers vinculados a la RPDC utilizan GitHub como C2 en ataques de múltiples etapas dirigidos a Corea del Sur – CYBERDEFENSA.MX

Se ha observado que actores de amenazas probablemente asociados con la República Popular Democrática de Corea (RPDC) utilizan GitHub como infraestructura de comando y control (C2) en ataques de múltiples etapas dirigidos a organizaciones en Corea del Sur.

La cadena de ataque, por Laboratorios Fortinet FortiGuardinvolucra archivos de acceso directo de Windows (LNK) ofuscados que actúan como punto de partida para colocar un documento PDF señuelo y un script de PowerShell que prepara el escenario para la siguiente fase del ataque. Se considera que estos archivos LNK se distribuyen a través de correos electrónicos de phishing.

Tan pronto como se descargan las cargas útiles, a la víctima se le muestra el documento PDF, mientras que el script malicioso de PowerShell se ejecuta silenciosamente en segundo plano. El script de PowerShell realiza comprobaciones para resistir el análisis mediante la búsqueda de procesos en ejecución relacionados con máquinas virtuales, depuradores y herramientas forenses. Si se detecta alguno de esos procesos, el script finaliza inmediatamente.

Ciberseguridad

De lo contrario, extrae un script de Visual Basic (VBScript) y configura la persistencia mediante una tarea programada que inicia la carga útil de PowerShell cada 30 minutos en una ventana oculta para evitar la detección. Esto garantiza que el script de PowerShell se ejecute automáticamente después de cada reinicio del sistema.

Luego, el script de PowerShell perfila el host comprometido, guarda el resultado en un archivo de registro y lo extrae a un repositorio de GitHub creado bajo la cuenta «motoralis» utilizando un token de acceso codificado. Algunas de las cuentas de GitHub creadas como parte de la campaña incluyen «God0808RAMA», «Pigresy80», «entire73», «pandora0009» y «brandonleeodd93-blip».

Luego, el script analiza un archivo específico en el mismo repositorio de GitHub para obtener módulos o instrucciones adicionales, lo que permite al operador utilizar como arma la confianza asociada con una plataforma como GitHub para integrarse y mantener un control persistente sobre el host infectado.

Fortinet dijo que las versiones anteriores de la campaña se basaban en archivos LNK para difundir familias de malware como Xeno RAT. Vale la pena señalar que el uso de GitHub C2 para distribuir Xeno RAT y su variante MoonPeak fue documentado por ENKI y Trellix el año pasado. Estos ataques fueron atribuidos a un grupo patrocinado por el Estado norcoreano conocido como Kimsuky.

«En lugar de depender de un complejo malware personalizado, el actor de amenazas utiliza herramientas nativas de Windows para su implementación, evasión y persistencia», dijo la investigadora de seguridad Cara Lin. «Al minimizar el uso de archivos PE caídos y aprovechar LolBins, el atacante puede apuntar a una audiencia amplia con una tasa de detección baja».

La divulgación llega como AhnLab detallado una cadena de infección similar basada en LNK de Kimsuky que, en última instancia, resulta en la implementación de una puerta trasera basada en Python.

Los archivos LNK, como antes, ejecutan un script de PowerShell y crean una carpeta oculta en la ruta «C:\windirr» para organizar las cargas útiles, incluido un PDF señuelo y otro archivo LNK que imita un documento de procesador de textos Hangul (HWP). También se implementan cargas útiles intermedias para configurar la persistencia e iniciar un script de PowerShell, que luego usa Dropbox como canal C2 para recuperar un script por lotes.

Luego, el archivo por lotes descarga dos fragmentos de archivos ZIP separados desde un servidor remoto («quickcon[.]store») y los combina para crear un único archivo y extrae de él un programador de tareas XML y una puerta trasera de Python. El programador de tareas se utiliza para iniciar el implante.

Ciberseguridad

El malware basado en Python admite la capacidad de descargar cargas útiles adicionales y ejecutar comandos emitidos desde el servidor C2. Las instrucciones le permiten ejecutar scripts de shell, enumerar directorios, cargar/descargar/eliminar archivos y ejecutar archivos BAT, VBScript y EXE.

Los hallazgos también coinciden con el cambio de ScarCruft de las tradicionales cadenas de ataque basadas en LNK a un dropper basado en HWP OLE para entregar RokRAT, un troyano de acceso remoto utilizado exclusivamente por el grupo de hackers norcoreano, según S2W. Específicamente, el malware está incrustado como un objeto OLE dentro de un documento HWP y se ejecuta mediante carga lateral de DLL.

«A diferencia de cadenas de ataques anteriores que progresaron desde scripts BAT lanzados por LNK hasta shellcode, este caso confirma el uso de malware dropper y downloader recientemente desarrollado para entregar shellcode y la carga útil ROKRAT», dijo la compañía de seguridad de Corea del Sur. dicho.

Los piratas informáticos vinculados a China utilizan TernDoor, PeerTime y BruteEntry en ataques de telecomunicaciones en América del Sur

Un actor de amenazas persistentes avanzadas (APT) vinculado a China ha estado apuntando a infraestructuras de telecomunicaciones críticas en América del Sur desde 2024, apuntando a sistemas Windows y Linux y dispositivos de borde con tres implantes diferentes.

La actividad está siendo rastreado por Cisco Talos bajo el apodo UAT-9244describiéndolo como estrechamente asociado con otro grupo conocido como FamousSparrow.

Vale la pena señalar que se considera que FamousSparrow comparte superposiciones tácticas con Salt Typhoon, un grupo de espionaje del nexo con China conocido por apuntar a proveedores de servicios de telecomunicaciones. A pesar de la huella similar entre UAT-9244 y Salt Typhoon, no hay evidencia concluyente que vincule a los dos grupos.

En la campaña analizada por la empresa de ciberseguridad, se descubrió que las cadenas de ataque distribuyen tres implantes previamente no documentados: TernDoor dirigido a Windows, PeerTime (también conocido como Angrypeer) dirigido a Linux y BruteEntry, que se instala en dispositivos de borde de red.

Ciberseguridad

Se desconoce el método de acceso inicial exacto utilizado en los ataques, aunque el adversario se ha dirigido previamente a sistemas que ejecutan versiones obsoletas de Windows Server y Microsoft Exchange Server para lanzar shells web para actividades posteriores.

TernDoor se implementa mediante carga lateral de DLL, aprovechando el ejecutable legítimo «wsprint.exe» para iniciar una DLL maliciosa («BugSplatRc64.dll») que descifra y ejecuta la carga útil final en la memoria. Se dice que UAT-9244 ha utilizado la puerta trasera, una variante de Crowdoor (en sí misma una variante de SparrowDoor), desde al menos noviembre de 2024.

Establece persistencia en el host mediante una tarea programada o la clave Ejecutar registro. También presenta diferencias con CrowDoor al utilizar un conjunto dispar de códigos de comando e incorporar un controlador de Windows para suspender, reanudar y finalizar procesos. Además, solo admite un modificador de línea de comandos («-u») para desinstalarse del host y eliminar todos los artefactos asociados.

Una vez iniciado, ejecuta una verificación para asegurarse de que se haya inyectado en «msiexec.exe», después de lo cual decodifica una configuración para extraer los parámetros de comando y control (C2). Posteriormente, establece comunicación con el servidor C2, lo que le permite crear procesos, ejecutar comandos arbitrarios, leer/escribir archivos, recopilar información del sistema e implementar el controlador para ocultar componentes maliciosos y administrar procesos.

Un análisis más detallado de la infraestructura del UAT-9244 ha llevado al descubrimiento de una puerta trasera de igual a igual (P2P) de Linux denominada PeerTime, que está compilada para varias arquitecturas (es decir, ARM, AARCH, PPC y MIPS) para infectar una variedad de sistemas integrados. La puerta trasera ELF, junto con un binario de instrumento, se implementa mediante un script de shell.

«El binario Instrumentor ELF comprobará la presencia de Docker en el host comprometido utilizando los comandos docker y docker –q», dijeron los investigadores de Talos Asheer Malhotra y Brandon White. «Si se encuentra Docker, se ejecuta el cargador PeerTime. El instrumento consta de cadenas de depuración en chino simplificado, lo que indica que es un binario personalizado creado e implementado por actores de amenazas de habla china».

Ciberseguridad

El objetivo principal del cargador es descifrar y descomprimir la carga útil final de PeerTime y ejecutarla directamente en la memoria. PeerTime viene en dos versiones: una versión escrita en C/C++ y una variante más nueva programada en Rust. Además de tener la capacidad de cambiarse el nombre a sí mismo como un proceso inofensivo para eludir la detección, la puerta trasera emplea el protocolo BitTorrent para obtener información C2, descargar archivos de sus pares y ejecutarlos en el sistema comprometido.

También se encuentran en los servidores del actor de amenazas un conjunto de scripts de shell y cargas útiles, incluido un escáner de fuerza bruta con nombre en código BruteEntry que se instala en dispositivos perimetrales para convertirlos en nodos proxy de escaneo masivo dentro de una Operational Relay Box (ORB) capaz de forzar servidores Postgres, SSH y Tomcat por fuerza bruta.

Esto se logra mediante un script de shell que coloca dos componentes basados ​​en Golang: un orquestador que entrega BruteEntry, que luego contacta a un servidor C2 para obtener la lista de direcciones IP a las que se dirigirán los ataques de fuerza bruta. En última instancia, la puerta trasera informa los inicios de sesión exitosos al servidor C2.

«El ‘éxito’ indica si la fuerza bruta tuvo éxito (verdadero o falso), y las ‘notas’ proporcionan información específica sobre si la fuerza bruta tuvo éxito», dijo Talos. «Si el inicio de sesión falló, la nota dice ‘Se intentaron todas las credenciales’».

