

Unpatched Magento and Adobe Commerce Zero-Day Exploited to Backdoor Online Stores – CYBERDEFENSA.MX

Attackers are exploiting a new unpatched vulnerability in Magento Open Source and Adobe Commerce that lets them run malicious code on an online store’s server without logging in, Dutch e-commerce security company Sansec said in an advisory published on September 5.

Sansec, which discovered the flaw and named it StyleSmuggler, said attacks started on September 4. «Sansec is publishing early because stores are being compromised right now,» the company said.

As of September 6, Adobe has not published an advisory, a CVE identifier, a patch, or a workaround, and its Adobe Commerce security bulletin index lists nothing after the August 11 update.

A successful attack gives the attacker code execution on the store’s server and installs a persistent backdoor. Sansec said all current versions are affected, including 2.4.9, and that it reproduced the full unauthenticated chain on clean Magento Open Source installations of 2.4.7, 2.4.8, and 2.4.9.

Its first victim ran 2.4.6-p15 with Adobe’s July and August 2026 security updates applied, which is the latest patch level Adobe offers for that release line and one that Adobe’s August bulletin labels 2.4.6-2026-aug.

Sansec has not published a reproduction on Adobe Commerce or on Adobe Commerce on Cloud, and Adobe has not confirmed which versions are affected. Sansec has not said how many stores have been compromised.

The researchers’ interim advice for stores not running its Shield product is to temporarily disable GraphQL until Adobe releases a fix.

Disrex Group, a Magento hosting and development company that hosts and responded to two of the compromised stores, notes that headless and progressive web app storefronts require GraphQL, whereas most classic and Hyvä storefronts do not.

Adobe’s next scheduled security release is on September 8, Sansec said, and it is not yet known whether that release will cover this bug.

Disrex’s findings are independent evidence of exploitation from outside Sansec. In an incident-response repository published on September 5, the company said it handled two compromised stores and a third that was attacked but not breached, and that its web-server rules are based on attack traffic captured on one of the compromised stores. In answers to questions from The Hacker News, Disrex said both stores ran Magento Open Source rather than Adobe Commerce, and that it hosts them itself through its hosting brand RexHosting.

The store Disrex labels Store A ran Magento Open Source 2.4.8 and was a Sansec Shield customer, with the module installed, enabled, and licensed. It was hit at 23:10 UTC on September 4, hours before Sansec’s first blocking rules for this flaw went live, and Disrex said Shield was active and blocking other malicious traffic against the store at the time.

Store B, which was not a Shield customer, ran Magento 2.4.7-p2, a security patch level that Adobe’s version history dates to August 2024, eight levels behind the current 2.4.7-p10. It was first hit at 00:55 UTC on September 5, Disrex said, and it is the store from which the company’s web-server rules and its reading of the vulnerable code were taken.

Both stores were breached inside the roughly eight-hour window between the first exploitation Sansec observed and the moment any defence for it existed, Disrex said. «Patch status was irrelevant here, which is the part merchants most need to hear,» the company told The Hacker News.

The repository carries its own warning. «This repository was written with AI assistance, during a live incident, in a few hours,» its README says, adding that it has not been reviewed, that its Apache rules were never run against a live Apache server, and that most of its cleanup commands were written rather than executed.

Sansec’s indicators describe the implant as a background process disguised under [kworker/u:8:0], a name that belongs to a Linux kernel thread, with a binary installed at ~/.local/share/.gvfsd/gvfsd-user under the site user’s home directory rather than the web root, and a cron entry that restarts it every five minutes.

Disrex described the binary as a stripped, statically linked Rust program of roughly 1.9 MB built for x86-64 and arm64, and said the cron entry is written straight to the spool file under /var/spool/cron/crontabs/, so the system log shows no crontab replacement.

One store carried the same line 1,728 times, and the implant re-added it within a second of removal.


On one of the two stores, the implant made no outbound connection at all. It held 28 connections to the store’s own Redis instance on port 6379 and read Magento’s session storage from it, Disrex said, and neither of its two packet captures, each over 200 MB and taken while the implant was live, contained a single packet to the download host or the command-and-control address that Sansec listed.

Disrex told The Hacker News over email that each store ran in its own isolated account with a single site owner, no sudo rights, and no path to any other customer, that the implant ran as the unprivileged site user and could reach nothing beyond that store, and that it confirmed no lateral movement and no other affected site on its platform.

Both stores were contained the same day, roughly eleven and fourteen hours after first contact, the company said, and it found no evidence of data exfiltration, no rogue admin accounts, no injected payment skimmer, and no database backdoor. All sessions were invalidated, and credential rotation is underway as a precaution.

Because it runs a number of Magento stores on its own platform and found the first compromise quickly, Disrex said, it swept its whole estate within the hour and found the second store the same afternoon. The company has also published an incident write-up.

Sansec said that for Shield customers attacked before its rules went live, it has no indication that the backdoor was actually used, and recommended rotating Magento credentials wherever the process has been identified.

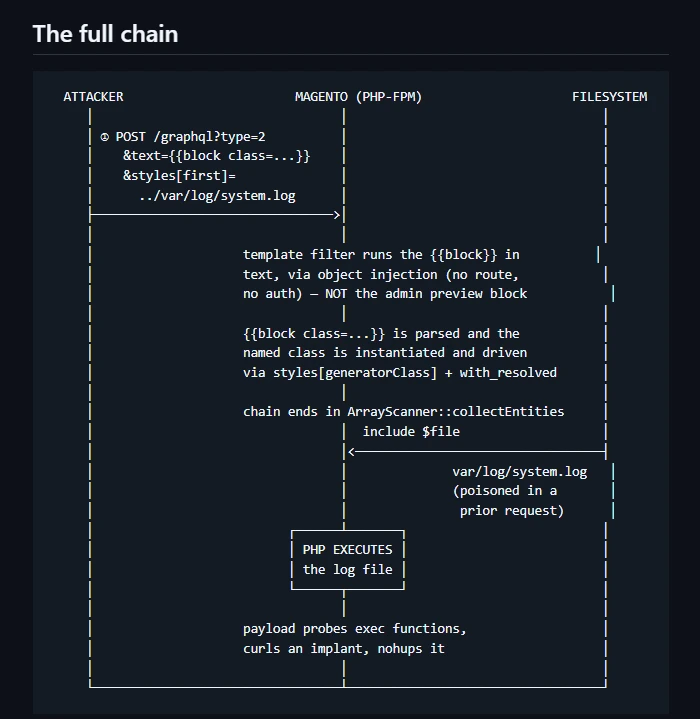
The attack works in two stages, according to Sansec’s outline. It first plants PHP code in a file that Magento itself writes, for example, when generating a failure report. Then it makes Magento execute that file by triggering the platform’s standard «Payment Transaction Failed Reminder» email. The code runs while Magento renders the message, so no one has to open it, and the attack can succeed even if email delivery fails.

Sansec has not yet published the full exploit chain and said a breakdown of the chain, the dropper, and the implant will follow in an update.

Disrex’s reading of the chain, published in a mechanism write-up alongside its rules, is that a directive within the injected text drives a sequence of Magento’s own classes into code that exists solely to serve the command-line dependency-injection compiler.

That code ends by including a file path the attacker chose: the log poisoned a moment earlier. The executed PHP dropper attempts six PHP functions in turn to start a process, then downloads and launches the implant. Disrex names three files under setup/src/Magento/Setup/Module/Di/Code/ as the point where the chain ends, and told The Hacker News it identified that sink on its own by reading Magento source on the compromised store. Sansec has not confirmed that reading, and Disrex does not publish the assembled request.

Two locations matter for the first stage. Sansec’s published check searches var/report/ for the marker X_TRACE_. Disrex said both of its infections were poisoned through var/log/system.log instead and would have been missed by that check, so both directories need searching.

The marker has already drifted: Disrex saw a trigger header of the form X-TRACE- followed by ten hex characters on the morning of September 5 and the same header without the word TRACE by the afternoon, so a search should match the shape rather than the exact string.

A TypeError from array_merge() with an integer argument in system.log, immediately after the include, is evidence that the exploit succeeded, Disrex said. However, a stealthier variant returns an empty array and leaves nothing in the log.

For the process, Disrex said that a genuine kernel thread is owned by root and has no resident memory, so a bracketed name on the site user with real memory usage is the implant. The implant sets its command line to the literal bracketed string, so a check written against the process’s comm field matches nothing.

Disrex also found that the binary running in memory on one store was a different build from the file on disk, and advises hashing the running process from /proc//exe as well as the file. Unexpected bursts of «Payment Transaction Failed Reminder» emails are a reason to investigate, Sansec said, although legitimate declined payments generate the same notification.

The following indicators have been published by Sansec and in Disrex’s indicator list

  • Process: [kworker/u:8:0] owned by a non-root user
  • File: ~/.local/share/.gvfsd/gvfsd-user
  • File: ~/.local/share/.gvfsd/.gvfsd_<8hex>.lock
  • File: /tmp/.gvfsd_<8hex>.lock
  • File: /tmp/.kw_
  • Cron: */5 * * * * exec /.local/share/.gvfsd/gvfsd-user, with a variant pointing at /tmp/.kw_
  • SHA-256: e315687a1dfe61ef4a5a5642214db6d3b2b05d81391285eebc2af664641a26a7 (Sansec’s sample)
  • SHA-256: 8334b434fa3fe9f59cebe9609b11e0b1fd19d10212c45c705adec1902a1d06ef (on disk on both Disrex stores)
  • SHA-256: 251fabd50d7b18a8b5e1b3ef5d64e7198c17244778f6461fb1ab07f6169bf220 (running in memory on one Disrex store)
  • Domain: 247.cdnflare[.]xyz (malware download host)
  • IP: 99.84.67[.]186:443 (command-and-control over WebSocket and TLS, per Sansec)
  • IP: 88.216.72[.]181 (attacker source, per Sansec)
  • IP: 5.181.86[.]133 (attacker source sending in bulk, per Disrex)

Sansec recommends its eComscan scanner to detect the implant, and said version 1.9.7 will terminate the process for Shield customers.

Disrex reported a clean result on Store A. eComscan ran there at 10:00 UTC on September 5, roughly eleven hours after the implant first ran and while 1,728 cron lines were present, and reported the store clean. The cause was scope rather than a scanner fault, Disrex told The Hacker News: the scheduled scan was pointed at the store’s document root, and the implant had installed one directory above it, under the account’s home directory. Disrex has since widened the scan path and said it would confirm the eComscan build number separately.

There is no vendor fix to install. Until Adobe ships one, the options are Sansec’s temporary GraphQL shutdown; three unofficial mitigations published by Disrex, ProxiBlue, and Graycore; and two server settings that do not depend on the flaw.

Disrex published nginx and Apache rules that block requests carrying the exploit’s parameters in the URL query string. Its own test on a live store showed the limit: the same parameters sent in a POST body reached PHP, as did a JSON body, because nginx and Apache inspect only the query string, Disrex said. Disrex describes the rules as stopping the campaign as it currently runs rather than the vulnerability.

Disrex’s main mitigation adds a check to three methods in Magento’s dependency-injection code scanners, preventing them from running outside the command line. The hand edit is reverted by every composer install, so Disrex also ships it as a composer-patches source patch that reapplies on deploy and, it says, applies unchanged from 2.4.6 through 2.4.9.

One of the three files, ClassesScanner.php, is called over HTTP by at least one third-party module, mageplaza/module-admin-permissions, and guarding it breaks that module’s admin screen, so Disrex tells administrators to search their vendor directory before touching it.

The guard was tested on a harness rather than inside a running store, and Disrex says it is not a complete fix on its own. Disrex told The Hacker News the guard is its own work, written during the response, and was not developed with anyone else. A GitHub user, ProxiBlue, separately published the same guard on September 5 as three unofficial patches. Neither Sansec nor Adobe has confirmed that these scanners are where the chain ends.

Graycore, LLC published a Magento module on GitHub and Packagist on September 5 whose current code, Graycore says, hardens three points on the chain: the email template block directive refuses backend blocks, the grid row URL generator checks a class before building it, and PHP opening tags in Web API fatal error reports are broken.

The version on Packagist at the time of writing was an earlier release whose only mitigation targeted a PayPal GraphQL resolver that has since been removed. The README says «That is hardening, not a fix» and warns that other paths through the vulnerability remain open and that a store may already be compromised.

Two server settings do not depend on knowing the chain at all, Disrex said. At one of its two stores, the first four of the six PHP functions the dropper tried were disabled; proc_open was not, and the dropper used it to start the implant, with open_basedir doing nothing to contain the child process.

Adding proc_open to PHP’s disable_functions, and mounting /tmp, /var/tmp and /dev/shm with noexec so a downloaded binary cannot run, are the layers Disrex puts ahead of every rule in its repository.

For a store that is already infected, Disrex’s cleanup guide sets the order: preserve evidence first, remove the cron entry before killing the process because the process restores it, do not reboot because the copy under /proc may be the only remaining binary, and do not run composer install to clean up because it overwrites the timestamps that show what was touched.

It then recommends flushing session storage since the implant read it, and rotating the crypt/key in app/etc/env.php, as well as every admin password, every payment provider API key, and every other integration credential in that file.

Hosting providers Nexcess and Liquid Web posted identical incident notices on September 5, stating they were reviewing their server environments and implementing precautionary measures.

Neither claims a confirmed customer compromise or its own reproduction of the flaw. Disrex recorded 26 distinct source addresses across its two stores, taken from the stores’ own nginx access logs and deduplicated, two of them hosting infrastructure sending in bulk and the rest a residential proxy pool sending two to six requests each, and said that blocking the single attacker address in Sansec’s advisory would have stopped less than a quarter of the traffic it saw. An earlier count of 28 included two of Disrex’s own servers making verification requests during the response, which it removed. No source has named the attackers.

The Hacker News has reached out to Adobe, Sansec, and Graycore for comment, and will update the story if we hear back.

Las credenciales estáticas y explotadas activamente de Cisco FMC Zero-Day podrían exponer datos confidenciales – CYBERDEFENSA.MX

La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) el miércoles agregado una falla de seguridad recientemente revelada que afecta el software Cisco Secure Firewall Management Center (FMC) a sus vulnerabilidades explotadas conocidas (KEV) catálogo, tras informes de explotación de día cero.

La vulnerabilidad, asignada CVE-2026-20316 (Puntuación CVSS: 5,3), podría permitir que un atacante remoto no autenticado inicie sesión en un dispositivo afectado utilizando una cuenta con pocos privilegios para acceder a datos confidenciales dentro de sistemas susceptibles.

«Esta vulnerabilidad se debe a la presencia de credenciales de usuario estáticas para una cuenta con pocos privilegios», Cisco dicho en una alerta publicada el miércoles. «Un atacante podría aprovechar esta vulnerabilidad utilizando la cuenta para iniciar sesión en un sistema afectado».

Ciberseguridad

«Un exploit exitoso podría permitir al atacante iniciar sesión en el sistema afectado y acceder a datos confidenciales como usuario con pocos privilegios».

Cisco señaló que la superficie de ataque asociada con la vulnerabilidad se reduce si la interfaz de administración del FMC no tiene acceso público a Internet. La compañía de equipos de red también dijo que le está asignando una Clasificación de Impacto de Seguridad (SIR) de Alto en lugar de Medio debido al hecho de que se puede encadenar con otras vulnerabilidades del software Cisco Secure FMC para elevar los privilegios.

Al investigador de seguridad Jimi Sebree de Horizon3.ai se le atribuye el mérito de descubrir e informar la falla. Cisco también reconoció que fue explotado activamente a principios de este mes, aunque no reveló cuándo comenzaron los ataques, quién está detrás de ellos o cómo se explota la vulnerabilidad en estos esfuerzos.

El problema se ha solucionado en las siguientes versiones de revisión del software Cisco Secure FMC:

  • 7.0 – Cisco_Firepower_Mgmt_Center_Hotfix_GB-7.0.9.1-3.sh.REL.tar
  • 7.2 – Cisco_Secure_FW_Mgmt_Center_Hotfix_HL-7.2.11.1-4.sh.REL.tar
  • 7.4 – Cisco_Secure_FW_Mgmt_Center_Hotfix_HG-7.4.7.1-3.sh.REL.tar
  • 7.6 – Cisco_Secure_FW_Mgmt_Center_Hotfix_CY-7.6.5.1-2.sh.REL.tar
  • 7.7 – Cisco_Secure_FW_Mgmt_Center_Hotfix_AM-7.7.12.1-2.sh.REL.tar
  • 10.0 – Cisco_Secure_FW_Mgmt_Center_Hotfix_P-10.0.1.1-2.sh.REL.tar

Como indicadores de compromiso (IoC), Cisco insta a los clientes a utilizar el comando CLI «cat /var/log/messages | grep licenses» en modo experto. Si el resultado del comando incluye «/var/tmp/license.tmp», existe la posibilidad de que la vulnerabilidad haya sido explotada en el dispositivo Cisco Secure FMC.

root@firepower:/home/admin# cat /var/log/messages | grep license
Jul 23 16:16:33 firepower sudo:      www : PWD=/ ; USER=root ; COMMAND=/usr/local/sf/bin/package_info.pl /var/tmp/license.tmp --lsm
Ciberseguridad

En conjunto, Cisco ha actualizó su aviso para CVE-2026-20079 (puntaje CVSS: 10.0), una falla crítica de omisión de autenticación que afecta al software Cisco Secure FMC, para incluir una segunda ID de error («CSCwt95974»), los mismos indicadores de compromiso y correcciones urgentes.

Sin embargo, la compañía dijo que no tiene conocimiento de una explotación maliciosa de esta vulnerabilidad. Dado que CVE-2026-20079 permite la ejecución de archivos de script ejecutables arbitrarios para obtener acceso de root, la inclusión del mismo indicador /var/tmp/license.tmp indica que los actores de amenazas podrían posiblemente encadenar los dos fallos para la ejecución del código.

A la luz de la explotación activa, se recomienda a las agencias del Poder Ejecutivo Civil Federal (FCEB) que apliquen las correcciones antes del 1 de agosto de 2026.

Un grupo de espionaje ruso aprovechó Zimbra Zero-Day para robar correo y códigos 2FA – CYBERDEFENSA.MX

Un grupo de espionaje apoyado por el estado ruso pasó meses leyendo buzones de correo occidentales a través de una falla entonces desconocida en el cliente de correo web de Zimbra.

La carga útil va después de los últimos 90 días de correo electrónico, todo el directorio de correo electrónico de la organización, la contraseña guardada en el navegador y los códigos guardados para la recuperación de dos factores. Abrir el mensaje fue suficiente para iniciarlo.

La NSACISA y agencias asociadas publicaron un asesoramiento conjunto sobre la campaña del jueves, junto con la investigación de Unit 42 y Proofpoint de Palo Alto Networks.

El aviso llama a la técnica «un exploit basado en visualización que sólo requiere que un usuario vea un correo electrónico malicioso» en un cliente vulnerable. Dice que los actores han estado atacando y comprometiendo a organizaciones comerciales y gubernamentales occidentales a través de Zimbra desde al menos julio de 2025.

el defecto, CVE-2025-66376es una vulnerabilidad de secuencias de comandos entre sitios almacenada en la interfaz de usuario clásica de Zimbra. Un correo electrónico HTML diseñado abusa de CSS @import manejo para ejecutar JavaScript dentro de una sesión de correo web autenticada, por lo que la carga útil hereda el acceso del usuario al buzón.

Los dos registros CVSS no están de acuerdo sobre si ver el mensaje cuenta como interacción del usuario: NVD obtiene una puntuación de 6,1 y dice que sí; MITRE le da un 7,2 y dice que no. La Unidad 42 lo llama clic cero. Los tres describen el mismo comportamiento: el mensaje se ejecuta cuando se procesa y no tiene que suceder nada más.

Ciberseguridad

Afecta a Zimbra Collaboration 10.0 antes 10.0.18 y 10.1 antes 10.1.13. Zimbra lo arregló el 6 de noviembre de 2025 y CISA lo agregó al catálogo de vulnerabilidades explotadas conocidas el 18 de marzo de 2026. Punto de pruebaque rastrea al actor como TA488, dijo que el grupo explotó el error como una vulnerabilidad desconocida durante al menos cinco meses durante 2025, antes de que existiera esa solución.

El parche cierra el agujero, no la cuenta. Una actualización no revoca las credenciales que la carga útil ya utilizó.

Proofpoint dijo que los mensajes salieron de cuentas de Proton Mail controladas por el adversario y de direcciones previamente comprometidas, utilizando señuelos genéricos. Unidad 42que rastrea la actividad como CL-STA-1114, dijo que a menudo estaban disfrazados de un resumen de noticias actuales. El exploit se encuentra en el cuerpo HTML.

Se esconde un svg onload etiqueta dentro de un display:none div, luego separa la etiqueta con fake @import directivas y comentarios HTML, una técnica que Proofpoint llama división de etiquetas. El desinfectante de Zimbra no reconoce los fragmentos como marcado ejecutable. Se desnuda el @import secuencias, y los personajes que quedan atrás se unen en que ejecuta el navegador.

Proofpoint rastrea la carga útil de JavaScript como ZimReaper. Roba el token CSRF y la contraseña autocompletada del navegador, extrae códigos reutilizables 2FA y detalles de la versión de Zimbra a través de las propias API de la plataforma y los filtra a través de consultas DNS a la infraestructura del actor. Luego aplica fuerza bruta a la Lista global de direcciones, consultando cada combinación de dos caracteres hasta que aparece la lista completa, y publica 90 días del correo de la víctima en el C2 como un archivo TGZ.

La unidad 42 contó al menos nueve direcciones IP C2 y nueve dominios, cada servidor vive un promedio de 35,4 días. No nombró a ninguna organización afectada y no dio ningún recuento de víctimas. Su lista de sectores y regiones describe quién fue el objetivo. No dice quién fue comprometido. Esa lista incluye organizaciones gubernamentales, de defensa, de transporte y financieras en los estados miembros de la OTAN, Ucrania, la Comunidad de Estados Independientes y África. Proofpoint también incluye a las organizaciones estadounidenses: entidades gubernamentales, científicas y de base industrial de defensa, incluidas las instalaciones nucleares.

La carga útil genera una contraseña específica de la aplicación llamada ZimbraWeb a través de CreateAppSpecificPasswordRequestque puede otorgar acceso IMAP, POP3 o SMTP sin autenticación de dos factores. Proofpoint dijo que TA488 envió más correos electrónicos de explotación desde servidores de correo comprometidos y no pudo decir si las contraseñas de la aplicación u otras credenciales robadas fueron las que lo hicieron regresar.

En el caso de enero Seqrita analizadaen una agencia estatal de hidrología de Ucrania, la carga útil también cambió zimbraPrefImapEnabled a VERDADERO. «Las contraseñas específicas de aplicaciones sobreviven a los restablecimientos de contraseñas», escribieron los investigadores.

Parchea, luego revisa las cuentas.

Zimbra 10.0 llegado al final de la vida el 31 de diciembre de 2025, lo que hace 10.0.18 un piso de emergencia en lugar de un destino. La versión más reciente 10.1 es 10.1.20disponible el 20 de julio, que corrige cuatro fallas XSS más almacenadas en Classic Web Client.

Actualice las implementaciones 10.1 al menos 10.1.13y migrar las implementaciones 10.0 a una versión 10.1 compatible. Entonces trabaja las cuentas. Cualquier buzón que haya abierto o obtenido una vista previa de un mensaje coincidente en una sesión vulnerable de la IU clásica debe tratarse como potencialmente comprometido: restablecer la contraseña, invalidar las sesiones activas y regenerar códigos reutilizables 2FA.

Los mensajes que llegaron pero que nunca se abrieron deben extraerse y verificarse su HTML en busca de fragmentos. @import patrón, que coincide con la regla YARA publicada por Proofpoint. La actualización no realiza ninguna de las comprobaciones siguientes.

Provienen de la guía de Proofpoint y Seqrite:

  • Revisar /opt/zimbra/log/audit.log para llamadas a CreateAppSpecificPassword y eliminar cualquier credencial denominada ZimbraWeb
  • encontrar cuentas con zimbraPrefImapEnabled configurado en TRUE que no tiene necesidad comercial de IMAP
  • Alerta sobre llamadas SOAP a GetScratchCodesRequestque debería estar casi ausente en uso normal
  • Filtrar DNS para el dominios C2 publicados y alerta sobre las largas búsquedas aleatorias de subdominios que utiliza la carga útil para filtrar

¿Sigues corriendo?

La duración de la campaña depende de la telemetría que leas. La Unidad 42 dijo que los actores de amenazas continúan apuntando activamente a instancias ZCS sin parches utilizando la falla, sin decir si este grupo se encuentra entre ellos.

Ciberseguridad

El aviso advierte sobre la actividad en curso y evalúa que el grupo muy probablemente continuará persiguiendo a Zimbra y otros sistemas de correo electrónico occidentales, incluso si esta campaña termina a medida que las organizaciones se parchean. Proofpoint dijo que «no ha observado ninguna actividad desde TA488 desde febrero de 2026» y vinculó el silencio a la divulgación de Seqrite y al actor que derribó su propia infraestructura. La telemetría de ninguno de los proveedores lo resuelve.

Hacker News comparó las dos listas de indicadores y encontró los mismos nueve dominios en ambos, lo que coloca al CL-STA-1114 de la Unidad 42 y al TA488 de Proofpoint en la misma infraestructura. Las fechas vistas por primera vez por Proofpoint van desde julio de 2025 hasta febrero de 2026.

El aviso enumera LAUNDRY BEAR, Void Blizzard, CL-STA-1114 y TA488 como nombres de uso comunitario para estos actores, al tiempo que advierte que el mapeo puede no ser uno a uno. Proofpoint dijo que no podía vincular TA488 con Void Blizzard desde su propia telemetría y que los socios del gobierno de EE. UU. confirmaron la asociación. Seqrite atribuyó su caso de enero a APT28 con confianza media, mientras que Inteligencia holandesaque nombró LAUNDRY BEAR, lo trata a él y a APT28 como actores separados.

Para los defensores, el argumento sobre el nombre cambia poco. La aplicación de parches impide que se ejecute el siguiente correo electrónico diseñado. No revoca lo que dejó el último, por eso la revisión de la cuenta importa tanto como el número de versión.

CISA agrega SharePoint RCE Zero-Day CVE-2026-58644 explotado a KEV – CYBERDEFENSA.MX

La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) el jueves agregado una falla de seguridad recientemente parcheada que afecta a Microsoft SharePoint Server y sus vulnerabilidades explotadas conocidas (KEV), que exige que las agencias del Poder Ejecutivo Civil Federal (FCEB) apliquen las correcciones antes del 19 de julio de 2026.

La vulnerabilidad en cuestión es CVE-2026-58644 (Puntuación CVSS: 9,8), una vulnerabilidad de deserialización crítica de datos no confiables que permite a un atacante no autorizado ejecutar código arbitrario.

«En un ataque basado en red, un atacante autenticado como al menos propietario del sitio podría escribir código arbitrario para inyectar y ejecutar código de forma remota en el servidor SharePoint», Microsoft dicho en un aviso publicado a principios de esta semana.

Redmond señaló que la vulnerabilidad se puede explotar de forma remota a través de Internet y advirtió que la complejidad del ataque es baja por dos razones:

  • Un atacante no requiere conocimientos previos significativos del sistema
  • Un atacante puede lograr un éxito repetible con la carga útil contra el componente vulnerable
Ciberseguridad

La vulnerabilidad afecta a las siguientes versiones:

  • Edición de suscripción de Microsoft SharePoint Server
  • Servidor Microsoft SharePoint 2019
  • Servidor empresarial Microsoft SharePoint 2016

Se han aplicado parches para el defecto. lanzado como parte de las actualizaciones del martes de parches publicadas el 14 de julio de 2026. Desde entonces, Microsoft revisó su boletín para aclarar que CVE-2026-58644 ha sido explotado en la naturaleza, lo que significa que la deficiencia se utilizó como arma como un día cero antes de que las correcciones estuvieran disponibles.

El desarrollo surge como CISA. prevenido de explotación activa de múltiples vulnerabilidades de SharePoint Server, incluidas CVE-2026-32201, CVE-2026-45659, CVE-2026-56164 y CVE-2026-58644, que podrían permitir a los actores de amenazas obtener acceso no autorizado a instancias locales.

«Estas vulnerabilidades afectan a todas las versiones locales compatibles de SharePoint Server (Subscription Edition, 2019 y 2016) e implican el establecimiento de ejecución remota de código (RCE) y actividades posteriores a la explotación, como el robo de claves de máquina de Internet Information Services (IIS) y la realización de técnicas de deserialización, para ganar persistencia e implementar malware», señaló el organismo federal de vigilancia de la ciberseguridad.

Ciberseguridad

CISA ha descrito las siguientes medidas de endurecimiento para contener la amenaza:

  • Aplique los últimos parches y actualizaciones de seguridad de Microsoft, verifique que se hayan instalado correctamente y acorte los ciclos de aplicación de parches cuando sea posible.
  • Verifique que la interfaz de escaneo antimalware (AARMI) la integración está habilitada para cada aplicación web de SharePoint.
  • Busque y elimine artefactos de intrusión, incluidas herramientas de recolección de claves de máquina, antes de rotar las claves de máquina de IIS para evitar el robo de claves.
  • Establecer mecanismos de registro personalizados para detectar y monitorear las actividades de explotación.
  • Evite exponer los servidores SharePoint directamente a Internet a menos que sea necesario.
  • Bloquee el acceso externo a la Administración central de SharePoint, restrinja las comunicaciones de la granja y de la base de datos a los sistemas requeridos y revise las políticas de Microsoft. Guía para reforzar la seguridad de SharePoint Server para puertos, servicios y configuraciones de Web.config específicos de cada función.

El jueves, la agencia también agregó dos fallas de seguridad críticas que afectan a Fortinet FortiSandbox (CVE-2026-25089 y CVE-2026-39808) al catálogo KEV, siguiendo informes de explotación activa. Las agencias federales tienen hasta el 19 de julio de 2026 para actualizar sus instancias a las últimas versiones compatibles.

Dos SonicWall SMA 1000 Zero-Day explotados, uno podría habilitar los comandos de administración – CYBERDEFENSA.MX

SonicWall tiene prevenido de explotación activa de dos vulnerabilidades de día cero que afectan a los dispositivos de la serie Secure Mobile Access (SMA) 1000, una de las cuales podría explotarse para lograr la ejecución de comandos arbitrarios.

Las vulnerabilidades se enumeran a continuación:

  • CVE-2026-15409 (Puntuación CVSS: 10,0): una vulnerabilidad de falsificación de solicitudes del lado del servidor (SSRF) que un atacante remoto no autenticado podría aprovechar para provocar que el dispositivo realice solicitudes a una ubicación no deseada.
  • CVE-2026-15410 (Puntuación CVSS: 7,2): una vulnerabilidad de inyección de código posterior a la autenticación basada en Appliance Management Console (AMC) que un atacante remoto autenticado podría aprovechar para ejecutar comandos arbitrarios del sistema operativo como administrador bajo ciertas condiciones.

SonicWall dijo que ha «investigado múltiples casos que indican la explotación activa de las vulnerabilidades», instando a los clientes a aplicar las correcciones lo antes posible. Los parches están disponibles en las siguientes versiones:

  • 12.4.3-03453 (plataforma-hotfix) y versiones superiores
  • 12.5.0-02835 (plataforma-revisión) y versiones superiores

También se insta a los usuarios a realizar un análisis forense exhaustivo del sistema para determinar la presencia de cualquier indicador de compromiso (IoC) asociado con la explotación.

Ciberseguridad
  • Si en extraweb_access.log se mencionan solicitudes a /__api__/login o /__api__/logout con estado http 200
  • Si en extraweb_access.log se mencionan solicitudes a /wsproxy con parámetros de host sospechosos con estado http 101
  • Si en ctrl-service.log se mencionan reversiones de revisiones con nombres de recorrido de ruta
  • Si /var/lib/unit/conf.json contiene rutas para /__api__/login o /__api__/logout (estos URI no existen en la configuración legítima)

Si uno de estos indicadores está presente, se recomienda volver a crear imágenes de los dispositivos físicos o implementar dispositivos virtuales, cambiar las contraseñas de usuario y administrador y restablecer los tokens de contraseña de un solo uso basados ​​en el tiempo.

A Adam Babis, del equipo de respuesta a incidentes de seguridad de productos (PSIRT) de SonicWall, se le atribuye el mérito de descubrir e informar las fallas. SonicWall también reconoció las contribuciones de Sean Koessel y Steven Adair de Volexity para ayudar a avanzar en la investigación interna e identificar un IoC adicional.

El desarrollo ha llevado a la Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) a agregar los dos defectos de sus vulnerabilidades explotadas conocidas (KEV), que exige que las agencias del Poder Ejecutivo Civil Federal (FCEB) apliquen las correcciones antes del 17 de julio de 2026.

Cisco Catalyst SD-WAN Zero-Day CVE-2026-20245 explotado para obtener acceso raíz – CYBERDEFENSA.MX

Un actor de amenazas desconocido aprovechó una falla de seguridad de alta gravedad recientemente revelada que afectaba a Cisco Catalyst SD-WAN como un día cero al menos dos meses antes de que se revelara públicamente, según nuevos hallazgos de Mandiant, propiedad de Google.

La vulnerabilidad, rastreada como CVE-2026-20245 (puntuación CVSS: 7,8), permite a un atacante local autenticado ejecutar comandos arbitrarios con privilegios elevados proporcionando un archivo manipulado al sistema afectado aprovechando la validación insuficiente del dispositivo de la entrada proporcionada por el usuario.

A principios de este mes, Cisco reconoció que se dio cuenta de la explotación de esta vulnerabilidad y agregó que un actor malicioso debe tener privilegios de administrador de red en un sistema afectado para realizar un ataque exitoso.

«A lo largo de la intrusión, para mantener la seguridad operativa y evitar la detección, el actor de amenazas empleó constantemente técnicas antiforenses, eliminando y restaurando selectivamente archivos de configuración del sistema que fueron modificados durante sus actividades», los investigadores de Mandiant Chester Sng, Pete Boonyakarn y Logeswaran Nadarajan. dicho.

Ciberseguridad

El incidente, agregó el brazo de inteligencia de amenazas y respuesta a incidentes del gigante tecnológico, tuvo como objetivo a un proveedor de servicios de comunicaciones no especificado para elevar una cuenta de administrador comprometida a acceso completo a nivel de raíz.

Se han detectado dos períodos distintos de actividad no autorizada, uno que tuvo lugar entre finales de 2025 y enero de 2026 y el otro en marzo de 2026. En este momento, no está claro si estos dos eventos están conectados y son el trabajo del mismo actor de amenazas.

Durante la primera ola, se dice que la víctima experimentó conexiones de peering no autorizadas que probablemente explotaron una de las dos fallas de omisión de autenticación en los controladores Cisco Catalyst SD-WAN (CVE-2026-20127 o CVE-2026-20182). Vale la pena señalar que ambas vulnerabilidades de seguridad eran días cero no reveladas en ese momento.

Luego, en marzo de 2026, una segunda oleada de conexiones de peering no autorizadas tuvo como objetivo un dispositivo que ejecutaba una versión de software más nueva que fue parcheada contra CVE-2026-20127. Desde entonces, Cisco ha confirmado que estas conexiones no aprovecharon CVE-2026-20182, lo que plantea la posibilidad de que el atacante, que puede haber estado o no detrás de las conexiones de intercambio de tráfico no autorizadas anteriores, se basó en certificados robados de una infracción anterior del mismo dispositivo para obtener acceso inicial.

«Luego, el atacante cambió las credenciales de administrador predeterminadas antes de explotar CVE-2026-20245 como día cero mediante la carga de un archivo CSV malicioso (evil_tenant.csv)», dijo Mandiant. «Este exploit les permitió escalar privilegios y crear una cuenta de usuario fraudulenta (llamada ‘troot’) con control total de shell a nivel de raíz».

También se ha descubierto que los atacantes cubren constantemente sus huellas eliminando archivos creados por ellos, revirtiendo los cambios de configuración y ejecutando scripts para garantizar que no quede ninguna evidencia y limitar la capacidad de los defensores para evaluar el alcance total del compromiso.

Ciberseguridad

«Después de cambiar la contraseña de administrador predeterminada y filtrar la configuración de la estructura SD-WAN, el actor volvió a cambiar la contraseña a su valor original para que un administrador que iniciara sesión no notara que algo estaba mal», Austin Larsen, analista principal de amenazas de Google Threat Intelligence Group (GTIG), dicho.

«Escalaron a root a través de una carga CSV maliciosa, crearon una cuenta «troot» oculta en /etc/passwd y /etc/shadow, luego eliminaron todos los archivos que tocaron y ejecutaron un script de validación para confirmar que sus indicadores habían desaparecido».

Google señaló que la actividad resalta una vez más la «tendencia continua» de los malos actores que utilizan los días cero como armas en dispositivos de borde como SD-WAN, ya que carecen de la telemetría necesaria para un análisis forense profundo, y un punto de apoyo en esos sistemas puede facilitar la visibilidad persistente del tráfico interno en todo el tejido.

«Los adversarios avanzados continúan atacando y explotando principalmente dispositivos de red y otros sistemas que no soportan de forma nativa soluciones EDR», dijo Charles Carmakal, director de tecnología de Mandiant Consulting, dicho en una publicación en LinkedIn.

Microsoft confirma RoguePlanet Defender Zero-Day y dice que el parche está en desarrollo – CYBERDEFENSA.MX

Microsoft ha revelado formalmente que está trabajando para lanzar un parche para abordar un Defender de día cero con nombre en código RoguePlanet.

A la vulnerabilidad ahora se le ha asignado el identificador CVE. CVE-2026-50656 (Puntuación CVSS: 7,8), y el gigante tecnológico lo describe como una falla de escalada de privilegios.

«Microsoft es consciente de una elevación de privilegios en el motor de protección contra malware de Microsoft en Microsoft Defender, denominado públicamente ‘RoguePlanet’», dijo la compañía. «Estamos trabajando para proporcionar una actualización de seguridad de alta calidad que aborde esta vulnerabilidad».

El desarrollo se produce casi una semana después de que un investigador de seguridad llamado Chaotic Eclipse (también conocido como Nightmare-Eclipse) publicara RoguePlanet, calificando el exploit como un caso de condición de carrera que otorga a los atacantes un shell con privilegios a nivel de SISTEMA.

Ciberseguridad

«El exploit es una condición de carrera, por lo que es una cuestión de éxito o fracaso», señaló el investigador. «He logrado obtener una tasa de éxito del 100 % en algunas máquinas, mientras que en otras tenía dificultades para funcionar».

En una actualización compartida el martes, el investigador agregado: «Olvidé agregar una cosa, sorprendentemente, el PoC para RoguePlanet funciona independientemente de si la protección en tiempo real está activada o no, lo cual es gracioso. Creo que incluso funciona en el caso del modo pasivo, pero no estoy realmente seguro, no lo he probado».

Microsoft le dijo a The Hacker News la semana pasada que está al tanto de la vulnerabilidad reportada y que está «investigando activamente la validez y potencial aplicabilidad de estas afirmaciones».

RoguePlanet es la cuarta vulnerabilidad de Defender revelada por Chaotic Eclipse después de BlueHammer (CVE-2026-33825), UnDefend (CVE-2026-45498) y RedSun (CVE-2026-41091), todas las cuales desde entonces han sido parcheadas por Microsoft.

ShinyHunters aprovecha Oracle PeopleSoft Zero-Day (CVE-2026-35273) para violar universidades – CYBERDEFENSA.MX

El equipo de extorsión de ShinyHunters aprovechó una falla no parcheada en Oracle PeopleSoft para ingresar a los sistemas empresariales, robar datos y exigir pagos para mantenerlos privados. La campaña afectó más a las universidades.

Mandiant de Google atributos al grupo al que rastrea como UNC6240 y fecha la actividad entre el 27 de mayo y el 9 de junio. Oracle no publicó su aviso hasta el 10 de junio, por lo que el error fue de día cero todo el tiempo.

el defecto, CVE-2026-35273es un error de ejecución remota de código en PeopleSoft Enterprise PeopleTools con una calificación de 9,8 sobre 10. No necesita inicio de sesión ni interacción del usuario, solo acceso a la red a través de HTTP, para hacerse cargo del servidor. Si ejecuta PeopleSoft con el Centro de gestión ambiental accesible desde el exterior, esa es su exposición, y el paso inmediato es bloquear esos puntos finales.

La vulnerabilidad se encuentra en el componente Updates Environment Management, la pieza detrás del Environment Management Hub (PSEMHUB). Oracle enumera PeopleTools 8.61 y 8.62 como afectados y dice anteriormente que las versiones no compatibles probablemente también sean vulnerables. Da crédito a los investigadores de TrendAI Zero Day Initiative y TrendAI Research por el informe.

Charles Carmakal, director tecnológico de Mandiant confirmado el error está siendo explotado en la naturaleza; Oracle no ha dicho si ha visto explotación. Su aviso apunta a un documento de disponibilidad de parches detrás de un inicio de sesión de soporte, y no está claro si una solución completa está ampliamente disponible. Por ahora, la orientación se centra en la mitigación.

Ciberseguridad

El detalle operativo se hizo público porque los atacantes dejaron sus propios equipos expuestos. Investigador @nahamike01 marcó públicamente los directorios abiertos. Luego, Mandiant clasifica cinco direcciones IP secuenciales que ejecutan el servidor SimpleHTTP de Python en el puerto 8888. Esos servidores expusieron los archivos provisionales: un .bash_history compartido, agentes de administración remota MeshCentral personalizados disfrazados de archivos binarios de Microsoft Azure y un script de movimiento lateral.

Los agentes llamaron a un servidor de comando y control en azurenetfiles.net, un dominio elegido para parecerse a Azure NetApp Files. El guión, llamado [victim]_fanout.sh, se propaga a través de SSH rociando una lista codificada de nombres de usuario y contraseñas contra hosts internos extraídos de /etc/hosts, luego coloca un archivo de marcador llamado README-IF-YOU-SEE-THIS-YOUVE-BEEN-HACKED.TXT en los directorios de PeopleSoft. El historial de comandos muestra los datos comprimidos con zstd y una conexión SSH saliente al servidor que aloja el espejo público del sitio de filtración de ShinyHunters.

Mandiant notificó a más de 100 organizaciones cuyas direcciones IP coincidían con puntos finales vulnerables. El sesenta y ocho por ciento estaban en educación superior, la mayoría de ellos en Estados Unidos. Algunos bloquearon la actividad; otros se vieron comprometidos y se publicaron datos en el sitio de la filtración.

La Universidad de Nottingham es una de las primeras víctimas confirmadas. ¿Me han engañado? ha contado alrededor de 455.000 direcciones de correo electrónico únicas en el conjunto filtrado, que cubren estudiantes y ex alumnos actuales, con nombres, direcciones, números de teléfono, números de pasaporte y detalles sobre origen étnico y discapacidades. La universidad ha confirmado la infracción.

La guía de Oracle es deshabilitar el servicio Environment Management Hub en configuraciones de múltiples servidores o eliminar la aplicación PSEMHUB por completo en configuraciones de un solo servidor. Si no puede hacer ninguna de las dos cosas, bloquee el acceso externo a /PSEMHUB/* (especialmente /PSEMHUB/hub) y /PSIGW/HttpListeningConnector en el perímetro.

Mandiant advierte que las normas de inspección de carrocerías del WAF por sí solas no son suficientes, ya que pueden eludirse. Restringir estos puntos finales no interrumpe las sesiones normales de los usuarios.

Ciberseguridad

Luego busque señales de un compromiso existente:

  • Registros de acceso de WebLogic que muestran solicitudes POST externas a /PSEMHUB/hub o /PSIGW/HttpListeningConnector.
  • Archivos .jsp inesperados en el directorio de la aplicación web PSEMHUB.war, o carpetas impares denominadas logs, persistantstorage o scratchpad en las rutas de PSEMHUB.
  • Archivos .xml modificados recientemente en envmetadata/data/environment de la raíz del documento web, de los que se puede abusar para la persistencia de XMLDecoder que se activa en el siguiente reinicio.
  • Tráfico SMB saliente en el puerto 445 desde hosts de PeopleSoft a destinos externos, que la cadena de explotación puede utilizar para capturar hashes NetNTLM de cuentas de máquina.

Aplique la actualización de Oracle para su versión de PeopleTools una vez que confirme que está disponible en My Oracle Support.

ShinyHunters dice que el contacto con las víctimas apenas ha comenzado y no ha publicado la mayoría de las organizaciones que afirma, por lo que es probable que haya más nombres.

El método es lo más revelador. ShinyHunters últimamente se ha apoyado en vishing, tokens robados y controles de acceso débiles para robar datos de SaaS y plataformas educativas, desde clientes de Salesforce hasta Canvas. Un software ERP local de día cero del lado del servidor es un paso adelante, dirigido a los mismos objetivos ricos en datos.

La pregunta abierta es si se trató de un día cero prestado único o el comienzo de la transición de ShinyHunters hacia la explotación de ERP.

Microsoft Defender RoguePlanet Zero-Day otorga acceso al SISTEMA en Windows actualizado – CYBERDEFENSA.MX

El investigador de seguridad anónimo llamado Chaotic Eclipse (también conocido como Nightmare-Eclipse) ha liberado un exploit de prueba de concepto (PoC) para otro día cero de Microsoft Defender llamado Planeta Pícaro.

«El exploit es una condición de carrera, por lo que es un éxito o un fracaso», el investigador, que publicó el exploit en una nueva cuenta de GitHub, «MSNightmare». dicho. «He logrado obtener una tasa de éxito del 100 % en algunas máquinas, mientras que en otras tenía dificultades para funcionar».

Si el exploit tiene éxito, el resultado es un shell con privilegios a nivel de SISTEMA, que otorga al atacante la capacidad de ejecutar código arbitrario o realizar acciones no autorizadas.

El investigador dijo que el exploit se probó en máquinas con Windows 11 y 10 con las actualizaciones del martes de parches de junio de 2026 instaladas, lo que significa que el exploit funciona en las versiones actualizadas del sistema operativo de escritorio.

Ciberseguridad

Dicho esto, el exploit no funciona en instancias de Windows Server en su forma actual ya que «los usuarios estándar no pueden montar una imagen ISO». Chaotic Eclipse enfatizó que las instalaciones de Windows Server también son vulnerables a la falla y que es necesario rediseñar el exploit para que funcione.

«Hacer que este PoC funcionara realmente me agotó el alma, degradó gravemente mi salud física y mental, pero a finales de mayo [sic]se desarrolló una PoC completa», dijo el investigador.

«Los esfuerzos de Microsoft para proteger a Defender de los ataques de redirección de rutas son inútiles. También tengo un lote de vulnerabilidades de corrupción de memoria en Defender y sin mencionar el otro lote de vulnerabilidades que tengo en varios otros componentes».

El investigador de seguridad Will Dormann, en una publicación. compartido en Mastodon, dijo «según se informa, no es 100% confiable, pero funcionó en el primer intento».

RoguePlanet es el último de una serie de fallas descubiertas por Chaotic Eclipse en los últimos meses.

Estas revelaciones no coordinadas son parte de lo que se considera un esfuerzo de represalia luego de una supuesta falla en la comunicación entre el investigador, que no se ha identificado públicamente, y Microsoft.

En publicaciones firmadas criptográficamente en su página de Blogger, Chaotic Eclipse expresó su insatisfacción con la forma en que Microsoft manejó el proceso de divulgación y criticó a la compañía por revocar el acceso a su cuenta del Centro de respuesta de seguridad de Microsoft (MSRC), donde los investigadores pueden informar vulnerabilidades. El investigador también ha acusado a Redmond de humillarlos, desestimar sus informes, no compensarlos por las vulnerabilidades identificadas y difamarlos.

A finales del mes pasado, Microsoft condenó las revelaciones públicas de vulnerabilidades, afirmando que «nunca son justificables» y ponen a los clientes en «riesgos innecesarios». Vale la pena señalar que las tres vulnerabilidades de Defender mencionadas anteriormente han sido explotadas en estado salvaje.

Ciberseguridad

La disputa pública también resultó en la eliminación de sus cuentas de GitHub y GitLab. «Microsoft está intentando hacer un mal uso de su propiedad de GitHub para proteger sólo sus propios productos, y hacer un mal uso de sus amplios vínculos con las autoridades al calificar la publicación de información sobre vulnerabilidades en sus propios productos como comportamiento criminal», dijo el investigador de seguridad Kevin Beaumont. dicho.

«Para ser claros sobre nuestro enfoque en asuntos legales, no tenemos intención de emprender acciones contra personas que realicen o publiquen sus investigaciones de seguridad», Microsoft dicho en una publicación X. «Cuando un individuo infringe la ley y participa en actividades maliciosas que causan un daño real a nuestros clientes, trabajaremos con las autoridades según corresponda».

«Estamos comprometidos a abordar cada interacción con transparencia, comunicación clara y profesionalismo. Seguimos creyendo firmemente en la divulgación coordinada de vulnerabilidades como base para proteger a los clientes y mejorar nuestros productos».

Chrome V8 Zero-Day CVE-2026-11645 explotado en la naturaleza – CYBERDEFENSA.MX

Google ha publicado actualizaciones de seguridad para abordar 74 vulnerabilidades, incluida una que ha sido objeto de explotación activa en la naturaleza.

La vulnerabilidad de alta gravedad, rastreada como CVE-2026-11645 (Puntuación CVSS: 8,8), se ha descrito como un acceso a memoria fuera de los límites en V8, el motor JavaScript y WebAssembly de Chrome.

«La lectura y escritura fuera de límites en V8 en Google Chrome anterior a 149.0.7827.103 permitía a un atacante remoto ejecutar código arbitrario dentro de una zona de pruebas a través de una página HTML diseñada», se lee en un descripción de la falla en la Base de Datos Nacional de Vulnerabilidad (NVD) del NIST.

A un investigador de seguridad llamado «303f06e3» se le atribuye el descubrimiento y el informe de la falla el 27 de abril de 2026. El investigador recibió una recompensa de 55.000 dólares por la divulgación responsable.

Ciberseguridad

Como es habitual en estos casos, Google reconoció que «existe un exploit para CVE-2026-11645», pero no compartió detalles adicionales para garantizar que la mayoría de los usuarios estén actualizados con una solución y evitar una mayor explotación.

Con el último desarrollo, Google ha abordado un total de cinco días cero de Chrome explotados activamente desde principios de año. Esto incluye CVE-2026-2441, CVE-2026-3909, CVE-2026-3910 y CVE-2026-5281.

Para una protección óptima, se recomienda a los usuarios actualizar su navegador Chrome a las versiones 149.0.7827.102/.103 para Windows y Apple macOS, y 149.0.7827.102 para Linux. Para asegurarse de que estén instaladas las últimas actualizaciones, los usuarios pueden navegar a Más > Ayuda > Acerca de Google Chrome y seleccionar Reiniciar.

También se recomienda a los usuarios de otros navegadores basados ​​en Chromium, como Microsoft Edge, Brave, Opera y Vivaldi, que apliquen las correcciones cuando estén disponibles.