Más de 20 sitios web gubernamentales secuestrados se convirtieron en un canal de ataque – CYBERDEFENSA.MX

Más de 20 sitios web del gobierno brasileño fueron secuestrados y convertidos en canales de distribución de malware en una actividad activa. FantasmaEnigma campaña descubierta por CUALQUIER EJECUCIÓNun proveedor líder de análisis interactivo de malware y soluciones de inteligencia de amenazas.

La investigación reveló un comportamiento de puerta trasera no documentado anteriormente, relaciones de infraestructura ocultas y múltiples armas de ataque detrás de una campaña que pone en riesgo a bancos y agencias públicas.

Al conectar cientos de sesiones de pruebas aparentemente no relacionadas, los investigadores de ANY.RUN expusieron el alcance más amplio de la operación y mostraron cómo los enlaces confiables .gov.br y los correos electrónicos autenticados ayudaron a que la actividad permaneciera oculta.

Para obtener el análisis técnico completo, los detalles de la infraestructura, los indicadores y la guía de detección, lea el informe completo de la investigación de PhantomEnigma

La infraestructura gubernamental confiable se convirtió en el atractivo

El ataque comenzó con documentos policiales falsos presentados como avisos oficiales del “Ofício Polícia Civil” o de la “Procuração Digital”. Algunos contenían códigos QR, mientras que otros dirigían a los destinatarios a enlaces diseñados para parecerse a recursos gubernamentales legítimos.

Documento falso con temática policial analizado dentro del sandbox de ANY.RUN para una visibilidad completa del ataque PhantomEnigma

En varios casos, los correos electrónicos se enviaron a través de buzones de correo comprometidos y pasaron las comprobaciones SPF, DKIM y DMARC. Eso dio a los mensajes una apariencia de legitimidad más fuerte que los correos electrónicos de phishing falsificados ordinarios.

Luego, las víctimas eran redirigidas a través de hosts .gov.br comprometidos o dominios similares con temas policiales antes de llegar al instalador malicioso. Los sistemas gubernamentales se utilizaron como infraestructura de entrega confiable, no necesariamente como objetivos finales de la campaña.

Anfitriones gubernamentales observados

Entre los sistemas comprometidos observados durante la investigación se encuentran timon.ma.gov[.]br, loginam.sesp.es.gov[.]br (seguridad pública estatal), aplicacao.cbm.mt.gov[.]br (departamento de bomberos), prodoc.ap.gov[.]br, y otros.

Consulta de búsqueda de TI que involucra hosts gubernamentales comprometidos

Estos portales legítimos municipales, de seguridad pública y judiciales se utilizaron en diferentes etapas de la cadena de entrega. Varios también aparecieron en más de un brazo de ataque de PhantomEnigma, lo que ayudó a los investigadores a conectar actividades que inicialmente no parecían relacionadas.

La evolución de PhantomEnigma: dos caminos hacia una detección más difícil

Cronología de la actividad maliciosa de PhantomEnigma

La línea de tiempo muestra una operación que evoluciona a lo largo de dos caminos principales:

Entrega: PhantomEnigma pasó de una actividad centrada en la banca en 2025 a abusar de sitios web y cuentas de correo electrónico .gov.br comprometidos en 2026. Esto le dio a la campaña una ruta más confiable hacia las víctimas sin confirmar un nuevo grupo objetivo.

Arsenal: El malware evolucionó desde un banco de extensiones de navegador hasta una puerta trasera modular Inno/Node.js capaz de ejecutar JavaScript y entregar cargas útiles adicionales.

Para los equipos de seguridad, esta combinación crea una grave brecha de visibilidad. La infraestructura confiable reduce las sospechas, las cargas útiles modulares pueden cambiar después de la infección y los dominios C2 rotativos rápidamente hacen que las listas de bloqueo estáticas queden obsoletas. El análisis de comportamiento y la búsqueda continua de amenazas brindan una cobertura más confiable a medida que evoluciona la campaña.

Del correo electrónico confiable al compromiso total: la cadena de ataque PhantomEnigma

El proceso de análisis de PhantomEnigma dentro del sandbox interactivo

Una vez que una víctima interactuaba con el señuelo, la campaña avanzaba a través de una cadena de infección de varias etapas:

  1. Correo electrónico de phishing: Un señuelo falso con temática policial o documento oficial llega a la víctima.
  2. Infraestructura confiable: El enlace redirige a través de un servidor gubernamental comprometido o un dominio similar con temática policial.
  3. Instalador malicioso: Un Inno Setup, MSI u otro instalador inicia la infección.
  4. Aplicación de electrones parcheada: El software legítimo carga una puerta trasera index.js maliciosa.
  5. Activación de puerta trasera: El malware recopila datos del sistema, establece persistencia y se conecta a la infraestructura C2 rotativa.
  6. Entrega de segunda etapa: La puerta trasera ejecuta JavaScript o entrega ladrones, cargadores, software RMM y otro malware.
  7. Impacto empresarial: La infección puede provocar el compromiso de las credenciales, el acceso no autorizado, el fraude, la exposición de los datos y la interrupción operativa.

Lo que los investigadores encontraron dentro de la puerta trasera de PhantomEnigma

Las sesiones de sandbox expusieron más que un simple descargador. Escondido dentro de un Boostnote parcheado y otras aplicaciones había una puerta trasera modular index.js creada para identificar máquinas infectadas, mantener el acceso y entregar diferentes cargas útiles bajo demanda.

Una vez activada, la puerta trasera podría:

  • Recopile el nombre de la computadora, el nombre de usuario y los detalles del sistema de la víctima.
  • Cree una ID de máquina persistente y lea una etiqueta de campaña almacenada junto al instalador.
  • Establezca persistencia a través de la configuración de inicio de sesión
  • Busque nuevos comandos cada 180 segundos
  • Ejecute JavaScript directamente a través de eval()
  • Descargue y ejecute cargas útiles ejecutables
  • Comunicarse a través de múltiples formatos de baliza en infraestructura rotativa

Este diseño modular permite al operador cambiar la carga útil final sin reconstruir toda la cadena de infección. Un sistema inicialmente expuesto al mismo instalador podría recibir más tarde un ladrón, un cargador, una herramienta de administración remota u otro ejecutable, lo que dificulta tanto la detección como la contención.

Una advertencia para bancos y agencias públicas

PhantomEnigma muestra cómo los atacantes pueden convertir una infraestructura confiable en una ventaja de detección. Un dominio gubernamental legítimo, un correo electrónico autenticado o un veredicto de archivo limpio pueden reducir las sospechas incluso cuando la cadena de infección ya está activa.

Para los bancos y las organizaciones del sector público, el riesgo se extiende más allá de un punto final comprometido. Las credenciales robadas y el acceso persistente por puerta trasera pueden exponer los sistemas internos, los datos confidenciales y las operaciones financieras, mientras que las alertas fragmentadas retrasan la contención.

Los equipos de seguridad deben brindar a los empleados una forma segura de denunciar mensajes sospechosos que parezcan oficiales e investigarlos más allá del veredicto inicial. Detectar temprano el señuelo confiable puede evitar el robo de credenciales, la entrega de carga útil adicional y un incidente operativo más amplio.

Obtenga IOC de PhantomEnigma, hallazgos de infraestructura y orientación de detección para fortalecer la búsqueda y respuesta a amenazas.

Acceder al informe completo

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Mustang Panda utiliza Zoho WorkDrive como canal de comando en ataques al gobierno indio – CYBERDEFENSA.MX

El grupo de espionaje alineado con China panda mustang está llevando a cabo dos campañas contra el gobierno indio y objetivos hidroeléctricos, implementando nuevo malware y convirtiendo un servicio de nube legítimo en su canal de comando.

Unidad de investigación de amenazas de Acronis encontró compromisos activos dentro de las redes del gobierno indio, incluidas las máquinas utilizadas por el personal administrativo superior, y trabajó con CERT-In sobre notificación y limpieza.

Los abusos del malware Zoho WorkDriveuna plataforma de almacenamiento en la nube común en el sector gubernamental de la India, para pasar comandos y extraer datos. Ésa es la idea: el tráfico parece una actividad normal en la nube, por lo que se esconde dentro de la red de la que está robando.

Ciberseguridad

Acronis nombra tres nuevas herramientas.

  • CARGADOR DE FRACCIONES es un cargador que se ejecuta descargando una DLL maliciosa a través de un binario firmado legítimamente, un ejecutable de Solid PDF Creator en una campaña y un binario de Citrix Receiver en la otra. Despliega uno de los dos implantes.
  • MINIRECON es una variante reelaborada de la puerta trasera Toneshell documentado por IBM X-Forceahora baliza a través de una conexión WebSocket en HTTPS.
  • ZOHOMURK es la pieza novedosa: lleva credenciales Zoho OAuth codificadas y las usa para ejecutar una cuenta WorkDrive controlada por un atacante como un punto muerto, leyendo comandos de una carpeta de la bandeja de entrada y escribiendo resultados robados en una bandeja de salida.

Ambas campañas llegan como archivos ZIP con la DLL maliciosa marcada como oculta. Acronis cree que fueron entregados mediante phishing. Los señuelos se ajustan a los objetivos: uno gira en torno a una propuesta de cooperación hidroeléctrica y el otro en torno a un memorando de entendimiento entre instituciones indias y taiwanesas.

Según Acronis, el objetivo es obtener información sobre los planes hidroeléctricos de la India y sus vínculos de defensa con Taiwán. Acronis atribuye la actividad al Mustang Panda con gran confianza.

El informe incluye la cadena de descarga lateral de Solid PDF Creator reutilizada, superposición de código con Toneshell, servidores de comando ubicados en el mismo bloque de red que la infraestructura IBM X-Force vinculada al grupo y un error tipográfico recurrente, RunOnece, que se encuentra en múltiples implantes.

La seguridad operativa era escasa. Los tokens codificados, los identificadores de texto plano y la infraestructura reutilizada ayudaron a los analistas a precisarlo. El balizamiento activo se realizó del 12 al 22 de junio de 2026.

Ciberseguridad

Esto continúa un impulso constante contra los objetivos indios. En abril, Acronis vinculó la puerta trasera LOTUSLITE del grupo con ataques al sector bancario de la India y a los círculos políticos de Corea del Sur, también realizados a través de un servicio de nube legítimo. El interés más amplio vinculado a China en el sector energético de la India se remonta a más atrás: el 2021 Campaña RedEcho apuntó a la red eléctrica del país con ShadowPad.

No hay ningún parche para aplicar. La defensa está detectando la entrega y el abuso de la nube. Acronis publicó indicadores y consejos de búsqueda, incluidas las claves de ejecución de persistencia, una tarea programada llamada SolidPDFPcl2Bmp, el dominio C2 podría instalarse[.]com y los agentes de usuario de Zoho que aparecen en procesos que no son del navegador.

Las organizaciones gubernamentales y energéticas, especialmente aquellas vinculadas a acuerdos transfronterizos que probablemente interesen a Beijing, deberían estar atentas a los señuelos geopolíticos y la transferencia de binarios firmados. Y marque cualquier proceso de punto final que llame a API de la nube y que no tenga motivos para tocar.

Las extensiones del navegador son el nuevo canal de consumo de IA del que nadie habla – CYBERDEFENSA.MX

Si bien gran parte del debate sobre la seguridad de la IA se centra en la protección del consumo de IA «en la sombra» y GenAI, hay una ventana abierta que nadie está protegiendo: las extensiones de navegador de IA.

A Un nuevo informe de LayerX expone cuán profundo es este punto ciego y por qué las extensiones de IA pueden ser la superficie de amenaza de IA más peligrosa en su red que no está en el radar de nadie.

Las extensiones de navegador de IA no activan su DLP y no aparecen en sus registros de SaaS. Viven dentro del propio navegador, con acceso directo a todo lo que sus empleados ven, escriben y permanecen conectados. Las extensiones de IA tienen un 60% más de probabilidades de tener una vulnerabilidad que las extensiones en promedio, tienen 3 veces más probabilidades de tener acceso a cookies, 2,5 veces más probabilidades de poder ejecutar scripts remotos en el navegador y 6 veces más probabilidades de haber aumentado sus permisos en el último año. Estas extensiones se instalan en segundos y pueden permanecer en su entorno indefinidamente.

La superficie de amenazas de la extensión del navegador es para todos, pero nadie está mirando

El primer concepto erróneo es que las extensiones son un riesgo de nicho. Algo limitado a un subconjunto de usuarios o casos extremos. Esa suposición es completamente errónea.

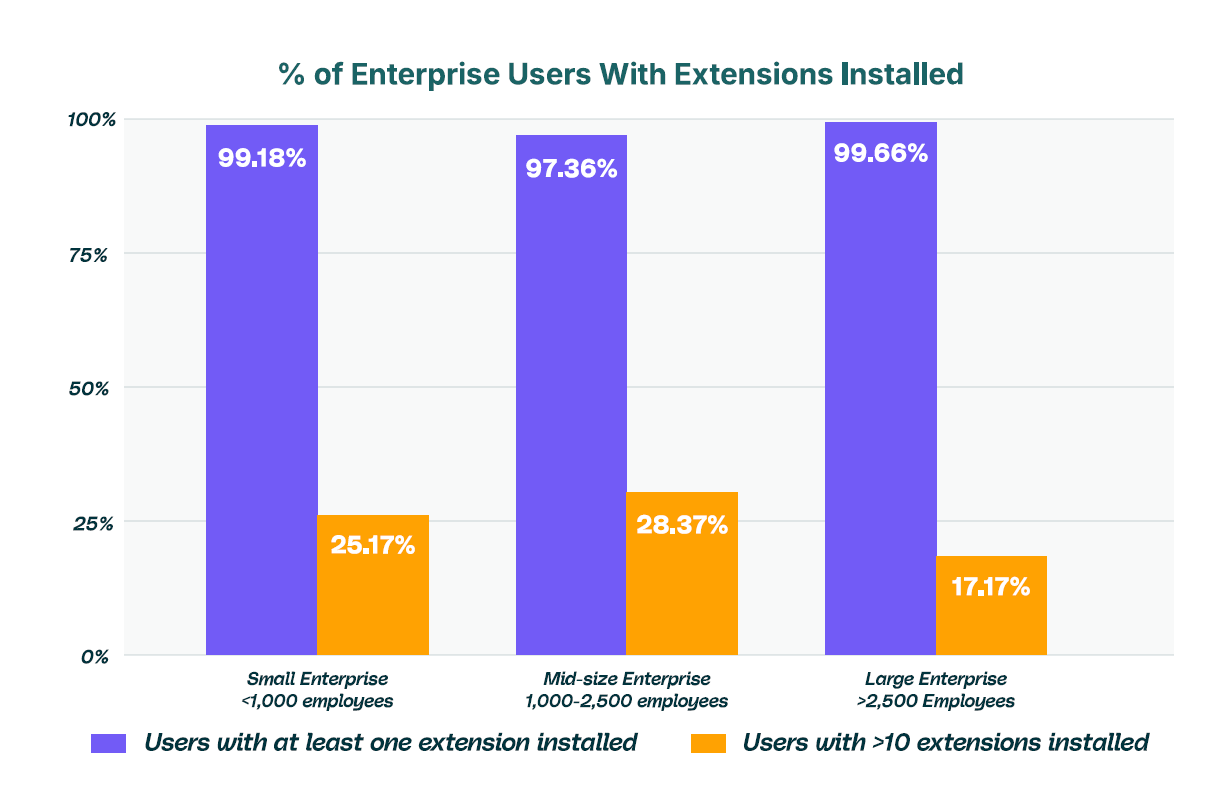
Según el informe, el 99% de los usuarios empresariales ejecutan al menos una extensión de navegador y más de una cuarta parte tiene más de 10 instaladas. Este no es un problema de cola larga; es universal.

Sin embargo, la mayoría de las organizaciones no pueden responder preguntas básicas. ¿Qué extensiones están en uso? ¿Quién los instaló? ¿Qué permisos tienen? ¿A qué datos pueden acceder?

Los equipos de seguridad han pasado años creando visibilidad de redes, puntos finales e identidades. Irónicamente, las extensiones del navegador siguen siendo un importante punto ciego.

Las extensiones de IA son el canal de consumo de IA del que nadie habla

Si bien gran parte de la conversación actual sobre la seguridad de la IA se centra en las plataformas SaaS y las API, este informe destaca un canal diferente y en gran medida ignorado: las extensiones de navegador de IA.

Estas herramientas se están extendiendo rápidamente. Aproximadamente 1 de cada 6 usuarios empresariales ya utiliza al menos una extensión de IA, y ese número no hace más que crecer.

Las organizaciones pueden bloquear o monitorear el acceso directo a las aplicaciones de IA. Pero las extensiones funcionan de manera diferente. Se encuentran dentro del navegador. Pueden acceder al contenido de la página, a las entradas del usuario y a los datos de la sesión sin activar los controles tradicionales.

De hecho, crean una capa no gobernada de uso de IA, que pasa por alto la visibilidad y la aplicación de políticas.

Las extensiones de IA no solo son populares. Son más riesgosos

Sería fácil suponer que las extensiones de IA conllevan un riesgo similar al de otras extensiones. Los datos muestran lo contrario.

Las extensiones de IA son significativamente más peligrosas. Tienen un 60% más de probabilidades que el promedio de tener un CVE, 3 veces más probabilidades de tener acceso a cookies, 2,5 veces más probabilidades de tener permisos de secuencias de comandos y 2 veces más probabilidades de poder manipular las pestañas del navegador.

Cada uno de estos permisos tiene implicaciones reales. El acceso a las cookies puede exponer los tokens de sesión. Los scripts permiten la extracción y manipulación de datos. El control de pestañas puede facilitar el phishing o la redirección silenciosa.

Esta combinación de adopción rápida, acceso elevado y gobernanza débil hace que las extensiones de IA sean un vector de amenaza emergente urgente.

Las extensiones no son estáticas. Cambian con el tiempo

Los equipos de seguridad suelen tratar las extensiones como estáticas. Algo que se puede aprobar una vez y olvidar. Pero no es así como funciona.

Las extensiones evolucionan. Reciben actualizaciones. Cambian de propietario. Amplian permisos.

El informe muestra que las extensiones de IA tienen casi seis veces más probabilidades de cambiar sus permisos con el tiempo, y que más del 60% de los usuarios tienen al menos una extensión de IA que cambió sus permisos durante el último año.

Esto crea un objetivo en movimiento que las listas permitidas tradicionales no pueden seguir. Una extensión que ayer era segura puede no serlo hoy.

La brecha de confianza en las extensiones del navegador es mayor de lo esperado

Los equipos de seguridad se basan en una variedad de señales de confianza para evaluar las extensiones, incluida la transparencia del editor, el recuento de instalaciones, la frecuencia de actualización y la presencia de una política de privacidad. Si bien estos no indican directamente un comportamiento malicioso, son clave para evaluar el riesgo general.

Una parte importante de las extensiones tiene bases de usuarios muy bajas. Más del 10% de todas las extensiones tienen menos de 1.000 usuarios, una cuarta parte tiene menos de 5.000 usuarios y un tercio tiene menos de 10.000 instalaciones. Esto es particularmente un desafío con las extensiones de IA, donde el 33% de las extensiones de IA tienen menos de 5.000 usuarios, y casi el 50% de las extensiones de IA tienen menos de 10.000 usuarios. Una gran base de usuarios es esencial para establecer una confianza continua, pero una vez más, las extensiones de IA están mostrando un riesgo sustancialmente mayor.

Además, alrededor del 40% de las extensiones no han recibido una actualización en más de un año, lo que sugiere que ya no se mantienen activamente. Las extensiones que no se actualizan periódicamente pueden contener vulnerabilidades no resueltas o código obsoleto que los atacantes aprovechan.

Como resultado, la mayoría de las extensiones utilizadas en entornos empresariales muestran señales débiles o faltantes en estas áreas. Esto plantea serias dudas sobre el manejo y el cumplimiento de los datos. También destaca el poco escrutinio que reciben las extensiones en comparación con otros componentes de software.

Convertir el conocimiento en acción: el camino a seguir para los CISO

El informe describe una dirección clara para los equipos de seguridad:

  1. Audite continuamente la superficie de amenazas de extensión de la organización: Dado que el 99 % de los usuarios empresariales ejecutan al menos una extensión, un inventario completo es un primer paso obligatorio hacia la reducción de riesgos. Los CISO deben realizar una auditoría de extensión en toda la organización que cubra todos los navegadores, puntos finales administrados y no administrados, en todos los usuarios.
  2. Aplique controles de seguridad específicos a las extensiones de IA: Las extensiones de IA representan un riesgo enorme debido a sus permisos elevados que pueden exponer sesiones de SaaS, identidades y datos confidenciales del navegador. Las organizaciones deberían aplicar políticas de gobernanza más estrictas para controlar cómo estas extensiones interactúan con los entornos empresariales.
  3. Analice el comportamiento de las extensiones, no solo los parámetros estáticos: Las aprobaciones estáticas no son suficientes. El riesgo debe evaluarse continuamente en función de los permisos, el comportamiento y los cambios a lo largo del tiempo.
  4. Hacer cumplir los requisitos de confianza y transparencia: Las extensiones que tienen un número de instalaciones muy bajo, carecen de políticas de privacidad o muestran un historial de mantenimiento deficiente deben tratarse como de mayor riesgo. Establecer criterios mínimos de confianza ayuda a reducir la exposición a extensiones no verificadas o abandonadas.

Una nueva lente sobre un viejo problema

Durante años, las extensiones del navegador se han tratado como una característica conveniente. Algo que permita la productividad y la personalización. Sin embargo, ya no son un riesgo periférico. Son una parte fundamental de la superficie de ataque empresarial. Ampliamente utilizados, altamente privilegiados y en gran medida no monitoreados, crean exposición directa a datos confidenciales y sesiones de usuarios.

Descargue el informe completo de seguridad de extensiones de LayerX para comprender el alcance completo de estos hallazgos, identificar dónde se encuentra realmente su exposición y obtener un camino claro para controlar esta creciente superficie de ataque sin interrumpir la productividad.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.