Claude AI acaba de descifrar un esquema de prueba poscuántico y encontró un ataque AES de 7 rondas más rápido – CYBERDEFENSA.MX

Antrópico dice Vista previa de Claude Mythos ayudó a obtener un ataque de recuperación de claves de extremo a extremo contra HAWK-256 y una aceleración de 200 a 800 veces para un ataque contra AES-128 de siete rondas.

El ataque HAWK explota una simetría no utilizada anteriormente en la red detrás del esquema de firma. La implementación lanzada de Anthropic ofrece un tiempo de ejecución esperado de un extremo a otro de aproximadamente tres horas y 42 minutos en un servidor de 96 núcleos. El resultado de AES elimina un paso de adivinación de 256 vías de un ataque de encuentro en el medio existente.

Anthropic dijo que ninguno de los resultados afecta los sistemas de producción. HAWK sigue siendo candidato en un proceso de estandarización poscuántica del Instituto Nacional de Estándares y Tecnología (NIST), y el código de recuperación público solo apunta al parámetro más pequeño HAWK-256.

El resultado del Estándar de cifrado avanzado (AES) se aplica a siete de las diez rondas de AES-128 y aún requiere una cantidad poco práctica de textos sin formato elegidos. La compañía dijo que, como resultado, no es necesario cambiar el software de producción.

antrópico publicó los hallazgos junto con dos artículos técnicos y artefactos de reproducibilidad. La compañía dijo que Mythos Preview realizó en gran medida la investigación por sí mismo, y que los humanos proporcionaron la dirección del proyecto, los recursos informáticos y la verificación exhaustiva.

Una simetría escondida en la red de HAWK

HAWK es el único esquema basado en celosía entre los nueve candidatos que el NIST avanzó a la tercera ronda de su proceso adicional de firma digital poscuántica en mayo de 2026. Sus conjuntos de parámetros de nivel de seguridad NIST son HAWK-512 y HAWK-1024; HAWK-256 es un parámetro de desafío proporcionado como un objetivo criptoanalítico.

La recuperación directa de claves HAWK es una instancia del módulo de búsqueda Lattice Isomorphism Problem (smLIP). Un atacante debe recuperar una transformación oculta entre dos redes.

A artículo de Daniël van Gent y Ludo Pulles demostró que un automorfismo no trivial, una simetría que preserva la red, reduciría la recuperación de la clave HAWK a encontrar un vector corto en una red de aproximadamente la mitad de la dimensión original.

Ese trabajo abrió la vía del ataque, pero los autores dijeron que no afectó a HAWK. Anthropic dice que Mythos Preview encontró el automorfismo adicional necesario para explotar el camino.

Ciberseguridad

El resultado Ataque HAWK-n construye lo que los investigadores llaman una red de cociclo τ a partir de la clave pública. Luego utiliza la reducción y el tamizado de la red para recuperar vectores cortos antes de reconstruir una base secreta que pueda firmar mensajes para la clave pública original.

antrópico implementación liberada verifica la clave recuperada firmando un mensaje y verificándolo con la implementación de referencia del NIST. No recupera la semilla de clave secreta original de 96 bytes. En cambio, produce una clave decodificada de 592 bytes que contiene material de firma funcionalmente equivalente.

El código publicado de Anthropic solo admite HAWK-256 y rechaza todas las entradas que no sean HAWK-256. El repositorio incluye dos claves públicas que Anthropic dice haber atacado con éxito. También admite la generación y prueba de claves HAWK-256 nuevas.

Anthropic estima que el factor de trabajo de recuperación clave esperado del HAWK-256 cae de 264 a 238. En un anuncio del foro NIST el mismo díadijo que la estimación del recuento de puertas cae de 2150 a 2108 para HAWK-512 y de 2288 a 2182 para HAWK-1024. Ambos parámetros más amplios siguen siendo poco prácticos de atacar.

A partir de esta revisión, el registro público no muestra si el NIST o los remitentes de HAWK cambiarán los parámetros del esquema, las afirmaciones de seguridad o la posición en el proceso de estandarización en respuesta a esas estimaciones más bajas, en todo caso.

El ataque sigue siendo exponencial. No es una ruptura de tiempo polinomial de HAWK, y Anthropic dijo que no se extiende a otros candidatos de firma del NIST ni a la criptografía reticular en general.

Anthropic dijo que Mythos Preview desarrolló y verificó el resultado durante aproximadamente 60 horas en un entorno de múltiples agentes. Un investigador humano proporcionó orientación ocasional sobre la gestión de proyectos, pero no era un especialista en criptografía reticular. La empresa estimó el coste de la interfaz de programación de aplicaciones (API) en unos 100.000 dólares.

Más rápido, pero aún poco práctico

El segundo resultado apunta al AES-128 reducido de diez rondas a siete. El estudio de cifrados de ronda reducida es una práctica criptoanalítica estándar porque mide cuánto margen de seguridad queda antes de que un ataque alcance su construcción completa.

El ataque supone que un adversario puede obtener alrededor de 2105 textos claros seleccionados cifrados bajo una clave fija desconocida. Ese requisito por sí solo lo sitúa muy lejos del uso en el mundo real.

Los ataques anteriores de encuentro en el medio intercambian memoria por cálculo almacenando estados de cifrado intermedios y haciendo coincidir cálculos realizados desde extremos opuestos del cifrado. Una etapa del ataque anterior requirió probar 256 valores posibles antes de buscar en la tabla.

Mythos desarrolló una huella digital invariante que los antrópicos llaman Puente de Möbius. Debido a que la huella digital no cambia en ese valor estimado, el ataque puede eliminar la enumeración de 256 vías. Después de tener en cuenta el costo de la transformación y otras optimizaciones, Anthropic estima que el ataque AES-128 de siete rondas es de 200 a 800 veces más rápido, dependiendo de cómo se mide el tiempo de ejecución.

el acompañante papel AES presenta la construcción matemática, mientras que la artefacto liberado proporciona código para cada experimento citado en el artículo.

El código de Anthropic realiza una recuperación completa de la clave de caja negra contra un cifrado más pequeño tipo AES con una clave de 24 bits. Para AES-128 real de siete rondas, mide las entradas de mesa individuales y los candidatos en línea. Implementaciones separadas de C, Python y Rust prueban las afirmaciones de los componentes, y Anthropic proyecta esas medidas para el ataque completo. No ejecuta la recuperación AES-128 completa de principio a fin.

El resultado práctico es más limitado de lo que podrían implicar los nombres HAWK y AES. La recuperación completa de HAWK tiene como objetivo HAWK-256, un parámetro de desafío en lugar de cualquiera de los conjuntos de parámetros de nivel de seguridad NIST. Para el AES-128 de siete rondas, Anthropic proyecta el costo completo del ataque a partir de las mediciones de los componentes, y el ataque sigue siendo inviable a una escala realista.

La compañía dijo que el modelo inicialmente se negó a participar, insistiendo en que era imposible mejorar AES. Anthropic publicó las contundentes indicaciones de seguimiento del investigador, con errores tipográficos y todo, que impulsaron al modelo a seguir buscando.

Ciberseguridad

Anthropic dijo que Mythos Preview encontró el puente Möbius después de unos tres días y varios cientos de millones de tokens de salida. Refinó el método durante los días siguientes y finalmente generó aproximadamente mil millones de tokens de salida.

El mayor costo fue humano. La ejecución del modelo costó aproximadamente 100.000 dólares en uso de API, pero los investigadores dedicaron varios cientos de horas a comprobar el método. Anthropic dijo que dos investigadores tardaron casi un mes en llegar a estar seguros de que era correcto. En opinión de Anthropic, la verificación era el cuello de botella visible.

Las revelaciones siguen a la publicación del 20 de julio de Banco de Criptoanálisisun punto de referencia de 191 tareas desarrollado por investigadores de ETH Zurich, Anthropic, la Universidad de Haifa, Technische Universität Berlin y la Universidad de Tel Aviv. Cinco modelos rompieron entre el 65% y el 86% de sus esquemas más fáciles de primer nivel y de seis a 12 esquemas completos en su segundo nivel.

Ese punto de referencia evaluó Mythos 5, que Anthropic describe como la última actualización de Mythos Preview. La divulgación de HAWK y AES nombra específicamente Mythos Preview.

A partir del 29 de julio de 2026, el NIST continuó incluyendo a HAWK como candidato de tercera ronda. El anuncio de Anthropic en el foro NIST agradeció al equipo HAWK por ayudar a verificar el resultado y brindar comentarios, pero no dijo si eso implicó revisar la prueba, ejecutar el artefacto público o ambas cosas.

El hilo público no contenía respuestas cuando se revisó, y The Hacker News no localizó una reproducción independiente de la recuperación HAWK-256 de Anthropic durante esta revisión.

El camino más rápido hacia la adopción de la IA pasa por la seguridad – CYBERDEFENSA.MX

Los líderes de seguridad que construyen caminos rápidos y visibles hacia la adopción de la IA se están convirtiendo en los socios más valiosos de sus organizaciones. El gobierno de la IA bien hecho brinda a los equipos de seguridad la visibilidad que necesitan, a los empleados las herramientas que desean y a los CISO la influencia estratégica que se han ganado.

Según el informe sobre el estado de la IA de McKinsey, el 76 por ciento de los empleados ahora utiliza la IA de alguna manera en el trabajo, frente al 55 por ciento del año anterior. Asistentes de redacción, copilotos de codificación, resumidores de reuniones, herramientas de investigación impulsadas por IA: están entretejidos en el trabajo diario. La mayoría nunca fueron revisadas por seguridad.

La respuesta convencional es la restricción. Aparece una aplicación, el equipo de seguridad la bloquea, los empleados encuentran una solución en cuestión de días y el ciclo se repite. Todo se reduce a la velocidad: el camino de aprobación avanza más lentamente que el ritmo de los lanzamientos de IA. Cuando la ruta oficial demora seis semanas y la solución alternativa demora seis minutos, la mayoría de los empleados elegirán la solución alternativa.

La tecnología se adopta porque la gente la encuentra útil. Una gobernanza que ignore que el comportamiento humano siempre será desviado. El ciclo de bloqueos y soluciones alternativas se produce cuando las políticas se diseñan sin tener en cuenta a las personas a las que gobiernan. El Líderes de seguridad rompiendo ese ciclo. Ya hemos cambiado el camino.

La gobernanza como función de habilitación

Cuando una unidad de negocio quiere implementar una nueva capacidad de IA, la primera llamada se dirige a la seguridad. Esto sucede porque la seguridad demostró que puede actuar con rapidez y agregar valor. Los equipos que se ganaron esa reputación construyeron el gobierno de la IA en torno a una idea: brindar a los empleados un camino claro y rápido para acceder a herramientas aprobadas, solicitar otras nuevas y comprender por qué existen las pautas.

Esa reputación se agrava. Los CISO que lo construyen se encuentran en conversaciones estratégicas en la etapa de planificación, antes de que se bloqueen las decisiones, donde sus aportes realmente dan forma al resultado.

La base es un inventario actual: qué herramientas de IA se están ejecutando, quién confía en ellas y a qué datos puede acceder cada una. Las auditorías OAuth de las aplicaciones conectadas y la supervisión nativa del navegador crean esa imagen rápidamente. Sin él, la gobernanza es una conjetura.

La política, el razonamiento y la velocidad

  • Una política eficaz de uso aceptable de la IA hace cuatro cosas: enumera las herramientas aprobadas con una ruta clara para acceder a ellas, define qué categorías de datos quedan completamente fuera de las herramientas de IA, confirma el estado de exclusión voluntaria de la capacitación para cada herramienta aprobada y brinda a los empleados un proceso para solicitar nuevas con un tiempo de respuesta.
  • El elemento que más a menudo se omite es el razonamiento. Un empleado que comprende por qué conectar una herramienta de productividad a Google Workspace puede entregar una unidad compartida completa a un proveedor externo aplica ese criterio en cada decisión futura. Ese razonamiento es lo que convierte una regla que los empleados leen una vez en un hábito que aplican durante años.
  • Publicar la lista aprobada. Establezca un tiempo de respuesta y manténgalo. Las organizaciones que hacen esto ven cómo el uso de la IA en la sombra disminuye por sí solo. Los empleados con una trayectoria oficial rápida tienen pocas razones para buscar otra.

El asiento en la mesa

Los equipos de seguridad que ganaron un asiento en la mesa estratégica son los que abordaron la gobernanza como un problema de diseño. Comenzaron preguntando cómo hacer que la ruta segura sea la que los empleados quieren usar, en lugar de centrarse en cómo controlar las herramientas de inteligencia artificial que ya estaban usando.

Cuando construyes a partir de esa comprensión, terminas con algo que las reglas por sí solas no pueden producir. Los empleados utilizan el sistema de buena gana y la organización comienza a ver la seguridad como el equipo que comprende tanto a las personas como a los riesgos.

La adopción de la IA se está acelerando independientemente de lo que haga cualquier esfuerzo de gobernanza. Los líderes de seguridad que siguen el ritmo son los que comenzaron con la pregunta correcta.

El producto AI Governance de Adaptive Security ofrece a los equipos de seguridad visibilidad en tiempo real de cada herramienta de IA y aplicación paralela que se ejecuta en su organización, con políticas automatizadas y capacitación integrada para empleados justo a tiempo. Obtenga más información en seguridadadaptativa.com.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

El día N se está convirtiendo en la hora N. Parchar más rápido no te salvará. – CYBERDEFENSA.MX

Cada parche es una confesión.

En el momento en que un proveedor envía una solución de seguridad, la diferencia entre el código antiguo y el nuevo le dice a cualquiera que esté mirando exactamente qué se rompió y dónde. Convierta esa diferencia en un exploit que funcione y podrá atacar todos los sistemas que aún no se han actualizado. Esta es una explotación del día N, y siempre ha sido una carrera: los proveedores parchean, el tiempo se pone en marcha y los defensores intentan desplegarse antes de que un atacante termine de aplicar ingeniería inversa a la solución.

Durante los últimos treinta y tantos años, los defensores normalmente ganaban esa carrera.

La ingeniería inversa de un parche para convertirlo en un exploit confiable era un trabajo lento y especializado que generalmente requería semanas de esfuerzo de nivel experto. Históricamente, la brecha entre un parche y un exploit público funcional abarcaba semanas, a menudo meses.

El manual tradicional suponía que tenías al menos unas cuantas semanas. Ya no lo haces. Ni siquiera cerca.

La ingeniería inversa de un parche solía llevar semanas. Mythos lo hace en una hora.

El equipo rojo de Anthropic mesurado exactamente eso.

Con nada más que la diferencia pública y dos compilaciones, Claude Mythos Preview convirtió 18 parches de Firefox en 8 exploits de ejecución de código funcionales por sí solo. Su primer exploit llegó menos de una hora después de que Mozilla enviara el parche. Aún faltaban 18 días para la versión de Firefox que incluía esa solución.

Los resultados de Windows son aún más difíciles: no hay código fuente, solo archivos binarios eliminados y salida del descompilador. Aun así, de 21 errores del kernel, creó fallas de prueba de concepto para 18 (el más rápido en 31 minutos) y encadenó 8 de ellos hasta el SISTEMA, a un costo de aproximadamente $2,000 cada uno.

Figura 1. Tiempo para reproducir PoC para 21 CVE del kernel de Windows por antrópico

Se pone peor: una de esas cadenas de SISTEMA era para un error que Microsoft había etiquetado como «Explotación poco probable», y esas calificaciones están calibradas para investigadores humanos. Claramente, esa calibración ya no se cumple.

Los modelos públicos de Claude, con sus salvaguardas activadas, también crearon exploits, solo que menos, por lo que no se trata de una capacidad bloqueada detrás de un único modelo cerrado.

Los defensores pueden sentirse un poco reconfortados al saber que convertir un exploit en una intrusión total aún requiere más trabajo, entrega, focalización y evasión. Pero el paso que solía ganarles semanas a los defensores (convertir un parche en un exploit funcional) es exactamente aquel cuyo cronograma se ha derrumbado por completo.

Como lo expresó el propio equipo de Anthropic: «La hora N se acerca más a la realidad en la que operamos ahora».

Lo siento, no puedes salir de esto con parches.

Aquí está la asimetría que rompe el viejo manual: el parche destinado a protegerte es el mismo artefacto que arma al atacante. Oh chico.

Envíe la solución y entregará a los atacantes una hoja de ruta para solucionar el error, y todos los que no hayan actualizado se convertirán en un objetivo. Los investigadores ahora llaman a este punto de inflexión el «vulnpocalipsis», el momento en que un modelo puede convertir una revelación en un arma más rápido de lo que los defensores pueden implementar la solución.

Es por eso que un exploit de 1 día no se parece en nada a lo de hace dos años.

La respuesta instintiva de parchear más rápido es una propuesta perdida. Los números respaldan esto:

  • DBIR 2026 de Verizon sitúa el tiempo medio para reparar una falla conocida explotada en 43 días, frente a los 32 del año anterior, y sólo el 26 por ciento se parcheó por completo. Incluso los que tienen mejor desempeño cierran sólo entre el 30 y el 40 por ciento de las vulnerabilidades conocidas explotadas en la primera semana.
  • El Reloj de Día Cero sitúa el tiempo medio de explotación para 2026 en menos de 24 horas, frente a aproximadamente 53 días en 2024.

Los parches esperan pruebas de regresión, ventanas de cambio y compromisos de tiempo de actividad; Reducir la producción para superar un exploit es simplemente una interrupción diferente. Y con aproximadamente 135 nuevos CVE por día (actualmente un aumento de alrededor del 40 por ciento año tras año), no sorprende que sus equipos nunca puedan eliminar el trabajo atrasado. Las violaciones actuales ocurren cada vez más en esa brecha.

Entonces la pregunta ya no es «¿qué es vulnerable?» Un trabajo atrasado en el que todo tiene una puntuación de 9,8 no prioriza nada. La pregunta que cabe plantearse es: «¿Qué exposiciones puede realmente explotar un atacante aquí? ¿Detendrían nuestros controles el intento y podemos probarlo?».

La validación no te hace parchear más rápido. Hace que la velocidad del parche importe menos.

Obtenga el plan de acción posterior a los Mitos: cinco movimientos, una prueba de aprobación para cada uno y un plan de inicio de cinco días. Empiece a cerrar la brecha ahora. Descargar ahora.

Valide la explotabilidad, no la asuma

Demostrar esto requiere tres métodos, porque ninguno de ellos llega a todo el entorno.

Uno: lanzar un exploit real donde puedas hacerlo de forma segura.

Una cadena de explotación en vivo contra un activo accesible es la prueba más sólida que existe, y es lo que hacen las pruebas de penetración autónomas. Pero un exploit vivo sólo puede detonar cuando sea seguro hacerlo. eso descarta sistemas críticos para el negocio, redes restringidasy segmentos con espacios de aire, que generalmente son los activos que más importan. Descarta todos los CVE que no tengan un exploit público y seguro. Y el primer día, hay un retraso antes de que exista algún exploit. Si lo sumamos, la porción comprobable de forma segura de su exposición total es apenas entre el 10 y el 15 por ciento de su entorno.

No importa cuántas herramientas de pentest tengas, todas acaban chocando contra el mismo muro. El otro 85 a 90 por ciento, las joyas de la corona que no puedes tocar y las amenazas que nadie ha convertido en un arma todavía, es donde realmente reside la decisión.

Dos: para ese 85 a 90 por ciento, compruébelo contra sus controles en lugar de realizar un exploit.

Esto no es leer una configuración y asumir; se trata de ejecutar los comportamientos reales del atacante contra su pila en vivo y observar lo que sucede. Piense en un cohete que no puede lanzar, único en su tipo, tripulado por humanos o quizás aún en desarrollo. Lo demuestras en tierra de todas las formas posibles antes del primer vuelo de prueba, probando cada componente en condiciones reales; si una pieza requerida falla, no volará, y usted lo sabe sin el gasto, la exposición y el peligro de un lanzamiento real.

Un exploit es esencialmente la misma idea: una cadena de técnicas que se ejecutan en secuencia.

Figura 3. Encadenamiento de TTP mediante validación de exposición a Picus

Descomponga un CVE en esa cadena y valide cada enlace con sus controles reales, política de EDR, segmentación, lista de permitidos y firewall.

Rompe un vínculo requerido y sabrás que la exposición no es explotable aquí, con evidencia, incluso sobre los activos que nunca podrás tocar y contra las amenazas que nadie ha convertido en un arma todavía.

Tres: demuestra que tus controles realmente funcionan.

Ejecute continuamente las técnicas de ataque más recientes contra su pila de prevención y detección en vivo, para saber qué se bloquea, qué se escapa silenciosamente y dónde se ha desviado un control, antes de que un atacante lo descubra por usted.

Al ejecutarse juntos, estos dejan de ser tres procesos separados y se convierten en un bucle continuo: validar, decidir, arreglar, revalidar. Ese es el cambio que describe la validación de exposición adversaria de Gartner, y es lo que convierte un hallazgo crítico en una decisión defendible: parchear, mitigar, monitorear o aceptar, en lugar de una suposición basada en una puntuación de gravedad.

Donde encaja Picus

Encontrar la exposición nunca fue la parte difícil. Demostrar que la decisión correcta sí lo es, y ese es el ciclo que Picus ejecuta continuamente, por lo que la respuesta nunca queda obsoleta.

  • Dónde es seguro activar un exploit en vivo, Prueba de penetración autónoma de Picus le ofrece la prueba más sólida que existe al ejecutar la cadena real contra activos accesibles.
  • Para todo lo que no puede tocar de forma segura, los sistemas restringidos, aislados y críticos para el negocio, además de los CVE sin vulnerabilidades aún, Validación de exposición a Picus demuestra la explotabilidad a través del encadenamiento TTP, sin necesidad de detonación, con una respuesta el primer día de divulgación.
  • Y Simulación de ataque y violación de Picus sigue comparando su pila de seguridad en vivo con las técnicas más nuevas. Cuando un control falla, devuelve la firma o regla exacta para cerrar la brecha y luego vuelve a validar que realmente se ha cerrado.

Tres métodos, un bucle. Todo impulsado a la velocidad de la máquina por Enjambre de Picusun equipo de agentes de IA que trabaja dentro de las barreras que tú establezcas, con una cadena de custodia rastreable, sin puntuaciones opacas ni rutas de ataque alucinadas.

Los siguientes son resultados reales para los clientes, al cerrar brechas reales en lugar de comprar más herramientas:

  • 92% menos violaciones de SLA en hallazgos altos y críticos
  • 89% menos MTTR
  • 2 veces la eficacia del control en tres meses

Ese es el caso de negocio: mantener las operaciones en funcionamiento y gastar el presupuesto en lo que cambie el resultado, en lugar de parchear todo y no proteger nada, y prender fuego a sus equipos en el proceso. La pregunta de la junta pasó de «¿estamos parcheados?» a «¿estamos seguros en este momento? ¿Puedes demostrarlo?»

Descubra qué podría realmente explotar un atacante en su entorno antes de que llegue la próxima ola de parches. Solicite su demostración gratuita aquí.

Nota: Este artículo fue escrito por Sıla Özeren HacıoğluIngeniero de Investigación de Seguridad en Picus Security.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Encontrado rápido, solucionado lento: la brecha que la cámara de compensación de IA debe cerrar

La orden ejecutiva centrada en la IA que el presidente Donald Trump firmó el mes pasado dio al Departamento del Tesoro, la Agencia de Seguridad Nacional y la Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) 30 días para establecer un nuevo «centro de compensación de ciberseguridad de IA». La fecha límite venció la semana pasada.

La cámara de compensación está destinada a coordinar el escaneo, el descubrimiento y la validación de vulnerabilidades de software en la infraestructura crítica y luego priorizar cómo se parchean y distribuyen esas vulnerabilidades.

Es el problema correcto a resolver. La pregunta ahora es si lo que se crea realmente lo solucionará.

El riesgo es que la urgencia produzca algo que parezca una cámara de compensación, pero que funcione como un comité: recopile información, convoque reuniones y luego se detenga cuando llegue la parte difícil.

Ir más allá del descubrimiento de errores es una misión crítica

Es contradictorio en un momento en el que el descubrimiento de vulnerabilidades asistido por IA avanza rápidamente, pero la parte difícil ya no es solo encontrar errores. Aquellos de nosotros que trabajamos en la intersección de la IA y la ciberseguridad sabemos dónde está el verdadero cuello de botella. HackerOne lo ha visto de primera mano como socio de lanzamiento en Parchear el planetala iniciativa de OpenAI para utilizar la IA para encontrar y corregir vulnerabilidades en software crítico de código abierto a escala de Internet. La lección que sustenta ese trabajo, e informada por más de una década de ejecución de programas de divulgación de vulnerabilidades, es consistente: las herramientas de inteligencia artificial pueden descubrir vulnerabilidades más rápido de lo que cualquiera puede actuar sobre ellas. Lo que queda atrás es todo lo que viene después del descubrimiento: decidir qué hallazgos son reales, evaluar la gravedad en contexto, escribir y probar una solución, y lograr que las personas responsables de mantener el código afectado acepten e implementen un parche.

Los revisores humanos experimentados con frecuencia no están de acuerdo con las calificaciones de gravedad asignadas por la IA, porque un modelo no puede ver el modelo de amenaza o el contexto operativo de un proyecto. Los proveedores de software, especialmente los muchos mantenedores voluntarios de código abierto de los que depende gran parte de la infraestructura digital actual, enfrentan una cola incesante: verificar la afirmación, evaluar la importancia, redactar el parche, coordinar la divulgación. La IA ha acelerado el volumen entrante sin acelerar aún igualmente la capacidad de nuestra gente y procesos para gestionarlo. Mejores herramientas de búsqueda de errores significan que encontrará más errores. Las mejoras que realmente importan son las que ayudan a los defensores a implementar parches y a implementarlos más rápido.

Esa lección debería estar en el centro de cómo se diseña la cámara de compensación.

Si la cámara de compensación se centra principalmente en la coordinación de escaneo, como enfatiza el texto de la orden ejecutiva, corre el riesgo de ampliar esa brecha en lugar de cerrarla. Un organismo que encuentra más vulnerabilidades pero no puede resolverlas no es una victoria en materia de seguridad. A escala nacional es un generador de backlog.

Sentar las bases para el éxito

La administración puede hacerlo bien, pero requiere construir la infraestructura correcta ahora, no superponerla más tarde.

La cámara de compensación necesita hacer más que escanear coordenadas. En realidad, es necesario clasificar los resultados. Su trabajo principal debería ser filtrar informes para identificar qué hallazgos son verdaderamente creíbles, explotables y con consecuencias para la infraestructura crítica. Utilizando estándares de validación compartidos y priorización basada en riesgos, se puede determinar qué justifica una respuesta nacional. De lo contrario, solo se está automatizando atrasos más grandes.

En segundo lugar, la cámara de compensación también necesita abordar algo más fundamental. Los defensores no tienen los recursos para responder a lo que se informa. Las vulnerabilidades en la infraestructura crítica a menudo residen en código de fuente abierta mantenido por pequeños equipos o individuos sin obligación formal de responder a las divulgaciones y con capacidad limitada para actuar rápidamente. La cámara de compensación debería trabajar con el Instituto Nacional de Estándares y Tecnología (NIST) para desarrollar pautas para los mantenedores de código abierto sobre la estructuración de repositorios y flujos de trabajo para acelerar la revisión e implementación de parches.

Estas pautas deben incluir cómo utilizar parches asistidos por IA y aclarar qué deben hacer los consumidores intermedios de código fuente abierto para ayudar a los mantenedores a abordar las vulnerabilidades. La política federal debería crear incentivos para que los usuarios intermedios compartan la responsabilidad de la remediación a través de financiación, apoyo de ingeniería, desarrollo de parches asistidos por IA y requisitos de adquisición que recompensen la participación en una respuesta coordinada a la vulnerabilidad.

En tercer lugar, la cámara de compensación debería tratar las listas de materiales de software (SBOM), los inventarios estructurados de los componentes que componen un producto de software, como infraestructura fundamental. Los SBOM son los que permiten rastrear dónde se encuentra un componente vulnerable a lo largo de la cadena de suministro. Sin ellos, los hallazgos validados no se corregirán lo suficientemente rápido a escala.

Por último, la cámara de compensación debería medir el éxito basándose en lo que se soluciona, no en lo que se descubre. Las agencias deben publicar datos sobre tasas de validación, tiempo de aplicación de parches, adopción de correcciones y clases recurrentes de vulnerabilidades. Estas métricas ayudan a los sistemas de inteligencia artificial, los proveedores de software y los formuladores de políticas a mejorar continuamente la forma en que se abordan las vulnerabilidades.

Lo más importante es que las agencias que defienden esta cámara de compensación deberían resistir la tentación de construir su modelo operativo desde cero. El sector privado y la comunidad de seguridad de código abierto tienen años de experiencia ejecutando exactamente el tipo de flujos de trabajo de admisión, clasificación y divulgación coordinada de vulnerabilidades que necesita la cámara de compensación. La orden ejecutiva exige sabiamente la colaboración voluntaria con la industria. Esa colaboración debe ser estructural, no consultiva, integrada en la forma en que opera la cámara de compensación desde el principio, no reforzada después de que la arquitectura ya esté establecida.

La cámara de compensación puede funcionar. Pero el desafío ya no es encontrar vulnerabilidades. Se trata de construir un sistema que pueda convertir los descubrimientos en acciones. Así es como se debe medir su éxito.

Ilona Cohen

Escrito por Ilona Cohen

Ilona Cohen es directora jurídica y directora de políticas de HackerOne, donde supervisa la función jurídica global de la empresa y lidera su trabajo de políticas públicas con gobiernos y reguladores. Anteriormente se desempeñó como abogada principal del presidente Barack Obama y consejera general de la Oficina de Administración y Presupuesto de la Casa Blanca, y fue directora jurídica y de cumplimiento de Aledade antes de unirse a HackerOne en 2022.

Agencias Intel: los modelos de inteligencia artificial de Frontier remodelarán la ciberseguridad más rápido de lo esperado

Las agencias de inteligencia de Estados Unidos, Canadá, Reino Unido, Australia y Nueva Zelanda advierten que los modelos avanzados de IA capaces de causar estragos en el dominio cibernético están a “meses” de estar disponibles públicamente.

En una declaración conjunta, la alianza Five Eyes dice que esperan que el tipo de capacidades de piratería avanzadas proporcionadas por modelos fronterizos como Fable 5 de Anthropic y Daybreak de OpenAI estén ampliamente disponibles para el público dentro de un año, a pesar de los esfuerzos de las empresas de IA para retenerlas o restringir su acceso.

«Se prevé que los modelos Frontier Al superen las expectativas actuales de la industria, transformando fundamentalmente las capacidades cibernéticas tanto ofensivas como defensivas», dijeron las agencias. «El cronograma no es de años, sino de meses».

La declaración, que incluía firmas del director de la Dirección de Ciberseguridad de la NSA, David Imbordino, y del director interino de CISA, Nick Andersen, no cita específicamente fuentes o métodos secretos o clasificados para llegar a esta conclusión.

Pero gran parte de la justificación subyacente proporcionada por las agencias de inteligencia también se alinea con lo que los expertos públicos en ciberseguridad e inteligencia artificial han estado advirtiendo durante meses.

Los modelos de IA capaces de explotar las debilidades de la ciberseguridad ya están disponibles hoy a través de múltiples canales: modelos comerciales más antiguos, versiones de código abierto o fuentes extranjeras y del mercado negro.

Las agencias señalan los sistemas heredados, los ciclos de parcheo lentos, la conectividad innecesaria a Internet, los controles débiles de identidad y acceso y la falta de planificación previa a los incidentes por parte de las organizaciones como debilidades clave que la IA explotará con excelencia.

Y si bien se dice que los modelos más nuevos como Mythos son significativamente más poderosos para tareas relacionadas con la ciberseguridad, el ritmo vertiginoso del desarrollo de modelos de frontera a menudo significa que la IA de frontera restringida de ayer es La IA gratuita y de código abierto del mañana.

«El rápido ritmo del desarrollo de la IA significa que las suposiciones de riesgo cibernético pueden quedar obsoletas en meses, no en años», escribieron las agencias. «Debemos actuar antes y estar preparados para adaptarnos y resistir las amenazas cambiantes».

Desde que los grandes modelos de lenguaje irrumpieron en escena, los modelos de código abierto se han retrasado entre 6 y 8 meses con respecto a las empresas de inteligencia artificial más grandes.

Para dar una idea de lo rápido que se desarrolla este campo: las capacidades descritas en el informe de inteligencia de amenazas de Amazon que convenció a la administración Trump de imponer controles de exportación a Fable 5 ya podrían lograrse a través de modelos más antiguos como Claude Opus y Claude Sonnet, así como modelos chinos de código abierto.

Como resultado, Anthropic cerró el acceso a sus modelos Fable 5 y Mythos 5 y, a pesar de publicar una declaración de que creen que la decisión de la Casa Blanca fue un «malentendido», la disputa sigue resuelta.

Programas como el Proyecto Glasswing de Anthropic y el Programa Trusted Access for Cyber ​​de OpenAI proporcionan sistemas de IA a organizaciones para la ciberdefensa. El objetivo es dar a los defensores una ventaja para encontrar y corregir vulnerabilidades antes de que los sistemas de inteligencia artificial puedan explotarlas de forma rutinaria en los próximos años.

Sin embargo, a pesar de todo el temor que rodea a la nueva tecnología, la orientación recomendada es en gran medida la misma que ha sido durante décadas. Los gobiernos, las empresas y los líderes deben dejar de tratar la seguridad digital de su trabajo como una ocurrencia tardía o una cuestión de cumplimiento.

«El éxito vendrá de lograr los conceptos básicos correctos, actuar rápidamente e integrar la seguridad cibernética en la estrategia comercial central», escribieron las agencias. «Aquellos que no lo hagan se enfrentarán a una creciente desventaja operativa y estratégica».

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

El FBI advierte sobre un kit de phishing de rápido crecimiento dirigido a usuarios de Microsoft 365

El FBI advierte a las organizaciones y defensores sobre Kali365, una creciente plataforma de phishing como servicio que recupera tokens de acceso a Microsoft 365, emitiendo un anuncio de servicio publico Jueves.

El conjunto de herramientas evita la autenticación multifactor y abusa de las autorizaciones de código de dispositivo OAuth mediante señuelos de phishing que se hacen pasar por servicios empresariales comunes. Esta técnica otorga a las aplicaciones controladas por ciberdelincuentes acceso a cuentas de Microsoft 365, lo que abre a las víctimas a una serie de actividades maliciosas posteriores, que incluyen robo de datos, fraude, extorsión y ataques de ransomware.

Kali365 es una de las muchas herramientas de phishing de códigos de dispositivos que están surgiendo rápidamente y que están ganando popularidad como un medio más eficaz para que los ciberdelincuentes eludan los controles de seguridad mientras abusan de las páginas legítimas de autorización de dispositivos de Microsoft, según los investigadores.

En lugar de obtener acceso a cuentas mediante kits de phishing que roban credenciales y códigos de autenticación de segundo factor, las plataformas de phishing con código de dispositivo conectan una aplicación maliciosa a una cuenta legítima con un único código. El proceso requiere menos pasos y menos interacción con el usuario, pero las víctimas deben copiar y pegar un código generado por la plataforma Kali365 para otorgar acceso.

«Vemos bastante de esta actividad de phishing de código de dispositivo, pero gran parte parece muy similar. Todos utilizan los mismos tipos de señuelos, los mismos tipos de contenido, la misma marca», dijo a CyberScoop Selena Larson, investigadora senior de amenazas en Proofpoint. «Es en gran medida generado por la IA, impulsado por la IA, y creo que los actores de amenazas lo encuentran bastante efectivo porque estamos viendo que este cambio ocurre de una vez».

Los investigadores de Proofpoint observaron siete herramientas de phishing de códigos de dispositivos que parecía casi idéntico durante un período de 10 días el mes pasado.

El phishing de código de dispositivo no es nuevo, pero plataformas como Kali365 han integrado nuevas técnicas que difieren del phishing MFA y, como resultado, podrían ser más efectivas. «Es algo a lo que la gente quizás no esté acostumbrada. Es un poco más elegante», dijo Larson.

Esto también explica en parte por qué estas herramientas cibercriminales están creciendo tan rápidamente. Larson dijo que Proofpoint observó una explosión en la actividad de phishing de códigos de dispositivos a partir de febrero.

En abril, Kali365 estaba en funcionamiento y se distribuía principalmente en Telegram, según el FBI. «Kali365 reduce la barrera de entrada, brindando a los atacantes menos técnicos acceso a señuelos de phishing generados por IA, plantillas de campaña automatizadas, paneles de seguimiento de individuos/entidades específicos en tiempo real y capacidades de captura de tokens OAuth», dijo la agencia en la advertencia pública.

Investigadores de Arctic Wolf Labs, que también ha estado rastreando campañas a gran escala vinculadas a Kali365dijo que la plataforma cobra a los afiliados 250 dólares por 30 días de servicio o 2.000 dólares por un año completo.

Kali365 almacena los tokens de actualización y acceso de OAuth que captura y los pone a disposición de los afiliados en su plataforma. Esos tokens también pueden ser compartidos y reutilizados por otros ciberdelincuentes que no participaron en el señuelo de phishing inicial, agregaron los investigadores de Arctic Wolf.

El FBI también señaló que estos tokens de Microsoft 365 brindan acceso persistente, lo que permite a los atacantes navegar por múltiples servicios de Microsoft sin una contraseña ni solicitudes MFA adicionales.

«La identidad puede ser muy, muy poderosa una vez que estás en una organización», dijo Larson, y agregó que los atacantes pueden abusar de ese acceso para hacerse pasar por personas, acceder y robar datos para extorsionar, cometer fraude y desplegar malware.

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

Los funcionarios de la agencia de espionaje dicen que la ansiedad por perder el empleo y moverse rápido y «seguro» son algunos de los principales desafíos en la reforma de la fuerza laboral de IA

Como muchas organizaciones, la Agencia Nacional de Inteligencia Geoespacial está tomando medidas para integrar herramientas de inteligencia artificial en sus operaciones comerciales.

Jay Harless, director de desarrollo humano de la NGA, dijo que la agencia está tratando de lograr un equilibrio: actuar lo suficientemente rápido como para mantener el ritmo de lo que los funcionarios de seguridad nacional de Estados Unidos ven cada vez más como una carrera armamentista de inteligencia artificial con países adversarios como Rusia y China, pero no tan rápido como para alterar los métodos probados de recopilación de inteligencia.

«Uno de nuestros principales impulsores es que nuestros adversarios estaban invirtiendo mucho, por lo que existe la presión de adelantarnos y hacerlo de forma segura», dijo Harless el martes en la conferencia de prensa. Foro federal de Workdaypresentado por Scoop News Group. «También nos damos cuenta de que algunos de nuestros adversarios pueden no tener los mismos límites legales y éticos que nosotros y nuestros socios necesitamos».

Harless dijo que la agencia y otros miembros de la comunidad de inteligencia están trabajando para construir sistemas con IA agente que opere y pueda acelerar la toma de decisiones «dentro de límites seguros». Eso significa construir nueva infraestructura de TI, protocolos de validación, monitorear sesgos o comportamientos deshonestos e implementar mecanismos de rendición de cuentas.

“Nos estamos moviendo rápido y con seguridad al distinguir lo que debe automatizarse, lo que debe aumentarse y lo que debe mantenerse puramente humano, porque hay algunas cosas que siempre serán [human-operated]”, dijo.

Una pieza clave es descubrir exactamente cómo debería encajar la IA en el trabajo. Sasha Muth, subdirectora de desarrollo humano de la NGA, dijo que la agencia prevé un esfuerzo de tres a cinco años para transformar su fuerza laboral y su infraestructura de TI para la era de la IA. Este año se dedicará en gran medida a poner en marcha “elementos estructurales” sobre cuándo y cómo los analistas utilizan la IA, y a reevaluar qué cualificaciones debería exigir la agencia para los puestos de nivel inicial.

Pero ese esfuerzo también está causando tensiones dentro de la fuerza laboral, y Muth reconoció que parte del desafío es convencer a los empleados de base de que la tecnología los ayudará, no los reemplazará. La agencia contrató a su primer director de inteligencia artificial en 2024, y su próximo plan estratégico de tres años se centrará en la gestión del cambio, el desarrollo profesional y la actualización de las habilidades laborales de los empleados.

Muth dijo que están enfocados en desarrollar sus necesidades de capital humano porque uno de sus mayores temores es que durante esa transición de cinco años «vamos a perder gran parte de nuestra experiencia» al automatizar funciones y no hacer lo suficiente para modernizar los requisitos laborales.

«Lo vemos como una gran transformación, no sólo por utilizar la tecnología, sino por mover a nuestra fuerza laboral junto con nosotros, tenerlos entusiasmados con los cambios y no temerosos, porque hay mucho miedo… de que su trabajo desaparezca, de que no lo tengan», dijo.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

Cinco lugares donde los SOC maduros mantienen el MTTR rápido y otros pierden el tiempo – CYBERDEFENSA.MX

Los equipos de seguridad suelen presentar el MTTR como un KPI interno. Los líderes lo ven de otra manera: cada hora que una amenaza permanece dentro del entorno es una hora de posible filtración de datos, interrupción del servicio, exposición regulatoria y daño a la marca.

La causa fundamental del lento MTTR casi nunca es «falta de analistas». Casi siempre se trata del mismo problema estructural: inteligencia sobre amenazas que existe fuera del flujo de trabajo. Feeds que requieren búsqueda manual. Informes que viven en una unidad compartida. Enriquecimiento que ocurre en una pestaña separada. Cada transferencia cuesta minutos; en el transcurso de una jornada laboral, esos minutos se convierten en horas.

Los SOC maduros han colapsado esas transferencias. Su inteligencia está integrada en el propio flujo de trabajo en el momento exacto en que se debe tomar una decisión. A continuación se muestran los cinco lugares donde la separación es más importante.

1. Detección: detectar amenazas antes de que se conviertan en incidentes

En muchos SOC, la detección comienza solo cuando se activa una alerta. En ese punto, es posible que el atacante ya tenga un punto de apoyo, perseverancia o algo peor.

Los SOC maduros cambian esta dinámica al ampliar su visibilidad más allá de las señales internas. Con ANY.RUN Fuentes de inteligencia sobre amenazasingieren continuamente nuevos indicadores de ataques del mundo real y los comparan con su propia telemetría. Esto significa que la infraestructura sospechosa puede detectarse incluso antes de que active las alertas tradicionales.

El efecto es sutil pero poderoso. La detección avanza hacia arriba. En lugar de reaccionar ante incidentes confirmados, los equipos comienzan a detectar la actividad en sus primeras etapas, cuando la contención es más rápida y mucho menos costosa.

TI Feeds: fuentes de datos y beneficios

Desde una perspectiva empresarialaquí es donde el riesgo se reduce silenciosamente. Cuanto antes se identifique una amenaza, menos oportunidades tendrá de convertirse en una infracción costosa.

2. Triaje: convertir la incertidumbre en claridad instantánea

Si la detección se trata de ver, la clasificación se trata de decidir. Y aquí es donde muchos SOC pierden impulso.

En entornos menos maduros, la clasificación a menudo se convierte en una miniinvestigación. Los analistas alternan entre herramientas, buscan contexto y escalan alertas «por si acaso». El proceso se vuelve cauteloso, lento y costoso en términos de esfuerzo humano.

Los SOC maduros comprimen este paso drásticamente. Usando ANY.RUN Búsqueda de inteligencia de amenazasenriquecen los indicadores al instante, extrayendo el contexto de comportamiento de ejecuciones de malware reales. En lugar de adivinar si algo es malicioso, los analistas comprenden inmediatamente qué hace y qué tan grave es. Las decisiones se vuelven más rápidas, las escalaciones más precisas y los analistas de nivel 1 manejan mucho más por sí solos. Por ejemplo, simplemente busque un dominio sospechoso detectado en su perímetro y descubra instantáneamente que pertenece a la infraestructura de robo de MacSync:

Búsqueda de dominios con un veredicto rápido «malicioso» y IOC

Lo que acelera aún más este proceso es la búsqueda impulsada por IA dentro de TI Lookup. En lugar de depender de una sintaxis precisa, filtros complejos o una profunda familiaridad con los parámetros de consulta, los analistas pueden describir lo que buscan y traducirlo en consultas estructuradas, eliminando una capa de fricción que tradicionalmente ralentiza las investigaciones.

Esto no sólo hace que los expertos sean más rápidos; hace que los analistas menos experimentados sean mucho más eficaces. La barrera para las capacidades de búsqueda avanzada cae y el tiempo dedicado a descubrir cómo buscar se reemplaza por centrarse en lo que significan los resultados. Las decisiones se vuelven más rápidas, las escalaciones más precisas y los analistas de nivel 1 manejan mucho más por sí solos.

para el negocioesto se traduce en eficiencia que no requiere contrataciones adicionales. El SOC simplemente se vuelve más capaz con los mismos recursos.

Detenga las amenazas antes de que empiecen a costar: integrar TI en vivo.

3. Investigación: de pistas fragmentadas a una historia coherente

La investigación es donde el tiempo puede alargarse más. En muchos SOC, es un proceso de unir fragmentos: registros de un sistema, verificaciones de reputación de otro, conjeturas de comportamiento basadas en datos limitados.

Esta fragmentación es costosa. No sólo en minutos, sino en carga cognitiva.

Los SOC maduros reducen esa complejidad al anclar las investigaciones en inteligencia rica en contexto. Con ANY.RUN ecosistema de inteligencia de amenazas: los indicadores no son sólo etiquetas. Están conectados a datos de ejecución reales, cadenas de ataques y comportamientos observables.

En lugar de reconstruir lo que pudo haber sucedido, los analistas pueden ver lo que realmente sucedió. La investigación se centra menos en la búsqueda y más en la comprensión.

Este cambio acorta el tiempo de análisis y eleva la calidad general de las decisiones. También permite a los analistas menos experimentados operar con mayor confianza, lo que a menudo es una ventaja que se pasa por alto.

Desde un punto de vista empresarialinvestigaciones más rápidas y claras significan un tiempo de permanencia reducido, lo que limita directamente la escala del daño potencial.

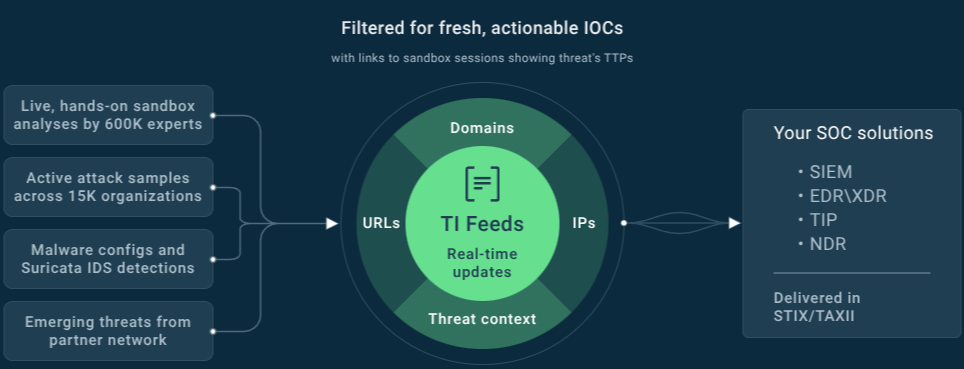
Basada en datos en tiempo real de más de 15 000 organizaciones y 600 000 analistas que detonan malware en vivo y muestras de phishing todos los días, esta inteligencia de comportamiento conecta IOC sin procesar con la ejecución de ataques reales, TTP y artefactos. ¿El resultado? El MTTR cae drásticamente porque el contexto es instantáneo, la automatización es precisa y las decisiones son seguras.

4. Respuesta: actuar a la velocidad de la confianza

Incluso cuando se identifica una amenaza, la respuesta puede demorarse. Los pasos manuales, los manuales inconsistentes y los retrasos entre la decisión y la acción estiran el MTTR.

Los SOC maduros tratan la respuesta como algo que debería ocurrir casi automáticamente una vez que se confirma una amenaza. Al integrar ANY.RUN Threat Intelligence Feeds en las plataformas SIEM y SOAR, lo que garantiza que los indicadores maliciosos conocidos desencadenen acciones inmediatas como el bloqueo o el aislamiento.

Integraciones y conectores de TI Feeds

Hay cierta elegancia en esto. El sistema no reacciona con vacilación, sino con certeza. El tiempo entre “sabemos que esto es malo” y “está contenido” se reduce a segundos.

para el negocioaquí es donde se minimiza el impacto operativo. Una contención más rápida reduce el tiempo de inactividad, protege los activos críticos y evita que las interrupciones se produzcan en cascada entre los sistemas.

5. Búsqueda y prevención de amenazas: aprender antes de que vuelva a doler

La diferencia final entre SOC maduros y menos maduros radica en lo que sucede entre incidentes.

Los equipos reactivos pasan de una alerta a otra y a menudo encuentran variaciones del mismo ataque sin darse cuenta. Hay poco tiempo o estructura para el trabajo proactivo.

Los SOC maduros crean deliberadamente ese espacio. Con ANY.RUN Informes de amenazas y fuentes de inteligencia continuamente actualizadas, rastrean las campañas emergentes, comprenden las técnicas de los atacantes y adaptan sus defensas con anticipación.

Con el tiempo, esto crea un efecto compuesto. El SOC no sólo responde más rápido. Para empezar, encuentra menos incidentes.

Desde una perspectiva empresarialaquí es donde la ciberseguridad comienza a parecer menos una extinción de incendios y más una gestión de riesgos. Menos sorpresas, menos interrupciones y una postura de seguridad general más sólida.

A dónde va realmente el tiempo

Lo que queda claro en las cinco áreas es que los retrasos rara vez se deben a un solo fracaso dramático. Provienen de pequeñas y repetidas ineficiencias. Una parte faltante de contexto aquí, una búsqueda adicional allá, una decisión retrasada en algún punto intermedio.

Individualmente, estos momentos parecen menores. Juntos, extienden el MTTR mucho más allá de lo que debería ser.

Los SOC maduros resuelven esto no acelerando a las personas, sino rediseñando la forma en que fluye la información. Cuando la inteligencia sobre amenazas de ANY.RUN, que incorpora TI Feeds, TI Lookup y Threat Reports, se integra en los flujos de trabajo diarios; la necesidad de buscar, verificar y cotejar se reduce drásticamente. La obra cambia de naturaleza. Los analistas dedican menos tiempo a buscar datos y más a tomar decisiones.

Impulse su SOC hasta la madurez con inteligencia de amenazas conductuales. Reduzca el MTTR y proteja los ingresos.

Contacta con ANY.RUN y elige tu plan

Para el liderazgo, las implicaciones son sencillas pero significativas.

Mejorar el MTTR no es sólo un objetivo técnico. Es una palanca empresarial. Una detección y respuesta más rápidas reducen la probabilidad de incidentes importantes, limitan las interrupciones operativas y mejoran el retorno de las inversiones en seguridad existentes.

ANY.RUN Threat Intelligence respalda esto en cada etapa de las operaciones del SOC:

  • Aporta visibilidad más temprana de las amenazas;
  • Acelera la toma de decisiones durante el triaje;
  • Simplifica las investigaciones con un contexto conductual real;
  • Permite una respuesta más rápida y automatizada;
  • Fortalece la defensa proactiva a través de un conocimiento continuo.

El resultado no es sólo un SOC más rápido, sino una organización más resiliente.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Los atacantes están explotando la IA más rápido de lo que los defensores pueden seguir el ritmo, advierte un nuevo informe

La ciberseguridad está entrando en “una nueva fase” a medida que las herramientas de inteligencia artificial han madurado y han dado a los defensores de TI mucho menos tiempo para responder a los ciberataques y otras amenazas, según un nuevo informe publicado el lunes.

El informeescrito por el contratista federal Booz Allen Hamilton, concluye que los actores de amenazas han adoptado la IA más rápidamente que los gobiernos y las empresas privadas la adoptaron para la ciberdefensa.

Señala múltiples incidentes en los últimos dos años, como ataques llevados a cabo con la ayuda de Claude de Anthropic, que muestran que tanto los ciberdelincuentes como los grupos de piratería patrocinados por el estado se están moviendo y escalando más rápido que nunca.

Brad Medairy, vicepresidente ejecutivo y líder de la práctica de negocios cibernéticos de Booz Allen, dijo a CyberScoop que una de las mayores ventajas que los LLM han brindado a los atacantes es la capacidad de identificar lugares donde las ventanas están «ligeramente abiertas» (debilidades oscuras en un sistema como una vulnerabilidad perimetral) y luego usar rápidamente un exploit para establecer persistencia.

«Si tienes una vulnerabilidad en tu perímetro y el adversario se mete dentro del muro, en ese momento se moverá a la velocidad de la máquina», dijo.

El informe de Booz Allen sostiene que la mayoría de las operaciones defensivas de ciberseguridad, por el contrario, todavía dependen de procesos más lentos y orientados a los humanos que pueden tener dificultades para mantener ese ritmo más rápido.

Por ejemplo, cuando la Agencia de Seguridad de Infraestructura y Ciberseguridad agrega un CVE a su lista de vulnerabilidades explotadas conocidas, los defensores tienen plazos de 15 días para implementar un parche. Eso sería insuficiente para algo como HexStrike, un marco de seguridad de inteligencia artificial de código abierto popular entre los ciberdelincuentes que explotó “miles” de productos Citrix Netscaler en menos de 10 minutos utilizando un único CVE crítico.

Booz Allen Hamilton vende herramientas de ciberseguridad de IA, pero las conclusiones principales del informe coinciden con lo que dicen otros expertos en ciberseguridad independientes y externos, a saber, que los grandes modelos lingüísticos han sido de gran ayuda para los ciberdelincuentes y los Estados-nación.

El informe describe dos modelos generales que tienen los actores maliciosos para utilizar la IA.

En uno, se convierte en un amplificador para sus operaciones de piratería individuales. Este enfoque utiliza LLM para agregar velocidad y escala a lo que los piratas informáticos ya están haciendo, mientras mantiene al ser humano informado sobre las decisiones clave. Con este enfoque, «un solo operador que utilice herramientas agentes puede ejecutar acciones de reconocimiento, explotación y seguimiento en docenas de objetivos a la vez».

El otro modelo, llamado “orquestación”, se parece más a la codificación de vibraciones, conectando el LLM a herramientas de seguridad ofensivas, apuntándolo a un objetivo y estableciendo los límites y parámetros del agente.

Medairy dijo que es probable que la regulación y las políticas en torno a la IA sigan rezagadas con respecto a su desarrollo, lo que obligará a los funcionarios de ciberseguridad a tomar decisiones difíciles sobre el cambio a defensas automatizadas y asistidas por IA para mantenerse al día. En este escenario, las organizaciones planificarían y ejecutarían ejercicios teóricos con anticipación para determinar cómo sus agentes de IA deberían responder a un ataque en curso, qué límites o parámetros establecer y qué activos priorizar.

Pero existen riesgos reales al traspasar funciones cibernéticas o de TI críticas a un sistema de inteligencia artificial. Amazon tiene tratado con múltiples interrupciones relacionadas con cambios de software realizados de forma automatizada a través de IA, y recientemente requirió que sus ingenieros senior aprobaran personalmente cualquier cambio de código asistido por IA.

Medairy reconoció los riesgos, pero señaló que “el adversario obtiene un voto” y ya ha tomado medidas para explotar los sistemas de inteligencia artificial para la seguridad ofensiva, por lo que los defensores tendrán que reevaluar cómo es la “tolerancia aceptable al riesgo” cuando se trata de defensa a la velocidad de la máquina.

«Creo que nos veremos obligados a salir de nuestra zona de confort y realmente adoptar parte de esta remediación más automatizada mucho más rápido de lo que probablemente nos sentimos cómodos», dijo.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.