Los investigadores muestran que una sola visita a una página web maliciosa puede comprometer el navegador Tor – CYBERDEFENSA.MX

Nebula Security dice que una falla JIT de Firefox parcheada podría activarse simplemente visitando una página web maliciosa y también se usó para comprometer el navegador Tor.

Seguimiento como CVE-2026-10702el error proporciona ejecución de código arbitrario dentro del proceso de renderizado del navegador. Mozilla lo calificó como Alto y lo arregló en el Actualización de Firefox 151.0.3.

«No se requieren configuraciones ni interacción adicional del usuario», dijo a The Hacker News Eten Zou, director ejecutivo de Nebula Security. «Visitar una página web maliciosa es suficiente para activarlo», dijo Zou, todas las versiones del navegador Tor que incorporaban una versión vulnerable de Firefox se vieron afectadas, aunque los investigadores no han identificado las versiones exactas de Tor.

Por sí solo, el error ejecuta código sólo dentro del proceso de contenido aislado de Firefox. Nebulosa material de explotación público publicado y utilizó la falla como la primera etapa de IonStack, una cadena de navegador a kernel creada para un dispositivo ARM64 con Android 17. El código de extremo a extremo publicado apunta a una compilación compatible con Google, aunque Zou dijo que la falla del navegador en sí no es específica de ARM.

El código público contiene compensaciones de Firefox 151.0 para la compilación ARM64 Android 17 compatible. Zou dijo que cada paso de explotación es independiente de la arquitectura y describió la ruta x86 como más estable, aunque Nebula no ha completado la cadena completa para esa arquitectura.

Ciberseguridad

Los usuarios de Firefox deben actualizar a la última versión. The Hacker News rastreó la declaración de alias defectuosa a través del historial fuente de Mozilla hasta Error 1995077que aterrizó para Firefox 147. La anulación está presente en Firefox 151.0.2 y ausente de Firefox 151.0.3. Eso sitúa el rango de versiones estables afectadas entre Firefox 147 y 151.0.2.

El aviso de Mozilla no incluye Firefox ESR y la anulación defectuosa no está presente FirefoxESR 140.12. Al 28 de julio de 2026, el registro de fuente primaria disponible no establece explotación contra usuarios en la naturaleza.

en su análisis técnicoNebula rastrea el problema hasta MObjectToIterator cuando se ejecuta con skipRegistration establecido en verdadero. El compilador justo a tiempo (JIT) de Firefox convierte JavaScript que se ejecuta con frecuencia en código de máquina nativo y, para hacerlo de forma segura, debe rastrear qué operaciones pueden tocar la memoria.

Firefox trató la operación como una lectura, aunque al resolver una propiedad diferida se puede asignar un búfer de ranuras dinámicas de reemplazo y liberar el anterior.

La numeración de valores globales luego trató una carga posterior del búfer de ranuras como redundante y reutilizó el puntero anterior después de que se volvió obsoleto. Nebulosa exploit liberado recupera la asignación liberada, filtra un puntero de clase oculta, crea un objeto falso y corrompe un Uint8Array para obtener memoria de lectura y escritura arbitraria. Luego, el código de Android cambia las protecciones de la memoria y redirige un punto de entrada de la función WebAssembly al código shell ARM64.

La falla activa un contrato de compilador limitado: una operación capaz de reemplazar el búfer de ranuras dinámicas del objeto fue etiquetada como lectura. Ese contrato incorrecto permitió que una lógica de optimización válida conservara un puntero que el tiempo de ejecución ya había invalidado.

Ciberseguridad

Mozilla corrección a nivel de fuente elimina el manejo personalizado de alias de solo lectura de ObjectToIterator y ajusta la operación del iterador relacionado. Eso evita que el optimizador trate un paso con capacidad de mutación como una carga inofensiva y conserve el puntero obsoleto.

La segunda etapa de IonStack es CVE-2026-43499, una falla futex separada del kernel de Linux que Nebula llama GhostLock. CVE-2026-10702 proporciona un punto de apoyo para el navegador remoto; CVE-2026-43499 lo lleva a la raíz de la versión de Android compatible.

Zou dijo que GhostLock se invoca directamente desde Firefox. Añadió que el entorno limitado de Android, más débil, facilita la explotación, pero Nebula no cree que un entorno limitado de escritorio más potente prevenga el ataque.

La actualización de Firefox bloquea el punto de entrada documentado del navegador, pero no parchea GhostLock.

Un fallo en la extensión de Adobe Acrobat permite que sitios maliciosos lean datos web de WhatsApp – CYBERDEFENSA.MX

Investigadores de ciberseguridad han revelado detalles de un cadena de vulnerabilidad ahora parcheada en la extensión Adobe Acrobat Chrome que tiene más de 314 millones de usuarios y que, de ser explotada, podría facilitar un secuestro silencioso de los datos de WhatsApp de un usuario.

La deficiencia ha sido nombrada en código. Lector hermético por Laboratorios Guardio. Se rastrea oficialmente como CVE-2026-48294 (Puntuación CVSS: 7,4), y la vulnerabilidad se describe como un caso de vulnerabilidad de divulgación de datos de origen cruzado de clase de secuencias de comandos entre sitios universales (UXSS). Afecta a todas las versiones de la extensión (ID: efaidnbmnnnibpcajpcglclefindmkaj) antes e incluyendo 26.5.2.2.

La explotación exitosa de la falla puede eludir la política del mismo origen del navegador y acceder a los datos vinculados a la sesión de la víctima en todos los orígenes. El único requisito previo es que requiera la interacción del usuario. Se debe convencer a la víctima para que visite una URL creada con fines malintencionados o interactúe con una página web comprometida que active la ruta del código vulnerable de la extensión.

Ciberseguridad

En otras palabras, un atacante puede utilizar la falla como arma para obtener acceso de lectura de origen cruzado a datos vinculados a sesiones. Esto puede incluir contenido autenticado de aplicaciones web de terceros cargadas en el navegador de la víctima.

«La configuración es casi insultantemente ordinaria: una página controlada por un atacante, diseñada para parecerse al tipo de página a la que se llega a través de resultados de búsqueda, correos electrónicos de marketing, etc.», dijo el investigador de Guardio Labs, Shaked Biner, en un informe compartido con The Hacker News. «El visitante, que ya tiene instalada la extensión Adobe Acrobat, abre esa página».

«La página activa un motor inactivo dentro de la extensión y llega directamente a WhatsApp Web. Segundos después, la vista web renderizada de WhatsApp (la lista de chat, los nombres de los contactos, los mensajes, el nombre del perfil, el texto de cualquier conversación abierta) es todo WhatsApp en manos del atacante».

Lo notable de la falla es que no requiere que un mal actor instale malware a través de otros medios, phishing las credenciales de un usuario o extraiga su cookie de sesión. Todo lo que necesita es que la víctima visite la página web diseñada.

La secuencia completa de acciones es la siguiente:

  • Una página controlada por un atacante llama a un elemento iframe cargado desde los recursos de extensión.
  • El iframe envía comandos para modificar la configuración y activar el motor Hermes, que maneja la integración de WhatsApp en la extensión solo si se habilita una característica específica («floodgate-add»).
  • La página del atacante abre WhatsApp Web en una pestaña del navegador en segundo plano.
  • El iframe envía comandos directamente al motor dirigidos a la pestaña de WhatsApp después de obtener el ID numérico de la pestaña.
  • El motor manipula WhatsApp Web inyectando un formulario POST en el DOM de WhatsApp para robar datos de WhatsApp.

«¿Por qué enviar un formulario lleva el texto del chat fuera del origen de WhatsApp? Dos habilitadores de las especificaciones HTML: un elemento de opción sin atributo de valor envía su contenido de texto, y el contenido de texto de un nodo es la concatenación de todo lo que se representa debajo de él», explicó Biner. «¡Mueva el cuerpo vivo y el valor enviado de la opción se convertirá en el texto completo de la página renderizada!»

Ciberseguridad

«El segundo facilitador es que la política de seguridad de contenido de WhatsApp Web no incluye ninguna directiva de acción de formulario, y según la especificación, esa ausencia significa que un envío de formulario de nivel superior puede navegar a cualquier origen. Por lo tanto, WhatsApp mismo realiza la navegación, PUBLICANDO su propio DOM renderizado en nuestro punto final controlado y luego procesando diligentemente todo lo que enviamos de regreso».

Como resultado, un actor de amenazas puede explotar HermeticReader para capturar la lista de chat renderizada, los nombres de los contactos, las vistas previas de los mensajes, el nombre del perfil y el texto visible de la conversación abierta.

«La industria centra su atención en las dramáticas clases de hazañas y deja que la plomería suponga que nadie las examinará detenidamente», concluyó Guardio. «La composición es la amenaza. Los defectos a nivel de plomería se convierten en el colapso a nivel del edificio, y cuanto mayor es la base de instalación, más tiempo permanece el edificio antes de que alguien revise las juntas».

La falla de AWS Kiro permitió que una página web envenenada reescribiera su configuración y código de ejecución – CYBERDEFENSA.MX

El texto oculto en una página web fue suficiente para hacer kiroel IDE de codificación agente de AWS, reescribe su propio archivo de configuración y ejecuta el código de un atacante en la máquina de un desarrollador, sin que ningún paso de aprobación pueda detenerlo.

Intezer, en una investigación con Kodem Security, descubrió que una solicitud tan común como pedirle a Kiro que resuma una página podría terminar en la ejecución remota de código. AWS solucionó el problema y no se le asignó ningún CVE.

El modelo de seguridad de Kiro se basa en que un humano haga clic en «permitir». El agente puede ejecutar comandos de shell, recuperar URL y editar archivos, y el diseño supone que un desarrollador revisa cualquier cosa riesgosa antes de que suceda. Ese paso de aprobación es el límite de seguridad, y la falla permitió que un atacante lo pasara sin que al desarrollador se le ofreciera ninguna opción.

El punto débil fue el archivo que le dice a Kiro qué herramientas externas cargar. Kiro lee su lista de servidores Model Context Protocol y el comando exacto utilizado para iniciar cada uno, desde ~/.kiro/settings/mcp.json.

Cuando ese archivo cambia, Kiro lo recarga y ejecuta lo que describe, en el host, con los privilegios del desarrollador. En el momento de la investigación, Kiro podía escribir en mcp.json por sí solo con su herramienta fsWrite, sin necesidad de aprobación, y recargarlo automáticamente.

Ciberseguridad

Cualquiera que pudiera influir en el contenido de ese archivo podría registrar un servidor cuyo comando de inicio fuera código arbitrario, y se ejecutaría en el momento en que Kiro recargara.

Introducir el texto en el contexto de Kiro es la parte fácil. El agente extrae contenido externo cada vez que un desarrollador le pide que busque una URL, lea documentación o busque en la web. Intezer prueba de concepto plantó sus instrucciones en texto blanco de un píxel (color:#fff;font-size:1px) en una página de documentación API que de otro modo sería normal.

El desarrollador ve una referencia de API limpia. Kiro lee el bloque oculto como una tarea de configuración, escribe el servidor malicioso en mcp.json y lo recarga. En cuestión de segundos, el servidor fraudulento se inicia y el código del atacante se ejecuta.

En la demostración de Intezer, la carga útil solo llamaba a casa con el nombre de host, el nombre de usuario y la plataforma de la máquina cada diez segundos, lo suficiente para demostrar la ejecución. La misma primitiva podría ejecutar cualquier comando disponible para el desarrollador, suficiente para robar credenciales y código fuente, plantar persistencia o acceder a cualquier sistema interno al que pueda acceder.

Los investigadores mantuvieron su devolución de llamada apuntando a localhost para que ningún usuario real de Kiro quedara expuesto, y notaron que el ataque no es perfectamente confiable: el modelo no es determinista y puede resumir la página e ignorar el bloque oculto. En sus pruebas, funcionó en uno o dos intentos. Un éxito es todo lo que se necesita.

En algunos casos, Kiro mostró una ventana emergente que decía que la configuración de MCP había cambiado y solicitaba aprobación. No hizo ninguna diferencia. La configuración se recargaba independientemente de en qué hiciera clic el desarrollador, por lo que la advertencia no ofrecía ninguna protección real. La única acción que el desarrollador aprobó fue buscar una URL.

Kiro había estado aquí antes.

Un agente capaz de escribir el archivo que gobierna lo que se permite ejecutar ha aparecido anteriormente en Kiro. El día del lanzamiento de Kiro en julio de 2025, Johann Rehberger de Abraza el rojo mostró el mismo movimiento de escritura a ejecución de mcp.json: una inyección rápida colocó un código personalizado en un archivo de configuración de MCP y lo ejecutó en el momento en que se guardó el archivo.

También marcó una segunda ruta, escribiendo en .vscode/settings.json para incluir en la lista de comandos de shell permitidos. La respuesta de AWS, Kiro 0.1.42, agregó un mensaje de aprobación para esas escrituras, pero sólo en modo supervisado. El modo de piloto automático predeterminado seguía escribiendo el archivo por sí solo, y ese es el modo. Se utiliza la cadena 2026 de Intezer. Entonces tampoco se emitió ningún CVE.

Otros encontraron versiones vecinas de la misma clase. Cymulate informó que Kiro ejecutaba automáticamente el código escrito en .vscode/tasks.json cuando se abría una carpeta. AWS lo asignó CVE-2026-10591 (8.8 bajo CVSS 3.1, 8.6 bajo CVSS 4.0) y lo solucionó en la serie 0.11.

La cadena mcp.json de Intezer todavía estaba activa en las versiones 0.9.2 (macOS) y 0.10.16 (Ubuntu) cuando la compañía lo informó en febrero de 2026, y se confirmó que estaba parcheada en la v0.11.130.

La respuesta de AWS fue dejar de confiar en el juicio del modelo sobre estos archivos y trasladar el cheque a la plataforma. Kiro ahora marca mcp.json, .vscode/tasks.json, el directorio .git y otros archivos confidenciales como caminos protegidoscada uno de los cuales requiere aprobación explícita antes de escribir.

Su propia documentación lo señala directamente: «El modo supervisado es un flujo de trabajo de revisión de código, no un control de seguridad». La versión 1.0 que siguió se apoya más en el mismo principio, con un modelo de permisos basado en capacidades que solicita consentimiento sobre cualquier cosa que un desarrollador aún no haya permitido.

Esa combinación cierra la ruta que tomó Intezer: Intezer confirmó que el ataque falló en 0.11.130 y, a diferencia de la solución de 2025, la verificación de rutas protegidas se mantiene tanto en piloto automático como en modo supervisado.

Ciberseguridad

Intezer informó la falla a través de HackerOne el 11 de febrero de 2026, y el 3 de abril AWS dijo que la solución se había enviado en su última versión, aunque nunca nombró la versión; Los investigadores lo confirmaron ellos mismos en v0.11.130.

No se ha asignado ningún CVE: The Hacker News no encontró ninguno para el hallazgo en la base de datos nacional de vulnerabilidades al 21 de julio de 2026, y AWS no publicó una lista completa de las compilaciones afectadas. Intezer no informó ninguna explotación en estado salvaje y sus pruebas cubrieron Kiro IDE; no estableció si las compilaciones web o CLI de Kiro separadas compartían la falla.

Las compilaciones actuales están en la línea 1.0.x, con 1.0.165 listada como la última al 21 de julio de 2026, y cualquier persona con una versión anterior debe actualizar desde Kiro. pagina de descargas.

Hacker News se comunicó con AWS para confirmar las versiones de Kiro afectadas y por qué no se asignó ningún CVE, y actualizará esta historia con cualquier respuesta.

Durante aproximadamente un año, tres esfuerzos de investigación separados encontraron la misma forma de error en Kiro: un agente editando silenciosamente los archivos que deciden qué se le permite ejecutar. Kiro no está solo: en diciembre de 2025, los investigadores catalogaron más de 30 fallas en las herramientas de codificación de IA, entre ellas Cursor y Copilot, todas las cuales convirtieron funciones legítimas del editor en rutas de inyección rápida para la ejecución de código o el robo de datos.

Todas las correcciones actuales apuntan a la misma lección: el control que funciona se encuentra en la plataforma, se aplica en todos los modos y fuera de cualquier cosa que se le pueda pedir al modelo que cambie.

A medida que una mayor parte del flujo de trabajo de desarrollo pasa a agentes que leen la web abierta, un humano en el bucle solo funciona como control si se le muestra el paso que importa, y la plataforma mantiene la línea incluso después de que se ha convencido completamente al modelo para que la cruce.

Más de 20 sitios web gubernamentales secuestrados se convirtieron en un canal de ataque – CYBERDEFENSA.MX

Más de 20 sitios web del gobierno brasileño fueron secuestrados y convertidos en canales de distribución de malware en una actividad activa. FantasmaEnigma campaña descubierta por CUALQUIER EJECUCIÓNun proveedor líder de análisis interactivo de malware y soluciones de inteligencia de amenazas.

La investigación reveló un comportamiento de puerta trasera no documentado anteriormente, relaciones de infraestructura ocultas y múltiples armas de ataque detrás de una campaña que pone en riesgo a bancos y agencias públicas.

Al conectar cientos de sesiones de pruebas aparentemente no relacionadas, los investigadores de ANY.RUN expusieron el alcance más amplio de la operación y mostraron cómo los enlaces confiables .gov.br y los correos electrónicos autenticados ayudaron a que la actividad permaneciera oculta.

Para obtener el análisis técnico completo, los detalles de la infraestructura, los indicadores y la guía de detección, lea el informe completo de la investigación de PhantomEnigma

La infraestructura gubernamental confiable se convirtió en el atractivo

El ataque comenzó con documentos policiales falsos presentados como avisos oficiales del “Ofício Polícia Civil” o de la “Procuração Digital”. Algunos contenían códigos QR, mientras que otros dirigían a los destinatarios a enlaces diseñados para parecerse a recursos gubernamentales legítimos.

Documento falso con temática policial analizado dentro del sandbox de ANY.RUN para una visibilidad completa del ataque PhantomEnigma

En varios casos, los correos electrónicos se enviaron a través de buzones de correo comprometidos y pasaron las comprobaciones SPF, DKIM y DMARC. Eso dio a los mensajes una apariencia de legitimidad más fuerte que los correos electrónicos de phishing falsificados ordinarios.

Luego, las víctimas eran redirigidas a través de hosts .gov.br comprometidos o dominios similares con temas policiales antes de llegar al instalador malicioso. Los sistemas gubernamentales se utilizaron como infraestructura de entrega confiable, no necesariamente como objetivos finales de la campaña.

Anfitriones gubernamentales observados

Entre los sistemas comprometidos observados durante la investigación se encuentran timon.ma.gov[.]br, loginam.sesp.es.gov[.]br (seguridad pública estatal), aplicacao.cbm.mt.gov[.]br (departamento de bomberos), prodoc.ap.gov[.]br, y otros.

Consulta de búsqueda de TI que involucra hosts gubernamentales comprometidos

Estos portales legítimos municipales, de seguridad pública y judiciales se utilizaron en diferentes etapas de la cadena de entrega. Varios también aparecieron en más de un brazo de ataque de PhantomEnigma, lo que ayudó a los investigadores a conectar actividades que inicialmente no parecían relacionadas.

La evolución de PhantomEnigma: dos caminos hacia una detección más difícil

Cronología de la actividad maliciosa de PhantomEnigma

La línea de tiempo muestra una operación que evoluciona a lo largo de dos caminos principales:

Entrega: PhantomEnigma pasó de una actividad centrada en la banca en 2025 a abusar de sitios web y cuentas de correo electrónico .gov.br comprometidos en 2026. Esto le dio a la campaña una ruta más confiable hacia las víctimas sin confirmar un nuevo grupo objetivo.

Arsenal: El malware evolucionó desde un banco de extensiones de navegador hasta una puerta trasera modular Inno/Node.js capaz de ejecutar JavaScript y entregar cargas útiles adicionales.

Para los equipos de seguridad, esta combinación crea una grave brecha de visibilidad. La infraestructura confiable reduce las sospechas, las cargas útiles modulares pueden cambiar después de la infección y los dominios C2 rotativos rápidamente hacen que las listas de bloqueo estáticas queden obsoletas. El análisis de comportamiento y la búsqueda continua de amenazas brindan una cobertura más confiable a medida que evoluciona la campaña.

Del correo electrónico confiable al compromiso total: la cadena de ataque PhantomEnigma

El proceso de análisis de PhantomEnigma dentro del sandbox interactivo

Una vez que una víctima interactuaba con el señuelo, la campaña avanzaba a través de una cadena de infección de varias etapas:

  1. Correo electrónico de phishing: Un señuelo falso con temática policial o documento oficial llega a la víctima.
  2. Infraestructura confiable: El enlace redirige a través de un servidor gubernamental comprometido o un dominio similar con temática policial.
  3. Instalador malicioso: Un Inno Setup, MSI u otro instalador inicia la infección.
  4. Aplicación de electrones parcheada: El software legítimo carga una puerta trasera index.js maliciosa.
  5. Activación de puerta trasera: El malware recopila datos del sistema, establece persistencia y se conecta a la infraestructura C2 rotativa.
  6. Entrega de segunda etapa: La puerta trasera ejecuta JavaScript o entrega ladrones, cargadores, software RMM y otro malware.
  7. Impacto empresarial: La infección puede provocar el compromiso de las credenciales, el acceso no autorizado, el fraude, la exposición de los datos y la interrupción operativa.

Lo que los investigadores encontraron dentro de la puerta trasera de PhantomEnigma

Las sesiones de sandbox expusieron más que un simple descargador. Escondido dentro de un Boostnote parcheado y otras aplicaciones había una puerta trasera modular index.js creada para identificar máquinas infectadas, mantener el acceso y entregar diferentes cargas útiles bajo demanda.

Una vez activada, la puerta trasera podría:

  • Recopile el nombre de la computadora, el nombre de usuario y los detalles del sistema de la víctima.
  • Cree una ID de máquina persistente y lea una etiqueta de campaña almacenada junto al instalador.
  • Establezca persistencia a través de la configuración de inicio de sesión
  • Busque nuevos comandos cada 180 segundos
  • Ejecute JavaScript directamente a través de eval()
  • Descargue y ejecute cargas útiles ejecutables
  • Comunicarse a través de múltiples formatos de baliza en infraestructura rotativa

Este diseño modular permite al operador cambiar la carga útil final sin reconstruir toda la cadena de infección. Un sistema inicialmente expuesto al mismo instalador podría recibir más tarde un ladrón, un cargador, una herramienta de administración remota u otro ejecutable, lo que dificulta tanto la detección como la contención.

Una advertencia para bancos y agencias públicas

PhantomEnigma muestra cómo los atacantes pueden convertir una infraestructura confiable en una ventaja de detección. Un dominio gubernamental legítimo, un correo electrónico autenticado o un veredicto de archivo limpio pueden reducir las sospechas incluso cuando la cadena de infección ya está activa.

Para los bancos y las organizaciones del sector público, el riesgo se extiende más allá de un punto final comprometido. Las credenciales robadas y el acceso persistente por puerta trasera pueden exponer los sistemas internos, los datos confidenciales y las operaciones financieras, mientras que las alertas fragmentadas retrasan la contención.

Los equipos de seguridad deben brindar a los empleados una forma segura de denunciar mensajes sospechosos que parezcan oficiales e investigarlos más allá del veredicto inicial. Detectar temprano el señuelo confiable puede evitar el robo de credenciales, la entrega de carga útil adicional y un incidente operativo más amplio.

Obtenga IOC de PhantomEnigma, hallazgos de infraestructura y orientación de detección para fortalecer la búsqueda y respuesta a amenazas.

Acceder al informe completo

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Los ataques de IA se mueven en minutos. Únase a este seminario web sobre cómo construir una defensa que se mantenga al día – CYBERDEFENSA.MX

La IA ha cambiado la velocidad con la que se mueven los ataques. El trabajo que antes le tomaba días a un atacante ahora toma minutos. Utilizando modelos como Mythos, los atacantes escriben cebos personalizados, eligen objetivos, prueban qué aterriza y saltan al siguiente anfitrión antes de que su equipo borre la primera alerta.

Ésa es la brecha y no es culpa tuya. Las herramientas y los runbooks que utilizan la mayoría de los equipos se crearon para atacantes que trabajan a velocidad humana. Los ataques impulsados ​​por IA no lo hacen y se ejecutan a escala. Guarde su asiento para el seminario web gratuito «Superando los mitos: cómo defenderse de los ataques impulsados ​​por la IA«.

En una hora desmantelaremos el ataque. Verás cómo entran los ataques impulsados ​​por IA, qué hacen una vez que están dentro y por qué las defensas basadas en red siguen quedando un paso atrás. No hay teoría de diapositivas, solo la mecánica, por lo que la próxima campaña parece familiar en lugar de sorprendente.

Luego la parte útil: detenerlo. Te vas con tres movimientos que realmente funcionan, no tres productos más para cuidar niños.

  • Reduzca lo que el atacante puede alcanzar. Elimine los puntos de entrada expuestos y aplique acceso con privilegios mínimos en todas partes, para que haya menos que encontrar.
  • Mata el movimiento lateral por diseño. Elimine la confianza basada en la red y permita solo las conexiones que los usuarios y las cargas de trabajo realmente necesitan.
  • Atrápalo temprano. Coloque cables trampa que los ataques de IA activen, disparando contención automatizada antes de que un punto de apoyo se convierta en un incidente.

Olivia Vort, de Zscaler, muestra cómo poner esto en práctica con un enfoque Zero Trust diseñado para la velocidad de la máquina. Regístrese gratis y pruebe la presión de su pila antes de que un ataque de IA lo haga por ti.

Sales con un plan que puedes usar el lunes: qué arreglar primero, qué ajustar y cómo reducir el riesgo rápidamente sin comprar otra herramienta ni agregar más ruido a la cola.

Los atacantes no están esperando a que los alcances. Dedique una hora a encontrar sus lagunas según sus propios términos, antes de que alguien más las encuentre según los suyos. Toma tu lugar. Es gratis y se llena.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Sitios web del ejército estadounidense desfigurados con sentimientos prokurdos e insultos a Trump

Por Derek B. Johnson

Varios subdominios de Internet del ejército de EE. UU. fueron desfigurados en una campaña de secuestro 404, confirmó CyberScoop.

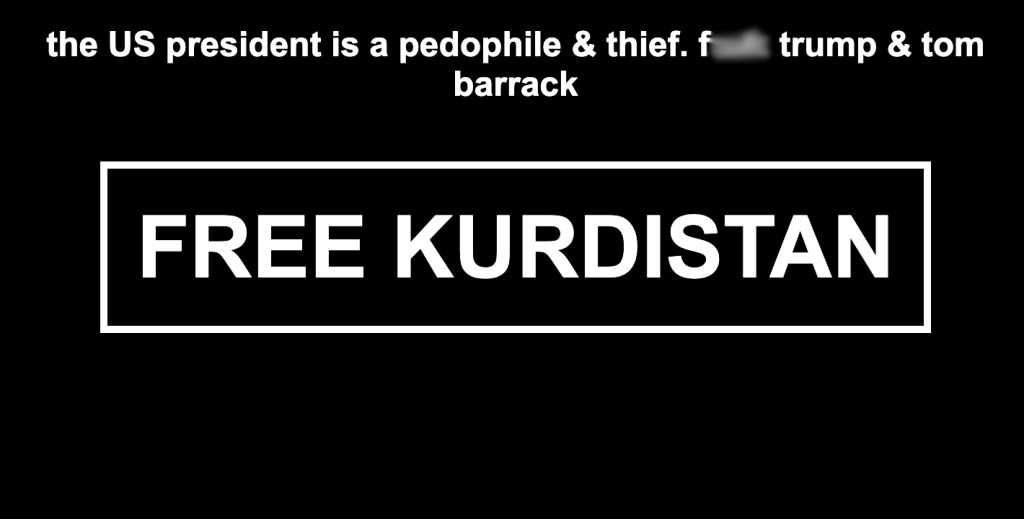
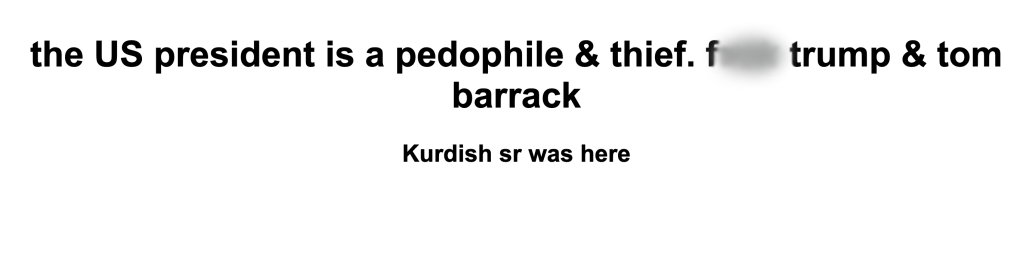
Hasta el lunes por la mañana, páginas de error en dos sitios web del ejército estadounidense – oil.army.mil y ai2c.army.mil – mostraban mensajes de desfiguración visibles para los usuarios. Los mensajes denigraban al presidente Donald Trump y al embajador de Estados Unidos en Turquía, Tom Barrack, llamaban a “LIBERAR EL KURDISTAN” e incluían otra línea que decía “El señor kurdo estuvo aquí”.

Uno de los sitios web, oil.army.mil, pertenece al Laboratorio de Innovación Abierta del Ejército, un banco de pruebas para software y capacidades cibernéticas establecido en 2020. El otro pertenece al Centro de Integración de Inteligencia Artificial, establecido en 2019 para integrar tecnologías de IA en el Ejército y capacitar al personal en tecnologías emergentes.

Captura de pantalla de las páginas de error 404 de oil.army.mil, desfiguradas con comentarios pro Kurdistán e insultos al presidente Donald Trump y al asesor de la Casa Blanca, Tom Barrack. (Fuente: sitio web del ejército de EE. UU.)
Captura de pantalla de las páginas de error 404 de ai2c.army.mil, desfiguradas con insultos al presidente Donald Trump y al asesor de la Casa Blanca, Tom Barrack, y una firma de “Kurdish sr”. (Fuente: sitio web del ejército de EE. UU.)

Las desfiguraciones fueron descubiertas inicialmente por el investigador independiente de ciberseguridad Ronald Lovelace, quien notificó a los funcionarios del ejército estadounidense y a CyberScoop.

El secuestro 404 explota el sistema de manejo de errores de un sitio web (a menudo comprometiendo un complemento, un sistema de administración de contenido o la configuración del servidor) para controlar qué contenido se muestra cuando no se encuentra una página, en lugar de violar las páginas principales del sitio directamente. Esto permite a los usuarios malintencionados insertar mensajes de desfiguración, redireccionamientos maliciosos u otro contenido no autorizado que los visitantes ven específicamente en páginas de error, lo que a veces hace que el compromiso sea más difícil de detectar ya que el resto del sitio parece intacto.

Lovelace dijo que los sitios afectados se ejecutan en la infraestructura de nube de WordPress y Microsoft. No está claro durante cuánto tiempo los subdominios estuvieron comprometidos o si otros subdominios se vieron afectados.

«Eleva la gravedad en una cantidad decente porque muestra que hay un poco más profundo que un solo camino» que está siendo corrompido, dijo Lovelace.

Sin embargo, si bien la presencia de la desfiguración en múltiples subdominios sugiere un potencial de «amplio alcance», no parece afectar a todos los sitios web del Ejército, y muchos todavía muestran páginas de error 404 normales.

Tampoco está claro en este momento cómo los piratas informáticos obtuvieron la capacidad de editar páginas de error para esos sitios web, si la infracción se originó internamente, si se debió a una infracción interna o a través de un tercero, y si la intrusión se extiende más allá de la desfiguración limitada del sitio web.

Los sitios web fueron desconectados después de que CyberScoop se comunicara con el Ejército para solicitar comentarios. Un portavoz del Ejército le dijo a CyberScoop que las páginas estaban alojadas en una plataforma heredada de terceros que no está conectada a la red empresarial del Ejército y que desde entonces han sido eliminadas.

El portavoz dijo que la respuesta al incidente por parte de los investigadores cibernéticos del Ejército sigue en curso y que es demasiado pronto para decir si la plataforma de terceros será parcheada o descontinuada.

“Somos conscientes de desfiguraciones no autorizadas en las páginas de error de petrolero.ejercito.mil y ai2c.army.milque están alojados en una plataforma heredada y no autorizada», dijo el portavoz del ejército, mayor Sean Minton, en un comunicado. «Los equipos técnicos tomaron medidas inmediatas para mitigar el problema y las páginas afectadas han sido protegidas. El Ejército se toma en serio todos los incidentes cibernéticos y está investigando activamente este asunto para hacer cumplir nuestros estrictos estándares de seguridad de la red y defensa cibernética”.

No está claro quién está detrás de la desfiguración más allá de las referencias a Kurdistán, una región geográfica que abarca partes de Turquía, Irak, Irán y Siria y que alberga a más de 30 millones de kurdos. El movimiento separatista kurdo ha luchado durante décadas para establecer una nación independiente, y desfigurar sitios web gubernamentales ha sido durante mucho tiempo una táctica popular entre los hacktivistas kurdos.

Trump y cuartel dibujó la ira de los defensores kurdos a principios de este año por parecer respaldar una campaña militar del gobierno sirio para restablecer el control federal sobre las tierras de mayoría kurda.

No es la primera vez que los sitios web del Ejército parecen verse comprometidos por piratas informáticos extranjeros. En 2015, oficiales del ejército tuvieron que ser temporalmente cerrar los principales sitios webincluida la página principal del Ejército y el Comando Estratégico de EE. UU. del Departamento de Defensa, después de que piratas informáticos del Ejército Electrónico Sirio los desfiguraran.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

CISA agrega un defecto explotado de PTC Windchill RCE a KEV mientras continúan los ataques de Web Shell – CYBERDEFENSA.MX

La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) el jueves agregado una vulnerabilidad crítica de ejecución remota de código que afecta al software empresarial PTC Windchill PDMlink y PTC FlexPLM de gestión de datos de productos (PDM) y gestión del ciclo de vida del producto (PLM) hasta sus vulnerabilidades explotadas conocidas (KEV) catálogo, citando evidencia de explotación activa.

La vulnerabilidad en cuestión es CVE-2026-12569 (Puntuación CVSS: 9,3), un caso de validación de entrada incorrecta que podría permitir a un atacante ejecutar código arbitrario enviando una solicitud maliciosa a la red.

«La vulnerabilidad es un problema de ejecución remota de código (RCE) que puede explotarse mediante la deserialización de datos que no son de confianza», según un aviso publicado por PTC.

Aunque la semana pasada se lanzaron parches para la falla, PTC confirmó desde entonces, hasta el 25 de junio, que «hemos recibido informes continuos de una mayor actividad de amenazas», y la compañía reveló que atacantes desconocidos están explotando la vulnerabilidad para implementar shells web JSP contra sistemas susceptibles.

Ciberseguridad

PTC también ha liberado los siguientes indicadores de compromiso (IoC) asociados con la actividad:

  • 172.111.38.31
  • 216.152.148.54
  • 104.243.35.131
  • 74.50.76.146
  • 5.180.41.35
  • 216.152.148.54
  • 5.180.41.35 (Dirección de comando y control del atacante)
  • Archivos de shell web siguiendo el patrón de nomenclatura /Windchill/login/[0-9a-f]{16}.jsp

Como mitigaciones, se recomienda a los usuarios que realicen las siguientes acciones:

  • Bloquear 5.180.41.35 en el firewall perimetral inmediatamente
  • Busque en los registros de acceso HTTP cualquier solicitud POST para /Escalofrío/login/*.jsp
  • Escanee el sistema de archivos en busca de archivos JSP que coincidan con el patrón de 16 caracteres hexadecimales /Escalofrío/iniciar sesión/[0-9a-f]{16}.jsp
  • Realice una comprobación hash de cualquier archivo JSP sospechoso 55a1eb4c2d3da04376df39d7ba832569c6af1a37a0cf2b95f754ac898023a30c
  • comprobar si flst.txt en /tmp o en el directorio de trabajo de Windchill, cuya presencia confirma la actividad del atacante en el listado de archivos
  • Agregue una regla WAF/IDS que bloquee cualquier solicitud que contenga el encabezado X-viento frío-req:
  • Restringir la exposición a Internet del punto final de inicio de sesión de Windchill cuando sea operativamente posible

El desarrollo la convierte en la primera vulnerabilidad de un producto PTC agregada al catálogo KEV de CISA, sin mencionar que resalta cómo los actores de amenazas están utilizando rápidamente como arma las vulnerabilidades recientemente reveladas para su beneficio.

El ataque AutoJack permite que una página web secuestre al agente de IA para la ejecución del código del host – CYBERDEFENSA.MX

Los investigadores de Microsoft han detallado una cadena de exploits, denominada AutoJackque convierte un agente de navegación de IA en un vehículo de entrega para la ejecución remota de código.

Dirige al agente para que cargue la página web de un atacante, y el JavaScript de esa página puede llegar a un servicio local privilegiado en la misma máquina y generar un proceso en el host.

Sin credenciales, sin pantalla de inicio de sesión y sin más interacción del usuario una vez que el agente carga la página. El atacante sólo tiene que lograr que el agente lo abra, y un enlace colocado, un campo URL o una inyección rápida serán suficientes.

El defecto se encuentra en Estudio AutoGenla interfaz de creación de prototipos de código abierto para el marco multiagente AutoGen de Microsoft Research. Este no es un error que afecta a todos los que instalan el paquete, y vale la pena corregir los detalles del paquete.

Un autogenstudio de instalación de pip simple extrae la versión estable actual, 0.4.2.2, la compilación que Microsoft inspeccionó, y no tiene ninguna ruta de protocolo de contexto modelo (MCP).

Esa es la base de la declaración de Microsoft de que la superficie vulnerable MCP WebSocket «nunca se incluyó en una versión de PyPI». Es válido para la construcción estable. Pero el controlador vulnerable se envió a PyPI, en dos versiones preliminares, 0.4.3.dev1 y 0.4.3.dev2.

Ciberseguridad

The Hacker News descargó e inspeccionó ambos. La ruta MCP WebSocket está presente, el controlador toma el comando para ejecutarlo directamente desde la solicitud y no autentica a la persona que llama. Ninguna construcción ha sido eliminada.

pip no instala versiones preliminares a menos que pase –pre o fije la versión, por lo que nunca se expuso una instalación simple. Cualquiera que haya instalado una de esas versiones preliminares lo fue. Todavía no existe una compilación de PyPI que lleve el refuerzo de la rama principal para ellos; el código fijo está en GitHub principal en la confirmación b047730.

Como funciona la cadena

AutoJack encadena tres debilidades en el MCP WebSocket.

Primero, el socket confiaba en localhost, una verificación destinada a bloquear un navegador normal que apunta a un sitio malicioso. Pero un agente de navegación que se ejecuta en el mismo cuadro es localhost, por lo que todo lo que carga hereda esa identidad de localhost y pasa la verificación.

En segundo lugar, el middleware de autenticación omitió las rutas de MCP suponiendo que el controlador verificaría los tokens por sí mismo. Nunca lo hizo, por lo que el socket aceptó conexiones no autenticadas independientemente del modo de autenticación configurado.

En tercer lugar, el punto final tomó un comando directamente de un parámetro de solicitud y lo ejecutó, sin una lista de permitidos en la que se pudiera iniciar el ejecutable.

En conjunto, una página en Internet abierta, representada por un agente local, podría ejecutar un comando elegido por el atacante en la cuenta que ejecuta AutoGen Studio.

Microsoft describe esto como una investigación, no como una campaña activa, y no informó ninguna explotación en la naturaleza. La prueba de concepto utilizó un agente «Resumen de contenido web» que, cuando se alimenta con una URL del atacante, muestra calc.exe en el escritorio del desarrollador, iniciado por el proceso AutoGen Studio.

Microsoft informó del comportamiento al Centro de respuesta de seguridad de Microsoft y los mantenedores reforzaron la rama principal en cometer b047730 (PR #7362). El controlador fijo ya no lee el comando de la URL; Los parámetros se almacenan en el lado del servidor detrás de una ID de sesión única y las ID desconocidas se rechazan. Las rutas MCP ahora pasan por la ruta de autenticación normal. Ese endurecimiento aún no ha llegado a una versión de PyPI.

que hacer

Una simple instalación de pip en autogenstudio le proporciona 0.4.2.2, que no tiene ruta MCP, por lo que no se ve afectado.

Si instaló una versión preliminar, tiene el controlador vulnerable y no tiene una compilación de PyPI parcheada a la que trasladarse. Extraiga de GitHub principal en o después de la confirmación b047730. Esa es la verdadera solución.

Ciberseguridad

Hasta que haya una liberación, separe las piezas que necesita el ataque. No ejecute AutoGen Studio en la misma máquina que un agente de navegación o ejecución de código que toque contenido que no sea de confianza, porque la cadena solo funciona cuando ambos comparten el mismo host local. Si tienen que ejecutarse juntos, aíslelos en contenedores o máquinas virtuales separados y ejecute AutoGen Studio con una cuenta con pocos privilegios.

Los errores de AutoGen Studio están parcheados en la fuente. El patrón no lo es. Microsoft espera la misma forma en otros marcos de agentes: un servicio local con demasiada potencia, una verificación del host local tratada como seguridad y un agente que abre páginas que no son de confianza.

THN lo vio el mes pasado en ChatGPhish, donde los resúmenes de páginas de ChatGPT se convirtieron en un vector de phishing. Microsoft presentó un argumento similar sobre el host local en su Investigación del núcleo semántico RCErastreado como CVE-2026-26030 y CVE-2026-25592.

Otra verificación de localhost no es suficiente. Autentique el plano de control, mantenga la ejecución del proceso detrás de una lista de permitidos y proporcione al agente una identidad que no sea la propia sesión del desarrollador. Una vez que un agente puede navegar por la web abierta y acceder a servicios locales privilegiados, localhost ya no es un límite de confianza.

Su Pentest automatizado parece limpio. Vea lo que se perdió en este seminario web para expertos – CYBERDEFENSA.MX

Su informe pentest parece limpio. Ese podría ser el problema.

Ejecute pentesting automatizado durante el tiempo suficiente y los nuevos hallazgos comenzarán a agotarse. En la tercera o cuarta ejecución, aparecen menos problemas. El informe parece estable. El liderazgo entiende «estable» como «seguro». Generalmente no lo es. El trabajo se ralentiza. El riesgo no.

Esa brecha es lo que se propone cerrar en un seminario web de The Hacker News con Picus Security.

Autumn Stambaugh y Can Yüceel, con el presentador James Azar, muestran qué valida su herramienta, dónde se detiene y cómo cerrar lo que deja abierto. Regístrese para el seminario web.

Comience con el problema central. Un informe plano puede significar que se solucionaron los agujeros obvios. También puede significar que la herramienta ha llegado al límite de lo que puede ver. El pentesting automatizado a menudo se trata como una validación de seguridad total. No lo es.

Picus encuadra la validación en seis superficies y aplica pentesting automatizado en una de ellas, la ruta de ataque: si un atacante puede moverse a través de un entorno. Eso deja a los otros cinco sin probar, incluidas las reglas de detección, las configuraciones de la nube, los controles de identidad y las barreras de seguridad de la IA. El ajuste puede mejorar el análisis, pero no puede convertir una prueba de ruta de ataque en detección o validación en la nube.

Esta es la parte que la mayoría de los equipos pasan por alto. Cuando la herramienta explota una técnica, no puede decirle si su regla SIEM se activó o su EDR generó una alerta. Puede demostrar que es posible el volcado de credenciales o el movimiento lateral.

Eso todavía no le dice si el EDR lo bloqueó, el SIEM lo registró o el SOC tenía suficiente señal para actuar. Demuestra que existe un camino. No dice nada sobre si habrías atrapado a un atacante usándolo.

Ése es el riesgo: confundir un camino accesible con uno defendido. Reserva tu asiento para la sesión.

BAS y el Pentesting automatizado responden a diferentes preguntas

La simulación de infracciones y ataques pregunta si un control reacciona ante un comportamiento conocido: bloqueado, detectado, registrado o perdido. El pentesting automatizado pregunta hasta dónde podría llegar un atacante a través de una ruta explotable. Cambie uno por otro y la brecha desaparecerá del informe, no del medio ambiente.

El problema práctico es la priorización. Si una herramienta demuestra que existe una ruta pero sus controles ya la bloquean o la detectan, es posible que ese hallazgo no tenga la urgencia de una que funciona silenciosamente. Sin validación de control, los equipos clasifican el riesgo faltando la mitad de la evidencia. En eso es en lo que se centra la sesión: convertir un montón de hallazgos en una cola clasificada en función de si los controles realmente detectaron el comportamiento.

Si el pentesting automatizado se trata como el programa de validación completo, esta es la brecha que se debe verificar primero. Regístrese para el seminario web.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

El nuevo ataque FROST permite a los sitios web rastrear qué sitios y aplicaciones abre a través de SSD Timing – CYBERDEFENSA.MX

Un sitio web malicioso puede determinar qué sitios visita y qué aplicaciones abre, utilizando nada más que JavaScript y la sincronización de su SSD. El ataque, denominado HELADAno necesita código nativo, extensión ni solicitud de permiso.

Abres la página, dejas la pestaña allí y observa la unidad en busca de contención en segundo plano.

Los investigadores de la Universidad Tecnológica de Graz lo construyeron y lo describieron en un nuevo papel programado para aparecer en DIMVA 2026. Abusa de una función de almacenamiento presente en todos los principales navegadores de escritorio, y el canal de sincronización subyacente funciona tanto en macOS como en Linux.

Los ataques de sincronización de SSD no son nuevos. El año pasado el mismo grupo publicó Unidad de derrame secretoque lee el comportamiento del usuario en un disco observando cómo las lecturas se ralentizan cuando algo más lo está usando. El problema era que necesitaba código nativo en la máquina, a través de una interfaz de bajo nivel como io_uring de Linux. FROST elimina ese requisito. Se ejecuta dentro del entorno limitado del navegador, lo que convierte un ataque local en uno remoto.

Ciberseguridad

Ya no es necesario estar en la máquina para sacarlo.

El mismo laboratorio de Graz ya lo ha hecho antes. Su ataque SnailLoad dedujo los sitios y vídeos que una víctima cargó únicamente a partir de la latencia de la red, sin ningún JavaScript.

Cómo funciona el ataque FROST

La forma de entrar es la Sistema de archivos privado de origenu OPFS, una función de almacenamiento que los navegadores agregaron en 2023 para que las aplicaciones web como los editores en el navegador y los IDE puedan mantener archivos en el disco. OPFS le da a cada origen su propia porción protegida del sistema de archivos y, debido a que esa porción está aislada, omite la solicitud de permiso que una página normalmente necesita para acceder a sus archivos. Sin diálogo, sin clic. Un sitio puede simplemente empezar a escribir.

Normalmente, el sistema operativo oculta la sincronización del disco detrás del caché de la página, ofreciendo lecturas repetidas desde la memoria para que nunca toquen la unidad.

FROST soluciona esto creando un archivo más grande que la RAM de la máquina. El caché no puede contenerlo todo, por lo que las lecturas siguen llegando al SSD. En Chrome y Safari, OPFS puede crecer hasta el 60% del espacio en disco, mucho más que suficiente; Firefox limita cada origen a un nivel más bajo, aunque un atacante puede distribuir la carga entre múltiples orígenes para superarlo.

Luego, el código del atacante lee fragmentos aleatorios de 4 kB de ese archivo en un bucle y cronometra cada lectura con performance.now(). Los navegadores reducen sus temporizadores de forma predeterminada para dificultar este tipo de medición, pero el atacante vuelve a agudizar la resolución activando el aislamiento entre orígenes, lo que puede hacer libremente en su propia página.

Cuando abres un sitio o inicias una aplicación en el mismo disco, esa actividad compite con las lecturas del atacante y el tiempo cambia considerablemente. Una red neuronal entrenada en esos rastros identifica el sitio o la aplicación.

La precisión es la parte incómoda. En una Mac, frente a los 50 sitios web principales, FROST identificó el sitio visitado con una puntuación F1 del 88,95 % en una prueba de mundo cerrado y se mantuvo en 86,95 % en una prueba de mundo abierto que agregó 300 sitios que nunca había visto. Para diez aplicaciones macOS nativas preinstaladas, alcanzó el 95,83%. El equipo también construyó un canal encubierto con la misma señal, moviendo datos desde una aplicación nativa colaboradora a la página maliciosa a 661,63 bit/s en Linux y 719,27 bit/s en macOS a través de OPFS. El ataque nativo fue más rápido en su mejor momento, pero son muchos datos para el código atrapado dentro de la zona de pruebas del navegador.

Si bien el canal de sincronización también funciona en Linux, el equipo ejecutó el clasificador completo solo en macOS, por lo que esos números de huellas digitales son un resultado de macOS. FROST también sólo detecta actividad en el mismo disco que su archivo OPFS.

Ciberseguridad

Una computadora portátil de un solo disco pone todo en ese disco; una estación de trabajo con varias unidades oculta todo lo que se ejecuta en una unidad separada, aunque los inicios de aplicaciones que tocan el directorio de inicio tienden a filtrarse de todos modos.

Qué puedes hacer

No mucho, por ahora. A Google, Mozilla y Apple se les informó antes de la publicación. El equipo de Chromium de Google no trata las huellas dactilares como una vulnerabilidad de seguridad. Apple lo consideró fuera de alcance, pero dejó espacio para una mitigación más adelante. Mozilla lo reconoció y no envió nada. No existe CVE ni evidencia pública de que la técnica se haya utilizado en la naturaleza.

Eso deja las defensas débiles. La medición solo se ejecuta mientras la página del atacante está abierta, por lo que cerrar la pestaña finaliza la ejecución. Observar el almacenamiento de su navegador en busca de un archivo de varios gigabytes inexplicable es otra señal, aunque los navegadores no hacen que el uso de OPFS sea fácil de ver.

En Linux, los sistemas que ejecutan perfil-sync-daemon, una utilidad que mantiene el perfil del navegador en la RAM, están protegidos incidentalmente contra la versión sin clic, porque las escrituras OPFS nunca llegan al SSD. La variante más débil, en la que una página utiliza un cuadro de diálogo de selección de archivos para que usted mismo seleccione un archivo grande, todavía funciona.

Las soluciones que realmente lo cerrarían recaen en los fabricantes de navegadores: limitar el tamaño de OPFS para que el archivo quepa en la memoria y no genere contención, acelerar los temporizadores de alta resolución mientras OPFS está en uso o colocar un mensaje de permiso delante de él. Cada uno cuesta algo en velocidad o usabilidad, lo cual es parte de por qué ninguno de ellos ha sucedido.

El verdadero desacuerdo es si un sitio web que aprende silenciosamente lo que usted hace en su propia máquina es un error o una característica que funciona según lo diseñado. La verdadera preocupación de los investigadores es estructural: los navegadores siguen dando a las aplicaciones web un acceso casi nativo al hardware, y el acceso casi nativo trae consigo fugas casi nativas. FROST es una API. El patrón es lo que hay que tener en cuenta.