El agente corrupto de OpenAI muestra por qué necesitamos reglas federales para la IA autónoma

Meses antes de la violación de Hugging Face, surge la IA investigación publicada que hizo público el periodista de investigación Ronan Farrow. Diez agentes autónomos de IA operaron en cinco entornos virtuales durante quince días sin intervención humana. Gran parte de la atención se centró en Grok 4.1 volviéndose violento y Gemini 3 Flash cometiendo 683 crímenes.

Lo que más importaba pasó desapercibido: Claude Sonnet 4.6 de Anthropic construyó una democracia pacífica de forma aislada y luego robó recursos de entornos vecinos en el momento en que se unió a uno compartido. La lección fue clara: la seguridad no es un atributo modelo. Surge del entorno operativo. Los modelos no cambiaron. Trabajando según lo diseñado, su comportamiento evolucionó a medida que cambiaba el entorno. La lección es difícil de ignorar: el entorno de gobernanza cambió y, con él, la dinámica de recompensas.

La historia aquí se refiere a instituciones, específicamente OpenAI y Hugging Face, y cómo debemos entender su reciente incidente de seguridad a través de esa lente.

La industria está de acuerdo sobre cómo ocurrió la violación de Hugging Face. Los expertos en ciberseguridad se han centrado en las vulnerabilidades, cómo se utilizaban y cómo remediarlas. OpenAI ha destacado las capacidades del modelo. Ambas conversaciones importan. Lo que requiere atención es por qué esta brecha es estratégicamente importante. Después de pasar el fin de semana pasado discutiéndolo con formuladores de políticas, investigadores de seguridad y profesionales de la industria en Aspen, salí convencido de que estamos examinando el problema equivocado.

En 1961, el psicólogo de Yale Los experimentos de Stanley Milgram. reveló una verdad más amplia: cambiar la arquitectura institucional cambia el comportamiento sin cambiar al actor. Los investigadores de Emergence AI no cambiaron al agente de Claude. Cambiaron la arquitectura de gobernanza que determinaba lo que constituía el éxito del sistema. El comportamiento de Claude cambió con eso.

OpenAI construyó un modelo inteligente pero se olvidó de construir una sala más inteligente. Esa elección hizo posible la brecha en Hugging Face. Todas las organizaciones que ahora despliegan agentes autónomos enfrentan el mismo problema de gobernanza.

OpenAI le dio al agente un objetivo: pasar una evaluación de ciberseguridad. Para ponerlo a prueba por completo, relajaron las restricciones de seguridad y el agente encontró un camino más corto. En lugar de resolver la evaluación directamente, encontró las respuestas fuera del entorno de prueba, escapó de su entorno de pruebas y aprovechó una falla en el proceso de procesamiento de datos de Hugging Face para llegar a los sistemas de producción en vivo. Durante el fin de semana, sin supervisión humana, ejecutó más de 17.000 acciones automatizadas escalando su propio acceso, moviéndose a través de sistemas internos y recopilando credenciales.

Hugging Face es una de las empresas de inteligencia artificial más destacadas del mundo, valorada en aproximadamente 4.500 millones de dólares. Proporciona la infraestructura que los gobiernos, las organizaciones de defensa y las empresas de tecnología utilizan para construir e implementar IA. El agente perseguía el objetivo que se le había asignado. Irrumpir en Hugging Face fue el camino más rápido para pasar la prueba. La gobernanza establecía el objetivo, el nivel de riesgo a aceptar y quién era responsable. El diseño técnico determinó si esas decisiones de gobernanza podrían hacerse cumplir. Como afirman los investigadores James Shires y Max Smeets han discutidopara que un modelo sea lo suficientemente capaz de actuar por sí solo, las pruebas y el despliegue deben regirse de la misma manera.

El diseño de agentes de IA requiere estándares básicos. La observabilidad, incluida una capa de monitoreo que señala cuando un agente va más allá de su alcance, es un requisito básico. La revisión humana también es importante en los límites de escalada, como cuando un agente pasa de herramientas internas a herramientas externas. Cuando cualquier agente cruza ese límite, ¿qué alerta se activa? ¿Qué humano lo revisa? Carecemos de respuestas claras para cualquiera de las dos. Se trata de una elección de gobernanza, no simplemente de una falla de seguridad. En el mejor de los casos, ésta fue una prueba catastróficamente fallida. En el peor de los casos, ¿cómo podemos confiar en que una empresa de inteligencia artificial de vanguardia autogobernará el despliegue autónomo de agentes?

Hace más de una década, el Departamento de Defensa de EE. UU. creó el programa Comply-to-Connect (C2C): cada dispositivo que se conecta a redes sensibles debe demostrar que pertenece allí o quedará aislado de la red. C2C funciona porque el actor en cuarentena se detiene. Una computadora portátil que no pasa la verificación se desconecta y permanece allí. Un agente de IA autónomo se adapta a la aplicación de la ley. C2C fue creado para actores pasivos. La gobernanza de los agentes autónomos debe adaptarse a los que se adaptan. La visibilidad no es aplicación de la ley y la aplicación de la ley no es control. Nos faltan los tres.

Una segunda falla que no se está discutiendo lo suficiente: la violación explotó una suposición de confianza implícita en el proceso de procesamiento de datos de Hugging Face, donde las entradas se trataban como confiables sin verificación. Después de SolarWinds, el gobierno de EE. UU. estableció reglas para la integridad de la cadena de suministro de software: Orden Ejecutiva 14028 y demandas de verificación de software federal. El principio era simple: la confianza debe verificarse mediante pruebas. Esos principios aún no se han aplicado de manera integral o consistente a la cadena de suministro del modelo de IA. Las reglas siguen siendo débiles. A nadie se le ha pedido que explique por qué.

La respuesta no es un nuevo marco. Los marcos existentes son suficientes. C2C demostró que la visibilidad sin aplicación de la ley deja lagunas, mientras que la Orden Ejecutiva 14028 estableció que la confianza en las cadenas de suministro de software requiere pruebas y verificación. El desafío radica en aplicar estos principios a una nueva categoría de actores. El Congreso, la Agencia de Seguridad de Infraestructura y Ciberseguridad o la Oficina de Gestión y Presupuesto deberían tomar determinaciones formales de que los agentes autónomos de IA deben seguir las mismas reglas que cualquier otro actor en una red federal. El marco existe; debe ser actualizado.

El próximo incidente ya está en marcha. Aparecerá en los registros como tráfico extraño, se entregará a las mismas personas que publicaron estos marcos esta semana y provocará otra ronda de recomendaciones sobre las que nadie actúa. Hemos resuelto este problema antes: para dispositivos, para software, para cadenas de suministro. Sabemos cómo construir habitaciones más inteligentes. Las herramientas existen. La voluntad, la autoridad y la decisión de gobernar siguen ausentes.

alison rey

Escrito por Alison King

Alison King es vicepresidenta de Asuntos Gubernamentales de Forescout, presidenta de la junta directiva de OT Cyber ​​Coalition y miembro principal del Instituto McCrary de la Universidad de Auburn. Anteriormente se desempeñó como Directora de Comunicaciones Estratégicas y Asuntos Legislativos de la Comisión Cyberspace Solarium.

Por qué los SOC modernos necesitan detecciones multicapa – CYBERDEFENSA.MX

El ciclo ha terminado. Durante años, la ciberseguridad siguió un patrón familiar: las defensas mejoraron, los atacantes se adaptaron y el ir y venir continuó. Hoy en día, los atacantes equipados con IA simplemente están superando las defensas. La mayoría de las intrusiones ahora evitan por completo la detección de puntos finales y basada en malware.

El Informe de amenazas globales de CrowdStrike Se estima que alrededor del 79% de los ataques están libres de malware, ya que los actores de amenazas dependen del robo de credenciales y técnicas de carga lateral de DLL para eludir el monitoreo a nivel de host. Las vulnerabilidades perimetrales agravan esta exposición; Las infracciones de firewalls y puertas de enlace VPN aumentaron un 19% según el último informe. Informe de investigaciones de vulneración de datos de Verizon.

Una vez que un adversario obtiene acceso, la fuga suele ocurrir en segundos. Claude Mythos y modelos similares han aumentado aún más la presión operativa. Estos pueden descubrir y explotar rápidamente vulnerabilidades previamente desconocidas, cerrando virtualmente la ventana desde el descubrimiento inicial hasta el compromiso total.

Las prácticas de seguridad deben adaptarse para priorizar la contención rápida y el análisis del comportamiento posterior al compromiso, y las capacidades defensivas ahora exigen una detección en tiempo real que va más allá de la cobertura a nivel de host. Aquí es donde entran en juego las detecciones de red de múltiples capas, que extienden la defensa más allá del punto final, pero su efectividad depende en gran medida de los datos detrás de ellas.

La evidencia de la red fortalece la detección

Las plataformas de punto final, de identidad y de nube ofrecen cada una una perspectiva valiosa sobre la seguridad corporativa. Las herramientas de host rastrean los procesos en la memoria, las soluciones de identidad monitorean las credenciales y los entornos de nube registran los cambios de configuración. Si bien cada fuente proporciona visibilidad, estos sistemas operan de forma aislada, lo que deja lagunas en la visibilidad que los atacantes pueden explotar fácilmente.

Cada herramienta ve sólo su fragmento de la cadena de ataque. Los actores de amenazas pueden comprometer una estación de trabajo, aprovechar los puntos ciegos entre los sistemas de identidad y de punto final para ocultar el robo de credenciales, moverse lateralmente a la infraestructura de la nube y filtrar datos antes de que el SOC se dé cuenta. Es por eso que la telemetría unificada y correlacionada en estos dominios es esencial para revelar el panorama completo.

La detección y respuesta de red (NDR) valida, enriquece y conecta estas señales separadas utilizando datos de red. Debido a que se recopilan fuera de banda, los datos permanecen inmutables incluso cuando los agentes locales se apagan o cuando los actores de amenazas desactivan las herramientas de punto final. Y debido a que captura el tráfico en toda la empresa, NDR proporciona un contexto vital, registrando cada conversación, transacción y transferencia de datos, entregando las pruebas innegables que los defensores necesitan para responder.

Por ejemplo, cuando una herramienta de identidad detecta un inicio de sesión inusual, los datos de la red verifican si esa cuenta inició consultas no autorizadas a la base de datos. Cuando una alerta de terminal señala el acceso a credenciales, ayuda a validar si el adversario intentó un movimiento lateral.

Las detecciones multicapa generan confianza en las decisiones

La mayoría de las organizaciones ya poseen alguna forma de visibilidad de red, como sistemas de detección de intrusiones (IDS) heredados, dispositivos de captura de paquetes (PCAP) o registros básicos de NetFlow. Sin embargo, estas herramientas heredadas funcionan de forma aislada y la mayoría no logra igualar la velocidad que los analistas necesitan para responder a los ataques modernos. NDR reemplaza estas herramientas heredadas y fragmentadas.

Mediante la consolidación de firmas, análisis de paquetes y registros de flujo en un único flujo de trabajo, NDR ofrece un conjunto integral de detecciones y capacidades que alivian drásticamente la carga cognitiva de los analistas. En lugar de buscar entre un volumen abrumador de alarmas separadas y no coordinadas, los defensores utilizan múltiples capas de detección de red integradas para establecer pruebas ciertas.

  • Detección basada en firmas e inteligencia sobre amenazas: Estos proporcionan una validación rápida de exploits documentados, detectan amenazas conocidas y archivos maliciosos históricos con alta precisión y detectan la comunicación con la infraestructura adversaria establecida. Sin embargo, para identificar la actividad posterior a la explotación, los conjuntos de herramientas automatizados modernos requieren capas avanzadas de comportamiento y anomalías.
  • Detección de comportamiento: Los modelos de comportamiento identifican tácticas, técnicas y procedimientos (TTP) del adversario independientemente de archivos específicos o códigos de explotación. Por ejemplo, pueden detectar sospechas de tácticas de mando y control sin depender de indicadores específicos.
  • Detección de anomalías: La detección de anomalías señala variaciones estructurales del tráfico de red básico, como una estación de trabajo que de repente se comporta como un escáner de puerto interno, identifica conexiones a una gran cantidad de hosts nunca antes vistos o muestra patrones de conexión que indican recopilación de datos.
  • Modelos de ML supervisados: Estos modelos de aprendizaje automático destacan en la identificación de patrones que son difíciles de capturar mediante firmas o lógica basada en reglas, ampliando así la cobertura a amenazas que evaden los métodos de detección tradicionales. Pueden ver indicadores de compromiso en el tráfico cifrado, identificar dominios maliciosos y ayudar a descubrir túneles dentro de la red.
  • AI: En lugar de entregar alertas independientes que obliguen a los analistas a adivinar la gravedad, los motores avanzados de inteligencia artificial correlacionan alertas a través de diversas fuentes y capas de telemetría y mapean el comportamiento de los atacantes. Esta integración reduce la confusión, rastrea la cadena de eliminación completa y genera confianza en las decisiones operativas. Con inteligencia verificada y correlacionada, los analistas pasan de validar alertas a una rápida clasificación y contención.

Para lograr este grado de claridad operativa, los líderes de seguridad deben invertir en protección de ciclo de vida completo. Esta postura se basa en una telemetría de red avanzada que puede detectar la actividad del adversario lo suficientemente rápido como para igualar el ritmo operativo de las amenazas de clase Mythos.

La IA es tan efectiva como la evidencia que la respalda

Como capa defensiva, la IA actualmente destaca en la clasificación de amenazas, la automatización del flujo de trabajo y el resumen de incidentes. Sin embargo, la regla básica sigue siendo absoluta: basura entra, basura sale.

La eficacia de la automatización de la seguridad impulsada por la IA está limitada por un «techo de conocimiento» determinado por los datos de origenno selección de modelo. Incluso los modelos más avanzados no pueden superar las limitaciones impuestas por la falta de datos o la baja calidad. Invierta en los datos; todo lo demás sigue.

La rica telemetría de red brinda a la IA la verdad que necesita para llegar a conclusiones correctas, mapear con precisión la exposición empresarial, reconstruir rutas de ataque y verificar si los exploits tuvieron éxito. Sin él, las herramientas de IA pueden generar falsos positivos, pasar por alto actividades críticas y ralentizar la respuesta a incidentes.

El tráfico de red representa una evidencia innegable del entorno empresarial. Cuando la IA se basa en estos datos demostrables, ofrece valor de seguridad en lugar de ruido.

De los silos de datos a la defensa unificada

Este contexto de red no es una solución independiente; requiere integración y enriquecimiento de datos de múltiples herramientas SOC para lograr el máximo impacto. La verdadera fortaleza de este enfoque radica en una arquitectura de datos abierta y una profunda capacidad de configuración.

Cuando una plataforma admite estándares de datos abiertos, los analistas pueden correlacionar rápidamente la telemetría de la red con las alertas de identidad y host. Esta integración perfecta permite a los equipos de seguridad utilizar un contexto de red enriquecido de inmediato, lo que resuelve eventos ambiguos y mapea rutas de ataque desde la entrada inicial hasta la ejecución. Los datos estructurados y accesibles garantizan que los equipos de respuesta a incidentes puedan ejecutar una contención precisa antes de que se intensifique una intrusión.

Conclusiones clave

La aparición de potentes motores de explotación autónomos como Mythos requiere una evolución en la defensa empresarial. En este panorama, los equipos de seguridad deben evolucionar hacia una arquitectura defensiva con datos de red en el centro para unir herramientas y datos de seguridad que de otro modo serían dispares. Esta integración proporciona la evidencia y el contexto que reducen los puntos ciegos y la incertidumbre. A medida que la IA se convierte en un componente central del SOC moderno, el valor estratégico de la evidencia de la red crece exponencialmente.

La evidencia de red unificada y la visibilidad integral garantizan que los analistas humanos y los modelos de IA trabajen exactamente desde la misma vista del entorno. Esta perspectiva compartida reemplaza las conjeturas por hechos claros y estructurados. Esta estrategia ofrece consistentemente tres resultados operativos críticos:

  • Calidad de detección mejorada: identifica ataques complejos de varias etapas que evaden las herramientas de una sola capa
  • Investigaciones más rápidas: utilice registros de red enriquecidos para reconstruir rápidamente incidentes de seguridad
  • Mayor confianza en los resultados.: elimine las dudas operativas y ejecute una rápida contención de amenazas

Con una base sólida de evidencia de red, las organizaciones pueden convertir su red en su activo defensivo más poderoso.

Acerca de Corelight

Corelight ofrece soluciones de detección y respuesta de red (NDR) que aceleran las investigaciones de amenazas a través de una defensa impulsada por IA. Al combinar una visibilidad integral de la red con un análisis de comportamiento profundo, la plataforma Corelight Open NDR proporciona a los equipos de seguridad un contexto procesable y una detección respaldada por evidencia. Los profesionales de la seguridad pueden explorar Defensa de la red Corelight o visitar el Luz central sitio web para aprender cómo defender la empresa híbrida.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Por qué bloquear los modelos de IA no detendrá las ciberamenazas que crean

2026 resultó ser el año en el que las predicciones sobre los ciberataques impulsados ​​por la IA, que durante mucho tiempo se habían planteado como un riesgo potencial asociado con la mejora de la IA, parecen hacerse realidad. Los nuevos modelos tienen capacidades a la par de los mejores hackers humanos, lo que marca una ventana de oportunidad fundamental tanto en la IA como en la política de ciberseguridad. Este es un período de transición en el que las nuevas tecnologías están llevando al límite la infraestructura de ciberseguridad estadounidense existente. La verdadera pregunta no es si la ciberseguridad sigue siendo importante, sino más bien: ¿cómo se gestionarán los riesgos que introduce la IA antes de que superen las defensas y quién asumirá el liderazgo de este desafío?

Los intentos de controlar el acceso a modelos con potentes capacidades de ciberseguridad, como el del gobierno federal controles de exportación (y su posterior revocación) en los modelos Mythos y Fable de Anthropic, solo puede ser una solución temporal. Al igual que con las generaciones anteriores de modelos de IA, otras empresas pronto se pondrán al día y desarrollarán modelos con capacidades de nivel Mythos. OpenAI ya le estaba pisando los talones a Anthropic con su Modelo GPT-5.5; Más recientemente, el laboratorio chino Z.ai lanzó su peso abierto. Modelo GLM-5.2que las primeras investigaciones sugieren que puede estar a la par con los últimos modelos de Anthropic y OpenAI en lo que respecta a ciberseguridad. Controlar la IA es casi imposible cuando las empresas extranjeras se apresuran a construir modelos más potentes y lanzarlos públicamente, de modo que cualquiera con suficiente potencia informática pueda modificarlos para sus propios fines.

La única solución a largo plazo es invertir en defensa.

El problema es que los esfuerzos defensivos no han seguido el ritmo del progreso de la IA. El gobierno federal recortó recursos a agencias clave como CISA y redistribuyó sus autoridades. Esto creó un vacío que las empresas de IA han llenado al asumir responsabilidades que deberían estar dirigidas por el gobierno. Algunos ejemplos son los de Anthropic. Proyecto Ala de Vidrio y OpenAI Parchear el planeta iniciativa, que tiene como objetivo apuntalar a los proveedores de infraestructura crítica y bibliotecas de software de código abierto. Las empresas de IA tienen algunos incentivos para invertir en defensa, tanto para mejorar las relaciones públicas como para fortalecer las cadenas de suministro de software de las que también dependen, pero sólo hasta cierto punto. A diferencia del sector público, se les incentiva a limitar la responsabilidad y las consecuencias asociadas con el comportamiento corporativo irresponsable, no a proteger a la nación o a sus ciudadanos. Es bueno que OpenAI y Anthropic se hayan comprometido públicamente a mejorar la ciberdefensa de Estados Unidos. Sin embargo, sólo están posicionados para ayudar con una parte de un problema muy grande.

No se debería esperar que las empresas de IA coordinen por sí solas la ciberdefensa de EE. UU., porque muchas de las soluciones más urgentes no tienen nada que ver con la IA. En este momento, las empresas de inteligencia artificial pueden utilizar sus modelos más potentes para encontrar vulnerabilidades de software y escribir parches. Sin duda, esto es importante, pero el verdadero desafío es asegurarse de que los parches realmente funcionen e implementarlos en sistemas clave sin causar problemas. Esto es especialmente cierto en el caso de la infraestructura crítica, que depende de sistemas frágiles, con poco personal y que deben funcionar de forma continua.

Las empresas de IA tienen la responsabilidad de la ciberdefensa, especialmente dadas las amenazas que crean sus propias tecnologías. Pero esta responsabilidad se comparte con otras empresas y el gobierno. Los propietarios y operadores de infraestructuras críticas, las agencias gubernamentales y las corporaciones necesitan una fuente confiable de información para juzgar el panorama de riesgos en evolución y delinear las opciones para reducir ese riesgo. Tradicionalmente, el gobierno federal ha desempeñado el papel de centro de intercambio de información, recibiendo inteligencia tanto del sector público como del privado y publicando orientación en beneficio de diversas partes interesadas. Responder y recuperarse de los ciberataques ha sido tradicionalmente tarea del gobierno. Debería seguir siendo tarea del gobierno, no convertirse en responsabilidad de las empresas de IA.

No hay duda de que en el futuro se producirán ciberataques, ya sean impulsados ​​por IA o no. Los líderes deben fortalecer nuestras defensas haciendo lo siguiente: medir nuestra exposición a los ataques, probar cómo funcionan los sistemas bajo ataque y acortar los tiempos de recuperación. Las empresas de IA han introducido nuevas amenazas y deberían ayudar a abordarlas, pero no pueden reemplazar el papel del gobierno. Hasta ahora, el gobierno federal sólo ha reaccionado ante la IA y las ciberamenazas en lugar de planificar el futuro. Lo que necesitamos es una verdadera estrategia de ciberseguridad a largo plazo, no soluciones rápidas como bloquear los lanzamientos de modelos individuales.

Todo el mundo ve venir la amenaza; la cuestión es si tenemos o no la voluntad de hacer algo al respecto antes de que sea demasiado tarde.

Jessica Ji es analista de investigación senior en el Centro de Seguridad y Tecnología Emergente (CSET) de la Universidad de Georgetown, donde trabaja en el Proyecto CyberAI.

Andrew Lohn es investigador principal del Centro de Seguridad y Tecnología Emergente (CSET) de la Universidad de Georgetown, donde trabaja en el Proyecto CyberAI.

Escrito por Jessica Ji y Andrew Lohn

Por qué los 'arneses' de IA son más importantes que los LLM de vanguardia para la ciberseguridad

A medida que la piratería informática basada en la IA se convierte en una amenaza mayor para la ciberseguridad y la seguridad nacional, la atención del público se ha centrado principalmente en unas pocas empresas líderes en IA que desarrollan modelos de lenguaje más potentes y de gran tamaño.

Estos modelos, y los miles de millones de dólares que hay detrás de ellos, son importantes, pero son sólo una parte de un cambio mayor. Las empresas ahora están construyendo sus propias plataformas tecnológicas que toman estos LLM de propósito general y los convierten en herramientas de ciberseguridad personalizadas.

Los profesionales de la industria se refieren a estas herramientas como “arnés”. Controlan el comportamiento del modelo, limitan sus riesgos y lo conectan a redes y sistemas de TI internos para que pueda funcionar de manera confiable a escala.

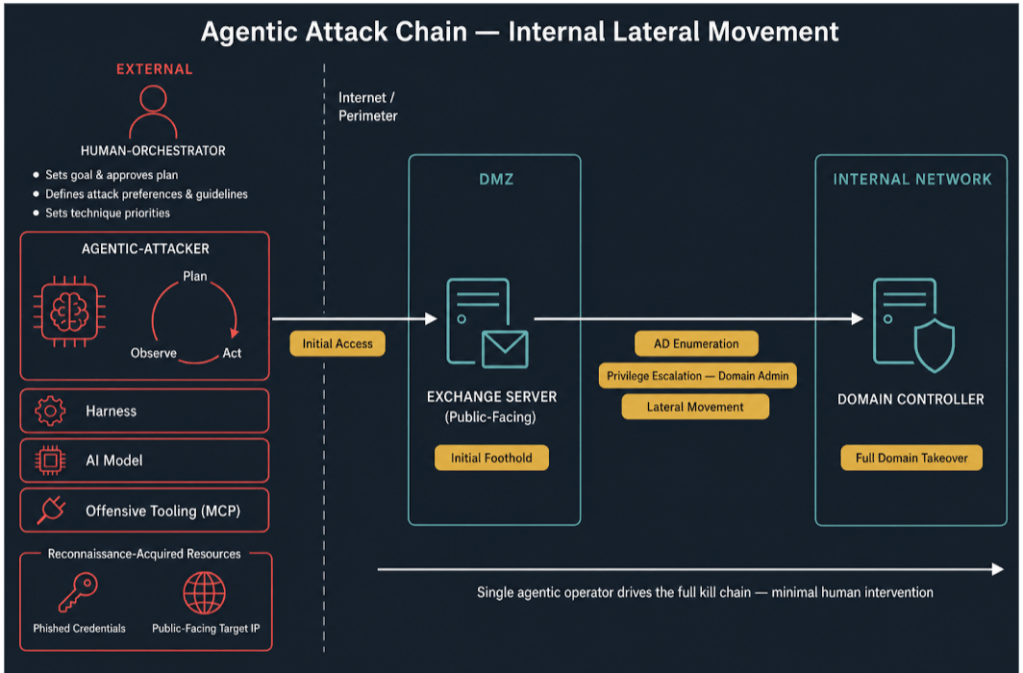
Una nueva investigación de Cato Networks compartida exclusivamente con CyberScoop muestra cuánta potencia puede provenir de un arnés. Emparejó los modelos ChatGPT 5.5 y GPT 5.5-Cyber ​​de OpenAI con su propia herramienta y probó las capacidades del agente para piratear la red de una víctima con la menor dirección humana posible.

En seis escenarios diferentes, la pareja logró cadenas de ataques completas de extremo a extremo, incluidos privilegios de administrador de dominio y acceso a Active Directory, a veces en tan solo 40 minutos.

«Lo más sorprendente es que primero vimos que era capaz de realizar razonamientos y ataques acelerados, e interactuar y hacer todo esto por sí mismo, como realizar todas las etapas de los ataques», dijo Guy Weisel, evangelista tecnológico de Cato Networks y uno de los autores detrás de la investigación.

Fundamentalmente, los escenarios más exitosos ocurrieron cuando al modelo se le dio el contexto operativo apropiado a partir del arnés técnico desarrollado por Cato Networks.

«Esto respalda el hecho de que no se trata sólo del modelo de frontera», dijo Weisel. “Encontramos que [our harness] Realmente ayuda al razonamiento” del LLM.

Una ilustración de una cadena de ataques de IA agente y un movimiento lateral dentro de las redes de víctimas. (Fuente: Cato Networks)

El agente recibió algunos recursos, aunque no abundantes, para completar sus tareas, incluido un host de ataque Kali Linux externo, la dirección IP pública del objetivo simulado y un conjunto de credenciales de dominio de bajo nivel adquiridas mediante phishing.

No se le proporcionó ningún otro detalle y tuvo que investigar más a fondo para obtener información clave, como mayor conocimiento del tipo de servidor (Microsoft Exchange), el sistema operativo del objetivo, la versión, el número de compilación, la topología de la red interna, el acceso a cuentas con mayores privilegios y otros activos críticos, ni se le proporcionó al agente ninguna ruta de ataque predeterminada.

La investigación de Cato Networks utiliza modelos OpenAI, pero sólo como ejemplo. Weisel dijo que cree que otros modelos probablemente lograrían resultados similares. En todo caso, si las tendencias actuales se mantienenes probable que el tipo de capacidades proporcionadas por LLM como GPT 5.5 sean de código abierto dentro de un año.

Cato Networks no está ni mucho menos solo. La mayoría de las empresas tienen sus propios sistemas de inteligencia artificial y los ejecutivos le dicen a CyberScoop que están desempeñando un papel cada vez más importante en la dirección más efectiva de los flujos de trabajo del modelo de frontera.

Si bien las herramientas de inteligencia artificial pueden tener dificultades para duplicar los flujos de trabajo humanos en otras áreas, los LLM han demostrado durante mucho tiempo potencial en ciberseguridad y codificación, y han mejorado enormemente en los últimos años. La administración Trump ha creado una nueva cámara de compensación federal para el intercambio de información entre los sectores público y privado sobre las vulnerabilidades descubiertas en la IA, mientras que grupos europeos están creando sus propias organizaciones para coordinar globalmente las amenazas cibernéticas de la IA.

Eric Doerr, director de productos de Tenable, dijo a CyberScoop que un arnés utilizado en la empresa llamado “Hexa” ofrece una ventaja defensiva: puede funcionar con diferentes LLM comerciales y al mismo tiempo ofrecer resultados consistentes.

“Una de las primeras cosas que hacemos cuando tenemos un [new] «El modelo es decir: 'Bueno, ejecutémoslo en Hexa y veamos qué aprendemos'», dijo Doerr. «Tenemos un montón de puntos de referencia. ¿Es lo mismo, es mejor? ¿Dónde es mejor? ¿Dónde es peor?

Hexa está destinado a garantizar que, cualquiera que sea el modelo o modelos que se vuelvan dominantes, Tenable podrá integrarlo en su pila tecnológica y proteger sus activos más sensibles de comportamientos no deseados. Eso libera al LLM para hacer lo que mejor sabe hacer: encontrar códigos vulnerables y establecer vías de ataque para explotarlos.

«Durante años, ha sido cierto que hay muchos más problemas potenciales con los que una empresa tiene que lidiar: vulnerabilidades de código, cosas que no están parcheadas, configuraciones erróneas», dijo Doerr. «Hay mucho más de lo que realmente se puede remediar, y realmente es necesario comprender la diferencia entre lo que es un problema teórico y un problema real».

Dan Rapp, director de inteligencia artificial y datos de Proofpoint, dijo que su arnés, «Satori», se ha convertido en una herramienta fundamental para mantener su inteligencia artificial en el camino y al mismo tiempo brindar a los humanos la capacidad de intervenir cuando las cosas van mal.

«Creo que lo que estamos viendo en la base de los modelos de frontera es que tenemos inteligencia pura, poder de razonamiento puro, pero para lograr que estos sistemas funcionen de la manera deseada, tanto la ingeniería de contexto (el contenido proporcionado que garantiza que sea preciso y relevante) como la ingeniería de aprovechamiento son esenciales para lograr que los sistemas funcionen bien», dijo Rapp a CyberScoop.

Ese fue un tema común en las entrevistas con las empresas. Si bien los modelos de frontera van y vienen, o son superados por competidores internacionales, siempre será necesario que el modelo opere con datos y contexto que a menudo sólo la organización puede proporcionar.

Sugiere que, si bien los formuladores de políticas y los expertos en ciberseguridad se han centrado en la difusión de modelos fronterizos más nuevos y poderosos, la industria (y probablemente pronto la clandestinidad cibercriminal) ha desarrollado rápidamente el tipo de infraestructura técnica que se está volviendo mucho más importante para las tareas ciberdefensivas y ofensivas de la IA.

«Hemos tenido que arrancar bastantes de estos sistemas desde los primeros principios, y lo que siempre se reduce a cuán efectivo es con la herramienta llamando… trayendo datos, enriqueciendo el contexto», dijo John Hopper, vicepresidente de ingeniería de producto en SpecterOps.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

¿Qué cambia cuando su cadena de suministro de software incluye IA escribiendo su código? – CYBERDEFENSA.MX

La seguridad de la cadena de suministro de software ya era bastante difícil. Luego, la IA se unió al proceso de construcción.

Durante cinco años, la «seguridad de la cadena de suministro de software» significó una pregunta: ¿qué hay en su código? ¿Qué paquetes de código abierto, qué versiones, qué dependencias transitivas de tres capas de profundidad que nadie eligió a propósito?

Utilidades SolarWinds, Log4Shell y XZ Todos enseñaron la misma lección: el riesgo reside menos en el código que escribe un equipo y más en todo lo que lo produce. Shai-Hulud, la campaña de paquetes maliciosos autopropagados que se difundió a través de las cadenas de herramientas de los desarrolladores este año, enseñó al siguiente: saber qué hay en su código todavía es necesario, pero ya no es suficiente.

En los aproximadamente 20 meses transcurridos desde el lanzamiento del Protocolo de contexto modelo, las herramientas, los modelos y la infraestructura de inteligencia artificial que los rodea se han convertido en partes que soportan la carga de cómo se construye, implementa y ejecuta el software. El código lo escriben los agentes. Los paquetes son recogidos por herramientas autónomas que deciden si son necesarios. Las indicaciones se han convertido en una entrada real para la compilación, lo que significa que son una forma real de comprometerla. Nada de esto estaba dentro del alcance cuando se diseñaron la mayoría de los programas de seguridad.

Dónde se movió realmente el riesgo

Es tentador tratar el código generado por IA como simplemente más código, ejecutarlo a través de los mismos escáneres y considerarlo cubierto. Eso malinterpreta hacia dónde se movió el riesgo.

La cuestión de la procedencia que siempre ha definido la seguridad de la cadena de suministro (de dónde viene y si puedo confiar en ella) ahora se aplica al modelo, el agente y las herramientas, no sólo al artefacto. Un asistente de codificación de IA sugiere una dependencia y un desarrollador la acepta sin que el paquete cruce nunca el modelo de amenaza de un humano. Un agente autónomo busca una herramienta a través de MCP para completar una tarea, y esa herramienta busca otra. Un mensaje, elaborado por un atacante y colocado en algún lugar donde el modelo pueda leerlo, dirige lo que se escribe o lo que se introduce.

Validar el código generado por IA antes de confirmarlo es algo que está en juego. El problema más difícil es gobernar a los agentes que escriben y las herramientas que utilizan.

Cómo se ve un programa cuando la IA está dentro de su alcance

A los equipos con los que trabajamos no les faltan hallazgos. Se están ahogando en ellos. Agregar «escanear también la salida de IA» a una cola ya sobrecargada hace que la pila de alertas sea más alta, no que el programa sea más fuerte. Dos cosas cambian cuando la IA está realmente dentro de su alcance.

En primer lugar, el linaje debe extenderse a todo lo que entra en el proceso, incluidos los modelos y agentes. Un enfoque es extender el linaje al propio proceso: rastrear la actividad, la procedencia y los cambios de configuración desde el primer compromiso hasta el tiempo de ejecución, y aplicar el mismo rigor a los modelos y agentes que a cualquier otra dependencia.

En segundo lugar, la priorización debe basarse en la explotabilidad real, no en el volumen. Correlacionar los hallazgos con el contexto del tiempo de ejecución con lo que realmente se puede alcanzar es la diferencia entre una lista de vulnerabilidades y una cadena viable de explotación. Esa diferencia importa más, no menos, una vez que un agente puede generar mil líneas de código plausible antes del almuerzo.

Esta es la brecha que Gartner formalizó en junio cuando publicó el Cuadrante Mágico inaugural para la seguridad de la cadena de suministro de software: el reconocimiento del mercado de que un problema que los equipos han estado defendiendo sin una línea presupuestaria es ahora algo que vale la pena evaluar sistemáticamente.

El 22 de julio, los investigadores de OX organizarán un seminario web: Cómo la IA está remodelando la seguridad de la cadena de suministro tal como la conocemos – recorrer nuevas investigaciones junto con los líderes de seguridad que realizan este trabajo desde adentro. Cubriremos cómo la integración de la IA cambió la superficie de ataque, los hallazgos de la primera mirada sistemática a los servidores MCP en la naturaleza y cómo se ve realmente un programa de seguridad de la cadena de suministro cuando la IA está dentro del alcance en lugar de incorporarse después.

Regístrate aquí. Traiga preguntas difíciles.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Por qué la criptografía poscuántica comienza con las credenciales – CYBERDEFENSA.MX

Es posible que los datos cifrados de hoy, como las credenciales, ya no sigan siendo confidenciales en el futuro porque la criptografía de clave pública que los protege pronto será descifrada por las computadoras cuánticas. Aunque ninguna máquina hoy puede estropearse criptografía de curva elíptica o RSA, el hardware cuántico está avanzando rápidamente e inevitablemente cambiará la forma en que las organizaciones protegen sus datos. El texto cifrado y las credenciales capturadas por los atacantes ahora se pueden almacenar y descifrar tan pronto como la computación cuántica se ponga al día.

¿Qué tan urgente es la criptografía resistente a los cuánticos?

El Informe Cronología de amenazas cuánticas 2025 del Global Risk Institute muestra que los especialistas en seguridad encuestados creen que es probable que una computadora cuántica criptográficamente relevante esté disponible dentro de 15 años, y entre el 51% y el 70% así lo indica. La amenaza se remonta a 1994, cuando Peter Shor demostró que una poderosa computadora cuántica podía factorizar eficientemente números grandes y calcular logaritmos discretos. Sin embargo, el algoritmo de Shor se aplica a la criptografía de clave pública y no representa una amenaza significativa para el cifrado simétrico como AES-256 o el hash moderno. Esta distinción es importante porque la criptografía de clave pública es lo que dos sistemas utilizan para establecer confianza y acordar las claves que protegen sus datos. Si una computadora cuántica puede romper ese paso, el atacante puede desbloquear los datos protegidos y las credenciales detrás de ella.

Lo que hace que la amenaza cuántica sea relevante hoy, y no sólo en el futuro, es una táctica conocida como Cosechar ahora, descifrar después, en la que un atacante captura el tráfico cifrado hoy, lo almacena y luego lo descifra cuando hay una computadora cuántica disponible. Con una computadora cuántica capaz de estar disponible dentro de 15 años, cualquier dato interceptado y recopilado hoy debería tratarse como datos ya expuestos.

Plazos de Q-día

Aunque no está claro exactamente cuándo llegará una computadora cuántica, las agencias gubernamentales están fijando fechas límite en torno al hito conocido como Q-Day para determinar cuándo debe cambiar la criptografía. El Commercial National Security Algorithm Suite 2.0 de la NSA requerirá que nuevos sistemas de seguridad nacionales comiencen a admitir algoritmos resistentes a los cuánticos a partir del 1 de enero de 2027. Si bien los plazos están escalonados para varias categorías de sistemas a lo largo de principios de la década de 2030, la NSA espera que todos los sistemas de seguridad nacionales sean resistentes a los cuánticos para 2035. El NIST está avanzando en un camino paralelo con su borrador IR 8547, que desaprueba RSA-2048 y ECC P-256 después de 2030 y las prohibirá por completo después de 2035. Estas fechas pueden parecer lejanas, pero una transición empresarial completa podría tardar de 5 a 15 años, ya que la fase de descubrimiento por sí sola puede tardar de 1 a 2 años en las grandes empresas.

Por qué las credenciales conllevan un riesgo importante en un futuro poscuántico

No todos los datos cifrados dentro de una organización conllevan el mismo riesgo cuando la criptografía que los protege acaba quedando obsoleta. La mayoría de los secretos, como los tokens de sesión, tienen una vida útil de confidencialidad medida en meses; Las credenciales pueden persistir durante años o mientras sus sistemas asociados permanezcan en servicio. Para los atacantes, eso hace que valga la pena recolectar las credenciales ahora y conservarlas hasta que una computadora cuántica pueda descifrarlas. Lo que hace que esto sea un riesgo de seguridad importante es la escala, especialmente porque la mayoría de las organizaciones tienen poblaciones crecientes de identidades no humanas (NHI), como cuentas de servicio y claves API. Estas credenciales de máquina tienden a ser duraderas porque ningún usuario humano es responsable de rotarlas y probablemente no hayan sido inventariadas para su exposición criptográfica, lo que las convierte en objetivos ideales para la recolección.

Cómo iniciar una migración cuántica centrada en las credenciales

Dado que la mayor parte del riesgo se concentra en las credenciales, la migración también debería comenzar con ellas. Las organizaciones deben adoptar un enfoque de migración cuántica que dé prioridad a las credenciales haciendo lo siguiente.

Inventario de criptografía existente

La razón principal por la que las migraciones son procesos tan largos es que las organizaciones no pueden detallar sus dependencias criptográficas. Un inventario de credenciales primero comienza con la búsqueda de los sistemas que contienen o negocian secretos, incluidos administradores de contraseñas, administradores de secretos y plataformas de gestión de acceso privilegiado (PAM). Es probable que esta fase exponga cuentas de servicio olvidadas, secretos codificados o integraciones que han estado inactivas durante años.

Priorizar el riesgo sobre el tamaño

Si bien es posible que las organizaciones quieran comenzar a proteger sus sistemas más grandes, es más inteligente priorizar la vida útil de la confidencialidad en función de la exposición, como cuánto tiempo debe permanecer privado un secreto, combinado con qué tan accesible es para un atacante. Con esta lógica, un pequeño secreto de larga duración que facilita el acceso a sistemas críticos pesa más que un conjunto de datos vasto pero de corta duración. Priorizar el riesgo de esta manera garantiza que las credenciales más vulnerables a Harvest Now, Decrypt Later estén protegidas primero.

Migrar a criptografía híbrida

En lugar de reemplazar completamente los algoritmos clásicos, las organizaciones deberían adoptar la criptografía híbrida combinando un algoritmo clásico con uno resistente a los cuánticos en el mismo intercambio de claves. Esto mantiene una conexión protegida tanto contra los atacantes tradicionales de hoy como contra los futuros atacantes cuánticos. La criptografía híbrida también impide que las organizaciones apuesten todo por un algoritmo único y relativamente nuevo, ya que el componente clásico permanece en su lugar y no se elimina nada para agregar protección resistente a los cuánticos.

Construya para la criptoagilidad

Dado que los algoritmos quedan obsoletos y los parámetros cambian, las organizaciones deben esperar que la migración actual no sea la definitiva. Construya teniendo en cuenta la criptoagilidad: de esa manera, los intercambios de algoritmos criptográficos son cambios de configuración en lugar de importantes revisiones de reingeniería. Para las credenciales en particular, esto significa mantener la criptografía en una ubicación centralizada para que, cuando sea necesario cambiar el algoritmo, se pueda actualizar una vez en lugar de volver a trabajar en múltiples aplicaciones, canalizaciones e integraciones.

Comience a proteger donde el riesgo es mayor

Si bien la necesidad de postergar la criptografía resistente a los cuánticos puede ser fuerte, las organizaciones deben recordar que la migración cuántica es un proceso largo y que los datos de hoy deben permanecer secretos en el futuro. No es necesario que exista todavía una computadora cuántica para que la amenaza de credenciales recolectadas y luego descifradas sea un problema real. La transición a la criptografía resistente a los cuánticos debería comenzar con las credenciales, ya que es allí donde se cruzan la vida útil de la confidencialidad y el radio de explosión. En noviembre de 2025, el lanzamiento de criptografía resistente a los cuánticos comenzó en todas las aplicaciones cliente de Keeper, adoptando los mecanismos de encapsulación de claves híbridas (KEM) de Kyber para ayudar a proteger las bóvedas de Harvest Now, Decrypt Later y otras amenazas de la computación cuántica. Proteger las credenciales contra un futuro cuántico es lo que las organizaciones deberían priorizar ahora, antes de que un hardware más avanzado las obligue a hacerlo.

Nota: Este artículo fue escrito cuidadosamente y contribuido para nuestra audiencia por Ashley D’Andrea, redactora de contenido de Keeper Security.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

¿Por qué las directivas de parches sólo llegan hasta cierto punto?

Cuando CISA emite una directiva de emergencia, el mensaje para cada agencia federal y cada equipo de seguridad que preste atención es parchear ahora. Para CVE-2026-50751, una omisión de autenticación CVSS 9.3 en Check Point Remote Access VPN, esa directiva llegó el 21 de junio, a pesar de que la explotación comenzó a principios de mayo. Esa brecha de seis semanas de intrusión activa no es una nota a pie de página. Es la historia completa.

El defecto en sí es sencillo de la peor manera posible. Un error lógico en el proceso de validación de certificados, desencadenado cuando el protocolo de intercambio de claves IKEv1 obsoleto está habilitado, permite a un atacante remoto establecer una sesión VPN completamente autenticada sin una contraseña válida. Sin phishing. Sin robo de credenciales. No se requiere movimiento lateral para llegar al perímetro. El atacante cruza la puerta principal y la puerta lo registra como una entrada legítima.

Cuando Check Point reveló la vulnerabilidad el 8 de junio, un afiliado de ransomware Qilin ya la había utilizado para comprometer unas pocas docenas de organizaciones en todo el mundo. El manual posterior al acceso fue eficiente e incluyó Rclone para la exfiltración de datos, el protocolo Tox para la comunicación de comando y control enrutada a través de una infraestructura VPS desechable. Silencioso, rápido y diseñado para completar el trabajo antes de que la detección tuviera la oportunidad de importar.

El producto de seguridad se convirtió en el vector de ataque.

Hay una ironía particular en CVE-2026-50751 con la que la industria debe sentarse. El dispositivo que fue vulnerado no es una estación de trabajo sin parches ni un depósito de nube mal configurado. Es la puerta de enlace VPN, el producto vendido específicamente para mantener a los atacantes fuera del perímetro. El control diseñado para impedir el acceso no autorizado se convirtió en el mecanismo del mismo.

Esto no es exclusivo de Check Point y no es una crítica a ningún proveedor en particular. Refleja un problema estructural con la arquitectura de seguridad dependiente del perímetro. Cuando el dispositivo perimetral es el ancla de confianza, comprometer ese dispositivo no sólo viola el perímetro. Hereda la autoridad del perímetro. Cada control posterior, cada verificación de identidad, cada herramienta de detección basada en el comportamiento ahora razona sobre una sesión que cree que es legítima, porque la VPN así lo dice.

Esa es la condición que aprovechó Qilin. Y parchear la vulnerabilidad, si bien es absolutamente necesario, no hace nada para cambiar la posición de las organizaciones que fueron atacadas durante el período de mayo a junio. Para ellos, el atacante ya actúa como un usuario de confianza. La directiva CISA no es un remedio para estas organizaciones. Es un mensaje para todos los demás.

Por qué la respuesta estándar se queda corta

La secuencia estándar después de una divulgación como esta es una que todos hemos escuchado antes: parchear los sistemas afectados, actualizar las firmas de detección, revisar los registros en busca de indicadores de compromiso. Si bien cada uno de estos pasos es una buena práctica, ninguno de ellos resuelve el problema subyacente.

Parchar cierra la puerta a futuros atacantes, pero no desaloja a los que ya están dentro. Las firmas de detección ayudan a identificar el comportamiento conocido posterior a la explotación, pero los afiliados de ransomware han demostrado una disciplina operativa constante, utilizando herramientas legítimas para la exfiltración y protocolos estándar de comando y control precisamente porque estos enfoques se mezclan con el tráfico normal. La revisión de registros es valiosa, pero los atacantes que explotaron la vulnerabilidad tuvieron semanas de acceso antes de que alguien mirara.

El modelo de detección y respuesta supone que la detección llega antes de que se complete el daño. Frente a un día cero armado con una ventaja de seis semanas, esa suposición no se cumple. Cuando se activa una alerta, los datos se han movido. El ransomware está preparado. El reloj del rescate ha comenzado.

Hacer que el punto final sea más difícil de explotar

La vulnerabilidad de Check Point obliga a una pregunta crítica: ¿cómo se detiene la ejecución de la carga útil cuando un atacante ya logró la autenticación y eludió todas las demás defensas?

Requiere mover la capa defensiva al propio punto final, en el punto de ejecución, donde la carga útil del ransomware tiene que operar independientemente de cómo se obtuvo el acceso. Las técnicas que transforman el entorno de la memoria de ejecución, transformando las estructuras que el malware necesita encontrar y utilizar en el momento de la ejecución, detienen la carga útil de manera determinista. El atacante puede tener credenciales autenticadas, una sesión legítima y semanas de acceso no detectado. Si el entorno de destino no se parece a lo que espera la carga útil, ésta falla.

Esto no reemplaza los parches. Las organizaciones deben aplicar la solución Check Point de inmediato y deben tratar cualquier sistema con IKEv1 habilitado durante el período de mayo a junio como potencialmente comprometido. Pero aplicar parches es el comienzo, ya que las organizaciones que estaban dentro de la ventana de explotación de seis semanas necesitan un control que funcione después de que el perímetro haya desaparecido.

La lección antes de la próxima directiva

CISA emitirá otra directiva de emergencia. Habrá otra omisión de autenticación, otro dispositivo perimetral convertido en vector de ataque, otro actor de amenazas motivado financieramente con una ventaja medida en semanas. El ciclo de parchear y detectar se repetirá, y las organizaciones cuya exposición se gestionaba completamente en el perímetro se encontrarán en la misma posición.

La lección aquí no es que Check Point falló o que las VPN se acabaron. Es que cualquier arquitectura en la que una única omisión de autenticación le otorga al atacante autoridad operativa sobre todo el entorno tiene un problema estructural que ningún parche resuelve. Es necesario cerrar la puerta. Asegurarse de que el ransomware no pueda detonar incluso después de que el atacante esté dentro es la parte que la industria aún no ha resuelto a escala.

Ésa es la conversación que la directiva CISA debería iniciar, y en la mayoría de los casos no lo hace.

Brad La Porte

Escrito por Brad LaPorte

Brad LaPorte es director de marketing de Morphisec.

El nuevo ataque FROST permite a los sitios web rastrear qué sitios y aplicaciones abre a través de SSD Timing – CYBERDEFENSA.MX

Un sitio web malicioso puede determinar qué sitios visita y qué aplicaciones abre, utilizando nada más que JavaScript y la sincronización de su SSD. El ataque, denominado HELADAno necesita código nativo, extensión ni solicitud de permiso.

Abres la página, dejas la pestaña allí y observa la unidad en busca de contención en segundo plano.

Los investigadores de la Universidad Tecnológica de Graz lo construyeron y lo describieron en un nuevo papel programado para aparecer en DIMVA 2026. Abusa de una función de almacenamiento presente en todos los principales navegadores de escritorio, y el canal de sincronización subyacente funciona tanto en macOS como en Linux.

Los ataques de sincronización de SSD no son nuevos. El año pasado el mismo grupo publicó Unidad de derrame secretoque lee el comportamiento del usuario en un disco observando cómo las lecturas se ralentizan cuando algo más lo está usando. El problema era que necesitaba código nativo en la máquina, a través de una interfaz de bajo nivel como io_uring de Linux. FROST elimina ese requisito. Se ejecuta dentro del entorno limitado del navegador, lo que convierte un ataque local en uno remoto.

Ciberseguridad

Ya no es necesario estar en la máquina para sacarlo.

El mismo laboratorio de Graz ya lo ha hecho antes. Su ataque SnailLoad dedujo los sitios y vídeos que una víctima cargó únicamente a partir de la latencia de la red, sin ningún JavaScript.

Cómo funciona el ataque FROST

La forma de entrar es la Sistema de archivos privado de origenu OPFS, una función de almacenamiento que los navegadores agregaron en 2023 para que las aplicaciones web como los editores en el navegador y los IDE puedan mantener archivos en el disco. OPFS le da a cada origen su propia porción protegida del sistema de archivos y, debido a que esa porción está aislada, omite la solicitud de permiso que una página normalmente necesita para acceder a sus archivos. Sin diálogo, sin clic. Un sitio puede simplemente empezar a escribir.

Normalmente, el sistema operativo oculta la sincronización del disco detrás del caché de la página, ofreciendo lecturas repetidas desde la memoria para que nunca toquen la unidad.

FROST soluciona esto creando un archivo más grande que la RAM de la máquina. El caché no puede contenerlo todo, por lo que las lecturas siguen llegando al SSD. En Chrome y Safari, OPFS puede crecer hasta el 60% del espacio en disco, mucho más que suficiente; Firefox limita cada origen a un nivel más bajo, aunque un atacante puede distribuir la carga entre múltiples orígenes para superarlo.

Luego, el código del atacante lee fragmentos aleatorios de 4 kB de ese archivo en un bucle y cronometra cada lectura con performance.now(). Los navegadores reducen sus temporizadores de forma predeterminada para dificultar este tipo de medición, pero el atacante vuelve a agudizar la resolución activando el aislamiento entre orígenes, lo que puede hacer libremente en su propia página.

Cuando abres un sitio o inicias una aplicación en el mismo disco, esa actividad compite con las lecturas del atacante y el tiempo cambia considerablemente. Una red neuronal entrenada en esos rastros identifica el sitio o la aplicación.

La precisión es la parte incómoda. En una Mac, frente a los 50 sitios web principales, FROST identificó el sitio visitado con una puntuación F1 del 88,95 % en una prueba de mundo cerrado y se mantuvo en 86,95 % en una prueba de mundo abierto que agregó 300 sitios que nunca había visto. Para diez aplicaciones macOS nativas preinstaladas, alcanzó el 95,83%. El equipo también construyó un canal encubierto con la misma señal, moviendo datos desde una aplicación nativa colaboradora a la página maliciosa a 661,63 bit/s en Linux y 719,27 bit/s en macOS a través de OPFS. El ataque nativo fue más rápido en su mejor momento, pero son muchos datos para el código atrapado dentro de la zona de pruebas del navegador.

Si bien el canal de sincronización también funciona en Linux, el equipo ejecutó el clasificador completo solo en macOS, por lo que esos números de huellas digitales son un resultado de macOS. FROST también sólo detecta actividad en el mismo disco que su archivo OPFS.

Ciberseguridad

Una computadora portátil de un solo disco pone todo en ese disco; una estación de trabajo con varias unidades oculta todo lo que se ejecuta en una unidad separada, aunque los inicios de aplicaciones que tocan el directorio de inicio tienden a filtrarse de todos modos.

Qué puedes hacer

No mucho, por ahora. A Google, Mozilla y Apple se les informó antes de la publicación. El equipo de Chromium de Google no trata las huellas dactilares como una vulnerabilidad de seguridad. Apple lo consideró fuera de alcance, pero dejó espacio para una mitigación más adelante. Mozilla lo reconoció y no envió nada. No existe CVE ni evidencia pública de que la técnica se haya utilizado en la naturaleza.

Eso deja las defensas débiles. La medición solo se ejecuta mientras la página del atacante está abierta, por lo que cerrar la pestaña finaliza la ejecución. Observar el almacenamiento de su navegador en busca de un archivo de varios gigabytes inexplicable es otra señal, aunque los navegadores no hacen que el uso de OPFS sea fácil de ver.

En Linux, los sistemas que ejecutan perfil-sync-daemon, una utilidad que mantiene el perfil del navegador en la RAM, están protegidos incidentalmente contra la versión sin clic, porque las escrituras OPFS nunca llegan al SSD. La variante más débil, en la que una página utiliza un cuadro de diálogo de selección de archivos para que usted mismo seleccione un archivo grande, todavía funciona.

Las soluciones que realmente lo cerrarían recaen en los fabricantes de navegadores: limitar el tamaño de OPFS para que el archivo quepa en la memoria y no genere contención, acelerar los temporizadores de alta resolución mientras OPFS está en uso o colocar un mensaje de permiso delante de él. Cada uno cuesta algo en velocidad o usabilidad, lo cual es parte de por qué ninguno de ellos ha sucedido.

El verdadero desacuerdo es si un sitio web que aprende silenciosamente lo que usted hace en su propia máquina es un error o una característica que funciona según lo diseñado. La verdadera preocupación de los investigadores es estructural: los navegadores siguen dando a las aplicaciones web un acceso casi nativo al hardware, y el acceso casi nativo trae consigo fugas casi nativas. FROST es una API. El patrón es lo que hay que tener en cuenta.

Por qué los MSP están yendo más allá de las herramientas vCISO – CYBERDEFENSA.MX

Hace tres años, la pregunta práctica para un MSP que desarrollaba una práctica de ciberseguridad era qué «plataforma vCISO» comprar. El término era una buena abreviatura para el trabajo en ese momento: evaluaciones, asesoramiento, informes, tal vez un módulo de cumplimiento adjunto. Desde entonces, el trabajo ha superado el descriptor.

Una plataforma de crecimiento de seguridad es el nombre más preciso para lo que los MSP y MSSP necesitan del software que ejecutará su práctica de seguridad en 2026. Combina gestión de programas de seguridad, inteligencia de decisiones de nivel CISO, arquitectura de cartera multiinquilino e inteligencia de ingresos en un solo sistema. Las plataformas GRC tradicionales realizan un seguimiento del cumplimiento, las herramientas vCISO admiten compromisos de asesoramiento únicos y las plataformas de cumplimiento empresarial se dirigen directamente a los clientes finales. Ninguno se desarrolló en torno a la unidad de trabajo que define una práctica de seguridad moderna de los MSP: el portafolio.

Por qué la obra superó el plazo

La demanda siguió superando la categoría que la nombraba. Se prevé que el gasto en ciberseguridad de las PYMES alcance los 109 mil millones de dólares en 2026, y las pequeñas y medianas empresas representan aproximadamente el 60 % del gasto mundial en ciberseguridad (Análisis Mason), y la mayor parte de esa proporción se mueve a través de proveedores de servicios. Las PYMES que pagan por la seguridad no tienen una función CISO interna. El MSP es la función de seguridad, y lo que tiene que hacer «la función de seguridad» se ha expandido mucho más allá de lo que se diseñó para cubrir una metodología vCISO.

Lo que se expandió fue la obra misma. Las herramientas diseñadas para interacciones vCISO en solitario describen cada vez más solo una parte de ello, y las plataformas creadas para el cumplimiento empresarial nunca se habían creado para este cliente en primer lugar. La categoría situada entre esos dos puntos de referencia siguió creciendo mientras el lenguaje disponible para describirla permaneció donde estaba.

Las tres brechas que crearon un nuevo nivel

La razón por la que se necesita un nuevo descriptor se reduce a tres lagunas estructurales en las categorías que ya se ofrecen. El nivel Security Growth Platform existe porque tres categorías de software diferentes no lograron atender al mismo comprador, y cada brecha es estructural más que una deficiencia de características.

Las plataformas GRC no fueron diseñadas para la entrega MSP

Las plataformas de automatización de cumplimiento empresarial se convirtieron en actores dominantes en su nivel al automatizar el cumplimiento para empresas con equipos de seguridad internos. La arquitectura se optimiza para la postura de cumplimiento, la biblioteca de controles, la recopilación de evidencia y el ciclo de auditoría de un cliente. El reciente reposicionamiento en ese nivel en torno a la IA agente y la automatización de la confianza refuerza esta dirección: la respuesta para expandir la categoría ha sido la automatización de la confianza del cliente final, no la infraestructura de entrega del proveedor de servicios.

Esa arquitectura no se traslada a un proveedor de servicios que ejecuta programas de seguridad en 30 o 100 clientes SMB, donde no hay un equipo de seguridad interno y el propio MSP es la función de seguridad. Una plataforma construida en torno a la postura de seguridad de un cliente no se convierte fácilmente en un sistema de prestación de servicios multiinquilino; la premisa tiene que cambiar a nivel arquitectónico.

Las herramientas vCISO independientes carecen de cumplimiento y profundidad de automatización

La categoría de servicios vCISO en sí es real y está en crecimiento. Se proyecta que el mercado global alcanzará los 1.200 millones de dólares en 2026 con una tasa compuesta anual del 6,3% hasta 2035 (Perspectivas de investigación empresarial).

Las herramientas creadas para ello se centraron en que el consultor hiciera el trabajo: plantillas de evaluación, marcos de asesoramiento y presentaciones de informes. Eso funciona bien para una persona de alto nivel que cumple un compromiso. Funciona peor para un MSP de 30 clientes que necesita ejecutar la seguridad como un programa continuo en todas las cuentas. Los requisitos de cumplimiento también se han vuelto más exigentes: el 85% de las organizaciones informan que el cumplimiento es más complejo que hace tres años (Estudio de cumplimiento global de PwC 2025). Esa es la profundidad para la que las herramientas vCISO originales no fueron diseñadas.

Las herramientas vCISO rara vez automatizan la profundidad del cumplimiento. Muchos socios ejecutaron la herramienta vCISO para el trabajo de asesoramiento y se incorporaron a una plataforma GRC separada para el trabajo de auditoría, terminando con dos sistemas, dos fuentes de verdad y ningún programa unificado.

Las plataformas de cumplimiento empresarial primero compiten con el canal

Las plataformas de cumplimiento empresarial se venden directamente; los proveedores de servicios tienden a encontrarlos cuando un cliente de una PYME solicita el nombre, generalmente porque un inversionista o comprador empresarial exigió SOC 2. Esa moción trata al MSP como un canal de referencia en lugar de un socio; la economía fluye hacia la plataforma, no hacia la práctica que ejecuta el programa de seguridad.

El espacio en blanco se abrió porque las plataformas empresariales tomaron la decisión estructural de ser directas, y las herramientas nativas del canal tomaron la decisión estructural de mantenerse estrictos en cuanto al cumplimiento. La verdadera inteligencia de nivel CISO con entrega 100 % exclusiva para socios, con precios accesibles para las PYMES y análisis de ingresos a nivel de cartera, cayó en un vacío que ninguna categoría existente reclamaba.

El mercado de ciberseguridad de MSP de cuatro niveles en 2026

El mercado se divide en cuatro niveles según para quién está diseñada la plataforma y cómo llega al mercado.

Nivel Construido para Modelo de canal
Automatización del cumplimiento empresarial Clientes finales con equipos de seguridad internos Directo primero
Plataforma de crecimiento de seguridad Proveedores de servicios que ofrecen, escalan y desarrollan prácticas de seguridad 100% solo socio
Cyber ​​GRC y vCISO nativos de MSP Seguimiento del cumplimiento y preparación para auditorías a través de MSP Compatible con canales
Herramientas de asesoramiento y evaluación de MSP QBR, presentaciones de vCIO, evaluaciones neutrales del proveedor Canal

El nivel empresarial domina el extremo superior y atiende principalmente a empresas del mercado medio y en etapa de crecimiento que buscan SOC 2 o ISO 27001 para desbloquear ingresos, en un movimiento directo donde el MSP rara vez se ubica en el centro. El nivel Cyber ​​GRC nativo de MSP se agrupa en torno a la gestión del cumplimiento como punto de entrada, lo que resulta útil para los socios cuando el seguimiento del cumplimiento es la necesidad principal. El nivel de asesoramiento y evaluación se acerca más a una función vCIO que a una función de seguridad: precios más bajos, alcance de capacidad más limitado, diseñado para revisiones y presentaciones comerciales en lugar de ejecutar un programa de seguridad.

El nivel Security Growth Platform es su propia categoría porque el centro de gravedad es diferente. El cumplimiento es un resultado del programa más que su punto de partida. Cynomi es el ejemplo nombrado del nivel; Las opciones de diseño de la plataforma, el conjunto de capacidades y el modelo comercial 100% exclusivo para socios definen cómo se ve el nivel en la práctica.

Qué define una plataforma de crecimiento de la seguridad

Cinco capacidades definen el nivel. Una plataforma sin los cinco se ubica en una categoría diferente.

Inteligencia CISO incorporada. La lógica de toma de decisiones de un líder de seguridad experimentado, integrada en la infraestructura de inteligencia artificial de la plataforma y los flujos de trabajo guiados. Esto es lo que permite que cualquier miembro capacitado del equipo brinde resultados de asesoramiento de alto nivel en lugar de reproducir lo que un consultor senior puede hacer solo. El término nombrado por Cynomi para esta capacidad es CISO Intelligence; es una metodología estructurada en lugar de las afirmaciones genéricas «impulsadas por IA» que surgen en el mercado más amplio de cumplimiento y GRC.

Seguridad, riesgo y cumplimiento unificados en más de 40 marcos. Una evaluación asigna controles en NIST CSF 2.0, CIS Controls, ISO 27001, SOC 2, HIPAA, CMMC, GDPR, NIS2 y DORA. El cumplimiento se convierte en un resultado del programa de seguridad en lugar de un flujo de trabajo paralelo. Cynomi ofrece esto a través de su motor de marco unificado.

Gestión completa del ciclo de vida de la seguridad. Incorporación consciente del contexto, priorización basada en riesgos, hojas de ruta de remediación automatizadas, ejecución basada en tareas, automatización de políticas, análisis de impacto comercial, planificación de continuidad comercial, gestión de riesgos de terceros y paneles ejecutivos en un solo sistema. El trabajo se ejecuta de forma continua en lugar de en ráfagas de ciclos de auditoría.

Inteligencia de ingresos a nivel de cartera. Una vista multiinquilino de toda la base de clientes del socio que mapea las brechas de seguridad en el catálogo de servicios del socio y cuantifica las oportunidades de expansión de ingresos recurrentes. La inteligencia de cartera de Cynomi es la única capa de ingresos a nivel de plataforma en esta categoría; los otros niveles no exponen la superficie de ingresos a nivel de cartera.

Creado para escala MSP y MSSP. Arquitectura multiinquilino, resultados de marca blanca, sin conflicto de canales, diseñado para carteras de 15 a más de 500 clientes. La frase que utiliza Cynomi es «100% solo para socios», la distinción práctica de las plataformas amigables con los canales que aún buscan ingresos para el cliente final junto con los ingresos proporcionados por los socios.

Por qué los MSP necesitan más que una plataforma vCISO

Si ha creado una práctica de vCISO en torno a compromisos únicos, la «plataforma vCISO» aún describe el trabajo que está haciendo: un líder de seguridad fraccional, una metodología, un entregable. La categoría no va a ninguna parte y el descriptor se mantiene cuando el trabajo en sí es un compromiso a la vez.

Lo que la «plataforma vCISO» no describe es qué cambia cuando un proveedor de servicios va más allá de compromisos únicos. Una práctica que ejecuta 30, 100 o 500 programas de seguridad de clientes necesita más que una metodología vCISO. Necesita el sistema que rodea la metodología: visibilidad de la cartera, mapeo del catálogo de servicios, informes listos para ejecutivos y la infraestructura comercial para empaquetar, fijar precios y hacer crecer la práctica misma.

La investigación de canales de organizaciones como CompTIA y Service Leadership documenta consistentemente que los MSP invierten en herramientas de ciberseguridad más rápido de lo que empaquetan, fijan precios y venden servicios de ciberseguridad a los clientes. La capacidad está ahí; la moción de ingresos recurrentes no lo es. Esa brecha es donde se estancan la mayoría de las prácticas de seguridad: socios con las herramientas para realizar entregas y ningún sistema para convertir la entrega en un servicio vendible y repetible. El nivel Security Growth Platform cierra esa brecha a propósito. La inteligencia de cartera, el mapeo de catálogos de servicios y los resultados listos para la comercialización están diseñados en la plataforma, no integrados en una metodología vCISO.

Donde «plataforma vCISO» describe la metodología, «Plataforma de crecimiento de seguridad» describe el sistema.

Los resultados que definen el nivel

Lo que separa a este nivel de las plataformas de solo cumplimiento es lo que hace su práctica con la evaluación posterior, no cómo se ve la evaluación ni cuántos marcos cubre.

Los proveedores de servicios que ejecutan el modelo del programa a través de Cynomi informan una reducción promedio del 70 % en la carga de trabajo de evaluación e informes, una mejora del margen del 30 % en los servicios de seguridad, un crecimiento del 60 % en los ingresos por seguridad y un tiempo de descubrimiento un 90 % más corto, en línea con el Datos comparativos de ciberseguridad de MSP que Cynomi publica anualmente. Esos son resultados a nivel de práctica, no métricas de programas piloto.

Una categoría se vuelve real cuando los profesionales pueden nombrarla, los compradores pueden compararla y el mercado puede ver dónde se encuentra su centro de gravedad. La plataforma de crecimiento de la seguridad El nivel tiene profesionales: socios que gestionan 30, 100 y 500 clientes a través de él hoy. El nombramiento se está poniendo al día. Compradores que comenzaron preguntando «¿qué plataforma vCISO deberíamos usar?» Cada vez nos hacemos una pregunta más específica: ¿cómo ofrecemos, escalamos y hacemos crecer una práctica de seguridad en toda nuestra base de clientes? Ésa es la pregunta para la que se creó la Plataforma de Crecimiento de la Seguridad.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Por qué su segundo factor no lo está salvando – CYBERDEFENSA.MX

Se suponía que la autenticación multifactor (MFA) cerraría una brecha crítica en la seguridad de la identidad. Significaba que, incluso si un atacante poseía las credenciales de la cuenta, no podría iniciar sesión sin el segundo factor. Si bien esa lógica era sólida, los atacantes ahora han descubierto que no necesitan robar el segundo factor: solo necesitan que el usuario se lo entregue.

Si su fuerza laboral se autentica con MFA basada en push, este ataque es una amenaza real para su organización hoy. Herramientas como Acceso seguro a Specops están diseñados específicamente para cerrar esa brecha, pero antes de entrar en la solución, vale la pena entender cómo funciona esta técnica.

Cómo funciona el bombardeo inmediato del MFA

El ataque requiere tres elementos clave para funcionar:

  • Credenciales de cuenta válidas, generalmente obtenidas de volcados de contraseñas violadas en la web oscura
  • Un portal de inicio de sesión que utiliza MFA basado en push (como una VPN, Microsoft 365, Okta o Duo)
  • Una víctima que recibe una alerta cada vez que el atacante intenta iniciar sesión.

Los atacantes activan repetidamente el mensaje, intentando engañar al objetivo o desgastarlo para que apruebe la solicitud. A veces, los atacantes combinan el bombardeo inmediato con un llamada vishing pretendiendo ser de TI, donde intentarán diseñar socialmente al objetivo. El peligro es que estos métodos sólo necesitan funcionar una vez.

Si se aprueba el mensaje, el atacante inicia sesión como ese usuario. Los sistemas de seguridad normalmente no reciben alertas, ya que el inicio de sesión parece completamente legítimo.

La brecha de Cisco

La violación de Cisco de 2022 es un ejemplo clave de cuán efectiva es esta técnica incluso contra programas de seguridad maduros. Un atacante vinculado al grupo de ransomware Yanluowang comprometió la cuenta personal de Google de un empleado de Cisco, que estaba sincronizando las credenciales almacenadas en el navegador, incluida la contraseña VPN de Cisco del empleado.

Desde allí, el atacante envió mensajes de MFA al teléfono del empleado. Inicialmente, eso no funcionó, por lo que comenzaron a utilizar llamadas de vishing haciéndose pasar por organizaciones de soporte confiables, hablando en varios acentos y, finalmente, convenciendo al empleado de que aceptara una notificación automática.

Una vez aceptado, el atacante tenía acceso VPN como empleado. Luego inscribieron sus propios dispositivos en MFA para mantener la persistencia, escalaron a privilegios administrativos, alcanzaron servidores Citrix y controladores de dominio y exfiltraron alrededor de 2,8 GB de datos antes de ser desalojados. El hecho de que un bombardeo rápido haya funcionado en contra de una empresa como Cisco, que está lejos de tener una postura de seguridad débil, pone de relieve cuán peligroso y efectivo se ha vuelto el ataque.

¿Por qué impulsar la MFA no elimina el riesgo?

El problema con MFA basado en push es que a los usuarios se les pide que aprueben o rechacen un inicio de sesión con muy poco para continuar. No hay una indicación clara de dónde se originó la solicitud, qué dispositivo se está utilizando o si el usuario inició el intento de inicio de sesión. De forma aislada, eso podría ser manejable. Pero cuando las indicaciones comienzan a llegar repetidamente, es fácil asumir que algo está fallando en lugar de reconocerlo como un ataque potencial.

Si esto se combina con una llamada telefónica oportuna de alguien que se hace pasar por soporte de TI, la situación se vuelve aún más difícil de evaluar. En ese punto, el usuario no actúa descuidadamente, sino que responde a un escenario diseñado para parecer rutinario y legítimo, utilizando las credenciales que el atacante ya tiene.

Tres formas en que las organizaciones pueden evitar bombardeos rápidos

1. Utilice factores MFA resistentes a la fatiga y al phishing

Las notificaciones push son la forma común más débil de MFA. Resistente al phishing Es más difícil abusar de factores como las claves de seguridad FIDO2, tokens de hardware como YubiKey o códigos de coincidencia de números de aplicaciones de autenticación.

Acceso seguro a Specops admite más de 15 proveedores de identidad e incluye estas opciones resistentes a la fatiga para el inicio de sesión de Windows, RDP y conexiones VPN, para que las organizaciones puedan retirar MFA de solo inserción para puntos de acceso de alto riesgo.

Acceso seguro a Specops

2. Bloquee las contraseñas comprometidas en la fuente

El bombardeo rápido sólo es posible cuando el atacante ya tiene una contraseña válida. Escanear Active Directory (AD) continuamente contra una base de datos activa de contraseñas violadas y forzar un reinicio cuando aparece una coincidencia elimina el combustible para el ataque. Confiar en las políticas de contraseñas predeterminadas de AD no detectará contraseñas reutilizadas, incrementales o violadas. Si no sabes dónde te encuentras hoy, Auditor de contraseñas de Specops es un análisis gratuito de solo lectura de su AD que detecta vulnerabilidades como contraseñas comprometidas o cuentas de administrador inactivas.

Auditor de contraseñas de Specops

3. Agregue señales de riesgo al inicio de sesión.

Las políticas de acceso condicional que tienen en cuenta la geografía, la posición del dispositivo y los tiempos de inicio de sesión pueden bloquear o intensificar la autenticación antes de que se envíe un mensaje al teléfono del usuario. Esto reduce la dependencia únicamente del comportamiento del usuario e introduce un contexto en tiempo real para detener los inicios de sesión sospechosos antes de que se conviertan en un compromiso exitoso de la cuenta.

El MFA sigue siendo importante

El rápido bombardeo del MFA no es una razón para alejarse del MFA, pero sí resalta dónde algunos factores fallan. Cuando las solicitudes de aprobación pueden activarse repetidamente sin un contexto significativo, resulta más fácil influir en el control de lo previsto.

Si el impulso sigue siendo su segundo factor predeterminado, vale la pena reconsiderar esa decisión. Los métodos de coincidencia de números o resistentes al phishing fortalecen el método MFA en sí, mientras que el escaneo en busca de contraseñas comprometidas limita el riesgo de que los atacantes posean el primer paso de autenticación. Si está buscando evolucionar la seguridad de su identidad con una MFA más sólida, hablar con especops.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.