La carrera hacia la autonomía militar ha comenzado, ¿podrá la infraestructura de información confiable mantener el ritmo? – CYBERDEFENSA.MX

Las fuerzas militares están bajo una presión cada vez mayor para desplegar capacidades autónomas más rápido que nunca. En Estados Unidos, el Reino Unido y la OTAN, nuevas inversiones, estrategias de defensa en evolución y vías de adquisición aceleradas están transformando la forma en que se entrega la capacidad, recompensando a los programas que pueden pasar del concepto al despliegue operativo a velocidad comercial.

Ahora la atención se centra en la infraestructura de información confiable que les permite operar juntos a la velocidad de la misión.

A medida que los aviones autónomos, los buques marítimos no tripulados, los sistemas terrestres, los satélites y las aplicaciones de misión basadas en IA se vuelven cada vez más conectados, también lo hace la información que los impulsa. La telemetría, el ISR, los datos de comando, los resultados de la IA, los flujos de trabajo del sensor al tirador y la inteligencia de la coalición deben moverse sin problemas entre plataformas, dominios y socios.

La fuerza futura no estará definida únicamente por los sistemas autónomos, sino también por la infraestructura de información confiable que los conecta.

La defensa ha entrado en una nueva fase

El impulso detrás de la autonomía militar es innegable. El Departamento de Guerra de Estados Unidos ha establecido un liderazgo dedicado para acelerar la capacidad no tripulada. NSPM-11 refuerza la importancia estratégica de la IA en toda la empresa de Seguridad Nacional. El presupuesto de defensa propuesto para el año fiscal 27 continúa con una inversión significativa en capacidad autónoma y modernización de la defensa.

En el Reino Unido, la Revisión Estratégica de la Defensa y el Plan de Inversión en Defensa colocan los sistemas autónomos en el centro del futuro diseño de la fuerza, respaldados por más de £5 mil millones de inversión durante los próximos cuatro años. Los programas ya están ampliando las pruebas y la experimentación autónomas, mientras que las iniciativas del Pilar II de AUKUS y de la OTAN continúan acelerando la colaboración aliada en materia de autonomía y tecnologías de defensa avanzadas.

En conjunto, estos acontecimientos apuntan a una marcada aceleración de la inversión occidental en autonomía militar.

Para los líderes del programa, la dirección es clara; capacidad de campo más rápidamente, integrar la innovación comercial antes y ofrecer una ventaja operativa sin comprometer la eficacia de la misión.

La conversación está cambiando

Gran parte de la conversación sobre la autonomía militar todavía se centra en las plataformas.

  • ¿Cuántos drones se pueden desplegar?
  • ¿Con qué rapidez se pueden implementar nuevas capacidades autónomas?
  • ¿Cómo puede la IA aumentar la eficacia operativa?

Éstas son preguntas importantes, pero son sólo una parte del panorama completo.

La capacidad autónoma ofrece su mayor valor cuando opera como parte de una misión conectada. Todo sistema autónomo debe intercambiar información confiable con operadores, aplicaciones de inteligencia artificial, entornos de comando y socios de coalición. Los datos de la misión rara vez permanecen dentro de una única plataforma, red o clasificación.

Las misiones autónomas dependen de que la información confiable se mueva de manera segura y eficiente a través de toda la arquitectura operativa.

A medida que los programas aceleran la adopción, la oportunidad pasa de simplemente implementar más sistemas autónomos a permitir que esos sistemas funcionen juntos con confianza.

Generar confianza para la defensa de velocidad comercial

La aceleración de la innovación en defensa está cambiando las expectativas en el gobierno y la industria. Los programas están adoptando cada vez más tecnologías comerciales a través de vías de adquisición rápida, adquisiciones adaptativas y modelos de entrega iterativos. La capacidad de desplegar capacidad más rápidamente se está convirtiendo en una ventaja estratégica por derecho propio.

Sin embargo, la velocidad comercial no siempre debería requerir arquitecturas de información personalizadas que tarden años en integrarse antes de que se pueda lograr la capacidad operativa. Una infraestructura de información confiable debería permitir que los programas adopten capacidades autónomas al mismo ritmo y flexibilidad que exige la defensa moderna.

Eso requiere una infraestructura diseñada para transferir información confiable de la misión de forma segura entre plataformas, clasificaciones y entornos de coalición desde el principio, no agregada más adelante como un esfuerzo de integración separado.

Repensar cómo se establece la confianza

A medida que las misiones autónomas se definen cada vez más por software, los programas tienen la oportunidad de repensar cómo se establece la confianza en entornos de misión crítica.

El software seguirá desempeñando un papel fundamental en la capacidad autónoma, la inteligencia artificial y los sistemas de misión. Al mismo tiempo, la defensa ha dependido durante mucho tiempo de otra solución en sus entornos de mayor seguridad, lo que exige la separación del hardware.

La separación impuesta por hardware (hardsec) establece confianza dentro de la lógica del hardware en lugar de depender únicamente de los controles del software. Eliminar el sistema operativo del límite de confianza reduce la complejidad de la arquitectura y al mismo tiempo admite el movimiento de información confiable a través de entornos seguros.

Este enfoque ha protegido algunos de los entornos más críticos de la defensa durante años. Hoy, proporciona una base que se alinea naturalmente con la velocidad y escala de la transformación autónoma. En lugar de frenar la innovación, la infraestructura de información especialmente diseñada permite a los programas adoptar nuevas capacidades con confianza y al mismo tiempo respaldar el ritmo de la misión.

La fuerza del futuro depende de misiones conectadas

La próxima generación de capacidad de defensa no se medirá simplemente por el número de sistemas autónomos desplegados. Se medirá por la eficacia con la que esos sistemas intercambian información confiable a través de tierra, mar, aire y espacio; cuán perfectamente se integran con la IA y los sistemas de comando; y con qué confianza las fuerzas aliadas pueden colaborar en todos los ámbitos de seguridad.

Diseñado específicamente para la defensa, Everfox proporciona la plataforma de información confiable que permite que las misiones autónomas y de coalición intercambien de forma segura información de misión crítica entre sistemas, clasificaciones y socios. Al combinar la separación impuesta por hardware con el intercambio confiable de información entre dominios, ayudan a las organizaciones de defensa a adoptar rápidamente capacidades autónomas mientras mantienen la velocidad, la interoperabilidad y la seguridad que exigen las misiones modernas.

Más información sobre la infraestructura de información confiable para operaciones autónomas o hable con un experto de Everfox sobre su misión autónoma.

Acerca del autor: Everfox | Everfox ofrece conectividad confiable para proteger los entornos más críticos del mundo y salvaguardar los datos confidenciales que impulsan la ventaja de tomar decisiones.

Creado para operaciones de misión crítica, Everfox protege lo más importante asegurando cómo se mueven los datos, cómo acceden los usuarios a ellos y cómo se neutralizan las amenazas en todos los dominios. Permitimos la velocidad de la misión y la colaboración segura entre redes, dominios y aliados, al mismo tiempo que garantizamos que los datos que impulsan la IA y el análisis avanzado sigan siendo confiables y protegidos.

No sólo defendemos los sistemas; entregamos decisión dominio. www.everfox.com/autonomous

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

El Departamento de Justicia confisca la infraestructura utilizada por el mercado criminal y de estafas cibernéticas

El Departamento de Justicia dijo el martes que confiscó infraestructura vinculada a lo que los funcionarios llamaron uno de los mercados criminales más prolíficos del mundo, utilizado para cometer estafas cibernéticas y otros delitos.

La cuenta de computación en la nube incautada alojaba la infraestructura backend utilizada por las subsidiarias del Grupo Huione, un conglomerado corporativo con sede en Camboya.

Al mismo tiempo, el Departamento del Tesoro anunció nuevas sanciones y más contra Huione y empresas afiliadas. Las acciones de la administración del martes se suman a los esfuerzos de interrupción del otoño pasado contra partes de la misma red.

La administración Trump ha puso énfasis sobre la lucha contra la ciberdelincuencia transnacional y otros tipos de estafas y fraudes.

La cuenta de computación en la nube incautada se utilizó para operar la Garantía Huione, también conocida como Garantía Haowang, según el anuncio del Departamento de Justicia del martes.

«El Grupo Huione utilizó esta cuenta de computación en la nube como parte de una columna vertebral tecnológica que permitió transferir, mover y ocultar miles de millones de dólares en ganancias de fraude; gran parte de ellos robados a través de centros de estafa del sudeste asiático». dijo Tysen Duvafiscal general adjunto de la División Penal del Departamento de Justicia. «Las incautaciones de estos mercados son fundamentales en la lucha contra el fraude que afecta a tantos estadounidenses y para detener las vías de lavado de ganancias criminales».

Los funcionarios estadounidenses alegan que Huione Guarantee operaba canales de Telegram con discusiones sobre bienes y servicios ilícitos, incluida la venta de tarjetas de crédito robadas e información personal confidencial, robos habilitados con malware, esquemas de trata de personas y el lavado de dinero proveniente de estafas románticas y de inversión. Huione Guarantee supuestamente también ofrecía servicios de depósito en garantía para delincuentes, como blanqueadores de dinero en criptomonedas.

El Tesoro tomó dos medidas el martes para aprovechar su decisión de octubre de Sacar al Grupo Huione del sistema financiero estadounidense. Una era incorporar H-Pay Service a su gobierno para Huione Group como entidad sucesora. Y sancionó a nueve personas y 26 entidades vinculadas al Grupo Prince.

«Huione Group sirvió como un nodo crítico para el lavado de ganancias de atracos cibernéticos y estafas de inversión en moneda virtual y fue utilizado por Prince Group para transferir y consolidar activos derivados de estafas», afirma el anuncio del Tesoro.

También en octubre pasado, el Departamento de Justicia dijo que había confiscado bitcoins valorados en 15 mil millones de dólares al presidente del Grupo Prince, Chen Zhi, y lo acusó de presuntos delitos relacionados con criptomonedas y otros esquemas.

Una supuesta figura clave en la red criminal de Chen ha sido arrestado en Camboya y extraditado a China.

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

Evite que su infraestructura heredada se apodere de sus agentes de IA – CYBERDEFENSA.MX

A principios de este mes, hablé en el Cumbre de seguridad y gestión de riesgos de Gartner sobre un punto ciego que la mayoría de los programas de seguridad aún no tienen en cuenta: cómo los atacantes están eludiendo los programas de seguridad de IA utilizando infraestructura heredada para secuestrar agentes de IA.

La adopción de la IA avanza más rápido de lo que los programas de seguridad pueden dar cuenta. Aproximadamente el 71 % de las organizaciones están probando agentes de IA en sus aplicaciones empresariales y el 31 % ya los ha trasladado a flujos de trabajo de producción.

Por esta razón, las organizaciones están invirtiendo recursos legítimamente en proteger las cargas de trabajo de IA contra el envenenamiento de modelos, la inyección rápida, la fuga de datos y otras amenazas emergentes. Sin embargo, este enfoque lo pierde todo. debajo la capa de IA. Porque un servidor sin parches, un permiso de Active Directory mal configurado o una credencial almacenada en caché en la máquina de un desarrollador son exposiciones que brindan a los atacantes una ruta directa a todo de lo que dependen sus agentes de IA: bases de conocimiento, almacenamiento en la nube, funciones Lambda, integraciones SaaS y las credenciales que los conectan.

Esto significa que los actores de amenazas realmente no necesitan atacar su IA de frente. sólo necesitan alcanzar aquello a lo que se conecta. En este artículo, explicaré cómo la infraestructura heredada se convierte en la ruta de ataque hacia los entornos de agentes de IA y qué pueden hacer los equipos de seguridad para bloquear esas rutas.

Los agentes de IA usan lo que heredan

A pesar de su novedad y poder, en cierto modo los agentes de IA operan como otros activos en su entorno. Se autentican a través de proveedores de identidad existentes, almacenan datos en depósitos de nube existentes, ejecutan tareas a través de funciones Lambda existentes y heredan permisos de roles de IAM existentes. Cada una de esas dependencias conlleva cualquier deuda de seguridad que tuviera la organización antes de que comenzara el despliegue de la IA.

Es más, la mayoría de las organizaciones, sin darse cuenta, compuesto esa deuda. De acuerdo a Revista Infoseguridadel 70% de las organizaciones otorgan sus sistemas de IA más acceso privilegiado que un humano en el mismo rol. No es sorprendente que esto tenga un precio doloroso. Las organizaciones con IA con privilegios excesivos informaron una tasa de incidentes del 76%, en comparación con solo el 17% de aquellas que imponen privilegios mínimos.

Todas esas conexiones (proveedores de identidad, depósitos en la nube, funciones Lambda, roles de IAM) se ejecutan a través de la infraestructura que sus equipos han administrado durante años: Active Directory, IAM en la nube, cuentas de servicio, credenciales almacenadas. Sin embargo, nada de esto fue diseñado teniendo en mente a los agentes de IA, y la mayor parte se aprovisionó mucho antes de que el primer agente entrara en producción. El resultado es que un atacante que encuentre su camino a través de cualquiera de esas capas no necesita tocar la IA. Los propios permisos del agente hacen el trabajo por él.

Cómo un CVE de 2025 secuestra a un agente de IA en 2026

El siguiente diagrama muestra una arquitectura típica de agente de IA empresarial. Un equipo de éxito del cliente utiliza un Co-Pilot impulsado por IA, alojado en AWS Bedrock, para consultar los datos de los clientes exportados desde Salesforce a un depósito de S3. Co-Pilot ejecuta tareas a través de funciones Lambda y se integra con aplicaciones comerciales. John, un desarrollador, construye y mantiene el agente. Los usuarios de toda la organización interactúan con él a diario.

Ahora bien, esto es lo que sucede cuando un atacante encuentra una manera de entrar. El siguiente diagrama muestra una ruta de ataque que mi equipo modeló en un entorno empresarial real. Ninguna de estas exposiciones es exótica: existen, en alguna combinación, en la mayoría de las redes empresariales en este momento. Lo que los hace peligrosos es cómo se conectan. Así es como se desarrolló el ataque, etapa por etapa.

  • Etapa 1: un depósito S3 se convierte en un activo crítico. Para alimentar al CSM Co-Pilot, el equipo exportó datos de Salesforce a un depósito de S3. Esa exportación convirtió el cubo en un objetivo de alto valor que contiene registros confidenciales de clientes. Varios usuarios de la cuenta de AWS recibieron un acceso de lectura demasiado amplio a los depósitos de producción S3, incluido John, el desarrollador de Co-Pilot, que nunca necesitó acceso a los datos de producción. Por sí solo, esto es una simple mala configuración de permisos.
  • Etapa 2: un servidor sin parches en el perímetro. Un servidor externo ejecuta Apache Tomcat. Ese servidor está expuesto a CVE-2025-24813 – una falla de ejecución remota de código revelada en marzo de 2025 y agregada al catálogo de vulnerabilidades explotadas conocidas de CISA el mismo mes. Nunca fue parcheado. Debido a que el servidor se encuentra en el entorno empresarial y está unido a Active Directory, un atacante que aproveche la vulnerabilidad puede volcar las credenciales almacenadas en caché de la memoria del servidor y comprometer una cuenta de usuario de AD. De forma aislada, se trata de una vulnerabilidad conocida en un único servidor: grave, pero no crítica.
  • Etapa 3: la mala configuración de Active Directory permite el movimiento lateral. Esa cuenta de AD comprometida puede abusar de una mala configuración de la delegación restringida basada en recursos para hacerse pasar por John y acceder a su estación de trabajo. John utiliza AWS CLI para administrar los recursos de la nube de Co-Pilot y, detrás de escena, CLI almacena las claves de acceso de AWS en su máquina. El atacante recolecta esas claves. De forma aislada, este es un problema de permisos de AD, uno de los miles que tienen la mayoría de los entornos.
  • Ahora conecta las tres etapas. El atacante explota CVE-2025-24813 en el perímetro, descarta las credenciales, se mueve lateralmente a través de AD hasta la estación de trabajo de John, recopila sus claves de acceso a AWS y lee cada registro en el depósito de producción S3, el mismo depósito que alimenta la base de conocimientos del Co-Pilot. El agente Co-Pilot ahora está comprometido. El atacante controla lo que lee, en qué confía y lo que devuelve a los usuarios. Ninguna parte de la pila de IA fue atacada directamente. Tres hallazgos moderados (una clave de nube con privilegios excesivos, un servidor web sin parches y una mala configuración de AD) se convirtieron en una ruta de ataque crítica.

Qué hacer al respecto

La ruta de ataque que acabo de describir cruza cuatro capas: red, identidad, nube e inteligencia artificial. La mayoría de los programas de seguridad evalúan cada una de esas capas de forma independiente y es posible que ya se conozcan las exposiciones en cada una de ellas. Una herramienta EASM marca el servidor Tomcat. Una herramienta de seguridad de AD detecta la configuración incorrecta de la delegación. Una herramienta CSPM obtiene el acceso S3 con privilegios excesivos. Cada uno informa un hallazgo moderado que puede no remediarse debido a una menor prioridad, pero que en combinación se convierte en un problema crítico: una vulnerabilidad de Tomcat en el perímetro se encadena a través de AD hasta las credenciales de la nube de un desarrollador y termina en la base de conocimientos de un agente de IA.

Cerrar estos caminos comienza con un enfoque de gestión de la exposición que trate las dependencias de los agentes de IA (bases de conocimiento, depósitos de almacenamiento, funciones Lambda, etc.) como activos críticos en sí mismos. A partir de ahí, mapee hacia atrás: ¿qué relaciones de identidad, permisos e infraestructura se conectan a esos activos, y cuáles de esas conexiones conllevan exposiciones explotables en el contexto de su entorno? Cuando trazas el camino completo, surgen puntos de estrangulamiento: lugares donde una única solución bloqueará múltiples rutas hacia tus activos de IA.

Si su plataforma de gestión de exposición puede rastrear esa ruta completa (desde el servidor heredado, pasando por AD y la infraestructura de la nube hasta la base de conocimientos de un agente de IA), puede solucionar la exposición antes de que un atacante la encadene. Si no puede, ninguna barrera de seguridad en la capa de IA lo cerrará.

La conclusión

La adopción de agentes de IA se está acelerando en todos los departamentos empresariales. Y cada nuevo agente que implemente se conecta a una infraestructura que ya está expuesta. Eso significa que la superficie de ataque se agrava con cada despliegue.

La pregunta para los líderes de seguridad no es si su capa de IA está protegida. Se trata de si el entorno en el que operan esos agentes, incluida su infraestructura heredada básica, está brindando a los atacantes el camino para secuestrarlos.

Porque los atacantes no necesitan nuevas técnicas para comprometer a los agentes de IA. Sólo necesitan los viejos y un entorno que les permita utilizar los viejos para explotar lo nuevo.

Nota: Este artículo fue escrito cuidadosamente y contribuido para nuestra audiencia. por Zur UliánitzkyVicepresidente senior de investigación de productos y seguridad, XM Cyber.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

El 94% de los incidentes involucran infraestructura anónima. Los equipos siguen siendo reactivos – CYBERDEFENSA.MX

Los equipos de seguridad nunca han tenido más datos de IP a su disposición. Todos los días, los analistas ingieren fuentes de enriquecimiento, datos de geolocalización, puntuaciones de reputación, telemetría e inteligencia sobre amenazas de un creciente ecosistema de proveedores y plataformas.

Sin embargo, a pesar de esta abundancia de información, muchas organizaciones continúan enfrentando un desafío fundamental: examinar el ruido para comprender quién está detrás de una IP y ¿Qué acción debe seguir?.

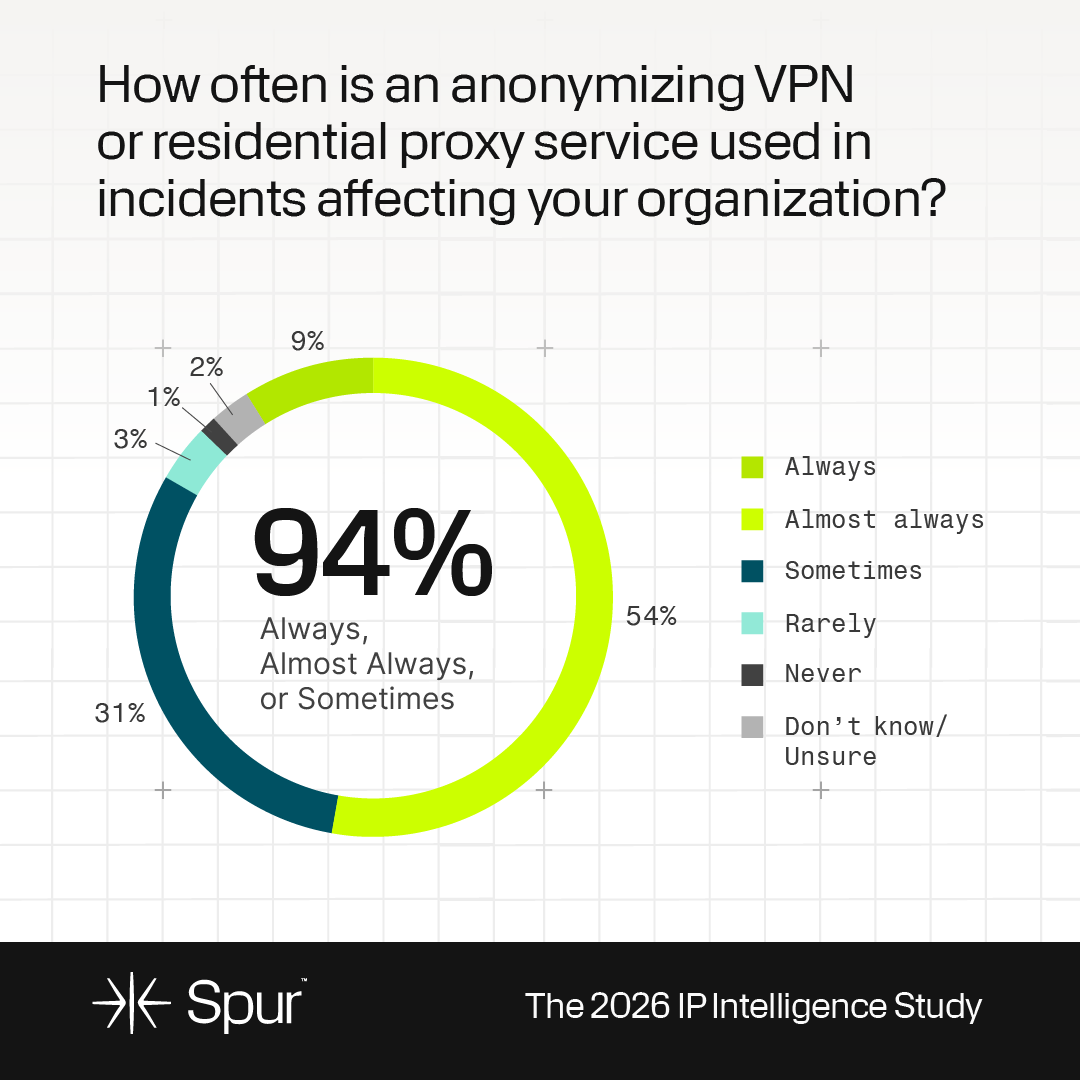
Caso concreto: un reciente estudio de la industria de más de 200 profesionales de la seguridad Un estudio realizado por Spur Intelligence descubrió que la anonimización de la infraestructura (incluidas las VPN y las redes proxy residenciales) aparece ahora en casi todos los incidentes de seguridad.

Al mismo tiempo, el estudio mostró que muchas organizaciones admiten que carecen de la visibilidad, el contexto y los flujos de trabajo operativos necesarios para tomar decisiones efectivas basadas en esos datos de propiedad intelectual.

Los hallazgos respaldan una tendencia industrial más amplia: un enfoque reactivo para gestionar los riesgos basados ​​en la propiedad intelectual.

El auge de la infraestructura anónima

La amplia disponibilidad de servicios VPN, redes proxy residenciales y otras herramientas de anonimización ha cambiado fundamentalmente la forma en que operan los ciberdelincuentes. Los servidores proxy residenciales dirigen el tráfico a través de las conexiones de Internet de los consumidores, lo que hace que la actividad maliciosa se mezcle con el comportamiento normal del usuario. Los servicios VPN proporcionan capas adicionales de anonimato al tiempo que permiten un cambio rápido entre ubicaciones e identidades de red. Como resultado, los enfoques tradicionales basados ​​únicamente en la reputación o en listas de bloqueo estáticas se están volviendo menos efectivos.

Los equipos de seguridad se enfrentan cada vez más a ataques en los que la propia dirección IP proporciona poca información inmediata sobre la intención.

El estudio de Spur mostró que casi la mitad de las empresas informaron un impacto operativo o financiero significativo por los intentos de apropiación de cuentas y el abuso de credenciales a través de VPN y servidores proxy residenciales. En estos incidentes, una dirección puede parecer residencial, pertenecer a un ISP legítimo y no exhibir ninguna reputación maliciosa previa y al mismo tiempo ser parte de una campaña de ataque activa.

El déficit de contexto

Uno de los obstáculos más importantes a los que se enfrentan las operaciones de seguridad en la actualidad es la falta de información contextual que ayude a determinar quién está realmente detrás de una conexión.

El estudio de Spur refuerza esta observación: casi la mitad de los encuestados afirma que la falta de contexto es el mayor desafío para sus equipos de seguridad que analizan la actividad IP.

Los atributos básicos de IP, como la geolocalización y la propiedad de la red, siguen siendo útiles, pero a menudo no explican la intención detrás de la actividad.

Los equipos de seguridad necesitan cada vez más capas adicionales de contexto, incluida la clasificación de la infraestructura, Atribución de VPN y proxyindicadores de comportamiento, patrones de uso históricos, correlaciones de dispositivos y sesiones, y señales de automatización y bots.

Sin este contexto, los analistas se ven obligados a tomar decisiones basadas en información incompleta. Con el contexto, pueden comprender no sólo de dónde proviene el tráfico, sino también por qué puede representar un riesgo elevado.

La seguridad reactiva sigue siendo la norma

Aunque las organizaciones reconocen el valor de la inteligencia de propiedad intelectual, muchas todavía la utilizan principalmente durante las investigaciones. El enriquecimiento de IP se aplica comúnmente una vez que se han generado las alertas, lo que ayuda a los analistas a revisar eventos históricos e investigar incidentes. Si bien este enfoque aporta valor, limita el impacto estratégico de la inteligencia IP.

Un número cada vez mayor de equipos de seguridad está explorando formas de incorporar la inteligencia IP en una fase más temprana del proceso de toma de decisiones. En lugar de utilizar datos de IP únicamente para investigar incidentes, quieren que influyan en los resultados de seguridad en tiempo real.

El estudio de Spur examina esta dicotomía: la mayoría de los encuestados indican que aprovechan la inteligencia IP para casos de uso básicos, pero desear los flujos de trabajo sean más predictivos y estén basados ​​en inteligencia. Los ejemplos incluyen la aplicación de inteligencia IP para autenticación adaptativa, controles de acceso basados ​​en riesgos, flujos de trabajo de prevención de fraude, aplicación automatizada de políticas y puntuación de riesgos de sesión.

El objetivo de aplicar proactivamente la inteligencia IP es tomar mejores decisiones antes de que los incidentes se intensifiquen.

El riesgo interno de la anonimización que se pasa por alto

Las amenazas externas reciben la mayor atención en las discusiones sobre infraestructura anónima, pero muchas organizaciones enfrentan un segundo desafío mucho más cercano. Las políticas de «traiga su propio dispositivo», las aplicaciones para consumidores y el uso de VPN personal han ampliado la cantidad de vías a través de las cuales el tráfico anónimo puede ingresar a los entornos empresariales. Los actores del Estado-nación que se hacen pasar por empleados legítimos en entornos de trabajo remoto de alta concentración es otra.

En muchos casos, las organizaciones tienen una visibilidad limitada sobre si los empleados utilizan servicios de proxy, redes residenciales o herramientas VPN mientras acceden a los recursos corporativos. Esto crea puntos ciegos que las estrategias de seguridad tradicionales centradas en el perímetro tal vez no aborden.

El estudio de Spur valida esta preocupación, con un sorprendentemente alto 61% de los encuestados que informaron estar moderadamente, ligeramente o nada preocupados por la posible exposición de su red interna a través de apoderados residenciales en dispositivos de empleados o aplicaciones de consumo.

A medida que las arquitecturas de confianza cero continúan madurando, los equipos de seguridad deben tratar la actividad del proxy interno como una señal de riesgo potencial en lugar de asumir que los usuarios y dispositivos confiables implican automáticamente un comportamiento de red confiable.

Cuantificar la eficacia de la inteligencia IP

Muchas organizaciones invierten en tecnologías de inteligencia IP, pero tienen dificultades para cuantificar su eficacia. Históricamente, el éxito se ha medido a menudo utilizando indicadores como amenazas bloqueadas o cobertura de enriquecimiento. Sin embargo, es posible que estas métricas no capturen completamente el valor operativo.

El estudio de Spur muestra que las organizaciones son menos maduras en la forma de medir sus esfuerzos de inteligencia de propiedad intelectual, y un tercio de las empresas no lo miden en absoluto.

Cada vez más, los líderes de seguridad se centran en resultados como el tiempo de investigación, los falsos positivos y los costos. Estas métricas se alinean más estrechamente con el impacto empresarial y ayudan a justificar la inversión en capacidades de inteligencia de seguridad.

A medida que los presupuestos sigan siendo limitados, será cada vez más importante demostrar mejoras operativas mensurables.

El futuro de la inteligencia IP

La próxima fase de la inteligencia de propiedad intelectual probablemente estará definida por tres tendencias. En primer lugar, las organizaciones exigirán un contexto más rico en lugar de mayores volúmenes de datos sin procesar. Los analistas necesitan atribución, conocimiento del comportamiento e inteligencia de infraestructura, no sólo indicadores adicionales.

En segundo lugar, la automatización se convertirá en una prioridad. Los equipos de seguridad quieren cada vez más que la inteligencia IP se integre directamente en los flujos de trabajo de detección, prevención y control de acceso en lugar de estar aislada en herramientas de investigación.

En tercer lugar, la inteligencia de propiedad intelectual estará más estrechamente vinculada a la toma de decisiones. En lugar de actuar únicamente como una capa de enriquecimiento, servirá cada vez más como base para controles de seguridad basados ​​en riesgos.

Las organizaciones que tendrán éxito serán aquellas que vayan más allá de la simple identificación de IP sospechosas y se centren en comprender la infraestructura, el comportamiento y la intención detrás de ellas. En un entorno donde la infraestructura anónima se ha convertido en un componente rutinario del cibercrimen, la capacidad de dar el salto de la detección a la decisión determinará en última instancia la eficacia con la que los equipos de seguridad pueden responder a las amenazas modernas.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

La IA agente está transformando la defensa, pero sólo una infraestructura de TI segura la maximizará – CYBERDEFENSA.MX

Durante las últimas semanas, se ha recordado a la comunidad de la ciberseguridad lo rápido que la IA fronteriza y agente en las redes de defensa puede desafiar nuestras suposiciones. Cuando el modelo Claude Mythos de Anthropic estuvo disponible para un conjunto limitado de organizaciones como vista previa técnica, se informó que un grupo no autorizado afirmó que había obtenido acceso en cuestión de horas. El incidente, de ser cierto, fue más que una posible infracción. Fue una advertencia.

El impacto potencial de la IA avanzada en las redes de inteligencia y defensa de Estados Unidos es significativo. A medida que el gobierno de EE. UU. avanza para implementar capacidades de IA en redes clasificadas, la oportunidad es clara: La IA avanzada puede ayudar a acelerar la superioridad de decisión de las fuerzas estadounidenses. Pero los riesgos se están expandiendo con la misma rapidez, particularmente a medida que la IA agente comienza a operar en redes sensibles, entornos de datos y flujos de trabajo de misiones.

La adopción de la IA no se trata simplemente de implementar modelos potentes. Requiere seguridad, gobernanza e infraestructura resiliente adecuadas a su alrededor.

La IA es tan confiable como los datos que utiliza, las redes que toca y los controles que determinan quién y qué puede acceder a ella. En entornos clasificados, ese desafío se ve agravado por la necesidad de mover información de forma segura a través de niveles de clasificación, compartimentos, límites de coalición y entornos operativos.

Para que la IA proporcione rápidamente la ventaja de decisión esperada, se deben considerar tres áreas importantes:

1. ¿Qué entra en el modelo?

Los datos de capacitación y los modelos comerciales deben moverse de manera rápida pero segura a entornos clasificados. Sin una inspección adecuada, incluso el modelo de IA más potente puede convertirse en un problema al procesar información obsoleta o ingerir contenido «envenenado» que conduzca a evaluaciones comprometidas.

2. ¿Quién y qué puede acceder a la IA?

Los analistas autorizados, los socios de la coalición, los operadores de borde y los equipos de integración de IA necesitarán un acceso gobernado que imponga límites de seguridad sin «colapsar» inadvertidamente las redes.

3. ¿A dónde se dirige el agente de IA?

Cada llamada de modelo a una base de datos, sistema de misión o socio de coalición debe preservar la integridad de la capa de clasificación. Si la IA va a comprimir los cronogramas operativos, el límite de seguridad no puede convertirse en el primer punto de falla.

La ventaja de la misión de IA comienza con una infraestructura segura

Todo esto depende de las capas de red debajo de los modelos. Everfox está permitiendo a las agencias de defensa e inteligencia seguir el ritmo de los cambios revolucionarios en la IA sin comprometer la velocidad y la seguridad de la misión. Nuestras tecnologías proporcionan un tejido de red seguro basado en dominio cruzado capacidades y reforzado por hardware protección diseñada específicamente para entornos clasificados y ventaja táctica, todo para que la IA pueda implementarse de forma segura y confiable a escala de misión.

La IA introduce riesgos en todas las capas: componentes del sistema, integraciones, resultados posteriores y flujos de trabajo de la misión. A medida que las organizaciones de defensa e inteligencia aceleren la adopción, las herramientas de IA operarán cada vez más en dominios, compartimentos y teatros de operaciones. En estos entornos, una infraestructura confiable, controles de acceso estrictos y una gobernanza de datos sólida no son opcionales. Son de misión crítica.

Los datos confidenciales deben poder moverse de forma segura a través de los límites de clasificación, con amenazas y violaciones de políticas identificadas antes de que lleguen a un modelo.

Si queremos implementar IA de manera responsable a escala, tenemos que incorporar la seguridad desde el principio, no agregarla después de que la tecnología ya esté integrada en las operaciones de la misión.

Frontier AI será un motor importante para la ventaja de futuras misiones. Pero sin una estructura de red segura que lo soporte, no se puede confiar en que ni siquiera los mejores modelos funcionen donde y cuando más importan.

Nota: Este artículo fue escrito y contribuido por Dave Wajsgras, presidente y director ejecutivo de Everfox.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

La eliminación del malware GlassWorm interrumpe la infraestructura de ataque a la cadena de suministro de los desarrolladores – CYBERDEFENSA.MX

CrowdStrike, en asociación con Google y Shadowserver Foundation, ha anunciado la interrupción simultánea de todos los canales de comando y control (C2) asociados con GlassWorm, una campaña de cadena de software persistente dirigida a desarrolladores de software a través de paquetes y extensiones maliciosos.

«Desde al menos principios de 2025, los operadores de GlassWorm se han dirigido sistemáticamente a los desarrolladores de software, una población con acceso a repositorios de código fuente, plataformas en la nube, canales de CI/CD y registros de paquetes», CrowdStrike dicho.

El desarrollo se produce cuando los desarrolladores se han convertido en objetivos cada vez más lucrativos para realizar ataques a la cadena de suministro de software, lo que permite a los atacantes aprovechar una única estación de trabajo comprometida para impactar a miles de organizaciones y usuarios a la vez.

GlassWorm, desde su aparición el año pasado, ha llevado a cabo una «campaña multifacética» que utiliza extensiones de VS Code troyanizadas publicadas tanto en Microsoft VS Code Marketplace como en Open VSX, lo que permite dirigirse a usuarios de bifurcaciones de VS Code como Cursor, Positron, Windsurf y VSCodium.

Ciberseguridad

También se sabe que la campaña introdujo código malicioso a través de paquetes npm y Python comprometidos. El objetivo final de los ataques es ofrecer un marco de robo de datos con capacidades de recolección de credenciales, exfiltración de billeteras de criptomonedas y creación de perfiles del sistema.

Se ha descubierto que iteraciones posteriores de GlassWorm implementan una RAT de JavaScript basada en Websocket llamada GlassWormRAT para robar datos del navegador web y ejecutar código arbitrario, incluida la instalación de una extensión de Google Chrome que, a su vez, recopila datos confidenciales, incluidas capturas de pantalla, pulsaciones de teclas y contenido del portapapeles, del sistema infectado.

«Una vez activo, el malware busca en el host credenciales de desarrollador (GitHub, NPM, tokens OpenVSX, billeteras criptográficas), lo que permite comprometer aún más los repositorios y las cargas de paquetes», dijo el investigador de Endor Labs, Kiran Raj. dicho.

«Los hosts infectados se convierten en infraestructura encubierta: proxies SOCKS, servidores VNC (HVNC) ocultos y nodos de ejecución remota (a través de WebRTC o procesos Node.js generados). Eso les da a los atacantes acceso anónimo a redes corporativas y personales y una plataforma para propagarse más».

En conjunto, se dice que la actividad maliciosa ha envenenado más de 300 repositorios de GitHub utilizando credenciales de desarrollador robadas. Lo que hizo que la operación fuera notable fue el uso de cuatro canales C2 distintos para mejorar la resiliencia:

«La combinación de blockchain, peer-to-peer y servicios web legítimos como capas de resolución fue diseñada para ser resistente contra derribos: un frente dinámico que protege los servidores C2 reales detrás de múltiples capas de indirección», dijo CrowdStrike.

Ciberseguridad

Como resultado de la eliminación, los cuatro canales han sido neutralizados simultáneamente en un esfuerzo coordinado para que las máquinas infectadas ya no puedan recibir nuevas instrucciones o cargas útiles.

Al describir a los operadores de GlassWorm como «con buenos recursos y persistentes», la compañía de ciberseguridad atribuyó la actividad a probables ciberdelincuentes con sede en Rusia, dado que el malware finaliza la ejecución en sistemas ubicados en los países de la Comunidad de Estados Independientes (CEI) y contiene comentarios en ruso.

«La cadena de suministro de software sigue siendo una de las superficies de ataque más importantes en la informática moderna», concluyó CrowdStrike. «Los adversarios están convirtiendo la dependencia de una organización de herramientas, actualizaciones y bibliotecas en mecanismos de entrega armados y multiplicadores de fuerza».

«La barrera para envenenar un paquete o extensión es baja; el radio potencial de explosión es enorme. Mientras los entornos de desarrollo, los canales de construcción y los repositorios de código permanezcan desprotegidos, cada organización que consume software hereda el riesgo de todos los que lo producen. GlassWorm demuestra que los atacantes lo saben y están invirtiendo en infraestructura resistente para mantener un acceso persistente a los ecosistemas de desarrolladores».

CISA quiere que la infraestructura crítica funcione 'semanas o meses' de forma aislada durante el conflicto

La Agencia de Seguridad de Infraestructura y Ciberseguridad insta a los propietarios y operadores de infraestructuras críticas a planificar la prestación de servicios esenciales en condiciones de emergencia, potencialmente durante meses seguidos.

La principal agencia de ciberseguridad del gobierno federal advirtió que los piratas informáticos patrocinados por el estado, en particular dos grupos chinos conocidos como Salt Typhoon y Volt Typhoon, continúan amenazando sectores críticos como la electricidad, el agua e Internet.

La agencia ahora está trabajando con el sector privado para proteger la tecnología operativa (los sistemas que controlan la maquinaria pesada y el equipo que alimenta la infraestructura más crítica) de ataques que ingresan a través de sistemas de TI comerciales o productos de proveedores externos.

La iniciativa conocido como CI Fortify – incluirá que CISA realice evaluaciones técnicas específicas de entidades de infraestructura crítica y tiene como objetivo crear planes que “permitan operaciones seguras durante semanas o meses mientras están aislados” de redes de TI y herramientas de terceros, según el sitio web de la agencia.

Nick Andersen, director interino de CISA, dijo a los periodistas que el objetivo es «la prestación de servicios [that] aún puede llegar a la infraestructura crítica después de que el propietario del activo se haya desconectado de TI y OT, de proveedores externos y conexiones de proveedores de servicios y de equipos de telecomunicaciones de terceros”.

En los últimos dos años, las guerras en Ucrania, Gaza, Irán y otros lugares han visto plantas acuáticas, subestaciones eléctricas, centros de datos y otras infraestructuras críticas dirigido por cinéticos o ciberataques.

Andersen dijo que la agencia ya ha comenzado a colaborar con algunas empresas para poner a prueba las evaluaciones y espera que el trabajo aumente considerablemente a medida que CISA contrate personal adicional en los próximos meses.

Se negó a nombrar las entidades involucradas en el programa piloto, pero dijo que se centrarán en organizaciones que apoyan la seguridad nacional, la defensa, la salud y seguridad públicas y la continuidad económica. Añadió que las evaluaciones de CISA variarán de un sector a otro dependiendo de sus necesidades únicas.

«El agua no está necesariamente diseñada para priorizar las necesidades específicas de los clientes fuera de los períodos de recuperación, mientras que la energía y el transporte tienen compensaciones más inmediatas al seleccionar una carga o un conjunto de carga sobre otro», dijo Andersen como ejemplo.

Un pilar de la estrategia de CISA es el aislamiento: esencialmente apagar todas las conexiones de redes comerciales y de terceros a una red OT cuando se enfrenta una emergencia o una vulnerabilidad desconocida.

Las organizaciones también necesitan desarrollar un plan interno sobre cómo serían los niveles de servicio aceptables en esas condiciones y llegar a entendimientos con sus clientes críticos, como las instalaciones militares de EE. UU. y los servicios de salvamento.

El segundo pilar, la recuperación, implica las mejores prácticas para las organizaciones: realizar copias de seguridad de archivos, documentar sistemas y realizar copias de seguridad manuales para las operaciones cuando los sistemas informáticos normales no funcionan.

En conversaciones con especialistas en ciberseguridad que se centran en infraestructura crítica y tecnología operativa, se supone ampliamente que China no es la única nación que ha comprometido ampliamente la infraestructura crítica de los estadounidenses. Que es casi seguro que los grupos de hackers vinculados a otras naciones hayan notado y explotado las mismas vulnerabilidades básicas y problemas de higiene encontrados por los tifones.

Agencias como el FBI y la Comisión Federal de Comunicaciones han promocionado esfuerzos para purgar a los piratas informáticos chinos y trabajar voluntariamente con las empresas de telecomunicaciones para reforzar la seguridad de sus redes. Pero los funcionarios de seguridad nacional y los defensores de la ciberseguridad de EE. UU. han dicho constantemente que tanto Salt Typhoon como Volt Typhoon siguen siendo amenazas activas para la infraestructura crítica de EE. UU.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

Por qué los centros de datos ahora pertenecen a la lista de infraestructura crítica

Ataques con misiles y drones que sacó los centros de datos en la nube en Medio Oriente subrayó una vulnerabilidad crítica en la economía moderna: la dependencia de la infraestructura digital que sostiene la ventaja competitiva y la continuidad operativa para corporaciones, naciones y ejércitos.

Los cortes y las interrupciones posteriores fueron un anticipo de una nueva forma de riesgo estratégico y operativo. Los centros de datos han sido durante mucho tiempo la columna vertebral de la economía digital. Lo que está cambiando es la escala de dependencia a medida que las cargas de trabajo de IA aumentan drásticamente la potencia informática necesaria para gestionar empresas, cadenas de suministro y sistemas de seguridad nacionales.

La inteligencia artificial ha ido más allá de las aplicaciones empresariales y se ha convertido en el núcleo de la guerra y la seguridad nacional. Mes pasado, Los New York Times informó que la IA está “totalmente integrada” en la recopilación de inteligencia y su uso en la toma de decisiones estratégicas y operaciones militares. Incluso si los modelos de IA no disparan armas directamente, el análisis habilitado por la IA juega ahora un papel central en la forma en que los ejércitos modernos ganan visibilidad, encuentran conocimientos e impulsan la acción.

Eso es importante porque cambia lo que debería considerarse infraestructura crítica. Si la IA es una ventaja competitiva para las empresas y una ventaja en el campo de batalla para los combatientes, entonces la infraestructura que entrena, aloja y ejecuta la IA se convierte en un objetivo de alto valor. Los ataques a la infraestructura digital de la que dependen las organizaciones pueden hacer más que causar daños financieros. Pueden retardar la toma de decisiones, degradar la logística y reducir la eficacia militar sin siquiera enfrentarse a una fuerza convencional.

Históricamente, las campañas de los Estados-nación dirigidas a centros de datos y proveedores de servicios se centraban en las intrusiones cibernéticas con fines de espionaje o posicionamiento previo. Lo que es diferente ahora es la aparición de ataques físicos a la infraestructura digital durante un conflicto activo. La inteligencia militar rusa se ha vinculado a campañas dirigidas a la infraestructura digital y los servicios gestionados, a menudo como parte de un ataque a la cadena de suministro para comprometer organizaciones a gran escala. Los grupos alineados con Irán han demostrado repetidamente su voluntad de atacar a entidades del sector privado para promover objetivos geopolíticos. En muchos casos, el objetivo era el acceso: robar datos, implantar persistencia, mapear redes y mantener un punto de apoyo que pudiera usarse más tarde para espionaje o interrupción.

Lo que está más claro ahora que nunca es que los centros de datos y las cargas de trabajo de IA que soportan se han vuelto tan vitales para la sociedad moderna que nuestros adversarios buscarán degradar o destruir su eficacia como táctica de guerra cinética y cibernética.

Ya hemos visto con qué rapidez un incidente digital puede convertirse en una perturbación del mundo real. El 11 de marzo, surgieron informes de miles de servidores y terminales borrados dentro de Stryker, un fabricante de dispositivos médicos con sede en EE. UU. Un grupo hacktivista simpatizante de Irán, conocido como Handala, se atribuyó la responsabilidad. Según se informa, el incidente detuvo la producción global de Stryker después de que los atacantes accedieran a su entorno Microsoft y emitieran un comando de borrado a través de Intune. Incluso sin un solo misil, el resultado parecía una interrupción estratégica: las operaciones se detuvieron y los clientes intermedios lo sintieron.

Para los líderes empresariales, el imperativo es claro: tratar la resiliencia operativa como una prioridad a nivel de junta directiva en la era de la IA.

En el mundo de la TI corporativa, la ciberseguridad prioriza la confidencialidad: evitar el robo de información sensible. La resiliencia es una disciplina diferente. Es la capacidad de mantener las operaciones cuando los sistemas se degradan, se interrumpen o están bajo ataque activo. Para los centros de datos y las empresas que dependen de ellos, la resiliencia se reduce a prevenir fallas en cascada y reducir las consecuencias cuando algo inevitablemente sale mal.

Estos acontecimientos tienen implicaciones importantes para el sector privado. La infraestructura digital es cada vez más un objetivo estratégico, lo que hace que la resiliencia sea una prioridad empresarial central en lugar de un problema limitado de TI. Para los líderes empresariales, el impacto de la interrupción del centro de datos se extiende a múltiples áreas de riesgo de ciberseguridad que a menudo se pasan por alto.

Por ejemplo, el crecimiento de la IA está chocando con un muro de energía en muchas regiones donde la capacidad de la red no puede escalar lo suficientemente rápido. Esto está impulsando a las instalaciones hacia nuevas dependencias energéticas, incluida la generación in situ a través de energía distribuida y energías renovables, lo que genera entornos de gestión de energía más complejos. Esta infraestructura energética se convierte en un punto de presión, ya que las interrupciones en el suministro de energía o en los sistemas de gestión pueden obligar rápidamente a un centro de datos a desconectarse. Rusia ha demostrado en varias ocasiones la capacidad de atacar e interrumpir la generación y distribución de energía en Ucrania, tanto en 2015 como en 2016.

Los sistemas de automatización y gestión de edificios, incluidos HVAC y controles de acceso físico, son otro. Estos sistemas son esenciales para crear entornos operativos seguros y de apoyo, pero normalmente tienen ciclos largos de depreciación del capital y salvaguardias de seguridad inconsistentes. Expuestos con frecuencia a Internet, y comúnmente mal configurados y no protegidos adecuadamente, pueden convertirse en una vía de interrupción para un atacante.

Con una densidad cada vez mayor de infraestructura informática, la gestión térmica se ha convertido en un control ambiental central en los centros de datos. A medida que la industria adopta la refrigeración líquida para cargas densas de IA, la interferencia con la refrigeración ya no es un problema técnico específico. Es un vector de riesgo que puede causar tiempo de inactividad y posibles daños al equipo si los atacantes lo violan.

El acceso remoto crea otra exposición importante. Los centros de datos dependen de proveedores, contratistas e integradores de sistemas para su mantenimiento, monitoreo y soporte, y cada conexión remota puede convertirse en un punto de entrada si no está estrictamente controlada, administrada de manera centralizada y bien protegida. Los adversarios suelen atacar estas rutas de acceso confiables porque pueden ser más fáciles de comprometer que un perímetro bien defendido, lo que permite a los atacantes eludir los controles y salvaguardas estándar.

Todo esto tiene implicaciones económicas más amplias porque la disrupción de los centros de datos no se queda dentro del sector tecnológico. Cae en cascada hacia las industrias que mantienen la sociedad en funcionamiento y las cadenas de suministro en movimiento: hospitales, empresas de servicios eléctricos, producción química, alimentos y bebidas, petróleo y gas, y transporte. Una interrupción prolongada se traduce en envíos perdidos, producción detenida, atención retrasada, problemas de seguridad y pérdida de confianza.

¿Qué deberían hacer los líderes ahora?

Comience por definir objetivos de resiliencia que coincidan con la realidad empresarial: qué debe seguir funcionando, qué puede degradarse, qué no puede fallar. Luego invierta en controles que limiten el impacto de un incidente. La segmentación entre activos de TI y OT no debería ser negociable. El acceso remoto debe tratarse como una vía de riesgo crítica con privilegios mínimos, autenticación sólida y monitoreo continuo.

Administre los sistemas de las instalaciones, como los sistemas de gestión de edificios y los controles de energía y refrigeración, como tecnología operativa crítica, con inventarios de activos, gestión de vulnerabilidades, registros y planes de respuesta a incidentes que anticipen las interrupciones.

Finalmente, entrenar para operar en condiciones degradadas. Los ejercicios prácticos deben incluir escenarios como la pérdida de una región de la nube, una falla parcial de una instalación o el compromiso de un plano de gestión. Utilice estos ejercicios para validar que la organización puede mantener operaciones esenciales y recuperarse rápidamente cuando ocurren interrupciones.

La política también avanza en esta dirección. Los gobiernos tratan cada vez más a los centros de datos como infraestructura crítica. Políticas y marcos como la Estrategia Nacional de Ciberseguridad, los principios de Seguridad por Diseño de CISA y estándares internacionales como IEC 62443 reflejan un reconocimiento cada vez mayor de que la infraestructura digital es una cuestión de seguridad nacional. Las empresas que se adelanten a este cambio no sólo reducirán el riesgo, sino que crearán una ventaja competitiva en un mundo donde el tiempo de inactividad puede convertirse en un arma estratégica.

En la era de la IA, los centros de datos son una infraestructura esencial para las economías modernas y la seguridad nacional. Su creciente importancia también los convierte en objetivos atractivos en conflictos cibernéticos y físicos. Protegerlos ya no se trata solo de salvaguardar las operaciones de la empresa, sino de proteger los sistemas de los que depende la sociedad todos los días.

Grant Geyer es el director de estrategia de Claroty.

Grant Geyer

Escrito por Grant Geyer

Grant Geyer es el director de estrategia de Claroty

Hackers vinculados a Irán alteran la infraestructura crítica de EE. UU. atacando PLC expuestos a Internet – CYBERDEFENSA.MX

Los actores cibernéticos afiliados a Irán están apuntando a dispositivos de tecnología operativa (OT) conectados a Internet en infraestructuras críticas en los EE. UU., incluidos controladores lógicos programables (PLC), agencias de inteligencia y ciberseguridad. prevenido Martes.

«Estos ataques han provocado una disminución de la funcionalidad del PLC, manipulación de los datos de visualización y, en algunos casos, interrupciones operativas y pérdidas financieras», dijo la Oficina Federal de Investigaciones de EE. UU. (FBI) dicho en una publicación en X.

Las agencias dijeron que la campaña es parte de una reciente escalada de ataques cibernéticos orquestados por grupos de hackers iraníes contra organizaciones estadounidenses en respuesta al conflicto en curso entre Irán, Estados Unidos e Israel.

Específicamente, la actividad ha provocado interrupciones de PLC en varios sectores de infraestructura crítica de EE. UU. a través de lo que las agencias autoras describieron como interacciones maliciosas con el archivo del proyecto y manipulación de datos en la interfaz hombre-máquina (HMI) y en las pantallas de control de supervisión y adquisición de datos (SCADA).

Estos ataques han señalado a Rockwell Automation y Allen-Bradley PLC desplegados en servicios e instalaciones gubernamentales, sistemas de agua y aguas residuales (WWS) y sectores de energía.

«Los actores utilizaron infraestructura alojada por terceros alquilada con software de configuración, como el software Studio 5000 Logix Designer de Rockwell Automation, para crear una conexión aceptada con el PLC de la víctima», decía el aviso. «Los dispositivos objetivo incluyen dispositivos PLC CompactLogix y Micro850».

Ciberseguridad

Al obtener el acceso inicial, los actores de amenazas establecieron comando y control mediante la implementación de Dropbear, un software Secure Shell (SSH), en los puntos finales de las víctimas para permitir el acceso remoto a través del puerto 22 y facilitar la extracción del archivo de proyecto del dispositivo y la manipulación de datos en pantallas HMI y SCADA.

Para combatir la amenaza, se recomienda a las organizaciones que eviten exponer el PLC a Internet, tomen medidas para evitar la modificación remota, ya sea a través de un interruptor físico o de software, implementen autenticación multifactor (MFA) y erijan un firewall o proxy de red frente al PLC para controlar el acceso a la red, mantener actualizados los dispositivos PLC, deshabilitar cualquier función de autenticación no utilizada y monitorear el tráfico inusual.

Esta no es la primera vez que actores de amenazas iraníes atacan redes OT y PLC. A finales de 2023, Cyber ​​Av3ngers (también conocido como Hydro Kitten, Shahid Kaveh Group y UNC5691) fue vinculado a la explotación activa de los PLC de Unitronics para apuntar a la Autoridad Municipal del Agua de Aliquippa en el oeste de Pensilvania. Estos ataques comprometieron al menos 75 dispositivos.

«Este aviso confirma lo que hemos observado durante meses: la escalada cibernética de Irán sigue un manual conocido. Los actores de amenazas iraníes ahora se están moviendo más rápido y más ampliamente y apuntando tanto a la infraestructura de TI como de OT», dijo Sergey Shykevich, gerente del grupo de inteligencia de amenazas de Check Point Research, en un comunicado compartido con The Hacker News.

«En marzo documentamos patrones de ataques idénticos contra PLC israelíes. No es la primera vez que actores iraníes atacan tecnología operativa en Estados Unidos con fines de perturbación, por lo que las organizaciones no deberían tratar esto como una nueva amenaza, sino como una amenaza en aceleración».

El desarrollo se produce en medio de un nuevo aumento en los ataques distribuidos de denegación de servicio (DDoS) y las afirmaciones de operaciones de piratería y filtración llevadas a cabo por grupos de proxy cibernéticos y hacktivistas dirigidos a entidades occidentales e israelíes, según Flashpoint.

En un informe publicado esta semana, DomainTools Investigations (DTI) describió la actividad atribuida a Homeland Justice, Karma/KarmaBelow80 y Handala Hack como un «ecosistema de influencia cibernética único y coordinado» alineado con el Ministerio de Inteligencia y Seguridad (MOIS) de Irán en lugar de un conjunto de grupos hacktivistas distintos.

«Estas personas funcionan como chapas operativas intercambiables aplicadas a una capacidad subyacente consistente», DTI dicho. «Su propósito no es reflejar la separación organizacional, sino permitir la segmentación de los mensajes, la focalización y la atribución, preservando al mismo tiempo la continuidad de la infraestructura y el oficio».

Los dominios públicos y los canales de Telegram sirven como el principal centro de difusión y amplificación, y la plataforma de mensajería también desempeña un papel importante en las operaciones de comando y control (C2) al permitir que el malware se comunique con bots controlados por actores de amenazas, reduzca la sobrecarga de la infraestructura y se combine con las operaciones normales.

Ciberseguridad

«Este ecosistema representa un instrumento de influencia cibernética dirigido por el Estado, en el que las operaciones técnicas están estrechamente integradas con la manipulación narrativa y la dinámica de amplificación de los medios para lograr efectos coercitivos y estratégicos», añadió el DTI.

MuddyWater como afiliado de CastleRAT

El desarrollo se produce cuando JUMPSEC detalló los vínculos de MuddyWater con el ecosistema criminal, afirmando que el actor de amenazas patrocinado por el estado iraní opera al menos dos construcciones CastleRAT contra objetivos israelíes. Vale la pena señalar que CastleRAT es un troyano de acceso remoto que forma parte del marco CastleLoader atribuido por Recorded Future a un grupo al que rastrea bajo el nombre de GrayBravo (también conocido como TAG-150).

Un elemento central de las operaciones es un implementador de PowerShell («reset.ps1») que implementa un malware basado en JavaScript previamente no documentado llamado ChainShell, que luego contacta un contrato inteligente en la cadena de bloques Ethereum para recuperar una dirección C2 y usarla para recuperar el código JavaScript de la siguiente etapa para su ejecución en hosts comprometidos.

Algunos aspectos de estas conexiones entre MOIS y el ecosistema del cibercrimen también fueron señalados por Ctrl-Alt-Intel, Broadcom y Check Point, destacando el creciente compromiso como evidencia de una creciente dependencia de herramientas disponibles para apoyar los objetivos estatales y complicar los esfuerzos de atribución.

También se ha descubierto que el mismo cargador de PowerShell genera una botnet maliciosa denominada Tsundere (también conocida como Dindoor). Según JUMPSEC, tanto ChainShell como Tsundere son componentes separados de la plataforma TAG-150 que se implementan junto con CastleRAT.

«La adopción de un MaaS criminal ruso por parte de un actor estatal iraní tiene implicaciones directas para los defensores», dijo JUMPSEC en un informe compartido con The Hacker News. «Las organizaciones objetivo de MuddyWater, especialmente en los sectores de defensa, aeroespacial, energético y gubernamental, ahora enfrentan amenazas que combinan ataques a nivel estatal con herramientas ofensivas desarrolladas comercialmente».

Un funcionario de CISA aconseja a las agencias que no se obsesionen demasiado con quién toma el liderazgo en los sectores de infraestructura críticos

El gobierno de Estados Unidos no debería ceñirse rígidamente a las designaciones tradicionales sobre qué agencia toma la iniciativa en la interacción con sectores de infraestructura críticos, dijo el martes el director interino de la Agencia de Seguridad de Infraestructura y Ciberseguridad.

Las designaciones de agencias de gestión de riesgos sectoriales han determinado durante mucho tiempo qué agencia está a la vanguardia de los esfuerzos gubernamentales para proteger cada uno de los 16 sectores de infraestructura crítica, siendo CISA responsable de ocho de ellos.

«Cuando analizamos la estructura de nuestra agencia de gestión de riesgos del sector, eso es importante por muchas razones. Es menos importante cumplir con eso estrictamente y decir 'CISA es la Agencia de Gestión de Riesgos del Sector para las telecomunicaciones'», dijo Nick Andersen de CISA en un evento organizado por el Instituto McCrary de la Universidad de Auburn.

Más bien, al responder a incidentes cibernéticos o emprender otros compromisos con el sector privado, la pregunta debería ser quién tiene la mejor relación con un determinado sector.

«Es posible que tengamos algunos propietarios-operadores dentro de un determinado sector de infraestructura crítica y tal vez la persona de la que estén mejor posicionados para recibir recursos seamos nosotros, o tal vez sea [Department of] Energía, o tal vez sea la EPA, o tal vez sea el FBI o la NSA, etc., etc.», dijo. «Simplemente tenemos que sentirnos cómodos quitándonos esas anteojeras y diciendo: 'No necesariamente necesito estar a cargo todo el tiempo, sin importar quién sea'. Sólo necesito asegurarme de que este propietario-operador tenga el mejor socio preparado para liderar ese compromiso'”.

El objetivo es evitar otra “situación en Guam”, en la que “todo el mundo corría hacia Guam durante los últimos años como niños persiguiendo un balón de fútbol”, dijo Andersen. Guam fue escenario de ataques a infraestructuras críticas contra bases militares estadounidenses que Microsoft atribuyó al grupo de hackers chino Volt Typhoon en 2023.

Un ataque al sector de las telecomunicaciones por parte de otro grupo “Typhoon”, Salt Typhoon, generó dudas sobre si CISA tiene las manos demasiado ocupadas con todas sus responsabilidades como agencia de gestión de riesgos del sector. El presidente de Seguridad Nacional de la Cámara de Representantes, Andrew Garbarino, RN.Y., planteó preocupaciones el año pasado sobre cómo CISA manejó su papel de agencia de gestión de riesgos sectoriales para el sector de las telecomunicaciones después de que se descubriera la campaña del tifón de sal.

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.