

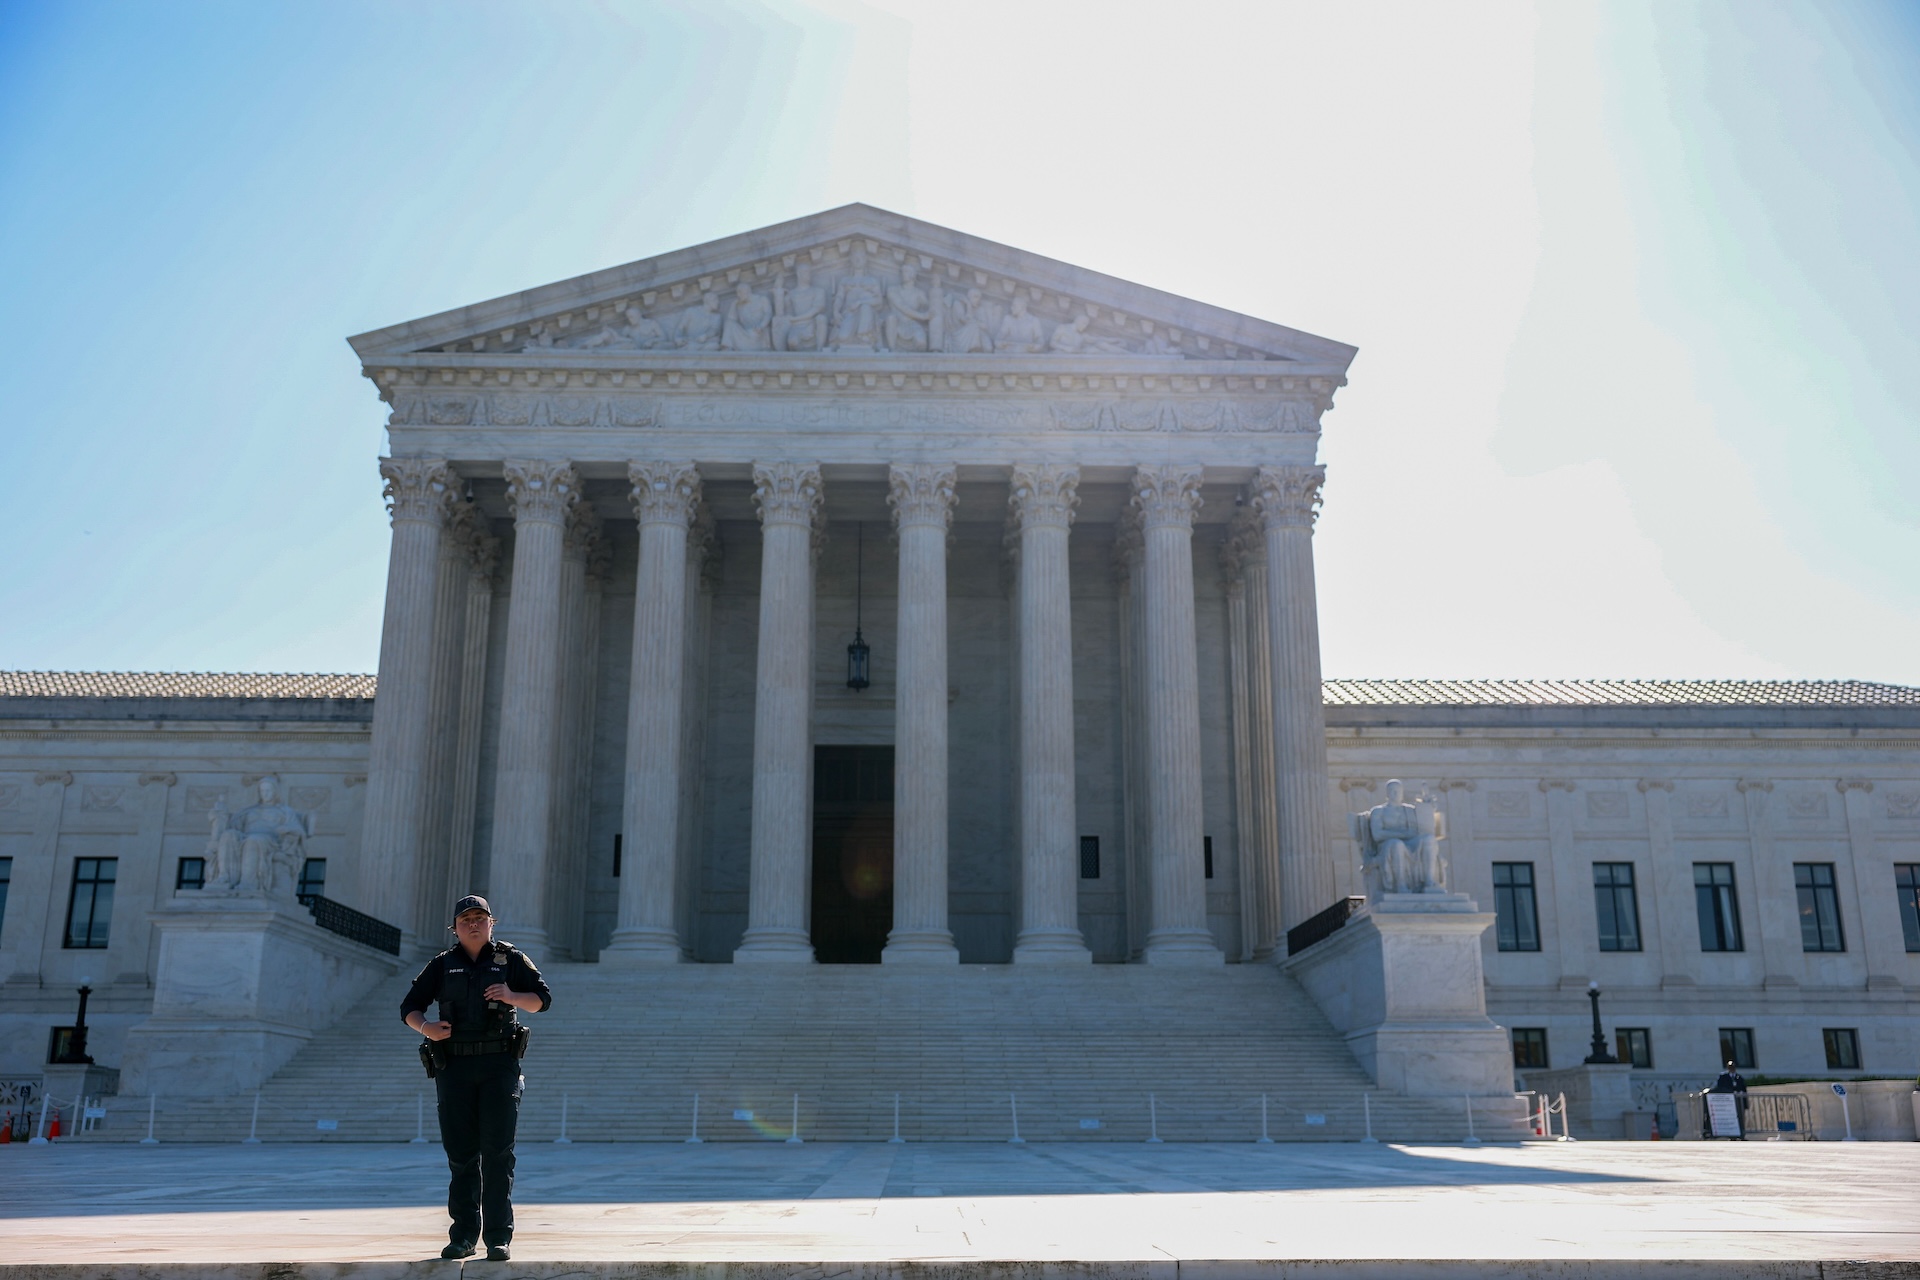

Los jueces de la Corte Suprema cuestionan con escepticismo a ambas partes en el caso de vigilancia de geocercas
Los jueces de la Corte Suprema lanzaron duras preguntas a ambas partes sobre la constitucionalidad de las órdenes de geovalla durante los argumentos orales del lunes en un caso que podría tener implicaciones más amplias para la recopilación de datos de los estadounidenses por parte de las fuerzas del orden.
Chatrie contra Estados Unidos surge de la condena de Okello Chatrie en 2019 por un robo a un banco, donde las autoridades obtuvieron datos de ubicación de Google sobre personas dentro de un área específica en un momento específico.
Al interrogar a un abogado del peticionario, Adam Unikowsky, varios jueces conservadores, incluido el presidente del Tribunal Supremo, John Roberts, preguntaron por qué no se debería permitir al gobierno acceder a datos de ubicación tomados de un tercero, dado que Chatrie había “optado por” compartir esos datos.
«Simplemente no estoy de acuerdo en que uno deba desactivar su historial de ubicación y otros servicios en la nube para evitar la vigilancia gubernamental», respondió Unikowsky, preguntando si el gobierno tenía derecho a recibir correos electrónicos o datos de calendario que también se almacenan en la nube. (Desde entonces, Google ha movido los datos de ubicación a los dispositivos individuales de los usuarios).
Algunos jueces liberales también plantearon preguntas escépticas a Unikowsky. “Esto identifica un lugar, un delito, un período de tiempo limitado, pero un período de tiempo”, dijo Sonia Sotomayor, refiriéndose a las protecciones contra registros indefinidos bajo la Cuarta Enmienda. «Así que no es una orden general en este sentido histórico». Pero también dijo que debido a que los datos de ubicación siguen a los usuarios a todas partes: «Cuando la policía busca o solicita un resultado de búsqueda, no hay forma de predecir si van a invadir su privacidad».
La línea de preguntas sobre hasta dónde puede llegar una solicitud gubernamental de datos masivos continuó tanto por parte de los jueces conservadores como de los liberales cuando fue el turno del gobierno de argumentar su posición. Los jueces investigaron con escepticismo qué hacía que los correos electrónicos o los datos del calendario fueran diferentes, y si el gobierno podía realizar una búsqueda física de todos los casilleros en una instalación de almacenamiento para encontrar un arma que creían que podría estar allí.
fue un sesión inusualmente larga para la Corte Suprema, dos horas. Podría llegar un fallo junio o julio. Predecir cómo decidirá un tribunal basándose en las preguntas de los magistrados es muy complicado. Sólo un juez, Samuel Alito, insinuó claramente cómo probablemente decidiría.
«Me cuesta entender por qué estamos aquí en este caso, aparte del hecho de que al menos cuatro de nosotros votamos a favor», dijo. Dijo que no creía que nada nuevo de importancia pudiera surgir del tribunal basándose en los fallos de los tribunales inferiores durante el interrogatorio de Unikowsky. «Todos somos libres de escribir artículos de revisión de leyes sobre este fascinante tema, pero parece que eso es lo que estás pidiendo».
Orin Kerr, profesor de derecho de la Universidad de Stanford que presentó un escrito como amigo del tribunal a favor del gobierno, dijo que creía, basándose en los argumentos orales, que el tribunal dirá que las órdenes de geocerca se pueden redactar legalmente.
«Parece probable que los jueces rechacen el argumento más amplio que presentó Chatrie sobre la legalidad de la orden». escribió en las redes sociales. «Probablemente dirán que las órdenes de geocerca deben ser limitadas en tiempo y espacio».
A Casey Waughn, abogado especializado en privacidad y asociado senior de Armstrong Teasdale, le sorprendió la ausencia de un enfoque importante en la “doctrina de terceros”, según la cual no hay expectativas razonables de privacidad cuando los ciudadanos dan su información a una parte externa como un banco.
También se centró en los argumentos presentados por Unikowsky.
«Su argumento realmente dio dos líneas para los jueces, y una fue que usted tiene un interés de propiedad sobre sus datos en la nube, y la otra fue que tiene una expectativa razonable de privacidad para sus datos en la nube», dijo a CyberScoop. «E históricamente, ambas vías han sido motivos por los cuales la Corte ha determinado que… la cuestión está protegida por la Cuarta Enmienda y, por lo tanto, que las acciones constituyeron una búsqueda. Así que pensé que era interesante que él fuera y argumentara ambos carriles».
Alan Butler, director ejecutivo del Centro de Información sobre Privacidad Electrónica que presentó un escrito amigo del tribunal del lado del peticionario, dijo que hay mucho en juego en el caso.
«Los argumentos de hoy subrayaron que la Corte Suprema está sopesando una de las cuestiones de privacidad más importantes de la era digital: si el gobierno puede utilizar búsquedas exhaustivas de datos de ubicación para identificar a un sospechoso», dijo en una declaración después de los argumentos. «La Corte debería sostener que la Constitución protege nuestros datos digitales incluso cuando son almacenados por una aplicación o un proveedor de nube. La Corte debería garantizar que los registros altamente confidenciales generados por nuestros teléfonos no puedan obtenerse sin sospechas particularizadas y una estrecha supervisión judicial».
