La policía desmantela el kit de phishing Kratos creado para robar sesiones de Microsoft 365 y eludir MFA – CYBERDEFENSA.MX

Las fuerzas del orden alemanas y estadounidenses han derribado la infraestructura central de Kratosdescrito por investigadores alemanes como uno de los kits de phishing criminal más utilizados en el mundo, y las autoridades indonesias arrestaron al hombre que, según dicen, lo desarrolló y ejecutó.

en un porro anuncio El lunes, la unidad de delitos cibernéticos (ZIT) del fiscal público de Frankfurt y la Oficina Federal de Policía Criminal (BKA) de Alemania dijeron que habían desconectado más de 200 servidores. Los investigadores estiman que aproximadamente 1.800 clientes de pago utilizaron Kratos para ejecutar unas 15.000 campañas de phishing al mes.

Kratos recopiló más que contraseñas. El kit fue diseñado para robar la cookie de sesión junto con el inicio de sesión, y esa cookie es suficiente para pasar la autenticación de dos factores en la cuenta como usuario, dijo la BKA.

ANY.RUN, que ingeniería inversa del kitlos operadores encontrados podían elegir uno de dos modos: una página PHP simple que solo recopila credenciales, o un proxy inverso de Node.js diseñado para transmitir el inicio de sesión a Microsoft en tiempo real y capturar la sesión resultante. Esa segunda modalidad es la técnica del adversario en el medio que ha convertido al MFA ordinario en un respaldo mucho más débil de lo que parece.

Ciberseguridad

La operación se desarrolló como una franquicia, con los clientes que la BKA llamaba franquiciados. Pagaron en criptomonedas y se registraron a través de un sitio web exclusivo y una tienda de Telegram para administrar sus cuentas y organizar campañas, de modo que incluso los actores poco calificados pudieran apuntar un kit AiTM funcional a un objetivo.

Las autoridades cifran el número de víctimas desde finales de 2024 en cientos de miles, repartidas en más de 30 países y concentradas en Europa y Estados Unidos. Calculan que los operadores ganaron más de 300.000 euros desde 2024 y que cada campaña podría llegar a varios miles de destinatarios.

Kratos ya estaba siendo rastreado. Inteligencia de amenazas de Microsoft identifica el mismo kit que Registro furtivouna plataforma de phishing como servicio que, según dice, ha realizado robo de credenciales y 2FA contra Microsoft 365 desde al menos principios de 2025, y detectó una campaña en el acto.

El 10 de febrero, los operadores enviaron correos electrónicos con temas fiscales a alrededor de 100 organizaciones, principalmente en los EE. UU., en los sectores de fabricación, venta minorista y atención médica, cada uno con un documento W-2 con un código QR personalizado para el destinatario que condujo a un inicio de sesión falso en Microsoft 365.

Los inicios de sesión robados de Microsoft rara vez son el final del camino. La BKA dijo que las credenciales robadas podrían usarse para más phishing, venderse a otros delincuentes o convertirse en un punto de apoyo dentro de las empresas al difundirse a través de sus entornos Microsoft 365, el camino familiar desde una bandeja de entrada suplantada hasta el compromiso del correo electrónico empresarial.

Carsten Meywirth, jefe de la división de cibercrimen de la BKA, afirmó que la operación demuestra «que incluso las infraestructuras de phishing altamente profesionales pueden combatirse eficazmente». Benjamin Krause, del ZIT, lo planteó como prueba del enfoque «perturbador» de la oficina de desmantelar un servicio criminal directamente en lugar de sólo acusar a las personas detrás de él.

Ciberseguridad

Microsoft está notificando a los usuarios atrapados en las campañas. Para cualquier persona a la que Microsoft notifique, la solución depende de cómo se vio afectada. Cuando el kit solo recopiló credenciales, un restablecimiento de contraseña y una verificación de MFA lo cubren. Cuando su modo de proxy inverso levantó una sesión en vivo, esa sesión sobrevive al reinicio, por lo que debe ser revocada, y las cuentas de alto valor se trasladan a un inicio de sesión resistente al phishing.

Los defensores que buscan exposición pueden buscar la indicación del kit: ANY.RUN encontró que sus páginas de inicio de sesión casi siempre cargan los activos emparejados barr.svg y lg.svg, luego PUBLICAN las credenciales robadas en puntos finales como next.php o save.php. Califica ese emparejamiento con un 90% de recuperación con casi cero falsos positivos.

Por ahora, los servidores están fuera de línea y, según la BKA, las campañas impulsadas por Kratos no pueden continuar. Lo que la eliminación no afectó son los aproximadamente 1.800 clientes ni el código del kit que ya poseen. ANY.RUN encontró que Kratos se ejecuta en dominios desechables, sitios de WordPress comprometidos y alojamiento compartido con otros kits de adversarios intermedios, el tipo de configuración que reaparece con un nuevo nombre una vez que los servidores caen.

Una falla crítica de Zimbra podría permitir que los correos electrónicos elaborados ejecuten código malicioso en las sesiones de los usuarios

Zimbra insta a los clientes a aplicar actualizaciones para abordar una vulnerabilidad de seguridad crítica que afecta al cliente web clásico y que podría resultar en la ejecución de código arbitrario.

La vulnerabilidad ha sido descrito como un caso de secuencias de comandos entre sitios (XSS) almacenadas que podrían permitir que correos electrónicos especialmente diseñados ejecuten secuencias de comandos maliciosas en la sesión de un usuario. Todavía no se le ha asignado un identificador CVE.

«La actualización soluciona un problema de seguridad en el cliente web clásico donde un correo electrónico especialmente diseñado podría ejecutar código malicioso cuando se abre el correo electrónico», Zimbra dicho. «Si se explota, podría permitir el acceso a la información del buzón, a los datos de la sesión o a la configuración de la cuenta».

Las vulnerabilidades XSS ocurren cuando una aplicación incluye datos que no son de confianza en una página web sin la validación o el escape adecuados. Esto permite a los atacantes inyectar y ejecutar JavaScript malicioso en los navegadores de las víctimas, lo que puede provocar secuestro de sesión, robo de credenciales y compromiso de la cuenta.

Ciberseguridad

XSS almacenado, o XSS persistente, es un tipo de falla XSS en la que el script inyectado se almacena permanentemente en los servidores de destino en una base de datos en forma de un comentario aparentemente inofensivo o una publicación en un foro, lo que hace que cualquier visitante del sitio se vea comprometido tan pronto como la página que contiene JavaScript se carga en su navegador web.

Aunque Zimbra no menciona la vulnerabilidad que se está explotando en la naturaleza, las fallas XSS en Zimbra han sido un imán de ataques durante años, y los malos actores intentaron convertir tales vulnerabilidades en armas desde diciembre de 2021.

En octubre pasado, se alegaba que una falla XSS almacenada en el cliente web clásico (CVE-2025-27915, puntuación CVSS: 5.4) había sido explotada como día cero en ataques dirigidos al ejército brasileño, aunque Zimbra le dijo a The Hacker News en ese momento que no encontró evidencia que lo respaldara.

Otras fallas XSS que han sido explotadas por actores de amenazas incluyen CVE-2023-37580 y CVE-2024-27443. Dado su alto potencial de abuso, se recomienda a los usuarios actualizar a Zimbra Collaboration Suite versión 10.1.19 para una protección óptima.

¿Pasajero escondido? Cómo Taboola enruta las sesiones bancarias registradas a Temu – CYBERDEFENSA.MX

Un banco aprobó un píxel Taboola. Ese píxel redirigió silenciosamente a los usuarios que iniciaron sesión a un punto final de seguimiento de Temu. Esto ocurrió sin el conocimiento del banco, sin el consentimiento del usuario y sin que un solo control de seguridad registrara una infracción.

Lea el desglose técnico completo en el Resumen de inteligencia de seguridad. Descargar ahora →

El punto ciego del «sesgo del primer salto»

La mayoría de las pilas de seguridad, incluidos WAF, analizadores estáticos y CSP estándar, comparten un modo de falla común: evalúan la origen declarado de un guión, no del destino de tiempo de ejecución de su cadena de solicitudes.

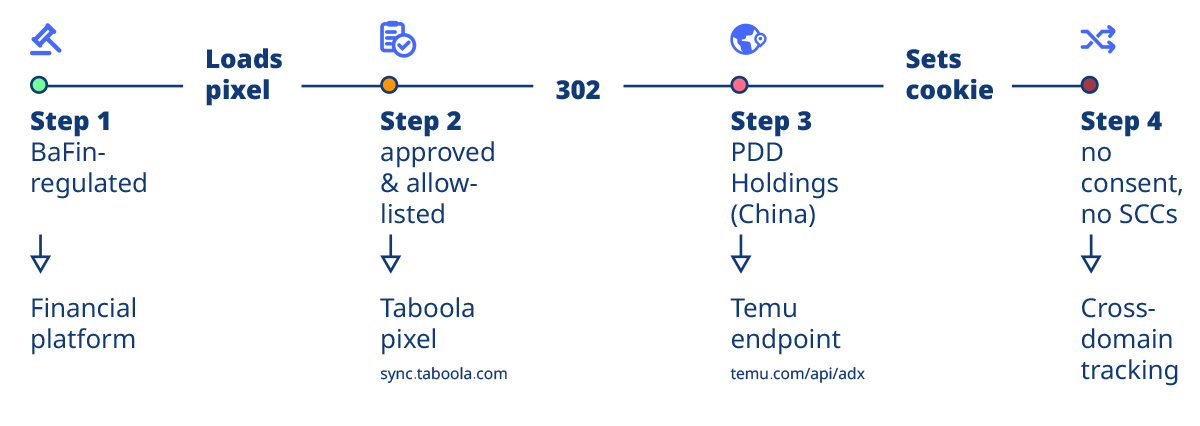
Si sync.taboola.com está en la lista permitida de su Política de seguridad de contenido (CSP), el navegador considera que la solicitud es legítima. Sin embargo, no revalida contra el destino terminal de un redirección 302. Cuando el navegador llega a temu.com, ha heredado la confianza otorgada a Taboola.

El rastro forense

Durante una auditoría realizada en febrero de 2026 de una plataforma financiera europea, Reflectiz identificó la siguiente cadena de redireccionamiento que se ejecuta en páginas de cuentas en las que se ha iniciado sesión:

  1. Solicitud inicial: Una solicitud GET a https://sync.taboola.com/sg/temurtbnative-network/1/rtb/.
  2. La redirección: El servidor respondió con un 302 encontradoredirigiendo el navegador a https://www.temu.com/api/adx/cm/pixel-taboola?….
  3. La carga útil: La redirección incluía el encabezado crítico Access-Control-Allow-Credentials: true.

Este encabezado indica específicamente al navegador que incluya cookies en la solicitud de origen cruzado al dominio de Temu. Este es el mecanismo mediante el cual Temu puede leer o escribir identificadores de seguimiento en un navegador que ahora sabe que visitó una sesión bancaria autenticada.

Por qué las herramientas convencionales no lo lograron

«`html

Herramienta Por qué falla
WAF Inspecciona únicamente el tráfico entrante; pierde las redirecciones salientes del lado del navegador.
Análisis estático Ve el código Taboola en el código fuente pero no puede predecir los destinos 302 en tiempo de ejecución.
Listas permitidas de CSP La confianza es transitiva; el navegador sigue la cadena de redireccionamiento automáticamente una vez que se aprueba el primer salto.

«`

Las consecuencias regulatorias

Para las entidades reguladas, la ausencia de robo directo de credenciales no limita la exposición al cumplimiento. Nunca se informó a los usuarios que el comportamiento de su sesión bancaria estaría asociado con un perfil de seguimiento de PDD Holdings, una falla de transparencia según el art. 13. El enrutamiento en sí involucra infraestructura en un país no adecuado, y sin Cláusulas Contractuales Estándar que cubran esta relación específica de cuarto partido, la transferencia no está respaldada por el Capítulo V del RGPD. «No sabíamos que el píxel hacía eso» no es una defensa disponible para un controlador de datos según el art. 24.

La exposición al PCI DSS agrava esto. Una cadena de redireccionamiento que termina en un dominio de terceros no previsto queda fuera del alcance de cualquier revisión que evalúe sólo al proveedor principal, que es precisamente lo que Requerido 6.4.3 fue escrito para cerrar.

Inspeccionar el tiempo de ejecución, no sólo las declaraciones

En este momento, la misma configuración de píxeles de Taboola se ejecuta en miles de sitios web. La pregunta no es si se están produciendo cadenas de redireccionamiento como ésta. Ellos son. La pregunta es si su pila de seguridad puede ver más allá del primer salto, o si se detiene en el dominio que usted aprobó y da por terminado.

Para equipos de seguridad: inspeccionar el comportamiento del tiempo de ejecución, no solo las listas de proveedores declaradas.

Para equipos legales y de privacidad: Las cadenas de seguimiento a nivel del navegador en páginas autenticadas garantizan el mismo rigor que las integraciones de backend.

La amenaza entró por la puerta grande. Su CSP lo dejó entrar.

El registro completo de evidencia técnica se encuentra en el Security Intelligence Brief. Descárgalo aquí →

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Google implementa DBSC en Chrome 146 para bloquear el robo de sesiones en Windows – CYBERDEFENSA.MX

Google ha hecho Credenciales de sesión vinculadas al dispositivo (DBSC) generalmente disponible para todos los usuarios de Windows de su navegador web Chrome, meses después de que comenzara a probar la función de seguridad en versión beta abierta.

La disponibilidad pública está actualmente limitada a usuarios de Windows en Chrome 146, y la expansión de macOS está planificada en una próxima versión de Chrome.

«Este proyecto representa un importante paso adelante en nuestros esfuerzos continuos para combatir el robo de sesiones, que sigue siendo una amenaza frecuente en el panorama de seguridad moderno», dijeron los equipos de seguridad de cuentas y Chrome de Google. dicho en una publicación del jueves.

El robo de sesión implica la filtración encubierta de cookies de sesión del navegador web, ya sea reuniendo las existentes o esperando a que la víctima inicie sesión en una cuenta en un servidor controlado por un atacante.

Ciberseguridad

Normalmente, esto sucede cuando los usuarios descargan inadvertidamente malware para robar información en sus sistemas. Estas familias de malware ladrón (de las cuales hay muchas, como Atomic, Lumma y Vidar Stealer) tienen capacidades para recopilar una amplia gama de información de los sistemas comprometidos, incluidas las cookies.

Debido a que las cookies de sesión suelen tener una vida útil más prolongada, los atacantes pueden aprovecharlas para obtener acceso no autorizado a las cuentas en línea de las víctimas sin tener que conocer sus contraseñas. Una vez recolectados, estos tokens se empaquetan y venden a otros actores de amenazas para obtener ganancias financieras. Los ciberdelincuentes que los adquieran pueden realizar sus propios ataques.

DBSC, anunciado por primera vez por Google en abril de 2024, tiene como objetivo contrarrestar este abuso vinculando criptográficamente la sesión de autenticación a un dispositivo específico. Al hacerlo, la idea es hacer que las cookies pierdan su valor incluso si son robadas por malware.

«Lo hace utilizando módulos de seguridad respaldados por hardware, como el Módulo de plataforma segura (TPM) en Windows y Secure Enclave en macOS, para generar un par de claves pública/privada único que no se puede exportar desde la máquina», explicó Google.

«La emisión de nuevas cookies de sesión de corta duración depende de que Chrome demuestre la posesión de la clave privada correspondiente al servidor. Debido a que los atacantes no pueden robar esta clave, cualquier cookie exfiltrada caducará rápidamente y se volverá inútil para esos atacantes».

En caso de que el dispositivo de un usuario no admita el almacenamiento seguro de claves, DBSC vuelve elegantemente al comportamiento estándar sin interrumpir el flujo de autenticación, Google dicho en su documentación para desarrolladores.

Ciberseguridad

El gigante tecnológico dijo que ha observado una reducción significativa en el robo de sesiones desde su lanzamiento, una indicación temprana del éxito de la contramedida. El lanzamiento oficial es solo el comienzo, ya que la compañía planea llevar DBSC a una gama más amplia de dispositivos e introducir capacidades avanzadas para integrarse mejor con entornos empresariales.

Google, que trabajó con Microsoft para diseñar el estándar con el objetivo de convertirlo en un estándar web abierto, también enfatizó que la arquitectura DBSC es privada por diseño y que el enfoque de clave distinta garantiza que los sitios web no puedan usar las credenciales de sesión para correlacionar la actividad de un usuario en diferentes sesiones o sitios en el mismo dispositivo.

«Además, el protocolo está diseñado para ser sencillo: no filtra identificadores de dispositivos ni datos de certificación al servidor más allá de la clave pública por sesión requerida para certificar la prueba de posesión», añadió. «Este intercambio mínimo de información garantiza que DBSC ayude a proteger las sesiones sin permitir el seguimiento entre sitios ni actuar como un mecanismo de toma de huellas digitales del dispositivo».