Un fallo en la extensión de Adobe Acrobat permite que sitios maliciosos lean datos web de WhatsApp – CYBERDEFENSA.MX

Investigadores de ciberseguridad han revelado detalles de un cadena de vulnerabilidad ahora parcheada en la extensión Adobe Acrobat Chrome que tiene más de 314 millones de usuarios y que, de ser explotada, podría facilitar un secuestro silencioso de los datos de WhatsApp de un usuario.

La deficiencia ha sido nombrada en código. Lector hermético por Laboratorios Guardio. Se rastrea oficialmente como CVE-2026-48294 (Puntuación CVSS: 7,4), y la vulnerabilidad se describe como un caso de vulnerabilidad de divulgación de datos de origen cruzado de clase de secuencias de comandos entre sitios universales (UXSS). Afecta a todas las versiones de la extensión (ID: efaidnbmnnnibpcajpcglclefindmkaj) antes e incluyendo 26.5.2.2.

La explotación exitosa de la falla puede eludir la política del mismo origen del navegador y acceder a los datos vinculados a la sesión de la víctima en todos los orígenes. El único requisito previo es que requiera la interacción del usuario. Se debe convencer a la víctima para que visite una URL creada con fines malintencionados o interactúe con una página web comprometida que active la ruta del código vulnerable de la extensión.

Ciberseguridad

En otras palabras, un atacante puede utilizar la falla como arma para obtener acceso de lectura de origen cruzado a datos vinculados a sesiones. Esto puede incluir contenido autenticado de aplicaciones web de terceros cargadas en el navegador de la víctima.

«La configuración es casi insultantemente ordinaria: una página controlada por un atacante, diseñada para parecerse al tipo de página a la que se llega a través de resultados de búsqueda, correos electrónicos de marketing, etc.», dijo el investigador de Guardio Labs, Shaked Biner, en un informe compartido con The Hacker News. «El visitante, que ya tiene instalada la extensión Adobe Acrobat, abre esa página».

«La página activa un motor inactivo dentro de la extensión y llega directamente a WhatsApp Web. Segundos después, la vista web renderizada de WhatsApp (la lista de chat, los nombres de los contactos, los mensajes, el nombre del perfil, el texto de cualquier conversación abierta) es todo WhatsApp en manos del atacante».

Lo notable de la falla es que no requiere que un mal actor instale malware a través de otros medios, phishing las credenciales de un usuario o extraiga su cookie de sesión. Todo lo que necesita es que la víctima visite la página web diseñada.

La secuencia completa de acciones es la siguiente:

  • Una página controlada por un atacante llama a un elemento iframe cargado desde los recursos de extensión.
  • El iframe envía comandos para modificar la configuración y activar el motor Hermes, que maneja la integración de WhatsApp en la extensión solo si se habilita una característica específica («floodgate-add»).
  • La página del atacante abre WhatsApp Web en una pestaña del navegador en segundo plano.
  • El iframe envía comandos directamente al motor dirigidos a la pestaña de WhatsApp después de obtener el ID numérico de la pestaña.
  • El motor manipula WhatsApp Web inyectando un formulario POST en el DOM de WhatsApp para robar datos de WhatsApp.

«¿Por qué enviar un formulario lleva el texto del chat fuera del origen de WhatsApp? Dos habilitadores de las especificaciones HTML: un elemento de opción sin atributo de valor envía su contenido de texto, y el contenido de texto de un nodo es la concatenación de todo lo que se representa debajo de él», explicó Biner. «¡Mueva el cuerpo vivo y el valor enviado de la opción se convertirá en el texto completo de la página renderizada!»

Ciberseguridad

«El segundo facilitador es que la política de seguridad de contenido de WhatsApp Web no incluye ninguna directiva de acción de formulario, y según la especificación, esa ausencia significa que un envío de formulario de nivel superior puede navegar a cualquier origen. Por lo tanto, WhatsApp mismo realiza la navegación, PUBLICANDO su propio DOM renderizado en nuestro punto final controlado y luego procesando diligentemente todo lo que enviamos de regreso».

Como resultado, un actor de amenazas puede explotar HermeticReader para capturar la lista de chat renderizada, los nombres de los contactos, las vistas previas de los mensajes, el nombre del perfil y el texto visible de la conversación abierta.

«La industria centra su atención en las dramáticas clases de hazañas y deja que la plomería suponga que nadie las examinará detenidamente», concluyó Guardio. «La composición es la amenaza. Los defectos a nivel de plomería se convierten en el colapso a nivel del edificio, y cuanto mayor es la base de instalación, más tiempo permanece el edificio antes de que alguien revise las juntas».

Silent Swap Crypto Clipper utiliza una extensión falsa de Google Notes para reemplazar las direcciones de billetera – CYBERDEFENSA.MX

Los investigadores de ciberseguridad han señalado una campaña activa de extensión del navegador diseñada para robar criptomonedas reemplazando sigilosamente las direcciones de billetera cuando usuarios desprevenidos inician una transacción.

La actividad del clipper de criptomonedas ha recibido un nombre en clave Intercambio silencioso por los laboratorios McAfee.

«La campaña se entrega a través de instaladores no firmados, observados tanto en las variantes .NET como en Golang, que implementan una extensión maliciosa de Chromium que se hace pasar por una utilidad benigna de ‘Google Notes’», dijo la empresa de ciberseguridad. dicho en un informe técnico compartido con The Hacker News.

El instalador .NET sin firmar, llamado BaseZipInstaller, está diseñado para recuperar un archivo ZIP, que sirve como base para la extensión maliciosa del navegador al escanear el sistema en busca de navegadores basados ​​en Chromium. Para cada perfil detectado en esos navegadores, finaliza por la fuerza el proceso del navegador e inyecta la extensión modificando las Preferencias seguras y los archivos de Preferencias.

El objetivo final de la extensión es actuar como un cortapelos capaz de interceptar y manipular direcciones de billetera copiadas en el portapapeles del sistema con el objetivo de redirigir los fondos a una billetera controlada por el atacante. Para lograr sus objetivos, la extensión falsa de Google Notes solicita a los usuarios que le otorguen permisos para acceder al portapapeles, a todas las URL y al historial de navegación.

Debido a que la mayoría de las transacciones en blockchain son irreversibles, un intercambio de direcciones puede resultar en una pérdida financiera permanente. McAfee Labs dijo que la actividad se superpone con una campaña anterior de CountLoader que entregó un cripto clipper, con evidencia que apunta al mismo actor de amenazas detrás de ambos grupos.

Ciberseguridad

Lo que distingue a Silent Swap es el uso de una técnica llamada EtherHiding que utiliza la cadena de bloques como solucionador de caída muerta para recuperar los detalles del servidor de comando y control (C2) activo. Esto permite al atacante actualizar trivialmente el valor de un contrato inteligente para que apunte al nuevo dominio en lugar de tener que volver a implementar el malware.

El segundo aspecto gira en torno a la instalación encubierta de la extensión del navegador en navegadores basados ​​en Chromium como Google Chrome, Microsoft Edge, Brave y Vivaldi mediante la modificación de archivos de configuración protegidos del navegador. El ataque, sin embargo, depende de habilitar el modo de desarrollador para versiones más nuevas de los navegadores, algo que un actor de amenazas puede lograr mediante tácticas de ingeniería social.

«Normalmente, estos navegadores almacenan datos de verificación de seguridad (valores hash/HMAC) junto con configuraciones sensibles para detectar cambios no autorizados», dijo McAfee. «El malware recalcula y actualiza estos valores de seguridad después de alterar los archivos, engañando al navegador haciéndole creer que la extensión maliciosa se instaló legítimamente».

«Esto permite que la extensión omita el proceso normal de instalación de la tienda web de extensiones y se cargue silenciosamente sin la aprobación del usuario».

La postura de persistencia y evasión de la campaña se ha caracterizado como deliberada y estratificada, con el enfoque principal en mantener una baja visibilidad para el usuario final y una alta resistencia contra la eliminación y el análisis estático. La persistencia se establece registrando la extensión modificando el archivo de Preferencias seguras del navegador para que se cargue en inicios posteriores del navegador sin necesidad de un mecanismo separado.

Además, el malware intenta habilitar el modo de desarrollador mediante programación en Brave y Opera, y el instalador se autoelimina después de la ejecución, lo que elimina efectivamente un indicador de compromiso inicial. Otra técnica de evasión es el uso de la sustitución dinámica de billetera, que es responsable de obtener una dirección de reemplazo correspondiente a la dirección original de la víctima.

«Envía la dirección de la billetera interceptada al servidor del atacante y utiliza la respuesta para sustituir dinámicamente la dirección original», dijo McAfee. «Si la solicitud de backend falla, la función recurre a una dirección de billetera codificada predefinida, lo que garantiza una actividad maliciosa ininterrumpida».

Para cada patrón de coincidencia de dirección de billetera asociado con Bitcoin (BTC), Ethereum, Bitcoin Cash, Ripple y Dash, se asigna a una dirección única controlada por el atacante en el lado del servidor. Por el contrario, todas las direcciones de Solana enviadas se resuelven en una única dirección de atacante. Al momento de escribir este artículo, se ha descubierto que la dirección de Solana tiene un saldo de $1,902.45.

«Cada dirección enviada se asigna a una dirección única controlada por el atacante. Volver a enviar el mismo original devuelve el mismo reemplazo, lo que indica una asignación determinista uno a uno mantenida en el lado del servidor.

Los datos de telemetría sugieren que las infecciones están distribuidas globalmente, con una mayor concentración de víctimas reportadas en la India. Otros países afectados por la campaña son Estados Unidos, Brasil, Indonesia y España.

«Esta campaña es una ilustración concisa de hacia dónde se dirige el robo de criptomonedas dirigido a los consumidores», dijo McAfee. «Las direcciones estáticas de los atacantes han sido reemplazadas por un mapeo por víctima del lado del servidor. Los dominios de comando y control frágiles y codificados han sido reemplazados por una búsqueda resuelta en blockchain que un operador puede rotar con una sola transacción».

Las extensiones de Chrome y Firefox que se hacen pasar por VPN gratuitas añaden ladrones de portapapeles

La divulgación se produce cuando Socket informó sobre un par de extensiones maliciosas para los navegadores Chrome y Mozilla Firefox, ambas con el nombre «VPN Go: Free VPN» en Chrome Web Store y en el mercado de complementos de Firefox.

Ciberseguridad

«Ambas extensiones se presentan como herramientas VPN gratuitas e incluyen una funcionalidad de proxy visible», afirman los investigadores de Socket Kirill Boychenko y Kush Pandya. dicho. «Bajo el capó, ambos también contienen una lógica maliciosa de robo de portapapeles que monitorea continuamente el texto copiado y lo exfiltra a una infraestructura controlada por el actor de amenazas».

El comportamiento se extiende más allá de las direcciones de billetera, ya que permite a los operadores desviar todo tipo de datos confidenciales, incluidas contraseñas, códigos de autenticación, claves API, tokens OAuth y frases iniciales.

Un examen más detallado de las extensiones ha revelado un patrón de actualización maliciosa por etapas, donde el desarrollador de la extensión publicó inicialmente una versión benigna en el escaparate de la extensión antes de introducir la capacidad de robo del portapapeles a través de una actualización posterior.

Si bien se ha descubierto que las versiones 1.1 y 1.2 de la extensión de Chrome filtran datos del portapapeles a «178.236.252[.]133», la versión 1.3 cambia el canal de exfiltración a una dirección IP diferente («77.91.123[.]187»). En el caso de su equivalente Firefox, 1.3.3 es la primera versión que incluye el ladrón de portapapeles y envía la información a «178.236.252».[.]133.» La actualización 1.3.4 mueve la infraestructura a «77.91.123[.]187.»

Se recomienda a los usuarios que hayan instalado cualquiera de las extensiones que las eliminen de inmediato y traten cualquier secreto mientras la extensión estuvo activa como comprometida.

«El código estático es suficiente para mostrar que las extensiones fueron diseñadas para funcionar como herramientas proxy, no simplemente para mostrar una interfaz VPN falsa», dijo Socket. «La capacidad del proxy aún aumenta el riesgo porque puede enrutar el tráfico del navegador a través de la infraestructura proporcionada por el actor de amenazas, exponer el tráfico HTTP en texto plano y los metadatos de conexión, y hacer que la extensión parezca útil mientras el monitor del portapapeles se ejecuta en paralelo».

La extensión de Chrome Malicious Perplexity interceptó búsquedas y entradas de la barra de direcciones – CYBERDEFENSA.MX

Microsoft encontró una extensión maliciosa de Chrome que se hacía pasar por el motor de búsqueda de inteligencia artificial Perplexity y registraba silenciosamente lo que la gente buscaba. Enrutaba cada consulta y cada carácter escrito en la barra de direcciones a través de un servidor controlado por el atacante antes de redirigir a los usuarios a resultados reales.

Microsoft dice que Google lo eliminó de la tienda después de una divulgación responsable. La extensión se llamaba «Buscar perplejidad ai» (ID flkebkiofojicogddingbdmcmkpbplcd) y utilizaba un dominio similar, perplejidad-ai.[.]en línea, para pasar por el servicio real en perplexity.ai.

Equipo de investigación de Microsoft Defender dice que el objetivo era interceptar búsquedas y recopilar datos. No encontró pruebas de robo de contraseña, pero sí mucho más acceso del que un cuadro de búsqueda debería necesitar.

Una vez instalada, la extensión se establece como el motor de búsqueda predeterminado del navegador. Cuando buscó, la consulta fue primero a perplexity-ai[.]en línea, donde el servidor del atacante lo registró con los encabezados de su navegador, dirección IP y agente de usuario.

Ciberseguridad

Luego, una regla lo remitía a un motor de búsqueda real (Perplexity, Google o Bing), por lo que los resultados parecían normales. El robo se produjo en esa primera parada, antes del desvío.

La barra de direcciones lo empeoró. La extensión también apuntó las sugerencias de búsqueda en vivo del navegador (sugerir_url) al mismo dominio del atacante. Entonces su entrada fue al servidor del atacante antes de presionar Enter. No solo las búsquedas terminadas, sino cada carácter tal como lo escribiste.

Chrome permite anular el proveedor de búsqueday las extensiones legítimas las utilizan. Reescribir y redirigir su tráfico es la parte que un cuadro de búsqueda no tiene que hacer. Este solicitó que la familia de permisos declarativeNetRequest hiciera exactamente eso y luego envió un código del lado del servidor que registraba cada solicitud. Microsoft considera que esto es una prueba de que la recopilación fue deliberada, no un efecto secundario de la redirección.

La extensión también incluía reglas de redireccionamiento deshabilitadas para Google y Bing, por lo que también se podría activar la misma configuración para esos motores. Incluso dejó espacio para ejecutar código WebAssembly más tarde, algo que una simple herramienta de búsqueda no tiene por qué hacer.

Esto encaja con una serie constante de extensiones maliciosas que se esconden detrás de la marca AI. Algunos cambian el motor de búsqueda predeterminado para capturar lo que escribes. Otros secuestran el proveedor de búsqueda o hojean los chats de ChatGPT y DeepSeek. Microsoft propia investigación vinculó esa ola de lectura de chat con aproximadamente 900.000 instalaciones en más de 20.000 redes empresariales.

Ciberseguridad

La diferencia aquí es el objetivo: no tus chats de IA, sino tus búsquedas y los caracteres que escribes en la barra de direcciones, recopilados a través de la propia maquinaria de extensión de Chrome.

Si instaló «Buscar perplejidad ai», elimínelo y verifique que su motor de búsqueda predeterminado no haya cambiado. Para los equipos, Microsoft sugiere lo básico:

  • Permitir solo extensiones aprobadas a través del navegador o la política de la empresa.
  • Esté atento a cambios en la configuración de búsqueda, permisos de extensiones extraños y tráfico a dominios desconocidos.
  • Trate las herramientas de marca AI con especial sospecha y verifique el editor y el dominio antes de instalarlas.

Nadie ha sido nombrado como operador y Microsoft no dijo cuántas personas lo instalaron antes de la eliminación. La marca AI obtuvo la instalación. La anulación de la búsqueda hizo la recolección.

VS Code agrega un retraso de actualización automática de extensión de 2 horas para limitar los ataques a la cadena de suministro

Microsoft ha anunciado que Visual Studio Code (VS Code) aplicará un retraso de dos horas antes de que las extensiones para el entorno de desarrollo integrado (IDE) se actualicen automáticamente a una versión más nueva en un intento de abordar las amenazas a la cadena de suministro de software.

«Cuando las actualizaciones automáticas están habilitadas, las nuevas versiones se actualizan automáticamente dos horas después de su publicación, agregando una capa adicional de protección contra versiones problemáticas o potencialmente comprometidas», Microsoft dicho.

La nueva función está disponible a partir de VS Code 1.123.

El gigante tecnológico señaló que los usuarios aún tienen la opción de actualizar cualquier extensión inmediatamente en cualquier momento usando el botón «Actualizar». Cuando las extensiones tienen actualizaciones pendientes, un motivo por el cual aún no se han actualizado estará disponible en la vista de detalles, junto con cuándo se realizará la actualización automática.

Dicho esto, este retraso de dos horas no se aplica a extensiones de editores confiables como Microsoft, GitHub y OpenAI, agregó. Las extensiones de dichos editores seguirán actualizándose inmediatamente.

Ciberseguridad

El desarrollo se produce días después de que RubyGems agregara una función de enfriamiento opcional a Bundler 4.0.13 que retrasa la instalación de versiones de gemas recién publicadas durante un período predefinido.

Específicamente, la función permite a los desarrolladores configurar Bundler para introducir un retraso de instalación basado en el tiempo con el objetivo de reducir la exposición potencial que surge de las versiones maliciosas recientemente publicadas.

Durante el año pasado, también se agregaron controles de instalación similares a Bun, pnpm, npm y Yarn.

  • Bollo – edad mínima de liberación (Bun 1.3+)
  • mpn – edad mínima de lanzamiento (npm v11.10.0+)
  • pnpm – edad mínima de liberación (pnpm 10.16+)
  • Hilo – npmMinimalAgeGate (Yarn Berry 4.10.0+)

Estos cambios llegan en el contexto de un aumento en los incidentes en la cadena de suministro de software que tienen como objetivo varios ecosistemas para violar los sistemas de los desarrolladores y propagar malware a los usuarios intermedios.

Antes de imponer un umbral de edad mínima antes de que se pueda instalar una versión de paquete en particular, el control defensivo minimiza la ventana durante la cual se propaga antes de que los mantenedores del registro lo marquen como malicioso y lo eliminen.

Repositorios internos de GitHub violados a través de la extensión maliciosa de código VS de la consola Nx – CYBERDEFENSA.MX

GitHub confirmó oficialmente el miércoles que la violación de sus repositorios internos fue el resultado de un compromiso del dispositivo de un empleado que involucraba una versión envenenada de la extensión Microsoft Visual Studio Code (VS Code) de la consola Nx.

El desarrollo se produce cuando el equipo de Nx reveló que la extensión, nrwl.angular-console, fue violada después de que uno de los sistemas de sus desarrolladores fuera pirateado a raíz del reciente ataque a la cadena de suministro de TanStack, que también afectó a OpenAI, Mistral AI y Grafana Labs.

«No tenemos evidencia de impacto en la información de los clientes almacenada fuera de los repositorios internos de GitHub, como las propias empresas, organizaciones y repositorios de nuestros clientes», Alexis Wales, director de seguridad de la información de GitHub, dicho en un comunicado.

«Algunos de los repositorios internos de GitHub contienen información de los clientes, por ejemplo, extractos de interacciones de soporte. Si se descubre algún impacto, notificaremos a los clientes a través de los canales de notificación y respuesta a incidentes establecidos».

Ciberseguridad

Se dice que el ataque permitió al actor de la amenaza, un grupo cibercriminal conocido como TeamPCP, filtrar alrededor de 3.800 repositorios. GitHub dijo que tomó medidas para contener el incidente y rotó secretos críticos, y agregó que continúa monitoreando la situación para detectar actividades de seguimiento.

En una publicación en X, Jeff Cross, cofundador de Narwhal Technologies, la empresa detrás de nx.dev, dicho«este incidente resalta que es necesario que haya cambios más profundos y fundamentales en la forma en que nosotros y otros mantenedores debemos pensar acerca de proteger las herramientas de desarrollo y la distribución de código abierto».

«También estamos iniciando conversaciones con otros mantenedores de código abierto de alto perfil sobre cómo podemos trabajar juntos en algunos de los problemas estructurales más profundos en torno a la seguridad de la cadena de suministro de software. Muchas de las suposiciones bajo las cuales el ecosistema ha operado durante años ya no se cumplen».

En los últimos meses, TeamPCP ha ganado rápidamente notoriedad por sus ataques a la cadena de suministro de software a gran escala, específicamente persiguiendo proyectos de código abierto ampliamente utilizados y herramientas de seguridad adyacentes en las que confían los desarrolladores.

Lo que es notable aquí es que la versión troyanizada de la extensión VS Code estuvo activa en Visual Studio Marketplace solo durante dieciocho minutos (entre las 12:30 p. m. y las 12:48 p. m. UTC del 18 de mayo de 2026). Pero esta breve ventana fue suficiente para que los atacantes distribuyeran un ladrón de credenciales capaz de recopilar datos confidenciales de las bóvedas de 1Password, configuraciones de Anthropic Claude Code, npm, GitHub y Amazon Web Services (AWS).

«La extensión se veía y se comportaba como la Consola Nx normal, pero al iniciarse ejecutaba silenciosamente un único comando de shell que descargaba y ejecutaba un paquete oculto desde una confirmación plantada en el repositorio oficial de GitHub nrwl/nx», dijo Nir Zadok, investigador de seguridad de OX. dicho. «El comando fue disfrazado como una tarea rutinaria de configuración del MCP para no levantar sospechas».

Ciberseguridad

La naturaleza interconectada del software moderno ha permitido a TeamPCP desatar un ciclo autosostenible de nuevos compromisos. El patrón que resalta este aspecto es tan engañosamente simple como nefasto: irrumpir en una herramienta confiable, robar credenciales de los sistemas de desarrolladores que puedan instalarla y usar esas credenciales para irrumpir en la siguiente herramienta legítima.

«Todos los mercados de extensiones populares vienen con la actualización automática activada de forma predeterminada. VS Code, Cursor, toda la línea», dijo el investigador de seguridad de Aikido Raphael Silva. dicho. «El razonamiento tiene sentido de forma aislada, porque la mayoría de los desarrolladores nunca actualizan nada manualmente, por lo que dejarlo fuera significa una larga cola de editores ejecutando código vulnerable y obsoleto».

«La compensación deja de tener sentido una vez que se tiene en cuenta a los editores hostiles/comprometidos. La actualización automática le da a un atacante que controla una versión un canal de envío directo a cada máquina que ejecuta esa extensión. Los mercados no imponen ninguna puerta de revisión o período de espera entre el momento en que se publica una actualización y el momento en que los clientes la instalan».

GitHub dice que los repositorios internos fueron tomados en un ataque de extensión de VS Code envenenado

GitHub dijo el martes por la noche que los repositorios internos fueron exfiltrados después de que el dispositivo de un empleado se viera comprometido a través de una extensión envenenada de Visual Studio Code, un incidente que subraya los crecientes riesgos que enfrentan las plataformas de desarrollo de software y los ecosistemas construidos alrededor de herramientas de desarrollo de terceros.

La empresa propiedad de Microsoft dijo en publicaciones en X que detectó y contuvo el compromiso, eliminó la versión de la extensión maliciosa, aisló el punto final afectado y comenzó una investigación de respuesta al incidente. La evaluación actual de la empresa es que la actividad involucró únicamente repositorios internos de GitHub.

GitHub también dijo que una afirmación de TeamPCP, un grupo de hackers detrás de ataques dirigidos a paquetes de desarrollo de software, de que 3.800 repositorios se vieron afectados era «direccionalmente consistente» con su investigación hasta el momento. Dijo que los secretos críticos se rotaron el martes, dando prioridad primero a las credenciales de mayor impacto. La compañía dijo que continuó analizando registros, validando la rotación secreta y monitoreando la actividad de seguimiento.

La empresa no ha nombrado públicamente la extensión involucrada ni ha atribuido la actividad a un grupo en particular. Según se informa, TeamPCP anunció la venta del material en un foro sobre delitos cibernéticos y amenazó con publicarlo si no aparecía ningún comprador.

El episodio también sigue una serie de ataques a la cadena de suministro que involucran a npm, PyPI, Docker y otros ecosistemas de desarrolladores. En esos incidentes, los atacantes a menudo se han dirigido a los mantenedores, paquetes o credenciales en lugar de atacar directamente a los usuarios finales. Los múltiples ataques muestran cuán frágiles se han vuelto los entornos de desarrollo a medida que los actores de amenazas los atacan cada vez más. Una única cuenta, paquete, extensión o proceso de compilación de desarrollador comprometido puede crear acceso a muchos sistemas posteriores.

GitHub ha dicho que no tiene evidencia de que los datos de los clientes almacenados fuera de los repositorios afectados se hayan visto afectados.

Los desarrolladores utilizan ampliamente las extensiones de Visual Studio Code para agregar funciones al editor de código de Microsoft, incluida la compatibilidad con lenguajes de programación, herramientas de prueba, servicios en la nube y asistentes de inteligencia artificial. Debido a que estas extensiones a menudo operan dentro de entornos de desarrollo, una extensión maliciosa o comprometida puede ubicarse cerca del código fuente, las credenciales y los sistemas de compilación.

«Lo que la gente subestima acerca de las extensiones de VS Code es que tienen acceso completo a todo lo que hay en la máquina del desarrollador», dijo a CyberScoop Charlie Eriksen, investigador de seguridad de Aikido Security. «EDR no cubre esta capa en absoluto. Lo que falta para la mayoría de las organizaciones es cualquier tipo de visibilidad de lo que realmente se ejecuta en las máquinas de desarrollo y la capacidad de controlarlo».

Extensiones troyanizadas han aparecido en VS Code Marketplace antes. Los investigadores de seguridad han identificado extensiones maliciosas que se hacen pasar por herramientas de desarrollo legítimas, incluidos paquetes utilizados para robar credenciales, extraer criptomonedas o exfiltrar datos. Algunos han acumulado un gran número de instalaciones antes de su eliminación, lo que refleja la dificultad de controlar los ecosistemas de complementos abiertos a escala.

Para GitHub, la infracción se produce en medio de un escrutinio más amplio de la seguridad de la infraestructura de los desarrolladores. La plataforma se encuentra en el centro de la producción de software para empresas, gobiernos, mantenedores de código abierto y desarrolladores independientes. Sus sistemas internos y su código son de evidente interés para los atacantes porque los servicios de GitHub admiten alojamiento de código, distribución de paquetes, automatización y flujos de trabajo de identidad en gran parte de la industria del software.

GitHub dijo que publicaría un informe más completo cuando finalice la investigación.

Greg Otto

Escrito por Greg Otto

Greg Otto es el editor en jefe de CyberScoop y supervisa todo el contenido editorial del sitio web. Greg ha dirigido una cobertura de ciberseguridad que ha ganado varios premios, incluidos los de la Sociedad de Periodistas Profesionales y la Sociedad Estadounidense de Editores de Publicaciones Empresariales. Antes de unirse a Scoop News Group, Greg trabajó para Washington Business Journal, US News & World Report y WTOP Radio. Tiene una licenciatura en periodismo televisivo de la Universidad de Temple.

Una falla en la extensión de Chrome de Claude permitió que «cualquier» otro complemento secuestrara la IA de las víctimas

A medida que las empresas y los gobiernos recurren a agentes de inteligencia artificial para acceder a Internet y realizar tareas de nivel superior, los investigadores continúan encontrando fallas graves en grandes modelos de lenguaje que pueden ser explotadas por malos actores.

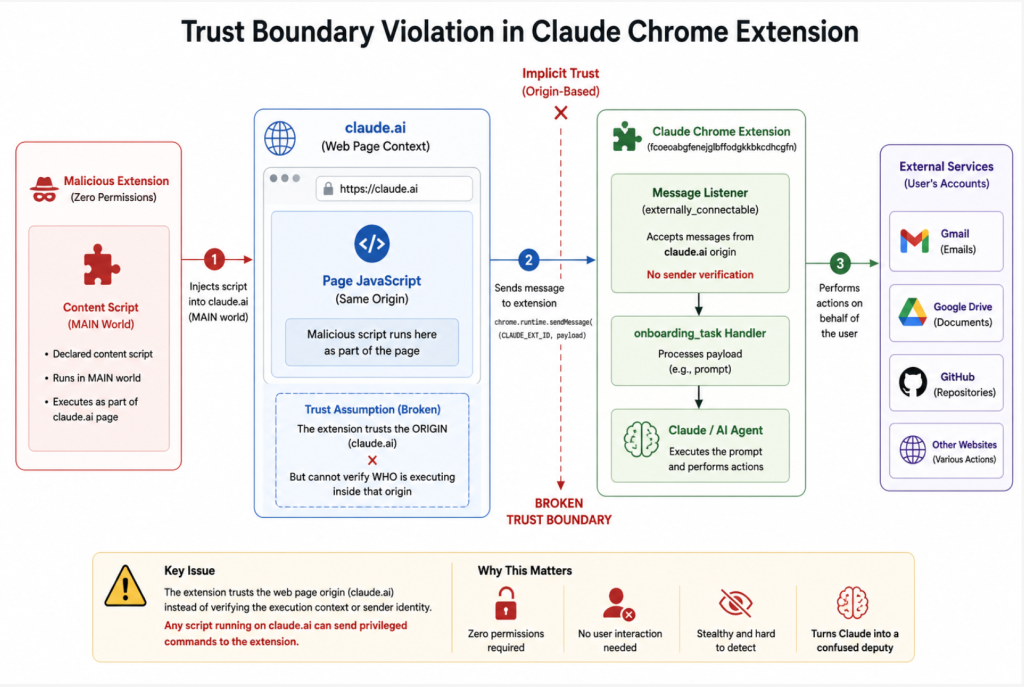
lo último descubrimiento proviene de la firma de seguridad de navegadores LayerX, e involucra un error en la extensión de Chrome para el modelo Claude AI de Anthropic que permite que cualquier otro complemento, incluso aquellos sin permisos especiales, incruste instrucciones ocultas que pueden hacerse cargo del agente.

«La falla surge de una instrucción en el código de la extensión que permite que cualquier script que se ejecute en el navegador de origen se comunique con el LLM de Claude, pero no verifica quién está ejecutando el script», escribió el investigador principal de LayerX, Aviad Gispan. «Como resultado, cualquier extensión puede invocar un script de contenido (que no requiere ningún permiso especial) y emitir comandos a la extensión Claude».

Gispan dijo que podía ejecutar cualquier mensaje que quisiera, superar las barreras de seguridad de Claude, evadir la confirmación del usuario y realizar acciones entre sitios a través de múltiples herramientas de Google. Como prueba de concepto, LayerX pudo explotar la falla para extraer archivos de las carpetas de Google Drive y compartirlos con partes no autorizadas, monitorear la actividad reciente del correo electrónico y enviar correos electrónicos en nombre de un usuario, y robar código fuente privado de un repositorio de GitHub conectado.

La vulnerabilidad «rompe efectivamente la seguridad de las extensiones de Chrome» al crear «una escalada de privilegios primitiva entre extensiones, algo que el modelo de seguridad de Chrome está diseñado explícitamente para evitar», escribió Gispan.

Un gráfico que muestra cómo una vulnerabilidad explota los límites de confianza en la extensión de Clade Chrome. (Fuente: LayerX)

Claude se basa en el texto, la semántica de la interfaz de usuario y la interpretación de capturas de pantalla para tomar decisiones, todo lo cual un atacante puede controlar en el lado de entrada. Los investigadores modificaron la interfaz de usuario de Claude para eliminar etiquetas e indicadores relacionados con información confidencial, como contraseñas y comentarios compartidos, y luego le solicitaron a Claude que compartiera los archivos con un servidor externo.

Eso significa que los defensores de la ciberseguridad a menudo no tienen nada obviamente malicioso que detectar. Cuando hay actividad visible, se puede pedir al modelo que cubra sus huellas eliminando correos electrónicos y otras evidencias de sus acciones.

Ax Sharma, jefe de investigación de Manifold Security, calificó la vulnerabilidad como «una demostración útil de por qué monitorear los agentes de IA en la capa de aviso es fundamentalmente insuficiente».

«La parte más sofisticada de este ataque no es la inyección, sino que el entorno percibido por el agente fue manipulado para producir acciones que parecían legítimas desde adentro», dijo Sharma. «Ese es el tipo de amenaza para la que la industria necesita construir defensas».

Gispan dijo que LayerX informó la falla a Anthropic el 27 de abril, pero afirmó que la compañía solo emitió una solución «parcial» al problema. Según LayerX, Anthropic respondió un día después para decir que el error era un duplicado de otra vulnerabilidad que ya se estaba abordando en una actualización futura.

Si bien esa solución, emitida el 6 de mayo, introdujo nuevos flujos de aprobación para acciones privilegiadas que hicieron más difícil explotar la misma falla, Gispan dijo que aún podía hacerse cargo del agente de Claude en algunos escenarios.

«Cambiar al modo 'privilegiado', incluso sin la notificación o el consentimiento del usuario, permitió eludir estos controles de seguridad e inyectar mensajes en la extensión Claude, como antes», escribió Gispan.

Anthropic no respondió a una solicitud de comentarios de CyberScoop sobre los esfuerzos de investigación y mitigación.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

La falla de la extensión Claude permitió la inyección rápida de XSS sin hacer clic a través de cualquier sitio web – CYBERDEFENSA.MX

Investigadores de ciberseguridad han revelado una vulnerabilidad en la extensión Claude Google Chrome de Anthropic que podría haber sido explotada para activar mensajes maliciosos simplemente visitando una página web.

La falla «permitió que cualquier sitio web inyectara silenciosamente mensajes en ese asistente como si el usuario los hubiera escrito», dijo Oren Yomtov, investigador de Koi Security. dicho en un informe compartido con The Hacker News. «Sin clics, sin solicitudes de permiso. Simplemente visite una página y un atacante controlará completamente su navegador».

El problema encadena dos fallas subyacentes:

  • Una lista de origen demasiado permisiva en la extensión que permitía que cualquier subdominio que coincidiera con el patrón (*.claude.ai) enviara un mensaje a Claude para su ejecución.
  • Un modelo de objeto de documento (DOMINGO) basado en secuencias de comandos entre sitios (XSS) vulnerabilidad en un componente CAPTCHA de Arkose Labs alojado en «a-cdn.claude[.]ai.»
Ciberseguridad

Específicamente, la vulnerabilidad XSS permite la ejecución de código JavaScript arbitrario en el contexto de «a-cdn.claude[.]ai.» Un actor de amenazas podría aprovechar este comportamiento para inyectar JavaScript que emita un mensaje a la extensión Claude.

La extensión, por su parte, permite que el mensaje llegue a la barra lateral de Claude como si fuera una solicitud de usuario legítima simplemente porque proviene de un dominio incluido en la lista de permitidos.

«La página del atacante incorpora el componente vulnerable Arkose en un lugar oculto.

La explotación exitosa de esta vulnerabilidad podría permitir al adversario robar datos confidenciales (p. ej., tokens de acceso), acceder al historial de conversaciones con el agente de IA e incluso realizar acciones en nombre de la víctima (p. ej., enviar correos electrónicos suplantándolos, solicitar datos confidenciales).

Tras la divulgación responsable el 27 de diciembre de 2025, Anthropic implementó un parche en la extensión de Chrome que impone una estricta verificación de origen que requiere una coincidencia exacta con el dominio «claude[.]ai.» Desde entonces, Arkose Labs ha solucionado la falla XSS al final del 19 de febrero de 2026.

«Cuanto más capaces se vuelven los asistentes de navegador de IA, más valiosos son como objetivos de ataque», dijo Koi. «Una extensión que puede navegar por su navegador, leer sus credenciales y enviar correos electrónicos en su nombre es un agente autónomo. Y la seguridad de ese agente es tan fuerte como el origen más débil en su límite de confianza».

La extensión de Chrome se vuelve maliciosa después de la transferencia de propiedad, lo que permite la inyección de código y el robo de datos

Dos extensiones de Google Chrome se han vuelto maliciosas tras lo que parece ser un caso de transferencia de propiedadofreciendo a los atacantes una forma de enviar malware a clientes posteriores, inyectar código arbitrario y recopilar datos confidenciales.

Las extensiones en cuestión, ambas originalmente asociadas con un desarrollador llamado «akshayanuonline@gmail.com» (BuildMelon), se enumeran a continuación:

  • QuickLens – Pantalla de búsqueda con Google Lens (ID: kdenlnncndfnhkognokgfpabgkgehodd) – 7000 usuarios
  • ShotBird: desplazamiento de capturas de pantalla, imágenes de tweets y editor (ID: gengfhhkjekmlejbhmmopegofnoifnjp) – 800 usuarios

Si bien QuickLens ya no está disponible para descargar desde Chrome Web Store, ShotBird permanece accesible al momento de escribir este artículo. ShotBird fue lanzado originalmente en noviembre de 2024, con su desarrollador, Akshay Anu S (@AkshayAnuOnline), reclamando en X que la extensión es adecuada para «crear imágenes profesionales tipo estudio» y que todo el procesamiento se realiza localmente.

De acuerdo a investigación Publicado por monxresearch-sec, el complemento del navegador recibió una marca de «Destacado» en enero de 2025, antes de pasarlo a un desarrollador diferente («loraprice198865@gmail.com») en algún momento del mes pasado.

De manera similar, QuickLens fue puesto a la venta en ExtensionHub el 11 de octubre de 2025 por «akshayanuonline@gmail.com» apenas dos días después de su publicación, John Tuckner de Anexo Security. dicho. El 1 de febrero de 2026, el propietario de la extensión cambió a «support@doodlebuggle.top» en la página de listado de Chrome Web Store.

Ciberseguridad

La actualización maliciosa introducida a QuickLens el 17 de febrero de 2026 mantuvo la funcionalidad original pero introdujo capacidades para eliminar encabezados de seguridad (por ejemplo, X-Frame-Options) de cada respuesta HTTP, lo que permite que scripts maliciosos inyectados en una página web realicen solicitudes arbitrarias a otros dominios, omitiendo la Política de seguridad de contenido (CSP) protecciones.

Además, la extensión contenía código para tomar huellas digitales del país del usuario, detectar el navegador y el sistema operativo, y sondea un servidor externo cada cinco minutos para recibir JavaScript, que se almacena en el almacenamiento local del navegador y se ejecuta en cada carga de página agregando un GIF oculto de 1×1. elemento y estableciendo la cadena JavaScript como su atributo «onload». Esto, a su vez, hace que el código malicioso se ejecute una vez cargada la imagen.

«El código malicioso real nunca aparece en los archivos fuente de la extensión», explicó Tuckner. «El análisis estático muestra una función que crea elementos de imagen. Eso es todo. Las cargas útiles se entregan desde el C2 y se almacenan en el almacenamiento local; sólo existen en tiempo de ejecución».

Un análisis similar de la extensión ShotBird realizado por monxresearch-sec ha descubierto el uso de devoluciones de llamada directas para entregar código JavaScript en lugar de crear una imagen de 1×1 píxeles para activar la ejecución. El JavaScript está diseñado para mostrar un mensaje falso de actualización del navegador Google Chrome, haciendo clic en qué usuarios reciben una página estilo ClickFix para abrir el cuadro de diálogo Ejecutar de Windows, iniciar «cmd.exe» y pegar un comando de PowerShell, lo que resulta en la descarga de un ejecutable llamado «googleupdate.exe» en los hosts de Windows.

Luego, el malware procede a enlazar la entrada, el área de texto, seleccionar elementos HTML y capturar cualquier dato ingresado por la víctima. Esto podría incluir credenciales, PIN, detalles de tarjetas, tokens e identificadores gubernamentales. También está equipado para desviar datos almacenados en el navegador web Chrome, como contraseñas, historial de navegación e información relacionada con extensiones.

«Esta es una cadena de abuso de dos etapas: control remoto del navegador del lado de la extensión más pivote de ejecución a nivel de host a través de actualizaciones falsas», dijo el investigador. «El resultado es una exposición de datos de alto riesgo en el navegador y una ejecución confirmada de secuencias de comandos del lado del host en al menos un sistema afectado. En términos prácticos, esto eleva el impacto del abuso exclusivo del navegador a un posible robo de credenciales y un compromiso más amplio de los terminales».

Se evalúa que el mismo actor de amenazas está detrás del compromiso de las dos extensiones y está operando dichos complementos en paralelo, dado el uso de un patrón de arquitectura de comando y control (C2) idéntico, los señuelos ClickFix inyectados en el contexto de navegación y la transferencia de propiedad como vector de infección.

Curiosamente, el desarrollador de la extensión original ha publicado varios otro extensiones bajo su nombre en Chrome Web Store y todos ellos han recibido una insignia de Destacados. El desarrollador también tiene un cuenta en ExtensionHubaunque actualmente no hay extensiones a la venta. Es más, el individuo tiene atentado para vender dominios como «AIInfraStack[.]com» por $2500, indicando que el «dominio de palabras clave fuertes» es «relevante para [sic] Ecosistema de IA en rápido crecimiento».

«Este es, en pocas palabras, el problema de la extensión de la cadena de suministro», dijo Anexo Security. «Una extensión funcional ‘destacada’, revisada, cambia de manos y el nuevo propietario envía una actualización armada a cada usuario existente».

La divulgación se produce cuando Microsoft advirtió sobre las extensiones maliciosas del navegador basadas en Chromium que se hacen pasar por herramientas legítimas de asistencia de inteligencia artificial para recopilar historiales de chat de LLM y datos de navegación.

«A escala, esta actividad convierte una extensión de productividad aparentemente confiable en un mecanismo de recopilación de datos persistente integrado en el uso cotidiano del navegador empresarial, lo que destaca el creciente riesgo que representan las extensiones del navegador en entornos corporativos», dijo el equipo de investigación de seguridad de Microsoft Defender. dicho.

En las últimas semanas, los cazadores de amenazas también han detectado una extensión maliciosa de Chrome llamada lmΤoken Chromophore (ID: bbhaganppipihlhjgaaeeeefbaoihcgi) que se hace pasar por imToken mientras se anuncia como un visualizador de colores hexadecimales en Chrome Web Store para robar frases iniciales de criptomonedas mediante redirecciones de phishing.

«En lugar de proporcionar la herramienta inofensiva que promete, la extensión abre automáticamente un sitio de phishing controlado por un actor de amenazas tan pronto como se instala, y nuevamente cada vez que el usuario hace clic en él», dijo el investigador de Socket Kirill Boychenko. dicho.

«Durante la instalación, la extensión obtiene una URL de destino desde un punto final JSONKeeper codificado (jsonkeeper[.]com/b/KUWNE) y abre una pestaña que apunta a un dominio similar al estilo Chrome Web Store, chromewedbstorre-detail-extension[.]com. La página de inicio se hace pasar por imToken utilizando homoglifos de escritura mixta y canaliza a las víctimas hacia flujos de captura de credenciales que solicitan una frase inicial de 12 o 24 palabras o una clave privada».

Otras extensiones maliciosas marcado por Palo Alto Networks Se ha descubierto que la Unidad 42 de Networks participa en secuestro de afiliados y exfiltración de datos, uno de ellos: Chrome MCP Server – AI Browser Control (ID: fpeabamapgecnidibdmjoepaiehokgda) – servicio como un troyano de acceso remoto completo mientras se hace pasar por una herramienta de automatización de inteligencia artificial que utiliza el protocolo de contexto modelo (MCP).

Los investigadores de Unit 42 también han revelado que tres extensiones populares de Chrome, a saber, Urban VPN Proxy, Urban Browser Guard y Urban Ad Blocker, que fueron identificadas por Koi como extractoras de conversaciones de IA de varios chatbots como OpenAI ChatGPT, Anthropic Claude, Microsoft Copilot, DeepSeek, Google Gemini, xAI Grok, Meta AI y Perplexity, han regresado a Chrome Web Store.

«Tras la divulgación pública de la campaña el 15 de diciembre de 2025, el desarrollador actualizó las versiones benignas en enero de 2026, probablemente en respuesta al informe», afirman los investigadores Qinge Xie, Nabeel Mohamed, Shresta Bellary Seetharam, Fang Liu, Billy Melicher y Alex Starov. dicho.

Además, la empresa de ciberseguridad identificó una extensión denominada Palette Creator (ID: iofmialeiddolmdlkbheakaefefkjokp), que cuenta con más de 100.000 usuarios y cuya versión anterior se comunicaba con conocidos indicadores de red asociados a una campaña denominada RedDirection para realizar secuestro de navegador.

Eso no es todo. Una nueva campaña que comprende Se ha descubierto que más de 30.000 dominios inician una cadena de redireccionamiento para dirigir el tráfico a una página de destino («algoritmo ansible[.]com») que se utiliza para distribuir una extensión de Chrome llamada OmniBar AI Chat and Search (ID: ajfanjhcdgaohcbphpaceglgpgaaohod).

La extensión utiliza la API chrome_settings_overrides para modificar la configuración de Chrome y configurar la página de inicio del navegador en omnibar.[.]ai, además de convertir el proveedor de búsqueda predeterminado en una URL personalizada: «go.omnibar[.]ai/?api=omni&sub1=omnibar.ai&q={searchTerms}​» y realizar un seguimiento de las consultas a través de un parámetro API.

Ciberseguridad

Se cree que el objetivo final es realizar un secuestro de navegador como parte de lo que parece ser un plan de marketing de afiliación a gran escala, dijo Unit 42, añadiendo que identificó otras dos extensiones que exhiben el mismo comportamiento de secuestro de navegador consistente con OmniBar a través de la anulación de la página de inicio y la interceptación de búsqueda.

  • Herramienta de algoritmo de salida de IA (ID: eeoonfhmbjlmienmmbgapfloddpmoalh)
  • Extensión oficial de Serpey.com (ID: hokdpdlchkgcenfpiibjjfkfmleoknkp)

Una investigación más profunda de tres extensiones más publicadas por el mismo desarrollador («jon@status77.com» y Status 77) ha descubierto que dos de ellas rastrean la actividad de navegación del usuario para inyectar marcadores de afiliados, mientras que una tercera extrae y transmite hilos de comentarios de Reddit del usuario a un punto final API controlado por el desarrollador.

  • Care.Sale (ID: jaioobipjdejpeckgojiojjahmkiaihp)
  • Extensión oficial de cupones gigantes (ID: akdajpomgjgldidenledjjiemgkjcchc)
  • Consenso: resumen de comentarios de Reddit (ID: mkkfklcadlnkhgapjeejemflhamcdjld)

Se recomienda a los usuarios que hayan instalado cualquiera de las extensiones antes mencionadas que las eliminen de sus navegadores con efecto inmediato, eviten la carga lateral o la instalación de extensiones de productividad no verificadas y auditen los navegadores en busca de extensiones desconocidas y las desinstalen.