Cloud Bucket Hijacking, Windows LPE Chain, Global Fraud Bust + 17 More Stories – CYBERDEFENSA.MX

Most security mess starts as admin work. A link gets clicked. A tool gets trusted. A bucket name gets reused. A setting stays loose because nobody wants to touch it.

This week is full of that kind of damage. Not loud. Not clever. Just small gaps doing big jobs. The worst part is how normal it all looks until the bill arrives.

The full ThreatsDay list is below.

The useful lesson this week is not “watch for weird behavior.” Weird is late. By then the fake support call has a session, the package has run, the bucket is gone, and the quiet process already has somewhere to send data.

Watch the normal paths instead. Names that look almost right. Tools asking for slightly too much. Services that still trust old state. Traffic that should have had nowhere to go. Most of the damage here did not need magic. It needed permission, habit, and nobody looking closely enough. 

Una organización sin fines de lucro francesa inicia un centro global de inteligencia e investigación para las ciberamenazas de la IA

El Foro de Paz de París, una organización francesa sin fines de lucro que ha convocado a líderes mundiales sobre cuestiones de seguridad global, está lanzando un nuevo proyecto para reunir a expertos internacionales para evaluar las amenazas relacionadas con la IA a la infraestructura global de Internet.

La Red Integrada para una IA confiable en el ciberespacio (INTAiC) recurrirá a investigadores y expertos de la sociedad civil del gobierno y el sector privado, analizará las amenazas cibernéticas actuales de la IA desde el campo y creará informes «con visión de futuro» sobre cómo la tecnología afectará a la sociedad y qué pueden hacer las organizaciones para responder.

Uno de los principales objetivos del proyecto es crear una coalición internacional de respuesta rápida entre gobiernos y empresas para abordar las amenazas relacionadas con la IA, similar a los mecanismos de coordinación que existen en otras áreas de la ciberseguridad.

«La fragmentación de la evidencia sobre las amenazas cibernéticas impulsadas por la IA no es incidental, es estructural: quienes defienden las redes y quienes protegen los sistemas de IA han trabajado durante mucho tiempo en esferas separadas», dijo Adrien Abecassis, director de iniciativas políticas del Foro de Paz de París. «Es exactamente por eso que INTAiC es único: está diseñado para convertir esos fragmentos en una lectura comparable de la amenaza, porque este es un desafío que ningún actor puede afrontar solo».

La red ya incluye una serie de empresas y organizaciones destacadas, incluidas Microsoft, Cyber ​​Threat Alliance, Cloud Security Alliance, Orange Cyberdefense y otras.

Según el foro, el trabajo del INTAiC se centrará principalmente en dos líneas de trabajo separadas. Uno es un recurso único y actualizado periódicamente para que los defensores se mantengan actualizados sobre cómo la IA está remodelando las ciberamenazas. El recurso se centra más en las capacidades de los atacantes, las diferentes formas de uso indebido y el impacto en las operaciones de seguridad que en incidentes aislados.

«El resultado es un punto de referencia común, basado en la realidad, que brinda a los formuladores de políticas una medida más clara de la amenaza e identifica los riesgos que más merecen atención colectiva», dijo el Foro en un comunicado.

El segundo flujo de trabajo se centrará en evaluar y prevenir los riesgos cibernéticos asociados con la IA, creando una base de expertos externos independientes que puedan proporcionar evaluaciones neutrales o imparciales de las capacidades cibernéticas del modelo de frontera. Ese trabajo atraerá a gobiernos, instituciones de investigación y organizaciones sin fines de lucro a desarrollar nuevas vías organizativas y de financiación para apoyar ese tipo de investigación.

Si bien el gobierno federal de EE. UU. ha recorrido un largo camino en los últimos años para desarrollar su propia capacidad para probar y estudiar las amenazas cibernéticas de la IA, gran parte del acceso y la experiencia técnica en torno a las capacidades de los modelos de frontera se concentran en las empresas comerciales de IA. En ocasiones, esto ha generado preocupaciones de que las agencias federales dependieran demasiado de las empresas de inteligencia artificial para explicar cómo funciona la tecnología y guiarlas a través de los posibles escenarios de amenaza.

A medida que Anthropic y OpenAI han implementado programas de ciberseguridad defensiva como el Proyecto Glasswing y el programa Trusted Access for Cyber, el acceso a esos modelos ha estado disponible para un grupo más amplio de investigadores y organizaciones.

El Foro de Paz de París tiene la intención de informar al público sobre el trabajo y los logros de INTAiC en París a finales de este año durante la conferencia anual de la organización en noviembre.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

Primera VPN desmantelada en una eliminación global por el uso de 25 grupos de ransomware – CYBERDEFENSA.MX

Las autoridades de Europa y América del Norte han anunciado el desmantelamiento de un servicio criminal de red privada virtual (VPN) utilizado por actores criminales para ocultar los orígenes de ataques de ransomware, robo de datos, escaneo y ataques de denegación de servicio.

La interrupción del servicio First VPN fue liderada por Francia y los Países Bajos, y varias otras naciones apoyaron la investigación desde diciembre de 2021, incluidos Luxemburgo, Rumania, Suiza, Ucrania, el Reino Unido, Canadá, Alemania, Estados Unidos, España, Suecia, Dinamarca, Estonia, Letonia, Lituania, Polonia y Portugal.

Primera VPN, por Europolofrecía servicios diseñados específicamente para uso delictivo, permitiendo pagos anónimos y una infraestructura oculta que permitía a los clientes pagar ocultar sus identidades al llevar a cabo ataques de ransomware, fraude a gran escala y robo de datos. Fue promocionado en foros de cibercrimen de habla rusa como Exploit.[.]en y XSS[.]es como una herramienta para evadir la aplicación de la ley.

La operación internacional tuvo lugar entre el 19 y 20 de mayo, durante la cual las autoridades tomaron una serie de acciones simultáneas que incluyeron entrevistar al administrador del servicio, realizar un registro domiciliario en Ucrania, derribar 33 servidores y confiscar la infraestructura utilizada para respaldar la actividad cibercriminal a nivel mundial.

Ciberseguridad

Los nombres de los dominios confiscados se enumeran a continuación:

  • 1vpn[.]com
  • 1vpn[.]neto
  • 1vpn[.]organización
  • Dominios cebolla relacionados que operan en la red Tor

«El sitio web de First VPN se promocionó enfatizando el anonimato, prometiendo a sus usuarios que no cooperaría con ninguna autoridad judicial, que no almacenaría datos y que el servicio no estaría sujeto a ninguna jurisdicción», Eurojust dicho.

En una alerta instantánea coordinada, la Oficina Federal de Investigaciones (FBI) de EE. UU. dijo que el servicio ha estado activo desde aproximadamente 2014, proporcionando 32 servidores de nodos de salida en 27 países. Tres de los nodos de salida estaban ubicados en EE. UU.

  • 2.223.66[.]103
  • 5.181.234[.]59
  • 92.38.148[.]58

Otros nodos de salida fueron situado en Australia, Austria, Bélgica, Canadá, Chipre, Finlandia, Francia, Alemania, Hong Kong, Italia, Letonia, Luxemburgo, Moldavia, Países Bajos, Panamá, Polonia, Rumania, Rusia, Serbia, Singapur, España, Suecia, Suiza, Turquía, Ucrania y el Reino Unido.

Se dice que no menos de 25 grupos de ransomware, como Avaddon Ransomware, utilizaron la infraestructura de First VPN para realizar intrusiones y reconocimientos de red. La duración de la suscripción osciló entre un día y un año. Según el plan de suscripción, cuestan entre 2 dólares por un solo día y 483 dólares por un año completo. Aceptaba pagos a través de Bitcoin, Perfect Money, Webmoney, EgoPay e InterKass.

«El primer servicio VPN ofrecía varios protocolos de conexión, incluidos OpenConnect, WireGuard, Outline y VLess TCP Reality, y múltiples opciones de cifrado, incluidas OpenVPN ECC, L2TP/IPSec y PPtP», informó el FBI. dicho.

Ciberseguridad

«También se ofreció soporte técnico a los usuarios a través de un servidor Jabber autohospedado y un servicio de mensajería cifrada Telegram. Entre las opciones de protocolo VPN, First VPN Service ofreció ‘VLESS’ y ‘Reality’, que brindan la capacidad de disfrazar el tráfico de Internet VPN como tráfico HTTPS a través de puertos que se usan comúnmente para conectarse a sitios web».

Según instantáneas capturado En Internet Archive, First VPN ofreció «Anonimato, Estabilidad, Seguridad», afirmando «No almacenamos ningún registro que nos permita a nosotros o a terceros asociar una dirección IP en un período de tiempo específico con el usuario de nuestro servicio».

«Los únicos datos que almacenamos son el correo electrónico y el nombre de usuario, pero es imposible conectar la actividad del usuario en Internet con un usuario específico de nuestro servicio», añadió.

Como forma de eludir la responsabilidad, First VPN también señaló en sus preguntas frecuentes que prohibía «estrictamente» el uso de sus servidores para actividades ilícitas. «Esto facilita la recepción de quejas sobre nuestros servidores y, como resultado, se desactivarán», se lee en las preguntas frecuentes.

La represión global arresta a 276 personas, cierra 9 centros de estafas criptográficas y confisca 701 millones de dólares – CYBERDEFENSA.MX

Una operación internacional coordinada en la que participaron autoridades estadounidenses y chinas arrestó al menos a 276 sospechosos y cerró nueve centros de estafa utilizados para esquemas de fraude de inversiones en criptomonedas dirigidos a estadounidenses, lo que resultó en pérdidas de millones de dólares.

La represión fue dirigida por la Policía de Dubai, dependiente del Ministerio del Interior de los Emiratos Árabes Unidos (EAU), en asociación con la Oficina Federal de Investigaciones (FBI) de Estados Unidos y el Ministerio de Seguridad Pública de China. Entre los arrestados se encuentran personas de Birmania e Indonesia, que fueron detenidas por autoridades de Dubai y Tailandia.

Thet Min Nyi, de 27 años, Wiliang Awang, de 23, Andreas Chandra, de 29, Lisa Mariam, de 29, y dos cómplices fugitivos han sido acusados ​​de fraude federal y lavado de dinero en Estados Unidos.

«Los estafadores que atacan a estadounidenses desde el extranjero no pueden operar con impunidad, sin importar en qué parte del mundo residan», afirmó el Fiscal General Adjunto A. Tysen Duva de la División Penal del Departamento de Justicia (DoJ). dicho. «Los organizadores de centros de estafa y los estafadores que defraudan a los estadounidenses y a otros se enfrentarán a la justicia en los tribunales estadounidenses y en los tribunales de todo el mundo. En la sociedad contemporánea, el fraude no tiene fronteras, y las actividades policiales para combatirlo y eliminarlo también lo son».

Según la acusación, se alega que los acusados ​​administraron, trabajaron y reclutaron a otras personas para trabajar en tres empresas diferentes llamadas Ko Thet Company, Sanduo Group y Giant Company que supuestamente operaban varios centros de estafa. Se cree que Thet Min Nyi es el gerente y reclutador de Ko Thet Company.

Las estafas implicaban engañar a los usuarios para que se deshicieran de su dinero mediante inversiones falsas en criptomonedas después de generar confianza con el tiempo, a menudo entablando relaciones amistosas o románticas, un esquema de larga duración conocido como matanza de cerdos o cebo romántico. La operación ilícita está estrechamente relacionada con la trata de personas, donde se obliga a ciudadanos extranjeros a realizar estafas en condiciones similares a las de la esclavitud después de haber sido reclutados con ofertas falsas de trabajos bien remunerados.

«Después de eso, los estafadores promovieron inversiones en criptomonedas y ayudaron a las víctimas a crear cuentas y transferir criptomonedas a plataformas de inversión que, sin que las víctimas lo supieran, eran falsas», dijo el Departamento de Justicia. «Los presuntos estafadores promocionaron sus propios éxitos y retornos en las inversiones en criptomonedas y alentaron a sus víctimas a invertir más. También alentaron a sus víctimas a pedir dinero prestado a amigos y familiares y solicitar préstamos para poder ‘invertir’ más».

Ciberseguridad

Pero tan pronto como los fondos se transfirieron a las plataformas, los activos se lavaron a otras cuentas de criptomonedas, incluidas algunas pertenecientes a los estafadores.

El Departamento de Justicia dijo que el FBI ha notificado a casi 9.000 víctimas y les ha ahorrado un estimado de 562 millones de dólares hasta abril de 2026 tras el lanzamiento de una iniciativa llamada Subir nivel de operaciónque comenzó en enero de 2024 como una forma de identificar y alertar proactivamente a las víctimas de esquemas de fraude de inversiones en criptomonedas.

Dos ciudadanos chinos acusados ​​de estafas criptográficas

La noticia de la acusación llega días después de que el Departamento de Justicia cargado dos ciudadanos chinos, Jiang Wen Jie (también conocido como Jiang Nan) y Huang Xingshan (también conocido como Ah Zhe y Huang Xing Saan), por su papel en una importante operación de fraude de inversión en criptomonedas y por supuestamente dirigir el complejo de estafas Shunda en Min Let Pan, Myanmar. Los acusados ​​también han sido acusados ​​de planear abrir un segundo centro de estafas en Camboya después de que las autoridades birmanas se apoderaran del primero en noviembre de 2025.

Se considera que Huang trabajó en Shunda como gerente de alto nivel y participó personalmente en el castigo físico de los trabajadores del complejo objeto de trata, mientras que Jiang sirvió como líder de equipo que supervisaba a los trabajadores que apuntaban específicamente a las víctimas estadounidenses en estos esquemas. Fueron arrestados por las autoridades tailandesas a principios de 2026 mientras se dirigían a Birmania desde Camboya.

«El complejo utilizó sitios web fraudulentos y aplicaciones móviles disfrazadas de plataformas de inversión legítimas para defraudar a las víctimas, incluidos los estadounidenses», dijo el Departamento de Justicia. «Los trabajadores dentro del complejo eran personas traficadas que fueron retenidas contra su voluntad y obligadas a defraudar a las víctimas bajo amenaza de violencia y tortura».

Además, la represión ha llevado a la incautación de un canal de Telegram (@pogojobhiring2023) con más de 6.500 seguidores utilizado para reclutar víctimas de trata de personas para un complejo de estafas en Camboya con el fin de llevar a cabo una estafa de suplantación de identidad de las fuerzas del orden y un grupo de 503 sitios web de inversiones falsos utilizados para defraudar a las víctimas estadounidenses. Las acciones, encabezadas por una fuerza de ataque del Centro de Estafas del gobierno de EE. UU., también han restringido más de 701 millones de dólares en criptomonedas supuestamente vinculadas al lavado de dinero procedente de estafas de criptomonedas.

El Tesoro sanciona a senador camboyano

Coincidiendo con estos esfuerzos, el Departamento del Tesoro de Estados Unidos ha sancionado un senador camboyano detrás de una red de compuestos de estafa cibernética, y el Departamento de Estado anunciado recompensas de hasta 10 millones de dólares por información que conduzca a la incautación o recuperación de ganancias relacionadas con el centro de estafas Tai Chang en Birmania.

Las sanciones apuntan al senador camboyano Kok Anel empresario camboyano Rithy Raksmei, sus asociados y sus respectivas operaciones comerciales, incluidas sociedades de cartera como K99 Group para operaciones de centros de estafa. Kok An es ficticio haber huido de Tailandia, con las autoridades emisor una orden de arresto contra él y sus hijos en julio pasado.

«La red de centros de estafa de Kok An y sus afiliados, que opera desde casinos y parques de oficinas adaptados para actividades fraudulentas, lava los fondos de las víctimas y proporciona una base para atacar a ciudadanos estadounidenses y cometer abusos contra los derechos humanos con impunidad», dijo la Oficina de Control de Activos Extranjeros (OFAC).

Kok An es el segundo senador camboyano sancionado por el Tesoro de Estados Unidos tras Ly Yong Phatquien fue implicado en septiembre de 2024 por su presunto papel en la trata de personas para realizar trabajos forzados en centros de estafa en línea.

El Proliferación del fraude a escala industrial. las operaciones tienen incitado El parlamento de Camboya aprobará la primera ley dedicada a atacar los centros de estafa que operan en el país. La ley, que busca evitar que los centros de estafa resurjan después de los derribos, sentenciará a los condenados por estafas a entre cinco y 10 años de prisión y una multa de hasta 250.000 dólares.

Compuesto de estafa camboyano vinculado a Android MaaS

Es más, se ha descubierto un troyano bancario para Android, que probablemente opera desde múltiples ubicaciones, incluido el complejo K99 Triumph City, propiedad del grupo K99 de Camboya, que es capaz de facilitar la vigilancia en tiempo real, el robo de credenciales, la exfiltración de datos y el fraude financiero. Se dice que el troyano bancario se utiliza desde al menos 2023.

La sofisticada plataforma de malware como servicio (MaaS) comparte infraestructura y comportamiento superpuestos con actividad previamente atribuida a actores de amenazas rastreados como Vigorish Viper y Vault Viper, según un informe conjunto de Infoblox y la organización vietnamita sin fines de lucro Chong Lua Dao.

«La operación permanece activa, registrando alrededor de 35 nuevos dominios por mes, tanto dominios de algoritmo de generación de dominios registrados (RDGA) como dominios similares, que se hacen pasar por organizaciones legítimas y servicios gubernamentales para distribuir el malware», dijeron los investigadores. dicho.

«Los dominios están diseñados para falsificar a bancos, fondos de pensiones, organizaciones de seguridad social, proveedores de servicios públicos y diversas agencias de ingresos, inmigración, telecomunicaciones y aplicación de la ley. Más recientemente, el alcance de la estafa se ha ampliado, tanto geográfica como contextualmente, para incluir señuelos dirigidos a aerolíneas y plataformas de comercio electrónico, así como a países de África y América Latina».

En total, se dice que en 2025 se registraron 400 dominios señuelo dirigidos y se utilizaron para engañar e infectar a las víctimas como parte de lo que se considera una operación coordinada. La cadena de ataque es la siguiente:

  • Las URL maliciosas se distribuyen a los usuarios a través de mensajes SMS o correos electrónicos que parecen provenir de funcionarios gubernamentales.
  • Las víctimas visitan una página de listado de aplicaciones falsa de Google Play Store o un sitio web de servicios gubernamentales.
  • Una vez instalado y ejecutado el APK, aumenta los permisos para facilitar la persistencia.
  • El malware se conecta a un servidor externo y permite al operador controlar de forma remota el dispositivo de la víctima y recopilar datos.
  • Los atacantes inyectan pantallas superpuestas falsas encima de las aplicaciones de banca en línea para capturar credenciales y luego usar el acceso para transferir fondos a cuentas bajo su control.

«La actividad asociada con esta infraestructura continúa adaptándose y expandiéndose, manteniendo campañas a gran escala dirigidas a países como Tailandia, Indonesia, Filipinas y Vietnam, mientras se diversifica cada vez más hacia África y América Latina», señalaron Infoblox y Chong Lua Dao.

Ciberseguridad

«Con acceso a grandes grupos de mano de obra multilingüe, capacidad técnica creciente y ganancias altísimas, no sólo están adoptando, sino adaptando y comercializando malware, infraestructura y técnicas de ingeniería social en modelos de ataque versátiles y escalables. Lo que emerge es un ecosistema ágil, experimental y comercialmente impulsado, uno donde las herramientas se reutilizan, refinan y reimplementan continuamente para maximizar el alcance y las ganancias».

Operación Atlántico incauta 12 millones de dólares

Los acontecimientos se desarrollan en el contexto de Operación Atlánticoque ha congelado con éxito aproximadamente $12 millones de una operación de delito cibernético dirigida a estafadores de inversiones y criptomonedas utilizando una técnica llamada «phishing de aprobación» para obtener acceso a criptomonedas y vaciar sus fondos.

El phishing de aprobación se refiere a una forma de fraude de criptomonedas en el que se engaña a las víctimas para que firmen una transacción blockchain que otorga al estafador un control total sobre su billetera, lo que les permite vaciar todos sus activos. De acuerdo a Laboratorios TRMestos ataques de phishing «a menudo están envueltos en estafas de inversión o fraudes románticos».

«Esta táctica se utiliza a menudo en el fraude de inversiones en línea, a menudo denominado matanza de cerdos, para incitar a las víctimas a entregar cantidades cada vez mayores a los estafadores», dijo el Servicio Secreto de Estados Unidos en un comunicado.

Se han identificado más de 20.000 víctimas en 30 países, incluidos Canadá, el Reino Unido y los EE. UU. Las autoridades también confiscaron más de 120 dominios utilizados por los actores de amenazas detrás del plan de phishing e identificaron 33 millones de dólares adicionales en fondos que se cree que están vinculados a esquemas de fraude de inversiones a nivel mundial.

A principios de abril, la Oficina de Ciberseguridad y Protección de Infraestructura Crítica (OCCIP) del Departamento del Tesoro anunció una nueva iniciativa de intercambio de información para fortalecer la ciberseguridad en toda la industria de activos digitales. Como parte del esfuerzo, las empresas de activos digitales y las organizaciones industriales de EE. UU. que cumplan con los criterios del Tesoro serán elegibles para recibir información procesable sobre ciberseguridad sin costo adicional.

«La iniciativa proporcionará información de ciberseguridad oportuna y procesable a empresas de activos digitales y organizaciones industriales elegibles de EE. UU., ayudándolas a identificar, prevenir y responder mejor a las amenazas cibernéticas dirigidas a sus clientes y redes», dijo el Departamento del Tesoro. dicho.

APT28, vinculado al Estado ruso, explota los enrutadores SOHO en una campaña global de secuestro de DNS – CYBERDEFENSA.MX

El actor de amenazas vinculado a Rusia conocido como APT28 (también conocido como Forest Blizzard) ha sido vinculado a una nueva campaña que ha comprometido enrutadores inseguros MikroTik y TP-Link y ha modificado su configuración para convertirlos en infraestructura maliciosa bajo su control como parte de una campaña de ciberespionaje desde al menos mayo de 2025.

La campaña de explotación a gran escala ha sido nombre en clave FrostArmada por Black Lotus Labs de Lumen, con Microsoft describiendo como un esfuerzo por explotar dispositivos de Internet vulnerables en hogares y pequeñas oficinas (SOHO) para secuestrar el tráfico DNS y permitir la recopilación pasiva de datos de red.

«Su técnica modificó la configuración de DNS en los enrutadores comprometidos para secuestrar el tráfico de la red local para capturar y exfiltrar las credenciales de autenticación», dijo Black Lotus Labs en un informe compartido con The Hacker News.

«Cuando un usuario solicitó dominios específicos, el actor redirigió el tráfico a un nodo de atacante intermedio (AitM), donde esas credenciales fueron recolectadas y exfiltradas. Este enfoque permitió un ataque casi invisible que no requirió interacción por parte del usuario final».

La infraestructura asociada con la campaña ha sido interrumpida y desconectada como parte de una operación conjunta en colaboración con el Departamento de Justicia de EE. UU., la Oficina Federal de Investigaciones y otros socios internacionales.

Ciberseguridad

Se estima que la actividad comenzó en mayo de 2025 con una capacidad limitada, seguida de una explotación generalizada de enrutadores y una redirección de DNS a partir de principios de agosto. En su punto máximo en diciembre de 2025, se encontraron más de 18.000 direcciones IP únicas de no menos de 120 países comunicándose con la infraestructura APT28.

Estos esfuerzos se centraron principalmente en agencias gubernamentales, como ministerios de relaciones exteriores, fuerzas del orden y proveedores externos de servicios de nube y correo electrónico en países del norte de África, Centroamérica, el sudeste asiático y Europa.

El equipo de Microsoft Threat Intelligence, en su análisis de la campaña, atribuyó la actividad a APT28 y su subgrupo rastreado como Storm-2754. El gigante tecnológico dijo que identificó más de 200 organizaciones y 5.000 dispositivos de consumo afectados por la infraestructura DNS maliciosa del actor de amenazas.

«Para los actores de los estados-nación como Forest Blizzard, el secuestro de DNS permite una visibilidad y un reconocimiento a escala persistente y pasivo», dijo Redmond. «Al comprometer los dispositivos de borde que están aguas arriba de objetivos más grandes, los actores de amenazas pueden aprovechar activos menos monitoreados o administrados para pivotar hacia entornos empresariales».

La actividad de secuestro de DNS también ha facilitado los ataques AitM que hicieron posible facilitar el robo de contraseñas, tokens OAuth y otras credenciales para servicios web y relacionados con el correo electrónico, poniendo a las organizaciones en riesgo de sufrir un compromiso más amplio.

El desarrollo marca la primera vez que se observa que el colectivo adversario utiliza el secuestro de DNS a escala para admitir conexiones AiTM de Transport Layer Security (TLS) después de explotar dispositivos de borde, agregó Microsoft.

En un nivel alto, la cadena de ataque implica que APT28 obtenga acceso administrativo remoto a dispositivos SOHO y cambie las configuraciones de red predeterminadas para usar solucionadores de DNS bajo su control. La reconfiguración maliciosa hace que los dispositivos envíen sus solicitudes de DNS a servidores controlados por actores.

Esto, a su vez, hace que el servidor DNS malicioso resuelva las búsquedas de DNS para aplicaciones de correo electrónico o páginas de inicio de sesión. Luego, el actor de amenazas intenta realizar ataques AitM contra esas conexiones para robar las credenciales de las cuentas de los usuarios engañando a las víctimas para que se conecten a una infraestructura maliciosa.

Algunos de estos dominios están asociados con Microsoft Outlook en la web. Microsoft dijo que también identificó actividad de AitM dirigida a servidores no alojados por Microsoft en al menos tres organizaciones gubernamentales en África.

Ciberseguridad

«Se cree que las operaciones de secuestro de DNS son de naturaleza oportunista, ya que el actor obtiene visibilidad de un gran grupo de usuarios objetivo candidatos y luego filtra a los usuarios en cada etapa de la cadena de explotación para clasificar a las víctimas de probable valor de inteligencia», dijo el Centro Nacional de Seguridad Cibernética del Reino Unido (NCSC) dicho.

Se dice que APT28 aprovechó los enrutadores TP-Link WR841N para sus operaciones de envenenamiento de DNS probablemente aprovechando CVE-2023-50224 (Puntuación CVSS: 6,5), una vulnerabilidad de omisión de autenticación que podría usarse para extraer credenciales almacenadas a través de solicitudes HTTP GET especialmente diseñadas.

Se ha descubierto que un segundo grupo de servidores recibe solicitudes de DNS a través de enrutadores comprometidos y posteriormente las reenvía a servidores remotos propiedad de los actores. También se considera que este grupo ha participado en operaciones interactivas dirigidas a un pequeño número de enrutadores MikroTik ubicados en Ucrania.

«El secuestro de DNS de Forest Blizzard y la actividad AitM permiten al actor realizar recopilación de DNS en organizaciones sensibles en todo el mundo y es consistente con el mandato de larga data del actor de recopilar espionaje contra objetivos de inteligencia prioritarios», dijo Microsoft.

«Aunque sólo hemos observado que Forest Blizzard utiliza su campaña de secuestro de DNS para recopilar información, un atacante podría utilizar una posición AiTM para obtener resultados adicionales, como la implementación de malware o la denegación de servicio».

Las autoridades eliminan la red global de proxy SocksEscort

Autoridades de múltiples países. Calcetines desmanteladosEscortuna red de proxy residencial que los ciberdelincuentes utilizaron para cometer fraude a gran escala, reclamando acceso a alrededor de 369.000 direcciones IP desde 2020, dijo el jueves el Departamento de Justicia.

Europol, que ayudó en la investigación junto con varias agencias policiales, Black Lotus Labs de Lumen y la Fundación Shadowserver, dijo que el servicio proxy malicioso enrutadores y dispositivos IoT comprometidos en 163 países. Los funcionarios dijeron que la plataforma de pago de la red proxy recibió alrededor de 5,8 millones de dólares de sus clientes.

La acción coordinada globalmente, denominada Operación Relámpago, derribó y confiscó 34 dominios y 23 servidores en siete países. Los funcionarios estadounidenses congelaron un total de 3,5 millones de dólares en criptomonedas supuestamente vinculadas a la botnet que se creó a partir de dispositivos infectados.

«El ciberdelito se nutre del anonimato», dijo en un comunicado Catherine De Bolle, directora ejecutiva de Europol. «Los servicios proxy como SocksEscort brindan a los delincuentes la cobertura digital que necesitan para lanzar ataques, distribuir contenido ilegal y evadir la detección».

Según los funcionarios, los operadores de SocksEscort ensamblaron la botnet explotando una vulnerabilidad en módems residenciales de un proveedor no identificado.

La operación de delito cibernético defraudó a estadounidenses y empresas estadounidenses por millones de dólares, dijo el Departamento de Justicia. Más de una cuarta parte de los 8.000 enrutadores infectados que SocksEscort anunció en febrero tenían su sede en Estados Unidos.

SocksEscort comenzó a operar en 2009 y su infraestructura de comando y control pasó desapercibida para la mayoría de las herramientas durante mucho tiempo, dijo a CyberScoop Ryan English, ingeniero de seguridad de la información en Black Lotus Labs.

La infraestructura de la botnet, impulsada por el malware AVRecon, fue difícil de alcanzar y mantuvo un volumen constantemente alto, cobrando un promedio de 20.000 víctimas semanales desde principios de 2024. Su impacto alcanzó su punto máximo en enero de 2025, cuando atrapó a más de 15.000 víctimas diariamente, según Investigación de Black Lotus Labs.

La compañía dijo que observó 280.000 IP únicas como víctimas de la red proxy desde principios de 2025, y más de la mitad de las víctimas de SocksEscort se encontraban en los Estados Unidos y el Reino Unido.

«Dado el gran volumen de generación de víctimas, no me sorprendería si eventualmente encontraran algo realmente importante que los hiciera ascender en la lista de redes a perseguir», dijo a CyberScoop Chris Formosa, ingeniero senior de seguridad de la información en Black Lotus Labs.

«Estaban comercializando exclusivamente para ciberdelincuentes y en ningún otro lugar», añadió. «Con una red como esta, una vez que las fuerzas del orden obtienen acceso legal a la infraestructura backend, pueden brindarles mucha inteligencia sobre otros actores de amenazas además de los operadores de botnets».

Varias agencias de Austria, Bulgaria, Eurojust, Francia, Alemania, Hungría, Países Bajos y Rumanía ayudaron en la investigación y el desmantelamiento.

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

Meta desactiva 150.000 cuentas vinculadas a centros de estafa del sudeste asiático en una ofensiva global – CYBERDEFENSA.MX

Meta dijo el miércoles que deshabilitó más de 150.000 cuentas asociadas con centros de estafa en el sudeste asiático como parte de un esfuerzo coordinado en asociación con autoridades de Tailandia, Estados Unidos, Reino Unido, Canadá, Corea, Japón, Singapur, Filipinas, Australia, Nueva Zelanda e Indonesia.

El esfuerzo también condujo a 21 arrestos realizados por la Policía Real Tailandesa, dijo la compañía. La acción se basa en una iniciativa piloto en diciembre de 2025 que resultó en que Meta eliminara 59.000 cuentas, páginas y grupos de sus plataformas y seis órdenes de arresto.

«Las estafas en línea se han vuelto significativamente más sofisticadas e industrializadas en los últimos años, con redes criminales a menudo basadas en el Sudeste Asiático en países como Camboya, Myanmar y Laos ejecutando lo que equivalen a operaciones comerciales a gran escala», Meta dicho en un comunicado. «Estas operaciones causan un daño real: alteran vidas, destruyen la confianza y están diseñadas deliberadamente para evitar la detección y la interrupción».

Ciberseguridad

Al mismo tiempo, Meta dijo que es anunciando una serie de herramientas nuevas para proteger a las personas cuando se detectan señales de alerta relacionadas con estafas –

  • Nuevas advertencias en Facebook cuando los usuarios reciben cuentas sospechosas.
  • Alertar a los usuarios cuando reciben solicitudes sospechosas de vinculación de dispositivos de WhatsApp engañándolos para que escaneen un código QR que vincularía el dispositivo del estafador a su cuenta.
  • Detección de estafas avanzada ampliada en Messenger que solicita a los usuarios que compartan mensajes de chat recientes para una revisión de estafas de IA cuando una conversación con un nuevo contacto muestra patrones de estafa comunes, como ofertas de trabajo sospechosas.

El gigante de las redes sociales dijo que eliminó más de 159 millones de anuncios fraudulentos por violar sus políticas en 2025, y que eliminó 10,9 millones de cuentas en Facebook e Instagram asociadas con centros de estafas criminales. Además, la compañía ha anunciado planes para ampliar la verificación de los anunciantes en un intento de reforzar la transparencia y limitar los esfuerzos de los malos actores para tergiversar la identidad de los anunciantes.

El desarrollo se produce cuando el gobierno del Reino Unido lanzó un nuevo Centro contra el crimen en línea para combatir el cibercrimen, incluidos aquellos impulsados ​​por el aumento de compuestos fraudulentos que operan en el sudeste asiático, África occidental, Europa del Este, India y China, reuniendo a especialistas del gobierno, la policía, agencias de inteligencia, bancos, redes móviles y grandes empresas de tecnología.

Ciberseguridad

Se espera que la unidad de disrupción inicie operaciones el próximo mes. También describe planes para implementar inteligencia artificial (IA) para detectar patrones de fraude emergentes, detener más rápidamente transferencias bancarias sospechosas y utilizar «chatbots que buscan estafas» para engañar a los estafadores y recopilar inteligencia.

«Con el respaldo de más de £30 millones en fondos, el centro identificará las cuentas, sitios web y números de teléfono de los que dependen los grupos del crimen organizado y los cerrará a gran escala, bloqueando mensajes de texto fraudulentos, congelando cuentas criminales, eliminando cuentas fraudulentas de redes sociales e interrumpiendo las operaciones en origen», dijo el gobierno del Reino Unido. dicho.

La coalición global desmantela el kit de phishing Tycoon 2FA

Tycoon 2FA, un importante kit y plataforma de phishing que permitió a ciberdelincuentes poco capacitados eludir la autenticación multifactor y realizar ataques de adversario en el medio a gran escala, fue desmantelado el miércoles por una coalición global de empresas de seguridad y organismos encargados de hacer cumplir la ley.

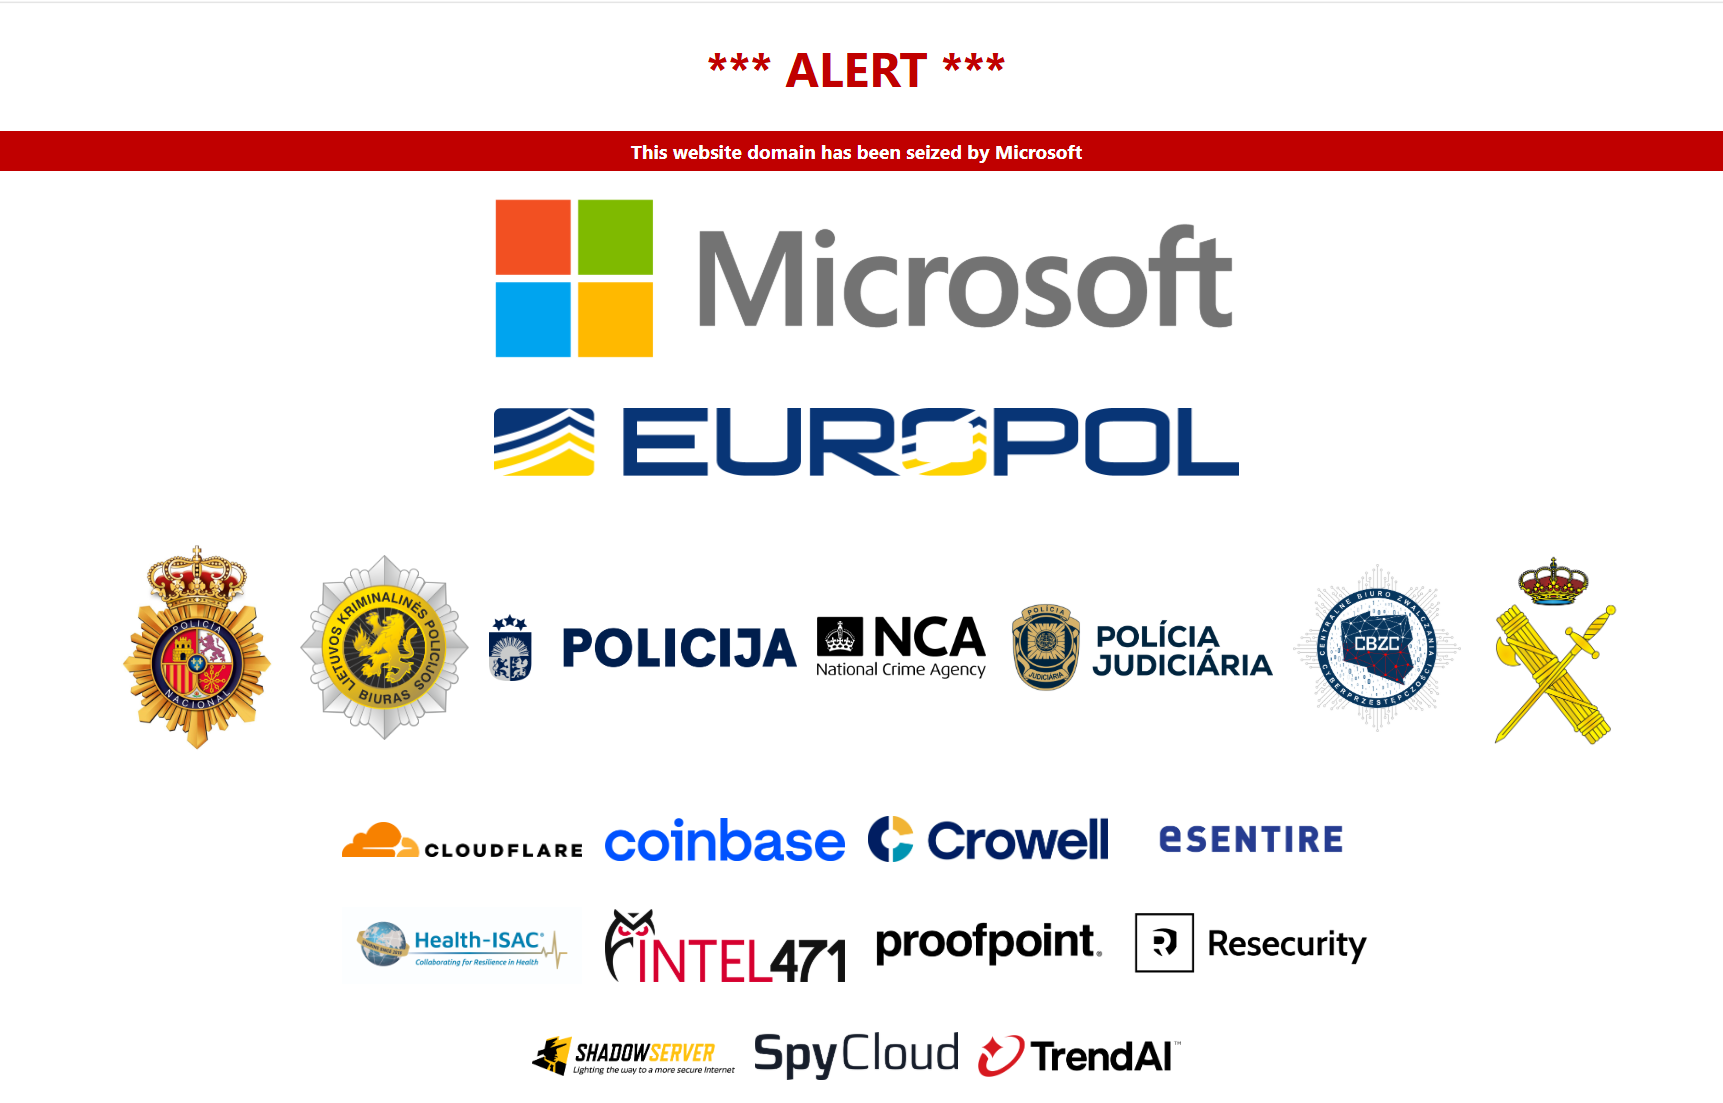
Microsoft, que lideró el esfuerzo junto con Europol y autoridades de seis países y 11 empresas u organizaciones de seguridad, dijo que confiscó 330 dominios que impulsaban la infraestructura central de Tycoon 2FA, incluidos paneles de control y páginas de inicio de sesión fraudulentas.

La plataforma, que surgió en agosto de 2023, fue responsable de decenas de millones de mensajes de phishing que llegó a más de 500.000 organizaciones en todo el mundo cada mes, según Microsoft Threat Intelligence. Miles de ciberdelincuentes utilizaron Tycoon 2FA para acceder al correo electrónico y a los servicios en línea, incluidos Microsoft 365, Outlook, SharePoint, OneDrive y los servicios de Google.

«A mediados de 2025, Tycoon 2FA representó aproximadamente el 62% de todos los intentos de phishing que Microsoft bloqueó, incluidos más de 30 millones de correos electrónicos en un solo mes. Eso colocó a Tycoon 2FA entre las operaciones de phishing más grandes del mundo», dijo Steven Masada, asesor general adjunto de la Unidad de Delitos Digitales de Microsoft, en un publicación de blog sobre el derribo.

“A pesar de las amplias defensas, el servicio está vinculado a unas 96.000 víctimas de phishing distintas en todo el mundo desde 2023, incluidos más de 55.000 clientes de Microsoft”, añadió Masada.

El kit de phishing, que fue desarrollado y publicitado por un grupo al que Microsoft rastrea como Storm-1747, se vendió a ciberdelincuentes en Telegram y Signal por 350 dólares al mes. La plataforma proporcionó componentes centrales para el phishing en un único panel que permitió a los ciberdelincuentes configurar, rastrear y perfeccionar sus campañas.

La plataforma también proporcionó a los ciberdelincuentes plantillas prediseñadas, archivos adjuntos para señuelos de phishing comunes, configuración de dominio y alojamiento y lógica de redireccionamiento, dijo Microsoft. El volumen mensual de mensajes de phishing atribuidos a Tycoon 2FA alcanzó un máximo de más de 30 millones de mensajes en noviembre de 2025.

Las organizaciones de educación y atención médica fueron las más afectadas por los ataques de phishing habilitados por Tycoon 2FA. Más de 100 miembros de Salud-ISAC, co-demandante en el caso judicial presentadas en el Tribunal de Distrito de los Estados Unidos para el Distrito Sur de Nueva York, fueron suplantadas con éxito, dijo Masada.

Dos hospitales, seis escuelas y tres universidades de Nueva York enfrentaron intentos o compromisos exitosos a través de Tycoon 2FA, lo que resultó en incidentes que interrumpieron las operaciones, desviaron recursos y retrasaron la atención de los pacientes, añadió.

Microsoft y Health-ISAC presentaron una denuncia civil contra el presunto creador Saad Fridi y cuatro asociados anónimos, exigiendo una orden judicial de 10 millones de dólares por desarrollar, ejecutar y vender Tycoon 2FA. La orden judicial permitió a Microsoft desmantelar y tomar posesión de la infraestructura técnica de Tycoon 2FA.

Autoridades de Letonia, Lituania, Portugal, Polonia, España y el Reino Unido ayudaron en la operación junto con Cloudflare, Coinbase, Crowell & Moring, eSentire, Intel 471, Proofpoint, Resecurity, Shadowserver, SpyCloud y Trend Micro.

Selena Larson, investigadora de amenazas del personal de Proofpoint que proporcionó un declaración formal en apoyo de la orden judicialdijo que Tycoon 2FA fue responsable del mayor volumen de ataques de phishing de adversario en el medio observados por Proofpoint.

«Tycoon fue la mayor amenaza de phishing de MFA en nuestros datos y anticipamos ver una disminución significativa después de esta operación», dijo a CyberScoop.

«Muchos clientes encontrarán que su herramienta de piratería ya no funciona, e incluso si Tycoon 2FA es capaz de crear nuevos dominios e infraestructura, la marca se verá significativamente perjudicada, y los clientes comprarán un kit de phishing menos eficaz o potencialmente repensarán sus elecciones de vida y saldrán del juego», añadió Larson.

Las capacidades robustas y fáciles de usar de Tycoon 2FA contribuyeron a su popularidad, dijeron los investigadores. El código base de la plataforma se actualizaba periódicamente y los operadores generaban un gran volumen de subdominios durante breves períodos antes de abandonarlos y pasar a nuevos dominios.

Los investigadores dijeron que la rápida rotación y los cambios a infraestructura temporal complicaron los esfuerzos para detectar y bloquear nuevas campañas.

La eliminación de Tycoon 2FA se produce tras una reciente ola de medidas enérgicas contra los delitos cibernéticos, incluidas acciones contra Racoon0365 y la operación de robo de información Lumma Stealer, que infectó alrededor de 10 millones de sistemas.

Greg Otto

Escrito por Greg Otto

Greg Otto es el editor en jefe de CyberScoop y supervisa todo el contenido editorial del sitio web. Greg ha dirigido una cobertura de ciberseguridad que ha ganado varios premios, incluidos los de la Sociedad de Periodistas Profesionales y la Sociedad Estadounidense de Editores de Publicaciones Empresariales. Antes de unirse a Scoop News Group, Greg trabajó para Washington Business Journal, US News & World Report y WTOP Radio. Tiene una licenciatura en periodismo televisivo de la Universidad de Temple.