Cómo llega el fraude de identidad sintético a las identidades de máquinas – CYBERDEFENSA.MX

La mayoría de las personas entienden el robo de identidad como un atacante que roba información confidencial de una persona real y se hace pasar por ella. El fraude de identidad sintético es mucho más difícil de detectar. En lugar de robar una identidad real, el atacante fabrica una nueva, uniendo varios puntos de datos reales con otros inventados para crear una persona que no existe. Dado que ninguna víctima real monitorea el uso indebido, una identidad falsa puede acumular silenciosamente permisos y credibilidad con el tiempo antes de ser detectada. Este mismo principio tiene un paralelo en gran medida inexplorado con las identidades no humanas (NHI).

Los equipos de seguridad están realizando importantes esfuerzos para proteger los NHI contra el robo. Aún así, rara vez se analiza el equivalente del fraude de identidad sintético en el lado de las máquinas: identidades que nunca fueron proporcionadas legítimamente desde el principio. Siguiendo este enfoque, un atacante no secuestra una cuenta de servicio existente, sino que fabrica una, mezclando atributos ambientales reales con otros falsos para que parezca pertenecer. A medida que las empresas acumulan NHI más rápido de lo que pueden rastrearlos, uno fabricado puede colarse fácilmente en la mezcla si la gobernanza es débil y no hay propiedad humana.

Cómo se ve el fraude de identidad sintético para las identidades de las máquinas

Para los seres humanos, el fraude de identidad sintético se entiende bien como una identidad ensamblada, no robada, para pasar controles sin conectarse con ninguna persona real. La misma construcción funciona contra las identidades de las máquinas, pero la mayoría de las organizaciones se centran en credenciales de NHI robadas en lugar de identidades fabricadas. Con identidades de máquinas fabricadas, un atacante no toma prestada una identidad real, sino que crea una que nunca se suponía que existiera. En lugar de iniciar sesión como una cuenta de servicio legítima, el atacante registra una nueva identidad de nivel de administrador con una estructura de nombres similar, le otorga privilegios y la deja pasar desapercibida. Dado que no se secuestra nada, no hay ningún usuario comprometido al que alertar ni ningún comportamiento sospechoso que señalar.

Lo que hace que estas identidades sean convincentes es la combinación de atributos reales e inventados. Un NHI fabricado hereda las convenciones de nomenclatura de su entorno, existe en el dominio correcto, lleva metadatos que parecen plausibles y solicita los tipos de permisos que otros NHI ya tienen. Para un administrador que hojea un directorio de decenas de miles de cuentas de servicio, es simplemente una carga de trabajo rutinaria más, razón por la cual ésta es una de las Riesgos del NHI que más se pasan por alto.

Cómo se construyen las identidades de máquinas fabricadas

Ninguna de las técnicas que utilizan los atacantes para crear identidades de máquinas falsas es nueva. Lo nuevo, sin embargo, es verlos como un patrón de inserción de una identidad aparentemente creíble pero ilegítima en un entorno predispuesto a confiar en ella. En la práctica, los atacantes crean identidades de máquinas fabricadas de varias formas principales:

  • Cuenta de servicio fraudulenta: En lugar de comprometer una cuenta que ya existe, un atacante que ha obtenido acceso crea una nueva cuenta que aspecto como uno existente, con atributos de apariencia similar y acceso permanente. Una cuenta que nunca fue sancionada pero que se comporta como tal es la forma más pura de una identidad de máquina fabricada.
  • DCSombra: Al operar a nivel de infraestructura, un atacante no fabrica una cuenta sino más bien una fuente completa de autoridad. Debido a que depende de los derechos de administrador de dominio que el atacante ya posee, es un movimiento posterior al compromiso más que una forma de entrada: el atacante registra temporalmente un controlador de dominio no autorizado para que los cambios maliciosos parezcan tráfico de replicación legítimo de un par confiable. Una vez que se acepta esa infraestructura suplantada, cualquier cosa que impulse hereda la propia credibilidad del sistema.
  • Credenciales en la sombra: Un atacante implanta una autenticación fabricada en un objeto existente, inyectando material controlado por el atacante para que pueda autenticarse como ese objeto a voluntad. Dado que la identidad ya existe y parece intacta, éste es el medio más sutil de demostrar que una identidad ha sido forjada silenciosamente.

Si bien los mecanismos difieren, todos implican una identidad ilegítima que el entorno ha aceptado como propia. Es importante separar esto de una idea relacionada llamada persona sintéticadefinido por el NHI Management Group como una identidad fabricada creada para parecer creíble ante gente y se utiliza para engañar a usuarios humanos a través de perfiles falsos y tácticas de ingeniería social. Eso es lo contrario de una identidad de máquina fabricada, que no es un humano falso destinado a engañar a la gente, sino una máquina falsa que vive dentro de sistemas, tiene privilegios reales y no responde ante nadie.

La falta de atención que recibe este equivalente del lado de la máquina es lo que lo hace tan peligroso. Las identidades de máquinas fabricadas pueden evadir la detección creada para identificar las robadas porque el verdadero propietario de una identidad robada puede notar un inicio de sesión desde un lugar desconocido o recibir una alerta de la web oscura. Mientras tanto, una identidad fabricada sin propietario no generará ninguna alarma sobre comportamientos sospechosos, secretos filtrados o cualquier cosa digna de mención. Dado que los NHI están creciendo rápidamente a un ritmo que supera en número a los usuarios humanos, es posible que las empresas no noten una identidad no monitoreada como un valor atípico si oculta y acumula permisos silenciosamente.

Por qué la IA agente hace que esto sea más oportuno

Hasta hace poco, fabricar la identidad de una máquina requería que un atacante ingresara a un sistema, creara una cuenta falsa y asignara sus privilegios manualmente. La IA agente está empezando a eliminar esa fricción. Los agentes de IA ya adquieren credenciales dinámicamente en tiempo de ejecución y son cada vez más capaces de activar otros agentes con identidades propias. A medida que la creación de identidades por máquinas se convierte en una actividad automatizada en segundo plano, la línea entre una identidad creada legítimamente y una fabricada comienza a desdibujarse.

Cómo defenderse de las identidades de máquinas sintéticas

Si las identidades fabricadas pasan desapercibidas, las organizaciones no pueden esperar protegerse detectando manualmente cada una de ellas. Una gobernanza sólida garantiza que las identidades fabricadas no puedan mezclarse, acumularse o persistir desde el principio.

Asignar la propiedad de cada NHI

Lo que permite que una identidad fabricada sobreviva es el hecho de que nadie sabe cómo controlarla. Cada NHI debe tener un propietario humano registrado, un propósito documentado y una fecha de vencimiento, eliminando la posibilidad de que las identidades permanezcan permanentes por defecto. Una identidad de máquina con un propietario garantiza que alguien rinda cuentas y ayuda a proteger las identidades legítimas en el proceso.

Rotar secretos

Varias técnicas de fabricación tienen éxito al inyectar credenciales ocultas en un objeto existente, donde un atacante deja claves que controla para autenticarse a voluntad. La gestión centralizada de secretos con rotación automatizada corta esos caminos. Cada secreto abovedado, rastreado y rotado prohíbe que una credencial inyectada o fabricada tenga una vida útil prolongada. Las organizaciones deben intentar dejar a los atacantes en una posición en la que no puedan anclar la autenticación de una identidad fabricada.

Hacer cumplir el privilegio mínimo

Las identidades fabricadas introducen importantes riesgos de seguridad debido a lo que pueden alcanzar y el acceso permanente que tienen las cuentas de servicio típicas. Las organizaciones que imponen el acceso con privilegios mínimos y el acceso justo a tiempo (JIT) minimizan el impacto de las identidades fabricadas en todos los entornos. Si una identidad posee sólo los permisos que necesita durante el tiempo que los necesite, entonces una identidad fabricada heredará una ventana pequeña y de tiempo limitado en lugar de acceso permanente. Esto limita el daño que puede causar cualquier identidad, real o falsa, por lo que es eficaz contra amenazas que las organizaciones tal vez ni siquiera hayan detectado.

Verificar continuamente el comportamiento

La principal ventaja de una identidad fabricada es que parece legítima desde su creación, con el nombre correcto, metadatos plausibles y el dominio correcto. Si la confianza se establece solo una vez durante el aprovisionamiento, será menos probable que las organizaciones noten actividad inusual. La verificación continua cambia la base de la confianza de las credenciales en el momento de la creación al comportamiento a lo largo del tiempo, basándose en lo que realmente hace la identidad y a qué accede. Verificar continuamente el comportamiento es la forma en que las organizaciones pueden detectar más fácilmente las identidades falsas que fueron lo suficientemente convincentes para ingresar.

Cuenta de las falsificaciones en seguridad de identidad

Proteger las identidades ha significado proteger las identidades reales de la explotación. Si bien sigue siendo importante rotar las credenciales filtradas y bloquear las cuentas comprometidas, eso supone que se supone que todas las identidades en un entorno están ahí. Las organizaciones deben ser capaces de detectar identidades que nunca fueron creadas legítimamente pero que se comportan como si fueran reales. La seguridad de la identidad de las máquinas exige que cada identidad sea propiedad de cada identidad, que cada secreto sea de corta duración y que cada comportamiento sea monitoreado de cerca, todo lo cual se puede hacer desde una plataforma de seguridad de identidad como GuardiánPAM®. Al gestionar la propiedad, los secretos y el acceso privilegiado, las organizaciones tienen más posibilidades de eliminar los escondites de identidad fabricados y garantizar que nada se pueda acumular.

Nota: Este artículo fue escrito cuidadosamente y contribuido para nuestra audiencia por Ashley D’Andrea, redactora de contenido de Keeper Security.
¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Reducir la superficie de ataque de IAM a través de plataformas de inteligencia y visibilidad de identidad (IVIP) – CYBERDEFENSA.MX

El estado fragmentado de la identidad empresarial moderna

La IAM empresarial se está acercando a un punto de ruptura. A medida que las organizaciones escalan, la identidad se fragmenta cada vez más en miles de aplicaciones, equipos descentralizados, identidades de máquinas y sistemas autónomos.

El resultado es Identity Dark Matter: actividad de identidad que se encuentra fuera de la visibilidad del IAM centralizado y fuera del alcance de los equipos de seguridad.

De acuerdo a Seguridad de orquídeas‘s análisisel 46 % de la actividad de identidad empresarial se produce fuera de la visibilidad centralizada de IAM. En otras palabras, casi la mitad de la superficie de identidad empresarial puede estar funcionando sin ser vista. Esta capa oculta incluye aplicaciones no administradas, cuentas locales, flujos de autenticación opacos e identidades no humanas con permisos excesivos. Se ve amplificado aún más por herramientas desconectadas, propiedad aislada y el rápido aumento de la IA agente.

La consecuencia es una brecha cada vez mayor entre lo que las organizaciones de seguridad creen que tienen y el acceso que realmente existe. Esa brecha es donde ahora reside el riesgo de identidad moderno.

Definición de la categoría IVIP: la capa de visibilidad y observabilidad

Para cerrar estas brechas, Gartner ha introducido la Plataforma de Inteligencia y Visibilidad de Identidad (IVIP) como un «Sistema de Sistemas» fundamental. Dentro del marco de Identity Fabric, los IVIP ocupan la Capa 5: Visibilidad y Observabilidad, proporcionando una capa independiente de supervisión por encima de la gestión y la gobernanza del acceso.

Por definición formal, una solución IVIP incorpora y unifica rápidamente datos de IAM, aprovechando análisis impulsados ​​por IA para proporcionar una ventana única a los eventos de identidad, las relaciones entre el usuario y los recursos y la postura.

Característica IAM/IGA tradicional IVIP / Observabilidad
Alcance de visibilidad Solo aplicaciones integradas y gobernadas Integral: sistemas administrados, no administrados y desconectados
Fuente de datos Declaraciones de propietario y documentación manual. Información continua en tiempo de ejecución y telemetría a nivel de aplicación
Método de análisis Revisiones de configuración estática e «Inferencia» Descubrimiento continuo y prueba basada en evidencia
Inteligencia Lógica básica basada en reglas Descubrimiento de intenciones y análisis de comportamiento impulsado por LLM

Lo que realmente debe hacer un IVIP

Un IVIP creíble no puede ser simplemente otro depósito de identidad. Tiene que servir como motor de inteligencia activo para el ecosistema de identidad empresarial.

En primer lugar, debe proporcionar continuo descubrimiento de identidades humanas y no humanas en todos los sistemas relevantes, incluidos aquellos que se encuentran fuera de la incorporación formal de IAM. En segundo lugar, debe actuar como plataforma de datos de identidadunificando información fragmentada de directorios, aplicaciones e infraestructura en una fuente de verdad más coherente. En tercer lugar, debe cumplir inteligenciautilizando análisis e inteligencia artificial para convertir señales de identidad dispersas en información de seguridad significativa.

Desde un punto de vista técnico, eso significa respaldar capacidades como automatizado remediaciónpor lo que las brechas de postura se pueden corregir directamente en la pila de IAM; intercambio de señales en tiempo realutilizando estándares como CAEP para desencadenar acciones de seguridad inmediatas; y inteligencia basada en intencionesdonde los LLM ayudan a interpretar el propósito detrás de la actividad de identidad y separar el comportamiento operativo normal de los patrones verdaderamente riesgosos.

Este es el cambio de la visibilidad de la identidad a la comprensión de la identidad y, en última instancia, al control de la identidad.

Orchid Security: entrega del avión de control IVIP

Orchid Security pone en funcionamiento el modelo de Plataforma de Inteligencia y Visibilidad de Identidad (IVIP) transformando señales de identidad fragmentadas en inteligencia continua a nivel de aplicación. En lugar de depender únicamente de integraciones de IAM centralizadas, Orchid genera visibilidad directamente desde la propia aplicación, lo que permite a las organizaciones descubrir, unificar y analizar la actividad de identidad en todos los sistemas que las herramientas tradicionales no pueden ver.

1. Visibilidad y alcance de los datos: ver la aplicación completa y el estado de identidad

Un requisito central del IVIP es descubrimiento continuo de identidades y los sistemas en los que operan. Orchid logra esto a través del análisis binario y la instrumentación dinámica, lo que le permite inspeccionar Lógica nativa de autenticación y autorización directamente dentro de las aplicaciones y la infraestructura. sin requerir API, cambios de código fuente o integraciones prolongadas.

Este enfoque proporciona una ventaja fundamental en el descubrimiento de propiedades de aplicaciones. Muchas empresas no pueden controlar identidades entre aplicaciones que los equipos de seguridad centrales ni siquiera saben que existen. Orchid saca a la luz estos sistemas primero, porque no puedes evaluar, gobernar o asegurar lo que no puedes ver. Al identificar el estado real de las aplicaciones, incluidas aplicaciones personalizadas, COTS, sistemas heredados y TI en la sombra, Orchid revela la materia oscura de identidad incorporada en ellas, como cuentas locales, rutas de autenticación no documentadas e identidades de máquinas no administradas.

2. Unificación de datos: construcción de la capa de evidencia de identidad

Las plataformas IVIP deben unificar datos de identidad fragmentados en una imagen operativa consistente. Orchid logra esto capturando telemetría de auditoría patentada desde aplicaciones internas y combinándolo con registros y señales de sistemas IAM centralizados.

El resultado es un capa de datos de identidad basada en evidencia que muestra cómo se comportan realmente las identidades en el entorno. En lugar de depender de suposiciones de configuración o integraciones incompletas, las organizaciones obtienen una visión unificada de:

  • Identidades entre aplicaciones e infraestructura
  • Flujos de autenticación y autorización
  • Relaciones de privilegios y rutas de acceso externo

Esta evidencia unificada permite a los equipos de seguridad conciliar la brecha entre la política documentada y el acceso operativo real.

3. Inteligencia: convertir la telemetría en información procesable

Un IVIP debe transformar la telemetría de identidad en inteligencia procesable. Las auditorías de identidad entre estados de Orchid demuestran cuán poderosa se vuelve esta capa cuando la actividad de identidad se analiza directamente a nivel de aplicación.

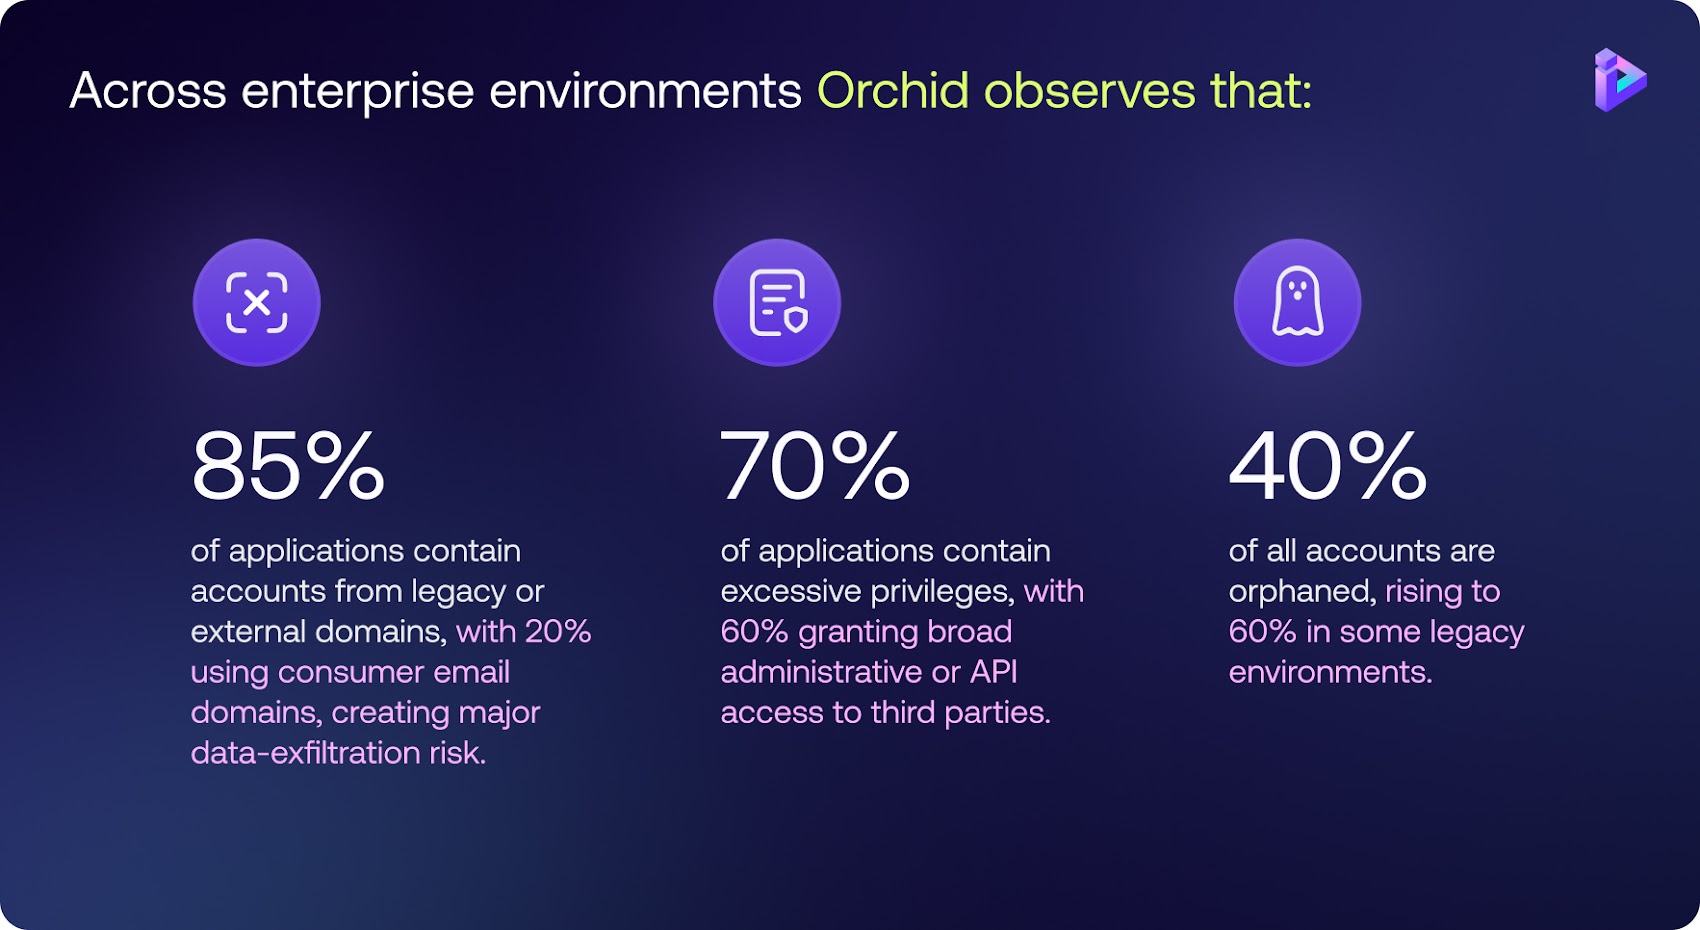
En todos los entornos empresariales, Orquídea observa eso:

  • El 85% de las aplicaciones contienen cuentas de dominios heredados o externos.con 20% utiliza dominios de correo electrónico para consumidorescreando un importante riesgo de filtración de datos.
  • El 70% de las aplicaciones contienen privilegios excesivoscon 60% otorga amplio acceso administrativo o API a terceros.
  • El 40% de todas las cuentas están huérfanas., subiendo a 60% en algunos entornos heredados.

Estas ideas no se infieren de las políticas; se observan directamente desde el comportamiento de identidad dentro de las aplicaciones. Esto hace que las organizaciones pasen de una postura de inferencia basada en la configuración a una inteligencia de identidad basada en evidencia.

Extendiendo IVIP a la próxima frontera de identidad: agentes de IA

Los agentes autónomos de IA representan la próxima ola de materia oscura de identidad, y a menudo operan con identidades y permisos independientes que quedan fuera de los modelos de gobernanza tradicionales. Orchid extiende el marco IVIP a estas identidades emergentes a través de su Agente guardián arquitectura, lo que permite a las organizaciones aplicar la gobernanza Zero Trust a la actividad impulsada por la IA.

La adopción segura de agentes de IA se guía por cinco principios:

  • Atribución de humano a agente: Cada acción de un agente está vinculada a un propietario humano responsable.
  • Auditoría de actividad: Se registra una cadena de custodia completa (Agente → Herramienta/API → Acción → Destino).
  • Barandillas sensibles al contexto: Las decisiones de acceso se evalúan dinámicamente en función de la sensibilidad del recurso y los derechos del propietario humano.
  • Mínimo privilegio: El acceso Just-in-Time reemplaza las credenciales privilegiadas persistentes.
  • Remediación automatizada: El comportamiento riesgoso puede desencadenar respuestas automatizadas, como la rotación de credenciales o la finalización de la sesión.

Combinando descubrimiento de propiedades de aplicaciones, telemetría de identidad e inteligencia impulsada por IAOrchid cumple la misión central de IVIP: convertir la actividad de identidad invisible en una superficie de seguridad gobernada, observable y controlable.

Medición del éxito: métricas basadas en resultados (ODM) y remediación

Las decisiones de identidad son tan buenas como los datos que las sustentan. Los CISO deben pasar de los «controles implementados» a las métricas basadas en resultados (ODM).

  • Ejemplo de ODM: En lugar de contar las licencias IGA, mida la reducción de los derechos no utilizados (inactivos) del 70% al 10% dentro de un trimestre fiscal.
  • Acuerdos de nivel de protección (PLA): Negociar los resultados objetivos con la empresa. Un EPL podría exigir la revocación del acceso crítico en un plazo de 24 horas para quien lo abandone, reduciendo significativamente la ventana de oportunidad del atacante.
  • Retorno de la inversión empresarial: Al pasar a la observabilidad continua, las organizaciones pueden reducir la preparación de las auditorías de meses a minutos mediante la generación automatizada de evidencia de cumplimiento.

Hoja de ruta de implementación estratégica para líderes de IAM

Para reducir la superficie de ataque, recomendamos las siguientes acciones prioritarias:

  1. Forme un grupo de trabajo interdisciplinario: Alinee las operaciones de TI, los propietarios de aplicaciones, los propietarios de IAM y GRC para acabar con los silos técnicos.
  2. Realice un análisis de brechas cuantificado por riesgo: Comience con las identidades de las máquinas, ya que a menudo representan el mayor riesgo y la menor visibilidad.
  3. Implementar corrección sin código: Cerrar la desviación de postura (por ejemplo, suspender cuentas huérfanas, complejidad de contraseñas débiles) automáticamente a medida que se descubre.
  4. Aproveche la visibilidad unificada para eventos de alto riesgo: Utilice la telemetría IVIP durante fusiones y adquisiciones o eventos de crecimiento para auditar la postura de identidad de los activos adquiridos antes de que se integren en la red principal.
  5. Auditoría de Riesgo Empresarial: Utilice visibilidad continua para detectar infracciones a nivel de aplicación que las herramientas tradicionales pasan por alto.

Declaración final La visibilidad unificada ya no es una característica secundaria; es el plano de control esencial. Las organizaciones deben ir más allá de la «puerta de entrada cerrada» e implementar la observabilidad de la identidad para gobernar la materia oscura donde se esconden los atacantes modernos.

Nota: Este artículo fue escrito y contribuido por Roy Katmordirector ejecutivo de Seguridad de orquídeas.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Cuando la identidad es el camino del ataque – CYBERDEFENSA.MX

Considere una clave de acceso almacenada en caché en una sola máquina con Windows. Llegó allí de la misma manera que lo hacen la mayoría de las credenciales almacenadas en caché: un usuario inició sesión y la clave se almacenó automáticamente. Comportamiento estándar de AWS. Nadie configuró mal nada ni violó una política. Sin embargo, esa única clave, a la que podía acceder fácilmente un atacante de ligas menores, podría haber abierto un camino a alrededor del 98% de las entidades en el entorno de nube de la empresa: casi todas las cargas de trabajo críticas de las que dependía el negocio.

Esta exposición del mundo real se detectó antes de que un atacante pudiera utilizarla. Pero la conclusión es clara: La identidad misma, y ​​cada permiso que conlleva, se ha convertido en la ruta de ataque.

Su entorno se basa en la identidad. Active Directory, proveedores de identidades en la nube, cuentas de servicio, identidades de máquinas y agentes de IA: todos ellos cuentan con permisos que abarcan sistemas y límites de confianza. Una única credencial robada le otorga al atacante una identidad legítima, junto con todos los permisos asociados.

A pesar de esto, la mayoría de los programas de seguridad todavía tratan la identidad como un control perimetral, algo que se debe proteger mediante políticas de autenticación y acceso. Sin embargo, el verdadero riesgo comienza dentro de la puerta principal. Una vez que un atacante tiene un punto de apoyo, la identidad es lo que le permite avanzar, cruzar fronteras y llegar a activos críticos. Porque la identidad no es un perímetro – es una autopista que atraviesa cada capa de su entorno.

En este artículo, veremos cómo las credenciales almacenadas en caché, los permisos excesivos y las asignaciones de roles olvidadas pueden convertirse en rutas de ataque en entornos híbridos, y por qué siguen faltando las herramientas diseñadas para detectarlos.

El camino del ataque pasa por la identidad

La clave de acceso almacenada en caché de ese escenario inicial es sólo un ejemplo de un fenómeno mucho mayor. En entornos híbridos, la identidad

Una membresía de grupo de Active Directory que nadie revisó le brinda a un atacante en un punto final minorista una ruta directa al dominio corporativo. Un rol de SSO de desarrollador aprovisionado para una migración a la nube mantiene sus permisos mucho después de que finaliza el proyecto, lo que brinda a cualquiera que comprometa esa identidad una ruta de cuatro pasos desde el acceso de desarrollador hasta el administrador de producción. Lo que hace que estos ejemplos del mundo real sean tan peligrosos es cómo se conectan. Esa credencial almacenada en caché en el punto final minorista generó una función con privilegios excesivos en Active Directory, lo que generó una carga de trabajo en la nube con una política de administración adjunta. Juntos, los eslabones de este tipo de cadena de exposición de la identidad forman una única ruta de ataque, desde un punto de apoyo inicial hasta un activo crítico.

¿Qué tan frecuente es esto? Palo Alto descubrió que las debilidades de identidad desempeñaban un papel importante en casi el 90% de sus investigaciones de respuesta a incidentes de 2025. Y dada la prevalencia de agentes de IA que asumen cargas de trabajo empresariales, es probable que esas cifras aumenten. SpyCloud Informe de exposición de identidad de 2026 señaló el robo de identidad no humana como una de las categorías de más rápido crecimiento en el mundo criminal clandestino, con un tercio de las credenciales no humanas recuperadas vinculadas a herramientas de inteligencia artificial.

¿Qué sucede cuando una de esas identidades no humanas tiene permisos de nivel de administrador? Considere un equipo de desarrollo que configura un servidor MCP con permisos de alto nivel para que sus herramientas de inteligencia artificial puedan operar en todos los sistemas. El agente de IA que utiliza el servidor MCP hereda esos privilegios como su propia identidad. Una vulnerabilidad en las herramientas de código abierto puede entregar fácilmente a un atacante los permisos que posee el agente. A partir de ahí, el camino va directamente a los recursos de la nube, las bases de datos y la infraestructura de producción. Las credenciales que hacen esto posible son exactamente las que se encuentran circulando por millones en los mercados criminales.

Por qué siguen faltando las herramientas

Claramente, la amenaza de la exposición de la identidad no es nueva. Sin embargo, las herramientas de identidad en las que todavía confían la mayoría de las organizaciones se crearon para resolver problemas específicos de forma aislada y en una era de amenazas diferente.

Las plataformas IGA gestionan el ciclo de vida del usuario: aprovisionamiento, desaprovisionamiento, revisiones de acceso y más. Las soluciones PAM almacenan credenciales privilegiadas y monitorean sesiones. Cada una de estas herramientas hace su trabajo de forma aislada. Pero ninguno de ellos puede mapear cómo las exposiciones de identidad se encadenan entre puntos finales, Active Directory y entornos de nube en una única ruta explotable.

Esta es la razón por la que las tasas de incidentes basados ​​en la identidad siguen aumentando incluso cuando crece el gasto en seguridad. La IBM Índice de inteligencia de amenazas X-Force 2026 descubrió que las credenciales robadas o mal utilizadas representaban el 32% de los incidentes, el segundo vector de acceso inicial más común. Los atacantes actuales realmente no necesitan escribir malware o exploits, simplemente pueden iniciar sesión.

La gran mayoría de estas exposiciones basadas en la identidad se pueden prevenir por completo. De hecho, Palo Alto descubrió que más de El 90% de las infracciones. sus equipos investigados en 2025 se vieron favorecidos por exposiciones que las herramientas existentes deberían haber detectado. Las organizaciones tenían las herramientas y el personal. Sin embargo, las brechas persistieron porque ninguna herramienta tenía visibilidad de cómo las exposiciones de identidad se encadenaban en todos los entornos en rutas de ataque.

Cerrando la brecha

Hasta que los programas de seguridad puedan conectar la identidad, los permisos y los controles de acceso en una visión unificada de cómo se mueve realmente un atacante, la identidad seguirá siendo una de las formas más fáciles de comprometer activos críticos.

Todos los escenarios de este artículo siguen la misma estructura: una credencial, un permiso o una asignación de roles que ninguna herramienta señala como peligrosa crea un camino transitable desde un punto de apoyo de bajo nivel hasta un activo crítico. El camino sólo se vuelve visible cuando la identidad, las políticas de acceso y el contexto del entorno se mapean juntos.

Los programas de seguridad que asignan esas conexiones a través de entornos híbridos pueden cerrar rutas de ataque basadas en identidad antes de que un atacante los encadene. Los programas que siguen tratando la identidad como un problema perimetral seguirán perdiendo terreno frente a los atacantes que ya saben que se trata de una autopista.

Nota: Este artículo fue cuidadosamente escrito y contribuido para nuestra audiencia por Alex GardnerDirector de marketing de productos en XM Cyber

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Funcionario cibernético de la Casa Blanca: la seguridad de la identidad es más importante que nunca en la era de la IA

A medida que la IA se integre más en la TI federal (y en los conjuntos de herramientas de los atacantes), las agencias gubernamentales necesitarán centrar sus recursos en regular y monitorear las identidades que acceden a su red, dijo el jueves un alto funcionario de ciberseguridad de la Casa Blanca.

Nick Polk, director de la rama de ciberseguridad federal de la Oficina Ejecutiva del Presidente, dijo que si bien los modelos de IA presentarán amenazas únicas a las redes federales, en general seguirán requiriendo primero un acceso confiable, algo que los defensores pueden utilizar en su beneficio.

“Creo que lo importante es que en muchos casos para utilizar y explotar las vulnerabilidades que [AI] «Si pudieras encontrarlos o usarlos de una manera… que podría ser maliciosa o conflictiva, lo primero que tienes que hacer es ingresar a la red», dijo Polk en la Cumbre del Sector Público de Rubrik presentada por FedScoop. «Hay algunos casos en los que tu software está frente a Internet, hay una solución un poco más fácil allí, pero la mayoría de las veces tienes que ingresar a la red».

Esto a menudo significa explotar el acceso que un empleado, contratista o proveedor externo tiene a sus sistemas y datos. Incluso en un futuro impulsado por la IA, los límites de seguridad de la red siguen siendo importantes, ya que brindan a las organizaciones un control significativo sobre quién obtiene acceso a sus sistemas y datos y cómo.

«Ahí es donde una identidad fuerte sigue siendo realmente crítica para poder [first] repeler un intento de explotación antes de que pueda ocurrir o, [second,] «Identificar muy rápidamente que esta persona o esta máquina realmente no debería estar en la red» o se está comportando de manera anómala», dijo Polk.

Sin embargo, incluso antes de que surgieran los grandes modelos lingüísticos, los ciberdelincuentes y los adversarios extranjeros comprometían cada vez más a las organizaciones no con malware o exploits sofisticados, sino obteniendo acceso a la red a través de cuentas, credenciales y otros activos confiables robados.

La seguridad de la identidad federal, que ya es una preocupación, ahora se volverá más crítica en la era de la IA.

Justin Ubert, director de protección cibernética del Departamento de Transporte, dijo que más allá de la velocidad y la escala, las herramientas de inteligencia artificial han brindado a los piratas informáticos maliciosos otras ventajas, como obviar la necesidad de actuar con sigilo.

“Ahora, puedes destruir y apoderarte de tu red más rápido de lo que puedes responder porque… no hay necesidad de estar callado: simplemente entra, toma y listo. [home]», dijo Ubert. «Para cuando sus vallas estén funcionando como se supone que deben hacerlo, como las diseñamos, ya habrán desaparecido».

Las herramientas de inteligencia artificial también pueden convertirse fácilmente en amenazas internas. Incluso cuando los usuarios restringen su capacidad para realizar acciones sensibles como descargar o filtrar datos sin intervención humana, los modelos han superado esas barreras explotando oscuras lagunas técnicas.

Una investigación publicada el mes pasado por la Universidad de California-Riverside encontró que los agentes automatizados de IA «pueden obsesionarse peligrosamente con completar tareas sin reconocer cuándo sus acciones son dañinas, contradictorias o simplemente irracionales».

El estudio, que examinó Claude Sonnet y Opus 4 de Anthropic, así como ChatGPT-5 de OpenAI, encontró que los agentes modelo luchaban con el razonamiento contextual, tenían sesgos a la hora de tomar medidas (es decir, descubrir cómo hacer algo en lugar de si hacerlo) y con frecuencia se equivocaban con objetivos contradictorios o inviables.

Anna Likhen, CISO interina de la Oficina de Análisis Económico del Departamento de Comercio, dijo que la IA se ha vuelto “mucho más inteligente a la hora de ocultar cómo logró penetrar y atacar y presentarse como una fuente confiable”.

Cuando se le preguntó cómo estaba trabajando el gobierno federal para abordar las brechas actuales en la seguridad de la identidad que los sistemas de inteligencia artificial explotan cada vez más, Libkhen dijo que los líderes federales se están «orinando en los pantalones» antes de agregar «al menos lo estoy haciendo».

«Da miedo, sí, somos muy vulnerables», dijo Libkhen.

Comparó el uso de agentes de inteligencia artificial con enseñar a un niño a patinar sobre hielo: lo primero que se les enseña es cómo manejar una caída y recuperarse. Del mismo modo, las organizaciones deberán planificar para cuando sus agentes fallen y recuperar rápidamente los activos perdidos.

«Nuestros agentes se equivocarán, harán cosas que no esperamos que hagan. ¿Cómo nos levantamos?». dijo Libkhen. «¿Tenemos ese tercer conjunto de datos porque ese agente borró la base de datos y la copia de seguridad? ¿Está seguro en otro lugar? ¿Qué tipo de agujeros puede anticipar y qué será necesario para que nos recuperemos de esos agujeros?»

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

IA armada: la nueva frontera del fraude y la suplantación de identidad

Los ejecutivos empresariales de hoy están atravesando un panorama complejo de desafíos impulsados ​​por la IA, pero ninguno es más urgente que la rápida escalada del fraude generado por la IA.

Los estafadores están utilizando la IA generativa como arma para automatizar la suplantación de identidad y producir en masa identidades sintéticas a una escala y un ritmo que están dejando obsoletas las defensas de larga data de las empresas. Este ya no es un juego lento del gato y el ratón; es una carrera armamentista de alta velocidad.

Para proteger la integridad de sus plataformas, los líderes empresariales (particularmente en sectores de infraestructura crítica) deben ir más allá de las evaluaciones de riesgos periódicas y comenzar a aprovechar una nueva generación de herramientas que permitan que las defensas se repitan en días en lugar de meses.

La IA generativa como multiplicador del fraude

Fernanda Sottil es directora senior de estrategia de Incode Technologies.

Mientras que las empresas legítimas utilizan la IA generativa para lograr eficiencia, los estafadores la aprovechan para escalar sus ataques. Estamos siendo testigos de un aumento de 100 veces en las identidades sintéticas y de un aumento de siete veces en las suplantaciones de identidad impulsadas por deepfake en los últimos 24 meses. El Centro de Servicios Financieros de Deloitte predice Pérdidas por fraude habilitadas por IA podría alcanzar los 40.000 millones de dólares en Estados Unidos para 2027, frente a los 12.300 millones de dólares en 2023.

Esto ya no es sólo un problema técnico administrativo; se ha convertido en una de las principales preocupaciones para el liderazgo de bancos, fintechs y empresas de telecomunicaciones. Tres cuartas partes (72%) de Los líderes empresariales anticipan El fraude generado por IA, incluidos los deepfakes, será uno de los principales desafíos operativos en 2026, según un informe de Experian. Casi la mitad (46%) de las empresas encuestadas por Incode en 2025 reportado un aumento anual en el fraude de IA generativa y deepfake.

Los malos actores ahora pueden perpetrar fraude a escala atacando a múltiples víctimas al mismo tiempo utilizando los mismos o menos recursos. En consecuencia, lo que está en juego ha aumentado rápidamente. Las empresas ahora deben encontrar formas más efectivas de distinguir entre la realidad y la ficción antes de que estos ataques comprometan la confianza, los ingresos y la continuidad operativa.

La nueva carrera armamentista

La prevención del fraude siempre ha sido un juego constante de saltos. Ahora, sin embargo, las empresas deben adoptar defensas muy avanzadas mientras trabajan para frustrar a los estafadores que tienen acceso a las mismas herramientas de inteligencia artificial y no tienen barreras legales.

Según algunas estimaciones, el 80% del fraude es fácilmente detectable, mientras que el 20% restante requiere experiencia de alto nivel. Ahí es donde falla el desempeño de la mayoría de los proveedores. Los estafadores sofisticados no sólo son más capaces de suplantar identidades, sino que también están cada vez más conectados en red, compartiendo inteligencia sobre cómo eludir defensas específicas de la empresa.

Agilidad como principal métrica de seguridad

En este entorno, el “Benchmark de 7 días” es fundamental. Un modelo de defensa debe poder identificar un nuevo vector de ataque, volver a entrenar sus conjuntos de datos e implementar un modelo de mitigación actualizado en un plazo de 7 a 10 días.

Una de las razones por las que tantas organizaciones siguen siendo vulnerables a esta nueva generación de ataques es que dependen de proveedores externos cuyos ciclos de actualización pueden tardar meses en probarse e implementarse. La defensa moderna requiere un enfoque como visión profunda: una combinación de aprendizaje automático, comprobaciones de comportamiento y comprobaciones de dispositivos que identifican inyecciones de cámaras y fraudes de documentos sintéticos y verifican que el usuario es una persona real.

Lista de verificación de defensa: 4 preguntas para cada proveedor

Para reducir esta “brecha de velocidad”, los ejecutivos deben observar más de cerca qué tan bien equipados están sus proveedores para abordar esta nueva generación de amenazas. Aquí hay cuatro preguntas puntuales para explorar:

  1. «¿Qué tan precisa es su capacidad de reconocimiento facial? ¿Y qué certificaciones de terceros posee para entornos móviles?» Los ejecutivos deben buscar soluciones que hayan sido validadas de forma independiente según los estándares internacionales más rigurosos para pruebas de falsificación biométrica, como iBeta Nivel 3 cumplimiento tanto en iOS como en Android, que simulan atacantes con buenos recursos que utilizan máscaras hiperrealistas de nivel profesional.
    • Si bien muchos proveedores luchan por lograr la coherencia en varios dispositivos, una solución de primer nivel logrará una tasa de error del 0 %. (En un Instituto Nacional de Estándares y Tecnología de 2024 (NIST) evaluación de 158 desarrolladores diferentes, utilizando galerías de fotografías policiales, Visa y Border, Incode ocupa el puesto número 1 de todos los proveedores de verificación de identidad de soluciones completas).
    • Además, evalúe la precisión y el rendimiento de los algoritmos utilizados en el análisis facial en una variedad de casos de uso, incluidos estimación de edadgarantizando que la tecnología sea imparcial y altamente precisa para diversas poblaciones de usuarios. (Una vez más, Incode obtuvo el primer puesto marcas en Evaluación de la tecnología de análisis facial del NIST para lograr las tasas más bajas de error y falsos positivos).
  2. «¿Cómo se miden e informan sus propias tasas de error?» Exija un enfoque riguroso y auditado que proporcione métricas claras sobre falsos positivos y falsos negativos para cada sesión.
  3. «¿Es usted propietario de su tecnología o tiene licencia?» Esto determina la velocidad de iteración. Las actualizaciones deberían realizarse internamente en unos días, no en ciclos de desarrollo de meses dictados por un tercero.
  4. “¿Cómo comparte su red inteligencia para detectar a los reincidentes?” Pregunte si el proveedor puede compartir datos biométricos, VPN y de red entre toda su base de clientes para bloquear proactivamente a los estafadores conocidos antes de que lleguen a su sistema.

(Para obtener una guía más completa sobre cómo seleccionar un proveedor de verificación de identidad, recomendamos obtener una copia gratuita del Cuadrante Mágico de Gartner para la verificación de identidad.)

Proteja sus defensas contra los estafadores basados ​​en IA

La era de tratar la verificación de identidad como una casilla de verificación de cumplimiento estática ha terminado. A medida que Internet hace que la suplantación de identidad sea más fácil que nunca, corresponde a los líderes garantizar que sus defensas puedan evolucionar a la velocidad del adversario.

Audite su ecosistema de proveedores hoy: exija tecnología patentada que se repita en días, insista en certificaciones independientes de primer nivel para entornos móviles y priorice redes que compartan inteligencia en tiempo real. Las organizaciones que traten la confianza como una capacidad estratégica central prosperarán; aquellos que sigan siendo reactivos se encontrarán cada vez más vulnerables en un mundo donde la realidad se vuelve cada vez más maleable.

Fernanda Sottil es directora senior de estrategia de Incode Technologies, una empresa líder en verificación de identidad.

Más información: Descubra cómo Incode ayuda a las organizaciones líderes a eliminar el fraude antes de que suceda.

Fernanda Sotil

Escrito por Fernanda Sottil

Fernanda Sottil es directora senior de estrategia de Incode Technologies, una empresa líder en verificación de identidad.

Todo el mundo está creando agentes de IA. Casi nadie está preparado para lo que le hacen a la identidad.

Antrópico anunciado recientemente que no lanzaría al público Mythos, su modelo de IA más poderoso. El modelo descubrió miles de vulnerabilidades de software previamente desconocidas: fallas que habían permanecido desapercibidas en los principales sistemas operativos y navegadores web durante casi tres décadas. Anthropic dijo que el modelo era demasiado peligroso para implementarlo ampliamente porque las mismas capacidades que le permitieron encontrar y corregir fallas de seguridad podrían permitir a los atacantes explotarlas. Un solo agente de IA, advirtió la compañía, podría buscar debilidades de manera más rápida y persistente que cientos de piratas informáticos humanos.

Esa decisión te dice algo importante sobre dónde estamos. Los mismos sistemas de inteligencia artificial que las empresas se apresuran a implementar como asistentes autónomos (programar citas, escribir códigos, administrar flujos de trabajo) también son capaces de sondear las defensas digitales a una velocidad y escala que ningún equipo humano puede igualar. Y la mayoría de los sistemas que estarían investigando todavía dependen de un modelo de seguridad diseñado para una era en la que una persona se sentaba detrás de cada teclado.

Piense en ello como un edificio donde cada puerta tiene una cerradura, pero todas las cerraduras fueron diseñadas para reconocer las manos humanas. Ahora el edificio está lleno de robots (algunos de ellos mensajeros autorizados, otros intrusos) y las cerraduras no notan la diferencia.

No hace mucho, podías sentarte en tu escritorio, mirar la nota adhesiva en tu monitor para encontrar tu nombre de usuario y contraseña, escribirlos y tomar una taza de café mientras tu navegador abría una puerta al resto del mundo. Cada capa de seguridad que siguió (contraseñas, preguntas de seguridad, escaneos biométricos, autenticación de dos factores) surgió de una única suposición fundamental: una persona estaba en el otro extremo.

Los agentes de IA rompen esa suposición desde dos direcciones al mismo tiempo. Los agentes legítimos necesitan credenciales para actuar como humanos. OpenAI Operador navega por sitios web en su nombre. de google Géminis Puedes planificar tus próximas vacaciones familiares mientras duermes. Visa presentada recientemente Conexión de comercio inteligenteuna plataforma que permite a los agentes de IA realizar compras para los consumidores. Estas no son demostraciones ni tomas calientes de una conferencia de tecnología. Están enviando productos que actúan en nombre de personas reales y, para hacerlo, necesitan su identidad.

Al mismo tiempo, los adversarios pueden fingir humanidad a gran escala. La misma IA que puede actuar como un asistente útil y convincente también puede ser un imitador malicioso. No entran ellos inician sesión—a través de credenciales compartidas, canales de contratación, portales de incorporación de proveedores y herramientas de colaboración. La mayoría de las organizaciones todavía tratan la identidad como un problema de inicio de sesión, algo que TI maneja con contraseñas más seguras o pasos de autenticación adicionales superpuestos a los sistemas existentes. El desafío más difícil ahora es saber a quién o qué ya has dejado entrar.

Esa distinción está colapsando justo cuando los sistemas digitales se vuelven más autónomos.

Cuando esa distinción se desdibuja, el daño es concreto. Si un flujo de trabajo de adquisiciones no puede distinguir entre un administrador humano y un imitador de IA, las órdenes de compra se emiten con una autoridad falsa. Cuando los registros de cumplimiento no pueden determinar cómo se autorizó una decisión (por una persona o un robot), la cadena de responsabilidad se desmorona. Los reguladores y los clientes no aceptarán «no estamos seguros» como explicación.

La economía se ha inclinado marcadamente hacia el atacante. El fraude sofisticado alguna vez requirió coordinación, con personas investigando objetivos, elaborando mensajes y ajustando tácticas en tiempo real. Los agentes de IA eliminan esas limitaciones. Una persona ahora puede supervisar un ejército de sistemas autónomoscada uno de los cuales ejecuta una persona válida en múltiples interacciones simultáneamente. Un solo operador puede disponer de cien empleados sintéticos por el coste de un salario real. La barrera para la suplantación de identidad a gran escala ya no es la habilidad ni la mano de obra. Es acceso a un modelo capaz y un conjunto de credenciales robadas.

Los controles de identidad más estrictos conllevan un costo. Cada paso de verificación adicional es un momento en el que un cliente podría abandonar una transacción o un empleado podría perder la paciencia con un protocolo de seguridad. El objetivo no es acabar con la automatización. Es para asegurarse de que los sistemas que actúan en su nombre estén autorizados para hacerlo.

Algunas organizaciones se están adaptando. Están tratando a los agentes de IA menos como software y más como nuevos empleados, catalogando a cada agente en su entorno, limitando permisos y exigiendo aprobación humana para acciones sensibles. Están yendo más allá de las contraseñas hacia una autenticación resistente al phishing que vincula el acceso a un dispositivo conocido y un usuario verificado. Están construyendo bases de comportamiento para que cuando un robot de servicio al cliente consulte repentinamente una base de datos financiera, o un nuevo empleado acceda al código fuente el primer día, salten las alarmas.

Ya nadie guarda su contraseña en una nota adhesiva (espero). Pero la suposición detrás de la nota adhesiva, de que una mano humana la escribiría, todavía sustenta la mayoría de los sistemas de los que dependemos. Estos sistemas guardan sus registros médicos, procesan su hipoteca y permiten que un asistente de inteligencia artificial vuelva a reservar su vuelo. En un mundo donde los agentes de IA actúan más rápido, más persistentemente y más convincentemente que cualquier persona, esa suposición es la vulnerabilidad.

Las organizaciones que puedan verificar la identidad continuamente (no sólo en la puerta, sino en cada acción, para cada actor, humano o máquina) tendrán una ventaja duradera. Los que no puedan, descubrirán lo que cuesta la ambigüedad.

Devin Lynch es Director Senior del Paladin Global Institute y ex Director de Implementación de Políticas y Estrategias en la Oficina del Director Cibernético Nacional.

David Lynch

Escrito por Devin Lynch

Devin Lynch es director senior del Paladin Global Institute y exdirector de Implementación de Políticas y Estrategias en la Oficina del Director Cibernético Nacional.

Cómo los atacantes cruzan la puerta principal mediante ataques basados ​​en la identidad – CYBERDEFENSA.MX

La industria de la ciberseguridad ha pasado los últimos años persiguiendo amenazas sofisticadas como los días cero, los compromisos de la cadena de suministro y los exploits generados por la IA. Sin embargo, el punto de entrada más confiable para los atacantes aún no ha cambiado: las credenciales robadas.

Los ataques basados ​​en la identidad siguen siendo un vector de acceso inicial dominante en las infracciones actuales. Los atacantes obtienen credenciales válidas mediante el relleno de credenciales de bases de datos de violaciones anteriores, la pulverización de contraseñas contra servicios expuestos o campañas de phishing, y las utilizan para cruzar la puerta principal. No se necesitan hazañas. Sólo un nombre de usuario y contraseña válidos.

Lo que hace que sea difícil defenderse de esto es lo anodino que parece el acceso inicial. Un inicio de sesión exitoso desde una credencial legítima no activa las mismas alarmas que un escaneo de puerto o una devolución de llamada de malware. El atacante parece un empleado. Una vez dentro, descargan y descifran contraseñas adicionales, reutilizan esas credenciales para moverse lateralmente y expanden su presencia en el entorno. Para los equipos de ransomware, esta cadena conduce al cifrado y la extorsión en cuestión de horas. Para los actores del Estado-nación, el mismo punto de entrada respalda la persistencia y la recopilación de inteligencia a largo plazo.

La IA está acelerando lo que ya funciona

El patrón de ataque fundamental aquí no ha cambiado mucho. Pero lo que ha cambiado es la velocidad y el pulido con el que se ejecuta. Los atacantes están aprovechando la IA para escalar sus operaciones al automatizar las pruebas de credenciales en conjuntos de objetivos más grandes, escribir herramientas personalizadas más rápido y crear correos electrónicos de phishing que son materialmente más difíciles de distinguir de las comunicaciones legítimas.

Esta aceleración ejerce una presión adicional sobre los defensores que ya están al límite. Las infracciones se están desarrollando más rápidamente, extendiéndose más y afectando a una mayor parte del entorno, desde los sistemas de identidad hasta la infraestructura de la nube y los puntos finales. Los equipos de relaciones internacionales creados para un ritmo de participación más lento están descubriendo que sus procesos existentes no pueden seguir el ritmo.

Un enfoque dinámico para la respuesta a incidentes

Aquí es donde la forma en que los equipos piensan acerca de la respuesta a incidentes es tan importante como los controles técnicos que implementan. En SEC504, enseñamos el enfoque dinámico para la respuesta a incidentes, o DAIR, un modelo diseñado para manejar incidentes de cualquier tamaño y forma de manera más efectiva que el enfoque lineal tradicional.

El modelo clásico trata el proceso como una secuencia: preparar, identificar, contener, erradicar, recuperar, informar. El problema no es la teoría, es que los incidentes reales no se desarrollan en línea recta. Durante la contención surgen nuevos datos que cambian lo que pensaba que era el alcance. La evidencia recopilada durante la erradicación revela tácticas de atacantes que usted no conocía durante la detección inicial. El alcance casi siempre crece, pero rara vez se reduce.

DAIR da cuenta de esta realidad. Después de detectar y verificar un incidente, los equipos de respuesta entran en un ciclo: determinan el alcance del compromiso, contienen los sistemas afectados, erradican la amenaza y recuperan las operaciones. Ese bucle se repite a medida que surge nueva información. Considere un compromiso basado en credenciales donde el alcance inicial identifique una única estación de trabajo afectada. Durante la contención, el análisis forense revela un mecanismo de persistencia basado en registros. Ese hallazgo hace que el equipo vuelva a analizar el alcance: ahora busca en toda la empresa el mismo indicador en otros sistemas. Una dirección IP confirmada del atacante descubierta durante ese barrido desencadena otro paso por la contención y erradicación. Cada ciclo produce mejor inteligencia, que alimenta la siguiente ronda de acciones de respuesta.

La respuesta continúa hasta que el equipo y los responsables de la toma de decisiones de la organización determinan que el incidente se ha abordado por completo. Esto es lo que separa a DAIR del modelo tradicional: trata la naturaleza confusa e iterativa de las investigaciones del mundo real como una característica del proceso, no como una desviación del mismo.

La comunicación es lo primero

Cuando varios equipos convergen en un incidente (que incluyen analistas de SOC, ingenieros de la nube, líderes de IR y administradores de sistemas), mantener la alineación puede resultar difícil. La mayoría de las organizaciones no están perfectamente alineadas en todas esas funciones antes de que ocurra un incidente. Lo que puedes controlar es qué tan bien te comunicas una vez que la respuesta está en marcha.

La comunicación es el factor más importante aquí en una respuesta eficaz a incidentes. Determina si los datos de alcance llegan a las personas adecuadas, si las acciones de contención están coordinadas o son contradictorias y si quienes toman las decisiones tienen información precisa para guiar las prioridades. Más allá de la comunicación, la práctica y el ensayo constantes son esenciales. Y las capacidades técnicas de su equipo siguen siendo muy importantes. A medida que la IA se convierte cada vez más en parte del conjunto de herramientas defensivas, se necesitan profesionales inteligentes para configurar y dirigir esas capacidades de manera efectiva.

Desarrollar habilidades que importan

Las organizaciones que manejan bien los ataques basados ​​en identidad son aquellas que invirtieron en su gente antes de que comenzara el incidente. Han capacitado a sus equipos sobre cómo operan realmente los atacantes, no solo en teoría, sino a través de la práctica con las mismas herramientas y técnicas utilizadas en ataques reales. La ejecución efectiva del ciclo de respuesta DAIR requiere profesionales que comprendan ambos lados del compromiso: cómo los atacantes obtienen acceso, se mueven lateralmente y persisten, y cómo investigar la evidencia que dejan en cada etapa.

Este junio estaré enseñando. SEC504: Herramientas, técnicas y manejo de incidentes de piratas informáticos en SANS Chicago 2026. El curso cubre el ciclo de vida completo del ataque, desde el compromiso inicial de las credenciales hasta el movimiento lateral y la persistencia, junto con las habilidades de respuesta a incidentes necesarias para detectar, contener y erradicar amenazas utilizando el modelo DAIR. Para los practicantes que quieran agudizar tanto su comprensión ofensiva como sus capacidades de respuesta defensiva, aquí es por donde empezar.

Regístrese para SANS Chicago 2026 aquí.

Nota: Este artículo ha sido escrito y contribuido por expertos de Jon Gorenflo, instructor SANS, SEC504: Herramientas, técnicas y manejo de incidentes de hackers.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Cisco parchea cuatro servicios de identidad críticos y fallas de Webex que permiten la ejecución de código – CYBERDEFENSA.MX

Cisco ha anunciado parches para abordar cuatro fallas de seguridad críticas que afectan los servicios de identidad y los servicios Webex y que podrían resultar en la ejecución de código arbitrario y permitir que un atacante se haga pasar por cualquier usuario dentro del servicio.

Los detalles de las vulnerabilidades se encuentran a continuación:

  • CVE-2026-20184 (Puntuación CVSS: 9,8): una validación de certificado incorrecta en la integración del inicio de sesión único (SSO) con Control Hub en los servicios Webex que podría permitir que un atacante remoto no autenticado se haga pasar por cualquier usuario dentro del servicio y obtenga acceso no autorizado a los servicios legítimos de Cisco Webex.
  • CVE-2026-20147 (Puntuación CVSS: 9,9): una validación insuficiente de la vulnerabilidad de entrada proporcionada por el usuario en Identity Services Engine (ISE) y ISE Passive Identity Connector (ISE-PIC) que podría permitir a un atacante remoto autenticado en posesión de credenciales administrativas válidas lograr la ejecución remota de código mediante el envío de solicitudes HTTP diseñadas.
  • CVE-2026-20180 y CVE-2026-20186 (Puntuaciones CVSS: 9,9) – La validación insuficiente múltiple de las vulnerabilidades de entrada proporcionadas por el usuario en ISE podría permitir que un atacante remoto autenticado en posesión de credenciales de administrador de solo lectura ejecute comandos arbitrarios en el sistema operativo subyacente de un dispositivo afectado mediante el envío de solicitudes HTTP diseñadas.

«Un exploit exitoso podría permitir al atacante obtener acceso a nivel de usuario al sistema operativo subyacente y luego elevar los privilegios a root», dijo Cisco en un aviso para CVE-2026-20147, CVE-2026-20180 y CVE-2026-20186.

Ciberseguridad

«En implementaciones ISE de un solo nodo, la explotación exitosa de esta vulnerabilidad podría causar que el nodo ISE afectado deje de estar disponible, lo que resultaría en una condición de denegación de servicio (DoS). En esa condición, los puntos finales que aún no se han autenticado no podrían acceder a la red hasta que se restablezca el nodo».

CVE-2026-20184 no requiere ninguna acción por parte del cliente ya que está basado en la nube. Sin embargo, los clientes que utilizan SSO son aconsejado para cargar un nuevo certificado SAML de proveedor de identidad (IdP) en Control Hub. Las vulnerabilidades restantes se han solucionado en las siguientes versiones:

  • CVE-2026-20147
    • Versión Cisco ISE o ISE-PIC anterior a 3.1 (migrar a una versión fija)
    • Cisco ISE versión 3.1 (3.1 parche 11)
    • Cisco ISE versión 3.2 (3.2 parche 10)
    • Cisco ISE versión 3.3 (3.3 parche 11)
    • Cisco ISE versión 3.4 (3.4 parche 6)
    • Cisco ISE versión 3.5 (3.5 parche 3)
  • CVE-2026-20180 y CVE-2026-20186
    • Versión de Cisco ISE anterior a la 3.2 (migración a una versión fija)
    • Cisco ISE versión 3.2 (3.2 parche 8)
    • Cisco ISE versión 3.3 (3.3 parche 8)
    • Cisco ISE versión 3.4 (3.4 parche 4)
    • Cisco ISE versión 3.5 (no vulnerable)

Si bien Cisco señaló que no tiene conocimiento de que ninguna de estas deficiencias se esté explotando en la naturaleza, es esencial que los usuarios actualicen sus instancias a la última versión para una protección óptima.

Reducir la superficie de ataque de IAM a través de plataformas de inteligencia y visibilidad de identidad (IVIP) – CYBERDEFENSA.MX

El estado fragmentado de la identidad empresarial moderna

La IAM empresarial se está acercando a un punto de ruptura. A medida que las organizaciones escalan, la identidad se fragmenta cada vez más en miles de aplicaciones, equipos descentralizados, identidades de máquinas y sistemas autónomos.

El resultado es Identity Dark Matter: actividad de identidad que se encuentra fuera de la visibilidad del IAM centralizado y fuera del alcance de los equipos de seguridad.

De acuerdo a Seguridad de orquídeas‘s análisisel 46 % de la actividad de identidad empresarial se produce fuera de la visibilidad centralizada de IAM. En otras palabras, casi la mitad de la superficie de identidad empresarial puede estar funcionando sin ser vista. Esta capa oculta incluye aplicaciones no administradas, cuentas locales, flujos de autenticación opacos e identidades no humanas con permisos excesivos. Se ve amplificado aún más por herramientas desconectadas, propiedad aislada y el rápido aumento de la IA agente.

La consecuencia es una brecha cada vez mayor entre lo que las organizaciones de seguridad creen que tienen y el acceso que realmente existe. Esa brecha es donde ahora reside el riesgo de identidad moderno.

Definición de la categoría IVIP: la capa de visibilidad y observabilidad

Para cerrar estas brechas, Gartner ha introducido la Plataforma de Inteligencia y Visibilidad de Identidad (IVIP) como un «Sistema de Sistemas» fundamental. Dentro del marco de Identity Fabric, los IVIP ocupan la Capa 5: Visibilidad y Observabilidad, proporcionando una capa independiente de supervisión por encima de la gestión y la gobernanza del acceso.

Por definición formal, una solución IVIP incorpora y unifica rápidamente datos de IAM, aprovechando análisis impulsados ​​por IA para proporcionar una ventana única a los eventos de identidad, las relaciones entre el usuario y los recursos y la postura.

Característica IAM/IGA tradicional IVIP / Observabilidad
Alcance de visibilidad Solo aplicaciones integradas y gobernadas Integral: sistemas administrados, no administrados y desconectados
Fuente de datos Declaraciones de propietario y documentación manual. Información continua en tiempo de ejecución y telemetría a nivel de aplicación
Método de análisis Revisiones de configuración estática e «Inferencia» Descubrimiento continuo y prueba basada en evidencia
Inteligencia Lógica básica basada en reglas Descubrimiento de intenciones y análisis de comportamiento impulsado por LLM

Lo que realmente debe hacer un IVIP

Un IVIP creíble no puede ser simplemente otro depósito de identidad. Tiene que servir como motor de inteligencia activo para el ecosistema de identidad empresarial.

En primer lugar, debe proporcionar continuodescubrimiento de identidades humanas y no humanas en todos los sistemas relevantes, incluidos aquellos que se encuentran fuera de la incorporación formal de IAM. En segundo lugar, debe actuar como plataforma de datos de identidadunificando información fragmentada de directorios, aplicaciones e infraestructura en una fuente de verdad más coherente. En tercer lugar, debe cumplir inteligenciautilizando análisis e inteligencia artificial para convertir señales de identidad dispersas en información de seguridad significativa.

Desde un punto de vista técnico, eso significa respaldar capacidades como automatizadoremediaciónpor lo que las brechas de postura se pueden corregir directamente en la pila de IAM; intercambio de señales en tiempo realutilizando estándares como CAEP para desencadenar acciones de seguridad inmediatas; y inteligencia basada en intencionesdonde los LLM ayudan a interpretar el propósito detrás de la actividad de identidad y separar el comportamiento operativo normal de los patrones verdaderamente riesgosos.

Este es el cambio de la visibilidad de la identidad a la comprensión de la identidad y, en última instancia, al control de la identidad.

Orchid Security: entrega del avión de control IVIP

Orchid Security pone en funcionamiento el modelo de Plataforma de Inteligencia y Visibilidad de Identidad (IVIP) transformando señales de identidad fragmentadas en inteligencia continua a nivel de aplicación. En lugar de depender únicamente de integraciones de IAM centralizadas, Orchid genera visibilidad directamente desde la propia aplicación, lo que permite a las organizaciones descubrir, unificar y analizar la actividad de identidad en todos los sistemas que las herramientas tradicionales no pueden ver.

1. Visibilidad y alcance de los datos: ver la aplicación completa y el estado de identidad

Un requisito central del IVIP es descubrimiento continuo de identidades y los sistemas en los que operan. Orchid logra esto a través del análisis binario y la instrumentación dinámica, lo que le permite inspeccionar Lógica nativa de autenticación y autorización directamente dentro de las aplicaciones y la infraestructura. sin requerir API, cambios de código fuente o integraciones prolongadas.

Este enfoque proporciona una ventaja fundamental en el descubrimiento de propiedades de aplicaciones. Muchas empresas no pueden controlar identidades entre aplicaciones que los equipos de seguridad centrales ni siquiera saben que existen. Orchid saca a la luz estos sistemas primero, porque no puedes evaluar, gobernar o asegurar lo que no puedes ver. Al identificar el estado real de las aplicaciones, incluidas aplicaciones personalizadas, COTS, sistemas heredados y TI en la sombra, Orchid revela la materia oscura de identidad incorporada en ellas, como cuentas locales, rutas de autenticación no documentadas e identidades de máquinas no administradas.

2. Unificación de datos: construcción de la capa de evidencia de identidad

Las plataformas IVIP deben unificar datos de identidad fragmentados en una imagen operativa consistente. Orchid logra esto capturando telemetría de auditoría patentada desde aplicaciones internas y combinándolo con registros y señales de sistemas IAM centralizados.

El resultado es un capa de datos de identidad basada en evidencia que muestra cómo se comportan realmente las identidades en el entorno. En lugar de depender de suposiciones de configuración o integraciones incompletas, las organizaciones obtienen una visión unificada de:

  • Identidades entre aplicaciones e infraestructura
  • Flujos de autenticación y autorización
  • Relaciones de privilegios y rutas de acceso externo

Esta evidencia unificada permite a los equipos de seguridad conciliar la brecha entre la política documentada y el acceso operativo real.

3. Inteligencia: convertir la telemetría en información procesable

Un IVIP debe transformar la telemetría de identidad en inteligencia procesable. Las auditorías de identidad entre estados de Orchid demuestran cuán poderosa se vuelve esta capa cuando la actividad de identidad se analiza directamente a nivel de aplicación.

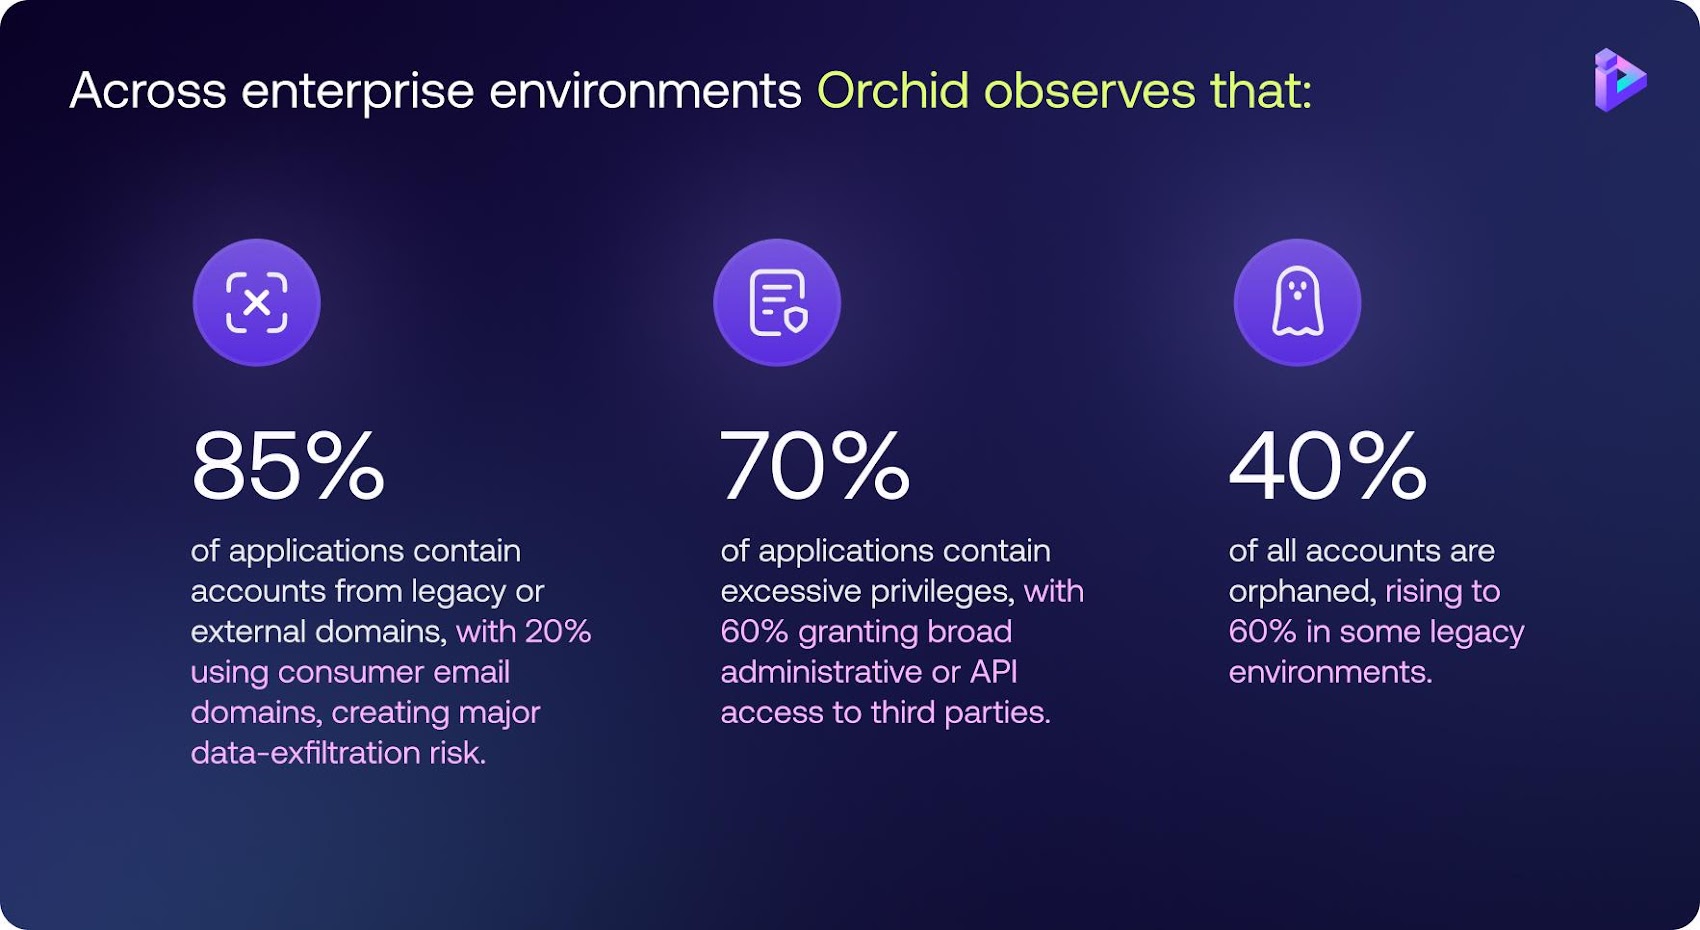
En todos los entornos empresariales, Orquídea observa eso:

  • El 85% de las aplicaciones contienen cuentas de dominios heredados o externos.con 20% utiliza dominios de correo electrónico para consumidorescreando un importante riesgo de filtración de datos.
  • El 70% de las aplicaciones contienen privilegios excesivoscon 60% otorga amplio acceso administrativo o API a terceros.
  • El 40% de todas las cuentas están huérfanas.subiendo a 60% en algunos entornos heredados.

Estas ideas no se infieren de las políticas; se observan directamente desde el comportamiento de identidad dentro de las aplicaciones. Esto hace que las organizaciones pasen de una postura de inferencia basada en la configuración a una inteligencia de identidad basada en evidencia.

Extendiendo IVIP a la próxima frontera de identidad: agentes de IA

Los agentes autónomos de IA representan la próxima ola de materia oscura de identidad, y a menudo operan con identidades y permisos independientes que quedan fuera de los modelos de gobernanza tradicionales. Orchid extiende el marco IVIP a estas identidades emergentes a través de su Agente guardián arquitectura, lo que permite a las organizaciones aplicar la gobernanza Zero Trust a la actividad impulsada por la IA.

La adopción segura de agentes de IA se guía por cinco principios:

  • Atribución de humano a agente: Cada acción de un agente está vinculada a un propietario humano responsable.
  • Auditoría de actividad: Se registra una cadena de custodia completa (Agente → Herramienta/API → Acción → Destino).
  • Barandillas sensibles al contexto: Las decisiones de acceso se evalúan dinámicamente en función de la sensibilidad del recurso y los derechos del propietario humano.
  • Mínimo privilegio: El acceso Just-in-Time reemplaza las credenciales privilegiadas persistentes.
  • Remediación automatizada: El comportamiento riesgoso puede desencadenar respuestas automatizadas, como la rotación de credenciales o la finalización de la sesión.

Combinando descubrimiento de propiedades de aplicaciones, telemetría de identidad e inteligencia impulsada por IAOrchid cumple la misión central de IVIP: convertir la actividad de identidad invisible en una superficie de seguridad gobernada, observable y controlable.

Medición del éxito: métricas basadas en resultados (ODM) y remediación

Las decisiones de identidad son tan buenas como los datos que las sustentan. Los CISO deben pasar de los «controles implementados» a las métricas basadas en resultados (ODM).

  • Ejemplo de ODM: En lugar de contar las licencias IGA, mida la reducción de los derechos no utilizados (inactivos) del 70% al 10% dentro de un trimestre fiscal.
  • Acuerdos de nivel de protección (PLA): Negociar los resultados objetivos con la empresa. Un EPL podría exigir la revocación del acceso crítico en un plazo de 24 horas para quien lo abandone, reduciendo significativamente la ventana de oportunidad del atacante.
  • Retorno de la inversión empresarial: Al pasar a la observabilidad continua, las organizaciones pueden reducir la preparación de las auditorías de meses a minutos mediante la generación automatizada de evidencia de cumplimiento.

Hoja de ruta de implementación estratégica para líderes de IAM

Para reducir la superficie de ataque, recomendamos las siguientes acciones prioritarias:

  1. Forme un grupo de trabajo interdisciplinario: Alinee las operaciones de TI, los propietarios de aplicaciones, los propietarios de IAM y GRC para acabar con los silos técnicos.
  2. Realice un análisis de brechas cuantificado por riesgo: Comience con las identidades de las máquinas, ya que a menudo representan el mayor riesgo y la menor visibilidad.
  3. Implementar corrección sin código: Cerrar la desviación de postura (por ejemplo, suspender cuentas huérfanas, complejidad de contraseñas débiles) automáticamente a medida que se descubre.
  4. Aproveche la visibilidad unificada para eventos de alto riesgo: Utilice la telemetría IVIP durante fusiones y adquisiciones o eventos de crecimiento para auditar la postura de identidad de los activos adquiridos antes de que se integren en la red principal.
  5. Auditoría de Riesgo Empresarial: Utilice visibilidad continua para detectar infracciones a nivel de aplicación que las herramientas tradicionales pasan por alto.

Declaración final La visibilidad unificada ya no es una característica secundaria; es el plano de control esencial. Las organizaciones deben ir más allá de la «puerta de entrada cerrada» e implementar la observabilidad de la identidad para gobernar la materia oscura donde se esconden los atacantes modernos.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

[Webinar] Cómo cerrar las brechas de identidad en 2026 antes de que la IA aproveche el riesgo empresarial – CYBERDEFENSA.MX

En la rápida evolución del panorama de amenazas de 2026, ha surgido una paradoja frustrante para los CISO y los líderes de seguridad: Los programas de identidad están madurando, pero el riesgo en realidad está aumentando.

Según una nueva investigación del Instituto Ponemoncientos de aplicaciones dentro de una empresa típica permanecen desconectadas de los sistemas de identidad centralizados. Estas aplicaciones de «materia oscura» operan fuera del alcance de la gobernanza estándar, creando una superficie de ataque masiva y no administrada que ahora está siendo explotada agresivamente, no sólo por actores de amenazas humanas, sino también por agentes autónomos de IA.

La amenaza invisible: aplicaciones desconectadas y amplificación de IA

Las empresas modernas han invertido mucho en IAM y Zero Trust, pero la «última milla» de la identidad (aplicaciones heredadas, cuentas localizadas y SaaS aislado) sigue siendo un punto ciego obstinado.

La entrada de la IA en la fuerza laboral ha convertido esta brecha de un dolor de cabeza en materia de cumplimiento a una vulnerabilidad crítica. A medida que las organizaciones implementan copilotos de IA y agentes autónomos para aumentar la productividad, estos agentes a menudo requieren acceso a los mismos sistemas que se encuentran fuera de su control centralizado.

¿El resultado? Los agentes de IA están amplificando inadvertidamente los riesgos de credenciales, reutilizando tokens obsoletos y navegando por caminos de menor resistencia que su equipo de seguridad ni siquiera puede ver.

Únase a la sesión informativa sobre madurez de identidad 2026

Para ayudar a los líderes de seguridad a superar esta «brecha de confianza», Las noticias de los piratas informáticos es organizar un seminario web exclusivo que presenta Mike Fitzpatrick (Instituto Ponemon) y Matt Chiodi (CSO, Cerby).

Desglosarán los últimos hallazgos de más de 600 líderes de TI y seguridad y proporcionar una hoja de ruta táctica para cerrar las brechas de identidad que conducen a fricciones en las auditorías y al estancamiento de las iniciativas digitales.

En esta sesión descubrirás:

  • Datos de referencia exclusivos de 2026: Vea cómo se compara la madurez de su identidad con la de sus pares.
  • El factor «IA en la sombra»: Comprenda cómo los agentes de IA están ampliando su superficie desconectada.
  • El costo de la gestión manual: Por qué confiar en correcciones manuales de contraseñas y credenciales es una estrategia perdedora en 2026.
  • Pasos prácticos de remediación:Descubra exactamente qué están haciendo las organizaciones líderes ahora para recuperar el control de cada aplicación.

Por qué deberías asistir

Si lidera una estrategia de identidad, seguridad o cumplimiento, «hacer más de lo mismo» ya no es una opción. Esta conversación está diseñada para llevarlo más allá de la madurez teórica y hacia control operativo.

Asegura tu lugar ahora para obtener la información basada en datos que necesita para proteger el activo más fragmentado y más específico de su organización: Identidad.

Regístrese para el seminario web: Madurez de la identidad bajo presión

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.