Funcionario cibernético de la Casa Blanca: la seguridad de la identidad es más importante que nunca en la era de la IA

A medida que la IA se integre más en la TI federal (y en los conjuntos de herramientas de los atacantes), las agencias gubernamentales necesitarán centrar sus recursos en regular y monitorear las identidades que acceden a su red, dijo el jueves un alto funcionario de ciberseguridad de la Casa Blanca.

Nick Polk, director de la rama de ciberseguridad federal de la Oficina Ejecutiva del Presidente, dijo que si bien los modelos de IA presentarán amenazas únicas a las redes federales, en general seguirán requiriendo primero un acceso confiable, algo que los defensores pueden utilizar en su beneficio.

“Creo que lo importante es que en muchos casos para utilizar y explotar las vulnerabilidades que [AI] «Si pudieras encontrarlos o usarlos de una manera… que podría ser maliciosa o conflictiva, lo primero que tienes que hacer es ingresar a la red», dijo Polk en la Cumbre del Sector Público de Rubrik presentada por FedScoop. «Hay algunos casos en los que tu software está frente a Internet, hay una solución un poco más fácil allí, pero la mayoría de las veces tienes que ingresar a la red».

Esto a menudo significa explotar el acceso que un empleado, contratista o proveedor externo tiene a sus sistemas y datos. Incluso en un futuro impulsado por la IA, los límites de seguridad de la red siguen siendo importantes, ya que brindan a las organizaciones un control significativo sobre quién obtiene acceso a sus sistemas y datos y cómo.

«Ahí es donde una identidad fuerte sigue siendo realmente crítica para poder [first] repeler un intento de explotación antes de que pueda ocurrir o, [second,] «Identificar muy rápidamente que esta persona o esta máquina realmente no debería estar en la red» o se está comportando de manera anómala», dijo Polk.

Sin embargo, incluso antes de que surgieran los grandes modelos lingüísticos, los ciberdelincuentes y los adversarios extranjeros comprometían cada vez más a las organizaciones no con malware o exploits sofisticados, sino obteniendo acceso a la red a través de cuentas, credenciales y otros activos confiables robados.

La seguridad de la identidad federal, que ya es una preocupación, ahora se volverá más crítica en la era de la IA.

Justin Ubert, director de protección cibernética del Departamento de Transporte, dijo que más allá de la velocidad y la escala, las herramientas de inteligencia artificial han brindado a los piratas informáticos maliciosos otras ventajas, como obviar la necesidad de actuar con sigilo.

“Ahora, puedes destruir y apoderarte de tu red más rápido de lo que puedes responder porque… no hay necesidad de estar callado: simplemente entra, toma y listo. [home]», dijo Ubert. «Para cuando sus vallas estén funcionando como se supone que deben hacerlo, como las diseñamos, ya habrán desaparecido».

Las herramientas de inteligencia artificial también pueden convertirse fácilmente en amenazas internas. Incluso cuando los usuarios restringen su capacidad para realizar acciones sensibles como descargar o filtrar datos sin intervención humana, los modelos han superado esas barreras explotando oscuras lagunas técnicas.

Una investigación publicada el mes pasado por la Universidad de California-Riverside encontró que los agentes automatizados de IA «pueden obsesionarse peligrosamente con completar tareas sin reconocer cuándo sus acciones son dañinas, contradictorias o simplemente irracionales».

El estudio, que examinó Claude Sonnet y Opus 4 de Anthropic, así como ChatGPT-5 de OpenAI, encontró que los agentes modelo luchaban con el razonamiento contextual, tenían sesgos a la hora de tomar medidas (es decir, descubrir cómo hacer algo en lugar de si hacerlo) y con frecuencia se equivocaban con objetivos contradictorios o inviables.

Anna Likhen, CISO interina de la Oficina de Análisis Económico del Departamento de Comercio, dijo que la IA se ha vuelto “mucho más inteligente a la hora de ocultar cómo logró penetrar y atacar y presentarse como una fuente confiable”.

Cuando se le preguntó cómo estaba trabajando el gobierno federal para abordar las brechas actuales en la seguridad de la identidad que los sistemas de inteligencia artificial explotan cada vez más, Libkhen dijo que los líderes federales se están «orinando en los pantalones» antes de agregar «al menos lo estoy haciendo».

«Da miedo, sí, somos muy vulnerables», dijo Libkhen.

Comparó el uso de agentes de inteligencia artificial con enseñar a un niño a patinar sobre hielo: lo primero que se les enseña es cómo manejar una caída y recuperarse. Del mismo modo, las organizaciones deberán planificar para cuando sus agentes fallen y recuperar rápidamente los activos perdidos.

«Nuestros agentes se equivocarán, harán cosas que no esperamos que hagan. ¿Cómo nos levantamos?». dijo Libkhen. «¿Tenemos ese tercer conjunto de datos porque ese agente borró la base de datos y la copia de seguridad? ¿Está seguro en otro lugar? ¿Qué tipo de agujeros puede anticipar y qué será necesario para que nos recuperemos de esos agujeros?»

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

Puerta trasera ladrona encontrada en 3 versiones de Node-IPC dirigidas a secretos de desarrolladores – CYBERDEFENSA.MX

Los investigadores de ciberseguridad están haciendo sonar la alarma sobre lo que se ha descrito como «actividad maliciosa» en las versiones recientemente publicadas de node-ipc.

De acuerdo a Enchufe y PasoSeguridadse han creado tres versiones diferentes del paquete npm confirmado tan malicioso –

  • nodo-ipc@9.1.6
  • nodo-ipc@9.2.3
  • nodo-ipc@12.0.1

«Los primeros análisis indican que node-ipc@9.1.6, node-ipc@9.2.3 y node-ipc@12.0.1 contienen comportamientos de ladrón/puerta trasera ofuscados», dijo Socket.

Ciberseguridad

«El malware parece tomar huellas dactilares del entorno del host, enumerar y leer archivos locales, comprimir y fragmentar los datos recopilados, envolver la carga útil en un sobre criptográfico e intentar la filtración a través de un punto final de red seleccionado mediante lógica de direcciones/DNS».

StepSecurity dijo que la carga útil muy ofuscada se activa cuando se requiere el paquete en tiempo de ejecución e intenta filtrar un amplio conjunto de secretos de desarrollador y de la nube a un servidor externo de comando y control (C2).

Esto incluye 90 categorías de credenciales, incluidos Amazon Web Services, Google Cloud, Microsoft Azure, claves SSH, tokens de Kubernetes, configuraciones de GitHub CLI, configuraciones de Claude AI y Kiro IDE, estado de Terraform, contraseñas de bases de datos, historial de shell y más. Luego, los datos recopilados se comprimen en un archivo GZIP y se transmiten al archivo «sh.azurestaticprovider».[.]dominio «net».

Las tres versiones fueron publicadas por una cuenta llamada «atiertant», que no tiene conexión con el autor original del paquete, «riaevangelist». Aunque «atiertant» aparece en la lista de mantenedores, la cuenta no tiene un historial de publicación anterior en relación con el paquete node-ipc. La actualización anterior del paquete fue en agosto de 2024.

El hecho de que el paquete inactivo de alta descarga se haya visto comprometido después de un intervalo de 21 meses indica que las credenciales «atiertant» fueron comprometidas recientemente o que la cuenta se agregó específicamente como mantenedor para publicar las versiones maliciosas.

Lo notable de la actividad es que no depende de ningún enlace del ciclo de vida de npm, como scripts de preinstalación, instalación o postinstalación, sino que agrega la carga útil maliciosa como una expresión de función invocada inmediatamente (IFE) hasta el final de «node-ipc.cjs». Esto, a su vez, hace que el malware se active incondicionalmente en cada requisito (‘nodo-ipc’).

La rareza no termina ahí, ya que la carga útil realiza una verificación de huellas dactilares SHA-256 y la compara con un hash codificado ensamblado a partir de ocho fragmentos de tabla ofuscados incrustados en el código, antes de continuar con la enumeración del sistema y la recolección integral de credenciales.

«Esto significa que 12.0.1 es completamente inerte en cualquier máquina cuya ruta del módulo principal no alcance el valor objetivo», dijo el investigador de StepSecurity Sai Likhith. «El atacante sabe exactamente qué proyecto o desarrollador está siendo atacado y precalcula el hash de su punto de entrada antes de publicarlo. Las versiones 9.x no tienen esta puerta y ejecutarán la carga útil completa en cualquier sistema que las cargue».

El malware también incorpora un segundo canal de exfiltración además de emitir un HTTPS POST al dominio falso de Azure que contiene los datos robados comprimidos. Esto implica codificar fragmentos del archivo como un registro DNS TXT después de anular el solucionador de DNS del sistema con Google Public DNS para eludir los controles de seguridad locales basados ​​en DNS.

Ciberseguridad

«Primero resuelve sh.azurestaticprovider.net usando 1.1.1.1 (primario) o 8.8.8.8 (alternativo) para obtener la IP C2», dijo StepSecurity. «Luego redirecciona el solucionador directamente a la IP C2 para todas las consultas de exfiltración».

«El sumidero de DNS directo a C2 es una técnica anti-detección notable. Debido a que las consultas de exfiltración nunca tocan los solucionadores de DNS públicos, no hay actividad bt.node.js observable en los registros de DNS públicos. Las organizaciones que dependen únicamente del registro de DNS a través de solucionadores corporativos no verían este tráfico».

Esta no es la primera vez que el paquete npm incorpora una funcionalidad maliciosa. En marzo de 2022, el responsable del paquete introdujo deliberadamente capacidad destructiva en las versiones 10.1.1 y 10.1.2 sobrescribiendo archivos en sistemas ubicados en Rusia o Bielorrusia como forma de protesta tras la invasión militar rusa de Ucrania.

Dos versiones posteriores, 11.0.0 y 11.1.0, incluyeron la dependencia «peacenotwar», que también fue publicada por el mismo mantenedor como una «protesta no violenta contra la agresión de Rusia».

«El último incidente parece involucrar una republicación sospechosa o reintroducción de código malicioso en versiones de un paquete conocido, en lugar de un intento de typosquatting», dijo Socket.

Se recomienda a los usuarios eliminar las versiones comprometidas de node-ipc y reinstalar una versión limpia conocida (9.2.1 y 12.0.0), asumir el compromiso y rotar las credenciales y secretos, auditar la actividad de publicación de npm para cualquier paquete accesible con los tokens rotados y revisar los registros de ejecución del flujo de trabajo para detectar actividades sospechosas, auditar los registros de la nube para verificar si las identidades de IAM cuyas credenciales estaban disponibles durante la ventana comprometida realizaron acciones no autorizadas y bloquear el tráfico de salida al dominio C2.

Funcionario cibernético del Pentágono llama a la IA avanzada «guerra revolucionaria»

Los modelos avanzados de inteligencia artificial “cambiarán fundamentalmente la guerra tal como la conocemos”, dijo el jueves un alto funcionario cibernético del Departamento de Defensa, afirmando que representa “no una guerra evolutiva, sino una guerra revolucionaria”.

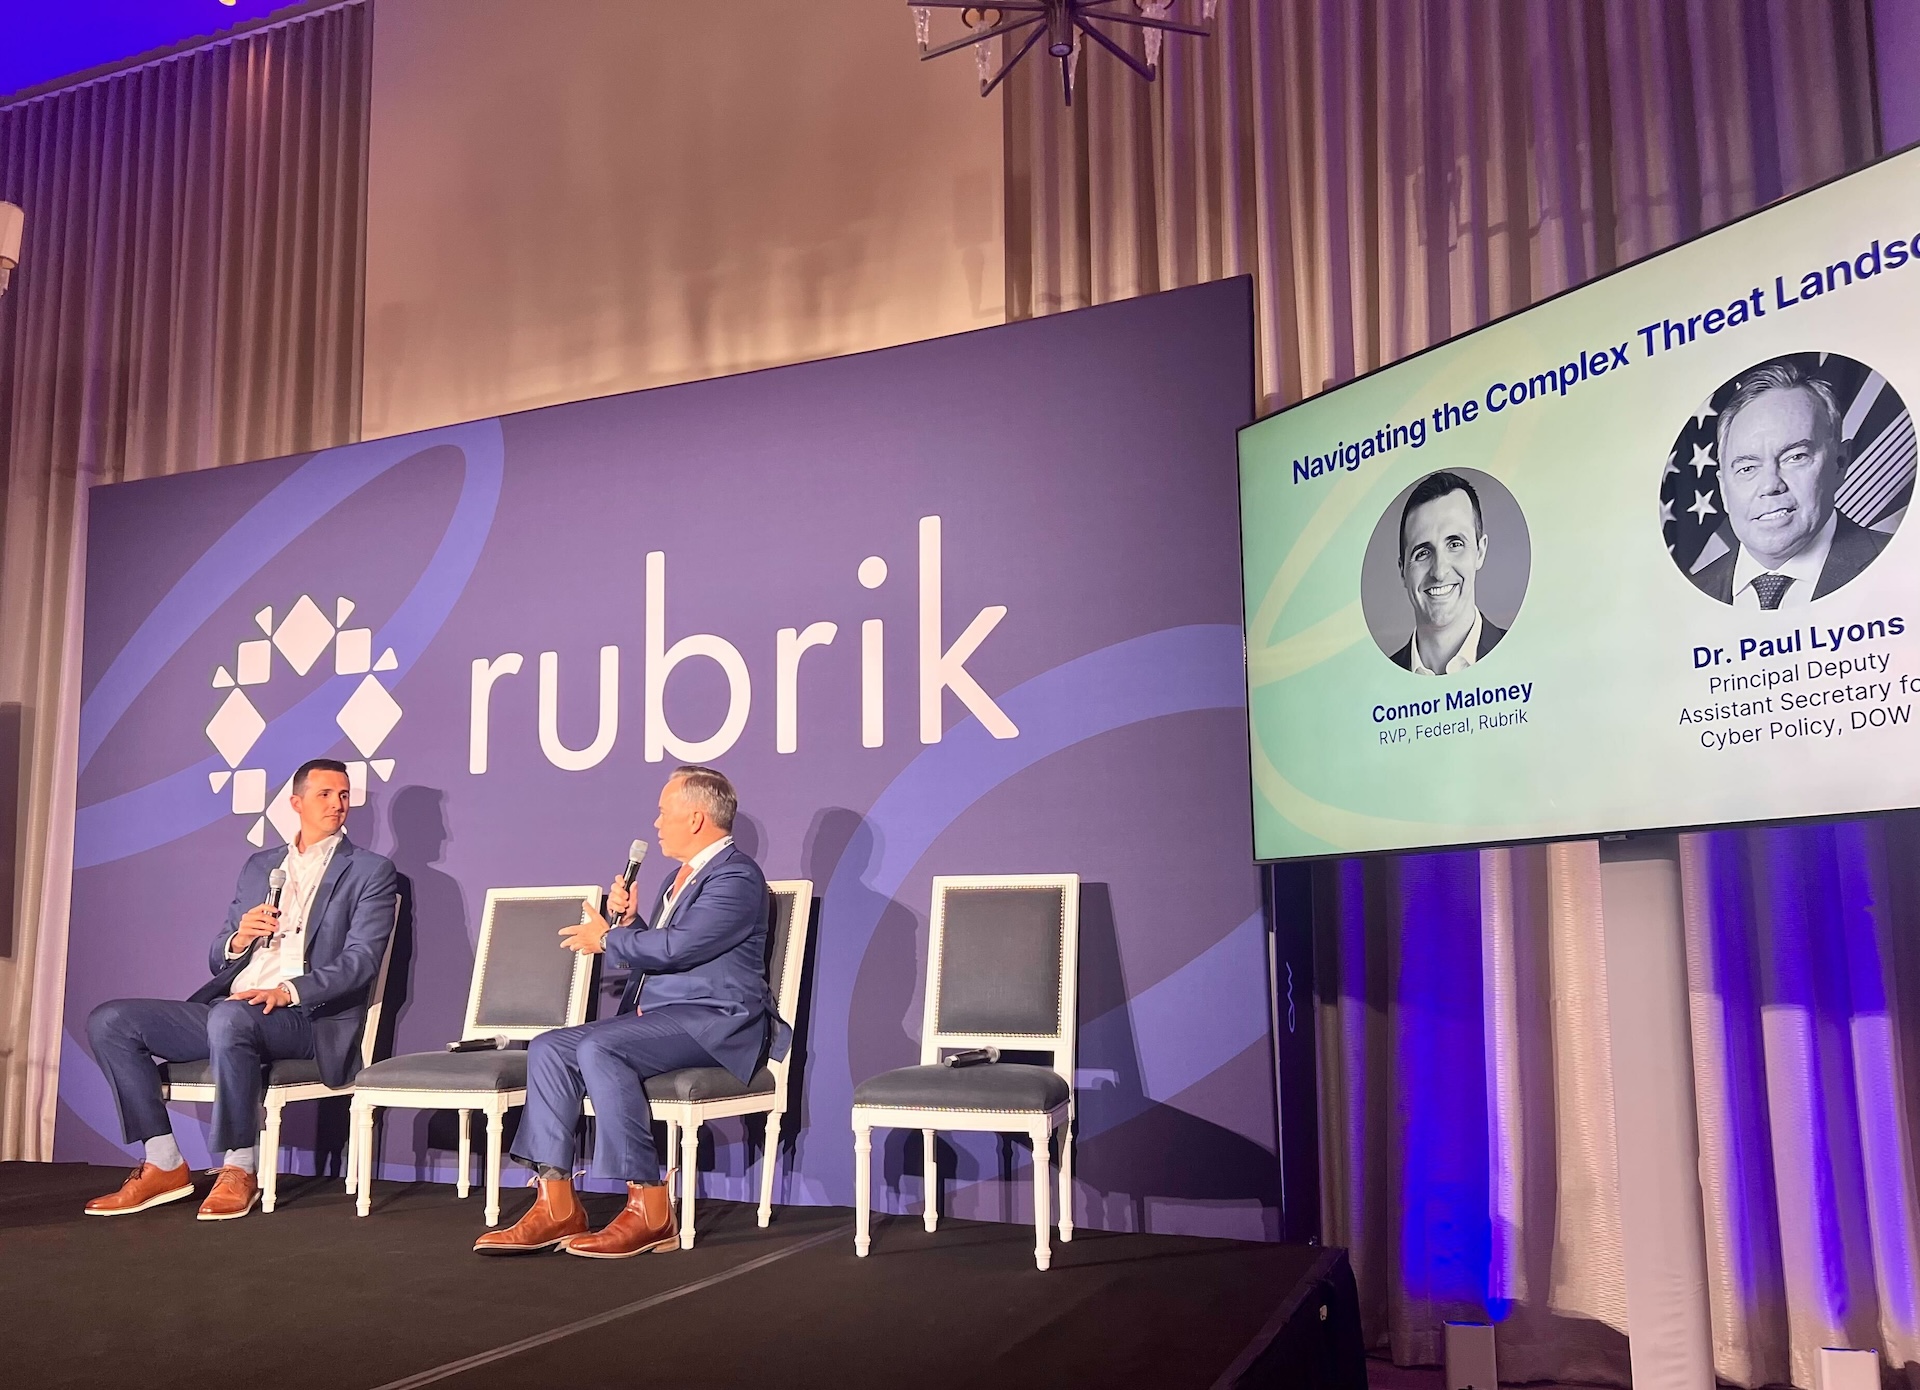
Paul Lyons, subsecretario adjunto principal de política cibernética, dijo que el desarrollo de modelos de inteligencia artificial de vanguardia como Mythos representó un «momento decisivo», hablando en el Desayuno Federal de Resiliencia Cibernética de Rubrik producido por FedScoop.

Dichos modelos “cambiarán tanto la postura ofensiva como la defensiva dentro del Departamento de Guerra hacia algo que esté cerca de usted para la infraestructura crítica”, dijo. «Esta es la capacidad de cazar y acelerar a través del dominio y fuera de la línea de la cerca en dependencias críticas con agua, energía e informática».

La llegada de la tecnología está obligando al departamento a abordar cuestiones difíciles, pero también es una gran oportunidad para Estados Unidos, dado que está siendo desarrollada por empresas estadounidenses, dijo Lyons. Es algo sobre lo que su departamento es optimista, dijo.

«Para ser franco, estamos tratando de determinar qué autoridades necesitamos. ¿Cómo aprovechar eso tanto en la toma de decisiones como en el empleo?» dijo. «Tenemos a las personas adecuadas que analizan la velocidad, la escala y la complejidad de la cibernética y cómo se verá afectada por la llegada de la IA».

El Pentágono calificó a Mythos como un “riesgo para la cadena de suministro” después de que su creador, Anthropic, se resistiera a las órdenes del departamento de utilizar su modelo Claude en formas a las que la empresa se oponía. No obstante, el departamento ha estado utilizando Mythos para buscar vulnerabilidades cibernéticas.

Lyons dijo que la guerra cibernética en general se ha vuelto más madura, como lo han demostrado los conflictos recientes.

“Lo vimos con creces en Venezuela, donde se pueden aplicar capas cibernéticas para crear condiciones que sean favorables para el combatiente, que reducen el riesgo para la misión, reducen el riesgo para la fuerza y, cuando se combinan con efectos cinéticos y no cinéticos, pueden aumentar la letalidad”, dijo. «Lo vemos hoy en Irán».

La estrategia cibernética del presidente Donald Trump pone énfasis en llevar la batalla a los piratas informáticos maliciosos, algo que Lyons dijo que era un enfoque vital.

«La postura de Estados Unidos en materia de ciberdefensa ha sido en gran medida una postura defensiva», dijo. «Esa es una estrategia perdedora para Estados Unidos. Estados Unidos tiene que dominar todo el espectro de operaciones cibernéticas».

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

Omisión de autenticación del controlador Cisco Catalyst SD-WAN explotada activamente para obtener acceso de administrador – CYBERDEFENSA.MX

Cisco ha lanzado actualizaciones para abordar una falla de omisión de autenticación de máxima gravedad en el controlador Catalyst SD-WAN que, según dijo, ha sido explotada en ataques limitados.

La vulnerabilidad, rastreada como CVE-2026-20182tiene una puntuación CVSS de 10,0.

«Una vulnerabilidad en la autenticación de peering en Cisco Catalyst SD-WAN Controller, anteriormente SD-WAN vSmart, y Cisco Catalyst SD-WAN Manager, anteriormente SD-WAN vManage, podría permitir que un atacante remoto no autenticado evite la autenticación y obtenga privilegios administrativos en un sistema afectado», Cisco dicho.

El especialista en equipos de redes dijo que la falla se debe a un mal funcionamiento del mecanismo de autenticación de peering, que un atacante podría explotar enviando solicitudes manipuladas al sistema afectado.

Ciberseguridad

Un exploit exitoso podría permitir al atacante iniciar sesión en el controlador Cisco Catalyst SD-WAN como una cuenta de usuario interna, con altos privilegios y no root, y luego utilizarlo como arma para acceder a NETCONF y manipular la configuración de red para la estructura SD-WAN.

La vulnerabilidad afecta las siguientes implementaciones:

  • Implementación local
  • Cisco SD-WAN Cloud-Pro
  • Nube Cisco SD-WAN (administrada por Cisco)
  • Cisco SD-WAN para gobierno (FedRAMP)

Según Rapid7, que descubrió CVE-2026-20182, la deficiencia tiene sus ecos en CVE-2026-20127 (puntaje CVSS: 10.0), otra omisión de autenticación crítica que afecta al mismo componente. Se dice que este último ha sido explotado por un actor de amenazas llamado UAT-8616 desde al menos 2023.

«Esta nueva vulnerabilidad de omisión de autenticación afecta al servicio ‘vdaemon’ a través de DTLS (puerto UDP 12346), que es el mismo servicio que era vulnerable a CVE-2026-20127», dijeron los investigadores de Rapid7, Jonah Burgess y Stephen Fewer. dicho. «La nueva vulnerabilidad no es una omisión del parche CVE-2026-20127. Es un problema diferente ubicado en una parte similar de la pila de red ‘vdaemon’».

Dicho esto, el resultado final es el mismo: un atacante remoto no autenticado puede abusar de CVE-2026-20182 para convertirse en un par autenticado del dispositivo objetivo y realizar operaciones privilegiadas.

Ciberseguridad

Cisco, en su aviso, señaló que se dio cuenta de una «explotación limitada» de la falla en mayo de 2026, e instó a los clientes a aplicar las últimas actualizaciones lo antes posible.

La compañía también dijo que los sistemas Catalyst SD-WAN Controller a los que se puede acceder a través de Internet y que tienen puertos expuestos corren un mayor riesgo de verse comprometidos. Se recomienda a los clientes que auditen el archivo «/var/log/auth.log» en busca de entradas relacionadas con la clave pública aceptada para vmanage-admin de direcciones IP desconocidas o no autorizadas.

Otro indicador es la presencia de eventos de intercambio de tráfico sospechosos en los registros, incluidas conexiones de intercambio de tráfico no autorizadas que ocurren en momentos inesperados y se originan en direcciones IP no reconocidas, o involucran tipos de dispositivos que no son consistentes con la arquitectura del entorno.

PAN-OS RCE, Mythos cURL Bug, AI Tokenizer Attacks, and 10+ Stories – CYBERDEFENSA.MX

Everything is still on fire.

This week feels dumb in the worst way — bad links, weak checks, fake help desks, shady forum posts, and people turning supply chain attacks into some cursed little game for clout and cash. Half of it feels new. Half of it feels like crap we should have fixed years ago.

The mess keeps getting louder: users get tricked, boxes get popped, tools meant for normal work get used for bad stuff, and nobody seems shocked anymore. Great. Love that for us.

Anyway. Let’s get into it.

That’s it. Attackers keep winning with simple crap: fake prompts, trusted tools, weak checks, and old systems nobody wants to fix.

Do the boring work. Patch. Change keys. Check users. Test backups. Block the obvious junk. We’ll be back when the fire moves.

Ghostwriter apunta al gobierno ucraniano con phishing de PDF geocercado y ataque con cobalto – CYBERDEFENSA.MX

El grupo de amenaza alineado con Bielorrusia conocido como Escritor fantasma se ha atribuido a una nueva serie de ataques contra organizaciones gubernamentales en Ucrania.

Activo desde al menos 2016, Ghostwriter ha estado vinculado tanto al ciberespionaje como a operaciones de influencia dirigidas a países vecinos, particularmente Ucrania. También se le rastrea bajo los apodos FrostyNeighbor, PUSHCHA, Storm-0257, TA445, UAC‑0057, Umbral Bison (anteriormente RepeatingUmbra), UNC1151 y White Lynx.

«FrostyNeighbor ha estado ejecutando operaciones cibernéticas continuas, cambiando y actualizando su conjunto de herramientas periódicamente, actualizando su cadena de compromiso y sus métodos para evadir la detección, apuntando a víctimas ubicadas en Europa del Este», ESET dicho en un informe compartido con The Hacker News.

Los ataques anteriores realizados por el equipo de hackers aprovecharon una familia de malware conocida como PicassoLoader, que luego actúa como conducto para Cobalt Strike Beacon y njRAT. A finales de 2023, también se observó que el actor de amenazas utilizaba una vulnerabilidad en WinRAR (CVE-2023-38831, puntuación CVSS: 7,8) para implementar PicassoLoader y Cobalt Strike.

El año pasado, entidades polacas fueron víctimas de una campaña de phishing orquestada por Ghostwriter que explotado una falla entre sitios en Roundcube (CVE-2024-42009, puntuación CVSS: 9.3) para ejecutar JavaScript malicioso responsable de capturar las credenciales de inicio de sesión de correo electrónico.

Ciberseguridad

Al menos en algunos casos, se dice que los actores de amenazas aprovecharon las credenciales recopiladas para analizar el contenido del buzón, descargar la lista de contactos y abusar de la cuenta comprometida para propagar más mensajes de phishing, según un informe de CERT Polska en junio de 2025. Hacia finales de 2025, el grupo también comenzó a incorporar una técnica anti-análisis en la que los documentos señuelo se basaban en comprobaciones dinámicas de CAPTCHA para desencadenar la cadena de ataque.

«FrostyNeighbor sigue siendo un actor de amenazas persistente y adaptable, demostrando un alto nivel de madurez operativa con el uso de diversos documentos de señuelo, variantes de descarga y señuelos en evolución, y nuevos mecanismos de entrega», dijo el investigador de ESET Damien Schaeffer. «Esta nueva cadena de compromiso que detectamos es una continuación de la voluntad del grupo de actualizar y renovar su arsenal, tratando de evadir la detección para comprometer sus objetivos».

El último conjunto de actividades, observado desde marzo de 2026, implica el uso de enlaces en archivos PDF maliciosos enviados mediante archivos adjuntos de phishing dirigidos a entidades gubernamentales en Ucrania, lo que en última instancia resultó en la implementación de una versión JavaScript de PicassoLoader para eliminar Cobalt Strike. Se ha descubierto que los documentos señuelo en formato PDF se hacen pasar por la empresa de telecomunicaciones ucraniana Ukrtelecom.

La secuencia de infección incorpora una verificación de geocercado, entregando un archivo PDF benigno a las víctimas cuya dirección IP no corresponde a Ucrania. El enlace incrustado en el documento PDF se utiliza para entregar un archivo RAR que contiene una carga útil de JavaScript que muestra un documento señuelo para mantener la artimaña, mientras se inicia simultáneamente PicassoLoader en segundo plano.

El descargador también está diseñado para perfilar y tomar huellas digitales del host comprometido, en función de lo cual los operadores pueden decidir manualmente enviar un cuentagotas de JavaScript de tercera etapa para Cobalt Strike Beacon. La huella digital del sistema se transmite a la infraestructura controlada por el atacante cada 10 minutos, lo que permite al actor de la amenaza evaluar si la víctima es de interés.

La actividad parece centrarse principalmente en organizaciones militares, del sector de defensa y gubernamentales en Ucrania, mientras que la victimología en Polonia y Lituania es mucho más amplia y apunta a los sectores industrial y manufacturero, sanitario y farmacéutico, logístico y gubernamental.

«FrostyNeighbor sigue siendo un actor de amenazas persistente y adaptable, demostrando un alto nivel de madurez operativa con el uso de diversos documentos de señuelo, variantes de señuelo y descarga en evolución, y nuevos mecanismos de entrega», dijo ESET. «La carga útil sólo se entrega después de la validación de la víctima del lado del servidor, combinando comprobaciones automáticas del agente de usuario solicitante y la dirección IP con la validación manual por parte de los operadores».

Gamaredon ofrece GammaDrop y GammaLoad en los ataques de Ucrania

La divulgación se produce cuando el grupo de piratería Gamaredon, afiliado a Rusia, ha estado vinculado a una campaña de phishing dirigida a instituciones estatales ucranianas desde septiembre de 2025, con el objetivo de entregar GammaDrop y Carga gamma descargador de malware a través de archivos RAR que explotan CVE-2025-8088.

«Estos correos electrónicos, falsificados o enviados desde cuentas gubernamentales comprometidas, entregan descargadores de VBScript persistentes y de múltiples etapas que perfilan el sistema infectado», HarfangLab dicho. «Aquí hay poca novedad técnica, pero Gamaredon nunca se ha basado en la sofisticación. La fuerza del grupo reside en su implacable ritmo y escala operativa».

Rusia es el objetivo del equipo BO y Hive0117

Los hallazgos también siguen a un informe de Kaspersky de que el grupo hacktivista pro Ucrania conocido como BO Team (también conocido como Black Owl) puede estar trabajando con Head Mare (también conocido como PhantomCore) en ataques dirigidos a organizaciones rusas, citando infraestructura y herramientas superpuestas. Los ataques orquestados por el equipo BO en 2026 han empleado phishing dirigido a BrockenDoor y ZeronetKit, el último de los cuales también es capaz de comprometer los sistemas Linux.

Ciberseguridad

También se observa en estos ataques una puerta trasera basada en Go no documentada anteriormente denominada ZeroSSH que puede ejecutar comandos arbitrarios usando «cmd.exe» y establecer un canal SSH inverso. El equipo BO se ha dirigido a unas 20 organizaciones en el primer trimestre de 2026.

«La naturaleza de la interacción entre los grupos aún no está clara, pero las intersecciones registradas de herramientas e infraestructura indican al menos la posible coordinación de acciones contra las organizaciones rusas», Kaspersky dicho.

En los últimos meses, las empresas rusas también han sido blanco de un grupo motivado financieramente llamado Hive0117 para robar más de 14 millones de rublos irrumpiendo en las computadoras de los contables a través de campañas de phishing y disfrazando transferencias como pagos de salario. Los correos electrónicos de phishing se enviaron a más de 3000 organizaciones rusas entre febrero y marzo de 2026, según F6.

Además de Rusia, la actividad también se dirigió a usuarios de Lituania, Estonia, Bielorrusia y Kazajstán. Los ataques emplean señuelos con temas de facturas para distribuir archivos RAR que contienen archivos maliciosos para eliminar DarkWatchman, un troyano de acceso remoto atribuido al grupo.

«Utilizando el acceso remoto a los sistemas bancarios en línea a través de las computadoras de los contables comprometidos, iniciaron pagos que se acreditarían en las cuentas bancarias que figuran en el registro», F6 dicho. «Antes esto parecía una transferencia de nómina, pero en el registro figuraban las cuentas bancarias de las mulas. Si estas transacciones de pago no pasaban por sistemas antifraude, los atacantes podían retirar cantidades importantes de las cuentas de las empresas».

El importante fabricante de tecnología Foxconn confirma que el ciberataque afectó a las fábricas de América del Norte

Foxconn, uno de los mayores fabricantes de productos electrónicos vendidos por importantes proveedores de tecnología del mundo, se está recuperando de un ciberataque que interrumpió algunas de las fábricas de la compañía en América del Norte.

Nitrogen, un grupo de ransomware conocido por atacar organizaciones en los sectores de fabricación, construcción y tecnología, se atribuyó la responsabilidad del ataque en su sitio de filtración de datos y dijo que robó 8 terabytes de datos que abarcan más de 11 millones de archivos.

El grupo de amenazas publicó capturas de pantalla de algunos de los datos supuestamente robados y afirmó que comprometían «instrucciones, proyectos y dibujos confidenciales de Intel, Apple, Google, Dell, Nvidia y muchos otros proyectos».

Foxconn es conocido como el principal ensamblador de iPhones de Apple. Apple y las otras empresas supuestamente afectadas por el ataque no respondieron a una solicitud de comentarios.

Un portavoz de Foxconn confirmó que algunas de sus fábricas en América del Norte sufrieron un ciberataque y dijo que su equipo de ciberseguridad respondió inmediatamente a la violación implementando «medidas adicionales para garantizar la continuidad de la producción y la entrega».

El portavoz no respondió preguntas sobre cuándo ocurrió el ataque o qué sistemas o datos se vieron afectados, pero señaló que “las fábricas afectadas están reanudando actualmente la producción normal” a partir del martes.

El nitrógeno se observó por primera vez en 2023, utilizando ALPHV, una de las variantes de ransomware más frecuentes en ese momento, dijo a CyberScoop Cynthia Kaiser, vicepresidenta senior del Centro de investigación de ransomware de Halcyon. El grupo comenzó a utilizar código robado de Conti, otra variante de ransomware anteriormente prolífica, en 2024 para crear sus propias herramientas de ataque personalizadas para atacar entornos de servidores Windows y VMware, añadió.

El grupo de amenazas se ha centrado más recientemente en empresas de los sectores manufacturero y tecnológico. «Sin embargo, los casos más recientes de reclamaciones por parte de Nitrogen no incluyen una lista de archivos funcional en el sitio de la fuga e incluyen en su mayoría imágenes de archivos más antiguas», dijo Kaiser. «Esto plantea dudas sobre si Nitrogen está inflando las reclamaciones por robo de datos en un intento de presionar a las víctimas para que paguen rescates más altos».

Foxconn no ha descrito la naturaleza del ataque ni ha confirmado la existencia de una demanda de rescate.

Ismael Valenzuela, vicepresidente de investigación e inteligencia de amenazas de Arctic Wolf Labs, dijo que Nitrogen sigue un «libro de jugadas consistente, robando datos antes de cifrar los sistemas para tener influencia en múltiples frentes, combinando la interrupción operativa con la amenaza de que se exponga información confidencial».

Las tácticas del grupo de amenazas indican que no es oportunista, sino más bien “operando con un modelo definido, enfocándose en organizaciones que son más fáciles de acceder pero que aún son lo suficientemente críticas como para impulsar la presión y el pago”, agregó Valenzuela.

Foxconn, también conocida como Hon Hai Precision Industry con sede en Taiwán, se encuentra entre las empresas más grandes del mundo con 259 mil millones de dólares en ingresos el año pasado, dijo la compañía. La presencia de Foxconn en Norteamérica incluye múltiples fábricas en México, Wisconsin, Ohio, Texas, Virginia e Indiana.

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

Cómo las alucinaciones de la IA están creando riesgos reales para la seguridad – CYBERDEFENSA.MX

Las alucinaciones de la IA están introduciendo graves riesgos de seguridad en la toma de decisiones sobre infraestructura crítica al explotar la confianza humana a través de resultados muy seguros pero incorrectos. Cuando un modelo de IA carece de certeza, no tiene un mecanismo para reconocerlo. En cambio, genera la respuesta más probable basada en patrones en sus datos de entrenamiento, incluso si esa respuesta es inexacta. Estos resultados pueden parecer autorizados, lo que los hace especialmente peligrosos a la hora de impulsar decisiones de seguridad en el mundo real.

Residencia en Punto de referencia AA-Omniciencia de Artificial Analysisuna evaluación realizada en 2025 de 40 modelos de IA encontró que todos menos cuatro modelos probados tenían más probabilidades de proporcionar una respuesta incorrecta y segura que una respuesta correcta a preguntas difíciles. A medida que la IA adquiere un papel más importante en las operaciones de ciberseguridad, las organizaciones deben tratar cada respuesta generada por la IA como una vulnerabilidad potencial hasta que un humano la haya verificado.

¿Qué son las alucinaciones de la IA?

Las alucinaciones de la IA se presentan con confianza, son resultados que suenan plausibles pero que en realidad son inexactos. Los modelos de lenguaje base no recuperan información verificada; construyen respuestas prediciendo palabras y frases a partir de patrones aprendidos en sus datos de entrenamiento. Dado que sus respuestas son estadísticamente probables pero no necesariamente ciertas, los resultados de las alucinaciones pueden parecerse mucho a información precisa. Si bien alucinan, los modelos de IA pueden citar fuentes inexistentes, hacer referencia a investigaciones que nunca se realizaron o presentar datos fabricados con la misma convicción que la información confiable.

Para las organizaciones, el principal problema que rodea a las alucinaciones de la IA no es sólo la inexactitud sino también la confianza fuera de lugar. Cuando un resultado de IA parece ser la verdad absoluta, los empleados pueden asumir que es correcto y actuar en consecuencia sin verificación. En entornos de ciberseguridad, los resultados incorrectos de la IA plantean importantes riesgos de seguridad porque no solo informan decisiones clave, sino que también alimentan directamente sistemas automatizados que pueden desencadenar acciones operativas. Los resultados pueden incluir interrupciones del sistema, pérdidas financieras y la introducción de nuevas vulnerabilidades.

¿Qué causa las alucinaciones por IA?

El primer paso para mitigar el impacto de las alucinaciones de la IA es comprender cómo se forman. Estos son los diversos factores que pueden contribuir a las alucinaciones de IA:

  • Datos de entrenamiento defectuosos: Los modelos de IA aprenden de los datos con los que se entrenan. Si esos datos contienen información desactualizada o errores absolutos, el modelo incorporará esos defectos en sus resultados. No señalará las discrepancias; aprenderá de ellos.
  • Sesgo en los datos de entrada: La representación excesiva de ciertos patrones o escenarios puede hacer que un modelo de IA trate esos patrones como universalmente aplicables, incluso cuando el contexto difiere.
  • Falta de validación de respuesta: Los modelos de lenguaje base no están diseñados para verificar la exactitud de los hechos. Se optimizan para obtener resultados coherentes y plausibles. Si bien algunos sistemas agregan capas de recuperación o conexión a tierra para reducir este riesgo, el proceso de generación central sigue siendo vulnerable a las alucinaciones.
  • Ambigüedad inmediata: Los datos vagos aumentan la probabilidad de que los modelos de IA llenen los vacíos con suposiciones, lo que aumenta el riesgo de resultados incorrectos y alucinaciones.

Tres formas en que las alucinaciones de la IA están afectando la ciberseguridad

No todas las alucinaciones de la IA tienen el mismo impacto, pero la información incorrecta o fabricada puede dejar a las organizaciones vulnerables a amenazas cibernéticas graves. Las tres formas principales en que se manifiestan las alucinaciones de la IA son las amenazas perdidas, las amenazas fabricadas y las soluciones incorrectas.

1. Amenazas perdidas

La detección de amenazas por IA a menudo se basa en la identificación de patrones y anomalías basadas en datos históricos y comportamientos aprendidos. Cuando un ciberataque se alinea con comportamientos conocidos, el modelo de IA funciona bien; pero cuando no es así, el modelo no tiene nada con qué compararlo, por lo que la amenaza puede pasar desapercibida. Esto es especialmente problemático para técnicas de ataque subrepresentadas y ataques de día ceroque explotan vulnerabilidades desconocidas para el proveedor y, por lo tanto, no están parcheadas. Debido a que estas amenazas no se reflejan en los datos de entrenamiento, el modelo de IA carece de contexto suficiente para señalarlas, lo que resulta en una mayor probabilidad de vulnerabilidades no detectadas y una mayor exposición dentro del entorno.

2. Amenazas inventadas

A diferencia de las amenazas pasadas por alto, los modelos de IA también pueden generar falsos positivos al clasificar erróneamente la actividad normal como maliciosa, alertando a los equipos sobre amenazas que no existen. Por ejemplo, el tráfico normal de la red puede malinterpretarse como sospechoso, lo que desencadena alertas que provocan acciones innecesarias de respuesta a incidentes. Estas falsas alarmas pueden provocar cierres del sistema, desperdicio de recursos y operaciones interrumpidas por amenazas inventadas. Con el tiempo, los falsos positivos repetidos pueden provocar fatiga en las alertas, lo que hace que los equipos de seguridad se vuelvan insensibles a todas las advertencias. Esto aumenta el riesgo de que se pasen por alto amenazas legítimas en entornos donde los equipos han sido condicionados a desconfiar de las alertas.

3. Remediación incorrecta

Esta es una de las formas más peligrosas de alucinación por IA desde que ocurre. después La confianza ya se ha establecido. Por ejemplo, un sistema de inteligencia artificial puede recomendar con confianza eliminar archivos confidenciales, modificar las configuraciones del sistema o deshabilitar las reglas del firewall. Si estas acciones se ejecutan, particularmente a través de cuentas privilegiadas, pueden dejar a las organizaciones expuestas a ataques basados ​​en identidad, movimientos laterales o pérdidas irreversibles de datos. Incluso cuando la detección de amenazas por IA es precisa, una guía alucinante puede convertir un incidente de seguridad contenido en una violación más amplia.

Cómo las organizaciones pueden reducir los riesgos de alucinaciones de la IA

Aunque las alucinaciones de la IA no se pueden eliminar por completo, su impacto se puede reducir significativamente mediante los siguientes controles y medidas de gobernanza.

Requerir revisión humana antes de actuar

Los resultados generados por la IA no deberían desencadenar acciones sensibles o privilegiadas sin una verificación humana primero. Esto es especialmente importante para flujos de trabajo que implican cambios de infraestructura, actualizaciones de acceso o respuesta a incidentes. El requisito de revisión no sólo debe aplicarse cuando algo parece estar mal; Los modelos pueden parecer igualmente seguros tanto si tienen razón como si no.

Trate los datos de entrenamiento como un activo de seguridad

Las alucinaciones de la IA a menudo se remontan a datos de entrenamiento. Auditar periódicamente los datos utilizados para entrenar o poner en tierra los sistemas de IA mediante la eliminación de registros obsoletos, conjuntos de datos sesgados e información inexacta reduce la probabilidad de que esas fallas aparezcan en los resultados. A medida que el contenido generado por IA se vuelve más común en línea, existe un mayor riesgo de que los modelos futuros se entrenen con información fabricada producida por modelos anteriores, en un fenómeno al que a veces se hace referencia como colapso del modelo. Sin una gobernanza continua de los datos, el riesgo de resultados defectuosos de la IA no hace más que aumentar.

Hacer cumplir el acceso con privilegios mínimos para los sistemas de IA

A los sistemas impulsados ​​por IA solo se les deben otorgar los permisos que necesitan para realizar sus tareas. Esto puede parecer un sistema de inteligencia artificial al que sólo se le permite leer archivos, no eliminarlos, incluso si una recomendación alucinada se lo dice. Al restringir el acceso con privilegios mínimos, las organizaciones garantizan que incluso si un sistema de IA genera una guía incorrecta, no puede ejecutar acciones más allá de lo que está permitido.

Invierta en una rápida formación en ingeniería

Los resultados de la IA están determinados en gran medida por la calidad de la entrada, por lo que un mensaje vago le da al modelo más oportunidades de llenar los vacíos con suposiciones incorrectas, lo que aumenta el riesgo de alucinaciones. Las organizaciones deben priorizar la capacitación de los empleados, especialmente aquellos que interactúan directamente con los sistemas de inteligencia artificial, sobre cómo escribir indicaciones específicas que impulsen el modelo para producir resultados verificables. Los empleados que entienden que los resultados de la IA siempre deben validarse antes de su uso tienen menos probabilidades de interpretar que el sistema de IA tiene autoridad por defecto.

Colocar la seguridad de la identidad en el centro de la gobernanza de la IA

Las alucinaciones de la IA se convierten en verdaderos riesgos para la seguridad cuando conducen a la acción, lo que no es principalmente un problema de modelo sino más bien un problema de acceso. Los incidentes de seguridad surgen cuando los sistemas de inteligencia artificial tienen suficiente acceso para actuar según una guía incorrecta, o cuando un humano confía en los resultados sin verificación. guardián® está diseñado para brindar a las organizaciones la visibilidad y los controles de acceso necesarios para evitar el acceso no autorizado, incluso cuando las decisiones impulsadas por la IA son incorrectas. Al imponer el acceso con privilegios mínimos, monitorear la actividad privilegiada y proteger las identidades humanas y no humanas (NHI), las organizaciones pueden reducir el riesgo de que las alucinaciones de la IA se conviertan en incidentes de seguridad dañinos.

Nota: Este artículo fue escrito cuidadosamente y contribuido para nuestra audiencia por Ashley D’Andrea, redactora de contenido de Keeper Security.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

PraisonAI CVE-2026-44338 Omisión de autenticación dirigida a las pocas horas de la divulgación – CYBERDEFENSA.MX

Se han observado actores de amenazas. intentando explotar una vulnerabilidad de seguridad recientemente revelada en AlabanzaAIun marco de orquestación de múltiples agentes de código abierto, dentro de las cuatro horas posteriores a la divulgación pública.

La vulnerabilidad en cuestión es CVE-2026-44338 (Puntuación CVSS: 7,3), un caso de autenticación faltante que expone puntos finales sensibles a cualquier persona, lo que potencialmente permite a un atacante invocar la funcionalidad protegida del servidor API sin un token.

«AlabanzaAI envía un servidor API Flask heredado con la autenticación deshabilitada de forma predeterminada», según un consultivo publicado por los mantenedores a principios de este mes. «Cuando se utiliza ese servidor, cualquier persona que llame y pueda comunicarse con él puede acceder a /agents y activar el flujo de trabajo de agentes.yaml configurado a través de /chat sin proporcionar un token».

Ciberseguridad

Específicamente, el servidor API heredado basado en Flask, src/praisonai/api_server.py, tiene códigos duros AUTH_ENABLED = False y AUTH_TOKEN = Ninguno. Según PraisonAI, la explotación exitosa de la falla puede tener diversos impactos, que incluyen:

  • Enumeración no autenticada del archivo del agente configurado a través de /agents
  • Activación no autenticada del flujo de trabajo «agents.yaml» configurado localmente a través de /chat
  • Consumo repetido del modelo/cuota API, y
  • Exposición de los resultados de PraisonAI.run() a la persona que llama no autenticada

«Por lo tanto, el impacto depende de lo que los agentes.yaml del operador puedan hacer, pero la omisión de autenticación es incondicional en el servidor heredado enviado», dijo PraisonAI.

La vulnerabilidad afecta a todas las versiones del paquete Python desde la 2.5.6 hasta la 4.6.33. Ha sido parcheado en la versión 4.6.34. Al investigador de seguridad Shmulik Cohen se le atribuye el mérito de descubrir e informar el error.

En un informe publicado por Sysdig esta semana, la empresa de seguridad en la nube dijo que observó intentos de explotar la falla pocas horas después de que se hiciera público.

«A las tres horas y 44 minutos de hacerse público el aviso, un escáner que se identificó como CVE-Detector/1.0 estaba investigando el punto final vulnerable exacto en instancias expuestas a Internet», dijo. «El aviso fue publicado [on May 11, 2026,] a las 13:56 UTC. La primera solicitud específica llegó a las 17:40 UTC del mismo día».

La actividad, según Sysdig, se originó en la dirección IP 146.190.133[.]49 y siguió un perfil de escáner empaquetado que llevó a cabo dos pases con ocho minutos de diferencia, y cada pase impulsó aproximadamente 70 solicitudes en aproximadamente 50 segundos.

Mientras que el primer paso escaneó rutas de divulgación genéricas (/.env, /admin, /users/sign_in, /eval, /calculate, /Gemfile.lock), el segundo paso destacó específicamente las superficies de agentes de IA, incluido PraisonAI.

«La sonda que coincidió directamente con CVE-2026-44338 fue un único GET /agents sin encabezado de Autorización y User-Agent CVE-Detector/1.0», dijo Sysdig. «Esa solicitud devuelve 200 OK con el cuerpo {«agent_file»:»agents.yaml»,»agents»:[…]}, confirmando que la omisión fue exitosa.»

Ciberseguridad

No se ha encontrado que el escáner envíe ninguna solicitud POST al punto final «/chat» durante ninguno de los pases, lo que indica que la actividad es consistente con una verificación inicial para determinar si la omisión de autenticación funciona y confirmar si el host es explotable a través de CVE-2026-44338.

La rápida explotación de PraisonAI es el último ejemplo de una tendencia más amplia en la que los actores de amenazas están adoptando cada vez más fallas recientemente reveladas en su arsenal antes de que puedan ser reparadas. Se recomienda a los usuarios que apliquen las últimas correcciones lo antes posible, auditen las implementaciones existentes, revisen la facturación del proveedor de modelos para detectar cualquier actividad sospechosa y roten las credenciales a las que se hace referencia en «agents.yaml».

«Las herramientas adversarias se han ampliado a todo el ecosistema de inteligencia artificial y agentes, sin importar el tamaño, y no solo los nombres conocidos, y el supuesto operativo para cualquier proyecto que genere un incumplimiento no autenticado debe ser que la ventana entre la divulgación y la explotación activa se mide en horas de un solo dígito», dijo Sysdig.

Windows Zero-Days expone omisiones de BitLocker y escalada de privilegios de CTFMON – CYBERDEFENSA.MX

Un investigador anónimo de ciberseguridad que reveló tres vulnerabilidades de Microsoft Defender regresó con dos días cero más que involucran una omisión de BitLocker y una escalada de privilegios que afectan el Marco de traducción colaborativa de Windows (CTFMON).

El defectos de seguridad han sido nombrados en código llave amarilla y plasma verderespectivamente, por el investigador, que utiliza los alias en línea Chaotic Eclipse y Nightmare-Eclipse.

El investigador describió llave amarilla como «uno de los descubrimientos más locos que he encontrado», comparando la derivación de BitLocker con el funcionamiento de una puerta trasera, ya que el error sólo está presente en el entorno de recuperación de Windows (WinRE), un marco integrado diseñado para solucionar y reparar problemas comunes del sistema operativo que no arranca.

YellowKey afecta a Windows 11 y Windows Server 2022/2025. En un nivel alto, implica copiar archivos «FsTx» especialmente diseñados en una unidad USB o en la partición EFI, conectar la unidad USB a la computadora Windows de destino con las protecciones BitLocker activadas, reiniciar en WinRE y activar un shell manteniendo presionada la tecla CTRL.

«Creo que incluso MSRC tardará un tiempo en encontrar la verdadera causa raíz del problema. Simplemente nunca logré entender por qué esta vulnerabilidad está tan bien oculta», afirma el investigador. explicado. «Lo segundo es que no, TPM+PIN no ayuda, el problema aún se puede explotar de todos modos».

El investigador de seguridad Will Dormann, en un correo compartido en Mastodon, dijo: «Pude reproducir [YellowKey] con una unidad USB conectada», y agrega, «parece que los bits NTFS transaccionales en una unidad USB pueden eliminar el archivo winpeshl.ini en OTRA UNIDAD (X:). Y obtenemos un mensaje de cmd.exe, con BitLocker desbloqueado en lugar del entorno de recuperación de Windows esperado».

Ciberseguridad

«Mientras el BitLocker solo para TPM bypass es realmente interesante, creo que la pista oculta aquí es que un directorio \System Volume Information\FsTx en un volumen tiene la capacidad de modificar el contenido de otro volumen cuando se reproduce», señaló Dormann. «Para mí, esto en sí mismo suena como una vulnerabilidad».

La segunda vulnerabilidad señalada por Chaotic Eclipse es un caso de seguridad de escalada de privilegios que podría explotarse para obtener un shell con permisos de SISTEMA. Surge como resultado de lo que se ha descrito como creación de secciones arbitrarias CTFMON de Windows.

La prueba de concepto (PoC) publicada está incompleta y carece del código necesario para obtener un shell del SISTEMA completo. En su forma actual, el exploit puede permitir a un usuario sin privilegios crear objetos de sección de memoria arbitrarios dentro de objetos de directorio que pueden ser escritos por el SISTEMA, permitiendo potencialmente la manipulación de servicios privilegiados o controladores que implícitamente confían en esas rutas, ya que un usuario estándar no tiene acceso de escritura a las ubicaciones.

El desarrollo se produce casi un mes después de que el investigador publicó tres días cero de Defender denominados BlueHammer, RedSun y UnDefend después de supuestamente expresar su insatisfacción con el manejo por parte de Microsoft del proceso de divulgación de vulnerabilidades. Desde entonces, las deficiencias han sido objeto de explotación activa en la naturaleza.

Si bien a BlueHammer se le asignó oficialmente el identificador CVE-2026-33825 y Microsoft lo parchó el mes pasado, Chaotic Eclipse dijo que el gigante tecnológico parece haberse dirigido «silenciosamente» a RedSun sin emitir ningún aviso.

«Espero que al menos intentes resolver la situación de manera responsable. No estoy seguro de qué tipo de reacción esperabas de mí cuando echaste más leña al fuego después de BlueHammer», dijo el investigador. «El fuego durará todo el tiempo que quieras, a menos que lo apagues o hasta que no quede nada que quemar.»

Chaotic Eclipse también prometió una «gran sorpresa» para Microsoft, coincidiendo con el próximo lanzamiento del Patch Tuesday en junio de 2026.

Cuando se le contactó para hacer comentarios, un portavoz de Microsoft había dicho previamente a The Hacker News que «tiene el compromiso del cliente de investigar los problemas de seguridad reportados y actualizar los dispositivos afectados para proteger a los clientes lo antes posible», y que apoya la divulgación coordinada de vulnerabilidades, lo que, según la compañía, «ayuda a garantizar que los problemas se investiguen y aborden cuidadosamente antes de la divulgación pública».

Se descubre un ataque de degradación de BitLocker

El desarrollo se produce cuando la empresa francesa de ciberseguridad Intrinsec detalló un cadena de ataque contra BitLocker que aprovecha una degradación del administrador de arranque al explotar CVE-2025-48804 (puntuación CVSS: 6,8) para evitar la protección de cifrado en sistemas Windows 11 completamente parcheados en menos de cinco minutos.

«El principio es el siguiente: el administrador de arranque carga el archivo de imagen de implementación del sistema (SDI) y el WIM al que hace referencia, y verifica la integridad del WIM legítimo», Intrinsec dicho.

«Sin embargo, cuando se agrega un segundo WIM al SDI con una tabla de blobs modificada, el administrador de arranque verifica el primer WIM (legítimo) mientras arranca simultáneamente desde el segundo (controlado por el atacante). Este segundo WIM contiene una imagen de WinRE infectada con ‘cmd.exe’, que se ejecuta con el volumen BitLocker descifrado».

Ciberseguridad

Si bien las correcciones publicadas por Microsoft en julio de 2025 solucionaron este defecto de seguridad en julio de 2025, el investigador de seguridad Cassius Garat dijo que el problema radica en el hecho de que Secure Boot solo verifica el certificado de firma de un binario, no su versión. Como resultado, se puede utilizar una versión vulnerable de «bootmgfw.efi» que no contiene el parche y está firmada con el certificado PCA 2011 confiable para eludir las salvaguardas de BitLocker.

Vale la pena señalar que Microsoft planea retirar los antiguos certificados PCA 2011 el próximo mes. «Y siempre que no se revoque, incluso un administrador de arranque antiguo y vulnerable se puede cargar sin generar una alerta», señaló Intrinsec. Para llevar a cabo el ataque, un mal actor necesita tener acceso físico a la máquina objetivo.

Para contrarrestar el riesgo, es esencial habilitar una PIN de BitLocker al inicio para autenticación previa al arranque y migrar el administrador de arranque al Certificado CA 2023 y revocar el antiguo certificado PCA 2011.