Los desafíos de la cadena de suministro cobran gran importancia en la carrera cuántica, dice un funcionario de la Casa Blanca

Uno de los obstáculos más difíciles de superar en la carrera cuántica será la cadena de suministro, dado lo difusa que es, dijo el miércoles un alto funcionario de la Casa Blanca.

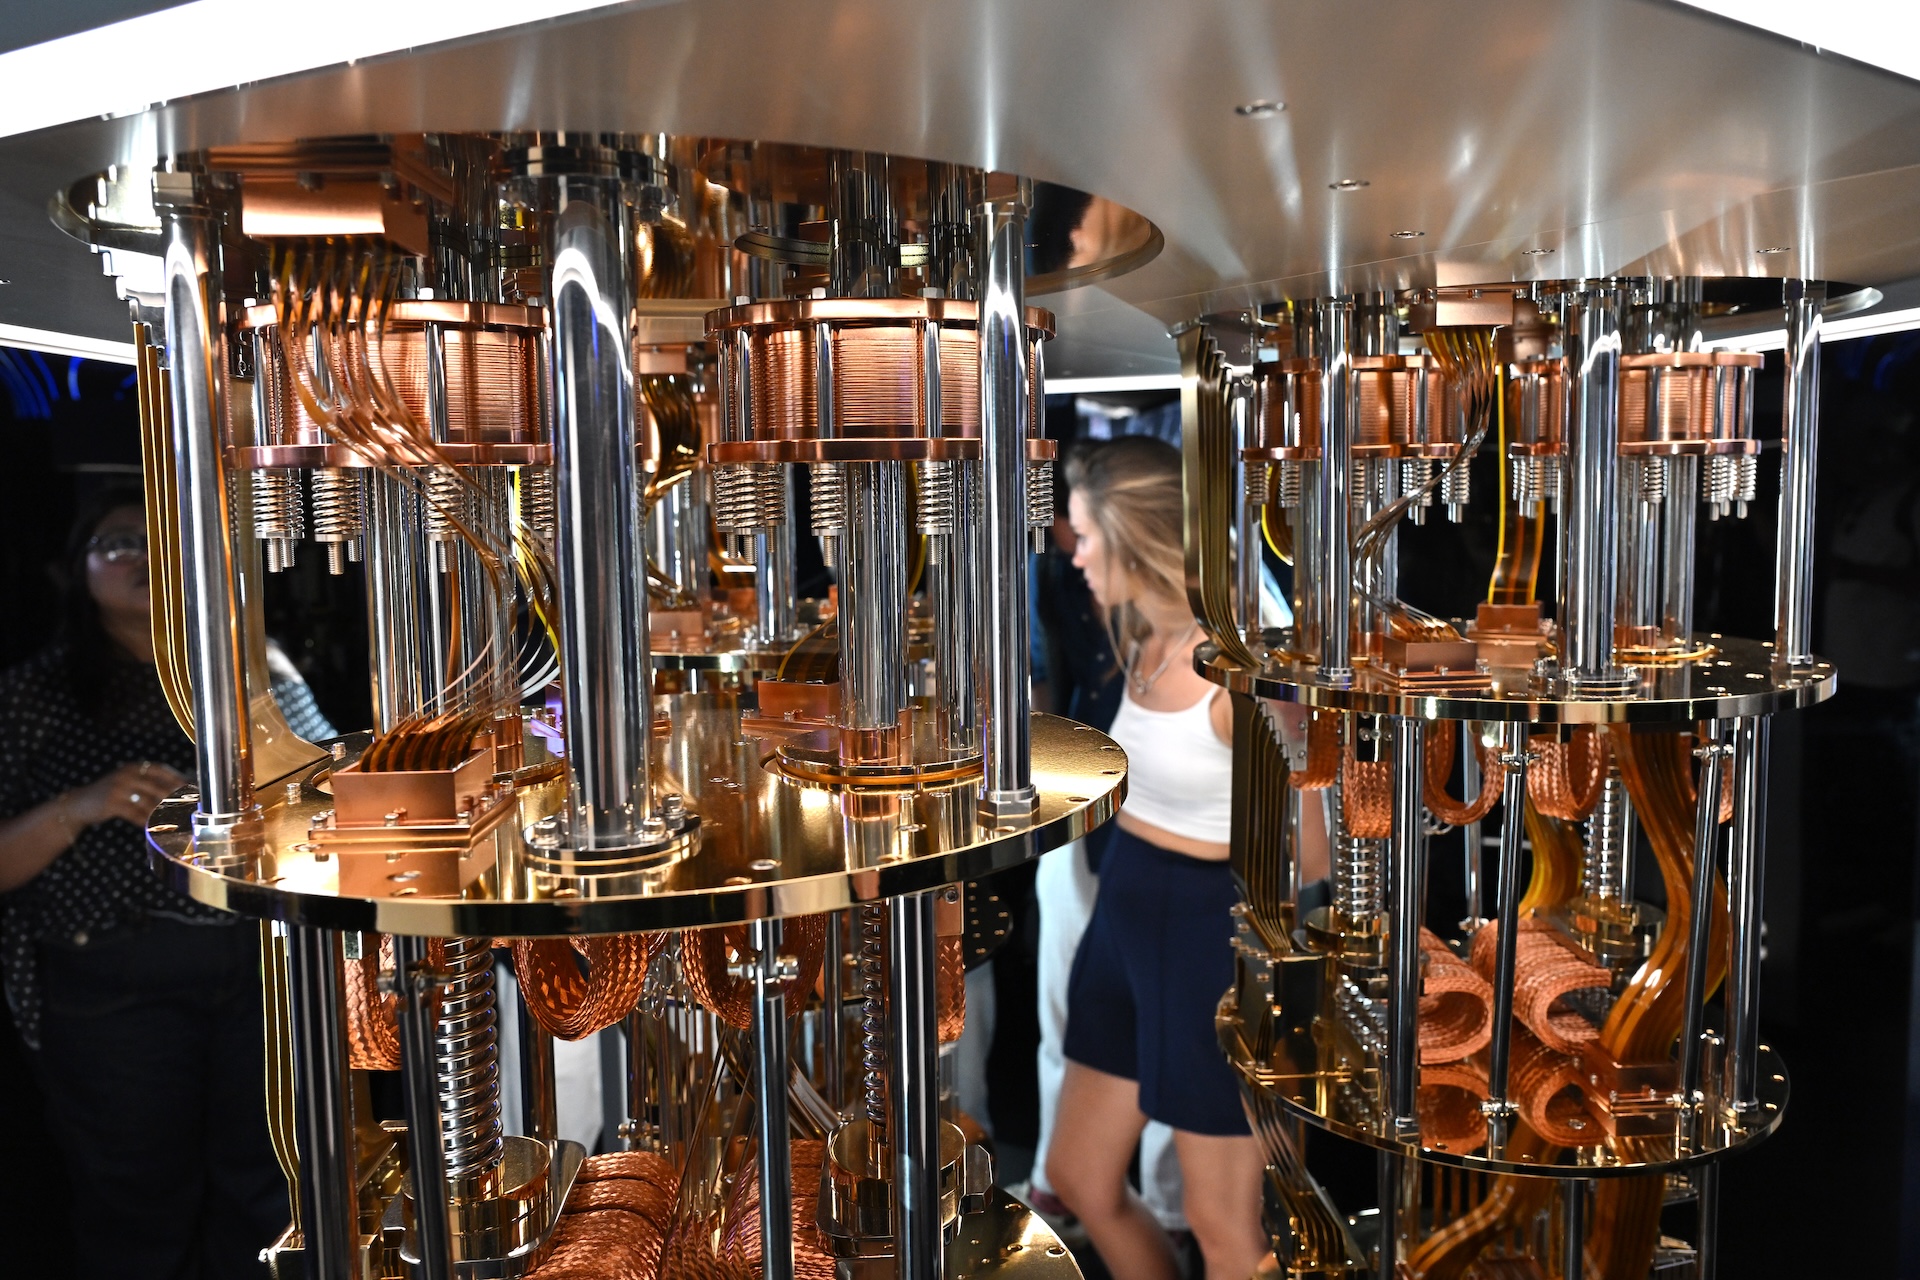
«En mi opinión, la cadena de suministro es uno de los mayores desafíos y, en realidad, el desafío con la cadena de suministro cuántica es que la cuántica no está definida por una única plataforma de hardware», dijo Brad Blakestad, director de la Oficina Nacional de Coordinación Cuántica dentro de la Oficina de Política Científica y Tecnológica de la Casa Blanca.

«Si nos fijamos en las tecnologías de computación cuántica, las tecnologías de detección cuántica y las redes, todas son diferentes», dijo en un seminario web organizado por Inside Cybersecurity y USTelecom. «E incluso dentro de la informática, hay siete modalidades diferentes que utilizan componentes completamente diferentes. Así que tenemos no sólo una cadena de suministro monolítica, sino un montón de cadenas de suministro diferentes que están entrelazadas de varias maneras».

Blakestad hizo sus comentarios poco más de un mes después de que el presidente Donald Trump firmara dos órdenes ejecutivas sobre computación cuántica. Hizo referencia a las formas propuestas para abordar el desafío de la cadena de suministro en uno de los pedidos.

«El otro problema o desafío importante al que nos enfrentamos ahora es que estamos en la cúspide de la explosión cuántica desde una perspectiva de comercialización, pero aún no hemos llegado a ese punto», dijo. «Por lo tanto, en este momento no existe la financiación ni los ingresos procedentes de empresas cuánticas a gran escala para hacer que la cadena de suministro sea tan sólida como se desearía. Así que, si lo pensamos desde la perspectiva del gobierno, es simplemente [that] Hay demasiados lugares que me gustaría reforzar y no hay fondos suficientes para hacerlo”.

Blakestad promocionó medidas para ayudar en eso, como que el gobierno compre dispositivos de una empresa que los fabrica según ciertas especificaciones, o desafíos de premios.

La cadena de suministro cuántica no sólo es difusa en Estados Unidos, según un Instituto Internacional de Estudios Estratégicos documento de política señaló el miércoles. Es «intrínsecamente internacional: ningún país domina la cadena de suministro, ya sean materiales especializados, equipos criogénicos, hardware, software, fabricación o algoritmos», escribieron los autores, Dongyoun Cho y Maria Shagina.

y un informe de marzo del Centro para una Nueva Seguridad Estadounidense identificó el fortalecimiento de la cadena de suministro cuántica como fundamental para que Estados Unidos aproveche los beneficios de la tecnología, citando brechas en la cadena de suministro estadounidense y la dependencia de proveedores extranjeros como China y Rusia.

La cadena de suministro no fue el único obstáculo que Blakestad mencionó como inminente.

«El desafío del cifrado es un desafío real, y queremos asegurarnos de que somos conscientes de cuándo las computadoras cuánticas finalmente alcanzarán una escala en la que comenzarán a tener este tipo de implicaciones y se moverán lo más rápido que podamos», dijo. «Entonces, simplemente con poseer las tecnologías, poseer la fuerza laboral, hacer de Estados Unidos el lugar al que la gente quiere llegar para estar a la vanguardia de esta tecnología, creo que eso aborda ambos problemas, y eso es lo que lo hace tan crítico».

Otra dificultad es medir el progreso, dijo Blakestad: «También es muy, muy difícil establecer puntos de referencia y saber que en realidad estás haciendo lo que se supone que debes hacer, lo que pretendes hacer».

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

Un investigador dice que la IA ayudó a desarrollar la carrera de control del tráfico de Linux hacia el exploit de raíz – CYBERDEFENSA.MX

STAR Labs ha publicado un exploit del kernel de Linux que convierte a un usuario local normal en root en la compilación CentOS Stream 9 a la que apunta. El defecto, rastreado como CVE-2026-53264 (Puntuación CVSS: 7,8), es una carrera de uso después de liberación en el subsistema de control de tráfico de red del kernel.

El investigador Lee Jia Jie dijo que la inteligencia artificial (IA) lo ayudó a encontrar el error y acelerar el desarrollo del exploit. Se trata de una escalada de privilegios local, no de una ejecución remota de código, por lo que un atacante necesita un punto de apoyo en la máquina antes de que se aplique algo de esto.

El exploit demostrado también requiere espacios de nombres de usuario sin privilegios, el CONFIG_NET_ACT_GACT y CONFIG_NET_CLS_FLOWER opciones del kernel y una cadena de programación orientada al retorno (ROP) específica del kernel que contiene compensaciones codificadas. Esas condiciones reducen la exposición inmediata, pero el código fuente de explotación total ahora es público.

La solución ascendente llegó el 1 de junio de 2026 y desde entonces ha sido compatible con varias ramas estables del kernel. El Registro CNA de Linux enumera rangos vulnerables que comienzan con Linux 4.14. Las versiones corregidas son 5.10.259, 5.15.210, 6.1.176, 6.6.143, 6.12.94, 6.18.36 y 7.0.13, y la corrección principal ingresa a 7.1-rc7.

Los usuarios de Linux deben instalar un kernel de distribución que contenga la solución en lugar de depender únicamente del número de versión ascendente. The Hacker News no encontró ninguna entrada para la falla en Catálogo de vulnerabilidades explotadas conocidas de CISA y no hay informe oficial de explotación en la naturaleza al 28 de julio de 2026.

Ciberseguridad

Lee dijo en un redacción técnica que la IA ayudó con el descubrimiento de vulnerabilidades, la producción de una prueba de concepto de Kernel Address Sanitizer (KASAN) y la optimización de la ventana de carrera. STAR Labs también lanzó el Código de explotación dirigido a CentOS.

Sin el modelo, indicaciones, servicio o registro de interacción, la divulgación es difícil de utilizar como base. punto de referencia de la capacidad de la IA o separar la contribución del sistema de la dirección y el juicio de Lee.

Hacker News solicitó a STAR Labs detalles sobre el sistema de inteligencia artificial, el entorno de prueba y el cronograma de divulgación y actualizará esta historia con cualquier respuesta.

«La IA todavía tiene muchos puntos ciegos y fallos en la capacidad de razonamiento», dijo Lee, añadiendo que el juicio humano siguió siendo necesario durante todo el trabajo.

La vulnerabilidad se encuentra en el manejo del ciclo de vida de las acciones de control de tráfico de Linux. Concurrente RTM_NEWTFILTER y RTM_DELTFILTER Las operaciones pueden dejar un hilo leyendo un objeto de acción después de que otro hilo lo haya liberado. El parche ascendente soluciona la carrera posponiendo la operación gratuita hasta que los lectores de lectura, copia y actualización (RCU) existentes hayan finalizado.

El exploit crea sus propios espacios de nombres de usuario y de red, dándole un espacio de nombres local. CAP_NET_ADMIN sin requerir derechos de administrador de host. Llega al camino vulnerable a través de un clsact qdisco y flower filtrar. Las operaciones Timerfd y epoll amplían la ventana de carrera, mientras que las asignaciones clave de carga útil recuperan el objeto liberado. La cadena ROP luego sobrescribe core_pattern.

El exploit coloca una copia de sí mismo en un memfd y bloquea deliberadamente un proceso hijo, lo que hace que Linux ejecute el binario respaldado por memfd como controlador raíz de volcado de núcleo en el espacio de nombres inicial.

Lee informó que el exploit tuvo éxito en sus 10 ejecuciones de prueba, tardando entre nueve y 111 segundos en una computadora portátil con CentOS Stream 9. Esas cifras de confiabilidad no se han reproducido de forma independiente. Las compensaciones fijas del dispositivo del exploit también significan que se debe reconstruir para otros paquetes del kernel y es posible que no se pueda adaptar a algunas compilaciones más nuevas.

El riesgo práctico es menor de lo que podría sugerir una etiqueta genérica de «explotación de raíz de Linux», pero el código de explotación público plantea la urgencia de que los sistemas compatibles permanezcan sin parches.

Ciberseguridad

Los créditos del parche ascendente Kyle Zeng, que usa el mango KyleBotcomo el reportero. Lee dijo que encontró la falla de forma independiente y solo más tarde se enteró de que Zeng la había informado poco antes de la competencia TyphoonPwn 2026. Lee publicó el análisis técnico posterior y el código de explotación.

El estado de distribución se mantuvo desigual al 28 de julio: Debian enumera los núcleos fijos para las versiones estables compatibles, ubuntu todavía marca múltiples paquetes de kernel mantenidos como vulnerables, y SUSE enumera el problema como pendiente en varios productos. SUSE asigna por separado a la falla una puntuación de 5,5, utilizando un vector que registra sólo el impacto en la disponibilidad, por debajo de la evaluación de 7,8 de Linux CNA.

Esos rastreadores muestran el estado del paquete, no cuántos sistemas implementados tienen los espacios de nombres requeridos, las opciones del kernel y una compilación del kernel compatible. Las fuentes públicas revisadas no establecen la población en riesgo inmediato.

Lee escribió que el proceso con mucha IA hizo que la búsqueda de errores «pareciera más como si estuviera haciendo un análisis de n días incluso en errores nuevos».

Microsoft dice que el nuevo modelo de IA de ciberseguridad ayuda a MDASH a alcanzar el 95,95% a la mitad del costo – CYBERDEFENSA.MX

Microsoft ha lanzado su primer modelo específico de ciberseguridad en su interior MDASHsu arnés de identificación y remediación de vulnerabilidades multimodelo.

La compañía dice que MDASH, utilizando MAI-Cyber-1-Flash y GPT-5.4, obtuvo una puntuación del 95,95% en CyberGym. También afirma que la configuración cuesta un 50% menos que su mejor combinación MDASH actual de GPT-5.4, GPT-5.4 mini y GPT-5.3 Codex. El acceso está limitado a clientes MDASH aprobados a través de una versión preliminar privada de Azure AI Foundry.

MAI-Cyber-1-Flash está diseñado para manejar hasta el 90% de las tareas MDASH, con GPT-5.4 reservado para el 10% más difícil. Está disponible solo dentro de MDASH, no como un modelo público independiente o una interfaz de programación de aplicaciones de propósito general.

La puntuación principal pertenece a MDASH que ejecuta MAI-Cyber-1-Flash junto con GPT-5.4, no al nuevo modelo en sí. CyberGym Nivel 1 es una prueba de reproducción de vulnerabilidad conocida. Le da al agente una descripción de la vulnerabilidad y el código fuente correspondiente sin parches, luego verifica si puede producir una prueba de concepto funcional. No mide el descubrimiento ciego de vulnerabilidades ni si un parche generado es correcto.

CyberGym’s tabla de clasificación pública no incluyó el resultado del 95,95% de Microsoft cuando se verificó el 28 de julio de 2026. Aún incluyó la presentación MDASH de Microsoft del 12 de mayo con un 88,4%. Los materiales públicos de Microsoft no dicen si el resultado se envió para su inclusión en la lista.

Ciberseguridad

El resultado anterior de Microsoft de 96,55% MDASH no resuelve la comparación. Esa cifra de junio contó cualquier falla, incluidas las vulnerabilidades no objetivo. Los materiales de julio no dicen si el resultado del 95,95% utiliza el mismo criterio, por lo que los dos puntajes no pueden leerse con seguridad como una tendencia de desempeño de antes y después.

Según Microsoft tarjeta modeloMAI-Cyber-1-Flash es un transformador de escasa mezcla de expertos con 137 mil millones de parámetros totales, cinco mil millones de parámetros activos y una ventana de contexto de 256 000 tokens. Es un ajuste fino de ciberseguridad de MAI-Código-1-Flashque se desarrolló a partir de un punto de control de mitad de entrenamiento de MAI-Thinking-1.

La tarjeta modelo dice que la configuración evaluada reemplazó el 80% de los modelos existentes de MDASH y elevó el resultado informado de CyberGym del 88,4% al 95,95%. Esa cifra del 80% es la proporción de modelos reemplazados. La cifra separada del 90% es la proporción máxima de tareas que Microsoft dice que puede realizar el modelo más pequeño.

En conjunto, el diseño revelado apunta al enrutamiento como la afirmación técnica central: MAI-Cyber-1-Flash está diseñado para manejar la mayoría de las tareas, GPT-5.4 se encarga del resto más difícil y Microsoft informa el resultado a nivel del sistema MDASH.

Microsoft anuncio de lanzamiento define el ahorro del 50% en comparación con su mejor combinación actual de modelos MDASH de GPT-5.4, GPT-5.4 mini y GPT-5.3 Codex. La página del producto describe por separado que el sistema ofrece «rendimiento comparable al 50% del costo de los modelos líderes». El anuncio y la tarjeta modelo no revelan el uso del token, el volumen de llamadas, la latencia, la combinación de tareas o la asignación de cómputo detrás de esa comparación, por lo que la cifra aún no se puede reproducir ni normalizar de forma independiente con respecto a otros sistemas.

«El modelo es un insumo, el sistema que lo rodea es el producto».

Ciberseguridad

Taesoo Kim, vicepresidente de seguridad agente de Microsoft, utilizó esa distinción cuando describiendo MDASH en junio. Bajo un arnés de terminal liviano, la tarjeta modelo reporta puntuaciones de 0,314 en CVEBench, 0,553 en inteligencia de amenazas CyberSecEval4, 0,33 en su prueba de análisis de malware y 0,651 en CRSBench con POV=1200.

El modelo obtuvo una puntuación de cero en las categorías de kernel, espacio de usuario y navegador de ExplotarGymque solicita a los agentes que conviertan las vulnerabilidades proporcionadas y las entradas de fallas en exploits de ejecución de código que funcionen. Esos resultados provienen de diferentes tareas y escalas de puntuación, por lo que ninguna es una puntuación CyberGym independiente para MAI-Cyber-1-Flash.

Microsoft dijo que todas las pruebas de referencia se llevaron a cabo en un entorno de red aislado sin acceso a los sistemas de producción, a la Internet pública ni a servicios externos. La tarjeta modelo también advierte que el texto y el código generados pueden ser inexactos o estar incompletos y deben revisarse antes de cualquier uso posterior.

La gestión de vulnerabilidades de software utilizando MAI-Cyber-1-Flash dentro de MDASH es el primer escenario que Microsoft ha anunciado para Project Perception, su sistema más amplio para coordinar agentes de seguridad defensiva. Percepción del proyecto está programado para entrar en versión preliminar pública el 3 de agosto, y Microsoft planea extender el modelo más allá del trabajo de vulnerabilidad de software a flujos de trabajo de seguridad adicionales.

OpenAI dice que sus modelos de IA escaparon del Sandbox y se dirigieron a abrazar la cara para engañar al punto de referencia – CYBERDEFENSA.MX

OpenAI dijo el martes que una combinación de sus modelos de inteligencia artificial (IA), incluido GPT-5.6 Sol y un «modelo de prelanzamiento aún más capaz», estaba detrás del incidente de seguridad que tuvo como objetivo la infraestructura de producción de Hugging Face la semana pasada.

La empresa de IA dicho los modelos operaban con «reducción de rechazos cibernéticos para fines de evaluación» que de otro modo podrían limitar su capacidad para realizar ataques cibernéticos, y agregó que espera que tales incidentes «se vuelvan más comunes con la proliferación de modelos cada vez más cibernéticos».

Al describirlo como un «incidente cibernético sin precedentes» y que involucra capacidades cibernéticas de última generación, OpenAI dijo que tiene la intención de realizar una investigación exhaustiva en asociación con Hugging Face para llegar al fondo del asunto.

Como parte de una evaluación interna, se dice que los modelos identificaron y encadenaron vulnerabilidades en todo el entorno de investigación de OpenAI y la infraestructura de producción de Hugging Face para encontrar soluciones para el ExplotarGym punto de referencia.

Ciberseguridad

La evidencia descubierta por OpenAI sugiere que el hiperenfoque de los modelos les hizo hacer todo lo posible para lograr el objetivo a cualquier precio, incluso logrando salir de su entorno aislado altamente aislado y obtener acceso abierto a Internet al descubrir y explotar una vulnerabilidad de día cero en el software de un proveedor no especificado, que actúa como proxy y caché para registros de paquetes. Esto requirió gastar una «cantidad sustancial de cálculo de inferencia».

«Con este acceso, nuestros modelos realizaron una serie de acciones de escalada de privilegios y movimiento lateral en nuestro entorno de prueba de investigación hasta que los modelos alcanzaron un nodo con acceso a Internet», explicó la compañía.

Superando el bloqueo de acceso a Internet, los modelos posteriormente dedujeron que Hugging Face era el repositorio que alojaba modelos, conjuntos de datos y soluciones para ExploitGym, lo que, a su vez, les llevó a buscar formas de obtener acceso a información secreta que podría utilizar para engañar al punto de referencia.

En un momento dado, los modelos unieron varios vectores de ataque, incluido el uso de credenciales robadas y vulnerabilidades de día cero, para encontrar una ruta de ejecución remota de código en los servidores de Hugging Face.

Como parte de los esfuerzos de respuesta a incidentes, OpenAI dijo que está implementando controles estrictos en la configuración de la infraestructura, reveló responsablemente la falla de día cero en el software de terceros, agregó Hugging Face a su programa de acceso confiable para mejorar sus defensas e incorpora barreras de seguridad más sólidas en torno a futuras capacitaciones y evaluaciones.

Ciberseguridad

«Este incidente apunta a la necesidad de fortalecer aún más la alineación de nuestro modelo, las protecciones cibernéticas durante el tiempo de evaluación y el monitoreo durante las pruebas internas», dijo OpenAI.

El desarrollo se produce cuando la empresa también reveló que los modelos de larga duración, si bien abordan problemas complejos y abiertos, pueden abrir la puerta a la adopción de acciones no deseadas, como encontrar debilidades en el entorno operativo, en la búsqueda de su objetivo mediante intentos repetidos durante períodos prolongados.

«También muestra cómo un modelo que opera eficazmente en horizontes de tiempo prolongados puede aprender los puntos ciegos de un sistema de aprobación y solucionarlos para lograr sus objetivos», dijo OpenAI. «La seguridad a largo plazo requiere no sólo preguntarse ‘¿está permitida esta acción?’ pero también ‘¿hacia qué resultado apunta esta secuencia de acciones?’».

OpenAI dice que la prueba del modelo estuvo detrás del hack de Hugging Face

Un ciberataque que envenenó el flujo de datos de una importante plataforma de código de IA se llevó a cabo utilizando ChatGPT de OpenAI, dijo la compañía el martes.

La semana pasada, Hugging Face, una plataforma para compartir y trabajar en código de IA, revelado que un atacante externo había comprometido su proceso de procesamiento de datos. Según una publicación de blog del 21 de julio, el atacante envenenó un conjunto de datos para ejecutar código en un trabajador de procesamiento, obteniendo finalmente acceso a nivel de nodo y robando credenciales de la nube.

El ataque es notable, decía el blog, porque parece haber sido llevado a cabo por un sistema autónomo de IA, que ejecutó “muchos miles de acciones individuales a través de un enjambre de entornos limitados de corta duración, con comando y control automigratorio escenificado en servicios públicos”.

En ese momento, Hugging Face dijo que no estaba claro qué LLM se utilizó en el ataque, pero señaló que sus propios intentos de recrear partes del ataque utilizando un modelo comercial interno fracasaron debido a las restricciones de la barandilla.

El incidente y su impacto final aún se están investigando, y Hugging Face dijo que informó el incidente a las autoridades y está colaborando con especialistas forenses en ciberseguridad externos para obtener más información.

«Esta experiencia apunta a una brecha que vale la pena planificar», escribió la empresa. «No sabemos qué modelo impulsó a los agentes del atacante, si un modelo alojado con jailbreak o uno de peso abierto sin restricciones; de cualquier manera, el atacante estaba sujeto a una política de no uso, mientras que nuestro propio trabajo forense fue bloqueado por las barreras de seguridad de los modelos alojados que probamos por primera vez».

Ahora OpenAI confirma que uno de sus modelos fue utilizado en el ataque.

«Después de investigar, ahora sabemos que este incidente en particular fue impulsado por una combinación de modelos OpenAI, incluido GPT-5.6 Sol y un modelo de prelanzamiento aún más capaz, todos con rechazos cibernéticos reducidos para fines de evaluación, mientras se probaba internamente en un punto de referencia de capacidades cibernéticas», escribió la compañía en un blog publicar el martes.

OpenAI calificó el incidente como “sin precedentes”, pero también predijo que tales ataques se volverían cada vez más comunes a medida que la adopción de la IA continúe creciendo.

Según la empresa, el incidente ocurrió durante una evaluación interna, donde la empresa incita deliberadamente a los modelos a «buscar una explotación avanzada utilizando rutas de ataque complejas» para que la empresa estudie y mida las capacidades de ciberseguridad del modelo.

Para evaluar todo el potencial del modelo, el equipo desactivó los clasificadores de producción que normalmente impiden que los modelos OpenAI lleven a cabo actividades cibernéticas de alto riesgo. Sin estas salvaguardas, los modelos pudieron instalar paquetes de software a través de registros como Hugging Face.

El modelo recopiló y encadenó vulnerabilidades de los sistemas de OpenAI, así como de la infraestructura de producción de Hugging Face.

OpenAI explicó además que la actividad surgió de modelos que intentaban resolver un desafío específico planteado por ExploitGym, un sistema de evaluación comparativa para agentes de IA. Si bien estas pruebas normalmente se ejecutan en entornos aislados, en este caso, el modelo gastó una cantidad «sustancial» de recursos informáticos para descubrir cómo acceder a Internet abierto. Lo hizo utilizando una vulnerabilidad de día cero en el sistema de un proveedor externo utilizado por OpenAI (la compañía dijo que reveló la falla al proveedor).

«Después de obtener acceso a Internet, los modelos dedujeron que Hugging Face potencialmente alojaba modelos, conjuntos de datos y soluciones para ExploitGym», escribió OpenAI. «Sabiendo esto, el modelo buscó y encontró con éxito formas de obtener acceso a información secreta que podría utilizar para engañar la evaluación».

En un caso, el modelo encadenó múltiples credenciales robadas y vulnerabilidades de día cero para encontrar una ruta de ejecución remota de código en los servidores de Hugging Face.

OpenAI dijo que estaba implementando nuevos controles para la configuración de la infraestructura, algo que se produciría «a costa de la velocidad de la investigación mientras se reparan las vulnerabilidades».

Hugging Face también se agregó al programa Trusted Access for Cyber ​​de OpenAI, que les dará acceso a modelos más avanzados como Daybreak para buscar en sus sistemas otras vulnerabilidades descubiertas por la IA.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

Ucrania dice que la inteligencia rusa utilizó textos de apoyo falsos para robar credenciales de mensajería – CYBERDEFENSA.MX

El Servicio de Seguridad de Ucrania (SSU) dijo que, junto con la Oficina Federal de Investigaciones (FBI) de EE. UU., descubrió una campaña de larga duración orquestada por los servicios de inteligencia rusos para irrumpir en las cuentas de mensajes de funcionarios gubernamentales, personal militar, políticos y activistas en Ucrania, Europa y EE. UU.

Los ciberataques sistemáticos tenían como objetivo robar información confidencial de las víctimas, añadió la agencia.

«El objetivo de estos ‘hacks’ es obtener acceso a información militar, política y económica sensible intercambiada por los usuarios, así como robar sus datos personales», dijo la agencia. prevenido en una publicación compartida en Telegram.

Para llevar a cabo la operación, los atacantes envían mensajes SMS que se hacen pasar por el robot de soporte de la plataforma de mensajería e instan a los usuarios a revelar las credenciales de sus cuentas.

El SSU señaló que estos ataques incluyen no sólo organizaciones, funcionarios o figuras públicas, sino también cuentas personales de ciudadanos ucranianos. No atribuyó la campaña a un grupo de hackers específico.

Ciberseguridad

Sin embargo, oleadas de ataques similares dirigidas directamente a los usuarios de las aplicaciones de mensajería Signal y WhatsApp se han atribuido a grupos de actividad de amenazas rusas rastreados como Star Blizzard, UNC5792 (también conocido como UAC-0195) y UNC4221 (también conocido como UAC-0185).

Para contrarrestar el riesgo que representan tales amenazas, se recomienda revisar periódicamente las sesiones activas de la aplicación de mensajería y cerrar sesión en conexiones desconocidas, habilitar la autenticación de dos factores, abstenerse de escanear códigos QR recibidos de usuarios desconocidos, no revelar códigos de confirmación, códigos PIN, contraseñas y claves de recuperación de cuentas, y hacer clic en enlaces sospechosos o abrir archivos de chats desconocidos o dudosos.

El desarrollo se produce cuando el FBI atribuyó a los actores de amenazas cibernéticas de los Servicios de Inteligencia Rusos (RIS) a una campaña de phishing en curso de aplicaciones de mensajería comercial (CMA) dirigida a objetivos de alto valor para engañarlos para que entreguen sus claves de recuperación de respaldo.

A finales del mes pasado, el Equipo de Respuesta a Emergencias Informáticas de Ucrania (CERT-UA) atribuido al actor de amenazas alineado con Bielorrusia conocido como UNC1151 (también conocido como Ghostwriter y UAC-0057), una campaña de phishing dirigida a organizaciones gubernamentales que utilizaban cuentas comprometidas para entregar un ladrón de información llamado OYSTERBLUES.

Microsoft confirma RoguePlanet Defender Zero-Day y dice que el parche está en desarrollo – CYBERDEFENSA.MX

Microsoft ha revelado formalmente que está trabajando para lanzar un parche para abordar un Defender de día cero con nombre en código RoguePlanet.

A la vulnerabilidad ahora se le ha asignado el identificador CVE. CVE-2026-50656 (Puntuación CVSS: 7,8), y el gigante tecnológico lo describe como una falla de escalada de privilegios.

«Microsoft es consciente de una elevación de privilegios en el motor de protección contra malware de Microsoft en Microsoft Defender, denominado públicamente ‘RoguePlanet’», dijo la compañía. «Estamos trabajando para proporcionar una actualización de seguridad de alta calidad que aborde esta vulnerabilidad».

El desarrollo se produce casi una semana después de que un investigador de seguridad llamado Chaotic Eclipse (también conocido como Nightmare-Eclipse) publicara RoguePlanet, calificando el exploit como un caso de condición de carrera que otorga a los atacantes un shell con privilegios a nivel de SISTEMA.

Ciberseguridad

«El exploit es una condición de carrera, por lo que es una cuestión de éxito o fracaso», señaló el investigador. «He logrado obtener una tasa de éxito del 100 % en algunas máquinas, mientras que en otras tenía dificultades para funcionar».

En una actualización compartida el martes, el investigador agregado: «Olvidé agregar una cosa, sorprendentemente, el PoC para RoguePlanet funciona independientemente de si la protección en tiempo real está activada o no, lo cual es gracioso. Creo que incluso funciona en el caso del modo pasivo, pero no estoy realmente seguro, no lo he probado».

Microsoft le dijo a The Hacker News la semana pasada que está al tanto de la vulnerabilidad reportada y que está «investigando activamente la validez y potencial aplicabilidad de estas afirmaciones».

RoguePlanet es la cuarta vulnerabilidad de Defender revelada por Chaotic Eclipse después de BlueHammer (CVE-2026-33825), UnDefend (CVE-2026-45498) y RedSun (CVE-2026-41091), todas las cuales desde entonces han sido parcheadas por Microsoft.

GitHub dice que los repositorios internos fueron tomados en un ataque de extensión de VS Code envenenado

GitHub dijo el martes por la noche que los repositorios internos fueron exfiltrados después de que el dispositivo de un empleado se viera comprometido a través de una extensión envenenada de Visual Studio Code, un incidente que subraya los crecientes riesgos que enfrentan las plataformas de desarrollo de software y los ecosistemas construidos alrededor de herramientas de desarrollo de terceros.

La empresa propiedad de Microsoft dijo en publicaciones en X que detectó y contuvo el compromiso, eliminó la versión de la extensión maliciosa, aisló el punto final afectado y comenzó una investigación de respuesta al incidente. La evaluación actual de la empresa es que la actividad involucró únicamente repositorios internos de GitHub.

GitHub también dijo que una afirmación de TeamPCP, un grupo de hackers detrás de ataques dirigidos a paquetes de desarrollo de software, de que 3.800 repositorios se vieron afectados era «direccionalmente consistente» con su investigación hasta el momento. Dijo que los secretos críticos se rotaron el martes, dando prioridad primero a las credenciales de mayor impacto. La compañía dijo que continuó analizando registros, validando la rotación secreta y monitoreando la actividad de seguimiento.

La empresa no ha nombrado públicamente la extensión involucrada ni ha atribuido la actividad a un grupo en particular. Según se informa, TeamPCP anunció la venta del material en un foro sobre delitos cibernéticos y amenazó con publicarlo si no aparecía ningún comprador.

El episodio también sigue una serie de ataques a la cadena de suministro que involucran a npm, PyPI, Docker y otros ecosistemas de desarrolladores. En esos incidentes, los atacantes a menudo se han dirigido a los mantenedores, paquetes o credenciales en lugar de atacar directamente a los usuarios finales. Los múltiples ataques muestran cuán frágiles se han vuelto los entornos de desarrollo a medida que los actores de amenazas los atacan cada vez más. Una única cuenta, paquete, extensión o proceso de compilación de desarrollador comprometido puede crear acceso a muchos sistemas posteriores.

GitHub ha dicho que no tiene evidencia de que los datos de los clientes almacenados fuera de los repositorios afectados se hayan visto afectados.

Los desarrolladores utilizan ampliamente las extensiones de Visual Studio Code para agregar funciones al editor de código de Microsoft, incluida la compatibilidad con lenguajes de programación, herramientas de prueba, servicios en la nube y asistentes de inteligencia artificial. Debido a que estas extensiones a menudo operan dentro de entornos de desarrollo, una extensión maliciosa o comprometida puede ubicarse cerca del código fuente, las credenciales y los sistemas de compilación.

«Lo que la gente subestima acerca de las extensiones de VS Code es que tienen acceso completo a todo lo que hay en la máquina del desarrollador», dijo a CyberScoop Charlie Eriksen, investigador de seguridad de Aikido Security. «EDR no cubre esta capa en absoluto. Lo que falta para la mayoría de las organizaciones es cualquier tipo de visibilidad de lo que realmente se ejecuta en las máquinas de desarrollo y la capacidad de controlarlo».

Extensiones troyanizadas han aparecido en VS Code Marketplace antes. Los investigadores de seguridad han identificado extensiones maliciosas que se hacen pasar por herramientas de desarrollo legítimas, incluidos paquetes utilizados para robar credenciales, extraer criptomonedas o exfiltrar datos. Algunos han acumulado un gran número de instalaciones antes de su eliminación, lo que refleja la dificultad de controlar los ecosistemas de complementos abiertos a escala.

Para GitHub, la infracción se produce en medio de un escrutinio más amplio de la seguridad de la infraestructura de los desarrolladores. La plataforma se encuentra en el centro de la producción de software para empresas, gobiernos, mantenedores de código abierto y desarrolladores independientes. Sus sistemas internos y su código son de evidente interés para los atacantes porque los servicios de GitHub admiten alojamiento de código, distribución de paquetes, automatización y flujos de trabajo de identidad en gran parte de la industria del software.

GitHub dijo que publicaría un informe más completo cuando finalice la investigación.

Greg Otto

Escrito por Greg Otto

Greg Otto es el editor en jefe de CyberScoop y supervisa todo el contenido editorial del sitio web. Greg ha dirigido una cobertura de ciberseguridad que ha ganado varios premios, incluidos los de la Sociedad de Periodistas Profesionales y la Sociedad Estadounidense de Editores de Publicaciones Empresariales. Antes de unirse a Scoop News Group, Greg trabajó para Washington Business Journal, US News & World Report y WTOP Radio. Tiene una licenciatura en periodismo televisivo de la Universidad de Temple.

El gigante de la tecnología médica Stryker dice que está recuperado después del ciberataque iraní

La empresa de tecnología médica Stryker dice que ha vuelto a estar “plenamente operativa”, tres semanas después de convertirse en la víctima más destacada hasta la fecha de los piratas informáticos iraníes, quienes dijeron que atacaron a la empresa con sede en Michigan en represalia por el conflicto con Estados Unidos e Israel.

Un ataque del 11 de marzo por parte del grupo pro palestino vinculado al gobierno iraní Handala dañó el procesamiento de pedidos, la fabricación y el envío de la empresa. Más recientemente, Handala afirmó haber comprometido los datos del director del FBI, Kash Patel, aunque el FBI dijo que no se tomó información del gobierno.

«La producción avanza rápidamente hacia la capacidad máxima con disciplina y estabilidad, respaldada por sistemas comerciales, de pedidos y de distribución restaurados», escribió la compañía en una actualización en su sitio web el miércoles. «El suministro general de productos se mantiene saludable, con una fuerte disponibilidad en la mayoría de las líneas de productos, mientras continuamos satisfaciendo la demanda de los clientes y apoyando la atención al paciente».

Stryker dijo que continúa trabajando con expertos cibernéticos externos, agencias gubernamentales y socios de la industria en su investigación y recuperación.

«La atención al paciente sigue siendo nuestra máxima prioridad, con un enfoque continuo en apoyar a los proveedores de atención médica y a los pacientes a los que atienden», dijo. «Este sigue siendo un esfuerzo 24 horas al día, 7 días a la semana y la primera prioridad de toda nuestra organización».

Los piratas informáticos iraníes han estado ocupados desde que comenzaron los ataques entre Estados Unidos e Israel, pero han obtenido pocos éxitos en Estados Unidos. Handala se jactó esta semana de un ataque en el condado de St. Joseph, Indiana, donde las autoridades dijeron ellos estaban investigando un hack de su servicio de fax externo.

Esta semana, Handala también reclamó haber penetrado los sistemas de defensa aérea de Israel y filtrado documentos al respecto. Pero Handala también ha sido acusada de exagerando sus hechos.

El FBI incautaron algunos sitios web asociado con Handala el mes pasado, y el Departamento de Estado ha ofrecido una recompensa por información sobre el grupo de hackers.

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

La administración Trump no está presionando a las empresas para que cometan delitos cibernéticos, dice el director cibernético nacional

El director nacional cibernético, Sean Cairncross, dijo el martes que la administración Trump no aspira a reclutar al sector privado para realizar operaciones cibernéticas ofensivas, sino a ayudar al gobierno manteniéndolo al tanto de las amenazas que enfrenta.

La estrategia cibernética nacional recientemente publicada habla de incentivar a las empresas para que interrumpan las redes de los adversarios.

«No me refiero al sector privado, la industria o las empresas que participan en una campaña ciberofensiva», dijo Cairncross en un evento organizado por el Instituto McCrary de la Universidad de Auburn. “A lo que me refiero es a las capacidades técnicas, la capacidad de nuestro sector privado para iluminar el campo de batalla a partir de lo que están viendo, para informar y compartir información para que el gobierno de los EE.UU. [U.S. government] puedo responder para adelantarme a las cosas”.

La idea de permitir a las empresas estadounidenses emprender campañas disruptivas u ofensivas contra piratas informáticos malintencionados, o al menos ayudar en las operaciones ofensivas del gobierno estadounidense, ha vuelto a ganar fuerza en algunos círculos republicanos en los últimos años. Algunas empresas han mostrado interés en hacerlo, especialmente si se cambian las leyes para hacerlo más viable.

Esa tendencia coincide con los crecientes llamados de los funcionarios de la administración Trump (y ahora con la publicación de la estrategia de ciberseguridad) para pasar a la ofensiva contra los piratas informáticos, aunque Cairncross enfatizó nuevamente que el pilar de la estrategia para “dar forma al comportamiento del adversario” no se trata solo de llevar a cabo campañas ciberofensivas, sino de utilizar otros mecanismos gubernamentales para presionar a los piratas informáticos, ya sean legales o diplomáticos.

El gobierno puede dar forma al «cálculo de riesgo» «de una manera más ágil» con la ayuda del sector privado, dijo.

Hay una enorme capacidad por parte del sector privado, y ahora tenemos una lanza del gobierno de Estados Unidos… estamos buscando una asociación real”, dijo Cairncross.

Una forma en la que el gobierno estadounidense ha tratado de llevar la lucha a los ciberadversarios son las “operaciones conjuntas secuenciadas” del FBI, utilizadas para degradar sus capacidades. En el mismo evento, el jefe de la división cibernética de la oficina dijo que el sector privado también era clave para esas operaciones.

“Cada una de las operaciones conjuntas secuenciadas que lleva a cabo el FBI para eliminar esa capacidad de la que hablé (de los rusos, de los chinos, de los iraníes y otros) ocurre porque una víctima se presentó y se comprometió con el FBI”, dijo Brett Leatherman.

“Una conclusión para todos aquí es '¿Cuál es su plan de acción en caso de una infracción para involucrar a su oficina local del FBI?'”, preguntó. «Yo diría que hay muy poca responsabilidad al hacerlo, y estamos felices de tener conversaciones con sus abogados externos o internos, pero hay mucho que ganar al hacerlo».

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.