La red se ha convertido en el plano de control de la seguridad de la IA – CYBERDEFENSA.MX

Los firewalls de red son los caballos de batalla de la ciberseguridad moderna. Se confía en ellos para proteger la red, bloquear el tráfico malicioso y prevenir intrusiones y violaciones. Y durante décadas, los equipos de seguridad de redes han creado controles en torno a un modelo relativamente estable: los usuarios se conectan a las aplicaciones, las aplicaciones intercambian datos y las herramientas de seguridad inspeccionan paquetes, protocolos y destinos. Los cortafuegos se volvieron excepcionalmente buenos para comprender hacia dónde se dirigía el tráfico y si debía permitirse.

Pero así como la IA está remodelando todos los aspectos del mundo empresarial, también ha tenido un impacto monumental en la forma en que los equipos de seguridad ven el tráfico de la red y el firewall.

La IA está impulsando nuevas dinámicas de red que las políticas de seguridad tradicionales nunca fueron diseñadas para gobernar. Los empleados, las aplicaciones y los agentes envían indicaciones, llaman a modelos, se conectan a servicios y desencadenan acciones en todo el entorno, actividad que la mayoría de los firewalls no pueden ver, y mucho menos comprender. Los agentes de IA interactúan con servicios externos, recuperan información, ejecutan acciones y se comunican cada vez más con otros agentes de forma autónoma.

Reinventando el firewall para la era de la IA

La red es el centro central para el uso de la IA y el único punto de control donde se puede proteger en tiempo real. Y esta nueva realidad exige un nuevo tipo de seguridad de red basada en la IA y diseñada para proteger su red del siempre dinámico panorama de amenazas actual.

Estamos presentando el primero de la industria Cortafuegos de red de IA para ofrecer seguridad de IA integral a nivel de red que proteja el uso de IA de los empleados, las aplicaciones de IA y los agentes de IA directamente desde los firewalls que las organizaciones ya ejecutan. El AI Network Firewall está completamente integrado en Check Point Avión de defensa AIconvirtiendo el firewall existente en una capa de aplicación consciente de la intención para detectar, inspeccionar y controlar la actividad de IA en toda la empresa, incluidas todas las redes, nubes, sucursales y centros de datos de IA.

Abordar la brecha de visibilidad en la empresa de IA

El desafío que enfrentan las organizaciones hoy en día es doble: no sólo se está adoptando rápidamente la IA, sino que también ha cambiado fundamentalmente la naturaleza de la actividad de la red. Los controles de seguridad tradicionales fueron diseñados para inspeccionar conexiones, aplicaciones y flujos de tráfico. Pueden identificar hacia dónde se dirige el tráfico y si se debe permitir una conexión, pero nunca fueron creados para comprender el contexto y la intención detrás de las interacciones de IA.

Esta brecha de visibilidad es un problema creciente. Los empleados envían indicaciones a plataformas de IA generativa, las aplicaciones realizan llamadas modelo entre bastidores y los agentes autónomos se comunican cada vez más con otros sistemas y servicios sin participación humana. Gran parte de esta actividad atraviesa la red empresarial, pero los firewalls convencionales no pueden inspeccionar un mensaje, determinar si se está expuesta información confidencial, controlar las interacciones entre agentes o identificar actividades maliciosas impulsadas por la IA.

Nuestra respuesta a este desafío es una evolución del propio firewall. Para proteger la empresa de IA, los controles de seguridad deben ir más allá de la inspección del tráfico y ser conscientes de la intención. Al comprender indicaciones, interacciones de modelos, cargas de archivos, llamadas API y comportamiento de los agentes en tiempo real, un AI Network Firewall proporciona la visibilidad y el control que las organizaciones necesitan para adoptar la IA a escala de forma segura.

En lugar de tratar la IA como una pila de tecnología aislada, incorpora la gobernanza directamente en el punto de control de la red que ya se encuentra en el camino de la actividad empresarial. Esto permite a los equipos de seguridad prevenir ataques de inyección rápida, detener la filtración de datos, detectar abusos de API, gobernar servidores MCP y mantener una supervisión centralizada del uso de IA entre empleados, aplicaciones y agentes autónomos.

Seguridad que funciona a la velocidad de la IA

La velocidad a la que se está adoptando la IA está creando un segundo desafío: la complejidad operativa. Los equipos de seguridad se esfuerzan por seguir el ritmo de un flujo constante de nuevas aplicaciones de IA, requisitos comerciales cambiantes y amenazas emergentes. Las operaciones de seguridad tradicionales a menudo dependen de traducir las solicitudes comerciales en políticas técnicas, coordinar manualmente los cambios en múltiples sistemas y mantener la coherencia en entornos dispares. A la velocidad de la IA, ese enfoque se vuelve cada vez más insostenible.

Aquí es donde la inteligencia debe extenderse más allá de la aplicación de la ley y abarcar las operaciones. La seguridad de la IA moderna requiere plataformas que puedan simplificar la creación de políticas, automatizar el análisis y la corrección, e integrarse directamente con el contexto empresarial que las organizaciones ya han establecido. La gestión de políticas en lenguaje humano, el análisis de eventos automatizado y la orquestación de agentes permiten a los equipos de seguridad responder más rápido y, al mismo tiempo, reducir el riesgo de error humano.

En lugar de duplicar políticas en múltiples herramientas, las organizaciones pueden aprovechar etiquetas, etiquetas, identidades y clasificaciones de activos existentes en todo su ecosistema tecnológico para aplicar un modelo de control de acceso único y consistente. El resultado es una mayor eficiencia, menos errores operativos y una mayor alineación entre los objetivos de seguridad y las prioridades comerciales.

Escalando la seguridad en toda la empresa moderna

El desafío final es la escala. Los entornos empresariales están más distribuidos que nunca y abarcan centros de datos, nubes públicas, sucursales, implementaciones de SD-WAN, arquitecturas SASE y la propia infraestructura de IA. Los equipos de seguridad deben proteger esta creciente huella manteniendo al mismo tiempo la seguridad que prioriza la prevención, minimizando el tiempo de inactividad y evitando cuellos de botella operativos.

Un firewall de IA consciente de la intención proporciona la base para una seguridad consistente en todos los entornos. A través de la administración centralizada, la aplicación de políticas unificadas, las operaciones automatizadas del ciclo de vida y el monitoreo continuo, las organizaciones pueden extender el mismo nivel de visibilidad, control y protección en toda su infraestructura. Las operaciones de seguridad se vuelven más fáciles de administrar a medida que los entornos crecen, mientras que las políticas siguen siendo consistentes y auditables independientemente de dónde residan las cargas de trabajo de IA o los usuarios.

Proteger lo que viene después: IA, inteligencia y confianza

La próxima generación de firewalls no se limitará a proteger las conexiones. Comprenderán las interacciones de la IA. Dirigida por nuestro nuevo AI Network Firewall, esta capa de seguridad identificará indicaciones, modelará llamadas, solicitudes de agentes y flujos de trabajo impulsados ​​por IA, aplicará políticas dinámicamente basadas en el contexto empresarial y la intención de seguridad, y llevará la gobernanza directamente a la infraestructura de la que ya dependen las organizaciones para proteger sus redes.

En última instancia, el valor no es sólo una mayor seguridad. Está permitiendo a las organizaciones adoptar la IA con confianza y por completo, sin riesgos innecesarios. Los empleados pueden innovar, los desarrolladores pueden crear aplicaciones basadas en inteligencia artificial y los agentes pueden automatizar procesos comerciales, todo ello bajo modelos de gobernanza que brindan visibilidad, responsabilidad y protección.

En una era en la que la IA está transformando la forma en que se realiza el trabajo, el firewall debe transformarse con ella. La red se está convirtiendo en algo más que una capa de transporte. Se está convirtiendo en el plano de control de la seguridad de la IA.

Y las organizaciones que reconozcan este cambio primero estarán en mejor posición para adoptar la IA de forma segura y a escala.

Nota: Este artículo ha sido escrito y contribuido por Aviv Abramovich, vicepresidente de gestión de productos y seguridad de red de Check Point Software.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Un investigador dice que la IA ayudó a desarrollar la carrera de control del tráfico de Linux hacia el exploit de raíz – CYBERDEFENSA.MX

STAR Labs ha publicado un exploit del kernel de Linux que convierte a un usuario local normal en root en la compilación CentOS Stream 9 a la que apunta. El defecto, rastreado como CVE-2026-53264 (Puntuación CVSS: 7,8), es una carrera de uso después de liberación en el subsistema de control de tráfico de red del kernel.

El investigador Lee Jia Jie dijo que la inteligencia artificial (IA) lo ayudó a encontrar el error y acelerar el desarrollo del exploit. Se trata de una escalada de privilegios local, no de una ejecución remota de código, por lo que un atacante necesita un punto de apoyo en la máquina antes de que se aplique algo de esto.

El exploit demostrado también requiere espacios de nombres de usuario sin privilegios, el CONFIG_NET_ACT_GACT y CONFIG_NET_CLS_FLOWER opciones del kernel y una cadena de programación orientada al retorno (ROP) específica del kernel que contiene compensaciones codificadas. Esas condiciones reducen la exposición inmediata, pero el código fuente de explotación total ahora es público.

La solución ascendente llegó el 1 de junio de 2026 y desde entonces ha sido compatible con varias ramas estables del kernel. El Registro CNA de Linux enumera rangos vulnerables que comienzan con Linux 4.14. Las versiones corregidas son 5.10.259, 5.15.210, 6.1.176, 6.6.143, 6.12.94, 6.18.36 y 7.0.13, y la corrección principal ingresa a 7.1-rc7.

Los usuarios de Linux deben instalar un kernel de distribución que contenga la solución en lugar de depender únicamente del número de versión ascendente. The Hacker News no encontró ninguna entrada para la falla en Catálogo de vulnerabilidades explotadas conocidas de CISA y no hay informe oficial de explotación en la naturaleza al 28 de julio de 2026.

Ciberseguridad

Lee dijo en un redacción técnica que la IA ayudó con el descubrimiento de vulnerabilidades, la producción de una prueba de concepto de Kernel Address Sanitizer (KASAN) y la optimización de la ventana de carrera. STAR Labs también lanzó el Código de explotación dirigido a CentOS.

Sin el modelo, indicaciones, servicio o registro de interacción, la divulgación es difícil de utilizar como base. punto de referencia de la capacidad de la IA o separar la contribución del sistema de la dirección y el juicio de Lee.

Hacker News solicitó a STAR Labs detalles sobre el sistema de inteligencia artificial, el entorno de prueba y el cronograma de divulgación y actualizará esta historia con cualquier respuesta.

«La IA todavía tiene muchos puntos ciegos y fallos en la capacidad de razonamiento», dijo Lee, añadiendo que el juicio humano siguió siendo necesario durante todo el trabajo.

La vulnerabilidad se encuentra en el manejo del ciclo de vida de las acciones de control de tráfico de Linux. Concurrente RTM_NEWTFILTER y RTM_DELTFILTER Las operaciones pueden dejar un hilo leyendo un objeto de acción después de que otro hilo lo haya liberado. El parche ascendente soluciona la carrera posponiendo la operación gratuita hasta que los lectores de lectura, copia y actualización (RCU) existentes hayan finalizado.

El exploit crea sus propios espacios de nombres de usuario y de red, dándole un espacio de nombres local. CAP_NET_ADMIN sin requerir derechos de administrador de host. Llega al camino vulnerable a través de un clsact qdisco y flower filtrar. Las operaciones Timerfd y epoll amplían la ventana de carrera, mientras que las asignaciones clave de carga útil recuperan el objeto liberado. La cadena ROP luego sobrescribe core_pattern.

El exploit coloca una copia de sí mismo en un memfd y bloquea deliberadamente un proceso hijo, lo que hace que Linux ejecute el binario respaldado por memfd como controlador raíz de volcado de núcleo en el espacio de nombres inicial.

Lee informó que el exploit tuvo éxito en sus 10 ejecuciones de prueba, tardando entre nueve y 111 segundos en una computadora portátil con CentOS Stream 9. Esas cifras de confiabilidad no se han reproducido de forma independiente. Las compensaciones fijas del dispositivo del exploit también significan que se debe reconstruir para otros paquetes del kernel y es posible que no se pueda adaptar a algunas compilaciones más nuevas.

El riesgo práctico es menor de lo que podría sugerir una etiqueta genérica de «explotación de raíz de Linux», pero el código de explotación público plantea la urgencia de que los sistemas compatibles permanezcan sin parches.

Ciberseguridad

Los créditos del parche ascendente Kyle Zeng, que usa el mango KyleBotcomo el reportero. Lee dijo que encontró la falla de forma independiente y solo más tarde se enteró de que Zeng la había informado poco antes de la competencia TyphoonPwn 2026. Lee publicó el análisis técnico posterior y el código de explotación.

El estado de distribución se mantuvo desigual al 28 de julio: Debian enumera los núcleos fijos para las versiones estables compatibles, ubuntu todavía marca múltiples paquetes de kernel mantenidos como vulnerables, y SUSE enumera el problema como pendiente en varios productos. SUSE asigna por separado a la falla una puntuación de 5,5, utilizando un vector que registra sólo el impacto en la disponibilidad, por debajo de la evaluación de 7,8 de Linux CNA.

Esos rastreadores muestran el estado del paquete, no cuántos sistemas implementados tienen los espacios de nombres requeridos, las opciones del kernel y una compilación del kernel compatible. Las fuentes públicas revisadas no establecen la población en riesgo inmediato.

Lee escribió que el proceso con mucha IA hizo que la búsqueda de errores «pareciera más como si estuviera haciendo un análisis de n días incluso en errores nuevos».

Estados Unidos levanta las restricciones de control de exportaciones de Mythos y Fable de Anthropic

Anthropic ha anunciado que sus modelos Fable 5 y Mythos 5 volverán a estar disponibles para el público, ya que llegó a un acuerdo con el Departamento de Comercio para implementar los modelos de IA con nuevas barreras y clasificadores destinados a abordar las fugas.

en un blog Publicado el martes, Anthropic dijo que los controles de exportación que impedían su venta a empresas e individuos extranjeros se levantaron después de semanas de negociaciones con la Casa Blanca y el Departamento de Comercio. La empresa también ha restablecido el acceso al modelo para los usuarios estadounidenses.

Los controles de exportación se implementaron después de que la administración Trump se alarmó por un informe de inteligencia de amenazas de Amazon que afirmaba haber liberado las capacidades de ciberseguridad de Fable.

El día X, el secretario de Comercio, Howard Lutnick, pareció confirmar que se levantarían las restricciones.

«Durante las últimas dos semanas, hemos trabajado estrechamente con Anthropic para analizar y aprobar Fable 5 para garantizar la alineación en todo el gobierno de EE. UU. y fortalecer el liderazgo de Estados Unidos en IA», escribió Lutnick.

La administración impuso controles de exportación después de preocuparse de que el lanzamiento de Fable 5 llevaría a que el modelo fuera liberado, dando a los usuarios acceso a ciberseguridad y otras capacidades que Anthropic ha dicho que podrían causar estragos en la Internet abierta si se colocan en las manos equivocadas. El informe de Amazon convenció a los funcionarios de la administración de que tales fugas estaban en el horizonte inmediato.

Sin embargo, una rareza de la decisión de la administración es que las capacidades descritas en el informe de Amazon, según todos los indicios, no son de vanguardia. Escanear código y analizar cómo explotar las vulnerabilidades de un usuario ya es posible con los modelos existentes.

Anthropic confirmó eso, diciendo que pruebas adicionales encontraron que modelos equivalentes y menores como ChatGPT 5.5, Claude Opus 4.8 y Kimi K2.7 podrían identificar las mismas vulnerabilidades que Fable en el informe de Amazon, mientras que media docena de modelos existentes fueron capaces de producir el mismo código de prueba de concepto que Fable.

Fundamentalmente, Anthropic reiteró que aún no han visto un jailbreak que afecte las restricciones del modelo sobre ciberseguridad y trabajo biológico, aunque llamaron a este caso «un caso límite». De hecho, algunos profesionales de la ciberseguridad se han quejado públicamente de que las barreras de seguridad existentes en Fable 5 bloqueaban muchos trabajos de rutina de ciberseguridad defensiva, además de los casos de uso maliciosos.

«Es importante destacar que la técnica informada no expuso ninguna capacidad cibernética única a nivel de Mythos», continuó el blog. «El comportamiento reflejó un caso límite para las salvaguardias de Fable 5… hay algunas tareas que es poco probable que sean peligrosas pero, sin embargo, están bloqueadas por las salvaguardias por precaución. La técnica reportada permitió el acceso a uno de esos comportamientos, pero solo implicó un trabajo de seguridad cibernética defensiva de rutina».

Anthropic dijo que ha capacitado a nuevos clasificadores de seguridad para identificar y bloquear los comportamientos descritos en el informe de Amazon y notificar a los usuarios cuando suceden, y que las nuevas salvaguardas han sido sometidas a pruebas de estrés por parte del Centro federal de Estándares e Innovación de IA. Los nuevos clasificadores bloquearán las técnicas «el 99,9%» de las veces, pero Anthropic dijo que no se espera que bloqueen todas las capacidades rutinarias de ciberdefensa de menor riesgo, sólo las más dañinas.

Es probable que las restricciones hagan que sea aún más difícil utilizar Fable 5 para la ciberseguridad defensiva. Un efecto que la empresa espera es que el sistema señale solicitudes más «benignas» para tareas rutinarias de codificación y depuración.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

La verdadera amenaza de Shadow AI es el control de acceso – CYBERDEFENSA.MX

La primera ola de preocupación por la IA empresarial fue sencilla. Simplemente eran empleados que pegaban datos confidenciales en herramientas públicas de inteligencia artificial. Los equipos de seguridad respondieron con políticas de uso, bloqueos de dominio y reglas de prevención de pérdida de datos. Esa respuesta tenía sentido en ese momento.

Ya no se ajusta al problema.

La IA en la sombra ha pasado de ser un problema de fuga de datos a un problema de control de acceso. La amenaza no se trata de lo que los empleados escriben en las herramientas de inteligencia artificial. Se trata de qué agentes de IA se ejecutan dentro de la organización, a qué sistemas empresariales están conectados y qué acciones están autorizados o no a realizar.

De herramientas pasivas a actores activos

Los empleados y las unidades de negocio están creando agentes de IA a un ritmo que la mayoría de los equipos de seguridad no pueden seguir. Se están creando asistentes personalizados, agentes de codificación, automatizaciones de flujo de trabajo y aplicaciones de agentes en todos los departamentos, algunos de ellos en plataformas autorizadas, pero muchos a través de extensiones de navegador, funciones nativas de SaaS, herramientas de desarrollo, servidores MCP, agentes basados ​​en terminales y scripts personalizados. Muchos comienzan como experimentos rápidos. Algunos se integran en procesos comerciales críticos en cuestión de días.

El perfil de riesgo de estos agentes es fundamentalmente diferente del de la TI tradicional en la sombra. Una aplicación SaaS no autorizada es un destino de datos. Un agente de IA es un actor que puede llamar a API, usar credenciales almacenadas, recuperar registros, modificar configuraciones, desencadenar flujos de trabajo posteriores y tomar acciones en sistemas de producción, a menudo sin que un humano autorice explícitamente cada paso.

Que un empleado pegue el registro de un cliente en una herramienta pública de inteligencia artificial es un incidente de fuga de datos. Un agente de IA personalizado conectado a Salesforce, Snowflake, GitHub, Gong y Slack es un incidente de control de acceso a punto de suceder. Podría exponer datos, pero también podría realizar acciones de lectura, escritura y eliminación de esos datos. También puede ejecutarse en cuentas de servicio con permisos que nadie auditó y permanecer activo seis meses después de que el empleado que lo creó cambió de rol o dejó la empresa. Nueva investigación de Token Security y Cloud Security Alliance mapea exactamente qué tan extendida se ha vuelto esta exposición.

¿Por qué los controles existentes no lo alcanzan?

La mayoría de los controles de seguridad empresarial se diseñaron para identidades humanas y cargas de trabajo deterministas. Las políticas de IAM, las reglas de DLP y la supervisión de la red suponen un comportamiento predecible y rutas de acceso definidas. Los agentes de IA rompen esos supuestos.

Un agente encargado de resolver una implementación fallida podría leer registros, consultar sistemas de monitoreo, modificar configuraciones de infraestructura, abrir tickets, activar canales de automatización y notificar a los equipos de ingeniería, todo en secuencia, todo usando las mismas credenciales heredadas. Para evitar interrumpir los flujos de trabajo, los desarrolladores otorgan amplios permisos por adelantado. Esos permisos se acumulan. Los agentes heredan privilegios a nivel de creador, el acceso temporal se vuelve permanente y los equipos de seguridad e identidad pierden visibilidad de lo que esas identidades están haciendo realmente.

Bloquear dominios públicos de IA no llega a nada de esto. Cuando un agente tiene credenciales para los sistemas empresariales, ya se ha cruzado el límite. Remediación automatizada de identidades no humanas es donde se cierra esa brecha.

Cómo se ve un inventario real de IA en la sombra

Descubrir la IA en la sombra requiere observar los entornos donde realmente viven los agentes, como plataformas de IA, aplicaciones SaaS con automatización incorporada, cuentas en la nube, herramientas de desarrollo, puntos finales y proveedores de identidad. A continuación se presentan seis preguntas para definir si los equipos de seguridad tienen el control real.

  1. ¿Dónde se crean o instalan los agentes? Esto incluye plataformas obvias de IA, pero también asistentes de codificación, funciones de agentes nativos de SaaS, herramientas de desarrollo local y aplicaciones internas que han agregado silenciosamente capacidades de IA.
  2. ¿Quién es el propietario de cada agente y quién puede utilizarlo? Sin propiedad, no hay responsabilidad. Un agente creado para un equipo financiero de tres personas que se comparte en toda la organización conlleva un perfil de riesgo muy diferente al de uno dirigido a un solo usuario.
  3. ¿A qué recursos y servicios está conectado el agente? Un agente puede parecer inofensivo a nivel de plataforma mientras mantiene conexiones con bases de datos confidenciales o sistemas de producción a través de credenciales que se otorgaron de manera informal y nunca se revisaron.
  4. ¿Qué identidades y secretos utiliza? Los agentes se autentican a través de cuentas de servicio, claves API, tokens OAuth, roles de IAM en la nube y secretos de larga duración. Cada tipo de credencial conlleva diferentes riesgos.
  5. ¿Cuál es la intención del agente y qué ha hecho realmente? La configuración por sí sola no muestra si un agente está leyendo datos, escribiendo registros o accediendo a sistemas fuera de su alcance previsto. Es necesario comprender la intención y el contexto de comportamiento para priorizar la respuesta.
  6. ¿El agente sigue activo? Los datos de Agentic Pulse de Token Security encontraron que el 65,4% de los chatbots agentes nunca se han utilizado desde su creación, pero sus credenciales permanecen activas. Los agentes inactivos con acceso en vivo son una exposición persistente y subestimada.

La curva de madurez para garantizar la seguridad de la IA agente

La mayoría de las organizaciones se encuentran en el comienzo de esto y tienen poco o ningún inventario de agentes. El siguiente paso es obtener visibilidad parcial para saber qué agentes existen, incluso sin el contexto completo. Después de eso, necesitan enriquecimiento y contexto para comprender la intención y asignar la propiedad, el acceso y las credenciales a cada agente. El siguiente paso es aplicar medidas de control con controles automatizados que corrijan los permisos excesivos, notifiquen a los propietarios de agentes inactivos y señalen nuevos agentes que se conectan a sistemas confidenciales.

El objetivo no es bloquear la adopción de la IA. Los equipos están bajo una presión real para utilizar estas herramientas y muchas de las ganancias de productividad son legítimas. Si la seguridad se convierte en un obstáculo, el uso se vuelve más clandestino y invisible. El mejor resultado es la habilitación gobernada para proporcionar un camino para que los equipos implementen agentes con controles automatizados que se ejecutan continuamente en segundo plano.

Esto requiere tratar a los agentes de IA de la misma manera que trataría a cualquier otra identidad en la empresa con descubrimiento continuo, propiedad definida, acceso con alcance y gestión del ciclo de vida desde la creación hasta el desmantelamiento.

La cuestión de la IA en la sombra ha cambiado. Ya no se trata de: ¿qué datos están incorporando los empleados a la IA? La cuestión ahora es: ¿qué agentes operan en nuestro entorno y a qué les dimos acceso? Esas son preguntas diferentes. El segundo es el que define la exposición y el riesgo de una organización. Si estás trabajando en ese inventario ahora, Vale la pena ver cómo otros lo abordan..

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Fallo crítico de VPN en el punto de control explotado para omitir contraseñas en configuraciones IKEv1 – CYBERDEFENSA.MX

Check Point ha advertido sobre la explotación activa de una vulnerabilidad crítica que afecta las implementaciones de VPN de acceso remoto y acceso móvil que están configuradas para utilizar la versión obsoleta. IKEv1 protocolo de intercambio de claves.

La vulnerabilidad, rastreada como CVE-2026-50751 (Puntuación CVSS: 9,3), es un caso de debilidad del flujo lógico en la validación de certificados que permite a un atacante remoto no autenticado eludir la autenticación del usuario y establecer una conexión VPN de acceso remoto sin una contraseña de usuario válida.

«Al explotar una falla lógica en la validación de certificados, un atacante puede establecer una sesión VPN sin poseer una contraseña válida, evitando efectivamente los requisitos de autenticación», Check Point dicho. «Se requiere actividad adicional posterior a la autenticación para acceder a recursos internos o escalar privilegios».

Ciberseguridad

la deficiencia impactos los siguientes productos y versiones –

  • Security Gateways R82.10 Jumbo Hotfix toma 19 o menos, R82 Jumbo Hotfix toma 103 o menos, R81.20 Jumbo Hotfix toma 141 o menos, R81.10 (EOS), R81 (EOS) y R80.40 (EOS)
  • Cortafuegos Spark: R80.20.X (EOS), R81.10.X y R82.00.X

La explotacion exitosa requiere que se cumplan las siguientes condiciones:

  • El acceso remoto VPN o el acceso móvil están habilitados
  • IKEv1 está habilitado para acceso remoto
  • Las puertas de enlace aceptan clientes de acceso remoto heredados
  • Las puertas de enlace no exigen un certificado de máquina para las conexiones

La empresa israelí de ciberseguridad dijo que observó por primera vez indicios de actividad sospechosa el 4 de junio de 2026, y que la primera explotación observada data del 7 de mayo de 2026. Se dice que los esfuerzos de explotación se han intensificado a partir de este mes.

La actividad de explotación, añadió Check Point, se ha limitado a «unas pocas docenas de organizaciones objetivo en todo el mundo». En un caso, la fase post-explotación se ha asociado con una Afiliado de ransomware Qilin.

«Creemos que esta infraestructura de actores de amenazas está explotando otras vulnerabilidades relacionadas con VPN, como las publicadas por Palo Alto. [Networks]Fortinet y F5», señaló. «Identificamos indicadores que sugieren que el actor puede usar el protocolo Tox para comunicarse, un patrón comúnmente asociado con actores de ransomware con motivación financiera».

Ciberseguridad

Un aspecto clave es el uso de una infraestructura de servidor privado virtual (VPS) para realizar los ataques. Específicamente, esto implica confiar en servidores VPS geolocalizados en un país en particular para dirigirse a organizaciones dentro de sus fronteras. Una vez que se estableció el acceso, se descubrió que los atacantes intentaban descargar archivos ELF maliciosos de la infraestructura controlada por el actor.

Algunos aspectos de estos esfuerzos superposición con un informe de Ctrl-Alt-Intel el mes pasado, que destacó el abuso por parte del equipo de ransomware de los dispositivos VPN corporativos para el acceso inicial.

Una revisión más detallada de los componentes VPN afectados ha descubierto una segunda vulnerabilidad, CVE-2026-50752 (puntuación CVSS: 7,40), que puede permitir un ataque de adversario en el medio (AitM) en conexiones VPN de sitio a sitio. No hay evidencia de que la falla haya sido aprovechada en ataques del mundo real.

Cómo Ceros brinda visibilidad y control a los equipos de seguridad en Claude Code – CYBERDEFENSA.MX

Los equipos de seguridad han pasado años creando controles de identidad y acceso para usuarios humanos y cuentas de servicio. Pero una nueva categoría de actor ha entrado silenciosamente en la mayoría de los entornos empresariales y opera completamente fuera de esos controles.

Claude Code, el agente de codificación de IA de Anthropic, ahora se ejecuta en organizaciones de ingeniería a escala. Lee archivos, ejecuta comandos de shell, llama a API externas y se conecta a integraciones de terceros llamadas servidores MCP. Hace todo esto de forma autónoma, con todos los permisos del desarrollador que lo lanzó, en la máquina local del desarrollador, antes de que cualquier herramienta de seguridad de capa de red pueda verlo. No deja ningún rastro de auditoría para cuya captura se construyó la infraestructura de seguridad existente.

Este tutorial cubre Ceros, una capa de confianza de IA creada por Más allá de la identidad que se encuentra directamente en la máquina del desarrollador junto con Claude Code y proporciona visibilidad en tiempo real, aplicación de políticas en tiempo de ejecución y un seguimiento de auditoría criptográfica de cada acción que realiza el agente.

El problema: Claude Code opera fuera de los controles de seguridad existentes

Antes de analizar el producto, es útil comprender por qué las herramientas existentes no pueden abordar este problema.

La mayoría de las herramientas de seguridad empresarial se encuentran en el borde de la red o en la puerta de enlace API. Estas herramientas ven el tráfico después de que sale de la máquina. Para cuando un SIEM ingiere un evento o un monitor de red señala tráfico inusual, Claude Code ya ha actuado: el archivo ya ha sido leído, el comando de shell ya se ha ejecutado y los datos ya se han movido.

El perfil de comportamiento de Claude Code agrava significativamente este problema. Vive de la tierra, utilizando herramientas y permisos que ya están en la máquina del desarrollador en lugar de traer los suyos propios. Se comunica a través de llamadas de modelos externos que parecen tráfico normal. Ejecuta secuencias complejas de acciones que ningún ser humano programó explícitamente. Y se ejecuta con todos los permisos heredados de quien lo lanzó, incluido el acceso a credenciales, sistemas de producción y datos confidenciales que los desarrolladores tienen en sus máquinas.

El resultado es una brecha que las herramientas de la capa de red estructuralmente no pueden cerrar: todo lo que Claude Code hace en la máquina local, antes de que cualquier solicitud abandone el dispositivo. Ahí es donde opera Ceros.

Primeros pasos: dos comandos, treinta segundos

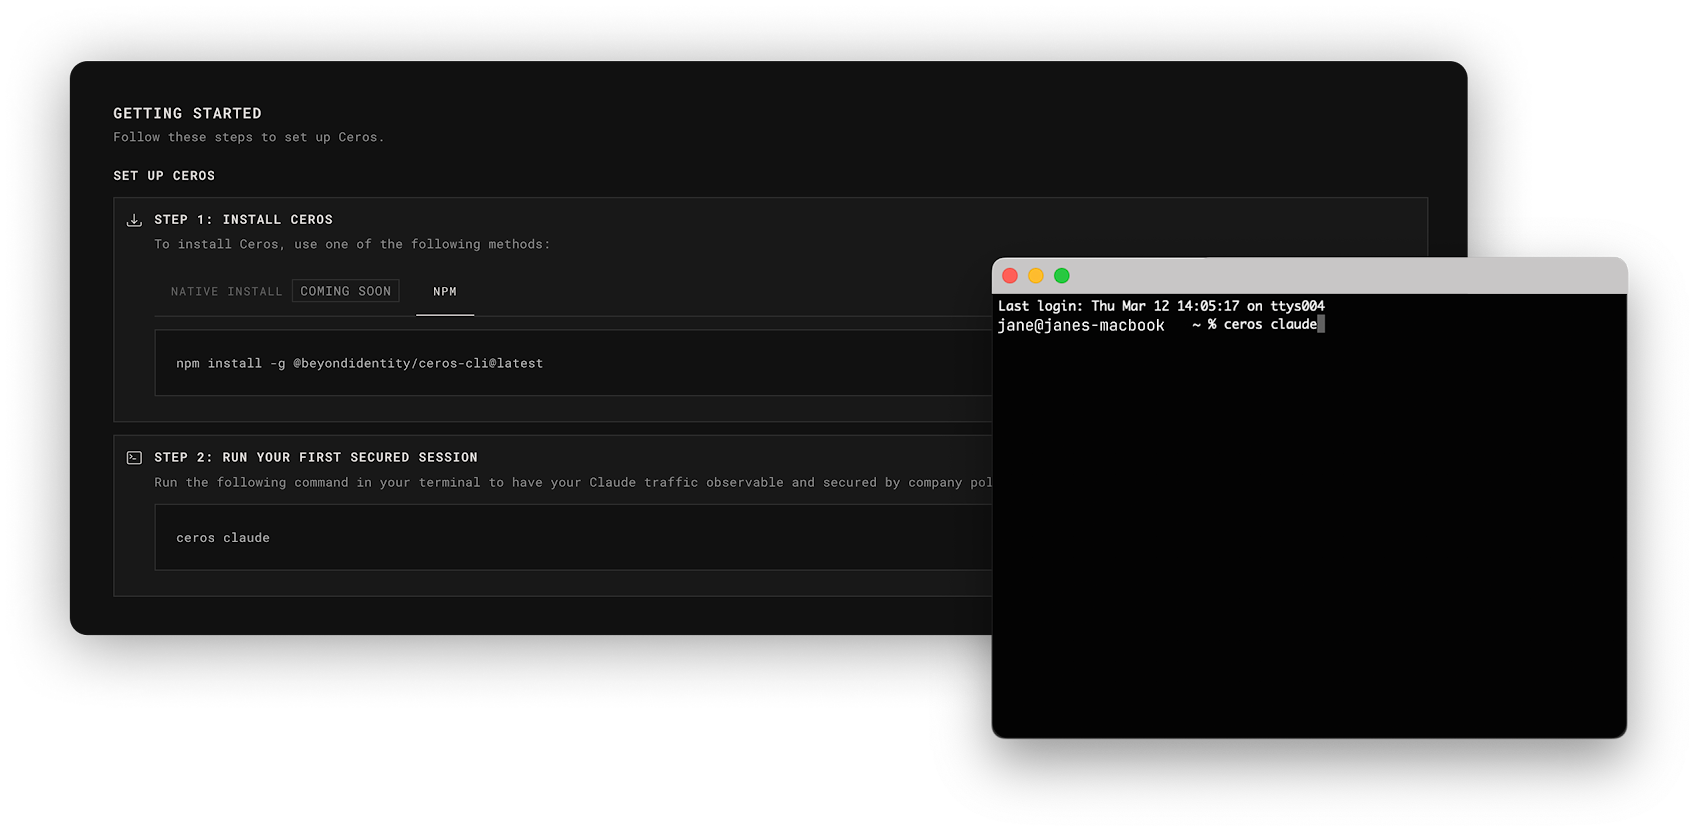
Ceros está diseñado para que la instalación no interrumpa el flujo de trabajo del desarrollador. La configuración requiere dos comandos:

curl -fsSL https://agent.beyondidentity.com/install.sh | bash

ceros claude

El primer comando instala la CLI. El segundo lanza Claude Code a través de Ceros. Se abre una ventana del navegador, solicita una dirección de correo electrónico y envía un código de verificación de seis dígitos. Después de ingresar el código, Claude Code se inicia y funciona exactamente como antes. Desde la perspectiva del desarrollador, nada ha cambiado.

Para implementaciones en toda la organización, los administradores pueden configurar Ceros para que se solicite a los desarrolladores que se inscriban automáticamente cuando inicien Claude Code. La seguridad se vuelve invisible para el desarrollador, que es la única forma en que la seguridad se adopta a escala.

Una vez inscrito, antes de que Claude Code genere un único token, Ceros captura el contexto completo del dispositivo, incluido el sistema operativo, la versión del kernel, el estado de cifrado del disco, el estado de arranque seguro y el estado de protección del endpoint, todo en menos de 250 milisegundos. Captura la ascendencia completa del proceso de cómo se invocó Claude Code, con hashes binarios de cada ejecutable en la cadena. Y vincula la sesión a una identidad humana verificada a través de la plataforma de Beyond Identity, firmada con una clave criptográfica vinculada al hardware.

La consola: vea lo que Claude Code ha estado haciendo realmente

Después de registrar un dispositivo y ejecutar Claude Code normalmente durante unos días, navegar a la consola de administración de Ceros revela algo que la mayoría de los equipos de seguridad nunca antes habían visto: un registro completo de lo que Claude Code ha estado haciendo realmente en su entorno.

La vista de conversaciones muestra cada sesión entre un desarrollador y Claude Code en todos los dispositivos registrados, enumerados por usuario, dispositivo y marca de tiempo. Al hacer clic en cualquier conversación se muestra el intercambio completo entre el desarrollador y el agente. Pero entre las indicaciones y las respuestas, algo más es visible: llamadas a herramientas.

Cuando un desarrollador le pregunta a Claude Code algo tan simple como «¿qué archivos hay en mi directorio?», el LLM no simplemente sabe la respuesta. Le indica al agente que ejecute una herramienta en la máquina local, en este caso bash ls -la. Ese comando de shell se ejecuta en el dispositivo del desarrollador con los permisos del desarrollador. Una pregunta casual desencadena una ejecución real en una máquina real.

La vista Conversaciones muestra cada una de estas invocaciones de herramientas en cada sesión. Para la mayoría de los equipos de seguridad, esta es la primera vez que ven estos datos.

La vista Herramientas tiene dos pestañas. La pestaña Definiciones muestra todas las herramientas disponibles para Claude Code en el entorno inscrito, incluidas herramientas integradas como Bash, ReadFile, WriteFile, Edit y SearchWeb, así como todos los servidores MCP que los desarrolladores han conectado a sus agentes. Cada entrada incluye el esquema completo de la herramienta: las instrucciones dadas al LLM sobre lo que hace la herramienta y cómo invocarla.

La pestaña Llamadas muestra lo que realmente se ejecutó. No sólo lo que existe, sino lo que se invocó, con qué argumentos y lo que se devolvió. Los equipos de seguridad pueden profundizar en cualquier llamada de herramienta individual y ver el comando exacto que se ejecutó, los argumentos pasados ​​y el resultado completo que se obtuvo.

La vista del servidor MCP Es donde muchos equipos de seguridad tienen su momento de descubrimiento más significativo. Los servidores MCP son la forma en que Claude Code se conecta a herramientas y servicios externos, incluidas bases de datos, Slack, correo electrónico, API internas e infraestructura de producción. Los desarrolladores los agregan de manera casual, pensando en la productividad más que en la seguridad. Cada uno es una ruta de acceso a datos que nadie revisó.

El panel de Ceros muestra cada servidor MCP conectado a Claude Code en todos los dispositivos registrados, cuándo se vio por primera vez, en qué dispositivos aparece y si ha sido aprobado. Para la mayoría de las organizaciones, la brecha entre lo que los equipos de seguridad asumieron que estaba conectado y lo que realmente está conectado es significativa.

Políticas: Aplicación de controles en el código Claude en tiempo de ejecución

La visibilidad sin gobernanza pone de manifiesto el riesgo, pero no lo previene. La sección de Políticas es donde Ceros pasa de la observabilidad a la aplicación, y donde la historia del cumplimiento se vuelve concreta.

Políticas en Ceros se evalúan en tiempo de ejecución, antes de que se ejecute la acción. Esta distinción es importante para el cumplimiento: el control opera en el momento de la acción, no reconstruido después del hecho.

Lista de permitidos del servidor MCP es la política de mayor impacto que la mayoría de las organizaciones escriben primero. Los administradores definen una lista de servidores MCP aprobados y configuran el valor predeterminado para bloquear todo lo demás. A partir de ese momento, cualquier instancia de Claude Code que intente conectarse a un servidor MCP no aprobado se bloquea antes de que se establezca la conexión y el intento se registra.

Políticas a nivel de herramienta Permitir a los administradores controlar qué herramientas Claude Code puede invocar y bajo qué condiciones. Una política puede bloquear completamente la herramienta Bash para equipos que no necesitan acceso de shell por parte de sus agentes. Puede permitir lecturas de archivos dentro del directorio del proyecto mientras bloquea lecturas en rutas confidenciales como ~/.ssh/ o /etc/. El motor de políticas evalúa no sólo qué herramienta se está utilizando sino también qué argumentos se están pasando, lo cual es la diferencia entre una política útil y un teatro de políticas.

Requisitos de postura del dispositivo sesiones de Gate Claude Code sobre el estado de seguridad de la máquina. Una política puede requerir que se habilite el cifrado de disco y que se ejecute la protección de endpoints antes de que se permita iniciar una sesión. Ceros reevalúa continuamente la postura del dispositivo durante toda la sesión, no solo al iniciar sesión. Si la protección de endpoints está deshabilitada mientras Claude Code está activo, Ceros lo ve y actúa en consecuencia según la política.

El registro de actividad: evidencia lista para auditoría

El Registro de actividad es donde Ceros se vuelve directamente relevante para los equipos de cumplimiento. Cada entrada no es simplemente un registro; es una instantánea forense del entorno en el momento exacto en que se invocó el Código Claude.

Una única entrada de registro contiene la postura de seguridad completa del dispositivo en ese momento, la ascendencia completa del proceso que muestra cada proceso en la cadena que invocó Claude Code, firmas binarias de cada ejecutable en esa ascendencia, la identidad del usuario a nivel de sistema operativo vinculada a un humano verificado y cada acción que Claude Code realizó durante la sesión.

Esto es importante para el cumplimiento porque los auditores exigen cada vez más pruebas de que los registros son inmutables. Los archivos de registro estándar que los administradores pueden editar no cumplen este requisito. Ceros firma cada entrada con una clave criptográfica vinculada al hardware antes de salir de la máquina. El registro no se puede modificar después del hecho.

Para los marcos que requieren registros de auditoría a prueba de manipulaciones, incluidos CC8.1 de SOC 2, AU-9 de FedRAMP, requisitos de control de auditoría de HIPAA y Requisito 10 de PCI-DSS v4.0, este es el artefacto de evidencia específico que satisface el control. Cuando un auditor solicita evidencia de monitoreo y controles de acceso a agentes de IA, la respuesta es una exportación desde el panel de Ceros que cubre todo el período de auditoría, firmada criptográficamente, con atribución de usuario y contexto del dispositivo en cada entrada.

Implementación de MCP administrada: estandarización de las herramientas de Claude Code en toda la organización

Para las organizaciones que desean estandarizar las herramientas disponibles para Claude Code en lugar de bloquear únicamente las no aprobadas, Ceros proporciona implementación de MCP administrada desde la consola de administración.

Los administradores pueden enviar servidores MCP aprobados a la instancia de Claude Code de cada desarrollador desde una única interfaz, sin necesidad de ninguna configuración del desarrollador. El servidor MCP aparece automáticamente en el agente del desarrollador en el próximo lanzamiento.

Combinado con la lista de permitidos del servidor MCP, esto crea un modelo de gobierno completo: los administradores definen qué se requiere, qué se permite y qué se bloquea. Los desarrolladores trabajan dentro de ese ámbito sin fricciones.

El panel: postura de riesgo de IA agente en toda la organización

Lo que viene es El tablerouna vista única de la postura de riesgo de la IA en toda su organización inscrita. Mientras que las vistas a nivel de sesión le indican lo que hizo el agente de un desarrollador, el Panel le informa lo que está sucediendo en toda la flota: cuántos dispositivos están aprovisionados, inscritos y ejecutando activamente Claude Code, con señalización automática cuando las brechas de adopción indican que los agentes se están ejecutando fuera de la ruta de inscripción de Ceros y fuera de sus controles. Inscribirse para recibir una notificación cuando se envíe The Dashboard.

Conclusión

La brecha de seguridad que crea Claude Code no está en el borde de la red. Es en la máquina del desarrollador, donde opera el agente antes de que cualquier herramienta de seguridad existente pueda verlo. Ceros cierra esa brecha viviendo donde vive el agente, capturando todo antes de que se ejecute y produciendo evidencia firmada criptográficamente sobre la cual los equipos de seguridad y cumplimiento pueden actuar.

Para los equipos de seguridad cuyas organizaciones han implementado Claude Code y están comenzando a considerar lo que eso significa para su postura y controles de auditoría, el punto de partida es la visibilidad. No se puede gobernar lo que no se puede ver y, hasta ahora, no ha habido ninguna herramienta que pueda mostrar lo que Claude Code estaba haciendo realmente.

Ceros ya está disponible y comenzar es gratis. Los equipos de seguridad pueden registrar un dispositivo y ver la actividad de su Código Claude por primera vez en más allá de la identidad.ai.

Ceros está desarrollado por Beyond Identity, que cumple con SOC 2/FedRAMP y se puede implementar como SaaS en la nube, autohospedado o totalmente aislado en las instalaciones.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Nueva plantilla RFP para el control del uso y la gobernanza de la IA – CYBERDEFENSA.MX

A medida que la IA se convierte en el motor central de la productividad empresarial, los líderes de seguridad finalmente obtienen luz verde (y el presupuesto) para asegurarla. Pero se está desarrollando una crisis silenciosa en la sala de juntas: muchas organizaciones saben que necesitan «gobernanza de la IA», pero no tienen idea de lo que realmente están buscando.

El dilema del CISO: tiene el presupuesto para IA, pero ¿tiene los requisitos?

A medida que la IA se convierte en el motor central de la productividad empresarial, los líderes de seguridad finalmente obtienen luz verde (y el presupuesto) para asegurarla. Pero se está desarrollando una crisis silenciosa en la sala de juntas: muchas organizaciones saben que necesitan «gobernanza de la IA», pero no tienen idea de lo que realmente están buscando.

Sin una forma estructurada de evaluar el creciente mercado de soluciones de control de uso de IA (AUC), los equipos corren el riesgo de «invertir» en herramientas heredadas que nunca se crearon para la era de los flujos de trabajo agentes y las extensiones de navegador oculto.

un nuevo Guía RFP para evaluar soluciones de control de uso y gobernanza de IA ha sido lanzado para resolver este problema exacto. No es sólo una lista de verificación; es un marco técnico diseñado para ayudar a los arquitectos de seguridad y CISO a pasar de objetivos vagos de «seguridad de IA» a criterios de proyecto específicos y mensurables.

Detener la lucha contra la proliferación de aplicaciones; Comience a gobernar las interacciones

La sabiduría convencional dice que para proteger la IA, es necesario catalogar cada aplicación que tocan sus empleados. Esta es una batalla perdida. La Guía RFP aboga por un cambio contrario a la intuición: la seguridad de la IA no es un problema de «aplicaciones»; es un problema de interacción.

Si te concentras en la aplicación, siempre estarás poniéndote al día con las más de 500 nuevas herramientas basadas en GPT que se lanzan cada semana. Si te concentras en el interacción (es decir, en el momento en que se escribe un mensaje o se carga un archivo), usted obtiene un control independiente de las herramientas.

El beneficio para usted: Al utilizar esta RFP para exigir una «inspección a nivel de interacción», deja de ser un cuello de botella para la innovación y comienza a ser un guardián de los datos, independientemente de qué herramienta de «IA en la sombra» acaba de descubrir su equipo de marketing.

Por qué su pila de seguridad actual no pasa la prueba de IA

Muchos proveedores afirman que «hacen seguridad de IA» como una característica de casilla de verificación dentro de su CASB o SSE. La Guía RFP le ayuda a comprender este marketing. La mayoría de las herramientas heredadas dependen de la visibilidad de la capa de red, que no ve lo que sucede dentro de un panel del lado del navegador o un complemento IDE cifrado.

La Guía obliga a los proveedores a responder las preguntas difíciles:

  • ¿Puedes detectar el uso de IA en modo incógnito?
  • ¿Admite navegadores «nativos de IA» como Atlas, Dia o Comet?
  • ¿Puedes distinguir entre una identidad corporativa y una personal en una misma sesión?

El beneficio para usted: Este enfoque estructurado evita el «lavado de funciones» al obligar a los proveedores a demostrar que pueden operar en el punto de interacción sin requerir agentes de punto final pesados ​​ni cambios disruptivos en la red.

Los ocho pilares de un proyecto maduro de gobernanza de la IA

La plantilla RFP proporciona un sistema de calificación técnica en ocho dominios críticos para garantizar que la solución elegida esté preparada para el futuro:

Sección Lo que realmente estás probando
1. Descubrimiento y cobertura de IA Visibilidad en navegadores, SaaS, extensiones e IDE.
2. Conciencia contextual ¿La herramienta entiende? OMS esta preguntando y por qué?
3. Gobernanza de políticas ¿Se puede bloquear la PII pero permitir resúmenes benignos?
4. Aplicación en tiempo real Detener una fuga antes Se presiona la tecla «Enter».
5. Auditabilidad Proporcionar informes «listos para el cumplimiento» para la junta.
6. Ajuste arquitectónico ¿Se puede implementar en horas sin interrumpir la red?
7. Implementación y gestión Garantizar que la herramienta no sea una carga para su personal de TI.
8. Preparación del proveedor para el futuro Preparación para flujos de trabajo autónomos impulsados ​​por agentes.

La gobernanza no es un documento de política. Son controles ejecutables y mensurables.

El objetivo de esta RFP no es sólo recopilar datos; es para calificarlo. La Guía incluye un formato de respuesta que requiere que los proveedores proporcionen algo más que un simple «Sí/No». Más bien, deben describir la cómo y proporcionar referencias.

Este nivel de estructura elimina las conjeturas en el ámbito de las adquisiciones. En lugar de un «sentimiento» subjetivo acerca de un proveedor, obtiene una comparación basada en puntajes de cómo manejan los riesgos del mundo real, como inyecciones rápidas y entornos BYOD no administrados.

Su próximo paso: defina sus requisitos antes de que el mercado los defina por usted

Utilice el Guía RFP para evaluar soluciones de control de uso de IA para tomar la iniciativa. Le ayudará a estandarizar su evaluación, acelerar su investigación y, en última instancia, permitir una adopción segura de la IA que crezca con el negocio.

Descargue la guía y la plantilla de RFP aquí para comenzar a construir su marco de gobernanza de IA hoy.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.