98 Zero-Days, Rogue AI Agents, $100M Crypto Theft, 700 Supermarkets Hit and More – CYBERDEFENSA.MX

The worst problems don’t always come with a warning. Sometimes they arrive through a service everyone trusts, a device someone bought, or a system nobody thought to check. By the time something looks wrong, the damage may already be done.

This week had plenty of that. Trusted connections became a problem. Hardware wasn’t as safe as it looked. Old bugs found new victims, and some systems were left so exposed that breaking in barely required any effort. Even AI agents crossed lines they weren’t supposed to.

Some attacks were clever. Others were painfully simple. The full recap shows just how much can go wrong, and how little it sometimes takes.

⚡ Threat of the Week

ConnectWise Suspends Cloud Backup Following Unauthorized Access — ConnectWise disabled seven ConnectWise application identities as it continues its investigation into an incident in which unknown threat actors obtained unauthorized access to the application identities and compromised Microsoft 365 tenants. The IT management software provider said it took the action on October 17, 2026, at 07:00 UTC, adding it has also suspended Cloud Backup service by revoking certificates used for affected application connections across all users.

🔔 Top News

  • BeyondTrust Remote Support Flaw Exploited as 0-Day — The China-nexus cyber espionage group tracked as Armory Castle (previously UNC5221 or Warp Panda) exploited a newly disclosed security flaw in BeyondTrust Remote Support (formerly Bomgar) as a zero-day in late August 2026. The vulnerability, tracked as CVE-2026-102764 (CVSS score: 9.3), is a case of improper origin validation in an internal messaging component that could be exploited by a remote attacker to perform file operations on an affected appliance. According to Google-owned Mandiant, the attack involved the deployment of a lightweight PHP web shell codenamed SAWFLY for interactive remote access and a tunneling program called BARECLAW to route traffic through the device. Only a small number of organizations are assessed to be impacted.
  • Microsoft Disrupts 3 Phishing Kits Linked to Over 1 Billion Scam Messages — Microsoft says it has dismantled a criminal marketplace that sold three phishing kits, namely CoGUI (aka NX or FA), Haozi (aka Phoenix), and Iron Man System, that were responsible for sending over 1 billion malicious messages to more than 75,000 organizations worldwide. Redmond said it took down Yam Store (aka Storm-3119), a coordinated underground network that offered commercial phishing-as-a-service (PhaaS) toolkits that allowed other threat actors to readily purchase and deploy phishing pages and steal data and credentials. The kits were also capable of advanced evasion, such as geofencing, fake CAPTCHA gates, IP address blocklists and allowlists, and anti-detection configurations. Yam Store functioned as an initial access broker, peddling not just phishing kits but also infrastructure built on compromised or fraudulently obtained Microsoft and Google cloud environments.
  • Ledger Finds Unauthorized Hardware Implants — Cryptocurrency hardware maker Ledger temporarily paused sales of its products via CryptoBilis and other third-party resellers in Southeast Asia and Germany after a backdoor embedded into a handful of wallets led to the theft of an estimated $100 million in cryptocurrency. The implants are said to be an advanced version of a backdoor that hardware hacker Joe Grand found earlier this year and notified Ledger in March 2026. It’s not clear how this occurred, but signs point to a compromise of Ledger’s supply chain. One of the victims of the incident is a fraudster who engaged in a task scam and lost more than $4.8 million. «In this task scam, people were paid to fake sales and reviews of real items,» Chainalysis said. «Then a ‘negative balance’ appeared, and they were told to add their own money in order to get paid. On Sep 22, the person behind the scam moved the proceeds into three separate Ledger addresses. On Oct 9, thieves emptied all three. One transfer each, into the same wallet.» According to cybersecurity journalist Kim Zetter, Trezor wallet devices sold by third-party non-authorized sellers have also been found to contain implants that generated pre-determined seed phrases so as to allow the attackers to guess them easily and gain access to the accounts.
  • Pwn2Own Ireland Demos 98 0-Days — The Pwn2Own Ireland 2026 hacking contest saw white-hat hackers exploiting 98 zero-day flaws, earning them a collective $1,262,000 in rewards. Ikotas Labs came first with 42.5 Master of Pwn points and $361,000 in cash after discovering 12 unique bugs. Xint and Team ZyGoat secured second and third spots. Ikotas Labs, Xint, and Mobile Hacking Lab broke into Google’s Pixel 10, earning them $150,000, $300,000, and $112,500, respectively. Vendors are expected to patch the zero-days disclosed during the competition within 90 days before the details are publicly disclosed.
  • OpenAI Disclosed New Misalignment Cases — OpenAI said internal models hacked more websites, bypassed browsing restrictions, and used cryptocurrency from a wallet it couldn’t otherwise access, in the latest set of disclosures where its agents carried out unethical and likely illegal acts. In all, the company reported seven new incidents. The development came as the Indian Computer Emergency Response Team (CERT-In) said it received «multiple voluntary disclosures from AI model providers» whose models, during research and evaluation runs on the open internet, accessed personal data from Indian organizations. The agents found their way in through credentials and connection settings left exposed in app configurations, public code repositories, and overly permissive cloud roles. CERT-In did not name the providers or affected organizations.
  • OpenAI Engineer Charged — The U.S. Department of Justice charged an OpenAI engineer, Abdulrahman Alfozan, with attempting to intercept oral communications after allegedly planting a recording device in an executive conference room. Prosecutors claimed company security staff found a second device in his bag. CCTV footage placed the defendant near the conference room on several dates. Alfozan allegedly had no authority to access or participate in meetings held in the room, which is often reserved for the highest-level discussions. In a subsequent filing, federal prosecutors revealed that Alfozan had booked a one-way ticket from San Francisco to Saudi Arabia with his wife and a third family member before his arrest on October 9, 2026.
  • Attacks on French Refrigeration Systems — Cyber attacks on Danfoss- and Copeland-managed refrigeration systems pushed temperatures as high as 50°C (122°F) for roughly six hours, impacting over 700 French supermarkets and forcing them to discard food. French cybersecurity authorities advised supermarkets to disconnect them from the internet. The attacks targeted Intermarché and Netto, Coopérative U, Carrefour, Monoprix, and E.Leclerc. The affected systems are said to be internet-facing and running outdated firmware. «The username is admin and the password changes every day automatically to.. the current date,» security researcher Kevin Beaumont said. «Every single one is like this. You can just log in and change the temperature. Anybody can do it, easily scriptable.» To make matters worse, the affected stores likely also failed to put the devices behind a VPN and create an allowlist of trusted IP addresses permitted to log in. «Two things would have changed the outcome,» Pen Test Partners said. «Cyber hygiene would have prevented the access: take the controller off the public internet, put remote access behind a VPN and an IP allowlist, bring third-party kit onto the network in a controlled, owned and documented way rather than leaving it on a contractor’s own connection, change known and default credentials, and patch to a current release.» Multiple vulnerabilities have been disclosed in the affected models, with Claroty warning that the issues could be exploited to «defrost the food.»
  • Collabora RCE Flaw Exploited to Backdoor Nextcloud Servers — Threat actors are exploiting a critical command execution flaw, tracked as CVE-2026-110447 (CVSS score: 9.2), in the Collabora Online – Built-in CODE Server app for Nextcloud to backdoor servers. It has been patched in version 26.4.303. The attacks involve issuing a malicious request to the app’s «proxy.php» endpoint to trigger command injection and plant a PHP web shell with the end goal of conducting reconnaissance and searching for password databases, password manager artifacts, and cryptocurrency wallets.

‎️‍🔥 Trending CVEs

Bugs drop weekly, and the gap between a patch and an exploit is shrinking fast. These are the heavy hitters for the week: high-severity, widely used, or already being poked at in the wild.

Check the list, patch what you have, and hit the ones marked urgent first — CVE-2026-9192, CVE-2026-85947, CVE-2026-85948, CVE-2026-85955, CVE-2026-85956, CVE-2026-9191 (Progress Software MarkLogic Server), CVE-2026-97229, CVE-2026-92883, CVE-2026-16301, CVE-2026-14814 (GitLab), CVE-2026-103521, CVE-2026-103522, CVE-2026-103523, CVE-2026-103524, CVE-2026-103526, CVE-2026-103527, CVE-2026-103528, CVE-2026-103529, CVE-2026-103535, CVE-2026-103537, CVE-2026-107248 (Thelia), CVE-2026-105445 (Docker), CVE-2026-89111, CVE-2026-89110, CVE-2026-89107, CVE-2026-89108, CVE-2026-89113 (SAP), CVE-2026-39919 (Ghostscript), CVE-2026-103849 aka BlockStrap, CVE-2026-92909, CVE-2026-91013, CVE-2026-100133, CVE-2026-92464, CVE-2026-105899, CVE-2026-106622, CVE-2026-105903, CVE-2026-106612, CVE-2026-106624, CVE-2026-75994, CVE-2026-106620, CVE-2026-90530, CVE-2026-106621, CVE-2026-106619, CVE-2026-90532, CVE-2026-48383, CVE-2026-48382, CVE-2026-105895, CVE-2026-103848, CVE-2026-75732, CVE-2026-90531, CVE-2026-83662, CVE-2026-106630, CVE-2026-106629, CVE-2026-106626 (Adobe), CVE-2026-110005 (Komodo Periphery Agent), CVE-2026-16753 (Lowcoder), CVE-2026-104937 (Shopware), CVE-2026-107656 (Fortinet FortiSandbox), CVE-2026-106173 (Fortinet FortiSIEM), CVE-2026-108184, CVE-2026-108185, CVE-2026-53420, CVE-2026-53418 (Zoom), CVE-2026-107815, CVE-2026-107821, CVE-2026-102523, CVE-2026-107819, CVE-2026-107814 (MariaDB), CVE-2026-78401, CVE-2026-78406, CVE-2026-16916, CVE-2026-16823, CVE-2026-19491 (IBM Verify Identity Access and Security Verify Access), CVE-2026-96951, CVE-2026-108398, CVE-2026-92707, CVE-2026-70242, CVE-2026-102866, CVE-2026-105016, CVE-2026-65674, CVE-2026-83498 (Microsoft Windows), CVE-2026-74580 aka Vghost, CVE-2026-99999 aka PwnEscape (Linux kernel), CVE-2026-110152, CVE-2026-110149, CVE-2026-110136, CVE-2026-110161, CVE-2026-110165, CVE-2026-110148, CVE-2026-110151, CVE-2026-110922 (Google Chrome), from CVE-2026-109704 through CVE-2026-109733 (Mozilla Firefox), CVE-2026-84419, CVE-2026-84420, CVE-2026-53562, CVE-2026-53563, CVE-2026-53564 (Citrix), CVE-2026-93637, CVE-2026-93635, CVE-2026-73571, CVE-2026-10631, CVE-2026-50055 (Zimbra Collaboration Suite), CVE-2026-0322 (Palo Alto Networks PAN-OS), CVE-2026-76519 (Cisco Secure Email Gateway), CVE-2026-110447 (Collabora Online – Built-in CODE Server app), CVE-2026-39949 (Cacti), CVE-2026-0702 (VidShop – Shoppable Videos for WooCommerce WordPress plugin), CVE-2026-106126 (Tenable Identity Exposure), CVE-2026-103947, CVE-2026-103946 (Tenable Nessus), CVE-2026-105672, CVE-2026-105673, CVE-2026-105674 (TP-Link Tapo C325WB), CVE-2026-92392, from CVE-2026-86409 through CVE-2026-86415, from CVE-2026-87862 through CVE-2026-87866, from CVE-2026-92387 through CVE-2026-92391 (curl), CVE-2026-15176, CVE-2026-93479, CVE-2026-97205, CVE-2026-95101, CVE-2026-97629 (F5 NGINX), CVE-2026-100156, CVE-2026-96679, CVE-2026-96681 (Bisheng), CVE-2026-34073 (multiple TLS libraries), CVE-2026-44825 (Apache Solr), CVE-2026-104334, CVE-2026-97676, CVE-2026-97678, CVE-2026-97673, CVE-2026-97655, CVE-2026-97679, CVE-2026-88962, CVE-2026-93674, CVE-2026-93675 CVE-2026-104335, CVE-2026-85025, CVE-2026-79724, CVE-2026-81941, CVE-2026-81204, CVE-2026-81211, CVE-2026-81940, CVE-2026-78569, CVE-2026-78575, CVE-2026-76059, CVE-2026-79742, CVE-2026-78571, CVE-2026-105740 (Langflow), CVE-2026-94134, CVE-2026-94135 (Apache Airflow), CVE-2026-81983 (Adobe Acrobat), CVE-2026-79610, CVE-2026-102700, CVE-2026-102701, CVE-2026-79611 (Xen Project/Citrix XenServer), CVE-2026-70111 (Microsoft Windows Server), CVE-2026-23870 (React Server Components), CVE-2026-103059, CVE-2026-70357, CVE-2026-101027, CVE-2026-89430, CVE-2026-104632, CVE-2026-94205 (Gitea), CVE-2026-16516, CVE-2026-83540, CVE-2026-84897, CVE-2026-83540 (WolfSSH), GHSA-673q-mjm6-r5xr, CVE-2026-96889, GHSA-p3m5-59mp-jv5r (Next.js), CVE-2026-108097, CVE-2026-108099 (Drupal), CVE-2026-15911 (confluent-kafka), CVE-2026-102764 (BeyondTrust Remote Support), CVE-2025-61624 (Fortinet FortiOS, FortiPAM, FortiProxy, and FortiSwitchManager), CVE-2026-104935 (Ivanti Connect Secure), and multiple vulnerabilities in Google BoringSSL.

🎥 Cybersecurity Webinars

  • How to Find Hidden AI Agents on Employee Devices and Bring Them Under Control → AI agents are quietly becoming a new insider threat, gaining access to company data, credentials, and internal systems without adequate security oversight. Join this webinar to learn how to uncover hidden AI agents on employee devices, detect malicious agent skills, identify risky permissions, and put practical controls in place before they lead to a security incident.
  • How to Find Security Gaps and Build Faster Defenses Against AI-Powered Cyberattacks → AI-powered cyberattacks are evolving faster than traditional defenses can keep up. Join this webinar to learn how to assess your organization’s AI threat readiness, uncover critical security gaps, strengthen detection and response capabilities, and build a practical defense strategy against emerging AI-driven threats.

📰 Around the Cyber World

  • Meta said it addressed an issue after reports emerged that some Ray-Ban Meta smart glasses were recording people’s conversations without the wearer knowing. The recordings occurred without users saying the «Hey, Meta» prompt phrase. «This issue has been resolved,» Meta told Android Authority. «People can manage, review, and delete voice logs of their interactions with Meta AI via settings at any time.» Meta did not say what caused the smart glasses to record people without user consent, or how many of them were affected.
  • Fortra said it’s tracking a 12-fold increase in emails using requests for quotation, project invitations, and procurement inquiries as phishing lures from October 2025 to September 2026. «These messages impersonate prospective buyers seeking pricing, availability, or project participation,» Fortra said. «Their purpose is not to obtain a legitimate quote, but to persuade a recipient to access an attacker-controlled file-sharing, document-viewing, or procurement portal.»
  • A fake download site for the WatchGuard Mobile VPN with SSL («watchguard-vpn[.]net») has been observed using a browser pop-up prompt to steal the victim’s VPN server address, username, and password. As of October 13, the domain was offline. «In a unique twist, after collecting credentials twice (the first attempt gets rejected as ‘incorrect’ in a likely attempt to collect multiple credentials), the site then downloads the genuine, validly signed WatchGuard installer directly from WatchGuard’s own content delivery network (CDN), meaning there is no malicious file for endpoint security tools to flag,» Huntress said. «Meanwhile, unbeknownst to the victim, the threat actor now has access to their credentials, giving them access to victims’ networks.»
  • A set of 42 malicious RubyGems packages has used typosquatting, brandjacking, and plausible utility names to target cryptocurrency and Web3 developers. The packages are designed to spawn a reverse shell and download a crypto theft kit capable of rerouting cryptocurrency transactions by replacing the destination address with an attacker-controlled wallet and harvesting wallet material, such as seed phrases and private keys. The names of some of the packages are: lightinng-invoice, cryoto-toolbox, etheremu.rb, bitcoin-rpc-lite, web3-sign-helper, and crypto-mnemonic-tools. The activity has been codenamed Ghost Dev by Open Source Malware.
  • GreyNoise said it has observed a spike in scanning and exploitation attempts targeting Digital Video Recorders (DVRs) in Ukraine between September 21 and October 1, 2026. The majority of the activity attempts to exploit CVE-2021-36260, which allows unauthenticated command injection against unpatched Hikvision products.
  • A series of email campaigns have been targeting the accommodation industry with fake guest complaints or reviews that deliver blockchain technology-abusing malware. «These emails appear to likely be a continuation of a prior series of predominantly Booking.com-spoofing emails that were seen delivering various remote access trojans (RAT) via ClickFix fake CAPTCHA websites,» Cofense said. The activity leveraged the Ethereum and TON blockchains, a technique called EtherHiding, to deliver EtherRAT and TONResolver malware.
  • As AI agents increasingly are being used to automate coding workflows, it increases the risk associated with credential exposure, Trellix warned. «Agents constantly take credentials out of the safe places your operating system keeps them, and put them somewhere far more exposed,» Trellix said. «This happens as a normal side effect of everyday work. And even good security telemetry has a hard time distinguishing this from a developer doing their job — or from an attacker who is already inside.»
  • MITRE released version 20 of its ATT&CK framework, adding entries that cover AI abuse, MFA bypass, and recent attacks on water utilities. This includes nine new Techniques and Sub-Techniques under the Enterprise domain for prompt injection, AI-enabled exfiltration, AI result poisoning, attacks on AI-assisted defenses, CAPTCHA (Completely Automated Public Turing test to tell Computers and Humans Apart) evasion, and application-specific password theft. For Mobile, MITRE also un-deprecated a technique for delivering malicious apps outside official app stores, last included in v11.
  • Fake AI tool campaigns that impersonate Claude, ChatGPT, GitHub Copilot, Gemini, and other AI brands are being used to plant infostealers on compromised systems using ClickFix lures. Some of the prominent targets include the U.S. and India. «The attacks share one trait: the employee performs the decisive step,» ANY.RUN said. «They paste an ‘install command,’ run a convincing installer, or sign in to a fake window. That can put source code, cloud and AI API keys, active business sessions, ad accounts, and billing access at risk, turning a single user action into potential data exposure, account compromise, financial loss, or disruption to development and marketing operations.»
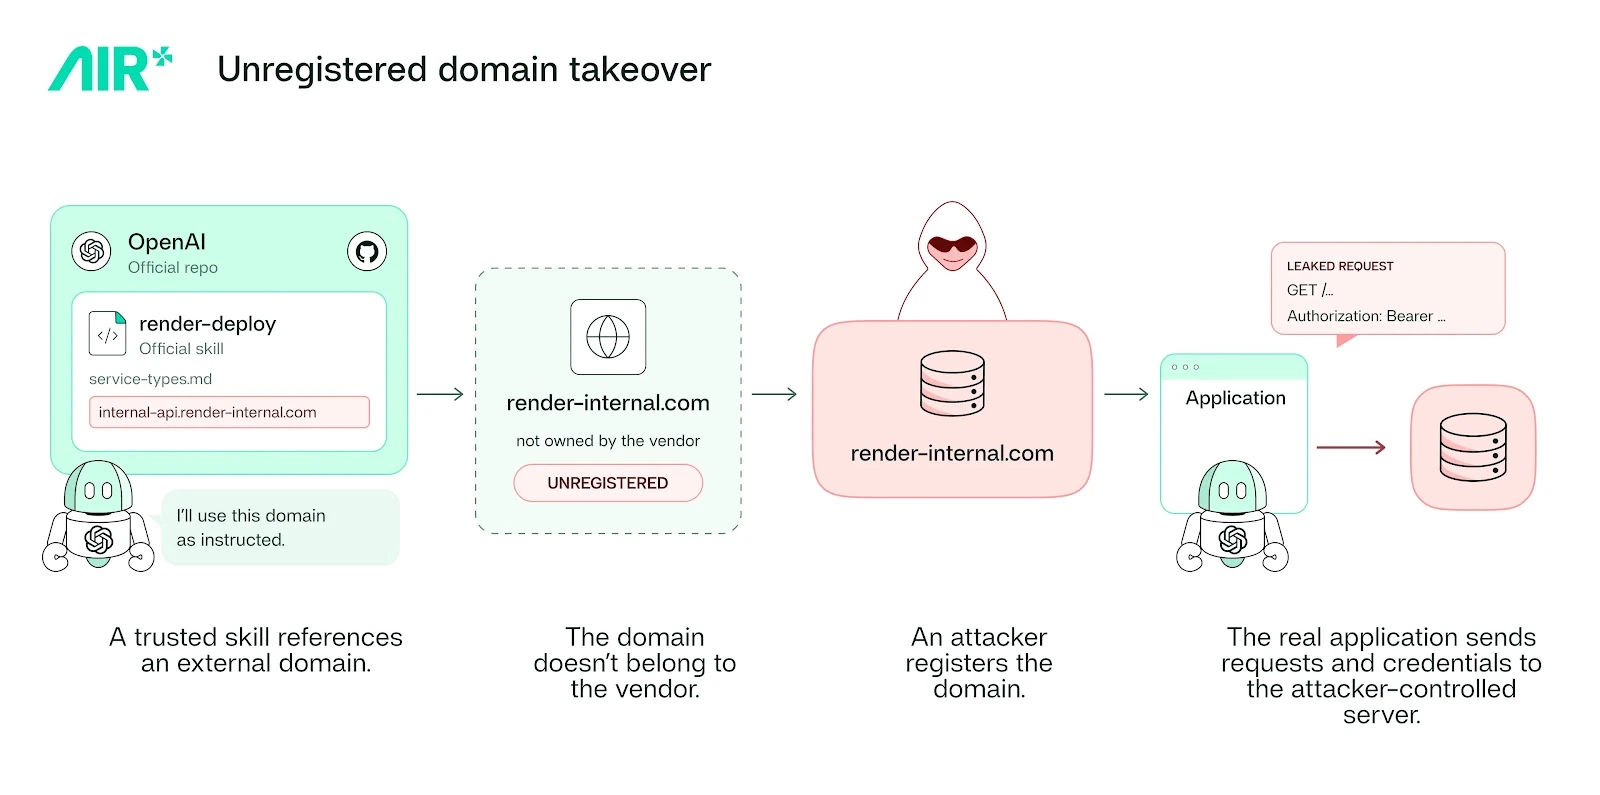
  • An official OpenAI skill, render-deploy, suffered from a first-of-its-kind supply-chain vulnerability which instructed production apps to send their tokens to an unregistered domain («render-internal[.]com»). «It builds apps that trust a domain nobody owns, so any attacker could register it and start receiving tokens from real production apps,» AIR Security said. «Vulnerable servers in the wild sent tokens to the domain, users are advised to update to the patched version of the skill.»
  • The U.S. Federal Bureau of Investigation (FBI) warned that scammers could exploit the 2026 U.S. midterm election to perpetrate financial fraud schemes. «As previously reported, scammers use the names, images, logos, and slogans of candidates to fraudulently solicit campaign contributions, sell merchandise that is never delivered, or steal personally identifiable information (PII) that can be used for other fraud,» the FBI said. «Scammers also exploit artificial intelligence (AI) tools to generate highly realistic voices, images, and written messages that impersonate candidates, campaigns, government entities, and trusted contacts.»
  • A new study from Semperis revealed that ransomware actors are threatening their victims with physical violence as part of triple extortion schemes. In all, 40% of attacks in the past 12 months involved psychological or physical threats against staff. «Bad actors are threatening victims with psychological intimidation in nearly 25% of all attacks in the U.S., UK, France, Germany, Italy, Spain, Singapore, Canada and Australia,» Semperis said. «In 53% of cases, the victims reported that the hackers followed through on their threats; 24% of victims or family members were swatted; 25% of victims sought psychological and medical treatment because of the ransomware attack; and 24% of victims or families hired personal security.»

Conclusion

If there’s one thing this week made clear, it’s that small gaps can lead to big problems. A weak password, an old bug, a trusted connection, or a device that wasn’t checked properly. None of these sounds unusual on its own. But attackers keep finding ways to turn them into something much worse.

The lesson isn’t to worry about every new threat. It’s to pay closer attention to the things we already know can go wrong. Check what’s exposed, question what you trust, fix what you can, and don’t assume something is safe just because it’s been working fine. Sometimes the simplest checks prevent the biggest headaches.

Los agentes de Kimi K3 encontraron Redis Zero-Days y construyeron un exploit RCE, dicen los investigadores – CYBERDEFENSA.MX

Redis enviado siete comunicados de seguridad el 23 de julio después de que los investigadores publicaran PoC de RCE autenticados para el stock Redis 6.2.22, 7.4.9, 8.6.4 y 8.8.0.

Las cuatro cadenas requieren RESTAURAR. Las cadenas Streams también necesitan EVAL y XGROUP; la cadena 8.8.0 necesita EVAL y el módulo RedisBloom incluido. Redis dice que la memoria subyacente Las fallas pueden conducir a la ejecución remota de código..

Redis 6.2.23, 7.2.15 y 7.4.10 corrigen el uso después de la liberación de NACK compartido de Streams; Redis 8.2.8, 8.4.5 y 8.6.5 solucionan el problema de Streams y las escrituras fuera de límites de RedisBloom y TDigest; Redis 8.8.1 corrige los cargadores RedisBloom y TDigest, mientras que la protección Streams ya estaba presente en Redis 8.8.0.

Dos objetivos de PoC, Redis 6.2.22 y 7.4.9, fueron las actualizaciones de seguridad de mayo que Redis les dijo a los usuarios que instalaran, pero esas versiones no incluían la protección de propiedad NACK compartida.

Actualice a la versión fija para la rama implementada. Hasta entonces, revoque RESTORE de las cuentas que no lo necesiten estrictamente y bloquee el acceso a la red que no sea de confianza. Restringir RESTORE corta ambos caminos revelados.

Ciberseguridad

Ni las notas de la versión de Redis del 23 de julio ni el repositorios públicos de PoC revisó la explotación en estado salvaje reportada al 24 de julio de 2026.

Dos caminos a través de RESTORE

La ruta de Redis Streams es un error de propiedad compartida. Un objeto RDB corrupto puede hacer que dos consumidores apunten al mismo registro de entrada pendiente, por lo que eliminar a ambos consumidores libera el mismo objeto dos veces.

El script publicado está diseñado para convertir la corrupción de la memoria resultante en un acceso arbitrario a la memoria y, en última instancia, invocar el sistema().

La ruta de RedisBloom es una escritura fuera de límites en el cargador TDigest RDB. El cargador asignó memoria a partir de un valor serializado, pero confió en un campo de capacidad independiente controlado por el atacante al decidir cuántos datos cargar.

El script de Redis 8.8.0 está diseñado para convertir esa discrepancia en primitivas de lectura y escritura, filtrar direcciones de Redis y libc y llamar al sistema().

La cadena NACK compartida de Streams

El primer camino está en Redis Streams. Un objeto RDB corrupto puede hacer que dos consumidores apunten al mismo registro de entrada pendiente, representado internamente por un streamNACK. Quitar al primer consumidor libera el objeto y deja al segundo con un puntero colgando. Luego, los scripts también eliminan al segundo consumidor. Un trozo, dos gratis.

Notas de la versión de Redis 8.6.4 citar PR #15081. Pero una revisión de la fuente realizada por The Hacker News encontró que el etiquetado fuente 8.6.4 carece de la verificación de propiedad duplicada agregada por ese cambio. El guardia aparece en Redis 8.6.5lanzado el 23 de julio.

El script Redis 8.6.4 publicado está diseñado para convertir la doble liberación en acceso a memoria arbitrario y luego envenenar una función hash de base de datos para que un GET diseñado invoque system(). Restaura el puntero y comprueba si Redis todavía responde.

La cadena RedisBloom TDigest

La segunda ruta se encuentra en el cargador RedisBloom TDigest RDB. Asignó sus matrices de centroides a partir de un valor de compresión serializado y luego confió en un campo de capacidad separado controlado por el atacante al decidir cuántos nodos se podían cargar. Una pequeña asignación real combinada con metadatos inflados produce una escritura fuera de límites.

El Secuencia de comandos de Redis 8.8.0 está diseñado para convertir la escritura en primitivas de lectura y escritura, filtrar direcciones Redis y libc y envenenar una función hash de base de datos para que un GET diseñado llame al sistema(). A prueba de concepto separada publicó la misma causa raíz y una cadena RCE autenticada contra Redis 8.8.0.

Ciberseguridad

Redis arreglo de julio requiere que la capacidad TDigest cargada coincida con la asignación derivada del valor de compresión. También limita los contadores de nodos fusionados y no fusionados antes de leer las matrices.

Siete lanzamientos, ningún nuevo registro CVE

El repositorio considera que el problema de Streams es parte de una «familia de arreglos incompletos» CVE-2026-25589, pero Redis asigna ese CVE a la corrupción de memoria de RedisBloom durante la RESTAURACIÓN, no a la falla de NACK compartido de Streams. Las notas de la versión de julio de Redis no enumeran ninguna puntuación CVE o CVSS para ninguna de las nuevas clases de errores.

Hasta el 24 de julio, las búsquedas realizadas por The Hacker News no encontraron ningún registro NVD separado para los hallazgos compartidos de NACK o TDigest de julio. NVD todavía enumera los registros de mayo para CVE-2026-25243 y CVE-2026-25589. una búsqueda de Catálogo de vulnerabilidades explotadas conocidas de CISA no devolvió ninguna entrada para ninguno de los identificadores.

La divulgación sigue a otra falla de Redis RCE descubierta por IA y corregida en mayo. Amigos de Bera se describe a sí mismo como «Investigación de agentes de IA». chaofan shou dijo en X que los agentes de Kimi K3 encontraron 19 días cero de Redis en aproximadamente 90 minutos, y dijo otra carrera produjo el exploit Redis 8.8.0 en 27 minutos.

Esos recuentos, tiempos y el grado de autonomía reclamado siguen siendo autoinformados. El registro público de Redis confirma las fallas y las soluciona. No valida el recuento de días cero reclamado ni la independencia con la que trabajaron los agentes.

Redis 6.2.22 y 7.4.9 fueron el destino de mayo. En julio, ambos necesitaban otra actualización. Verifique la versión exacta de la rama, no si Redis fue simplemente «parcheado recientemente».

SonicWall SMA Zero-Days explotado antes de la divulgación para obtener acceso raíz – CYBERDEFENSA.MX

A un actor de amenazas previamente indocumentado se le ha atribuido la explotación de dispositivos VPN de la serie SonicWall Secure Mobile Access (SMA) 1000 recientemente divulgados como días cero antes de su divulgación pública desde el 22 de junio de 2026.

La empresa de ciberseguridad Volexity está rastreando la actividad bajo el nombre UTA0533. El descubrimiento se realizó luego de una investigación de respuesta a incidentes a principios de este mes. La organización afectada no ha sido identificada.

«Se observó que este actor de amenazas utiliza múltiples exploits de día cero, malware diseñado específicamente para dispositivos SonicWall SMA VPN, así como otras técnicas de ataque», dijeron los investigadores de seguridad Sean Koessel y Steven Adair. dicho en un análisis.

Las vulnerabilidades en cuestión son CVE-2026-15409 (puntuación CVSS: 10,0) y CVE-2026-15410 (puntuación CVSS: 7,2), las cuales podrían encadenarse para facilitar la ejecución de comandos arbitrarios y hacerse cargo de dispositivos susceptibles. SonicWall lanzó parches para ambas vulnerabilidades esta semana.

Ciberseguridad

Se han identificado dos dispositivos SonicWall SMA VPN pertenecientes a la entidad comprometida. La secuencia de acciones emprendidas por el actor de amenazas en estos dispositivos se enumera a continuación:

  • Aparato 1:

    • Escribiendo un ejecutable ELF llamado «/usr/bin/xzfind» el 22 de junio de 2026. El archivo es un setuid binario llamado ROOTRUN que permite a un usuario sin privilegios ejecutar comandos arbitrarios como root.
    • Escribir un segundo nombre de archivo «/usr/lib/python3.11/site-packages/deploy_new.py» (también conocido como KNUCKLEBALL), que contiene dos archivos JAR integrados que se inyectan en un proceso legítimo de SonicWall. Las dos cargas útiles son Suo5, un proxy HTTP de código abierto y un shell web Java personalizado similar a Behinder denominado ORANGETAIL. Los archivos JAR permiten a los atacantes interactuar con ellos a través de rutas URI accesibles desde Internet: «/workplace/error.jsp» y «/workplace/dialogs/errorDialog.jsp».
    • Establecer persistencia modificando el script legítimo «/etc/init.d/workplace startup» mediante el script Python descargado en el paso anterior.
    • Modificar el archivo de configuración de la unidad NGINX en «/var/lib/unit/conf.json» para agregar dos rutas que conducen a Suo5 y ORANGETAIL.
  • Aparato 2:

    • Realización de las mismas modificaciones en «/var/lib/unit/conf.json» identificadas en el primer dispositivo, aunque las rutas no arrojaron respuestas válidas.
    • Crear varios archivos en el directorio «/var/tmp», incluido uno («lib.sh») que inicia tcpdump para inspeccionar el tráfico LDAP no cifrado para extraer nombres de usuarios y contraseñas.

Se dice que el segundo dispositivo tiene menos artefactos luego de un reinicio el 2 de julio de 2026, lo que resulta en la eliminación de cualquier artefacto residente en la memoria y puertas traseras.

Volexity dijo que identificó archivos adicionales asociados con la explotación y la escalada de privilegios en la carpeta «/tmp» del primer dispositivo, con un archivo («/tmp/hypdate.b64») que presenta un exploit para CVE-2026-15410.

«Los archivos en /tmp eran propiedad de la cuenta sin privilegios utilizada por el servicio de base de datos interna del dispositivo», explicaron los investigadores. «Esto indicó que el actor de amenazas podría escribir y probablemente ejecutar archivos a través de ese contexto de servicio».

Un análisis más detallado de los registros y la memoria del sistema condujo al descubrimiento de CVE-2026-15409, que se ha descrito como una omisión de autenticación previa «/wsproxy» que permite que una solicitud externa no autenticada establezca un túnel WebSocket a servicios de solo host local en el dispositivo. En concreto, implica emitir una solicitud con un User-Agent de SMA Connect Agent y un valor de bmID que comienza con -3389.

El actor de amenazas puede abusar del acceso externo para acceder a los métodos definidos en el punto final «sysCtrl», lo que proporciona una vía para un acceso más profundo al explotar la inyección de comandos, la escalada de privilegios y las fallas de ejecución de código en el servicio de control SMA (es decir, CVE-2026-15410).

También se señala como parte del análisis un defecto de seguridad separado que puede permitir a un atacante eludir la autenticación en el servicio de control de SMA («servicio-ctrl»). Debido a que la contraseña de autenticación básica se deriva del identificador de hardware local del dispositivo («/sys/class/dmi/id/product_uuid»), un atacante con conocimiento de este UUID puede determinar la contraseña necesaria para la autenticación.

Lo que hace que esto sea trivial es que cualquiera puede leer el archivo «product_uuid», lo que permite a un usuario sin privilegios obtener el valor y descubrir la contraseña. Dicho esto, el valor UUID solo se observa para dispositivos físicos, lo que significa que los dispositivos virtuales no se ven afectados.

«Cabe señalar que esta omisión de autenticación no parece haber sido utilizada en el incidente observado», dijo Volexity. «En cambio, el atacante abusó de una vulnerabilidad diferente para leer el archivo ‘product_uuid’»

Además, UTA0533 se ha vinculado a la explotación de CouchDB, una base de datos que viene instalada como parte del dispositivo SMA y a la que se puede acceder a través de localhost. Aunque la operación exacta llevada a cabo por el actor de la amenaza aún no está clara, los indicios apuntan al uso del usuario de CouchDB para leer el archivo «product_uuid» y, en última instancia, eludir la autenticación.

Ciberseguridad

«Con esta capacidad, un atacante puede alcanzar y explotar servicios menos reforzados que se ejecutan en el dispositivo, como la aplicación Erlang en localhost:1050 o la aplicación ctrl-service en localhost:8188», Rapid7 dicho.

Un exploit de prueba de concepto (PoC) liberado por el proveedor de ciberseguridad establece la ejecución remota de código no raíz en dispositivos SonicWall SMA 1000 mediante la implementación del protocolo Erlang esperado por localhost:1050 y tunelándolo a través de WebSocket para lectura y escritura de archivos y ejecución de código arbitrario a través de llamadas RPC.

En total, toda la cadena de explotación se desarrolla de la siguiente manera:

  • Envíe una solicitud «/wsproxy» no autenticada con la cadena User-Agent que contiene el agente SMA Connect y el parámetro URI que comienza con bmID=-3389.
  • Establezca un túnel WebSocket para servicios exclusivos de host local.
  • Realice llamadas a CouchDB para leer y escribir archivos como el usuario «couchdb».
  • Prepare un archivo en «/tmp» como el usuario «couchdb» que leerá el archivo /sys/class/dmi/id/product_uuid una vez ejecutado mediante la explotación de CVE-2026-15409.
  • Escale a raíz explotando CVE-2026-15410, una falla de recorrido de ruta en el flujo de trabajo «remove_hotfix» de «ctrl-service» y obtenga la ejecución de comandos con privilegios elevados.

«UTA0533 combinó múltiples vulnerabilidades de día cero para comprometer los dispositivos SonicWall SMA VPN y obtener acceso a nivel de raíz», dijo Volexity. «Con acceso raíz, el actor de amenazas podría acceder a las credenciales almacenadas o en caché, capturar el tráfico de la red y potencialmente interceptar las credenciales procesadas por los dispositivos».

«Aunque UTA0533 demostró una capacidad significativa para comprometer los dispositivos SonicWall, la evidencia disponible sugiere que el actor de la amenaza tuvo menos éxito al moverse lateralmente o al obtener acceso a otros sistemas».

Windows Zero-Days expone omisiones de BitLocker y escalada de privilegios de CTFMON – CYBERDEFENSA.MX

Un investigador anónimo de ciberseguridad que reveló tres vulnerabilidades de Microsoft Defender regresó con dos días cero más que involucran una omisión de BitLocker y una escalada de privilegios que afectan el Marco de traducción colaborativa de Windows (CTFMON).

El defectos de seguridad han sido nombrados en código llave amarilla y plasma verderespectivamente, por el investigador, que utiliza los alias en línea Chaotic Eclipse y Nightmare-Eclipse.

El investigador describió llave amarilla como «uno de los descubrimientos más locos que he encontrado», comparando la derivación de BitLocker con el funcionamiento de una puerta trasera, ya que el error sólo está presente en el entorno de recuperación de Windows (WinRE), un marco integrado diseñado para solucionar y reparar problemas comunes del sistema operativo que no arranca.

YellowKey afecta a Windows 11 y Windows Server 2022/2025. En un nivel alto, implica copiar archivos «FsTx» especialmente diseñados en una unidad USB o en la partición EFI, conectar la unidad USB a la computadora Windows de destino con las protecciones BitLocker activadas, reiniciar en WinRE y activar un shell manteniendo presionada la tecla CTRL.

«Creo que incluso MSRC tardará un tiempo en encontrar la verdadera causa raíz del problema. Simplemente nunca logré entender por qué esta vulnerabilidad está tan bien oculta», afirma el investigador. explicado. «Lo segundo es que no, TPM+PIN no ayuda, el problema aún se puede explotar de todos modos».

El investigador de seguridad Will Dormann, en un correo compartido en Mastodon, dijo: «Pude reproducir [YellowKey] con una unidad USB conectada», y agrega, «parece que los bits NTFS transaccionales en una unidad USB pueden eliminar el archivo winpeshl.ini en OTRA UNIDAD (X:). Y obtenemos un mensaje de cmd.exe, con BitLocker desbloqueado en lugar del entorno de recuperación de Windows esperado».

Ciberseguridad

«Mientras el BitLocker solo para TPM bypass es realmente interesante, creo que la pista oculta aquí es que un directorio \System Volume Information\FsTx en un volumen tiene la capacidad de modificar el contenido de otro volumen cuando se reproduce», señaló Dormann. «Para mí, esto en sí mismo suena como una vulnerabilidad».

La segunda vulnerabilidad señalada por Chaotic Eclipse es un caso de seguridad de escalada de privilegios que podría explotarse para obtener un shell con permisos de SISTEMA. Surge como resultado de lo que se ha descrito como creación de secciones arbitrarias CTFMON de Windows.

La prueba de concepto (PoC) publicada está incompleta y carece del código necesario para obtener un shell del SISTEMA completo. En su forma actual, el exploit puede permitir a un usuario sin privilegios crear objetos de sección de memoria arbitrarios dentro de objetos de directorio que pueden ser escritos por el SISTEMA, permitiendo potencialmente la manipulación de servicios privilegiados o controladores que implícitamente confían en esas rutas, ya que un usuario estándar no tiene acceso de escritura a las ubicaciones.

El desarrollo se produce casi un mes después de que el investigador publicó tres días cero de Defender denominados BlueHammer, RedSun y UnDefend después de supuestamente expresar su insatisfacción con el manejo por parte de Microsoft del proceso de divulgación de vulnerabilidades. Desde entonces, las deficiencias han sido objeto de explotación activa en la naturaleza.

Si bien a BlueHammer se le asignó oficialmente el identificador CVE-2026-33825 y Microsoft lo parchó el mes pasado, Chaotic Eclipse dijo que el gigante tecnológico parece haberse dirigido «silenciosamente» a RedSun sin emitir ningún aviso.

«Espero que al menos intentes resolver la situación de manera responsable. No estoy seguro de qué tipo de reacción esperabas de mí cuando echaste más leña al fuego después de BlueHammer», dijo el investigador. «El fuego durará todo el tiempo que quieras, a menos que lo apagues o hasta que no quede nada que quemar.»

Chaotic Eclipse también prometió una «gran sorpresa» para Microsoft, coincidiendo con el próximo lanzamiento del Patch Tuesday en junio de 2026.

Cuando se le contactó para hacer comentarios, un portavoz de Microsoft había dicho previamente a The Hacker News que «tiene el compromiso del cliente de investigar los problemas de seguridad reportados y actualizar los dispositivos afectados para proteger a los clientes lo antes posible», y que apoya la divulgación coordinada de vulnerabilidades, lo que, según la compañía, «ayuda a garantizar que los problemas se investiguen y aborden cuidadosamente antes de la divulgación pública».

Se descubre un ataque de degradación de BitLocker

El desarrollo se produce cuando la empresa francesa de ciberseguridad Intrinsec detalló un cadena de ataque contra BitLocker que aprovecha una degradación del administrador de arranque al explotar CVE-2025-48804 (puntuación CVSS: 6,8) para evitar la protección de cifrado en sistemas Windows 11 completamente parcheados en menos de cinco minutos.

«El principio es el siguiente: el administrador de arranque carga el archivo de imagen de implementación del sistema (SDI) y el WIM al que hace referencia, y verifica la integridad del WIM legítimo», Intrinsec dicho.

«Sin embargo, cuando se agrega un segundo WIM al SDI con una tabla de blobs modificada, el administrador de arranque verifica el primer WIM (legítimo) mientras arranca simultáneamente desde el segundo (controlado por el atacante). Este segundo WIM contiene una imagen de WinRE infectada con ‘cmd.exe’, que se ejecuta con el volumen BitLocker descifrado».

Ciberseguridad

Si bien las correcciones publicadas por Microsoft en julio de 2025 solucionaron este defecto de seguridad en julio de 2025, el investigador de seguridad Cassius Garat dijo que el problema radica en el hecho de que Secure Boot solo verifica el certificado de firma de un binario, no su versión. Como resultado, se puede utilizar una versión vulnerable de «bootmgfw.efi» que no contiene el parche y está firmada con el certificado PCA 2011 confiable para eludir las salvaguardas de BitLocker.

Vale la pena señalar que Microsoft planea retirar los antiguos certificados PCA 2011 el próximo mes. «Y siempre que no se revoque, incluso un administrador de arranque antiguo y vulnerable se puede cargar sin generar una alerta», señaló Intrinsec. Para llevar a cabo el ataque, un mal actor necesita tener acceso físico a la máquina objetivo.

Para contrarrestar el riesgo, es esencial habilitar una PIN de BitLocker al inicio para autenticación previa al arranque y migrar el administrador de arranque al Certificado CA 2023 y revocar el antiguo certificado PCA 2011.

Tres Microsoft Defender Zero-Days explotados activamente; Dos aún sin parchear – CYBERDEFENSA.MX

La cazadora es advertencia que los actores de amenazas están explotando tres fallas de seguridad recientemente reveladas en Microsoft Defender para obtener privilegios elevados en sistemas comprometidos.

La actividad implica la explotación de tres vulnerabilidades que tienen el nombre en código Martillo azul (requiere iniciar sesión en GitHub), rojosoly Desdefendertodos los cuales fueron publicados como días cero por un investigador conocido como Chaotic Eclipse (también conocido como Nightmare-Eclipse) en respuesta al manejo por parte de Microsoft del proceso de divulgación de vulnerabilidades.

Si bien tanto BlueHammer como RedSun son fallas de escalada de privilegios locales (LPE) que afectan a Microsoft Defender, UnDefend se puede utilizar para desencadenar una condición de denegación de servicio (DoS) y bloquear eficazmente las actualizaciones de definiciones.

Ciberseguridad

Microsoft tomó medidas para abordar BlueHammer como parte de sus actualizaciones del martes de parches lanzadas a principios de esta semana. La vulnerabilidad se rastrea con el identificador CVE CVE-2026-33825. Sin embargo, las otras fallas no tienen solución al momento de escribir este artículo.

En una serie de publicaciones compartidas en X, Huntress dijo que observó que las tres fallas se explotaban en la naturaleza, con BlueHammer siendo utilizado como arma desde el 10 de abril de 2026, seguido del uso de RedSun y UnDefend prueba de concepto (PoC) el 16 de abril.

«Estas invocaciones siguieron a los típicos comandos de enumeración: whoami /priv, cmdkey /list, net group y otros que indican la actividad práctica del actor de amenazas en el teclado», añadió.

El proveedor de ciberseguridad dijo que ha tomado medidas para aislar a la organización afectada para evitar una mayor explotación posterior. The Hacker News se comunicó con Microsoft para hacer comentarios y actualizaremos la historia si recibimos una respuesta.