Los investigadores dicen que Claude por la falla de Chrome permite que las extensiones no autorizadas activen lecturas de Gmail – CYBERDEFENSA.MX

Cualquier otra extensión del navegador que pueda ejecutar un script en claude.ai aún puede activar tareas de Claude para Chrome dirigidas a su Gmail, su último documento de Google y sus comentarios, y su Calendario.

Tanto esto como ClaudeBleed necesitan una extensión maliciosa que ya pueda ejecutar un script en claude.ai; la diferencia es el alcance. Anthropic restringió el camino arbitrario en mayo como parte de su respuesta a la claude sangrar defecto, agrupar a las personas que llaman externamente en un conjunto fijo de tareas, pero Seguridad múltiple dice que la brecha aún está abierta en v1.0.80, la versión actual, ocho versiones después.

Si ejecuta Claude para Chrome y cualquier otra extensión que pueda tocar claude.ai, está dentro del alcance. En el modo predeterminado «preguntar antes de actuar», la tarea falsificada aún aparece en un cuadro de aprobación en el que debe hacer clic.

Si activó «Actuar sin preguntar», el modo de automatización sin intervención, se ejecuta sin ningún aviso. La medida más rápida es desactivar «Actuar sin preguntar» y revisar cualquier extensión con permiso para leer o cambiar datos en claude.ai. Eso restaura el paso de aprobación pero no elimina la ruta de clic falsificada y no hay parche a partir del 14 de julio.

The Hacker News descomprimió la versión actual y confirmó que ambos mecanismos permanecen en la versión 1.0.80.

El gatillo acepta un clic falsificado.

Después claude sangrarAnthropic dejó de permitir que la página le entregara a Claude cualquier texto que quisiera y encajonó a las personas que llamaban externas en nueve ID de tareas fijas integradas en el paquete de extensión.

Tres son indicaciones de práctica de incorporación, tres impulsan DoorDash, Salesforce y Zillow, y las últimas tres, usecase-gmail, usecase-gdocsy usecase-calendarson los que leen tu correo, tu último documento y sus comentarios, y tu calendario. La lista de permitidos es una mejora real. El paje ya no puede poner palabras en boca de Claude.

Ciberseguridad

El punto débil es lo que aprieta el gatillo. Un script de contenido en la extensión escucha en claude.ai un clic en un elemento específico (#claude-onboarding-button), lee su data-task-idy si el ID es una de las nueve tareas incluidas en la lista permitida, envía a la extensión un open_side_panel mensaje que lo lleva. El panel se abre con el mensaje coincidente cargado. Lo que el manejador nunca verifica es event.isTrustedla bandera del navegador que le indica a un usuario real que haga clic en uno de los scripts enviados.

Por lo tanto, cualquier extensión cuyo script de contenido pueda llegar al DOM en claude.ai puede crear el elemento, establecer el ID de la tarea y enviar un clic sintético. La extensión lo trata como un grifo genuino. Manifold demostró el disparador con seis líneas pegadas en la consola claude.ai, con isTrusted: false en los registros que confirman que se respetó el clic falso.

Con el control del navegador activado, el valor predeterminado una vez que finaliza la incorporación, ese clic falsificado carga el usecase-gmail tarea en el panel. En el modo predeterminado, todavía hay un cuadro de aprobación entre esa lectura y cualquier lectura real, y el usuario debe hacer clic en él. Manifold califica la falla CVSS como 7.7 Alta en ese modo y 9.6 Crítica una vez que un usuario ha habilitado «Actuar sin preguntar», donde la misma tarea se ejecuta silenciosamente.

La solución de una sola línea, dicen los investigadores, rechaza los clics sintéticos en la parte superior del controlador. No se ha enviado.

Un defecto más silencioso se encuentra debajo

El segundo problema no es ni remotamente abordable hoy en día, pero es lo que elimina el paso de aprobación si alguna vez otro defecto lo expone. Cuando el panel lateral de Claude se carga con ?skipPermissions=true en su URL, arranca directamente en skip_all_permission_checks y comienza a actuar sin preguntar.

Sin gesto, sin pantalla de consentimiento. Aparece una pancarta roja que advierte que Claude ahora puede realizar la mayoría de las acciones en línea, pero solo después de que la sesión privilegiada ya se esté ejecutando. La pancarta te cuenta lo que pasó. Eso no impide que esto suceda.

Por ahora, esa URL solo puede ser creada por la propia extensión, por lo que no existe una ruta remota directa. Un error futuro que permita que un contexto con menos privilegios establezca ese parámetro podría convertir el truco del clic falsificado en una lectura de cuenta completamente silenciosa. Esa ruta podría quedar expuesta por un controlador de mensajes que acepta URL, una regresión de creación de paneles o una falla XSS en la página de opciones. La solución de Manifold es dejar de leer el modo de permiso desde la URL e iniciar el panel en modo de solicitud cada vez.

Manifold asigna el ataque funcional al Top 10 de OWASP para aplicaciones LLM como inyección de aviso indirecto, ya que el atacante activa uno de los nueve avisos permitidos de la extensión con un clic falso y el riesgo de ejecución silenciosa es una agencia excesiva. Ambos reproducen si el panel lateral está configurado en Opus, Sonnet o Fable. El error está en la extensión, no en el modelo.

Reportado en mayo, todavía en el código de envío.

Manifold informó ambos problemas el 21 de mayo en la versión 1.0.72. Anthropic los reconoció al día siguiente y luego cerró ambos. Cerró el informe sobre el clic falsificado basándose en que el problema subyacente del límite de confianza ya había sido rastreado en el informe anterior de ClaudeBleed, que Antrópico dijo «permanece abierto en espera de una solución completa».

Ciberseguridad

Cerró el informe de URL como informativo, argumentando que la extensión solo establece el parámetro para tareas que el usuario ya le indicó que ejecutara sin supervisión.

Sin embargo, el informe interno destinado a cubrir esa solución se marcó como resuelto antes del 9 de junio, y ocho versiones después, el código vulnerable no se ha movido: Manifold verificó la versión 1.0.80 el 7 de julio y encontró que el controlador de clic del script de contenido y la inicialización del panel lateral byte por byte son idénticos a la versión 1.0.72 que informó por primera vez.

Anthropic no había publicado una respuesta pública a los hallazgos de Manifold hasta el 14 de julio, y si «resuelto» significa que todavía hay una solución por llegar o que el riesgo restante no la justifica, no es algo que nadie fuera de la empresa pueda decir.

El escaneo lo confirmó. The Hacker News sacó la versión 1.0.80 del Tienda web de Chromeactualizado el 7 de julio y disponible para todos los suscriptores pagos, lo descomprimió y revisó los 90 paquetes de JavaScript: el controlador de clics de incorporación se activa con cualquier clic coincidente sin event.isTrusted protector y en el panel lateral se lee skipPermissions desde su propia URL y cambia a skip_all_permission_checks cuando esté configurado.

A partir de esa fecha, no encontramos ningún CVE para ninguno de los problemas ni ningún aviso de Anthropic.

Nada de esto es nuevo para la extensión. Una falla separada parcheada a principios de este año permitía que cualquier sitio web le inyectara indicaciones silenciosamente, y ClaudeBleed comenzó de la misma manera a fines de abril, cuando LayerX descubrió que Claude para Chrome confiaba en el origen claude.ai en lugar de verificar qué script realmente estaba hablando con él, expulsó al asistente de una extensión de permiso cero y encontró que la primera mitigación de Anthropic estaba incompleta.

LayerX llamó a ClaudeBleed un problema de ayudante confundido, un programa con autoridad real que actúa para la persona que llama equivocada. Claude Code ha mostrado una versión del mismo error: un repositorio hostil podría filtrar las claves API de Anthropic de un desarrollador. Anthropic llama a la extensión. una betay está abierto a todos los suscriptores pagos de Claude.

Coloque un agente de IA en su navegador con sus cuentas ya iniciadas, y otra extensión que pueda alcanzarlo podrá impulsar las capacidades que expone Claude, dentro del conjunto de tareas fijas y cualquier modo de aprobación que haya establecido.

Ambos hallazgos debilitan el mismo límite: Claude acepta un clic generado por un script como su intención, y su estado de permiso se puede establecer desde una URL. Ocho lanzamientos después, ese límite sigue donde lo dejó Manifold en mayo.

Un estudio de 85 extensiones de billetera criptográfica encuentra fugas de direcciones y riesgos de seguimiento entre sitios – CYBERDEFENSA.MX

Los investigadores de KU Leuven probaron 85 de las billeteras criptográficas más populares que se ejecutan como extensiones de navegador y descubrieron que las billeteras mismas filtran lo suficiente como para vincular y rastrear a las personas que las usan.

La forma en que estas billeteras se comunican con los sitios web y los servidores blockchain puede unir las direcciones separadas de una persona y permitir que personas externas las sigan de un sitio a otro. Y en un sitio que ya tiene un nombre o correo electrónico, las mismas filtraciones pueden poner un nombre real a una identidad criptográfica «anónima».

Esto no es un truco. Las carteras se comportan exactamente como fueron construidas. Las 85 extensiones juntas tienen alrededor de 35 millones de usuarios listados en Chrome Web Store.

El equipo, del grupo de seguridad DistriNet de la universidad, publicado el periódico este mes y lo presentará en la conferencia de privacidad PETS 2026 en Calgary a finales de julio.

Compararon billeteras reales con sitios Web3 reales y trazaron cinco debilidades de privacidad en cómo interactúan las billeteras y los sitios web. Cuando informaron sobre el problema de mayor alcance a los fabricantes de billeteras antes de publicarlo, la mayoría se negó a llamarlo error.

Problema 1: sus direcciones separadas se vinculan

Muchas personas mantienen varias direcciones de billetera a propósito para mantener separadas partes de su vida financiera. Eso sólo funciona si nadie puede decir que las direcciones pertenecen a la misma persona. Pero para mostrar su saldo, una billetera hace ping constantemente a servidores externos, y esas solicitudes llevan su dirección, de forma clara, a quien administra el servidor.

Cuando una billetera coloca dos de sus direcciones en una solicitud, ese servidor descubre que son suyas. Diecisiete billeteras expusieron conexiones entre las direcciones separadas de un usuario. Trece lo hicieron de la manera obvia, agrupando dos direcciones en una sola solicitud. Cuatro más se delataron al enviar solicitudes separadas con una diferencia de milisegundos entre sí, una señal más débil pero aún útil.

Ciberseguridad

En conjunto, esas billeteras cubren alrededor de 23 millones de las instalaciones estudiadas. Quien ejecute el servidor, o cualquiera que luego obtenga sus datos, puede unir las direcciones en un solo perfil.

Problema 2: Cerrar sesión a menudo no significa cerrar sesión

Este problema y el siguiente comparten un punto de partida: un sitio web puede saber qué billeteras tienes instaladas. Cada billetera se anuncia en cualquier página que carga, por lo que un script puede leer el conjunto exacto que lleva, una huella digital que funciona incluso si nunca conecta una billetera e incluso si bloquea las cookies.

Los investigadores descubrieron que 36 de las 85 billeteras hacen esto y sus usuarios representan alrededor del 82% de las instalaciones estudiadas. Esos mismos 36 son el grupo detrás de los números a continuación.

Cuando conecta una billetera a un sitio y luego la desconecta, asume que el sitio pierde el acceso. A menudo no es así, por dos razones distintas.

En primer lugar, muchos sitios nunca le dicen a la billetera que corte el acceso. De las 30 aplicaciones Web3 populares que el equipo probó, solo 11 enviaron un comando de revocación real cuando un usuario hizo clic en Desconectar o Cerrar sesión. El resto simplemente limpió su propia pantalla.

En segundo lugar, incluso cuando se envía el comando, muchas billeteras lo ignoran. En 22 de esas 36 billeteras, el sitio aún podía leer su dirección después de pedirle a la billetera que la revocara, y ese acceso sobrevivió al borrar las cookies y reiniciar el navegador.

Eso convierte a la dirección en una poderosa etiqueta de seguimiento. Es única a nivel mundial y, a diferencia de una cookie, no desaparece cuando borras tu navegador. El permiso obsoleto permanece dentro de la extensión hasta que abre la lista de «Sitios conectados» de la billetera y elimina el sitio manualmente; Hasta entonces, un script en la página sigue leyendo la dirección en segundo plano.

Problema 3: una billetera a la que alguna vez te conectaste puede exponerte en otros sitios

El último problema llega más lejos. De esas mismas 36 billeteras, 23 entregarán su dirección desde dentro de un marco que una página ha cargado desde otro sitio. Por sí solo, eso no hace nada. El problema es lo que un rastreador compartido puede hacer con él.

Supongamos que el mismo script de seguimiento se ejecuta en una aplicación de cifrado a la que alguna vez se conectó y en un sitio web normal y no relacionado. En un sitio normal, el rastreador carga silenciosamente esa aplicación criptográfica dentro de un marco invisible.

La página de la aplicación ya estaba autorizada por la billetera, y estas billeteras responden desde dentro del marco, por lo que la billetera devuelve la dirección al script sin que el usuario haga clic. La aplicación debe permitir su integración para que esto funcione, aunque muchas lo hacen.

Vincula esa dirección a un nombre o correo electrónico que el sitio ya tiene registrado y un perfil criptográfico seudónimo se convierte en una persona nombrada. Una dirección de billetera es un registro público de sus saldos, transacciones y tenencias de tokens. Vincule eso con una identidad real y un historial de navegación, y un atacante tendrá un objetivo designado cuyo dinero ahora está a la vista.

Los investigadores demostraron que este camino es real y utilizable; no afirmaron que los rastreadores ya lo estén ejecutando a escala.

Qué hacer y cómo respondió la industria

Para los usuarios, las correcciones son sólo parciales. Abra su billetera y borre los permisos antiguos del sitio que ya no usa. Eso detiene el seguimiento de direcciones obsoletas del Problema 2, pero no hace nada con respecto a las fugas de direcciones a los servidores o la huella digital de la billetera instalada.

Los investigadores manifestación muestra cómo se comporta tu propia billetera; se ejecuta en tu navegador y, dicen, no almacena nada. Utilice una billetera desechable para estar seguro. También ayuda a mantener diferentes actividades en carteras o perfiles de navegador separados. Las soluciones más importantes están fuera del alcance de los usuarios.

Los investigadores centraron su divulgación en ese problema entre sitios y se lo informaron a los fabricantes de billeteras afectados antes de publicarlo. En una nueva prueba en febrero de 2026, Coinbase Wallet y Coin98 ya lo habían solucionado, y Hana Wallet lo hizo más tarde. Pero de los ocho proveedores que, según el periódico, respondieron a través de sus programas de recompensas por errores, la mayoría se negó a tratarlo como un error.

MetaMask lo calificó como un problema conocido, cerró el informe como duplicado y dijo que no tenía planes inmediatos de dejar de inyectar a su proveedor porque eso dañaría demasiadas aplicaciones.

Ciberseguridad

Rabby dijo que el ataque necesitaría que el mismo script malicioso se ejecutara en dos sitios a la vez, lo calificó como «prácticamente imposible» y concluyó que «la vulnerabilidad no existe». OKX estuvo de acuerdo en que el hallazgo era técnicamente correcto, pero lo cerró por considerarlo informativo porque expone datos sin robar dinero.

Bybit, Backpack y Core lo calificaron de bajo riesgo o fuera de alcance. El respuestas completas se publican en el repositorio de los investigadores.

El estudio se basa en investigación 2023 por Christof Ferreira Torres y sus colegas, quienes mostraron por primera vez que las billeteras de los navegadores filtraban direcciones a servidores externos. Este trabajo detecta filtraciones que las herramientas anteriores pasaron por alto, traza el seguimiento entre sitios y muestra cómo la misma fuga podría usarse para desenmascarar a las personas.

Mientras que escáneres como WalletRadar y WalletProbe buscan errores evidentes, este documento muestra que una billetera no necesita un error para exponerlo. Eso lo diferencia de las extensiones de billetera falsas que fueron sorprendidas robando claves el año pasado. Allí los delincuentes robaron. Aquí no se roba nada y la fuga está incorporada.

El documento apareció en arXiv el 7 de julio y se presentará en PETS 2026 en Calgary, del 20 al 25 de julio. Por ahora, las billeteras funcionan según lo diseñado y varios de sus creadores han dicho, de hecho, que el diseño está bien.

La verdadera solución no es otra advertencia para los usuarios. Son las billeteras las que dejan de exponerse dentro de los marcos integrados y un estándar del ecosistema que dice lo que realmente debe hacer al cerrar sesión.

Hackers norcoreanos publican 108 paquetes y extensiones maliciosos en la campaña PolinRider – CYBERDEFENSA.MX

Los actores de amenazas norcoreanos vinculados al Entrevista contagiosa Se ha observado que la campaña publica 108 paquetes únicos y extensiones de navegador web que abarcan npm, Packagist, Go y Google Chrome como parte de una actividad continua denominada PolinRider.

«La campaña permanece activa y es probable que sigan apareciendo nuevos paquetes maliciosos a medida que los actores de amenazas comprometan las cuentas de los mantenedores, modifiquen los repositorios legítimos y publiquen versiones de paquetes infectados donde retengan u obtengan acceso al registro», dijo Karlo Zanki, investigador de seguridad de Socket. dicho en un análisis publicado esta semana.

El 162 artefactos de liberación maliciosos abarcan múltiples versiones correspondientes a 108 paquetes y extensiones únicos, incluidas 19 bibliotecas npm, 10 paquetes Composer, 61 módulos Go y una extensión de Google Chrome.

Entrevista Contagiosa es el apodo asignado a una campaña alineada con Corea del Norte que arma contratación de trabajo para apuntar a desarrolladores de software e individuos que trabajan en los sectores de criptomonedas, utilizando entrevistas de trabajo y evaluaciones persuasivas para engañarlos para que ejecuten código malicioso.

Ciberseguridad

Se sabe que la actividad está activa desde al menos 2023. Atacantes mascarada como reclutadores o colaboradores en plataformas como LinkedIn, GitHub o sitios web independientes, a menudo configurando empresas fachada elaboradas y perfiles de empleados generados por IA para generar confianza y, en última instancia, distribuir malware.

PolinRider fue primero marcado por el equipo de OpenSourceMalware en marzo de 2026, y lo describió como que los actores de amenazas implantaban cargas útiles maliciosas de JavaScript ofuscadas en cientos de repositorios públicos de GitHub que pertenecen a varios propietarios únicos para entregar una nueva variante de BeaverTail, un conocido malware de JavaScript asociado con Contagious Interview.

Hasta el 11 de abril de 2026, la actividad comprometió 1951 repositorios públicos de GitHub asociados con 1047 propietarios únicos, al mismo tiempo que se fusionó con otro clúster llamado TaskJacker que coloca archivos de tareas VS Code maliciosos en los repositorios existentes de los usuarios de GitHub. Las tareas de VS Code incluyen la opción «runOn: ‘folderOpen’» para activar la ejecución de código arbitrario cuando la carpeta se abre como una carpeta de espacio de trabajo en un IDE como VS Code o Cursor.

«El actor de la amenaza no está utilizando credenciales de GitHub robadas», dijo OpenSourceMalware. «En cambio, las víctimas han sido comprometidas a través de una extensión VS Code maliciosa o un paquete npm». Se cree que los atacantes se están apoderando de las cuentas de mantenimiento, probablemente mediante la adquisición de dominios vencidos u otra ruta de recuperación de cuentas, para llevar a cabo el plan.

Una vez ejecutado, el malware busca en la computadora infectada ciertos archivos como «postcss.config.mjs», «tailwind.config.js», «eslint.config.mjs», next.config.mjs», babel.config.js» y «app.js» y, si los encuentra, les agrega código JavaScript malicioso.

También utiliza un script por lotes de Windows para modificar sigilosamente la última confirmación, haciendo que parezca como si hubiera sido realizada por el autor original. Se sospecha que se están utilizando herramientas similares para reescribir el historial de Git para otros sistemas operativos como Linux y macOS.

«El oficio principal sigue siendo consistente en toda la campaña: los actores de amenazas colocan cargadores de JavaScript ofuscados en repositorios legítimos, ocultan el código a través de espacios en blanco o archivos de fuentes .woff2 falsos y activan la ejecución a través de herramientas de desarrollo como archivos de tareas VS Code», dijo Socket.

Ciberseguridad

En la última ola, la carga útil funciona como un cargador de malware JavaScript que llega a la infraestructura blockchain, incluidos los servicios TRON, Aptos y BNB Smart Chain, para recuperar una carga útil cifrada de segunda etapa que se descomprime en DEV#POPPER RAT y OmniStealer. Esta cadena de ataque fue detallada por eSentire en marzo de 2026.

«Los actores de amenazas utilizan la reescritura del historial de Git, incluidos forzados y compromisos antifechados para hacer que los cambios maliciosos parezcan más antiguos y menos sospechosos», dijo Zanki. «Esto hace que la página de inicio de GitHub y el historial de confirmaciones visibles sean indicadores poco confiables de compromiso; los defensores deben revisar los registros de actividad del repositorio, los metadatos de lanzamiento de paquetes, la configuración de tareas de VS Code y los cambios sospechosos en los archivos de configuración».

El desarrollo se produce cuando JFrog descubrió un grupo de paquetes npm vinculados a Contagious Interview, algunos de los cuales se hacían pasar por herramientas Rollup polyfill para permitir el acceso remoto y el robo de datos. A principios de esta semana, se identificó que otro conjunto de paquetes npm y paquetes Go incorporaban tareas de ejecución automática de VS Code para ejecutar cargas útiles de JavaScript disfrazadas de archivos de fuentes falsos, lo que indica superposiciones tácticas entre Fake Font, TaskJacker y PolinRider.

Los usuarios que hayan instalado estos paquetes deben tratar el entorno como si estuviera comprometido, rotar los secretos expuestos de una máquina limpia, eliminar las versiones afectadas y reconstruir a partir de un archivo de bloqueo en buen estado, y auditar las estaciones de trabajo y los repositorios de los desarrolladores en busca de rutas de ejecución ocultas o confirmaciones sospechosas que hayan modificado los archivos «.vscode/tasks.json», «config.js», «vite.config.js» y «eslint.config.js».

Microsoft elimina 119 extensiones de Edge que ocultaban malware en imágenes y fuentes – CYBERDEFENSA.MX

Microsoft cerró una operación de extensión maliciosa de larga duración en la tienda de complementos de Edge que ocultaba sus cargas útiles dentro de archivos de imágenes y fuentes comunes y luego se despertaba días después de la instalación para robar credenciales y ejecutar fraude publicitario.

La empresa lo llama StegoAduna combinación de esteganografía y adware, y vincula 119 extensiones a un único actor de amenazas que, según dice, ha estado activo desde al menos 2021.

Las extensiones eran del tipo que la gente instala sin pensarlo dos veces: bloqueadores de publicidad, VPN, traductores, descargadores de vídeos. Cada uno hizo su trabajo y obtuvo críticas. El código malicioso permaneció inactivo hasta que la extensión superó una pila de controles de evasión, y así permaneció en la tienda durante años.

Combinadas, las 119 extensiones tenían una base instalada de hasta 2,6 millones de usuarios. Microsoft tiene claro que se trata de un límite máximo, no de un recuento de víctimas.

Ciberseguridad

Un retraso de varios días, una validación del lado del servidor y una puerta de ejecución del 10% en algunas variantes significaron que la carga útil nunca se activó en muchas instalaciones. Se desconoce cuántas personas se vieron realmente comprometidas.

Código oculto en imágenes y fuentes.

El truco que da nombre a la campaña es la esteganografía: meter código ejecutable dentro de archivos que parecen completamente normales. Las primeras variantes agregaban JavaScript después del marcador IEND de un ícono PNG, por lo que la imagen se mostraba bien en todas partes mientras llevaba una carga útil que los escáneres estáticos nunca marcaban.

A medida que la detección se puso al día, el actor pasó a imágenes WebP, luego a archivos de fuentes WOFF2, ocultando código en rangos de glifos que se leen como texto asiático o metadatos de fuentes. Microsoft considera que la esteganografía a esta escala es poco común en el ecosistema de extensiones de navegador.

Algunas variantes de alto impacto ni siquiera enviaron la carga útil localmente. Obtuvieron una imagen de aspecto normal de un servidor de comando y control. La extensión lo decodificó a través de capas de intercambios de casos, intercambios de dígitos, Base64 y XOR, luego lo comparó con una firma antes de ejecutarlo.

El servidor C2 solo entregó el archivo real a solicitudes que pasaron una huella digital y una verificación de Usuario-Agente; cualquiera que lo investigara directamente, incluidos los investigadores, obtuvo una respuesta de señuelo vacío.

Las extensiones también vigilaban las DevTools abiertas y extendían su inactividad si veían a un analista mirando.

Fraude publicitario arriba, robo de credenciales debajo

El daño visible fue el fraude publicitario: anuncios inyectados, comisiones de afiliados secuestradas en Amazon, eBay y AliExpress, y búsquedas redirigidas, todo ello robando dinero y degradando la navegación.

El análisis de Microsoft de las cargas útiles recuperadas encontró mucho más debajo. Las cargas útiles incluían una puerta trasera de ejecución remota de código que ejecutaba JavaScript arbitrario enviado desde el servidor. También robaron credenciales de Google y códigos de segundo factor al iniciar sesión, recopilaron inicios de sesión de administradores de WordPress y extrajeron cookies en masa para secuestrar sesiones.

Microsoft dice que siete ID de seguimiento de Google Analytics parecen haber servido como telemetría encubierta, brindando al operador paneles de control casi en tiempo real sobre la campaña a través de la propia infraestructura de Google.

La plomería coincidía con la ambición. Microsoft cuenta con más de diez dominios C2 con conmutación por error automática. El actor dirigió el tráfico a través de Cloudflare Workers y abusó de las páginas de GitHub para alojar balizas.

Ciberseguridad

Un marco polimórfico abarcó aproximadamente 66 extensiones con más de 15 variantes de nombres, y la operación migró de Manifest V2 a V3 a medida que el actor se adaptaba a los cambios de plataforma.

que hacer

Microsoft dice que eliminó las 119 extensiones y suspendió las más de 90 cuentas de desarrollador detrás de ellas. La lista completa de ID de extensión se encuentra en la página de la empresa. informe técnico.

Abra edge://extensions y compare sus complementos instalados con esa lista. Si algo coincide, o si Edge eliminó uno automáticamente, trate el navegador como expuesto. Cambie las contraseñas de Google, WordPress, cuentas bancarias y otras cuentas confidenciales.

Revise la actividad de inicio de sesión reciente y active la autenticación sólida de dos factores. Las claves de seguridad de hardware resisten este tipo de robo de credenciales de una manera que no lo hacen los códigos SMS. Microsoft publicó indicadores de compromiso para su uso en Chrome, Firefox y otros navegadores Chromium.

StegoAd se parece menos a una campaña nueva que a la cara nueva de una conocida. Su carga útil de credenciales se filtra a mitarchive.info, un dominio que Koi Security vincula con DarkSpectre, la operación china que vinculó en diciembre con las campañas de extensión ShadyPanda y GhostPoster.

La conexión va más allá del dominio. StegoAd oculta el código dentro del icono de una extensión, el mismo método que utilizó GhostPoster meses antes. Los dos incluso comparten nombres de extensiones, como Ads Block Ultimate.

Microsoft no ha nombrado al actor, pero la superposición es clara. El operador sigue activo, afirma Microsoft.

Los complementos maliciosos de JetBrains roban claves API de IA mientras las extensiones de Chrome capturan los chats de Chatbot – CYBERDEFENSA.MX

Los investigadores de ciberseguridad han señalado una «campaña coordinada de malware» en JetBrains Marketplace que ha publicado no menos de 15 complementos maliciosos capaces de filtrar claves de proveedores de inteligencia artificial (IA).

«Cada complemento se presenta como un asistente de codificación de IA basado en DeepSeek y otros grandes modelos de lenguaje, que ofrece chat, confirmación de mensajes, revisión de código, búsqueda de errores y pruebas unitarias», dijo el investigador de Aikido Security, Ilyas Makari. dicho. «Funcionan exactamente como se anuncia. Sin embargo, la clave API del proveedor de IA que ingresa se filtra a un servidor controlado por el atacante».

Se dice que la actividad ha estado en curso desde finales de octubre de 2025, con nuevos complementos lanzados el 10 de junio de 2026. Dos de los complementos, CodeGPT AI Assistant y DeepSeek AI Assist, tienen más de 25.000 descargas cada uno, aunque no está claro si los recuentos son auténticos o si se han inflado para fingir su popularidad.

La lista completa de complementos se encuentra a continuación:

  • Prueba DeepSeek Junit (org.sm.yms.toolkit)
  • Confirmación de DeepSeek Git (com.json.simple.kit)
  • DeepSeek FindBugs (org.bug.find.tools)
  • Chat de IA de DeepSeek (org.translate.ai.simple)
  • DeepSeek Dev AI (com.yy.test.ai.simple)
  • Codificación de IA DeepSeek (com.dev.ai.toolkit)
  • AI FindBugs (com.json.view.simple)
  • Commitor AI Git (com.my.git.ai.kit)
  • Revisión del codificador de IA (org.check.ai.ds)
  • DeepSeek Coder AI (com.review.tool.code)
  • Asistente de codificación AI (org.code.assist.dev.tool)
  • Revisión del código DeepSeek (com.coder.ai.dpt)
  • Asistente de IA CodeGPT (com.my.code.tools)
  • Asistencia de IA DeepSeek (ord.cp.code.ai.kit)
  • Herramienta sencilla de codificación (com.dp.git.ai.tool)

Aikido Security dijo que los 15 complementos comparten una base de código similar, lo que requiere que los usuarios abran el panel de configuración e ingresen una clave API para una IA como OpenAI, SiliconFlow o DeepSeek para poder llevar a cabo la funcionalidad prometida.

Ciberseguridad

Si bien los complementos funcionan según lo previsto, se ha descubierto que tienen la capacidad de desviar de forma encubierta la clave API proporcionada a un servidor remoto («39.107.60[.]51») bajo el control del atacante sobre una solicitud HTTP en formato de texto plano.

«Los complementos también ejecutan un nivel pago», dijo la compañía. «Después de que un usuario paga una pequeña tarifa a través del muro de donaciones integrado en el complemento, el servidor envía una clave API al cliente, y el complemento comienza a usar esa clave para sus llamadas de modelo en lugar de la suya propia, lo cual es extraño, ya que ningún operador legítimo simplemente le entregaría a un usuario una clave funcional y sin restricciones a un proveedor de IA pago».

Esto ha planteado la posibilidad de que los operadores detrás de la campaña probablemente estén compartiendo las claves API del proveedor de IA robadas con otros actores de amenazas como parte de un esquema de monetización ilícito, convirtiéndolo efectivamente en un servicio que otorga a los usuarios de pago acceso al proveedor de IA de la víctima.

«El operador cobra el dinero por un lado y las credenciales gratuitas por el otro, mientras que los auténticos propietarios de claves pagan la factura», añadió Makari.

La campaña es una prueba más de cómo los actores de amenazas son apuntando cada vez más a entornos de desarrollo a través del ecosistema de código abierto, que se ha convertido en un objetivo lucrativo debido al hecho de que alojan código fuente, credenciales de nube, claves de firma y claves API para servicios de inteligencia artificial pagos que pueden revenderse para esquemas de secuestro de LLM.

«Trate un complemento de la misma manera que trataría cualquier dependencia que se ejecute con sus privilegios, y tenga cuidado al pegar secretos de larga duración en herramientas que no haya examinado», dijo Aikido Security.

Extensiones maliciosas de Chrome roban conversaciones de IA

El desarrollo coincide con el descubrimiento de dos extensiones de bloqueador de anuncios de Google Chrome que han sido capturadas capturando conversaciones de los usuarios con chatbots de IA como OpenAI ChatGPT, Anthropic Claude, Google Gemini, Microsoft Copilot, Perplexity, DeepSeek, xAI Grok y Meta AI. La operación de recopilación de datos ha recibido el nombre en código Ladrón rápido por el investigador Jean-Marie R.

Ciberseguridad

Los nombres de las extensiones, que todavía están disponibles en Chrome Web Store, son los siguientes:

  • Smart Adblocker (ID: iojpcjjdfhlcbgjnpngcmaojmlokmeii) – 90.000 usuarios (publicado en octubre de 2022)
  • Adblock para navegador (ID: jcbjcocinigpbgfpnhlpagidbmlngnnn) – 10.000 usuarios (publicado en agosto de 2023)

«Aunque se presentan como bloqueadores de anuncios, las extensiones incluyen un motor de interceptación personalizado que registra conversaciones no públicas, uso de modelos y metadatos de nivel de cuenta de todas las principales plataformas de inteligencia artificial (ChatGPT, Claude, Gemini y otras)», dijo el investigador. «La operación utiliza listas de filtros públicas legítimas (EasyList, IDCAC) como cobertura funcional, proporcionando una verdadera utilidad de bloqueo de publicidad mientras ejecuta un canal de telemetría no revelado».

El hecho de que las dos extensiones existan desde hace varios años indica que las actualizaciones relacionadas con la IA se introdujeron en forma de actualizaciones de software.

Estos esfuerzos son parte de una técnica de ataque llamada Prompt Poaching. En los últimos meses, se ha observado que extensiones de navegador, tanto legítimas como maliciosas, adoptan este método para capturar sigilosamente chats de IA. Lo que no está claro es si estas prácticas violan las políticas de Google para las extensiones del navegador.

«Las extensiones interceptan el historial completo de conversaciones de IA, el uso del modelo y el nivel de suscripción de ocho plataformas, y transmiten estos datos a la infraestructura controlada por el operador sin notificar al usuario más allá de una cadena de consentimiento genérica de ‘Protección mejorada’», señaló el investigador.

152 extensiones de fondos de pantalla de Chrome con 105.000 instalaciones vinculadas a adware y tráfico falso – CYBERDEFENSA.MX

Investigadores de ciberseguridad han descubierto una red de 152 extensiones de Google Chrome que actúan como complementos de fondos de pantalla animados en nuevas pestañas para distribuir una familia de programas potencialmente no deseados (PUP).

El clúster abarca 38 cuentas de editor independientes de Chrome Web Store y tres backends de marca: tabplugins[.]com, yowgames[.]com y chromewallpaper[.]com. Se han instalado colectivamente 105.000 veces. Los nombres de algunas de las extensiones se enumeran a continuación:

  • Neymar – Fondo de pantalla animado de fútbol (laafpeklcnlfmjaofbndehkjpnccbhek)
  • Satoru Gojo Manga Fondo de pantalla en vivo (mnpacdigbockiilmilhbedciadenfdnb)
  • Porsche 911 – Fondo de pantalla en vivo de autos deportivos (trabajador de servicio muerto) (iedplnnolciaofkakkjmcojnmklpfikg)
  • Satoru Gojo Live Wallpaper (ipiabbhciknabpoihaakdahgghllelpj)
  • Hello Kitty Wallpapers HD Nueva pestaña (hijpkhinofkdobfagfbobnnoihmopgkk)
  • Pusheen Cat Wallpapers HD Nueva pestaña (famchdjojcnakamhkddkpaglnkonkfnl)
  • Peach & Goma Wallpapers HD Nueva pestaña (nomekamioepglinefhenifnbegjhfiai)
  • Spider-Man Miles Morales Swing Live Wallpaper (jjngbcodoldjmpjpfbhfelaljbdlkekh)
  • BMW M3 Neon Night Drive Fondo de pantalla en vivo (gfikbhpfjldbbikolkcimfgmejhdkjbe)
  • Fondos de pantalla de BMW (dbiamdajndfmpmmeklcbbnekhkdcakhf)
  • Death Note Anime Wallpapers HD Nueva pestaña (pkdloppfapenphihgbldhjjlfhgnkmcg)
  • Sonic Frontiers Starfall Live Wallpaper (imkepemaflommlonnppjobgdpokbfmoj)
  • Tanjiro – Demon Slayer Live Wallpaper (ibglidkppckhminbhbgcajomjplomcka)
  • Fondo de pantalla de nueva pestaña de Neymar (gkbfokaephnaajnmpgiieidpfieamggb)
  • Anime Car Drift Live Wallpaper (bcafgkhoifffmnoajkgmbhcojpabjffm)
  • Nueva pestaña de Fondos de pantalla de Choso (ojeaociifmdciibodcifjjocdlbjjeep)
  • Anime lluvia fondo de pantalla en vivo (npcghghfkbpgiamoifabankdnmopenni)
  • Minecraft Sakura Pond Live Wallpaper (mjdhgndjbajnanfimjipafechjbakdhh)
  • Sombrero de Paja Live Wallpaper Fantasma de Tsushima (lblgjffllphdepifdkfhlihddckhlkll)
  • Zenitsu Agatsuma Live Wallpaper (laeciedchhnmnfhllplcgkfcdbdfgdhn)

«Cada listado declara en Chrome Web Store que no recopilará ni utilizará datos del usuario, mientras que la política de privacidad vinculada admite lo contrario: que las extensiones registren direcciones IP, ISP, recuentos de clics y referencias y compartan esos datos con Google AdSense, DoubleClick y socios publicitarios externos», dijo el investigador de seguridad de Socket, Kush Pandya. dicho.

Ciberseguridad

Es más, un subgrupo de extensiones identificadas define dos URL codificadas en un archivo JavaScript («js/bg.js») que se activan durante las operaciones de instalación y desinstalación:

  • La URL de instalación incluye los parámetros del módulo de seguimiento de Urchin (UTM) «utm_source=google&utm_medium=organic&utm_campaign=tanjiro-demon-slayer-live-wallpaper», disfrazando así la extensión que abre una pestaña de instalación como una búsqueda «orgánica».
  • La URL de desinstalación es un contenedor de redireccionamiento google.com/url que disfraza la desinstalación como una actividad genuina de la Búsqueda de Google.

La búsqueda orgánica en motores de búsqueda como Gook se refiere a los listados no pagados en una página de resultados de un motor de búsqueda (SERP) generados por algoritmos. Su ubicación se basa en parámetros como relevancia, autoridad y optimización de motores de búsqueda (SEO), y es diferente de los resultados patrocinados.

La idea detrás de estas extensiones, dijo Socket, es crear artificialmente esa señal, lo que esencialmente equivale a fabricar el origen de su propio tráfico.

«La visita no es una persona que buscó en Google; es la extensión que abre una pestaña por sí sola y la marca ‘llegó de la búsqueda orgánica de Google’», explicó la compañía.

Ciberseguridad

«El ping de desinstalación va un paso más allá, envolviendo el destino en el formato exacto google.com/url que Google usa para clics en resultados de búsqueda reales, incluidos los tokens ved y usg firmados, por lo que el resultado parece un humano haciendo clic en un resultado de Google».

Los archivos JavaScript también vienen equipados con una capacidad inactiva para enumerar y eliminar cada base de datos IndexedDB que pueda encontrar al iniciar un trabajador de servicio.

Se considera que la campaña es una «operación afiliada de fraude de atribución de tráfico y publicidad comercial con motivación financiera», aunque se desconoce su procedencia exacta. Los indicadores circunstanciales disponibles sugieren que podría tener su origen en Turquía.

Investigadores descubren 73 extensiones de código VS falsas que entregan malware GlassWorm v2 – CYBERDEFENSA.MX

Los investigadores de ciberseguridad han detectado docenas de extensiones de Microsoft Visual Studio Code (VS Code) en el repositorio Open VSX que están vinculadas a una campaña persistente de robo de información denominada gusano de cristal.

El grupo de 73 extensiones ha sido identificado como versiones clonadas de sus contrapartes legítimas. De estos, se ha confirmado que seis son maliciosos, y el resto actúa como paquetes durmientes aparentemente inofensivos para que los usuarios los descarguen y generen confianza, antes de que su verdadera intención se manifieste a través de una actualización posterior.

Todas las extensiones fueron publicado a principios de mes, según la empresa de seguridad de aplicaciones Socket, que está rastreando la última versión bajo el nombre Gusano de vidrio v2. En total, se han identificado más de 320 artefactos desde el 21 de diciembre de 2025. La lista de extensiones identificadas como maliciosas se detalla a continuación:

  • outsidestormcommand.monocromador-tema
  • keyacrosslaud.auto-loop-para-antigravedad
  • krundoven.ironplc-fast-hub
  • boulderzitunnel.vscode-amigos
  • cubedivervolt.html-código-validar
  • ganadordominio17.versión-lens-herramienta
Ciberseguridad

Los durmientes clonados, además de escribir errores en los nombres de los paquetes originales (CEINTL.vscode-language-pack-tr vs. Emotionkyoseparate.turkish-language-pack), usan el mismo icono y descripción que sus correspondientes versiones legítimas en un intento de engañar a los desarrolladores desprevenidos y engañarlos para que instalen las extensiones.

Esta «confianza visual» actúa como una táctica eficaz de ingeniería social para aumentar el número de instalaciones de forma orgánica antes de que se envenene para distribuir malware a los usuarios posteriores.

La revelación se produce cuando los actores de amenazas detrás de la campaña están evolucionando activamente su modus operandi, recurriendo a paquetes durmientes y dependencias transitivas para evadir la detección, mientras usan simultáneamente droppers basados ​​en Zig para implementar una extensión VSIX secundaria alojada en GitHub que puede infectar todos los entornos de desarrollo integrados (IDE) en la máquina de un desarrollador.

Las extensiones identificadas por Socket actúan como un cargador inocuo para la carga útil real, que es una extensión VSIX que se recupera de GitHub y se instala en cada IDE identificado en el sistema, incluidos VS Code, Cursor, Windsurf y VSCodium, utilizando el comando «–install-extension».

Independientemente del método utilizado, el objetivo final es el mismo: ejecutar malware que evite los sistemas rusos, robar datos confidenciales, instalar un troyano de acceso remoto (RAT) e implementar sigilosamente una extensión maliciosa basada en Chromium para desviar credenciales, marcadores y otra información.

«Este enfoque logra el mismo resultado que la variante basada en binario, pero mantiene la lógica de entrega en JavaScript ofuscado», dijo la compañía. «La extensión actúa como un cargador, mientras que la carga útil se recupera y ejecuta después de la activación».

Imágenes maliciosas de KICS Docker y extensiones de código VS afectan la cadena de suministro de Checkmarx – CYBERDEFENSA.MX

Los investigadores de ciberseguridad han advertido sobre imágenes maliciosas enviadas al funcionario «checkmarx/kicks» Repositorio de Docker Hub.

En una alerta publicada hoy, la empresa de seguridad de la cadena de suministro de software Socket reveló que actores de amenazas desconocidos lograron sobrescribir etiquetas existentes, incluidas v2.1.20 y alpine, al tiempo que introdujeron una nueva etiqueta v2.1.21 que no corresponde a una versión oficial. El repositorio de Docker se ha archivado al momento de escribir este artículo.

«El análisis de la imagen envenenada indica que el binario KICS incluido fue modificado para incluir capacidades de recopilación y exfiltración de datos que no están presentes en la versión legítima», dijo Socket.

«El malware podría generar un informe de escaneo sin censura, cifrarlo y enviarlo a un punto final externo, creando un riesgo grave para los equipos que usan KICS para escanear archivos de infraestructura como código que pueden contener credenciales u otros datos de configuración confidenciales».

Ciberseguridad

Un análisis más detallado del incidente ha descubierto que las herramientas de desarrollo relacionadas con Checkmarx también pueden haberse visto afectadas, como las recientes versiones de extensiones de Microsoft Visual Studio Code que vienen con código malicioso para descargar y ejecutar un complemento remoto a través del tiempo de ejecución de Bun.

«El comportamiento apareció en las versiones 1.17.0 y 1.19.0, se eliminó en la 1.18.0 y dependía de una URL de GitHub codificada para recuperar y ejecutar JavaScript adicional sin confirmación del usuario ni verificación de integridad», agregó Socket.

Las organizaciones que puedan haber utilizado la imagen KICS afectada para escanear configuraciones de Terraform, CloudFormation o Kubernetes deben tratar cualquier secreto o credencial expuesta a esos escaneos como probablemente comprometidos.

«La evidencia sugiere que este no es un incidente aislado de Docker Hub, sino parte de un compromiso más amplio de la cadena de suministro que afecta a múltiples canales de distribución de Checkmarx», señaló la compañía.

Hacker News se ha puesto en contacto con Checkmarx para obtener más información y actualizaremos la historia si recibimos una respuesta.

(Esta es una historia en desarrollo. Vuelva a consultarla para obtener más detalles).

108 extensiones maliciosas de Chrome roban datos de Google y Telegram y afectan a 20.000 usuarios – CYBERDEFENSA.MX

Investigadores de ciberseguridad han descubierto una nueva campaña en la que se ha descubierto que un grupo de 108 extensiones de Google Chrome se comunican con la misma infraestructura de comando y control (C2) con el objetivo de recopilar datos del usuario y permitir el abuso a nivel del navegador mediante la inyección de anuncios y código JavaScript arbitrario en cada página web visitada.

Según Socket, las extensiones se publican bajo cinco identidades de editor distintas (Yana Project, GameGen, SideGames, Rodeo Games e InterAlt) y en conjunto han acumulado alrededor de 20.000 instalaciones en Chrome Web Store.

«Los 108 enrutan credenciales robadas, identidades de usuario y datos de navegación a servidores controlados por el mismo operador», investigador de seguridad Kush Pandya. dicho en un análisis.

Ciberseguridad

De estos, 54 complementos roban la identidad de la cuenta de Google a través de OAuth2, 45 extensiones contienen una puerta trasera universal que abre URL arbitrarias tan pronto como se inicia el navegador, y las restantes participan en una variedad de comportamientos maliciosos.

  • Exfiltrar sesiones web de Telegram cada 15 segundos
  • Elimina los encabezados de seguridad de YouTube y TikTok (es decir, Política de seguridad de contenido, X-Frame-Options y CORS) e inyecta superposiciones y anuncios de juegos de azar.
  • Inyecte scripts de contenido en cada página que visita el usuario.
  • Proxy todas las solicitudes de traducción a través del servidor del actor de amenazas

En un intento de dar una apariencia de legitimidad, las extensiones identificadas se hacen pasar por clientes de la barra lateral de Telegram, máquinas tragamonedas y juegos de Keno, potenciadores de YouTube y TikTok, herramientas de traducción de texto y utilidades de páginas. La funcionalidad anunciada es diversa y tiene como objetivo lanzar una red amplia, mientras comparte el mismo backend.

Sin embargo, sin que los usuarios lo sepan, el código malicioso que se ejecuta en segundo plano captura información de la sesión, inyecta scripts arbitrarios y abre URL elegidas por el atacante.

Algunas de las extensiones identificadas se enumeran a continuación:

  • Cuenta múltiple de Telegram (ID: obifanppcpchlehkjipahhphbcbjekfa), que extrae el token de autenticación de usuario utilizado por Telegram Web y filtra los datos a un servidor remoto. También puede sobrescribir localStorage con datos de sesión proporcionados por el actor de amenazas y forzar la carga de la aplicación de mensajería, reemplazando efectivamente la sesión activa de Telegram de la víctima con la sesión elegida por el actor de amenazas.
  • Cliente web para Telegram: Teleside (ID: mdcfennpfgkngnibjbpnpaafcjnhcjno), que elimina los encabezados de seguridad de Telegram e inyecta scripts para robar sesiones de Telegram.
  • Formula Rush Racing Game (ID: akebbllmckjphjiojeioooidhnddnplj), que roba la identidad de la cuenta de Google del usuario la primera vez que la víctima hace clic en el botón de inicio de sesión. Esto incluye detalles como correo electrónico, nombre completo, URL de la imagen de perfil e identificador de cuenta de Google.
Ciberseguridad

«Cinco extensiones utilizan la API declarativeNetRequest de Chrome para eliminar los encabezados de seguridad de los sitios de destino antes de que se cargue la página», dijo Socket. «Las 108 extensiones maliciosas comparten el mismo backend, alojado en 144.126.135[.]238.»

Actualmente no se sabe quién está detrás de las extensiones que violan la política. Sin embargo, un análisis del código fuente ha descubierto comentarios en ruso en varios complementos.

Se recomienda a los usuarios que hayan instalado cualquiera de las extensiones que las eliminen con efecto inmediato y cierren sesión en todas las sesiones web de Telegram desde la aplicación móvil de Telegram.

Las extensiones del navegador son el nuevo canal de consumo de IA del que nadie habla – CYBERDEFENSA.MX

Si bien gran parte del debate sobre la seguridad de la IA se centra en la protección del consumo de IA «en la sombra» y GenAI, hay una ventana abierta que nadie está protegiendo: las extensiones de navegador de IA.

A Un nuevo informe de LayerX expone cuán profundo es este punto ciego y por qué las extensiones de IA pueden ser la superficie de amenaza de IA más peligrosa en su red que no está en el radar de nadie.

Las extensiones de navegador de IA no activan su DLP y no aparecen en sus registros de SaaS. Viven dentro del propio navegador, con acceso directo a todo lo que sus empleados ven, escriben y permanecen conectados. Las extensiones de IA tienen un 60% más de probabilidades de tener una vulnerabilidad que las extensiones en promedio, tienen 3 veces más probabilidades de tener acceso a cookies, 2,5 veces más probabilidades de poder ejecutar scripts remotos en el navegador y 6 veces más probabilidades de haber aumentado sus permisos en el último año. Estas extensiones se instalan en segundos y pueden permanecer en su entorno indefinidamente.

La superficie de amenazas de la extensión del navegador es para todos, pero nadie está mirando

El primer concepto erróneo es que las extensiones son un riesgo de nicho. Algo limitado a un subconjunto de usuarios o casos extremos. Esa suposición es completamente errónea.

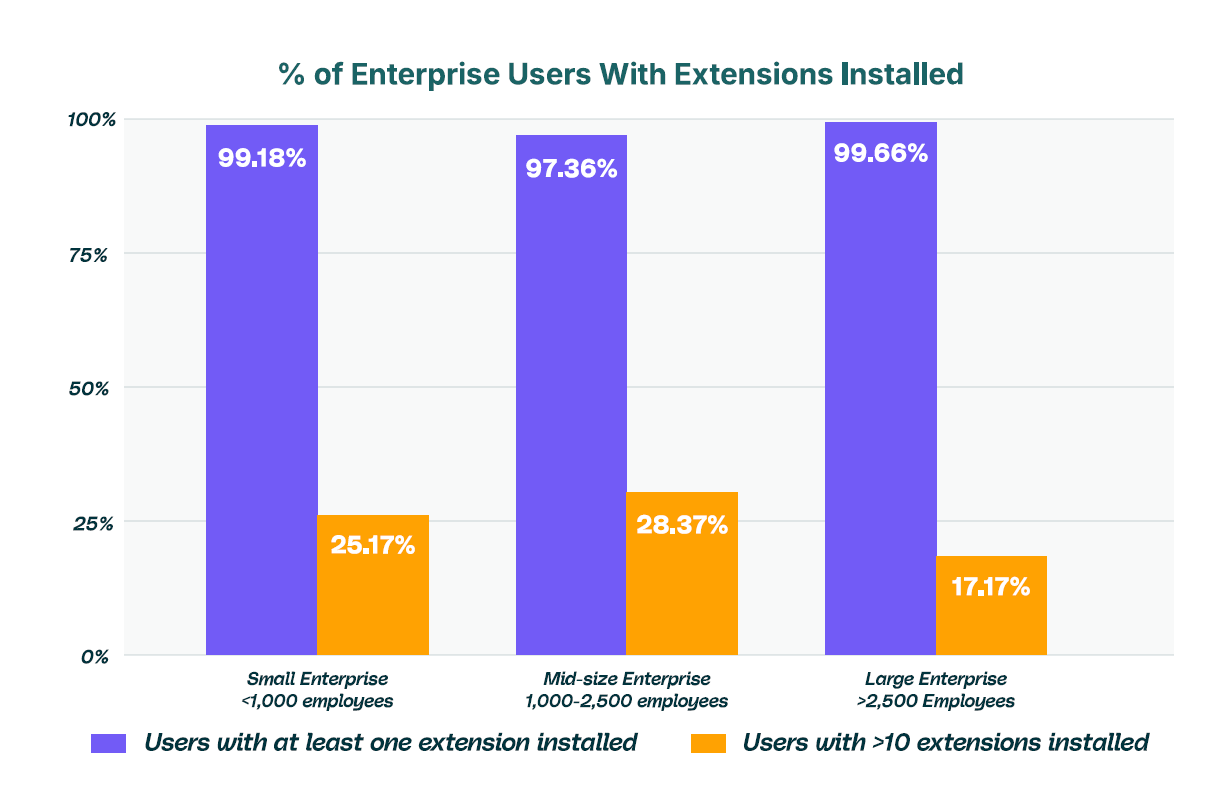
Según el informe, el 99% de los usuarios empresariales ejecutan al menos una extensión de navegador y más de una cuarta parte tiene más de 10 instaladas. Este no es un problema de cola larga; es universal.

Sin embargo, la mayoría de las organizaciones no pueden responder preguntas básicas. ¿Qué extensiones están en uso? ¿Quién los instaló? ¿Qué permisos tienen? ¿A qué datos pueden acceder?

Los equipos de seguridad han pasado años creando visibilidad de redes, puntos finales e identidades. Irónicamente, las extensiones del navegador siguen siendo un importante punto ciego.

Las extensiones de IA son el canal de consumo de IA del que nadie habla

Si bien gran parte de la conversación actual sobre la seguridad de la IA se centra en las plataformas SaaS y las API, este informe destaca un canal diferente y en gran medida ignorado: las extensiones de navegador de IA.

Estas herramientas se están extendiendo rápidamente. Aproximadamente 1 de cada 6 usuarios empresariales ya utiliza al menos una extensión de IA, y ese número no hace más que crecer.

Las organizaciones pueden bloquear o monitorear el acceso directo a las aplicaciones de IA. Pero las extensiones funcionan de manera diferente. Se encuentran dentro del navegador. Pueden acceder al contenido de la página, a las entradas del usuario y a los datos de la sesión sin activar los controles tradicionales.

De hecho, crean una capa no gobernada de uso de IA, que pasa por alto la visibilidad y la aplicación de políticas.

Las extensiones de IA no solo son populares. Son más riesgosos

Sería fácil suponer que las extensiones de IA conllevan un riesgo similar al de otras extensiones. Los datos muestran lo contrario.

Las extensiones de IA son significativamente más peligrosas. Tienen un 60% más de probabilidades que el promedio de tener un CVE, 3 veces más probabilidades de tener acceso a cookies, 2,5 veces más probabilidades de tener permisos de secuencias de comandos y 2 veces más probabilidades de poder manipular las pestañas del navegador.

Cada uno de estos permisos tiene implicaciones reales. El acceso a las cookies puede exponer los tokens de sesión. Los scripts permiten la extracción y manipulación de datos. El control de pestañas puede facilitar el phishing o la redirección silenciosa.

Esta combinación de adopción rápida, acceso elevado y gobernanza débil hace que las extensiones de IA sean un vector de amenaza emergente urgente.

Las extensiones no son estáticas. Cambian con el tiempo

Los equipos de seguridad suelen tratar las extensiones como estáticas. Algo que se puede aprobar una vez y olvidar. Pero no es así como funciona.

Las extensiones evolucionan. Reciben actualizaciones. Cambian de propietario. Amplian permisos.

El informe muestra que las extensiones de IA tienen casi seis veces más probabilidades de cambiar sus permisos con el tiempo, y que más del 60% de los usuarios tienen al menos una extensión de IA que cambió sus permisos durante el último año.

Esto crea un objetivo en movimiento que las listas permitidas tradicionales no pueden seguir. Una extensión que ayer era segura puede no serlo hoy.

La brecha de confianza en las extensiones del navegador es mayor de lo esperado

Los equipos de seguridad se basan en una variedad de señales de confianza para evaluar las extensiones, incluida la transparencia del editor, el recuento de instalaciones, la frecuencia de actualización y la presencia de una política de privacidad. Si bien estos no indican directamente un comportamiento malicioso, son clave para evaluar el riesgo general.

Una parte importante de las extensiones tiene bases de usuarios muy bajas. Más del 10% de todas las extensiones tienen menos de 1.000 usuarios, una cuarta parte tiene menos de 5.000 usuarios y un tercio tiene menos de 10.000 instalaciones. Esto es particularmente un desafío con las extensiones de IA, donde el 33% de las extensiones de IA tienen menos de 5.000 usuarios, y casi el 50% de las extensiones de IA tienen menos de 10.000 usuarios. Una gran base de usuarios es esencial para establecer una confianza continua, pero una vez más, las extensiones de IA están mostrando un riesgo sustancialmente mayor.

Además, alrededor del 40% de las extensiones no han recibido una actualización en más de un año, lo que sugiere que ya no se mantienen activamente. Las extensiones que no se actualizan periódicamente pueden contener vulnerabilidades no resueltas o código obsoleto que los atacantes aprovechan.

Como resultado, la mayoría de las extensiones utilizadas en entornos empresariales muestran señales débiles o faltantes en estas áreas. Esto plantea serias dudas sobre el manejo y el cumplimiento de los datos. También destaca el poco escrutinio que reciben las extensiones en comparación con otros componentes de software.

Convertir el conocimiento en acción: el camino a seguir para los CISO

El informe describe una dirección clara para los equipos de seguridad:

  1. Audite continuamente la superficie de amenazas de extensión de la organización: Dado que el 99 % de los usuarios empresariales ejecutan al menos una extensión, un inventario completo es un primer paso obligatorio hacia la reducción de riesgos. Los CISO deben realizar una auditoría de extensión en toda la organización que cubra todos los navegadores, puntos finales administrados y no administrados, en todos los usuarios.
  2. Aplique controles de seguridad específicos a las extensiones de IA: Las extensiones de IA representan un riesgo enorme debido a sus permisos elevados que pueden exponer sesiones de SaaS, identidades y datos confidenciales del navegador. Las organizaciones deberían aplicar políticas de gobernanza más estrictas para controlar cómo estas extensiones interactúan con los entornos empresariales.
  3. Analice el comportamiento de las extensiones, no solo los parámetros estáticos: Las aprobaciones estáticas no son suficientes. El riesgo debe evaluarse continuamente en función de los permisos, el comportamiento y los cambios a lo largo del tiempo.
  4. Hacer cumplir los requisitos de confianza y transparencia: Las extensiones que tienen un número de instalaciones muy bajo, carecen de políticas de privacidad o muestran un historial de mantenimiento deficiente deben tratarse como de mayor riesgo. Establecer criterios mínimos de confianza ayuda a reducir la exposición a extensiones no verificadas o abandonadas.

Una nueva lente sobre un viejo problema

Durante años, las extensiones del navegador se han tratado como una característica conveniente. Algo que permita la productividad y la personalización. Sin embargo, ya no son un riesgo periférico. Son una parte fundamental de la superficie de ataque empresarial. Ampliamente utilizados, altamente privilegiados y en gran medida no monitoreados, crean exposición directa a datos confidenciales y sesiones de usuarios.

Descargue el informe completo de seguridad de extensiones de LayerX para comprender el alcance completo de estos hallazgos, identificar dónde se encuentra realmente su exposición y obtener un camino claro para controlar esta creciente superficie de ataque sin interrumpir la productividad.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.