Los piratas informáticos chinos abusaron de las reglas de Google Workspace para robar correos electrónicos de investigación y defensa

Un grupo de espionaje vinculado a China se ocultó dentro de las redes de investigación médica, académica y militar de América del Norte durante más de un año, robando silenciosamente correos electrónicos confidenciales de investigación y defensa.

La entrada era una puerta trasera en su Mozo de estación Servidores de investigación que robaron credenciales de inicio de sesión. La exfiltración fue la parte inusual: los atacantes reconfiguraron las propias reglas de Google Workspace de las víctimas para copiar cualquier mensaje que coincidiera con sus palabras clave a una bandeja de entrada que controlaban.

El Threat Intelligence Group (GTIG) de Google presentó la campaña en un informe publicado esta semana y lo atribuye con alto nivel de confianza a un grupo que rastrea como UNC6508.

El actor y su puerta trasera REDCap no son nombres nuevos; Google sacó a la luz ambas cosas por primera vez en febrero, en un informe más amplio sobre ataques respaldados por el Estado contra el sector de defensa. No nombró a las víctimas, sino que las describió únicamente como múltiples organizaciones en Estados Unidos y Canadá: proveedores clínicos, centros académicos, instituciones de salud militares, grupos de defensa y reguladores de salud.

Ciberseguridad

Google dice que les notificó e interrumpió la infraestructura del grupo.

¿Cómo entraron?

El punto de entrada fue Mozo de estación (Research Electronic Data Capture), una plataforma web que utilizan hospitales y universidades para crear y gestionar bases de datos de estudios. UNC6508 comprometió servidores REDCap externos.

Google no ha precisado el vector de acceso inicial, no ha nombrado un CVE específico ni ha enumerado las versiones afectadas, aunque vio que el grupo investigaba las versiones más antiguas y vulnerables.

Aproximadamente tres meses después de ingresar, el grupo implementó llamadas GTIG de malware personalizadas. INFINITERADOque troyaniza los propios archivos del sistema de REDCap y hace tres cosas.

  • Primero, secuestra el proceso de actualización para que cada nueva versión de REDCap reinyecte el código en lugar de borrarlo.
  • En segundo lugar, recopila nombres de usuario y contraseñas de la página de inicio de sesión y los almacena, cifrados, en tablas de bases de datos locales.
  • En tercer lugar, actúa como una puerta trasera, recibiendo comandos a través de cookies HTTP y ejecutándose en cada carga de página.

El primer compromiso conocido data de septiembre de 2023, y la actividad continuó hasta noviembre de 2025. Una vez en el servidor, UNC6508 ejecutó reconocimiento interno y descubrimiento de credenciales, extrayendo las credenciales de la base de datos y de la cuenta de servicio, luego usó esos inicios de sesión para pasar a la red interna y a una cuenta de administrador de dominio.

Google no explica la ruta exacta a esa cuenta de administrador. Con derechos de administrador, el grupo configuró la exfiltración.

Cómo robaron el correo electrónico

La exfiltración se basó en una característica que ya estaba allí. UNC6508 abusó de las reglas de cumplimiento de contenido, una función de administración legítima de Google Workspace que escanea el correo en busca de palabras clave y puede copiar o reenviar mensajes coincidentes.

Existen características similares en otras suites de correo en la nube. El grupo creó una regla, mal escrita «Patroit», que analizaba casi 150 palabras clave, términos de búsqueda y direcciones de correo electrónico. Cuando un mensaje coincidía, Workspace lo enviaba silenciosamente a una dirección de Gmail controlada por un atacante, que desde entonces Google ha desactivado. Sin malware en el servidor de correo, sin herramienta de exfiltración independiente, sin tráfico de red inusual. Solo una función de correo incorporada, destinada a copiar los secretos de la organización a una bandeja de entrada de propiedad de los atacantes.

MITRE ya cataloga Abuso de reglas de reenvío de correo electrónico como técnica conocida. Lo que GTIG señala como nuevo aquí es el uso de reglas de cumplimiento de contenido de dominio para hacerlo, un método que, según dice, no había visto antes en un actor vinculado a China.

Ciberseguridad

Las palabras clave de la regla se corresponden con las prioridades de recopilación de UNC6508: política geoestratégica, estrategia y equipo militar, tecnología avanzada que incluye inteligencia artificial y vehículos no tripulados, programas cibernéticos ofensivos e investigación médica. Un término destacó por su especificidad, chikunguñael virus transmitido por mosquitos detrás de un brote en 2025 en la provincia china de Guangdong.

que hacer

Comience con REDCap. Parchee los servidores externos y elimine las versiones antiguas directamente, no solo junto con la versión actual. REDCap permite que las versiones heredadas se ejecuten en paralelo, y eso es lo que permite los ataques de degradación, donde un atacante fuerza al software a volver a una versión vulnerable conocida.

Luego revisa el lado del correo. Revise las reglas de cumplimiento de contenido y reenvío de correo de Workspace, o su equivalente, para detectar cualquier cosa que haga CCO o redirija el correo a direcciones externas. Consulte los registros de auditoría del administrador para saber cuándo cambiaron las reglas, no solo lo que dicen ahora. Extraiga los indicadores publicados de GTIG y busque INFINITERED. Y coloque MFA resistente al phishing en las cuentas de administrador, ya que todo el paso del robo de correo dependía del acceso del administrador.

Google todavía no sabe cómo llegó UNC6508 por primera vez a los servidores REDCap. La parte que vale la pena observar es la regla del correo. Una vez que los atacantes obtienen acceso de administrador, una función incorporada en la nube puede convertirse silenciosamente en una ruta de exfiltración, y eso es lo que los defensores deben auditar, no solo la puerta trasera de REDCap.
Google expone un grupo de espionaje chino que ha estado acechando en las redes sin ser detectado desde 2023

Los cazadores de amenazas de Google detectaron otro grupo de espionaje patrocinado por el estado chino que durante años se había infiltrado en sistemas pertenecientes a organizaciones gubernamentales y privadas para robar datos en el ámbito académico, médico, militar, de ciberseguridad y de política exterior.

Google Threat Intelligence Group descubrió el grupo de amenazas previamente desconocido UNC6508que apuntó a organizaciones en Estados Unidos y Canadá, a finales de 2025, pero su primer compromiso conocido se remonta a septiembre de 2023.

La revelación refleja un patrón alarmante de grupos de espionaje chinos que abren puertas traseras en infraestructura crítica para posicionarse previamente para posibles sabotajes, interceptar investigaciones y robar datos con implicaciones para la seguridad nacional. Estos grupos que trabajaban a instancias del gobierno de China, incluido el UNC6508, operaron en secreto durante años antes de que las autoridades o los investigadores descubrieran su actividad.

«No conocemos el alcance total o el impacto de la campaña», dijo a CyberScoop Patrick Whitsell, ingeniero senior de seguridad de GTIG. Los investigadores dijeron que el grupo de amenazas irrumpió en una universidad de investigación médica en septiembre de 2023, robó credenciales y comunicaciones y permaneció activo en los sistemas de la institución hasta noviembre de 2025, cuando fue descubierto.

Google dijo que confirmó que había múltiples víctimas comprometidas con INFINITERED, una puerta trasera personalizada que el grupo de amenazas implementó en redes específicas para robar credenciales administrativas después de explotar servidores REDCap (Research Electronic Data Capture) externos.

Los investigadores aún no saben cómo UNC6508 obtuvo acceso inicial a los servidores REDCap. Google dijo que el software de encuestas y bases de datos, que se creó en la Universidad de Vanderbilt y emitió múltiples parches para vulnerabilidades críticas de ejecución remota de código a lo largo de 2023, se utiliza ampliamente en la comunidad de investigación médica.

«Dada la amplitud de los criterios de recopilación de inteligencia del actor de amenazas y su capacidad para permanecer sin ser detectados dentro de las redes comprometidas durante más de un año, evaluamos que las víctimas conocidas probablemente representen sólo una fracción de una campaña más grande», dijo Whitsell. «También evaluamos que este actor de amenazas altamente capaz permanecerá activo y seguirá siendo una amenaza para las industrias de defensa, tecnología y medicina en el futuro previsible».

Google dijo que la campaña estaba dirigida a proveedores clínicos, centros médicos académicos e instituciones de salud militares de EE. UU., demostrando capacidades avanzadas de un grupo de amenazas que actualmente no se superpone con ningún otro grupo conocido públicamente.

El grupo de amenazas abusó de las reglas de cumplimiento de dominio para robar datos, una técnica que no se basa en malware o herramientas de supervivencia, y enruta el tráfico a través de IP con sede en EE. UU. para mezclarse con el tráfico legítimo, dijeron los investigadores.

«Tenemos alguna evidencia que sugiere que se trata de un gran grupo de amenazas con múltiples subequipos, pero esto no está confirmado», dijo Whitsell.

Al igual que otros grupos de espionaje patrocinados por el Estado de China previamente identificados, UNC6508 permanece activo.

Google dijo que interrumpió parte de la infraestructura conocida de UNC6508 al deshabilitar una cuenta de Gmail que usaba para filtrar datos, notificó a las organizaciones afectadas y ayudó a remediar los compromisos antes de publicar una investigación sobre las actividades de UNC6508.

Whitsell dijo que varios casos de compromiso no confirmados siguen bajo investigación.

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

North Korean Hackers Are Turning Developer Tools Into Malware Delivery Channels – CYBERDEFENSA.MX

Cybersecurity researchers have flagged two malicious cyber campaigns that exhibit similarities with a persistent North Korean threat cluster known as Contagious Interview (aka Famous Chollima, HexagonalRodent, and Void Dokkaebi).

According to a report published by Proofpoint, the threat actor has been found orchestrating phishing campaigns using developer role recruitment or code review themes to target nearly 100 organizations in finance, cryptocurrency, education, technology, and several other sectors. The activity has been codenamed UNK_DeadDrop.

«The infection chain begins with emails containing links to actor-controlled GitHub repositories hosting malicious scripts that result in the execution of cross-platform malware for macOS, Linux, and Windows, including an open-source Go framework named Overlord,» Proofpoint researchers Saher Naumaan and Carlos Rubio said.

A crucial aspect connecting the campaign to Pyongyang is the use of Microsoft Visual Studio Code (VS Code) projects that employ the «runOn: folderOpen» technique to trigger the execution of malicious code every time the code editor is opened without requiring any user interaction. This approach has been adopted by the Contagious Interview actors since December 2025.

The activity documented by the enterprise security company involved more than 250 emails that were sent during a six-week period to individuals in almost 100 organizations. Over 75% of the targeted entities are located in the U.S., followed by the U.K., Australia, France, Brazil, Germany, India, Israel, Japan, and the Netherlands.

Cybersecurity

The emails contain links to GitHub repositories masquerading as technical assignments or cryptocurrency-related projects, instructing recipients to clone the repository and open it in VS Code or Cursor, resulting in the execution of operating system-specific malware loaders for Linux, macOS, and Windows. Subsequent lures observed in May 2026 have pivoted their approach by requesting targets to review their open-source projects.

The loader – a shell script for macOS and Linux and a VBScript for Windows systems – is designed to install a malicious VS Code extension (VSIX) that masquerades as a legitimate Google service, while communicating with an external server to facilitate remote command execution, system reconnaissance, and data exfiltration from browser wallet extensions, credentials, and desktop wallet apps.

The Linux and macOS infection chains lead to a custom version of the open-source Overlord framework with capabilities to enable data theft. It also prompts users to enter their system password using a fake security pop-up. The Windows attack chain, on the other hand, relies on the VBScript payload to run a CMD file, which then installs the extension.

The end goal remains the same: to steal credentials and data from wallet browser extensions and applications, and exfiltrate the results to the server («23.137.105[.]75:5173») via an HTTP POST request.

«Unlike the Linux/macOS agent, the Windows pipeline does not maintain a persistent connection; it uploads the ZIP files, performs cleanup, and terminates,» Proofpoint said.

Further analysis has uncovered that the threat actor previously distributed a Windows Go binary of Overlord, but has since shifted to the new method, likely in an attempt to avoid detection.

Proofpoint said it’s tracking UNK_DeadDrop as distinct from Contagious Interview due to differences in initial access methods (LinkedIn vs. email) and the use of the Overlord framework, which is different from the custom malware families the North Korean hacking group has traditionally deployed, including BeaverTail, InvisibleFerret, and OtterCookie.

«UNK_DeadDrop activity suggests North Korea-aligned operations targeting developers for financial gain are maturing and evolving,» the company said. «The shift from active social engineering over social media platforms to conduct fake interviews to large campaigns of recruitment-themed phishing emails distributing links to malicious repositories could indicate an actor industrializing and scaling operations.»

The disclosure comes as Yeeth Security said it discovered three malicious VS Code extensions named «ByteBinTools.jupyter-powerdev-2026.6.8.vsix,» ToolCraft.jupyter-powertools-3.21.0.vsix,» and «OLDev.markdown-mode-devtools-2.1.0.vsix» on the official marketplace that are dressed up as seemingly harmless Jupyter Notebook productivity tools, but are, in fact, a «sophisticated, multi-stage backdoor» engineered to bypass endpoint defenses.

The malware supports the following functions –

  • A SharePoint site functioning as a command queue, victim registry, and exfiltration channel
  • A JavaScript layer that handles all command-and-control (C2) communication via Microsoft Graph API and SharePoint to
  • Components enabling arbitrary file read, write, and exfiltration, as well as code execution using a Windows executable and a Python script for Linux and macOS

The C2 channel, besides running commands or scripts, can issue a third command type called «host_action,» which facilitates file system operations like pwd, ls, cd, and cat, along with file upload and downloads.

Although there exists no direct overlap with any publicly documented North Korean campaign, Yeeth Security said the developer tooling split between JavaScript and Python has its echoes in Contagious Interview, and that the malicious artifacts’ Microsoft Graph API authentication mechanism shares some similarities with the Lazarus Group’s Dream Job attacks detailed by S2 Grupo LAB52 in October 2025.

Cybersecurity

The findings dovetail with the discovery of multiple campaigns linked to the North Korean threat actors in recent months –

  • A follow-up to the Axios supply chain attack using three malicious npm packages (redeem-onchain-sdk@1.0.7, nicegui@0.1.4, and period-newline@0.1.0) that deliver an information stealer that exfiltrates harvested data to a different C2 infrastructure. The packages are listed as dependencies on GitHub projects disguised as cryptocurrency trading bots. «Less than 18 hours after the Axios malicious packages were removed from NPM, the first secondary payload was already live on the registry,» OpenSourceMalware said. «This suggests the threat actor had prepared backup infrastructure and was ready to immediately deploy alternative delivery mechanisms.»
  • An attack campaign codenamed TaskJacker has been delivered, dropping malicious VS Code task files into unsuspecting GitHub users’ existing repositories, spreading in a worm-like fashion. «By weaponizing VS Code’s tasks.json auto-execution feature, attackers have created a scenario where simply opening a cloned repository in your IDE can compromise your system,» the OpenSourceMalware team said. «No user interaction required beyond a git clone and opening the folder.»
  • Contagious Interview’s use of Git hooks («.githooks/pre-commit») to fire the execution of malicious code when a target clones a «coding assessment» repository, marking a shift from hiding the malicious code within .vscode/tasks.json or package.json files.
  • Contagious Interview’s use of a compromised Packagist package («roberts/leads») to target PHP developers with a JavaScript malware loader that reaches out to blockchain and public RPC infrastructure in order to fetch, decrypt, and execute a next-stage JavaScript payload. The adversary has also leveraged its access to compromised developer systems to tamper with commits and inject multi-stage obfuscated JavaScript code to the source code files in their repositories. The final payload is a variant of the DEV#POPPER RAT.
  • «Void Dokkaebi’s operations do not end with a single infected developer,» Trend Micro said. «The compromised machine becomes a launchpad, with the threat actor weaponizing the victim’s own repositories and turning their code contributions into infection vectors for downstream developers. The result is a self-sustaining propagation chain resembling a worm’s behavior rather than a traditional targeted attack.»
  • Contagious Interview’s migration of InvisibleFerret from readable Python scripts to Cython-compiled binaries, distributing the malware as .pyd files on Windows and .so files on macOS. «The update gives the intrusion set an additional layer of evasion while preserving InvisibleFerret’s core capabilities, including backdoor access, browser credential theft, clipboard monitoring, keylogging, and cryptocurrency wallet targeting,» Trend Micro said. «BeaverTail has also expanded beyond its original downloader and stealer role into a broader malware with overlapping functions, including credential harvesting and wallet trojanization.»
  • A malicious npm package named «terminal-logger-utils» has been found to target Telegram data, SSH keys, crypto wallets, cloud configurations, and environment variables. The package was published by «jpeek895,» an account flagged for publishing a similar package called «terminal-logger-pack» in late April 2026. Another npm package named «js-logger-pack» has been found to deliver an ELF binary with infostealer and remote access trojan (RAT) capabilities.
  • BlueNoroff’s (aka Sapphire Sleet and UNC1069) targeting of macOS environments within high-value financial sectors to deliver infostealer malware as part of a targeted social engineering against individuals in the cryptocurrency, investment, and Web3 space. Some of these efforts also make use of fake Zoom and Microsoft Teams meeting-themed lures and ClickFix-style prompts and instructions to install supposed «missing» meeting SDKs and deliver malicious payloads. The attacks led to the deployment of updated variants of Cabbage RAT (aka CageyChameleon), PowerShell implants capable of credential and data theft, or a newly identified data-stealing macOS toolkit known as Mach-O Man.
  • «By persuading users to manually execute AppleScript or Terminal-based commands, Sapphire Sleet shifts execution into a user-initiated context, allowing the activity to proceed outside of macOS protections such as Transparency, Consent, and Control (TCC), Gatekeeper, quarantine enforcement, and notarization checks,» Microsoft said.
  • Contagious Trader’s use of over 50 malicious packages embedded across more than 100 GitHub repositories targeting developers in the cryptocurrency space to deliver three malware families: PromptMink, OtterCookie, and a new Windows clipboard stealer called ClipViper. «The malicious repositories are promoted through verified accounts on X and Reddit, use spoofed developer identities and bot-inflated star counts to appear legitimate, and are distributed across 40+ GitHub users and organizations as redundant delivery fronts,» Panther said.
  • A cluster of obfuscated malicious npm packages published by multiple throwaway accounts has been found to deliver variants of the OtterCookie infostealer by means of a postinstall hook. Another malicious npm package named «node-env-resolve» has been identified as making use of six runtime dependencies that match the OtterCookie toolkit.
  • Contagious Interview’s use of generative artificial intelligence to assist with the development of loaders responsible for launching BeaverTail and OtterCookie, and to set up front companies used for listing job openings and social engineering outreach via fake LinkedIn accounts. According to data shared by Expel, these campaigns are likely carried out by multiple teams, each comprising several members. The attacks have resulted in the theft of $12 million in cryptocurrency in the first three months of 2026. «The threat actor’s campaigns exfiltrated a total of 26,584 cryptocurrency wallets from 2,726 infected developers’ systems,» Expel’s Marcus Hutchins said.
  • A supply chain attack campaign codenamed jsonspack has used 27 malicious npm packages to deliver a JavaScript RAT and infostealer, or drop a loader that fetches an unspecified payload. Another malicious npm package named «sleek-pretty» has been found to target developers running Polymarket trading bots to carry out system fingerprinting, SSH backdoor installation, filesystem exfiltration, and targeted theft of Polymarket CLOB API credentials.
  • A sustained npm malware campaign spanning 108 malicious packages and 261 package versions targeted developers between March 20 and April 20, 2026, with an aim to steal credentials, Telegram Desktop sessions, and wallet keys, and establish persistent access using malware families like BeaverTail and OtterCookie.

«Whilst financially motivated cybercrime is highly unappealing to almost every nation-state, since the monetary loss from the resulting sanctions would far outweigh any financial gain, this is not the case for North Korea,» Expel said. «The heavy sanctions already levied against the country mean there is little more that can be done to deter them, but a lot to be gained for a nation whose economic activity is severely constrained.»

La cadena de vulnerabilidad LiteLLM permite a usuarios con pocos privilegios hacerse cargo de servidores de puerta de enlace AI – CYBERDEFENSA.MX

Una cuenta predeterminada con bajos privilegios en un proxy LiteLLM puede ascender a administrador completo y ejecutar código en el servidor encadenando tres vulnerabilidades, revelaron investigadores de Obsidian Security.

LiteLLM es una puerta de enlace de IA de código abierto ampliamente implementada que gestiona llamadas a más de 100 proveedores de modelos detrás de una interfaz compatible con OpenAI.

Una toma de control del servidor expone cada clave de proveedor que posee, los secretos que descifran sus credenciales almacenadas y cada mensaje y respuesta que pasa a través de él.

Obsidian califica el CVSS de cadena completa con 9.9, en el rango Crítico. berriaiel mantenedor, incluyó el conjunto de correcciones completo en LiteLLM v1.83.14-stable, que GitHub enumera como lanzado el 2 de mayo. Actualice a esa versión o posterior para cerrar la cadena de tres CVE.

los tres bichos

El primer enlace es CVE-2026-47101una omisión de autorización. Cuando un usuario normal (un usuario interno) genera una clave API virtual, LiteLLM almacena el campo de rutas permitidas proporcionado por la persona que llama sin compararlo con la función del usuario.

Se supone que el campo limita lo que puede hacer una clave. En cambio, el proxy también lo trata como una concesión alternativa, por lo que alguien que no sea administrador puede crear una clave con Allow_routes: [«/*»]un comodín que llega a todas las rutas, incluidas las exclusivas para administradores. La misma escritura no verificada aparece en los otros puntos finales de administración de claves, razón por la cual la solución requirió tres solicitudes de extracción para llegar.

Una vez pasada la puerta de ruta, los manejadores detrás de ella se vuelven accesibles. Varios de ellos suponen que la puerta ya ha pasado el control, lo que abre dos caminos.

uno es CVE-2026-47102escalada de privilegios. El punto final /user/update permite al usuario editar su propio registro, pero no restringe qué campos puede escribir. Se acepta y guarda una actualización automática con user_role: «proxy_admin», lo que promueve a la persona que llama a administrador de proxy completo. Un org_admin puede llegar a este punto final a través de una ruta de código legítima y prevista sin necesidad de omitirla; un usuario interno predeterminado lo alcanza después de CVE-2026-47101.

Ciberseguridad

VulnCheck, que asignó el CVE, le otorga una puntuación de 8,7 en CVSS 4.0 y 8,8 en 3.1.

El otro es CVE-2026-40217un escape de espacio aislado en Custom Code Guardrail, que compila y ejecuta Python proporcionado por el administrador. Los puntos finales de producción ejecutaron el código a través de exec() sin filtrado a nivel de fuente. Cuando exec() obtiene un dictado global sin __builtins__, Python inyecta silenciosamente el módulo integrado completo, que entrega el código __import__, open y eval. Una carga útil simple que llamara a os.system fue suficiente para un shell inverso.

Una ruta separada en el punto final del área de juegos /guardrails/test_custom_code, encontrada de forma independiente por X41 D-Secderrotó una lista de denegación de expresiones regulares mediante la reescritura del código de bytes en tiempo de ejecución. Ambos terminaron en la ejecución de código del lado del servidor.

Lo que obtiene un atacante

LiteLLM se encuentra en un cuello de botella, por lo que el alcance es amplio. Una cadena completa expone la clave maestra, la clave salt que descifra las credenciales almacenadas y la URL de la base de datos. También expone todas las claves de proveedor configuradas, para OpenAI, Anthropic, Gemini, Bedrock, Azure y el resto.

Las claves en la configuración o el entorno son texto sin formato; Las claves de la base de datos están cifradas pero se pueden recuperar con la clave salt. Todo lo que se envía a través de la puerta de enlace, indicaciones y respuestas, se vuelve legible, que en implementaciones reales es donde terminan la PII, el código fuente, los tickets internos y los secretos pegados.

Si el proxy también se ejecuta como protocolo de contexto modelo (MCP) o puerta de enlace de agente, los tokens de OAuth y las credenciales de herramientas también están dentro del alcance.

El mayor riesgo no es lo que lee un atacante sino lo que puede reescribir. La puerta de enlace se encuentra en el cable entre un agente de IA y el modelo, por lo que un compromiso le permite alterar las respuestas en tránsito.

Obsidiana demostrada esto contra Claude Code enrutado a través de un proxy comprometido. Esta no es una inyección inmediata. En lugar de persuadir al modelo para que se comporte mal, el atacante utiliza el mecanismo de devolución de llamada integrado de LiteLLM, un punto de extensión que se activa con cada solicitud y nunca aparece en la interfaz de usuario del administrador. La devolución de llamada intercambia la respuesta del modelo por una llamada de herramienta falsificada y reescribe el contexto de verificación de seguridad para que la acción se lea como aprobada.

En la demostración, el desarrollador escribe una palabra, hola, y el atacante abre un shell inverso en la máquina del desarrollador.

Separado de la cadena, LiteLLM le entrega a proxy_admin una ruta de ejecución de código intencional: su soporte MCP le permite a un administrador registrar servidores stdio MCP que el proxy inicia como subprocesos locales. Se trata de una compensación de diseño más que de un error, y los parches no lo cambian, por lo que llegar al administrador es efectivamente llegar a la ejecución del código.

Obsidian reprodujo un caparazón inverso de esta manera en v1.88.0. Un error genuino en la misma maquinaria stdio-MCP, CVE-2026-42271, permite a las personas que llaman generar subprocesos a través de los puntos finales de vista previa de MCP de LiteLLM; fue explotado en estado salvaje y agregado al catálogo KEV de CISA a principios de este mes.

Ciberseguridad

Nada de esto es el primer momento difícil para LiteLLM este año. En marzo, un compromiso de la cadena de suministro bloqueó dos versiones de LiteLLM en PyPI y, en abril, se aprovechó una inyección SQL crítica dentro de las 36 horas posteriores a la divulgación.

Obsidian enmarca la cadena aquí como una falla revelada con una demostración funcional, no como una explotación vista en la naturaleza, pero la posición del proxy sigue convirtiéndola en un objetivo.

que hacer

Actualice a v1.83.14 estable o posterior, la primera versión con el conjunto completo de correcciones. Luego audite. Vuelva a verificar cada cuenta que tenga proxy_admin y trate esa función como acceso a nivel de host. Revise cada medida de seguridad de código personalizado en el proxy.

Verifique las devoluciones de llamada cargadas desde config.yaml en litellm_settings.callbacks, ya que nunca aparecen en la consola y son exactamente donde se escondería un atacante posterior a RCE. Verifique la integridad del código implementado, no solo la configuración. Si se sospecha una exposición, rote las claves del proveedor, las credenciales de la base de datos y los tokens MCP almacenados.

Un proxy comprometido no sólo filtra datos. Se sitúa entre el agente y el modelo y puede forjar las respuestas sobre las que actúa el agente. La cadena que lleva a un atacante allí tiene una confianza fuera de lugar en cada capa: la puerta de ruta confiaba en el campo proporcionado por la persona que llama, los controladores confiaban en la puerta de ruta y nadie realmente comprobó.

Los expertos en ciberseguridad no creen que Fable 5 de Anthropic represente una amenaza de ciberseguridad única

El viernes pasado, la administración Trump provocó una conmoción en el ecosistema tecnológico cuando el Departamento de Comercio impuso controles de exportación al nuevo modelo de inteligencia artificial de Anthropic, Fable 5.

Anthropic ha tomado medidas para limitar los riesgos relacionados con la venta comercial de su modelo Mythos, incluida la negativa a publicarlo públicamente, canalizándolo a organizaciones de ciberdefensa y desarrollando barreras de seguridad para Fable 5 que predeterminarían sus respuestas a modelos más antiguos y menos poderosos en torno a temas delicados como la ciberseguridad y la guerra biológica.

Pero, según se informa, la administración Trump se alarmó por informes recientes de Amazon y otro investigador de ciberseguridad que afirmaban haber liberado Fable 5 a los pocos días de su lanzamiento público, y determinó que si los investigadores en los EE. UU. podían liberar el modelo, también podrían hacerlo los adversarios extranjeros de Estados Unidos.

La decisión del Departamento de Comercio impulsó a Anthropic a cerrar los modelos para todos los usuarios mientras intentaban convencer a la Casa Blanca de cambiar de rumbo.

Pero algunos expertos en ciberseguridad e inteligencia artificial han estado en total desacuerdo con las acciones de la Casa Blanca, diciendo que la investigación no ha demostrado que alguien haya podido eludir las salvaguardas de Fable 5 y acceder al tipo de nuevas capacidades peligrosas que han preocupado a los funcionarios.

Katie Moussouris, una conocida experta en ciberseguridad, dijo el lunes que Anthropic le proporcionó una copia de una investigación de terceros sobre técnicas de derivación de barreras de seguridad para Fable 5.

Según Moussouris, los investigadores pidieron a tres modelos de Claude (Fable 5, Mythos y Claude Opus) que revisaran lotes de código fuente abierto conocido y vulnerable en busca de problemas de seguridad. Fable 5 inicialmente rechazó la solicitud, pero los investigadores pudieron utilizar «un proceso manual de varios pasos» para lograr que Fable 5 convirtiera la salida en scripts automatizados que pudieran probar parches para la vulnerabilidad.

La investigación de terceros desde el lanzamiento de Fable 5 no ha encontrado formas de eludir sus salvaguardas en materia de piratería. Las capacidades que los investigadores han demostrado son fundamentales para que Fable 5 y otros modelos de vanguardia sean valiosos para la defensa de la ciberseguridad.

«Los defensores deben poder pedirle a la IA que corrija los errores en un archivo, explicar por qué es importante la corrección y escribir pruebas que confirmen que el parche funciona», dijo. escribió. «Eso no es un paso por alto la barandilla. Es lo más valioso que un modelo de IA puede hacer para la seguridad defensiva: ejecutar el bucle de búsqueda, reparación y prueba que los defensores ejecutan todos los días».

Moussouris anteriormente brindó experiencia técnica al Acuerdo de Waasenaar, un acuerdo de seguridad multilateral voluntario sobre el control de las exportaciones tanto de municiones como de tecnología de doble uso que incluye a Estados Unidos y docenas de otros países. Con base en la investigación que ha visto, calificó la imposición de restricciones a la exportación de todas las ventas extranjeras de Fable 5 como una medida «dura» y «equivocada».

Anthropic también sometió el modelo a 1000 horas de pruebas por parte de miembros del equipo rojo interno y externo, informando que no se encontraron fugas universales que eliminaran esas barreras de seguridad o permitieran al modelo acceder a Mythos para trabajos cibernéticos y biológicos.

Moussouris no está ni mucho menos solo. Ella es una de las docenas de expertos en ciberseguridad que firmaron un carta abierta Lunes llamando a la administración Trump a “Free Fable”.

Los investigadores dicen que si bien los modelos de clase Mythos son «bastante buenos» para identificar y explotar vulnerabilidades en el código de software, «no son excepcionalmente buenos» en comparación con otros modelos de frontera que utilizan todos los días para la defensa de la ciberseguridad.

Por ejemplo, a pesar de que el modelo Daybreak de OpenAI ofrece capacidades similares de parcheo y descubrimiento de vulnerabilidades. No estaba incluido en las restricciones del Departamento de Comercio.

Los investigadores también señalan que las barreras de seguridad de Fable 5 han sido notoriamente hipersensibles en comparación con otros modelos fronterizos utilizados por los equipos rojos, convirtiéndose en «una fuente de humor en la comunidad cibernética el día del lanzamiento», cuando los trabajadores cibernéticos y de TI informaron en línea que no pudieron lograr que el modelo realizara tareas básicas de ciberseguridad defensiva.

La carta cuestiona si los problemas encontrados en los informes de jailbreak calificarían como capacidades ofensivas, y señala que pueden reproducirse en otros modelos comerciales y de código abierto, incluidos GPT 5.5, Claude Opus, Claude Sonnet y modelos chinos como Kimi 2.7.

«La justificación para esta acción sin precedentes fue que Fable proporciona una 'mejora' única de capacidades más allá de otros modelos de IA, pero la IA ha estado encontrando errores y generando exploits funcionales a niveles sobrehumanos desde el año pasado», escribieron.

La decisión de la Casa Blanca se produce en un momento en que las empresas de IA se enfrentan a una reacción cada vez mayor por parte de un público que ahora pide de manera abrumadora una intervención gubernamental más sólida.

Una Universidad Johns Hopkins encuesta en mayo encontró un amplio apoyo bipartidista para las regulaciones de IA, con un 73% pidiendo prohibiciones de imágenes y videos generados por IA, un 68% pidiendo etiquetas en el contenido de IA, un 75% queriendo leyes de divulgación cuando interactúan con chatbots de IA y un 70% pidiendo «el derecho a interactuar con un ser humano en lugar de una IA en entornos médicos, legales, educativos y gubernamentales».

Otro encuesta global Un estudio de 18.000 personas publicado esta semana descubrió que las cuatro principales preocupaciones que la mayoría de la gente tiene en torno a la IA giran en torno a la capacidad de la herramienta para difundir información errónea, crear deepfakes para avergonzar o herir a otros, facilitar que los delincuentes pirateen las redes de las víctimas y ayudar a los terroristas a crear nuevas armas.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

La falla del copiloto de Microsoft 365 con un solo clic podría haber permitido a los atacantes robar correos electrónicos, archivos y códigos MFA

Un solo clic en un enlace confiable de Microsoft podría haber permitido a un atacante extraer correos electrónicos, detalles del calendario y archivos indexados de Microsoft 365 Copilot Enterprise Search.

Los investigadores de Varonis Threat Labs encadenaron tres errores en una ruta de exfiltración con un solo clic que llaman Buscarfuga. Debido a que el enlace apuntaba a un dominio microsoft.com real, era poco probable que las herramientas tradicionales de filtrado de URL y antiphishing lo marcaran.

Sin mensaje, sin contraseña, sin segundo clic. Microsoft asignado CVE-2026-42824 y lo marcó crítico; las puntuaciones CVSS fueron más bajas y en desacuerdo, 6,5 de Microsoft y 7,5 de Base de datos nacional de vulnerabilidad. La empresa mitigó la falla en su backend, por lo que los clientes no tienen nada de qué preocuparse, y Varonis presentó una prueba de concepto, una explotación no observada.

Tres errores, un clic

El aviso de Microsoft describe la falla como una inyección de comando que puede exponer información a través de una red. En la práctica, SearchLeak acumula una debilidad específica de la IA en dos errores web antiguos, y cada enlace es necesario para el siguiente.

El punto de entrada es el q parámetro en la URL de búsqueda de Copilot Enterprise. Está destinado a una consulta en lenguaje natural, pero Copilot lee todo lo que contiene como instrucciones, no solo una cadena de búsqueda.

varonis llama a esto Inyección de parámetro a mensaje. Un atacante escribe una URL que le indica a Copilot que busque en el buzón, tome un título de correo electrónico y lo coloque dentro de una URL de imagen. La víctima no escribe nada. Hacen clic y Copilot hace el trabajo.

Ciberseguridad

Lo siguiente es una condición de carrera en cómo se representa la respuesta. La barrera de seguridad de Microsoft envuelve la producción de Copilot bloquea para que el navegador trate el marcado como texto. El problema es el tiempo: el ajuste ocurre después de que Copilot termina de generar, pero el navegador procesa la transmisión a medida que llega. el inyectado La etiqueta se dibuja y activa su solicitud antes de que se ejecute el desinfectante. Cuando se neutraliza la salida, la solicitud ya se ha ido.

El último enlace pasa los datos más allá de la Política de seguridad de contenido de la página. El CSP en m365.cloud.microsoft bloquea imágenes de dominios arbitrarios, pero incluye en la lista blanca *.bing.com. El punto final «Buscar por imagen» de Bing acepta la URL de una imagen y la recupera del lado del servidor para analizarla. Apunte esa recuperación al servidor de un atacante con el texto robado codificado en la ruta y Bing lo recupera. El CSP del navegador nunca se aplica porque la solicitud proviene de la infraestructura de Bing. Bing se convierte en el proxy de exfiltración. La lista de permitidos de CSP se esconde.

En conjunto: la víctima hace clic, Copilot busca sus datos, la respuesta incorpora un valor como un asunto de correo electrónico en una URL de imagen de Bing, el navegador llama a Bing durante la transmisión y Bing extrae la URL del atacante. El atacante lo lee de sus propios registros, por ejemplo, una solicitud de /Your_Security_Code_847291/img.png.

Lo que obtiene un atacante

Copilot Enterprise puede alcanzar todo lo que el usuario que haya iniciado sesión pueda alcanzar, a través de su acceso a Microsoft Graph, y el atacante hereda ese alcance sin siquiera iniciar sesión.

El premio más urgente se encuentra en la bandeja de entrada: códigos de un solo uso, códigos MFA y enlaces para restablecer contraseñas, que a menudo siguen siendo válidos durante unos minutos. Un script que los saca de un registro mientras la ventana está abierta puede hacerse cargo de una cuenta antes de que alguien se dé cuenta.

Ciberseguridad

El mismo acceso también llega a las invitaciones del calendario, notas de reuniones y cualquier archivo de SharePoint o OneDrive que Copilot haya indexado, donde se encuentran los datos salariales, las cifras de ganancias y los planes de adquisición.

SearchLeak es la segunda vez que Varonis muestra este patrón. El investigador de Varonis, Dolev Taler, demostró la misma técnica de un clic en un ataque Reprompt anterior contra Copilot Personal, y resistió contra Enterprise Search a pesar de las barreras de seguridad adicionales que se supone que debe imponer ese nivel.

El mismo patrón apareció en EchoLeak (CVE-2025-32711), el error de fuga de datos de Copilot sin clic que Aim Security reveló en 2025. SSRF y carreras de desinfectantes son clases de errores antiguos; la inyección rápida es la pieza nueva y hace que estén accesibles nuevamente.

Microsoft mitigó la falla en su backend y, debido a que Copilot Enterprise es un servicio administrado, los administradores de inquilinos no pueden parchear ni reconfigurar las partes que fallaron. Lo que pueden hacer es observar y contener.

Busque URL de Copilot Search que contengan cargas útiles codificadas o HTML en el parámetro q, y solicitudes salientes inusuales a los puntos finales de imágenes de Bing. Reforzar la gobernanza del acceso a los datos para que Copilot indexe menos, lo que reduce lo que puede alcanzar cualquier filtración futura.

Chrome 0-Day, UniFi Exploits, macOS Stealers, VPN Flaw and More – CYBERDEFENSA.MX

Stuff broke again. Not in a movie way. An old tool was left exposed. An abandoned package was abused. A deprecated feature was still running in prod.

This week is the same lesson in a new form: phishing kits are easier to rent, AI names are useful bait, old login paths still fail, and forgotten software keeps becoming someone else’s entry point.

Scroll through the full Monday Cybersecurity Recap below for the news, tools, webinars, and fixes worth your time this week.

⚡ Threat of the Week

Google Patches Actively Exploited Chrome 0-Day – Google released security updates to address 74 vulnerabilities, including one that has come under active exploitation in the wild. The high-severity vulnerability, tracked as CVE-2026-11645 (CVSS score: 8.8), has been described as an out-of-bounds memory access in V8, Chrome’s JavaScript and WebAssembly engine. Google acknowledged that an «exploit for CVE-2026-11645 exists in the wild,» but stopped short of sharing additional specifics to ensure that a majority of the users are updated with a fix and to prevent further exploitation. Google has addressed a total of five actively exploited Chrome zero-days since the start of the year. This includes CVE-2026-2441, CVE-2026-3909, CVE-2026-3910, and CVE-2026-5281.

🔔 Top News

  • ShinyHunters Gang Exploits Oracle PeopleSoft Zero-Day – The ShinyHunters (aka UNC6240) extortion crew exploited an unpatched flaw in Oracle PeopleSoft (CVE-2026-35273, CVSS score: 9.8) to break into enterprise networks. The vulnerability relates to a missing authentication for a critical function that could allow an unauthenticated attacker to obtain takeover of PeopleSoft Enterprise PeopleTools. According to Google Mandiant, the exploitation activity was observed between May 27 and June 9, 2026. Following a successful compromise, the attackers have been observed conducting targeted internal reconnaissance using MeshCentral, lateral movement, and data exfiltration. The U.S. Cybersecurity and Infrastructure Security Agency (CISA) has added the flaw to its Known Exploited Vulnerabilities (KEV) catalog, giving Federal Civilian Executive Branch (FCEB) agencies until June 15, 2026, to apply the fixes. The campaign has mainly targeted the higher education sector; 68% of the more than 100 notified organizations were universities and colleges. «The observed exploitation targeted PeopleSoft’s Environment Management Hub (PSEMHUB) endpoints, and data stolen during the campaign was published on the ShinyHunters Data Leak Site (DLS) on June 9, 2026,» Rapid7 said.
  • 100s of Arch Linux Packages Compromised to Push Rootkit and Stealer – Unknown threat actors have managed to compromise hundreds of legitimate-but-abandoned packages in the Arch User Repository (AUR) and modify them with preinstall scripts that download and execute a malicious npm package called atomic-lockfile. The campaign has been codenamed Atomic Arch by Sonatype. «Analysis of atomic-lockfile, the malicious dependency, found a bundled Linux payload with functionality tied to credential harvesting, stealth, anti-debugging, and potential data exfiltration,» the company said. Although the initial number of affected packages was 400, it has since risen to over 1,500. As of June 12, 2026, Arch Linux developers have deleted all the malicious commits they are aware of.
  • Outside PhaaS Enterprise Taken Down – The U.S. Federal Bureau of Investigation said it took down a number of domains linked to Outsider, a Chinese phishing-as-a-service (PhaaS) software kit behind an estimated 3,870,000 stolen credit cards and a corresponding estimated $1.9 billion in losses since July 2023. In tandem, Google said it pursuing legal action against the operators, who weaponized Gemini to «help generate fraudulent phishing pages and deploy massive SMS phishing (‘smishing’) attacks, often through text messages impersonating legitimate brands, alerting recipients of ‘brokerage account issues’ or insisting they are eligible for ‘rewards through their mobile phone carrier.» According to a complaint filed by Google, the group «built, maintains, and uses a turn-key, online software suite that enables criminals, regardless of technical skill, to publish fraudulent websites designed to rob victims and enrich themselves.» The toolkit costs $88 per week or $200 per month, offering access to more than 290 pre-built templates that mimic legitimate websites. The goal is to steal passwords and corresponding multi-factor authentication codes, as well as financial information in real-time. «Part of the Outsider software’s appeal is the ease with which someone with limited technical expertise -like many members of the Enterprise – can purchase the software, execute various phishing attacks, and, upon purchase, meet other members of the Enterprise who are proficient in other areas,» the tech giant added.
  • Critical Check Point VPN Flaw Exploited in Limited Attacks – Check Point warned of active exploitation of a critical vulnerability CVE-2026-50751 (CVSS score: 9.3) impacting Remote Access VPN and Mobile Access deployments that are configured to use the deprecated IKEv1 key exchange protocol. The security flaw is a case of a logic flow weakness in certificate validation that allows an unauthenticated remote attacker to bypass user authentication and establish a remote access VPN connection without a valid user password. The Israeli cybersecurity company said it first observed indications of suspicious activity on June 4, 2026, with the earliest observed exploitation dating back to May 7, 2026. Exploitation efforts are said to have ramped up starting this month. The exploitation activity, Check Point added, has been limited to a «few dozen targeted organizations globally.» In one case, the post-exploitation phase has been associated with a Qilin ransomware affiliate.
  • The Gentlemen Ransomware Claims 478 Victims – A new analysis of The Gentlemen operation revealed that the financially motivated threat group initially operated as an affiliate responsible for conducting double extortion attacks, while leveraging resources from various ransomware-as-a-service (RaaS) schemes like LockBit (aka Tenacious Mantis), Qilin (aka Pestilent Mantis), and Medusa (aka Venomous Mantis). The group, which it tracks as Phantom Mantis, is led by a Russian-speaking cybercriminal it calls LARVA-368, who goes by the online aliases hastalamuerte, ArmCorp, zeta88, nobody0, and santamuerte. The Gentlemen is known to be active since March 2025, claiming a total of 478 victims to date. Microsoft, which is tracking the cluster under the moniker Storm-2697, said the operation «initially started as a closed ransomware group then began offering its RaaS to affiliates in September 2025.»

‎🔥 Trending CVEs

Bugs drop weekly, and the gap between a patch and an exploit is shrinking fast. These are the heavy hitters for the week: high-severity, widely used, or already being poked at in the wild.

Check the list, patch what you have, and hit the ones marked urgent first – CVE-2026-11645 (Google Chrome), CVE-2026-50751 (Check Point Remote Access VPN and Mobile Access), CVE-2026-35273 (Oracle PeopleSoft), CVE-2026-5027 (Langflow), CVE-2026-44963 (Veeam Backup & Replication), CVE-2026-23111 (Linux kernel), CVE-2026-45447 (OpenSSL), CVE-2026-44748, CVE-2026-27671 (SAP NetWeaver AS ABAP and ABAP Platform), CVE-2026-22732 (SAP Commerce Cloud and SAP Data Hub), CVE-2026-40128 (SAP NetWeaver Application Server Java Web Container), CVE-2026-10520 (Ivanti Sentry), CVE-2026-28252, CVE-2026-28253, CVE-2026-28254, CVE-2026-28255, CVE-2026-28256 (Trane Tracer SC+ HVAC controller), CVE-2025-46412, CVE-2025-41426 (Vertiv Liebert IS-UNITY-DP network cards), CVE-2026-0274 (Palo Alto Networks Cortex XSOAR and Cortex XSIAM), CVE-2026-20253 (Splunk Enterprise), CVE-2026-9648 (Haskell TLS software stack), from CVE-2026-12007 through CVE-2026-12011 (Google Chrome), CVE-2026-45034 (PhpSpreadsheet), PTT-2026-004, PTT-2026-005, an authentication bypass vulnerability (phpBB), and a maximum-severity code injection vulnerability in Wazuh (no CVE).

🎥 Expert Webinars

  • Find Out What Your Automated Pentest Is Missing Before Attackers Do → Automated pentesting is useful. It is also easy to overread. A tool that proves an exploit path worked does not prove your SIEM saw it, your EDR reacted, or your team could respond before damage spread. This webinar cuts through that gap: what automated pentesting actually validates, why repeat runs start returning fewer useful findings, and how BAS helps show which controls failed, not just which vulnerabilities exist.
  • Stop AI-Speed Attacks Before Your Legacy Controls Catch UpAI has changed the pace of cyberattacks. Lures get sharper, campaigns adapt faster, and attackers can test what works before defenders finish investigating. This webinar breaks down how AI-powered threats like Mythos get in, move, and scale, then shows how to fight back with tighter access, reduced attack surface, blocked lateral movement, and in-line controls that stop risky behavior before it becomes an incident.
  • Stop Employees From Leaking Source Code, Contracts, and PII Into AI Tools → Employees are already pasting company data into AI tools. Source code, contracts, customer records, and internal notes can leave the business through one prompt. This webinar shows how to move from after-the-fact detection to real-time prevention, with browser-level controls that stop risky AI use at the point where data is about to leak.

📰 Around the Cyber World

  • Campaigns Use AI Brands as Lures – Microsoft warned of campaigns capitalizing on the global interest around artificial intelligence (AI) as a social engineering lure in campaigns. «These campaigns, which don’t represent compromise of services, span phishing, malvertising, and search engine optimization (SEO)-driven attacks that ultimately lead to credential theft, financial fraud, or malware infection,» the company said. Some of the campaigns include a ChatGPT-themed lure that leads to a phishing kit collecting credit card data, a Claude-themed phishing campaign collecting credentials and access tokens, an «Awesome AI Windows Plugin» malvertising campaign deploying Vidar Stealer, and Fake DeepSeek V4 installers on GitHub delivering Vidar Stealer. The tech giant said it «observed the initial access broker Storm-3075 employing AI-themed malvertising to deliver payloads, including malware signed by the malware-signing-as-a-service (MSaaS) offering attributed to the financially motivated threat actor Fox Tempest, on behalf of multiple downstream actors.»
  • macOS Users Targeted by Fake Installers – Deceptive installers for popular software are being used to push information stealers to macOS users. «The infection chain almost always starts inside a web browser,» Huntress said. «Threat actors lean heavily on search engine optimization (SEO) poisoning to hijack search results, or they seed compromised links across torrent networks and cracked software forums. A user drops their guard, clicks the malicious link, and downloads what they assume is an authentic installer.» The DMG files, once executed, aim to bypass Apple Gatekeeper protections to realize their goals. In 2024, more than 65% of newly reported macOS malware was classified as infostealers.
  • History of Chinese-Language Guarantee Marketplaces – Flare has shed light on the «guarantee model» that powers various illicit online Telegram marketplaces like HuiOne Guarantee and Tudou Guarantee. «These marketplaces are third-party escrow services for illicit transactions,» security researcher Chris d’Eon explained. «The marketplace operator stands between buyer and seller, holds the buyer’s funds in escrow, releases them to the seller only when the buyer confirms delivery, and adjudicates disputes when something goes wrong. In return, the operator collects deposits from vendors who want to advertise under its brand, fees on transactions, and revenue from paid promotional slots.» The model, which has its roots in legitimate Chinese consumer-internet trust architecture launched by Alipay in 2003, facilitates the sale of money laundering services, stolen data, fraud kits, fake identity documents, recruitment for scam compounds, retail fraud, deepfake services, and the physical infrastructure that drives human trafficking and forced-labour compounds. Law enforcement crackdown has led to «fragmentation but not elimination» of the criminal enterprise. More than 30 successor marketplaces have emerged following the takedown of HuiOne and Xinbi, almost all of them managing their operations via Telegram owing to its reach, bot infrastructure, and improved resilience despite the platform’s efforts to crack down on such activities. These include Tiancheng, Dabai, Ouyi, Yinuo, Jin Bo, Haihua, Timi, and Lao Niu.
  • UniFi OS Flaws Exploited – The UniFi OS Server remote code execution chain, comprising CVE-2026-34908, CVE-2026-34909, and CVE-2026-34910, is now being actively exploited, according to Defused Cyber, following a report from Bishop Fox about how the three flaws could be combined to achieve unauthenticated code execution as root. The attacks culminated in the deployment of commodity malware.
  • Khmer Shadow Targets Cambodian Government Entities – A targeted cyber espionage campaign against Cambodian government entities has leveraged a meeting-themed SFX archive to sideload a custom C++ loader dubbed NIGHTFORGE, which then decrypts and executes a Havoc Demon payload in memory. «NIGHTFORGE has demonstrated a moderate level of sophistication, combining advanced defense-evasion techniques such as NTDLL unhooking and Hell’s Gate syscall resolution, a method that enables direct system calls and helps evade user-mode monitoring, with operational shortcomings that suggest the tool is still under active development,» Acronis said. The activity has been attributed to any known threat group, but it’s «likely aligned with regional intelligence collection interests in Southeast Asia.»
  • How Attackers Could Exploit Cloud Logging Services – Palo Alto Networks Unit 42 has warned that threat actors could exploit cloud logging services, which are crucial for security monitoring, to «create weak spots, evade detection, and in certain scenarios, establish continuous visibility within a target’s environment.» Attackers could tamper with resources within the cloud logging service (e.g., disabling, altering, or deleting logs, or even impairing logging) to hide their presence or attempt to route logs to their own accounts, establishing continuous visibility over the victim’s environment, performing continuous discovery, and passively monitoring all activity.
  • Operation TaxShadow Delivers Multi-Stage Malware Framework – An Indian tax-themed phishing campaign has been observed delivering a sophisticated multi-stage malware framework through a mix of social engineering, phishing infrastructure, and memory-resident malware execution techniques. «The campaign begins with a fraudulent tax notification email impersonating an official Indian tax authority, leveraging government branding, urgency-based messaging, and compliance-related threats to manipulate victims into interacting with a malicious phishing website,» CYFIRMA said. «Victims are subsequently instructed to download a malicious ZIP archive containing three staged payload components: कर विवरण.exe, SbieDll.dll, and SbieDll.bin, which collectively establish the complete infection lifecycle.» The attack makes use of a highly modular malware architecture, coupled with advanced defense-evasion and anti-analysis techniques, to launch a payload in memory. The malware also establishes persistent WebSocket-based communications.
  • MagicAd Displays Background Ads on Android Devices – A new Android trojan called MagicAd has been found to bypass operating system restrictions to display background ads. «One of these methods is universal, while the others are designed for devices from specific manufacturers,» Russian cybersecurity company Doctor Web said. «These include exploiting third-party software and using the system media player.» The malware is distributed via apps on GetApps, the official app catalog for Xiaomi devices. It has been discovered in more than 50 games and apps. The campaign is assessed to have commenced in 2025, with the threat actors behind it also leveraging the Samsung Galaxy Store as a distribution mechanism. Currently, none of the apps are available for download.
  • Residential Proxies in the Wild – Residential proxies are designed to relay internet traffic through devices that belong to regular consumers, such as home routers, mobile devices, IoT devices, and devices with applications embedded with proxyware. One way this is achieved is that application developers themselves can embed software development kits (SDKs) provided by the residential proxy networks into their products as a way to monetize their software, allowing them to receive a small amount of money on each installation. In an analysis published last week, Infoblox said monthly queries to residential proxy domains steadily grew from nearly 400 billion to over 500 billion between January 2025 and April 2026 across its customer base, an increase of about 25%. «There are likely several explanations for this: certainly, the rise in AI-related training, which often requires scraping websites, is a major driver of residential proxy demand,» it said. «Residential proxies bypass many anti-scraping measures, as the traffic appears to be coming from the devices of real people.» Some of the most commonly observed proxy services queried include Bright Data, Hola VPN, Oxylabs Proxy, Honeygain, and Grass. The DNS threat intelligence firm said many residential proxy services operate in a grey space.
  • SHEET#CREEP Drops C# Remote Access Trojan – An ongoing cyber espionage campaign dubbed SHEET#CREEP has leveraged a diplomatic-themed ISO phishing lure to distribute a C# remote access trojan (RAT). The activity was previously flagged by Zscaler and Bitdefender, attributing it to a threat actor known as Transparent Tribe. «The RAT abuses the Google Sheets API as its command-and-control (C2) channel, authenticating via an embedded GCP service account private key and using individual spreadsheet tabs per victim for bidirectional communication,» Securonix researchers Shikha Sangwan, Akshay Gaikwad, and Aaron Beardslee said. «The LNK triggers a C# dropper that extracts a bait PDF, drops the RAT payload into the Windows Vault directory, and establishes persistence through a scheduled task, before melting (self-deleting) to remove forensic traces.» The cybersecurity company said it identified 91 active victim tabs in the C2 spreadsheet, including a high-confidence target located in Pakistan.
  • Malware Distributed via npm and PyPI Packages – A cryptocurrency-focused software supply chain campaign has used malicious npm packages to facilitate credential harvesting, wallet theft, remote payload delivery, and blockchain-based command-and-control. «Technical analysis uncovered capabilities including cryptocurrency wallet interception, private key and mnemonic phrase theft, SSH credential harvesting, environment variable collection, sensitive file discovery, remote activation mechanisms, blockchain-based infrastructure retrieval, and multi-stage malware deployment,» CYFIRMA said. A second campaign, codenamed Solana FakeFix, has targeted Solana developers with 20 bogus npm and PyPI packages to steal wallet keys, cloud credentials, source-control tokens, SSH keys, and environment secrets, while a third campaign, CMS Windows Loader, has used five npm packages to load remote executables and JavaScript code dynamically. In a related development, two versions of the dbmux npm package (2.2.5 and 1.0.5) were flagged for containing malware. «Any computer that has this package installed or running should be considered fully compromised. All secrets and keys stored on that computer should be rotated immediately from a different computer,» according to a GitHub advisory. «The package should be removed, but as full control of the computer may have been given to an outside entity, there is no guarantee that removing the package will remove all malicious software resulting from installing it.»
  • Ransomware Attack Uses Easyupload.io for Data Exfiltration – In one ransomware attack investigated by Huntress, a threat actor accessed the victim’s hypervisor and created a new virtual machine (VM) as a staging location from which they launched the Akira ransomware. The threat actor rapidly progressed through the attack, disabling Microsoft Defender and installing WinRAR, an archival tool typically used by threat actors for staging data. «The threat actor used the Microsoft Edge browser to access Bing, and search for the term ‘eayupload’ before settling on Easyupload.io, a website that provides access to file uploads via drag-and-drop,» the cybersecurity company said. «Shortly after accessing the LimeWire website, presumably to exfiltrate staged archives, the threat actor launched the akira.exe file encryptor against several mounted shares.»

🔧 Cybersecurity Tools

  • SpooNMAP → It is a Python tool that wraps Nmap and Masscan to make port scanning easier and faster. It guides users through scan options, supports small, medium, large, full, and custom scans, can grab service banners with Nmap, and lets users scan target IPs or CIDR ranges from a file.
  • CVE MCP Server → It connects Claude to 27 security intelligence tools across 21 data sources, helping analysts look up CVEs, check EPSS and CISA KEV status, find PoCs, scan dependencies, review IP reputation, and generate risk reports from one place.

Disclaimer: This is strictly for research and learning. It hasn’t been through a formal security audit, so don’t just blindly drop it into production. Read the code, break it in a sandbox first, and make sure whatever you’re doing stays on the right side of the law.

Conclusion

This week’s lesson is simple: attackers do not need magic. They need old code, busy teams, weak defaults, and one forgotten box nobody wants to claim.

That is the uncomfortable part. The next big incident may already be sitting in your stack, quietly working as designed.

Secuencias de comandos de complementos populares de WordPress manipuladas para colocar puertas traseras ocultas en los sitios – CYBERDEFENSA.MX

Un atacante manipuló archivos JavaScript confiables utilizados por los sitios de WordPress que ejecutan EmpujarEngage, OptinMonstery ConfianzaPulseconvirtiendo esos archivos en una forma de ingresar a los sitios.

Cuando un administrador del sitio iniciaba sesión mientras se cargaba el archivo, el código creaba una cuenta de administrador bajo el control del atacante e instalaba un complemento oculto que abría un camino de regreso. Los visitantes comunes no lo activaban.

Cualquier sitio afectado debe tratarse como comprometido. Los tres complementos son administrados por una empresa, Awesome Motive, que no había comentado sobre los dos complementos más grandes hasta el 15 de junio.

Empresa de seguridad sansec reveló la campaña más amplia el 13 de junio y encontró el mismo código malicioso en JavaScript servido para los tres complementos.

PushEngage siguió un día después con el suyo propio. aviso de incidenteconfirmando que un atacante había entregado copias manipuladas de su script y que los sitios que las cargaban podrían ser secuestrados.

PushEngage, adquirida por Awesome Motive hace años, es hasta ahora el único de los tres que publica orientación; Los usuarios de OptinMonster y TrustPulse no han escuchado nada oficial.

La ventana no era la misma para cada complemento. Sansec vio el código malicioso en OptinMonster y TrustPulse durante solo unos 25 minutos el 12 de junio, primero alrededor de las 22:17 UTC y desapareció a las 22:42. La exposición de PushEngage duró más: varias horas el 12 de junio, y su script todavía estaba siendo servido desde algunos de los servidores de CDN hasta el 14 de junio.

Ciberseguridad

Entonces, los dos complementos con más sitios tenían la ventana más pequeña y PushEngage tenía la más grande.

Sansec estima que los tres complementos llegan a más de 1,2 millones de sitios entre ellos, la mayor parte de OptinMonster, que por sí solo tiene más de un millón de instalaciones activas. PushEngage complemento de WordPress Tiene más de 9.000. Esa cifra es alcance, no daño: cuenta los sitios que ejecutan los complementos, no los sitios en los que fueron pirateados.

Cómo funcionó el ataque

El script envenenado no hizo nada en una vista de página normal. Actuó solo cuando un administrador de WordPress que había iniciado sesión lo cargó y luego usó la sesión de ese administrador para tomar el control.

Ese diseño también es la razón por la que el panel de WordPress no puede decirle si fue atacado: la puerta trasera está diseñada para permanecer fuera de las pantallas de administración, por lo que la única verificación confiable está en el servidor.

En el caso de PushEngage, los archivos manipulados eran sus incrustaciones normales, pushengage-web-sdk.js y pushengage-subscription.js, servidos desde clientcdn.pushengage.com, la red de entrega de contenido que envía el script de PushEngage a los sitios de los clientes. OptinMonster y TrustPulse se vieron afectados a través de puntos finales separados de Awesome Motive CDN.

PushEngage dice que el resto de sus sistemas permanecieron intactos: no encontró señales de que su aplicación principal o los servidores que contienen datos de los clientes hubieran sido alcanzados.

Según la propia cuenta de PushEngage, una vez que el script se ejecutó con un administrador conectado,:

  1. usó la sesión de ese administrador para actuar con permisos completos,
  2. creó una nueva cuenta de administrador bajo el control del atacante,
  3. instaló un complemento que no aparece en el panel de control y
  4. Envié los nuevos detalles de inicio de sesión y la información del sitio a tidio.[.]cc, un dominio falso creado para parecerse al tidio.com real.

Sansec encontró la misma secuencia en los tres complementos. el tidio[.]El dominio cc se registró el 28 de abril, semanas antes del ataque, lo que apunta a una operación planificada en lugar de un ataque rápido.

El complemento oculto es el verdadero premio. Abre lo que se conoce como un shell web, un canal de comando remoto: cualquiera que conozca la URL correcta puede ejecutar código en el servidor sin iniciar sesión. Desde allí, el atacante puede leer o cambiar cualquier archivo, copiar la base de datos, instalar más puertas traseras, inyectar código de robo de tarjetas, redirigir a los visitantes o robar datos.

La cuenta de administrador adicional es una forma sencilla de regresar si elimina el complemento pero pierde la cuenta. Y debido a que el atacante puede ejecutar código libremente, eliminar el complemento y la cuenta nombrados puede no ser suficiente; Tanto Sansec como PushEngage dicen asumir que podrían quedar otras puertas traseras.

Cómo entró el atacante

Ésta es la parte en la que los dos relatos no están de acuerdo. PushEngage dice que el atacante primero irrumpió en el servidor que ejecuta su sitio web de marketing, a través de una falla conocida en UpdraftPlusun complemento de copia de seguridad de WordPress. Ese servidor está separado de los sistemas que ejecutan el producto y almacenan los datos del cliente.

Lo que importaba no era el servidor en sí, sino la clave que contenía: una clave CDN API. Con esa clave, el atacante no necesitaba ingresar a los sistemas principales de PushEngage. Simplemente podría cambiar los archivos que la CDN ya estaba entregando a los sitios de los clientes.

Sansec no está convencido de que el punto de entrada esté resuelto. Dice que el sistema violado aún se desconoce, siendo los propios servidores de Awesome Motive el lugar más probable, la cuenta CDN posible y el proveedor de CDN, BunnyNet, poco probable.

El análisis público de Sansec no examina ni respalda la teoría UpdraftPlus; esa cuenta proviene únicamente de PushEngage, sobre su propio entorno. UpdraftPlus tiene un error de omisión de autenticación independiente, CVE-2026-10795que Wordfence tiene una puntuación de 8,1 (alta gravedad); ahora está parcheado y Wordfence ha informado de ataques en su contra, por lo que cualquiera que ejecute UpdraftPlus debería actualizar pase lo que pase.

Ciberseguridad

No se ha confirmado si ese error tuvo algo que ver con este robo. Trate el punto de entrada como inestable.

Qué comprobar y hacer

Según la línea de tiempo de Sansec, los archivos OptinMonster y TrustPulse estaban limpios el 13 de junio, mientras que el script de PushEngage permaneció en algunos servidores CDN hasta el 14 de junio. PushEngage dice que todavía está trabajando en la ventana exacta y desde entonces reemplazó los archivos defectuosos, borró el caché CDN, cambió la clave CDN y todas las credenciales relacionadas, y trasladó el sitio de marketing a una nueva infraestructura.

Nada de eso limpia un sitio que ya fue tomado.

Indicadores de compromiso (IoC) de Sansec

Debido a que la puerta trasera se esconde del tablero, no se puede descartar un compromiso al mirar WordPress. Si su sitio ejecutó alguno de los tres complementos durante la ventana de amenaza, la única respuesta confiable es un análisis del lado del servidor.

No intente resolverlo adivinando si inició sesión; la mayoría de los propietarios no pueden probarlo de ninguna manera. Trate los pasos siguientes como base.

  1. Ejecute un análisis del lado del servidor. Cualquiera que haya tenido PushEngage, OptinMonster o TrustPulse activos durante la ventana debería escanear el servidor directamente. Una verificación del navegador o del panel de control perderá una carga útil que solo se ejecutó para los administradores que iniciaron sesión. (Sansec vio la misma carga útil en los tres complementos, pero no confirmó que OptinMonster y TrustPulse se entregaran de la misma manera o en la misma ventana que PushEngage).
  2. Verifique el sistema de archivos, no el tablero. En wp-content/plugins, busque carpetas denominadas content-delivery-helper («Ayuda de entrega de contenido») o optimizador de base de datos («Optimizador de base de datos»). Confía en lo que hay en el disco. Elimine cualquier cuenta de administrador que no haya creado, especialmente desarrollador_api1 o cualquier cuenta que coincida con dev_xxxxxx.
  3. Revisa tus registros. Revise los registros de acceso al servidor web del 12 al 14 de junio UTC para ver el tráfico saliente a tidio.cc, incluidas sus rutas /cdn-cgi/, y al servidor del atacante en 84.201.6.54.
  4. Si encuentra algo, asuma lo peor. Gire todo: contraseñas de administrador, claves API, credenciales de base de datos y claves secretas (sales) en wp-config.php. Con la ejecución del código en el servidor, es posible que quede más persistencia.
El error de contraseña de incorporación que crea riesgos innecesarios – CYBERDEFENSA.MX

La incorporación de empleados es un momento de mucha actividad para los equipos de TI. Los nuevos principiantes necesitan dispositivos, cuentas, permisos de acceso y contraseñas, todo ello entregado en un plazo ajustado.

Por lo general, eso significa compartir una contraseña temporal del «primer día» para que los empleados puedan acceder a los sistemas por primera vez. El problema es que estas contraseñas no siempre son temporales. Es posible que se envíen por correo electrónico o SMS, se reutilicen entre cuentas o nunca se modifiquen en absoluto, lo que genera riesgos innecesarios durante el proceso de incorporación.

Para los atacantes, las credenciales de incorporación débiles o mal administradas pueden proporcionar una ruta fácil hacia los sistemas corporativos. Para que el proceso de incorporación sea más seguro sin ralentizar a los nuevos empleados, es importante comprender por qué los métodos típicos para compartir contraseñas introducen riesgos.

Cuando la comodidad supera a la seguridad

El enfoque más común para compartir credenciales iniciales con nuevos empleados es enviarlas en texto sin formato por correo electrónico o SMS. Es rápido y conveniente, especialmente durante los períodos de incorporación ocupados, pero también crea un punto de exposición obvio. Si esos mensajes se interceptan, reenvían o se accede a ellos desde un dispositivo no seguro, los atacantes pueden obtener acceso inmediato a cuentas y sistemas corporativos.

La alternativa es compartir contraseñas verbalmente, ya sea en persona o por teléfono. Si bien esto reduce la riesgo de interceptación digital, crea sus propios desafíos operativos. Los equipos de TI y los nuevos empleados necesitan coordinar cronogramas y el proceso a menudo se interrumpe cuando a los gerentes o terceros se les pide que transmitan las credenciales en nombre de TI. Cuantas más personas participen en el manejo de una contraseña, mayores serán las posibilidades de que se maneje mal o se revele.

Ninguno de los métodos proporciona una forma particularmente segura o escalable de manejar las credenciales de incorporación. En muchos casos, las organizaciones están equilibrando la facilidad de acceso con la seguridad, y las contraseñas temporales terminan convirtiéndose en una debilidad a largo plazo en lugar de un paso de incorporación a corto plazo.

Un enfoque más seguro para la incorporación de contraseñas

Los métodos de incorporación tradicionales crean riesgos porque, en primer lugar, las organizaciones se ven obligadas a compartir contraseñas temporales. Para abordar este problema existen soluciones especializadas como Contraseña del primer día de Specopsdisponible como parte de Specops uResetlo que elimina por completo la necesidad de distribuir contraseñas del primer día.

Contraseña del primer día de Specops

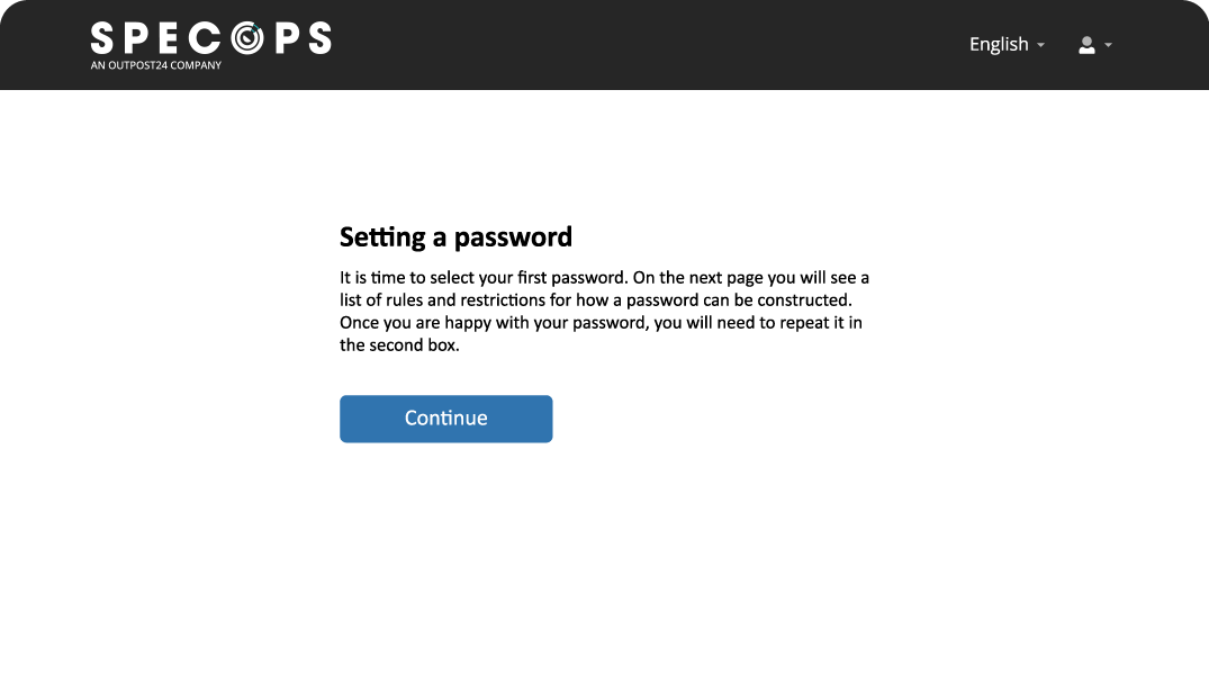
En lugar de recibir una credencial temporal por correo electrónico, SMS o teléfono, los nuevos empleados establecen su propia contraseña mediante un proceso de inscripción seguro. Los usuarios reciben un enlace de inscripción a través de correo electrónico personal, mensaje de texto o una opción de «restablecer mi contraseña» en su dispositivo unido al dominio. Después de verificar su identidad utilizando una dirección de correo electrónico personal o un número de teléfono móvil, pueden crear una contraseña que cumpla con los requisitos de la política de la organización desde el principio.

Este enfoque reduce el riesgo asociado con las credenciales de incorporación interceptadas o mal manejadas y, al mismo tiempo, facilita el proceso tanto para los equipos de TI como para los nuevos principiantes.

Specops uReset

El riesgo de que las contraseñas temporales se vuelvan permanentes

La mayoría de las credenciales de incorporación están diseñadas para ser temporales y se espera que los empleados creen una nueva contraseña después de su primer inicio de sesión. Sin embargo, es fácil que los usuarios ocupados omitan este paso y retrasen el cambio de contraseña. Los flujos de trabajo de incorporación también pueden no imponer un restablecimiento, o las credenciales temporales pueden permanecer activas sin que nadie se dé cuenta.

Eso crea un problema porque las contraseñas del primer día rara vez se diseñan teniendo en cuenta la seguridad a largo plazo. Son más simples, más predecibles o se generan de forma masiva para acelerar la incorporación. Si esas credenciales permanecen activas, se convierten en un blanco fácil para los atacantes que buscan formas de acceder a los sistemas corporativos con poco esfuerzo.

Los incidentes recientes muestran lo peligroso que es credenciales predeterminadas o temporales puede serlo, particularmente cuando quedan expuestos en sistemas conectados a Internet o vinculados a datos confidenciales del usuario.

Explotación de credenciales débiles en infraestructura crítica

En noviembre de 2023, la Autoridad Municipal del Agua de Aliquippa en Pensilvania, EE. UU., fue atacada por el grupo hacktivista Cyber ​​Av3ngers, vinculado a Irán. Los piratas informáticos explotaron controladores lógicos programables (PLC) protegidos por la credencial predeterminada «1111», lo que les permitió obtener el control de una estación de refuerzo remota sirviendo a dos municipios. Si bien no había riesgo para el suministro de agua, CISA destacó la gravedad del riesgo. alertar a otras instalaciones para actualizar las credenciales predeterminadas en sistemas similares y desconectar los PLC de la Internet abierta.

El incidente es un buen ejemplo de cómo las credenciales de configuración pueden convertirse en una debilidad de seguridad a largo plazo. Una contraseña destinada a la implementación o prueba inicial permaneció activa en los sistemas de producción, lo que brindó a los atacantes una ruta sencilla hacia los entornos tecnológicos operativos.

Infringir una plataforma de contratación a través de una cuenta de administrador mal protegida

En 2025, los investigadores descubrieron que se podía acceder a la plataforma de contratación impulsada por IA de McDonald’s, McHire, a través de una cuenta de administrador heredada débil que supuestamente usaba «123456» como nombre de usuario y contraseña. La plataforma, operada por Paradox.ai, manejó grandes volúmenes de información de los solicitantes como parte del proceso de reclutamiento e incorporación.

Utilizando las credenciales predeterminadas, los investigadores pudieron acceder a un entorno de «restaurante» de prueba dentro de la plataforma McHire. Desde allí, podían ver las interacciones de chat vinculadas a más de 64 millones de solicitudes de empleo. Paradox.ai respondió rápidamente después de que el problema fuera divulgado responsablemente, resolviendo la vulnerabilidad y actualizando sus políticas de seguridad. Sin embargo, el incidente resalta la facilidad con la que las credenciales de prueba o predeterminadas olvidadas pueden crear una exposición grave cuando permanecen conectadas a sistemas activos.

Asegure sus procesos de incorporación con Specops

Las contraseñas no desaparecerán pronto; Incluso cuando las claves de acceso y la autenticación sin contraseña crecen en popularidad, las contraseñas siguen desempeñando un papel central en la mayoría de los procesos de incorporación y gestión de acceso.

Eso significa que las organizaciones necesitan formas seguras y confiables de administrar las credenciales durante todo su ciclo de vida, incluida la primera contraseña que recibe un usuario. Compartir credenciales temporales u olvidarse de restablecer las contraseñas predeterminadas crea un riesgo innecesario que los atacantes aprovechan rápidamente.

Reducir ese riesgo no tiene por qué complicar la incorporación. Al permitir a los usuarios crear de forma segura sus propias contraseñas desde el primer día, las organizaciones pueden mejorar la seguridad y, al mismo tiempo, brindar a los equipos de TI un proceso de incorporación más escalable y manejable.

Specops ayuda a las organizaciones a fortalecer la seguridad de las contraseñas en cada etapa del ciclo de vida del usuario, desde la incorporación y la creación de contraseñas hasta la aplicación continua de políticas y la protección de contraseñas violadas. Si desea ver cómo nuestras soluciones podrían funcionar en su organización, reserve una demostración hoy.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

152 extensiones de fondos de pantalla de Chrome con 105.000 instalaciones vinculadas a adware y tráfico falso – CYBERDEFENSA.MX

Investigadores de ciberseguridad han descubierto una red de 152 extensiones de Google Chrome que actúan como complementos de fondos de pantalla animados en nuevas pestañas para distribuir una familia de programas potencialmente no deseados (PUP).

El clúster abarca 38 cuentas de editor independientes de Chrome Web Store y tres backends de marca: tabplugins[.]com, yowgames[.]com y chromewallpaper[.]com. Se han instalado colectivamente 105.000 veces. Los nombres de algunas de las extensiones se enumeran a continuación:

  • Neymar – Fondo de pantalla animado de fútbol (laafpeklcnlfmjaofbndehkjpnccbhek)
  • Satoru Gojo Manga Fondo de pantalla en vivo (mnpacdigbockiilmilhbedciadenfdnb)
  • Porsche 911 – Fondo de pantalla en vivo de autos deportivos (trabajador de servicio muerto) (iedplnnolciaofkakkjmcojnmklpfikg)
  • Satoru Gojo Live Wallpaper (ipiabbhciknabpoihaakdahgghllelpj)
  • Hello Kitty Wallpapers HD Nueva pestaña (hijpkhinofkdobfagfbobnnoihmopgkk)
  • Pusheen Cat Wallpapers HD Nueva pestaña (famchdjojcnakamhkddkpaglnkonkfnl)
  • Peach & Goma Wallpapers HD Nueva pestaña (nomekamioepglinefhenifnbegjhfiai)
  • Spider-Man Miles Morales Swing Live Wallpaper (jjngbcodoldjmpjpfbhfelaljbdlkekh)
  • BMW M3 Neon Night Drive Fondo de pantalla en vivo (gfikbhpfjldbbikolkcimfgmejhdkjbe)
  • Fondos de pantalla de BMW (dbiamdajndfmpmmeklcbbnekhkdcakhf)
  • Death Note Anime Wallpapers HD Nueva pestaña (pkdloppfapenphihgbldhjjlfhgnkmcg)
  • Sonic Frontiers Starfall Live Wallpaper (imkepemaflommlonnppjobgdpokbfmoj)
  • Tanjiro – Demon Slayer Live Wallpaper (ibglidkppckhminbhbgcajomjplomcka)
  • Fondo de pantalla de nueva pestaña de Neymar (gkbfokaephnaajnmpgiieidpfieamggb)
  • Anime Car Drift Live Wallpaper (bcafgkhoifffmnoajkgmbhcojpabjffm)
  • Nueva pestaña de Fondos de pantalla de Choso (ojeaociifmdciibodcifjjocdlbjjeep)
  • Anime lluvia fondo de pantalla en vivo (npcghghfkbpgiamoifabankdnmopenni)
  • Minecraft Sakura Pond Live Wallpaper (mjdhgndjbajnanfimjipafechjbakdhh)
  • Sombrero de Paja Live Wallpaper Fantasma de Tsushima (lblgjffllphdepifdkfhlihddckhlkll)
  • Zenitsu Agatsuma Live Wallpaper (laeciedchhnmnfhllplcgkfcdbdfgdhn)

«Cada listado declara en Chrome Web Store que no recopilará ni utilizará datos del usuario, mientras que la política de privacidad vinculada admite lo contrario: que las extensiones registren direcciones IP, ISP, recuentos de clics y referencias y compartan esos datos con Google AdSense, DoubleClick y socios publicitarios externos», dijo el investigador de seguridad de Socket, Kush Pandya. dicho.

Ciberseguridad

Es más, un subgrupo de extensiones identificadas define dos URL codificadas en un archivo JavaScript («js/bg.js») que se activan durante las operaciones de instalación y desinstalación:

  • La URL de instalación incluye los parámetros del módulo de seguimiento de Urchin (UTM) «utm_source=google&utm_medium=organic&utm_campaign=tanjiro-demon-slayer-live-wallpaper», disfrazando así la extensión que abre una pestaña de instalación como una búsqueda «orgánica».
  • La URL de desinstalación es un contenedor de redireccionamiento google.com/url que disfraza la desinstalación como una actividad genuina de la Búsqueda de Google.

La búsqueda orgánica en motores de búsqueda como Gook se refiere a los listados no pagados en una página de resultados de un motor de búsqueda (SERP) generados por algoritmos. Su ubicación se basa en parámetros como relevancia, autoridad y optimización de motores de búsqueda (SEO), y es diferente de los resultados patrocinados.

La idea detrás de estas extensiones, dijo Socket, es crear artificialmente esa señal, lo que esencialmente equivale a fabricar el origen de su propio tráfico.

«La visita no es una persona que buscó en Google; es la extensión que abre una pestaña por sí sola y la marca ‘llegó de la búsqueda orgánica de Google’», explicó la compañía.

Ciberseguridad

«El ping de desinstalación va un paso más allá, envolviendo el destino en el formato exacto google.com/url que Google usa para clics en resultados de búsqueda reales, incluidos los tokens ved y usg firmados, por lo que el resultado parece un humano haciendo clic en un resultado de Google».

Los archivos JavaScript también vienen equipados con una capacidad inactiva para enumerar y eliminar cada base de datos IndexedDB que pueda encontrar al iniciar un trabajador de servicio.

Se considera que la campaña es una «operación afiliada de fraude de atribución de tráfico y publicidad comercial con motivación financiera», aunque se desconoce su procedencia exacta. Los indicadores circunstanciales disponibles sugieren que podría tener su origen en Turquía.