Presuntos piratas informáticos de China-Nexus utilizan una utilidad de presentación de impuestos india falsa para implementar DcRAT

Se ha observado un grupo de actividades de amenazas sospechosas de un nexo con China dirigido a contribuyentes, profesionales de impuestos y equipos de finanzas corporativas de la India para entregar un troyano de acceso remoto diseñado para robar datos confidenciales de hosts comprometidos.

La campaña de varias etapas, cuyo nombre en código es Operation DragonReturn de Seqrite Labs, implica el envío de correos electrónicos de phishing haciéndose pasar por el Departamento de Impuestos sobre la Renta de la India. Se observó por primera vez el 18 de mayo de 2026. La actividad, según la empresa de ciberseguridad, coincide con la temporada anual de presentación de impuestos sobre la renta en el país.

«No es oportunista: la precisión del documento señuelo, el uso de citas legales reales, el contenido bilingüe y la rotación activa de la carga útil indican una operación de amenaza deliberada, dotada de recursos y sostenida, centrada exclusivamente en el ecosistema de contribuyentes indios», afirman los investigadores de seguridad Dixit Panchal y Soumen Burma. dicho.

Se considera que el objetivo final de la campaña es la implementación de malware para obtener ganancias financieras o el robo de datos confidenciales.

Las cadenas de ataques comienzan con mensajes de phishing que se hacen pasar por el departamento de impuestos sobre la renta de la India, utilizando infracciones fiscales y sanciones para inducir una falsa sensación de urgencia y engañar a los usuarios para que hagan clic en un enlace malicioso («govtop[.]uno/impuesto sobre la renta») incrustado en archivos PDF adjuntos.

Ciberseguridad

La página de inicio falsa, por su parte, indica a los usuarios que descarguen un archivo ZIP que contiene lo que parece ser un utilidad fuera de línea común proporcionado por el departamento para presentar declaraciones de impuestos, pero, en realidad, está diseñado para descargar una DLL maliciosa («nvdaHelperRemote.dll»), que, a su vez, inyecta otra carga útil en la memoria.

Esta carga útil garantiza que se ejecute con privilegios administrativos y, de lo contrario, activa un mensaje de Control de cuentas de usuario (UAC) para que el usuario la ejecute con permisos elevados. Una vez iniciado, realiza comprobaciones para evitar la ejecución en entornos de análisis y de espacio aislado, y luego recupera una imagen JPG («lllyd.jpg») de un servidor codificado («204.194.48[.]250») y lo almacena como «C:\Windows\background.jpg».

«Este archivo de imagen se utiliza como contenedor para una carga útil secundaria, de la cual se extrae una DLL de 504 KB y se escribe en ‘C:\Program Files\Windows Media Player\nvdaHelperRemote.dll’», explicó Seqrite Labs. «Después de extraer la carga útil, el malware se copia a sí mismo como ‘Mixed Reality.exe’ y establece persistencia mediante la creación de un servicio de Windows llamado MixedSvc, configurado para iniciarse automáticamente al iniciar el sistema».

«Este comportamiento confirma que la muestra funciona como un descargador e instalador, utilizando ocultación de carga útil basada en imágenes y persistencia del servicio de Windows para mantener el acceso a largo plazo al sistema infectado».

El binario «Mixed Reality.exe» es responsable de implementar dos cargas útiles diferentes, una de las cuales es un cargador de malware .NET que lleva a cabo comprobaciones antianálisis, establece persistencia, desactiva el escaneo AMSI de Windows y descifra y carga DCRat en la máquina infectada. La segunda carga útil presenta capacidades para tomar capturas de pantalla y filtrar datos a un servidor remoto («kkxqbh[.]arriba»).

No está claro exactamente quién está detrás de la actividad, pero el análisis de la infraestructura indica el uso de direcciones IP pertenecientes a ChinaNet, así como un panel de administración web en idioma chino expuesto por el servidor de comando y control (C2) DCRat («223.26.63[.]40»). Además, Seqrite dijo que identificó superposiciones tácticas y de infraestructura con Silver Fox, un grupo de cibercrimen chino previamente atribuido a campañas de phishing con temas fiscales que entregan ValleyRAT.

En base a estas similitudes, se sospecha que la campaña es obra de un actor de amenazas alineado con China y realizada con el objetivo de establecer un acceso encubierto para la recopilación de inteligencia, el robo de credenciales y la exfiltración sistemática de datos, concluyó Seqrite.

Ciberseguridad

La divulgación se produce como LevelBlue dicho Detectó dos campañas distintas que emplean instaladores falsos para LINE y correos electrónicos de phishing con señuelos de ajuste salarial para distribuir ValleyRAT dirigido a usuarios de habla china y japonesa.

La campaña basada en correo electrónico comienza con un correo electrónico malicioso que contiene un enlace URL que, cuando el destinatario accede a él, activa la descarga de un archivo ZIP. El archivo actúa como base para una cadena de carga lateral de DLL, y la DLL finalmente descarga y ejecuta ValleyRAT, un troyano de acceso remoto que permite a los operadores tomar el control de un sistema infectado.

La cadena de ataque de instaladores falsos, por el contrario, emplea instaladores falsos para software popular para entregar el malware utilizando técnicas como PoolParty Variant 7, mientras que al mismo tiempo se centra en el antianálisis y la evasión de detección, según Cybereason.

Curiosamente, el uso de PoolParty Variant 7 para inyectar código shell en «explorer.exe» se ha observado previamente en conexión con un cargador de malware personalizado denominado PUENTE TRISTEque está diseñado para implementar una reimplementación de Quasar RAT basada en Golang conocida como GOSAR. Elastic Security Labs atribuyó el conjunto de intrusión, dirigido a regiones de habla china con instaladores maliciosos para Telegram y Opera, a REF3864.

«Aunque no tenemos pruebas concluyentes, estos puntos en común sugieren que pueden haber sido creados por el mismo actor de amenazas», dijo el investigador de Cybereason, Hajime Takai. anotado en febrero de 2026.

Silver Fox implementa malware ABCDoor mediante phishing con temática fiscal en India y Rusia – CYBERDEFENSA.MX

El grupo de cibercrimen con sede en China conocido como Zorro plateado se ha vinculado a una nueva campaña dirigida a organizaciones en Rusia e India con un nuevo malware llamado ABCPuerta.

La actividad implicaba utilizar correos electrónicos de phishing que imita la correspondencia del Departamento de Impuestos sobre la Renta de la India en diciembre de 2025, seguida de una campaña similar dirigida a entidades rusas.

«Ambas oleadas siguieron una estructura casi idéntica: los correos electrónicos de phishing tenían el estilo de avisos oficiales sobre auditorías fiscales o pedían a los usuarios que descargaran un archivo que contenía una ‘lista de infracciones fiscales’», Kaspersky dicho. «Dentro del archivo había un cargador modificado basado en Rust extraído de un repositorio público. Este cargador descargaría y ejecutaría la conocida puerta trasera ValleyRAT».

Se estima que la campaña ha impactado a organizaciones de los sectores industrial, de consultoría, minorista y de transporte. Se detectaron más de 1.600 correos electrónicos de phishing entre principios de enero y principios de febrero.

Ciberseguridad

Lo que es notable acerca de estas oleadas de phishing es la entrega de un nuevo complemento ValleyRAT que funciona como un cargador para una puerta trasera basada en Python previamente indocumentada cuyo nombre en código es ABCDoor. La puerta trasera, según la empresa rusa de ciberseguridad, ha sido parte del arsenal del actor de amenazas desde al menos el 19 de diciembre de 2024 y se utilizó en ciberataques a partir de febrero o marzo de 2025.

El punto de partida de la cadena de ataque es un correo electrónico de phishing que contiene un archivo PDF, que incluye dos enlaces en los que se puede hacer clic y que conducen a la descarga de un archivo ZIP o RAR alojado en «abc.haijing88[.]com.» En la campaña detectada en diciembre de 2025, se dice que el código malicioso se incrustó directamente en los archivos adjuntos al correo electrónico.

Dentro del archivo hay un ejecutable que imita un archivo PDF. El binario es una versión modificada de un cargador de código shell de código abierto y un marco de derivación de antivirus llamado óxidoSL. El primer uso registrado de RustSL por parte de Silver Fox se remonta a finales de diciembre de 2025.

El objetivo final de la variante Silver Fox RustSL es descomprimir la carga útil maliciosa cifrada, al tiempo que se implementan comprobaciones ambientales y de geofencing basadas en países para detectar máquinas virtuales y entornos sandbox. Si bien la variante de GitHub solo incluye a China en su lista de países, la versión personalizada incluye a India, Indonesia, Sudáfrica, Rusia y Camboya.

Se ha descubierto que una variante del cargador emplea una novela llamada Persistencia fantasma para establecer persistencia en el host comprometido. Se documentó por primera vez en junio de 2025.

«Este método abusa de la funcionalidad diseñada para permitir que las aplicaciones que requieren un reinicio para obtener actualizaciones completen el proceso de instalación correctamente», explicó Kaspersky. «Los atacantes interceptan la señal de apagado del sistema, detienen la secuencia de apagado normal y activan un reinicio bajo la apariencia de una actualización del malware. En consecuencia, el cargador obliga al sistema a ejecutarlo al iniciar el sistema operativo».

La carga útil cifrada cargada por RustSL da como resultado la descarga del malware cifrado ValleyRAT (también conocido como Winos 4.0), con el componente principal («login-module.dll_bin») responsable de las comunicaciones de comando y control (C2), la ejecución de comandos y la recuperación y ejecución de módulos adicionales.

Uno de los módulos personalizados implementados como parte del ataque luego de una segunda verificación de geofencing es ABCDoor, que contacta a un servidor externo a través de HTTPS y procesa los mensajes entrantes para facilitar la persistencia, manejar actualizaciones y eliminación de puertas traseras, recopilar datos como capturas de pantalla, habilitar el control remoto del mouse y el teclado, realizar operaciones del sistema de archivos, administrar procesos del sistema y filtrar el contenido del portapapeles.

Ciberseguridad

Tan recientemente como noviembre de 2025, se observó que Silver Fox usaba un cargador de JavaScript para entregar ABCDoor, con el cargador distribuido a través de archivos autoextraíbles (SFX) que estaban empaquetados dentro de archivos ZIP probablemente enviados a través de correos electrónicos de phishing. Desde entonces, las versiones más nuevas de RustSL han ampliado el enfoque geográfico para incluir a Japón.

El mayor número de ataques se ha detectado en India, Rusia e Indonesia, seguidos de Sudáfrica y Japón. La mayoría de las muestras de cargadores descubiertas han empleado señuelos con temas de impuestos para imitar la secuencia de infección.

«Desde 2024, [Silver Fox] ha evolucionado hacia un modelo operativo de doble vía que lleva a cabo simultáneamente actividades oportunistas extensas y rentables y actividades de espionaje», S2W dicho. «En las primeras etapas, el grupo tenía como objetivo atacar a China, pero luego amplió su alcance operativo a Taiwán y Japón».

«El grupo Silver Fox utiliza principalmente técnicas de phishing altamente personalizadas para la infiltración inicial, desplegando escenarios de ataque sofisticados y diversificados adaptados a los problemas estacionales del país objetivo y las características laborales del objetivo».

La nueva variante LOTUSLITE del Mustang Panda se dirige a los bancos de la India y a los círculos políticos de Corea del Sur – CYBERDEFENSA.MX

Investigadores de ciberseguridad han descubierto una nueva variante de un conocido malware llamado LOTUSLITA que se distribuye a través de un tema relacionado con el sector bancario de la India.

«La puerta trasera se comunica con un servidor dinámico de comando y control basado en DNS a través de HTTPS y admite acceso remoto a shell, operaciones de archivos y administración de sesiones, lo que indica un conjunto de capacidades continuas centradas en el espionaje en lugar de objetivos motivados financieramente», subhajeet Singha y Santiago Pontiroli, investigadores de Acronis. dicho en un análisis.

El uso de LOTUSLITE se observó anteriormente en ataques de phishing dirigidos al gobierno de los EE. UU. y a entidades políticas utilizando señuelos asociados con los acontecimientos geopolíticos entre los EE. UU. y Venezuela. La actividad se atribuyó con un nivel de confianza medio a un grupo de estados-nación chino identificado como Mustang Panda.

La última actividad señalada por Acronis implica la implementación de una versión evolucionada de LOTUSLITE que demuestra «mejoras incrementales» con respecto a su predecesor, lo que indica que sus operadores están manteniendo y refinando activamente el malware.

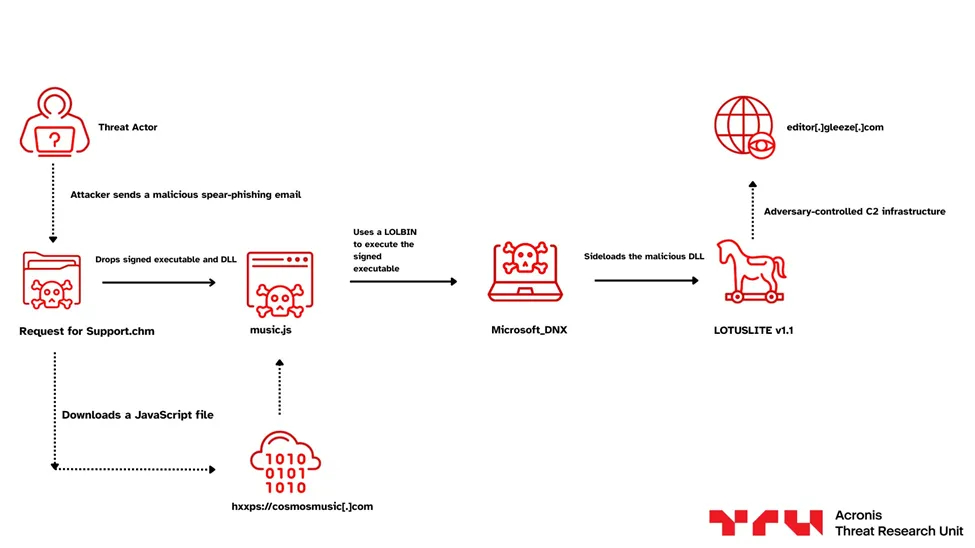
La desviación de la ola de ataques anterior se relaciona con un pivote geográfico que se centra principalmente en el sector bancario de la India, mientras mantiene el resto del manual operativo prácticamente intacto. El punto de partida del ataque es un archivo HTML compilado (CHM) que incorpora las cargas maliciosas (un ejecutable legítimo y una DLL fraudulenta) junto con una página HTML que contiene una ventana emergente que solicita al usuario que haga clic en «Sí».

Ciberseguridad

Este paso está diseñado para recuperar y ejecutar silenciosamente un malware JavaScript desde un servidor remoto («cosmosmusic[.]com»), cuya responsabilidad principal es extraer y ejecutar el malware contenido dentro del archivo CHM utilizando Carga lateral de DLL. La DLL («dnx.onecore.dll») es una versión actualizada de LOTUSLITE que se comunica con el dominio «editor.gleeze[.]com» para recibir comandos y extraer datos de interés.

Un análisis más detallado de la campaña ha descubierto artefactos similares diseñados para atacar a entidades surcoreanas, específicamente individuos dentro de la comunidad política y diplomática.

«Creemos que el grupo había estado apuntando a ciertas entidades pertenecientes a las comunidades diplomáticas y políticas de Corea del Sur y Estados Unidos, específicamente aquellas involucradas en asuntos de la península de Corea, discusiones políticas de Corea del Norte y diálogos de seguridad del Indo-Pacífico», dijo Acronis.

«Lo que destaca es la ampliación de los objetivos del grupo, desde entidades gubernamentales de EE. UU. con señuelos geopolíticos, hasta el sector bancario de la India a través de implantes integrados con referencias al HDFC Bank y ventanas emergentes disfrazadas de software bancario legítimo, y ahora a círculos políticos de Corea del Sur y EE. UU. a través de la suplantación de una figura prominente en la diplomacia de la península de Corea, entregada a través de cuentas de Gmail falsificadas y puesta en escena de Google Drive».

Transparent Tribe utiliza IA para producir en masa implantes de malware en una campaña dirigida a la India – CYBERDEFENSA.MX

El actor de amenazas alineado con Pakistán conocido como Tribu transparente se ha convertido en el último grupo de hackers en adoptar herramientas de codificación basadas en inteligencia artificial (IA) para atacar objetivos con varios implantes.

La actividad está diseñada para producir una «masa mediocre y de gran volumen de implantes» que se desarrollan utilizando lenguajes de programación menos conocidos como Nim, Zig y Crystal y dependen de servicios confiables como Slack, Discord, Supabase y Google Sheets para pasar desapercibidos, según nuevos hallazgos de Bitdefender.

«En lugar de un gran avance en la sofisticación técnica, estamos viendo una transición hacia la industrialización del malware asistida por IA que permite al actor inundar los entornos objetivo con binarios políglotas desechables», afirman los investigadores de seguridad Radu Tudorica, Adrian Schipor, Victor Vrabie, Marius Baciu y Martin Zugec. dicho en un desglose técnico de la campaña.

La transición hacia el malware codificado por vibración, también conocido como vibewarecomo medio para complicar la detección, el proveedor rumano de ciberseguridad lo ha caracterizado como Denegación de Detección Distribuida (DDoD). En este enfoque, la idea no es eludir los esfuerzos de detección mediante la sofisticación técnica, sino más bien inundar los entornos objetivo con archivos binarios desechables, cada uno de los cuales utiliza un lenguaje y un protocolo de comunicación diferentes.

Los grandes modelos de lenguaje (LLM, por sus siglas en inglés) ayudan a los actores de amenazas en este aspecto, que reducen la barrera al delito cibernético y colman la brecha de experiencia al permitirles generar código funcional en lenguajes desconocidos, ya sea desde cero o trasladando la lógica empresarial central de otros más comunes.

Ciberseguridad

Se ha descubierto que el último conjunto de ataques tiene como objetivo el gobierno indio y sus embajadas en varios países extranjeros, y APT36 utiliza LinkedIn para identificar objetivos de alto valor. Los ataques también han apuntado al gobierno afgano y a varias empresas privadas, aunque en menor medida.

Es probable que las cadenas de infección comiencen con correos electrónicos de phishing que contienen accesos directos de Windows (LNK) incluidos en archivos ZIP o imágenes ISO. Alternativamente, se utilizan señuelos PDF que presentan un botón destacado «Descargar documento» para redirigir a los usuarios a un sitio web controlado por un atacante que activa la descarga de los mismos archivos ZIP.

Independientemente del método utilizado, el archivo LNK se utiliza para ejecutar scripts de PowerShell en la memoria, que luego descargan y ejecutan la puerta trasera principal y facilitan las acciones posteriores al compromiso. Estos incluyen el despliegue de conocidas herramientas de simulación de adversarios como Cobalt Strike y Havoc, lo que indica un enfoque híbrido para garantizar la resiliencia.

Algunas de las otras herramientas observadas como parte de los ataques se enumeran a continuación:

  • código de guerraun cargador de código shell personalizado escrito en Crystal que se utiliza para cargar de forma reflexiva un agente Havoc directamente en la memoria.
  • NimShellcodeLoaderuna contraparte experimental de Warcode que se utiliza para desplegar una baliza Cobalt Strike incrustada en él.
  • CreepDropperun malware .NET que se utiliza para entregar e instalar cargas útiles adicionales, incluido SHEETCREEP, un ladrón de información basado en Go que utiliza Microsoft Graph API para C2, y MAILCREEP, una puerta trasera basada en C# que utiliza Google Sheets para C2. Zscaler ThreatLabz detalló ambas familias de malware en enero de 2026.
  • SupaServuna puerta trasera basada en Rust que establece un canal de comunicación principal a través de la plataforma Supabase, con Firebase actuando como alternativa. Contiene emojis Unicode, lo que sugiere que probablemente fue desarrollado utilizando IA.
  • Ladrón luminosoun probable ladrón de información basado en Rust y codificado en vibración que utiliza Firebase y Google Drive para filtrar archivos que coinciden con ciertas extensiones (.txt, .docx, .pdf, .png, .jpg, .xlsx, .pptx, .zip, .rar, .doc y .xls).
  • concha de cristaluna puerta trasera escrita en Crystal que es capaz de apuntar a sistemas Windows, Linux y macOS, y utiliza ID de canal de Discord codificados para C2. Admite la capacidad de ejecutar comandos y recopilar información del host. Se ha descubierto que una variante del malware utiliza Slack para C2.
  • ZigShelluna contraparte de CrystalShell que está escrita en Zig y utiliza Slack como infraestructura C2 principal. También admite funciones adicionales para cargar y descargar archivos.
  • Archivo de cristalun intérprete de comandos simple escrito en Crystal que monitorea continuamente «C:\Users\Public\AccountPictures\input.txt» y ejecuta el contenido usando «cmd.exe».
  • Galletas Luminosasun inyector especializado basado en Rust para extraer cookies, contraseñas e información de pago de navegadores basados ​​en Chromium eludiendo el cifrado vinculado a aplicaciones.
  • Espía de copia de seguridaduna utilidad basada en Rust diseñada para monitorear el sistema de archivos local y los medios externos en busca de datos de alto valor.
  • ZigLoaderun cargador especializado escrito en Zig que descifra y ejecuta código shell arbitrario en la memoria.
  • Baliza centinela de la puertauna versión personalizada del código abierto Centinela de la puerta Proyecto marco C2.
Ciberseguridad

«La transición de APT36 hacia vibeware representa una regresión técnica», dijo Bitdefender. «Si bien el desarrollo asistido por IA aumenta el volumen de muestras, las herramientas resultantes a menudo son inestables y están plagadas de errores lógicos. La estrategia del actor apunta incorrectamente a la detección basada en firmas, que durante mucho tiempo ha sido reemplazada por la seguridad moderna de los terminales».

Bitdefender ha advertido que la amenaza que plantea el malware asistido por IA es la industrialización de los ataques, lo que permite a los actores de amenazas escalar sus actividades rápidamente y con menos esfuerzo.

«Estamos viendo una convergencia de dos tendencias que se han estado desarrollando durante algún tiempo: la adopción de lenguajes de programación exóticos y especializados y el abuso de servicios confiables para esconderse en el tráfico legítimo de la red», dijeron los investigadores. «Esta combinación permite que incluso un código mediocre alcance un alto éxito operativo simplemente superando la telemetría defensiva estándar».