Miembros destacados de Scattered Spider condenados en el Reino Unido a 66 meses de cárcel

Un par de jóvenes fueron condenados a 66 meses de cárcel por cometer un ciberataque al Transport for London que paralizó las operaciones de la red en 2024, el Agencia Nacional contra el Crimen del Reino Unido dijo el jueves.

Thalha Jubair y Owen Flowers fueron arrestados en sus casas en septiembre de 2025, apenas un año después del ataque, y se declararon culpables el mes pasado justo cuando estaban a punto de comenzar sus juicios. Flowers fue arrestado anteriormente en relación con el ataque de septiembre, pero fue liberado después de ser interrogado por los agentes.

Según los investigadores, Jubair y Flowers eran miembros destacados y estaban muy involucrados en Scattered Spider, un nebuloso subconjunto de hackers de The Com. Jubair, de 20 años, era un prolífico ciberdelincuente y miembro central del colectivo Unbound.

El año pasado, las autoridades estadounidenses acusaron a Jubair de participación directa y destacada en al menos 120 ataques cibernéticos, incluida la extorsión a 47 organizaciones con sede en Estados Unidos y el ataque de enero de 2025 al sistema judicial federal.

Los funcionarios dijeron que rastrearon un total combinado de al menos 89,5 millones de dólares en criptomonedas, en el momento de los pagos, hasta direcciones y servidores de Bitcoin controlados por Jubair. Dos empresas de servicios financieros pagaron a Jubair 25 millones de dólares y 36,2 millones de dólares, respectivamente, en Bitcoin entre junio y noviembre de 2023, según un denuncia penal abierta contra Jubair.

En el momento del arresto de Jubair, «era una de las cuatro personas principales que asociamos con Scattered Spider», y uno de los dos actores más importantes, dijo a CyberScoop Adam Meyers, vicepresidente senior de operaciones contra adversarios de CrowdStrike.

Jubair y Owens contaban con importantes recursos y apoyo, y “los pagos a las víctimas se reinvertían en la empresa”, dijo Allison Nixon, directora de investigación de la Unidad 221B.

El impacto duradero de la captura y encarcelamiento de Jubair y Owens sigue siendo confuso.

Las autoridades del Reino Unido insisten en que los arrestos y castigos de Jubair y Owens «detuvieron efectivamente la actividad criminal del grupo», pero agregaron que otros cibercriminales continúan usando la marca Scattered Spider en ataques más recientes.

El anuncio del jueves «representa un paso significativo para responsabilizar a dos miembros de Scattered Spider, un grupo que ha recurrido repetidamente a la extorsión de datos, ataques de intercambio de SIM y otras técnicas de ingeniería social para infiltrarse en redes y socavar servicios críticos», dijo Brett Leatherman, subdirector de la División Cibernética del FBI, en un comunicado.

El FBI también señaló, en un publicación en LinkedInque los miembros de Scattered Spider “continúan victimizando a organizaciones en todo el mundo y causando importantes daños financieros y operativos”.

Cuando Owens, que ahora tiene 18 años, fue arrestado por primera vez por el ataque a Transport for London en 2024, los investigadores dijeron que estaba “en el proceso de piratear los sistemas de las empresas de atención médica estadounidenses SSM Health Care Corporation y Sutter Health, que habían sido infiltrados y dañados”.

Las autoridades también dijeron que Jubair y Owens no cooperaron después de sus arrestos.

«Este es el mayor proceso por delitos cibernéticos jamás presentado ante los tribunales del Reino Unido y la culminación de casi dos años de arduo trabajo», dijo en un comunicado Paul Foster, jefe de la Unidad Nacional de Delitos Cibernéticos del Centro Nacional contra el Crimen.

«Scattered Spider ha sido la amenaza de cibercrimen más importante para el Reino Unido en los últimos años. A través de esta investigación, hemos desbaratado gravemente esa amenaza y hemos llevado a los principales infractores ante la justicia», añadió Foster.

A pesar de la reacción optimista de los funcionarios del Reino Unido, Nixon dijo que el castigo para Jubair y Owens es “notablemente indulgente considerando que el período de reincidencia continua duró más que la sentencia”.

Nixon espera que Estados Unidos eventualmente los extradite para enfrentar cargos adicionales. «Si eso sucede, no podrán utilizar la enfermedad mental como una escapatoria para volver a dañar a la sociedad lo antes posible», añadió.

“A nadie que trabajó en su caso le sorprendió que volvieran a delinquir, y parece que la ley no permite proteger al público de lo que todos sabían que iba a suceder”, dijo Nixon. «Sé que la narrativa de la cultura cibercriminal los glorificará, pero no lo harían si supieran la historia completa».

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

Dos hackers Spider dispersos obtienen 5,5 años cada uno por un hack TfL de £ 29 millones – CYBERDEFENSA.MX

flores owen18, y Thalha Jubairde 20 años, fueron condenados cada uno a cinco años y medio en el Tribunal de la Corona de Woolwich el jueves 16 de julio de 2026 por el hackeo de 2024 a Transport for London.

El ataque dejó inoperables 148 sistemas TfL y obligó a los 27.000 empleados de la autoridad de transporte a ir a una oficina para restablecer sus contraseñas en persona. Tanto la NCA como la CPS cifran las pérdidas y los costes de recuperación de TfL en 29 millones de libras esterlinas.

Ambos se declaró culpable el 22 de junio de 2026el día en que debía comenzar su juicio. El cargo era el artículo 3ZA de la Ley de uso indebido de computadoras de 1990, el más grave de la ley, y lo admitieron basándose en que fueron imprudentes en cuanto a si causaron o crearon un riesgo significativo de daño grave al bienestar humano.

El CPS dice que se cree que Flowers y Jubair son los primeros piratas informáticos procesados ​​con éxito en virtud de la Sección 3ZA. El ANC cuenta el caso como sólo el segundo procesamiento de este tipo. Las dos lecturas pueden ir juntas, una contando los procesamientos iniciados bajo la sección y la otra contando aquellos que terminaron en condena, pero ninguna agencia explica la brecha.

La NCA lo considera el mayor procesamiento por delitos cibernéticos que jamás hayan visto los tribunales del Reino Unido.

La intrusión se produjo del 31 de agosto al 3 de septiembre de 2024. TfL supervisa una media de 9 millones de viajes al día. Dial-a-Ride, el servicio de reservas que lleva a los londinenses vulnerables a recorrer la ciudad, cayó, junto con el canal de pagos digitales y la emisión de tarjetas de viaje en condiciones favorables.

Se cerraron las solicitudes para las tarjetas fotográficas Oyster, las tarjetas de tarifa reducida para niños y jóvenes de Londres. La extensión de la venta de boletos sin contacto disminuyó y los reembolsos aumentaron.

Ciberseguridad

TfL dijo a los clientes que se había accedido a nombres y direcciones de correo electrónico, junto con las direcciones particulares donde los guardaba. Es posible que los datos de reembolso de Oyster también hayan desaparecido, incluidos los números de cuentas bancarias y los códigos de clasificación de unas 5.000 personas.

Sólo ellos dos sabían lo que querían hacer con el acceso, dice el CPS, aunque sus conversaciones sugirieron que borrarían el acceso al salir. De ahí proviene la mayor cifra del caso: la NCA dice que un cierre exitoso de la red podría haber costado a la economía del Reino Unido hasta £56 mil millones, y el CPS sitúa la misma hipótesis en miles de millones. Se mantuvo hipotético, dice el CPS, porque TfL desmanteló su propia red para contenerlos.

flores era Fue arrestado en su casa el 6 de septiembre de 2024, tres días después de que terminara la intrusión de TfL, y la NCA dice que los agentes lo encontraron en medio de un ataque a dos organizaciones de atención médica estadounidenses, SSM Health Care Corporation y Sutter Health.

Los investigadores confiscaron computadoras portátiles, computadoras de torre, discos duros y memorias USB. Una computadora portátil contenía una captura de pantalla de la conectividad de red a la infraestructura de TfL, además de videos que Flowers había grabado de Jubair moviéndose a través de los sistemas de TfL durante el ataque. La pareja estaba enviando mensajes en Telegram mientras sucedía y compartiendo un espacio de trabajo en línea.

Los fiscales demostraron que Flowers había estado conectado al servidor remoto utilizado para lanzar las tres intrusiones, y sus propios dispositivos lo vincularon a las tres. La información que vincula a Jubair con TfL fue descubierta en el extranjero y obtenida con la ayuda de los fiscales allí.

Flowers admitió dos cargos más sobre ataques a la atención médica, una conspiración contra SSM Health y un atentado contra Sutter Health. El CPS dice que amenazó con bloquear esos sistemas y reconoció en los chats que «Podría matar a una persona de 90 años con soporte vital». El arresto es lo que lo detuvo.

La NCA describe a ambos hombres como miembros destacados de Scattered Spider, el equipo de extorsión también rastreado como Octo Tempest, UNC3944 y 0ktapus. El CPS es más cuidadoso y dice que los acusados ​​afirmaron en varios momentos ser miembros de un grupo que, según los fiscales, llevó a cabo cientos de ataques entre 2022 y 2025.

El FBI, citado en el anuncio de la NCA, vincula al grupo con extorsión de datos, intercambio de SIM e ingeniería social.

El otro caso de Jubair sigue abierto

una queja abierto en Nueva Jersey en septiembre de 2025 acusa a Jubair de fraude informático, fraude electrónico y conspiraciones de lavado de dinero. La denuncia sitúa el plan en aproximadamente 120 intrusiones en la red y al menos 47 víctimas en Estados Unidos entre mayo de 2022 y septiembre de 2025, con más de 115 millones de dólares pagados en rescates.

Ciberseguridad

Los fiscales también lo ubican en intrusiones en una empresa de infraestructura crítica de EE. UU. y en los tribunales de EE. UU., y alegan que sacó alrededor de $ 8,4 millones en criptomonedas de una billetera de servidor mientras los agentes las confiscaban. Esas son acusaciones que no han sido probadas en los tribunales. El máximo en todos los aspectos es 95 años. Ni el anuncio del Departamento de Justicia ni los comunicados del jueves en el Reino Unido abordan la extradición.

¿Está terminada la Araña Dispersa?

La NCA dice que su acción contra los dos hombres detuvo efectivamente al grupo y cita la evaluación de Microsoft de que los arrestos degradaron materialmente la capacidad del grupo para operar. Al mismo tiempo, permite que otros delincuentes puedan seguir usando la marca.

Scattered Spider no es la única marca a la que le queda vida. En enero, Mandiant siguió una expansión de extorsión de la marca ShinyHunters que ejecuta el mismo tipo de ingeniería social: llamadas vishing a los empleados, páginas de recolección de credenciales de la marca de la víctima para capturar inicios de sesión SSO y códigos MFA, luego el propio dispositivo del atacante se inscribe en MFA.

Ni los comunicados escritos de la NCA ni del CPS establecen cómo Flowers y Jubair llegaron por primera vez a TfL. de google guía de endurecimiento de la misma investigación coloca la solución en un solo lugar: verificar la identidad en el restablecimiento de contraseñas, el registro de dispositivos y los cambios de MFA, los flujos de trabajo manuales a los que estos equipos llaman y siguen.

Paul Foster, que dirige la Unidad Nacional de Delitos Cibernéticos de la NCA, quiere una cosa de todos los demás: llamar a las autoridades lo antes posible. Dice que estas condenas probablemente no se habrían producido si TfL no lo hubiera hecho.

La policía de la ciudad de Londres utilizó la sentencia para ejercer presión en favor de un poder que no tiene. Las Órdenes de Riesgo de Delitos Cibernéticos permitirían a un tribunal restringir los dispositivos, servicios en línea y tecnologías de un individuo en proporción al riesgo que representan.

El comandante Ollie Shaw los presentó como «prisión digital» para los delincuentes. Así que el conjunto de herramientas es lo que era: una pena de prisión, esta vez entregada a dos personas que tenían 17 y 18 años cuando lo hicieron.

Un documento judicial revela que la identificación del dispositivo Windows ayudó al FBI a rastrear al presunto hacker Scattered Spider

Los fiscales estadounidenses vincularon a un presunto hacker de Scattered Spider con un robo en una joyería de lujo utilizando una identificación persistente de un dispositivo Windows, según un documento recientemente revelado. denuncia federal.

Los registros de Microsoft vincularon esa identificación primero con la cuenta que los atacantes utilizaron para mantener el acceso durante la intrusión de mayo de 2025, luego con las cuentas en línea que, según los fiscales, pertenecen a Peter Stokes, de 19 años.

Stokes está acusado de conspiración, intrusión informática y fraude. Con doble ciudadanía estadounidense y estonia, conocido en línea como «Bouquet», fue extraditado de Finlandia e hizo su primera comparecencia ante el tribunal en Chicago el 30 de junio, como informó THN. Se presume inocente en espera de juicio.

Cómo funcionó el robo

Entre el 12 y el 15 de mayo de 2025, los atacantes llamaron al servicio de asistencia de TI del minorista desde números de Google Voice, se hicieron pasar por empleados bloqueados y consiguieron que el personal restableciera las contraseñas de los empleados y los dispositivos móviles vinculados a su autenticación multifactor.

En pocas horas controlaban tres cuentas, dos de ellas pertenecientes a administradores de TI. Instalaron ngrok y una segunda herramienta de túnel llamada Teleport, trasladaron datos al almacenamiento en la nube de Amazon y extrajeron al menos 77 gigabytes.

Ciberseguridad

Parece que intentaron implementar ransomware, pero el equipo de seguridad del minorista lo bloqueó y los expulsó de la red. Los atacantes aún enviaron un correo electrónico de rescate, con el asunto «IMPORTANTE: ROBAMOS LOS DATOS, CONTACTE INMEDIATAMENTE [sic],» y luego pidió 8 millones de dólares en criptomonedas. La empresa no pagó. La violación aun así le costó alrededor de 2 millones de dólares en interrupción, investigación y limpieza.

La forma de entrar fue la mesa de ayuda, no una falla de software. La solución es un proceso, no un parche: verifique la identidad antes de cualquier reinicio con una devolución de llamada a un número que ya está registrado, el cierre de sesión del administrador o verificaciones de video para cuentas privilegiadas. La MFA resistente al phishing, como las claves FIDO2, debilita los otros métodos del grupo, pero no hace nada si un servicio de asistencia técnica restablece una cuenta mediante una llamada telefónica.

La identificación que llevó a los investigadores hasta Stokes

Los investigadores regresaron a Stokes desde el dispositivo que abrió la cuenta ngrok. Microsoft le dijo al FBI que llevaba el identificador global de dispositivo g:6755467234350028, que Microsoft describe como un identificador persistente vinculado a una única instalación de Windows, uno que sobrevive a las actualizaciones del sistema operativo pero que cambia cuando se reinstala Windows.

Los registros de Microsoft muestran que el dispositivo visitó la página de registro de ngrok a las 19:21 UTC del 12 de mayo de 2025, el mismo minuto en que se creó la cuenta de ngrok, y llegó al sitio web del minorista a través del mismo proxy aproximadamente tres horas después.

El dispositivo también siguió apareciendo en las mismas direcciones IP, al mismo tiempo, que los fiscales atribuyen a Stokes las cuentas de Snapchat, Apple y Facebook: una dirección en su ciudad natal de Tallin, Estonia, en junio de 2024, luego Nueva York en noviembre y Tailandia en febrero de 2025, coincidente con los registros de viajes del Departamento de Estado.

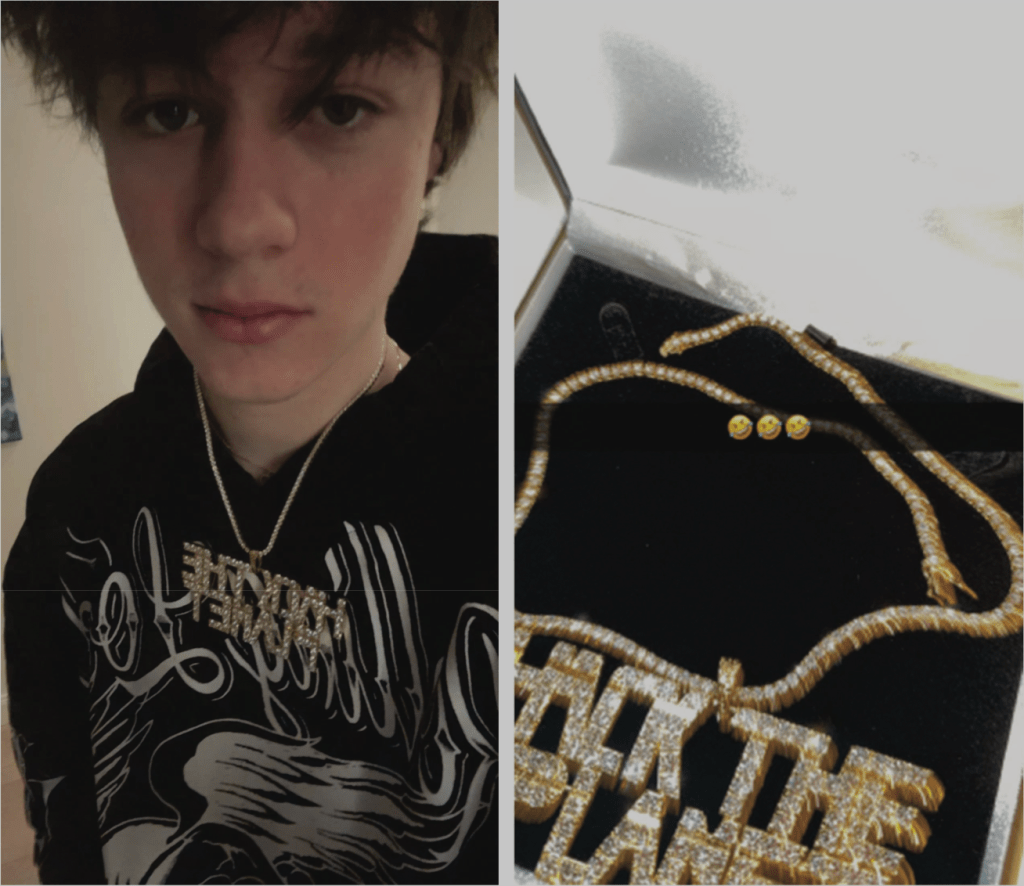
La denuncia muestra a un operador que ocultó el ataque detrás de un proxy VPN, herramientas de túnel y alias, pero no a sí mismo. Los fiscales dicen que en su Snapchat hacía alarde de dinero en efectivo, relojes y cadenas de diamantes que decían «HACK THE PLANET», junto con los mismos viajes que lo ubicaron en esas ciudades. Incluso publicó fotografías de una comisaría de policía de Estonia y se burló de que los federales no tenían idea de lo que habían dejado escapar.

Un arresto y por qué es posible que no frene la amenaza

Los investigadores ahora pueden vincular a un solo operador a la máquina que organizó el ataque. Pero un arresto apenas toca la amenaza más amplia.

En una investigación reciente y separada, El Grupo IB argumenta Scattered Spider no es realmente un grupo en absoluto. Es un colectivo informal de células pequeñas e independientes, la mayoría de no más de cinco personas, unidas por trucos, herramientas y salas de chat compartidos en lugar de un jefe compartido. Group-IB lo compara con el movimiento Anonymous y dice que arrestar a algunas de estas células «no detendrá la amenaza en sí».

Ciberseguridad

Los fiscales describen a Scattered Spider como uno de los grupos detrás de más de 100 intrusiones y más de 100 millones de dólares en rescates. Group-IB dice que la etiqueta se adapta mejor a una escena que a una pandilla, y sostiene que la estructura laxa es la razón por la que la actividad sobrevive a cada arresto.

Parte de una serie más larga de casos

Otros procesamientos recientes de Scattered Spider siguen la misma forma: los individuos son arrestados uno a la vez, con el manual compartido intacto. En abril de 2026, el ciudadano escocés Tyler Buchanan se declaró culpable en Estados Unidos de fraude y robo de identidad vinculado al grupo.

En 2025, Noah Urban, conocido como «Sosa», fue sentenciado a 10 años por un plan de intercambio de SIM vinculado a Scattered Spider. Y en el Reino Unido, dos presuntos miembros admitieron recientemente haber participado en el hackeo de Transport for London, que costó aproximadamente £29 millones.

Cuando la policía finlandesa detuvo a Stokes en el aeropuerto de Helsinki cuando intentaba abordar un vuelo a Japón, confiscaron dos discos duros de 2 terabytes. Todo este caso se construyó a partir de ese tipo de material: registros de dispositivos, enlaces de cuentas y rastros de IP. En una red tan difusa, los impulsos podrían importar más que la convicción, si contienen las herramientas, la infraestructura o los contactos que llegan al siguiente miembro.

Presunto miembro de larga data de Scattered Spider extraditado a EE.UU.

Un presunto miembro de 19 años del grupo de extorsión Scattered Spider fue extraditado a los estados unidos la semana pasada y permanece bajo custodia federal a la espera de varios cargos por delitos cibernéticos, dijo el miércoles el Departamento de Justicia.

Peter Stokes, con doble ciudadanía de Estados Unidos y Estonia, supuestamente estuvo involucrado en Scattered Spider desde que se formó en 2022 y se jactó en las redes sociales de la lujosa vida trotamundos que disfrutaba cuando aún era un niño.

La red de delitos cibernéticos formada por jóvenes nativos de habla inglesa se ha infiltrado en más de 100 empresas desde 2022 y ha extorsionado a sus víctimas con más de 100 millones de dólares en todo el mundo, dijeron funcionarios.

«Scattered Spider ha atacado repetidamente a empresas estadounidenses, extorsionando a empleados, infligiendo pérdidas por valor de millones de dólares e interrumpiendo operaciones esenciales», dijo en un comunicado Brett Leatherman, subdirector de la división cibernética del FBI. «A través de sólidas asociaciones nacionales e internacionales, el FBI seguirá identificando, desbaratando y responsabilizando a los ciberdelincuentes, sin importar dónde se encuentren».

Stokes, también conocido como “Bouquet” y “Jordan”, está acusado de participar en múltiples intentos de extorsión y robo de datos, pero el FBI solo proporcionó detalles específicos sobre algunos ataques más recientes a un minorista de joyería de lujo en mayo de 2025 y a una compañía de seguros con sede en Estados Unidos en junio de 2025.

Los investigadores de delitos cibernéticos han estado rastreando la actividad en línea de Stokes desde 2022. Microsoft determinó su verdadera identidad e implicó a Stokes como miembro de Scattered Spider en una remisión criminal en octubre de 2024, según registros judiciales.

Todavía era un niño en ese momento y las autoridades normalmente no arrestan a los ciberdelincuentes conocidos hasta que llegan a la edad adulta. Stokes vivió en Estonia y los Emiratos Árabes Unidos mientras presuntamente cometía algunos de sus crímenes.

La policía arrestó a Stokes en Finlandia cuando intentaba abordar un vuelo con destino a Japón el 10 de abril, y poseía dos discos duros que contenían pruebas supuestamente incriminatorias. Hizo una comparecencia inicial ante el tribunal en Chicago el martes y se le ordenó permanecer en prisión.

Stokes exhibió una vida opulenta antes de su captura, según su actividad en las redes sociales y los registros de viajes del Departamento de Estado. Esto incluyó viajes y estancias múltiples en hoteles de lujo en París, Italia, España, Alemania, Nueva York, Florida, Nuevo México, Tailandia y Dubái entre 2024 y 2025, según una denuncia penal presentada en su contra ante el Tribunal de Distrito de Estados Unidos para el Distrito Norte de Illinois.

También publicó imágenes de relojes, mucho dinero en efectivo y una cadena aparentemente con incrustaciones de diamantes que representa las palabras «Hack the Planet».

Imágenes de la cuenta de Snapchat de Peter Stokes en febrero de 2025 y diciembre de 2024. Crédito: Departamento de Justicia

Los funcionarios también señalaron que la familia de Stokes parecía estar acomodada, ya que su padre fue ejecutivo anterior en dos importantes empresas europeas.

Stokes fue acusado de conspiración, intrusión cibernética y delitos de fraude.

«Los ataques maliciosos de Scattered Spider causaron perturbaciones generalizadas en empresas y organizaciones en todo Estados Unidos», dijo en un comunicado Andrew Boutros, fiscal estadounidense para el Distrito Norte de Illinois. «Estos cargos subrayan nuestro compromiso inquebrantable de mantener el ritmo de los actores criminales con conocimientos tecnológicos y responsabilizar a quienes buscan beneficiarse de las intrusiones cibernéticas, incluidos aquellos ubicados en jurisdicciones extranjeras que dañan a las empresas y víctimas estadounidenses».

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

Dos nuevos equipos de extorsión están acelerando el libro de jugadas de Scattered Spider

Según CrowdStrike, un par de grupos de amenazas persistentes y problemáticos afiliados a The Com están apuntando activamente a organizaciones en múltiples sectores de infraestructura crítica para realizar rápidos ataques de extorsión y robo de datos.

Los atacantes con motivación financiera, a los que CrowdStrike rastrea como Cordial Spider y Snarky Spider, han utilizado ataques de phishing de voz e ingeniería social para irrumpir en las plataformas de identidad de las víctimas y atravesar entornos SaaS desde al menos octubre de 2025, dijo la compañía en un informe Jueves, que compartió exclusivamente con CyberScoop antes del lanzamiento.

Adam Meyers, vicepresidente senior de operaciones contra adversarios de CrowdStrike, dijo que los subgrupos compuestos por hablantes nativos de inglés se dirigen principalmente a organizaciones con sede en EE. UU. en los sectores académico, de aviación, minorista, hotelero, automotriz, de servicios financieros, legal y tecnológico.

Esta “nueva ola de actores de amenazas de crímenes electrónicos” está estrechamente alineada con Scattered Spider y vinculada a otros subconjuntos de The Com, incluidos SLSH y ShinyHunters, dijo Meyers.

Debido a que estos ataques apuntan a sistemas de identidad y pueden exponer datos en otros servicios conectados más allá del punto de infracción inicial, es difícil determinar cuántas víctimas han quedado atrapadas en estas campañas.

La advertencia de CrowdStrike sigue de cerca la investigación que la Unidad 42 de Palo Alto Networks y el Centro de análisis e intercambio de información minorista y hotelera compartieron la semana pasada sobre la serie de ataques de Cordial Spider dirigidos a organizaciones de la industria minorista y hotelera, entre otras.

Cordial y Snarky Spider han colocado señuelos a través de llamadas de voz, mensajes de texto y correos electrónicos dirigiendo a los empleados a páginas de phishing que se hacen pasar por la página legítima de inicio de sesión único o el proveedor de identidad principal de su empleador, dijeron los investigadores.

Estas páginas de phishing, que capturan credenciales, claves de sesión o tokens, según el flujo de trabajo, proporcionan a los atacantes un punto de entrada a los sistemas, que explotan para obtener un acceso generalizado a todos los ecosistemas SaaS de las víctimas.

Los atacantes utilizan estos ganchos iniciales para eliminar y establecer dispositivos de autenticación multifactor, luego eliminan correos electrónicos y otras alertas que de otro modo advertirían a las organizaciones sobre una posible actividad maliciosa, dijeron los investigadores.

El robo de datos para campañas de extorsión comparte sorprendentes similitudes, pero CrowdStrike dijo que las tácticas, técnicas y procedimientos para cada subgrupo son distintos. Estas variaciones incluyen horas de operación, diferentes proveedores de dominios de phishing, sistemas operativos preferidos, sitios de fuga de datos y las herramientas o dispositivos que utilizaron para registrarse para la autenticación multifactor.

El dominio de BlackFile, el sitio de filtración de datos de Cordial Spider, estaba desconectado el miércoles, según Meyers.

CrowdStrike se negó a poner un rango a las demandas de extorsión de los grupos, pero la Unidad 42 dijo anteriormente que Cordial Spider, que también se rastrea como CL-CRI-1116 y UNC6671, generalmente se encuentran en el rango de siete cifras.

Algunas víctimas que no pagaron las demandas de extorsión han sido sometidas a ataques DDoS, y Snarky Spider ha utilizado tácticas de acoso posteriores más agresivas, incluido el aplastamiento de los empleados de las organizaciones víctimas, dijo Meyers.

CrowdStrike dijo que Cordial y Snarky Spider también utilizan redes proxy residenciales, incluidas Mullvad, Oxylabs, NetNut, 9Proxy, Infatica y NSOCKS, para evadir la detección basada en IP y mezclarse con el tráfico típico.

Las redes de proxy residenciales, que dependen de direcciones IP asignadas a usuarios domésticos reales, pueden tener un propósito legítimo, pero los investigadores han estado advirtiendo que operadores criminales poco éticos o descarados están abusando de estas redes para construir y respaldar botnets, campañas de delitos cibernéticos, espionaje y otras actividades maliciosas.

Cordial y Snarky Spider no han logrado el impacto o la capacidad técnica de Scattered Spider, pero los grupos comparten muchos puntos en común y objetivos, dijo Meyers.

«Han tomado su libro de jugadas y están usando muchas de sus técnicas, pero realmente no hemos visto la sofisticación técnica demostrada por ellos que vimos en Scattered Spider», dijo. «Es una especie de nueva generación de Scattered Spider».

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

Un escocés se declara culpable del ataque que creó la notoriedad de Scattered Spider

Un líder central del subconjunto de hackers de The Com, responsable de una serie de ataques de phishing y robos de criptomonedas de alto perfil desde septiembre de 2021 hasta abril de 2023, se declaró culpable de cargos federales, dijo el viernes el Departamento de Justicia.

Tyler Robert Buchanan de Dundee, Escocia, se declaró culpable hasta conspiración para cometer fraude electrónico y robo de identidad agravado. El joven de 24 años fue arrestado por la policía española en Palma en 2024 cuando intentaba abordar un vuelo chárter a Nápoles, Italia.

Buchanan ha estado bajo custodia federal desde abril de 2025 y enfrenta hasta 22 años de prisión federal en su sentencia, que está programada para el 21 de agosto.

El ciudadano británico y sus cómplices, incluido Noah Michael Urban, que fue sentenciado a 10 años de prisión federal el año pasado, recopilaron miles de credenciales mediante phishing y robaron más de 8 millones de dólares en criptomonedas de residentes estadounidenses mediante ataques de intercambio de SIM.

Las víctimas incluyeron personas y empresas de alto patrimonio neto en los sectores de entretenimiento, telecomunicaciones, tecnología, subcontratación de procesos comerciales, TI, nube y moneda virtual, dijeron los funcionarios.

Buchanan y sus co-conspiradores formaban parte de un subconjunto agresivo de The Com acuñó Scattered Spider. Si bien The Com y sus filiales no operan con líderes formales en el sentido tradicional, Buchanan jugó un papel crucial en la operación, según Allison Nixon, directora de investigación de la Unidad 221B.

“[Buchanan] Fue el pegamento que mantuvo unida a esta pandilla. Su éxito en acabar con los ahorros de las víctimas lo convirtió en un objetivo tanto para las fuerzas del orden como para las bandas rivales Com”, dijo Nixon a CyberScoop.

“[Buchanan] es parte de una generación anterior que surgió de ciertos servidores de juegos tóxicos antes de la pandemia. La gente de esta generación aprendió a hackear para robar nombres de usuario vanidosos y acosar a niños antes de usarlo para robar los ahorros de la gente”, añadió.

Las autoridades federales presentaron cargos contra cinco personas con vínculos con el equipo de cibercrimen Scattered Spider en 2024. Los presuntos cómplices de Buchanan y Urban, Ahmed Hossam Eldin Elbadawy, Evans Onyeaka Osiebo y Joel Martin Evans, aún enfrentan cargos en el caso, dijeron los funcionarios.

Nixon elogió a las fuerzas del orden por actuar con decisión para arrestar a Buchanan durante un breve período de oportunidad mientras viajaba internacionalmente.

«Los miembros de la COM están obsesionados con los jets privados y las vacaciones en el extranjero, y los federales les quitaron ese sueño con un arresto», dijo.

La táctica, que los funcionarios estadounidenses también utilizan contra los ciberdelincuentes rusos, funciona porque la mayoría de los países están dispuestos a apoyar el arresto de delincuentes extranjeros, manteniéndolos así fuera de sus respectivas jurisdicciones, dijo Nixon.

«Como extranjero, se encontró en una situación legal más débil que si fuera arrestado en su país, y los casos que siguen esta táctica tienden a tener sentencias muy largas», añadió. «La conclusión para los miembros del Com que observan este caso es que los criminales extranjeros asociados con la violencia son la clase más baja en todos los países. Y eso es lo que son los miembros del Com cuando viajan».

El Departamento de Justicia dijo que Buchanan y sus cómplices defraudaron al menos a una docena de empresas y a sus empleados en todo Estados Unidos. Un dispositivo digital que la policía encontró en su residencia en abril de 2023 contenía datos personales de numerosos individuos y empresas víctimas, según su acuerdo de declaración de culpabilidad.

No está claro qué ocurrió entre esa búsqueda en abril de 2023 en Escocia y su arresto en junio de 2024 en una ciudad turística de la isla española de Mallorca. Además, su acuerdo de declaración de culpabilidad no incluye la totalidad de sus presuntos delitos.

Buchanan atrajo mucha atención y coordinó con éxito muchos ataques antes de que una pandilla rival Com supuestamente irrumpiera en su casa y usara un soplete contra él para obtener claves criptográficas adicionales en su poder, según Nixon.

Tras su arresto, la policía española dijo que Buchanan había obtenido el control de bitcoins por valor de más de 27 millones de dólares en ese momento.

Si bien los primeros líderes de Scattered Spider han sido arrestados o sentenciados por sus crímenes, otros han desempeñado esos roles con un impacto aún más excepcional.

El Com ha crecido hasta contar con miles de miembros, generalmente entre 11 y 25 años, divididos en tres subconjuntos principales que el FBI describe como Hacker Com, In Real Life Com y Extortion Com.

Los actos delictivos cometidos por estas múltiples redes interconectadas incluyen aplastamiento, extorsión y sextorsión de menores, producción y distribución de material de abuso sexual infantil, delitos violentos y varios otros delitos cibernéticos.

Puede leer la acusación contra Buchanan y algunos de sus cómplices a continuación.

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.