
El 94% de los incidentes involucran infraestructura anónima. Los equipos siguen siendo reactivos – CYBERDEFENSA.MX
Los equipos de seguridad nunca han tenido más datos de IP a su disposición. Todos los días, los analistas ingieren fuentes de enriquecimiento, datos de geolocalización, puntuaciones de reputación, telemetría e inteligencia sobre amenazas de un creciente ecosistema de proveedores y plataformas.
Sin embargo, a pesar de esta abundancia de información, muchas organizaciones continúan enfrentando un desafío fundamental: examinar el ruido para comprender quién está detrás de una IP y ¿Qué acción debe seguir?.
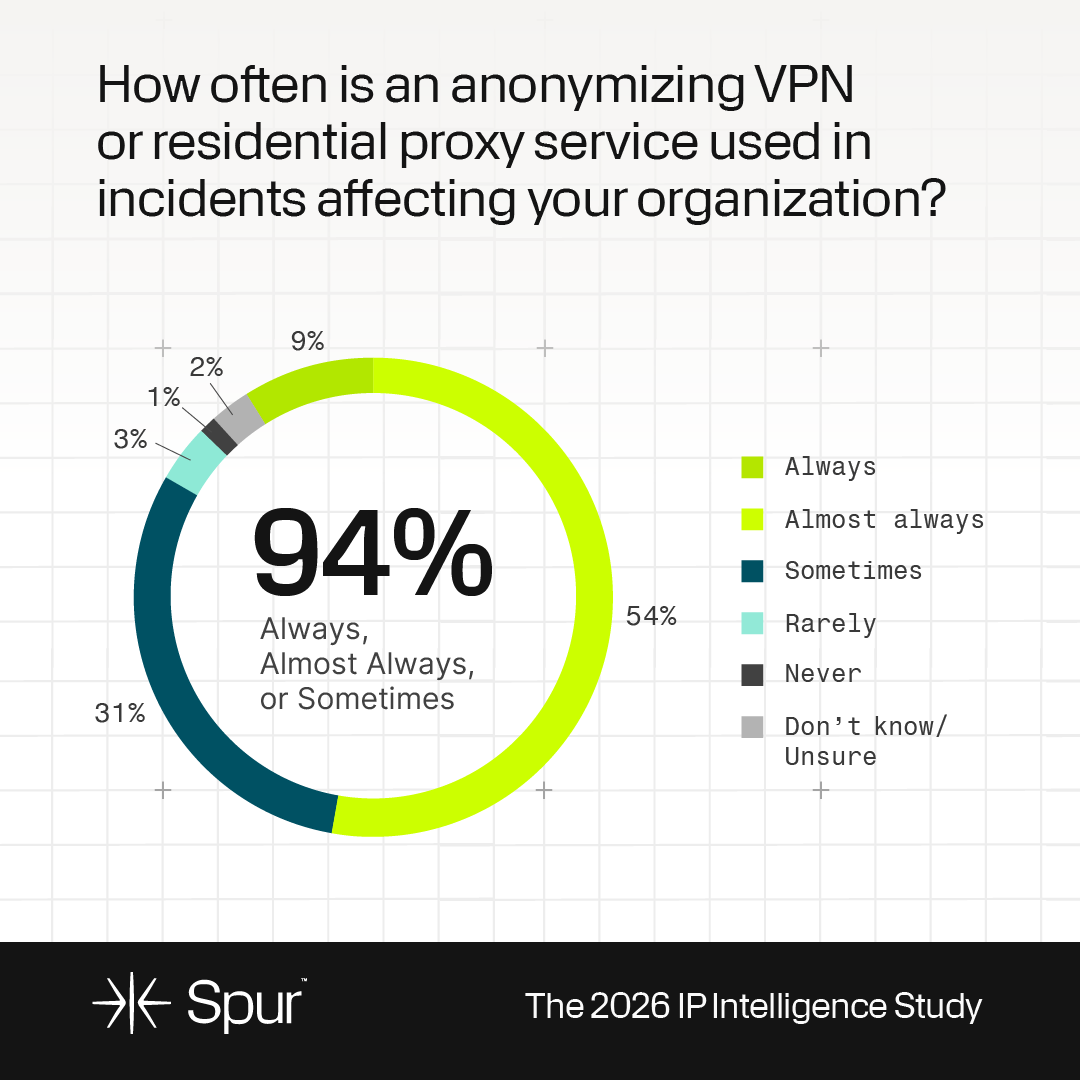
Caso concreto: un reciente estudio de la industria de más de 200 profesionales de la seguridad Un estudio realizado por Spur Intelligence descubrió que la anonimización de la infraestructura (incluidas las VPN y las redes proxy residenciales) aparece ahora en casi todos los incidentes de seguridad.
Al mismo tiempo, el estudio mostró que muchas organizaciones admiten que carecen de la visibilidad, el contexto y los flujos de trabajo operativos necesarios para tomar decisiones efectivas basadas en esos datos de propiedad intelectual.

Los hallazgos respaldan una tendencia industrial más amplia: un enfoque reactivo para gestionar los riesgos basados en la propiedad intelectual.
El auge de la infraestructura anónima
La amplia disponibilidad de servicios VPN, redes proxy residenciales y otras herramientas de anonimización ha cambiado fundamentalmente la forma en que operan los ciberdelincuentes. Los servidores proxy residenciales dirigen el tráfico a través de las conexiones de Internet de los consumidores, lo que hace que la actividad maliciosa se mezcle con el comportamiento normal del usuario. Los servicios VPN proporcionan capas adicionales de anonimato al tiempo que permiten un cambio rápido entre ubicaciones e identidades de red. Como resultado, los enfoques tradicionales basados únicamente en la reputación o en listas de bloqueo estáticas se están volviendo menos efectivos.
Los equipos de seguridad se enfrentan cada vez más a ataques en los que la propia dirección IP proporciona poca información inmediata sobre la intención.

El estudio de Spur mostró que casi la mitad de las empresas informaron un impacto operativo o financiero significativo por los intentos de apropiación de cuentas y el abuso de credenciales a través de VPN y servidores proxy residenciales. En estos incidentes, una dirección puede parecer residencial, pertenecer a un ISP legítimo y no exhibir ninguna reputación maliciosa previa y al mismo tiempo ser parte de una campaña de ataque activa.
El déficit de contexto
Uno de los obstáculos más importantes a los que se enfrentan las operaciones de seguridad en la actualidad es la falta de información contextual que ayude a determinar quién está realmente detrás de una conexión.

El estudio de Spur refuerza esta observación: casi la mitad de los encuestados afirma que la falta de contexto es el mayor desafío para sus equipos de seguridad que analizan la actividad IP.
Los atributos básicos de IP, como la geolocalización y la propiedad de la red, siguen siendo útiles, pero a menudo no explican la intención detrás de la actividad.
Los equipos de seguridad necesitan cada vez más capas adicionales de contexto, incluida la clasificación de la infraestructura, Atribución de VPN y proxyindicadores de comportamiento, patrones de uso históricos, correlaciones de dispositivos y sesiones, y señales de automatización y bots.
Sin este contexto, los analistas se ven obligados a tomar decisiones basadas en información incompleta. Con el contexto, pueden comprender no sólo de dónde proviene el tráfico, sino también por qué puede representar un riesgo elevado.
La seguridad reactiva sigue siendo la norma
Aunque las organizaciones reconocen el valor de la inteligencia de propiedad intelectual, muchas todavía la utilizan principalmente durante las investigaciones. El enriquecimiento de IP se aplica comúnmente una vez que se han generado las alertas, lo que ayuda a los analistas a revisar eventos históricos e investigar incidentes. Si bien este enfoque aporta valor, limita el impacto estratégico de la inteligencia IP.
Un número cada vez mayor de equipos de seguridad está explorando formas de incorporar la inteligencia IP en una fase más temprana del proceso de toma de decisiones. En lugar de utilizar datos de IP únicamente para investigar incidentes, quieren que influyan en los resultados de seguridad en tiempo real.

El estudio de Spur examina esta dicotomía: la mayoría de los encuestados indican que aprovechan la inteligencia IP para casos de uso básicos, pero desear los flujos de trabajo sean más predictivos y estén basados en inteligencia. Los ejemplos incluyen la aplicación de inteligencia IP para autenticación adaptativa, controles de acceso basados en riesgos, flujos de trabajo de prevención de fraude, aplicación automatizada de políticas y puntuación de riesgos de sesión.
El objetivo de aplicar proactivamente la inteligencia IP es tomar mejores decisiones antes de que los incidentes se intensifiquen.
El riesgo interno de la anonimización que se pasa por alto
Las amenazas externas reciben la mayor atención en las discusiones sobre infraestructura anónima, pero muchas organizaciones enfrentan un segundo desafío mucho más cercano. Las políticas de «traiga su propio dispositivo», las aplicaciones para consumidores y el uso de VPN personal han ampliado la cantidad de vías a través de las cuales el tráfico anónimo puede ingresar a los entornos empresariales. Los actores del Estado-nación que se hacen pasar por empleados legítimos en entornos de trabajo remoto de alta concentración es otra.
En muchos casos, las organizaciones tienen una visibilidad limitada sobre si los empleados utilizan servicios de proxy, redes residenciales o herramientas VPN mientras acceden a los recursos corporativos. Esto crea puntos ciegos que las estrategias de seguridad tradicionales centradas en el perímetro tal vez no aborden.

El estudio de Spur valida esta preocupación, con un sorprendentemente alto 61% de los encuestados que informaron estar moderadamente, ligeramente o nada preocupados por la posible exposición de su red interna a través de apoderados residenciales en dispositivos de empleados o aplicaciones de consumo.
A medida que las arquitecturas de confianza cero continúan madurando, los equipos de seguridad deben tratar la actividad del proxy interno como una señal de riesgo potencial en lugar de asumir que los usuarios y dispositivos confiables implican automáticamente un comportamiento de red confiable.
Cuantificar la eficacia de la inteligencia IP
Muchas organizaciones invierten en tecnologías de inteligencia IP, pero tienen dificultades para cuantificar su eficacia. Históricamente, el éxito se ha medido a menudo utilizando indicadores como amenazas bloqueadas o cobertura de enriquecimiento. Sin embargo, es posible que estas métricas no capturen completamente el valor operativo.

El estudio de Spur muestra que las organizaciones son menos maduras en la forma de medir sus esfuerzos de inteligencia de propiedad intelectual, y un tercio de las empresas no lo miden en absoluto.
Cada vez más, los líderes de seguridad se centran en resultados como el tiempo de investigación, los falsos positivos y los costos. Estas métricas se alinean más estrechamente con el impacto empresarial y ayudan a justificar la inversión en capacidades de inteligencia de seguridad.
A medida que los presupuestos sigan siendo limitados, será cada vez más importante demostrar mejoras operativas mensurables.
El futuro de la inteligencia IP
La próxima fase de la inteligencia de propiedad intelectual probablemente estará definida por tres tendencias. En primer lugar, las organizaciones exigirán un contexto más rico en lugar de mayores volúmenes de datos sin procesar. Los analistas necesitan atribución, conocimiento del comportamiento e inteligencia de infraestructura, no sólo indicadores adicionales.
En segundo lugar, la automatización se convertirá en una prioridad. Los equipos de seguridad quieren cada vez más que la inteligencia IP se integre directamente en los flujos de trabajo de detección, prevención y control de acceso en lugar de estar aislada en herramientas de investigación.
En tercer lugar, la inteligencia de propiedad intelectual estará más estrechamente vinculada a la toma de decisiones. En lugar de actuar únicamente como una capa de enriquecimiento, servirá cada vez más como base para controles de seguridad basados en riesgos.
Las organizaciones que tendrán éxito serán aquellas que vayan más allá de la simple identificación de IP sospechosas y se centren en comprender la infraestructura, el comportamiento y la intención detrás de ellas. En un entorno donde la infraestructura anónima se ha convertido en un componente rutinario del cibercrimen, la capacidad de dar el salto de la detección a la decisión determinará en última instancia la eficacia con la que los equipos de seguridad pueden responder a las amenazas modernas.