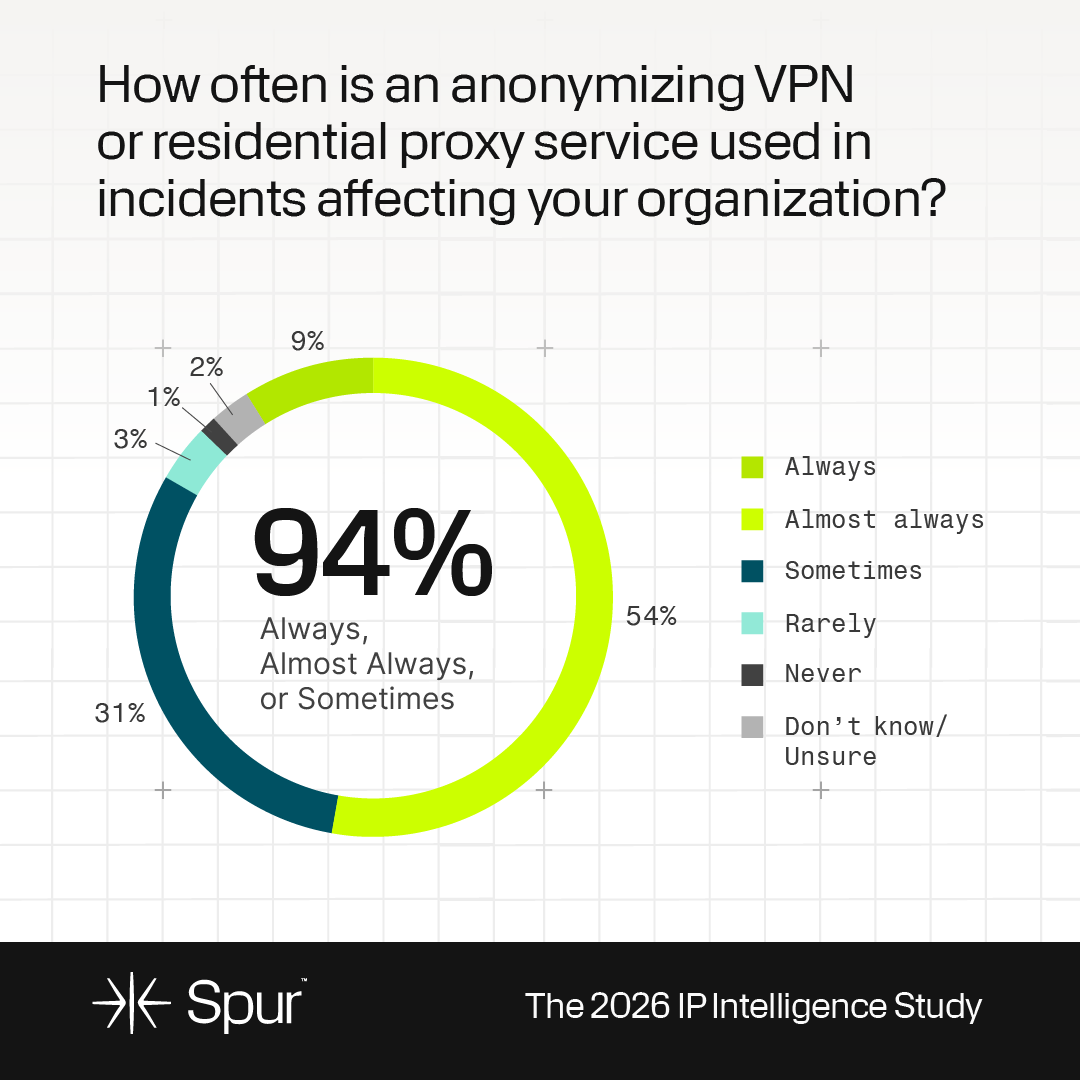
El 94% de los incidentes involucran infraestructura anónima. Los equipos siguen siendo reactivos – CYBERDEFENSA.MX

Los equipos de seguridad nunca han tenido más datos de IP a su disposición. Todos los días, los analistas ingieren fuentes de enriquecimiento, datos de geolocalización, puntuaciones de reputación, telemetría e inteligencia sobre amenazas de un creciente ecosistema de proveedores y plataformas.

Sin embargo, a pesar de esta abundancia de información, muchas organizaciones continúan enfrentando un desafío fundamental: examinar el ruido para comprender quién está detrás de una IP y ¿Qué acción debe seguir?.

Caso concreto: un reciente estudio de la industria de más de 200 profesionales de la seguridad Un estudio realizado por Spur Intelligence descubrió que la anonimización de la infraestructura (incluidas las VPN y las redes proxy residenciales) aparece ahora en casi todos los incidentes de seguridad.

Al mismo tiempo, el estudio mostró que muchas organizaciones admiten que carecen de la visibilidad, el contexto y los flujos de trabajo operativos necesarios para tomar decisiones efectivas basadas en esos datos de propiedad intelectual.

Los hallazgos respaldan una tendencia industrial más amplia: un enfoque reactivo para gestionar los riesgos basados ​​en la propiedad intelectual.

El auge de la infraestructura anónima

La amplia disponibilidad de servicios VPN, redes proxy residenciales y otras herramientas de anonimización ha cambiado fundamentalmente la forma en que operan los ciberdelincuentes. Los servidores proxy residenciales dirigen el tráfico a través de las conexiones de Internet de los consumidores, lo que hace que la actividad maliciosa se mezcle con el comportamiento normal del usuario. Los servicios VPN proporcionan capas adicionales de anonimato al tiempo que permiten un cambio rápido entre ubicaciones e identidades de red. Como resultado, los enfoques tradicionales basados ​​únicamente en la reputación o en listas de bloqueo estáticas se están volviendo menos efectivos.

Los equipos de seguridad se enfrentan cada vez más a ataques en los que la propia dirección IP proporciona poca información inmediata sobre la intención.

El estudio de Spur mostró que casi la mitad de las empresas informaron un impacto operativo o financiero significativo por los intentos de apropiación de cuentas y el abuso de credenciales a través de VPN y servidores proxy residenciales. En estos incidentes, una dirección puede parecer residencial, pertenecer a un ISP legítimo y no exhibir ninguna reputación maliciosa previa y al mismo tiempo ser parte de una campaña de ataque activa.

El déficit de contexto

Uno de los obstáculos más importantes a los que se enfrentan las operaciones de seguridad en la actualidad es la falta de información contextual que ayude a determinar quién está realmente detrás de una conexión.

El estudio de Spur refuerza esta observación: casi la mitad de los encuestados afirma que la falta de contexto es el mayor desafío para sus equipos de seguridad que analizan la actividad IP.

Los atributos básicos de IP, como la geolocalización y la propiedad de la red, siguen siendo útiles, pero a menudo no explican la intención detrás de la actividad.

Los equipos de seguridad necesitan cada vez más capas adicionales de contexto, incluida la clasificación de la infraestructura, Atribución de VPN y proxyindicadores de comportamiento, patrones de uso históricos, correlaciones de dispositivos y sesiones, y señales de automatización y bots.

Sin este contexto, los analistas se ven obligados a tomar decisiones basadas en información incompleta. Con el contexto, pueden comprender no sólo de dónde proviene el tráfico, sino también por qué puede representar un riesgo elevado.

La seguridad reactiva sigue siendo la norma

Aunque las organizaciones reconocen el valor de la inteligencia de propiedad intelectual, muchas todavía la utilizan principalmente durante las investigaciones. El enriquecimiento de IP se aplica comúnmente una vez que se han generado las alertas, lo que ayuda a los analistas a revisar eventos históricos e investigar incidentes. Si bien este enfoque aporta valor, limita el impacto estratégico de la inteligencia IP.

Un número cada vez mayor de equipos de seguridad está explorando formas de incorporar la inteligencia IP en una fase más temprana del proceso de toma de decisiones. En lugar de utilizar datos de IP únicamente para investigar incidentes, quieren que influyan en los resultados de seguridad en tiempo real.

El estudio de Spur examina esta dicotomía: la mayoría de los encuestados indican que aprovechan la inteligencia IP para casos de uso básicos, pero desear los flujos de trabajo sean más predictivos y estén basados ​​en inteligencia. Los ejemplos incluyen la aplicación de inteligencia IP para autenticación adaptativa, controles de acceso basados ​​en riesgos, flujos de trabajo de prevención de fraude, aplicación automatizada de políticas y puntuación de riesgos de sesión.

El objetivo de aplicar proactivamente la inteligencia IP es tomar mejores decisiones antes de que los incidentes se intensifiquen.

El riesgo interno de la anonimización que se pasa por alto

Las amenazas externas reciben la mayor atención en las discusiones sobre infraestructura anónima, pero muchas organizaciones enfrentan un segundo desafío mucho más cercano. Las políticas de «traiga su propio dispositivo», las aplicaciones para consumidores y el uso de VPN personal han ampliado la cantidad de vías a través de las cuales el tráfico anónimo puede ingresar a los entornos empresariales. Los actores del Estado-nación que se hacen pasar por empleados legítimos en entornos de trabajo remoto de alta concentración es otra.

En muchos casos, las organizaciones tienen una visibilidad limitada sobre si los empleados utilizan servicios de proxy, redes residenciales o herramientas VPN mientras acceden a los recursos corporativos. Esto crea puntos ciegos que las estrategias de seguridad tradicionales centradas en el perímetro tal vez no aborden.

El estudio de Spur valida esta preocupación, con un sorprendentemente alto 61% de los encuestados que informaron estar moderadamente, ligeramente o nada preocupados por la posible exposición de su red interna a través de apoderados residenciales en dispositivos de empleados o aplicaciones de consumo.

A medida que las arquitecturas de confianza cero continúan madurando, los equipos de seguridad deben tratar la actividad del proxy interno como una señal de riesgo potencial en lugar de asumir que los usuarios y dispositivos confiables implican automáticamente un comportamiento de red confiable.

Cuantificar la eficacia de la inteligencia IP

Muchas organizaciones invierten en tecnologías de inteligencia IP, pero tienen dificultades para cuantificar su eficacia. Históricamente, el éxito se ha medido a menudo utilizando indicadores como amenazas bloqueadas o cobertura de enriquecimiento. Sin embargo, es posible que estas métricas no capturen completamente el valor operativo.

El estudio de Spur muestra que las organizaciones son menos maduras en la forma de medir sus esfuerzos de inteligencia de propiedad intelectual, y un tercio de las empresas no lo miden en absoluto.

Cada vez más, los líderes de seguridad se centran en resultados como el tiempo de investigación, los falsos positivos y los costos. Estas métricas se alinean más estrechamente con el impacto empresarial y ayudan a justificar la inversión en capacidades de inteligencia de seguridad.

A medida que los presupuestos sigan siendo limitados, será cada vez más importante demostrar mejoras operativas mensurables.

El futuro de la inteligencia IP

La próxima fase de la inteligencia de propiedad intelectual probablemente estará definida por tres tendencias. En primer lugar, las organizaciones exigirán un contexto más rico en lugar de mayores volúmenes de datos sin procesar. Los analistas necesitan atribución, conocimiento del comportamiento e inteligencia de infraestructura, no sólo indicadores adicionales.

En segundo lugar, la automatización se convertirá en una prioridad. Los equipos de seguridad quieren cada vez más que la inteligencia IP se integre directamente en los flujos de trabajo de detección, prevención y control de acceso en lugar de estar aislada en herramientas de investigación.

En tercer lugar, la inteligencia de propiedad intelectual estará más estrechamente vinculada a la toma de decisiones. En lugar de actuar únicamente como una capa de enriquecimiento, servirá cada vez más como base para controles de seguridad basados ​​en riesgos.

Las organizaciones que tendrán éxito serán aquellas que vayan más allá de la simple identificación de IP sospechosas y se centren en comprender la infraestructura, el comportamiento y la intención detrás de ellas. En un entorno donde la infraestructura anónima se ha convertido en un componente rutinario del cibercrimen, la capacidad de dar el salto de la detección a la decisión determinará en última instancia la eficacia con la que los equipos de seguridad pueden responder a las amenazas modernas.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Un día cero crítico de Palo Alto PAN-OS está siendo explotado en la naturaleza

Los atacantes están explotando activamente una vulnerabilidad de día cero que afecta los firewalls de algunos clientes de Palo Alto Networks, dijo el proveedor de seguridad en un consultivo Martes.

La vulnerabilidad crítica de corrupción de memoria: CVE-2026-0300 — afecta el portal de autenticación de PAN-OS y permite a atacantes no autenticados ejecutar código con privilegios de root en los firewalls PA-Series y VM-Series del proveedor, dijo la compañía.

Palo Alto Networks no dijo cuándo ni cómo tuvo conocimiento de la explotación activa, ni cuándo ocurrió la primera explotación conocida. La Agencia de Seguridad de Infraestructura y Ciberseguridad añadió el defecto a su catálogo de vulnerabilidades explotadas conocidas Miércoles.

La compañía no ha lanzado un parche para la vulnerabilidad ni ha descrito el alcance y el objetivo de los ataques confirmados.

«Esta vulnerabilidad es específica de un número limitado de clientes con su Portal de autenticación de ID de usuario (Portal cautivo) expuesto a la Internet pública o a direcciones IP que no son de confianza. Hemos observado una explotación limitada de este problema y estamos trabajando para publicar correcciones de software, y se espera que las primeras actualizaciones estén disponibles el 13 de mayo», dijo un portavoz de Palo Alto Networks a CyberScoop.

La compañía dijo que los firewalls expuestos a la vulnerabilidad de desbordamiento del búfer, que tiene una calificación CVSS de 9,3, están ampliamente expuestos en implementaciones del mundo real, y describió la complejidad del ataque como baja.

Los escaneos de Shadowserver encontraron más de 5.800 cortafuegos de la serie VM expuestos públicamente ejecutando PAN-OS a partir del martes, sin embargo, se desconoce cuántas de esas instancias han restringido el acceso de autenticación a direcciones IP internas confiables o han desactivado la función por completo.

«Hemos proporcionado una guía de mitigación clara a nuestros clientes para proteger sus entornos de inmediato. Este problema no afecta a los dispositivos Cloud NGFW o Panorama. Seguimos comprometidos con un enfoque transparente que priorice la seguridad para proteger nuestra base global de clientes», agregó el portavoz de Palo Alto Networks.

Benjamin Harris, director ejecutivo y fundador de watchTowr, señaló que Palo Alto Networks alertó proactivamente a los clientes sobre el día cero, un paso que permitió a los defensores tomar medidas en instancias potencialmente expuestas.

«En una mala situación, eso es lo mejor que pueden hacer de inmediato. Sin embargo, eso también alerta a todos sobre la existencia de una vulnerabilidad», dijo a CyberScoop.

A pesar del riesgo, Harris dijo que watchTowr espera que los ataques vinculados al exploit de día cero sean «muy limitados».

Palo Alto Networks y sus clientes afectados siguen siendo los únicos que han observado explotación en la naturaleza, pero los investigadores advierten que eso probablemente cambiará pronto.

«Es probable que las reglas también comiencen a aplicarse en organizaciones de terceros y honeypots en breve», dijo a CyberScoop Caitlin Condon, vicepresidenta de investigación de seguridad de VulnCheck.

“Las interfaces de gestión, las páginas de inicio de sesión y los portales de autenticación han sido objetivos comunes de las campañas oportunistas y específicas en los últimos años”, añadió. «Con los ojos de los investigadores y la comunidad puestos en la vulnerabilidad, es probable que veamos exploits públicos y una explotación más amplia rápidamente, siempre que el problema no sea prohibitivamente difícil de explotar».

Palo Alto Networks aún tiene que atribuir los ataques a ningún grupo de amenazas conocido, publicar indicadores o compromisos, ni revelar el tipo de organizaciones que han sido atacadas y afectadas.

Los investigadores están buscando actividad maliciosa y aconsejan a los clientes que apliquen parches una vez lanzados.

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

El error de omisión de autenticación de cPanel está siendo explotado en la naturaleza, advierte CISA

Según investigadores de seguridad y proveedores de hosting, una grave vulnerabilidad de omisión de autenticación en cPanel, una de las plataformas de panel de control de alojamiento web más implementadas en Internet, está siendo explotada activamente en la naturaleza.

La vulnerabilidad, rastreada como CVE-2026-41940afecta a todas las versiones compatibles de cPanel y WebHost Manager (WHM) lanzadas después de la versión 11.40, así como a WP al cuadradoun panel de gestión de alojamiento de WordPress integrado en la plataforma cPanel. Escaneos de Internet realizados por la empresa de seguridad Rapid7 utilizando el motor de búsqueda Shodan identificados aproximadamente 1,5 millones Instancias de cPanel expuestas en línea, aunque se desconoce el número exacto de sistemas vulnerables.

cPanel lanzó un parche Martes. En ese momento, la explotación ya había comenzado. KnownHost, un proveedor de hosting que depende de cPanel, dijo a principios de esta semana que se habían observado exploits exitosos en la naturaleza antes de que cualquier solución estuviera disponible.

La Agencia de Seguridad de Infraestructura y Ciberseguridad agregó el CVE a su lista de vulnerabilidades explotadas conocidas (KEV) el jueves.

La empresa de ciberseguridad watchTowr proporcionó detalles técnicos en un blog publicado el miércoles: La falla surge del manejo inadecuado de la entrada del usuario durante el proceso de inicio de sesión. Cuando un usuario intenta iniciar sesión, cPanel escribe los datos de la solicitud en un archivo de sesión del lado del servidor antes de verificar la identidad del usuario. Un atacante puede aprovechar esto incorporando saltos de línea ocultos en el campo de contraseña de una solicitud de inicio de sesión (caracteres que cPanel no puede eliminar), lo que permite inyectar datos arbitrarios directamente en ese archivo.

A través de un paso secundario, que también involucra una solicitud deliberadamente mal formada, los datos inyectados se promueven al caché activo de la sesión, donde cPanel los lee como legítimos. Una vez que eso sucede, el sistema considera que la sesión ya está autenticada y omite por completo la verificación de la contraseña, otorgando acceso sin verificar las credenciales reales del usuario.

Panel c ha publicado un script de detección diseñado para escanear archivos de sesión en busca de indicadores de compromiso, incluidas sesiones que contienen marcas de tiempo de autenticación inyectadas, sesiones de autenticación previa con atributos autenticados y campos de contraseña que contienen nuevas líneas incrustadas. WatchTowr lanzado por separado un «generador de artefactos de detección» que los administradores pueden utilizar para verificar si sus instancias siguen siendo vulnerables.

Namecheap, un importante registrador de dominios y proveedor de alojamiento, tomó la medida de bloquear temporalmente las conexiones a los puertos 2083 y 2087 de cPanel y WHM antes de la disponibilidad del parche. citando la necesidad de proteger a los clientes mientras estaba pendiente una solución oficial. La compañía comenzó a aplicar el parche después del lanzamiento de cPanel a principios de esta semana.

Las versiones parcheadas de cPanel abordan el problema en siete ramas de versiones, desde 11.110.0 hasta 11.136.0, así como en la versión 11.136.1 de WP Squared. Las notas informativas de la empresa. que la solución garantiza que las entradas potencialmente peligrosas se eliminen automáticamente dentro del proceso principal de guardado de sesiones, en lugar de depender de que cada parte individual del código base lo haga por separado. El parche también agrega manejo para los casos en los que falta una clave de cifrado por sesión, una condición que el código original no tuvo en cuenta y que los atacantes pudieron aprovechar para evitar por completo la codificación de contraseñas.

El CVE recibió un 9,8 en la escala CVSS.

Greg Otto

Escrito por Greg Otto

Greg Otto es el editor en jefe de CyberScoop y supervisa todo el contenido editorial del sitio web. Greg ha dirigido una cobertura de ciberseguridad que ha ganado varios premios, incluidos los de la Sociedad de Periodistas Profesionales y la Sociedad Estadounidense de Editores de Publicaciones Empresariales. Antes de unirse a Scoop News Group, Greg trabajó para Washington Business Journal, US News & World Report y WTOP Radio. Tiene una licenciatura en periodismo televisivo de la Universidad de Temple.

El FBI dice que incluso en un mundo impulsado por la IA, los conceptos básicos de seguridad siguen siendo importantes

La inteligencia artificial puede estar potenciando las amenazas cibernéticas, pero el enfoque defensivo ante esos ataques amplificados por la IA sigue siendo el mismo, dijo el martes un alto funcionario del FBI.

«Hemos visto actores tanto criminales como de estados-nación, que están utilizando absolutamente la IA para su beneficio», dijo Jason Bilnoski, subdirector adjunto de la división cibernética del FBI. «Pero la forma en que se desarrollan los ataques no ha cambiado. Los ciberataques todavía siguen pasos básicos. Simplemente se vuelven a una velocidad increíble ahora».

La mejor manera de lidiar con esos ataques es implementar todas las defensas tradicionales, como las que el FBI ha estado enfatizando como parte de su campaña mediática Operación Winter SHIELD, dijo.

«No se preocupen por la velocidad y la capacidad» de los ataques de IA, dijo Biloski en una conferencia sobre ciberseguridad en Billington. «Si te concentras en lo básico, ayudarás a evitar que ocurra la intrusión real».

Es un mensaje que también compartió en la conferencia el director interino de la Agencia de Seguridad de Infraestructura y Ciberseguridad, Nick Andersen. Hay atacantes sofisticados por ahí, dijo, pero la reciente directiva operativa vinculante de la agencia para que las agencias federales se deshagan de los dispositivos periféricos no compatibles era una forma de apuntalar las vulnerabilidades básicas.

«Seguimos viendo que se siguen explotando días distintos de cero en este entorno», dijo. «Lo mínimo que podemos hacer es reforzar esa ventaja y hacer que sea un poco más difícil aprovechar esa ventaja en ese sentido».

Su consejo a los funcionarios estatales y locales fue adoptar un enfoque de “vuelta a lo básico”, como adoptar la autenticación multifactor.

Bilnoski también ofreció más advertencias sobre la amenaza.

«La identidad es el nuevo perímetro. Estás buscando tráfico legítimo en tu red», dijo. «Así que ya no vemos caer el malware. Ya no vemos estos TTP tan ruidosos [tactics, techniques and procedures]. Son credenciales legítimas que se mueven lateralmente por la red, como si fuera un usuario legítimo en la red. Necesitas cazar a los adversarios como si ya estuvieran en tu red, porque ese es el tipo de actividad que estás buscando”.

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.