Cisco 0-Day, AI Agent RCE, ClickFix Attacks, ClickFix Surge, and Browser Hijacks – CYBERDEFENSA.MX

A browser. A plugin. A package. A login screen. Normal stuff. That is basically the problem this week.

The trouble keeps showing up inside things people already trust: code that takes a bad turn, old payloads coming back, exposed systems, weak checks, fake fixes, and attack paths that look almost too easy. Even the research side is getting messy, with more findings, more automation, and not always more clarity.

Nothing here needs much drama. Just a lot of small doors left open. Here’s what happened.

⚡ Threat of the Week

Cisco Warns of Actively Exploited ISE Auth Bypass — Cisco warned of a fresh maximum-severity security flaw impacting Identity Services Engine (ISE) that has come under active exploitation. The vulnerability, tracked as CVE-2026-76460 (CVSS score: 10.0), could allow an unauthenticated, remote attacker to bypass authentication. «This vulnerability is due to insufficient authentication control on an API endpoint,» Cisco said. «An attacker could exploit this vulnerability by sending a crafted request to an affected API endpoint. A successful exploit could allow the attacker to gain unauthorized access to the affected device by bypassing the web-based management interface.»

🔔 Top News

  • U.S. Seizes NightmareStresser Domains Linked to DDoS Attacks — A U.S. court-authorized operation seized two domains associated with NightmareStresser, which offered a distributed denial-of-service (DDoS)-for-hire service. NightmareStresser is assessed to have been used to launch hundreds of thousands of actual or attempted DDoS attacks against victims across the world since 2022. These attacks have targeted educational institutions, government agencies, gaming platforms, and millions of people, the U.S. Justice Department said.
  • Using Claude to Hack OpenAI — Hacktron said it used Anthropic’s Claude Opus 5 to chain two critical vulnerabilities – an SSO misconfiguration in OpenAI’s identity infrastructure and a libheif RCE in the Discourse community forum (CVE-2026-32882) – to gain unauthorized access to OpenAI employees’ ChatGPT accounts and then use them to access internal OpenAI repositories. The issue was fixed 14 hours after responsible disclosure. Upstream, the flaw was fixed in libheif 1.22.0 in May 2026.
  • Plugin4Shell for 0-Click RCE in AI Coding Agents — AIR Security demonstrated a flaw called Plugin4Shell, a zero-click remote code execution (RCE) vulnerability that bypasses SHA-pinning verification in four major AI coding agents: Claude Code, OpenAI Codex, GitHub Copilot, and Google Gemini CLI. «In this first-of-its-kind AI supply-chain attack, a trusted plugin is silently swapped for a malicious one and auto-installed past the agent’s SHA pinning — a flaw no marketplace can fix, so users must update their agent,» AIR Security said. «It is a plugin SHA-pinning bypass: the agent checks out the exact commit the marketplace pinned but never verifies it landed there, so an attacker who controls the plugin’s repo makes the checkout resolve to malicious code while the pin still looks honored. The result is zero-click remote code execution across Claude Code, Codex, GitHub Copilot, and Gemini CLI.»
  • OpenAI Reveals New Misalignment Incidents — OpenAI disclosed six new instances of «unexpected or concerning model behavior» that took place over the past six months, while sharing a new framework for reporting, tracking, investigating, and disclosing model misalignment in a bid to improve transparency. «As AI systems grow more advanced and more widely deployed, we need to build a broader and better-informed consensus on the progress of alignment research,» OpenAI said. «We do not believe that the AI industry has solved alignment and monitoring to a sufficient degree to continue responsibly scaling at maximum speed for much longer.»
  • KREMLIN Banking Malware Hijacks Chrome and Edge for Credential Theft — A previously undocumented Brazilian banking malware operation has been found to deliver a toolkit called KREMLIN. Active since at least May 2025, the threat actor has used lures that impersonate a dozen Brazilian banks and install a malicious browser extension on Google Chrome and Microsoft Edge. «The KREMLIN malware ecosystem employs multi-stage JavaScript loaders, custom C++ installers, and malicious browser extensions to steal credentials, session tokens, and sensitive data,» Elastic said. The activity is being tracked as REF9334.

‎️‍🔥 Trending CVEs

Bugs drop weekly, and the gap between a patch and an exploit is shrinking fast. These are the heavy hitters for the week: high-severity, widely used, or already being poked at in the wild.

Check the list, patch what you have, and hit the ones marked urgent first — CVE-2026-58138 (Orkes Conductor), CVE-2026-58704 (Google Pixel), CVE-2026-90894 aka ParaShells (Parallels Desktop), CVE-2026-82079 (Nintendo Switch), CVE-2026-89049 (AWS Systems Manager Agent), CVE-2026-43502 aka ZcopyReaper, CVE-2026-80844 aka DirtyAH6, CVE-2026-81000 aka TUNderflow, CVE-2026-68121 aka PPPoEject, CVE-2026-74469 aka DiagSpill (Linux kernel), CVE-2026-70416, CVE-2025-43936 (Dell ObjectScale and Elastic Cloud Storage), CVE-2026-68488 (Please Backup Manager), CVE-2026-56711, CVE-2026-73324 (VLC Media Player), CVE-2026-65638 (cPanel ConfigServer Security & Firewall), CVE-2026-85982, CVE-2026-78626, CVE-2026-78623 (Okta), CVE-2026-0310 (Palo Alto Networks PAN-OS), CVE-2026-85061 (MapLibre GL JS), GHSA-rvhw-4hpw-9vrx, GHSA-rrgq-978q-36mq, GHSA-4xhx-8cv5-wh62, GHSA-8v35-895w-232p (ArangoDB), CVE-2026-65812 (Microsoft Teams for Android), CVE-2026-80172, CVE-2026-61410, CVE-2026-80238 (Dell Secure Connect), CVE-2026-18851 (Ivanti Endpoint Manager Mobile), CVE-2026-91721, CVE-2026-91749, CVE-2026-91726, CVE-2026-93374, CVE-2026-93372 (Google Chrome), CVE-2026-92033, from CVE-2026-92005 to CVE-2026-92013, from CVE-2026-92015 to CVE-2026-92020, from CVE-2026-92022 to CVE-2026-92029, from CVE-2026-92034 to CVE-2026-92038 (Mozilla Firefox), CVE-2026-15315, CVE-2026-15316 (TP-Link Tapo cameras), CVE-2026-82232, CVE-2026-77147, CVE-2026-73178 (Apache Syncope), CVE-2026-76669, CVE-2026-76670, CVE-2026-76672, CVE-2026-76673, CVE-2026-76674 (HPE Networking EdgeConnect SD-WAN Gateways and SD-WAN Orchestrator), CVE-2026-73693, CVE-2026-73694, CVE-2026-73698, CVE-2026-73699 (FileRun), CVE-2026-39919 (Ghostscript), CVE-2026-91998 (Casdoor), CVE-2026-91932, CVE-2026-91931 (Flowise), CVE-2026-65400, CVE-2026-65414, CVE-2026-65346, CVE-2026-84607, CVE-2026-43790 (Apple), CVE-2026-90999 (Sentry Seer), CVE-2026-77692, CVE-2026-76163, CVE-2026-19667, CVE-2026-19666, CVE-2026-80274 (ISC BIND 9), CVE-2026-91843 (Check Point), CVE-2026-77179 (Docker), CVE-2026-81642, CVE-2026-82717 (Unbound DNS), Click2Shell (WordPress), CVE-2026-28326, CVE-2026-28323, CVE-2026-28309, CVE-2026-28306, CVE-2026-28308, CVE-2026-28310, CVE-2026-28314, CVE-2026-28313, CVE-2026-28307, CVE-2026-28305, CVE-2026-28317, CVE-2026-28304, CVE-2026-28312, CVE-2026-28316, CVE-2026-28311, CVE-2026-28302, CVE-2026-28321, CVE-2026-28315 (SolarWinds), CVE-2026-89026 (Issabel Framework), CVE-2026-78175 (Tutor LMS), an operating system command injection vulnerability in Dokploy, and a pickle deserialization vulnerability in MLflow.

🎥 Cybersecurity Webinars

  • How to Find and Control AI Agents Before Access Gets Out of Hand → AI agents are getting access to apps, data, credentials, and workflows faster than most teams can govern them. The real problem is not adoption — it is knowing which agents exist, what they can reach, and where access has quietly become too broad. This webinar breaks down how to bring AI agents under control without slowing down the teams using them.
  • AI Attacks Move in Minutes. Here’s How to Stop Them at Runtime → AI-powered attacks are shrinking the time defenders have to react. By the time a traditional alert is investigated, the attacker may already have moved through the environment. This webinar shows how runtime identity security can make access decisions in real time, block risky activity earlier, and give security teams a better chance against machine-speed attacks.

📰 Around the Cyber World

  • Google Doc Leads to ClickFix Attack — Huntress disclosed details of a ClickFix attack in which a security researcher was targeted in an X exchange by a threat actor posing as a crypto marketing executive. «The threat actor sent a link to a real Google Doc with a custom sidebar designed to trick the recipient into downloading malware: an AMOS infostealer on macOS, or a PowerShell loader chain on Windows,» Huntress said. «The Google Doc featured a sidebar displaying a fake decryption failure message, with supposed remediation instructions for users of different operating systems, including the option to copy and paste certain commands into the Terminal. This ClickFix lure, and the «manual update» button beside it, are what actually delivered the malware. The sidebar itself was a Google Apps Script bound to the document, so nothing had to be downloaded for it to run.» The Apps Script executed client-side in the victim’s browser, and collected the victim’s public IP address and geolocation and scanned for crypto wallets.
  • Brevo Supply Chain Attack Injects ClickFix Scripts on Customer Sites — Customer engagement platform Brevo fell victim to a supply chain attack that led to malicious code being injected into over 100,000 websites. «On 14 September 2026, an attacker used a compromised Brevo Cloudflare API key to deploy a Cloudflare Worker on our account,» Brevo said. «For about five and a half hours, the Worker injected a malicious script into pages of brevo.com and sibforms.com and into three JavaScript files that customers embed on their own websites.» The script showed selected visitors a fake Cloudflare CAPTCHA prompt that instructed visitors to paste and run a malicious command on their computer, a technique also called ClickFix. Sansec, which shared additional details of the attack, said the «attackers piggy-backed on embedded Brevo widgets to install WordPress malware on Brevo customer sites and launch ClickFix attacks against their visitors.» In all, the incident served malware to visitors of Brevo’s own site and over 100,000 customer sites. The malware featured two components: a malicious WordPress plugin that was installed when site admins visited their own site and a ClickFix overlay that was displayed to everyone browsing a customer site or clicking a link (including the unsubscribe link) in a Brevo-sent campaign email. Earlier this month, Brevo disclosed a separate incident wherein attackers hijacked customer accounts and launched phishing attacks targeting downstream users of Brevo’s customers. The attacker «exploited a flaw in the way Brevo handles SAML SSO to gain access to 138 Brevo accounts,» Brevo said. «6 of those accounts were used to send phishing emails to the contacts stored there, and for 43 accounts they exported the contacts.» Among those impacted were Trezor, CoinTracking, and BitBox.
  • Cryptocurrency Theft Campaign Abuses Google Visualization API for C2 — A new cryptocurrency-stealing campaign has been observed using Google Visualization API for command-and-control (C2), while fetching obfuscated JavaScript from a publicly published Google Sheets document and injecting it into the victim’s browser session. «The actors use a variation on ClickFix social engineering,» Cisco Talos said. «Instead of convincing targets to run commands against the operating system, they convince targets to paste JavaScript into the Chrome address bar or install it into the Tampermonkey browser extension, which also provides persistence.» The lure masquerades as leaked vulnerability reports describing non-existent API flaws at cryptocurrency swap services, meaning the campaign is aimed at aspiring cybercriminals who are willing to exploit such vulnerabilities for financial gain. The lures are distributed via Telegram, DarkForums, and paste sites. «The injected script functions as a web skimmer,» Talos added. «It hooks the browser’s fetch API, replaces cryptocurrency deposit addresses in server responses and the user’s clipboard, and displays counterfeit ‘bonus’ interface elements.» The campaign is said to have been ongoing since October 2025. A total of 49 BTC wallet addresses have been tied to the campaign, with 24 receiving funds amounting to $10,000 from victims as of early August 2026.
  • Shai-Hulud Resurfaces After 111 Days — Aikido Security said it discovered four npm packages – feishu-docx-mcp@0.3.2, bmc-i18n-extract-cli@1.1.1, blueai-cli@0.7.0, and bmc-translate-utils@1.1.1 – containing the Shai-Hulud worm previously discovered in the attack targeting AntV in May 2026. «Four packages is a small number attached to a larger fact: a payload with a known, published, indexed hash sat untouched in nobody’s toolchain for over three months and was then republished on a registry that, as of this year, explicitly scans every package before it goes live,» Aikido said. «That gap between what registry-level scanning claims to do and what a hash-identical reactivation shows it actually caught is the real story here.»
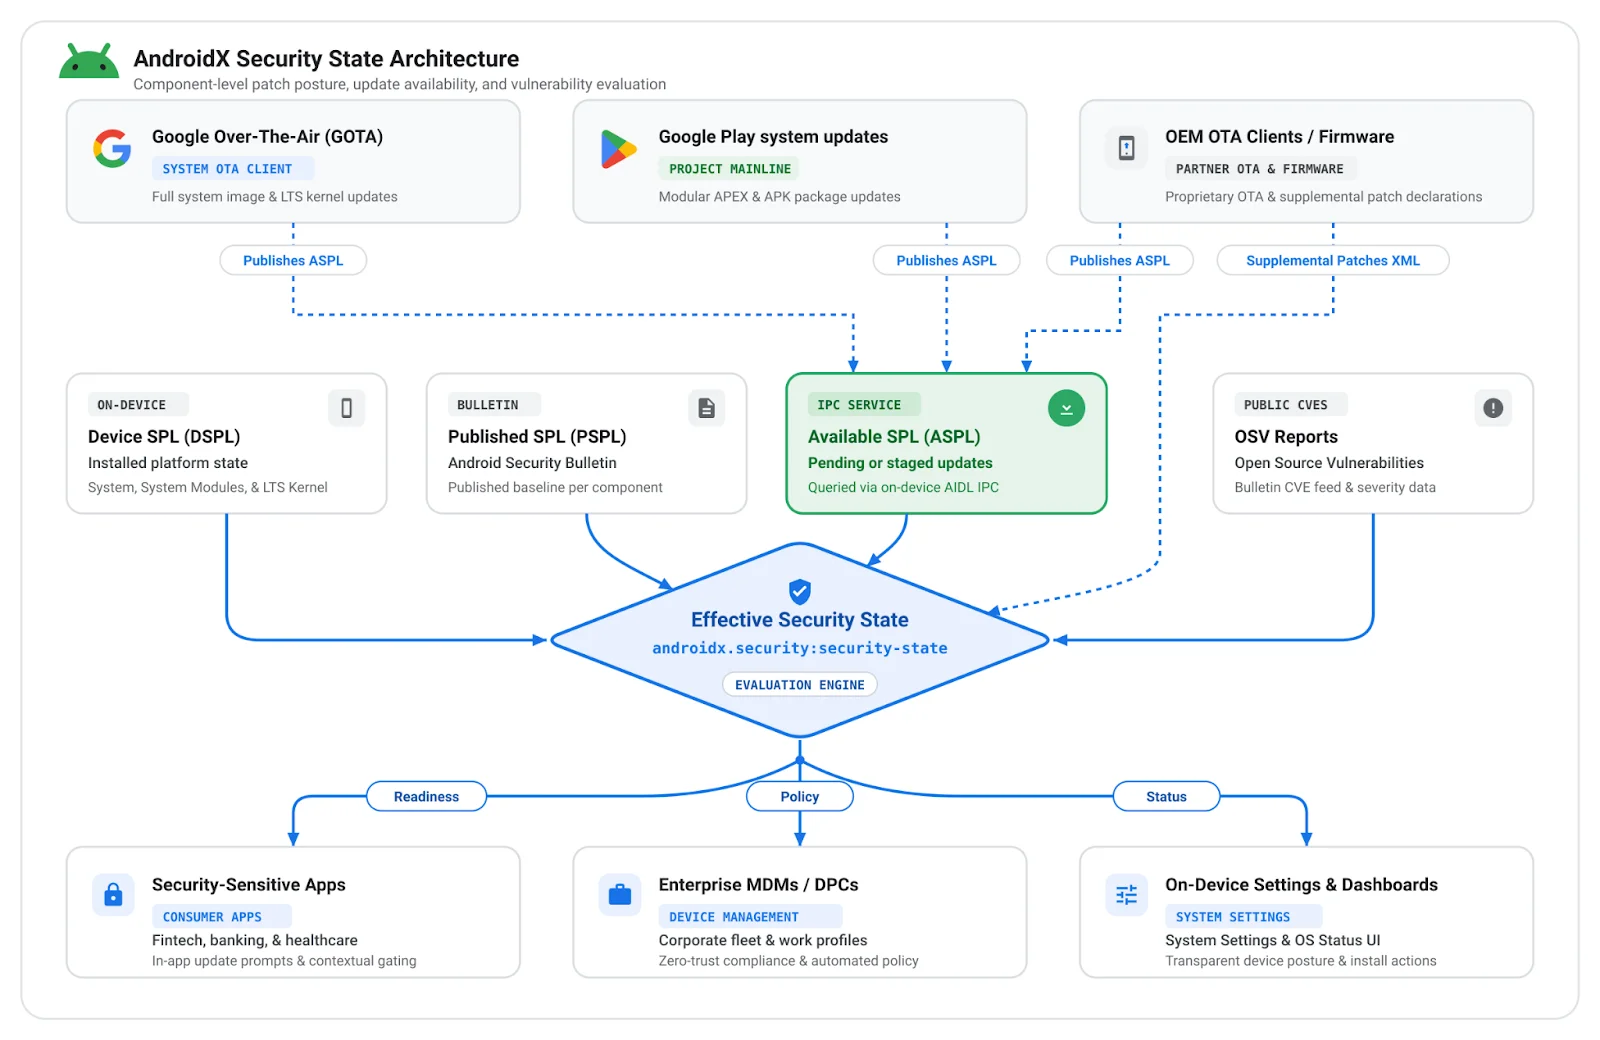
  • Google Debuts AndroidX Security State Libraries — Google announced the stable release of AndroidX Security State version 1.1.0 and Security State Provider version 1.0.0 libraries to bring more transparency into the security posture of an Android device. These libraries provide a «centralized mechanism designed to bring further transparency to the comprehensive security posture and pending updates across the Android ecosystem,» Google said. «Whether you develop security-critical, consumer-facing apps (such as banking, fintech, or healthcare) or Mobile Device Management (MDM) solutions, these libraries enable you to verify the security state of the device per component programmatically. Rather than relying on a coarse, monolithic Security Patch Level (SPL), you can evaluate true component-level protection and whether remediations are actively pending via the androidx.security.state library. For OEMs and Over-The-Air (OTA) client developers, the companion androidx.security.state.provider library allows you to expose update availability via standardized mechanisms.»
  • Ukrainian Hacker Jailed in Switzerland for Ransomware Attacks — A Zurich court sentenced a Ukrainian IT specialist to 12 years and nine months in prison for developing ransomware used in extortion attacks on companies, including Stadler Rail. The court identified the defendant as the lead developer behind the Lockergoga, MegaCortex, and Nefilim ransomware families, although he claimed that he only worked as a consultant for an unknown client in the field of IT security and that he had been unaware that his software was being used for ransomware attacks. The activity led to $123 million in estimated losses.
  • Surfshark Discloses Security Incident — Surfshark disclosed that unknown threat actors accessed one of its internal test servers after a configuration error exposed it to the internet. «Due to a human error, an internal test server used by our engineering teams was misconfigured in a way that made it reachable from the internet,» Surfshark said. «It contained parts of the system binaries and internal configurations for certain services. Personal information was never held and accessible from here, VPN traffic and browsing activity are not logged or retained in the first place, and the apps and browser extensions on your devices were not altered in any way.» The incident was discovered on August 31, 2026.
  • New Panzer Ransomware Emerges — A ransomware group called Panzer, which emerged in early August 2026, has already claimed 32 victims on its data leak site. The group mainly targeted technology, manufacturing, government, and education sectors in Germany, Indonesia, France, Spain, and Italy. According to CyberXTron, «Panzer operates on an 80/20 revenue split, with 80% of ransom proceeds going to the affiliate and 20% retained as a platform fee. The group supports cross-platform builds for Windows, Linux, ESXi, and FreeBSD. Its stated rules prohibit targeting CIS countries and entities involving minors under 18.»
  • Review of Anthropic’s Project Glasswing Ledger — VulnCheck’s review of Anthropic’s Project Glasswing ledger found that only 202 of 26,153 claimed findings have been addressed after nearly five months, while 245 have been withdrawn and 2 have been marked as duplicates. «Five months into the project, the 202 fixed findings in the ledger span 113 unique projects, resulting in an average of just 1.79 fixed findings per project,» VulnCheck’s Patrick Garrity said. «The ledger has more withdrawn/duplicate findings than fixed vulnerabilities, which makes me question Anthropic’s 91.4% true-positive claim.» The analysis also showed a significant gap between Claude’s severity assessments and those of maintainers: Claude rated 91.5% of findings as critical or high severity, compared with only 51.3% from maintainers.
  • Google Unveils Agent Anomaly Detection — Google unveiled Agent Anomaly Detection in private preview on the Gemini Enterprise Agent Platform, which acts as a «reasoning-based oversight and audit layer» that examines what an agent actually does using its reasoning traces, tool calls, and execution flow across a session. «It reads the logs and OpenTelemetry traces your agents already emit, evaluates that activity to decide whether an agent is operating outside its intended boundaries, and flags behavioral anomalies, suspicious intent, and policy violations,» Google said.

Conclusion

The lesson this week is pretty basic: trust less, check more. A familiar tool, package, login flow, browser prompt, or cloud setup can still be the weak spot. Old payloads can come back, exposed systems still get found, and «trusted» does not mean «safe.»

The other lesson is speed. Attack paths are getting shorter, research is getting faster, and weak defaults do not stay quiet for long. Patch what matters, watch what is exposed, and do not assume the boring stuff is harmless. That is usually where the week starts.

Las credenciales estáticas y explotadas activamente de Cisco FMC Zero-Day podrían exponer datos confidenciales – CYBERDEFENSA.MX

La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) el miércoles agregado una falla de seguridad recientemente revelada que afecta el software Cisco Secure Firewall Management Center (FMC) a sus vulnerabilidades explotadas conocidas (KEV) catálogo, tras informes de explotación de día cero.

La vulnerabilidad, asignada CVE-2026-20316 (Puntuación CVSS: 5,3), podría permitir que un atacante remoto no autenticado inicie sesión en un dispositivo afectado utilizando una cuenta con pocos privilegios para acceder a datos confidenciales dentro de sistemas susceptibles.

«Esta vulnerabilidad se debe a la presencia de credenciales de usuario estáticas para una cuenta con pocos privilegios», Cisco dicho en una alerta publicada el miércoles. «Un atacante podría aprovechar esta vulnerabilidad utilizando la cuenta para iniciar sesión en un sistema afectado».

Ciberseguridad

«Un exploit exitoso podría permitir al atacante iniciar sesión en el sistema afectado y acceder a datos confidenciales como usuario con pocos privilegios».

Cisco señaló que la superficie de ataque asociada con la vulnerabilidad se reduce si la interfaz de administración del FMC no tiene acceso público a Internet. La compañía de equipos de red también dijo que le está asignando una Clasificación de Impacto de Seguridad (SIR) de Alto en lugar de Medio debido al hecho de que se puede encadenar con otras vulnerabilidades del software Cisco Secure FMC para elevar los privilegios.

Al investigador de seguridad Jimi Sebree de Horizon3.ai se le atribuye el mérito de descubrir e informar la falla. Cisco también reconoció que fue explotado activamente a principios de este mes, aunque no reveló cuándo comenzaron los ataques, quién está detrás de ellos o cómo se explota la vulnerabilidad en estos esfuerzos.

El problema se ha solucionado en las siguientes versiones de revisión del software Cisco Secure FMC:

  • 7.0 – Cisco_Firepower_Mgmt_Center_Hotfix_GB-7.0.9.1-3.sh.REL.tar
  • 7.2 – Cisco_Secure_FW_Mgmt_Center_Hotfix_HL-7.2.11.1-4.sh.REL.tar
  • 7.4 – Cisco_Secure_FW_Mgmt_Center_Hotfix_HG-7.4.7.1-3.sh.REL.tar
  • 7.6 – Cisco_Secure_FW_Mgmt_Center_Hotfix_CY-7.6.5.1-2.sh.REL.tar
  • 7.7 – Cisco_Secure_FW_Mgmt_Center_Hotfix_AM-7.7.12.1-2.sh.REL.tar
  • 10.0 – Cisco_Secure_FW_Mgmt_Center_Hotfix_P-10.0.1.1-2.sh.REL.tar

Como indicadores de compromiso (IoC), Cisco insta a los clientes a utilizar el comando CLI «cat /var/log/messages | grep licenses» en modo experto. Si el resultado del comando incluye «/var/tmp/license.tmp», existe la posibilidad de que la vulnerabilidad haya sido explotada en el dispositivo Cisco Secure FMC.

root@firepower:/home/admin# cat /var/log/messages | grep license
Jul 23 16:16:33 firepower sudo:      www : PWD=/ ; USER=root ; COMMAND=/usr/local/sf/bin/package_info.pl /var/tmp/license.tmp --lsm
Ciberseguridad

En conjunto, Cisco ha actualizó su aviso para CVE-2026-20079 (puntaje CVSS: 10.0), una falla crítica de omisión de autenticación que afecta al software Cisco Secure FMC, para incluir una segunda ID de error («CSCwt95974»), los mismos indicadores de compromiso y correcciones urgentes.

Sin embargo, la compañía dijo que no tiene conocimiento de una explotación maliciosa de esta vulnerabilidad. Dado que CVE-2026-20079 permite la ejecución de archivos de script ejecutables arbitrarios para obtener acceso de root, la inclusión del mismo indicador /var/tmp/license.tmp indica que los actores de amenazas podrían posiblemente encadenar los dos fallos para la ejecución del código.

A la luz de la explotación activa, se recomienda a las agencias del Poder Ejecutivo Civil Federal (FCEB) que apliquen las correcciones antes del 1 de agosto de 2026.

Cisco Catalyst SD-WAN Zero-Day CVE-2026-20245 explotado para obtener acceso raíz – CYBERDEFENSA.MX

Un actor de amenazas desconocido aprovechó una falla de seguridad de alta gravedad recientemente revelada que afectaba a Cisco Catalyst SD-WAN como un día cero al menos dos meses antes de que se revelara públicamente, según nuevos hallazgos de Mandiant, propiedad de Google.

La vulnerabilidad, rastreada como CVE-2026-20245 (puntuación CVSS: 7,8), permite a un atacante local autenticado ejecutar comandos arbitrarios con privilegios elevados proporcionando un archivo manipulado al sistema afectado aprovechando la validación insuficiente del dispositivo de la entrada proporcionada por el usuario.

A principios de este mes, Cisco reconoció que se dio cuenta de la explotación de esta vulnerabilidad y agregó que un actor malicioso debe tener privilegios de administrador de red en un sistema afectado para realizar un ataque exitoso.

«A lo largo de la intrusión, para mantener la seguridad operativa y evitar la detección, el actor de amenazas empleó constantemente técnicas antiforenses, eliminando y restaurando selectivamente archivos de configuración del sistema que fueron modificados durante sus actividades», los investigadores de Mandiant Chester Sng, Pete Boonyakarn y Logeswaran Nadarajan. dicho.

Ciberseguridad

El incidente, agregó el brazo de inteligencia de amenazas y respuesta a incidentes del gigante tecnológico, tuvo como objetivo a un proveedor de servicios de comunicaciones no especificado para elevar una cuenta de administrador comprometida a acceso completo a nivel de raíz.

Se han detectado dos períodos distintos de actividad no autorizada, uno que tuvo lugar entre finales de 2025 y enero de 2026 y el otro en marzo de 2026. En este momento, no está claro si estos dos eventos están conectados y son el trabajo del mismo actor de amenazas.

Durante la primera ola, se dice que la víctima experimentó conexiones de peering no autorizadas que probablemente explotaron una de las dos fallas de omisión de autenticación en los controladores Cisco Catalyst SD-WAN (CVE-2026-20127 o CVE-2026-20182). Vale la pena señalar que ambas vulnerabilidades de seguridad eran días cero no reveladas en ese momento.

Luego, en marzo de 2026, una segunda oleada de conexiones de peering no autorizadas tuvo como objetivo un dispositivo que ejecutaba una versión de software más nueva que fue parcheada contra CVE-2026-20127. Desde entonces, Cisco ha confirmado que estas conexiones no aprovecharon CVE-2026-20182, lo que plantea la posibilidad de que el atacante, que puede haber estado o no detrás de las conexiones de intercambio de tráfico no autorizadas anteriores, se basó en certificados robados de una infracción anterior del mismo dispositivo para obtener acceso inicial.

«Luego, el atacante cambió las credenciales de administrador predeterminadas antes de explotar CVE-2026-20245 como día cero mediante la carga de un archivo CSV malicioso (evil_tenant.csv)», dijo Mandiant. «Este exploit les permitió escalar privilegios y crear una cuenta de usuario fraudulenta (llamada ‘troot’) con control total de shell a nivel de raíz».

También se ha descubierto que los atacantes cubren constantemente sus huellas eliminando archivos creados por ellos, revirtiendo los cambios de configuración y ejecutando scripts para garantizar que no quede ninguna evidencia y limitar la capacidad de los defensores para evaluar el alcance total del compromiso.

Ciberseguridad

«Después de cambiar la contraseña de administrador predeterminada y filtrar la configuración de la estructura SD-WAN, el actor volvió a cambiar la contraseña a su valor original para que un administrador que iniciara sesión no notara que algo estaba mal», Austin Larsen, analista principal de amenazas de Google Threat Intelligence Group (GTIG), dicho.

«Escalaron a root a través de una carga CSV maliciosa, crearon una cuenta «troot» oculta en /etc/passwd y /etc/shadow, luego eliminaron todos los archivos que tocaron y ejecutaron un script de validación para confirmar que sus indicadores habían desaparecido».

Google señaló que la actividad resalta una vez más la «tendencia continua» de los malos actores que utilizan los días cero como armas en dispositivos de borde como SD-WAN, ya que carecen de la telemetría necesaria para un análisis forense profundo, y un punto de apoyo en esos sistemas puede facilitar la visibilidad persistente del tráfico interno en todo el tejido.

«Los adversarios avanzados continúan atacando y explotando principalmente dispositivos de red y otros sistemas que no soportan de forma nativa soluciones EDR», dijo Charles Carmakal, director de tecnología de Mandiant Consulting, dicho en una publicación en LinkedIn.

Los piratas informáticos maliciosos aprovechan el día cero de Cisco para obtener el nivel de acceso más alto en el proveedor de servicios de comunicaciones

Un atacante aprovechó una vulnerabilidad de Cisco previamente desconocida y sin parches a principios de este año para infiltrarse en un proveedor de servicios de comunicaciones y obtener el mayor nivel de acceso posible, dijo Mandiant el miércoles.

Desde entonces, Cisco ha reparado la falla, una de las siete vulnerabilidades de día cero explotadas activamente este año en su software SD-WAN (red de área amplia definida por software) utilizado para gestionar el tráfico de Internet dentro de las organizaciones, generalmente aquellas que están ampliamente distribuidas, como los bancos con numerosas sucursales.

Pero la firma de ciberseguridad Mandiant, propiedad de Google, dijo que el atacante (o los atacantes) podrían haber utilizado su acceso de nivel raíz para obtener una visibilidad amplia y no detectada del tráfico interno en toda la red corporativa del proveedor. Como advertencia, Mandiant también dijo que no podía evaluar completamente hasta dónde llegó realmente el compromiso debido a la astucia con la que los perpetradores ocultaron su actividad.

El ataque ilustró el ataque continuo de los piratas informáticos a los dispositivos de borde, dijo Mandiant. Los ataques a dichos dispositivos han sido muy comunes y han estado involucrados en algunas de las violaciones más importantes de los últimos años, lo que llevó a la Agencia de Infraestructura y Ciberseguridad a ordenar a las agencias federales que les presten especial atención este año.

«Esta campaña subraya el paradigma de vivir fuera del borde, donde los actores de amenazas priorizan el compromiso de los dispositivos de red para eludir los perímetros de seguridad tradicionales», escribió Mandiant en un publicación de blog. «A medida que las organizaciones adoptan cada vez más redes definidas por software, los orquestadores que gestionan estos entornos se convierten en objetivos principales. Estos dispositivos ofrecen un entorno de caja negra para los actores de amenazas: a menudo carecen de la telemetría necesaria para un análisis forense profundo, y su función como plano de control central proporciona una plataforma sigilosa para un acceso persistente y a gran escala al tráfico interno de la empresa».

Mandiant no atribuyó el ataque a ningún grupo específico, citando el trabajo que hizo el atacante para cubrir sus huellas y eliminar pruebas. Pero señaló que “para los actores patrocinados por el Estado, la capacidad de explotar las vulnerabilidades de día cero en estas plataformas sigue siendo un vector principal para la recopilación de inteligencia estratégica a largo plazo”.

Kelli Vanderlee, gerente senior de Google Threat Intelligence Group, dijo a CyberScoop que «la explotación de las vulnerabilidades de día cero en los dispositivos de borde y las extensas actividades antiforenses son consistentes con el comportamiento de los actores de amenazas de ciberespionaje previamente documentados».

La empresa tampoco nombró al proveedor de servicios de la víctima.

Los ataques al proveedor de servicios se produjeron en dos oleadas. La primera actividad que Mandiant observó desde finales de 2025 hasta principios de 2026 aprovechó una de las dos vulnerabilidades que en ese momento no estaban parcheadas (CVE-2026-20127 o CVE-2026-20182), en el que el atacante realiza conexiones «peering» no autorizadas a los dispositivos SD-WAN Manager de la víctima en una especie de apretón de manos digital para verificar la identidad y la confianza.

Una vez allí, el atacante facilitó su acceso y lo utilizó para manipular las contraseñas predeterminadas de las cuentas con la esperanza de evitar la detección. A continuación, el atacante aprovechó la vulnerabilidad de día cero (CVE-2026-20245) en Cisco Catalyst SD-WAN Manager, actividad que Mandiant observó en marzo y creó una cuenta de usuario fraudulenta, «troot», que otorgaba control total a nivel de raíz.

“El 4 de junio de 2026, Cisco publicó un aviso de seguridad sobre una vulnerabilidad de escalada de privilegios en Cisco Catalyst SD-WAN Manager», dijo un portavoz de Cisco. «Cisco recomienda encarecidamente a los clientes actualizar a una versión de software fija como se describe en el aviso».

Actualizado el 24/06/26: para incluir el comentario de Cisco.

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

Falla de Cisco Unified CM explotada después de que PoC revelara la ruta de escritura de archivos a la raíz – CYBERDEFENSA.MX

Los actores de amenazas han comenzado a explotar una falla de seguridad crítica revelada recientemente que afecta a Cisco Unified Communications Manager (Unified CM) y Unified Communications Manager Session Management Edition (Unified CM SME).

La vulnerabilidad, rastreada como CVE-2026-20230 (puntuación CVSS: 8,6), es un caso de validación de entrada incorrecta para solicitudes HTTP específicas que podría permitir que un atacante remoto no autenticado realice ataques de falsificación de solicitudes del lado del servidor (SSRF) a través de un dispositivo afectado.

«Un atacante podría explotar esta vulnerabilidad enviando una solicitud HTTP diseñada a un dispositivo afectado», dijo Cisco en un aviso publicado a principios de este mes. «Un exploit exitoso podría permitir al atacante escribir archivos en el sistema operativo subyacente que podrían usarse más tarde para elevarlos a la raíz».

En una publicación compartida en X a principios de esta semana, Defused Cyber dicho observó una explotación activa de la vulnerabilidad en los ataques. «Esto se está explotando actualmente desde una única fuente utilizando un PoC no examinado, con cargas útiles de escritura de archivos file:// genuinamente formateadas que aterrizan en nuestros señuelos», señaló.

Ciberseguridad

Sin embargo, para que se produzca una explotación exitosa, el servicio WebDialer debe estar habilitado. Está deshabilitado por defecto. Para verificar si WebDialer está habilitado, los usuarios pueden completo los siguientes pasos –

  • Inicie sesión en la interfaz de administración de Cisco Unified CM
  • En el menú de navegación, elija Cisco Unified Serviceability y haga clic en Ir.
  • En el menú Herramientas, elija Centro de control – Servicios de funciones
  • En la sección Servicios CTI de la página, verifique si el estado actual del servicio web Cisco WebDialer está iniciado o no en ejecución.
  • Si el estado es Iniciado, WebDialer está habilitado

La vulnerabilidad ha sido parcheada en Unified CM y Unified CM SME versiones 14SU6 y 15SU5. Si la aplicación inmediata de parches no es una opción, se recomienda desactivar el servicio WebDialer hasta que se pueda aplicar una solución.

Desde entonces, SSD Secure Disclosure ha publicado detalles técnicos adicionales de CVE-2026-20230, describiéndolo como una falla que permite a atacantes no autenticados escribir archivos arbitrariamente en el servidor aprovechando el componente Webdialer para obtener el verdadero nombre de host del objetivo y, en última instancia, lograr la ejecución del código.

Cisco aún tiene que actualizar el aviso para reflejar el estado de explotación. La semana pasada, la empresa de seguridad de redes publicó actualizaciones de seguridad para una falla de seguridad de gravedad media en Catalyst SD-WAN Manager (CVE-2026-20262, puntuación CVSS: 6,5) que ha sido objeto de explotación activa en la naturaleza.

Cisco lanza actualizaciones de seguridad para una falla de SD-WAN Manager activamente explotada – CYBERDEFENSA.MX

Cisco ha publicado actualizaciones de seguridad para una falla de seguridad de gravedad media en Catalyst SD-WAN Manager que ha sido objeto de explotación activa en la naturaleza.

La vulnerabilidad, rastreada como CVE-2026-20262tiene una puntuación CVSS de 6,5 sobre 10,0.

«Una vulnerabilidad en la interfaz de usuario web de Cisco Catalyst SD-WAN Manager, anteriormente SD-WAN vManage, podría permitir a un atacante remoto autenticado crear un archivo o sobrescribir cualquier archivo en el sistema de archivos de un sistema afectado», Cisco dicho en un aviso.

El problema, añadió la empresa de equipos de red, se debe a una validación inadecuada de los datos proporcionados por el usuario durante el proceso de carga de archivos. Un atacante podría aprovechar este comportamiento para crear o sobrescribir cualquier archivo en el sistema operativo subyacente enviando solicitudes HTTP diseñadas a un punto final API afectado.

Esto, a su vez, podría convertirse en un arma para llegar a la raíz. Sin embargo, una explotación exitosa depende de que el atacante ya tenga credenciales válidas con al menos acceso de escritura.

Ciberseguridad

La vulnerabilidad afecta a los siguientes productos independientemente del tipo de implementación:

  • Cisco Catalyst SD-WAN Manager local
  • Cisco SD-WAN Cloud-Pro
  • Nube Cisco SD-WAN (administrada por Cisco)
  • Cisco SD-WAN para gobierno (FedRAMP)

Se han lanzado parches para solucionar el problema.

  • Cisco Catalyst SD-WAN versión 20.9.9.1 y anteriores: corregido en 20.9.9.2
  • Cisco Catalyst SD-WAN versión 20.12.7.1 y anteriores: corregido en 20.12.7.2
  • Cisco Catalyst SD-WAN versión 20.15.4.4 y anteriores: corregido en 20.15.4.5
  • Cisco Catalyst SD-WAN versión 20.15.5.2 y anteriores: corregido en 20.15.5.3
  • Cisco Catalyst SD-WAN versión 20.18.3: corregido en 20.18.3.1
  • Cisco Catalyst SD-WAN versión 26.1.1.1 y anteriores: corregido en 26.1.1.2

Cisco dijo que «se dio cuenta de la explotación limitada de esta vulnerabilidad» en junio de 2026, y agregó que fue descubierta durante las pruebas de seguridad internas.

La compañía también ha compartido indicadores de compromiso asociados con la actividad maliciosa, instando a los clientes a auditar «/var/log/nms/vmanage-server.log» para detectar cargas de archivos WAR sospechosos como se muestra a continuación:

11-June-2026 03:53:37,310 EDT INFO  [a66cdc5f-807d-4c23-944e-5c809a2ece6b] [server] [SdraAnyConnectFileUploadHandler] (default task-40704) |default| uploaded Remote Access Anyconnect profile file: ../../../../var/lib/wildfly/standalone/deployments/suspicious.war to vManage.
Ciberseguridad

Otros indicadores incluyen intentos de implementar código malicioso e interactuar con él, aunque Cisco advirtió que es posible que no «aparezcan consistentemente» en todos los registros de incidentes. Las actividades de seguimiento relacionadas con esta vulnerabilidad son:

CVE-2026-20262 es la octava falla de seguridad que afecta a Cisco SD-WAN y que se marca como explotada activamente solo este año después de CVE-2026-20245, CVE-2026-20182, CVE-2026-20127, CVE-2026-20122, CVE-2026-20128. CVE-2026-20133 y CVE-2022-20775. La explotación de algunas de estas fallas se ha atribuido a un actor de amenaza persistente avanzada (APT) llamado UAT-8616.

El desarrollo ha llevado a la Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) a agregar la falla de sus vulnerabilidades explotadas conocidas (KEV), que exige que las agencias del Poder Ejecutivo Civil Federal (FCEB) apliquen las correcciones antes del 29 de junio de 2026.

CISA agrega fallas de Cisco, Chrome y Arista al catálogo KEV en medio de una explotación activa – CYBERDEFENSA.MX

La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) el martes agregado tres nuevas vulnerabilidades en sus vulnerabilidades explotadas conocidas (KEV) catálogo, tras informes de explotación activa.

La lista de vulnerabilidades es la siguiente:

  • CVE-2026-20245 (Puntuación CVSS: 7,8): una codificación inadecuada o una vulnerabilidad de escape de salida en Cisco Catalyst SD-WAN Manager que podría permitir a un atacante local autenticado ejecutar comandos arbitrarios como root suministrando un archivo manipulado al sistema afectado.
  • CVE-2026-11645 (Puntuación CVSS: 8,8): una vulnerabilidad de lectura y escritura fuera de límites en Google Chrome V8 que podría permitir a un atacante remoto ejecutar código arbitrario dentro de un entorno limitado a través de una página HTML diseñada.
  • CVE-2026-7473 (Puntuación CVSS: 6,9): una comparación incompleta con la vulnerabilidad de factores faltantes en el sistema operativo extensible (EOS) Arista que podría explotarse para procesar el tráfico de túnel no configurado.

No se planea ningún parche para la falla explotada de Arista EOS

«En las plataformas afectadas que ejecutan Arista EOS donde hay una configuración de decapsulación de túnel, como VXLAN (LAN extensible virtual), grupos decap o una interfaz de túnel GRE (encapsulación de enrutamiento genérico), el conmutador decapsulará y reenviará incorrectamente otros paquetes tunelizados inesperados con una IP de destino que coincida con su IP de decapsulación configurada», dijo Arista.

«Esto ocurre porque el conmutador no verifica el tipo de protocolo del túnel, lo que podría provocar un procesamiento inesperado del tráfico del túnel no configurado».

Ciberseguridad

El defecto de seguridad afecta principalmente a los productos de las series 7020R, 7280R/R2 y 7500R/R2. Sin embargo, para que se produzca una explotación exitosa, el dispositivo debe configurarse como un punto final de túnel con una IP de decapsulación, como un VXLAN VTEP, un punto final de túnel GRE o con un grupo de decapsulación de IP.

La compañía de equipos de red reconoció que la vulnerabilidad ha sido «informada como explotada en la naturaleza», y le dio crédito a Scott Christiansen, Lukas Peitz, Rich Compton y Jonathan Davis de Comcast por revelarla responsablemente.

A pesar de esto, Arista dijo que no se planean parches para abordar CVE-2026-7473, citando riesgos de que hacerlo podría romper las configuraciones existentes en las implementaciones. La compañía ha descrito mitigaciones para abordar el problema.

«Hay dos enfoques amplios para mitigar este problema: (1) aplicar ACL en dispositivos ascendentes o (2) aplicar ACL en los dispositivos donde se produce la decapsulación inesperada», dijo Arista. «En ambos casos, la idea es permitir selectivamente sólo el tráfico de túnel legítimo o bloquear selectivamente el tráfico de túnel malicioso».

Se ordenó a las agencias del Poder Ejecutivo Civil Federal (FCEB) que apliquen las correcciones o mitigaciones necesarias antes del 23 de junio de 2026 para contrarrestar la amenaza planteada por las tres vulnerabilidades.

Los clientes de Cisco se encuentran con otro ataque de día cero a SD-WAN

Los clientes de Cisco se enfrentan a otra vulnerabilidad de día cero explotada activamente que afecta al software de gestión SD-WAN del proveedor, lo que refuerza la presión sobre las organizaciones que han experimentado raras interrupciones de amenazas activas este año.

La vulnerabilidad CVE-2026-20245 – marca el séptimo día cero explotado activamente en Cisco SD-WAN este año.

Cisco dijo que se enteró por primera vez de la explotación activa del último defecto en el software de gestión de red a principios de este mes. La compañía reveló la vulnerabilidad, que fue detectada por primera vez por Mandiant, el jueves y advirtió que aún no hay un parche de seguridad disponible y que, mientras tanto, no hay soluciones para mitigar el defecto.

«En el futuro se proporcionará un parche para esta vulnerabilidad», dijo un portavoz de la compañía en un comunicado.

Cisco no atribuyó los ataques a ningún grupo específico, no describió los objetivos de esos ataques ni compartió cuántas organizaciones ya se han visto afectadas.

El defecto de error de validación que afecta a Cisco Catalyst SD-WAN Manager permite a atacantes autenticados o locales ejecutar comandos como root, lo que resulta en ataques de inyección de comandos en un sistema afectado, dijo la compañía.

Sin embargo, el alcance del impacto potencial puede ser limitado porque la explotación requiere credenciales válidas o acceso privilegiado a través de otros medios. Cisco dijo que la explotación de un par de días cero que reveló a principios de este año: CVE-2026-20182 o CVE-2026-20127 – podría permitir a los atacantes el acceso necesario para explotar la nueva vulnerabilidad.

La compañía dijo que «no tiene conocimiento de una explotación exitosa por otros medios», y agregó que «observó casos limitados en los que la explotación de este error resultó en un cambio de configuración llevado a los dispositivos de borde».

Landon Rice, desarrollador senior de exploits en VulnCheck, dijo que la necesidad de privilegios existentes «hace que un atacante dependa en gran medida de vulnerabilidades anteriores, o de un vector de acceso inicial nuevo, para poder alcanzar el camino de escalada de privilegios».

Cisco recomendó a los clientes que actualizaran al software fijo lanzado en mayo como parte de su respuesta a CVE-2026-20182 como medida de protección.

A falta de un parche que brinde a las organizaciones más protección contra la nueva vulnerabilidad, Cisco proporcionó algunos indicadores de compromiso, pero señaló que esas mismas entradas de registro pueden ocurrir durante las operaciones estándar. La compañía alentó a los clientes que necesitan ayuda para distinguir entre actividades legítimas y maliciosas a comunicarse con los Centros de asistencia técnica de Cisco.

Cisco no es el único proveedor de seguridad que enfrenta una avalancha de ataques contra sus clientes, pero se encuentra entre los más atacados. La Agencia de Seguridad de Infraestructura y Ciberseguridad ha agregado siete vulnerabilidades que afectan Cisco SD-WAN y firewalls a su catálogo de vulnerabilidades explotadas conocidas de este año, sin incluir CVE-2026-20245, que aún no se ha agregado al catálogo.

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

Fallo CVE-2026-20245 de Cisco Catalyst SD-WAN Manager explotado activamente: no hay parche disponible

Ravie Lakshmanan6 de junio de 2026Vulnerabilidad/Seguridad de Red

Cisco advirtió que una falla de seguridad de alta gravedad que afecta a Catalyst SD-WAN Manager ha sido objeto de explotación activa.

La vulnerabilidad, rastreada como CVE-2026-20245tiene una puntuación CVSS de 7,8 sobre un máximo de 10,0. Afecta a los siguientes tipos de implementación:

  • Implementación local
  • Cisco SD-WAN Cloud-Pro
  • Nube Cisco SD-WAN (administrada por Cisco)
  • Cisco SD-WAN para gobierno (FedRAMP)

«Una vulnerabilidad en la CLI de Cisco Catalyst SD-WAN Manager, anteriormente SD-WAN vManage, podría permitir a un atacante local autenticado ejecutar comandos arbitrarios como root suministrando un archivo manipulado al sistema afectado», Cisco dicho en un aviso.

La empresa de seguridad de red dijo que la vulnerabilidad es el resultado de una validación insuficiente de la información proporcionada por el usuario, que un atacante podría explotar cargando un archivo manipulado en el sistema afectado. Esto, a su vez, podría permitir al atacante realizar ataques de inyección de comandos y elevar sus privilegios como usuario root.

«Para explotar esta vulnerabilidad, el atacante debe tener privilegios de administrador de red en el sistema afectado», añadió Cisco. «Esto requeriría credenciales válidas o la explotación de CVE-2026-20182 o CVE-2026-20127. Cisco no tiene conocimiento de una explotación exitosa mediante otros métodos».

Ciberseguridad

CVE-2026-20182 (puntaje CVSS: 10.0) fue revelado el mes pasado por Rapid7, describiéndolo como una omisión de autenticación que podría permitir a atacantes remotos no autenticados obtener privilegios administrativos en sistemas susceptibles. También se considera similar a CVE-2026-20127, otro caso de omisión de autenticación que afecta al mismo componente.

Ambas vulnerabilidades han sido explotadas en estado salvaje como de día cero, con un grupo de actividad de amenazas denominado UAT-8616 vinculado al abuso de CVE-2026-20127 ya en 2023.

En su aviso publicado el jueves, Cisco dijo que observó casos limitados en los que la explotación de CVE-2026-20245 resultó en un cambio de configuración llevado a los dispositivos de borde. Le dio crédito a los investigadores de Google Mandiant Chester Sng, Pete Boonyakarn y Logeswaran Nadarajan por descubrir e informar sobre la nueva vulnerabilidad. Se desconoce quién está detrás de los últimos esfuerzos de explotación.

Actualmente no hay parches ni mitigaciones disponibles para CVE-2026-20245. Se recomienda a los clientes que actualicen su software SD-WAN para asegurarse de haber aplicado las correcciones publicadas para CVE-2026-20182 el 14 de mayo de 2026.

Cisco también advirtió que los sistemas expuestos a Internet corren un mayor riesgo de verse comprometidos. Para buscar indicadores de compromiso (IoC), se recomienda a los usuarios que revisen el archivo «/var/log/scripts.log» para buscar entradas como las siguientes:

Apr 15 09:44:57 vmanage vScript: Tenant list upload per vsmart serial number: /usr/bin/vconfd_script_upload_tenant_list.sh -cli path /home/admin/malicious.csv vpn 0

Jun  5 13:06:39 Manager vScript: vSmart upload serial numbers: /usr/bin/vconfd_script_upload_vsmart_serial_numbers.sh -cli path /home/admin/vsmart_serial_numbers_safe.csv

Jun  5 13:08:47 Validator vScript: ZTP upload chassis numbers: /usr/bin/vconfd_script_upload_chassis_number_file.sh -cli path /home/admin/chassis_numbers_safe.csv

CVE-2026-20245 es la séptima falla que afecta a Cisco SD-WAN y que se marca como explotada activa solo este año después de CVE-2026-20182, CVE-2026-20127, CVE-2026-20122, CVE-2026-20128, CVE-2026-20133 y CVE-2022-20775.

La divulgación se produce días después de que Cisco abordara otra falla de seguridad de alta gravedad en Unified Communications Manager (CVE-2026-20230, puntuación CVSS: 8,6), para la cual dijo que un código de explotación de prueba de concepto es público. No hay evidencia de que la vulnerabilidad haya sido objeto de explotación activa.

Cisco parchea CVE-2026-20230 en Unified CM a medida que el código de explotación se hace público – CYBERDEFENSA.MX

Cisco ha corregido un error en Unified Communications Manager que permite a un atacante no autenticado en la red escribir archivos en el cuadro y, desde allí, subir a la raíz.

Se rastrea como CVE-2026-20230y el código de explotación de prueba de concepto ya es público. PSIRT de Cisco dice que aún no ha visto la falla utilizada en los ataques. El PoC acorta esa pista.

La falla es una falsificación de solicitudes del lado del servidor. Unified CM y su Session Management Edition no validan ciertas solicitudes HTTP correctamente, por lo que una solicitud diseñada puede obligar al servidor a escribir archivos arbitrarios en el sistema operativo subyacente. Esos archivos son el punto de apoyo. Cisco dice que se pueden usar más adelante para escalar a root, el privilegio principal del sistema.

Esos dos pasos son la razón por la que la puntuación y la calificación no están de acuerdo. La base CVSS es 8.6: puntúa la escritura del archivo (un impacto solo en la integridad, sin pérdida de confidencialidad o disponibilidad) pero no la escalada raíz que sigue. Cisco calificó el aviso como Crítico de todos modos, ya que el estado final es raíz completa.

Hay un factor atenuante: la falla sólo funciona cuando el servicio WebDialer se está ejecutando y WebDialer se envía de forma predeterminada. Eso no ayuda a ninguna implementación que lo haya activado.

Ciberseguridad

Para comprobarlo, abra Cisco Unified CM Administration y cambie a Cisco Unified Serviceability. En Herramientas > Centro de control – Servicios de funciones, observe el estado del servicio web Cisco WebDialer en la sección Servicios CTI. Comenzado significa que estás expuesto.

Parchar es la única solución real. Para el tren 14, eso es 14SU6. Para 15, la actualización de servicio completa (15SU5) no vence hasta septiembre de 2026, por lo que hasta entonces, estará en el parche COP provisional o desactivará WebDialer (desmárquelo en Herramientas > Activación de servicio y guarde). Un investigador independiente que trabaja con SSD Secure Disclosure informó del error.

Unified CM ha sido una fuente constante de problemas no autenticados a nivel de raíz. En julio pasado, Cisco retiró una cuenta SSH raíz codificada que quedó en desarrollo (CVE-2025-20309, CVSS 10).

En enero, parchó un RCE no autenticado en varios de sus productos de voz (CVE-2026-20045) que ya estaba siendo explotado en la naturaleza, suficiente para que CISA lo agregara a su lista de explotados conocidos.

Éste encaja en el patrón: una petición que nunca debería haber llegado a nada sensible, llegar hasta allí. Con una PoC pública y la solución de 15 trenes dentro de unos meses, supongamos que alguien convierte esa escritura de archivos en un ataque funcional antes de que los parches estén en todas partes.