El software espía de Android Asin se dirige a usuarios árabes a través de noticias falsas, PDF y aplicaciones de mapas de guerra

Los usuarios de habla árabe se han convertido en el objetivo de un nuevo software espía de Android con nombre en código Asínde acuerdo a recomendaciones de ESET.

La empresa eslovaca de ciberseguridad dijo que detectó por primera vez el malware propagado a través de múltiples campañas a principios de 2025, y que cada ola de ataque hacía uso de distintos sitios web que imitaban utilidades, actualizaciones relacionadas con la guerra y una fuente de noticias del gobierno:

  • gobernar[.]net, que se hace pasar por una fuente de noticias del gobierno (registrado el 27 de mayo de 2025)
  • lector de pdf[.]ayuda, que se hace pasar por un editor de PDF seguro (registrado el 29 de mayo de 2025)
  • mapa-de-guerra-en-vivo[.]com, que afirma ofrecer actualizaciones sobre incidentes militares (registrado el 20 de enero de 2025)

Dos de estos sitios web: govlens[.]mapa de guerra neto y en vivo[.]com – también se comercializaron a través de cuentas dedicadas en plataformas de redes sociales como Facebook y Telegram –

  • www.facebook[.]es/GovLens
  • t[.]yo/liveuamap_ar

«Cada uno de estos sitios web distribuye una aplicación maliciosa que combina funcionalidad legítima con capacidades de software espía sigilosas», afirmó ESET.

Ciberseguridad

La compañía de ciberseguridad señaló que el nombre del canal Telegram probablemente esté inspirado en Live Universal Awareness Map (Liveuamap), una plataforma legítima y conocida dedicada a mapear conflictos en curso, cuestiones de derechos humanos, desastres naturales y eventos geopolíticos en todo el mundo.

Desde entonces se han identificado varios artefactos asociados con Asin, incluido uno subido a VirusTotal desde Türkiye en octubre de 2025, un APK descargado del dominio «c-pdf[.]net» en diciembre de 2025 por un usuario en un dispositivo Xiaomi Redmi Note 13 Pro con Android 15, y una tercera muestra disfrazada de «Mapa de Defensa de Siria» detectada en un dispositivo Xiaomi Redmi Note 13 Pro+ 5G con Android 15 alrededor de mediados de enero de 2026.

En el último caso, se dice que el APK se descargó de un sitio web llamado «syriadefensemap[.]com.» Vale la pena señalar que el usuario debe instalar manualmente la aplicación y otorgarle los permisos necesarios para que el software espía alcance sus objetivos.

El grupo de actividad, según ESET, permanece sin atribuir. Tampoco se sabe cuáles son los objetivos principales de estas campañas. Sin embargo, basándose en los señuelos utilizados, se sospecha que el objetivo pueden haber sido periodistas e investigadores de OSINT en regiones de habla árabe.

«Tres de las cinco aplicaciones fraudulentas que descubrimos (GovLens, WarMap y Syria Defence Map) parecen estar destinadas principalmente a personas interesadas en la investigación de código abierto», dijo la compañía. «Por lo tanto, parece posible que este conjunto de actividades haya estado destinado, al menos parcialmente, a periodistas de habla árabe o profesionales de OSINT».

El nuevo grupo de amenazas OP-512 se dirige a servidores Microsoft IIS con un marco de shell web personalizado – CYBERDEFENSA.MX

Somos el medio independiente de ciberseguridad de referencia en América Latina. Nacimos con una misión clara: llevar inteligencia de amenazas real, técnica y accesible a profesionales, empresas y ciudadanos de habla hispana — sin filtros corporativos, sin demora.

La nueva variante LOTUSLITE del Mustang Panda se dirige a los bancos de la India y a los círculos políticos de Corea del Sur – CYBERDEFENSA.MX

Investigadores de ciberseguridad han descubierto una nueva variante de un conocido malware llamado LOTUSLITA que se distribuye a través de un tema relacionado con el sector bancario de la India.

«La puerta trasera se comunica con un servidor dinámico de comando y control basado en DNS a través de HTTPS y admite acceso remoto a shell, operaciones de archivos y administración de sesiones, lo que indica un conjunto de capacidades continuas centradas en el espionaje en lugar de objetivos motivados financieramente», subhajeet Singha y Santiago Pontiroli, investigadores de Acronis. dicho en un análisis.

El uso de LOTUSLITE se observó anteriormente en ataques de phishing dirigidos al gobierno de los EE. UU. y a entidades políticas utilizando señuelos asociados con los acontecimientos geopolíticos entre los EE. UU. y Venezuela. La actividad se atribuyó con un nivel de confianza medio a un grupo de estados-nación chino identificado como Mustang Panda.

La última actividad señalada por Acronis implica la implementación de una versión evolucionada de LOTUSLITE que demuestra «mejoras incrementales» con respecto a su predecesor, lo que indica que sus operadores están manteniendo y refinando activamente el malware.

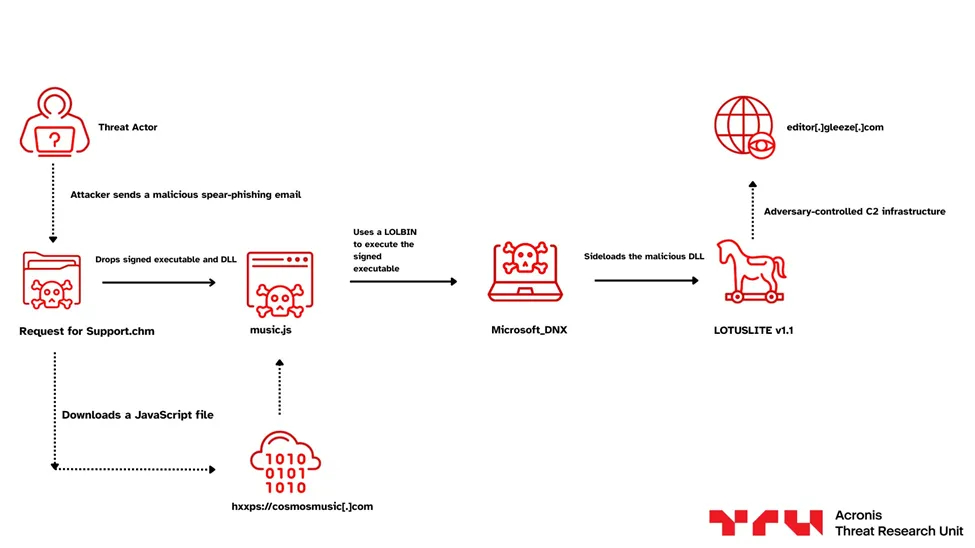
La desviación de la ola de ataques anterior se relaciona con un pivote geográfico que se centra principalmente en el sector bancario de la India, mientras mantiene el resto del manual operativo prácticamente intacto. El punto de partida del ataque es un archivo HTML compilado (CHM) que incorpora las cargas maliciosas (un ejecutable legítimo y una DLL fraudulenta) junto con una página HTML que contiene una ventana emergente que solicita al usuario que haga clic en «Sí».

Ciberseguridad

Este paso está diseñado para recuperar y ejecutar silenciosamente un malware JavaScript desde un servidor remoto («cosmosmusic[.]com»), cuya responsabilidad principal es extraer y ejecutar el malware contenido dentro del archivo CHM utilizando Carga lateral de DLL. La DLL («dnx.onecore.dll») es una versión actualizada de LOTUSLITE que se comunica con el dominio «editor.gleeze[.]com» para recibir comandos y extraer datos de interés.

Un análisis más detallado de la campaña ha descubierto artefactos similares diseñados para atacar a entidades surcoreanas, específicamente individuos dentro de la comunidad política y diplomática.

«Creemos que el grupo había estado apuntando a ciertas entidades pertenecientes a las comunidades diplomáticas y políticas de Corea del Sur y Estados Unidos, específicamente aquellas involucradas en asuntos de la península de Corea, discusiones políticas de Corea del Norte y diálogos de seguridad del Indo-Pacífico», dijo Acronis.

«Lo que destaca es la ampliación de los objetivos del grupo, desde entidades gubernamentales de EE. UU. con señuelos geopolíticos, hasta el sector bancario de la India a través de implantes integrados con referencias al HDFC Bank y ventanas emergentes disfrazadas de software bancario legítimo, y ahora a círculos políticos de Corea del Sur y EE. UU. a través de la suplantación de una figura prominente en la diplomacia de la península de Corea, entregada a través de cuentas de Gmail falsificadas y puesta en escena de Google Drive».

La campaña de NGate se dirige a Brasil y troyaniza HandyPay para robar datos y PIN de NFC – CYBERDEFENSA.MX

Investigadores de ciberseguridad han descubierto una nueva versión de una familia de malware para Android llamada NGate que se ha descubierto que abusa de una aplicación legítima llamada HandyPay en lugar de NFCGate.

«Los atacantes tomaron la aplicación, que se utiliza para transmitir datos NFC, y la parchearon con un código malicioso que parece haber sido generado por IA», dijo el investigador de seguridad de ESET Lukáš Štefanko. dicho en un informe compartido con The Hacker News. «Al igual que con versiones anteriores de NGate, el código malicioso permite a los atacantes transferir datos NFC desde la tarjeta de pago de la víctima a su propio dispositivo y utilizarlos para retiros en cajeros automáticos sin contacto y pagos no autorizados».

Además, la carga maliciosa es capaz de capturar el PIN de la tarjeta de pago de la víctima y exfiltrarlo al servidor de comando y control (C2) del actor de la amenaza.

Ciberseguridad

NGate, también conocido como NFSkate, fue documentado públicamente por primera vez por el proveedor de ciberseguridad eslovaco en agosto de 2024, detallando su capacidad para llevar a cabo ataques de retransmisión para desviar los datos de pago sin contacto de las víctimas con el objetivo de realizar transacciones fraudulentas.

Un año después, la empresa holandesa de seguridad móvil ThreatFabric detalló una amenaza con el nombre en código RatOn que utilizaba aplicaciones dropper que se hacían pasar por versiones de TikTok para adultos para implementar NGate y llevar a cabo ataques de retransmisión NFC.

La última versión de NGate detectada por ESET se ha dirigido principalmente a usuarios de Brasil, lo que marca la primera campaña de este tipo que destaca a la nación sudamericana. La aplicación troyanizada HandyPay se distribuye a través de sitios web que se hacen pasar por Rio de Prêmios, una lotería administrada por la organización de lotería del estado de Río de Janeiro, y una página de listado de Google Play Store para una supuesta aplicación de protección de tarjetas.

El sitio web falso de lotería busca convencer al usuario de que toque un botón para enviar un mensaje de WhatsApp y reclamar el dinero del premio, momento en el que se le indica que probablemente descargue la versión envenenada de la aplicación HandyPay. Independientemente del método utilizado, la aplicación solicita ser configurada como la aplicación de pago predeterminada después de la instalación.

Luego, se le pide a la víctima que ingrese el PIN de la tarjeta de pago en la aplicación y toque su tarjeta en la parte posterior del teléfono inteligente con NFC. Tan pronto como se lleva a cabo este paso, el malware abusa de HandyPay para capturar y transmitir los datos de la tarjeta NFC a un dispositivo controlado por el atacante, permitiéndole así utilizar la información robada para realizar retiros de efectivo en cajeros automáticos.

Se estima que la campaña activa comenzó alrededor de noviembre de 2025. La versión maliciosa de HandyPay nunca estuvo disponible en Google Play Store, lo que significa que los atacantes están utilizando los métodos antes mencionados como mecanismos de entrega para engañar a usuarios desprevenidos para que los descarguen. Desde entonces, HandyPay ha iniciado una investigación interna sobre el asunto.

Ciberseguridad

ESET señaló que los precios de suscripción más baratos para HandyPay pueden haber provocado que los operadores de la campaña cambiaran en lugar de quedarse con las soluciones llave en mano existentes que cuestan más de 400 dólares al mes. «Además del precio, HandyPay de forma nativa no requiere ningún permiso, solo debe convertirse en la aplicación de pago predeterminada, lo que ayuda a los actores de amenazas a evitar levantar sospechas», señaló la compañía.

Un análisis del artefacto ha revelado la presencia de emojis en mensajes de depuración y brindis, destacando el posible uso de un modelo de lenguaje grande (LLM) para generar o modificar el código fuente. Si bien sigue siendo difícil encontrar pruebas concluyentes, el desarrollo se alinea con una tendencia más amplia de los ciberdelincuentes a recurrir a la inteligencia artificial (IA) generativa para producir malware incluso con poca o ninguna experiencia técnica.

«Con la aparición de otra campaña NGate en escena, se puede ver claramente que el fraude NFC está aumentando», dijo ESET. «Esta vez, en lugar de utilizar una solución establecida como NFCGate o un MaaS, los atacantes decidieron troyanizar HandyPay, una aplicación con funcionalidad de retransmisión NFC existente».

La campaña de piratería a sueldo vinculada a amargamente se dirige a periodistas en toda la región MENA – CYBERDEFENSA.MX

Según los hallazgos de Accede ahora, Estar atentoy PYME.

Dos de los objetivos incluían a destacados periodistas egipcios y críticos del gobierno, Mostafa Al-A’sar y Ahmed Eltantawy, quienes fueron los destinatarios de una serie de ataques de phishing que buscaban comprometer sus cuentas de Apple y Google en octubre de 2023 y enero de 2024 dirigiéndolos a páginas falsas que los engañaban para que ingresaran sus credenciales y códigos de autenticación de dos factores (2FA).

«Los ataques se llevaron a cabo entre 2023 y 2024, y ambos objetivos son destacados críticos del gobierno egipcio que anteriormente se enfrentaron a prisión política; uno de ellos fue atacado anteriormente con software espía», dijo la línea de ayuda de seguridad digital de Access Now.

También se destacó como parte de estos esfuerzos a un periodista libanés anónimo, que recibió mensajes de phishing en mayo de 2025 a través de la aplicación Apple Messages y WhatsApp que contenían enlaces maliciosos que, al hacer clic, engañaban a los usuarios para que ingresaran las credenciales de su cuenta como parte de un supuesto paso de verificación de Apple.

«La campaña de phishing incluyó ataques persistentes a través de iMessage/Apple Messenger y la aplicación WhatsApp. […] haciéndose pasar por Apple Support», dijo SMEX, una organización sin fines de lucro de derechos digitales en la región de Asia Occidental y África del Norte (WANA). «Si bien el enfoque principal de esta campaña parece ser los servicios de Apple, la evidencia sugiere que otras plataformas de mensajería, a saber, Telegram y Signal, también fueron atacadas».

En el caso de Al-A’sar, el ataque de phishing dirigido a comprometer su cuenta de Google comenzó con un mensaje en LinkedIn de un personaje títere llamado «Haifa Kareem», quien se acercó a él con una oportunidad de trabajo. Después de que el periodista compartiera su número de móvil y dirección de correo electrónico con el usuario de LinkedIn, recibió un correo electrónico de este último el 24 de enero de 2024, indicándole que se uniera a una llamada de Zoom haciendo clic en un enlace acortado con Rebrandly.

Ciberseguridad

Se considera que la URL es un ataque de phishing basado en el consentimiento que aprovecha OAuth 2.0 de Google para otorgar al atacante acceso no autorizado a la cuenta de la víctima a través de una aplicación web maliciosa llamada «en-account.info».

«A diferencia del ataque anterior, donde el atacante se hizo pasar por un inicio de sesión de una cuenta de Apple y utilizó un dominio falso, este ataque emplea el consentimiento de OAuth para aprovechar los activos legítimos de Google para engañar a los objetivos para que proporcionen sus credenciales», dijo Access Now.

«Si el usuario objetivo no ha iniciado sesión en Google, se le solicita que ingrese sus credenciales (nombre de usuario y contraseña). Más comúnmente, si el usuario ya inició sesión, se le solicita que otorgue permiso a una aplicación que controla el atacante, utilizando una función de inicio de sesión de terceros que es familiar para la mayoría de los usuarios de Google».

Algunos de los dominios utilizados en estos ataques de phishing se enumeran a continuación:

  • signin-apple.com-en-uk[.]co
  • id-apple.com-es[.]yo
  • facetime.com-en[.]yo
  • Secure-signal.com-en[.]yo
  • telegram.com-es[.]yo
  • verificar-apple.com-ae[.]neto
  • unirse-facetime.com-ae[.]neto
  • android.com-ae[.]neto
  • cifrado-plug-in-signal.com-ae[.]neto

Curiosamente, el uso del dominio «com-ae[.]net» se superpone con una campaña de software espía para Android que la empresa eslovaca de ciberseguridad ESET documentó en octubre de 2025, destacando el uso de sitios web engañosos que se hacen pasar por Signal, ToTok y Botim para implementar ProSpy y ToSpy para objetivos no especificados en los Emiratos Árabes Unidos

Específicamente, el dominio «encryption-plug-in-signal.com-ae[.]net» se utilizó como vector de acceso inicial para ProSpy afirmando ser un complemento de cifrado inexistente para Signal. El software espía viene equipado con capacidades para filtrar datos confidenciales como contactos, mensajes SMS, metadatos del dispositivo y archivos locales.

Al final, ninguna de las cuentas de los periodistas egipcios fue infiltrada. Sin embargo, SMEX reveló que el ataque inicial dirigido al periodista libanés el 19 de mayo de 2025 comprometió completamente su cuenta de Apple y resultó en la adición de un dispositivo virtual a la cuenta para obtener acceso persistente a los datos de la víctima. La segunda oleada de ataques no tuvo éxito.

Si bien no hay evidencia de que los tres periodistas hayan sido atacados con software espía, la evidencia muestra que los actores de amenazas pueden usar los métodos y la infraestructura asociados con los ataques para entregar cargas útiles maliciosas y filtrar datos confidenciales.

«Esto sugiere que la operación que identificamos puede ser parte de un esfuerzo de vigilancia regional más amplio destinado a monitorear las comunicaciones y recopilar datos personales», dijo Access Now.

Lookout, en su propio análisis de estas campañas, atribuyó los esfuerzos dispares a una operación de piratería a sueldo con vínculos con Bitter, un grupo de amenazas que se considera encargado de los esfuerzos de recopilación de inteligencia en interés del gobierno indio. La campaña de espionaje ha estado operativa desde al menos 2022.

Según los dominios de phishing observados y los señuelos del malware ProSpy, la campaña probablemente se haya dirigido a víctimas en Bahrein, los Emiratos Árabes Unidos, Arabia Saudita, el Reino Unido, Egipto y potencialmente los EE. UU., o ex alumnos de universidades estadounidenses, lo que indica que los ataques van más allá de los miembros de la sociedad civil egipcia y libanesa.

«La operación presenta una combinación de phishing dirigido dirigido a través de cuentas falsas de redes sociales y aplicaciones de mensajería que aprovechan esfuerzos persistentes de ingeniería social, lo que puede resultar en la entrega de software espía de Android dependiendo del dispositivo del objetivo», dijo la compañía de ciberseguridad.

Ciberseguridad

Los vínculos de la campaña con Bitter provienen de conexiones de infraestructura entre «com-ae[.]neto» y «youtubepremiumapp[.]com«un dominio marcado por ciclo y Meta en agosto de 2022 vinculado a Bitter en relación con un esfuerzo de espionaje que utilizó sitios falsos que imitaban servicios confiables como YouTube, Signal, Telegram y WhatsApp para distribuir un malware de Android denominado Dracarys.

El análisis de Lookout también ha descubierto similitudes entre Dracarys y ProSpy, a pesar de que este último se desarrolló años después utilizando Kotlin en lugar de Java. «Ambas familias usan la lógica de los trabajadores para manejar las tareas y nombran las clases de trabajadores de manera similar. También usan comandos C2 numerados», agregó la compañía. «Mientras ProSpy exfiltra datos a los terminales del servidor que comienzan con ‘v3’, Dracarys exfiltra datos a los terminales del servidor que comienzan con ‘r3’».

A pesar de estas conexiones, lo que hace que la campaña sea inusual es que Bitter nunca ha sido atribuido a campañas de espionaje dirigidas a miembros de la sociedad civil. Esto ha planteado dos posibilidades: o es el trabajo de una operación de piratería a sueldo con vínculos con Bitter o el propio actor de la amenaza está detrás de esto, en cuyo caso podría indicar una expansión de su alcance de ataque.

«No sabemos si esto representa una expansión del papel de Bitter, o si es una indicación de superposición entre Bitter y un grupo desconocido de hackers a sueldo», añadió Lookout. «Lo que sí sabemos es que el malware móvil sigue siendo un medio principal para espiar a la sociedad civil, ya sea adquirido a través de un proveedor de vigilancia comercial, subcontratado a una organización de piratería contratada o implementado directamente por un estado nación».


El phishing de Casbaneiro se dirige a América Latina y Europa utilizando señuelos PDF dinámicos – CYBERDEFENSA.MX

Una campaña de phishing de múltiples frentes está dirigida a usuarios de habla hispana en organizaciones de América Latina y Europa para entregar troyanos bancarios de Windows como Casbaneiro (también conocido como Metamorfo) a través de otro malware llamado Horabot.

La actividad se ha atribuido a un actor brasileño de amenazas de delitos cibernéticos rastreado como Augmented Marauder y Water Saci. Trend Micro documentó por primera vez al grupo de delitos electrónicos en octubre de 2025.

«Este grupo de amenazas emplea un modelo de ataque de mayor alcance centrado en un mecanismo de entrega y propagación personalizado que incluye WhatsApp, técnicas ClickFix y phishing centrado en el correo electrónico», dijeron los investigadores de seguridad de BlueVoyant, Thomas Elkins y Joshua Green. dicho en un desglose técnico publicado el martes.

Ciberseguridad

«Ahora es evidente que, si bien estos operadores con sede en Brasil aprovechan en gran medida la automatización de WhatsApp basada en scripts para comprometer a los usuarios minoristas y consumidores en América Latina, al mismo tiempo mantienen e implementan un motor avanzado de secuestro de correo electrónico para penetrar los perímetros empresariales allí y también en Europa».

El punto de partida de la campaña es un correo electrónico de phishing que emplea mensajes con temas de citaciones judiciales para engañar a los destinatarios para que abran un archivo PDF adjunto protegido con contraseña. Al hacer clic en un enlace incrustado en el documento, la víctima dirige a un enlace malicioso e inicia una descarga automática de un archivo ZIP, lo que, a su vez, conduce a la ejecución de la aplicación HTML provisional (HTA) y cargas útiles VBS.

El script VBS está diseñado para llevar a cabo comprobaciones ambientales y antianálisis similares a las que se encuentran en los artefactos de Horabot, incluidas comprobaciones del software antivirus Avast, y procede a recuperar las cargas útiles de la siguiente etapa desde un servidor remoto. Entre los archivos descargados se encuentran cargadores basados ​​en AutoIt, cada uno de los cuales extrae y ejecuta archivos de carga útil cifrados con extensiones «.ia» o «.at» para eventualmente lanzar dos familias de malware: Casbaneiro («staticdata.dll») y Horabot («at.dll»).

Si bien Casbaneiro es la carga útil principal, Horabot se utiliza como mecanismo de propagación del malware. El módulo Delphi DLL de Casbaneiro se pone en contacto con un servidor de comando y control (C2) para obtener un script de PowerShell que emplea Horabot para distribuir el malware a través de correos electrónicos de phishing a contactos recopilados de Microsoft Outlook.

«En lugar de distribuir un archivo estático o un enlace codificado como se ve en campañas anteriores de Horabot, este script inicia una solicitud HTTP POST a una API PHP remota (hxxps://tt.grupobedfs[.]com/…/gera_pdf.php), pasando un PIN de cuatro dígitos generado aleatoriamente», dijo BlueVoyant.

«El servidor falsifica dinámicamente un PDF personalizado, protegido con contraseña, que se hace pasar por una citación judicial española, que se devuelve al host infectado. Luego, el script recorre la lista de correo electrónico filtrada, utilizando la propia cuenta de correo electrónico del usuario comprometido para enviar un correo electrónico de phishing personalizado con el PDF recién generado adjunto».

También se utiliza en conjunto una DLL secundaria relacionada con Horabot («at.dll») que funciona como una herramienta de spam y secuestro de cuentas dirigida a cuentas de Yahoo, Live y Gmail para enviar correos electrónicos de phishing a través de Outlook. Horabot es Se estima que se utilizará en ataques dirigidos a América Latina desde al menos noviembre de 2020.

Ciberseguridad

Water Saci tiene un historial de uso de WhatsApp Web como vector de distribución para difundir troyanos bancarios como Maverick y Casbaneiro en forma de gusano. Sin embargo, las campañas recientes destacadas por Kaspersky han apalancado la táctica de ingeniería social de ClickFix para engañar a los usuarios para que ejecuten archivos HTA maliciosos con el objetivo final de implementar Casbaneiro y el esparcidor Horabot.

«En conjunto, la integración de la ingeniería social de ClickFix, junto con la generación dinámica de PDF y la automatización de WhatsApp, demuestra un adversario ágil que continuamente innova y ejecuta diversas rutas de ataque para eludir los controles de seguridad modernos», concluyeron los investigadores.

«Este adversario mantiene una infraestructura de ataque bifurcada y de múltiples frentes, implementando dinámicamente la cadena Maverick centrada en WhatsApp y utilizando simultáneamente rutas de ataque ClickFix y Horabot basadas en correo electrónico».

El phishing de AitM se dirige a cuentas comerciales de TikTok mediante la evasión de torniquete de Cloudflare – CYBERDEFENSA.MX

Los actores de amenazas están utilizando páginas de phishing de adversario en el medio (AitM) para tomar el control de las cuentas de TikTok for Business en una nueva campaña, según un informe de Push Security.

Las cuentas comerciales asociadas con plataformas de redes sociales son un objetivo lucrativo, ya que los delincuentes pueden utilizarlas como arma para realizar publicidad y distribución de malware.

«Históricamente se ha abusado de TikTok para distribuir enlaces maliciosos e instrucciones de ingeniería social», Push Security dicho. «Esto incluye múltiples ladrones de información como Vidar, StealC y Aura Stealer entregados a través de instrucciones estilo ClickFix con videos generados por IA que actúan como guías de activación para Windows, Spotify y CapCut».

La campaña comienza engañando a las víctimas para que hagan clic en un enlace malicioso que las dirige a una página similar que se hace pasar por TikTok for Business o una página diseñada para hacerse pasar por Google Careers, junto con una opción para programar una llamada para analizar la oportunidad.

Ciberseguridad

Vale la pena señalar que una versión anterior de esta campaña de phishing de credenciales fue marcado por Sublime Security en octubre de 2025, con correos electrónicos disfrazados de mensajes de divulgación utilizados como táctica de ingeniería social.

Independientemente del tipo de página servida, el objetivo final es el mismo: realizar una verificación de Cloudflare Turnstile para impedir que los bots y los escáneres automáticos analicen el contenido de la página y ofrecer una página de inicio de sesión de phishing AitM maliciosa diseñada para robar sus credenciales.

Las páginas de phishing están alojadas en los siguientes dominios:

  • bienvenidos.carreratornillos[.]com
  • bienvenido.careerstaffer[.]com
  • bienvenido.careersworkflow[.]com
  • bienvenido.careerstransform[.]com
  • bienvenido.careersupskill[.]com
  • bienvenido.carreraséxito[.]com
  • bienvenido.careersstaffgrid[.]com
  • bienvenido.progresoprofesional[.]com
  • bienvenido.careersgrower[.]com
  • bienvenido.careersengage[.]com
  • bienvenidos.carreratornillos[.]com

El desarrollo se produce cuando se ha observado otra campaña de phishing que utiliza archivos adjuntos de gráficos vectoriales escalables (SVG) para entregar malware a objetivos ubicados en Venezuela.

Según un informe publicado por WatchGuard, los mensajes tienen archivos SVG con nombres de archivo en español, disfrazados de facturas, recibos o presupuestos.

Ciberseguridad

«Cuando se abren estos SVG maliciosos, se comunican con una URL que descarga el artefacto malicioso», dijo la compañía. dicho. «Esta campaña utiliza ja.cat para acortar las URL de dominios legítimos que tienen una vulnerabilidad que permite redirecciones a cualquier URL, de modo que apunten al dominio original donde se descarga el malware».

El artefacto descargado es un malware escrito en Go que comparte superposiciones con un BianLian muestra de ransomware detallado por SecurityScorecard en enero de 2024.

«Esta campaña es un fuerte recordatorio de que incluso tipos de archivos aparentemente inofensivos como los SVG pueden usarse para generar amenazas graves», dijo WatchGuard. «En este caso, se utilizaron archivos adjuntos SVG maliciosos para iniciar una cadena de phishing que condujo a la entrega de malware asociado con BianLian actividad.»

El malware VENON basado en Rust se dirige a 33 bancos brasileños con superposiciones de robo de credenciales – CYBERDEFENSA.MX

Investigadores de ciberseguridad han revelado detalles de un nuevo malware bancario dirigido a usuarios brasileños que está escrito en Rust, lo que marca una desviación significativa de otras familias de malware conocidas basadas en Delphi asociadas con el ecosistema de cibercrimen latinoamericano.

El malware, que está diseñado para infectar sistemas Windows y fue descubierto por primera vez el mes pasado, lleva el nombre en código VENENO por la empresa brasileña de ciberseguridad ZenoX.

Lo que hace que VENON sea notable es que comparte comportamientos que son consistentes con los troyanos bancarios establecidos que apuntan a la región, como Grandoreiro, Mekotio y Coyote, específicamente cuando se trata de características como lógica de superposición bancaria, monitoreo activo de ventanas y un mecanismo de secuestro de acceso directo (LNK).

El malware no se ha atribuido a ningún grupo o campaña documentado previamente. Sin embargo, se descubrió que una versión anterior del artefacto, que data de enero de 2026, expone rutas completas del entorno de desarrollo del autor del malware. Las rutas hacen referencia repetidamente a un nombre de usuario de máquina Windows «byst4» (por ejemplo, «C:\Users\byst4\…»).

Ciberseguridad

«La estructura del código de Rust presenta patrones que sugieren un desarrollador familiarizado con las capacidades de los troyanos bancarios existentes en América Latina, pero que utilizó IA generativa para reescribir y expandir estas funcionalidades en Rust, un lenguaje que requiere una experiencia técnica significativa para usarlo con el nivel de sofisticación observado», ZenoX dicho.

VENON se distribuye mediante una sofisticada cadena de infección que utiliza la carga lateral de DLL para iniciar una DLL maliciosa. Se sospecha que la campaña aprovecha estrategias de ingeniería social como ClickFix para engañar a los usuarios para que descarguen un archivo ZIP que contiene las cargas útiles mediante un script de PowerShell.

Una vez que se ejecuta la DLL, realiza nueve técnicas de evasión, incluidas comprobaciones anti-sandbox, llamadas al sistema indirectas, omisión de ETW y omisión de AMSI, antes de iniciar cualquier acción maliciosa. También accede a una URL de Google Cloud Storage para recuperar una configuración, instalar una tarea programada y establecer una conexión WebSocket con el servidor de comando y control (C2).

También se extraen de la DLL dos bloques de Visual Basic Script que implementan un mecanismo de secuestro de accesos directos dirigido exclusivamente a la aplicación bancaria Itaú. Los componentes funcionan reemplazando los accesos directos legítimos del sistema con versiones manipuladas que redirigen a la víctima a una página web bajo el control del actor de la amenaza.

El ataque también admite un paso de desinstalación para deshacer las modificaciones, lo que sugiere que el operador puede controlar remotamente la operación para restaurar los accesos directos a lo que eran originalmente para cubrir las pistas.

En total, el malware bancario está equipado para apuntar a 33 instituciones financieras y plataformas de activos digitales al monitorear el título de la ventana y el dominio activo del navegador, y entra en acción solo cuando cualquiera de las aplicaciones o sitios web objetivo se abre para facilitar el robo de credenciales al ofrecer superposiciones falsas.

Ciberseguridad

La divulgación se produce en medio de campañas en las que actores de amenazas están explotando la ubicuidad de WhatsApp en Brasil para distribuir un gusano llamado SORVEPOTEL a través de la versión web de escritorio de la plataforma de mensajería. El ataque se basa en el abuso de chats previamente autenticados para entregar señuelos maliciosos directamente a las víctimas, lo que en última instancia resulta en la implementación de malware bancario como Maverick, Casbaneiro o Astaroth.

«Un solo mensaje de WhatsApp entregado a través de una sesión de SORVEPOTEL secuestrada fue suficiente para atraer a la víctima a una cadena de varias etapas que finalmente resultó en que un implante de Astaroth se ejecutara completamente en la memoria», Blackpoint Cyber dicho.

«La combinación de herramientas de automatización local, controladores de navegador no supervisados ​​y tiempos de ejecución modificables por el usuario crearon un entorno inusualmente permisivo, permitiendo que tanto el gusano como la carga útil final se establecieran con una fricción mínima».