Los piratas informáticos aprovechan AnySign4PC a través de sitios coreanos pirateados para instalar puertas traseras sin avisos – CYBERDEFENSA.MX

Las autoridades de Corea del Sur y cuatro empresas de seguridad han revelado una campaña patrocinada por el Estado que comprometió sitios web nacionales confiables. Los atacantes utilizaron esos sitios para explotar el software de seguridad financiera instalado localmente e infectar a los visitantes específicos con SIGNBT o Cobertura de cobre puertas traseras.

Una página comprometida podría infectar un sistema que ejecuta una versión vulnerable de AnySign4PC sin un aviso o una descarga iniciada por el usuario. La Agencia de Seguridad e Internet de Corea (KISA) dice que las versiones 1.1.4.4 a 1.1.4.6 de AnySign4PC están afectadas y enumera la versión 1.1.5.0 como la versión corregida. Recomienda eliminar las instalaciones vulnerables.

AhnLab se refiere a dos productos explotados únicamente como software de seguridad financiera A e I. Su informe no revela sus identidades, versiones afectadas o reparadas, ni identificadores de vulnerabilidad.

AhnLab dijo que identificó evidencia de ataques relacionados en 72 organizaciones en 2026. La compañía también encontró 15 sitios web legítimos utilizados como abrevaderos. Su investigación también encontró superposiciones con ataques que terminaron con ransomware gunra.

Ciberseguridad

La evidencia compartida incluía la misma vulnerabilidad de acceso inicial, nombres de archivos de malware y patrones de ejecución, huella digital de clave SSH e infraestructura de red. AhnLab dijo que la evidencia no establece que un actor haya realizado ambas operaciones. El informe no dice qué pruebas ponen a una organización en el recuento, por lo que 72 no es un recuento de compromisos totales igualmente confirmados. El aviso no nombra al grupo patrocinado por el estado.

Una visita a la página fue suficiente

El asesoramiento conjunto fue emitido por KISA, el Servicio Nacional de Inteligencia, la Agencia Nacional de Policía y el Instituto de Seguridad Financiera, según un análisis realizado con AhnLab, S2W, ENKI Whitehat y Plainbit.

KISA dijo que se siguen identificando ataques de phishing y abrevaderos de este tipo patrocinados por el estado. Los informes públicos no dicen si los atacantes continuaron explotando AnySign4PC después de que la versión 1.1.5.0 estuvo disponible.

Los atacantes enviaron mensajes de phishing disfrazados de currículums, enfoques de reclutamiento, material de inversión y encuestas de la industria. También comprometieron noticias, atención médica, educación, manufactura y sitios web más pequeños y poco seguros que las víctimas previstas probablemente visitarían.

ENKI Sombrero Blanco identificado AnySign4PCsoftware utilizado para firmas electrónicas basadas en certificados, como uno de los productos vulnerables y dijo que los atacantes habían explotado una falla de día cero. ENKI observó la actividad desde la segunda mitad de 2025, antes de que KISA publicara su aviso de parche de junio de 2026.

AhnLab Informe Operación Doble Barril describe una cadena de exploits que utilizó cuatro imágenes PNG para intercambiar claves, verificar la versión del software instalado, entregar código de exploit específico de la versión e informar si la ejecución fue exitosa. La página maliciosa se comunicó con el programa de seguridad local a través de WebSocket y provocó un desbordamiento del búfer para ejecutar shellcode.

Luego, la carga útil se inyectó en procesos legítimos de Microsoft. Dependiendo de la intrusión, los atacantes instalaron Luchaque AhnLab asigna a SIGNBT 3.0, o Brandorel nombre de la puerta trasera COPPERHEDGE. El malware admitía la ejecución remota de comandos, el robo de archivos, el reconocimiento interno, la inyección de procesos y la entrega de cargas útiles adicionales.

Plainbit reconstruyó de forma independiente uno de los incidentes del abrevadero en su informe forense. Los atacantes mapearon los sistemas de Internet de la víctima, comprometieron su sitio web, instalaron un webshell e insertaron JavaScript en una página de artículo de noticias legítima. Cuando un objetivo lo visitó, el programa de seguridad vulnerable generó un error y creó una DLL maliciosa sin un mensaje de descarga u otra interacción del usuario.

La puerta trasera resultante descifró etapas posteriores en la memoria, inyectó código en svchost.exe y leyó información de comando y control del registro de Windows. Posteriormente, los atacantes utilizaron exploits de escalada de privilegios, Mimikatz y otras herramientas de credenciales, conexiones de protocolo de escritorio remoto y NLBrute para moverse a través de la red.

S2W análisis de tres grupos de malware encontró un patrón recurrente de carga lateral de DLL, blobs de registro cifrados y carga de ejecutables portátiles en memoria. Dos clústeres implementaron las versiones 0.0.1 y 1.2 de SIGNBT, mientras que un tercer cargador descifró una carga útil externa que los investigadores no pudieron recuperar.

El sendero Gunra

Una intrusión de ransomware Gunra en marzo de 2026 utilizó el mismo sitio web de atención médica comprometido y la misma vulnerabilidad en el producto que AhnLab llama software de seguridad financiera A. Luego, tanto la cadena patrocinada por el estado como la de ransomware inyectaron código en SyncHost.exe. AhnLab no identifica el software A, por lo que el informe no establece que la vulnerabilidad vinculada a Gunra fuera AnySign4PC.

AhnLab también descubrió que ambas operaciones utilizaban los nombres de archivo net.tmp e inet.tmp. El argumento inet.tmp era idéntico, mientras que los argumentos net.tmp seguían un formato GUID similar. Ambas operaciones utilizaron la misma huella digital de clave pública SSH Qr1to32lQHxEu6phzNyrTZrU0iElrOfVWMBLnqoen24. También utilizaron la misma dirección de túnel inverso 176.65.128.[.]26. El dominio jshosting[.]Me utilizaron para distribuir scripts de explotación en ambos conjuntos de ataques.

Los atacantes también siguieron el mismo procedimiento antiforense, cambiando el nombre de los archivos maliciosos a nombres aleatorios de cuatro caracteres antes de eliminarlos. Plainbit observó destrucción de evidencia adicional usando SDelete y CCleaner.

AhnLab evaluó que la evidencia muestra un vínculo técnico probable, pero dijo que no podía determinar la relación entre los operadores. La compañía enumeró varias explicaciones posibles, incluida la colaboración limitada, herramientas o infraestructura compartida, el uso de un corredor de acceso común o el acceso a los mismos recursos operativos.

Ciberseguridad

Las superposiciones muestran una ruta de acceso compartida o reutilizada desde el sitio web comprometido a través de la ejecución del host y la infraestructura de soporte. No demuestran que el mismo operador controlara ambos ataques.

Gunra opera como un programa de ransomware como servicio, según investigación separada de S2W.

La empresa dijo que la operación había afectado a 32 empresas hasta el 9 de marzo de 2026, incluidas cinco empresas surcoreanas, y había pasado del ransomware derivado de Conti a sus propias versiones de Windows y Linux.

La atribución no llega a Lázaro

El aviso gubernamental actual y el informe de la Operación Doble Cañón describen al operador centrado en el espionaje sólo como un grupo de amenaza patrocinado por el estado. Ninguno de los documentos atribuye formalmente la campaña completa de 2025 a 2026 a Lazarus, y ninguno conecta a Lazarus con Gunra.

AhnLab, sin embargo, atribuir un ataque de abrevadero AnySign4PC de marzo de 2026 a Lázaro en un informe separado publicado en abril. Kaspersky También documentó a Lázaro usando abrevaderos, software de seguridad de Corea del Sur, SIGNBT y COPPERHEDGE durante la Operación SyncHole anterior.

Esos informes documentan el uso previo de Lazarus de AnySign4PC, SIGNBT, COPPERHEDGE y la explotación de abrevaderos. No atribuyen la Operación Doble Cañón ni las intrusiones de Gunra a Lazarus.

Parchee el software, busque el comportamiento

KISA Aviso de seguridad del 1 de junio identifica las versiones 1.1.4.4 a 1.1.4.6 de AnySign4PC como vulnerables a un desbordamiento del búfer que permite la ejecución remota de código. Enumera la versión 1.1.5.0 como la versión corregida y recomienda eliminar las instalaciones vulnerables.

Los informes recomiendan buscar cargas de DLL sospechosas mediante ejecutables legítimos, datos cifrados almacenados en entradas de registro de servicios, ejecución de PE en memoria, creación de servicios inusuales, inyección en SyncHost.exe o svchost.exe y túneles SSH salientes inesperados.

ENKI descubrió que su puerta trasera Tipo 1 eliminó sus archivos de configuración de registro, cargador y puerta trasera después de copiarlos en la memoria cuando se ejecutaba en los modos 1, 2, 4 o 5 con la autoprotección habilitada. Una vez inicializados, los archivos estuvieron ausentes del disco hasta que un apagado limpio los volvió a escribir y el cargador restaurado tenía un hash diferente. Eso hace que la telemetría conductual sea más útil que un indicador de archivo estable.

Plainbit observó una cadena de persistencia en la que una tarea programada llamada RuntimeBroker lanzaba task.vbs, que luego ejecutaba un cliente SSH renombrado como SearchHost.exe para establecer un túnel inverso. S2W recomienda preservar la memoria del proceso, las líneas de comando, los valores del registro, los eventos de carga de DLL y los registros de la red antes de finalizar procesos o aislar sistemas.

AhnLab también descubrió que varios sitios web comprometidos estaban conectados a la misma empresa de desarrollo y gestión, lo que describió como una posible ruta de la cadena de suministro. La evidencia disponible no establece que el código fuente de la empresa, el proceso de actualización de software o la plataforma de gestión central estuvieran comprometidos.

El aviso de KISA del 1 de junio no incluye un identificador CVE para la falla AnySign4PC. Al 30 de julio de 2026, The Hacker News encontró solo CVE-2020-7882 en el programa CVE público y NVD busca AnySign4PC, una vulnerabilidad de cruce de directorios no relacionada que afecta a versiones anteriores. Ese resultado no descarta un identificador reservado, inédito o descrito de otra manera. El software A y yo de AhnLab permanecemos sin identificar en su informe, que tampoco revela sus versiones afectadas o reparadas.

Una campaña de fraude de nueve años clona sitios de empresas rusas para robar pagos por adelantado – CYBERDEFENSA.MX

Investigadores de ciberseguridad han revelado detalles de una campaña de fraude a gran escala que implica la creación de sitios web similares a importantes empresas rusas con el objetivo de desviar fondos de empresas internacionales durante más de nueve años.

Según el proveedor ruso de ciberseguridad F6los actores de amenazas han creado sitios web clonados de empresas rusas de fabricantes de fertilizantes, empresas petroquímicas, plantas metalúrgicas, operadores logísticos y bancos. La operación ha estado en curso desde 2017.

«La mayor parte del contenido de estos sitios web fraudulentos fue copiado de los sitios web legítimos de la empresa. Algunos también utilizaron nombres de dominio similares», dijo la empresa de ciberseguridad en un informe exclusivo compartido con The Hacker News. «Estos sitios web falsos, disponibles en inglés, francés, árabe y ruso, se utilizaron para dirigirse a clientes internacionales y robar pagos por adelantado de bienes que no existían».

Los análisis indican que el esquema de prepago falso ha señalado principalmente a organizaciones en los países de la Comunidad de Estados Independientes (CEI) con un enfoque específico en el sector de empresa a empresa (B2B) y el comercio internacional a través de llamadas en frío, campañas de correo electrónico de phishing y sitios web corporativos fraudulentos para iniciar contacto con clientes potenciales y distribuir documentos comerciales que contienen datos bancarios de compañías «subsidiarias» falsas.

Ciberseguridad

El esquema funciona engañando a los clientes potenciales para que visiten los sitios réplica, cuyos datos de contacto se modifican para conducirlos a los atacantes. En casos selectos, los actores de amenazas han contratado a representantes de ventas desprevenidos para realizar llamadas en frío, a quienes se les ordena pasar el cliente a un «gerente superior» una vez que las negociaciones llegan a la etapa final.

A partir de ese momento, las comunicaciones del cliente se realizan con los defraudadores, quienes luego envían ofertas comerciales, contratos y facturas con datos bancarios falsos, lo que provoca que los pagos se desvíen a los delincuentes. Se estima que una de esas víctimas, una empresa azerbaiyana, perdió 150.000 dólares en abril de 2025 a través de una transacción fraudulenta.

La investigación de F6 ha descubierto casi 100 dominios falsificados que se hacen pasar por empresas, con vínculos identificados entre un subconjunto de la infraestructura y campañas anteriores. El primer dominio conectado a la actividad se remonta a 2017. La gran mayoría de los dominios están asociados con las siguientes direcciones IP:

  • 212.127.73[.]235
  • 167.86.100[.]68

«Una parte importante de la infraestructura comparte registros DNS, direcciones IP y otros datos de registro comunes, lo que indica que estos sitios web son parte de una única campaña coordinada», dijo en un comunicado Elena Shamshina, líder técnica del Departamento de Inteligencia de Amenazas de F6.

La empresa de ciberseguridad dijo a The Hacker News que se desarrolló un plan fraudulento similar en 2017, cuando una empresa química rusa comenzó a recibir llamadas telefónicas de agricultores sobre entregas retrasadas de pedidos de fertilizantes prepagos. Los agricultores afirmaron estar en posesión de contratos firmados por personas que se creía que eran representantes de la empresa, cuando en realidad no se habían firmado tales acuerdos.

Una investigación adicional encontró evidencia de un esfuerzo de secuestro de marca en el que los estafadores habían creado un sitio web fraudulento («www.agrocenter-eurohem[.]ru») que era una copia virtual casi perfecta del sitio web legítimo, con los únicos cambios en los detalles de la cuenta bancaria y la información de contacto.

«Los atacantes también habían presentado propuestas comerciales muy convincentes en el membrete oficial de la empresa», afirma F6. «Aunque los documentos parecían auténticos, los detalles de pago fueron reemplazados por cuentas controladas por los estafadores. Como resultado, los clientes desprevenidos transfirieron dinero por bienes que no existían».

Se considera que la campaña es de carácter internacional. Aunque las iteraciones anteriores dependían en gran medida de dominios .ru locales, los dominios recién configurados hacen un uso extensivo de los dominios de nivel superior (TLD) .com, .org y .net. Estos sitios web están disponibles en ruso, inglés, árabe y francés.

Ciberseguridad

F6 dijo que también descubrió un conjunto de documentos comerciales fraudulentos que imitaban ofertas comerciales, contratos y facturas que contenían direcciones de correo electrónico corporativas falsas y detalles bancarios fraudulentos.

«El análisis de estos archivos indica que los atacantes prepararon un conjunto completo de documentación comercial diseñada para respaldar la transacción falsa y aumentar la confianza de la víctima», dijo Vera Kolenikova, especialista principal del Departamento de Investigación de Delitos Cibernéticos de F6.

«Como resultado, las víctimas pierden dinero, mientras que las empresas legítimas cuyas marcas son objeto de abuso sufren daños a su reputación. Para las empresas que participan en operaciones de importación y exportación internacionales, una de las medidas de seguridad más efectivas es verificar de forma independiente la información de contacto y los detalles de pago antes de transferir fondos».

Quizás el aspecto más preocupante de la campaña sea el nivel de replicación involucrada. Después de que varias empresas víctimas publicaran advertencias de fraude en sus sitios web oficiales, los actores de amenazas desconocidos no perdieron el tiempo en copiar esos avisos en sus contrapartes falsas y reemplazaron las referencias a los dominios legítimos con dominios falsos bajo su control.

Para mitigar la amenaza, se recomienda a las organizaciones que ejerzan la debida diligencia con los socios comerciales utilizando fuentes confiables y registros comerciales gubernamentales, garanticen la legitimidad de las subsidiarias y la información de contacto, verifiquen el dominio del sitio web del proveedor y la fecha de registro, y confirmen los detalles de pago antes de transferir fondos.

La alfombra roja de los ciberataques llega con sitios falsos para ver las películas nominadas a los Oscar 2026 – CYBERDEFENSA.MX

Mientras los focos iluminan la alfombra roja de Hollywood, en internet se despliega otro tipo de espectáculo mucho menos glamuroso: una oleada de fraudes digitales que utilizan el interés por las películas nominadas como gancho.

Según Kaspersky, se ha identificado un incremento significativo en la creación de dominios web diseñados para atraer a los usuarios que buscan ver las nominadas sin pagar.

Muchos de estos portales utilizan combinaciones de palabras clave como “Oscar 2026 Free Stream” o “Watch Full HD”, acompañadas del nombre de las películas candidatas.

A simple vista, estos sitios simulan ser servicios de streaming legítimos. Sin embargo, tras su apariencia de plataforma de vídeo se esconde una infraestructura diseñada para robar datos personales o infectar los dispositivos de las víctimas.

El truco del códec que nunca existió

Los delincuentes digitales han refinado su guion para esta edición de los premios. Si hace unos años el fraude se limitaba a ventanas emergentes y publicidad agresiva, ahora el engaño se desarrolla con técnicas más sofisticadas de ingeniería social.

Uno de los métodos más utilizados consiste en la falsa necesidad de instalar un complemento para reproducir la película. Cuando el usuario intenta ver un título popular, el sistema muestra un mensaje indicando que el navegador necesita un códec especial o una actualización del reproductor.

Ese archivo, en realidad, no tiene ninguna función relacionada con el vídeo. Se trata de un programa malicioso conocido como troyano de acceso remoto, una herramienta que permite a los atacantes controlar el ordenador o el móvil de la víctima sin que esta lo perciba.

Una vez instalado, el software puede abrir la puerta a múltiples ataques: desde el robo de archivos personales hasta el acceso a cuentas bancarias o redes sociales.

Notificaciones que esconden nuevas trampas

Otra de las tácticas más utilizadas por estas páginas fraudulentas consiste en solicitar permiso para enviar notificaciones al navegador. Bajo la promesa de continuar la reproducción de la película, el sitio pide al usuario que active las alertas.

Cuando la víctima acepta, comienza a recibir mensajes constantes que simulan advertencias de seguridad. Estas notificaciones afirman que el dispositivo está infectado o que se han detectado virus en el sistema.

El objetivo es dirigir al usuario hacia páginas de soporte técnico falso, una modalidad de fraude conocida como scareware. En estos portales, los estafadores intentan convencer a la víctima de que pague por un supuesto servicio de limpieza del ordenador o de protección antivirus.

Las Smart TV también entran en escena

En 2026 los ciberdelincuentes han ampliado su campo de acción hacia dispositivos conectados del hogar.

Los expertos en seguridad han detectado la distribución de aplicaciones no oficiales para televisores inteligentes que prometen acceso gratuito a catálogos de películas recién estrenadas. Estas aplicaciones suelen distribuirse en forma de archivos APK fuera de las tiendas oficiales.

Una vez instaladas, estas apps pueden utilizar el hardware del televisor para minar criptomonedas en segundo plano. Este proceso consume recursos del dispositivo, reduce su rendimiento y aumenta el consumo energético del hogar sin que el usuario sea consciente.

El robo de cuentas de streaming

Además de infectar dispositivos, muchas de estas páginas ilegales buscan otro tipo de botín digital: las credenciales de acceso a plataformas legítimas de entretenimiento.

A través de técnicas conocidas como secuestro de sesión, los atacantes pueden capturar las cookies de autenticación que utilizan servicios como Netflix, Disney+ o Apple TV+. Con estos datos, los delincuentes pueden acceder a las cuentas sin necesidad de conocer la contraseña.

Posteriormente, estos accesos se venden en mercados clandestinos de internet, donde las cuentas robadas se comercializan a precios muy bajos.

Cuando lo gratuito termina saliendo caro

El atractivo de ver una película sin pagar puede parecer tentador, es lógico, pero los riesgos pueden ser enormes.

Muchos de estos portales intentan instalar programas espía capaces de registrar todo lo que el usuario escribe en el teclado. Este tipo de software, conocido como keylogger, puede capturar contraseñas, datos bancarios o información personal sensible.

Además, algunas plataformas fraudulentas requieren desactivar sistemas de protección del navegador o del sistema operativo para poder reproducir el contenido. Esto deja el dispositivo expuesto a nuevas infecciones que pueden extenderse a otros equipos conectados a la misma red doméstica.

Cómo ver las nominadas sin poner en riesgo los dispositivos

Los expertos recomiendan recurrir únicamente a servicios de distribución oficiales para acceder a las películas nominadas. En los últimos años, la industria cinematográfica ha ampliado significativamente las opciones para ver estrenos en casa.

Muchas producciones candidatas a los premios ya están disponibles mediante alquiler digital bajo el modelo conocido como PVOD, que permite ver películas recientes en streaming por un precio reducido en comparación con la entrada de cine.

El precio de estas opciones legales suele ser inferior a los daños económicos que puede provocar un robo de identidad digital o el secuestro de una cuenta bancaria.

Además, mantener los dispositivos actualizados, utilizar software de seguridad fiable y evitar la descarga de archivos desde páginas desconocidas sigue siendo la mejor estrategia para disfrutar del cine sin convertirse en protagonista de un ciberataque.

Un fallo en la extensión de Adobe Acrobat permite que sitios maliciosos lean datos web de WhatsApp – CYBERDEFENSA.MX

Investigadores de ciberseguridad han revelado detalles de un cadena de vulnerabilidad ahora parcheada en la extensión Adobe Acrobat Chrome que tiene más de 314 millones de usuarios y que, de ser explotada, podría facilitar un secuestro silencioso de los datos de WhatsApp de un usuario.

La deficiencia ha sido nombrada en código. Lector hermético por Laboratorios Guardio. Se rastrea oficialmente como CVE-2026-48294 (Puntuación CVSS: 7,4), y la vulnerabilidad se describe como un caso de vulnerabilidad de divulgación de datos de origen cruzado de clase de secuencias de comandos entre sitios universales (UXSS). Afecta a todas las versiones de la extensión (ID: efaidnbmnnnibpcajpcglclefindmkaj) antes e incluyendo 26.5.2.2.

La explotación exitosa de la falla puede eludir la política del mismo origen del navegador y acceder a los datos vinculados a la sesión de la víctima en todos los orígenes. El único requisito previo es que requiera la interacción del usuario. Se debe convencer a la víctima para que visite una URL creada con fines malintencionados o interactúe con una página web comprometida que active la ruta del código vulnerable de la extensión.

Ciberseguridad

En otras palabras, un atacante puede utilizar la falla como arma para obtener acceso de lectura de origen cruzado a datos vinculados a sesiones. Esto puede incluir contenido autenticado de aplicaciones web de terceros cargadas en el navegador de la víctima.

«La configuración es casi insultantemente ordinaria: una página controlada por un atacante, diseñada para parecerse al tipo de página a la que se llega a través de resultados de búsqueda, correos electrónicos de marketing, etc.», dijo el investigador de Guardio Labs, Shaked Biner, en un informe compartido con The Hacker News. «El visitante, que ya tiene instalada la extensión Adobe Acrobat, abre esa página».

«La página activa un motor inactivo dentro de la extensión y llega directamente a WhatsApp Web. Segundos después, la vista web renderizada de WhatsApp (la lista de chat, los nombres de los contactos, los mensajes, el nombre del perfil, el texto de cualquier conversación abierta) es todo WhatsApp en manos del atacante».

Lo notable de la falla es que no requiere que un mal actor instale malware a través de otros medios, phishing las credenciales de un usuario o extraiga su cookie de sesión. Todo lo que necesita es que la víctima visite la página web diseñada.

La secuencia completa de acciones es la siguiente:

  • Una página controlada por un atacante llama a un elemento iframe cargado desde los recursos de extensión.
  • El iframe envía comandos para modificar la configuración y activar el motor Hermes, que maneja la integración de WhatsApp en la extensión solo si se habilita una característica específica («floodgate-add»).
  • La página del atacante abre WhatsApp Web en una pestaña del navegador en segundo plano.
  • El iframe envía comandos directamente al motor dirigidos a la pestaña de WhatsApp después de obtener el ID numérico de la pestaña.
  • El motor manipula WhatsApp Web inyectando un formulario POST en el DOM de WhatsApp para robar datos de WhatsApp.

«¿Por qué enviar un formulario lleva el texto del chat fuera del origen de WhatsApp? Dos habilitadores de las especificaciones HTML: un elemento de opción sin atributo de valor envía su contenido de texto, y el contenido de texto de un nodo es la concatenación de todo lo que se representa debajo de él», explicó Biner. «¡Mueva el cuerpo vivo y el valor enviado de la opción se convertirá en el texto completo de la página renderizada!»

Ciberseguridad

«El segundo facilitador es que la política de seguridad de contenido de WhatsApp Web no incluye ninguna directiva de acción de formulario, y según la especificación, esa ausencia significa que un envío de formulario de nivel superior puede navegar a cualquier origen. Por lo tanto, WhatsApp mismo realiza la navegación, PUBLICANDO su propio DOM renderizado en nuestro punto final controlado y luego procesando diligentemente todo lo que enviamos de regreso».

Como resultado, un actor de amenazas puede explotar HermeticReader para capturar la lista de chat renderizada, los nombres de los contactos, las vistas previas de los mensajes, el nombre del perfil y el texto visible de la conversación abierta.

«La industria centra su atención en las dramáticas clases de hazañas y deja que la plomería suponga que nadie las examinará detenidamente», concluyó Guardio. «La composición es la amenaza. Los defectos a nivel de plomería se convierten en el colapso a nivel del edificio, y cuanto mayor es la base de instalación, más tiempo permanece el edificio antes de que alguien revise las juntas».

Más de 20 sitios web gubernamentales secuestrados se convirtieron en un canal de ataque – CYBERDEFENSA.MX

Más de 20 sitios web del gobierno brasileño fueron secuestrados y convertidos en canales de distribución de malware en una actividad activa. FantasmaEnigma campaña descubierta por CUALQUIER EJECUCIÓNun proveedor líder de análisis interactivo de malware y soluciones de inteligencia de amenazas.

La investigación reveló un comportamiento de puerta trasera no documentado anteriormente, relaciones de infraestructura ocultas y múltiples armas de ataque detrás de una campaña que pone en riesgo a bancos y agencias públicas.

Al conectar cientos de sesiones de pruebas aparentemente no relacionadas, los investigadores de ANY.RUN expusieron el alcance más amplio de la operación y mostraron cómo los enlaces confiables .gov.br y los correos electrónicos autenticados ayudaron a que la actividad permaneciera oculta.

Para obtener el análisis técnico completo, los detalles de la infraestructura, los indicadores y la guía de detección, lea el informe completo de la investigación de PhantomEnigma

La infraestructura gubernamental confiable se convirtió en el atractivo

El ataque comenzó con documentos policiales falsos presentados como avisos oficiales del “Ofício Polícia Civil” o de la “Procuração Digital”. Algunos contenían códigos QR, mientras que otros dirigían a los destinatarios a enlaces diseñados para parecerse a recursos gubernamentales legítimos.

Documento falso con temática policial analizado dentro del sandbox de ANY.RUN para una visibilidad completa del ataque PhantomEnigma

En varios casos, los correos electrónicos se enviaron a través de buzones de correo comprometidos y pasaron las comprobaciones SPF, DKIM y DMARC. Eso dio a los mensajes una apariencia de legitimidad más fuerte que los correos electrónicos de phishing falsificados ordinarios.

Luego, las víctimas eran redirigidas a través de hosts .gov.br comprometidos o dominios similares con temas policiales antes de llegar al instalador malicioso. Los sistemas gubernamentales se utilizaron como infraestructura de entrega confiable, no necesariamente como objetivos finales de la campaña.

Anfitriones gubernamentales observados

Entre los sistemas comprometidos observados durante la investigación se encuentran timon.ma.gov[.]br, loginam.sesp.es.gov[.]br (seguridad pública estatal), aplicacao.cbm.mt.gov[.]br (departamento de bomberos), prodoc.ap.gov[.]br, y otros.

Consulta de búsqueda de TI que involucra hosts gubernamentales comprometidos

Estos portales legítimos municipales, de seguridad pública y judiciales se utilizaron en diferentes etapas de la cadena de entrega. Varios también aparecieron en más de un brazo de ataque de PhantomEnigma, lo que ayudó a los investigadores a conectar actividades que inicialmente no parecían relacionadas.

La evolución de PhantomEnigma: dos caminos hacia una detección más difícil

Cronología de la actividad maliciosa de PhantomEnigma

La línea de tiempo muestra una operación que evoluciona a lo largo de dos caminos principales:

Entrega: PhantomEnigma pasó de una actividad centrada en la banca en 2025 a abusar de sitios web y cuentas de correo electrónico .gov.br comprometidos en 2026. Esto le dio a la campaña una ruta más confiable hacia las víctimas sin confirmar un nuevo grupo objetivo.

Arsenal: El malware evolucionó desde un banco de extensiones de navegador hasta una puerta trasera modular Inno/Node.js capaz de ejecutar JavaScript y entregar cargas útiles adicionales.

Para los equipos de seguridad, esta combinación crea una grave brecha de visibilidad. La infraestructura confiable reduce las sospechas, las cargas útiles modulares pueden cambiar después de la infección y los dominios C2 rotativos rápidamente hacen que las listas de bloqueo estáticas queden obsoletas. El análisis de comportamiento y la búsqueda continua de amenazas brindan una cobertura más confiable a medida que evoluciona la campaña.

Del correo electrónico confiable al compromiso total: la cadena de ataque PhantomEnigma

El proceso de análisis de PhantomEnigma dentro del sandbox interactivo

Una vez que una víctima interactuaba con el señuelo, la campaña avanzaba a través de una cadena de infección de varias etapas:

  1. Correo electrónico de phishing: Un señuelo falso con temática policial o documento oficial llega a la víctima.
  2. Infraestructura confiable: El enlace redirige a través de un servidor gubernamental comprometido o un dominio similar con temática policial.
  3. Instalador malicioso: Un Inno Setup, MSI u otro instalador inicia la infección.
  4. Aplicación de electrones parcheada: El software legítimo carga una puerta trasera index.js maliciosa.
  5. Activación de puerta trasera: El malware recopila datos del sistema, establece persistencia y se conecta a la infraestructura C2 rotativa.
  6. Entrega de segunda etapa: La puerta trasera ejecuta JavaScript o entrega ladrones, cargadores, software RMM y otro malware.
  7. Impacto empresarial: La infección puede provocar el compromiso de las credenciales, el acceso no autorizado, el fraude, la exposición de los datos y la interrupción operativa.

Lo que los investigadores encontraron dentro de la puerta trasera de PhantomEnigma

Las sesiones de sandbox expusieron más que un simple descargador. Escondido dentro de un Boostnote parcheado y otras aplicaciones había una puerta trasera modular index.js creada para identificar máquinas infectadas, mantener el acceso y entregar diferentes cargas útiles bajo demanda.

Una vez activada, la puerta trasera podría:

  • Recopile el nombre de la computadora, el nombre de usuario y los detalles del sistema de la víctima.
  • Cree una ID de máquina persistente y lea una etiqueta de campaña almacenada junto al instalador.
  • Establezca persistencia a través de la configuración de inicio de sesión
  • Busque nuevos comandos cada 180 segundos
  • Ejecute JavaScript directamente a través de eval()
  • Descargue y ejecute cargas útiles ejecutables
  • Comunicarse a través de múltiples formatos de baliza en infraestructura rotativa

Este diseño modular permite al operador cambiar la carga útil final sin reconstruir toda la cadena de infección. Un sistema inicialmente expuesto al mismo instalador podría recibir más tarde un ladrón, un cargador, una herramienta de administración remota u otro ejecutable, lo que dificulta tanto la detección como la contención.

Una advertencia para bancos y agencias públicas

PhantomEnigma muestra cómo los atacantes pueden convertir una infraestructura confiable en una ventaja de detección. Un dominio gubernamental legítimo, un correo electrónico autenticado o un veredicto de archivo limpio pueden reducir las sospechas incluso cuando la cadena de infección ya está activa.

Para los bancos y las organizaciones del sector público, el riesgo se extiende más allá de un punto final comprometido. Las credenciales robadas y el acceso persistente por puerta trasera pueden exponer los sistemas internos, los datos confidenciales y las operaciones financieras, mientras que las alertas fragmentadas retrasan la contención.

Los equipos de seguridad deben brindar a los empleados una forma segura de denunciar mensajes sospechosos que parezcan oficiales e investigarlos más allá del veredicto inicial. Detectar temprano el señuelo confiable puede evitar el robo de credenciales, la entrega de carga útil adicional y un incidente operativo más amplio.

Obtenga IOC de PhantomEnigma, hallazgos de infraestructura y orientación de detección para fortalecer la búsqueda y respuesta a amenazas.

Acceder al informe completo

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Un estudio de 85 extensiones de billetera criptográfica encuentra fugas de direcciones y riesgos de seguimiento entre sitios – CYBERDEFENSA.MX

Los investigadores de KU Leuven probaron 85 de las billeteras criptográficas más populares que se ejecutan como extensiones de navegador y descubrieron que las billeteras mismas filtran lo suficiente como para vincular y rastrear a las personas que las usan.

La forma en que estas billeteras se comunican con los sitios web y los servidores blockchain puede unir las direcciones separadas de una persona y permitir que personas externas las sigan de un sitio a otro. Y en un sitio que ya tiene un nombre o correo electrónico, las mismas filtraciones pueden poner un nombre real a una identidad criptográfica «anónima».

Esto no es un truco. Las carteras se comportan exactamente como fueron construidas. Las 85 extensiones juntas tienen alrededor de 35 millones de usuarios listados en Chrome Web Store.

El equipo, del grupo de seguridad DistriNet de la universidad, publicado el periódico este mes y lo presentará en la conferencia de privacidad PETS 2026 en Calgary a finales de julio.

Compararon billeteras reales con sitios Web3 reales y trazaron cinco debilidades de privacidad en cómo interactúan las billeteras y los sitios web. Cuando informaron sobre el problema de mayor alcance a los fabricantes de billeteras antes de publicarlo, la mayoría se negó a llamarlo error.

Problema 1: sus direcciones separadas se vinculan

Muchas personas mantienen varias direcciones de billetera a propósito para mantener separadas partes de su vida financiera. Eso sólo funciona si nadie puede decir que las direcciones pertenecen a la misma persona. Pero para mostrar su saldo, una billetera hace ping constantemente a servidores externos, y esas solicitudes llevan su dirección, de forma clara, a quien administra el servidor.

Cuando una billetera coloca dos de sus direcciones en una solicitud, ese servidor descubre que son suyas. Diecisiete billeteras expusieron conexiones entre las direcciones separadas de un usuario. Trece lo hicieron de la manera obvia, agrupando dos direcciones en una sola solicitud. Cuatro más se delataron al enviar solicitudes separadas con una diferencia de milisegundos entre sí, una señal más débil pero aún útil.

Ciberseguridad

En conjunto, esas billeteras cubren alrededor de 23 millones de las instalaciones estudiadas. Quien ejecute el servidor, o cualquiera que luego obtenga sus datos, puede unir las direcciones en un solo perfil.

Problema 2: Cerrar sesión a menudo no significa cerrar sesión

Este problema y el siguiente comparten un punto de partida: un sitio web puede saber qué billeteras tienes instaladas. Cada billetera se anuncia en cualquier página que carga, por lo que un script puede leer el conjunto exacto que lleva, una huella digital que funciona incluso si nunca conecta una billetera e incluso si bloquea las cookies.

Los investigadores descubrieron que 36 de las 85 billeteras hacen esto y sus usuarios representan alrededor del 82% de las instalaciones estudiadas. Esos mismos 36 son el grupo detrás de los números a continuación.

Cuando conecta una billetera a un sitio y luego la desconecta, asume que el sitio pierde el acceso. A menudo no es así, por dos razones distintas.

En primer lugar, muchos sitios nunca le dicen a la billetera que corte el acceso. De las 30 aplicaciones Web3 populares que el equipo probó, solo 11 enviaron un comando de revocación real cuando un usuario hizo clic en Desconectar o Cerrar sesión. El resto simplemente limpió su propia pantalla.

En segundo lugar, incluso cuando se envía el comando, muchas billeteras lo ignoran. En 22 de esas 36 billeteras, el sitio aún podía leer su dirección después de pedirle a la billetera que la revocara, y ese acceso sobrevivió al borrar las cookies y reiniciar el navegador.

Eso convierte a la dirección en una poderosa etiqueta de seguimiento. Es única a nivel mundial y, a diferencia de una cookie, no desaparece cuando borras tu navegador. El permiso obsoleto permanece dentro de la extensión hasta que abre la lista de «Sitios conectados» de la billetera y elimina el sitio manualmente; Hasta entonces, un script en la página sigue leyendo la dirección en segundo plano.

Problema 3: una billetera a la que alguna vez te conectaste puede exponerte en otros sitios

El último problema llega más lejos. De esas mismas 36 billeteras, 23 entregarán su dirección desde dentro de un marco que una página ha cargado desde otro sitio. Por sí solo, eso no hace nada. El problema es lo que un rastreador compartido puede hacer con él.

Supongamos que el mismo script de seguimiento se ejecuta en una aplicación de cifrado a la que alguna vez se conectó y en un sitio web normal y no relacionado. En un sitio normal, el rastreador carga silenciosamente esa aplicación criptográfica dentro de un marco invisible.

La página de la aplicación ya estaba autorizada por la billetera, y estas billeteras responden desde dentro del marco, por lo que la billetera devuelve la dirección al script sin que el usuario haga clic. La aplicación debe permitir su integración para que esto funcione, aunque muchas lo hacen.

Vincula esa dirección a un nombre o correo electrónico que el sitio ya tiene registrado y un perfil criptográfico seudónimo se convierte en una persona nombrada. Una dirección de billetera es un registro público de sus saldos, transacciones y tenencias de tokens. Vincule eso con una identidad real y un historial de navegación, y un atacante tendrá un objetivo designado cuyo dinero ahora está a la vista.

Los investigadores demostraron que este camino es real y utilizable; no afirmaron que los rastreadores ya lo estén ejecutando a escala.

Qué hacer y cómo respondió la industria

Para los usuarios, las correcciones son sólo parciales. Abra su billetera y borre los permisos antiguos del sitio que ya no usa. Eso detiene el seguimiento de direcciones obsoletas del Problema 2, pero no hace nada con respecto a las fugas de direcciones a los servidores o la huella digital de la billetera instalada.

Los investigadores manifestación muestra cómo se comporta tu propia billetera; se ejecuta en tu navegador y, dicen, no almacena nada. Utilice una billetera desechable para estar seguro. También ayuda a mantener diferentes actividades en carteras o perfiles de navegador separados. Las soluciones más importantes están fuera del alcance de los usuarios.

Los investigadores centraron su divulgación en ese problema entre sitios y se lo informaron a los fabricantes de billeteras afectados antes de publicarlo. En una nueva prueba en febrero de 2026, Coinbase Wallet y Coin98 ya lo habían solucionado, y Hana Wallet lo hizo más tarde. Pero de los ocho proveedores que, según el periódico, respondieron a través de sus programas de recompensas por errores, la mayoría se negó a tratarlo como un error.

MetaMask lo calificó como un problema conocido, cerró el informe como duplicado y dijo que no tenía planes inmediatos de dejar de inyectar a su proveedor porque eso dañaría demasiadas aplicaciones.

Ciberseguridad

Rabby dijo que el ataque necesitaría que el mismo script malicioso se ejecutara en dos sitios a la vez, lo calificó como «prácticamente imposible» y concluyó que «la vulnerabilidad no existe». OKX estuvo de acuerdo en que el hallazgo era técnicamente correcto, pero lo cerró por considerarlo informativo porque expone datos sin robar dinero.

Bybit, Backpack y Core lo calificaron de bajo riesgo o fuera de alcance. El respuestas completas se publican en el repositorio de los investigadores.

El estudio se basa en investigación 2023 por Christof Ferreira Torres y sus colegas, quienes mostraron por primera vez que las billeteras de los navegadores filtraban direcciones a servidores externos. Este trabajo detecta filtraciones que las herramientas anteriores pasaron por alto, traza el seguimiento entre sitios y muestra cómo la misma fuga podría usarse para desenmascarar a las personas.

Mientras que escáneres como WalletRadar y WalletProbe buscan errores evidentes, este documento muestra que una billetera no necesita un error para exponerlo. Eso lo diferencia de las extensiones de billetera falsas que fueron sorprendidas robando claves el año pasado. Allí los delincuentes robaron. Aquí no se roba nada y la fuga está incorporada.

El documento apareció en arXiv el 7 de julio y se presentará en PETS 2026 en Calgary, del 20 al 25 de julio. Por ahora, las billeteras funcionan según lo diseñado y varios de sus creadores han dicho, de hecho, que el diseño está bien.

La verdadera solución no es otra advertencia para los usuarios. Son las billeteras las que dejan de exponerse dentro de los marcos integrados y un estándar del ecosistema que dice lo que realmente debe hacer al cerrar sesión.

El servidor de hackers expuesto revela la puerta trasera WP-SHELLSTORM en miles de sitios de WordPress – CYBERDEFENSA.MX

Un equipo de cibercrimen dejó uno de sus propios servidores abierto en Internet durante tres semanas y expuso el funcionamiento interno de la operación: las herramientas de piratería, los registros de actividad y las listas de objetivos que nombran a más de 1,4 millones de sitios web.

En realidad, muchos menos fueron pirateados, pero los archivos expuestos mostraron a los investigadores cómo una operación de piratería masiva de sitios se ejecuta desde adentro.

La operación, ahora rastreada como WP-SHELLSTORMes lo que SOCRadar llama intermediación de acceso a webshell: un equipo que irrumpe en sitios a escala, coloca una puerta trasera oculta (un «webshell») en cada uno y empaqueta ese acceso para su reventa.

La actividad más fuerte afectó a los sitios de WordPress que ejecutan complementos desactualizados. Si ejecuta WordPress o Joomla, los dos defectos que más importaban estaban en el complemento de almacenamiento en caché Breeze y en el editor JCE de Joomla; salte a la lista de verificación a continuación si ese es usted.

Un servidor olvidado

Dos equipos excavaron en la misma carpeta expuesta. El equipo de inteligencia de amenazas de SOCRadar lo detectó el 11 de junio de 2026 en un servidor alquilado con sede en EE. UU. en 137.175.93.[.]126 sin contraseña alguna. En su interior había aproximadamente 800 MB en 434 archivos: webshells, scripts de explotación, resultados de escaneo, historial de comandos escritos por el operador y configuraciones de comando y control.

Ctrl-Alt-Intel También había analizado el mismo directorio, lo encontró en la plataforma de directorio abierto de Hunt.io y lo publicó el 22 de junio, semanas antes del artículo de SOCRadar del 9 de julio. La exposición se redujo a un desliz básico: el operador inició un simple servidor web Python para mover archivos y lo dejó funcionando durante 22 días.

Ciberseguridad

El equipo tomó errores conocidos públicamente en complementos de sitios web, la mayoría de ellos en WordPress, y construyó escáneres automáticos para disparar esos exploits a listas de objetivos masivas extraídas de FOFA, un motor de búsqueda chino para sistemas conectados a Internet, similar a Shodan.

Cuando un sitio ejecutaba una versión vulnerable, el exploit podía cargar un webshell: un pequeño script que permite al atacante ejecutar comandos en el servidor desde cualquier lugar, leer archivos, robar contraseñas y profundizar en la red.

El conjunto de herramientas cubría 27 fallas conocidas, aunque unos pocos hicieron la mayor parte del trabajo. El mayor productor fue un error en el complemento de almacenamiento en caché Breeze (CVE-2026-3844), que el equipo disparó contra más de 45.000 objetivos y, según sus propios cálculos, cerró por puerta trasera a más de 17.000 de ellos.

Esto tiene un inconveniente: solo funciona cuando está activada una configuración no predeterminada de «Hospedar archivos localmente – Gravatars», por lo que la mayoría de las instalaciones de Breeze nunca estuvieron expuestas.

Los números, en términos sencillos

La cifra principal necesita una advertencia. El recuento de 1,4 millones es cuántos dominios estaban en las listas de destino, no cuántos fueron divididos, y esas listas abarcaban WordPress, Joomla y otras plataformas. El archivo más grande era una lista de 587.034 destinos Joomla.

El número realmente comprometido fue mucho menor, y los dos equipos de investigación lo midieron de manera diferente: el recuento deduplicado de Ctrl-Alt-Intel encontró 25,195 sitios con evidencia de compromiso confirmada o validada, mientras que SOCRadar, contando webshells activos, colocó la cifra en vivo en más de 5,700.

Un error muestra claramente la brecha: un error de Joomla se disparó contra más de 560.000 objetivos, pero aterrizó sólo en 77 de ellos.

Estar en la lista de escaneo de alguien no es lo mismo que ser pirateado. Tenga esto en cuenta siempre que un informe comience con un número objetivo aterrador.

Las herramientas y una campaña anterior.

La puerta trasera principal, un archivo llamado down.php, estaba muy ofuscado, tenía cuatro capas de profundidad y parece derivar de un webshell chino de código abierto llamado BestShell. Una vez en ejecución, podía administrar archivos, ejecutar comandos, abrir shells inversos, escanear la red y verificar qué software de seguridad estaba ejecutando el host.

Para su propio acceso remoto, el equipo utilizó un cuentagotas SNOWLIGHT para instalar VShell, una puerta trasera sigilosa que disfraza el nombre de su proceso como [kworker/0:2] para mezclarse con los subprocesos del núcleo en una lista de procesos.

Esas dos herramientas tienen una historia: en abril de 2025, Sysdig vinculó esta cadena SNOWLIGHT a VShell con el presunto grupo estatal chino UNC5174, actividad cubierta por THN en ese momento. Sin embargo, el propio VShell es una herramienta común en los círculos criminales de habla china, por lo que su presencia por sí sola no apunta a un actor estatal.

El servidor también contenía rastros de un trabajo anterior muy diferente. SOCRadar descubrió que antes de la ruidosa ola de WordPress, el mismo equipo llevó a cabo una campaña más silenciosa a principios de mayo de 2026 contra los sistemas Java corporativos. Obtuvo 613 archivos de configuración de 11 sistemas en nueve empresas de tecnología financiera, comercio electrónico, logística, juegos y electrónica.

El botín incluyó claves de inicio de sesión en la nube para AWS, Alibaba Cloud, Oracle, Tencent y DigitalOcean, contraseñas de bases de datos y claves privadas Alipay RSA. Se apoyaba en un error antiguo y conocido en Nacos, un servidor de configuración (CVE-2021-29441), que permite a un atacante omitir el inicio de sesión falsificando un único encabezado web.

SOCRadar interpreta el momento como una secuencia: primero obtener credenciales corporativas de alto valor, luego, semanas después, pasar al trabajo de puerta trasera de mayor volumen, una ronda de financiación antes de ampliar la escala.

Comercio descuidado

Ambos equipos evalúan con confianza media a alta que el operador es chino o habla chino. Señalan el chino simplificado fluido a lo largo del código y el historial de comandos, la dependencia de FOFA (que, según los investigadores, necesita un número de teléfono chino para registrarse) y las herramientas Godzilla y VShell preferidas en los foros de habla china.

SOCRadar va un paso más allá y considera que la tripulación está motivada financieramente y no dirigida por el estado. Los nombres que aparecen en los archivos (tance, chen-kk, chenyk) se tratan como pistas sueltas, no como pruebas. Destaca un cabo suelto: una única dirección IP en Taiwán realizó más de 42.000 solicitudes descargando las propias herramientas del equipo. Podría ser un segundo operador, un cliente u otro investigador. Los troncos no pueden resolverlo.

Para ser un grupo que maneja una cadena de herramientas genuinamente capaz, el equipo fue descuidado. Dejó el servidor abierto, dejó un archivo de configuración de FOFA que FOFA puede rastrear a través de su canal de aplicación de la ley y dejó un historial de comandos sin editar que expuso todo. Cuando finalmente se dio cuenta de que había sido detectado, en algún momento entre el 2 y el 4 de julio, eliminó un lote de líneas de registro. Tres semanas demasiado tarde.

Ciberseguridad

El error es familiar. En marzo de 2026, el mismo taller de investigación detectó al Fancy Bear ruso (APT28) de la misma manera: un directorio abierto olvidado difundió las herramientas y registros de phishing del grupo, en una campaña llamada Hunt.io. Operación redondeada.

Que hacer ahora

Si ejecuta alguno de los programas específicos, compruébelo hoy. Estos no son errores desconocidos: dos de ellos están siendo explotados activamente en otros lugares.

Wordfence rastreó decenas de miles de ataques bloqueados contra la falla de Everest Forms Pro (CVE-2026-3300) esta primavera, y el error Joomla JCE (CVE-2026-48907) es una falla de máxima gravedad que CISA ha agregado a su lista de vulnerabilidades explotadas conocidas.

  • WordPress y Joomla, primero: parchear Breeze (CVE-2026-3844, corregido en 2.4.5) si la configuración no predeterminada «Hospedar archivos localmente – Gravatars» está activada; produjo la mayor cantidad de puertas traseras aquí. Trate la falla JCE de Joomla (CVE-2026-48907, corregida en 2.9.99.5) como urgente también, ya que es de máxima gravedad y está en la lista de explotaciones activas de CISA, a pesar de que apenas apareció en esta campaña.
  • WordPress y Joomla, consulte también: Complementos ThemeREX (CVE-2026-1969), Lista de archivos simple (CVE-2020-36847), CSS JS PHP personalizado (CVE-2026-6433), BerqWP (CVE-2025-7443), cargas de Ninja Forms (CVE-2026-0740), WavePlayer (CVE-2025-12057), WPBookit (CVE-2025-7852) y Administrador de archivos WP (CVE-2020-25213). Ambos informes enumeran la Lista de archivos simple bajo CVE-2025-34085, un duplicado ahora rechazado; la identificación válida es CVE-2020-36847.
  • Nacos: actualice a 2.2.1 o posterior y active la autenticación (nacos.core.auth.enabled=true). Si su instancia alguna vez estuvo expuesta, rote todas las credenciales que se encuentran en ella, no solo las obvias.
  • Bota de trabajo y primavera XXL: cierre los puntos finales de ejecutor no autenticados y deshabilite /actuator/heapdump en producción.
  • Busque las puertas traseras: busque los patrones de nombres de archivos webshell del equipo, como .bd.php, .wp-log.php y .brq-*.php. Luego verifique cualquier proceso llamado [kworker/X:Y]. Un hilo del kernel real no ejecuta ningún programa propio, por lo que su /proc//exe no apunta a nada. Tampoco tiene línea de comando ni sockets de red. A [kworker] eso demuestra que cualquiera de estos es un impostor. Bloquear la infraestructura conocida: 137.175.93[.]126, 43.108.17[.]80, y el dominio xs.xxooonline[.]UE[.]cc.

Lo que hace que WP-SHELLSTORM merezca atención no es lo avanzado que es, sino lo ordinario que es. Los exploits públicos, el escaneo automatizado y una lista de objetivos de un millón de líneas fueron suficientes para comprometer sitios a escala, sin necesidad de un día cero. Los detalles son públicos sólo porque el equipo olvidó cerrar su propio servidor.

The Hacker News se comunicó con SOCRadar para obtener más detalles sobre sus hallazgos y actualizará esta historia con cualquier respuesta.

Sitios web del ejército estadounidense desfigurados con sentimientos prokurdos e insultos a Trump

Por Derek B. Johnson

Varios subdominios de Internet del ejército de EE. UU. fueron desfigurados en una campaña de secuestro 404, confirmó CyberScoop.

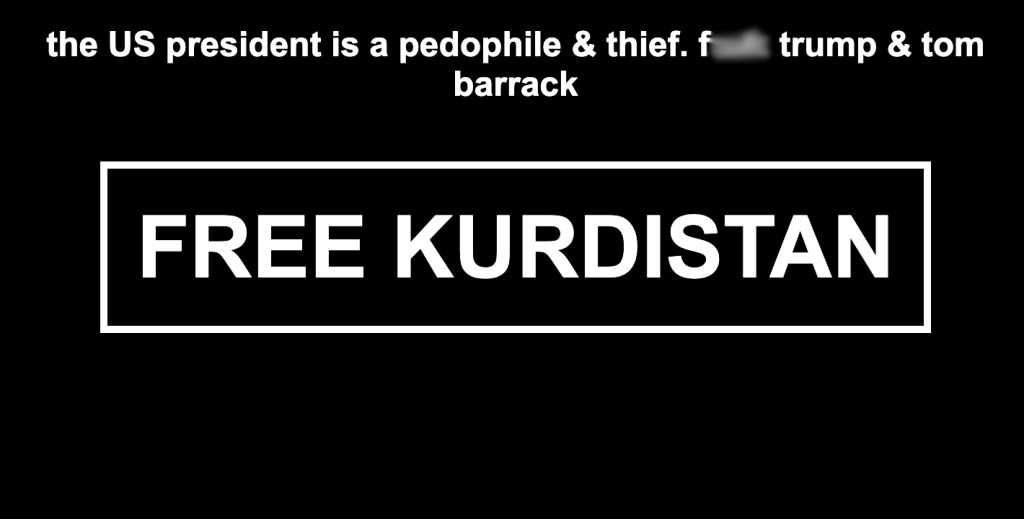
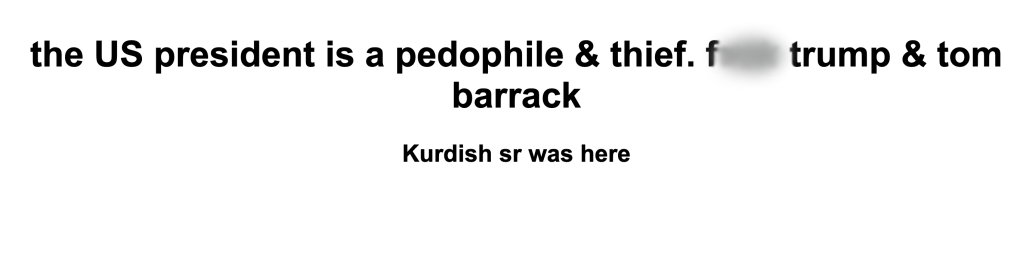
Hasta el lunes por la mañana, páginas de error en dos sitios web del ejército estadounidense – oil.army.mil y ai2c.army.mil – mostraban mensajes de desfiguración visibles para los usuarios. Los mensajes denigraban al presidente Donald Trump y al embajador de Estados Unidos en Turquía, Tom Barrack, llamaban a “LIBERAR EL KURDISTAN” e incluían otra línea que decía “El señor kurdo estuvo aquí”.

Uno de los sitios web, oil.army.mil, pertenece al Laboratorio de Innovación Abierta del Ejército, un banco de pruebas para software y capacidades cibernéticas establecido en 2020. El otro pertenece al Centro de Integración de Inteligencia Artificial, establecido en 2019 para integrar tecnologías de IA en el Ejército y capacitar al personal en tecnologías emergentes.

Captura de pantalla de las páginas de error 404 de oil.army.mil, desfiguradas con comentarios pro Kurdistán e insultos al presidente Donald Trump y al asesor de la Casa Blanca, Tom Barrack. (Fuente: sitio web del ejército de EE. UU.)
Captura de pantalla de las páginas de error 404 de ai2c.army.mil, desfiguradas con insultos al presidente Donald Trump y al asesor de la Casa Blanca, Tom Barrack, y una firma de “Kurdish sr”. (Fuente: sitio web del ejército de EE. UU.)

Las desfiguraciones fueron descubiertas inicialmente por el investigador independiente de ciberseguridad Ronald Lovelace, quien notificó a los funcionarios del ejército estadounidense y a CyberScoop.

El secuestro 404 explota el sistema de manejo de errores de un sitio web (a menudo comprometiendo un complemento, un sistema de administración de contenido o la configuración del servidor) para controlar qué contenido se muestra cuando no se encuentra una página, en lugar de violar las páginas principales del sitio directamente. Esto permite a los usuarios malintencionados insertar mensajes de desfiguración, redireccionamientos maliciosos u otro contenido no autorizado que los visitantes ven específicamente en páginas de error, lo que a veces hace que el compromiso sea más difícil de detectar ya que el resto del sitio parece intacto.

Lovelace dijo que los sitios afectados se ejecutan en la infraestructura de nube de WordPress y Microsoft. No está claro durante cuánto tiempo los subdominios estuvieron comprometidos o si otros subdominios se vieron afectados.

«Eleva la gravedad en una cantidad decente porque muestra que hay un poco más profundo que un solo camino» que está siendo corrompido, dijo Lovelace.

Sin embargo, si bien la presencia de la desfiguración en múltiples subdominios sugiere un potencial de «amplio alcance», no parece afectar a todos los sitios web del Ejército, y muchos todavía muestran páginas de error 404 normales.

Tampoco está claro en este momento cómo los piratas informáticos obtuvieron la capacidad de editar páginas de error para esos sitios web, si la infracción se originó internamente, si se debió a una infracción interna o a través de un tercero, y si la intrusión se extiende más allá de la desfiguración limitada del sitio web.

Los sitios web fueron desconectados después de que CyberScoop se comunicara con el Ejército para solicitar comentarios. Un portavoz del Ejército le dijo a CyberScoop que las páginas estaban alojadas en una plataforma heredada de terceros que no está conectada a la red empresarial del Ejército y que desde entonces han sido eliminadas.

El portavoz dijo que la respuesta al incidente por parte de los investigadores cibernéticos del Ejército sigue en curso y que es demasiado pronto para decir si la plataforma de terceros será parcheada o descontinuada.

“Somos conscientes de desfiguraciones no autorizadas en las páginas de error de petrolero.ejercito.mil y ai2c.army.milque están alojados en una plataforma heredada y no autorizada», dijo el portavoz del ejército, mayor Sean Minton, en un comunicado. «Los equipos técnicos tomaron medidas inmediatas para mitigar el problema y las páginas afectadas han sido protegidas. El Ejército se toma en serio todos los incidentes cibernéticos y está investigando activamente este asunto para hacer cumplir nuestros estrictos estándares de seguridad de la red y defensa cibernética”.

No está claro quién está detrás de la desfiguración más allá de las referencias a Kurdistán, una región geográfica que abarca partes de Turquía, Irak, Irán y Siria y que alberga a más de 30 millones de kurdos. El movimiento separatista kurdo ha luchado durante décadas para establecer una nación independiente, y desfigurar sitios web gubernamentales ha sido durante mucho tiempo una táctica popular entre los hacktivistas kurdos.

Trump y cuartel dibujó la ira de los defensores kurdos a principios de este año por parecer respaldar una campaña militar del gobierno sirio para restablecer el control federal sobre las tierras de mayoría kurda.

No es la primera vez que los sitios web del Ejército parecen verse comprometidos por piratas informáticos extranjeros. En 2015, oficiales del ejército tuvieron que ser temporalmente cerrar los principales sitios webincluida la página principal del Ejército y el Comando Estratégico de EE. UU. del Departamento de Defensa, después de que piratas informáticos del Ejército Electrónico Sirio los desfiguraran.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

La falla de Opera GX permite que los sitios maliciosos instalen automáticamente modificaciones para robar datos de las páginas visitadas

Los investigadores encontraron un defecto en Ópera GXla versión del navegador Opera centrada en los juegos, que permite a un sitio web malicioso instalar silenciosamente un complemento del navegador y utilizarlo para extraer datos específicos de las páginas que visita la víctima.

En una prueba de concepto, reconstruyeron la dirección completa de Gmail de un usuario que había iniciado sesión a partir de una sola visita, sin hacer clic. Opera ha reparado el defecto y dice que no encontró evidencia de que alguna vez se haya utilizado en la naturaleza.

La solución se envió en Opera GX versión 130.0.5847.89, por lo que cualquiera con una versión actual ya está cubierta; Puedes confirmar el tuyo en opera://about. No existe CVE.

Como el ataque no necesitaba clics ni aprobaciones, no había otra solución que el parche. El equipo de recompensas por errores de Opera calificó el problema como P1, su máxima gravedad, y pagó la recompensa máxima de 5.000 dólares por un error crítico.

Cómo funciona el ataque

GX Mods te permite cambiar el diseño de Opera GX con sonidos, temas, fondos de pantalla y CSS personalizados que modifican el estilo de los sitios que visitas. Se envían como archivos .crx, como extensiones de navegador, pero no pueden ejecutar JavaScript y no tienen permisos.

La debilidad está en cómo se instalan: la canalización de mods de Opera descarga y habilita un mod automáticamente, sin solicitar aprobación. Por lo tanto, una página maliciosa puede instalar uno de forma silenciosa, por ejemplo, cargando un iframe oculto que apunta a un archivo .crx.

Ciberseguridad

La única señal es una barra de notificación debajo de la barra de direcciones que le indica que se agregó un mod, con un botón Eliminar.

Este comportamiento de instalación automática no es nuevo. el investigador Renwa lo identificó allá por 2023. y, al convertir un mod instalado en una extensión completa, lo usó para falsificar la barra de direcciones del navegador. Opera parchó ese ataque específico en marzo de 2023, pero dejó la instalación automática subyacente, que es en lo que se basa esta nueva investigación.

Un mod de apariencia silenciosa suena inofensivo por sí solo. Pero el CSS de un mod se aplica a cada página que visitas, no sólo a una. La inyección de CSS ordinaria se limita a la página a la que llega; aquí, el estilo del atacante llega a cada sitio que abre el navegador, una técnica que los investigadores llaman inyección universal de CSS.

CSS no puede leer una página y enviarla por sí solo. Pero se le puede convencer para que filtre un valor pieza por pieza. El truco se basa en selectores de atributos: una regla puede probar si el valor del atributo de un elemento, como un correo electrónico escondido en un campo oculto, comienza con una letra determinada y obtener una imagen de fondo del servidor del atacante sólo cuando lo hace. Dispara suficientes de estos y aprenderás el valor carácter por carácter.

Los investigadores llaman esto es Fuga XSabreviatura de fuga entre sitios. Para obtener una dirección de Gmail, los investigadores apuntaron a una página de cuenta de Google, myaccount.google.com/contactemail, que lleva la dirección dentro de tres de sus atributos HTML.

Empaquetaron un mod con aproximadamente 150.000 reglas CSS, un conjunto para cada posible fragmento de tres letras de la dirección, y dejaron que un script de reconstrucción uniera las coincidencias nuevamente. Primero probaron piezas de cuatro letras, que necesitaban 5,6 millones de reglas y alrededor de 880 MB de CSS. El navegador se atragantó, por lo que lo redujeron a fragmentos de tres letras que se superponen lo suficiente para volver a ensamblarse.

Encadenarlo solo requirió un empujón. La víctima llega a la página del atacante, el mod se instala en segundos y unas pocas líneas de JavaScript redirigen el navegador a la página de la cuenta de Google. El CSS del mod ya está cargado allí, por lo que activa las solicitudes y filtra la dirección a medida que se muestra la página, antes de que la víctima pueda alcanzar el botón Eliminar del aviso.

La dirección de Gmail fue sólo la prueba de concepto; El mismo enfoque puede resaltar otros valores que una página expone en su marcado, como un nombre de usuario.

La misma ruta de instalación automática tiene un segundo uso, más crudo, que documentaron los investigadores: cargar un .crx en modo privado (incógnito) bloquea el navegador y descarga todas las pestañas abiertas. Este también afecta a Opera normal, no solo a Opera GX, ya que cualquier .crx activa el proceso de instalación de extensiones, independientemente de lo que contenga. El aviso de Opera aborda la solución al robo de datos y no menciona el bloqueo.

La gravedad y el panorama general

El informe casi no obtuvo lo que se merecía. Opera ejecuta su programa de recompensas en Bugcrowd, y los analistas de clasificación tuvieron dificultades para comprender qué hacía el error, primero calificándolo como P3 mediocre.

Los investigadores presentaron su caso de una manera inusualmente directa: mientras un analista reproducía el ataque, capturaron los propios trigramas del analista, reconstruyeron la dirección de Gmail del analista y la pegaron en el informe. Luego, el equipo de Opera elevó la gravedad a P1 y pagó el máximo de nivel crítico de $5,000.

Ciberseguridad

El propio relato de Opera es más mesurado. en su consultivola compañía dice que está «bastante segura» de que la falla nunca fue explotada en la naturaleza, y presenta el ataque como complicado de llevar a cabo: la víctima tuvo que aterrizar en un sitio malicioso, terminar con un mod nuevo e ignorar el aviso de eliminación el tiempo suficiente para que se activara la redirección.

La demostración de los investigadores es el contrapeso. Su redireccionamiento se ejecuta segundos antes de que un usuario pueda leer el aviso, y mucho menos hacer clic en Eliminar. Fue un ataque limitado y complicado del que Opera no encontró rastros en la naturaleza, y aún funcionó sin clics una vez que se configuró.

El riesgo aquí nunca fue la característica cosmética en sí misma. Fue alcance. Una vez que el CSS de un mod podía seguirte de un sitio a otro, «simplemente diseñar» resultó ser suficiente.

Ése es el giro de una idea familiar: el robo de sólo CSS normalmente queda atrapado en la página donde se inyecta, como en el caso de PortSwigger. Exfiltración ciega de CSS investigación, pero aquí avanzó en cada sitio que abrió la víctima.

Tampoco es la primera característica de Opera que se vuelve contra sus usuarios; Hacker News cubrió el error MyFlaw de 2024 en My Flow de Opera, y Opera había sido advertida sobre este comportamiento de instalación automática desde 2023.

PamStealer utiliza sitios Maccy falsos y comprobaciones PAM para robar contraseñas de inicio de sesión de Mac – CYBERDEFENSA.MX

Los investigadores de ciberseguridad han detectado un nuevo ladrón de información de macOS llamado PamStealer que emplea una serie de trucos inteligentes para infectar sistemas y desviar datos confidenciales.

El ladrón, descubierto por Jamf Threat Labs, se distribuye como un archivo AppleScript compilado (.scpt) que se hace pasar por Maccy, un administrador de portapapeles legítimo de código abierto. Su nombre en código es PamStealer debido a su capacidad para validar la contraseña de inicio de sesión de la víctima a través de los módulos de autenticación conectables (PAM) de macOS antes de capturarla.

El malware se entrega en dos etapas: un AppleScript compilado distribuido dentro de una imagen de disco que está diseñado para descargar y organizar una carga útil de seguimiento. El artefacto secundario es un ladrón de información basado en Rust capaz de robar credenciales, recopilar datos del navegador, persistir y exfiltrar.

El vector de acceso inicial para el malware es un sitio similar («maccyapp[.]com») que imita maccy («maccy[.]app»). El AppleScript («Maccy.scpt») presente dentro de la imagen del disco ejecuta un descargador de JavaScript para automatización (JXA) autónomo que recupera y organiza la carga útil del ladrón utilizando API nativas de Objective-C.

Ciberseguridad

Lo que es notable aquí es que el script, una vez iniciado a través del Editor de scripts, muestra instrucciones para ejecutarlo usando el método abreviado de teclado «⌘ + R» o haciendo clic en el botón Ejecutar del Editor de scripts, lo que provoca que se ejecute la lógica maliciosa oculta en el archivo debajo de un gran bloque de líneas vacías.

«En particular, esto funciona incluso cuando el archivo todavía lleva el atributo com.apple.quarantine, que es lo que hace que el enfoque sea atractivo para los atacantes mientras Apple continúa reforzando Gatekeeper y Terminal», dijo el investigador de seguridad Thijs Xhaflaire. dicho. «Combinado con una segunda etapa basada en Rust y un flujo de trabajo de captura de contraseñas que valida las credenciales localmente a través de PAM, el resultado es una cadena de ejecución más silenciosa de lo que normalmente observamos en los ladrones básicos de macOS».

El cuentagotas AppleScript incorpora funciones compatibles con el entorno que permiten que la ejecución continúe solo después de tomar las huellas digitales del host y determinar que se está ejecutando en Apple Silicon. Para ello, obtiene una clave basada en la huella digital, que incluye detalles como la arquitectura de la CPU, la configuración regional, la distribución del teclado y la zona horaria, y luego la utiliza para desbloquear una configuración cifrada que contiene la URL de carga útil y la ruta de instalación.

En Mac con procesador Intel, la clave de descifrado derivada difiere y no logra decodificar la configuración, lo que resulta en la terminación del cuentagotas. El script también evita la ejecución dentro de entornos aislados o de análisis, así como sistemas cuya zona horaria, configuración regional del sistema y entrada de teclado se resuelven en países ubicados en Europa del Este, como Rusia, Bielorrusia, Kazajstán, Armenia, Azerbaiyán, Kirguistán, Moldavia, Tayikistán, Uzbekistán, Turkmenistán y Georgia.

Una vez que se pasan las comprobaciones, el script llega al servidor externo y descarga un binario Mach-O escrito en Rust que se hace pasar por la aplicación Finder y es responsable de recopilar datos de los navegadores web, extensiones de billetera de criptomonedas, llavero de iCloud y contenido del portapapeles. Luego, la información capturada se cifra y se extrae a una infraestructura controlada por el atacante («avenger-sync[.]live») a través de una solicitud HTTP saliente.

Además de obligar al usuario a otorgarle acceso completo al sistema de archivos, el ladrón envía una solicitud de contraseña nativa que recopila la contraseña del sistema de la víctima y luego valida la contraseña ingresada cotejándola a través de la API PAM. Si la validación falla, le pide al usuario que vuelva a ingresar la contraseña y repite el ciclo hasta que se proporcione la contraseña correcta.

Ciberseguridad

«Una vez que se captura una contraseña válida, el ladrón muestra una segunda alerta falsa: ‘Maccy está dañada y no se puede abrir. Debes moverla a la Papelera’, una copia cercana del mensaje genuino de Gatekeeper», dijo Jamf. «Esto es un señuelo. En el momento en que aparece, la carga útil ya se ha ejecutado, ha capturado la contraseña y se ha registrado para persistencia, por lo que el mensaje sólo sirve para que la víctima descarte el señuelo y asuma que la descarga se interrumpió».

También está integrado en el binario de Rust un pequeño arm64 Mach-O que se hace pasar por la configuración del sistema macOS y se utiliza para configurar la persistencia.

El desarrollo tiene incitado Alex Rodionov, el desarrollador de Maccy, para incluir una advertencia en su sitio web y en el repositorio de GitHub que decía: «Cuidado con los sitios web falsos que se hacen pasar por Maccy. Los sitios maliciosos (como maccyapp[.]net y maccyapp[.]com) distribuye malware disfrazado de Maccy. maccy.app es el único sitio web oficial.»

«En conjunto, estos comportamientos ilustran cómo los ladrones de productos básicos de macOS continúan evolucionando, adoptando cadenas de ejecución más silenciosas e implementaciones nativas que reducen las oportunidades de detección tradicionales sin dejar de ser compatibles con las características estándar de macOS», dijo Jamf.