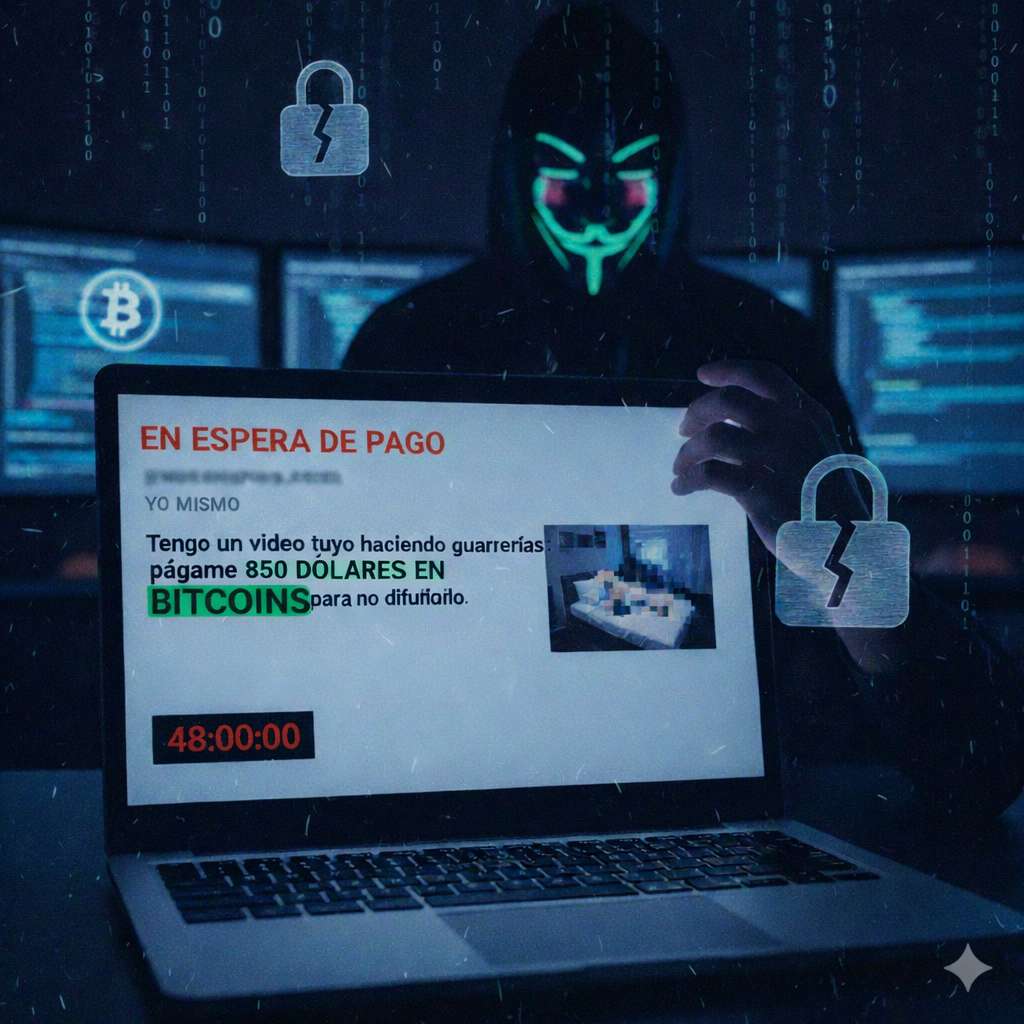
«Tengo un video tuyo haciendo guarrerías: págame 850 dólares en bitcoins para no difundirlo»

Nada, que no hay manera. Día sí y día también los cibermalos procuran hacernos caer (a mí, a personas de mi entorno, pero también a todo el mundo mundial) en estafas o cibertimos más o menos logrados gracias a la ingeniería social). El último alarde de estas “mentes peligrosas” consiste en un mail enviado desde la propia dirección de alguien de mi círculo cercano.

Desde la cuenta propia de correo

Se trata de la técnica del email spoofing, que consiste en cambiar la dirección del remitente del correo electrónico con el objetivo de que parezca real. El atacante modifica la dirección del receptor, y para ello puede suplantar la propia dirección de la víctima. Es la manera que tiene de demostrar que controla la cuenta.

Con cierto desparpajo, este malote (o malotes) del ciberespacio decide explicar con tono de docente cómo ha realizado la operación. Para su mejor comprensión, he decidido poner las tildes que el ciberpirata ha omitido, así como reordenar la puntuación. Una de las señales del intento de ciberestafa suele ser la errática sintaxis y las patadas a la gramática: “Por si no sabe cómo funciona, voy a explicárselo. Con la ayuda de este software, tengo total acceso a una PC o a cualquier otro dispositivo. Eso significa que puedo verle siempre que quiera frente a la pantalla, con solo encender la cámara y el micrófono sin que usted se dé cuenta. Además, también tengo acceso a su lista de contactos, mensajes de WhatsApp y a todos sus correos electrónicos”. Esta “clase magistral” sigue los patrones habituales de la práctica de spoofing. Ni originales han sido.

El sexo como extorsión

Se anticipa incluso el ciberdelincuente (lo siento, pero no parece presunto) a lo que pueda razonar el asaltado. “Pero mi equipo tiene un antivirus activo, ¿cómo fue posible? ¿Por qué no he recibido ningún aviso?”, subraya. “La respuesta ―aclara― es simple: mi software utiliza controladores propios, lo que me permite actualizar su actividad cada dos horas y de esta manera no sea detectado, y por ende su antivirus se mantiene inactivo”.

El pescador de incautos señala que está en posesión de un video con imágenes íntimas durante el visionado de contenido pornográfico. Intento de extorsión de manual: “¿En qué puede perjudicarle esto? Con una sola pulsación de ratón, puedo enviar el video a todas sus redes sociales y contactos de correo electrónico. También puedo compartir todos sus mensajes de correo electrónico así como sus conversaciones de Messenger y de WhatsApp”.

El precio del rescate

Por 850 dólares el cibermalo asegura que se puede evitar el escarnio público. Eso sí, la transferencia ha de ser en bitcoins. Se permite intuir cierto desconocimiento de la víctima en el proceso y recomienda “abrir el navegador y simplemente buscar: comprar bit.coins”. La obtención de ese dinero no es la meta: pretende hacerse con datos que le faciliten un botín mayor.

Para terminar de convencer a su presa, indica que una vez que reciba el aviso de que efectuó el pago, borrará el video de inmediato, “y se acabó, no volverá nunca a saber de mí”, detalla.

España archiva de nuevo la investigación sobre Pegasus por la falta de cooperación de Israel

La Audiencia Nacional española ha decidido archivar por segunda vez la investigación judicial que rastreaba el uso del software espía Pegasus contra altos cargos del Gobierno, tras constatar una falta persistente de cooperación judicial por parte del Estado de Israel.

El magistrado José Luis Calama, instructor del caso, ha justificado el archivo provisional con el argumento de que las comisiones rogatorias enviadas a Israel -incluyendo solicitudes formales de información a la empresa NSO Group y peticiones para interrogar a directivos- han quedado sin respuesta, lo que ha impedido avanzar en la identificación de responsables y en la atribución concreta de responsabilidades.

Según señala el juez y se hace eco El País, Israel está violando distintos acuerdos internacionales que ha suscrito, como como el Convenio Europeo de Asistencia Judicial Mutua en Materia Penal de 1959, que ratificó en 1967, y el Segundo Protocolo Adicional al Convenio Europeo de Asistencia Judicial Mutua en Materia Penal, el cual firmó en 2006.

«En el presente caso, queda probado que el Estado de Israel no presta a España un nivel de cooperación equivalente al recibido en casos sustancialmente similares, al no responder a las múltiples solicitudes emitidas en este caso, sin ninguna base legal ni ofrecimiento de mecanismos de asistencia alternativos», comenta Calama. Además, el magistrado añade que su conducta “rompe el equilibrio inherente a la cooperación internacional y viola el principio de buena fe que debe regir las relaciones entre los Estados”.

Cuatro años sin muchos avances

La causa se abrió en 2022 tras detectarse infecciones en los teléfonos móviles del presidente del Gobierno, Pedro Sánchez y de varios ministros, entre ellos los de Defensa, Interior y Agricultura. 

Las investigaciones apuntaban a múltiples intrusiones, con hasta cinco infecciones en el terminal del presidente, ocurridas entre 2020 y 2021. El caso ya había sido archivado en julio de 2023 por los mismos motivos, aunque fue reabierto en abril de 2024 tras recibir información procedente de Francia sobre episodios similares.

Según el juez, sin acceso a la información que obra en poder del fabricante del software espía, resulta técnicamente imposible reconstruir cómo se llevaron a cabo los ataques o quién los ordenó.

Los informes técnicos incorporados al procedimiento indican que -obviamente- Pegasus no deja registros suficientes en los dispositivos comprometidos como para permitir una atribución fiable sin la colaboración de la empresa que lo desarrolla. 

NSO Group, por su parte, mantiene que solo vende su tecnología a gobiernos para fines legítimos como la lucha contra el terrorismo y el crimen organizado, pero no ha facilitado datos que permitan esclarecer los hechos investigados en España.

Con este nuevo archivo, la causa queda en una situación de latencia, a la espera de que surjan nuevos elementos o de que Israel decida finalmente colaborar con la justicia española.

Récord histórico: la AEPD cerró 2025 con 2.700 notificaciones de brechas de datos personales

La Agencia Española de Protección de Datos registró el año pasado el mayor número de notificaciones desde la entrada en vigor del Reglamento General de Protección de Datos, confirmando que la exposición de la información personal se ha convertido en uno de los principales riesgos para organizaciones públicas y privadas.
Este aumento no solo refleja una mayor actividad delictiva en el ámbito digital, sino también una mayor concienciación por parte de las entidades obligadas a comunicar cualquier incidente que pueda afectar a los derechos y libertades de las personas, hechos que adquieren especial relevancia este miércoles 28 de enero, Día Europeo de la Protección de Datos.

Un volumen de notificaciones sin precedentes

Durante 2025, la AEPD recibió un total de 2.765 notificaciones de brechas de datos personales, una cifra que marca un máximo histórico.

El reparto de estos incidentes evidencia que el riesgo es transversal, ya que cerca del 80% de las comunicaciones procedieron del sector privado, mientras que el 20% restante tuvo su origen en organismos públicos.

Este volumen confirma que la exposición de datos personales no es un problema aislado ni limitado a grandes corporaciones tecnológicas.

Todo tipo de organizaciones, independientemente de su tamaño o actividad, se ven afectadas por incidentes que pueden comprometer información sensible de empleados, clientes o ciudadanos.

La normativa vigente establece que cualquier brecha que pueda suponer un riesgo debe ser notificada a la autoridad de control.

Esta obligación, recogida en el artículo 33 del RGPD, forma parte del principio de responsabilidad proactiva y no implica automáticamente la imposición de sanciones.

De hecho, la propia Agencia subraya que comunicar un incidente es un deber legal y una muestra de diligencia por parte del responsable del tratamiento.

Pocos casos investigados, pero de gran gravedad

A pesar del elevado número de notificaciones, solo once de los casos registrados en 2025 fueron derivados a actuaciones de investigación adicionales.

Estos expedientes correspondieron a incidentes considerados de especial gravedad, en los que se detectaron deficiencias relevantes en la gestión del riesgo o en las medidas de seguridad implantadas.

La AEPD recalca que el foco no se sitúa en penalizar a quienes notifican, sino en aquellos supuestos en los que existen indicios de falta de diligencia o de incumplimiento de las obligaciones básicas de protección de datos. Este enfoque busca fomentar la transparencia y evitar que las organizaciones oculten incidentes por temor a sanciones.

Ransomware y robo masivo de información

Entre los episodios más graves registrados en 2025 destacan los vinculados al ransomware y a la exfiltración de grandes volúmenes de datos.

Este tipo de ataques ha tenido un impacto especialmente elevado cuando se ha dirigido contra proveedores que actúan como encargados del tratamiento, como plataformas de gestión de clientes o servicios tecnológicos compartidos por múltiples empresas.

La Agencia ha señalado que una de las vías de acceso más habituales en estos casos ha sido la utilización de credenciales comprometidas, especialmente en servicios expuestos a internet o accesos remotos mediante VPN.

La ausencia de autenticación multifactor continúa siendo uno de los factores que más facilitan este tipo de intrusiones.

No obstante, no todas las brechas se producen como consecuencia de ataques externos.

Una parte significativa tiene su origen en errores humanos, como el envío de información a destinatarios incorrectos, la publicación accidental de datos o una configuración inadecuada de sistemas internos.

Más de 200 millones de comunicaciones a afectados

Uno de los datos más reveladores del informe es el número de personas que tuvieron que ser informadas como consecuencia de estos incidentes.

A lo largo de 2025 se enviaron más de 200 millones de comunicaciones a afectados por brechas consideradas de alto riesgo, una cifra que pone de manifiesto el alcance real de este tipo de sucesos.

La comunicación a los afectados es una obligación legal cuando existe un riesgo elevado para sus derechos, y también un indicador clave para valorar el grado de responsabilidad del responsable del tratamiento.

La AEPD considera que informar de forma clara y transparente permite a los ciudadanos adoptar medidas de protección y reduce el impacto potencial del incidente.

Prevención y herramientas de apoyo

Ante este escenario, la Agencia insiste en la importancia de adoptar medidas preventivas antes de que se produzca una brecha.

Entre las recomendaciones habituales se encuentran la minimización de datos, la segmentación de sistemas, la limitación de accesos, el uso de cifrado y la eliminación temprana de información innecesaria.

Asimismo, la AEPD pone a disposición de las organizaciones herramientas específicas para facilitar la gestión de incidentes, como Asesora Brecha, que ayuda a determinar si un incidente debe notificarse, y Comunica-Brecha RGPD, orientada a decidir si procede informar a las personas afectadas.

Las copias de seguridad salvan al Concello de Sanxenxo de un ataque de ransomware

El ayuntamiento de la localidad pontevedresa de Sanxenxo ha informado de que ha sido víctima de un ataque de ransomware en su servidor municipal.Unos pican y otros non

Afortunadamente, la institución tenía un as (o varios) en la manga, según ha compartido el Concello de Sanxenxo en su página de Facebook. Sus técnicos pudieron recurrir a copias de seguridad, lo cual les ha permitido recuperar el funcionamiento habitual de todas sus herramientas en unas pocas horas.

«Los autores exigieron un pago en bitcoins, pero el Ayuntamiento no accedió y presentó la correspondiente denuncia ante la Guardia Civil», han explicado. 

Según algunas cuentas de X que rastrean la dark web, el rescate solicitado por los actores de amenazas ascendió a 5.000 dólares, una cifra no demasiado alta para este tipo de incidentes. 

Por el momento se desconoce qué grupo de ransomware u operación podría estar detrás de este acceso no autorizado. Tampoco se ha relevado si los atacantes lograron ex filtrar información de algún tipo o detalles personales de empleados o ciudadanos. 

Casos como este ponen de manifiesto lo útil y necesario que es contar con backups actualizados para recuperar archivos y eludir los chantajes de los ciberdelincuentes. Los ayuntamientos, en la diana de los hackers

Un estudio llevado a cabo por la firma de seguridad Sophos y denominado El estado del ransomware en la Administración estatal y local también ponía números al fenómeno de los ataques de ransomware a estas entidades. Según el mismo, el porcentaje de gobiernos locales y estatales atacados en España pasó del 58% en 2021 al 69% en 2023, superando la media global del 66%.

En casi tres de cada cuatro incidentes de este tipo contra gobiernos locales y estatales (76%), los delincuentes consiguieron cifrar los datos. Además, cada vez es más difícil frenar estos envites a tiempo: actualmente solo uno de cada cinco ataques (19%) logra detenerse antes de que la información quede bloqueada.

Por otro lado, el sector público se ha convertido en el más afectado por el robo de datos durante los ataques de esta clase. En un 48% de los casos no solo se cifraron los archivos, sino que también se exfiltró información sensible, un porcentaje muy superior a la media global del 30%.

Los centros de operaciones de seguridad entran en una nueva era impulsada por la IA

La integración de inteligencia artificial generativa (IA Gen) en los Centros de Operaciones de Seguridad (SOC) permite eliminar ruido, priorizar lo crítico y avanzar hacia modelos más autónomos y eficientes. Así lo sostiene Evolutio, empresa especializada en servicios cloud y de ciberseguridad, que afirma haber reducido en más de un 40% el volumen de alertas gestionadas durante 2025 gracias a la aplicación de un modelo de ciberseguridad copilotada con IA Gen.

Un modelo multimodal desarrollado junto a INCIBE

Evolutio, en colaboración con el Instituto Nacional de Ciberseguridad (INCIBE), ha desarrollado un modelo multimodal de agentes especializados basado en grandes modelos de lenguaje (LLM). Este sistema actúa como un asistente del «cerebro» del SOC, ayudándolo en la búsqueda de información de fuentes externas de inteligencia, repositorios internos, arquitectura de red o herramientas de automatización.

El objetivo es enriquecer cada alerta con contexto adicional: análisis de amenazas, identificación de código malicioso, criticidad del activo afectado o procesos internos relacionados. Esta información permite respuestas más coherentes, estandarizadas y menos dependientes de la experiencia individual del analista.

Complemento a las defensas tradicionales

La compañía subraya que la ciberseguridad copilotada con IA Gen no reemplaza los sistemas de defensa tradicionales, sino que la complementa y potencia. «Esta asistencia no sustituye la seguridad tradicional basada en amenazas y técnicas conocidas, sino que aporta una aproximación más adaptativa y creativa en colaboración con el analista, puesto que en un SOC se necesita la intervención humana», afirma Ricardo Sanz, Cybersecurity Director de Evolutio.

La combinación entre las capacidades humanas y la tecnología inteligente permite reducir tiempos de respuesta, minimizar errores y habilitar métricas que miden la calidad de las decisiones adoptadas por el SOC. Además, la solución copilotada facilita abandonar el enfoque puramente reactivo para avanzar hacia una estrategia preventiva.

Cuando se detecta un indicador de compromiso (IoC), el sistema distribuye automáticamente esa información a todas las herramientas de protección de la organización para bloquear de inmediato posibles accesos o ataques, acelerando la contención del incidente.

El analista humano sigue siendo insustituible

Aunque la IA resulta fundamental para procesar grandes volúmenes de datos y evitar errores por saturación, Evolutio insiste en que el analista humano es insustituible. Es el profesional quien aporta el contexto del negocio, el marco regulatorio y las prioridades de la organización, además de que se encarga de entrenar y guiar a la herramienta para que sus resultados sean útiles y alineados con las necesidades reales.

La responsabilidad última de la toma de decisiones seguirá recayendo en las personas, remarca la compañía.

Resultados medibles y evolución hacia el SOC autónomo

En el SOC de Evolutio, que presta servicio 24×7 tanto al sector público como al privado, la combinación de IA, automatización y orquestación permitió gestionar más de 23.520 alertas en 2025, con una reducción del 40% en el volumen total. Para 2026, la previsión es disminuir otro 30% adicional, liberando a los analistas para centrarse en incidentes de mayor valor para el cliente.

Este avance se apoya en el AI Hub de la compañía, desde el que se impulsa un ecosistema de agentes de IA orientado a su futura orquestación inteligente. Según resalta Sanz, Evolutio ha dado un paso decisivo hacia un SOC autónomo y una operación asistida por agentes de IA, un modelo que ya genera resultados tangibles y seguirá evolucionando hacia mayores niveles de automatización y eficiencia.

«La IA mejora la anticipación de amenazas, la velocidad de reacción y la eficacia general», concluye Ricardo Sanz, advirtiendo de que, frente a ciberdelincuentes que ya utilizan estas tecnologías, «las defensas no pueden quedarse atrás».

SilverFox apunta al fabricante japonés con cadena BYOVD de 3 conductores y ValleyRAT – CYBERDEFENSA.MX

El grupo chino de cibercrimen conocido como Zorro plateado Se ha observado el uso de nuevos controladores como parte de ataques BYOVD (traiga su propio controlador vulnerable) dirigidos a una organización japonesa en el sector de fabricación industrial para, en última instancia, entregar ValleyRAT (también conocido como Winos 4.0) para acceso remoto persistente.

«En esta campaña, el grupo combina nuevos abusos de controladores vulnerables, abusos recientemente observados de aplicaciones legítimas para descarga de DLL, evasión de defensa y mecanismos de recuperación en capas para mantener ValleyRAT en funcionamiento», dijeron los investigadores de Cato Networks Shani Kurtzberg, Tomer Pugach, Dr. Guy Waizel, Zohar Buber, Idan Tarab y Shani Kurtzberg. dicho en un análisis.

La cadena de ataque comienza con un señuelo de phishing con tema de factura que utiliza contenido controlado por el atacante alojado en servicios legítimos de QQ y Tencent Cloud para activar una cadena de carga lateral de DLL a través de un archivo ZIP que allana el camino para la implementación de ValleyRAT, no sin antes aprovechar la técnica BYOVD para obtener acceso al kernel y afectar los controles de seguridad en el host comprometido para evadir la detección.

El archivo ZIP contiene un descargador ejecutable que recupera los componentes de la siguiente etapa necesarios para la carga lateral de DLL desde una infraestructura Tencent Cloud controlada por un atacante.

Si bien Silver Fox ha aprovechado anteriormente este método utilizando los controladores legítimos pero vulnerables «amsdk.sys» y «wsftprm.sys», la última campaña marca el uso de otros dos controladores: «BootRepair.sys» y «EnPortv.sys», que no han sido informados públicamente en relación con oleadas de ataques anteriores.

Ciberseguridad

Específicamente, la DLL maliciosa («PDFCORE8.dll») descargada por «ConvertToPDF.exe» o «PDFDirect.exe» incorpora «BootRepair.sys», «EnPortv.sys» y wsftprm.sys», convirtiendo el malware en un marco BYOVD modular de tres controladores para la evasión de defensa. Ambos archivos binarios legítimos están asociados con Zeon Corporation.

La idea detrás de la incorporación de tres controladores diferentes es garantizar la resiliencia operativa en todos los entornos y convertir la implementación de BYOVD en un sistema plug-and-play que permita a los operadores intercambiar los controladores y reemplazarlos con otras opciones manteniendo intacto el resto del flujo de trabajo.

Además de eso, el malware utiliza el desenganche NTDLL para eliminar los ganchos en línea del modo de usuario colocados por el software de seguridad de endpoints para controlar la actividad de la API nativa de Windows.

«El malware integra Bring Your Own Vulnerable Driver (BYOVD), carga lateral de DLL, desconexión de NTDLL, inyección de procesos, almacenamiento de carga útil basado en el registro y dos mecanismos de recuperación independientes para afectar los controles de seguridad y mantener la ejecución», dijeron los investigadores.

El cargador de DLL, que actúa como un marco de ejecución autónomo, también es responsable de desencadenar un script de vigilancia por lotes que garantiza la persistencia mediante una tarea programada y se comunica con un servidor externo («43.128.26[.]132») para recuperar el código shell que se inyecta en un nuevo proceso «svchost.exe» usando una técnica llamada secuestro de contexto de hilo.

El implante de etapa final resultante es ValleyRAT, una variante de Gh0st RAT que ofrece funcionalidad de acceso remoto, incluida comunicación de comando y control (C2), ejecución de tareas y capacidades adicionales posteriores al compromiso.

Un aspecto definitorio de la secuencia de ataque es su diseño de doble vigilancia que garantiza la recuperación de la ejecución. Combina una rutina interna que monitorea la carga útil inyectada con el script de vigilancia externo antes mencionado que monitorea el cargador detrás de la creación de esa carga útil.

Este enfoque doble significa que la terminación de un componente por sí solo puede no neutralizar completamente la intrusión. Si la carga útil inyectada sale, el cargador la recrea. Si el cargador se termina, el script de vigilancia entra en acción para reiniciarlo.

Ciberseguridad

«Este diseño en capas aumenta la resiliencia porque los defensores deben interrumpir ambos componentes y evitar que cualquiera de ellos restaure la otra etapa», dijo Cato.

«La arquitectura de recuperación también refuerza la modularidad observada en toda la muestra. La implementación del controlador, la terminación del proceso de seguridad, la inyección, el monitoreo de la carga útil y la recuperación del cargador se implementan como componentes coordinados en lugar de técnicas aisladas».

La revelación se produce mientras Silver Fox continúa refinando y ampliando activamente su arsenal con nuevas herramientas, como Atlas RAT (también conocido como AtlasCross RAT), RomulusLoader y SilentRunLoader, incluso cuando el grupo utiliza señuelos con temas fiscales para ofrecer Gh0st RAT y DCRat.

En un informe publicado esta semana, una empresa de ciberseguridad de Corea del Sur dijo que su búsqueda retrospectiva de 180 días del corpus VirusTotal identificó 146 muestras únicas de Atlas RAT que abarcan seis versiones de PDB, dos nombres de usuario de entornos de desarrollo y 27 linajes heurísticos.

«Se observa que tal escala y diversidad son inconsistentes con la gestión por parte de un solo operador, lo que plantea la posibilidad de que el malware haya sido desarrollado comercialmente o distribuido de forma privada», dijo la compañía. dicho. «Sin embargo, el vínculo con Silver Fox sólo se ha sugerido basándose en pruebas circunstanciales, y no hay pruebas suficientes para determinar de manera concluyente que son el mismo operador».

AI-Powered Hacking, 370 Chrome Flaws, SonicWall Attacks, DNS Hijacking + 22 More Stories – CYBERDEFENSA.MX

A lot of security still comes down to trusting the wrong screen.

This week, that screen might be a login page, an install guide, a recruiter call, or a familiar service behaving slightly wrong. Behind it: reused credentials, exposed systems, quiet loaders, abused trust, and exploit paths that should have been harder.

Some defenses improved. The loose parts still got found first. Anyway, here’s the mess.

The threats change every week. Subscribe, and we’ll alert you when each new ThreatsDay Bulletin is out.

  1. Phishing delivers XWorm

    A cybercrime group known as xplogs22 has been observed targeting Russia and other CIS countries with phishing emails that deliver Xworm. The group, per F6, is believed to have been active since November 2023. Prior attacks mounted by the threat actors leveraged Formbook and Snake Keylogger, before switching to XWorm around July 2025. In recent months, Russian customers of the banking sector have also been targeted by an Android trojan called LunaSpy as part of social engineering attacks. LunaSpy can capture camera streams, record audio and the screen, and collect sensitive data. The malware is disguised as an antivirus application to evade detection.

Most failures stay quiet until someone relies on them.

A login works. A partner is trusted. A tool behaves as expected. Then one assumption turns out to be doing all the security work.

That is the part worth checking before next week finds it first.

Sabemos cómo proteger a nuestras tropas de los ataques a las telecomunicaciones. Simplemente no lo estamos haciendo.

A medida que se intensifica la lucha con Irán, la revelación de principios de este mes, informado por primera vez por The Financial Times – que Irán esté atacando al personal militar estadounidense a través de sus teléfonos inteligentes – no debería sorprendernos. La guerra en Ucrania ha proporcionado numerosas historias tanto de ucranio y ruso Soldados asesinados cuando sus teléfonos móviles revelaron su ubicación. Y, sin embargo, es probable que los militares estadounidenses en Medio Oriente sigan usando sus teléfonos celulares, tal como lo hacen los soldados ucranianos y rusos en Europa.

Lo sé, porque hace una generación, en la guerra de Irak, yo era sargento de comunicaciones de las Fuerzas Especiales del Ejército, con la tarea de mantener a mi equipo en contacto con el mando. Llevaba más de 100 libras de equipo de radio en mi mochila, pero también siempre llevaba un teléfono móvil en el bolsillo. A pesar de decenas de miles de dólares en equipos de comunicaciones, lo que sabía que siempre funcionaría cada vez que lo encendía era mi teléfono celular.

Los teléfonos móviles no han hecho más que mejorar desde entonces y su adopción (incluida la adopción militar) se ha ampliado. La telefonía móvil comercial está en casi todas partes, es fiable y está integrada en nuestras vidas. Incluso los altos funcionarios estadounidenses (que tienen equipos dedicados a transportar equipos de comunicaciones clasificados) se han metido en problemas al utilizar sus teléfonos inteligentes personales para comunicaciones confidenciales.

La guerra moderna, al igual que el resto de la vida moderna, se ejecuta en redes celulares comerciales, que funcionan muy bien pero que nuestros adversarios ponen en peligro fácilmente. Moscú aprendió esto cuando Ucrania pilotó drones en lo profundo de Rusia, utilizando las propias redes celulares de Rusia para hacer estallar. miles de millones de dólares de aviones militares. Pero Rusia no puede cerrar permanentemente su red celular, como tampoco podemos lograr que nuestros soldados dejen de usar teléfonos celulares.

Los ataques a las telecomunicaciones de Irán no son particularmente nuevos ni inventivos. El conocimiento de los ataques de señalización SS7 utilizados por Irán existe desde hace décadas. Los miembros del Congreso de ambos partidos han hecho sonar la alarma repetidamente a lo largo de los años, y en 2024, un funcionario de la Agencia de Seguridad de Infraestructura y Ciberseguridad informó que “numeroso” Los intentos exitosos han robado datos de ubicación, monitoreado mensajes de voz y de texto, entregado software espía e influenciado a los votantes estadounidenses desde el extranjero a través de mensajes de texto.

Los ataques de señalización aprovechan los mensajes de máquina a máquina que utilizan las redes de telecomunicaciones para verificar que usted paga su factura, verificar su ubicación y enrutar sus llamadas, mensajes o tráfico web. La señalización ocurre en segundo plano, invisible para los usuarios, y ha conectado a operadores globales durante décadas; considérelo como un sistema privado exclusivo para telecomunicaciones. Los ingenieros de telecomunicaciones diseñaron los protocolos que permiten la señalización en una era en la que sólo un pequeño número de grandes empresas de telecomunicaciones podían unirse al sistema, y ​​el modelo de seguridad refleja ese legado. Hoy en día, miles de entidades tienen acceso, pero los protocolos de telecomunicaciones aún aceptan cualquiera de sus mensajes de señalización como legítimos.

El resultado es que un atacante con acceso a la red troncal de señalización global, ya sea a través de un contrato de arrendamiento comercial o de un operador comprometido, puede enviar mensajes que los operadores de todo el mundo consideran confiables. Esto les permite rastrear la ubicación de un objetivo en tiempo real, interceptar llamadas y mensajes de texto, usar números de teléfono falsos y negar el servicio. Para el miembro del servicio desplegado, esto significa que los adversarios pueden analizar rápidamente sus patrones diarios y cualquier cambio en ellos, sin instalar malware, enviar un enlace de phishing o dejar ningún rastro en su dispositivo.

Entonces, ¿qué hacer? Los ataques a las redes de telecomunicaciones son especialmente peligrosos porque los usuarios no pueden protegerse mediante mejores hábitos de seguridad o precaución. Incluso si desactivas el uso compartido de ubicación y pones tu teléfono en modo de bloqueo, tu teléfono aún tiene que conectarse a redes celulares para poder funcionar. El diseño en sí permite a los adversarios acceder a él de forma remota. La solución no requiere del individuo, sino de la industria, los legisladores y el Pentágono.

En primer lugar, la industria mundial de las telecomunicaciones debería reforzar el control sobre el acceso a la red arrendado a terceros mal examinados. Los organismos de normalización deberían exigir transparencia y salvaguardias para los arrendamientos comerciales para evitar que los operadores de vigilancia adquieran credenciales legítimas. Cuando los reguladores detectan un mal comportamiento, deben actuar con rapidez para poner fin a esos acuerdos.

En segundo lugar, el Congreso y los reguladores deberían presionar a las principales aerolíneas para que fortalezcan sus defensas. En este momento, tienen pocas razones para corregir sus vulnerabilidades. Todas las principales aerolíneas estadounidenses han sufrido incumplimiento tras incumplimiento sin enfrentar consecuencias reales. Para responsabilizarlos, los operadores deberían publicar auditorías de seguridad, informar sobre sus firewalls y someterse a pruebas de penetración anuales. Después de los ataques del gobierno chino con el “Tifón de la Sal” contra las principales empresas de telecomunicaciones estadounidenses, Los senadores Ron Wyden y Eric Schmitt exigió al gobierno obtener auditorías de ciberseguridad de los operadores. Los transportistas se negaron, una respuesta inaceptable ahora que se han perdido vidas porque la industria ignoró este problema.

En tercer lugar, el Departamento de Defensa debería equipar a nuestros miembros del servicio con un servicio celular más seguro. Los teléfonos móviles siempre estarán en el campo de batalla, y ninguna formación o procedimiento puede solucionar un problema que no requiere software espía ni error del usuario para explotarlo. Las tecnologías innovadoras pueden abordar esta vulnerabilidad, pero como he previamente llamadonuestros soldados no pueden usarlos porque el Pentágono asegura el servicio celular a través de un contrato general de diez años, Espiral 4, que se renovó por última vez en 2024. La próxima oportunidad de cambiar a algo mejor no llegará hasta 2034.

Esta era de guerra conectada con adversarios técnicamente capacitados como Irán, Rusia y China hace que las vulnerabilidades de la infraestructura de telecomunicaciones sean una cuestión de vida o muerte. Sabemos esto desde hace décadas y la industria, el Congreso y el Pentágono pueden solucionarlo. Conozco la comodidad y el peligro de ese teléfono en mi bolsillo de carga, y debemos proteger la red de la que depende esta generación de soldados.

Juan Doyle

Escrito por John Doyle

John Doyle es el fundador y director ejecutivo de Cape, el operador de telefonía móvil que prioriza la privacidad.

Falla de Azure Cosmos DB expuesta en clave de plataforma que podría acceder a cualquier base de datos – CYBERDEFENSA.MX

Una vulnerabilidad ahora parcheada en Azure Cosmos DB podría haber permitido que un atacante escapara del entorno limitado de consultas Gremlin del servicio y obtuviera acceso completo de lectura y escritura a las bases de datos de todos los inquilinos de los clientes, según Wiz.

Fenómenoque nombró en código la cadena CosmosEscapedijo que la cadena de exploits comenzó con una consulta diseñada contra una base de datos Gremlin controlada por el atacante. A partir de ahí, la ejecución de código en una puerta de enlace multiinquilino expuso un secreto de firma para toda la plataforma y un directorio de cuentas regional, lo que permitió a los investigadores localizar un objetivo y recuperar su clave de cuenta principal.

Microsoft bloqueó el punto de entrada vulnerable de Gremlin dentro de las 48 horas posteriores al informe de noviembre de 2025. Wiz dijo que Microsoft completó la solución a largo plazo en todas las regiones en julio de 2026 y eliminó la clave para toda la plataforma.

«Apreciamos el trabajo de Wiz al identificar e informar este problema mediante la divulgación coordinada de vulnerabilidades», dijo un portavoz de Microsoft a The Hacker News. «Hemos abordado completamente el problema y no encontramos evidencia de impacto en el cliente según nuestras investigaciones. Continuamos invirtiendo en mejoras de seguridad adicionales en toda la plataforma».

Microsoft dijo que su revisión no encontró actividad no autorizada fuera de las pruebas de los investigadores. Dijo que no se accedió a los datos del cliente y que no se requiere ninguna acción del cliente.

The Hacker News también se comunicó con Wiz para aclarar los requisitos previos del exploit y el alcance probado. Esta historia se actualizará con cualquier respuesta.

Ciberseguridad

La cadena publicada comienza con una base de datos Gremlin controlada por el atacante y las credenciales de esa cuenta, no con acceso a una base de datos de la víctima.

Guía de conexión actual de Microsoft requiere un host de cuenta, una base de datos, una ruta de gráfico y una clave principal antes de que un cliente pueda enviar consultas de Gremlin. Wiz no ha publicado si el exploit requería algo más allá de ese punto de partida.

De acuerdo a Informe técnico de Wizel motor Gremlin personalizado de Cosmos DB traduce las consultas de Gremlin a código .NET y las ejecuta dentro de un entorno restringido. Wiz dijo que las restricciones no tuvieron en cuenta la reflexión de .NET, lo que permitió a los investigadores crear primitivas de lectura y escritura de archivos antes de alcanzar la ejecución de código arbitrario.

La divulgación pública muestra el resultado de una consulta diseñada que ejecutó el comando de nombre de host en el backend de Cosmos DB, pero no la consulta en sí. Los investigadores dijeron que presentarán la cadena completa en una Sesión informativa de Black Hat USA el 6 de agosto.

La ejecución del código aterrizó en un componente que Wiz llama DB Gateway, que ejecuta consultas de clientes en clústeres multiinquilino de Azure Service Fabric. Las bases de datos de los clientes no se almacenaban en esos clústeres, pero la puerta de enlace podía recuperar la clave principal de una cuenta de Cosmos DB solicitada. documentación de microsoft dice que la clave principal de una cuenta de Cosmos DB otorga control total sobre todos los recursos de esa cuenta.

Las credenciales disponibles para la puerta de enlace también proporcionaron acceso a una clave de firma que Wiz denominó Cosmos Master Key. Wiz dijo que la clave de firma de la puerta de enlace podría recuperar la clave principal de cualquier cuenta entre inquilinos, regiones y las API de SQL, MongoDB, Cassandra y Gremlin.

El mismo secreto abrió una base de datos regional llamada Config Store, descrita por Wiz como un directorio que contiene nombres de cuentas de Cosmos DB, identificadores de suscripción y inquilino, configuraciones de red y etiquetas. Un atacante podría usarlo para encontrar las cuentas de una organización específica y luego solicitar sus claves principales.

Ciberseguridad

Wiz dijo que la cadena también podría llegar a cuentas privadas y aisladas de la red porque la puerta de enlace comprometida imponía esos límites de la red desde dentro del servicio. El acceso de escritura de los investigadores a Config Store sugirió que la configuración de red también podría cambiarse, aunque el informe no dice que lo demostraron con la cuenta de otro cliente.

documentación de microsoft dice que los datos de los mensajes de Teams permanecen en Cosmos DB, mientras que un Puesto de ingeniería de Microsoft. dice que Copilot almacena allí las consultas de los usuarios y los historiales de conversaciones. Wiz dijo que las bases de datos que respaldan esos productos eran potencialmente accesibles, pero no informó haber accedido a sus datos.

El registro público no dice cuándo el motor vulnerable y la ruta de la clave de firma entraron en producción o qué período cubrió la revisión del registro de Microsoft. Por lo tanto, se desconoce la duración de la posible exposición, aunque desde entonces se ha cerrado el camino conocido.

La divulgación no incluye ningún identificador CVE ni puntuación de gravedad. CosmosEscape está técnicamente separado de las fallas de ChaosDB y CosMiss reveladas en 2021 y 2022, que involucraron la función Jupyter Notebook de Cosmos DB.

La red se ha convertido en el plano de control de la seguridad de la IA – CYBERDEFENSA.MX

Los firewalls de red son los caballos de batalla de la ciberseguridad moderna. Se confía en ellos para proteger la red, bloquear el tráfico malicioso y prevenir intrusiones y violaciones. Y durante décadas, los equipos de seguridad de redes han creado controles en torno a un modelo relativamente estable: los usuarios se conectan a las aplicaciones, las aplicaciones intercambian datos y las herramientas de seguridad inspeccionan paquetes, protocolos y destinos. Los cortafuegos se volvieron excepcionalmente buenos para comprender hacia dónde se dirigía el tráfico y si debía permitirse.

Pero así como la IA está remodelando todos los aspectos del mundo empresarial, también ha tenido un impacto monumental en la forma en que los equipos de seguridad ven el tráfico de la red y el firewall.

La IA está impulsando nuevas dinámicas de red que las políticas de seguridad tradicionales nunca fueron diseñadas para gobernar. Los empleados, las aplicaciones y los agentes envían indicaciones, llaman a modelos, se conectan a servicios y desencadenan acciones en todo el entorno, actividad que la mayoría de los firewalls no pueden ver, y mucho menos comprender. Los agentes de IA interactúan con servicios externos, recuperan información, ejecutan acciones y se comunican cada vez más con otros agentes de forma autónoma.

Reinventando el firewall para la era de la IA

La red es el centro central para el uso de la IA y el único punto de control donde se puede proteger en tiempo real. Y esta nueva realidad exige un nuevo tipo de seguridad de red basada en la IA y diseñada para proteger su red del siempre dinámico panorama de amenazas actual.

Estamos presentando el primero de la industria Cortafuegos de red de IA para ofrecer seguridad de IA integral a nivel de red que proteja el uso de IA de los empleados, las aplicaciones de IA y los agentes de IA directamente desde los firewalls que las organizaciones ya ejecutan. El AI Network Firewall está completamente integrado en Check Point Avión de defensa AIconvirtiendo el firewall existente en una capa de aplicación consciente de la intención para detectar, inspeccionar y controlar la actividad de IA en toda la empresa, incluidas todas las redes, nubes, sucursales y centros de datos de IA.

Abordar la brecha de visibilidad en la empresa de IA

El desafío que enfrentan las organizaciones hoy en día es doble: no sólo se está adoptando rápidamente la IA, sino que también ha cambiado fundamentalmente la naturaleza de la actividad de la red. Los controles de seguridad tradicionales fueron diseñados para inspeccionar conexiones, aplicaciones y flujos de tráfico. Pueden identificar hacia dónde se dirige el tráfico y si se debe permitir una conexión, pero nunca fueron creados para comprender el contexto y la intención detrás de las interacciones de IA.

Esta brecha de visibilidad es un problema creciente. Los empleados envían indicaciones a plataformas de IA generativa, las aplicaciones realizan llamadas modelo entre bastidores y los agentes autónomos se comunican cada vez más con otros sistemas y servicios sin participación humana. Gran parte de esta actividad atraviesa la red empresarial, pero los firewalls convencionales no pueden inspeccionar un mensaje, determinar si se está expuesta información confidencial, controlar las interacciones entre agentes o identificar actividades maliciosas impulsadas por la IA.

Nuestra respuesta a este desafío es una evolución del propio firewall. Para proteger la empresa de IA, los controles de seguridad deben ir más allá de la inspección del tráfico y ser conscientes de la intención. Al comprender indicaciones, interacciones de modelos, cargas de archivos, llamadas API y comportamiento de los agentes en tiempo real, un AI Network Firewall proporciona la visibilidad y el control que las organizaciones necesitan para adoptar la IA a escala de forma segura.

En lugar de tratar la IA como una pila de tecnología aislada, incorpora la gobernanza directamente en el punto de control de la red que ya se encuentra en el camino de la actividad empresarial. Esto permite a los equipos de seguridad prevenir ataques de inyección rápida, detener la filtración de datos, detectar abusos de API, gobernar servidores MCP y mantener una supervisión centralizada del uso de IA entre empleados, aplicaciones y agentes autónomos.

Seguridad que funciona a la velocidad de la IA

La velocidad a la que se está adoptando la IA está creando un segundo desafío: la complejidad operativa. Los equipos de seguridad se esfuerzan por seguir el ritmo de un flujo constante de nuevas aplicaciones de IA, requisitos comerciales cambiantes y amenazas emergentes. Las operaciones de seguridad tradicionales a menudo dependen de traducir las solicitudes comerciales en políticas técnicas, coordinar manualmente los cambios en múltiples sistemas y mantener la coherencia en entornos dispares. A la velocidad de la IA, ese enfoque se vuelve cada vez más insostenible.

Aquí es donde la inteligencia debe extenderse más allá de la aplicación de la ley y abarcar las operaciones. La seguridad de la IA moderna requiere plataformas que puedan simplificar la creación de políticas, automatizar el análisis y la corrección, e integrarse directamente con el contexto empresarial que las organizaciones ya han establecido. La gestión de políticas en lenguaje humano, el análisis de eventos automatizado y la orquestación de agentes permiten a los equipos de seguridad responder más rápido y, al mismo tiempo, reducir el riesgo de error humano.

En lugar de duplicar políticas en múltiples herramientas, las organizaciones pueden aprovechar etiquetas, etiquetas, identidades y clasificaciones de activos existentes en todo su ecosistema tecnológico para aplicar un modelo de control de acceso único y consistente. El resultado es una mayor eficiencia, menos errores operativos y una mayor alineación entre los objetivos de seguridad y las prioridades comerciales.

Escalando la seguridad en toda la empresa moderna

El desafío final es la escala. Los entornos empresariales están más distribuidos que nunca y abarcan centros de datos, nubes públicas, sucursales, implementaciones de SD-WAN, arquitecturas SASE y la propia infraestructura de IA. Los equipos de seguridad deben proteger esta creciente huella manteniendo al mismo tiempo la seguridad que prioriza la prevención, minimizando el tiempo de inactividad y evitando cuellos de botella operativos.

Un firewall de IA consciente de la intención proporciona la base para una seguridad consistente en todos los entornos. A través de la administración centralizada, la aplicación de políticas unificadas, las operaciones automatizadas del ciclo de vida y el monitoreo continuo, las organizaciones pueden extender el mismo nivel de visibilidad, control y protección en toda su infraestructura. Las operaciones de seguridad se vuelven más fáciles de administrar a medida que los entornos crecen, mientras que las políticas siguen siendo consistentes y auditables independientemente de dónde residan las cargas de trabajo de IA o los usuarios.

Proteger lo que viene después: IA, inteligencia y confianza

La próxima generación de firewalls no se limitará a proteger las conexiones. Comprenderán las interacciones de la IA. Dirigida por nuestro nuevo AI Network Firewall, esta capa de seguridad identificará indicaciones, modelará llamadas, solicitudes de agentes y flujos de trabajo impulsados ​​por IA, aplicará políticas dinámicamente basadas en el contexto empresarial y la intención de seguridad, y llevará la gobernanza directamente a la infraestructura de la que ya dependen las organizaciones para proteger sus redes.

En última instancia, el valor no es sólo una mayor seguridad. Está permitiendo a las organizaciones adoptar la IA con confianza y por completo, sin riesgos innecesarios. Los empleados pueden innovar, los desarrolladores pueden crear aplicaciones basadas en inteligencia artificial y los agentes pueden automatizar procesos comerciales, todo ello bajo modelos de gobernanza que brindan visibilidad, responsabilidad y protección.

En una era en la que la IA está transformando la forma en que se realiza el trabajo, el firewall debe transformarse con ella. La red se está convirtiendo en algo más que una capa de transporte. Se está convirtiendo en el plano de control de la seguridad de la IA.

Y las organizaciones que reconozcan este cambio primero estarán en mejor posición para adoptar la IA de forma segura y a escala.

Nota: Este artículo ha sido escrito y contribuido por Aviv Abramovich, vicepresidente de gestión de productos y seguridad de red de Check Point Software.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.