Un proveedor de Iberdrola sufre una brecha de datos que afecta a 150.000 clientes de la energética – CYBERDEFENSA.MX

Zirconite de Negocios, socio comercial autorizado de Iberdrola, habría sufrido una brecha de seguridad y su consiguiente filtración de datos.

El actor de amenazas ha filtrado alrededor de 153.000 registros vinculados a contratos de electricidad y gas gestionados por este socio, que asegura en su página web que se trata de «el primer colaborador de Iberdrola en Cataluña, Aragón, las islas Baleares y Canarias» «ser el principal colaborador de Iberdrola en la zona centro». Estos contratos corresponderían tanto a clientes actuales de Iberdrola como de otros que lo fueron en algún momento pasado, con lo que se da la circunstancia de que consumidores que actualmente no tienen vinculación con la energética pudieran también encontrarse entre las víctimas de esta exfiltración de información. 

Los detalles expuestos abarcan múltiples dimensiones de la relación contractual con los clientes. En primer lugar, se incluyen identificadores personales como nombre completo, NIF o CIF del titular del contrato y DNI del firmante. A esto se suman datos de contacto como correo electrónico, número de teléfono y ubicación (ciudad o población). 

También hay información detallada sobre los suministros energéticos, como los códigos CUPS (el identificador único de cada punto de suministro), la tarifa contratada, el tipo de contrato, la potencia eléctrica (en varios tramos), así como indicadores económicos como el total de compra o de venta asociados a cada operación. También se incluyen referencias internas como NUMTARIFA, TIPOTARIFA o TIPOCONTRATO, además de fechas de alta y baja de los servicios.

Uno de los aspectos más sensibles de la filtración es la presencia de datos financieros, incluyendo referencias a cuentas bancarias utilizadas para la domiciliación de pagos. Este tipo de información, combinada con datos personales, aumenta considerablemente el riesgo de fraude posterior por parte de otros ciberdelincuentes.

Pero la cosa no se queda ahí. El atacante, apodado _pytambién se habría hecho con detalles internos de la operativa comercial. Se incluyen campos relacionados con el canal de venta, el agente que gestionó el contrato, comentarios asociados a llamadas, estado de la comercialización, incidencias y cierres de operaciones. Incluso aparecen referencias a sistemas internos (refintranet, empresa_saintranet) y a procesos de replicación de datos.

Especialmente preocupante es la existencia de indicadores que apuntan a la presencia de material adicional vinculado a los contratos. Campos como HAYARCHIVOS sugieren la existencia de documentos adjuntos –probablemente contratos firmados en PDF–, mientras que HAYAUDIOS, FOTOLLAMADOR y NOMBRELLAMADOR indican que el sistema almacenaría grabaciones de llamadas de verificación y posibles imágenes asociadas al proceso comercial

Este tipo de prácticas es habitual en el sector energético en España, donde las grabaciones sirven como prueba de consentimiento en cambios de compañía o condiciones contractuales.

Cerrar la brecha de aprobación en la tecnología publicitaria de la era de la IA – CYBERDEFENSA.MX

Una única etiqueta de marketing aprobada puede cargar silenciosamente código de terceros que su equipo de seguridad nunca ha visto, otorgando acceso completo a sus formularios, datos de clientes y páginas de pago.

Este seminario web bajo demanda revela cómo se forma esta brecha de aprobación y le brinda a su equipo el plan para cerrarla antes de que un auditor, regulador o atacante la encuentre primero.

La realidad de la brecha de aprobación

Es un patrón que todo equipo de seguridad y TI reconoce:

Ejecutaste la revisión de seguridad. Aprobaste al proveedor. Seguiste adelante.

Pero la etiqueta de marketing que usted firmó rara vez permanece igual que la etiqueta que se ejecuta en los navegadores de sus usuarios. Un proveedor aprobado carga a otro. Éste carga más y, en unos pocos saltos, su sitio ejecuta scripts de terceros que nadie de su equipo ha examinado jamás. Debido a que se ejecutan en el lado del cliente, tienen el mismo acceso a sus formularios, campos de pago y datos del cliente que el código que escribieron sus propios ingenieros.

Esta es la brecha de aprobación: la distancia entre lo que la seguridad aprobó y lo que realmente se está ejecutando en su sitio en este momento.

Dos lados de la misma mesa: Reflectiz y Taboola

Este no es sólo un problema de los anunciantes; es un desafío que las plataformas de tecnología publicitaria responsables trabajan activamente para resolver. La plataforma de descubrimiento de contenido de Taboola llega a 600 millones de usuarios activos diarios en 9.000 socios editores, lo que significa que su propio código es precisamente el tipo de script de terceros que un equipo de seguridad necesita examinar antes de permitir que se acerque a una página de pago.

En este seminario web, el cofundador y director ejecutivo de Reflectiz, Idan Cohen, y el director de producto de Taboola, Omri Ariav, analizan el problema desde ambos lados de la mesa.

Ariav compara el código de Taboola con un invitado, uno que el anfitrión tiene derecho a observar: «Creemos que somos invitados en la página de inicio del editor o del anunciante. Y debemos comportarnos».

Pero también tiene claro que el buen comportamiento no es una promesa de una sola vez: «La aprobación inicial no es la línea de meta. Se necesita una forma continua de monitoreo, aislamiento y garantía de que cumplen con un buen estándar de seguridad. Una verificación no es suficiente».

Las cinco preguntas indispensables

Entonces, ¿cómo se cierra la brecha de aprobación? Empiece por establecer un listón alto para su cadena de suministro digital. Idan establece las cinco preguntas indispensables sobre tecnología publicitaria que debe hacerle a todos los proveedores de marketing y dice que deberían poder responderlas antes de que su código llegue a su sitio.

Como él dice: «Un proveedor que no puede responder las preguntas no es malicioso, pero no está supervisado, y no estarlo implica riesgo».

La primera es engañosamente simple: ¿qué otro código carga tu etiqueta y quién lo examinó? Idan repasa los cinco en la sesión. Pregúnteles hoy y la mayoría de los proveedores encontrarán al menos uno, lo que brindará a su equipo inteligencia de riesgos inmediata y procesable.

Por qué la IA está acelerando la amenaza

Esta visibilidad importa más que nunca. La tecnología publicitaria impulsada por IA genera nuevas integraciones, puntos finales y flujos de datos a la velocidad de la máquina, por lo que la aprobación que concedió el último trimestre describe una pila que ya no existe. Al mismo tiempo, la IA está haciendo que el abuso del navegador sea más barato, más rápido y accesible incluso para el atacante sin conocimientos técnicos.

Los datos respaldan esto. Según Reflectiz Informe sobre el estado de la exposición web 2026el 53% de las exposiciones al riesgo minorista se deben al uso excesivo de herramientas de seguimiento. Esto apunta a un problema estructural: cuando diferentes departamentos tienen diferentes prioridades, ¿quién tiene realmente la responsabilidad?

El marketing añade etiquetas rápidamente porque valora la velocidad. Seguridad revisa el código cuidadosamente porque valora la minuciosidad. Las subllamadas no reveladas que aparecen en la brecha entre esos dos enfoques no pertenecen a nadie, que es exactamente la razón por la que pasan por alto los cortafuegos, los WAF y la revisión de código en un momento dado. Un guión que estaba limpio en el momento de la aprobación puede cambiar al día siguiente.

La solución no es frenar el marketing ni tratar a la tecnología publicitaria como al enemigo. es para sumar visibilidad continua y profunda.

Con qué te irás

  • La cadena de terceros: Cómo una única etiqueta de marketing aprobada genera una cascada de scripts de terceros y de cuartos que su equipo de seguridad nunca revisó.
  • La aceleración de la IA: Por qué la tecnología publicitaria basada en IA está ampliando la superficie de ataque del lado del cliente más rápido de lo que pueden detectar las auditorías puntuales.
  • La realidad del cumplimiento: Dónde miran ahora primero los reguladores y cómo el RGPD, la CCPA y Requisitos PCI DSS 4.0.1 6.4.3 y 11.6.1 se aplican a los scripts del proveedor que ya se están ejecutando en su sitio.
  • El punto de referencia para la confianza: Cómo se verá la tecnología publicitaria transparente y orientada a la seguridad en 2026 y cómo saber cuál de sus proveedores cumple con los requisitos.
  • Su manual de estrategias de 3 pasos: Un marco práctico para inventariar, monitorear y gobernar su cadena de suministro web sin crear fricciones operativas.

¿Para quién es esto?

  • CISO y líderes en seguridad de aplicaciones que buscan eliminar los puntos ciegos del lado del cliente
  • Equipos de privacidad y cumplimiento navegando por mandatos en evolución
  • Líderes en tecnología digital y de marketing que desean implementar herramientas de forma segura y rápida.
  • Cualquier persona responsable de lo que se ejecuta en los sitios web de su organización.

Si su lista de proveedores aprobados ya no refleja lo que realmente se ejecuta en los navegadores de los usuarios, esta sesión es para usted.

Sus etiquetas de marketing ya están activas en sus páginas. ¿Sabes lo que realmente están haciendo ahora mismo?

No espere a que una auditoría fallida o una página de pago hojeada expongan la brecha.

Vea la sesión bajo demanda ahora

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Encontrado rápido, solucionado lento: la brecha que la cámara de compensación de IA debe cerrar

La orden ejecutiva centrada en la IA que el presidente Donald Trump firmó el mes pasado dio al Departamento del Tesoro, la Agencia de Seguridad Nacional y la Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) 30 días para establecer un nuevo «centro de compensación de ciberseguridad de IA». La fecha límite venció la semana pasada.

La cámara de compensación está destinada a coordinar el escaneo, el descubrimiento y la validación de vulnerabilidades de software en la infraestructura crítica y luego priorizar cómo se parchean y distribuyen esas vulnerabilidades.

Es el problema correcto a resolver. La pregunta ahora es si lo que se crea realmente lo solucionará.

El riesgo es que la urgencia produzca algo que parezca una cámara de compensación, pero que funcione como un comité: recopile información, convoque reuniones y luego se detenga cuando llegue la parte difícil.

Ir más allá del descubrimiento de errores es una misión crítica

Es contradictorio en un momento en el que el descubrimiento de vulnerabilidades asistido por IA avanza rápidamente, pero la parte difícil ya no es solo encontrar errores. Aquellos de nosotros que trabajamos en la intersección de la IA y la ciberseguridad sabemos dónde está el verdadero cuello de botella. HackerOne lo ha visto de primera mano como socio de lanzamiento en Parchear el planetala iniciativa de OpenAI para utilizar la IA para encontrar y corregir vulnerabilidades en software crítico de código abierto a escala de Internet. La lección que sustenta ese trabajo, e informada por más de una década de ejecución de programas de divulgación de vulnerabilidades, es consistente: las herramientas de inteligencia artificial pueden descubrir vulnerabilidades más rápido de lo que cualquiera puede actuar sobre ellas. Lo que queda atrás es todo lo que viene después del descubrimiento: decidir qué hallazgos son reales, evaluar la gravedad en contexto, escribir y probar una solución, y lograr que las personas responsables de mantener el código afectado acepten e implementen un parche.

Los revisores humanos experimentados con frecuencia no están de acuerdo con las calificaciones de gravedad asignadas por la IA, porque un modelo no puede ver el modelo de amenaza o el contexto operativo de un proyecto. Los proveedores de software, especialmente los muchos mantenedores voluntarios de código abierto de los que depende gran parte de la infraestructura digital actual, enfrentan una cola incesante: verificar la afirmación, evaluar la importancia, redactar el parche, coordinar la divulgación. La IA ha acelerado el volumen entrante sin acelerar aún igualmente la capacidad de nuestra gente y procesos para gestionarlo. Mejores herramientas de búsqueda de errores significan que encontrará más errores. Las mejoras que realmente importan son las que ayudan a los defensores a implementar parches y a implementarlos más rápido.

Esa lección debería estar en el centro de cómo se diseña la cámara de compensación.

Si la cámara de compensación se centra principalmente en la coordinación de escaneo, como enfatiza el texto de la orden ejecutiva, corre el riesgo de ampliar esa brecha en lugar de cerrarla. Un organismo que encuentra más vulnerabilidades pero no puede resolverlas no es una victoria en materia de seguridad. A escala nacional es un generador de backlog.

Sentar las bases para el éxito

La administración puede hacerlo bien, pero requiere construir la infraestructura correcta ahora, no superponerla más tarde.

La cámara de compensación necesita hacer más que escanear coordenadas. En realidad, es necesario clasificar los resultados. Su trabajo principal debería ser filtrar informes para identificar qué hallazgos son verdaderamente creíbles, explotables y con consecuencias para la infraestructura crítica. Utilizando estándares de validación compartidos y priorización basada en riesgos, se puede determinar qué justifica una respuesta nacional. De lo contrario, solo se está automatizando atrasos más grandes.

En segundo lugar, la cámara de compensación también necesita abordar algo más fundamental. Los defensores no tienen los recursos para responder a lo que se informa. Las vulnerabilidades en la infraestructura crítica a menudo residen en código de fuente abierta mantenido por pequeños equipos o individuos sin obligación formal de responder a las divulgaciones y con capacidad limitada para actuar rápidamente. La cámara de compensación debería trabajar con el Instituto Nacional de Estándares y Tecnología (NIST) para desarrollar pautas para los mantenedores de código abierto sobre la estructuración de repositorios y flujos de trabajo para acelerar la revisión e implementación de parches.

Estas pautas deben incluir cómo utilizar parches asistidos por IA y aclarar qué deben hacer los consumidores intermedios de código fuente abierto para ayudar a los mantenedores a abordar las vulnerabilidades. La política federal debería crear incentivos para que los usuarios intermedios compartan la responsabilidad de la remediación a través de financiación, apoyo de ingeniería, desarrollo de parches asistidos por IA y requisitos de adquisición que recompensen la participación en una respuesta coordinada a la vulnerabilidad.

En tercer lugar, la cámara de compensación debería tratar las listas de materiales de software (SBOM), los inventarios estructurados de los componentes que componen un producto de software, como infraestructura fundamental. Los SBOM son los que permiten rastrear dónde se encuentra un componente vulnerable a lo largo de la cadena de suministro. Sin ellos, los hallazgos validados no se corregirán lo suficientemente rápido a escala.

Por último, la cámara de compensación debería medir el éxito basándose en lo que se soluciona, no en lo que se descubre. Las agencias deben publicar datos sobre tasas de validación, tiempo de aplicación de parches, adopción de correcciones y clases recurrentes de vulnerabilidades. Estas métricas ayudan a los sistemas de inteligencia artificial, los proveedores de software y los formuladores de políticas a mejorar continuamente la forma en que se abordan las vulnerabilidades.

Lo más importante es que las agencias que defienden esta cámara de compensación deberían resistir la tentación de construir su modelo operativo desde cero. El sector privado y la comunidad de seguridad de código abierto tienen años de experiencia ejecutando exactamente el tipo de flujos de trabajo de admisión, clasificación y divulgación coordinada de vulnerabilidades que necesita la cámara de compensación. La orden ejecutiva exige sabiamente la colaboración voluntaria con la industria. Esa colaboración debe ser estructural, no consultiva, integrada en la forma en que opera la cámara de compensación desde el principio, no reforzada después de que la arquitectura ya esté establecida.

La cámara de compensación puede funcionar. Pero el desafío ya no es encontrar vulnerabilidades. Se trata de construir un sistema que pueda convertir los descubrimientos en acciones. Así es como se debe medir su éxito.

Ilona Cohen

Escrito por Ilona Cohen

Ilona Cohen es directora jurídica y directora de políticas de HackerOne, donde supervisa la función jurídica global de la empresa y lidera su trabajo de políticas públicas con gobiernos y reguladores. Anteriormente se desempeñó como abogada principal del presidente Barack Obama y consejera general de la Oficina de Administración y Presupuesto de la Casa Blanca, y fue directora jurídica y de cumplimiento de Aledade antes de unirse a HackerOne en 2022.

La brecha entre conciencia y resiliencia – CYBERDEFENSA.MX

Las organizaciones nunca han tenido mayor conciencia del riesgo cibernético. Sin embargo, convertir esa conciencia en resiliencia operativa nunca ha sido tan desafiante. El Evaluación de ciberseguridad de Bitdefender 2026 confirma que este es el caso, ya que los hallazgos de este año revelan una serie de contradicciones sorprendentes.

A continuación se muestran algunos ejemplos, basados ​​en una encuesta independiente realizada a 1200 profesionales de TI y ciberseguridad en seis países.

  1. TI y seguridad los líderes creen Tienen suficiente visibilidad sobre el uso de la IA de los empleados, mientras que muchos los practicantes de primera línea no están de acuerdo.
  2. Los equipos de seguridad comprenden la importancia de reducir la superficie de ataque, pero a menudo carecen de las habilidades, los recursos o la estrategia para hacerlo.
  3. La IA domina las conversaciones sobre ciberseguridad, pero en algunos casos desvía la atención de técnicas de ataque más frecuentes que ya causan daños importantes.
  4. Aunque las organizaciones dicen que reconocen la importancia de la transparencia después de una infracción, muchos profesionales todavía informan que se les presiona para permanecer en silencio, incluso si la infracción es denunciable.

En conjunto, estos hallazgos apuntan a una industria que lucha con una nueva realidad: la brecha entre conciencia y resiliencia.

La IA se ha convertido en la mayor prioridad y el mayor punto ciego

La inteligencia artificial se ha convertido rápidamente en parte de las operaciones comerciales cotidianas, ya sea que los equipos de seguridad lo hayan planificado o no. Sin embargo, la visibilidad de ese uso sigue siendo sorprendentemente inconsistente.

Mientras que el 51,8% de los encuestados cree que tiene visibilidad total del uso de IA autorizado y no autorizado, el 47,4% admite que tiene sólo una visibilidad parcial o nula de las herramientas de IA en la sombra o de las cuentas personales de IA que se utilizan para el trabajo.

La desconexión se vuelve aún más sorprendente cuando se compara el liderazgo con los profesionales. Casi el 58% de los directivos creen que tienen una visibilidad completa, mientras que sólo el 45,9% de los profesionales están de acuerdo.

La implicación: muchas organizaciones pueden estar tomando decisiones estratégicas basadas en una imagen incompleta de su exposición a la IA.

La mayoría está de acuerdo en que la reducción de la superficie de ataque es importante: pocos pueden lograrla

Reducir la exposición innecesaria se ha convertido en una de las prioridades más aceptadas de la ciberseguridad. En realidad hacerlo es otra cuestión.

Los encuestados identificaron el mantenimiento de políticas y excepciones más estrictas (38%), el miedo a interrumpir las operaciones comerciales (35,4%) y los recursos limitados (34,6%) como los mayores obstáculos para reducir la superficie de ataque. Otro 33,8% citó incertidumbre sobre qué herramientas legítimas necesitan realmente los usuarios individuales, y esa cifra aumentó al 48,8% entre las organizaciones estadounidenses.

El desafío no es convencer a nadie del valor de reducir la superficie de ataque; en cambio, se trata de encontrar una manera de hacerlo dinámicamente, sin interrumpir la productividad ni crear una carga operativa adicional.

La IA domina la atención y se ignoran las amenazas más frecuentes

En la evaluación de este año, los profesionales de la seguridad clasifican las amenazas relacionadas con la IA como sus tres principales preocupaciones en materia de ciberseguridad. Esto incluye: malware automutante (55,9%), filtración de datos públicos de LLM (53,5%) y técnicas de evasión impulsadas por IA (52,5%), todas calificadas como riesgos altos o extremos por los encuestados.

Sin embargo, la inteligencia sobre amenazas actual presenta un panorama más matizado.

En lugar de inventar técnicas de ataque completamente nuevas, los adversarios están utilizando en gran medida la IA para mejorar las técnicas existentes, como hacer que las campañas de phishing sean más convincentes, automatizar el reconocimiento y acelerar la ejecución de ataques.

Mientras tanto, uno de los métodos de ataque más frecuentes en la actualidad sigue recibiendo comparativamente poca atención.

Bitdefender Labs descubrió recientemente que el 84% de los ataques de alta gravedad aprovecharon las técnicas Living off the Land (LOTL) abusando de herramientas legítimas ya presentes dentro del entorno. Sin embargo, sólo uno de cada cinco encuestados clasificó los ataques LOTL entre sus tres principales preocupaciones.

Esto sugiere que, si bien la IA merece atención, las organizaciones no pueden permitirse el lujo de perder de vista las amenazas que ya tienen éxito en la actualidad.

La transparencia sigue siendo uno de los desafíos más difíciles de la ciberseguridad

Quizás el hallazgo más sorprendente de este año no tenga que ver con los atacantes en absoluto.

Se trata de cultura organizacional.

Más de la mitad (55,2%) de los encuestados que sufrieron una infracción durante los doce meses anteriores dicen que se les ordenó mantener el incidente confidencial a pesar de creer que las autoridades deberían haber sido notificadas.

La cifra se eleva al 68,6% en Estados Unidos.

Estos hallazgos plantean preguntas importantes sobre la gobernanza, el cumplimiento y la confianza. Responder eficazmente a un incidente cibernético ya no se mide únicamente por la recuperación técnica. Cada vez más, la resiliencia incluye transparencia, rendición de cuentas y confianza en la toma de decisiones cuando ocurren incidentes.

La conciencia ya no es suficiente

Tomado individualmente, cada hallazgo es interesante. En conjunto, revelan algo mucho más grande.

Las organizaciones comprenden los riesgos cibernéticos actuales mejor que nunca. Saben que la IA introduce una nueva exposición. Reconocen la importancia de reducir la superficie de ataque. Aprecian la necesidad de transparencia y resiliencia.

Lo que sigue siendo difícil es poner en práctica esa comprensión y al mismo tiempo equilibrar la productividad, la complejidad, el cumplimiento y los recursos limitados.

Ese es el verdadero desafío de definir la ciberseguridad en 2026.

Vea cómo se compara su organización

Para explorar los resultados completos, compare las tendencias regionales y compare su organización con 1200 profesionales de ciberseguridad en todo el mundo:

Porque las organizaciones mejor preparadas para las amenazas del mañana no se limitarán a comprender los riesgos: serán las que sepan cómo convertir esa comprensión en resiliencia.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

La brecha de seguridad de Vercel comenzó con malware disfrazado de trampas de Roblox

Los clientes de Vercel corren el riesgo de verse comprometidos después de que un atacante saltó a través de múltiples sistemas internos para robar credenciales y otros datos confidenciales, dijo la compañía en un boletín de seguridad Domingo.

El ataque, que no se originó en Vercel, muestra los peligros de las aplicaciones en la nube interconectadas y las integraciones SaaS con permisos demasiado privilegiados.

Un atacante atravesó sistemas y conexiones de terceros que los empleados dejaron expuestos antes de atacar a la empresa con sede en San Francisco que creó y mantiene Next.js y otras bibliotecas populares de código abierto.

Los investigadores de Hudson Rock dijeron que las semillas del ataque se plantaron en febrero cuando la computadora de un empleado de Context.ai fue infectado con el malware Lumma Stealer después de buscar exploits en juegos Roblox, un vector común para implementaciones de robo de información.

Cada una de las empresas atribuye al menos parte de la culpa del ataque al otro proveedor.

Context.ai dijo el domingo que la violación permitió al atacante acceder a su entorno AWS y tokens OAuth para algunos usuarios, incluido un token para el espacio de trabajo de Google de un empleado de Vercel cuenta. Vercel no es cliente de Context, pero el empleado de Vercel estaba usando Context AI Office Suite y le otorgó acceso completo, dijo la compañía de agentes de inteligencia artificial.

«El atacante utilizó ese acceso para apoderarse de la cuenta Vercel Google Workspace del empleado, lo que le permitió obtener acceso a algunos entornos y variables de entorno de Vercel que no estaban marcados como confidenciales», dijo Vercel en su boletín.

La compañía dijo que un número limitado de sus clientes se ven afectados y se les recomendó de inmediato que rotaran las credenciales. La compañía, que se negó a responder preguntas, no especificó a qué sistemas internos se accedió ni explicó completamente cómo el atacante obtuvo acceso a las credenciales de los clientes de Vercel.

El director ejecutivo de Vercel, Guillermo Rauch, dijo que los datos de los clientes almacenados por la empresa están completamente encriptados, pero el atacante obtuvo más acceso mediante enumeración o contando e inventariando variables específicas.

«Creemos que el grupo atacante es muy sofisticado y, sospecho firmemente, significativamente acelerado por la IA», dijo en un publicar en X. «Se movieron con una velocidad sorprendente y un conocimiento profundo de Vercel».

Un grupo de amenazas que se identifica como ShinyHunters asumió la responsabilidad del ataque en una publicación en Telegram y está intentando vender los datos robados, que, según afirman, incluyen claves de acceso, código fuente y bases de datos.

El atacante «es probablemente un impostor que intenta utilizar un nombre establecido para inflar su notoriedad», escribió Austin Larsen, analista principal de amenazas de Google Threat Intelligence, en un publicación en LinkedIn. «Independientemente del actor de amenaza involucrado, el riesgo de exposición es real».

Vercel también advirtió que el ataque a la aplicación Google Workspace OAuth de Context «fue objeto de un compromiso más amplio, que potencialmente afectó a sus cientos de usuarios en muchas organizaciones». Publicó indicadores de compromiso y alentó a los clientes a revisar registros de actividad, revisar y rotar variables que contienen secretos.

Context y Vercel dijeron que sus investigaciones separadas y coordinadas sobre el ataque con la ayuda de CrowdStrike y Mandiant siguen en marcha.

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

Tu MTTD se ve genial. Su brecha posterior a la alerta no – CYBERDEFENSA.MX

Anthropic restringió su modelo Mythos Preview la semana pasada después de que encontró y explotó de forma autónoma vulnerabilidades de día cero en todos los principales sistemas operativos y navegadores. Wendi Whitmore, de Palo Alto Networks, advirtió que capacidades similares están a semanas o meses de proliferar. El Informe sobre amenazas globales de 2026 de CrowdStrike sitúa el tiempo medio de inicio de los delitos electrónicos en 29 minutos. M-Trends 2026 de Mandiant muestra que los tiempos de transferencia del adversario se han reducido a 22 segundos.

La ofensiva es cada vez más rápida. La pregunta es dónde exactamente los defensores son lentos, porque no es donde sugieren la mayoría de los paneles de SOC.

Las herramientas de detección han mejorado sustancialmente. Las plataformas EDR, seguridad en la nube, seguridad del correo electrónico, identidad y SIEM se entregan con una lógica de detección incorporada que lleva el MTTD cerca de cero para técnicas conocidas. Esto es un progreso real y es el resultado de años de inversión en ingeniería de detección en toda la industria.

Pero cuando los adversarios operan en plazos medidos en segundos y minutos, la pregunta no es si las detecciones se realizan con la suficiente rapidez. Es lo que sucede entre que se activa la alerta y que alguien realmente la detecta.

La brecha posterior a la alerta

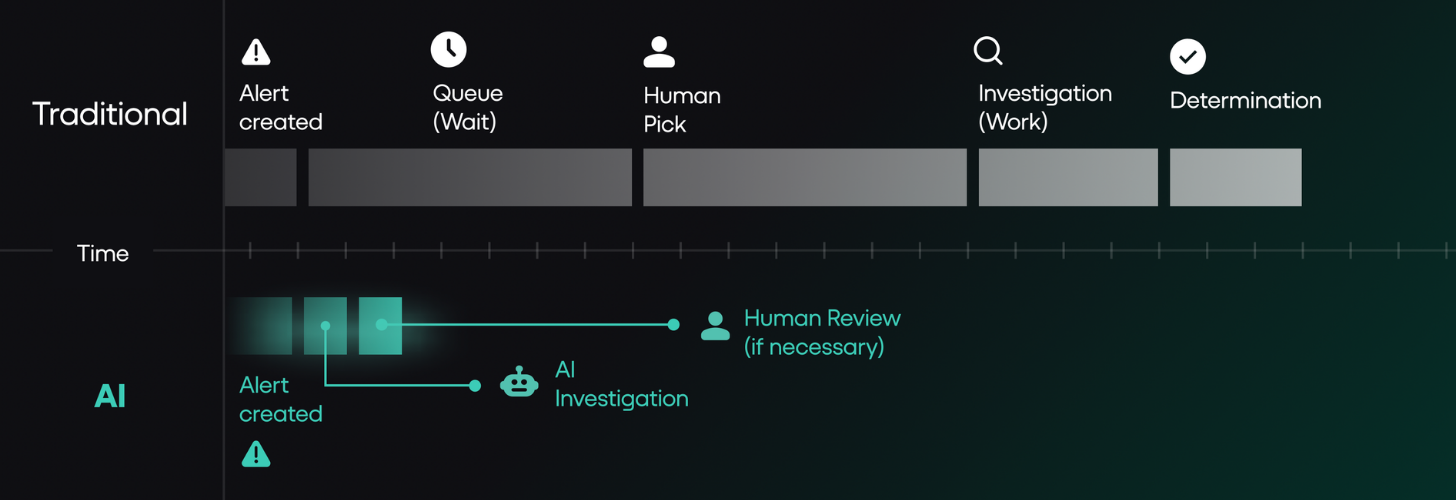
Después de que se activa la alerta, el reloj sigue corriendo. Un analista tiene que verlo, recogerlo, reunir el contexto de todo el conjunto, investigar, tomar una determinación e iniciar una respuesta. En la mayoría de los entornos SOC, esa secuencia es donde realmente vive la mayor parte de la ventana operativa del atacante.

El analista está a mitad de una investigación sobre otra cosa. La alerta entra en una cola. El contexto se distribuye en cuatro o cinco herramientas. La investigación en sí requiere consultar el SIEM, verificar los registros de identidad, obtener telemetría de los puntos finales y correlacionar los cronogramas. Para una investigación exhaustiva, una que resulte en una determinación defendible, no en un cierre visceral, son de 20 a 40 minutos de trabajo práctico, suponiendo que el analista comience de inmediato, lo que rara vez hace.

En una ventana de fuga de 29 minutos, la investigación aún no había comenzado cuando el atacante se movió lateralmente. En un traspaso de 22 segundos, es posible que la alerta todavía esté en la cola.

MTTD no captura nada de esto. Mide la rapidez con la que se activa la detección y, en ese frente, la industria ha logrado avances genuinos. Pero esa métrica se detiene en la alerta. No dice nada sobre cuánto duró realmente la ventana posterior a la alerta, cuántas alertas recibieron una investigación real versus un vistazo rápido, o cuántas se cerraron de forma masiva sin un análisis significativo. MTTD informa sobre la parte del problema en la que la industria ya ha logrado avances reales. La exposición posterior (la brecha de investigación posterior a la alerta) no se refleja en ninguna parte.

¿Qué cambia cuando la IA se encarga de la investigación?

Una investigación impulsada por IA no mejora la velocidad de detección. MTTD es una métrica de ingeniería de detección y sigue siendo la misma. Lo que la IA comprime es la línea de tiempo posterior a la alerta, que es exactamente donde vive la exposición real.

La cola desaparece. Cada alerta se investiga a medida que llega, independientemente de la gravedad o la hora del día. El ensamblaje del contexto que le tomó a un analista 15 minutos de cambio de pestañas ocurre en segundos. La investigación en sí (razonar a través de la evidencia, girar en función de los hallazgos y llegar a una determinación) se completa en minutos en lugar de una hora.

Esto es lo que construimos Profeta AI hacer. Investiga cada alerta con la profundidad y el razonamiento de un analista senior, a la velocidad de una máquina: planifica la investigación de forma dinámica, consulta las fuentes de datos relevantes y produce una conclusión transparente respaldada por evidencia. La brecha posterior a la alerta no existe en este modelo porque no hay cola ni tiempo de espera. Para los equipos que trabajan para lograr este punto de referencia, hemos publicado Pasos prácticos para reducir el tiempo de investigación a menos de dos minutos..

La misma restricción estructural se aplica al MDR. Los analistas de MDR enfrentan el mismo cuello de botella posterior a la alerta porque todavía están limitados por la capacidad de investigación humana. El cambio de la investigación humana subcontratada a la investigación con IA elimina ese límite por completo. cambiar lo que se vuelve medible sobre el rendimiento real de su SOC.

Las métricas que importan ahora

Una vez que la ventana post-alerta colapsa, las métricas de velocidad tradicionales dejan de ser los indicadores más informativos. El MTTI de dos minutos es significativo en el primer trimestre en el que lo informa. Después de eso, todo está en juego. La pregunta pasa de «¿qué tan rápido somos?» a «¿cuánto más fuerte se está volviendo nuestra postura de seguridad con el tiempo?»

Cuatro métricas capturan esto:

  1. Tasa de cobertura de la investigación. ¿Qué porcentaje del total de alertas recibe una investigación completa consistente en una línea completa de interrogatorio con pruebas? En un SOC tradicional, este número suele oscilar entre el 5 y el 15 por ciento. El resto se omite, se cierra de forma masiva o se ignora. En un SOC impulsado por IA, debería ser del 100 por ciento. Esta es la métrica más importante para comprender si su SOC realmente ve lo que sucede en su entorno.
  2. Cobertura de la superficie de detección. Cobertura de la técnica MITRE ATT&CK asignada a su biblioteca de detección, con brechas identificadas y rastreadas a lo largo del tiempo. Esto significa mapear continuamente la superficie de detección, identificar técnicas con cobertura débil o nula y marcar puntos únicos de falla o escenarios donde una sola regla de detección es lo único entre la organización y la ceguera total ante una técnica. Ingeniería de detección en un SOC impulsado por IA requiere repensar cómo se mantiene esta superficie.
  3. Velocidad de retroalimentación falsa positiva. ¿Con qué rapidez los resultados de la investigación influyen en el ajuste de la detección? En la mayoría de los SOC, este bucle se ejecuta en la memoria humana y en ciclos de revisión trimestrales. El objetivo es continuo: los resultados de la investigación deben fluir directamente hacia la optimización de la detección, la supresión del ruido y la mejora de la señal sin esperar una revisión programada.
  4. Tasa de creación de detección basada en la búsqueda. ¿Cuántas detecciones permanentes se crearon a partir de hallazgos de caza proactivos en comparación con la respuesta a incidentes? Esto mide si su programa de caza está ampliando su superficie de detección o simplemente genera informes. Las implementaciones más sólidas vinculan la búsqueda directamente con las brechas de detección en las que se ejecutan búsquedas basadas en hipótesis contra las técnicas con la cobertura más débil y luego se convierten los hallazgos confirmados en reglas de detección permanentes.

Estos las mediciones sólo importan una vez que la IA está realizando un trabajo de investigación realpero representan una visión fundamentalmente diferente del rendimiento del SOC que se orienta en torno a los resultados de seguridad en lugar del rendimiento operativo.

La revelación de Mythos cristalizó algo que la industria de la seguridad ya sabía pero no había interiorizado del todo: la IA está acelerando la ofensiva a un ritmo que hace insostenible la investigación a velocidad humana. La respuesta no es entrar en pánico por los exploits generados por la IA. Se trata de cerrar la brecha en la que los defensores son realmente lentos (la ventana de investigación posterior a la alerta) y comenzar a medir si esa brecha se está reduciendo.

Los equipos que pasen de informar sobre la velocidad de detección a informar sobre la cobertura de la investigación y la mejora de la detección tendrán una imagen más clara de su postura de riesgo real. Cuando los atacantes tienen IA trabajando para ellos, esa claridad importa.

La plataforma Agentic AI SOC de Prophet Security investiga cada alerta con la profundidad de un analista senior, optimiza continuamente las detecciones y ejecuta búsquedas de amenazas dirigidas contra brechas de cobertura. Visita Profeta Seguridad para ver cómo funciona.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Por qué el riesgo de terceros es la mayor brecha en la postura de seguridad de sus clientes – CYBERDEFENSA.MX

La próxima brecha importante que afecte a sus clientes probablemente no provendrá del interior de sus muros. Vendrá a través de un proveedor en el que confían, una herramienta SaaS a la que se inscribió su equipo financiero o un subcontratista que nadie en TI conoce. Ésa es la nueva superficie de ataque y la mayoría de las organizaciones no están preparadas para ello.

La nueva guía de Cynomi, Asegurar el perímetro moderno: el auge de la gestión de riesgos de tercerosargumenta que el TPRM ya no es una formalidad de cumplimiento. Es un desafío de seguridad de primera línea y una oportunidad de crecimiento definitoria para los MSP y MSSP que se adelantan a él.

El perímetro moderno se ha ampliado

Durante décadas, la estrategia de ciberseguridad giró en torno a un perímetro definido. Se implementaron firewalls, controles de terminales y sistemas de gestión de identidades para proteger los activos dentro de un límite conocido.

Esa frontera se ha disuelto.

Hoy en día, los datos de los clientes residen en aplicaciones SaaS de terceros, fluyen a través de las API de los proveedores y son procesados ​​por subcontratistas que los equipos internos de TI tal vez ni siquiera conocen. La seguridad ya no se limita a la infraestructura propia. Se extiende a través de un ecosistema interconectado de proveedores externos, y la responsabilidad que conlleva también se extiende allí.

El Informe de investigaciones de violaciones de datos de Verizon de 2025 encontró que terceros están involucrados en el 30% de las violaciones. El informe de IBM sobre el costo de una filtración de datos para 2025 sitúa el costo promedio de remediación de una filtración de terceros en 4,91 millones de dólares. La exposición a terceros se ha convertido en una característica central de las operaciones comerciales modernas, no en un caso límite.

Para los proveedores de servicios proactivos, este cambio crea una oportunidad sustancial. Las organizaciones que enfrentan crecientes amenazas de terceros buscan socios estratégicos que puedan poseer, optimizar y administrar continuamente todo el ciclo de vida de los riesgos de terceros. Los proveedores de servicios que asuman ese rol pueden introducir nuevas ofertas de servicios, brindar consultoría de mayor valor y establecerse como centrales para los programas de seguridad y cumplimiento de sus clientes.

De la casilla de verificación a la función de riesgo central

El enfoque tradicional del riesgo de los proveedores se basaba en cuestionarios anuales, hojas de cálculo y, ocasionalmente, correos electrónicos de seguimiento. Nunca fue suficiente y ahora es especialmente costoso.

Marcos regulatorios como CMMC, NIS2 y DORA han elevado el listón significativamente. El cumplimiento ahora requiere una supervisión demostrable y continua de los controles de terceros, no una instantánea de un momento dado de hace doce meses. Las juntas directivas están haciendo preguntas más difíciles sobre la exposición de los proveedores. Las aseguradoras cibernéticas están examinando la higiene de la cadena de suministro antes de redactar sus pólizas. Y los clientes que han visto a los competidores absorber las consecuencias del incumplimiento de un proveedor entienden que «no era nuestro sistema» no limita su responsabilidad.

El mercado está respondiendo en consecuencia. Se proyecta que el gasto global de TPRM crecerá de $8.3 mil millones en 2024 a $18.7 mil millones para 2030. Las organizaciones están tratando la supervisión de proveedores como una función de gobernanza, a la par de la respuesta a incidentes o la gestión de identidades, porque el costo de ignorarla se ha vuelto demasiado alto.

Para los proveedores de servicios, esa asignación presupuestaria es una señal clara. Los clientes buscan activamente socios que puedan poseer y gestionar la supervisión de proveedores como un servicio definido y continuo.

La ampliación del TPRM es donde la mayoría de los proveedores se quedan estancados

La mayoría de los MSP y MSSP reconocen la oportunidad. La vacilación se reduce a la entrega y, específicamente, a si el TPRM puede ejecutarse de manera rentable a escala.

La revisión de proveedores tradicional se basa en flujos de trabajo fragmentados y análisis manuales. Las evaluaciones personalizadas deben enviarse, rastrearse e interpretarse, y el riesgo debe estratificarse según las obligaciones específicas de cada cliente. Este trabajo suele recaer en consultores senior, lo que lo hace costoso y difícil de delegar.

Multiplicar este esfuerzo en una cartera de clientes con diferentes ecosistemas de proveedores, necesidades de cumplimiento y tolerancias al riesgo puede resultar insostenible. Es por eso que muchos proveedores ofrecen TPRM como un proyecto único en lugar de un servicio administrado recurrente.

Pero ahí también reside la oportunidad. cynomi Guía para asegurar el perímetro moderno describe cómo TPRM estructurado y basado en tecnología puede pasar de un compromiso de consultoría personalizado a una línea de servicios repetible y de alto margen que fortalece la retención de clientes, impulsa las ventas adicionales y posiciona a los proveedores de servicios como socios integrales en los programas de seguridad de sus clientes.

Convertir TPRM en un motor de ingresos

El riesgo de terceros es un tema de conversación que nunca se queda sin material.

Cada nuevo proveedor que incorpora un cliente crea una discusión sobre riesgos potenciales. Las actualizaciones regulatorias son razones naturales para revisar los programas de los proveedores, y cada filtración en las noticias que se remonta a un tercero refuerza lo que está en juego. La TPRM, bien hecha, mantiene a los proveedores de servicios integrados en la estrategia del cliente en lugar de relegarlos a un apoyo reactivo, y ese posicionamiento cambia por completo la naturaleza de la relación.

Los proveedores que desarrollan capacidades estructuradas de TPRM descubren que les abre las puertas a:

  • Trabajo más amplio de asesoramiento en materia de seguridad
  • Valores de retenedor más altos
  • Relaciones más sólidas con los clientes basadas en un impacto comercial genuino
  • Diferenciación en un mercado de servicios gestionados saturado
  • Gobernanza creíble de riesgos de terceros, que indica madurez a los clientes potenciales

La conclusión

El riesgo de terceros no va a desaparecer. Los ecosistemas de proveedores de los que dependen sus clientes seguirán volviéndose más complejos, con más plataformas SaaS, herramientas impulsadas por IA, subcontratistas y escrutinio regulatorio superpuestos. Las organizaciones que gestionen bien esta exposición tendrán una ventaja significativa en resiliencia y cumplimiento.

Desarrollar una práctica de TPRM estructurada y escalable que brinde una supervisión consistente en toda su cartera genera mucho más apalancamiento que agregar personal o armar programas personalizados desde cero para cada cliente. La infraestructura que usted construye una vez paga dividendos en todas las cuentas.

cynomi Asegurar el perímetro moderno: el auge de la gestión de riesgos de terceros es un punto de partida práctico. Cubre todo el alcance del riesgo moderno de terceros, cómo es un programa TPRM de grado de gobernanza y cómo los proveedores de servicios pueden desarrollar y escalar esta capacidad sin sacrificar márgenes.

Descubre como Cynomi ayuda a los MSP y MSSP a poner en funcionamiento el TPRM a escalao solicitar una demostración para explorar cómo se adapta a su modelo de servicio.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.