

Todo el mundo está creando agentes de IA. Casi nadie está preparado para lo que le hacen a la identidad.

Antrópico anunciado recientemente que no lanzaría al público Mythos, su modelo de IA más poderoso. El modelo descubrió miles de vulnerabilidades de software previamente desconocidas: fallas que habían permanecido desapercibidas en los principales sistemas operativos y navegadores web durante casi tres décadas. Anthropic dijo que el modelo era demasiado peligroso para implementarlo ampliamente porque las mismas capacidades que le permitieron encontrar y corregir fallas de seguridad podrían permitir a los atacantes explotarlas. Un solo agente de IA, advirtió la compañía, podría buscar debilidades de manera más rápida y persistente que cientos de piratas informáticos humanos.

Esa decisión te dice algo importante sobre dónde estamos. Los mismos sistemas de inteligencia artificial que las empresas se apresuran a implementar como asistentes autónomos (programar citas, escribir códigos, administrar flujos de trabajo) también son capaces de sondear las defensas digitales a una velocidad y escala que ningún equipo humano puede igualar. Y la mayoría de los sistemas que estarían investigando todavía dependen de un modelo de seguridad diseñado para una era en la que una persona se sentaba detrás de cada teclado.

Piense en ello como un edificio donde cada puerta tiene una cerradura, pero todas las cerraduras fueron diseñadas para reconocer las manos humanas. Ahora el edificio está lleno de robots (algunos de ellos mensajeros autorizados, otros intrusos) y las cerraduras no notan la diferencia.

No hace mucho, podías sentarte en tu escritorio, mirar la nota adhesiva en tu monitor para encontrar tu nombre de usuario y contraseña, escribirlos y tomar una taza de café mientras tu navegador abría una puerta al resto del mundo. Cada capa de seguridad que siguió (contraseñas, preguntas de seguridad, escaneos biométricos, autenticación de dos factores) surgió de una única suposición fundamental: una persona estaba en el otro extremo.

Los agentes de IA rompen esa suposición desde dos direcciones al mismo tiempo. Los agentes legítimos necesitan credenciales para actuar como humanos. OpenAI Operador navega por sitios web en su nombre. de google Géminis Puedes planificar tus próximas vacaciones familiares mientras duermes. Visa presentada recientemente Conexión de comercio inteligenteuna plataforma que permite a los agentes de IA realizar compras para los consumidores. Estas no son demostraciones ni tomas calientes de una conferencia de tecnología. Están enviando productos que actúan en nombre de personas reales y, para hacerlo, necesitan su identidad.

Al mismo tiempo, los adversarios pueden fingir humanidad a gran escala. La misma IA que puede actuar como un asistente útil y convincente también puede ser un imitador malicioso. No entran ellos inician sesión—a través de credenciales compartidas, canales de contratación, portales de incorporación de proveedores y herramientas de colaboración. La mayoría de las organizaciones todavía tratan la identidad como un problema de inicio de sesión, algo que TI maneja con contraseñas más seguras o pasos de autenticación adicionales superpuestos a los sistemas existentes. El desafío más difícil ahora es saber a quién o qué ya has dejado entrar.

Esa distinción está colapsando justo cuando los sistemas digitales se vuelven más autónomos.

Cuando esa distinción se desdibuja, el daño es concreto. Si un flujo de trabajo de adquisiciones no puede distinguir entre un administrador humano y un imitador de IA, las órdenes de compra se emiten con una autoridad falsa. Cuando los registros de cumplimiento no pueden determinar cómo se autorizó una decisión (por una persona o un robot), la cadena de responsabilidad se desmorona. Los reguladores y los clientes no aceptarán «no estamos seguros» como explicación.

La economía se ha inclinado marcadamente hacia el atacante. El fraude sofisticado alguna vez requirió coordinación, con personas investigando objetivos, elaborando mensajes y ajustando tácticas en tiempo real. Los agentes de IA eliminan esas limitaciones. Una persona ahora puede supervisar un ejército de sistemas autónomoscada uno de los cuales ejecuta una persona válida en múltiples interacciones simultáneamente. Un solo operador puede disponer de cien empleados sintéticos por el coste de un salario real. La barrera para la suplantación de identidad a gran escala ya no es la habilidad ni la mano de obra. Es acceso a un modelo capaz y un conjunto de credenciales robadas.

Los controles de identidad más estrictos conllevan un costo. Cada paso de verificación adicional es un momento en el que un cliente podría abandonar una transacción o un empleado podría perder la paciencia con un protocolo de seguridad. El objetivo no es acabar con la automatización. Es para asegurarse de que los sistemas que actúan en su nombre estén autorizados para hacerlo.

Algunas organizaciones se están adaptando. Están tratando a los agentes de IA menos como software y más como nuevos empleados, catalogando a cada agente en su entorno, limitando permisos y exigiendo aprobación humana para acciones sensibles. Están yendo más allá de las contraseñas hacia una autenticación resistente al phishing que vincula el acceso a un dispositivo conocido y un usuario verificado. Están construyendo bases de comportamiento para que cuando un robot de servicio al cliente consulte repentinamente una base de datos financiera, o un nuevo empleado acceda al código fuente el primer día, salten las alarmas.

Ya nadie guarda su contraseña en una nota adhesiva (espero). Pero la suposición detrás de la nota adhesiva, de que una mano humana la escribiría, todavía sustenta la mayoría de los sistemas de los que dependemos. Estos sistemas guardan sus registros médicos, procesan su hipoteca y permiten que un asistente de inteligencia artificial vuelva a reservar su vuelo. En un mundo donde los agentes de IA actúan más rápido, más persistentemente y más convincentemente que cualquier persona, esa suposición es la vulnerabilidad.

Las organizaciones que puedan verificar la identidad continuamente (no sólo en la puerta, sino en cada acción, para cada actor, humano o máquina) tendrán una ventaja duradera. Los que no puedan, descubrirán lo que cuesta la ambigüedad.

Devin Lynch es Director Senior del Paladin Global Institute y ex Director de Implementación de Políticas y Estrategias en la Oficina del Director Cibernético Nacional.

David Lynch

Escrito por Devin Lynch

Devin Lynch es director senior del Paladin Global Institute y exdirector de Implementación de Políticas y Estrategias en la Oficina del Director Cibernético Nacional.

Por qué el movimiento seguro de datos es el cuello de botella de Zero Trust del que nadie habla – CYBERDEFENSA.MX

Todo programa de seguridad apuesta por el mismo supuesto: una vez conectado un sistema, el problema está resuelto. Abra un ticket, instale una puerta de enlace, envíe los datos. Hecho.

Esa suposición es errónea. También es una de las principales razones por las que los programas Zero Trust se estancan.

Una nueva investigación que mi equipo acaba de publicar pone cifras al respecto. El Cyber360: defendiendo el espacio de batalla digital El informe, basado en una encuesta a 500 líderes de seguridad en el gobierno, defensa y servicios críticos en los EE. UU. y el Reino Unido, encontró que el 84% de los líderes de seguridad de TI del gobierno están de acuerdo en que compartir datos confidenciales a través de redes aumenta su riesgo cibernético. Más de la mitad (53%) todavía depende de procesos manuales para mover esos datos entre sistemas. En 2026. Con la IA acelerando el ritmo de las operaciones en ambos lados.

Ésa es la brecha de Confianza Cero de la que nadie habla. No identidad. No puntos finales. El movimiento de datos en sí.

El volumen de amenazas aumenta más rápido que los controles

Cyber360 registró un promedio de 137 intentos o ataques cibernéticos exitosos por semana contra organizaciones de seguridad nacional en 2025, frente a 127 el año anterior. Las agencias estadounidenses vieron cómo la tasa semanal aumentaba un 25%. El Informe de investigaciones de violaciones de datos de 2025 de Verizon sigue una trayectoria similar en el lado empresarial: la participación de terceros en violaciones se duplicó año tras año, alcanzando el 30% de todos los incidentes. El informe de IBM sobre el costo de una vulneración de datos para 2025 sitúa el costo promedio de una vulneración que abarca múltiples entornos en 5,05 millones de dólares, aproximadamente 1 millón de dólares más que los incidentes que se producen únicamente en las instalaciones.

Los límites entre TI y OT, entre inquilinos, entre socios y entornos internos son donde se encuentran el dinero y el tiempo de permanencia en este momento.

La conectividad no es lo mismo que el movimiento seguro de datos

En el momento en que los datos cruzan un límite, ya sea entre una red OT y el SOC empresarial, entre un inquilino asociado y su nube, o entre clasificados y no clasificados, deja de ser un problema de enrutamiento y se convierte en un problema de confianza. Tiene que validarse, filtrarse y controlarse mediante políticas antes de que algo posterior pueda actuar en consecuencia. Ahí es donde las arquitecturas modernas se ralentizan.

Los datos de Cyber360 son contundentes sobre dónde se concentra el dolor:

  • El 78% de los encuestados citó la infraestructura obsoleta como una fuente principal de vulnerabilidad cibernética, señalando específicamente los sistemas analógicos y los procesos manuales como eslabones débiles.
  • El 49% mencionó garantizar la integridad de los datos y evitar la manipulación en tránsito como su mayor desafío al transferir información a través de redes clasificadas o de coalición.
  • El 45% señaló que la gestión de la identidad y la autenticación en múltiples dominios era su mayor desafío de acceso.

La integridad en tránsito, la identidad entre dominios y los procesos manuales aún están vigentes. Ésta es una descripción práctica de la superficie de ataque que los adversarios han estado explotando durante tres años.

Los datos empresariales cuentan la misma historia en un idioma diferente. El Informe de ciberseguridad OT de 2025 de Dragos encontró que el 75% de los ataques OT ahora se originan como violaciones de TI, y se espera que aproximadamente el 70% de los sistemas OT se conecten a redes de TI durante el próximo año. La brecha de aire tradicional de TI/OT efectivamente ha desaparecido. Las infracciones en la transferencia de archivos gestionados nos llevan a la conclusión. La explotación de MOVEit por parte de Cl0p comprometió a más de 2.700 organizaciones y expuso los datos personales de aproximadamente 93 millones de personas. El mismo manual funcionó contra GoAnywhere y Cleo. Cada uno de esos incidentes fue, en esencia, un ataque a las tuberías que mueven datos entre límites de confianza.

La compensación entre velocidad y seguridad es un mito

Existe una creencia persistente de que se pueden mover datos rápidamente o de forma segura. Elige uno.

En la práctica, la mayoría de los equipos eligen la seguridad y aceptan el retraso. Eso funciona cuando los ciclos de decisión se miden en minutos. No funciona cuando se miden en segundos y colapsa por completo cuando se miden en milisegundos.

La IA se está acelerando en ambos lados. Los procesos de detección y respuesta están avanzando hacia una acción autónoma. No esperan a que una puerta de enlace termine de inspeccionar un archivo. Cuando el 53% de las organizaciones de seguridad nacional todavía mueven datos manualmente, el delta entre la demanda de velocidad de IA y el suministro de velocidad analógica se convierte en la superficie de ataque. Un modelo de IA, ya sea que ejecute detección de fraude, clasificación de amenazas o análisis de objetivos, es tan bueno como los datos que le llegan. Cuando esos datos no pueden moverse libremente o no se puede confiar en ellos cuando llegan, el modelo se ejecuta en un contexto obsoleto o parcial. El cuello de botella no es la capa de inteligencia. Son las tuberías de debajo.

El papel de las tecnologías entre dominios

Aquí es donde las tecnologías entre dominios ganan su lugar, y no como una casilla de verificación de cumplimiento.

Si se hacen correctamente, eliminan la elección forzada entre velocidad y seguridad. Impulsan la confianza en el límite en lugar de después de él. Permiten que los sistemas funcionen como un todo coordinado, en lugar de como un conjunto de islas aisladas unidas con integraciones punto a punto que los atacantes ahora han demostrado que pueden desmantelar a escala.

La investigación de Cyber360 apunta hacia una respuesta arquitectónica específica: un modelo en capas que combina confianza cero, seguridad centrada en datos y soluciones entre dominios. Ningún marco cierra la brecha por sí solo. Zero Trust gobierna quién y qué. La seguridad centrada en los datos gobierna los datos en sí, dondequiera que vayan. Las soluciones entre dominios gobiernan el movimiento entre entornos. Juntos, permiten que el intercambio seguro de datos se realice a una velocidad casi en tiempo real a través de fronteras clasificadas, de coalición y operativas.

El principio se aplica mucho más allá de la defensa: programas empresariales en los que los datos SOC cruzan los límites de OT, TI y la nube; infraestructura crítica donde los datos operativos deben llegar a los tomadores de decisiones sin perder integridad; investigaciones multipartitas en las que los datos de los socios deben fluir en ambas direcciones según la política.

La conclusión

La suposición de que los datos llegan de manera confiable en el momento en que cruzan un límite es la suposición que los atacantes están explotando de manera más confiable en este momento. El límite es la superficie de ataque. El movimiento es donde la política colapsa. Y cuando más de la mitad de las organizaciones de seguridad nacional todavía mueven datos confidenciales a través de procesos manuales, la brecha entre la velocidad de la misión y la velocidad del control no es solo un cuello de botella. Es la vulnerabilidad.

Ese es el espacio en el que trabaja Everfox: asegurar el acceso, la transferencia y el movimiento de datos entre entornos a la velocidad de la misión.

Para conocer los patrones de arquitectura, la ubicación de los controles y los problemas operativos, consulte nuestra Una guía para la colaboración y el movimiento de datos seguros.

Nota: Este artículo está escrito y contribuido por Petko Stoyanov, director de tecnología de Everfox.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Las extensiones del navegador son el nuevo canal de consumo de IA del que nadie habla – CYBERDEFENSA.MX

Si bien gran parte del debate sobre la seguridad de la IA se centra en la protección del consumo de IA «en la sombra» y GenAI, hay una ventana abierta que nadie está protegiendo: las extensiones de navegador de IA.

A Un nuevo informe de LayerX expone cuán profundo es este punto ciego y por qué las extensiones de IA pueden ser la superficie de amenaza de IA más peligrosa en su red que no está en el radar de nadie.

Las extensiones de navegador de IA no activan su DLP y no aparecen en sus registros de SaaS. Viven dentro del propio navegador, con acceso directo a todo lo que sus empleados ven, escriben y permanecen conectados. Las extensiones de IA tienen un 60% más de probabilidades de tener una vulnerabilidad que las extensiones en promedio, tienen 3 veces más probabilidades de tener acceso a cookies, 2,5 veces más probabilidades de poder ejecutar scripts remotos en el navegador y 6 veces más probabilidades de haber aumentado sus permisos en el último año. Estas extensiones se instalan en segundos y pueden permanecer en su entorno indefinidamente.

La superficie de amenazas de la extensión del navegador es para todos, pero nadie está mirando

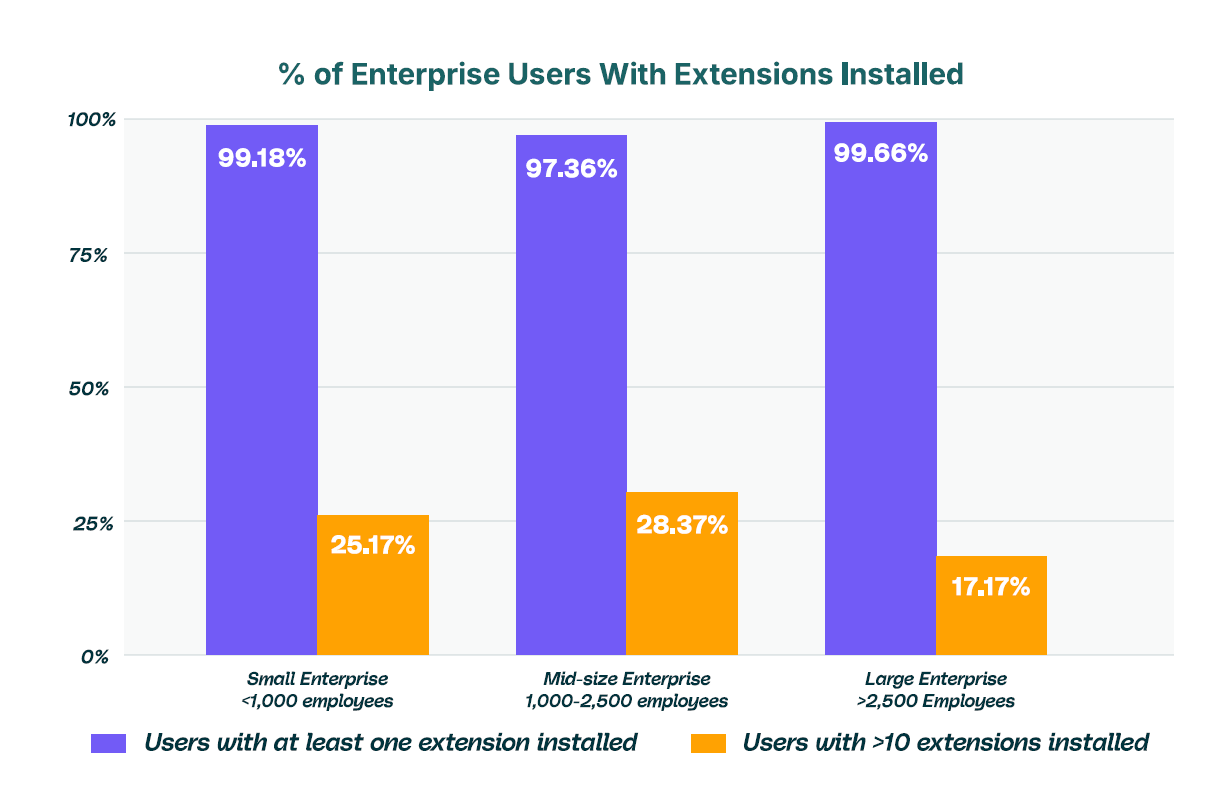
El primer concepto erróneo es que las extensiones son un riesgo de nicho. Algo limitado a un subconjunto de usuarios o casos extremos. Esa suposición es completamente errónea.

Según el informe, el 99% de los usuarios empresariales ejecutan al menos una extensión de navegador y más de una cuarta parte tiene más de 10 instaladas. Este no es un problema de cola larga; es universal.

Sin embargo, la mayoría de las organizaciones no pueden responder preguntas básicas. ¿Qué extensiones están en uso? ¿Quién los instaló? ¿Qué permisos tienen? ¿A qué datos pueden acceder?

Los equipos de seguridad han pasado años creando visibilidad de redes, puntos finales e identidades. Irónicamente, las extensiones del navegador siguen siendo un importante punto ciego.

Las extensiones de IA son el canal de consumo de IA del que nadie habla

Si bien gran parte de la conversación actual sobre la seguridad de la IA se centra en las plataformas SaaS y las API, este informe destaca un canal diferente y en gran medida ignorado: las extensiones de navegador de IA.

Estas herramientas se están extendiendo rápidamente. Aproximadamente 1 de cada 6 usuarios empresariales ya utiliza al menos una extensión de IA, y ese número no hace más que crecer.

Las organizaciones pueden bloquear o monitorear el acceso directo a las aplicaciones de IA. Pero las extensiones funcionan de manera diferente. Se encuentran dentro del navegador. Pueden acceder al contenido de la página, a las entradas del usuario y a los datos de la sesión sin activar los controles tradicionales.

De hecho, crean una capa no gobernada de uso de IA, que pasa por alto la visibilidad y la aplicación de políticas.

Las extensiones de IA no solo son populares. Son más riesgosos

Sería fácil suponer que las extensiones de IA conllevan un riesgo similar al de otras extensiones. Los datos muestran lo contrario.

Las extensiones de IA son significativamente más peligrosas. Tienen un 60% más de probabilidades que el promedio de tener un CVE, 3 veces más probabilidades de tener acceso a cookies, 2,5 veces más probabilidades de tener permisos de secuencias de comandos y 2 veces más probabilidades de poder manipular las pestañas del navegador.

Cada uno de estos permisos tiene implicaciones reales. El acceso a las cookies puede exponer los tokens de sesión. Los scripts permiten la extracción y manipulación de datos. El control de pestañas puede facilitar el phishing o la redirección silenciosa.

Esta combinación de adopción rápida, acceso elevado y gobernanza débil hace que las extensiones de IA sean un vector de amenaza emergente urgente.

Las extensiones no son estáticas. Cambian con el tiempo

Los equipos de seguridad suelen tratar las extensiones como estáticas. Algo que se puede aprobar una vez y olvidar. Pero no es así como funciona.

Las extensiones evolucionan. Reciben actualizaciones. Cambian de propietario. Amplian permisos.

El informe muestra que las extensiones de IA tienen casi seis veces más probabilidades de cambiar sus permisos con el tiempo, y que más del 60% de los usuarios tienen al menos una extensión de IA que cambió sus permisos durante el último año.

Esto crea un objetivo en movimiento que las listas permitidas tradicionales no pueden seguir. Una extensión que ayer era segura puede no serlo hoy.

La brecha de confianza en las extensiones del navegador es mayor de lo esperado

Los equipos de seguridad se basan en una variedad de señales de confianza para evaluar las extensiones, incluida la transparencia del editor, el recuento de instalaciones, la frecuencia de actualización y la presencia de una política de privacidad. Si bien estos no indican directamente un comportamiento malicioso, son clave para evaluar el riesgo general.

Una parte importante de las extensiones tiene bases de usuarios muy bajas. Más del 10% de todas las extensiones tienen menos de 1.000 usuarios, una cuarta parte tiene menos de 5.000 usuarios y un tercio tiene menos de 10.000 instalaciones. Esto es particularmente un desafío con las extensiones de IA, donde el 33% de las extensiones de IA tienen menos de 5.000 usuarios, y casi el 50% de las extensiones de IA tienen menos de 10.000 usuarios. Una gran base de usuarios es esencial para establecer una confianza continua, pero una vez más, las extensiones de IA están mostrando un riesgo sustancialmente mayor.

Además, alrededor del 40% de las extensiones no han recibido una actualización en más de un año, lo que sugiere que ya no se mantienen activamente. Las extensiones que no se actualizan periódicamente pueden contener vulnerabilidades no resueltas o código obsoleto que los atacantes aprovechan.

Como resultado, la mayoría de las extensiones utilizadas en entornos empresariales muestran señales débiles o faltantes en estas áreas. Esto plantea serias dudas sobre el manejo y el cumplimiento de los datos. También destaca el poco escrutinio que reciben las extensiones en comparación con otros componentes de software.

Convertir el conocimiento en acción: el camino a seguir para los CISO

El informe describe una dirección clara para los equipos de seguridad:

  1. Audite continuamente la superficie de amenazas de extensión de la organización: Dado que el 99 % de los usuarios empresariales ejecutan al menos una extensión, un inventario completo es un primer paso obligatorio hacia la reducción de riesgos. Los CISO deben realizar una auditoría de extensión en toda la organización que cubra todos los navegadores, puntos finales administrados y no administrados, en todos los usuarios.
  2. Aplique controles de seguridad específicos a las extensiones de IA: Las extensiones de IA representan un riesgo enorme debido a sus permisos elevados que pueden exponer sesiones de SaaS, identidades y datos confidenciales del navegador. Las organizaciones deberían aplicar políticas de gobernanza más estrictas para controlar cómo estas extensiones interactúan con los entornos empresariales.
  3. Analice el comportamiento de las extensiones, no solo los parámetros estáticos: Las aprobaciones estáticas no son suficientes. El riesgo debe evaluarse continuamente en función de los permisos, el comportamiento y los cambios a lo largo del tiempo.
  4. Hacer cumplir los requisitos de confianza y transparencia: Las extensiones que tienen un número de instalaciones muy bajo, carecen de políticas de privacidad o muestran un historial de mantenimiento deficiente deben tratarse como de mayor riesgo. Establecer criterios mínimos de confianza ayuda a reducir la exposición a extensiones no verificadas o abandonadas.

Una nueva lente sobre un viejo problema

Durante años, las extensiones del navegador se han tratado como una característica conveniente. Algo que permita la productividad y la personalización. Sin embargo, ya no son un riesgo periférico. Son una parte fundamental de la superficie de ataque empresarial. Ampliamente utilizados, altamente privilegiados y en gran medida no monitoreados, crean exposición directa a datos confidenciales y sesiones de usuarios.

Descargue el informe completo de seguridad de extensiones de LayerX para comprender el alcance completo de estos hallazgos, identificar dónde se encuentra realmente su exposición y obtener un camino claro para controlar esta creciente superficie de ataque sin interrumpir la productividad.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.