Las principales agencias de ciberseguridad advierten de las redes encubiertas vinculadas al Gobierno chino – CYBERDEFENSA.MX

La Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA) de Estados Unidos y el Centro Nacional de Ciberseguridad del Reino Unido, junto a otros socios internacionales, han publicado el aviso Defending Against China-nexus Covert Networks of Compromised Devices (Defensa frente a redes encubiertas de dispositivos comprometidos vinculadas a China).
El aviso detalla tácticas, técnicas y procedimientos relacionados con redes encubiertas conectadas al Ejecutivo de Pekín, construidas a partir de routers de pequeñas oficinas y hogares (SOHO), equipos del Internet de las Cosas (IoT) y dispositivos inteligentes comprometidos.

Actores de amenazas

También explica cómo los actores de amenazas que emplean estas redes encubiertas —incluidos aquellos previamente asociados a grupos como Volt Typhoon y Flax Typhoon— utilizan infraestructuras de botnets a gran escala para ocultar su atribución y facilitar el reconocimiento, la intrusión, el mando y control, y la exfiltración de datos.

El aviso proporciona orientaciones defensivas específicas para que los equipos de ciberseguridad puedan identificar, establecer líneas base y mitigar actividades procedentes de redes encubiertas dinámicas y difíciles de atribuir, con el fin de reducir el riesgo de comprometer a las organizaciones.

Recomendaciones

Las principales agencias nacionales de ciberseguridad aconsejan seguir los siguientes pasos para blindarse frente a esta esta amenaza:

Implementar autenticación multifactor para conexiones remotas.

Mapear y comprender los dispositivos en el perímetro de la red, desarrollando una visión clara de los activos de la organización y de qué debería estar conectado a ellos.

Establecer una línea base de conexiones normales, sobre todo hacia VPN corporativas u otros dispositivos similares.

Mantener soluciones de recopilación y almacenamiento de registros (logs) para contribuir a la detección y la respuesta a intentos de acceso no autorizados.

GitHub reduce los pagos públicos de recompensas por errores y traslada las recompensas principales al nivel VIP – CYBERDEFENSA.MX

A partir del 27 de julio de 2026, GitHub reducirá los pagos públicos de recompensas por errores al menos a la mitad en cada nivel de gravedad. Los hallazgos críticos bajarán de $20,000-$30,000+ a $10,000 fijos, mientras que su nivel VIP permanente solo por invitación pagará $30,000 o más.

Los informes presentados antes de esa fecha, incluidos aquellos que ya se encuentran en la creciente cola de clasificación de GitHub, conservarán los términos de pago anteriores.

GitHub dijo Los cambios tienen como objetivo reducir el ruido y al mismo tiempo brindar a los investigadores establecidos respuestas más rápidas, mayores recompensas y un acceso más cercano a su equipo de ingeniería de seguridad.

«No se gana más enviando más», dijo la empresa. «Ganas más enviando mejor.»

El programa público pasa de rangos flexibles a pagos fijos:

  • Mínimo: $250, en comparación con $617-$2000
  • Mediano: $2000, en comparación con $4000-$10 000
  • Alto: $5,000, en comparación con $10,000-$20,000
  • Crítico: $10,000, en comparación con $20,000-$30,000+

The Hacker News calculó que las nuevas tarifas públicas son un 50% más bajas para hallazgos medios, altos y críticos y alrededor de un 59% más bajas para informes de baja gravedad cuando se comparan con la parte inferior de GitHub. rangos anteriores.

Ciberseguridad

GitHub dijo que los pagos fijos deberían eliminar la incertidumbre y los gastos generales de clasificación, aunque aún puede otorgar bonificaciones discrecionales por trabajos excepcionales.

El programa VIP establece pagos en 1.000 dólares para hallazgos de baja gravedad, 7.500 dólares para vulnerabilidades medias, 20.000 dólares para vulnerabilidades altas y 30.000 dólares o más para vulnerabilidades críticas.

Los investigadores pueden calificar para el programa privado informando al menos una vulnerabilidad crítica, dos alta, cuatro media o siete vulnerabilidades de gravedad baja. El anuncio no especifica un período de tiempo para alcanzar esos umbrales ni dice si la calificación garantiza una invitación. GitHub dijo que aparecerán criterios más completos en su página pública del programa HackerOne.

GitHub no ha revelado el umbral de HackerOne Signal que aplicará. La compañía dice que los investigadores que se encuentran debajo recibirán hasta cuatro presentaciones iniciales.

Por separado, Reglas generales de HackerOne Brinde a los nuevos investigadores cuatro informes de prueba por programa dentro de un período continuo de 30 días.

Cuando tu propia IA encuentra el error primero

Los controles de informes de GitHub llegan a medida que la IA hace que generar los hallazgos de los candidatos sea más barato y que la revisión del código sea más barata de repetir. Más investigadores pueden producir hallazgos potenciales, mientras que los equipos internos pueden escanear códigos, validar problemas e introducir correcciones en los procesos de lanzamiento y confirmación antes de que llegue un informe externo.

Un día antes del anuncio de GitHub, Google presentó Gemini 3.5 Flash Cyber, un modelo liviano optimizado para encontrar, validar y parchear vulnerabilidades de software. Google dijo que el modelo inicialmente estará disponible exclusivamente para gobiernos y socios confiables a través de CodeMender, su agente de seguridad de códigos, como parte de un piloto limitado.

Google dijo que el modelo se puede invocar repetidamente para examinar más rutas de código sin utilizar un modelo de frontera más grande para cada intento. La compañía lo posiciona para escaneos frecuentes de repositorios, revisiones de lanzamiento urgentes y procesos de escaneo de confirmaciones.

En las pruebas realizadas por Google, Gemini 3.5 Flash Cyber ​​encontró 55 problemas únicos confirmados con V8, en comparación con 47 para el Gemini 3.5 Flash principal y 36 para Claude Opus 4.6.

Google dijo por separado que su equipo de Investigación de Vulnerabilidad en la Nube utilizó el modelo para encontrar fallas de ejecución remota de código en API públicas y una falla de corrupción de memoria en un servicio de producción sensible en dos horas. Luego, el modelo generó lo que Google describió como un exploit RCE 100% confiable que pasó por alto ASLR y W^X. Las cifras de referencia y el resultado del exploit de producción son informes de Google y no han sido verificados de forma independiente.

Un equipo de seguridad interno puede brindar un contexto de repositorio de agentes, un modelo de amenaza específico para el proyecto y un entorno de validación adaptado al sistema en ejecución. Los sistemas como Codex Security de OpenAI pueden luego probar los hallazgos, generar pruebas de concepto funcionales y proponer soluciones que tengan en cuenta la intención del sistema y el comportamiento circundante.

El trabajo puede realizarse durante el desarrollo y en cada compromiso relevante, en lugar de esperar una evaluación programada o un informe externo. La IA no reemplaza una prueba de penetración, pero la revisión del código fuente, la generación de pruebas y la validación de primer paso son cada vez más fáciles de automatizar.

Los evaluadores humanos conservan más valor cuando el trabajo requiere encadenar debilidades a través de límites de confianza, reconocer fallas en la lógica empresarial, modelar rutas de ataque realistas y demostrar el impacto material.

Mantenedor de rizos Daniel Stenberg puso fin a la recompensa en efectivo por errores del proyecto a finales de enero de 2026 después de que su tasa de vulnerabilidad confirmada cayera por debajo del 5% en medio de un aumento de los informes basura generados por IA.

En abril, después de que curl terminara las recompensas en efectivo y regresó a HackerOnelos informes llegaban a aproximadamente el doble de la tasa de 2025 y se confirmó que entre el 15% y el 16% eran vulnerabilidades. stenberg dijo Casi todos los informes aparecían asistidos por IA y la mayoría ahora eran de alta calidad.

En conjunto, los controles de informes de GitHub, las repetidas llamadas a modelos de Google y el creciente volumen de envíos de curl apuntan al mismo cambio. La IA puede inundar a los mantenedores con basura, pero también puede hacer que los investigadores capaces sean más rápidos y permitir que los equipos internos examinen más código, con más frecuencia.

Ciberseguridad

Cada vez abunda más un hallazgo que parece plausible. La clasificación, la prueba de explotación, el contexto del producto, la divulgación y la remediación siguen estando limitados. Siguen siendo escasos un exploit confiable, una cadena de ataque específica de un producto o un hallazgo que cruce un límite que el proveedor no entendió correctamente.

Los requisitos de señal y las menores recompensas públicas pueden suprimir el ruido automatizado, pero también pueden dificultar la entrada de investigadores capaces sin un historial establecido en HackerOne. Para un nuevo investigador de HackerOne, un límite de programa de cuatro informes deja poco espacio para errores, falta de familiaridad con el modelo de seguridad de GitHub o un hallazgo legítimo que inicialmente recibe una puntuación inferior a las expectativas.

La estructura de solo invitación también concentra las relaciones más cercanas de investigadores de GitHub entre las personas que ya han tenido éxito dentro del programa. Eso puede mejorar la velocidad y la calidad de los informes. También puede reducir el número de personas que examinan la plataforma, una de las principales ventajas de un programa de recompensas públicas.

La reestructuración sigue un Cambio de política de mayo de 2026 eso exigía pruebas de concepto funcionales, impacto demostrado, validación antes del envío y mayor atención al alcance de GitHub y a los hallazgos no elegibles.

GitHub dijo que da la bienvenida a la investigación de seguridad asistida por IA y que ya utiliza IA en sus programas de seguridad internos. Los investigadores siguen siendo responsables de reproducir y verificar todo lo que produzcan sus herramientas.

«Las herramientas no importan», dijo GitHub. «La calidad del trabajo sí lo hace».

El 22 de julio, una revisión realizada por The Hacker News encontró que GitHub página de recompensas todavía cotiza entre $ 20 000 y $ 30 000 + para informes críticos, mientras que su Preguntas frecuentes retuvo la prueba de elegibilidad VIP anterior de al menos $20,000 ganados y dos informes presentados durante los dos años anteriores. Las preguntas frecuentes también decían que cumplir con esos criterios no garantizaba una invitación y que GitHub revisaba a los candidatos trimestralmente.


El 30% de las principales webs de viajes no tiene una protección clave contra el ciberfraude – CYBERDEFENSA.MX

Tres de cada diez webs de viajes en España no utilizan el nivel más alto de una protección del correo electrónico diseñada para impedir la suplantación de dominios, según un análisis realizado en 2026 sobre una veintena de los mayores sitios online del sector. 

El 95% ha adoptado DMARC, pero no siempre con la máxima protección

El sistema analizado es DMARC, un protocolo de autenticación del correo electrónico creado para combatir el uso fraudulento de dominios.

Su función es comprobar la identidad del remitente antes de que el mensaje llegue al destinatario.

DMARC puede configurarse mediante tres políticas progresivas: monitorización, cuarentena y rechazo. Esta última es la más estricta porque permite bloquear los correos que no superan las comprobaciones de autenticación y evita que alcancen la bandeja de entrada.

Los datos muestran una elevada implantación inicial en el sector turístico español. El 95% de las principales webs de viajes analizadas ha publicado un registro básico DMARC.

Sin embargo, únicamente el 70% utiliza la política de rechazo. Esto significa que el 30% restante todavía no aplica el nivel más fuerte estudiado para impedir que mensajes fraudulentos que suplantan su marca lleguen a los usuarios.

Los correos sobre las vacaciones son un objetivo atractivo

El turismo reúne unas condiciones especialmente interesantes para los ciberdelincuentes. Reservar unas vacaciones puede representar uno de los desembolsos más importantes del año para una familia y genera una gran cantidad de comunicaciones digitales.

«Reservar unas vacaciones es una de las mayores compras que muchas personas realizan cada año y, a menudo, viene acompañada de un aluvión de correos electrónicos sobre vuelos, hoteles, itinerarios y ofertas especiales», explican desde la empresa de ciberseguridad Proofpoint.

En medio de esa acumulación de mensajes, un correo falso puede resultar más difícil de identificar.

Una supuesta modificación de un vuelo, un problema con el hotel o una petición urgente relacionada con el pago pueden conseguir que el usuario actúe sin realizar las comprobaciones habituales.

Esta situación ofrece «una oportunidad muy atractiva para los ciberdelincuentes que buscan suplantar a marcas de confianza para engañar a la gente», especialmente cuando el objetivo es obtener información personal o conseguir una transferencia.

Un mensaje urgente puede esconder una página falsa

Uno de los principales riesgos aparece con los correos inesperados que solicitan una acción inmediata.

Una confirmación pendiente, un cambio de última hora o una incidencia con la reserva pueden utilizarse como gancho. El enlace incluido en el mensaje puede conducir a una página de inicio de sesión falsa diseñada para copiar la apariencia de una empresa conocida. Si el turista introduce su usuario y contraseña, las credenciales quedan en manos de los atacantes.

Por ello, ante un correo sospechoso, es preferible no pulsar directamente sobre los enlaces.

El usuario puede escribir la dirección de la web oficial en el navegador y acceder a su cuenta para comprobar si realmente existe una incidencia.

La misma precaución debe aplicarse a las solicitudes de pago inesperadas, especialmente cuando incorporan presión para actuar rápidamente.

Tres medidas para proteger las reservas de verano

La primera recomendación es realizar las reservas mediante páginas oficiales o agentes acreditados. Antes de facilitar información personal o bancaria, conviene comprobar la empresa, revisar opiniones y buscar posibles quejas de otros clientes.

La segunda medida consiste en desconfiar de mensajes inesperados sobre cambios, confirmaciones o problemas que exijan una respuesta urgente. Entrar directamente en la página oficial permite verificar la información sin utilizar el enlace recibido.

Por último, las cuentas de las plataformas de viajes deben protegerse con contraseñas seguras y diferentes para cada servicio. Siempre que esté disponible, activar la autenticación multifactor añade una segunda barrera incluso si la contraseña ha sido comprometida.

Tres de cada diez webs de viajes en España no utilizan el nivel más alto de una protección del correo electrónico diseñada para impedir la suplantación de dominios, según un análisis realizado en 2026 sobre una veintena de los mayores sitios online del sector. 

El problema cobra especial relevancia en esta época, en pleno verano, cuando los turistas reciben numerosos mensajes sobre vuelos, hoteles y reservas que los ciberdelincuentes pueden imitar para intentar robar datos personales, credenciales o conseguir pagos fraudulentos.

El 95% ha adoptado DMARC, pero no siempre con la máxima protección

El sistema analizado es DMARC, un protocolo de autenticación del correo electrónico creado para combatir el uso fraudulento de dominios.

Su función es comprobar la identidad del remitente antes de que el mensaje llegue al destinatario.

DMARC puede configurarse mediante tres políticas progresivas: monitorización, cuarentena y rechazo. Esta última es la más estricta porque permite bloquear los correos que no superan las comprobaciones de autenticación y evita que alcancen la bandeja de entrada.

Los datos muestran una elevada implantación inicial en el sector turístico español. El 95% de las principales webs de viajes analizadas ha publicado un registro básico DMARC.

Sin embargo, únicamente el 70% utiliza la política de rechazo. Esto significa que el 30% restante todavía no aplica el nivel más fuerte estudiado para impedir que mensajes fraudulentos que suplantan su marca lleguen a los usuarios.

Los correos sobre las vacaciones son un objetivo atractivo

El turismo reúne unas condiciones especialmente interesantes para los ciberdelincuentes. Reservar unas vacaciones puede representar uno de los desembolsos más importantes del año para una familia y genera una gran cantidad de comunicaciones digitales.

«Reservar unas vacaciones es una de las mayores compras que muchas personas realizan cada año y, a menudo, viene acompañada de un aluvión de correos electrónicos sobre vuelos, hoteles, itinerarios y ofertas especiales», explican desde la empresa de ciberseguridad Proofpoint.

En medio de esa acumulación de mensajes, un correo falso puede resultar más difícil de identificar.

Una supuesta modificación de un vuelo, un problema con el hotel o una petición urgente relacionada con el pago pueden conseguir que el usuario actúe sin realizar las comprobaciones habituales.

Esta situación ofrece «una oportunidad muy atractiva para los ciberdelincuentes que buscan suplantar a marcas de confianza para engañar a la gente», especialmente cuando el objetivo es obtener información personal o conseguir una transferencia.

Las 10 principales exposiciones de superficies de ataque en 2026 – CYBERDEFENSA.MX

Las infracciones no siempre comienzan con un día cero. Un panel de administración expuesto puede sufrir fuerza bruta o reutilizarse credenciales de un ataque anterior. Pero cuando cae una vulnerabilidad, como MongoBleed a principios de este año, que permitió a los atacantes extraer credenciales y tokens de sesión de la memoria del servidor sin autenticación, cualquier cosa que esté conectada a Internet está inmediatamente en riesgo.

Ahora que el tiempo de explotación se ha reducido a un solo día, la cuestión no es sólo qué tan rápido se puede parchear. Es por eso que el servicio quedó expuesto en primer lugar.

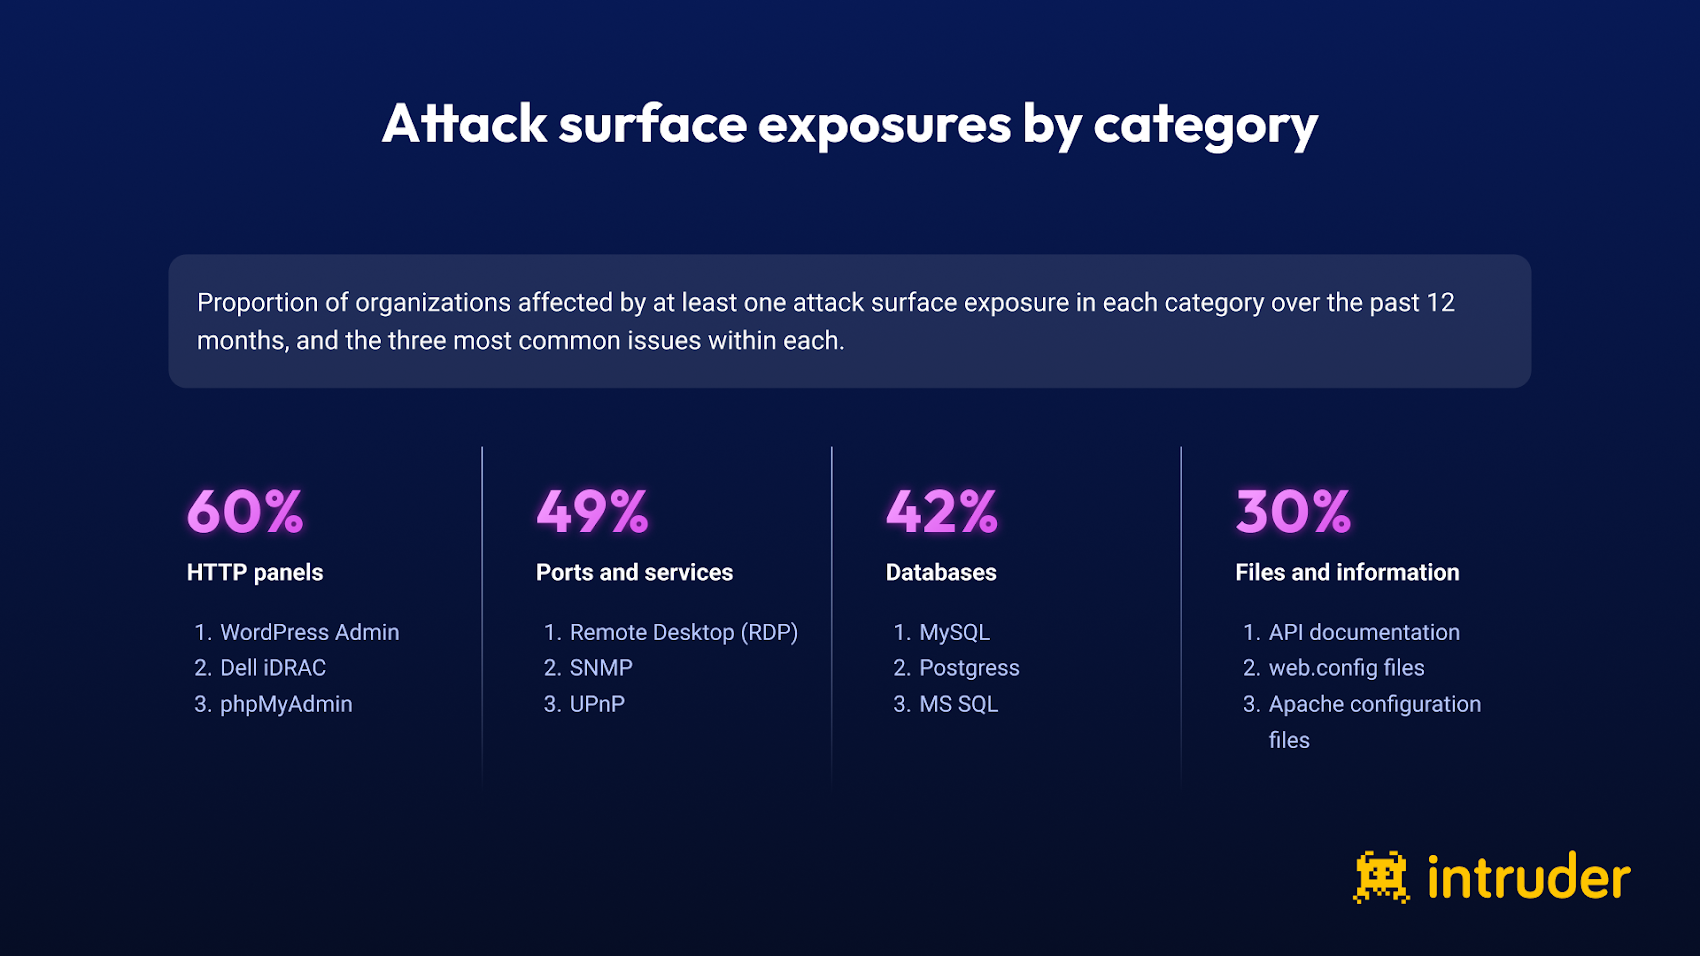
El equipo de Intruder analizó 3000 superficies de ataque para descubrir qué parte de la superficie de ataque de una organización típica consiste en servicios que no tienen ninguna razón para estar allí. Agrupamos lo que encontramos en cuatro categorías: paneles HTTP, puertos y servicios riesgosos, bases de datos y archivos e información de acceso público.

Los hallazgos completos, incluidos los desgloses por tamaño de empresa e industria, se encuentran en nuestro Índice de gestión de superficies de ataque 2026.

¿Qué tan extendido está el problema?

  • El 60% de las organizaciones tenían al menos un panel HTTP expuesto: consolas de administración, interfaces de usuario de administración, páginas de inicio de sesión para herramientas internas que no tienen por qué ser accesibles públicamente.
  • Casi la mitad (49%) tenía expuesto un puerto o servicio riesgoso.
  • El 42% tenía una base de datos accesible directamente desde Internet.
  • El 30% tenía archivos o información de acceso público que no debería serlo: documentación de API, archivos de configuración, datos que nunca debieron ser detectables.

Las diez exposiciones más comunes

Estas son las exposiciones de superficies de ataque más comunes que afectaron a las organizaciones en los últimos 12 meses.

  1. Base de datos MySQL expuesta: 26%
  2. Base de datos de Postgres expuesta: 16%
  3. Documentación API expuesta: 15%
  4. Panel de administración de WordPress expuesto: 15%
  5. Servicio de escritorio remoto expuesto: 11%
  6. Servicio SNMP expuesto: 9%
  7. Panel de administración de phpMyAdmin expuesto: 8 %
  8. Servicio UPnP expuesto: 8%
  9. Servicio NTP expuesto: 7%
  10. Servicio RPC Portmapper expuesto: 7%

Las bases de datos dominan los dos primeros lugares

Las bases de datos expuestas ocupan los dos primeros lugares, con más de una cuarta parte de las organizaciones exponiendo MySQL y Postgres, lo que afecta a 1 de cada 6. Las bases de datos orientadas a Internet han sido durante mucho tiempo un objetivo para atacantes oportunistas. La campaña de ransomware PLEASE_READ_ME en 2020 comprometió más de 250.000 bases de datos MySQL mediante la fuerza bruta de credenciales débiles. MongoDB y Elasticsearch se han enfrentado a lo mismo.

La documentación API está más expuesta que RDP

La documentación API ocupó el tercer lugar, por delante de RDP, lo que nos sorprendió. Algunos documentos de API son intencionalmente públicos, pero las organizaciones con frecuencia pasan por alto la documentación vinculada a API privadas o del lado administrativo que nunca debieron ser detectables. Los documentos API públicos pueden convertir vulnerabilidades que de otro modo serían difíciles de encontrar en rutas de ataque documentadas.

RDP sigue siendo un punto de entrada de ransomware

RDP en el puesto número cinco es una preocupación dado su historial como vector de acceso inicial en ataques de ransomware. BlueKeep en 2019 dejó casi un millón de sistemas inmediatamente explotables. La adivinación de credenciales contra RDP expuesto sigue siendo una de las formas más confiables en que ingresan los operadores de ransomware.

El resto de la lista nunca estuvo destinado a estar disponible en Internet.

El resto de la lista (SNMP, UPnP, NTP, RPC) son servicios heredados diseñados para redes internas que nunca debieron estar conectados a Internet.

Obtenga los hallazgos completos

La mayoría de los equipos consideran que la aplicación de parches es una prioridad. Pero para mucho de lo que está en esta lista (bases de datos, paneles de administración, servicios heredados) la mejor pregunta es por qué son accesibles. Ahí es donde reducción de la superficie de ataque entra en juego, y para la mayoría de las organizaciones, no recibe la misma atención que la gestión de vulnerabilidades.

Los hallazgos completos, incluidos los desgloses por tamaño de empresa e industria, se encuentran en el Índice de gestión de superficies de ataque 2026.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Una falla del kernel de Linux de hace 9 años permite la ejecución de comandos raíz en las principales distribuciones – CYBERDEFENSA.MX

Investigadores de ciberseguridad han revelado detalles de una vulnerabilidad en el kernel de Linux que no fue detectada durante nueve años.

La vulnerabilidad, identificada como CVE-2026-46333 (puntuación CVSS: 5,5), es un caso de gestión inadecuada de privilegios que podría permitir a un usuario local sin privilegios revelar archivos confidenciales y ejecutar comandos arbitrarios como root en instalaciones predeterminadas de varias distribuciones importantes como Debian, Fedora y Ubuntu. También tiene el nombre en código ssh-keysign-pwn.

Según Qualys, que descubrió la falla, el problema tiene su origen en la función __ptrace_may_access() del kernel y se introdujo en noviembre de 2016.

«La primitiva es confiable y convierte cualquier shell local en un camino hacia la raíz o hacia material de credenciales sensible», dijo Saeed Abbasi, gerente senior de la Unidad de Investigación de Amenazas de Qualys. dicho.

Ciberseguridad

La explotación exitosa de la falla podría permitir a un atacante local revelar /etc/shadow y alojar claves privadas en /etc/ssh/*_key, así como ejecutar comandos arbitrarios como root a través de cuatro exploits diferentes dirigidos a chage, ssh-keysign, pkexec y account-daemon.

La divulgación se produce como un exploit de prueba de concepto (PoC) para la vulnerabilidad. liberado la semana pasada, poco después de que surgiera una confirmación pública del kernel. CVE-2026-46333 es la última vulnerabilidad de seguridad revelada en el kernel de Linux después de Copy Fail. Fragmento sucioy Fragnesia durante el último mes.

Se recomienda aplicar la última actualización del kernel publicada por las distribuciones de Linux. Si las actualizaciones no se pueden realizar inmediatamente, las soluciones temporales incluyen elevar «kernel.yama.ptrace_scope» a 2.

«En los hosts que han permitido usuarios locales que no son de confianza durante el período de exposición, trate las claves de host SSH y las credenciales almacenadas en caché local como potencialmente reveladas», dijo Qualys. «Rote las claves del host y revise cualquier material administrativo que viva en la memoria de los procesos set-uid».

El desarrollo sigue al lanzamiento de una PoC para una falla de escalada de privilegios local llamada Robo de pines que permite a los atacantes locales obtener privilegios de root en los sistemas Arch Linux. El exploit requiere que el módulo Reliable Datagram Sockets (RDS) esté cargado en el sistema de destino, que io_ring esté habilitado, un binario SUID-root legible y soporte x86_64 para la carga útil incluida.

Ciberseguridad

«PinTheft es un exploit de escalada de privilegios locales de Linux para una copia cero de RDS de doble liberación que se puede convertir en una sobrescritura de caché de página a través de buffers fijos io_uring», Zellic y el equipo de seguridad de V12 dicho.

«El error se encontraba en la ruta de envío de copia cero de RDS. rds_message_zcopy_from_user() fija las páginas de usuario una a la vez. Si una página posterior falla, la ruta de error descarta las páginas que ya fijó, y la limpieza posterior de mensajes RDS las descarta nuevamente porque las entradas de la lista de dispersión y el recuento de entradas permanecen activas después de que se borra el notificador de zcopy. Cada envío fallido de copia cero puede robar una referencia de la primera página».

Las principales economías del mundo detallan los elementos clave de la 'lista de ingredientes' de la IA

Un grupo de agencias gubernamentales internacionales publicó el martes una guía sobre lo que creen que debería incluir cualquier herramienta de “lista de ingredientes” de inteligencia artificial para hacer que la IA sea más segura.

El concepto de dicha lista, conocida como “lista de materiales de software (SBOM)”, es conocer todo lo que incluye una pieza particular de software para que cualquier riesgo en la cadena de suministro sea más fácil de identificar. Los expertos cibernéticos se han centrado cada vez más en cómo interactúan con la IA.

La guía elaborada por las agencias del grupo de naciones G7, incluida la Agencia de Seguridad de Infraestructura y Ciberseguridad, tiene como objetivo establecer estándares voluntarios mínimos sobre cómo deberían ser los SBOM para la IA. Se basa en esfuerzos anteriores para producir otros tipos de orientación SBOM.

«Aunque no son exhaustivos ni obligatorios, los elementos mínimos complementarios descritos en esta guía reflejan el consenso de los expertos del G7 y se ampliarán con el tiempo para seguir el rápido avance de la tecnología de IA», afirmó CISA. (Algunos se refieren a los SBOM para IA como AIBOM).

Los elementos incluyen aquellos que se incluyen en las categorías de información relacionada con el SBOM para la IA en sí, sobre el sistema de IA en su conjunto, para identificar los modelos utilizados por el sistema de IA, sobre los conjuntos de datos utilizados durante todo el ciclo de vida del modelo, sobre la infraestructura física y virtual necesaria para la operación y el soporte del sistema de IA, sobre las medidas de ciberseguridad que se aplican a los modelos y sistemas de IA y sobre los indicadores clave de rendimiento del sistema de IA.

Un trío de profesionales de la industria que han trabajado en el tema de los AISBOM dijeron a CyberScoop que acogieron con agrado la guía y, en cada caso, la elogiaron como un buen paso que, no obstante, podría mejorarse.

«Prácticamente todos los programas de software que existen ahora tendrán IA incorporada, y cuando un hospital compra un dispositivo médico con IA, o el Departamento de Guerra compra un sistema de armas con IA, o los fabricantes de automóviles colocan IA en los automóviles, debemos poder confiar en lo que hay en esos sistemas», dijo Daniel Bardenstein, director ejecutivo de Manifest Cyber. «Y el primer paso para confiar es identificar qué es esta IA, de dónde viene? ¿Cómo se entrena?».

«Este es un paso fuerte y aplaudible para lograr que todos estén de acuerdo en que este es el futuro y cómo debemos pensar sobre cómo confiar en la IA», dijo Bardenstein, quien construyó un generador AIBOM y trabajó en el tema en el pasado con CISA y la Fundación OWASP.

Dmitry Raidman, cofundador y director de tecnología de Cybeats (y alguien que, como Bardenstein, construyó su propio generador AIBOM y trabajó en AIBOM con CISA y OWASP), dijo que la orientación del G7 era «sorprendente» porque cubre entre el 80 y el 90% de lo que se necesita.

«No había una línea de base, pero ahora habrá una línea de base clara», dijo.

En el lado negativo, Bardenstein dijo que le preocupaba la facilidad con la que las organizaciones pueden implementar la guía, y Raidman dijo que no aborda adecuadamente el problema del tiempo de ejecución.

Allan Friedman, a veces llamado el “padrino de las SBOM”, dijo que la guía era un buen documento, pero probablemente estaba mal etiquetada porque afirma que los elementos que identifica no son obligatorios.

«Este documento presenta conjuntos de tipos de datos que podrían ser útiles», dijo Friedman, quien trabajó en SBOM en múltiples funciones del gobierno de EE. UU., es asesor técnico principal en el Instituto de Seguridad y Tecnología y tecnólogo residente en TPO Group. «Y por eso es un gran artículo para promover la transparencia de la IA y la transparencia del sistema de IA, pero enumera elementos potenciales. Estos no son los elementos mínimos».

Friedman dijo que los próximos pasos podrían incluir mapear las orientaciones en lo que se está implementando hoy y hablar sobre alinearlas con las políticas de la Unión Europea y los gobiernos del G7 para garantizar que haya conflictos mínimos.

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

El exploit LPE Dirty Frag del kernel de Linux permite el acceso raíz en las principales distribuciones – CYBERDEFENSA.MX

Han surgido detalles sobre una nueva vulnerabilidad de escalada de privilegios locales (LPE) sin parches que afecta al kernel de Linux.

Apodado Fragmento sucioHa sido descrito como sucesor de Copy Fail (CVE-2026-31431, puntuación CVSS: 7,8), una falla de LPE revelada recientemente que afecta al kernel de Linux y que desde entonces ha estado bajo explotación activa en la naturaleza. La vulnerabilidad se informó a los mantenedores del kernel de Linux el 30 de abril de 2026.

«Dirty Frag es una vulnerabilidad (clase) que logra privilegios de root en la mayoría de las distribuciones de Linux al encadenar la vulnerabilidad xfrm-ESP Page-Cache Write y la vulnerabilidad RxRPC Page-Cache Write», dijo el investigador de seguridad Hyunwoo Kim (@v4bel) en un artículo.

«Dirty Frag es un caso que extiende la clase de error a la que pertenecen Dirty Pipe y Copy Fail. Debido a que es un error de lógica determinista que no depende de una ventana de tiempo, no se requiere ninguna condición de carrera, el núcleo no entra en pánico cuando falla el exploit y la tasa de éxito es muy alta».

Ciberseguridad

La explotación exitosa de la falla podría permitir a un usuario local sin privilegios obtener acceso raíz elevado en la mayoría de las distribuciones de Linux, incluidas Ubuntu 24.04.4, RHEL 10.1, openSUSE Tumbleweed, CentOS Stream 10, AlmaLinux 10 y Fedora 44.

Según el investigador, la vulnerabilidad xfrm-ESP Page-Cache Write se introdujo en un confirmación del código fuente realizado en enero de 2017, mientras que la vulnerabilidad RxRPC Page-Cache Write fue introducido en junio de 2023. Curiosamente, la misma confirmación del 17 de enero de 2017 fue la causa principal de otro desbordamiento del búfer (CVE-2022-27666puntuación CVSS: 7,8) que afectó a varias distribuciones de Linux.

xfrm-ESP Page-Cache Write, que tiene su raíz en el subsistema IPSec (xfrm), proporciona a los atacantes una primitiva de almacenamiento de 4 bytes como Copy Fail y sobrescribe una pequeña cantidad en la caché de páginas del kernel.

Sin embargo, el exploit requiere que el usuario sin privilegios cree un espacio de nombres, un paso que Ubuntu bloquea a través de Armadura de aplicaciones. En tal entorno, no se puede activar xfrm-ESP Page-Cache Write. Ahí es donde entra en juego el segundo exploit, RxRPC Page-Cache Write.

«RxRPC Page-Cache Write no requiere privilegios para crear un espacio de nombres, pero el módulo rxrpc.ko en sí no está incluido en la mayoría de las distribuciones», explicó Kim. «Por ejemplo, la versión predeterminada de RHEL 10.1 no incluye rxrpc.ko. Sin embargo, en Ubuntu, el módulo rxrpc.ko se carga de forma predeterminada».

«Encadenar las dos variantes hace que los puntos ciegos se cubran entre sí. En un entorno donde se permite la creación de espacios de nombres de usuario, el exploit ESP se ejecuta primero. Por el contrario, en Ubuntu, donde la creación de espacios de nombres de usuarios está bloqueada pero se construye rxrpc.ko, el exploit RxRPC funciona».

CloudLinx, en un consultivo Por sí solo, dijo que la falla reside en la «ruta rápida ESP-in-UDP MSG_SPLICE_PAGES sin COW y es accesible a través de la interfaz netlink del usuario XFRM».

Ciberseguridad

«El error reside en las rutas rápidas de descifrado in situ de esp4, esp6 y rxrpc: cuando un búfer de socket transporta fragmentos paginados que no son propiedad privada del kernel (por ejemplo, páginas de canalización adjuntas mediante splice(2)/sendfile(2)/MSG_SPLICE_PAGES), la ruta de recepción se descifra directamente sobre esas páginas respaldadas externamente, exponiendo o corrompiendo el texto sin formato al que un proceso sin privilegios todavía tiene una referencia». AlmaLinux dicho.

A la urgencia se suma el lanzamiento de una prueba de concepto (PoC) funcional que puede explotarse para obtener root con un solo comando. Hasta que los parches estén disponibles, se recomienda bloquear los módulos esp4, esp6 y rxrpc para que no se puedan cargar.

sudo sh -c «printf ‘install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n’ > /etc/modprobe.d/dirtyfrag.conf; rmmod esp4 esp6 rxrpc 2>/dev/null; true»

Vale la pena mencionar aquí que Dirty Frag, a pesar de compartir algunas superposiciones con Copy Fail, puede ser explotado independientemente de si el módulo algif_aead del kernel de Linux está habilitado o no.

«Tenga en cuenta que Dirty Frag se puede activar independientemente de si el módulo algif_aead está disponible», dijo el investigador. «En otras palabras, incluso en sistemas donde se aplica la mitigación públicamente conocida de Copy Fail (lista negra algif_aead), su Linux sigue siendo vulnerable a Dirty Frag».

Los cinco principales desafíos de ventas que cuestan los ingresos de ciberseguridad de los MSP – CYBERDEFENSA.MX

Se prevé que el mercado de servicios de seguridad gestionados crezca de 38.310 millones de dólares en 2025 a 69.160 millones de dólares en 2030.[1]siendo la ciberseguridad el sector de más rápido crecimiento[2]. A pesar de esta oportunidad, muchos MSP dejan los ingresos sobre la mesa porque su estrategia de comercialización no logra conectar la experiencia técnica con las necesidades comerciales.

Esta brecha de ejecución es donde se estancan la mayoría de los acuerdos. Los MSP a menudo se centran en marcos y vulnerabilidades, pero sus clientes toman decisiones basadas en los resultados comerciales: reducción de riesgos, auditorías de cumplimiento exitosas y continuidad del negocio. Cuando los mensajes de ventas no logran cerrar esta brecha, los clientes potenciales tienden a ver la ciberseguridad como un centro de costos en lugar de una inversión estratégica. Para ganar, los MSP deben alinear el valor de la seguridad con las prioridades comerciales y traducir ofertas complejas en razones convincentes para que los clientes actuales y potenciales actúen.

cinomi desarrolló el Kit de ventas de la Academia GTM para abordar este desafío y proporcionar un enfoque estructurado y basado en resultados para ayudar a los equipos de ventas de MSP a convertir la creciente demanda en ingresos consistentes y rentables.

A través de nuestro trabajo para potenciar el crecimiento de los socios, hemos identificado cinco desafíos principales de comercialización que frenan a los MSP y las estrategias necesarias para superarlos.

1. Superar la falta de urgencia del cliente

Los datos muestran que el 77 % de los MSP citan la falta de urgencia del cliente como un importante desafío de ventas.[3]. Los equipos técnicos comprenden las debilidades de seguridad de un cliente potencial, pero les cuesta traducir ese riesgo en los términos comerciales que impulsan la inversión. Cuando esa traducción falla, la ciberseguridad se convierte en una línea a postergar en lugar de una prioridad estratégica. Los vendedores deben aprender a enmarcar la gestión del programa de seguridad en términos de continuidad operativa, consecuencias regulatorias y responsabilidad reputacional para crear urgencia inmediata.

2. Navegando por comités de compras ampliados

Las decisiones de compra no ocurren en el vacío. Los comités de compras para la ciberseguridad se han ampliado a un promedio de más de ocho partes interesadas, con proyecciones que superarán las nueve partes interesadas para 2026.[4]. Está tratando con ejecutivos, finanzas, TI y operaciones. Estos individuos tienen diferentes preocupaciones, motivaciones y definiciones de valor. Las preguntas de descubrimiento que mueven a un CEO no son las mismas que mueven a un CTO. Los MSP deben desarrollar marcos de descubrimiento personalizados para las diferentes partes interesadas del negocio para que los acuerdos complejos sigan avanzando.

3. Derrotar la objeción del costo

La sensibilidad a los costos sigue siendo una barrera persistente: el 66 % de las PYMES identifican los costos como su principal obstáculo para adoptar una seguridad más sólida.[5]. Los clientes potenciales a menudo ven la seguridad como un costo irrecuperable en lugar de un facilitador de negocios. Superar esto requiere un marco de puntuación objetivo y un manejo claro de las objeciones que aborde las creencias subyacentes que impulsan la vacilación, en lugar de simplemente reformular el argumento técnico.

4. Aprovechar el cumplimiento como catalizador

Más del 56 % de los nuevos acuerdos de seguridad gestionada se inician para cumplir con los requisitos de cumplimiento.[6]. Los plazos que rodean las renovaciones de seguros cibernéticos, los mandatos de la industria y las leyes de privacidad a nivel estatal crean un cronograma estricto que las conversaciones de ventas orgánicas rara vez generan. Los proveedores deben posicionar la preparación para el cumplimiento como un punto de entrada potencial, pero solo como un resultado de una gestión de programa de seguridad más amplia.

5. Ampliación de los ingresos en cuentas existentes

Para los MSP establecidos, los clientes existentes representan el camino más rápido hacia el crecimiento de los socios y la habilitación de ingresos. Sin embargo, centrarse únicamente en la adquisición de nuevos clientes deja importantes ingresos sin explotar dentro de su base actual. Para ampliar las cuentas se necesita una estrategia deliberada basada en datos.

Para ampliar los ingresos de los clientes existentes, los MSP deben utilizar elementos visuales, Inteligencia CISO paneles para revisar proactivamente las posturas de seguridad e identificar brechas. Este análisis impulsa campañas de ventas adicionales personalizadas y justifica nuevas inversiones durante las revisiones comerciales estratégicas. Comparar a los clientes con sus pares de la industria crea urgencia, mientras que la educación constante sobre el impacto de la seguridad en el negocio refuerza su valor.

Al convertir la gestión de cuentas en una relación de asesoramiento continua y generar constantemente nuevos valores, los MSP pueden profundizar la confianza, impulsar la mejora de los márgenes y desbloquear oportunidades de ingresos recurrentes año tras año.

Convertir los desafíos de GTM en oportunidades: estrategias prácticas

Superar estas barreras de ventas requiere un enfoque disciplinado y sistemático anclado en procesos procesables y alineación estratégica.

  • Alinear mensajes técnicos y de ventas:Trabaje en colaboración con expertos técnicos para traducir los hallazgos de seguridad en resultados comerciales. Utilice un lenguaje amigable para el cliente para comunicar el riesgo, el impacto operativo y el valor comercial en lugar de jerga técnica.
  • Mapee el panorama de las partes interesadas con anticipación: Identifique a todos los tomadores de decisiones y personas influyentes desde el principio, incluidos los líderes ejecutivos, financieros, de TI y operativos. Desarrolle mensajes y presentaciones dirigidos a las prioridades de cada persona y genere consenso a través de una comunicación regular y transparente.
  • Cuantificar los resultados y el ROI: Presente las inversiones en seguridad en términos de impacto mensurable, como la reducción del tiempo de respuesta a incidentes, la disminución del riesgo de cumplimiento o la mejora del tiempo de actividad operativa. Proporcionar a los tomadores de decisiones datos concretos basados ​​en evaluaciones de impacto empresarial respalda decisiones de compra más rápidas y con mayor confianza.
  • Automatice para lograr coherencia y escala: Aproveche los kits de ventas, los manuales de estrategias y la tecnología CRM para estandarizar el alcance, el descubrimiento y el desarrollo de propuestas. Los procesos consistentes y un repositorio central para las respuestas de descubrimiento garantizan transferencias fluidas del cliente potencial al cliente, incluso con múltiples partes interesadas involucradas.
  • Mida, optimice y adapte: Realice un seguimiento del rendimiento de las ventas en comparación con indicadores principales, como tasas de conversión, duración del ciclo de transacciones y frecuencia de ventas adicionales. Analice su cartera de manera consistente para identificar cuellos de botella y perfeccionar su estrategia de ventas.

Recursos dirigidos por operadores para la gestión de programas de seguridad

Para ayudar a los proveedores de servicios a lograr un crecimiento predecible, Cynomi estableció la Academia GTM.

Diseñada como un programa de habilitación práctica para MSP y MSSP, la Academia GTM presenta recursos desarrollados por profesionales que ejecutan y escalan activamente prácticas de seguridad. El primer lanzamiento es el Kit completo de ventasque incluye docenas de recursos que cubren cada etapa del ciclo de vida de las ventas, desde la prospección inicial hasta el cierre y la expansión.

El kit proporciona herramientas prácticas para resolver los desafíos de ventas más difíciles, que incluyen:

  • Vídeos prácticos de operadores de MSP y profesionales de GTM
  • Marcos estratégicos de perfil de cliente ideal (ICP) para dirigirse a los compradores de forma eficaz
  • Posicionar scripts y plantillas de correo electrónico para impulsar la participación
  • Marcos de descubrimiento adaptados a las partes interesadas técnicas y comerciales
  • Hojas de trucos y hojas de trabajo de puntuación para construir un proceso predecible
  • Venta adicional y venta cruzada de manuales para ampliar las cuentas existentes

Como plataforma de crecimiento de seguridad, que unifica la gestión de programas de seguridad, la gestión de riesgos y las capacidades de GRC para ayudar a los socios a escalar, Cynomi entiende que el movimiento de ventas y la prestación de servicios deben reforzarse entre sí para proteger a cada cliente, en cada nivel de madurez. El kit de ventas completo proporciona la base para generar ese movimiento y permite a su equipo brindar orientación experta con confianza y coherencia.

Construyendo una ventaja de ventas sostenible

Para pasar de la venta reactiva al éxito predecible, los MSP necesitan un sistema escalable que evolucione con el mercado. Invierta en educación continua organizando talleres internos, revisando ganancias y pérdidas y conectando métricas de ventas con objetivos comerciales como mejora de márgenes y retención de clientes.

Una cultura de aprendizaje continuo, basada en los conocimientos de los mejores empleados y la tutoría de pares, prepara a su equipo para abordar nuevas amenazas y regulaciones con autoridad. Al incorporar estas mejores prácticas, los MSP pueden convertirse en asesores de seguridad confiables, reducir la fricción, acelerar los ingresos y maximizar el valor para el cliente.

Descargue hoy el kit de ventas completo de GTM Academy y transforme su movimiento de ventas.

Fuentes

  1. Fortune Business Insights, 2024, “Tamaño del mercado, participación y análisis de la industria de servicios gestionados de seguridad cibernética”.
  2. Channel Futures, 2024, «La ciberseguridad domina el MSP 501 de 2024».
  3. Infrascale, 2025, “MSP que venden más ciberseguridad: estadísticas y tendencias en EE. UU.”
  4. Gartner, 2024, «Tendencias del mercado: comités de compra de valores y expansión de las partes interesadas».
  5. CrowdStrike, 2025, «Estudio de ciberseguridad de las PYMES».
  6. Datos internos de Cynomi, 2024, «Acuerdos de seguridad gestionados y tendencias de inicio de cumplimiento».
¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

La nueva vulnerabilidad de ‘error de copia’ de Linux permite el acceso raíz en las principales distribuciones – CYBERDEFENSA.MX

Investigadores de ciberseguridad han revelado detalles de una falla de escalada de privilegios locales (LPE) de Linux que podría permitir que un usuario local sin privilegios obtenga root.

La vulnerabilidad de alta gravedad rastreada como CVE-2026-31431 (Puntuación CVSS: 7,8) ha recibido el nombre en código Copia fallida por Xint.io y Theori.

«Un usuario local sin privilegios puede escribir cuatro bytes controlados en la caché de páginas de cualquier archivo legible en un sistema Linux y usarlos para obtener acceso a la raíz», afirma el equipo de investigación de vulnerabilidades de Xint.io y Theori. dicho.

En esencia, la vulnerabilidad surge de una falla lógica en el subsistema criptográfico del kernel de Linux, específicamente dentro del módulo algif_aead. El tema fue presentado en un confirmación del código fuente realizado en agosto de 2017.

Ciberseguridad

La explotación exitosa de la deficiencia podría permitir que un simple script Python de 732 bytes edite un binario setuid y obtenga root en prácticamente todas las distribuciones de Linux enviadas desde 2017, incluidas Amazon Linux, RHEL, SUSE y Ubuntu. El exploit de Python implica cuatro pasos:

  • Abra un socket AF_ALG y vincúlelo a authencesn(hmac(sha256),cbc(aes))
  • Construir la carga útil del shellcode
  • Activar la operación de escritura en la copia almacenada en caché del kernel de «/usr/bin/su»
  • Llame a execve(«/usr/bin/su») para cargar el código shell inyectado y ejecutarlo como root

Si bien la vulnerabilidad no se puede explotar de forma remota de forma aislada, un usuario local sin privilegios puede obtener acceso a la raíz simplemente corrompiendo el caché de la página de un binario setuid. La misma primitiva también tiene impactos entre contenedores, ya que la caché de la página se comparte entre todos los procesos de un sistema.

En respuesta a la divulgación, las distribuciones de Linux han publicado sus propios avisos:

Copy Fail tiene sus ecos en Dirty Pipe (CVE-2022-0847), otra vulnerabilidad LPE del kernel de Linux que podría permitir a usuarios sin privilegios unir datos en la caché de páginas de archivos de solo lectura y, en última instancia, sobrescribir archivos confidenciales en el sistema para lograr la ejecución del código.

Ciberseguridad

«Copy Fail es la misma clase de primitivo, en un subsistema diferente», David Brumley de Bugcrowd dicho. «La optimización in situ de 2017 en algif_aead permite que una página de caché de página termine en la lista de dispersión de destino grabable del kernel para una operación AEAD enviada a través de un socket AF_ALG. Un proceso sin privilegios puede entonces conducir splice() a ese socket y completar una escritura pequeña y específica en el caché de página de un archivo que no es de su propiedad».

Lo que hace que esta vulnerabilidad sea peligrosa es que puede activarse de manera confiable y no requiere ninguna condición de carrera ni compensación del kernel. Además de eso, el mismo exploit funciona en todas las distribuciones.

«Esta vulnerabilidad es única porque tiene cuatro propiedades que casi nunca aparecen juntas: es portátil, pequeña, sigilosa y multicontenedor», dijo un portavoz de Xint.io a The Hacker News en un comunicado. «Permite que cualquier cuenta de usuario, sin importar el nivel bajo, aumente su privilegio a acceso completo de administrador. También les permite evitar el sandboxing y funciona en todas las versiones y distribuciones de Linux».

Los funcionarios de la agencia de espionaje dicen que la ansiedad por perder el empleo y moverse rápido y «seguro» son algunos de los principales desafíos en la reforma de la fuerza laboral de IA

Como muchas organizaciones, la Agencia Nacional de Inteligencia Geoespacial está tomando medidas para integrar herramientas de inteligencia artificial en sus operaciones comerciales.

Jay Harless, director de desarrollo humano de la NGA, dijo que la agencia está tratando de lograr un equilibrio: actuar lo suficientemente rápido como para mantener el ritmo de lo que los funcionarios de seguridad nacional de Estados Unidos ven cada vez más como una carrera armamentista de inteligencia artificial con países adversarios como Rusia y China, pero no tan rápido como para alterar los métodos probados de recopilación de inteligencia.

«Uno de nuestros principales impulsores es que nuestros adversarios estaban invirtiendo mucho, por lo que existe la presión de adelantarnos y hacerlo de forma segura», dijo Harless el martes en la conferencia de prensa. Foro federal de Workdaypresentado por Scoop News Group. «También nos damos cuenta de que algunos de nuestros adversarios pueden no tener los mismos límites legales y éticos que nosotros y nuestros socios necesitamos».

Harless dijo que la agencia y otros miembros de la comunidad de inteligencia están trabajando para construir sistemas con IA agente que opere y pueda acelerar la toma de decisiones «dentro de límites seguros». Eso significa construir nueva infraestructura de TI, protocolos de validación, monitorear sesgos o comportamientos deshonestos e implementar mecanismos de rendición de cuentas.

“Nos estamos moviendo rápido y con seguridad al distinguir lo que debe automatizarse, lo que debe aumentarse y lo que debe mantenerse puramente humano, porque hay algunas cosas que siempre serán [human-operated]”, dijo.

Una pieza clave es descubrir exactamente cómo debería encajar la IA en el trabajo. Sasha Muth, subdirectora de desarrollo humano de la NGA, dijo que la agencia prevé un esfuerzo de tres a cinco años para transformar su fuerza laboral y su infraestructura de TI para la era de la IA. Este año se dedicará en gran medida a poner en marcha “elementos estructurales” sobre cuándo y cómo los analistas utilizan la IA, y a reevaluar qué cualificaciones debería exigir la agencia para los puestos de nivel inicial.

Pero ese esfuerzo también está causando tensiones dentro de la fuerza laboral, y Muth reconoció que parte del desafío es convencer a los empleados de base de que la tecnología los ayudará, no los reemplazará. La agencia contrató a su primer director de inteligencia artificial en 2024, y su próximo plan estratégico de tres años se centrará en la gestión del cambio, el desarrollo profesional y la actualización de las habilidades laborales de los empleados.

Muth dijo que están enfocados en desarrollar sus necesidades de capital humano porque uno de sus mayores temores es que durante esa transición de cinco años «vamos a perder gran parte de nuestra experiencia» al automatizar funciones y no hacer lo suficiente para modernizar los requisitos laborales.

«Lo vemos como una gran transformación, no sólo por utilizar la tecnología, sino por mover a nuestra fuerza laboral junto con nosotros, tenerlos entusiasmados con los cambios y no temerosos, porque hay mucho miedo… de que su trabajo desaparezca, de que no lo tengan», dijo.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.