La orden de Trump establece la fecha límite de 2030 para la migración criptográfica poscuántica federal – CYBERDEFENSA.MX

El presidente Trump firmó un orden ejecutiva el 22 de junio establecer plazos estrictos para que las agencias federales trasladen activos de alto valor y sistemas de alto impacto a la criptografía poscuántica.

El establecimiento clave debe mudarse antes del 31 de diciembre de 2030; firmas digitales antes del 31 de diciembre de 2031. La EO 14409 deja a los sistemas de seguridad nacionales en un camino separado.

Los plazos son importantes debido a una amenaza que hoy en día no necesita una computadora cuántica que funcione. Los adversarios pueden recopilar datos estadounidenses cifrados ahora y descifrarlos más tarde; una vez que exista una máquina cuántica a gran escala, el riesgo se conoce como «cosechar ahora, descifrar después».

La orden describe ese riesgo directamente y adelanta el cronograma de PQC del gobierno de cuatro a cinco años. El objetivo anterior para todo el gobierno, establecido en el Memorando de Seguridad Nacional 10 de 2022, se extendía hasta 2035.

Los dos plazos se alinean con los estándares NIST finalizado en agosto de 2024. El establecimiento de claves utiliza FIPS 203, el algoritmo ML-KEM anteriormente llamado CRYSTALS-Kyber.

Ciberseguridad

Las firmas digitales utilizan FIPS 204 y 205, ML-DSA y SLH-DSA. Las normas están listas desde hace casi dos años. El orden es lo que los convierte en un cronograma con consecuencias.

Qué tienen que hacer las agencias y cuándo

El reloj a corto plazo empieza a acelerarse. En un plazo de 30 días, cada jefe de agencia nombra un líder de migración de PQC que reporta al CIO de la agencia y es propietario del inventario criptográfico y del plan de migración.

En un plazo de 90 días, la OMB emite una guía que exige a las agencias que revisen sus inventarios de activos de alto valor y sistemas de alto impacto, planifiquen la migración y presenten ese plan.

El NIST ejecuta una migración piloto en un subconjunto de sus propios sistemas, que finalizará el 31 de diciembre de 2027.

La orden llega más allá de las redes federales. El Consejo Regulador de Adquisiciones Federales tiene 180 días para proponer una regla que otorgue a los «contratistas cubiertos» hasta el 31 de diciembre de 2030 para cumplir con los FIPS del NIST, incluidos los algoritmos PQC.

Una segunda regla propuesta, prevista para dentro de 270 días, incluiría las fallas criptográficas en los programas de divulgación de vulnerabilidades de los contratistas, incluidas pruebas de cifrado faltante y de algoritmos que no son FIPS. A las agencias de gestión de riesgos del sector y a CISA se les pide que ayuden a los operadores de infraestructura crítica a elaborar sus propios planes de migración, aunque esa parte es asistencia, no un mandato.

Luego está el ángulo del inventario. En un plazo de 270 días, CISA y NIST publicarán los elementos mínimos para una lista de materiales criptográficos, una lista legible por máquina de los activos criptográficos en una pieza de hardware o software.

Ciberseguridad

Ésa es la base de la criptoagilidad: no se pueden intercambiar algoritmos débiles en una fecha límite si no se sabe dónde están.

La lectura practica

Para los equipos federales y los proveedores que les venden, el trabajo es el inventario y comienza ahora. Encuentre todos los lugares donde se produce el intercambio de claves y las firmas, marque lo que no es NIST PQC y secuencia el intercambio con las fechas 2030 y 2031.

Los contratistas deben esperar la cláusula FAR y una línea de cumplimiento para 2030 una vez que entre en vigencia la regla. Los estándares existen. Los plazos ya existen. La tarea de control para casi todos es saber qué criptografía se está ejecutando y dónde.

Una orden complementaria firmada el mismo día, «Marcando el comienzo de la próxima frontera de la innovación cuántica» empuja el otro lado de la ecuación: construir las computadoras cuánticas que hacen que la migración sea urgente en primer lugar.

Los dientes todavía se están escribiendo. La guía de 90 días de la OMB y las reglas FAR decidirán si 2030 y 2031 se convierten en una verdadera presión de adquisiciones o simplemente en otro objetivo federal de migración que se desvanece una vez que comienza el trabajo duro.

Google fija el 30 de septiembre como fecha límite para la verificación de desarrolladores de Android en cuatro países – CYBERDEFENSA.MX

Google ha fijado el 30 de septiembre de 2026 como el día en que comenzará a aplicar Verificación de desarrollador de Android en los primeros cuatro países, y las tiendas de aplicaciones de los principales fabricantes de dispositivos están presentes desde el principio.

En esa fecha, los teléfonos Android certificados en Brasil, Indonesia, Singapur y Tailandia bloquearán las instalaciones normales de aplicaciones cuyos desarrolladores no hayan registrado una identidad con Google, ya sea que la aplicación provenga de Google Play o de las tiendas administradas por Samsung, Xiaomi, OPPO, vivo, Honor y Transsion.

Los dispositivos certificados son los que se envían con los servicios de Google y Play Protect, que, según el recuento de F-Droid, representa más del 95 por ciento de los dispositivos Android fuera de China.

La mayoría de los usuarios no se darán cuenta, que es el punto. Las aplicaciones de desarrolladores verificados siguen instalándose como antes. La fricción recae en aplicaciones de desarrolladores que Google no ha verificado, y es más difícil en los canales independientes y de código abierto, basados ​​en que no necesitan el permiso de Google para enviar.

Ciberseguridad

Los desarrolladores que distribuyen a través de esas tiendas deben verificar y registrarse antes de la fecha límite. Google dice que las aplicaciones que no lo hagan no estarán disponibles para una nueva instalación en dispositivos certificados en los cuatro países.

Lo que cambia el 30 de septiembre

La verificación se ejecuta en el dispositivo. Google está impulsando una nueva servicio del sistemael Verificador de desarrolladores de Android, para teléfonos con Android 8 y versiones posteriores a partir de junio de 2026, y confirma que una aplicación está registrada para un desarrollador verificado antes de que se instale.

Después del 30 de septiembre, en los cuatro mercados de lanzamiento, una aplicación no registrada no se instalará mediante la ruta normal. Todavía se puede instalar a través de Android Debug Bridge (ADB) o mediante el flujo avanzado, la ruta deliberadamente de alta fricción que Google construyó a principios de este año. Esa ruta hace que el usuario active el modo de desarrollador, reinicie, espere 24 horas y se vuelva a autenticar antes de descargar una aplicación no verificada, y se globaliza en agosto.

El registro se abrió para todos los desarrolladores en marzo y Google dice que ya cubre casi todas las instalaciones en Google Play y una gran mayoría de las que se realizan fuera de él.

Para registrarse, un desarrollador proporciona a Google un nombre legal, una dirección y datos de contacto, es posible que deba cargar una identificación gubernamental y demuestra la propiedad de cada aplicación enviando un APK firmado con su clave privada.

Google también está agregando API para registro masivo y verificación de nombres de paquetes, con delegación de OAuth para que una tienda de terceros pueda ejecutar partes del proceso para los desarrolladores. Las dos interfaces, una API de estado de ID de desarrollador de Android y una API de consola de desarrollador de Android, llegarán en julio.

Un carril separado para cuentas gratuitas de distribución limitada ingresa al acceso anticipado en julio y se lanza a nivel mundial en agosto; permite a estudiantes y aficionados compartir aplicaciones con hasta 20 dispositivos, sin identificación gubernamental ni tarifa. La cuenta de desarrollador completa estándar conlleva una tarifa única de $25.

Por qué el campo del código abierto está luchando contra ello

El caso de Google es el malware. Dice que las fuentes descargadas contienen mucha más cantidad que Google Play, y que las estafas funcionan cada vez más convenciendo a la víctima para que instale un APK malicioso en el acto.

Un control de identidad y una espera de 24 horas están destinados a romper con eso. Google dice que eligió los cuatro países de lanzamiento porque se ven muy afectados por estafas de aplicaciones, a menudo por parte de infractores reincidentes.

Ciberseguridad

El rechazo ha sido fuerte desde que se anunció el programa en agosto de 2025. F-Droid, el repositorio de aplicaciones de software libre, dice que el requisito pondría fin a su proyectoporque crea y firma aplicaciones de muchos colaboradores seudónimos que no le darán a Google una identidad legal.

A Mantener Android abierto Una campaña respaldada por más de 70 organizaciones en 23 países ha pedido a Google que elimine las comprobaciones de identificación de las aplicaciones enviadas fuera de Play. Las concesiones de Google, el flujo avanzado y las cuentas de 20 dispositivos responden a la queja de que se estaba eliminando la descarga lateral. No tocan el problema más profundo: una sola empresa se sentaría en el camino de instalación de casi todos los dispositivos Android fuera de China y decidiría quién obtiene el camino fluido.

Quedan abiertas tres preguntas antes del lanzamiento global en 2027: si Google detalla un proceso de apelación para los desarrolladores que marca por error, qué mantiene en el registro de identidad y durante cuánto tiempo, y si ofrece alguna ruta para repositorios como F-Droid que no pueden cumplir con el control de propiedad por aplicación sin cambiar su funcionamiento.

La presión aumenta sobre Canvas a medida que se acerca la fecha límite para la extorsión por filtración de datos

La presión sobre Instructure, la compañía detrás de Canvas, está aumentando, ya que los ciberdelincuentes amenazan con filtrar una gran cantidad de datos confidenciales que, según afirman, fueron robados durante un ciberataque prolongado a la plataforma de tecnología educativa ampliamente utilizada.

Las interrupciones generalizadas dejaron a las escuelas, estudiantes y maestros temporalmente sin poder acceder a datos críticos a fines de la semana pasada después de que la compañía desconectara Canvas luego de una actividad maliciosa adicional, incluida una desfiguración de la página de inicio de sesión de la plataforma. El viernes, la compañía dijo que Canvas, un centro central para cursos, exámenes, calificaciones y comunicación desde K-12 y universitarios, estaba nuevamente en línea y en pleno funcionamiento.

ShinyHunters, un grupo descentralizado de prolíficos ciberdelincuentes afiliados a The Com, se atribuyó la responsabilidad del ataque a su sitio de filtración de datos y está intentando extorsionar a la empresa por un monto de rescate desconocido. Instructure no ha confirmado la existencia de una demanda de rescate y se negó a responder preguntas sobre su respuesta.

El grupo de amenazas inicialmente fijó como fecha límite el 6 de mayo, cuatro días después de que Instructure dijera anteriormente que el incidente fue contenido poco después de revelar el ataque, afirmando que robó 3,65 terabytes de datos que abarcaban 275 millones de registros en 8.809 sistemas escolares.

Cuando esa fecha límite pasó sin pago, ShinyHunters aumentó su presión sobre la compañía al «inyectar un mensaje de extorsión directamente en las páginas de inicio de sesión de Canvas de aproximadamente 330 instituciones, y pasó a la extorsión escuela por escuela con una fecha límite actual del 12 de mayo», dijo a CyberScoop Cynthia Kaiser, vicepresidenta senior del Centro de Investigación de Ransomware de Halcyon.

«El alcance hace que ésta sea una de las mayores exposiciones del sector educativo que hemos rastreado», añadió.

La presión pública adicional llevó a Infrastructure a desconectar Canvas, lo que interrumpió el trabajo escolar y el acceso a sistemas críticos en todo el país.

Inestructura El director ejecutivo Steve Daly se disculpó durante el fin de semana por la comunicación inconsistente de la compañía y la respuesta pública deficiente al ciberataque.

«En los últimos días, muchos de ustedes enfrentaron verdaderas interrupciones. Estrés en sus equipos. Momentos perdidos en el aula. Preguntas que no pudieron obtener respuesta. Merecían una comunicación más consistente de nuestra parte y no la entregamos. Lo siento por eso», dijo en un comunicado.

Daly reconoció que el ataque, que sigue bajo investigación con la ayuda de CrowdStrike, expuso nombres de usuario, direcciones de correo electrónico, nombres de cursos, información de inscripción y mensajes. Insistió en que el contenido del curso, las presentaciones y las credenciales no se vieron comprometidos.

La interrupción temporal pero generalizada causada ha generado una gran preocupación en todo el sector educativo a medida que los expertos en ransomware y los cazadores de amenazas continúan siguiendo los avances. El ciberataque también llamó la atención de los legisladores en el Capitolio.

El Comité de Seguridad Nacional de la Cámara de Representantes el lunes publicó una carta a Daly en busca de una reunión informativa con él o un líder senior de Instructure antes del 21 de mayo.

«La recurrencia de una intrusión a los pocos días de la divulgación inicial de una infracción, y el aparente fracaso de Instructure para remediar completamente las vulnerabilidades subyacentes durante ese período, plantean serias dudas sobre las capacidades de respuesta a incidentes de la compañía y sus obligaciones para con las instituciones e individuos cuyos datos posee», escribió el presidente de Seguridad Nacional de la Cámara, Andrew Garbarino, RN.Y., en la carta a Daly.

El comité quiere aprender más sobre las «circunstancias de ambas intrusiones, la naturaleza y el volumen de los datos a los que se accede, las medidas que Instructure ha tomado y está tomando para contener la amenaza y notificar a las instituciones afectadas, y la idoneidad de la coordinación de la compañía con las autoridades federales y la Agencia de Seguridad de Infraestructura y Ciberseguridad», añadió.

CISA no describió el alcance de su participación en la respuesta de Instructure. «CISA es consciente de un posible incidente cibernético que afecta a Canvas. Como agencia de defensa cibernética del país, brindamos apoyo voluntario y servicios de ciberseguridad a las organizaciones para responder y recuperarse de incidentes», dijo Chris Butera, subdirector ejecutivo interino de ciberseguridad de la agencia, en un comunicado.

La cronología del ataque de Instructure ha cambiado y sigue incompleta. La compañía dijo que detectó por primera vez actividad no autorizada en Canvas el 29 de abril e inmediatamente revocó el acceso del atacante e inició una respuesta al incidente. Los investigadores que no participaron directamente en la investigación formal dijeron que ShinyHunters obtuvo acceso a Canvas al menos unos días antes.

La siguiente actividad maliciosa el 7 de mayo (la desfiguración de páginas de inicio de sesión públicas) estuvo relacionada con el mismo incidente, dijo la compañía.

«Desde entonces, hemos confirmado que el actor no autorizado llevó a cabo esta actividad explotando un problema relacionado con nuestras cuentas de Free-For-Teacher. Este es el mismo problema que provocó el acceso no autorizado la semana anterior. Como resultado, hemos tomado la difícil decisión de cerrar temporalmente las cuentas de Free-For-Teacher», dijo la compañía en una publicación actualizada sobre el incidente.

Instructure no respondió preguntas sobre la vulnerabilidad ni explicó cómo los atacantes invadieron sus sistemas. La compañía dijo que también revocó credenciales privilegiadas y tokens de acceso para los sistemas afectados, rotó claves internas, restringió las vías de creación de tokens e implementó controles y monitoreo de seguridad adicionales.

Canvas está completamente operativo y es seguro de usar, dijo la compañía, y agregó que CrowdStrike revisó indicadores conocidos de compromiso y «no encontró evidencia de que el actor de amenazas tenga actualmente acceso a la plataforma».

El acceso sigue siendo irregular y no está disponible para algunos usuarios de Canvas, ya que los distritos escolares restauran la plataforma en fases después de realizar sus propias comprobaciones internas.

Halcyon publicó un alerta sobre el ataque viernes, incluida una captura de pantalla del mensaje que encontraron algunos miembros del personal de la escuela, tutores y estudiantes antes de que Instructure desconectara el sistema de gestión del aprendizaje.

ShinyHunters amenazó a Instructure y a todas las escuelas afectadas para que se comunicaran con el grupo de amenazas y llegaran a una resolución al final del día del martes. El grupo de cibercrimen, que tiene un “patrón conocido de eliminar las entradas de las víctimas una vez que han comenzado las comunicaciones y negociaciones”, eliminó Instructure de su sitio de filtración de datos después de que desfigurara las páginas de inicio de sesión de Canvas, dijo Halcyon.

ShinyHunters es un notorio grupo de extorsión por robo de datos que anteriormente afectó a las principales plataformas en la nube, incluidas Salesforce y Snowflake, mediante phishing de voz, robo de credenciales y ataques a la cadena de suministro.

«Históricamente, sus afirmaciones de compromiso suelen mantenerse, pero a menudo exageran el impacto, la escala y el tipo de datos robados», dijo Kaiser.

La educación es un objetivo recurrente y constante para los ciberdelincuentes. Los investigadores de Halcyon rastrearon más de 250 ataques de ransomware en instituciones educativas en todo el mundo el año pasado. Sin embargo, el ataque a Canvas se distingue de la mayoría de estos ataques debido a su uso generalizado y su impacto posterior.

«Se trata de datos de estudiantes, padres y personal, incluidos menores, lo que crea un riesgo de suplantación de identidad y phishing posterior que durará más que el incidente inmediato», dijo Kaiser.

«Al comprometer una plataforma compartida utilizada en miles de escuelas, ShinyHunters afectó a todo el sector educativo en un solo movimiento, que es el mismo manual que Clop utilizó contra los clientes de Oracle EBS el otoño pasado», añadió. «Entre los incidentes de 2026 contra infraestructuras críticas, este se encuentra en el nivel más alto o cerca de su impacto en el sector educativo, y destaca una tendencia de que los proveedores de software de terceros ahora formen parte de una superficie de ataque y causen efectos en cascada en todo un sector».

Los profesionales de la ciberseguridad centrados en el ransomware y la extorsión por robo de datos alientan constantemente a las víctimas a no pagar rescates, pero a menudo también reconocen que las empresas tienen que tomar decisiones difíciles basadas en sus propios intereses y la seguridad de sus clientes o usuarios atrapados en las consecuencias.

Allison Nixon, directora de investigación de la Unidad 221B, dijo que no se debe confiar en el grupo de amenazas que se atribuye la responsabilidad del ataque.

«Afirman que eliminarán los datos después de que les paguen, y si no les pagan, los filtrarán», dijo a CyberScoop. «Esto está en línea con las estafas de extorsión de datos pasadas realizadas por los mismos actores de Com y otros relacionados, que han hecho declaraciones falsas a las víctimas y al público en el pasado».

Instructure no ha indicado qué planea hacer como parte de cualquier esfuerzo para evitar la filtración de datos robados.

Daly, un veterano ejecutivo de seguridad que anteriormente fue director ejecutivo de Ivanti, terminó su mea culpa con la promesa de mejorar las comunicaciones y proporcionar pronto un resumen de un informe forense.

«La semana pasada, hicimos un llamado para conocer los hechos correctamente antes de hablar públicamente. Ese instinto no está mal, pero nos equivocamos en el equilibrio. Nos concentramos en la investigación de hechos y guardamos silencio cuando se necesitaban actualizaciones consistentes. Ustedes han sido claros al respecto, y es una retroalimentación justa. Cambiaremos eso en el futuro», dijo.

«Reconstruir la confianza lleva tiempo», añadió Daly. «Vamos a recuperarlo mediante una acción constante y una comunicación honesta».


Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

CISA agrega 4 fallas explotadas a KEV y fija fecha límite federal en mayo de 2026 – CYBERDEFENSA.MX

La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) el viernes agregado cuatro vulnerabilidades que afectan a los enrutadores de la serie SimpleHelp, Samsung MagicINFO 9 Server y D-Link DIR-823X hasta sus vulnerabilidades explotadas conocidas (KEV) catálogo, citando evidencia de explotación activa.

La lista de vulnerabilidades se encuentra a continuación:

  • CVE-2024-57726 (Puntuación CVSS: 9,9): una vulnerabilidad de autorización faltante en SimpleHelp que podría permitir a técnicos con pocos privilegios crear claves API con permisos excesivos, que luego pueden usarse para escalar privilegios a la función de administrador del servidor.
  • CVE-2024-57728 (Puntuación CVSS: 7.2): una vulnerabilidad de recorrido de ruta en SimpleHelp que permite a los usuarios administradores cargar archivos arbitrarios en cualquier lugar del sistema de archivos cargando un archivo zip diseñado (es decir, zip slip), que puede explotarse para ejecutar código arbitrario en el host en el contexto del usuario del servidor SimpleHelp.
  • CVE-2024-7399 (Puntuación CVSS: 8,8): una vulnerabilidad de recorrido de ruta en Samsung MagicINFO 9 Server que podría permitir a un atacante escribir archivos arbitrarios como autoridad del sistema.
  • CVE-2025-29635 (Puntuación CVSS: 7,5): una vulnerabilidad de inyección de comandos en enrutadores de la serie D-Link DIR-823X al final de su vida útil que permite a un atacante autorizado ejecutar comandos arbitrarios en dispositivos remotos enviando una solicitud POST a /goform/set_prohibiting a través de la función correspondiente.
Ciberseguridad

Si bien ambas fallas de SimpleHelp se han marcado como «Desconocidas» frente a «¿Se sabe que se utilizan en campañas de ransomware?» Los indicadores, los informes de Field Effect y Sophos revelaron a principios del año pasado que los problemas fueron explotados como precursores de ataques de ransomware. Una de esas campañas se atribuyó a la operación de ransomware DragonForce.

La explotación de CVE-2024-7399 se ha relacionado con actividad maliciosa que implementaba la botnet Mirai en el pasado. En cuanto a CVE-2025-29635, Akamai reveló a principios de esta semana que registró intentos contra dispositivos D-Link para entregar una variante de botnet Mirai llamada «tuxnokill».

Para mitigar las amenazas activas, se recomienda a las agencias del Poder Ejecutivo Civil Federal (FCEB) aplicar las correcciones o, en el caso de CVE-2025-29635, suspender el uso del dispositivo antes del 8 de mayo de 2026.

No se limite a luchar contra el fraude, cacécelo

Nuestra nación ha entrado en una nueva carrera armamentista de fraude impulsada por la IA.

Con miles de millones de dólares en pérdidas por fraude aumentando tanto en el sector público como en el privado, está claro que las viejas formas de disuadir el fraude no están funcionando. Es por eso que necesitamos un nuevo manual que comience con la comprensión de cómo operan los estafadores, la evolución de nuestras defensas y el cambio a una postura proactiva que no sólo luche contra el fraude sino que lo persiga activamente.

En la era de la IA, tratar el fraude como un simple problema de puerta de entrada no funcionará. Este momento requiere que la industria, el gobierno y los consumidores trabajen juntos, reduzcan los silos y compartan inteligencia en tiempo real. El objetivo es ir más allá de la detección reactiva al comprender el ciclo de vida de una amenaza (desde su formación hasta su propagación) para que podamos intervenir antes de que establezca un punto de apoyo.

Durante décadas, el fraude ha sido tratado como una serie de incidentes aislados. Esta suposición falsa ha sustentado casi todos los esfuerzos pasados ​​para reprimirlo. Esos esfuerzos, aunque bien intencionados, no han dado en el blanco.

Ahora, a la luz de la decisión de la administración Trump Estrategia cibernética para Estados Unidos y la orden ejecutiva que lo acompaña, es fundamental comprender el panorama moderno del fraude y el papel central que desempeña la explotación de la identidad digital en él.

Nuevo investigación de Socure revela cuán dramáticamente está evolucionando el panorama.

El fraude se ha industrializado y los sindicatos del crimen organizado ejecutan operaciones globales, sistémicas, automatizadas y basadas en inteligencia artificial. Ninguna organización, servicio o programa es seguro. Los estafadores atacan programas gubernamentales, bancos, plataformas de tecnología financiera, empresas de telecomunicaciones y más, desdibujando la línea entre el fraude en el sector público, los delitos financieros y el ciberdelito.

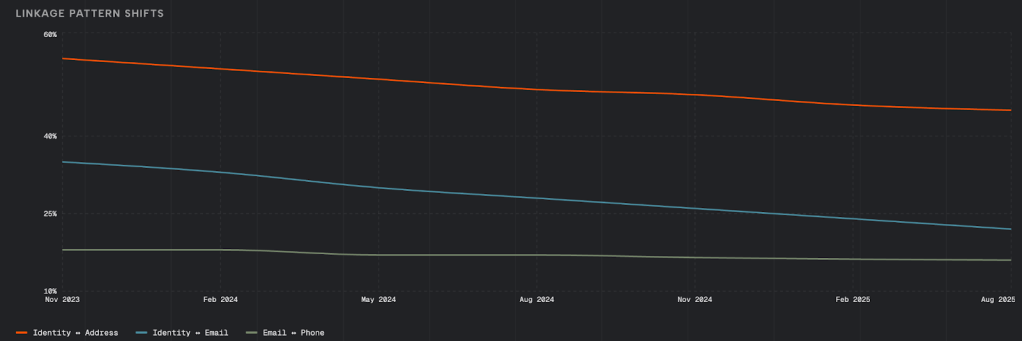
Antes, el fraude podía detectarse mediante la reutilización de elementos de identidad en múltiples aplicaciones: el mismo correo electrónico, dispositivo, número de teléfono o dirección IP utilizados una y otra vez.

Pero los datos son claros: estos vínculos están disminuyendo rápidamente. Los estafadores sofisticados de hoy en día están diseñando sus ataques para evitar los patrones tradicionales de detección de fraude. Nuestra investigación demuestra que los correos electrónicos serán completamente únicos dentro de las poblaciones de fraude a partir de 2027, por lo que no podremos confiar en el correo electrónico para identificar patrones.

La velocidad es otra característica definitoria del fraude de identidad moderno. Los estafadores utilizan la IA para crear identidades limpias, duraderas, sintéticas y robadas a escala. En una campaña observada, se crearon y lanzaron 24.148 identidades sintéticas en menos de un mes, y muchos ataques ocurrieron en 48 horas. Lo que antes llevaba semanas o incluso meses, ahora se puede completar en días.

El rápido aumento de las granjas de identidad es otro indicador de la industrialización del fraude. Las granjas de identidad son operadas por redes criminales para crear sistemáticamente identidades sintéticas o robadas a lo largo del tiempo con el fin de parecerse mucho a identidades legítimas. Las identidades maduras se utilizan para abrir cuentas bancarias, de crédito y de movimiento de dinero, desviar beneficios gubernamentales, lavar fondos y más. Estas granjas de identidad se centran en identidades duraderas que pueden eludir los controles de verificación tradicionales.

Entonces, ¿qué debemos hacer? En pocas palabras, debemos pasar a la ofensiva.

Esto significa tratar la identidad como una infraestructura crítica e implementar estrategias que rastreen cómo se crearon las identidades antes del momento de su aplicación; ampliar el monitoreo de señales para incluir elementos como servidores proxy residenciales, comportamiento del ISP y actividad de registro de dominios; evaluar la velocidad y la orquestación en tiempo real; y tratar la medición continua, la iteración rápida de modelos y la inteligencia entre industrias como capacidades centrales.

Además, dado el rápido aumento del fraude, necesitamos más análisis del ecosistema completo, incluidos factores dinámicos como la información del dispositivo, las huellas digitales y la biometría del comportamiento para que las organizaciones puedan distinguir eficazmente a los humanos genuinos de las máquinas. En última instancia, este enfoque interconectado y en capas hace que sea mucho más difícil para los actores maliciosos recrear o robar identidades a escala.

El fraude ya no es una serie de actos aislados. Es una empresa global coordinada construida sobre la explotación de la identidad. Hasta que nuestros esfuerzos reflejen esta nueva realidad, continuaremos luchando contra una amenaza inminente y continua con herramientas obsoletas y nos quedaremos aún más atrás.

Ahora es el momento de hacer este cambio estratégico y poner finalmente a los estafadores pisándoles los talones.

Mike Cook se desempeña como jefe de conocimientos sobre fraude en Socure, la plataforma de identidad y riesgo para la era de la inteligencia artificial.

Mike Cook

Escrito por Mike Cook

Mike Cook se desempeña como Jefe de Fraud Insights en Socure, la plataforma de identidad y riesgo para la era de la IA.