

El DOD quiere integrar lo cibernético en todas las operaciones e integrar la seguridad en la IA

El Pentágono se está centrando en integrar la cibernética en todas sus operaciones y quiere asegurarse de integrar la seguridad en el uso de la inteligencia artificial desde el principio, dijo el martes el principal funcionario de política cibernética del Departamento de Defensa.

Los conflictos recientes han dejado en claro cuán importante es lo cibernético, dijo Katherine Sutton, subsecretaria de política cibernética y asesora cibernética principal del Departamento de Defensa, especialmente cuando se combina con la fuerza física.

Los funcionarios de defensa han notado que ha habido un cambio cultural sobre la importancia de la cibernética en el departamento desde la guerra en Irán y la captura del líder venezolano Nicolás Maduro.

«La información se está volviendo cada vez más importante en el campo de batalla, por lo que tener la capacidad de integrar efectos espaciales, cibernéticos y otros efectos no cinéticos para poder degradar esa ventaja de la información es algo que será crítico y fundamental para cualquier conflicto futuro», dijo en la conferencia Emerge: Battlespace of the Future de GDIT, organizada por Scoop News Group. «Tenemos que sacar completamente lo cibernético de su silo, lo que significa no sólo integrar los efectos, sino comenzar la integración desde el primer día con una planificación operativa… e integrada desde el principio, y no algo que ataremos mientras vamos a ejecutar».

Brandon Pugh, principal asesor cibernético del Ejército, respaldó ese mensaje en la misma conferencia, diciendo que lo cibernético “ser considerado en un silo no es donde es más efectivo”, y es más efectivo “cuando vemos la combinación cibernética en las operaciones cinéticas sin dejar de ser una opción por derecho propio”.

El secretario de Defensa, Pete Hegseth, ha encomendado a Pugh la supervisión de toda la infraestructura crítica de defensa, tanto física como cibernética, lo que, según Pugh, enfatiza cómo el departamento ve ambas vinculadas. el ejercito reunió a las agencias el mes pasado para un ejercicio para contemplar escenarios de amenazas en todos los dominios.

Del mismo modo, la seguridad debe estar entrelazada con la inteligencia artificial, afirmó Sutton. Es una perogrullada en el mundo de la ciberseguridad que Internet no se creó pensando en la seguridad. A medida que aumenta el uso de modelos avanzados de IA en el Departamento de Defensa, Sutton dijo que el Pentágono no puede cometer errores similares.

«A medida que adoptamos estas nuevas herramientas, también estamos creando un nuevo panorama de amenazas para que los adversarios nos ataquen y exploten estas nuevas capacidades, por lo que debemos empezar a pensar en cómo vamos a protegerlas», dijo. «Uno de los desafíos que a menudo hemos tenido con las herramientas es que las adoptamos, y la seguridad es una ocurrencia tardía, o nos damos cuenta de que no pensamos en la seguridad desde el frente. Simplemente no creo que podamos darnos ese lujo con la IA en el futuro».
Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

CISA quiere que la infraestructura crítica funcione 'semanas o meses' de forma aislada durante el conflicto

La Agencia de Seguridad de Infraestructura y Ciberseguridad insta a los propietarios y operadores de infraestructuras críticas a planificar la prestación de servicios esenciales en condiciones de emergencia, potencialmente durante meses seguidos.

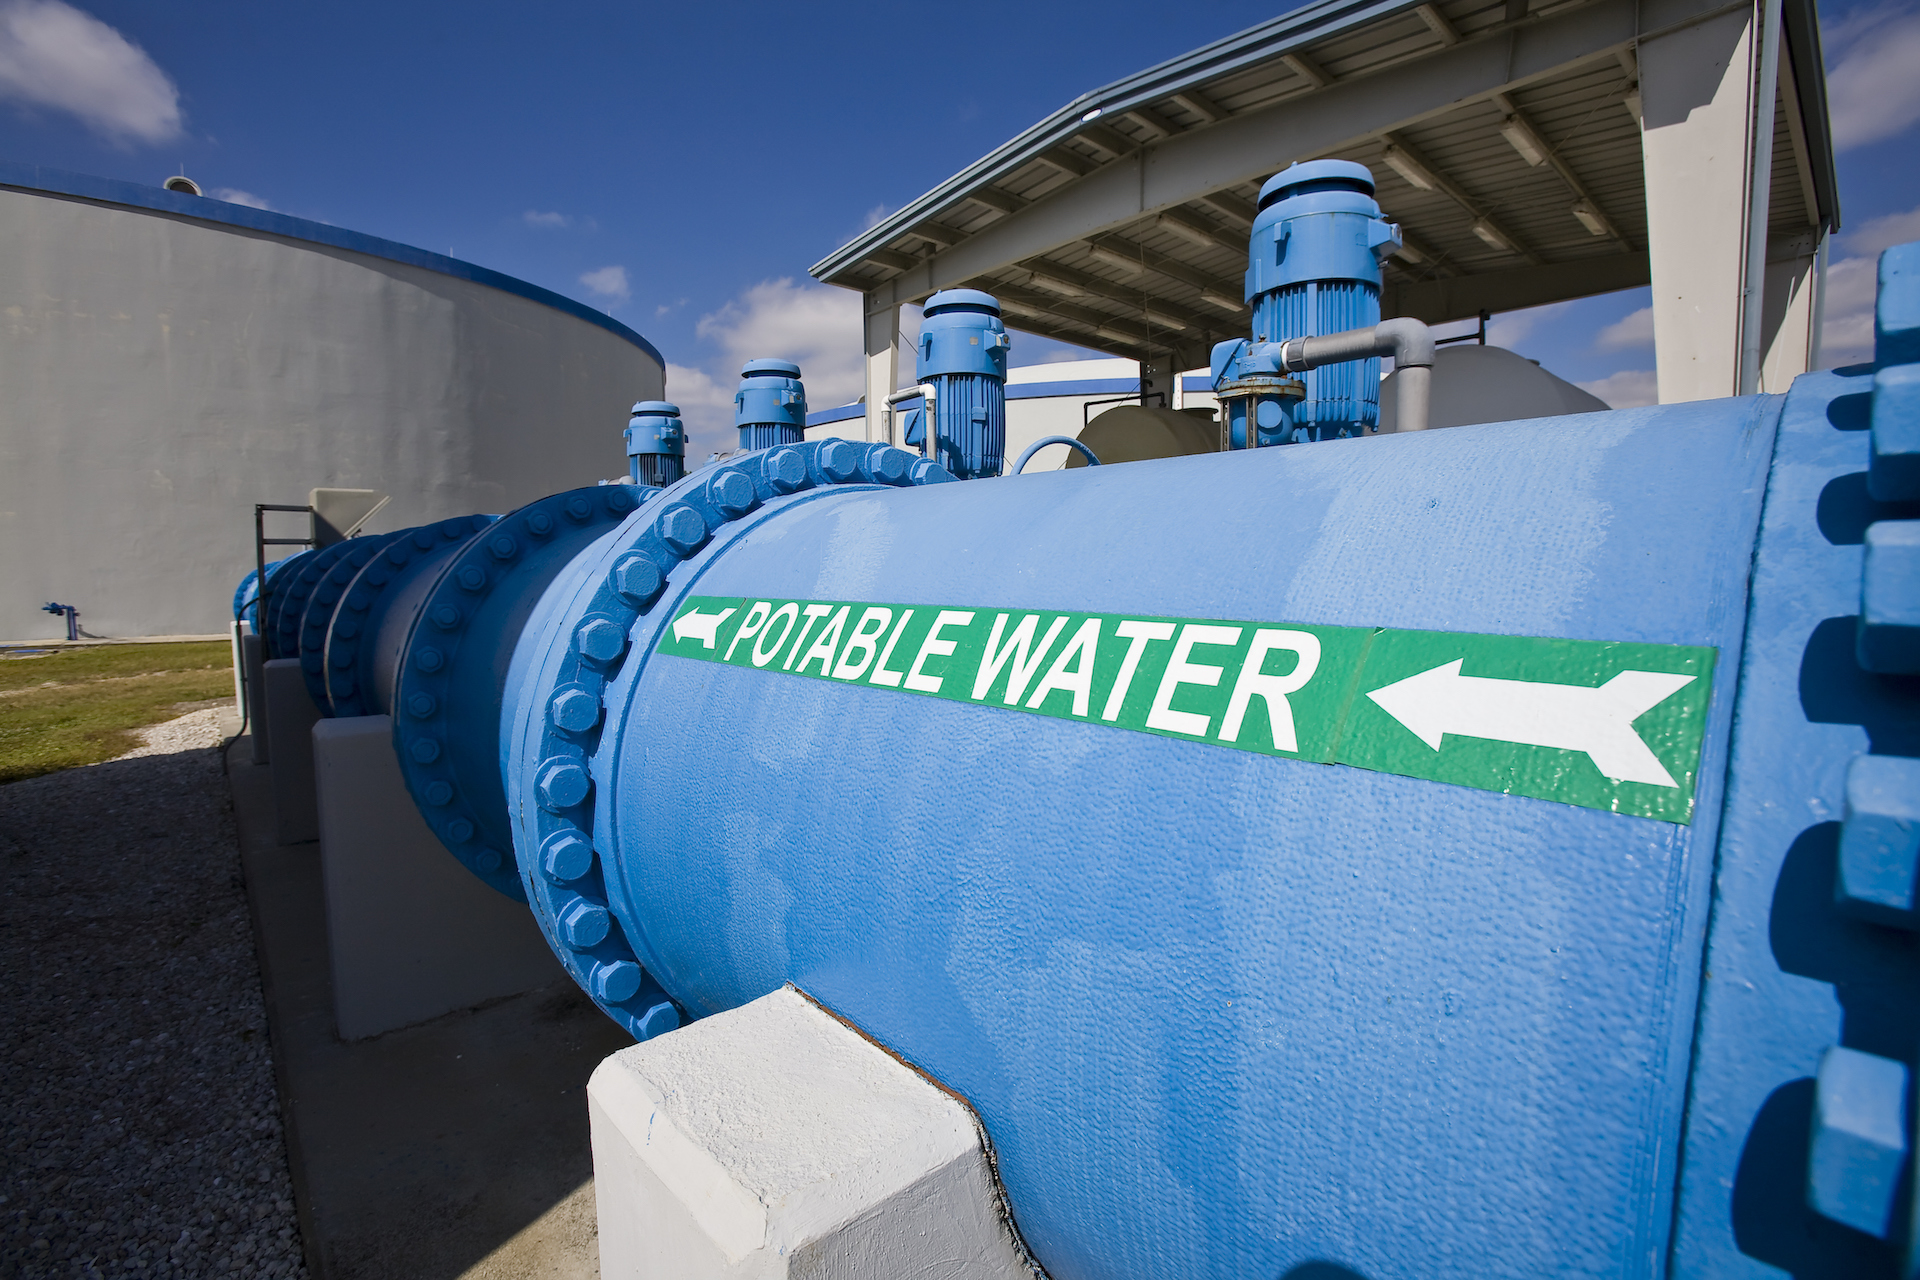
La principal agencia de ciberseguridad del gobierno federal advirtió que los piratas informáticos patrocinados por el estado, en particular dos grupos chinos conocidos como Salt Typhoon y Volt Typhoon, continúan amenazando sectores críticos como la electricidad, el agua e Internet.

La agencia ahora está trabajando con el sector privado para proteger la tecnología operativa (los sistemas que controlan la maquinaria pesada y el equipo que alimenta la infraestructura más crítica) de ataques que ingresan a través de sistemas de TI comerciales o productos de proveedores externos.

La iniciativa conocido como CI Fortify – incluirá que CISA realice evaluaciones técnicas específicas de entidades de infraestructura crítica y tiene como objetivo crear planes que “permitan operaciones seguras durante semanas o meses mientras están aislados” de redes de TI y herramientas de terceros, según el sitio web de la agencia.

Nick Andersen, director interino de CISA, dijo a los periodistas que el objetivo es «la prestación de servicios [that] aún puede llegar a la infraestructura crítica después de que el propietario del activo se haya desconectado de TI y OT, de proveedores externos y conexiones de proveedores de servicios y de equipos de telecomunicaciones de terceros”.

En los últimos dos años, las guerras en Ucrania, Gaza, Irán y otros lugares han visto plantas acuáticas, subestaciones eléctricas, centros de datos y otras infraestructuras críticas dirigido por cinéticos o ciberataques.

Andersen dijo que la agencia ya ha comenzado a colaborar con algunas empresas para poner a prueba las evaluaciones y espera que el trabajo aumente considerablemente a medida que CISA contrate personal adicional en los próximos meses.

Se negó a nombrar las entidades involucradas en el programa piloto, pero dijo que se centrarán en organizaciones que apoyan la seguridad nacional, la defensa, la salud y seguridad públicas y la continuidad económica. Añadió que las evaluaciones de CISA variarán de un sector a otro dependiendo de sus necesidades únicas.

«El agua no está necesariamente diseñada para priorizar las necesidades específicas de los clientes fuera de los períodos de recuperación, mientras que la energía y el transporte tienen compensaciones más inmediatas al seleccionar una carga o un conjunto de carga sobre otro», dijo Andersen como ejemplo.

Un pilar de la estrategia de CISA es el aislamiento: esencialmente apagar todas las conexiones de redes comerciales y de terceros a una red OT cuando se enfrenta una emergencia o una vulnerabilidad desconocida.

Las organizaciones también necesitan desarrollar un plan interno sobre cómo serían los niveles de servicio aceptables en esas condiciones y llegar a entendimientos con sus clientes críticos, como las instalaciones militares de EE. UU. y los servicios de salvamento.

El segundo pilar, la recuperación, implica las mejores prácticas para las organizaciones: realizar copias de seguridad de archivos, documentar sistemas y realizar copias de seguridad manuales para las operaciones cuando los sistemas informáticos normales no funcionan.

En conversaciones con especialistas en ciberseguridad que se centran en infraestructura crítica y tecnología operativa, se supone ampliamente que China no es la única nación que ha comprometido ampliamente la infraestructura crítica de los estadounidenses. Que es casi seguro que los grupos de hackers vinculados a otras naciones hayan notado y explotado las mismas vulnerabilidades básicas y problemas de higiene encontrados por los tifones.

Agencias como el FBI y la Comisión Federal de Comunicaciones han promocionado esfuerzos para purgar a los piratas informáticos chinos y trabajar voluntariamente con las empresas de telecomunicaciones para reforzar la seguridad de sus redes. Pero los funcionarios de seguridad nacional y los defensores de la ciberseguridad de EE. UU. han dicho constantemente que tanto Salt Typhoon como Volt Typhoon siguen siendo amenazas activas para la infraestructura crítica de EE. UU.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.