España detiene a un presunto hacker vinculado a la campaña hacktivista rusa

Las autoridades arrestaron a un presunto miembro del Cyber ​​Army of Russia Reborn, un grupo hacktivista prorruso acusado de cometer múltiples ataques contra proveedores de infraestructura crítica en Estados Unidos y Europa.

la policia nacional de españa anunció el arresto el lunes, pero dijo que ocurrió en marzo. Las autoridades no nombraron al hombre que fue detenido en su casa de Palencia tras una investigación iniciada por una pista del FBI en agosto de 2025.

Agentes del FBI en la oficina local de Los Ángeles se coordinaron con funcionarios españoles para capturar al presunto cibercriminal, dijo la división cibernética de la agencia en un publicación en LinkedIn Lunes. El FBI dijo que el arresto fue parte de la Operación Riptide, una campaña global en curso dirigida a los ciberdelincuentes y la infraestructura y las redes financieras que utilizan para cometer fraude.

«Juntos continuaremos imponiendo costos a los ciberdelincuentes dondequiera que operen», dijo el FBI.

Los funcionarios españoles dijeron que el hombre arrestado brindó apoyo logístico a un hacker ucraniano vinculado al Ejército Cibernético de Rusia Renacido, también conocido como Z-Pentest, facilitando la fuga del ucraniano a Rusia a través de Polonia y Bielorrusia.

El detenido también “participó en acciones atribuidas al grupo hacktivista prorruso NoName057(16), cuyas operaciones fueron posteriormente reivindicadas en portales especializados relacionados con geopolítica, con el objetivo de difundir narrativas prorrusas y antioccidentales”, dijeron las autoridades españolas.

Los investigadores de la policía registraron la casa del sospechoso y confiscaron computadoras y dispositivos de almacenamiento de criptomonedas, y luego congelaron una billetera de criptomonedas que supuestamente usó para recibir pagos por sus presuntos delitos.

Las autoridades dijeron que la investigación de casi un año concluyó recientemente, pero no anunciaron cargos específicos, aparte de acusarlo de colaborar con una organización terrorista, glorificar el terrorismo y dañar computadoras.

Las autoridades llevan años persiguiendo al Ejército Cibernético de Rusia Renacida y a sus presuntos miembros. El grupo patrocinado por el estado ruso ha estado activo desde 2022, dijeron los funcionarios.

El Departamento del Tesoro sancionado el presunto líder y principal hacker del grupo hacktivista prorruso, Yuliya Vladimirovna Pankratova y Denis Olegovich Degtyarenko, en julio de 2024.

En diciembre de 2025, el Departamento de Justicia Victoria Eduardovna Dubranova, ciudadana ucraniana acusadaacusándola de participar en ataques contra infraestructuras críticas y otras víctimas en apoyo de los intereses geopolíticos de Rusia como parte del Cyber ​​Army of Russia Reborn y NoName057(16). Dubranova fue extraditada a Estados Unidos el año pasado y se declaró culpable en dos casos federales presentados en su contra.

El Departamento de Estado desde finales de 2025 ha estado ofreciendo posibles recompensas por hasta $2 millones para obtener información sobre personas asociadas con Cyber ​​Army of Russia Reborn y hasta $10 millones para obtener información sobre personas asociadas con NoName. NoName057(16), también conocido como NoName, fue establecido por el presidente ruso Vladimir Putin en octubre de 2018, según el Departamento de Justicia.

Múltiples agencias federales y socios internacionales emitieron un asesoramiento conjunto sobre ciberseguridad en diciembre de 2025 sobre las amenazas planteadas por grupos hacktivistas prorrusos, incluidos Cyber ​​Army of Russia Reborn y NoName.

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

Un documento judicial revela que la identificación del dispositivo Windows ayudó al FBI a rastrear al presunto hacker Scattered Spider

Los fiscales estadounidenses vincularon a un presunto hacker de Scattered Spider con un robo en una joyería de lujo utilizando una identificación persistente de un dispositivo Windows, según un documento recientemente revelado. denuncia federal.

Los registros de Microsoft vincularon esa identificación primero con la cuenta que los atacantes utilizaron para mantener el acceso durante la intrusión de mayo de 2025, luego con las cuentas en línea que, según los fiscales, pertenecen a Peter Stokes, de 19 años.

Stokes está acusado de conspiración, intrusión informática y fraude. Con doble ciudadanía estadounidense y estonia, conocido en línea como «Bouquet», fue extraditado de Finlandia e hizo su primera comparecencia ante el tribunal en Chicago el 30 de junio, como informó THN. Se presume inocente en espera de juicio.

Cómo funcionó el robo

Entre el 12 y el 15 de mayo de 2025, los atacantes llamaron al servicio de asistencia de TI del minorista desde números de Google Voice, se hicieron pasar por empleados bloqueados y consiguieron que el personal restableciera las contraseñas de los empleados y los dispositivos móviles vinculados a su autenticación multifactor.

En pocas horas controlaban tres cuentas, dos de ellas pertenecientes a administradores de TI. Instalaron ngrok y una segunda herramienta de túnel llamada Teleport, trasladaron datos al almacenamiento en la nube de Amazon y extrajeron al menos 77 gigabytes.

Ciberseguridad

Parece que intentaron implementar ransomware, pero el equipo de seguridad del minorista lo bloqueó y los expulsó de la red. Los atacantes aún enviaron un correo electrónico de rescate, con el asunto «IMPORTANTE: ROBAMOS LOS DATOS, CONTACTE INMEDIATAMENTE [sic],» y luego pidió 8 millones de dólares en criptomonedas. La empresa no pagó. La violación aun así le costó alrededor de 2 millones de dólares en interrupción, investigación y limpieza.

La forma de entrar fue la mesa de ayuda, no una falla de software. La solución es un proceso, no un parche: verifique la identidad antes de cualquier reinicio con una devolución de llamada a un número que ya está registrado, el cierre de sesión del administrador o verificaciones de video para cuentas privilegiadas. La MFA resistente al phishing, como las claves FIDO2, debilita los otros métodos del grupo, pero no hace nada si un servicio de asistencia técnica restablece una cuenta mediante una llamada telefónica.

La identificación que llevó a los investigadores hasta Stokes

Los investigadores regresaron a Stokes desde el dispositivo que abrió la cuenta ngrok. Microsoft le dijo al FBI que llevaba el identificador global de dispositivo g:6755467234350028, que Microsoft describe como un identificador persistente vinculado a una única instalación de Windows, uno que sobrevive a las actualizaciones del sistema operativo pero que cambia cuando se reinstala Windows.

Los registros de Microsoft muestran que el dispositivo visitó la página de registro de ngrok a las 19:21 UTC del 12 de mayo de 2025, el mismo minuto en que se creó la cuenta de ngrok, y llegó al sitio web del minorista a través del mismo proxy aproximadamente tres horas después.

El dispositivo también siguió apareciendo en las mismas direcciones IP, al mismo tiempo, que los fiscales atribuyen a Stokes las cuentas de Snapchat, Apple y Facebook: una dirección en su ciudad natal de Tallin, Estonia, en junio de 2024, luego Nueva York en noviembre y Tailandia en febrero de 2025, coincidente con los registros de viajes del Departamento de Estado.

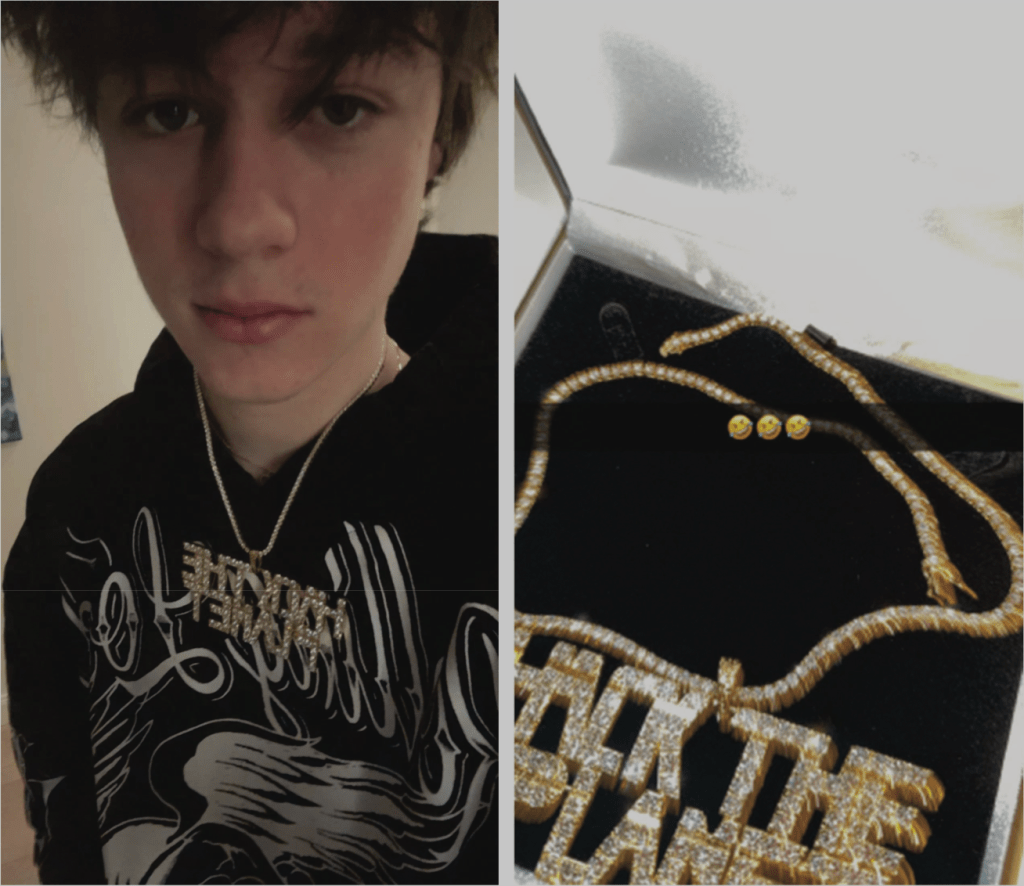
La denuncia muestra a un operador que ocultó el ataque detrás de un proxy VPN, herramientas de túnel y alias, pero no a sí mismo. Los fiscales dicen que en su Snapchat hacía alarde de dinero en efectivo, relojes y cadenas de diamantes que decían «HACK THE PLANET», junto con los mismos viajes que lo ubicaron en esas ciudades. Incluso publicó fotografías de una comisaría de policía de Estonia y se burló de que los federales no tenían idea de lo que habían dejado escapar.

Un arresto y por qué es posible que no frene la amenaza

Los investigadores ahora pueden vincular a un solo operador a la máquina que organizó el ataque. Pero un arresto apenas toca la amenaza más amplia.

En una investigación reciente y separada, El Grupo IB argumenta Scattered Spider no es realmente un grupo en absoluto. Es un colectivo informal de células pequeñas e independientes, la mayoría de no más de cinco personas, unidas por trucos, herramientas y salas de chat compartidos en lugar de un jefe compartido. Group-IB lo compara con el movimiento Anonymous y dice que arrestar a algunas de estas células «no detendrá la amenaza en sí».

Ciberseguridad

Los fiscales describen a Scattered Spider como uno de los grupos detrás de más de 100 intrusiones y más de 100 millones de dólares en rescates. Group-IB dice que la etiqueta se adapta mejor a una escena que a una pandilla, y sostiene que la estructura laxa es la razón por la que la actividad sobrevive a cada arresto.

Parte de una serie más larga de casos

Otros procesamientos recientes de Scattered Spider siguen la misma forma: los individuos son arrestados uno a la vez, con el manual compartido intacto. En abril de 2026, el ciudadano escocés Tyler Buchanan se declaró culpable en Estados Unidos de fraude y robo de identidad vinculado al grupo.

En 2025, Noah Urban, conocido como «Sosa», fue sentenciado a 10 años por un plan de intercambio de SIM vinculado a Scattered Spider. Y en el Reino Unido, dos presuntos miembros admitieron recientemente haber participado en el hackeo de Transport for London, que costó aproximadamente £29 millones.

Cuando la policía finlandesa detuvo a Stokes en el aeropuerto de Helsinki cuando intentaba abordar un vuelo a Japón, confiscaron dos discos duros de 2 terabytes. Todo este caso se construyó a partir de ese tipo de material: registros de dispositivos, enlaces de cuentas y rastros de IP. En una red tan difusa, los impulsos podrían importar más que la convicción, si contienen las herramientas, la infraestructura o los contactos que llegan al siguiente miembro.

El presunto grupo de espionaje chino utilizó una cadena de exploits Roundcube para infiltrarse en las universidades

Atacantes alineados con China irrumpieron en las redes de universidades estadounidenses y canadienses para robar datos confidenciales y establecer un acceso persistente a través de webshells y puertas traseras, dijeron el martes los investigadores de amenazas de Proofpoint.

Los ataques motivados por el espionaje se dirigieron a departamentos de física e ingeniería, centrándose en administradores y profesores con vínculos de seguridad nacional u organizaciones que investigan astrofísica y física de partículas.

Proofpoint identificó menos de 10 víctimas universitarias y estima que unas pocas docenas de universidades podrían verse afectadas, dijo a CyberScoop Greg Lesnewich, investigador principal de amenazas de Proofpoint. La compañía observó la campaña por primera vez en mayo y cree que está en curso.

«Existe una alta probabilidad de que muchas víctimas aún no hayan sido informadas de esta actividad», añadió Lesnewich.

Los investigadores rastrearon los ataques hasta un par de vulnerabilidades críticas en Roundcube, un cliente de correo electrónico de código abierto, que fueron explotadas y encadenadas para robar credenciales y obtener acceso a largo plazo.

El grupo de amenazas, que Proofpoint rastrea como UNK_MassTraction, explotó CVE-2024-42009 para ejecutar JavaScript dentro del navegador de la víctima, luego explotado CVE-2025-49113 para hacerse un hueco en el servidor de correo.

El exploit inicial en la cadena solo requiere que la víctima abra un correo electrónico, y los atacantes enviaron a las víctimas una serie de señuelos genéricos para activar el acceso inicial.

Proofpoint atribuye la campaña a un grupo alineado con China porque los atacantes utilizaron una red encubierta conocida utilizada por múltiples grupos de amenazas alineados con China, una cadena de infección que conduce a VShell y dejaron artefactos en idioma chino en los correos electrónicos de phishing.

Los investigadores no han sacado ninguna conclusión sobre por qué los atacantes atacaron las universidades y qué buscan.

«No tenemos datos que sugieran qué fue robado, ya que sólo observamos el intento inicial de entrada de correo electrónico», dijo Lesnewich.

Los aspectos de ingeniería se alinean con las iniciativas estratégicas de China, añadió. Los cazadores de amenazas de Google detectaron recientemente un grupo de espionaje patrocinado por el Estado chino que se metió en los sistemas durante años, robando datos académicos, médicos, militares, de ciberseguridad y de política exterior.

«Los adversarios alineados con China han estado apuntando a otros tipos de dispositivos periféricos, como enrutadores y concentradores VPN, durante años con varios exploits para crear un punto de apoyo en una red objetivo, sin utilizar el correo electrónico para la entrega», dijo Lesnewich. «Esta campaña le da la vuelta a eso, utilizando el correo electrónico para entregar una cadena de exploits para comprometer un servidor de correo, en lugar de usar el correo electrónico para entregar una URL de recolección de credenciales o malware dirigido a un usuario final, no a un servidor».

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

Presunto miembro de larga data de Scattered Spider extraditado a EE.UU.

Un presunto miembro de 19 años del grupo de extorsión Scattered Spider fue extraditado a los estados unidos la semana pasada y permanece bajo custodia federal a la espera de varios cargos por delitos cibernéticos, dijo el miércoles el Departamento de Justicia.

Peter Stokes, con doble ciudadanía de Estados Unidos y Estonia, supuestamente estuvo involucrado en Scattered Spider desde que se formó en 2022 y se jactó en las redes sociales de la lujosa vida trotamundos que disfrutaba cuando aún era un niño.

La red de delitos cibernéticos formada por jóvenes nativos de habla inglesa se ha infiltrado en más de 100 empresas desde 2022 y ha extorsionado a sus víctimas con más de 100 millones de dólares en todo el mundo, dijeron funcionarios.

«Scattered Spider ha atacado repetidamente a empresas estadounidenses, extorsionando a empleados, infligiendo pérdidas por valor de millones de dólares e interrumpiendo operaciones esenciales», dijo en un comunicado Brett Leatherman, subdirector de la división cibernética del FBI. «A través de sólidas asociaciones nacionales e internacionales, el FBI seguirá identificando, desbaratando y responsabilizando a los ciberdelincuentes, sin importar dónde se encuentren».

Stokes, también conocido como “Bouquet” y “Jordan”, está acusado de participar en múltiples intentos de extorsión y robo de datos, pero el FBI solo proporcionó detalles específicos sobre algunos ataques más recientes a un minorista de joyería de lujo en mayo de 2025 y a una compañía de seguros con sede en Estados Unidos en junio de 2025.

Los investigadores de delitos cibernéticos han estado rastreando la actividad en línea de Stokes desde 2022. Microsoft determinó su verdadera identidad e implicó a Stokes como miembro de Scattered Spider en una remisión criminal en octubre de 2024, según registros judiciales.

Todavía era un niño en ese momento y las autoridades normalmente no arrestan a los ciberdelincuentes conocidos hasta que llegan a la edad adulta. Stokes vivió en Estonia y los Emiratos Árabes Unidos mientras presuntamente cometía algunos de sus crímenes.

La policía arrestó a Stokes en Finlandia cuando intentaba abordar un vuelo con destino a Japón el 10 de abril, y poseía dos discos duros que contenían pruebas supuestamente incriminatorias. Hizo una comparecencia inicial ante el tribunal en Chicago el martes y se le ordenó permanecer en prisión.

Stokes exhibió una vida opulenta antes de su captura, según su actividad en las redes sociales y los registros de viajes del Departamento de Estado. Esto incluyó viajes y estancias múltiples en hoteles de lujo en París, Italia, España, Alemania, Nueva York, Florida, Nuevo México, Tailandia y Dubái entre 2024 y 2025, según una denuncia penal presentada en su contra ante el Tribunal de Distrito de Estados Unidos para el Distrito Norte de Illinois.

También publicó imágenes de relojes, mucho dinero en efectivo y una cadena aparentemente con incrustaciones de diamantes que representa las palabras «Hack the Planet».

Imágenes de la cuenta de Snapchat de Peter Stokes en febrero de 2025 y diciembre de 2024. Crédito: Departamento de Justicia

Los funcionarios también señalaron que la familia de Stokes parecía estar acomodada, ya que su padre fue ejecutivo anterior en dos importantes empresas europeas.

Stokes fue acusado de conspiración, intrusión cibernética y delitos de fraude.

«Los ataques maliciosos de Scattered Spider causaron perturbaciones generalizadas en empresas y organizaciones en todo Estados Unidos», dijo en un comunicado Andrew Boutros, fiscal estadounidense para el Distrito Norte de Illinois. «Estos cargos subrayan nuestro compromiso inquebrantable de mantener el ritmo de los actores criminales con conocimientos tecnológicos y responsabilizar a quienes buscan beneficiarse de las intrusiones cibernéticas, incluidos aquellos ubicados en jurisdicciones extranjeras que dañan a las empresas y víctimas estadounidenses».

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

Presunto líder de Kimwolf, una botnet para ciberdelincuentes, arrestado en Canadá

Las autoridades arrestaron y revelaron cargos contra un Hombre canadiense acusado de dirigir Kimwolfuna de las botnets DDoS de mayor alcance jamás registradas, dijo el jueves el Departamento de Justicia.

Jacob Butler fue arrestado el miércoles en Ottawa, Canadá, y espera su extradición a Estados Unidos, donde está acusado de complicidad en intrusiones informáticas y, de ser declarado culpable, enfrenta hasta 10 años de prisión.

Los investigadores dijeron que el joven de 23 años, también conocido como «Dort», era el administrador principal de Kimwolf, una variante de la botnet Aisuru DDoS que batió récords y que se propagó como la pólvora y finalmente se apoderó de más de 2 millones de dispositivos Android TV después de que sus operadores descubrieron cómo abusar de las redes proxy residenciales para el control local.

En marzo, las autoridades confiscaron la infraestructura que alimentaba las botnets Kimwolf, Aisuru, JackSkid y Mossad, que secuestraron un total de tres millones de dispositivos y lanzaron más de 300.000 ataques DDoS en conjunto.

Kimwolf, que operaba como un servicio de alquiler de DDoS para otros ciberdelincuentes, inició más de 25.000 ataques, lo que provocó cortes de red, interrupciones y pérdidas financieras que superaron los millones de dólares, dijeron los funcionarios. Los funcionarios también dijeron que encontraron evidencia que vincula a Kimwolf con ataques DDoS dirigidos a direcciones IP de la Red de Información del Departamento de Defensa.

«Kimwolf y las botnets asociadas con esta operación han apoyado esfuerzos persistentes de intrusión corporativa y han sido utilizadas por una amplia gama de actores de amenazas graves», dijo a CyberScoop Zach Edwards, investigador de amenazas de Infoblox.

Las autoridades registraron la residencia de Butler durante la operación coordinada globalmente, pero no lo arrestaron hasta el miércoles, aproximadamente dos meses después. Los funcionarios presentaron una denuncia penal contra Butler en el Tribunal de Distrito de Estados Unidos para el Distrito de Alaska en abril, y la denuncia fue revelada tras su arresto.

Un agente especial del Servicio de Investigación Criminal de Defensa confirmó la identidad de Butler y su participación en la botnet Kimwolf después de que Butler usara la misma dirección IP para acceder a múltiples cuentas de correo electrónico que controlaba y a cuentas de Discord vinculadas a Kimwolf.

«He observado importantes fallas de seguridad operativa por parte de Butler que resultaron en patrones de uso de IP superpuesto entre una cuenta de Google con el nombre verdadero de Butler, otras cuentas de Google que creo que están controladas por Butler debido al uso de las mismas cookies de la máquina y cuentas de Discord que se han utilizado en apoyo de la operación KimWolf», dijo el agente especial en una declaración jurada.

«Las cuentas de Discord muestran patrones de uso de IP superpuestos con el servidor backend de KimWolf. Estas direcciones IP parecen ser IP proxy o VPN que probablemente fueron utilizadas por Butler en un intento fallido de evadir el escrutinio policial. Sin embargo, como muchos ciberdelincuentes, Butler no usó direcciones IP proxy o VPN exclusivamente», agregó el agente especial.

Las autoridades describieron los desmantelamiento de la botnet en marzo en términos casi concluyentes en ese momento, sin embargo, los registros judiciales indican que la botnet Kimwolf está nuevamente en funcionamiento.

«Si bien es alentador ver el anuncio de hoy, todavía hay cientos de millones de dispositivos de red y de IoT inseguros conectados a redes sensibles gubernamentales, corporativas y domésticas, y estos siguen siendo un objetivo prioritario para los actores de amenazas que buscan construir la próxima versión de Kimwolf», dijo Edwards.

«Hasta que encontremos soluciones a este problema subyacente», añadió, «lamentablemente seguiremos jugando al Whac-A-Mole con los operadores de botnets año tras año».

Puede leer la declaración jurada que respalda la denuncia penal contra Butler a continuación.

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

Presunto conspirador de robo de información de RedLine extraditado a EE. UU.

Una operación para acabar con el ampliamente utilizado ladrón de información RedLine ha permitido la extradición de un hombre armenio a Estados Unidos, donde hizo una comparecencia inicial ante un tribunal de Texas el miércoles.

Autoridades acusadas Hambardzum Minasyan con conspiración para cometer fraude de dispositivos de acceso, conspiración para violar la Ley de Abuso y Fraude Informático y conspiración para cometer lavado de dinero por su presunto papel en RedLine. Los ladrones de información roban anualmente miles de millones de credenciales de usuario, como contraseñas.

«Hambardzum Minasyan supuestamente conspiró con otros para enriquecerse desarrollando y administrando RedLine, una de las variantes de malware de robo de información más frecuentes en el mundo, que anteriormente se había utilizado para realizar intrusiones contra grandes corporaciones», decía un comunicado de prensa del Departamento de Justicia. «Cuando se ejecuta, RedLine roba datos, incluidos los dispositivos de acceso, de las computadoras de las víctimas».

Según un resumen de la acusación, Minasyan supuestamente registró dos servidores privados virtuales para alojar RedLine, estableció repositorios de intercambio de archivos en línea para distribuir Redline a afiliados y registró una cuenta de criptomonedas para recibir pagos de afiliados.

Colectivamente, los conspiradores también respondieron a preguntas y solicitudes de afiliados, conspiraron para robar y poseer información financiera y lavaron ganancias del delito cibernético a través de intercambios de criptomonedas, afirma la acusación.

En 2024, el Departamento de Justicia de Estados Unidos se asoció con Bélgica, los Países Bajos, Eurojust y otros en la Operación Magnus para desbaratar a los ladrones de información RedLine y Meta, el último de los cuales derivaba del primero. Ese mismo año, el Departamento de Justicia acusó a un ruso, Maxim Rudometov, por su presunto papel en el desarrollo de RedLine.

Eurojust ayudó en la extradición de Minasyan.

Los registros judiciales relacionados con el caso de Minasyan no se habían publicado en el sistema judicial Pacer hasta el miércoles por la tarde. La Fiscalía Federal para el Distrito Oeste de Texas, que está procesando el caso, no respondió de inmediato a las solicitudes de una copia de la acusación.

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.