Funcionarios estatales y expertos electorales analizan el discurso de Trump: «Así es como se ve la desesperación»

Funcionarios estatales y locales y expertos en seguridad electoral criticaron en gran medida un discurso del jueves por la noche en horario estelar del presidente Donald Trump, diciendo que reflejaba la “desesperación” de la Casa Blanca por encontrar alguna evidencia creíble que respalde sus afirmaciones de que las elecciones estadounidenses han sido manipuladas en contra del presidente de dos mandatos.

Si bien la Casa Blanca provocó nuevas y explosivas afirmaciones sobre el posible compromiso de las elecciones estadounidenses por parte de China, el discurso de Trump fue un refrito de afirmaciones que no tienen pruebas que las respalden y que han sido refutadas repetidamente cuando se las investiga.

David Becker, director ejecutivo del Centro para la Innovación e Investigación Electoral y ex abogado electoral y de derechos civiles del Departamento de Justicia, dijo que ninguna de las afirmaciones o acusaciones de Trump eran nuevas o sustancialmente diferentes de las teorías anteriores que ha estado defendiendo durante los últimos seis años.

“La Casa Blanca prometió una bomba y entregó un fracaso”, dijo Becker en una llamada con periodistas el viernes. “No hubo nada que cuestione siquiera las elecciones pasadas; ciertamente no las elecciones de 2020”.

La administración desclasificó una enorme cantidad de documentos de las agencias de inteligencia, y los medios de comunicación continúan examinándolos, pero hasta ahora no se ha encontrado nada que valide remotamente las afirmaciones de la administración sobre la interferencia extranjera de China que le costó a Trump las elecciones de 2020.

De hecho, algunos de los documentos más relevantes encontrados hasta este momento han respaldado la conclusión opuesta: las agencias evaluaron que, si bien China participó en campañas de influencia en torno a las elecciones, no intentaba interferir abiertamente con la infraestructura electoral estadounidense, piratear las máquinas de votación o manipular las papeletas.

John Solomon, ex periodista y escritor de opinión de The Hill contratado por la Casa Blanca para dirigir la investigación, también dijo a los periodistas el jueves que su búsqueda no ha arrojado pruebas de que las elecciones de 2020, 2022 o 2024 se hayan visto afectadas por fraude.

La nueva afirmación importante de Trump (que el Departamento de Seguridad Nacional determinó que cientos de miles de no ciudadanos estaban registrados para votar en cuatro estados) es casi con certeza falsa o exagerada, dado que contradice las auditorías estatales postelectorales que han encontrado rutinariamente números de uno o dos dígitos de no ciudadanos registrados para votar dentro de un solo estado en múltiples elecciones.

Durante los últimos seis años, afirmaciones similares por parte de Secretarios de Estado republicanos y los activistas políticos que pretendían encontrar cantidades masivas de no ciudadanos registrados para votar han resultado estar tremendamente inflados debido a un análisis de datos de mala calidad, y la gran mayoría de los casos que involucran a “presuntos no ciudadanos” resultan ser ciudadanos estadounidenses que están legalmente registrados para votar.

La Casa Blanca ha proporcionado poca o ninguna información sobre la metodología utilizada para señalar e identificar a supuestos votantes no ciudadanos, aparte de aludir al uso de “datos comerciales” y bases de datos federales. Un tribunal federal ordenó recientemente al DHS que desmantelara la base de datos SAVE, su principal base de datos para verificar el estatus de ciudadanía de los votantes estadounidenses, porque no era confiable y violaba leyes de privacidad de larga data.

Aparte de que el DHS admite que sus propios datos sobre ciudadanía están incompletos, Becker dijo que usar una lista que se basa en comparar archivos de votantes con datos comerciales no es una forma confiable de determinar la ciudadanía.

“Es imposible tomar un archivo público de votantes con muy poca información que esté identificada de manera única, como el número de una licencia de conducir, y compararlo con una base de datos comercial y decir con seguridad que María Rodríguez, John Lee o Shawn O'Hara que tienen son la misma persona”, dijo.

Los funcionarios electorales también respondieron enérgicamente. El secretario de Estado demócrata de Nevada, Francisco Aguilar, dijo que Trump ha pasado una década intentando fabricar una crisis en torno al fraude electoral y que el discurso del presidente el jueves por la noche fue una extensión de ese esfuerzo.

“Como director electoral de Nevada, mi trabajo es convocar pelotas y strikes, así que cuando el presidente miente, estoy obligado a denunciarlo”, dijo Aguilar en un comunicado. «Los hechos no han cambiado: las elecciones de Nevada se encuentran entre las más seguras y accesibles del país».

No son sólo los demócratas los que se han opuesto a los esfuerzos de la administración. Los estados republicanos han acudido a los tribunales para impedir que el Departamento de Justicia obtenga sus datos de votantes, y el secretario de estado republicano de Idaho respondió a una carta del Departamento de Justicia que amenazaba con procesar a los funcionarios electorales por considerarlos “no bien cumplidos” y potencialmente ilegales según las leyes de ética estatales.

El discurso de Trump potencialmente arroja luz adicional sobre decisiones recientes de la Casa Blanca, como el despido de los tres comisionados de la Comisión de Asistencia Electoral. La agencia ayuda a certificar la seguridad de las máquinas de votación, y los tres comisionados han trabajado en administraciones y mantienen relaciones cercanas con funcionarios electorales estatales y locales.

Pamela Smith, directora ejecutiva de la organización sin fines de lucro Verified Voting, dijo que si bien la EAC no puede tomar ciertas acciones que necesitan la aprobación del comisionado, «funciones críticas como las pruebas y la certificación del sistema de votación pueden continuar bajo el marco existente y no deberían verse afectadas».

En 2020, las afirmaciones iniciales de Trump sobre un fraude electoral generalizado fueron desmentidas por los líderes de la Agencia de Seguridad de Infraestructura y Ciberseguridad, que dijeron que no había evidencia de que las elecciones estuvieran comprometidas. La destitución de los comisionados de la EAC podría representar un intento de anticiparse a cualquier intento de refutar o criticar las afirmaciones de la Casa Blanca de que las elecciones y las máquinas de votación se han visto comprometidas.

A algunos les preocupa que Trump pueda usar el discurso como pretexto para declarar una emergencia nacional o cancelar elecciones.

Tom Lopach, director ejecutivo del Centro de Participación Electoral, dijo que «no se desmantela la infraestructura de seguridad electoral si se toma en serio la protección de las elecciones».

“Lo desmantelas si planeas afirmar, sin pruebas, que el sistema te falló”, dijo.

Si bien Becker se toma en serio los ataques de Trump contra la autoridad electoral estatal, también dijo que es importante no perder de vista el hecho de que, en su opinión, la administración está perdiendo el argumento en todos los ámbitos.

Más de una docena de tribunales federales han rechazado unánimemente los intentos del gobierno federal de obtener por la fuerza datos de los votantes estatales, mientras que otros tribunales han rechazado partes fundamentales de sus órdenes ejecutivas relacionadas con las elecciones. Los funcionarios estatales han rechazado públicamente (y en ocasiones, con enojo) las demandas de la administración por considerarlas una flagrante extralimitación federal.

Becker predijo que tal acto también sería rápidamente rechazado por los tribunales, señalando que Estados Unidos nunca ha cancelado o pospuesto una elección en sus 250 años de historia, incluso cuando las tropas británicas merodeaban en suelo estadounidense durante la Guerra de 1812 o incluso en el apogeo de la Guerra Civil.

Es importante no confundir las bravuconadas y las intenciones de la Casa Blanca con sus autoridades reales o su capacidad para tomar el control de las elecciones estadounidenses.

“Así es como se ven el pánico y la desesperación”, dijo Becker. «Han tenido 18 meses en control total del gobierno federal y no han encontrado nada que respalde las mentiras del presidente Trump sobre las elecciones de 2020, por lo que simplemente están tratando de agarrar tanta basura como pueden y tirarla contra la pared, y no se pega».

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

Así es como la FTC planea hacer cumplir la Ley Take It Down

La Comisión Federal de Comercio está lista para comenzar a hacer cumplir una disposición clave de la Ley de Eliminación el 19 de mayo, que exige que los sitios web y servicios en línea eliminen los medios deepfake no consensuales dentro de las 48 horas posteriores a la notificación de la víctima, o arriesgarse a multas e investigación de la FTC.

La ley, aprobada por el Congreso el año pasado, permitió a las autoridades procesar inmediatamente a las personas que crearan y publicaran dicho contenido en línea. Pero a las plataformas y sitios web que alojan el material se les dio un plazo de un año para desarrollar su sistema de informes y eliminación. Según el régimen de aplicación que entrará en vigor, las empresas que no eliminen los medios marcados dentro del plazo de notificación de 48 horas podrían enfrentar multas y una investigación de la FTC.

Esta semana, el presidente de la FTC, Andrew Ferguson, envió letras a empresas del sector privado que detallan cómo la comisión pretende controlar el cumplimiento una vez que comience la aplicación de la ley. La FTC estableció una multa civil máxima de – $53,088 por infracción para las empresas que no eliminen contenido según lo requerido, y la carta de Ferguson describe otros requisitos, incluido que las empresas hagan que sea fácil y conveniente para los usuarios enviar solicitudes de eliminación.

«Estamos listos para monitorear el cumplimiento, investigar violaciones y hacer cumplir la Ley Take It Down», dijo Ferguson en un comunicado. “Proteger a los vulnerables, especialmente a los niños, de este abuso dañino es una máxima prioridad para esta agencia y esta administración”.

La carta de Ferguson arroja nueva luz sobre cómo la FTC hará cumplir la eliminación de contenidos según la ley. Tanto las imágenes íntimas no consensuadas publicadas en línea utilizando fotos reales de otras personas como las “falsificaciones digitales” modificadas o generadas por IA se considerarían violaciones.

Las empresas también deben facilitar que las víctimas sin cuentas denuncien posibles infracciones, detallar su programa de denuncia y eliminación en su sitio web “en lenguaje sencillo” y proporcionar avisos “claros y visibles” a los usuarios sobre cómo solicitar eliminaciones.

Según la FTC, la ley cubre sitios web, aplicaciones, redes sociales, servicios para compartir imágenes o vídeos y plataformas de juegos. Las cartas de Ferguson estaban dirigidas a quién es quién de las empresas de tecnología y redes sociales, incluidas Amazon, Alphabet, Apple, Automattic, Bumble, Discord, Match Group, Meta, Microsoft, Pinterest, Reddit, SmugMug, Snapchat, TikTok y X.

A principios de este año, Grok, el servicio de inteligencia artificial al que tienen acceso los usuarios de X, se utilizó para inundar el sitio de redes sociales con deepfakes sexualizados y no consensuados de personas reales. Elon Musk, el propietario de X, inicialmente hizo caso omiso de las críticas, pero desde entonces se ha visto afectado por múltiples investigaciones penales y civiles derivadas del incidente, así como demandas y llamados de algunos líderes mundiales para prohibir la aplicación por completo.

La FTC también recomienda que las empresas implementen tecnologías de hash “para evitar la reaparición de contenido íntimo que ya eliminó de su plataforma” y compartan sus hallazgos con organizaciones sin fines de lucro como el Centro Nacional para Niños Desaparecidos y Explotados y StopNCII.org para realizar un seguimiento en otras partes de Internet.

Becca Branum, directora del Proyecto de Libre Expresión del Centro para la Democracia y la Tecnología, dijo a CyberScoop que algunos elementos del enfoque de la FTC, como exigir opciones de denuncia claras y simples para las víctimas, se alinean con las mejores prácticas establecidas por grupos de la sociedad civil.

Pero también dijo que el papel de la FTC bajo la Ley Take It Down es materialmente diferente de cualquier cosa que la comisión haya hecho antes. La magnitud de la aplicación y el monitoreo requerirá recursos humanos y técnicos a la par de los de las principales empresas de redes sociales.

«Estoy muy preocupado por la FTC y su capacidad para hacer cumplir esta ley de manera justa», dijo Branum. «Ahora se dedican a regular la moderación de contenidos. Es un trabajo duro y no es algo a lo que estén acostumbrados».

Algunos expertos legales y de privacidad señalaron las grandes sanciones financieras establecidas por la FTC como una señal de que los formuladores de políticas están buscando poner verdadero empeño en hacer cumplir la ley. Esas sanciones podrían acumularse rápidamente si una empresa aloja o publica varias copias del mismo medio marcado y se niega a eliminarlo en un plazo de dos días.

«Para las plataformas cubiertas, el cumplimiento de la Ley es fundamental dado el énfasis de la FTC en la aplicación de la ley, lo que refleja las prioridades de la Casa Blanca, y posibles sanciones civiles de hasta 53.088 dólares por infracción», escribieron los abogados de privacidad Duane Pozza e Ian Barlow.

Pero Branum dijo que las fuertes multas también enfatizan «cuánto incentivo habrá para que las plataformas acepten cualquier cosa que surja en la línea de quejas».

Si bien la Ley Take It Down está diseñada para obligar a las empresas a investigar reclamaciones y eliminar el contenido infractor, los incentivos regulatorios y financieros las empujan a simplemente eliminar casi todo el contenido informado de forma predeterminada. Ese enfoque, que muchas de las mismas empresas tecnológicas han adoptado en virtud de leyes como la Ley de Derechos de Autor del Milenio Digital, puede ser aprovechado por actores de mala fe que buscan acabar con el discurso o el contenido legal en línea.

“Si crees que hay alguna publicación determinada [where] «Si le preguntas a un abogado si vale $53,000 para mí mantener esta publicación, la respuesta siempre será que la eliminarán», dijo Branum. «No puedo imaginar que ningún servicio quiera arriesgarse a ese tipo de multa en casos extremos o cualquier cosa que no pueda verificar o contabilizar dentro de las 48 horas».

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

Así es como los pesos pesados ​​cibernéticos de EE. UU. y el Reino Unido están lidiando con Claude Mythos

un porro informe de Cloud Security Alliance (CSA), el Instituto SANS y el Open Worldwide Application Security Project (OWASP) concluye que, en el corto plazo, es probable que las organizaciones “se vean abrumadas” por actores de amenazas que utilizan IA para encontrar y explotar vulnerabilidades más rápido de lo que los defensores pueden parchearlas.

Si bien esas organizaciones pueden utilizar herramientas de inteligencia artificial para acelerar sus propias defensas, los atacantes «todavía enfrentan una carga relativa más pesada debido a las limitaciones inherentes de la aplicación de parches. Esto a su vez conduce a «beneficios asimétricos» para los atacantes que pueden darse el lujo de adoptar la tecnología sin la misma cautela y burocracia que una empresa multimillonaria.

«El costo y la capacidad para explotar el descubrimiento están cayendo, el tiempo entre la divulgación y el uso de armas se está reduciendo a cero, y las capacidades que antes requerían recursos de los estados-nación ahora se están volviendo ampliamente accesibles», escribieron Robert Lee, director de inteligencia artificial del Instituto SANS, Gadi Evron, director ejecutivo de Knostic y Rich Mogull, analista jefe de CSA, quienes fueron los autores principales.

El informe marca una de las primeras respuestas integrales a las capacidades de Claude Mythos de los EE. UU., que cuenta con luminarias de la ciberseguridad que han establecido políticas en los niveles más altos como autores contribuyentes, incluida Jen Easterly, ex directora de la Agencia de Seguridad de Infraestructura y Ciberseguridad, Rob Joyce, ex alto funcionario de ciberseguridad de la Casa Blanca y la NSA, y Chris Inglis, ex director nacional de ciberseguridad.

También incluye a incondicionales del sector privado como Heather Adkins, CISO de Google, Katie Moussouris, directora ejecutiva de Luta Security, y Sounil Yu, director de tecnología de Knostic. Otros setenta CISO, CTO y otros ejecutivos de seguridad son nombrados editores y revisores.

También esta semana, el Instituto de Seguridad de IA (AISI) del Reino Unido detallado los resultados de las pruebas que realizó en una versión preliminar de Claude Mythos, calificándolo de «un paso adelante» con respecto a los modelos Anthropic anteriores en el ámbito de la ciberseguridad y capaz de «ejecutar ataques de múltiples etapas en redes vulnerables y descubrir y explotar vulnerabilidades de forma autónoma».

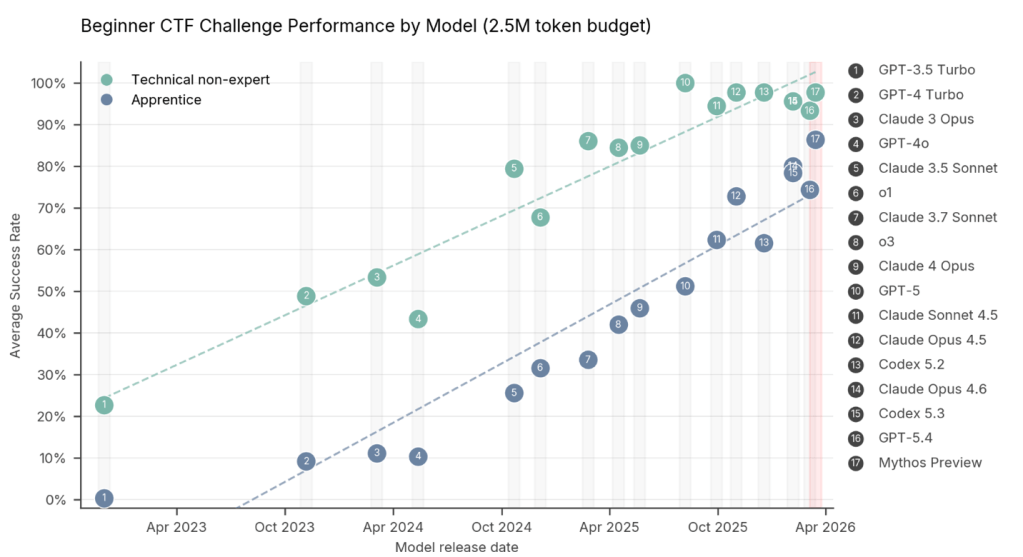
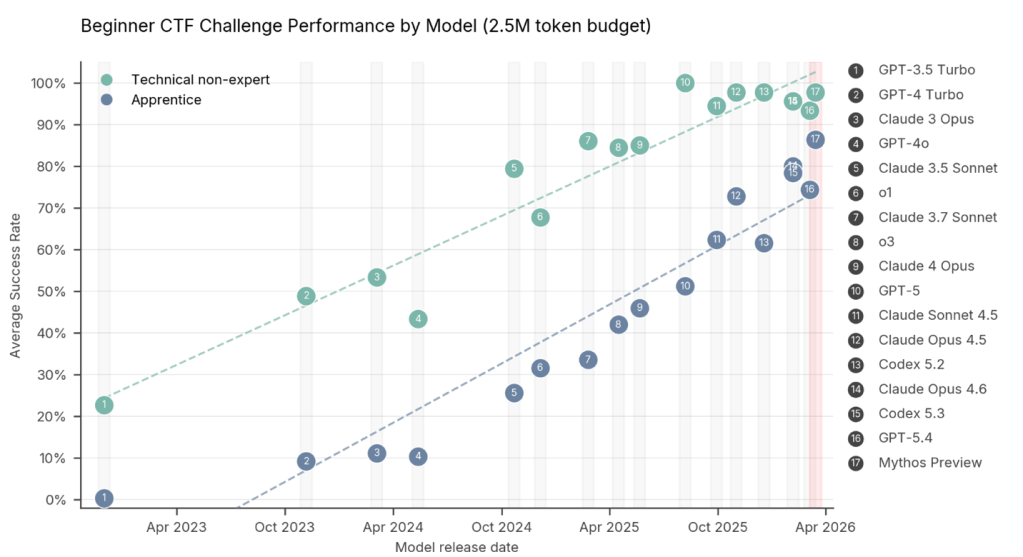
Utilizando una combinación de ejercicios de Capture the Flag y pruebas de alcance cibernético, los investigadores de AISI descubrieron que Mythos no solo elevó el límite de usuarios técnicos no expertos y de nivel aprendiz, sino que redujo la brecha general en la competencia de piratería entre los dos. En otras palabras, cada vez hay menos distinción entre las capacidades de los “script kiddies” aficionados y los hackers de nivel medio con conocimientos técnicos.

Claude Mythos y otros modelos de lenguajes grandes están aumentando las capacidades de los piratas informáticos de nivel medio y bajo cuando se trata de resolver tareas y desafíos específicos de ciberseguridad. (Fuente: AISI)

Antes de abril de 2025, ningún modelo de lenguaje grande podía completar un único problema CTF de nivel experto. Mythos resolvió con éxito casi tres cuartas partes (73%) de ellos.

En las pruebas de alcance cibernético, que están destinadas a simular ataques multicadena más complejos, los resultados fueron desiguales, pero también representaron un progreso significativo con respecto a los modelos Claude anteriores.

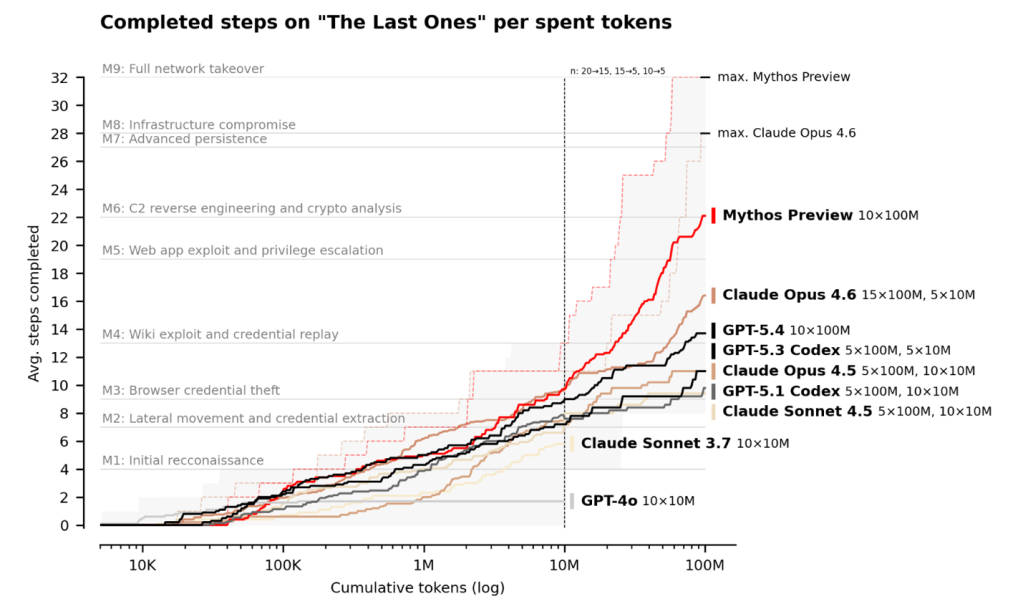
Mythos fue sometido a un manual de ataque de 32 pasos modelado en redes corporativas, que abarca desde el acceso inicial a la red hasta la toma total de control de la misma. En tres de las 10 simulaciones, el modelo completó un promedio de 24 de los 32 pasos. Las versiones más antiguas de Claude y otros modelos fronterizos nunca promediaron más de 16.

Claude Mythos mejoró la capacidad de otros modelos para completar un ciberataque de 32 pasos dirigido a un entorno de red corporativa simulado. (Fuente: AISI)

Mythos reprobó su prueba contra una torre de enfriamiento de tecnología operativa simulada, pero los investigadores notaron que esto no significa que la IA sea mala para explotar OT: el modelo en realidad falló durante la sección de TI del ejercicio.

Los investigadores del Reino Unido fueron más mesurados en su análisis de Mythos, señalando que sus pruebas indican que es “al menos capaz” de derribar de forma autónoma redes empresariales más pequeñas y débilmente defendidas.

Pero también señalan que sus rangos cibernéticos carecen de características de seguridad (como defensores activos y herramientas defensivas) que serían comunes en muchas redes del mundo real y presentarían obstáculos adicionales, y tampoco penalizaron al modelo por activar alertas de seguridad.

«Esto significa que no podemos decir con seguridad si Mythos Preview sería capaz de atacar sistemas bien defendidos», concluyeron los investigadores.

Deuda técnica vencida

Tanto el informe de EE.UU. como el del Reino Unido coinciden en que los grandes modelos lingüísticos se están moviendo en términos generales en una dirección similar de reducción de la barrera técnica. Los autores estadounidenses piden que las organizaciones adopten más rápidamente la IA para la ciberdefensa y, al mismo tiempo, revisen sus manuales de respuesta a incidentes y sus políticas corporativas para tener en cuenta posturas de defensa más automatizadas.

Por su parte, Anthropic ha dicho que no venderá Mythos comercialmente y la semana pasada anunció que el modelo estaría disponible para Project Glasswing, un consorcio de importantes empresas tecnológicas que lo utilizarán para erradicar y parchear vulnerabilidades en productos y servicios de uso común.

Pero otros expertos han advertido que las empresas y los gobiernos no están bien posicionados para absorber la afluencia de la explotación de vulnerabilidades esperada ni para aprovechar hábilmente sus propias herramientas de inteligencia artificial para contrarrestarlas.

Casey Ellis, director de tecnología y fundador de Bugcrowd, escribió que los recientes avances en las herramientas cibernéticas de IA han tenido éxito en gran medida porque “viven en lugares donde dejamos de mirar hace una década”.

Si bien la comunidad de ciberseguridad ha pasado años enfocándose en la seguridad de las aplicaciones, la clasificación de vulnerabilidades y otros problemas de seguridad de “capa superior”, las herramientas de inteligencia artificial y los grupos de piratería de nivel superior se han estado alimentando de vulnerabilidades en firmware olvidado o enrutadores cuyos fabricantes cerraron hace mucho tiempo.

Esta realidad de que herramientas como Mythos pueden convertir en un arma la enorme deuda técnica de las grandes organizaciones ha tomado el tradicional dilema del defensor y «la perilla que solía ir a diez y la giró a setecientos», escribió Ellis.

Además, las corporaciones y los gobiernos se basan en la creación de consenso, múltiples niveles de jerarquía y cumplimiento legal. Si bien todo esto es necesario cuando se entrega la ciberseguridad a herramientas automatizadas, también puede conducir a un proceso más lento y a una mayor asimetría contra los defensores en el corto plazo.

«La integración a la producción real se convierte en el campo de batalla», escribió Ellis. «El retraso es real. La burocracia es real. Las cadenas de suministro son reales».

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.