Más de medio centenar de personas, imputadas por hackear cajeros automáticos en EE.UU.

Las autoridades federales de EE.UU han imputado a 54 personas vinculadas a una compleja trama de robo a cajeros automáticos, conocida como ‘ATM jackpotting’ o fraude de expulsión automática de dinero. 

Según los documentos compartidos por las autoridades, la operación funcionaba mediante grupos de colaboradores que identificaban cajeros automáticos en distintos estados. Posteriormente, accedían físicamente a su interior y usaban malware especializado para obligar a las máquinas a dispensar grandes cantidades de efectivo sin transacciones legítimas.  Además, este software malicioso permitía borrar pruebas y confundir a los sistemas de detección, facilitando el fraude.

Para más inri, este dinero no se quedaba en manos de quienes ejecutaban los ataques. Las autoridades detallan que los fondos sustraídos eran lavados y transferidos dentro de la red criminal y que parte de ellos terminaban en la estructura de liderazgo del Tren de Aragua, sirviendo como fuente de financiación para otras actividades ilegales.

Entre los imputados por el Departamento de Justicia está Jimena Romina Araya Navarro, artista venezolana, la cual había sido sancionada previamente por la Oficina de Control de Activos Extranjeros (OFAC) por su cercanía con líderes del Tren de Aragua. Araya Navarro, supuestamente, ayudó al líder de TdA, Héctor Rusthenford Guerrero Flores (alias ‘Niño Guerrero’) a escapar de la prisión de Tocorón de Venezuela en 2012.

Los fiscales describen al Tren de Aragua no solo como una banda común, sino como una organización criminal violenta con presencia en múltiples países y con vínculos con otras actividades delictivas más allá del fraude bancario, incluido el tráfico de drogas, la extorsión y otros delitos graves.

Cientos de años a la sombra

Las acusaciones presentadas por el gran jurado incluyen cargos graves como conspiración para cometer fraude bancario y robo, conspiración para brindar apoyo material a terroristas, fraude informático y lavado de dinero. 

Si los acusados son hallados culpables de todos los cargos, podrían enfrentarse a penas de prisión extremadamente largas, con un rango que va desde unos 20 años hasta más de 300 años en algunos casos.

Según información oficial, desde 2021 se han registrado más de 1.500 incidentes de jackpotting en EE.UU, con pérdidas que superan los 40 millones de dólares.

El servicio postal francés, interrumpido por un ciberataque

En la víspera de Navidad La Poste, el servicio postal nacional de Francia, ha sufrido distintos problemas a causa de un ataque informático. Fruto del mismo, se han bloqueado y retrasado las entregas de paquetes y los pagos online. 
La Poste ha compartido a través de un comunicado que un incidente de denegación de servicio distribuido (DDoS) dejó inaccesibles sus servicios online. 

El ‘Correos galo’ asegura que el suceso no afectó a los datos de los clientes, aunque sí interrumpió la entrega de paquetes. 

El envío de cartas sí que ha seguido funcionando con normalidad, incluyendo las tarjetas de felicitación navideñas. Pero aquellas transacciones que requerían un seguimiento o acceso a los sistemas informáticos internos del servicio postal no estaban operativos. 

La banca online dependiente de Le Poste también se ha visto afectada por el ataque. Así, los clientes de Le Banque Postale no han podido usar la aplicación móvil correspondiente para aprobar pagos o realizar otros servicios bancarios. 

“Nuestros equipos están movilizados para resolver la situación rápidamente”, ha señalado la entidad bancaria en mensajes publicados en redes sociales.

Este acceso no autorizado se ha producido tan solo una semana después de que el gobierno del país fuera blanco de un ciberataque dirigido contra el Ministerio del Interior. Laurent Núñez, ministro del Interio, comentó como un hacker habría extraído varias docenas de archivos confidenciales y obtuvo datos relacionados con registros policiales y personas en busca y captura. 

Los medios francesas han publicado la detención de un joven de 22 años como presunto autor del incidente. 

La compañía emplea a más de 200.000 personas y durante el año pasado entregó más de 2.600 millones de paquetes. Otros ‘Correos’ atacados

La Poste no ha sido el único servicio postal nacional que ha sufrido un ciberataque últimamente. En abril el Correos británico, Royal Mail, confirmó que había experimentado una brecha de datos de 144 GB. El acceso, en este caso, se dio de manera indirecta mediante, Spectos un proveedor de servicios de recopilación y análisis de datos. 

Royal Mail también fue víctima del conocido grupo de ransomware LockBit en enero de 2023. Esta intromisión sí que llevó a interrumpir el servicio, obligando a la compañía a suspender sus servicios de envíos internacionales. La compañía tardó tres semanas en restablecer sus operaciones. Dos meses antes otro incidente le llevó a hacer un parón en el seguimiento de envíos durante 24 horas. 

La Operación Sentinel, centrada en el cibercrimen africano, deja casi 600 detenidos

Las fuerzas de seguridad de una veintena de países han detenido a 574 sospechosos y recuperado 3 millones de dólares en una importante operación contra ciberdelitos que se ha llevado a cabo en todo el continente africano, según ha anunciado Interpol. 

La conocida como ‘Operación Sentinel’ se desplegó del 27 de octubre al 27 de noviembre, centrándose en tres tipos de delitos predominantes: esquemas de compromiso de correo electrónico empresarial (BEC), extorsión digital y ransomware. Esta se llevó a cabo en el marco de la Operación Conjunta Africana contra el Ciberdelito (AFJOC), financiada por el Ministerio de Asuntos Exteriores, de la Commonwealth y de Desarrollo del Reino Unido, y a través del proyecto Acción Global Mejorada contra el Ciberdelito (GLACY-e), un proyecto conjunto de la Unión Europea y el Consejo de Europa.

En el mes que ha durado la iniciativa coordinada por Interpol se llegaron a desmantelar más de 6.000 enlaces maliciosos y se descifraron media docena de variantes distintas de ransomware. Además, los casos investigados durante la operación se relacionaron con pérdidas financieras estimadas en más de 21 millones de dólares. 

Acciones por países

En Senegal una empresa petrolera detectó un sofisticado esquema BEC en el que estafadores se infiltraron en sistemas de email internos, haciéndose pasar por ejecutivos para autorizar una transferencia bancaria fraudulenta de 7,9 millones de dólares. Las autoridades del país pudieron detener la transferencia antes de que los fondos pudieran ser retirados. 

Por otro lado, en Ghana una institución financiera fue víctima de un ataque de ransomware que cifró 100 TB de datos y robó 120.000 dólares, interrumpiendo servicios esenciales. Las autoridades pudieron identificar la cepa y desarrollar una herramienta de descifrado, recuperando casi 30 TB de datos.

Las autoridades de este último país también desmantelaron una red de ciberfraude que operaba en Ghana y Nigeria y había estafado a más de 200 víctimas por más de 400.000 dólares. Los estafadores se hacían pasar por conocidas cadenas de comida rápida, cobrando por los supuestos pedidos pero sin entregarlos. Diez sospechosos fueron detenidos y se incautaron más de un centenar de dispositivos digitales, desconectándose 30 servidores fraudulentos.

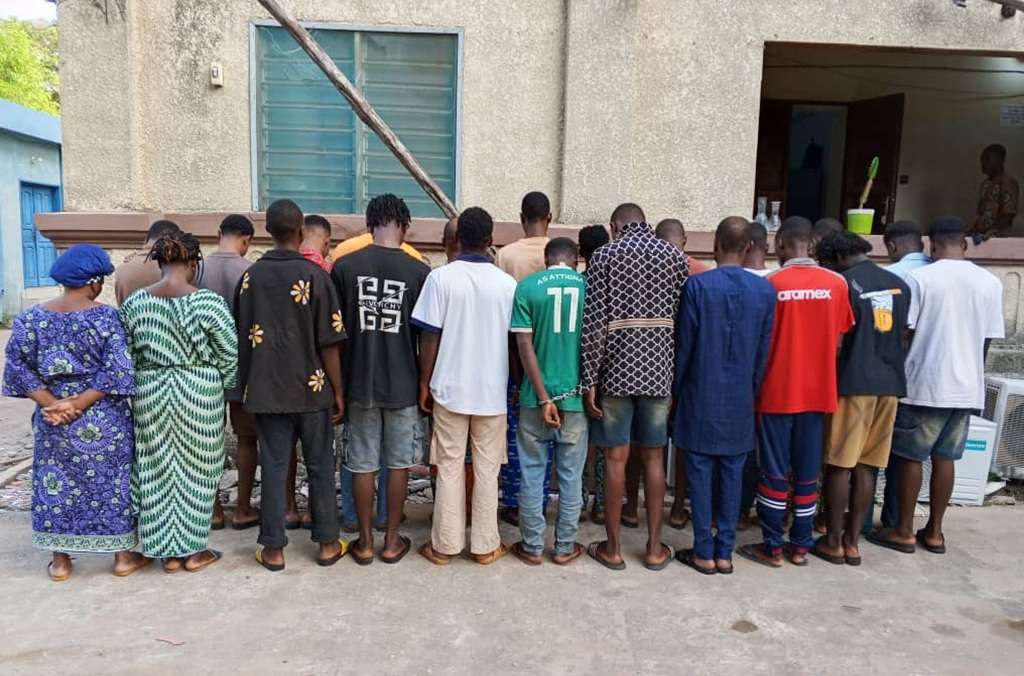
En Benín fueron eliminados 43 dominios maliciosos y se cerraron 4.318 cuentas de redes sociales vinculados a esquemas de extorsión y estafas, llevando a 106 arrestos.

Por último, en Camerún, se decretó una congelación bancaria tras una denuncia respecto a una estafa relacionada con una plataforma de venta de vehículos online. 

«La escala y la sofisticación de los ciberataques en África se están acelerando, especialmente contra sectores críticos como el financiero y el energético. Los resultados de la Operación Sentinel reflejan el compromiso de las fuerzas del orden africanas, que trabajan en estrecha coordinación con sus socios internacionales. Sus acciones han logrado proteger medios de vida, proteger datos personales confidenciales y preservar infraestructuras críticas», ha comenta el director de Ciberdelincuencia de Interpol, Neal Jetton. 

Dinamarca acusa a Rusia de ciberatacar sus infraestructuras

Rusia ha encabezado ciberataques contra infraestructuras y páginas web en Dinamarca durante este año y el año pasado. Así lo han señalado las autoridades danesas en una nueva evaluación que se ha hecho pública esta semana y en la que han descrito nuevos casos que no se habían reportado hasta la fechaHa sido la propia compañía de agua, Tureby Alkestrup, quien ha afirmado que el ataque provocó la rotura de tuberías, dejando a las viviendas sin suministro temporalmente.

Por su parte, el servicio de inteligencia danés ha comunicado que los ataques formaban parte de la guerra híbrida de Rusia contra Occidente y su principal lev motiv era generar inestabilidad.

No es la primera vez que se acusa a piratas informáticos rusos de atacar a otras instalaciones hídricas en Europa, incluyendo una presa noruega.

Además, estos incidentes forman parte de la campaña global de Rusia para socavar y castigar a los países que apoyan a Ucrania.

No es agua pasada
El responsable de la planta de tratamiento de aguas, Jan Hansen, ha recomendado a otras empresas no recortar gastos en ciberseguridad y contratar un ciberseguro.

Además, ha recordado que el incidente se produjo porque la planta de tratamiento de aguas había optado por una ciberseguridad más económica que, sin embargo, era menos segura que la anterior.

Esto es lo que hacen los ciberdelincuentes mientras brindamos

En días tan especiales como la Nochebuena, la Navidad o la Nochevieja muchas personas reducen personal, los equipos técnicos funcionan en servicios mínimos y la atención se dispersa entre celebraciones y vacaciones.

Para los cibermalos, esta combinación de menor vigilancia y alta dependencia tecnológica crea el escenario ideal para actuar con discreción y maximizar el impacto de sus acciones.

Preparación silenciosa de los cibermalos antes del brindis

Lejos de improvisar, los ciberdelincuentes suelen llegar estas fechas con gran parte del trabajo ya hecho. Durante los días previos recopilan credenciales, analizan redes internas y estudian patrones de uso.

El objetivo es acceder sin levantar sospechas y permanecer ocultos el mayor tiempo posible. En muchos casos, las intrusiones iniciales se producen semanas antes, pero el ataque final se ejecuta cuando la capacidad de respuesta es menor.

La recopilación de información incluye correos electrónicos, accesos remotos y configuraciones olvidadas. Sistemas que no se han actualizado por temor a interrumpir la actividad antes de cerrar el año se convierten en puertas de entrada.

Este trabajo previo permite que, llegado el momento, la acción principal se desarrolle con rapidez y precisión.

El valor estratégico del momento festivo

Estas festividades tienen un valor simbólico y operativo. Muchas organizaciones evitan tomar decisiones críticas durante los festivos, lo que retrasa respuestas y amplifica daños. Para los atacantes, esto significa más tiempo para cifrar datos, extraer información sensible o paralizar servicios sin una reacción inmediata.

Además, la presión psicológica juega un papel clave. Recibir una notificación de incidente grave mientras se celebra el Año Nuevo aumenta la probabilidad de decisiones precipitadas.

Este factor humano es tan relevante como la vulnerabilidad técnica, ya que condiciona la gestión del incidente desde los primeros minutos.

Exfiltración y preparación del golpe final

Durante las horas en las que gran parte del mundo descansa, los ciberdelincuentes suelen centrarse en la exfiltración de datos. Documentos internos, información financiera o bases de datos de clientes se transfieren de forma fragmentada para evitar alertas. Este proceso puede pasar desapercibido hasta días después, cuando el daño ya está hecho.

En otros casos, se despliegan mecanismos de persistencia que garantizan el acceso incluso si se detecta una primera intrusión. Cuentas ocultas, tareas programadas y servicios camuflados permiten retomar el control cuando el equipo técnico intenta recuperar la normalidad tras las fiestas.

El impacto real se descubre ya en enero

Uno de los rasgos más preocupantes de estos ataques es que sus efectos no siempre se manifiestan de inmediato. Muchas organizaciones descubren el incidente al regresar a la actividad normal, cuando sistemas críticos fallan o aparecen mensajes de bloqueo. Para entonces, la información ya ha sido comprometida y las opciones de respuesta son más limitadas.

El impacto económico y reputacional puede ser elevado. Interrupciones de servicio, pérdida de confianza y gastos asociados a la recuperación se suman en un momento en el que muchas empresas afrontan cierres contables y planificación estratégica. La coincidencia temporal agrava las consecuencias y dificulta una gestión serena del problema.

Sectores especialmente expuestos 

Las infraestructuras críticas, el sector sanitario, las entidades financieras y las empresas con alta dependencia digital suelen estar entre los objetivos prioritarios. La continuidad del servicio es esencial y cualquier interrupción genera una presión adicional para resolver el incidente con rapidez. Los atacantes conocen esta urgencia y la utilizan como palanca.

También las pequeñas y medianas empresas se han convertido en un objetivo frecuente. Suelen contar con menos recursos de protección y equipos reducidos durante los festivos, lo que facilita la intrusión y prolonga el tiempo de permanencia no detectada.

Anticiparse como única defensa eficaz

La experiencia de los últimos años demuestra que el mejor momento para protegerse no es durante el ataque, sino antes de que comience. Revisar accesos, verificar copias de seguridad y mantener una monitorización mínima activa durante los festivos reduce de forma notable el impacto potencial.

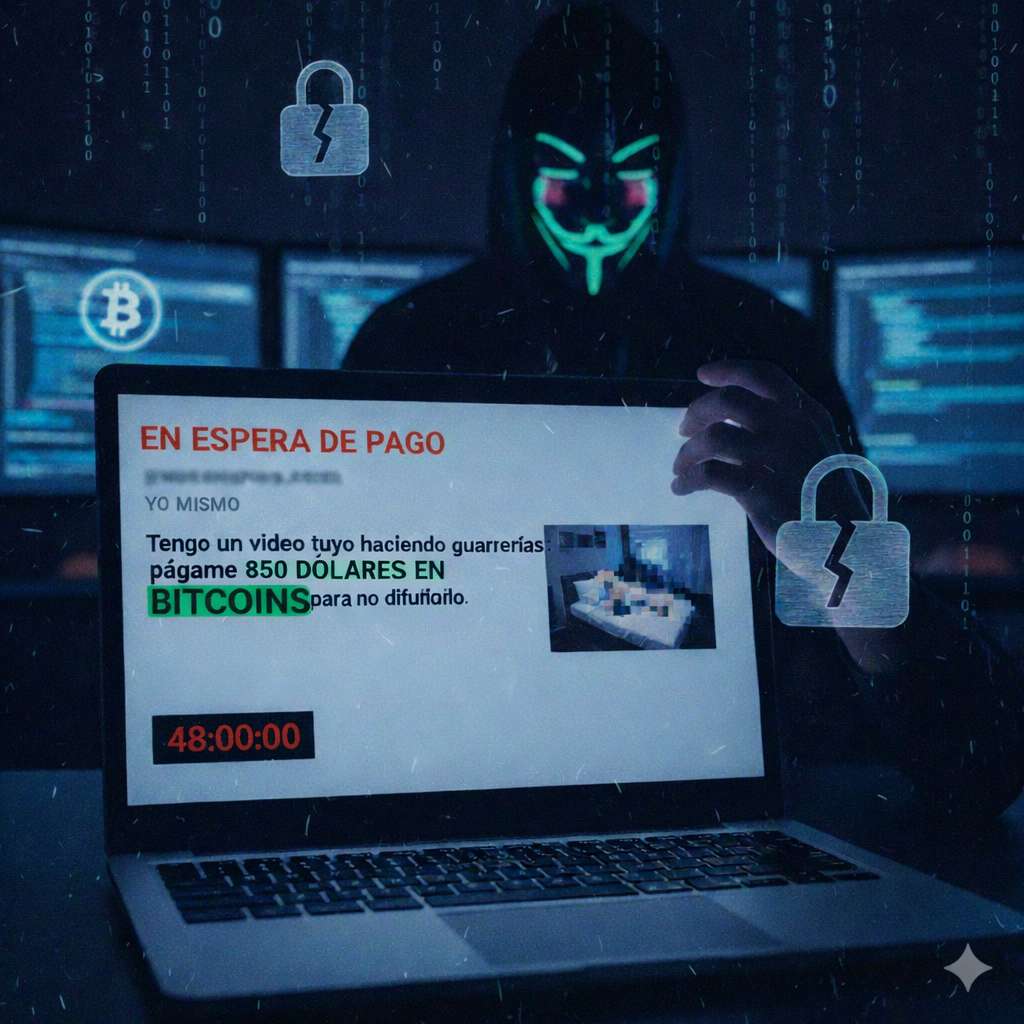
«Tengo un video tuyo haciendo guarrerías: págame 850 dólares en bitcoins para no difundirlo»

Nada, que no hay manera. Día sí y día también los cibermalos procuran hacernos caer (a mí, a personas de mi entorno, pero también a todo el mundo mundial) en estafas o cibertimos más o menos logrados gracias a la ingeniería social). El último alarde de estas “mentes peligrosas” consiste en un mail enviado desde la propia dirección de alguien de mi círculo cercano.

Desde la cuenta propia de correo

Se trata de la técnica del email spoofing, que consiste en cambiar la dirección del remitente del correo electrónico con el objetivo de que parezca real. El atacante modifica la dirección del receptor, y para ello puede suplantar la propia dirección de la víctima. Es la manera que tiene de demostrar que controla la cuenta.

Con cierto desparpajo, este malote (o malotes) del ciberespacio decide explicar con tono de docente cómo ha realizado la operación. Para su mejor comprensión, he decidido poner las tildes que el ciberpirata ha omitido, así como reordenar la puntuación. Una de las señales del intento de ciberestafa suele ser la errática sintaxis y las patadas a la gramática: “Por si no sabe cómo funciona, voy a explicárselo. Con la ayuda de este software, tengo total acceso a una PC o a cualquier otro dispositivo. Eso significa que puedo verle siempre que quiera frente a la pantalla, con solo encender la cámara y el micrófono sin que usted se dé cuenta. Además, también tengo acceso a su lista de contactos, mensajes de WhatsApp y a todos sus correos electrónicos”. Esta “clase magistral” sigue los patrones habituales de la práctica de spoofing. Ni originales han sido.

El sexo como extorsión

Se anticipa incluso el ciberdelincuente (lo siento, pero no parece presunto) a lo que pueda razonar el asaltado. “Pero mi equipo tiene un antivirus activo, ¿cómo fue posible? ¿Por qué no he recibido ningún aviso?”, subraya. “La respuesta ―aclara― es simple: mi software utiliza controladores propios, lo que me permite actualizar su actividad cada dos horas y de esta manera no sea detectado, y por ende su antivirus se mantiene inactivo”.

El pescador de incautos señala que está en posesión de un video con imágenes íntimas durante el visionado de contenido pornográfico. Intento de extorsión de manual: “¿En qué puede perjudicarle esto? Con una sola pulsación de ratón, puedo enviar el video a todas sus redes sociales y contactos de correo electrónico. También puedo compartir todos sus mensajes de correo electrónico así como sus conversaciones de Messenger y de WhatsApp”.

El precio del rescate

Por 850 dólares el cibermalo asegura que se puede evitar el escarnio público. Eso sí, la transferencia ha de ser en bitcoins. Se permite intuir cierto desconocimiento de la víctima en el proceso y recomienda “abrir el navegador y simplemente buscar: comprar bit.coins”. La obtención de ese dinero no es la meta: pretende hacerse con datos que le faciliten un botín mayor.

Para terminar de convencer a su presa, indica que una vez que reciba el aviso de que efectuó el pago, borrará el video de inmediato, “y se acabó, no volverá nunca a saber de mí”, detalla.

España archiva de nuevo la investigación sobre Pegasus por la falta de cooperación de Israel

La Audiencia Nacional española ha decidido archivar por segunda vez la investigación judicial que rastreaba el uso del software espía Pegasus contra altos cargos del Gobierno, tras constatar una falta persistente de cooperación judicial por parte del Estado de Israel.

El magistrado José Luis Calama, instructor del caso, ha justificado el archivo provisional con el argumento de que las comisiones rogatorias enviadas a Israel -incluyendo solicitudes formales de información a la empresa NSO Group y peticiones para interrogar a directivos- han quedado sin respuesta, lo que ha impedido avanzar en la identificación de responsables y en la atribución concreta de responsabilidades.

Según señala el juez y se hace eco El País, Israel está violando distintos acuerdos internacionales que ha suscrito, como como el Convenio Europeo de Asistencia Judicial Mutua en Materia Penal de 1959, que ratificó en 1967, y el Segundo Protocolo Adicional al Convenio Europeo de Asistencia Judicial Mutua en Materia Penal, el cual firmó en 2006.

«En el presente caso, queda probado que el Estado de Israel no presta a España un nivel de cooperación equivalente al recibido en casos sustancialmente similares, al no responder a las múltiples solicitudes emitidas en este caso, sin ninguna base legal ni ofrecimiento de mecanismos de asistencia alternativos», comenta Calama. Además, el magistrado añade que su conducta “rompe el equilibrio inherente a la cooperación internacional y viola el principio de buena fe que debe regir las relaciones entre los Estados”.

Cuatro años sin muchos avances

La causa se abrió en 2022 tras detectarse infecciones en los teléfonos móviles del presidente del Gobierno, Pedro Sánchez y de varios ministros, entre ellos los de Defensa, Interior y Agricultura. 

Las investigaciones apuntaban a múltiples intrusiones, con hasta cinco infecciones en el terminal del presidente, ocurridas entre 2020 y 2021. El caso ya había sido archivado en julio de 2023 por los mismos motivos, aunque fue reabierto en abril de 2024 tras recibir información procedente de Francia sobre episodios similares.

Según el juez, sin acceso a la información que obra en poder del fabricante del software espía, resulta técnicamente imposible reconstruir cómo se llevaron a cabo los ataques o quién los ordenó.

Los informes técnicos incorporados al procedimiento indican que -obviamente- Pegasus no deja registros suficientes en los dispositivos comprometidos como para permitir una atribución fiable sin la colaboración de la empresa que lo desarrolla. 

NSO Group, por su parte, mantiene que solo vende su tecnología a gobiernos para fines legítimos como la lucha contra el terrorismo y el crimen organizado, pero no ha facilitado datos que permitan esclarecer los hechos investigados en España.

Con este nuevo archivo, la causa queda en una situación de latencia, a la espera de que surjan nuevos elementos o de que Israel decida finalmente colaborar con la justicia española.

Récord histórico: la AEPD cerró 2025 con 2.700 notificaciones de brechas de datos personales

La Agencia Española de Protección de Datos registró el año pasado el mayor número de notificaciones desde la entrada en vigor del Reglamento General de Protección de Datos, confirmando que la exposición de la información personal se ha convertido en uno de los principales riesgos para organizaciones públicas y privadas.
Este aumento no solo refleja una mayor actividad delictiva en el ámbito digital, sino también una mayor concienciación por parte de las entidades obligadas a comunicar cualquier incidente que pueda afectar a los derechos y libertades de las personas, hechos que adquieren especial relevancia este miércoles 28 de enero, Día Europeo de la Protección de Datos.

Un volumen de notificaciones sin precedentes

Durante 2025, la AEPD recibió un total de 2.765 notificaciones de brechas de datos personales, una cifra que marca un máximo histórico.

El reparto de estos incidentes evidencia que el riesgo es transversal, ya que cerca del 80% de las comunicaciones procedieron del sector privado, mientras que el 20% restante tuvo su origen en organismos públicos.

Este volumen confirma que la exposición de datos personales no es un problema aislado ni limitado a grandes corporaciones tecnológicas.

Todo tipo de organizaciones, independientemente de su tamaño o actividad, se ven afectadas por incidentes que pueden comprometer información sensible de empleados, clientes o ciudadanos.

La normativa vigente establece que cualquier brecha que pueda suponer un riesgo debe ser notificada a la autoridad de control.

Esta obligación, recogida en el artículo 33 del RGPD, forma parte del principio de responsabilidad proactiva y no implica automáticamente la imposición de sanciones.

De hecho, la propia Agencia subraya que comunicar un incidente es un deber legal y una muestra de diligencia por parte del responsable del tratamiento.

Pocos casos investigados, pero de gran gravedad

A pesar del elevado número de notificaciones, solo once de los casos registrados en 2025 fueron derivados a actuaciones de investigación adicionales.

Estos expedientes correspondieron a incidentes considerados de especial gravedad, en los que se detectaron deficiencias relevantes en la gestión del riesgo o en las medidas de seguridad implantadas.

La AEPD recalca que el foco no se sitúa en penalizar a quienes notifican, sino en aquellos supuestos en los que existen indicios de falta de diligencia o de incumplimiento de las obligaciones básicas de protección de datos. Este enfoque busca fomentar la transparencia y evitar que las organizaciones oculten incidentes por temor a sanciones.

Ransomware y robo masivo de información

Entre los episodios más graves registrados en 2025 destacan los vinculados al ransomware y a la exfiltración de grandes volúmenes de datos.

Este tipo de ataques ha tenido un impacto especialmente elevado cuando se ha dirigido contra proveedores que actúan como encargados del tratamiento, como plataformas de gestión de clientes o servicios tecnológicos compartidos por múltiples empresas.

La Agencia ha señalado que una de las vías de acceso más habituales en estos casos ha sido la utilización de credenciales comprometidas, especialmente en servicios expuestos a internet o accesos remotos mediante VPN.

La ausencia de autenticación multifactor continúa siendo uno de los factores que más facilitan este tipo de intrusiones.

No obstante, no todas las brechas se producen como consecuencia de ataques externos.

Una parte significativa tiene su origen en errores humanos, como el envío de información a destinatarios incorrectos, la publicación accidental de datos o una configuración inadecuada de sistemas internos.

Más de 200 millones de comunicaciones a afectados

Uno de los datos más reveladores del informe es el número de personas que tuvieron que ser informadas como consecuencia de estos incidentes.

A lo largo de 2025 se enviaron más de 200 millones de comunicaciones a afectados por brechas consideradas de alto riesgo, una cifra que pone de manifiesto el alcance real de este tipo de sucesos.

La comunicación a los afectados es una obligación legal cuando existe un riesgo elevado para sus derechos, y también un indicador clave para valorar el grado de responsabilidad del responsable del tratamiento.

La AEPD considera que informar de forma clara y transparente permite a los ciudadanos adoptar medidas de protección y reduce el impacto potencial del incidente.

Prevención y herramientas de apoyo

Ante este escenario, la Agencia insiste en la importancia de adoptar medidas preventivas antes de que se produzca una brecha.

Entre las recomendaciones habituales se encuentran la minimización de datos, la segmentación de sistemas, la limitación de accesos, el uso de cifrado y la eliminación temprana de información innecesaria.

Asimismo, la AEPD pone a disposición de las organizaciones herramientas específicas para facilitar la gestión de incidentes, como Asesora Brecha, que ayuda a determinar si un incidente debe notificarse, y Comunica-Brecha RGPD, orientada a decidir si procede informar a las personas afectadas.

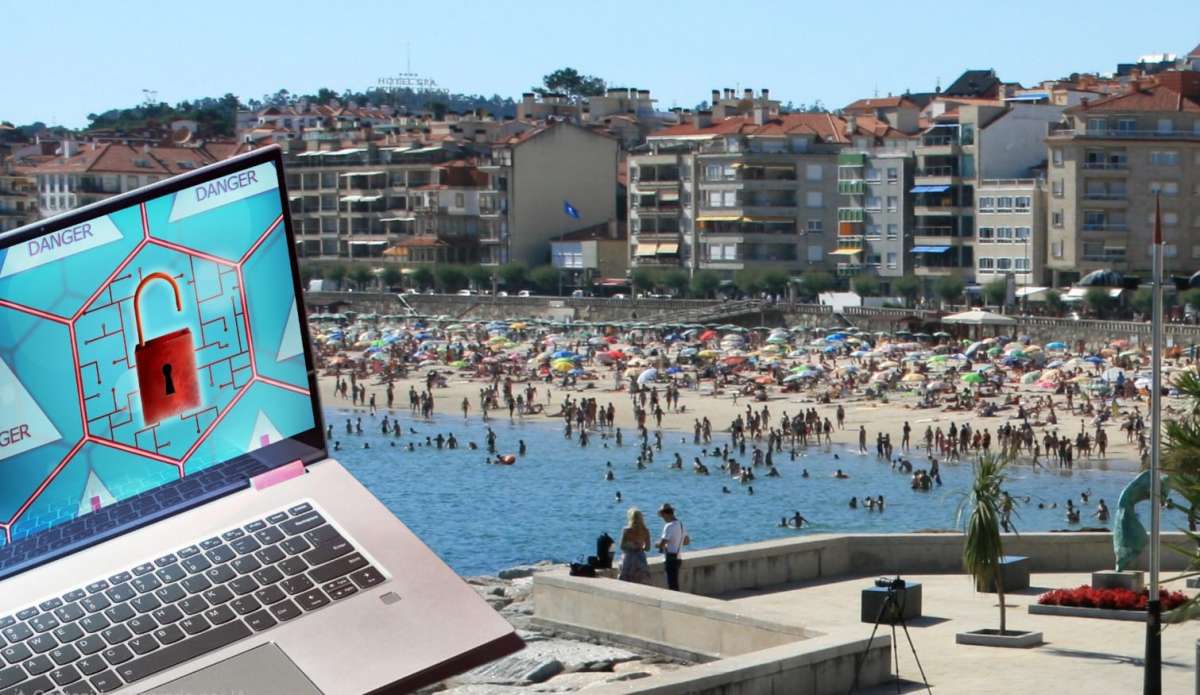
Las copias de seguridad salvan al Concello de Sanxenxo de un ataque de ransomware

El ayuntamiento de la localidad pontevedresa de Sanxenxo ha informado de que ha sido víctima de un ataque de ransomware en su servidor municipal.Unos pican y otros non

Afortunadamente, la institución tenía un as (o varios) en la manga, según ha compartido el Concello de Sanxenxo en su página de Facebook. Sus técnicos pudieron recurrir a copias de seguridad, lo cual les ha permitido recuperar el funcionamiento habitual de todas sus herramientas en unas pocas horas.

«Los autores exigieron un pago en bitcoins, pero el Ayuntamiento no accedió y presentó la correspondiente denuncia ante la Guardia Civil», han explicado. 

Según algunas cuentas de X que rastrean la dark web, el rescate solicitado por los actores de amenazas ascendió a 5.000 dólares, una cifra no demasiado alta para este tipo de incidentes. 

Por el momento se desconoce qué grupo de ransomware u operación podría estar detrás de este acceso no autorizado. Tampoco se ha relevado si los atacantes lograron ex filtrar información de algún tipo o detalles personales de empleados o ciudadanos. 

Casos como este ponen de manifiesto lo útil y necesario que es contar con backups actualizados para recuperar archivos y eludir los chantajes de los ciberdelincuentes. Los ayuntamientos, en la diana de los hackers

Un estudio llevado a cabo por la firma de seguridad Sophos y denominado El estado del ransomware en la Administración estatal y local también ponía números al fenómeno de los ataques de ransomware a estas entidades. Según el mismo, el porcentaje de gobiernos locales y estatales atacados en España pasó del 58% en 2021 al 69% en 2023, superando la media global del 66%.

En casi tres de cada cuatro incidentes de este tipo contra gobiernos locales y estatales (76%), los delincuentes consiguieron cifrar los datos. Además, cada vez es más difícil frenar estos envites a tiempo: actualmente solo uno de cada cinco ataques (19%) logra detenerse antes de que la información quede bloqueada.

Por otro lado, el sector público se ha convertido en el más afectado por el robo de datos durante los ataques de esta clase. En un 48% de los casos no solo se cifraron los archivos, sino que también se exfiltró información sensible, un porcentaje muy superior a la media global del 30%.

Los centros de operaciones de seguridad entran en una nueva era impulsada por la IA

La integración de inteligencia artificial generativa (IA Gen) en los Centros de Operaciones de Seguridad (SOC) permite eliminar ruido, priorizar lo crítico y avanzar hacia modelos más autónomos y eficientes. Así lo sostiene Evolutio, empresa especializada en servicios cloud y de ciberseguridad, que afirma haber reducido en más de un 40% el volumen de alertas gestionadas durante 2025 gracias a la aplicación de un modelo de ciberseguridad copilotada con IA Gen.

Un modelo multimodal desarrollado junto a INCIBE

Evolutio, en colaboración con el Instituto Nacional de Ciberseguridad (INCIBE), ha desarrollado un modelo multimodal de agentes especializados basado en grandes modelos de lenguaje (LLM). Este sistema actúa como un asistente del «cerebro» del SOC, ayudándolo en la búsqueda de información de fuentes externas de inteligencia, repositorios internos, arquitectura de red o herramientas de automatización.

El objetivo es enriquecer cada alerta con contexto adicional: análisis de amenazas, identificación de código malicioso, criticidad del activo afectado o procesos internos relacionados. Esta información permite respuestas más coherentes, estandarizadas y menos dependientes de la experiencia individual del analista.

Complemento a las defensas tradicionales

La compañía subraya que la ciberseguridad copilotada con IA Gen no reemplaza los sistemas de defensa tradicionales, sino que la complementa y potencia. «Esta asistencia no sustituye la seguridad tradicional basada en amenazas y técnicas conocidas, sino que aporta una aproximación más adaptativa y creativa en colaboración con el analista, puesto que en un SOC se necesita la intervención humana», afirma Ricardo Sanz, Cybersecurity Director de Evolutio.

La combinación entre las capacidades humanas y la tecnología inteligente permite reducir tiempos de respuesta, minimizar errores y habilitar métricas que miden la calidad de las decisiones adoptadas por el SOC. Además, la solución copilotada facilita abandonar el enfoque puramente reactivo para avanzar hacia una estrategia preventiva.

Cuando se detecta un indicador de compromiso (IoC), el sistema distribuye automáticamente esa información a todas las herramientas de protección de la organización para bloquear de inmediato posibles accesos o ataques, acelerando la contención del incidente.

El analista humano sigue siendo insustituible

Aunque la IA resulta fundamental para procesar grandes volúmenes de datos y evitar errores por saturación, Evolutio insiste en que el analista humano es insustituible. Es el profesional quien aporta el contexto del negocio, el marco regulatorio y las prioridades de la organización, además de que se encarga de entrenar y guiar a la herramienta para que sus resultados sean útiles y alineados con las necesidades reales.

La responsabilidad última de la toma de decisiones seguirá recayendo en las personas, remarca la compañía.

Resultados medibles y evolución hacia el SOC autónomo

En el SOC de Evolutio, que presta servicio 24×7 tanto al sector público como al privado, la combinación de IA, automatización y orquestación permitió gestionar más de 23.520 alertas en 2025, con una reducción del 40% en el volumen total. Para 2026, la previsión es disminuir otro 30% adicional, liberando a los analistas para centrarse en incidentes de mayor valor para el cliente.

Este avance se apoya en el AI Hub de la compañía, desde el que se impulsa un ecosistema de agentes de IA orientado a su futura orquestación inteligente. Según resalta Sanz, Evolutio ha dado un paso decisivo hacia un SOC autónomo y una operación asistida por agentes de IA, un modelo que ya genera resultados tangibles y seguirá evolucionando hacia mayores niveles de automatización y eficiencia.

«La IA mejora la anticipación de amenazas, la velocidad de reacción y la eficacia general», concluye Ricardo Sanz, advirtiendo de que, frente a ciberdelincuentes que ya utilizan estas tecnologías, «las defensas no pueden quedarse atrás».