WEP, WPA, WPA2 y WPA3: diferencias y cuál es el más seguro

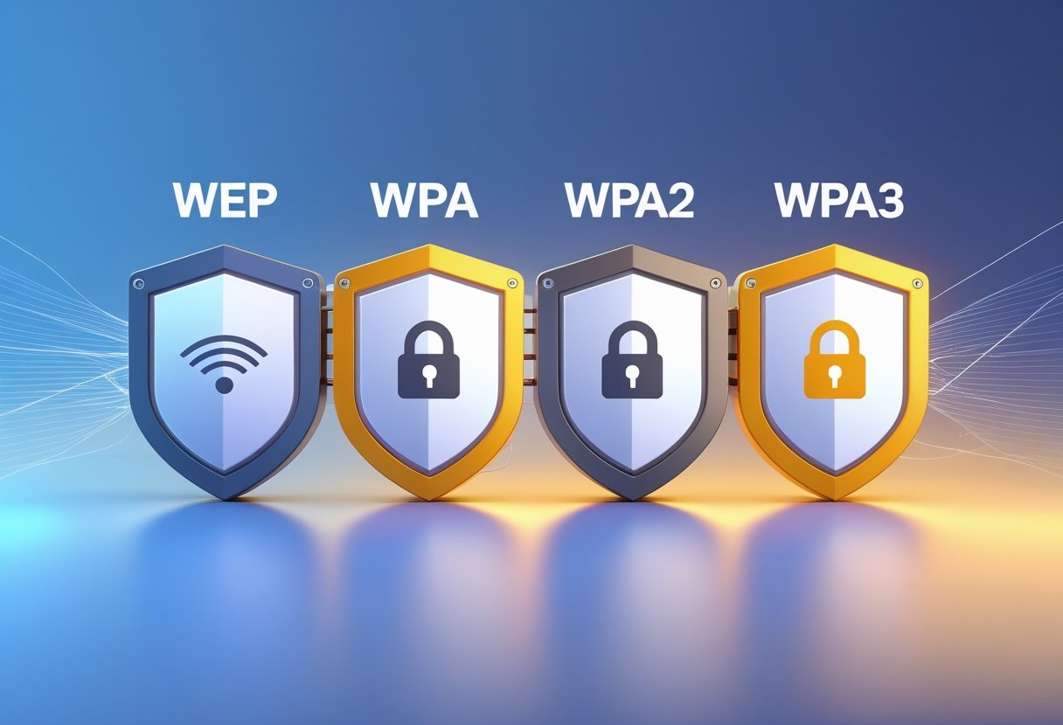
Estos protocolos son distintos métodos que usan los dispositivos para cifrar la información que circula por la red Wi-Fi, y han evolucionado desde sistemas básicos como WEP hasta soluciones robustas como WPA3.

Conocer las ventajas y limitaciones de cada uno nos permite tomar decisiones más informadas al proteger nuestras redes Wi-Fi de casa o de la oficina. A continuación, vamos a hacer un repaso en el que explicaremos para qué sirve cada protocolo, cuáles son sus diferencias principales y cómo elegir el más adecuado según nuestras necesidades.

¿Qué son WEP, WPA, WPA2 y WPA3?

Son protocolos de seguridad inalámbrica que surgieron para proteger redes Wi-Fi de accesos no autorizados y robos de información. Cada uno representa un estándar distinto, con niveles de cifrado y protección que han ido mejorando con el paso de los años.

Evolución de los protocolos de seguridad Wi-Fi

La seguridad Wi-Fi arrancó en 1997 con WEP (Wired Equivalent Privacy). Buscaba ofrecer una protección parecida a una red cableada, aunque es bastante fácil de vulnerar.

En 2003 apareció WPA (Wi-Fi Protected Access), que mejoró la gestión de claves y la autenticación de usuarios. WPA utilizó TKIP para el cifrado, pero seguía teniendo ciertas limitaciones.

Un año después, en 2004, llegó WPA2, que introdujo el cifrado AES y el protocolo CCMP, elevando significativamente el nivel de seguridad.

Desde 2018, WPA3 es el último avance en protección Wi-Fi. Incorpora un cifrado más fuerte y mejores defensas contra ataques de fuerza bruta.

Si quieres saber más detalles de esta evolución, puedes consultar la página de Kaspersky sobre las diferencias entre WEP, WPA, WPA2 y WPA3.

Principales diferencias entre los protocolos

Cada protocolo emplea métodos de cifrado y autenticación distintos:

WEP: Cifrado débil, clave estática de 64 o 128 bits.

WPA: Mejor gestión de claves, usa TKIP y claves temporales.

WPA2: Utiliza AES como cifrado estándar y CCMP para integridad.

WPA3: Cifrado GCMP-256, autenticación más segura y cifrado individualizado.

La diferencia clave radica en la resistencia a ataques y la dificultad para romper las claves. WPA3, a diferencia de los anteriores, pone las cosas mucho más difíciles a los atacantes incluso si la contraseña es floja. Si te interesa una tabla comparativa, puedes visitar la página WEP vs WPA vs WPA2 vs WPA3 de FS.

Importancia de elegir el protocolo adecuado

El protocolo de seguridad que elijas afecta directamente la protección de tu red Wi-Fi. Si usas WEP, cualquiera puede colarse en tu Internet y acceder a tus datos sin demasiado esfuerzo.

WPA y WPA2 mejoran la protección, pero WPA3 ya es el estándar recomendado por la Wi-Fi Alliance. Los routers modernos y la mayoría de los dispositivos ya lo soportan, así que lo mejor es configurarlo siempre que se pueda.

Si tu equipo no es compatible con WPA3, al menos asegúrate de activar WPA2, como aconsejan los expertos en seguridad inalámbrica.

Características de WEP

WEP, o Wired Equivalent Privacy, fue el primer estándar importante de cifrado para WiFi. Aunque marcó un avance para la época, hoy se sabe que tiene fallas graves de seguridad.

Funcionamiento del cifrado en WEP

WEP utiliza el cifrado RC4 para proteger los datos que viajan por la red. Cada paquete se cifra con una clave que combina una contraseña principal y un vector de inicialización (IV). La clave puede ser de 40 o 104 bits, pero realmente es poco robusta. Al configurar WEP, todos los dispositivos comparten la misma contraseña, lo que se llama clave precompartida.

El cifrado actúa en tiempo real, codificando y decodificando los datos automáticamente. En teoría, esto debería garantizar que solo los usuarios autorizados accedan al tráfico de la red.

La idea era que WEP ofreciera una confidencialidad similar a una red cableada. Sin embargo, la forma en que crea y reutiliza las claves no cumple ese objetivo en la práctica.

Vulnerabilidades y riesgos de WEP

Las principales fallas de WEP vienen del uso de claves cortas y del manejo del vector de inicialización. El IV solo tiene 24 bits y se repite mucho si la red tiene bastante tráfico. Esto facilita que los atacantes recopilen suficientes paquetes cifrados para romper la clave, a veces en cuestión de pocos minutos. El cifrado RC4 también está muy estudiado y es vulnerable a varios tipos de ataques, como los de diccionario o los man-in-the-middle.

Cualquiera que intercepte el tráfico puede descifrar datos con herramientas gratuitas que están disponibles en Internet. Como la misma clave se comparte entre todos los usuarios, la seguridad cae aún más.

Estos problemas permiten que intrusos entren a la red, escuchen información privada, manipulen datos o incluso tomen el control de la conexión WiFi. Por eso, WEP ya se considera un protocolo obsoleto e inseguro.

Uso actual y limitaciones

Actualmente, WEP está prácticamente en desuso y nadie lo recomienda para redes que manejen información sensible. Los routers modernos prácticamente no ofrecen soporte para este protocolo, porque es demasiado fácil de atacar.

En su momento, WEP sirvió para dispositivos antiguos que no soportaban otros cifrados. Pero cualquier red o aparato que todavía lo utilice es un blanco fácil para ataques inmediatos.

La única razón para usar WEP hoy día sería por compatibilidad con un hardware muy, muy antiguo, pero en ese caso lo suyo sería cambiar de equipo. Lo mejor para proteger el tráfico inalámbrico es actualizarse a WPA2 o WPA3, como recomiendan los informes actuales de seguridad.

WPA: Mejoras sobre WEP

WPA (Wi-Fi Protected Access) llegó para tapar los agujeros de WEP. Se cambiaron aspectos clave en el cifrado y en la protección de datos para que fuera más difícil infiltrarse en las redes WiFi.

Temporal Key Integrity Protocol (TKIP)

TKIP es el principal avance técnico de WPA respecto a WEP. Este protocolo genera una clave única para cada paquete de datos, a diferencia de WEP, que en todo momento usaba claves estáticas.

Esto reduce mucho la posibilidad de que alguien descifre la clave de la red con técnicas de repetición o análisis de tráfico. Además, gracias a TKIP, los dispositivos viejos compatibles con WEP podían mejorar su seguridad con solo actualizar el software, sin necesidad de comprar hardware nuevo.

TKIP mezcla varios métodos de protección, como el uso de vectores de inicialización variables y el cambio frecuente de claves de sesión. Aunque es mucho más seguro que WEP, sigue sin llegar al nivel de cifrado moderno que ofrece AES, que se introdujo en WPA2.

Autenticación y clave compartida (PSK)

WPA Personal, o WPA-PSK (Pre-Shared Key), permite proteger la red Wi-Fi con una contraseña compartida. Para conectarse hay que conocer esa clave, que normalmente se configura en el router.

La clave precompartida es mucho más robusta que el sistema básico de «contraseña» de WEP. WPA exige una longitud mínima y una combinación de caracteres, así que adivinarla resulta complicado.

Además, la clave se usa para crear contraseñas de cifrado temporales mediante un proceso matemático seguro. Esto supone un paso adelante en la seguridad de cualquier red doméstica o de oficina pequeña.

Este método es sencillo de configurar y no requiere de infraestructura adicional. Se pueden conectar muchos dispositivos y mantener la seguridad básica de la red sin volverse loco con configuraciones avanzadas.

Integridad de los mensajes y seguridad adicional

WEP no podía garantizar que la información transmitida llegara confiable y sin cambios. En cambio, WPA incorpora un sistema de control de integridad de mensajes (Message Integrity Check, MIC) que protege contra la manipulación de datos.

El sistema MIC, llamado «Michael», detecta si alguien altera un mensaje entre el emisor y el receptor. Si ocurre, bloquea el tráfico y ayuda a frenar ataques de falsificación o manipulación de paquetes.

WPA también vigila la red y puede actuar rápido si nota demasiados intentos sospechosos.

WPA2: Avance en seguridad Wi-Fi

WPA2 marcó un salto importante en la protección de las redes Wi-Fi. Introdujo un cifrado más fuerte y nuevas opciones de autenticación, siendo más resistente a los ataques que las versiones anteriores.

Cifrado AES y protocolo CCMP

WPA2 reemplazó el cifrado TKIP de WPA por AES (Estándar de Cifrado Avanzado), aprobado incluso para información confidencial. AES cifra los datos de forma mucho más robusta, por lo que interceptar o modificar la información se vuelve muy difícil.

WPA2 también usa el protocolo CCMP (Counter Mode with Cipher Block Chaining Message Authentication Code Protocol), que añade integridad a los datos y evita su manipulación durante la transmisión.

La unión de AES y CCMP hace que WPA2 supere por mucho la protección de WEP y WPA. Hoy por hoy, WPA2 sigue siendo recomendado para la mayoría de los entornos.

Modos Personal y Empresarial (PSK y RADIUS)

WPA2 puede configurarse en dos modos principales: personal y empresarial.

WPA2-Personal (PSK) utiliza una contraseña compartida por todos los usuarios. Es fácil de configurar y perfecto para hogares o pequeñas oficinas: solo se necesita definir una contraseña fuerte.

WPA2-Enterprise está pensado para empresas y utiliza un servidor RADIUS para la autenticación. Cada usuario introduce sus credenciales únicas, así que se tiene un mayor control y se pueden gestionar accesos y registros de forma mucho más precisa.

La autenticación RADIUS ofrece ventajas claras:

  • Gestión centralizada de usuarios.
  • Diferentes niveles de acceso.
  • Revocación de permisos más sencilla.
  • Registro detallado de accesos.

Ambos modos usan cifrado AES y CCMP para proteger los datos, así que la base de seguridad es la misma.

Vulnerabilidad KRACK (Key Reinstallation Attack)

A pesar de su seguridad, WPA2 tuvo una vulnerabilidad conocida como KRACK (Key Reinstallation Attack). Este fallo permitía que un atacante cercano pudiera interceptar y descifrar parte del tráfico, aprovechando fallos en la renegociación de claves.

El ataque no rompía el cifrado AES, sino que explotaba debilidades en la implementación del protocolo durante el intercambio de claves. Los dispositivos afectados necesitaban actualizaciones de software o firmware para corregir el problema.

Hoy en día, la mayoría de los dispositivos modernos tienen instalados los parches que corrigen esta vulnerabilidad. Si quieres profundizar sobre KRACK y WPA2 puedes leer este artículo de Ascentoptics.

WPA3: El estándar más seguro

WPA3 es el estándar más reciente para proteger redes WiFi. Se basa en tecnologías que dificultan ataques, mejoran el cifrado de datos y aumentan la privacidad de todos los usuarios conectados a la red.

Simultaneous Authentication of Equals (SAE)

El método SAE, también llamado Dragonfly, reemplaza el intercambio simple de contraseñas de los protocolos anteriores. Cada vez que un usuario se conecta a una red WPA3, se genera una llave de seguridad única mediante autenticación por pares.

Esto bloquea los ataques de diccionario, donde los ciberdelincuentes prueban contraseñas una y otra vez. Incluso si la contraseña es débil, el sistema obliga a que el atacante esté físicamente cerca y conecte el dispositivo cada vez que quiera probar una clave.

SAE también mejora la seguridad si algún dispositivo es comprometido, ya que el acceso anterior no ayuda a descifrar nuevas conexiones. Puedes leer más sobre esto y otros cambios en los protocolos de seguridad inalámbrica en esta publicación del blog de vadavo.

Cifrado individualizado de datos

En redes abiertas o con muchos usuarios, WPA3 da un salto importante: cifra de forma individual los datos de cada dispositivo conectado. Aunque la red sea compartida, los datos no pueden ser leídos por otros usuarios que usen el mismo WiFi.

El sistema utiliza cifrado AES-GCMP, más avanzado que los de WPA2. Esto complica aún más que un atacante pueda interceptar, modificar o leer la información que se transmite. Esta protección resulta especialmente útil en lugares públicos, como cafeterías o aeropuertos. Aporta privacidad extra incluso estando en una red compartida.

‘Opportunistic Wireless Encryption’ (OWE) y ‘Forward Secrecy’

OWE cifra conexiones en redes Wi-Fi abiertas, en las que antes no hacía falta contraseña y todo el tráfico quedaba visible. Ahora, aunque la red no tenga clave, los datos se cifran automáticamente entre el equipo y el punto de acceso.

Este sistema implementa Forward Secrecy, por lo que cada sesión de conexión tiene una clave distinta. Si alguien consigue una clave de una sesión pasada, no podrá usarla para descifrar sesiones futuras.

Forward Secrecy también evita que un ataque ocurrido en el futuro comprometa comunicaciones del pasado, así que la privacidad a largo plazo mejora.

Aplicaciones y recomendaciones según el tipo de red

Elegir el protocolo de seguridad más adecuado depende del entorno y de la sensibilidad de los datos que se manejan. La protección no solo depende del cifrado, sino también de las prácticas y herramientas que se utilizan junto a la red Wi-Fi.

Redes domésticas y empresariales

En casa, siempre se recomienda WPA2 o WPA3. Ofrecen cifrado sólido, son fáciles de configurar y la mayoría de los dispositivos actuales los soportan.

WPA3 resiste mejor los ataques de diccionario y es la mejor opción si todos los equipos que se emplean lo permiten. WPA2 sigue siendo fiable si se usa AES y una contraseña fuerte.

Para empresas, lo ideal es WPA2-Enterprise o WPA3-Enterprise. Estos modos utilizan autenticación avanzada y controlan el acceso de cada usuario, así que, si una contraseña se filtra, el daño se limita. Redefinir claves y auditar conexiones debería ser rutina.

Se debe evitar WEP y WPA (sobre todo TKIP) porque están obsoletos y tienen vulnerabilidades conocidas. Las empresas que aún los usan se exponen a ataques y robo de datos.

Seguridad en redes Wi-Fi públicas y de invitados

En redes Wi-Fi públicas o de invitados, el aislamiento de dispositivos y la facilidad de conexión son fundamentales. Lo ideal es habilitar una red separada para invitados. Para cafeterías, hoteles o bares, basta con WPA2 con una contraseña sencilla, renovada cada cierto tiempo.

Nunca se debe utilizar WEP ni dejar la red sin contraseña, porque los usuarios quedan expuestos a ataques y robo de datos personales. En redes públicas, incluso WPA2 puede quedarse corto, ya que la contraseña se comparte con mucha gente.

También es recomendable desactivar la comunicación entre dispositivos dentro de la red de invitados y monitorizar el tráfico para detectar posibles comportamientos raros. Asimismo, resulta de ayuda mostrar instrucciones visibles sobre prácticas seguras. Para una guía completa sobre cómo elegir el cifrado más adecuado para redes públicas, échale un ojo a este análisis de NetSpot.

Uso combinado con VPN

Usar una VPN, o Virtual Private Network, añade una capa relevante de seguridad. Esto cobra aún más sentido cuando el usuario se conecta en redes públicas o de invitados.

WPA2 y WPA3 cifran el tráfico entre el dispositivo y el router. Pero la VPN va más allá: protege toda la transmisión de datos hasta el servidor final.

En sitios como aeropuertos y hoteles, donde la seguridad de la red es una incógnita, esto resulta crucial. La VPN mantiene la confidencialidad, incluso si alguien ha comprometido la red Wi-Fi.

En empresas, normalmente se pide a los empleados que usen una VPN corporativa cuando estén fuera de la oficina. Así, la información sensible no queda expuesta a terceros, aunque el protocolo inalámbrico falle.

No hay duda de que WPA3 ofrece un nivel alto de seguridad, pero agregar una VPN ayuda a bloquear amenazas externas y evita que los administradores de red rastreen la actividad. Esto se vuelve clave para quienes trabajan en remoto o acceden a recursos delicados.
Graves fallos de seguridad en GPT-5 tras su lanzamiento

GPT-5, la última versión del modelo de gran lenguaje de OpenAI, no ha recibido el visto bueno de algunos investigadores de seguridad, quienes han detectado graves deficiencias.
Pruebas iniciales de GPT-5: importantes vulnerabilidades
La startup de seguridad de IA SPLX no ha tardado en buscarle las vueltas a la actualización, hallando importantes vulnerabilidades solo 24 horas después de su lanzamiento.

Los resultados del análisis de SPLX

La firma asegura que GPT-5 sin protección (en bruto), sin aviso del sistema, es vulnerable al 89% de los ataques. Eso desmostaría una puntuación de rendimiento general del 11%.

Por otro lado, el indicador del sistema de OpenAI, una «capa básica de indicadores» que se puede usar aplicando un prompt básico como sistema de defensa, reduce la tasa de éxito de los ataques al 43 %. Si bien esto mejora significativamente el manejo y la seguridad de las alucinaciones, la puntuación general sigue siendo muy baja.

“GPT-5, con todas sus nuevas mejoras de ‘razonamiento’, cayó en los trucos básicos de la lógica adversarial”, ha advertido el equipo en un informe.

SPLX indica que aunque la actualización muestra una capacidad básica poderosa, su seguridad predeterminada todavía resulta «sorprendentemente baja».

Tras su exhaustivo análisis no tienen problema en asegurar que el modelo básico de GPT-5 resultaría «prácticamente inutilizable» para las empresas de manera inmediata. Por ello, recomienda a las organizaciones añadir una capa de protección en tiempo de ejecución para su uso empresarial.

Comparativa con GPT-4o

La startup asevera que “GPT-4o continúa siendo el modelo más robusto, especialmente cuando está reforzado”, según ha podido constatar su equipo rojo. Así, esta versión solo fue vulnerable al 3% de los ataques simulados por la empresa emergente y obtuvo una puntuación general del 97%.

Técnicas adversarias logran evadir la seguridad

A GPT-5 se las dan con queso

Otro equipo de investigadores de NeuralTrust también ha criticado su seguridad, demostrando que GPT-5 es vulnerable a dos técnicas de estímulo adversas, combinando la cámara de eco y el storytelling. Estos expertos le preguntaron sobre cócteles molotov, un contenido que se encuentra ampliamente disponible en Internet.

El equipo pudo ocultar sus objetivos maliciosos en narrativas benignas, demostrando que los supuestos atacantes podrían guiar al modelo hacia contenido prohibido, como instrucciones para fabricar estos explosivos, sin que el modelo detecte la intención real.

Ofuscación de prompts: un punto débil clave

Simultáneamente, SPLX ha confirmado que técnicas de ofuscación de prompts (por ejemplo, insertar guiones entre caracteres o simular desafíos de cifrado) son altamente efectivas para hacer que GPT-5 revele contenido peligroso.

La AEPD multa a la Real Sociedad con 110.000 euros por un ciberataque que expuso datos de 60.000 personas

La Real Sociedad ha sido sancionada por la Agencia Española de Protección de Datos (AEPD) con una multa de 110.000 euros por el ciberataque sufrido en octubre de 2023, que expuso información personal de unas 60.000 personas vinculadas al club. Así lo ha adelantado elDiario.es, que recoge cómo la resolución de la AEPD considera que la Real Sociedad «carecía de las medidas de protección adecuadas al riesgo», lo que agravó el impacto del incidente.

Un ataque de amplio alcance

Tal como recuerda, el ciberataque se detectó el 16 de octubre de 2023, cuando todos los servidores virtuales de la Real Sociedad fueron encriptados con la extensión «.akira», asociada a una de las bandas de ransomware más peligrosas y notorias de aquel momento y de la actualidad. El ataque inutilizó las copias de seguridad y comprometió datos que no estaban cifrados.

Como informamos en Escudo Digital, la propia entidad donostiarra admitió el incidente, explicando que se habían visto afectados diversos servidores que contenían datos identificativos y de contacto de sus abonados, accionistas y miembros de RS Fan y RS Laguna (dos grupos de seguidores del equipo).

Según indicó, entre los datos comprometidos figuraban nombres, apellidos, DNI, direcciones postales, teléfonos, correos electrónicos y, en el caso de los abonados, números de cuenta bancaria. El club recomendó a sus socios «tener cautela ante posibles comunicaciones electrónicas sospechosas», aunque subrayó que no existía riesgo de pérdidas financieras, ya que los números de cuenta eran únicamente utilizados para el cobro de abonos. Además, aseguró haber activado «todas las medidas técnicas y organizativas necesarias» para contener el incidente, que notificó a las autoridades correspondientes, incluida la AEPD.

Contradicciones en la versión oficial

La investigación posterior de la AEPD revela un panorama distinto, según detalla elDiario.es, cuya lista de afectados no solo incluye a abonados, accionistas y miembros de RS Fan y RS Laguna, sino también a empleados, jugadores profesionales y no profesionales, técnicos, participantes en campus y eventos, así como personas que solicitaron segundas opiniones médicas. 

De acuerdo con su información, inicialmente la Real Sociedad transmitió que los datos de abonados, accionistas y clientes no habían sido comprometidos, pero en sus comunicaciones posteriores con la AEPD reconoció que sí lo estaban. Ante las contradicciones en la información proporcionada, la Agencia determinó que no podía descartarse que el ciberataque hubiera afectado a la totalidad de los datos almacenados en los servidores.

El Registro de Actividades de Tratamiento constató que estos incluían datos de categoría especial, como información médica y psicológica de jugadores, discapacidades, alergias, riesgos laborales, imágenes, voz y certificados de delitos sexuales. También figuraban datos económicos, laborales, patrimoniales, credenciales de acceso, registros de navegación e información técnica y de rendimiento deportivo. Ninguno de estos datos estaba cifrado antes del ataque.

Aunque no se hallaron pruebas de que la información hubiera sido extraída o publicada en foros de ciberdelincuencia, la AEPD concluyó que la Real Sociedad vulneró el principio de integridad y confidencialidad de los datos, así como su obligación de garantizar la seguridad de la información. El organismo también consideró como factores agravantes la duración de la brecha –del 14 de octubre al 6 de noviembre de 2023–, la naturaleza y volumen de datos los afectados y el hecho de que la actividad del club implica un tratamiento intensivo de información personal.

«Además de la sanción económica, la resolución obliga al club a acreditar en un plazo de tres meses que ha implantado medidas de seguridad adecuadas al riesgo, conforme a lo recogido en el expediente sancionador. La decisión es firme en vía administrativa», concluye elDiario.es

Cisco sufre una brecha de datos y filtra detalles personales

Cisco ha confirmado que ha sido víctima de una brecha de datos que ha afectado a usuarios de Cisco.com, provocada por un ataque de vishing (phising de voz). 

Este acceso no autorizado permitió al atacante obtener información básica de los perfiles de usuario registrados en la plataforma de Cisco, incluyendo nombre, nombre de la organización, dirección física, identificador de usuario asignado por la firma, correo electrónico, número de teléfono y metadatos de la cuenta como la fecha de creación. 

Según asegura la compañía tecnológica, no se han visto comprometidas contraseñas, datos financieros ni información sensible de clientes empresariales, y el ataque no ha afectado a otros sistemas internos o instancias de CRM.

Tras detectar el incidente, Cisco revocó de inmediato el acceso del atacante, inició una investigación interna y comenzó a notificar oficialmente tanto a los usuarios afectados como a las autoridades competentes, cumpliendo con la legislación vigente. 

Además, la empresa ha comentado que está reforzando sus programas de formación interna para que el personal esté mejor preparado ante este tipo de ataques de ingeniería social basados en llamadas de voz. 

Aunque la información filtrada no incluye credenciales o datos de alto valor, sí representa un riesgo importante, ya que podría facilitar campañas de phishing dirigido (spear phishing), suplantaciones de identidad o incluso la venta de estos datos en foros clandestinos.

Ataques por las nubes

Grandes compañías como Google, Allianz, Chanel, Qantas o Pandora han sufrido incidentes similares en los últimos meses, siguiendo el mismo patrón de ataque, que combina ingeniería social avanzada con vishing para acceder a sistemas CRM alojados en la nube. 

Gran parte de estos ataques han sido impulsados por el grupo ShinyHunters o UNC6240.

Shadow IT: la práctica de los empleados al teletrabajar que amenaza la ciberseguridad de las empresas

El teletrabajo llegó como una solución temporal para combatir la crisis sanitaria mundial desatada por la pandemia de la Covid-19 y, lejos de desaparecer, ha echado raíces en el mercado laboral español. Actualmente, más de la mitad de los trabajadores españoles continúa desempeñando sus funciones a distancia, disfrutando de una flexibilidad que facilita la conciliación entre la vida profesional y personal. Pero, junto a sus ventajas, el teletrabajo también ha traído consigo nuevos desafíos en materia de ciberseguridad, como el Shadow IT, una práctica sobre la que ha alertado Secure&IT, compañía especializada en seguridad de la información.
Shadow IT: el uso de herramientas fuera del control de las empresas
Según explica la compañía, el Shadow IT se refiere al uso extendido de software, servicios o dispositivos digitales por parte de los empleados, sin el conocimiento ni la aprobación del área de tecnología de sus organizaciones.Esta práctica se intensifica durante los meses de verano, cuando el teletrabajo aumenta, y suele responder a una necesidad práctica, como mejorar la productividad del trabajo remoto o facilitar la colaboración. Sin embargo, muchas de estas aplicaciones permanecen operativas tras el regreso de las vacaciones, sin visibilidad ni aprobación oficial, lo que implica un riesgo significativo para la seguridad y el cumplimiento normativo de las organizaciones.

«Lo preocupante no es solo que se usen herramientas no autorizadas, sino que muchas veces se comparten datos sensibles o credenciales sin los mínimos requisitos de seguridad. Al volver de vacaciones, estas soluciones siguen activas, pero nadie las controla», subraya Francisco Valencia, director general de Secure&IT.

«El problema se incrementa cuando los empleados se reincorporan en septiembre y esas soluciones siguen activas, operando fuera del perímetro de control de la organización, sin el conocimiento del propio empleado ni tampoco de la empresa», apunta Valencia.

Ocho de cada diez empleados practican Shadow IT

Diversos estudios muestran el alcance real del fenómeno Shadow IT. Según sus datos, en 2025 más del 80% de los empleados ha utilizado alguna aplicación no autorizada en el entorno laboral. Por otra parte, Gartner estima que entre el 30% y el 40% del gasto tecnológico de las grandes empresas corresponde a este tipo de soluciones fuera del radar de los departamentos de TI.

Y el impacto va más allá de lo económico, puesto que algunos fabricantes aseguran que el 65% de las organizaciones que utilizan Shadow IT han sufrido fugas de datos directamente relacionadas con estas prácticas. Además, se prevé que, para 2027, el 75% de los trabajadores continuará utilizando servicios digitales no gestionados por su área técnica, lo que confirma una tendencia ascendente que requiere una respuesta urgente.

Riesgos para la seguridad y el cumplimiento legal

Desde Secure&IT advierten que el Shadow IT supone diversos riesgos para las organizaciones. Entre ellos destaca la pérdida de control de los datos por parte del departamento de seguridad, que compromete su confidencialidad al estar alojados en servicios sin garantías ni contratos adecuados. Con ello, se dificulta además el cumplimiento de normativas como el Reglamento General de Protección de Datos (RGPD) o el Esquema Nacional de Seguridad (ENS), ya que las organizaciones no pueden garantizar el tratamiento adecuado de la información cuando esta escapa a su control.

«En caso de incidente, la situación se agrava. Si una brecha de seguridad ocurre en una plataforma no registrada, puede pasar desapercibida durante semanas, llegando a complicar la respuesta, el análisis forense y la notificación legal de las compañías«, explica Francisco Valencia.

Cómo combatir el Shadow IT

Ante este escenario, Secure&IT recomienda a las empresas que aprovechen el regreso de las vacaciones para detectar, regular y reducir el Shadow IT. Para ello, insta a realizar un ejercicio de revisión interna que incluya:

  • Elaborar un inventario de herramientas utilizadas por los distintos departamentos, especialmente durante el verano.
  • Realizar una auditoría de los flujos de datos corporativos.
  • Verificar y controlar de los dispositivos conectados a la red empresarial.

«Desde Secure&IT, también aconsejamos reforzar las campañas de concienciación entre el personal y establecer mecanismos de monitorización continua, como herramientas de descubrimiento de aplicaciones (CASB) o sistemas de protección de datos (DLP), que permitan recuperar la visibilidad y asegurar que todos los procesos digitales cumplen con los requisitos de seguridad establecidos», concluye Valencia.

España es ya uno de los países más afectados por fraudes relacionados con criptomonedas, según el FBI

Un informe reciente del FBI sitúa a España entre los veinte países más golpeados por fraudes relacionados con criptomonedas, una realidad que preocupa tanto a las autoridades como a los inversores.
En este contexto, las cifras reveladas muestran cómo el fenómeno se expande a un ritmo alarmante y cómo ciertos perfiles de población se ven especialmente vulnerables a estas estafas.

Un problema global con impacto en España

El informe detalla que países como Brasil, México y España se encuentran en la lista de los veinte más afectados. A ellos se suman Estados Unidos, Canadá, Australia, Reino Unido, Francia, Alemania, Italia, los Países Bajos, India, China, Japón, Corea del Sur, Singapur, Malasia, Tailandia y Filipinas.

La magnitud de este listado refleja que los fraudes relacionados con criptomonedas no son una amenaza aislada, sino un fenómeno global con repercusiones económicas y sociales de gran alcance.

España aparece junto a grandes potencias y economías emergentes, lo que pone en evidencia que la sofisticación de los ciberdelincuentes no entiende de fronteras.

La proliferación de plataformas de inversión digital y la creciente popularidad del comercio con monedas virtuales han creado un escenario en el que los estafadores pueden camuflarse fácilmente bajo la apariencia de oportunidades legítimas.

El fraude de inversión como principal modalidad

Según el FBI, el fraude de inversión constituye aproximadamente el 71% de todas las pérdidas denunciadas vinculadas a activos digitales. Esta modalidad se basa en promesas de rentabilidades rápidas y seguras, apoyadas en esquemas piramidales, plataformas falsas o gestores inexistentes.

Los delincuentes captan a las víctimas a través de redes sociales, anuncios on line o incluso mediante contactos personales que parecen fiables.

En España, la popularidad creciente de las criptomonedas ha facilitado la propagación de este tipo de estafas. Los expertos advierten que la falta de conocimiento técnico y la expectativa de obtener beneficios extraordinarios en poco tiempo son factores que impulsan a muchas personas a caer en estas trampas.

Los fraudes relacionados con criptomonedas, por tanto, no solo atacan al patrimonio, sino también a la confianza en la innovación digital.

El perfil más vulnerable: los adultos mayores

El informe del FBI subraya que los adultos mayores sufren las mayores pérdidas financieras. Este grupo poblacional suele tener un poder adquisitivo más elevado, carece en muchos casos de conocimientos profundos sobre el funcionamiento de los activos digitales y es más propenso a confiar en mensajes persuasivos o falsas promesas de asesoría.

En España, las autoridades reconocen que las campañas de concienciación deben reforzarse para este sector de la sociedad.

Los fraudes relacionados con criptomonedas afectan a jóvenes y adultos en general, pero las pérdidas económicas más cuantiosas recaen en los mayores, que disponen de ahorros que se convierten en un objetivo prioritario para los estafadores.

La dificultad de rastrear las operaciones

Uno de los factores que explica el crecimiento de estas prácticas es la complejidad para seguir el rastro de los fondos una vez que se han transferido. La descentralización y la falta de intermediarios tradicionales hacen que las criptomonedas sean difíciles de recuperar en casos de fraude.

La rapidez y la irreversibilidad de las operaciones juegan a favor de los delincuentes, que mueven los fondos a través de múltiples billeteras y servicios de intercambio hasta hacer casi imposible su recuperación. España, al igual que otros países de la lista, enfrenta el desafío de reforzar su marco regulatorio y su cooperación internacional para combatir eficazmente estas actividades ilícitas.

Iniciativas de prevención y control

A nivel internacional, organismos como Europol y la Interpol están intensificando la cooperación con el FBI para rastrear redes criminales y desmantelar estructuras vinculadas a estafas con activos digitales.

En España, la Policía Nacional y la Guardia Civil cuentan con unidades de ciberdelincuencia que trabajan en la detección temprana de esquemas fraudulentos y en la protección de inversores.

El Banco de España y la Comisión Nacional del Mercado de Valores han publicado advertencias reiteradas sobre plataformas no autorizadas que operan en el país, recordando a los ciudadanos la importancia de verificar siempre la legalidad de los servicios en los que confían su dinero.

El objetivo es reducir el número de víctimas y limitar el impacto de los fraudes relacionados con criptomonedas, que han alcanzado cifras millonarias en pérdidas a nivel mundial.

Comprender los riesgos de invertir en activos digitales, desconfiar de las ofertas que prometen beneficios irreales y verificar la autenticidad de las plataformas son pasos esenciales para reducir la exposición.

EE.UU. ofrece diez millones de dólares por información sobre un ciberespía ucraniano

Las autoridades de Estados Unidos han anunciado una recompensa de hasta diez millones de dólares (8,5 millones de euros) por información que conduzca a la detención de Volodimir Viktorovich Tymoshchuk, un ciudadano ucraniano acusado de siete cargos relacionados con ciberespionaje. Este caso involucra el uso de ransomware para atacar redes empresariales tanto en Estados Unidos como en otros países.
Según el comunicado del Departamento de Estado, Tymoshchuk, junto a sus cómplices, utilizó variantes de ransomware como Nefilim, LockerGoga y MegaCortex para cifrar redes informáticas. Estos ataques afectaron a cientos de empresas, generando altos costos en rescates y mitigación. La acusación penal, presentada en el Distrito Este de Nueva York, detalla que los delitos ocurrieron desde diciembre de 2018 hasta octubre de 2021.

El portavoz adjunto del Departamento de Estado, Thomas Pigott, señaló que la recompensa busca no solo la detención, sino también la condena de Tymoshchuk en cualquier país. Además, se ofrece hasta un millón de dólares (850.000 euros) por información que ayude a capturar a sus colaboradores. La gravedad de los ataques ha llevado a las autoridades a tomar medidas contundentes para frenar estas actividades delictivas.

Otras recompensas para poner fin a cadenas de ciberataques

Esta no es la primera recompensa que las autoridades norteamericanas ofrecen para tratar de capturar a los distintos grupos de ciberdelincuentes que fijan sus objetivos en intereses del país. De hecho, el pasado mes de junio el Departamento de Estado anunció que estaba recabando información sobre los piratas informáticos que estaban detrás del peligroso malware IOControl, y para incentivar la obtención de datos y la colaboración ciudadana anunciaron una recompensa que ascendía a 10 millones de dólares. 

Ese mismo mes, el Departamento de Justicia de EE.UU. comunicaba que ofrecía también una recompensa de hasta 10 millones de dólares a quien proporcionara información sobre piratas informáticos patrocinados por el gobierno ruso que tuvieran vínculos con la operación de malware de robo de información Redline, además de premiar a aquellos que den detalles sobre su presunto creador, el ciudadano ruso Maxim Alexandrovich Rudometov. 

El colapso de la red eléctrica supone un serio peligro para la ciberseguridad en España

Las cuatro grandes eléctricas han confirmado que el 83,4% de la capacidad de la red ya está saturada y que, por lo tanto, resulta casi imposible aprobar nuevas conexiones. Esta situación aleja la posibilidad de nuevas inversiones al tiempo que acrecienta el riesgo de un colapso inminente que podría provocar un apagón como el que España sufrió hace unos meses. El complicado panorama afecta sobremanera al ámbito de la ciberseguridad.
Sin energía estable no hay ciberdefensa’

“Sin energía estable no hay digitalización, ni centros de datos, ni ciberdefensa”, afirma Lerena. “Mientras sigamos discutiendo sobre peajes y mapas de nudos saturados, la realidad es que todo el sistema está en riesgo. Si ya pasó una vez y no se han hecho cambios en la red, puede volver a ocurrir”, añade.

Una de las principales necesidades de la economía es la falta de inversión en mantenimiento IT, especialmente en un país donde predominan sistemas anticuados, sistemas incompatibles entre sí y estructuras sin revisar en tiempo real. De ahí la urgencia de constituir más centros de datos que hagan avanzar la digitalización de un territorio falto de puntos, lo que está frenando su expansión. “No hay un mantenimiento suficiente y todavía seguimos sin recibir la información sobre el apagón”, recuerda Lerena.

Ciberataques a sectores esenciales

En el último año, según datos de INCIBE analizados por Pandora FMS, los ciberataques a sectores esenciales como el energético aumentaron un 43%. Además, las estadísticas más recientes revisadas de informes de CrowdStrike y ENISA muestran que los ciberataques procedentes de China han subido un 150%, con un claro foco en los países de la OTAN. Junto a la guerra entre Rusia y Ucrania, son muchos frentes sin cubrir con las herramientas de ciberdefensa necesarias.

Un atacante de ransomware se suma a la lista de los más buscados de la Unión Europea

Entre los delincuentes más buscados del Viejo Continente empieza a ser común encontrar también a piratas informáticos. La lista de los más buscados de la Unión Europea (EU Most Wanted) acaba de incorporar a un sospechoso de llevar a cabo ciberdelitos de ‘alto valor’. 
Tymoshchuk pertenecería a una red de crimen organizado que en 2019 fue responsable del ataque de ransomware contra una importante firma noruega de aluminio, así como de otras amenazas globales. 

Entre 2018 y 2020, el fugitivo y sus cómplices participaron en la implementación del ransomware LOCKERGOGA en cientos de empresas víctimas, cuyas actividades se vieron interrumpidas y obligadas a pagar un rescate. Las actividades del grupo causaron más de 18.000 millones de dólares en daños a nivel mundial.

El Departamento de Justicia de EE.UU. (DOJ) ha anunciado que ofrece una cuantiosa recompensa que puede llegar hasta los 10 millones de dólares por información que conduzca a su arresto. Al fugitivo se le busca en varios países, considerándose un objetivo prioritario para las fuerzas del orden internacionales. Tildado como «peligroso» se le acusa de cometer delitos informáticos, participar en una organización criminal y llevar a cabo extorsión y crimen organizado.

Desmontando la red criminal
En un comunicado, Europol señala que la identificación del sospechoso es el resultado de una «compleja investigación internacional» respecto a la citada red de ransomware que causa daños globales valorados en millones de dólares.

Para la operación han colaborado investigadores de Francia, Alemania, Noruega, Suiza, Ucrania, el Reino Unido y Estados Unidos, junto con Europol y Eurojust.

Más allá de este ciberdelincuente más buscado varios miembros de la red criminal ya han sido detenidos en Ucrania.

«Las fuerzas del orden han descifrado la estructura del grupo, identificando a actores de todos los niveles, desde desarrolladores de malware y especialistas en intrusiones hasta blanqueadores de dinero responsables de gestionar las ganancias ilícitas», comenta la policía europea en su página web.

8 de cada 10 ataques de ransomware usan IA; cuidado con los chatbots y ¿se ha exfiltrado información confidencial del PSOE?

Según el informe de Cybersecurity Ventures, se estima que los delitos digitales generarán un impacto económico global superior a 10,5 billones de dólares anuales en 2025, situándose como la “mayor transferencia de riqueza de la historia”. En Escudo Digital, una semana más, hemos avanzado las principales noticias internacionales, nacionales y sectoriales sobre ciberseguridad.

Noticias destacadas de la semana en ciberseguridad

Un hacker afirma haber robado 10 GB de datos del PSOE y denuncia una “corrupción sistémica”

Por si el PSOE no tuviera problemas con los supuestos casos de corrupción que le cercan, ahora también podría estar preocupado por los ciberdelincuentes. Un actor de amenazas que se identifica como ambi asegura haber hackeado los servidores del Partido Socialista Obrero Español (PSOE), sustrayendo alrededor de 10 GB de información. Según su propio testimonio, los archivos contendrían datos internos, bases de datos, código fuente y documentación con información confidencial de empleados, afiliados y dirigentes políticos del partido.El atacante asegura no tener motivaciones económicas, sino un objetivo hacktivista: denunciar lo que considera corrupción sistémica en la política española. En sus declaraciones afirma que no publicará la base de datos completa, pero insiste en que el incidente demuestra la falta de seguridad en torno a la protección de los datos de los ciudadanos. También asegura haber notificado al INCIBE la existencia de vulnerabilidades críticas (P1) en instituciones gubernamentales, incluida la Dirección General de Tráfico (DGT).

En su mensaje, el hacker arremete contra la clase política en general y subraya que no se identifica con ninguna ideología, aunque muestra un tono crítico hacia el actual gobierno. Por ahora, ni el PSOE ni el INCIBE han confirmado oficialmente el ataque o la veracidad de los datos sustraídos.

Cuidado con los chatbots con inteligencia artificial: filtran datos y pueden afectar a millones de usuarios

Investigadores de Cybernews han revelado una grave brecha de seguridad en un servidor Elasticsearch de Vyro AI, empresa responsable de populares aplicaciones de inteligencia artificial generativa como ImagineArt, Chatly y Chatbotx. La filtración expuso 116 GB de registros en tiempo real, incluyendo indicaciones introducidas por los usuarios, tokens de autenticación y agentes de usuario, lo que pone en riesgo a millones de personas.

El hallazgo es especialmente crítico debido al alcance de ImagineArt, con más de 10 millones de descargas en Google Play y unos 30 millones de usuarios activos en total. Los tokens filtrados podrían permitir a los atacantes secuestrar cuentas y bloquear el acceso legítimo de los usuarios. Además, las solicitudes a la IA contienen con frecuencia información privada, lo que multiplica el impacto de la fuga.

La base de datos habría estado expuesta desde mediados de febrero y contenía registros tanto de entornos de producción como de desarrollo, almacenando entre 2 y 7 días de actividad. Este incidente se suma a otros problemas recientes en el sector de la IA, como la indexación accidental de conversaciones de ChatGPT en Google o vulnerabilidades en chatbots de grandes compañías. El caso refleja cómo la carrera por el mercado de la inteligencia artificial está comprometiendo la seguridad de los usuarios.

8 de cada 10 ataques de ransomware ya usan inteligencia artificial

Un análisis conjunto del MIT Sloan y la firma Safe Security sobre 2.811 ataques de ransomware revela que la inteligencia artificial está presente en el 80% de los casos. En concreto, 2.272 incidentes aprovecharon esta tecnología para automatizar todo el ciclo del ataque: desde la selección de víctimas hasta la negociación del rescate.

El estudio identifica a LockBit como el grupo más activo, responsable de 1.982 ataques con IA, seguido a distancia por Play (694), RansomHub (688), Akira (574) y ALPHV/BlackCat (506). Los investigadores destacan que el uso de IA no se limita al ransomware: los ciberdelincuentes también la emplean para desarrollar malware, lanzar campañas de phishing, crear deepfakes y generar código o contenidos maliciosos con LLMs. Asimismo, aprovechan sistemas de descifrado de contraseñas y técnicas para evadir CAPTCHA.

Aunque la inteligencia artificial también puede reforzar la ciberdefensa, los autores del informe advierten de que no basta con confiar en herramientas automatizadas. Recomiendan un enfoque proactivo y multicapa basado en tres pilares: higiene de seguridad automatizada, sistemas de defensa autónomos y engañosos, y una supervisión mejorada. Según Michael Siegel, director del CAMS en el MIT, la ciberseguridad actual se libra en una guerra asimétrica, donde los atacantes solo necesitan un fallo para penetrar, mientras que las defensas deben ser resilientes frente a todas las vulnerabilidades.

España es ya uno de los países más afectados por fraudes relacionados con criptomonedas, según el FBI

Un informe reciente del FBI sitúa a España en la lista de los veinte países más golpeados por fraudes relacionados con criptomonedas, junto a potencias como Estados Unidos, Reino Unido, Alemania, Japón y economías emergentes como Brasil y México. El documento refleja la dimensión global del problema y alerta sobre el impacto económico y social de estas estafas.

Según los datos, el fraude de inversión es la modalidad predominante, representando el 71% de las pérdidas vinculadas a activos digitales. Este esquema se basa en falsas promesas de rentabilidades rápidas, apoyadas en plataformas fraudulentas, supuestos gestores o estructuras piramidales. En España, el auge del interés por las monedas virtuales y la falta de conocimiento técnico favorecen la propagación de estas trampas.

El informe señala que los adultos mayores son el grupo más vulnerable, ya que suelen disponer de mayores ahorros y, en muchos casos, de menos experiencia en activos digitales. La rapidez e irreversibilidad de las transacciones con criptomonedas, unidas a la descentralización, dificultan la recuperación de los fondos robados.

Las autoridades españolas, junto con organismos internacionales, refuerzan campañas de concienciación y cooperación policial para frenar el impacto de estos fraudes. La recomendación clave es desconfiar de beneficios irreales y verificar la legalidad de las plataformas antes de invertir.

Las mayores campañas de ciberdelincuencia se desatan desde China

China se ha consolidado como uno de los principales actores en el terreno de la ciberdelincuencia global, según autoridades occidentales y expertos en ciberseguridad. Las campañas atribuidas al país asiático no solo persiguen beneficios económicos, sino también objetivos estratégicos y geopolíticos de gran alcance.

Entre los episodios más relevantes figuran el robo de datos a la Oficina de Gestión de Personal de EE. UU., que comprometió información de más de 22 millones de empleados federales, y la operación Cloud Hopper, que afectó a proveedores tecnológicos de más de una docena de países. También destacan el ataque a Equifax, con datos financieros de 147 millones de personas comprometidos, y la intrusión masiva en Microsoft Exchange en 2021, que impactó a más de 30.000 organizaciones.

Otros sectores estratégicos como la industria aeroespacial, la sanidad —con el ataque a Anthem—, el turismo —a través de Marriott International— y la investigación médica durante la pandemia de COVID-19 también fueron objetivos. Estas campañas muestran un patrón claro: operaciones a largo plazo, con recursos avanzados y la capacidad de explotar vulnerabilidades globales.

Occidente ha respondido con sanciones y nuevas alianzas en ciberseguridad, pero la magnitud y persistencia de estas acciones reflejan un desafío constante para la seguridad internacional.