Un hacker quinceañero, detenido por filtrar datos del Gobierno francés

La precocidad en el mundo del cibercrimen es una tendencia creciente. Muchos de los hackers de sombrero negro que se dedican a hacerse con los datos de grandes empresas e instituciones y extorsionarlas son insultantemente jóvenes, como confirman muchas de las detenciones que están llevando a cabo últimamente las fuerzas del orden. Pero la última anunciada por Francia se lleva la palma.

Las autoridades galas han anunciado el arresto el pasado 25 de abril de un joven de 15 años sospechoso de estar implicado en una filtración de datos relativa a France Titres (o ANTS), la agencia gubernamental responsable de la emisión de documentos oficiales. 

Según recoge un comunicado de la Fiscalía de París, la OFAC (Oficina Contra la Ciberdelincuencia) fue informada el mes pasado de un ciberataque contra la mencionada agencia. 

Días atrás se había encontrado un anuncio en la dark web donde un actor de amenazas apodado ‘breach3d’ aseguraba tener en su poder entre 12 y 18 millones de registros, los cuales ofrecía a la venta. 

El atacante se jactó de haber obtenido identificadores de inicio de sesión, nombres y apellidos, correos electrónicos, fechas de nacimiento, identificadores únicos de cuenta, direcciones postales (en algunos casos), lugares de nacimiento, números de teléfono, metadatos e incluso referencias a sexo y estado civil. 

Afortunadamente, no se vieron comprometidos documentos adjuntos ni datos biométricos, algo que podría haber resultado muy complicado para los afectados teniendo en cuenta a lo que se dedica la institución. 

En abril, ciberataques mil

La ANTS confirmó que había notado una actividad inusual en su red el pasado 13 de abril, así como la autenticidad de los datos revendidos. 

Tres días después, la sección de lucha contra la ciberdelincuencia de la fiscalía abrió una investigación, que llevó a sospechar a los agentes que era el menor quien se ocultaba bajo el seudónimo de ‘breach3d’. El 29 de abril se puso en marcha una instrucción judicial. 

El pirata informático podría ser acusado por el acceso no autorizado, la extracción de datos y transmisión y la interrupción de un sistema estatal, así como por la posesión de herramientas o software que permiten cometer dichos delitos e incluso por la obstaculización del funcionamiento contra un sistema de tratamiento automatizado de datos de carácter personal gestionado por el Estado.

Según han señalado las autoridades, el ciberdelincuente podría enfrentarse a una pena de hasta siete años de cárcel y a una sanción económica que ascendería a 300.000 euros por sus actividades delictivas.
Roban 95 millones de euros de un banco italiano mediante un deepfake de voz

En Escudo Digital ya hemos informado en varias ocasiones de cómo los ciberdelincuentes están sirviéndose cada vez más de inteligencia artificial para clonar voces de altos directivos y políticos y hacerse pasar por ellos, en muchos casos para conseguir transacciones económicas a su favor. 

Eso es precisamente lo que le ha ocurrido al banco privado italiano Fideuram, que transfirió 95 millones de euros a estafadores, según se hace eco Cybernews. Estos usaron IA y mensajes falsos para suplantar la identidad de altos ejecutivos y un abogado.

Todo comenzó en el mes de febrero cuando Paolo Molesini, que entonces ejercía como presidente de Fideuram, recibió un mensaje de WhatsApp que, aparentemente, procedía de Carlo Messina, CEO de una empresa matriz, Intesa Sanpaolo. El directivo le pedía ayuda urgente para una transacción internacional. 

Poco después Molesini recibió una llamada telefónica que parecía provenir de un socio principal de un prestigioso bufete de abogados italiano, quien confirmaba la legitimidad de la transacción. En esta ocasión la voz se identificaba como Paolo Nastasi, socio director de A&O Shearman Italia. Obviamente, no era él sino una réplica hecha con IA. 

Para darle más enjundia a la estafa los cibermalos enviaron 11 documentos, que incluían un acuerdo de confidencialidad y una suerte de poder notarial con la firma de Messina. 

Con todos estos detalles, el mandamás del banco italiano no dudó. Así, Molesini solicitó una serie de transferencias a cuentas extranjeras, radicadas en China y Hong Kong. En total se movieron unos 95 millones de euros. 

Sin embargo, tras estos movimientos Fideuram detectó irregularidades en las transferencias y alertó a bancos y autoridades en varios países. Esta rapidez permitió recuperar 53 millones de euros. Pero el resto de los fondos permanecen sin rastrear. El hecho de que fueran convertidos en criptomonedas dificulta mucho su seguimiento. 

Suma y sigue

Parece que los amigos de lo ajeno, viendo el éxito que ha tenido su estafa, han tratado de hacer algo similar con otras víctimas. Según ha informado la agencia de noticias italiana ANSA, se están examinando casos idénticos, como el dirigido a una empresa no bancaria del grupo BPER que usó el nombre del mismo abogado. 

Lo cierto es que no es la primera vez que ocurre algo parecido en Italia. El año pasado unos estafadores utilizaron IA para suplantar la identidad del ministro de Defensa italiano, Guido Crosetto, y atacar a empresarios destacados, como el diseñador Giorgio Armani y el cofundador de Prada, Patrizio Bertelli. 

Massimo Moratti, el expropietario del Inter de Milán, y víctima también de esta última estafa, acabó transfiriendo cerca de un millón de euros a una cuenta en el extranjero. Afortunadamente, el dinero fue recuperado. 

La fiscalía de Milán está investigando ahora a un ciudadano extranjero residente fuera de Europa por presunto fraude informático, aunque su identidad no se ha revelado públicamente. 

El Banco de España busca especialistas en criptografía para blindarse

El avance de la computación cuántica y la sofisticación del cibercrimen han puesto en guardia a la banca pública española. El Banco de España ha lanzado una ‘ofensiva’ de captación de talento técnico para reforzar su escudo digital e incorporar a 13 especialistas en tecnologías de la información de alto nivel. 

El anuncio lo ha hecho público el propio CISO y jefe de la División de Riesgos y Seguridad de la Información de la entidad, Mariano González Espín. La institución busca profesionales capaces de enfrentarse a incidentes complejos, liderar la resiliencia operativa del sistema financiero y, de forma muy destacada, preparar a la entidad ante el gran reto de la criptografía poscuántica.

El núcleo duro de la convocatoria se concentra en el área de Ciberseguridad, Riesgo Tecnológico y Criptografía, que se lleva 5 de las 13 plazas ofertadas. El perfil no busca administradores de red convencionales, sino especialistas curtidos en áreas operativas de primer nivel: respuesta a incidentes cibernéticos (CSIRT/SOC), threat hunting, inteligencia de amenazas, modelos Zero Trust y gestión de identidades en la nube.   

Con la inquietud de la llegada de procesadores cuánticos capaces de romper los algoritmos de cifrado tradicionales, el Banco de España quiere especialistas que sepan moverse hacia nuevos estándares de protección del dato y evaluar los riesgos cibernéticos que acompañan a las nuevas tecnologías, como la IA.

Así, las bases del Banco de España destacan expresamente la «colaboración en iniciativas relacionadas con criptografía aplicada, criptoagilidad y evolución de mecanismos de protección de la información», con especial atención a la «criptografía poscuántica (PQC)» y la «evaluación de riesgos asociados a tecnologías emergentes, incluyendo capacidades basadas en inteligencia artificial».

Este movimiento en la cúpula técnica del supervisor no es aislado. Desde la llegada de González Espín al frente de la CISO del Banco de España, la entidad ha intensificado su coordinación con organismos nacionales como el Instituto Nacional de Ciberseguridad (INCIBE) y el Centro Criptológico Nacional (CCN) para acelerar la transición hacia algoritmos resistentes a ordenadores cuánticos.

A ello se suma la entrada en vigor del marco regulatorio europeo DORA (Digital Operational Resilience Act), que exige a los bancos centrales e instituciones financieras realizar auditorías continuadas de sus proveedores TIC, supervisar pruebas de penetración avanzadas y certificar que sus infraestructuras críticas garantizan resiliencia operativa y protección criptográfica ante ciberataques de nueva generación.

Más vacantes técnicas

Las otras ocho plazas restantes requieren especialistas en cloud plataformas y automatización (dos plazas), arquitectura empresarial, soluciones y transformación tecnológica (tres plazas) y supervisión de riesgo tecnológico. 

En esta última área el personal se enfocará en «la supervisión de entidades financieras bajo marcos europeos como el reglamento DORA, la evaluación de riesgos de proveedores TIC críticos y el seguimiento de pruebas de penetración basadas en amenazas (TLPT) bajo el marco TIBER-EU«.  

Las bases exigen contar con una titulación universitaria oficial superior (grado, licenciatura o ingeniería) en disciplinas como Informática, Telecomunicaciones, Matemáticas o Física, así como acreditar una experiencia profesional de al menos cinco años, dentro de los ocho anteriores a la convocatoria en funciones equivalentes. El plazo para presentar solicitudes finaliza el 20 de octubre. 

Barcelona Cybersecurity Congress reunirá a más de 150 ponentes para analizar el impacto de la IA en la ciberseguridad industrial

Barcelona Cybersecurity Congress (BCC) celebrará su séptima edición del 3 al 5 de noviembre con un programa centrado en analizar el impacto de la inteligencia artificial (IA) en la ciberseguridad industrial. El encuentro, que tendrá lugar en el recinto de Gran Via de Fira de Barcelona, contará con más de 150 ponentes internacionales, según ha informado la organización.

Organizado por Fira de Barcelona en colaboración con la Agència de Ciberseguretat de Catalunya, el congreso también acogerá la entrega de los CISO Leadership Awards. Escudo Digital participa como media partner y ofrecerá cobertura informativa del evento.

Ejes temáticos y ponentes destacados

Bajo el lema «Conectando el ecosistema europeo de ciberseguridad», el BCC busca fomentar el intercambio de conocimientos y fortalecer la colaboración entre instituciones públicas, centros de investigación y empresas con el objetivo de frenar el aumento de los ciberataques.

Su programa de conferencias se estructurará en tres grandes ejes temáticos:

  • La ciberseguridad como activo estratégico para las empresas y la reputación.
  • La IA, la identidad y la confianza en el entorno digital.
  • La resiliencia sistémica, ciberfísica y de la cadena de suministro.

Entre los ponentes confirmados figuran Connie McIntosh, directora de Seguridad de Ericsson; Sounil Yu, cofundador y responsable de seguridad de IA de Knostic; y Arvin Bansal, director de Seguridad de la Información de C&S Wholesale Grocers. También participarán Marcos Gómez, subdirector de Servicios de INCIBE-CERT, el equipo de respuesta a incidentes del Instituto Nacional de Ciberseguridad de España; Pekka Jokinen, subdirector general del Centro Nacional de Ciberseguridad de Finlandia; y Lino Santos, coordinador del Centro Nacional de Ciberseguridad de Portugal.

Premios al liderazgo en ciberseguridad

El congreso acogerá el 4 de noviembre la entrega de los CISO Leadership Awards, destinados a reconocer a profesionales de la ciberseguridad por su contribución a la protección de empresas, infraestructuras críticas y servicios esenciales.

Los premios de este año incluyen diez categorías, que abarcan desde el reconocimiento al liderazgo femenino hasta el premio al CISO Global del Año, además de un galardón a la trayectoria profesional más destacada. El jurado estará presidido por Anett Mádi-Nátor, presidenta de Women4Cyber, e incluirá a Jon France, CISO de ISC2; Marcos Gómez, de INCIBE; y Katy Anton, directora ejecutiva de Arquitectura de Ciberseguridad de JP Morgan.

Exposición, innovación, networking y actividades prácticas

El programa del BCC se complementará con una zona expositiva en la que la organización prevé reunir a cerca de un centenar de empresas. También contará con un Showcase Corner para la presentación de soluciones innovadoras.

El encuentro dispondrá, además, de un Networking Hub con participación de organizaciones europeas de ciberseguridad y de The Startup Cyber Experience, un espacio dedicado a empresas emergentes. La oferta se completará con laboratorios, hackatones y sesiones prácticas para abordar retos de ciberseguridad e intercambiar conocimientos.

Hackers irrumpen en el Pentágono y acceden a 3 millones de datos sensibles

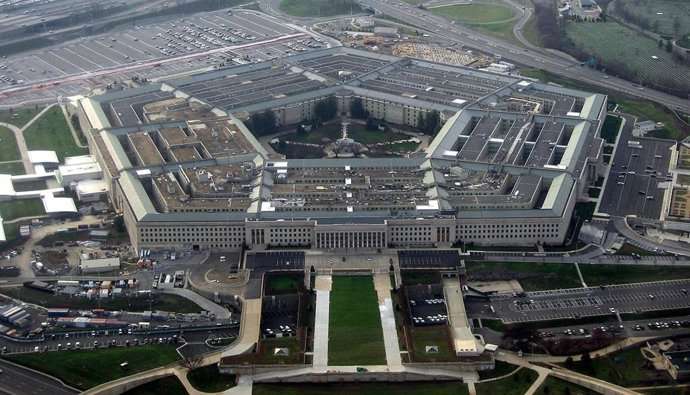
El Departamento de Defensa de EE.UU. ha reconocido una filtración masiva de datos de su propiedad. El incidente involucraría un sistema de información del Centro de Datos de Recursos Humanos de la Defensa (Defense Manpower Data Center o DMDC), y ha supuesto la exposición de información personal confidencial de más de 3 millones de personas.   

La intrusión supondría el compromiso de datos relativos a 2,76 millones de personas con vida y a cerca de 294.000 fallecidos. Y entre los detalles expuestos se encuentran números de Seguridad Social (SSN), información de identidad personal que identifican a los miembros del personal militar y civil, así cómo información de ocupación laboral militar (datos sobre las funciones, rangos, cargos o especialidades asignadas a cada miembro del personal en sus puestos dentro de las Fuerzas Armadas). 

El acceso no autorizado al Pentágono se produjo entre octubre del año pasado y julio de este año, según recoge la investigación. Durante este intervalo los actores de amenazas habrían podido campar a sus anchas por el sistema. 

La entrada se produjo a través de una vulnerabilidad de seguridad detectada en un sistema de intercambio de archivos, lo que permitió a los atacantes ingresar y acceder a archivos confidenciales alojados en el servidor afectado.

Tras la confirmación del incidente, altos funcionarios de defensa y ciberseguridad de EE.UU. han declarado que se han implementado medidas inmediatas para parchear la vulnerabilidad de software utilizada en el ataque y reforzar los protocolos de acceso a los datos de personal. 

«Actualmente no hay evidencias de que la información expuesta haya sido utilizada de manera indebida», ha señalado un portavoz del Pentágono. 

Asimismo, se ha iniciado un proceso de notificación a las personas afectadas y el Departamento de Defensa está colaborando activamente con agencias de ciberseguridad para determinar el alcance total y los posibles responsables del ciberataque. Por ahora el nombre de los mismos no ha salido a la luz. 

Cuidado con los cibermalos… y con los periodistas

Según advertencias internas de seguridad descritas por agencias gubernamentales y difundidas por cadenas como ABC News, se instruyó expresamente al personal afectado a «no hablar con los medios de comunicación», permanecer alerta ante llamadas sospechosas y «llamar inmediatamente al 911 si hay periodistas cometiendo allanamiento o intromisión en propiedad privada». 

El acceso no autorizado a este tipo de información profesional y militar resulta especialmente crítico, ya que la combinación de los números de Seguridad Social con el perfil ocupacional de cada militar podría ser explotada por actores de amenazas para realizar ingeniería social dirigida (spear-phishing), perfilado de objetivos o intentos de suplantación de identidad.

Los hackers encuentran una nueva forma de atacar a las empresas: gastar su dinero en créditos de IA

Los ataques de denegación de servicio o DDoS llevan décadas basándose en una idea sencilla: inundar un sistema con tantas peticiones que termine colapsando. Sin embargo, la expansión de la inteligencia artificial está dando lugar a una nueva variante con un objetivo distinto. Ya no se trata únicamente de dejar fuera de servicio una web o una aplicación, sino de provocar pérdidas económicas directas consumiendo de forma masiva los recursos de IA de una empresa.

Investigadores de la firma de ciberseguridad Qrator Labs han identificado un paquete de herramientas maliciosas llamado x47.c que, entre otras funciones, incluye un sistema para lanzar ataques de AI API drain, es decir, un mecanismo diseñado para agotar los créditos o disparar la factura de organizaciones que utilizan modelos de lenguaje como los de OpenAI, xAI u otros proveedores compatibles.

El funcionamiento es relativamente sencillo. Muchas empresas integran la inteligencia artificial en chatbots, asistentes virtuales, herramientas de análisis o sistemas automatizados mediante APIs, las interfaces que permiten enviar consultas a los modelos. Cada petición genera un coste, normalmente calculado en función de los llamados tokens, las unidades de texto que procesa la IA.

El problema surge cuando un atacante consigue una clave de acceso válida o encuentra una forma de enviar grandes cantidades de solicitudes legítimas. En lugar de intentar derribar la infraestructura, lo que hace es generar miles o millones de consultas especialmente largas y costosas, incrementando rápidamente el consumo y, con ello, la factura de la víctima.

Según Qrator Labs, este tipo de ataques ya se está ofreciendo como un servicio en foros clandestinos. Los operadores del malware aseguran que puede utilizarse contra chatbots, asistentes basados en IA, herramientas de trading automatizado o cualquier sistema conectado a modelos de lenguaje mediante APIs. Incluso sugieren que podría emplearse para perjudicar a empresas competidoras.

De la denegación de servicio a la ‘denegación de cartera’

Este cambio representa una evolución importante respecto a los DDoS tradicionales. En un ataque clásico, una empresa detecta un aumento anormal del tráfico y puede recurrir a filtros o sistemas de protección para bloquearlo. Sin embargo, en estos nuevos ataques las solicitudes llegan directamente a los proveedores de inteligencia artificial y son, en apariencia, completamente legítimas.

Eso significa que una aplicación puede seguir funcionando con normalidad mientras el consumo de tokens crece sin control. Si el propietario tiene configuradas recargas automáticas o límites de gasto demasiado amplios, el impacto económico puede multiplicarse en pocas horas. Los expertos describen esta modalidad como una ‘denegación de cartera’ (denial of wallet).

El problema se agrava porque las claves de acceso a servicios de IA se han convertido en un objetivo cada vez más codiciado por los delincuentes. En los últimos meses se han detectado numerosos casos de credenciales expuestas o robadas que luego son utilizadas para acceder gratuitamente a modelos de pago o revender ese acceso en mercados clandestinos.

La plataforma descubierta por Qrator Labs reúne además otras funciones habituales en el mundo del cibercrimen, como herramientas para ataques DDoS convencionales, robo de credenciales o uso de servidores intermedios para ocultar la identidad de los atacantes. El paquete completo se comercializa por menos de 1.000 dólares, lo que reduce considerablemente la barrera de entrada para este tipo de actividades ilícitas.

Los expertos recomiendan a empresas y desarrolladores establecer límites de gasto, supervisar el consumo de tokens y evitar las recargas automáticas sin control. En un escenario donde la inteligencia artificial está cada vez más integrada en aplicaciones, asistentes y servicios online, la seguridad ya no depende solo de impedir accesos no autorizados: también consiste en evitar que alguien convierta la propia IA en una máquina de generar costes.