Muchos adultos siguen utilizando contraseñas que crearon cuando eran jóvenes

Algunas de las contraseñas que utilizamos fueron creadas durante la adolescencia e incluso en la infancia y ojo, que continuamos utilizándolas aún hoy en día para acceder a servicios digitales importantes.

El estudio también identifica diferencias importantes entre generaciones y demuestra que los usuarios más jóvenes no siempre mantienen mejores hábitos de seguridad.

El 6% de los usuarios nunca ha cambiado su contraseña más antigua

La investigación, desarrollada en España, Estados Unidos, Canadá, Reino Unido, Australia, Francia, Alemania e Italia, analiza cuánto tiempo llevan los usuarios utilizando sus contraseñas.

Los resultados muestran que el 54% de los participantes modificó su contraseña más antigua durante el último año.

Otro 15% lo hizo en los tres años anteriores, mientras que el 8% reconoce haberla actualizado hace entre tres y cinco años.

Sin embargo, el 4% conserva credenciales que no cambia desde hace entre cinco y diez años. A este porcentaje se suma un 3% que utiliza contraseñas con más de una década de antigüedad.

Además, aproximadamente el 6% de los encuestados admite que nunca ha cambiado su contraseña más antigua.

España destaca frente a Estados Unidos y Alemania

El comportamiento de los usuarios varía considerablemente según el país. Italia presenta los mejores resultados en actualización reciente de credenciales.

El 65% de los participantes italianos modificó su contraseña más antigua durante el último año. Además, únicamente el 1% mantiene claves sin cambiar desde hace más de una década y el 4% asegura no haberlas actualizado nunca.

Alemania registra el porcentaje más bajo de renovaciones recientes, con un 47%. Entre sus usuarios, el 3% conserva contraseñas con más de diez años y el 6% nunca ha modificado su clave más antigua.

Estados Unidos destaca por otro indicador: el 14% de los encuestados no recuerda cuándo cambió por última vez sus credenciales más antiguas.

España presenta el porcentaje más reducido en esta categoría, con un 8%, frente a cifras próximas al 11% en buena parte de los países analizados.

Los jóvenes cambian menos sus contraseñas que los mayores

Uno de los resultados más llamativos afecta a la generación Z, donde los participantes de entre 18 y 24 años son quienes menos probabilidades tienen de haber actualizado su contraseña más antigua durante el último año.

También presentan la mayor tendencia a reconocer que nunca la han cambiado.

Por el contrario, la frecuencia de actualización aumenta progresivamente con la edad y alcanza su máximo entre los usuarios de 55 a 64 años.

Esto no significa necesariamente que los mayores utilicen contraseñas más seguras.

Dicho estudio señala que muchos siguen dependiendo de la memoria o de anotaciones en papel para conservar sus credenciales.

Cuándo es necesario cambiar una contraseña

Mantener una contraseña durante varios años no significa automáticamente que sea insegura.

Su resistencia depende de factores como la longitud, la complejidad, la exclusividad y la posibilidad de que haya quedado expuesta en una filtración.

Actualmente, las recomendaciones de seguridad no exigen modificar periódicamente todas las contraseñas sin motivo. Lo prioritario es sustituir inmediatamente aquellas que estén comprometidas.

También resulta fundamental evitar reutilizar una misma clave en diferentes servicios. Los gestores de contraseñas permiten generar y almacenar combinaciones únicas y, en determinados casos, detectar credenciales expuestas.

Y, cómo no, la famosa autenticación multifact
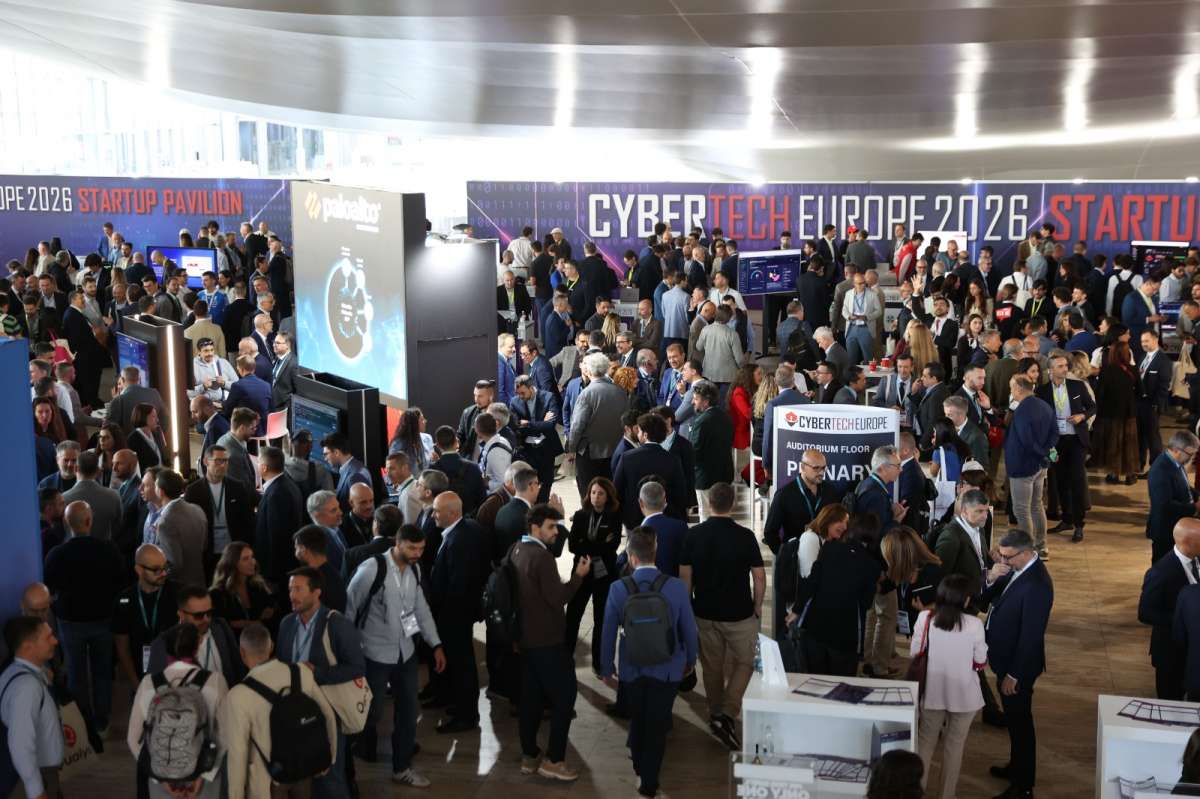
Cybertech Europe 2026 debate cómo responder a los desafíos de la inteligencia artificial

La inteligencia artificial (IA) está transformando tanto el arsenal de los ciberdelincuentes como las capacidades para hacerles frente. Esta doble vertiente ha centrado buena parte de los debates de Cybertech Europe 2026, que la semana pasada celebró su novena edición en el centro de convenciones La Nuvola de Roma, con Escudo Digital como único media partner español.

El encuentro registró una asistencia récord, consolidándose como uno de los principales foros europeos dedicados a la ciberseguridad. Durante dos jornadas, reunió a miles de asistentes y a representantes institucionales, directivos, responsables de seguridad de la información (CISO) e investigadores, investigadores y ponentes procedentes de más de 19 países para analizar las nuevas amenazas asociadas a la IA y debatir cómo reforzar la resiliencia digital europea.

Cooperación ante un panorama de amenazas en transformación

Roberto Viola, director general de Redes de Comunicación, Contenido y Tecnologías de la Comisión Europea (DG CONNECT), destacó que Europa atraviesa una profunda transformación en su panorama de seguridad. Ante este escenario, acelerado por la IA, subrayó la necesidad de fomentar una colaboración estructurada entre la industria, la comunidad investigadora, las empresas emergentes, los inversores y las autoridades públicas.

La cooperación también fue una de las prioridades señaladas por Edvinas Grikšas, ministro de Economía e Innovación de Lituania, quien insistió en mantener una coordinación constante entre los sectores público y privado para encarar los desafíos de la transformación digital y aprovechar las oportunidades de la innovación y la IA.

Por su parte, Ivano Gabrielli, director del servicio italiano de policía postal y de comunicaciones, señaló que la convergencia entre la ciberdelincuencia, la desinformación y los ataques geopolíticos no solo exige tecnología avanzada, sino también una coordinación permanente entre los distintos actores implicados en la seguridad digital.

Una visión más amplia de las infraestructuras críticas

La protección de las infraestructuras críticas fue otro de los grandes asuntos abordados durante el evento. Una de las intervenciones más destacadas fue la de Nunzia Ciardi, subdirectora general de la Agencia Nacional de Ciberseguridad de Italia, quien remarcó la necesidad de dejar atrás la concepción tradicional de las infraestructuras críticas y apostar por una visión más amplia e interconectada. Y es que, según incidió, hay organizaciones que no están catalogadas como operadores estratégicos, pero que desempeñan un papel determinante en la seguridad nacional.

La ciberseguridad llega a la alta dirección

El encuentro también amplió el diálogo tradicional sobre ciberseguridad al involucrar no solo a los CISO (directores de seguridad de la información) y responsables de seguridad informática, sino también a los CEO y a otros altos directivos empresariales. Aunque el CISO sigue siendo una figura central, las decisiones relativas a los ciberriesgos, la inteligencia artificial, las inversiones, la resiliencia y la continuidad operativa se están trasladando cada vez más a los órganos de dirección de las compañías.

En esta línea, Teodoro Lio, consejero delegado de Accenture en Italia, destacó que la ciberseguridad tiene un impacto directo en la capacidad de innovación de una organización, su competitividad y el crecimiento económico.

La organización de Cybertech Europe cerró la novena edición anunciando su regreso a Roma en 2027, con el objetivo de seguir impulsando el diálogo europeo en torno a la ciberseguridad, la resiliencia y la construcción de un ecosistema digital más seguro y fiable.Cooperación ante un panorama de amenazas en transformación

Roberto Viola, director general de Redes de Comunicación, Contenido y Tecnologías de la Comisión Europea (DG CONNECT), destacó que Europa atraviesa una profunda transformación en su panorama de seguridad. Ante este escenario, acelerado por la IA, subrayó la necesidad de fomentar una colaboración estructurada entre la industria, la comunidad investigadora, las empresas emergentes, los inversores y las autoridades públicas.

La cooperación también fue una de las prioridades señaladas por Edvinas Grikšas, ministro de Economía e Innovación de Lituania, quien insistió en mantener una coordinación constante entre los sectores público y privado para encarar los desafíos de la transformación digital y aprovechar las oportunidades de la innovación y la IA.

Por su parte, Ivano Gabrielli, director del servicio italiano de policía postal y de comunicaciones, señaló que la convergencia entre la ciberdelincuencia, la desinformación y los ataques geopolíticos no solo exige tecnología avanzada, sino también una coordinación permanente entre los distintos actores implicados en la seguridad digital.

Una visión más amplia de las infraestructuras críticas

La protección de las infraestructuras críticas fue otro de los grandes asuntos abordados durante el evento. Una de las intervenciones más destacadas fue la de Nunzia Ciardi, subdirectora general de la Agencia Nacional de Ciberseguridad de Italia, quien remarcó la necesidad de dejar atrás la concepción tradicional de las infraestructuras críticas y apostar por una visión más amplia e interconectada. Y es que, según incidió, hay organizaciones que no están catalogadas como operadores estratégicos, pero que desempeñan un papel determinante en la seguridad nacional.

La ciberseguridad llega a la alta dirección

El encuentro también amplió el diálogo tradicional sobre ciberseguridad al involucrar no solo a los CISO (directores de seguridad de la información) y responsables de seguridad informática, sino también a los CEO y a otros altos directivos empresariales. Aunque el CISO sigue siendo una figura central, las decisiones relativas a los ciberriesgos, la inteligencia artificial, las inversiones, la resiliencia y la continuidad operativa se están trasladando cada vez más a los órganos de dirección de las compañías.

En esta línea, Teodoro Lio, consejero delegado de Accenture en Italia, destacó que la ciberseguridad tiene un impacto directo en la capacidad de innovación de una organización, su competitividad y el crecimiento económico.

La organización de Cybertech Europe cerró la novena edición anunciando su regreso a Roma en 2027, con el objetivo de seguir impulsando el diálogo europeo en torno a la ciberseguridad, la resiliencia y la construcción de un ecosistema digital más seguro y fiable.

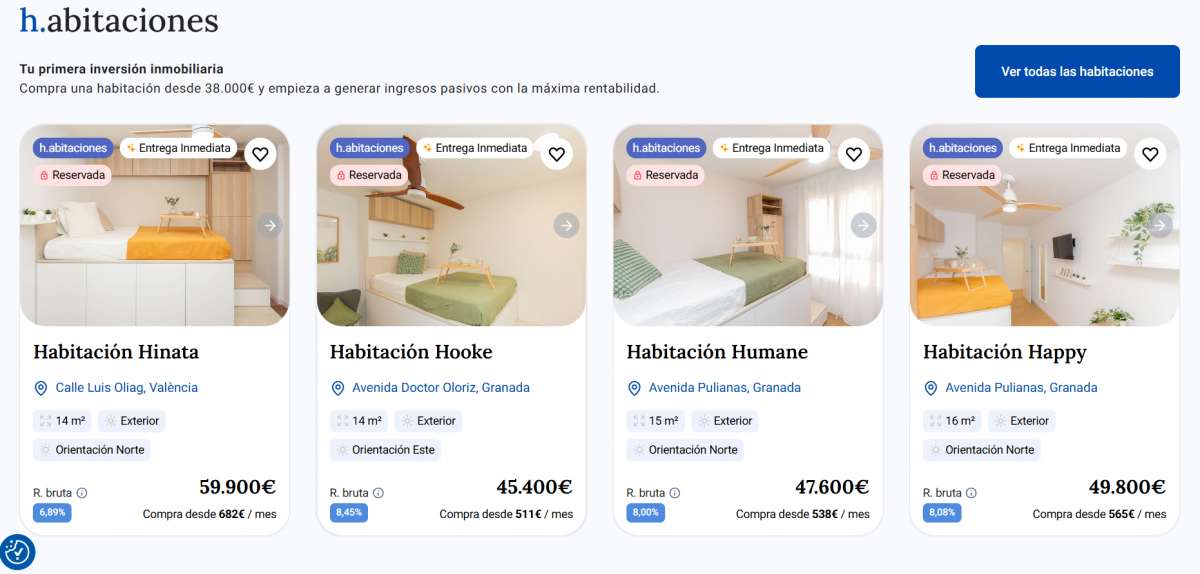
Hackean Habitacion.com, la proptech que trocea pisos para convertirlos en activos de inversión

La plataforma inmobiliaria española Habitacion.com, conocida por promover un controvertido modelo de negocio que permite comprar habitaciones individuales de uso residencial para rentabilizarlas como activos de inversión, se ha convertido en el nuevo objetivo de la ciberdelincuencia.

El incidente ha sido anunciado en el foro especializado para ciberdelincuentes PwnForums, donde el atacante publicó un mensaje afirmando poner a disposición de la comunidad la descarga de los datos comprometidos. 

La muestra expuesta incluiría más de 15.972 filas con información de identificación personal (PII) de los usuarios de la plataforma, aunque la autenticidad del paquete de datos aún no han sido verificados de forma independiente.

Entre los detalles presuntamente filtrados se encuentran nombres completos, direcciones de correo electrónico, números de teléfono y datos relativos a los ingresos económicos de las víctimas. 

La exposición de este tipo de información conlleva riesgos significativos para los usuarios afectados, exponiéndolos a campañas dirigidas de phishing, estafas financieras, ingeniería social y suplantación de identidad.

El perfil del atacante corresponde a un usuario de reciente creación (este mes de octubre) con el rango de Dios y avatar de estética anime. Hasta el momento, cuenta con una actividad reducida (4 publicaciones y 4 hilos creados), por lo que podría tratarse de una identidad de nueva creación o un alias reciente utilizado específicamente para la difusión de bases de datos comprometidas, sin que consten por ahora otros grandes ataques atribuidos formalmente a esta misma firma.

Un modelo de negocio polémico

Habitacion.com, fundada por los emprendedores Oriol Valls y Anna Bedmar, es una proptech española que ofrece un modelo de compraventa de habitaciones individuales y unidades residenciales mediante copropiedad escriturada e inscrita en el Registro de la Propiedad. 

La compañía registró en 2024 una facturación de 1,4 millones de euros y superó las 80 operaciones inmobiliarias por un valor transaccionado superior a los 3,4 millones de euros.

El propio Valls comentaba en octubre del año pasado que la plataforma había alcanzado una lista de espera de 27.000 personas interesadas. El cofundador de la compañía ha llegado a afirmar que «el pisito de soltero que muchos se compraban antes cuando eran jóvenes ya no existe. Ahora su homólogo es la habitación».

Aunque la startup se vende como una solución accesible para jóvenes o pequeños ahorradores que no pueden permitirse un piso entero, el coste medio por estancia oscila entre los 40.000 y los 100.000 euros, dependiendo de la ubicación. Diversos análisis del sector señalan que el precio por metro cuadrado resultante de trocear la vivienda supera ampliamente la media del mercado libre.

Desde Escudo Digital nos hemos puesto en contacto con la compañía para contrastar la información y actualizaremos la noticia si recibimos respuesta por su parte. 

Barcelona Cybersecurity Congress revela los finalistas de los CISO Leadership Awards 2026

Barcelona Cybersecurity Congress (BCC) ha anunciado los 28 finalistas de los CISO Leadership Awards 2026, unos premios que reconocen a profesionales, organizaciones e iniciativas por su contribución al avance de la ciberseguridad a nivel europeo y mundial. Un jurado integrado por diez expertos, presidido por Anett Mádi-Nátor, presidenta de Women4Cyber, ha seleccionado a los finalistas tras evaluar 65 candidaturas, según ha informado la organización.

La ceremonia de entrega se celebrará el 4 de noviembre, a las 16:30 horas, en el Auditorio I del recinto de Gran Via de Fira de Barcelona, dentro del programa del congreso, que tendrá lugar del 3 al 5 de noviembre.

Liderazgo, innovación y talento femenino

El premio principal, el Global CISO of the Year Award, distingue a responsables de seguridad de la información por su visión estratégica, su impacto en el negocio y su liderazgo al frente de la ciberseguridad de una organización global. En esta categoría compiten Olga Forné, de Abertis Group; Susana Calvo Pablos, de Puig; Josep Bardallo, de Grupo Argal; Bjørn Richard Watne, de Interpol; y Christian Froesch, de CH Media.

El Next-Generation Cyber Defense & Innovation Award reconocerá proyectos que están redefiniendo la defensa digital frente a las amenazas emergentes. Los finalistas son María Luisa Redondo Velazquez, de TK Elevator; Carlos Valderrama, de Straumann Group; Enric Sandoval Balaguer, de Adam Foods; y Jaime Morales Rodríguez de Lope, de Lognext.

El Women in Cybersecurity Leadership Award rinde homenaje a mujeres que están transformando el sector a través de su liderazgo e influencia. Este galardón se lo disputarán Laura Baus Lerma, de Vodafone España; Asimina Basdani, de IDIKA, proveedor griego de servicios digitales de salud; Connie McIntosh, de Ericsson; y Maryam Shoraka, de AirTrunk, compañía australiana de centros de datos.

Protección de los servicios públicos y los entornos industriales

Los premios también reconocerán iniciativas orientadas a reforzar la seguridad de las administraciones y los servicios públicos. Los nominados al Public Sector Cybersecurity Initiative Award son David Esteban Haro, del Ayuntamiento de Barcelona; Marc Garcia Lloveras, del Ayuntamiento de Girona; Sophie Janisch-Pryce, de Wien Digital; y Mohammed Almannai, de la Agencia Nacional de Ciberseguridad de Qatar.

Por su parte, el Operational Technology (OT) Security Innovation Award pone el foco en la protección de los sistemas industriales y las infraestructuras críticas. Sus finalistas son Jorge Jimenez, de Schneider Electric; Andres Prieto Anton, de DSM-Firmenich; Victor Merino Ramos, de Keep@live; y Francesc Xavier Parrilla Indalecio, de Grandvalira Resorts–SETAP365.

Desarrollo del talento y reconocimiento a la trayectoria

Los CISO Leadership Awards 2026 distinguen igualmente la formación de profesionales y el fortalecimiento de la cultura de seguridad digital con la entrega del Workforce Development & Cyber Culture Award. Los candidatos en esta categoría son Omar Orta Pedroza, de Plexus Tech; Francisco Ramón García Otero, de Raona; Jordi Martinez Diaz, de Mútua d’Enginyers; y Farell Folly, de TÜV SÜD.

Por último, el Lifetime Achievement in Cybersecurity Leadership Award reconocerá una trayectoria profesional destacada. Optan a este reconocimiento Angel Perez Beumala, de Abertis Autopistas España; Jody Blanchard, de Werfen; Farell Folly, de TÜV SÜD, que también concurre en la categoría anterior; e Ian Keller, de Ericsson.

Más de 150 ponentes internacionales

Organizado por Fira de Barcelona en colaboración con la Agència de Ciberseguretat de Catalunya, Barcelona Cybersecurity Congress celebrará su séptima edición bajo el lema «Conectando el ecosistema europeo de ciberseguridad».

El encuentro reunirá a más de 150 ponentes internacionales para analizar el impacto de la inteligencia artificial en la ciberseguridad industrial. El programa también abordará la ciberseguridad como activo estratégico, la identidad y la confianza digital, y la resiliencia de las infraestructuras y las cadenas de suministro, entre otras cuestiones. Las conferencias se complementarán con una zona expositiva, espacios de networking, laboratorios y actividades prácticas.

Burger King sufre una filtración masiva de datos en Japón que afecta a 11 millones de registros de clientes

Burger King ha confirmado un importante incidente de ciberseguridad en Japón que ha comprometido 11,18 millones de registros de clientes de su aplicación oficial para dispositivos móviles.

Aunque la empresa asegura que no se han detectado usos fraudulentos de la información, ha pedido a sus clientes que extremen las precauciones ante posibles intentos de suplantación de identidad.

Los atacantes permanecieron varios días dentro del sistema

Según la investigación realizada por Burger King Japón, el acceso no autorizado tuvo lugar entre el 2 y el 7 de octubre de 2026.  “Identificamos un posible acceso no autorizado de terceros al sistema que gestiona la información de los miembros de nuestra aplicación oficial y llevamos a cabo una investigación”, ha expresado la empresa en un comunicado.

Los ciberdelincuentes consiguieron acceder a un servidor que almacenaba información de los usuarios registrados en la aplicación.

Entre los datos comprometidos figuran nombres, fechas de nacimiento, sexo, direcciones de correo electrónico, números de teléfono e historiales de pedidos.

La cadena asegura que actuó en cuanto tuvo conocimiento de la intrusión. “Al detectar el acceso no autorizado, bloqueamos inmediatamente el acceso desde el origen correspondiente”, aseguraron.

Burger King, fundada en Florida en 1953, dispone actualmente de cerca de 20.000 establecimientos internacionales, aproximadamente 350 de ellos en Japón.

No se han filtrado números de tarjetas bancarias

Uno de los aspectos que ha querido aclarar Burger King Japón es que los servidores afectados no almacenaban números de tarjetas de crédito.

Tampoco se han encontrado evidencias de que los atacantes consiguieran acceder a las credenciales de autenticación de los usuarios.

Pero claro, los cibermalos podrían utilizar nombres, teléfonos o datos de compras anteriores para elaborar mensajes fraudulentos aparentemente legítimos.

La compañía ha notificado el incidente a la Comisión de Protección de Información Personal de Japón (PPC) y trabaja con especialistas externos para determinar cómo consiguieron los atacantes vulnerar sus sistemas.

“Pedimos sinceramente disculpas por las grandes molestias y preocupaciones que esta situación ha causado a nuestros clientes y a todos los implicados”, ha concluido en dicho comunicado.

Burger King advierte sobre posibles correos y mensajes fraudulentos

Tras confirmar la filtración, Burger King Japón ha recomendado desconfiar de comunicaciones inesperadas que utilicen su identidad corporativa.

La compañía advierte especialmente sobre correos electrónicos, mensajes SMS y llamadas telefónicas que soliciten información personal o incluyan enlaces sospechosos.

También aconseja evitar la descarga de archivos adjuntos desconocidos y no introducir contraseñas en páginas cuya autenticidad no pueda verificarse.

Japón acumula numerosos incidentes de ciberseguridad en 2026

La brecha de Burger King se suma a otros incidentes registrados durante 2026 en grandes compañías japonesas.

Entre las organizaciones afectadas figuran Nikkei, KDDI, Sakura Internet, IDC Frontier, Keio y Times Car, pertenecientes a sectores como telecomunicaciones, transporte, servicios digitales y medios de comunicación.

El investigador Yutaka Sejiyama, de Macnica, ha contabilizado 119 incidentes relacionados con el robo o la exposición de información personal durante este año.

Su análisis identifica una creciente actividad de los atacantes contra páginas web y API, especialmente mediante errores de configuración, deficiencias en los controles de acceso y fallos de autenticación.

También destaca el aprovechamiento de vulnerabilidades conocidas para las que ya existen soluciones de seguridad, pero que continúan presentes en sistemas sin actualizar.