Los republicanos de la Cámara de Representantes lanzan un proyecto de ley de privacidad nacional

Los republicanos de la Cámara de Representantes dieron a conocer el miércoles el último esfuerzo del Congreso para abordar una legislación integral de privacidad digital para los estadounidenses.

El Ley de datos seguros permitiría a los consumidores optar por no participar en la recopilación de datos de empresas individuales con fines de publicidad dirigida, venta a terceros o para su uso en la toma de decisiones automatizada.

También requeriría que las empresas informen a los consumidores cuando se recopilan o utilizan sus datos personales, les proporcionen una versión portátil de esos datos y otorguen derechos de consentimiento a los padres sobre la recopilación de datos de los adolescentes.

“Este proyecto de ley establece protecciones claras y ejecutables para que los estadounidenses sigan a cargo de sus propios datos y las empresas sean responsables de su custodia”, dijo en un comunicado Brett Guthrie, republicano por Kentucky, presidente del Comité de Energía y Comercio de la Cámara de Representantes y representante John Joyce, republicano por Pensilvania, quien dirigió un trabajo encargado de desarrollar el proyecto de ley.

El proyecto de ley también impone nuevos requisitos a las empresas y otras organizaciones para limitar la recopilación de datos personales de los consumidores a lo que sea «adecuado, relevante y razonablemente necesario» y sólo para fines que se comuniquen a los consumidores con antelación. También deben adoptar nuevas salvaguardias para los datos personales de los clientes y revelar a cualquier tercero a quien los compartan o se los vendan, incluidos gobiernos extranjeros adversarios como Rusia y China.

La Comisión Federal de Comercio recibiría una mayor supervisión de los intermediarios de datos que compran, recopilan, reempaquetan y venden datos personales al mejor postor. El proyecto de ley exige que los corredores de datos se registren en la FTC, cumplan con los mandatos de minimización, divulgación y seguridad de los datos, y crea un nuevo registro nacional de corredores de datos.

Cobun Zwiefel-Keegan, director general de la Asociación Internacional de Profesionales de la Privacidad, dijo a CyberScoop que, según el borrador publicado y las conversaciones en el Congreso, el proyecto de ley se parece más a las leyes de privacidad aprobadas por Virginia o Kentucky (el estado natal de Guthrie) en los últimos años, con énfasis en brindar avisos y derechos de exclusión voluntaria a los consumidores individuales y, a menudo, vincular el cumplimiento empresarial a estándares “razonables” de evidencia de que actuaron para proteger los datos de los consumidores.

Al mismo tiempo, Zwiefel-Keegan dijo que potencialmente podría empoderar aún más a la Comisión Federal de Comercio y a los fiscales generales estatales para investigar y sancionar a los malos actores.

El proyecto de ley es producto de más de 16 meses de discusión interna y creación de consenso dentro de la mayoría republicana. Mientras lo redactaba, un grupo de trabajo encabezado por el representante John Joyce (R-Pa.) y otros republicanos de la Cámara de Representantes solicitó comentarios de 170 organizaciones y recibió más de 250 respuestas del público a una Solicitud de Información publicada el año pasado.

Si bien han trabajado para lograr consenso dentro de su propio grupo, los republicanos de la Cámara de Representantes no involucraron a miembros demócratas en el grupo de trabajo ni en el proceso de redacción, algo que, según los observadores, podría dificultar la atracción de apoyo bipartidista.

Zwiefel-Keegan dijo que, si bien los redactores republicanos del proyecto de ley “desafiarían a los demócratas a explicar por qué no pueden apoyar el tipo de proyecto de ley que se ha aprobado en los estados azules”.

Pero también señaló que hay “muchas maneras en que la gente señalará que es más débil que muchas leyes de privacidad de los estados azules”, incluida la preferencia federal sobre leyes estatales de privacidad más sólidas como las de California, la falta de un derecho de acción privado que permita a los individuos demandar a las empresas directamente y un período de “subsanación” obligatorio de 45 días que permite a las empresas que violan la ley cumplir y evitar sanciones formales.

«Creo que el grupo de trabajo sobre privacidad y el liderazgo del comité creen que hay muchas posibilidades de que el comité lo apruebe». Después de eso, las posibilidades del proyecto de ley probablemente dependan de otros factores, como lograr que algunos demócratas se unan y trabajar con “representantes estatales rojos a quienes tal vez no les guste que se anulen sus propias leyes”.

Poco después de que se publicara el proyecto de ley, el representante Frank Pallone, DN.J., miembro de alto rango del Comité de Energía y Comercio de la Cámara de Representantes, dijo que se oponía y acusó a los republicanos de la Cámara de haber “perdido el rumbo” al aprobar una legislación nacional sobre privacidad.

«Este proyecto de ley de privacidad republicano protege a las corporaciones y sus resultados, no la privacidad de las personas», dijo Pallone en un comunicado. «Deberíamos proteger al pequeño con un proyecto de ley que empodere a los consumidores, no uno que se anteponga a las protecciones al consumidor a instancias de las grandes empresas tecnológicas».

Eric Null, director del proyecto de privacidad y datos del Centro para la Democracia y la Tecnología, indicó que la Ley de Datos Seguros se queda corta y la calificó de llena de “lagunas fácilmente explotables” que permiten a las empresas “esconderse detrás de pancartas de cookies y largos términos de servicio en lugar de establecer protecciones de privacidad significativas”.

Null también criticó la falta de sustancia del proyecto de ley en torno a la IA, diciendo que los modelos de lenguaje grandes plantean importantes desafíos de privacidad en la actualidad que solo empeorarán con el tiempo.

“Cualquier ley federal de privacidad discutida en 2026 debería estar preparada para el futuro protegiendo contra los crecientes daños a la privacidad relacionados con la IA, es decir, limitando la recopilación de datos para el entrenamiento de IA y evitando el uso de la tecnología para discriminar a las clases protegidas, pero este proyecto de ley no hace ninguna de las dos cosas de manera suficiente”, dijo.

La Unión Estadounidense por las Libertades Civiles también se manifestó en contra del proyecto de ley, y el abogado principal Cody Venzke dijo que el proyecto de ley liderado por el Partido Republicano “coloca la responsabilidad en la gente común” de examinar las complejas políticas de privacidad creadas por las empresas para solicitar la exclusión voluntaria o la eliminación de sus datos.

«Y nos deja sin un recurso real, incluso impidiéndonos acudir a los tribunales, si nuestras solicitudes quedan sin respuesta», dijo Venzke en un comunicado.

En su declaración conjunta, Guthrie y Joyce dijeron que «esperan trabajar con nuestros colegas para generar apoyo para este proyecto de ley y promover protecciones de privacidad de datos adecuadas para nuestra economía del siglo XXI».
Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

El elegido director de CISA, Sean Plankey, retira su nominación

Sean Plankey, el candidato largamente marginado para dirigir la Agencia de Seguridad de Infraestructura y Ciberseguridad, pidió el miércoles al presidente Donald Trump que retirara su nominación.

«En este momento, le pido al presidente que retire mi nominación de la consideración», dijo en una carta de notificación a la que tuvo acceso CyberScoop. “Después de trece meses desde mi nominación inicial, ha quedado claro que el Senado no me confirmará”.

La solicitud de Plankey se produce semanas después de que el Senado confirmara a MarkWayne Mullin para dirigir el Departamento de Seguridad Nacional, la agencia matriz de CISA.

“La Nación y el Secretario del Departamento de Seguridad Nacional, MarkWayne Mullin, requieren un director confirmado de CISA sin más demora”, escribió Plankey, añadiendo gracias al propio Trump. «Si bien solicito humildemente la eliminación de mi nominación, apoyo incondicionalmente la próxima nominación del presidente Trump para CISA y espero con interés el éxito continuo de los Estados Unidos de América».

La nominación de Plankey fue considerada muerta por la mayoría a finales del año pasado. Su nueva designación este año tomó a muchos por sorpresa, y CBS informó que la presentación de la documentación fue un accidente. La Casa Blanca lo negó.

Numerosos senadores habían suspendido su nominación, incluidos senadores republicanos que lo retrasaron por cuestiones no relacionadas con la ciberseguridad. Lo más destacado fue que el senador Rick Scott, republicano por Florida, había suspendido su nominación por un contrato de la Guardia Costera con una empresa de Florida que el DHS había cancelado parcialmente.

Plankey se había desempeñado como asesor de la entonces secretaria del DHS, Kristi Noem, en asuntos de la Guardia Costera. Él retirado de la Guardia Costera mes pasado.

Mientras Plankey esperaba la confirmación, Bridget Bean, entonces Madhu Gottumukkala, actuó como directora interina. Gottumukkala recientemente dejó el puesto por otro en el DHS en medio de quejas generalizadas sobre su liderazgo. Nick Andersen se desempeña actualmente como director interino.

Plankey le dijo a CyberScoop que había discutido con Mullin retirar su nominación. Dijo que tiene una “relación positiva” con Mullin y apoyó su liderazgo en el DHS. Y Plankey llamó a Andersen «una de las personas en ciberseguridad más competentes del país».

politico reportado por primera vez Solicitud de retiro de Plankey. La Casa Blanca, el DHS y la CISA no respondieron a una solicitud oficial de comentarios.

Los planes de Plankey dejan a la agencia aún más convulsionada. Trump ha recortado drásticamente el personal y el presupuesto de CISA, y muchos altos funcionarios han sido expulsados ​​o dimitidos. Ha propuesto recortes presupuestarios más profundos aún para el año fiscal 2027.

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

Imágenes maliciosas de KICS Docker y extensiones de código VS afectan la cadena de suministro de Checkmarx – CYBERDEFENSA.MX

Los investigadores de ciberseguridad han advertido sobre imágenes maliciosas enviadas al funcionario «checkmarx/kicks» Repositorio de Docker Hub.

En una alerta publicada hoy, la empresa de seguridad de la cadena de suministro de software Socket reveló que actores de amenazas desconocidos lograron sobrescribir etiquetas existentes, incluidas v2.1.20 y alpine, al tiempo que introdujeron una nueva etiqueta v2.1.21 que no corresponde a una versión oficial. El repositorio de Docker se ha archivado al momento de escribir este artículo.

«El análisis de la imagen envenenada indica que el binario KICS incluido fue modificado para incluir capacidades de recopilación y exfiltración de datos que no están presentes en la versión legítima», dijo Socket.

«El malware podría generar un informe de escaneo sin censura, cifrarlo y enviarlo a un punto final externo, creando un riesgo grave para los equipos que usan KICS para escanear archivos de infraestructura como código que pueden contener credenciales u otros datos de configuración confidenciales».

Ciberseguridad

Un análisis más detallado del incidente ha descubierto que las herramientas de desarrollo relacionadas con Checkmarx también pueden haberse visto afectadas, como las recientes versiones de extensiones de Microsoft Visual Studio Code que vienen con código malicioso para descargar y ejecutar un complemento remoto a través del tiempo de ejecución de Bun.

«El comportamiento apareció en las versiones 1.17.0 y 1.19.0, se eliminó en la 1.18.0 y dependía de una URL de GitHub codificada para recuperar y ejecutar JavaScript adicional sin confirmación del usuario ni verificación de integridad», agregó Socket.

Las organizaciones que puedan haber utilizado la imagen KICS afectada para escanear configuraciones de Terraform, CloudFormation o Kubernetes deben tratar cualquier secreto o credencial expuesta a esos escaneos como probablemente comprometidos.

«La evidencia sugiere que este no es un incidente aislado de Docker Hub, sino parte de un compromiso más amplio de la cadena de suministro que afecta a múltiples canales de distribución de Checkmarx», señaló la compañía.

Hacker News se ha puesto en contacto con Checkmarx para obtener más información y actualizaremos la historia si recibimos una respuesta.

(Esta es una historia en desarrollo. Vuelva a consultarla para obtener más detalles).

Un gusano autopropagante de la cadena de suministro secuestra paquetes npm para robar tokens de desarrollador – CYBERDEFENSA.MX

Los investigadores de ciberseguridad han detectado un nuevo conjunto de paquetes que han sido comprometidos por malos actores para entregar un gusano autopropagante que se propaga a través de tokens npm de desarrollador robados.

El gusano de la cadena de suministro ha sido detectado por ambos Enchufe y PasoSeguridadcon las empresas rastreando la actividad bajo el nombre RecipienteExpansión debido al uso de un recipiente de PIC para exfiltrar los datos robados, en una táctica que recuerda al CanisterWorm de TeamPCP para hacer que la infraestructura sea resistente a los derribos.

La lista de paquetes afectados se encuentra a continuación:

  • @automagik/genie (4.260421.33 – 4.260421.40)
  • @fairwords/loopback-connector-es (1.4.3 – 1.4.4)
  • @fairwords/websocket (1.0.38 – 1.0.39)
  • @openwebconcept/design-tokens (1.0.1 – 1.0.3)
  • @openwebconcept/tema-owc (1.0.1 – 1.0.3)
  • pgserve (1.1.11 – 1.1.14)

El malware se activa durante el tiempo de instalación a través de un enlace posterior a la instalación para robar credenciales y secretos de los entornos de desarrollo, y luego aprovecha los tokens npm robados para enviar versiones envenenadas de los paquetes al registro con un nuevo enlace posterior a la instalación malicioso para ampliar el alcance de la campaña.

Ciberseguridad

La información capturada incluye:

  • .npmrc
  • Claves SSH y configuraciones SSH
  • .git-credenciales
  • .netrc
  • credenciales de nube para Amazon Web Services, Google Cloud y Microsoft Azure
  • Configuraciones de Kubernetes y Docker
  • Material de Terraform, Pulumi y Vault
  • Archivos de contraseña de base de datos
  • Archivos .env* locales
  • Archivos de historial de Shell

Además, intenta acceder a credenciales de navegadores web basados ​​en Chromium y a datos asociados con aplicaciones de extensión de billeteras de criptomonedas. La información se extrae a un webhook HTTPS («telemetry.api-monitor[.]com») y un recipiente ICP («cjn37-uyaaa-aaaac-qgnva-cai.raw.icp0[.]io»).

«También contiene lógica de propagación PyPI», dijo Socket. «El script genera una carga útil basada en Python .pth diseñada para ejecutarse cuando se inicia Python, luego prepara y carga paquetes Python maliciosos con Twine si las credenciales requeridas están presentes».

«En otras palabras, esto no es sólo un ladrón de credenciales. Está diseñado para convertir un entorno de desarrollador comprometido en compromisos de paquetes adicionales».

La divulgación se produce cuando JFrog reveló que varias versiones del paquete legítimo de Python «xinference» (2.6.0, 2.6.1 y 2.6.2) han sido comprometidas para incluir una carga útil codificada en Base64 que recupera un módulo recopilador de segunda etapa responsable de recolectar una amplia gama de credenciales y secretos del host infectado.

«La carga útil decodificada se abre con el comentario ‘# hackeado por teampcp’, el mismo marcador de actor visto en compromisos recientes de TeamPCP», dijo la compañía. dicho. Sin embargo, en una publicación compartida en X, TeamPCP cuestionadoestaban detrás del compromiso y afirmaron que era obra de un imitador.

Ataques dirigidos a npm y PyPI

Los hallazgos son las últimas incorporaciones a una larga lista de ataques dirigidos al ecosistema de código abierto. Esto incluye dos paquetes maliciosos, cada uno en npm (kube-health-tools) y PyPI (kube-node-health), que se hacen pasar por utilidades de Kubernetes, pero instalan silenciosamente un binario basado en Go para establecer un proxy SOCKS5, un proxy inverso, un servidor SFTP y un proxy de modelo de lenguaje grande (LLM) en la máquina de la víctima.

El proxy LLM es una puerta de enlace API compatible con OpenAI que acepta solicitudes y las enruta a API ascendentes, incluidos enrutadores LLM chinos como shubiaobiao.

«Más allá de proporcionar acceso barato a la IA, los enrutadores LLM como el implementado aquí se encuentran en un límite de confianza del que se puede abusar fácilmente», Ilyas Makari, investigador de Aikido Security dicho. «Debido a que cada solicitud pasa a través del enrutador en texto plano, un operador malintencionado puede […] inyecta llamadas de herramientas maliciosas en las respuestas de los agentes de codificación antes de que lleguen al cliente, introduciendo instalaciones maliciosas de pip o curl | cargas útiles de bash en pleno vuelo.»

Alternativamente, el enrutador se puede utilizar para extraer secretos de los cuerpos de solicitud y respuesta, incluidas claves API, credenciales de AWS, tokens de GitHub, claves privadas de Ethereum y mensajes del sistema.

Otra campaña sostenida de ataque a la cadena de suministro de npm documentado by Panther se ha hecho pasar por el proveedor de seguros telefónicos Asurion y sus subsidiarias, publicando paquetes maliciosos (sbxapps, asurion-hub-web, soluto-home-web y asurion-core) del 1 al 8 de abril de 2026, que contienen un recolector de credenciales de múltiples etapas.

Ciberseguridad

Las credenciales robadas fueron exfiltradas inicialmente a un webhook de Slack y luego a un punto final de AWS API Gateway («pbyi76s0e9.execute-api.us-east-1.amazonaws[.]com»). Para el 7 de abril, se dice que la URL de exfiltración de AWS se ha ofuscado utilizando la codificación XOR.

Por último, pero no menos importante, Wiz, la empresa de seguridad en la nube propiedad de Google. arrojar luz en una campaña impulsada por inteligencia artificial (IA) denominada prt-scan que ha explotado sistemáticamente el activador del flujo de trabajo de GitHub Actions «pull_request_target» desde el 11 de marzo de 2026, para robar secretos de los desarrolladores.

Se ha descubierto que el atacante, que opera con las cuentas testingbefore, beforetested-boop, 420tb, 69tf420, elzotebo y ezmtebo, busca repositorios usando el activador, bifurca esos repositorios, crea una rama con una convención de nomenclatura predefinida (es decir, prt-scan-{12-hex-chars}), inyecta una carga útil maliciosa en un archivo que se ejecuta durante la CI, abre un pull solicitar y luego robar las credenciales del desarrollador cuando se activa el flujo de trabajo y publicar una versión del paquete malicioso si se descubren tokens npm.

«En más de 450 intentos de explotación analizados, hemos observado una tasa de éxito <10%», dijeron los investigadores de Wiz. «En la mayoría de los casos, los ataques exitosos fueron contra pequeños proyectos de aficionados y solo expusieron credenciales efímeras de GitHub para el flujo de trabajo. En su mayor parte, esta campaña no otorgó al atacante acceso a la infraestructura de producción, credenciales de la nube o claves API persistentes, salvo excepciones menores».

«La campaña demuestra que, si bien las vulnerabilidades pull_request_target siguen siendo explotables a escala, las prácticas modernas de seguridad de CI/CD, en particular los requisitos de aprobación de los contribuyentes, son efectivas para proteger repositorios de alto perfil».

La Corte Suprema está a punto de decidir hasta dónde pueden llegar las órdenes de geovalla

La Corte Suprema escuchará argumentos orales el lunes en un caso que podría limitar la capacidad del gobierno para obtener datos digitales masivos de usuarios de dispositivos con una sola orden judicial, en un raro caso en el que los principales jueces del país asumen derechos digitales.

Chatrie contra los Estados Unidos Es el primer caso importante de la Cuarta Enmienda que el tribunal ha asumido desde 2018, a pesar de la proliferación de tecnología que afecta la privacidad desde entonces. En el centro de lo que abordarán los jueces se encuentran las llamadas órdenes de geovalla, que obligan a las empresas a revelar datos de los usuarios de un momento y lugar determinados.

«Es una pregunta realmente interesante sobre una herramienta de aplicación de la ley que habría sido inimaginable hace unas décadas, donde básicamente se puede observar potencialmente cada teléfono, por ejemplo, que pasó por un área particular en una ventana particular», dijo John Villasenor, profesor de derecho en UCLA y miembro principal no residente de la Brookings Institution.

Tanto los defensores de las libertades civiles, tanto conservadores como liberales, se han alineado a favor del peticionario, dejando al gobierno de Estados Unidos con menos escritos de amigos de la corte de su lado. Okello Chatrie fue condenado por un robo a un banco en 2019 después de que la policía utilizó una orden de geovalla para obtener información de Google sobre los usuarios durante un período de una hora y un área de 17,5 acres, y luego refinó la búsqueda.

En el Congreso, los demócratas han planteó preocupaciones sobre las órdenes de geovalla en lo que podrían referirse al derecho al aborto, mientras que los republicanos han planteó preocupaciones sobre su uso para rastrear a sospechosos vinculados a la insurrección del 6 de enero de 2021 en el Capitolio.

Los tribunales han estado divididos sobre la legalidad de la orden de geovalla en el caso de Chatrie. Google desde entonces dejó de almacenar datos de ubicación en la nube y movió registros directamente a los dispositivos de los usuarios, pero quienes están del lado de Chatrie dicen que podría tener implicaciones más amplias para los registros financieros, los registros del historial de búsqueda, los registros de los bots de chat y más.

«Creemos que es importante que los tribunales lo hagan bien y que, entre otras cosas, los tribunales reconozcan que tenemos un interés de propiedad en muchos de nuestros registros digitales», dijo Brent Skorup, miembro legal del Cato Institute, que presentó un escrito amicus curiae en nombre del peticionario. «Si el gobierno puede obtener esos registros digitales sin una orden judicial, eso deja a la Cuarta Enmienda bastante vacía y no estamos seguros de nuestra privacidad y de nuestros derechos tradicionales a tener control de nuestros documentos y efectos privados».

Estados Unidos señaló que Chatrie optó por que Google almacenara su historial de ubicaciones y que la recopilación de información no es sustancialmente diferente de la identificación de otros marcadores de la presencia de alguien, como huellas de neumáticos o huellas de botas.

«Los individuos generalmente no tienen expectativas razonables de privacidad en la información revelada a un tercero y luego transmitida por el tercero al gobierno», escribió. Un grupo de 32 fiscales generales se han puesto del lado del gobierno de Estados Unidos, así como algunos profesores de derecho.

En el caso de 2018, Carpenter contra los Estados Unidosla Corte Suprema limitó la aplicabilidad de esa “doctrina de terceros” (que se hizo eco del argumento del gobierno de Estados Unidos en el caso Chatrie) a la búsqueda e incautación de 127 días de información de ubicación del sitio celular de alguien, dictaminando que constituía una búsqueda bajo la Cuarta Enmienda y por lo tanto requería una orden judicial.

El tipo de orden judicial está en cuestión en Chatrie contra Estados Unidos. En última instancia, un tribunal de Virginia determinó que la orden de geovalla era inconstitucional porque no era lo suficientemente específica y no estaba respaldada por una causa probable para cada usuario cuyos datos se recopilaron. Sin embargo, el tribunal dictaminó que las pruebas eran admisibles porque las autoridades actuaron de “buena fe” en la creencia de que eran constitucionales.

Villaseñor dijo que el tribunal podría aclarar muchas cosas si abordara la cuestión excepción de buena fealgo que los tribunales inferiores han utilizado para eludir fallos constitucionales sustanciales, según un estudio. Pero tanto Villaseñor como Skorup dicen que es posible que la Corte Suprema tampoco llegue a un fallo concluyente sobre las cuestiones en juego en Chatrie.

Si bien algunos defensores de las libertades civiles son optimistas sobre el resultado del fallo del tribunal en el caso Carpenter, desde entonces tres jueces de ese caso han sido reemplazados por otros.

La rareza de que estos casos de privacidad digital lleguen al nivel de la Corte Suprema podría ser simplemente una función de una agenda judicial abarrotada, pero no es la única posibilidad.

“En parte, esto podría deberse a que el tribunal aún no ha desarrollado una opinión consensuada sobre cómo abordarlos”, dijo Skorup. «Es una especulación de mi parte, pero probablemente tengan cierta ambivalencia a la hora de abordar casos en los que saben que no van a hablar con una sola voz, o saben que podrían hablar con voces fracturadas».

La propia Google presentó un escrito en el caso, pero no se puso del lado de ninguna de las partes, diciendo que no tomó ninguna posición sobre la orden en el caso específico de Chatrie.

«Pero insta al Tribunal a considerar que el Historial de Ubicaciones de Google y otros documentos digitales similares almacenados de forma remota merecen la protección de la Cuarta Enmienda», escribió. «Una regla contraria dejaría los detalles íntimos de la vida diaria de millones de estadounidenses (datos que existirán en muchas formas a medida que la tecnología se desarrolle rápidamente) expuestos a una vigilancia sin orden judicial».

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

Harvester implementa la puerta trasera GoGra de Linux en el sur de Asia utilizando la API Microsoft Graph – CYBERDEFENSA.MX

El actor de amenazas conocido como Segador se ha atribuido a una nueva versión Linux de su GoGra puerta trasera desplegada como parte de ataques probablemente dirigidos a entidades en el sur de Asia.

«El malware utiliza la API legítima de Microsoft Graph y los buzones de correo de Outlook como un canal encubierto de comando y control (C2), lo que le permite eludir las defensas tradicionales de la red perimetral», dijo el equipo Symantec y Carbon Black Threat Hunter. dicho en un informe compartido con The Hacker News.

La empresa de ciberseguridad dijo que identificó artefactos cargados en la plataforma VirusTotal desde India y Afganistán, lo que sugiere que los dos países pueden ser el objetivo de la actividad de espionaje.

Ciberseguridad

Symantec documentó públicamente por primera vez a Harvester a finales de 2021, vinculándolo con una campaña de robo de información dirigida a los sectores de telecomunicaciones, gobierno y tecnología de la información en el sur de Asia desde junio de 2021, utilizando un implante personalizado llamado Graphon que utilizaba la API Microsoft Graph para C2.

La actividad posterior señalada en agosto de 2024 conectó al grupo de piratas informáticos con un ataque dirigido a una organización de medios anónima en el sur de Asia con una puerta trasera basada en Go nunca antes vista llamada GoGra. Los últimos hallazgos sugieren que el adversario continúa expandiendo su conjunto de herramientas más allá de Windows e infectando máquinas Linux con una nueva variante de la misma puerta trasera.

Los ataques emplean ingeniería social para engañar a las víctimas para que abran archivos binarios ELF disfrazados de documentos PDF. Luego, el cuentagotas procede a mostrar un documento señuelo mientras abre sigilosamente la puerta trasera.

Al igual que su contraparte de Windows, la versión Linux de GoGra abusa de la infraestructura de la nube de Microsoft para comunicarse con una carpeta específica del buzón de correo de Outlook llamada «Zomato Pizza» cada dos segundos mediante consultas del Protocolo de datos abierto (OData). La puerta trasera escanea la bandeja de entrada en busca de mensajes de correo electrónico entrantes con una línea de asunto que comienza con la palabra «Entrada».

Ciberseguridad

Una vez que se recibe un correo electrónico que coincide con los criterios, descifra el cuerpo del mensaje codificado en Base64 y lo ejecuta como comandos de shell usando «/bin/bash». Los resultados de la ejecución se envían al operador en un mensaje de correo electrónico con el asunto «Salida». Una vez completado el paso de exfiltración, el implante borra el mensaje de tarea original para cubrir las huellas.

«A pesar de utilizar diferentes arquitecturas de implementación y sistemas operativos, la lógica subyacente de C2 permanece sin cambios», dijeron Symantec y Carbon Black, y agregaron que los equipos «también identificaron varios errores ortográficos codificados y coincidentes en ambas plataformas, lo que apunta a que el mismo desarrollador está detrás de ambas herramientas».

«El uso de una nueva puerta trasera de Linux muestra que Harvester continúa expandiendo su conjunto de herramientas y desarrollando activamente nuevas herramientas para atacar a una gama más amplia de víctimas y máquinas».

Cuando los permisos entre aplicaciones suponen un riesgo – CYBERDEFENSA.MX

El 31 de enero de 2026, los investigadores revelado que Moltbook, una red social creada para agentes de IA, había dejado su base de datos completamente abierta, exponiendo 35.000 direcciones de correo electrónico y 1,5 millones de tokens API de agentes en 770.000 agentes activos.

La parte más preocupante se encontraba dentro de los mensajes privados. Algunas de esas conversaciones contenían credenciales de terceros en texto plano, incluidas claves API de OpenAI compartidas entre agentes, almacenadas en la misma tabla no cifrada que los tokens necesarios para secuestrar al propio agente.

Ésta es la forma de una combinación tóxica: una ruptura de permisos entre dos o más aplicaciones, unida por un agente de IA, una integración o una concesión de OAuth, que ningún propietario de la aplicación jamás autorizó como su propia superficie de riesgo.

Los agentes de Moltbook estaban sentados en ese puente, llevando credenciales para su plataforma anfitriona y para los servicios externos a los que sus usuarios los habían conectado, en un lugar al que ninguno de los propietarios de la plataforma tenía línea de visión. La mayoría de las revisiones de acceso a SaaS todavía examinan una aplicación a la vez, que es el punto ciego que los atacantes están aprendiendo a atacar.

Cómo se forman las combinaciones tóxicas

Las combinaciones tóxicas rara vez son producto de una sola mala decisión. Aparecen cuando un agente de IA, una integración o un servidor MCP unen dos o más aplicaciones a través de concesiones de OAuth, alcances de API o cadenas de uso de herramientas, y cada lado del puente se ve bien por sí solo porque el puente en sí es lo que nadie revisó.

Como ejemplo, imagine que un desarrollador instala un conector MCP para que su IDE pueda publicar fragmentos de código en un canal de Slack a pedido. El administrador de Slack aprueba el bot; el administrador del IDE cierra la sesión de la conexión saliente; Ninguno de los dos firma la relación de confianza entre la edición de fuentes y la mensajería empresarial que existe en el momento en que ambas partes están activas. Se ejecuta en ambas direcciones: las inyecciones rápidas dentro del IDE insertan código confidencial en Slack, y las instrucciones colocadas en Slack regresan al contexto del IDE en la siguiente sesión.

La misma forma aparece dondequiera que un agente de IA une Drive y Salesforce, un bot conecta un repositorio de origen a un canal de equipo o cualquier intermediario hace que dos aplicaciones confíen entre sí a través de una concesión que parece normal en cada una.

Por qué las reseñas de aplicaciones únicas las extrañan

La revisión de acceso convencional rara vez adopta esta forma. Se tensa en el territorio que ha abierto el SaaS moderno: identidades no humanas como cuentas de servicio, bots y agentes de IA sin ningún ser humano detrás de ellos, relaciones de confianza que se forman en tiempo de ejecución en lugar de en el momento de aprovisionamiento, y puentes OAuth y MCP están conectados entre aplicaciones sin que el catálogo de gobernanza lo sepa.

Responder «quién posee este alcance más esos otros dos alcances, y qué pueden lograr esos alcances juntos» se vuelve mucho más difícil una vez que los alcances en cuestión viven en un token que, para empezar, nadie aprovisionó a través de ningún sistema de identidad.

La brecha de telemetría se está ampliando bastante rápido.

Los agentes de IA, los servidores MCP y los conectores de terceros ahora se ubican en dos o tres aplicaciones adyacentes de forma predeterminada, y las identidades no humanas superan en número a las humanas en la mayoría de los entornos SaaS. Informe sobre el estado de la seguridad SaaS 2025 de Cloud Security Alliance encontró que el 56% de las organizaciones ya están preocupadas por el acceso a API con privilegios excesivos en sus integraciones de SaaS a SaaS.

Cosas en las que vale la pena pensar

Cerrar la brecha es en gran medida una cuestión de cambiar el lugar donde se realiza la revisión, desde dentro de cada aplicación hacia entre ellas. Aquí hay algunas cosas en las que vale la pena pensar para abordar este tipo de problema:

Área a revisar Cómo se ve en la práctica
Inventario de identidad no humana Cada agente de IA, bot, servidor MCP e integración de OAuth se encuentran en el mismo registro que una cuenta de usuario, con un propietario y una fecha de revisión.
Subvenciones de alcance entre aplicaciones Un nuevo ámbito de escritura en una identidad que ya tiene ámbitos de lectura en una aplicación diferente se marca antes de la aprobación, no después.
Revisión del puente sobre la creación. Cada conector que une dos sistemas tiene un rastro de revisión que nombra a ambas partes y la relación de confianza entre ellas.
Higiene de tokens de larga duración Los tokens cuya actividad se ha desviado de los alcances que se les otorgaron originalmente son candidatos a revocación, no a renovación.
Monitoreo de deriva en tiempo de ejecución Las anomalías del alcance entre aplicaciones y las identidades que operan en una nueva combinación de aplicaciones son indicios de que se está formando una combinación tóxica.

Estas son disciplinas de procedimiento más que opciones de productos, y funcionan con cualquier herramienta de revisión de acceso disponible. La realidad es que ver estas conexiones a escala es difícil sin una plataforma creada para observar el gráfico de tiempo de ejecución continuamente. La revisión manual no pasa de las primeras docenas de integraciones.

Dónde encajan las plataformas de seguridad dinámicas SaaS

Las plataformas de seguridad dinámicas SaaS automatizan la vista entre aplicaciones que configura la revisión de procedimientos. Mientras que IGA inventaria los roles para los sistemas integrados, la seguridad dinámica de SaaS observa continuamente el gráfico de tiempo de ejecución: qué identidades existen, qué aplicaciones tocan, qué ámbitos viven en qué tokens y qué relaciones de confianza se han conectado después de la última revisión de aprovisionamiento.

El monitoreo debe ejecutarse continuamente, porque los puentes que estas plataformas necesitan detectar se crean a la velocidad de una instalación de MCP o un clic de consentimiento de OAuth.

Reco es un ejemplo de esta categoría. Su plataforma conecta identidades, permisos y flujos de datos en todo el entorno SaaS, por lo que una combinación de ámbitos en Slack, Drive y Salesforce se evalúa como una exposición en lugar de tres aprobaciones separadas.

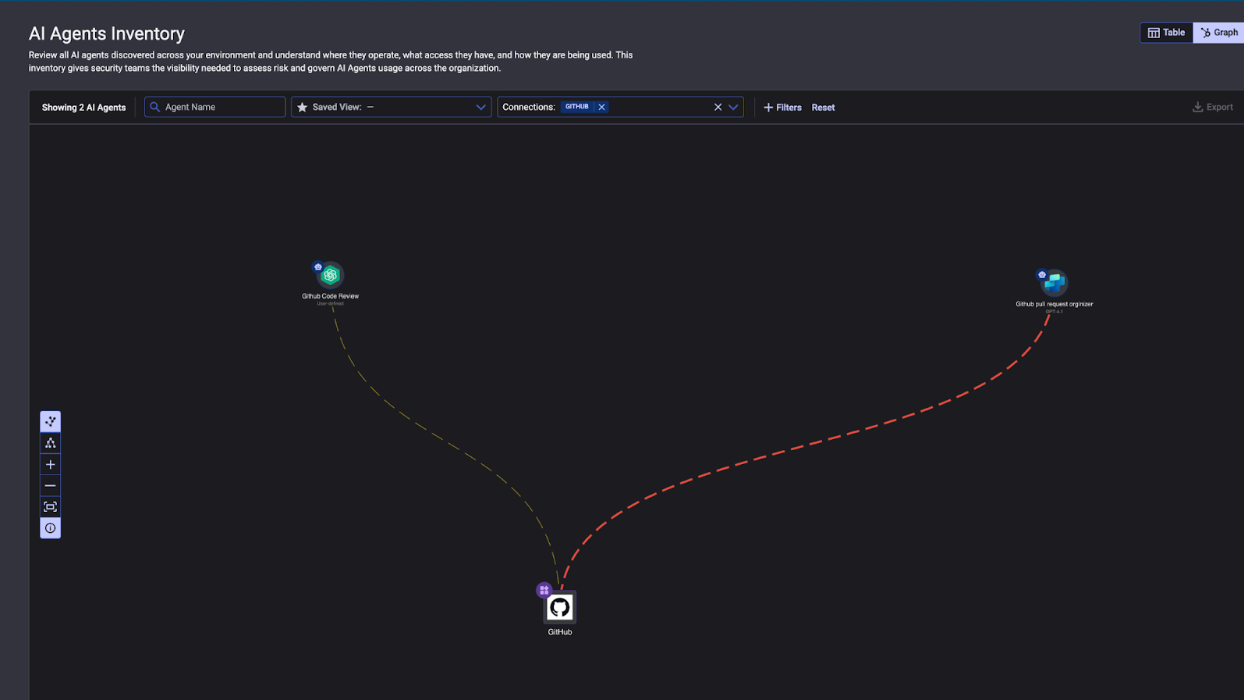
El primer paso es descubrir cada agente de IA, integración e identidad de OAuth que operan en el entorno, de modo que el inventario del que depende cualquier revisión entre aplicaciones realmente exista. Los agentes que los equipos de seguridad no sabían que estaban allí, o los agentes que silenciosamente obtuvieron nuevas conexiones después de la incorporación inicial, emergen junto a los sancionados.

Inventario de agentes de IA de Reco, que muestra los agentes descubiertos conectados a GitHub.

Una vez que los agentes están inventariados, Knowledge Graph de Reco asigna cada identidad humana y no humana a las aplicaciones a las que llega y los puentes entre ellas. Cuando un servidor MCP conecta un IDE a un canal de mensajería, o un agente de IA conecta un almacén de documentos a un CRM, el gráfico muestra la combinación automáticamente y la marca como un desglose de permisos que ningún propietario de la aplicación autorizó.

Gráfico de conocimiento de Reco, que muestra una combinación tóxica entre Slack y Cursor.

A partir de ahí, Reco detecta el momento en que una integración comienza a comportarse fuera de lo aprobado y revoca el acceso riesgoso antes de que alguien tenga la oportunidad de usarlo. La cadena, más que la aplicación, se convierte en lo que revisas, y ese cambio es lo que hace que las combinaciones tóxicas sean visibles en primer lugar.

La próxima infracción en la mayoría de las organizaciones no se anunciará con un nuevo día cero. Parecerá un agente que hace exactamente lo que se le autorizó a hacer, hasta la exfiltración. Que esto quede atrapado en el momento de la aprobación o escrito en una autopsia depende de si alguien puede ver la cadena completa.

Ver la cadena completa es lo que Plataforma de seguridad dinámica SaaS de Reco fue construido para hacer.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

El malware Lotus Wiper apunta a los sistemas energéticos venezolanos en un ataque destructivo – CYBERDEFENSA.MX

Investigadores de ciberseguridad han descubierto un limpiador de datos previamente indocumentado que se utilizó en ataques dirigidos a Venezuela a finales del año pasado y principios de 2026.

Apodado Limpiador de lotoel novedoso limpiador de archivos se ha utilizado en una campaña destructiva dirigida al sector energético y de servicios públicos en Venezuela, según los hallazgos de Kaspersky.

«Dos secuencias de comandos por lotes son responsables de iniciar la fase destructiva del ataque y preparar el entorno para ejecutar la carga útil final», dijo el proveedor ruso de ciberseguridad. dicho. «Estos scripts coordinan el inicio de la operación en toda la red, debilitan las defensas del sistema e interrumpen las operaciones normales antes de recuperar, desofuscar y ejecutar un limpiador previamente desconocido».

Una vez implementado, el limpiador borra los mecanismos de recuperación, sobrescribe el contenido de las unidades físicas y elimina sistemáticamente archivos en los volúmenes afectados, dejando efectivamente el sistema en un estado inoperable.

Ciberseguridad

No hay instrucciones de extorsión o pago incorporadas en el artefacto, lo que indica que la actividad agresiva del limpiador no está motivada por una ganancia financiera. Vale la pena señalar que el limpiador se subió a una plataforma disponible públicamente a mediados de diciembre de 2025 desde una máquina en Venezuela, semanas antes de la Acción militar estadounidense en el país. a principios de enero de 2026. La muestra se compiló a finales de septiembre de 2025.

Actualmente no se sabe si estos dos eventos están relacionados, pero Kaspersky señaló que la muestra fue cargada «durante un período de aumento de informes públicos de actividad de malware dirigido al mismo sector y región», lo que sugiere que el ataque de limpieza es de naturaleza extremadamente específica.

La cadena de ataque comienza con un script por lotes que desencadena una secuencia de varias etapas responsable de eliminar la carga útil del limpiador. Específicamente, intenta detener el servicio de detección de servicios interactivos de Windows (UI0Detect), que se utiliza para alertar a los usuarios cuando un servicio en segundo plano que se ejecuta en la sesión 0 intenta mostrar una interfaz gráfica o un cuadro de diálogo interactivo.

UI0Detect se ha eliminado de las versiones modernas de Windows. La presencia de dicha configuración indica que el script por lotes está diseñado para funcionar en máquinas que ejecutan versiones anteriores a Windows 10 versión 1803, que eliminó la función.

Luego, el script busca un recurso compartido NETLOGON y accede a un archivo XML remoto, después de lo cual verifica la presencia de un archivo correspondiente con el mismo nombre en un directorio local definido previamente («C:\lotus» o «%SystemDrive%\lotus»). Independientemente de si dicho archivo local existe, procede a ejecutar un segundo script por lotes.

«Lo más probable es que la verificación local intente determinar si la máquina es parte de un dominio de Active Directory», dijo Kaspersky. «Si no se encuentra el archivo remoto, el script se cierra. En los casos en los que inicialmente no se puede acceder al recurso compartido NETLOGON, el script introduce un retraso aleatorio de hasta 20 minutos antes de volver a intentar la verificación remota».

El segundo script por lotes, si aún no se ha ejecutado, enumera las cuentas de usuarios locales, desactiva los inicios de sesión en caché, cierra sesiones activas, desactiva las interfaces de red y ejecuta el comando «diskpart clean all» para borrar todas las unidades lógicas identificadas en el sistema.

Ciberseguridad

También refleja carpetas de forma recursiva para sobrescribir contenidos existentes o eliminarlos usando la utilidad de línea de comandos robocopy, calcula el espacio libre disponible y utiliza fsutil para crear un archivo que llena todo el disco para agotar la capacidad de almacenamiento y perjudicar la recuperación.

Una vez que el entorno comprometido está preparado para la actividad destructiva, se inicia Lotus Wiper para eliminar puntos de restauración, sobrescribir sectores físicos escribiendo todo ceros, borrar los números de secuencia de actualización (USN) de los diarios de los volúmenes y borrar todos los archivos del sistema para cada volumen montado.

Se recomienda a las organizaciones y organizaciones gubernamentales que supervisen los cambios en el recurso compartido de NETLOGON, el posible volcado de credenciales o la actividad de escalada de privilegios, y el uso de utilidades nativas de Windows como fsutil, robocopy y diskpart para realizar acciones destructivas.

«Dado que los archivos incluían ciertas funcionalidades dirigidas a versiones anteriores del sistema operativo Windows, los atacantes probablemente tenían conocimiento del entorno y comprometieron el dominio mucho antes de que ocurriera el ataque», dijo Kaspersky.

Microsoft parchea el error crítico de escalada de privilegios CVE-2026-40372 de ASP.NET Core – CYBERDEFENSA.MX

Microsoft ha lanzado actualizaciones fuera de banda para abordar una vulnerabilidad de seguridad en ASP.NET Core que podría permitir a un atacante escalar privilegios.

La vulnerabilidad, rastreada como CVE-2026-40372tiene una puntuación CVSS de 9,1 sobre 10,0. Está clasificado como Importante en cuanto a gravedad. A un investigador anónimo se le atribuye el mérito de descubrir e informar la falla.

«La verificación inadecuada de la firma criptográfica en ASP.NET Core permite a un atacante no autorizado elevar los privilegios en una red», Microsoft dicho en un aviso del martes. «Un atacante que aprovechara esta vulnerabilidad podría obtener privilegios de SISTEMA».

El gigante tecnológico dijo que un atacante podría aprovechar la vulnerabilidad para revelar archivos y modificar datos, pero enfatizó que una explotación exitosa depende de tres requisitos previos:

  • La aplicación utiliza Microsoft.AspNetCore.DataProtection 10.0.6 de NuGet (ya sea directamente o mediante un paquete que depende de él, como Microsoft.AspNetCore.DataProtection.StackExchangeRedis).
  • La copia NuGet de la biblioteca se cargó en tiempo de ejecución.
  • La aplicación se ejecuta en Linux, macOS u otro sistema operativo que no sea Windows.
Ciberseguridad

La vulnerabilidad ha sido abordada por Microsoft en ASP.NET Core versión 10.0.7.

«Una regresión en los paquetes NuGet Microsoft.AspNetCore.DataProtection 10.0.0-10.0.6 hace que el cifrador autenticado administrado calcule su etiqueta de validación HMAC sobre los bytes incorrectos de la carga útil y luego descarte el hash calculado en algunos casos», Microsoft explicado en sus notas de lanzamiento.

En tales escenarios, un atacante podría falsificar cargas útiles que pasen las comprobaciones de autenticidad de DataProtection, así como descifrar cargas útiles previamente protegidas en cookies de autenticación, tokens antifalsificación y otros.

«Si un atacante utilizó cargas útiles falsificadas para autenticarse como usuario privilegiado durante la ventana vulnerable, es posible que haya inducido a la aplicación a emitir tokens firmados legítimamente (actualización de sesión, clave API, enlace de restablecimiento de contraseña, etc.) para sí mismo», añadió. «Esos tokens siguen siendo válidos después de actualizar a 10.0.7 a menos que se rote el conjunto de claves de DataProtection».

La era de la IA exige un tipo diferente de CISO

Muchos líderes de seguridad todavía operan con marcos creados para una era diferente. Durante años, el éxito se medía mediante puntos de control fijos, como aprobar auditorías, cerrar vulnerabilidades y mantener el cumplimiento. Esos marcadores todavía tienen valor, pero fueron diseñados para un panorama de amenazas que se movía de manera lineal y predecible.

Hoy, ese panorama está cambiando en tiempo real. La IA está acelerando la forma en que los atacantes pueden identificar y explotar las debilidades, mientras que los entornos de nube y los sistemas autónomos cambian el terreno constantemente. El resultado es una brecha entre cómo se mide el riesgo y cómo se desarrolla realmente, donde las señales estáticas no pueden seguir el ritmo de las amenazas dinámicas.

Los CISO están bajo presión desde dos direcciones: el riesgo está creciendo y las herramientas destinadas a medirlo tienen dificultades para mantenerse al día. Los indicadores tradicionales a menudo reflejan el panorama de amenazas de ayer, lo que deja a los líderes de seguridad con una imagen incompleta de dónde se encuentran realmente.

La señal de los mitos

Informes recientes sobre Claude Mythos Preview de Anthropic, descrito como tan efectivo para descubrir vulnerabilidades que el acceso ha sido restringido, ofrecen una señal clara de hacia dónde se dirige la ciberseguridad. Modelos de IA como este demuestran que la velocidad y la escala de la explotación han cambiado fundamentalmente. Lo que antes a los atacantes expertos les llevaba días o semanas ahora puede suceder en minutos y, cada vez más, sin intervención humana.

Ese cambio es importante porque las capacidades de los atacantes se están acelerando más rápido de lo que la mayoría de las organizaciones pueden medir. La brecha entre cómo se desarrolla el riesgo y cómo los equipos de seguridad lo rastrean se está ampliando. Una auditoría “aprobada” le indica dónde ha estado, no dónde se encuentra. Un panel de postura refleja un momento en el tiempo, no un entorno en continuo cambio. Y una prueba de penetración es una instantánea, en un mundo donde las condiciones evolucionan constantemente.

Afinando la conversación este trimestre

Si sus conversaciones no han evolucionado para adaptarse a esta nueva realidad, su organización tiene un importante punto ciego. Aquí hay cinco preguntas que los CISO deberían utilizar para convertir el cambio actual en acción:

¿Qué podemos ver en tiempo de ejecución sin esperar un informe?
Las herramientas de configuración le dicen lo que debería ser cierto. La visibilidad en tiempo de ejecución le indica lo que es cierto en este momento. (Hacer un seguimiento: Si un atacante comienza a moverse lateralmente en nuestro entorno de nube hoy, ¿a qué velocidad lo sabremos, en minutos o días?)

¿Tenemos un inventario completo de identidades, incluidas las no humanas?
Los entornos empresariales están llenos de identidades más allá de los empleados. Proveedores, contratistas, cuentas de servicio, claves API, automatizaciones, identidades de máquinas y principios de nube se extienden por todos los sistemas. A los atacantes les encanta esa expansión porque robar credenciales suele ser más fácil que escribir malware.
(Hacer un seguimiento: ¿Cuántas identidades humanas y no humanas tenemos y cuáles pueden acceder a datos confidenciales o modificar infraestructura crítica?)

¿Dónde tenemos un exceso de permisos y con qué rapidez podemos reducirlo?
Las cuentas con exceso de permisos actúan como claves maestras: convenientes hasta que se ven comprometidas. El privilegio mínimo debe ser mensurable, no aspiracional. (Hacer un seguimiento: ¿Puede mostrarme las vías de acceso de mayor riesgo y qué podemos eliminar o reforzar en 30 días?)

¿Estamos usando IA para reducir el ruido y acelerar las decisiones o simplemente estamos agregando otra pantalla?
Muchos equipos se están ahogando en alertas. La IA puede ayudar agregando contexto (conectando una identidad riesgosa + una carga de trabajo vulnerable + un secreto expuesto) para que los socorristas puedan actuar rápidamente, en lugar de perseguir advertencias desconectadas. (Hacer un seguimiento: ¿Cuál es nuestro volumen de alertas, qué porcentaje es procesable y cuál es el tiempo de respuesta mejorado?)

¿Puede explicarme un incidente realista de principio a fin, con puntos de decisión?
La prevención importa, pero la resiliencia es lo que separa a las organizaciones cuando algo sucede. Los incidentes son inevitables. Lo que importa es la velocidad de detección, la contención, la recuperación y las comunicaciones. (Hacer un seguimiento: Elija un escenario (robo de credenciales, ransomware, compromiso de proveedores). ¿Qué sucede aquí, quién decide qué y cuándo debe saberlo el liderazgo ejecutivo? ¿Qué necesitan saber los clientes?)

¿Qué hacer con las respuestas?

Si estas preguntas ponen de manifiesto lagunas, el camino a seguir suele ser práctico. Comience por priorizar la visibilidad del tiempo de ejecución en los sistemas que admiten servicios críticos y datos residentes confidenciales. Trate la identidad como una infraestructura: haga un inventario, ajuste los permisos y supervise continuamente. Cambie la medición hacia resultados como el tiempo para detectar, contener y restaurar, en lugar de métricas de actividad como tickets cerrados o controles verificados. Y ensayar la dura jornada tanto con los equipos técnicos como con el liderazgo, incluido el de comunicaciones.

En una era donde las amenazas se mueven a la velocidad de la IA, la ventaja pertenece a los equipos que pueden ver con claridad y actuar de inmediato. La pregunta definitoria ahora es qué tan rápido se puede identificar un riesgo, comprender su impacto y responder antes de que empeore.

Rinki Sethi es directora de seguridad y estrategia de Upwind Security y cuenta con más de dos décadas de experiencia en liderazgo en ciberseguridad en puestos en Twitter, Rubrik, BILL, Palo Alto Networks, IBM y eBay. Es socia fundadora de Lockstep Ventures, forma parte de las juntas directivas de ForgeRock y Vaulttree y es ampliamente reconocida por sus contribuciones a la comunidad de ciberseguridad, incluido el desarrollo del primer plan de estudios nacional de ciberseguridad para las Girl Scouts de EE. UU.

Rinki Sethi

Escrito por Rinki Sethi

Rinki Sethi es directora de seguridad y estrategia de Upwind Security y cuenta con más de dos décadas de experiencia en liderazgo en ciberseguridad en puestos en Twitter, Rubrik, BILL, Palo Alto Networks, IBM y eBay. Es socia fundadora de Lockstep Ventures, forma parte de las juntas directivas de ForgeRock y Vaulttree y es ampliamente reconocida por sus contribuciones a la comunidad de ciberseguridad, incluido el desarrollo del primer plan de estudios nacional de ciberseguridad para las Girl Scouts de EE. UU.