Una falla en la IA del escritor podría permitir que las vistas previas de los agentes filtren tokens de sesión entre los inquilinos

Investigadores de ciberseguridad han revelado detalles de una vulnerabilidad de aislamiento de sesión crítica ahora parcheada en Escritoruna plataforma empresarial de inteligencia artificial (IA) generativa, que podría resultar en un compromiso entre inquilinos.

La vulnerabilidad de un clic ha recibido el nombre en clave Escribir por el equipo de investigación de seguridad de arena.

«Un extraño podría pasar de no tener acceso a hacerse cargo de cualquier organización de Writer AI dentro de empresas líderes en la industria, con nada más que un vínculo», dijo la empresa de ciberseguridad. dicho en un informe compartido con The Hacker News.

Dicho de otra manera, se podría abusar de la deficiencia para hacerse cargo de la cuenta de escritor de una víctima y usarla para acceder a chats privados, documentos y otros datos confidenciales relacionados con agentes, configuraciones, modelos privados, conectores y credenciales de modelos de lenguaje grande (LLM).

Peor aún, se podría abusar de él para tomar el control administrativo dependiendo del papel de la víctima. Un aspecto importante del fallo es que el atacante y la víctima no tienen por qué pertenecer a la misma organización.

Ciberseguridad

Un atacante puede crear un agente en su propia cuenta de Writer y compartir un enlace de vista previa. Eso es todo lo que se necesita para activar la vulnerabilidad, esencialmente haciendo posible secuestrar la cuenta de una víctima que hace clic en el enlace y inicia sesión con su propia sesión.

«Un atacante puede abusar de la zona de pruebas administrada por la IA de Writer para recopilar sesiones que pertenecen a compañías completamente separadas y actuar dentro de cada una de ellas como un usuario real, sin ningún punto de apoyo previo en ninguna parte», dijo Sand Security.

WriteOut también socava el modelo de responsabilidad compartida, ya que rompe las protecciones de aislamiento de los inquilinos al aprovechar la ventaja de Writer. función de vista previa en vivo que permite a los usuarios obtener una vista previa de la aplicación a través de Writer Framework.

Toda la cadena de ataque se desarrolla de la siguiente manera:

  • Un atacante crea un agente con una vista previa en vivo y comparte su enlace de vista previa pública.
  • Cuando un usuario de Writer que ha iniciado sesión abre ese enlace, su navegador adjunta su cookie de sesión de Writer a la solicitud.
  • El proxy de vista previa envía esa cookie al servidor del atacante. salvadera.
  • El código contenido dentro del entorno limitado controlado por el atacante lee el token de sesión reenviado y se filtra.
  • él.
  • El atacante reproduce el token y obtiene el control de la cuenta de escritor de la víctima.

Debido a que un atacante puede indicarle a su agente malicioso prediseñado que ejecute código dentro de la zona de pruebas administrada y controlada, esto hace posible leer la memoria del proceso de la zona de pruebas, recuperar el token de sesión exfiltrado de la víctima y transmitirlo a un servidor que mantienen.

Ciberseguridad

Luego de una divulgación responsable, Writer resolvió el problema impidiendo que la cookie de sesión del usuario se reenvíe por completo a las vistas previas de la zona de pruebas y moviéndolas a un origen aislado.

«El escritor no fue descuidado, había barreras de seguridad. El filtrado del lado de entrada intentó impedir que los usuarios leyeran variables de entorno o enviaran código obviamente malicioso», dijo Sand Security. «El problema es lo que observaron esas comprobaciones: las instrucciones, no el comportamiento en tiempo de ejecución».

«Eludir la barrera de seguridad fue bastante sencillo: en lugar de pegar la carga útil en línea, simplemente le dijimos al agente que buscara y ejecutara un script remoto. La barrera de seguridad vio una solicitud benigna de ‘descargar y ejecutar’, y la lógica de explotación real nunca apareció en el mensaje».

Un documento judicial revela que la identificación del dispositivo Windows ayudó al FBI a rastrear al presunto hacker Scattered Spider

Los fiscales estadounidenses vincularon a un presunto hacker de Scattered Spider con un robo en una joyería de lujo utilizando una identificación persistente de un dispositivo Windows, según un documento recientemente revelado. denuncia federal.

Los registros de Microsoft vincularon esa identificación primero con la cuenta que los atacantes utilizaron para mantener el acceso durante la intrusión de mayo de 2025, luego con las cuentas en línea que, según los fiscales, pertenecen a Peter Stokes, de 19 años.

Stokes está acusado de conspiración, intrusión informática y fraude. Con doble ciudadanía estadounidense y estonia, conocido en línea como «Bouquet», fue extraditado de Finlandia e hizo su primera comparecencia ante el tribunal en Chicago el 30 de junio, como informó THN. Se presume inocente en espera de juicio.

Cómo funcionó el robo

Entre el 12 y el 15 de mayo de 2025, los atacantes llamaron al servicio de asistencia de TI del minorista desde números de Google Voice, se hicieron pasar por empleados bloqueados y consiguieron que el personal restableciera las contraseñas de los empleados y los dispositivos móviles vinculados a su autenticación multifactor.

En pocas horas controlaban tres cuentas, dos de ellas pertenecientes a administradores de TI. Instalaron ngrok y una segunda herramienta de túnel llamada Teleport, trasladaron datos al almacenamiento en la nube de Amazon y extrajeron al menos 77 gigabytes.

Ciberseguridad

Parece que intentaron implementar ransomware, pero el equipo de seguridad del minorista lo bloqueó y los expulsó de la red. Los atacantes aún enviaron un correo electrónico de rescate, con el asunto «IMPORTANTE: ROBAMOS LOS DATOS, CONTACTE INMEDIATAMENTE [sic],» y luego pidió 8 millones de dólares en criptomonedas. La empresa no pagó. La violación aun así le costó alrededor de 2 millones de dólares en interrupción, investigación y limpieza.

La forma de entrar fue la mesa de ayuda, no una falla de software. La solución es un proceso, no un parche: verifique la identidad antes de cualquier reinicio con una devolución de llamada a un número que ya está registrado, el cierre de sesión del administrador o verificaciones de video para cuentas privilegiadas. La MFA resistente al phishing, como las claves FIDO2, debilita los otros métodos del grupo, pero no hace nada si un servicio de asistencia técnica restablece una cuenta mediante una llamada telefónica.

La identificación que llevó a los investigadores hasta Stokes

Los investigadores regresaron a Stokes desde el dispositivo que abrió la cuenta ngrok. Microsoft le dijo al FBI que llevaba el identificador global de dispositivo g:6755467234350028, que Microsoft describe como un identificador persistente vinculado a una única instalación de Windows, uno que sobrevive a las actualizaciones del sistema operativo pero que cambia cuando se reinstala Windows.

Los registros de Microsoft muestran que el dispositivo visitó la página de registro de ngrok a las 19:21 UTC del 12 de mayo de 2025, el mismo minuto en que se creó la cuenta de ngrok, y llegó al sitio web del minorista a través del mismo proxy aproximadamente tres horas después.

El dispositivo también siguió apareciendo en las mismas direcciones IP, al mismo tiempo, que los fiscales atribuyen a Stokes las cuentas de Snapchat, Apple y Facebook: una dirección en su ciudad natal de Tallin, Estonia, en junio de 2024, luego Nueva York en noviembre y Tailandia en febrero de 2025, coincidente con los registros de viajes del Departamento de Estado.

La denuncia muestra a un operador que ocultó el ataque detrás de un proxy VPN, herramientas de túnel y alias, pero no a sí mismo. Los fiscales dicen que en su Snapchat hacía alarde de dinero en efectivo, relojes y cadenas de diamantes que decían «HACK THE PLANET», junto con los mismos viajes que lo ubicaron en esas ciudades. Incluso publicó fotografías de una comisaría de policía de Estonia y se burló de que los federales no tenían idea de lo que habían dejado escapar.

Un arresto y por qué es posible que no frene la amenaza

Los investigadores ahora pueden vincular a un solo operador a la máquina que organizó el ataque. Pero un arresto apenas toca la amenaza más amplia.

En una investigación reciente y separada, El Grupo IB argumenta Scattered Spider no es realmente un grupo en absoluto. Es un colectivo informal de células pequeñas e independientes, la mayoría de no más de cinco personas, unidas por trucos, herramientas y salas de chat compartidos en lugar de un jefe compartido. Group-IB lo compara con el movimiento Anonymous y dice que arrestar a algunas de estas células «no detendrá la amenaza en sí».

Ciberseguridad

Los fiscales describen a Scattered Spider como uno de los grupos detrás de más de 100 intrusiones y más de 100 millones de dólares en rescates. Group-IB dice que la etiqueta se adapta mejor a una escena que a una pandilla, y sostiene que la estructura laxa es la razón por la que la actividad sobrevive a cada arresto.

Parte de una serie más larga de casos

Otros procesamientos recientes de Scattered Spider siguen la misma forma: los individuos son arrestados uno a la vez, con el manual compartido intacto. En abril de 2026, el ciudadano escocés Tyler Buchanan se declaró culpable en Estados Unidos de fraude y robo de identidad vinculado al grupo.

En 2025, Noah Urban, conocido como «Sosa», fue sentenciado a 10 años por un plan de intercambio de SIM vinculado a Scattered Spider. Y en el Reino Unido, dos presuntos miembros admitieron recientemente haber participado en el hackeo de Transport for London, que costó aproximadamente £29 millones.

Cuando la policía finlandesa detuvo a Stokes en el aeropuerto de Helsinki cuando intentaba abordar un vuelo a Japón, confiscaron dos discos duros de 2 terabytes. Todo este caso se construyó a partir de ese tipo de material: registros de dispositivos, enlaces de cuentas y rastros de IP. En una red tan difusa, los impulsos podrían importar más que la convicción, si contienen las herramientas, la infraestructura o los contactos que llegan al siguiente miembro.

CERT/CC advierte sobre puerta trasera de administración oculta en el firmware del enrutador Tenda – CYBERDEFENSA.MX

Se ha descubierto que varias versiones de firmware lanzadas por el fabricante chino de dispositivos de red Tenda incorporan una puerta trasera de autenticación no documentada que permite el acceso administrativo a las interfaces de gestión web de los dispositivos, advirtió el lunes el Centro de Coordinación CERT (CERT/CC).

«Un atacante puede explotar esta vulnerabilidad, rastreada como CVE-2026-11405para evitar el proceso de verificación de contraseña y obtener control administrativo total sin credenciales válidas», el CERT/CC dicho en una alerta.

La vulnerabilidad afecta a varias versiones del firmware.

  • US_FH1201V1.0BR_V1.2.0.14(408)_EN_TD
  • US_W15EV1.0br_V15.11.0.5(1068_1567_841)_EN_TDE
  • US_AC10V1.0re_V15.03.06.46_multi_TDE01
  • US_AC5V1.0RTL_V15.03.06.48_multi_TDE01
  • US_AC6V2.0RTL_V15.03.06.51_multi_T

La funcionalidad de puerta trasera está presente dentro de la función «login()» del binario del servidor web «/bin/httpd». Si bien el método inicialmente sigue una ruta de autenticación normal utilizando la verificación de contraseña basada en MD5, activa una ruta de código alternativa si la autenticación falla.

Ciberseguridad

Específicamente, esto implica llamar a «GetValue(«sys.rzadmin.password»)» para obtener un valor de contraseña alternativo de la configuración del dispositivo y realizar una comparación directa de texto sin formato entre la contraseña proporcionada por el usuario y el valor almacenado en la configuración. Si estos valores coinciden, la aplicación otorga acceso de nivel de administrador (rol=2) y crea una sesión válida con privilegios elevados.

«El asociado [«rzadmin»] El nombre de usuario no está validado, por lo que cualquier nombre de usuario proporcionado tendrá éxito cuando se combine con la contraseña de la puerta trasera», dijo el CERT/CC. «Este mecanismo de autenticación de puerta trasera no está documentado ni es visible a través de ninguna interfaz administrativa».

La explotación exitosa de esta anulación de validación de nombre de usuario estándar permite acceso administrativo completo a la interfaz web del dispositivo, independientemente de las credenciales de la cuenta de administrador. Puede permitir que un atacante realice modificaciones remotas no autorizadas de la configuración, deshabilite las funciones de seguridad o reconfigure el dispositivo, lo que podría conducir a una toma completa del dispositivo.

La vulnerabilidad, reportada por un investigador anónimo, no ha sido corregida al momento de escribir este artículo. Hacker News se ha puesto en contacto con Tenda para solicitar comentarios y actualizaremos la historia si recibimos una respuesta.

Mientras tanto, se recomienda a los usuarios que deshabiliten la administración remota en el dispositivo y cambien la dirección IP de la LAN predeterminada para evitar que los malos actores lleguen a ella y reducir el descubrimiento oportunista por parte de escáneres automatizados que apuntan a rangos de IP predeterminados conocidos.

Sitios web del ejército estadounidense desfigurados con sentimientos prokurdos e insultos a Trump

Por Derek B. Johnson

Varios subdominios de Internet del ejército de EE. UU. fueron desfigurados en una campaña de secuestro 404, confirmó CyberScoop.

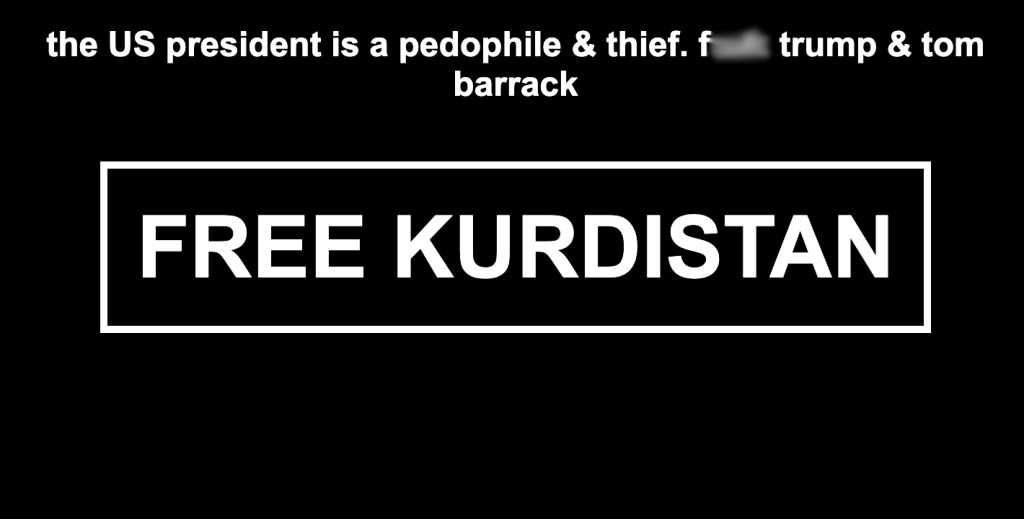
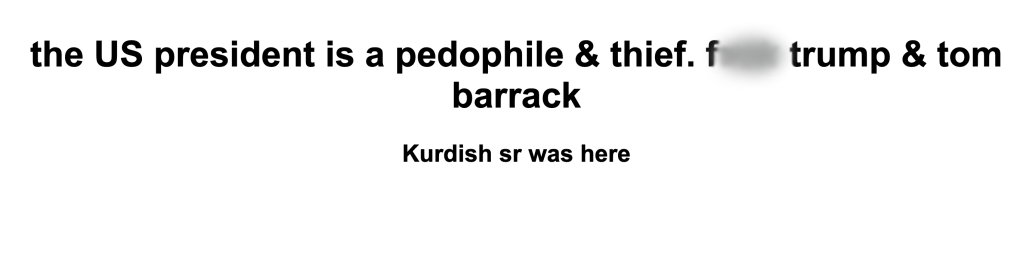
Hasta el lunes por la mañana, páginas de error en dos sitios web del ejército estadounidense – oil.army.mil y ai2c.army.mil – mostraban mensajes de desfiguración visibles para los usuarios. Los mensajes denigraban al presidente Donald Trump y al embajador de Estados Unidos en Turquía, Tom Barrack, llamaban a “LIBERAR EL KURDISTAN” e incluían otra línea que decía “El señor kurdo estuvo aquí”.

Uno de los sitios web, oil.army.mil, pertenece al Laboratorio de Innovación Abierta del Ejército, un banco de pruebas para software y capacidades cibernéticas establecido en 2020. El otro pertenece al Centro de Integración de Inteligencia Artificial, establecido en 2019 para integrar tecnologías de IA en el Ejército y capacitar al personal en tecnologías emergentes.

Captura de pantalla de las páginas de error 404 de oil.army.mil, desfiguradas con comentarios pro Kurdistán e insultos al presidente Donald Trump y al asesor de la Casa Blanca, Tom Barrack. (Fuente: sitio web del ejército de EE. UU.)
Captura de pantalla de las páginas de error 404 de ai2c.army.mil, desfiguradas con insultos al presidente Donald Trump y al asesor de la Casa Blanca, Tom Barrack, y una firma de “Kurdish sr”. (Fuente: sitio web del ejército de EE. UU.)

Las desfiguraciones fueron descubiertas inicialmente por el investigador independiente de ciberseguridad Ronald Lovelace, quien notificó a los funcionarios del ejército estadounidense y a CyberScoop.

El secuestro 404 explota el sistema de manejo de errores de un sitio web (a menudo comprometiendo un complemento, un sistema de administración de contenido o la configuración del servidor) para controlar qué contenido se muestra cuando no se encuentra una página, en lugar de violar las páginas principales del sitio directamente. Esto permite a los usuarios malintencionados insertar mensajes de desfiguración, redireccionamientos maliciosos u otro contenido no autorizado que los visitantes ven específicamente en páginas de error, lo que a veces hace que el compromiso sea más difícil de detectar ya que el resto del sitio parece intacto.

Lovelace dijo que los sitios afectados se ejecutan en la infraestructura de nube de WordPress y Microsoft. No está claro durante cuánto tiempo los subdominios estuvieron comprometidos o si otros subdominios se vieron afectados.

«Eleva la gravedad en una cantidad decente porque muestra que hay un poco más profundo que un solo camino» que está siendo corrompido, dijo Lovelace.

Sin embargo, si bien la presencia de la desfiguración en múltiples subdominios sugiere un potencial de «amplio alcance», no parece afectar a todos los sitios web del Ejército, y muchos todavía muestran páginas de error 404 normales.

Tampoco está claro en este momento cómo los piratas informáticos obtuvieron la capacidad de editar páginas de error para esos sitios web, si la infracción se originó internamente, si se debió a una infracción interna o a través de un tercero, y si la intrusión se extiende más allá de la desfiguración limitada del sitio web.

Los sitios web fueron desconectados después de que CyberScoop se comunicara con el Ejército para solicitar comentarios. Un portavoz del Ejército le dijo a CyberScoop que las páginas estaban alojadas en una plataforma heredada de terceros que no está conectada a la red empresarial del Ejército y que desde entonces han sido eliminadas.

El portavoz dijo que la respuesta al incidente por parte de los investigadores cibernéticos del Ejército sigue en curso y que es demasiado pronto para decir si la plataforma de terceros será parcheada o descontinuada.

“Somos conscientes de desfiguraciones no autorizadas en las páginas de error de petrolero.ejercito.mil y ai2c.army.milque están alojados en una plataforma heredada y no autorizada», dijo el portavoz del ejército, mayor Sean Minton, en un comunicado. «Los equipos técnicos tomaron medidas inmediatas para mitigar el problema y las páginas afectadas han sido protegidas. El Ejército se toma en serio todos los incidentes cibernéticos y está investigando activamente este asunto para hacer cumplir nuestros estrictos estándares de seguridad de la red y defensa cibernética”.

No está claro quién está detrás de la desfiguración más allá de las referencias a Kurdistán, una región geográfica que abarca partes de Turquía, Irak, Irán y Siria y que alberga a más de 30 millones de kurdos. El movimiento separatista kurdo ha luchado durante décadas para establecer una nación independiente, y desfigurar sitios web gubernamentales ha sido durante mucho tiempo una táctica popular entre los hacktivistas kurdos.

Trump y cuartel dibujó la ira de los defensores kurdos a principios de este año por parecer respaldar una campaña militar del gobierno sirio para restablecer el control federal sobre las tierras de mayoría kurda.

No es la primera vez que los sitios web del Ejército parecen verse comprometidos por piratas informáticos extranjeros. En 2015, oficiales del ejército tuvieron que ser temporalmente cerrar los principales sitios webincluida la página principal del Ejército y el Comando Estratégico de EE. UU. del Departamento de Defensa, después de que piratas informáticos del Ejército Electrónico Sirio los desfiguraran.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

Entidad del gobierno de EE. UU. pagó a Kairos $1 millón en un caso de extorsión por robo de datos – CYBERDEFENSA.MX

Una entidad del gobierno de EE. UU. pagó alrededor de 1 millón de dólares para evitar que se filtraran archivos robados, según un nuevo informe. estudio de caso de Rakesh Krishnan para Ransom-ISACconstruido sobre un chat de negociación filtrado y el rastro de blockchain que dejó el pago.

Lo curioso: el grupo que se llevó el dinero se autodenomina Kairóspero puede que no sea una banda de ransomware en absoluto. Krishnan no encontró señales de que alguna vez hubiera bloqueado una sola máquina: ni cifrador, ni casillero, ni solicitud de clave de descifrado. La amenaza era más sencilla. Roba los archivos y luego cobra a la víctima por no publicarlos.

krishnan no nombra a la víctima, pero el chat apunta al condado de Union, Ohio. Los archivos de prueba de robo llevan nombres como Union.xlsx, 1 union co psi template.doc y un archivo final llamado union.rar. La víctima se autodenomina un condado pequeño con recursos limitados. El atacante se apoya en una carpeta en particular, marcada como «fiscalía», y advierte que filtrarla ayudaría a los delincuentes a evadir cargos.

Las pistas encajan en un caso real. En mayo de 2025, el condado de Union, Ohio, dijo que detectó ransomware en su red y luego notificó a 45,487 residentes y al personal que se habían tomado sus datos, lo que afectó a la mayor parte del condado de aproximadamente 70,000 habitantes. Los registros robados iban desde la Seguridad Social y detalles financieros hasta huellas dactilares y números de pasaporte.

Ciberseguridad

Ni el condado ni Kairos han confirmado la conexión. Pero si se mantiene, el gobierno de un condado pagó alrededor de $1 millón que nunca reveló públicamente. The Hacker News se ha puesto en contacto con la Oficina de los Comisionados del Condado de Union para solicitar comentarios. Esta historia se actualizará con cualquier respuesta.

La negociación duró aproximadamente un mes. Kairos abrió a 3 millones de dólares y afirmó que contenía más de 2 terabytes de datos, unos 1,6 millones de archivos. El condado comenzó con $100,000, subió lentamente hasta $255,000 y luego $430,000. Kairos bajó a 2 millones de dólares, luego fijó una cifra final estricta: 1 millón de dólares, pago antes del viernes o los archivos se harán públicos.

El pago en cadena: alrededor de 9,44 BTC llegan a la billetera vinculada a Kairos.

Utilizó las palancas habituales: un cronómetro de cuenta regresiva, plazos ajustados y amenazas de deshacerse primero de las carpetas más confidenciales. El condado pagó el 13 de junio de 2025, diez veces su primera oferta.

El pago fue de aproximadamente 9,44 bitcoins, con un valor aproximado de 1 millón de dólares en ese momento. Krishnan rastreó el dinero desde allí. En cuestión de horas, se dividió en dos y se empujó a través de una cadena de billeteras hacia direcciones de depósito vinculadas a los intercambios de cifrado Bybit, OKX y un servicio ruso llamado BELQI.

Ese tipo de rastreo de manos lo llevan los investigadores, no los nombres. Y el dinero no compró nada sólido. Kairos envió un archivo de «prueba de eliminación», pero una lista de nombres de archivos muestra sólo que el atacante alguna vez tuvo los archivos, no que los originales fueron eliminados. Pagar para hacer desaparecer los datos robados es un acto de fe y el recibo lo escribe el ladrón.

El condado de Union llamó a lo que le sucedió ransomware, la palabra que todos buscan, pero en el caso Kairos, nada estaba bloqueado. Ese es el verdadero cambio: gran parte de lo que todavía se llama ransomware ahora omite el cifrado y utiliza los datos robados como punto de presión.

Sophos informó en 2025 que solo alrededor de la mitad de los ataques de ransomware todavía implican cifrado, la tasa más baja en seis años. Algunas tripulaciones lo han abandonado por completo. Silent Ransom Group, una filial de Conti, ha pasado años ejecutando extorsión por robo de datos contra firmas legales y financieras estadounidenses sin ningún tipo de cifrado.

Ciberseguridad

El chat Kairos también se ajusta a un patrón de negociación familiar. Cuando los chats internos de Black Basta se filtraron en febrero de 2025, un análisis de los mensajes reveló un acuerdo que iba desde una demanda de 1,5 millones de dólares hasta una contrapartida de 100.000 dólares y un pago de 1 millón de dólares, casi el mismo arco. Esas conversaciones, y las filtraciones de Conti que tuvieron lugar en 2022, son la forma en que los investigadores ahora reconstruyen la forma en que realmente se cierran estos acuerdos.

El propio Kairos se ha quedado en silencio. El sitio de la fuga no funciona y su última víctima conocida apareció en junio de 2026. Pero una billetera vinculada a la operación todavía movía dinero en mayo de 2026, un recordatorio de que un sitio de fuga oscuro no es lo mismo que una tripulación muerta.

Para cualquiera que dirija una pequeña red gubernamental, las lecciones son aburridas y familiares, y ese es el punto. Active la autenticación multifactor, ya que Kairos afirmó que accedió simplemente adivinando una contraseña.

Esté atento a los repetidos inicios de sesión fallidos, grandes transferencias de datos salientes y enlaces para compartir archivos grabadores, como las direcciones temp.sh que Kairos usó para mover los archivos. Mantenga los registros legales, de recursos humanos y de ciudadanos separados del resto de la red. Tenga listo un plan de declaración pública antes de que lo necesite. Y trate cualquier promesa de eliminar datos robados como si no valiera nada.

La nueva falla del kernel de Linux «Bad Epoll» permite a los usuarios sin privilegios obtener root y llega a Android – CYBERDEFENSA.MX

Una falla del kernel de Linux recientemente revelada llamada mal epoll (CVE-2026-46242) permite a un usuario normal sin acceso especial tomar el control total de una máquina como root. Afecta a los escritorios, servidores y Android de Linux, y ya no existe una solución.

mal epoll se encuentra en el mismo pequeño tramo de código del kernel donde se encuentra el modelo de IA más poderoso de Anthropic, Mitosrecientemente encontró un error diferente.

La IA detectó un defecto y pasó por alto este. Un investigador, Jaeyoung Chung, lo encontró y construyó un ataque funcional.

Cómo funciona el error

Epoll es una característica estándar de Linux que permite a un programa observar muchos archivos o conexiones de red a la vez. Los servidores, los servicios de red y los navegadores web se basan en él. No puedes simplemente apagarlo.

Bad Epoll es un error de «uso después de la liberación». Dos partes del kernel intentan limpiar el mismo objeto interno al mismo tiempo. Uno libera la memoria mientras el otro sigue escribiendo en ella. Esa breve colisión permite que un atacante corrompa la memoria del kernel y luego pase de una cuenta normal a la raíz.

El problema es el tiempo. La ventana donde chocan los dos caminos tiene sólo seis instrucciones de máquina de ancho, por lo que un intento aleatorio casi nunca aterriza en ella. El exploit de Chung amplía esa ventana y lo reintenta sin fallar, alcanzando la raíz aproximadamente el 99% de las veces en los sistemas probados.

Ciberseguridad

Dos cosas lo hacen más peligroso: según su cuenta, puede activarse desde dentro del entorno limitado de renderizado de Chrome, que bloquea casi todos los demás errores del kernel, y puede llegar a Android, algo que la mayoría de los errores de privilegios de Linux no pueden.

Chung presentó la falla como de día cero al programa kernelCTF de Google, y los detalles técnicos completos se encuentran en su redacción pública. No hay señales de que se haya utilizado en ataques reales: al momento de escribir este artículo, no está en la lista de vulnerabilidades explotadas conocidas de CISA, y el único código que funciona es la prueba de concepto de kernelCTF. Aún se está desarrollando una versión para Android del exploit.

Ambos errores se remontan a un único cambio de 2023 en el código epoll. Chung dice que Mythos encontró el primero de los dos, ahora rastreado como CVE-2026-43074, con un aterrizaje fijo a principios de 2026.

Anthropic ha dicho por separado Mythos Se encontraron errores de escalada de privilegios en el kernel de Linux.aunque no ha vinculado públicamente ese trabajo con Bad Epoll. Encontrar el primero fue un resultado real, porque los errores en las condiciones de carrera son notoriamente difíciles de detectar.

Entonces, ¿por qué la misma IA pasó por alto el defecto del hermano? Chung ofrece dos razones probables y tiene cuidado de decir que nadie puede estar seguro.

  • En primer lugar, la ventana de tiempo es pequeña, por lo que es difícil imaginar la secuencia exacta de eventos, incluso cuando se mira el código.
  • En segundo lugar, hay poca evidencia en tiempo de ejecución.

Una vez que se corrige el primer error, el error de memoria de Bad Epoll generalmente no activa KASAN, el principal detector de errores del kernel, por lo que nada indica que algo anda mal.

Epoll no se puede desactivar, por lo que no existe ninguna solución. Aplicar compromiso ascendente a6dc643c6931o instale el backport de su distribución cuando llegue. Los kernels creados con la versión 6.4 o posterior se ven afectados a menos que ya tengan la solución.

Los kernels más antiguos basados ​​en 6.1, incluidos algunos teléfonos Android como el Pixel 8, no lo son, porque el error llegó en 6.4.

Un mal año para el kernel de Linux

Bad Epoll se une a una conocida familia de errores del kernel utilizados para rootear Android, siguiendo entradas anteriores llamadas Bad Binder, Bad IO_uring y Bad Spin.

También se encuentra en una zona ocupada por fallas de privilegios de Linux, aunque la mayoría de las recientes funcionan de manera diferente. Copy Fail (CVE-2026-31431) llegó en abril y ahora está en la lista de vulnerabilidades explotadas conocidas de CISA. Le siguieron la cadena Dirty Frag, Fragnesia, DirtyClone y pedit COW.

Ciberseguridad

Ambos son errores deterministas de escritura de caché de página, como Dirty Pipe (2022), sin carrera para ganar, lo que los hace mucho más confiables de ejecutar. Bad Epoll es el tipo más antiguo y más difícil: una carrera que tienes que ganar, como Dirty Cow (2016).

También ha aparecido una prueba de concepto pública para CVE-2026-31694una falla separada en el código del sistema de archivos FUSE del kernel, encontrada por la firma de investigación Bynario, impulsada por IA. Un usuario local con acceso FUSE puede alimentar al kernel con un sistema de archivos malicioso y dañar la memoria.

Dependiendo de la configuración, eso puede significar acceso de root, fugas de datos o una falla. Debido a que ese acceso es común en contenedores y espacios de nombres de usuarios, representa más un riesgo para el servidor y el contenedor que para el teléfono.

Bynario no es el único. Mythos también encontró y aprovechó un error de ejecución remota de código de 17 años en el servidor NFS de FreeBSD (CVE-2026-4747), y los investigadores de Anthropic han utilizado sus modelos para descubrir otros defectos del kernel.

Bad Epoll es un contrapunto útil. Muestra que las condiciones de carrera son difíciles en cada etapa: difíciles de encontrar, incluso para una IA líder; difícil de arreglar, ya que el primer parche se quedó corto y uno correcto tardó alrededor de dos meses; y difícil de explotar, a través de una ventana de sólo seis instrucciones de ancho. Por ahora, el error que deja pasar una IA sigue siendo el que una persona tiene que detectar.

Los paquetes npm vinculados a Corea del Norte imitan los Polyfills acumulativos para robar secretos de los desarrolladores – CYBERDEFENSA.MX

Los actores de amenazas con vínculos con Corea del Norte han sido vinculados a un nuevo conjunto de paquetes npm maliciosos que se hacen pasar por herramientas Rollup polyfill para facilitar el acceso remoto y el robo de datos.

Según JFrog, los paquetes «rollup-packages-polyfill-core» y «rollup-runtime-polyfill-core» imitan el legítimo «nodo-polyfill-del-complemento acumulativo«proyecto, hasta la descripción, los metadatos del repositorio y la forma del paquete.

«Los paquetes similares se ubican en el mismo espacio de nombres de rollup, polyfill, núcleo y nodo, lo que puede parecer plausible durante una revisión rápida de dependencia», JFrog dicho en un informe técnico de la campaña.

La campaña también involucra otros cuatro paquetes, todos los cuales han sido eliminados del registro npm:

  • ficha peculiar
  • reaccionar-icono-svgs
  • complemento-rollup-polyfill-connect
  • flujo de análisis rápido

Lo que es digno de mención aquí es que «rollup-packages-polyfill-core» instala y carga «swift-parse-stream», mientras que «rollup-runtime-polyfill-core» instala y «quirky-token». De manera similar, se ha descubierto que «react-icon-svgs» instala «rollup-plugin-polyfill-connect» como segunda etapa.

Ciberseguridad

«Los paquetes de la segunda etapa son utilidades SVG casi idénticas que obtienen un objeto JSON de JSONKeeper y evalúan el campo del modelo», dijo la compañía de ciberseguridad. «Esta estructura en capas, junto con los nombres parecidos, los metadatos de apariencia legítima, la ejecución oculta en el momento de la instalación, las comprobaciones del entorno y las cargas útiles de robo de credenciales/acceso remoto, es similar a campañas anteriores de npm vinculadas a Lazarus de Corea del Norte».

Vale la pena enfatizar aquí que esta no es la primera vez que los actores de amenazas norcoreanos cargan paquetes npm que se hacen pasar por herramientas Rollup Polyfill. En abril de 2026, Panther detalló una campaña sostenida de npm que implicó la publicación de 108 paquetes npm maliciosos que abarcan 261 versiones para entregar BeaverTail y OtterCookie, dos conocidas familias de malware vinculadas a Contagious Interview. Entre esos paquetes se encontraba «rollup-plugin-polyfill-route», que se publicó el 20 de marzo de 2026.

El punto de partida del ataque es un comando de instalación npm codificado en Base64 para «swift-parse-stream» (o «quirky-token») que está oculto dentro de «rollup-packages-polyfill-core» (o «rollup-runtime-polyfill-core»). Los dos paquetes de la segunda etapa están disfrazados de utilidades de desinfección de SVG, mientras acceden a una URL de JSON Keeper para recuperar y ejecutar un malware de JavaScript.

El código JavaScript ejecuta comprobaciones para evitar la ejecución en entornos de desarrollo en la nube, entornos sandbox, tiempos de ejecución sin servidor e infraestructura de análisis. Pasada esta puerta, el malware instala las dependencias necesarias y llega a un servidor externo («216.126.236[.]244») para recuperar una carga útil de JavaScript cifrada.

Luego, la carga útil descifrada actúa como un cargador de secuencias de comandos adicionales responsables de permitir el acceso remoto al host comprometido para admitir sesiones de terminal interactivas, ejecución de comandos, captura de pantalla, terminación de procesos, movimiento del mouse solo para Windows, clics, desplazamiento, pulsaciones de teclado y teclas de acceso rápido usando el paquete «@nut-tree-fork/nut-js», así como robar datos de navegadores web y billeteras de criptomonedas, recopilar archivos que coincidan con extensiones específicas y capturar periódicamente el contenido del portapapeles.

Las características se superponen con las de OtterCookie, y el uso de «@nut-tree-fork/nut-js» para el control remoto del mouse y el teclado también se observa en un paquete llamado «express-session-js» que fue detallado por SafeDep en abril de 2026. Se ha descubierto que el componente recopilador de archivos busca específicamente el historial del editor asociado con Microsoft Visual Studio Code, Windsurf y Cursor, junto con configuraciones de herramientas de inteligencia artificial y desarrolladores, como AWS, Microsoft Azure, Google Gemini, Anthropic Claude, Foundry, SSH y Z shell (Zsh).

«Los complementos acumulativos se cargan comúnmente desde archivos de configuración locales, estaciones de trabajo de desarrolladores y trabajos de CI», dijo JFrog. «Estos entornos a menudo tienen acceso a activos confidenciales como código fuente, tokens npm, credenciales de Git, claves de nube, claves SSH, datos del navegador y secretos de proyectos».

«La carga útil también es más amplia que un simple descargador. Una vez que se ejecutan las etapas posteriores, el atacante obtiene capacidades de recopilación y control. Esto hace que la carga útil sea relevante para las estaciones de trabajo de los desarrolladores y las máquinas de construcción, donde las claves API, las claves SSH, el material de la billetera, las credenciales de la nube y los secretos del proyecto a menudo están presentes».

Ciberseguridad

La divulgación coincide con el descubrimiento de múltiples ataques a la cadena de suministro de software por parte de Checkmarx, SafeDep y el investigador de seguridad de AWS, Chi Tran, destinados a envenenar repositorios de paquetes de código abierto y robar datos valiosos.

  • Un grupo de al menos ocho horquillas «pirograma» troyanizadas publicado por un actor de amenazas que opera bajo múltiples identidades entre noviembre de 2025 y junio de 2026, incluida una puerta trasera oculta que les otorga control remoto total sobre cualquier servidor que ejecute el paquete PyPI infectado mediante la ejecución de código Python arbitrario o comandos de shell enviados por el atacante. Los resultados de la ejecución del comando se filtran a través de Telegram. Checkmarx ha denominado a la actividad Operación Fantasma de la Marina.
  • un grupo de paquetes de 30 npm imitando las herramientas de Polymarket y las bibliotecas de matemáticas generales publicadas por cuentas de mantenimiento de 10 npm que apuntaban a los desarrolladores de DeFi para entregar un ladrón de información de JavaScript que lee bóvedas de billeteras criptográficas, credenciales del navegador, claves SSH, credenciales de AWS, tokens npm, configuraciones de Docker, historial de shell y bases de datos del administrador de contraseñas.
  • un grupo de paquetes de 25 npm publicado bajo el alcance @marketfront por una cuenta npm llamada «marketfront» que contiene un recolector de credenciales posterior a la instalación que lee 20 archivos secretos y de credenciales, incluidos ~/.ssh, ~/.aws/credentials, ~/.kube/config, ~/.docker/config.json, ~/.npmrc, ~/.netrc, ~/.pgpass, ~/.git-credentials, ~/.env y shell historial y extrae los datos.
  • Un paquete de Python llamado «alertas-de-seguridad-sdk» que afirma ser una herramienta de monitoreo de violaciones de datos pero alberga un código para iniciar una puerta trasera que sondea periódicamente un servidor externo («142.93.211[.]30:5000») para comandos y filtra claves privadas SSH, credenciales de AWS, tokens Docker/npm/PyPI/git, archivos .env y bases de datos de credenciales del navegador al mismo servidor.
  • un grupo de paquetes de 15 npm publicado por un único actor de amenazas que opera bajo alcances de 13 npm que activa una carga útil de JavaScript posterior a la instalación responsable de descargar y ejecutar un binario ELF compilado por Rust alojado en GitHub, que luego recopila una amplia gama de datos de billeteras de criptomonedas, navegadores web y otras aplicaciones, incluidos tokens de proveedores de nube, claves SSH, sesiones de plataformas de mensajería, configuraciones de clientes de bases de datos y credenciales de desarrollador.
  • Un paquete npm llamado «tiempo de ejecución de eventos» que escribe en cuclillas «eventos» y genera condicionalmente un ladrón de billeteras de criptomonedas, filtra datos de reconocimiento del host a través de Slack y Telegram, abre un canal de comando bidireccional de Slack y lee fragmentos de configuración y carga útil de un contrato inteligente de Ethereum utilizado como solucionador de entrega muerta. La lógica maliciosa se activa solo cuando el ID del evento es «eventId0».
  • Un paquete npm llamado «o3formas» que roba las credenciales del proveedor de servicios en la nube, escanea los secretos de los desarrolladores y los entornos CI/CD, realiza un reconocimiento de la red interna y exfiltra los datos a un punto final de Cloudflare Workers controlado por el atacante. «El atacante dividió el ataque en un paquete publicado en el registro deliberadamente benigno y una subdependencia *-utils fijada en GitHub que lleva tanto los ganchos de instalación como el malware real», dijo Tran. «Esta estructura está diseñada específicamente para derrotar el script estático y del ciclo de vida escaneo en el que se basan la mayoría de las herramientas del lado del registro y del lado CI».

Se recomienda a los usuarios que hayan instalado cualquiera de los paquetes antes mencionados que los eliminen de sus estaciones de trabajo, asuman compromisos y roten las credenciales, bloqueen los canales de salida maliciosos y habiliten el escaneo de dependencias en las canalizaciones de CI/CD para marcar paquetes sospechosos o recién publicados.

Miembro del Parlamento Europeo que investiga el software espía fue pirateado con Pegasus – CYBERDEFENSA.MX

Un nuevo informe del Citizen Lab ha revelado que el dispositivo móvil del ex miembro del Parlamento Europeo Stelios Kouloglou fue pirateado repetidamente con el famoso software espía Pegasus mientras formaba parte de un comité encargado de investigar el abuso de este tipo de herramientas de vigilancia comercial en el bloque.

«A través del análisis forense de su dispositivo, descubrimos que los atacantes podrían haber tenido acceso a documentos confidenciales y a deliberaciones del comité», dijeron los investigadores del Citizen Lab John Scott-Railton, Bill Marczak, Bahr Abdul Razzak, Kate Pundyk, Siena Anstis y Ron Deibert. dicho.

Las infecciones no se han atribuido a ningún gobierno en particular hasta el momento y no hay evidencia de que el gobierno griego esté detrás de la actividad. Sin embargo, el laboratorio de investigación interdisciplinario canadiense señaló que identificó una superposición entre la primera infección y una campaña anterior dirigida a periodistas y activistas de habla rusa y bielorrusa exiliados en Europa.

Esto indica que un cliente de Pegasus con autorización para espiar en varios países europeos probablemente sea responsable del esfuerzo, añadió Citizen Lab.

Kouloglou era un miembro del «Comité de investigación para investigar el uso de Pegasus y software espía de vigilancia equivalente» del Parlamento Europeo del 24 de marzo de 2022 al 18 de julio de 2023. El Comité PEGA fue configuración el 10 de marzo de 2022, para investigar presuntos usos indebidos de las ofertas comerciales de software espía según la legislación de la UE, centrándose específicamente en recopilar información sobre hasta qué punto los estados miembros y otros países están utilizando dichas herramientas en contravención de los derechos y libertades de la región.

Ciberseguridad

Citizen Lab dijo que un análisis forense de los artefactos recopilados de su iPhone en mayo de 2026 encontró que estaba comprometido con el software espía Pegasus alrededor del 21 de octubre de 2022, y nuevamente el 6 y 7 de marzo de 2023.

«El 21 de octubre de 2022 a las 10:16, se buscó una dirección de correo electrónico de HomeKit rauharepo888[@]gmail.com. Dos minutos más tarde, un proceso de Pegasus utilizó datos móviles», explicaron los investigadores. Se ha evaluado que un exploit sin clic en el software de hogar inteligente de Apple, con nombre en código PWNYOURHOME, se utilizó para entregar el software espía. Apple solucionó el problema en iOS 16.3.1.

También se dice que la actividad posterior de Pegasus observada en marzo de 2023 convirtió el mismo exploit en un arma. En ambos momentos, el dispositivo de Kouloglou ejecutaba iOS 15.5. Un análisis más detallado del teléfono reveló que Kouloglou recibió notificaciones de amenazas de Apple sobre haber sido atacado con software espía mercenario en tres ocasiones: el 2 de marzo de 2023, el 29 de agosto de 2023 y el 10 de abril de 2024.

Curiosamente, durante la primera vez que el teléfono de Kouloglou fue pirateado, fue ingresado en un hospital para una cirugía electiva y había sido visitado por el periodista de investigación griego Thanasis Koukakis, quien tenía su propio teléfono comprometido con el software espía Predator de Intellexa y había testificó ante el Comité PEGA un mes antes.

El momento de la segunda infección en marzo de 2023 también es significativo, ya que coincidió con las intensas discusiones relacionadas con el proceso de redacción final, seguidas de una serie de audiencias de PEGA. El incidente tuvo lugar dos meses antes de la adopción del primer informe del Comité PEGA.

Este hecho marca la primera vez que un miembro del Comité PEGA ha sido identificado públicamente como víctima del software espía Pegasus mientras formaba parte del comité.

La conexión entre el caso de Kouloglou y la campaña dirigida a periodistas independientes y activistas de la oposición de habla rusa y bielorrusa radicados en Europa se basa en el uso de la misma dirección de correo electrónico «rauharepo888[@]gmail.com.»

«Según nuestro conocimiento de la infraestructura de infección de Pegasus durante este período, creemos que estos correos electrónicos son exclusivos de operadores específicos», dijo Citizen Lab. «No podemos decir si la segunda infección en 2023 está relacionada de manera similar con este operador o con otro operador».

«Según lo que sabemos de la licencia del Grupo NSO, esto probablemente indicaría que el cliente tenía una licencia que permitía infecciones en múltiples jurisdicciones de la UE, reduciendo la lista de posibles operadores de Pegasus que podrían ser responsables de este caso».

Los hallazgos plantean nuevas preocupaciones sobre cómo los gobiernos aprovechan el software espía aparentemente comercializado para combatir delitos graves, como el terrorismo y el abuso sexual infantil, para espiar las comunicaciones de periodistas, legisladores, disidentes y críticos.

El desarrollo se produce días después de que Citizen Lab revelara que las autoridades rusas utilizaron las herramientas forenses UFED de Cellebrite para ingresar al iPhone del activista opositor detenido Andrey Pivovarov en junio de 2021, tres meses después de que Cellebrite anunciara que dejaría de ofrecer sus herramientas y servicios a Rusia y Bielorrusia.

«Las autoridades buscaron en los dispositivos de Pivovarov organizaciones y contactos clave, así como figuras destacadas de la oposición», dijo el Citizen Lab. «Los términos de búsqueda incluyeron a Mikhail Khodorkovsky, quien fundó Open Russia, Anastasiya Burakova, quien en ese momento era abogada de derechos humanos en Open Russia y actualmente dirige un destacado grupo contra la guerra, y la ex coordinadora de Open Russia y socia de Pivovarov, Tatiana Usmanova».

Ciberseguridad

Algunas de estas personas, incluida Burakova, fueron posteriormente objetivo de una campaña de phishing orquestada por un grupo de hackers ruso conocido como COLDRIVER, lo que plantea la posibilidad de que el uso de las herramientas de Cellebrite haya ayudado a facilitar el reconocimiento y permitir una mayor focalización y vigilancia de otros opositores al régimen en el extranjero.

En abril, el Citizen Lab también descubierto dos campañas de espionaje distintas y de larga duración que están abusando de conocidas debilidades en la infraestructura global de telecomunicaciones para rastrear la ubicación de las personas. En particular, estos ataques no requieren la implementación de malware, lo que los hace sigilosos y más difíciles de detectar.

Una de las dos campañas funcionó enviando un tipo especial de mensaje de texto con comandos SMS ocultos maliciosos a los objetivos en un esfuerzo por «convertir el dispositivo en una baliza de seguimiento encubierta», según el informe. La segunda campaña se basó en debilidades en los protocolos de señalización del Sistema de Señalización No. 7 (SS7) y Diámetro para rastrear el paradero de un individuo sin requerir acceso a sus dispositivos.

Se dice que las dos campañas han abusado de tres proveedores de telecomunicaciones específicos, a saber, 019Mobile, Airtel Jersey (parte de Sure Group) y Tango Networks UK, que actúan como «puntos de entrada y tránsito de vigilancia dentro del ecosistema de telecomunicaciones» y «permiten que el tráfico se mueva a través de interconexiones de señalización confiables al tiempo que otorgan acceso a actores de amenazas que se esconden detrás de su infraestructura».

«Ambos actores utilizaron herramientas de vigilancia personalizadas para falsificar las identidades de los operadores, manipular protocolos de señalización y dirigir el tráfico a través de rutas de red de interconexión específicas para evadir las defensas y enmascarar la atribución», dijo la organización de derechos digitales.

«Los hallazgos exponen cómo los proveedores de vigilancia comercial (CSV) sospechosos explotan el ecosistema global de interconexión de telecomunicaciones, aprovechan las redes de operadores privados y llevan a cabo operaciones encubiertas de seguimiento de ubicación que pueden persistir sin ser detectadas durante años».


Defectos críticos del cursor podrían permitir que la inyección rápida escape del sandbox y ejecute comandos – CYBERDEFENSA.MX

Dos fallas en Cursor, un editor de código de IA, podrían permitir que un único mensaje de apariencia ordinaria salga del entorno de pruebas de seguridad del editor y ejecute cualquier comando en la computadora de un desarrollador. No hay ningún clic del que enamorarse ni ningún cuadro de aprobación que ignorar.

Cato AI Labs encontró la pareja y les puso nombre tobogán de dunas. Se les rastrea como CVE-2026-50548 y CVE-2026-50549, ambos con una calificación de 9,8 sobre 10 (o 9,3 según la escala CVSS 4.0 más nueva).

La solución ya está disponible. Ambos errores se corrigen en Cursor 3.0, lanzado el 2 de abril, y todas las versiones anteriores a la 3.0 se ven afectadas. El creador de Cursor dice que más de la mitad de las empresas Fortune 500 usan la herramienta, así que si la ejecutas, actualízala ahora.

Para qué servía el arenero y cómo se rompió

A partir de la línea 2.x, Cursor ejecuta los comandos de terminal que su agente de IA emite dentro de una caja de arena de forma predeterminada: una caja cerrada que limita lo que esos comandos pueden tocar, por lo que una instrucción perdida no puede arruinar la máquina.

DuneSlide se trata de salir de esa caja. La forma de entrar es la inyección inmediata. El atacante nunca escribe en su cursor. Colocan instrucciones dentro de algo que su agente lee en su nombre, como un servicio conectado a través del Protocolo de contexto modelo (MCP) o una página devuelta por una búsqueda web.

Ciberseguridad

Usted hace una pregunta normal, las instrucciones ocultas aparecen durante el proceso y, como no necesita clic ni aprobación de su parte, el ataque es de «clic cero».

Ambas fallas usan el mismo truco: hacer que el agente escriba un archivo que no se le debe permitir escribir y luego usar esa escritura para desactivar la zona de pruebas.

  • CVE-2026-50548 Abusa de un entorno. El sandbox permite escrituras en la carpeta de trabajo de un comando, y esa carpeta es un parámetro opcional, directorio_de_trabajo, en la herramienta run_terminal_cmd de Cursor. Cuando el agente lo configura en una ruta no predeterminada, Cursor agrega esa ruta a la lista de escritura permitida sin lugar a dudas. Las instrucciones inyectadas apuntan a un archivo del sistema en lugar del proyecto. Sobrescriba el asistente de sandbox (en macOS, /Applications/Cursor.app/Contents/Resources/app/resources/helpers/cursorsandbox) y los comandos posteriores se ejecutarán sin ningún sandbox. Los archivos de inicio como ~/.zshrc también funcionan como objetivos.
  • CVE-2026-50549 abusa del control de seguridad. Antes de escribir, Cursor resuelve accesos directos (enlaces simbólicos) para confirmar que el destino real se encuentra dentro de su proyecto. El error es la alternativa: cuando esa verificación falla, porque el objetivo no existe o el atacante elimina el acceso de lectura de una carpeta en la ruta, Cursor se da por vencido y confía en la ruta del acceso directo dentro del proyecto. Un atacante crea un acceso directo que apunta fuera del proyecto, fuerza que la verificación falle y Cursor escribe directamente en el mismo asistente de sandbox. Mismo escape, diferente puerta.

Una vez que se neutraliza la zona de pruebas, el siguiente comando se ejecuta como usted. Eso significa control de la máquina del desarrollador, además de cualquier espacio de trabajo en la nube o SaaS en el que el editor haya iniciado sesión. Todo se deriva de un mensaje aparentemente inofensivo.

No hay señales de que esto haya sido utilizado en ataques reales. Cato lo presenta como una investigación, no como una campaña activa, y el registro público de vulnerabilidad no muestra ninguna explotación conocida en el momento de su publicación.

Cato informó ambos problemas el 19 de febrero. Según el relato de Cato, Cursor los rechazó cuatro días después, diciendo que su modelo de amenaza no cubría el uso indebido de los servidores MCP, ni siquiera los estándar como el espacio de trabajo oficial de Linear.

Catón se intensificó el 26 de febrero; Cursor reabrió los informes, los clasificó y envió ambas correcciones en 3.0. Los ID CVE se asignaron el 5 de junio.

Ciberseguridad

Cursor publicó el suyo consultivo para el error del enlace simbólico, y su registro NVD está en vivo.

No es el primero, y probablemente tampoco el último.

DuneSlide es el último de una serie de errores de cursor que comienzan con un mensaje envenenado y terminan con la ejecución de código, cada uno de los cuales supera una barrera de seguridad diferente. The Hacker News cubrió las rondas anteriores:

  • CurXecute (CVE-2025-54135, agosto de 2025) provenía del mismo equipo y entonces operaba como Aim Security. Un mensaje de Slack colocado reescribió la configuración ~/.cursor/mcp.json de Cursor y ejecutó comandos incluso después de que el usuario rechazó la edición. Corregido en 1.3.
  • MCPoison (CVE-2025-54136), de Check Point Research, permite a un atacante obtener una configuración de MCP aprobada una vez y luego intercambiar silenciosamente comandos maliciosos sin un segundo mensaje.
  • CVE-2026-26268 (febrero de 2026) escondió un gancho de Git con trampa explosiva en un repositorio que se activó en el momento en que el agente ejecutó un comando de Git. Parcheado en 2.5.

La zona de pruebas en la línea 2.x fue la respuesta de Cursor a esa ola anterior. DuneSlide se trata de escapar de la respuesta.

Cato dice que está revelando fallas similares en otros agentes de codificación y argumenta que el problema es estructural y no una serie de hechos puntuales.

Eso deja una pregunta abierta para cualquiera que envíe un agente que lea la web abierta: si tratar cada entrada como hostil se convierte en la opción predeterminada o sigue siendo una lucha parche por parche.

La Corte Suprema aprueba las boletas por correo que llegan después del día de las elecciones

En un 5-4 decisiónla Corte Suprema confirmó el derecho de los estados a aceptar boletas por correo con matasellos del día de las elecciones, pero que pueden llegar hasta cinco días después a través del sistema de correo.

El caso surge de una demanda presentada por el Comité Nacional Republicano contra Mississippi y su Secretario de Estado, argumentando que no podían contar legalmente las boletas por correo que llegan después del día de las elecciones, incluso si tienen matasellos de ese mismo día o antes. El RNC argumentó que la ley federal define “elecciones” y “día de las elecciones” como la emisión y recepción de votos antes de ese día.

En nombre de la mayoría, la jueza Amy Coney Barrett rechazó ese argumento y afirmó que “nada en los estatutos federales del día de las elecciones exige que las papeletas se reciban antes del día de las elecciones”.

“Los estatutos federales del día de las elecciones no prevalecen sobre la ley de Mississippi porque el elemento definitorio de una 'elección' siempre ha sido la elección del candidato por parte del electorado”, escribió Barrett.

Barrett, junto con los jueces John Roberts, Elena Kagan, Sonia Sotomayor y Ketanji Jackson Brown, señaló que otros estatutos electorales federales, como la Ley de Voto Ausente para Ciudadanos Uniformados y en el Extranjero, dicen explícitamente que la ley estatal rige cuándo se deben recibir las boletas, no el gobierno federal.

Además, si bien el Congreso insertó la frase “Día de las elecciones” y lo especifica como martes en su actualización más reciente, también permite a los estados modificar ese período de votación en respuesta a ciertos eventos de fuerza mayor, como la pandemia de COVID-19.

Si bien la Constitución exige que la votación se lleve a cabo en un momento determinado, no es necesario que la revisión de los votos emitidos legalmente concluya al mismo tiempo.

“La Constitución exige el 'Día en el que [the electors] «Darán que sus votos» son «los mismos en todo Estados Unidos», pero no dicen nada sobre el día de recepción», escribió Barrett. «La Constitución prevé, por lo tanto, un sistema en el que la recepción de votos está necesariamente divorciada de la votación. Y fija el día crucial y uniforme como el día de la votación, dejando que la recepción se realice más tarde. Los estatutos federales del día de las elecciones siguen el mismo patrón”.

David Becker, director ejecutivo del Centro para la Innovación e Investigación Electoral, dijo que el fallo defiende el principio de que “la elección se completa para el votante en el momento en que completa su boleta, no en el momento en que algún funcionario electoral administrativo recibe esa boleta o la revisa”.

También valida más de cien años de autonomía estatal para establecer sus propias reglas con respecto a la recepción de las papeletas electorales.

«Este caso trataba sobre quién puede tomar esa determinación», dijo Becker. “Y como pretendían los fundadores, como se establece claramente en la cláusula electoral de la Constitución, los estados pueden tomar la decisión sobre cuándo esas papeletas deben ser entregadas por el servicio postal y contadas”.

Aún así, Becker lamentó la lenta y constante politización del tema y dijo en conversaciones que muchos funcionarios electorales estaban ansiosos por el caso y aliviados de ver una victoria, aunque sea estrecha.

“Seré honesto contigo, en cualquier otra época este caso debería haber sido un 9-0. [decision]», dijo Becker. «Esto es un fracaso, los estados claramente tienen la autoridad para hacer esto, lo han estado haciendo durante décadas y décadas».

Es probable que el fallo impida cambios importantes en la forma en que los estados reciben o aceptan boletas por correo antes de las elecciones de mitad de período, pero Becker espera que algunos estados busquen cambios legislativos para alinear sus leyes estatales con el cronograma postelectoral de cinco días aprobado por el tribunal.

14 estados y Washington DC tienen leyes estatales que permiten que cualquier boleta se reciba hasta cinco días después del día de las elecciones o más, mientras que más de 30 permiten que las boletas militares y del extranjero lleguen después del día de las elecciones. Los expertos electorales han dicho que dictaminar que dichas papeletas eran inválidas podría haber trastocado décadas de precedentes y procedimientos electorales para los votantes estadounidenses en el país y en el extranjero.

Michael McNulty, director de Issue One Policy, una organización sin fines de lucro centrada en el dinero en la política y las elecciones, dijo que si el tribunal hubiera fallado en sentido contrario, habría creado un caos para la administración electoral en más de una docena de estados que aceptan este tipo de boletas, obligándolos a cambiar los plazos de recepción de las boletas, rediseñar los procedimientos y realizar campañas de educación electoral a gran escala sin ningún financiamiento adicional.

La Corte Suprema “rechazó con razón un intento de reinterpretar la ley federal para forzar cambios radicales de último momento en los sistemas electorales en todo el país y descartar los votos emitidos legalmente”.

Pamela Smith, directora ejecutiva de Verified Voting, una organización sin fines de lucro centrada en promover tecnologías electorales seguras, dijo que el fallo debería brindar alivio a los votantes que dependen del voto por correo o en ausencia.

«Este fallo garantiza que un retraso postal fuera del control de cualquier votante no borre un voto emitido legalmente y respalda la capacidad de los funcionarios electorales de captar la voluntad de los votantes», dijo Smith.

Las auditorías e investigaciones postelectorales han demostrado sistemáticamente que el fraude electoral en Estados Unidos es extremadamente raro y que el voto por correo no es más susceptible al fraude que otras formas de votación.

Sin embargo, los estados que aceptaron boletas por correo después del día de las elecciones ha sido un tema políticamente cargado desde las elecciones de 2020, cuando el entonces presidente en ejercicio Donald Trump fue derrotado por Joe Biden en parte debido a la fuerza de las boletas por correo que llegaron tarde y se inclinaron fuertemente a favor de Biden.

En los años posteriores, tanto Trump como el Partido Republicano en general han calificado los votos por correo que llegan tarde como intrínsecamente sospechosos, poco confiables y opacos.

Esas creencias han persistido.

En su disidencia, los jueces Samuel Alito, Neil Gorsuch, Clarence Thomas y Brett Kavanaugh escribieron que la decisión “deja abiertas oportunidades para el fraude electoral que puede socavar aún más la fe de los estadounidenses en la integridad de las elecciones de este país”.

“La votación por correo también presenta una mayor oportunidad para la manipulación de los votantes, una cadena de custodia de las boletas más vulnerable y una menor capacidad para detectar irregularidades en tiempo real”, escribió Alito en nombre de la minoría. «La decisión de hoy agrava estas vulnerabilidades. Permitir que lleguen votos en ausencia durante los días y semanas posteriores al día de las elecciones, momento en el que los resultados electorales preliminares se informan públicamente, crea mayores oportunidades de fraude y corre el riesgo de socavar aún más la confianza del público en la integridad electoral».

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.