Google agrega una espera de 24 horas para la descarga de aplicaciones no verificadas para reducir el malware y las estafas – CYBERDEFENSA.MX

Google el jueves anunciado un nuevo «flujo avanzado» para la descarga de Android que requiere un período de espera obligatorio de 24 horas para instalar aplicaciones de desarrolladores no verificados en un intento de equilibrar la apertura con la seguridad.

Los nuevos cambios se producen en el contexto de un mandato de verificación de desarrolladores que el gigante tecnológico anunció el año pasado que requiere que todas las aplicaciones de Android estén registradas por desarrolladores verificados para instalarse en dispositivos Android certificados. La medida, añadió, se hizo para detectar a los malos actores más rápidamente y evitar que distribuyan malware.

Esto también incluye escenarios potenciales en los que los ciberdelincuentes engañan a los usuarios desprevenidos que descargan dichas aplicaciones para que les otorguen privilegios elevados que permitan desactivar Play Protect, la función antimalware integrada en todos los dispositivos Android certificados por Google.

Ciberseguridad

Sin embargo, el requisitos de registro obligatorios ha sido recibió críticas de más de 50 desarrolladores de aplicaciones y mercados, incluidos F-Droid, Brave, The Electronic Frontier Foundation, Proton, The Tor Project, Vivaldi, quienes dicen que corren el riesgo de crear fricciones y barreras de entrada, y plantean preocupaciones sobre privacidad y vigilancia en ausencia de claridad sobre qué información personal deben proporcionar los desarrolladores, cómo se almacenarán, protegerán y utilizarán estos datos, y si podrían estar sujetos a solicitudes gubernamentales o procesos legales.

Como una forma de sofocar algunos de estos problemas espinosos, Google ha enfatizado que el flujo avanzado recientemente desarrollado permite a los usuarios avanzados mantener la capacidad de descargar aplicaciones de desarrolladores no verificados con un proceso único que requiere que sigan los pasos a continuación:

  • Habilite el modo desarrollador en la configuración del sistema.
  • Confirme que están dando este paso por su propia voluntad y que no están siendo entrenados.
  • Reinicie el teléfono y vuelva a autenticarse para evitar que un estafador controle las acciones que está realizando un usuario.
  • Espere un período de 24 horas y confirme que realmente están realizando este cambio con autenticación biométrica o PIN del dispositivo.
  • Instale aplicaciones de desarrolladores no verificados una vez que los usuarios comprendan los riesgos, ya sea de forma indefinida o por un período de siete días.

«En ese período de 24 horas, creemos que a los atacantes les resulta mucho más difícil persistir en su ataque», dijo el presidente del ecosistema Android, Sameer Samat. citado diciendo a Ars Técnica. «En ese tiempo, probablemente puedas descubrir que tu ser querido no está realmente encarcelado o que tu cuenta bancaria no está realmente bajo ataque».

Google también dijo que planea ofrecer «cuentas de distribución limitada» gratuitas que permitan a los desarrolladores aficionados y estudiantes compartir aplicaciones con hasta 20 dispositivos sin tener que «proporcionar una identificación emitida por el gobierno o pagar una tarifa de registro».

Vale la pena señalar que el proceso antes mencionado no se aplica a las instalaciones a través de Android Debug Bridge (ADB). Las cuentas de distribución limitadas para estudiantes y aficionados, así como el flujo avanzado para usuarios, estarán disponibles en agosto de 2026, antes de que los nuevos requisitos de verificación de desarrolladores entren en vigor el mes siguiente.

Ciberseguridad

«Sabemos que un enfoque de ‘talla única’ no funciona para nuestro ecosistema diverso», dijo Google. «Queremos asegurarnos de que la verificación de identidad no sea una barrera de entrada, por lo que ofrecemos diferentes caminos para satisfacer sus necesidades específicas».

El desarrollo coincide con la aparición de un nuevo malware para Android llamado Perseus que se dirige activamente a usuarios en Turquía e Italia con el objetivo de realizar apropiación de dispositivos (DTO) y fraude financiero.

Durante los cuatro meses, se han detectado al menos 17 familias de malware para Android. Incluyen FvncBot, SeedSnatcher, ClayRat, Wonderland, Cellik, Frogblight, NexusRoute, ZeroDayRAT, Arsink (y su variante mejorada SURXRAT), deVixor, Phantom, Massiv, PixRevolution, TaxiSpy RAT, BeatBanker, Mirax y Oblivion RAT.

El nuevo malware bancario Perseus para Android monitorea las aplicaciones de notas para extraer datos confidenciales – CYBERDEFENSA.MX

Investigadores de ciberseguridad han revelado una nueva familia de malware para Android llamada Perseo que se está distribuyendo activamente en la naturaleza con el objetivo de realizar adquisición de dispositivos (DTO) y fraude financiero.

Perseus se basa en los cimientos de Cerberus y Phoenix, y al mismo tiempo evoluciona hacia una «plataforma más flexible y capaz» para comprometer dispositivos Android a través de aplicaciones de cuentagotas distribuidas a través de sitios de phishing.

«A través de sesiones remotas basadas en accesibilidad, el malware permite el monitoreo en tiempo real y la interacción precisa con los dispositivos infectados, lo que permite la toma total del dispositivo y se dirige a varias regiones, con un fuerte enfoque en Turquía e Italia», ThreatFabric dicho en un informe compartido con The Hacker News.

«Más allá del robo de credenciales tradicional, Perseus monitorea las notas de los usuarios, lo que indica un enfoque en extraer información personal o financiera de alto valor».

Cerbero era documentado por primera vez por la empresa holandesa de seguridad móvil en agosto de 2019, destacando el abuso del malware del servicio de accesibilidad de Android para otorgarse permisos adicionales, así como para robar datos y credenciales confidenciales al mostrar pantallas superpuestas falsas. Tras la filtración de su código fuente en 2020, han surgido múltiples variantes, incluidas Alien, ERMAC y Fénix.

Ciberseguridad

Algunos de los artefactos distribuidos por Perseo se enumeran a continuación:

  • Roja App Directa (com.xcvuc.ocnsxn) – Cuentagotas
  • TvTApp (com.tvtapps.live) – Carga útil de Perseo
  • PolBox Tv (com.streamview.players) – Carga útil de Perseus

El análisis de ThreatFabric ha descubierto que el malware se expande en el código base de Phoenix, y los actores de amenazas probablemente dependen de un modelo de lenguaje grande (LLM) para ayudar con el desarrollo. Esto se basa en indicadores como el registro extenso en la aplicación y la presencia de emojis en el código fuente.

Al igual que con el malware Massiv para Android recientemente revelado, Perseus se hace pasar por servicios de IPTV para dirigirse a los usuarios que buscan descargar dichas aplicaciones en sus dispositivos para ver contenido premium. Las campañas que distribuyen el malware se han dirigido principalmente a Turquía, Italia, Polonia, Alemania, Francia, los Emiratos Árabes Unidos y Portugal.

«Al incorporar su carga útil dentro de este contexto esperado, el malware Perseus reduce efectivamente la sospecha de los usuarios y aumenta las tasas de éxito de la infección, combinando la actividad maliciosa con un modelo de distribución comúnmente aceptado para dichos servicios», dijo ThreatFabric.

Una vez implementado, Perseus no funciona de manera diferente a otros programas maliciosos bancarios para Android, ya que lanza ataques de superposición y captura pulsaciones de teclas para interceptar las entradas del usuario en tiempo real y muestra interfaces falsas encima de aplicaciones financieras y servicios de criptomonedas para robar credenciales.

El malware también permite al operador emitir comandos de forma remota a través de un panel de comando y control (C2) y realizar y autorizar transacciones fraudulentas. Algunos de los comandos admitidos son los siguientes:

  • notas_escaneopara capturar contenidos de varias aplicaciones para tomar notas, como Google Keep, Xiaomi Notes, Samsung Notes, ColorNote Notepad Notes, Evernote, Simple Notes Pro, Simple Notes y Microsoft OneNote (especifica el nombre de paquete incorrecto «com.microsoft.onenote» en lugar de «com.microsoft.office.onenote»).
  • inicio_vncpara iniciar una transmisión visual casi en tiempo real de la pantalla de la víctima.
  • parada_vncpara detener la sesión remota.
  • inicio_hvncpara transmitir una representación estructurada de la jerarquía de la interfaz de usuario y permitir que el actor de amenazas interactúe con los elementos de la interfaz de usuario mediante programación.
  • parada_hvncpara detener la sesión remota.
  • enable_accessibility_screenshotpara permitir la realización de capturas de pantalla utilizando el servicio de accesibilidad.
  • desactivar_accesibilidad_captura de pantallapara desactivar la realización de capturas de pantalla utilizando el servicio de accesibilidad.
  • desbloquear_aplicaciónpara eliminar una aplicación de la lista de bloqueo.
  • claro_bloqueadopara borrar toda la lista de aplicaciones bloqueadas.
  • acción_pantalla negrapara mostrar una pantalla superpuesta en negro para ocultar la actividad del dispositivo al usuario.
  • camisónpara silenciar el audio.
  • clic_coordpara realizar un toque en coordenadas de pantalla específicas.
  • instalar_desde_desconocidopara forzar la instalación desde fuentes desconocidas.
  • inicio_aplicaciónpara iniciar una aplicación específica.
Ciberseguridad

Perseus realiza una amplia gama de comprobaciones ambientales para detectar la presencia de depuradores y herramientas de análisis como Frida y Xposed, además de verificar si se ha insertado una tarjeta SIM, determinar la cantidad de aplicaciones instaladas y si es inusualmente baja, y validar los valores de la batería para asegurarse de que esté funcionando en un dispositivo real.

Luego, el malware combina toda esta información para formular una puntuación de sospecha general que se envía al panel C2 para decidir el siguiente curso de acción y si el operador debe proceder con el robo de datos.

«Perseus destaca la evolución continua del malware para Android, demostrando cómo las amenazas modernas se basan en familias establecidas como Cerberus y Phoenix al tiempo que introducen mejoras específicas en lugar de paradigmas completamente nuevos», dijo ThreatFabric.

«Sus capacidades, que van desde control remoto basado en accesibilidad y ataques de superposición hasta monitoreo de notas, muestran un claro enfoque en maximizar tanto la interacción con el dispositivo como el valor de los datos recopilados. Este equilibrio entre la funcionalidad heredada y la innovación selectiva refleja una tendencia más amplia hacia la eficiencia y la adaptabilidad en el desarrollo de malware».

Las empresas de robótica estadounidenses quieren ayuda federal para mantener a los robots chinos fuera de las redes estadounidenses

Los ejecutivos de las principales empresas de robótica estadounidenses pidieron al Congreso dólares federales, nueva legislación y un campo regulatorio más simple, argumentando que el apoyo es necesario para adaptarse a la era de la IA y competir con sus bien aceitados competidores chinos financiados por el estado.

El sector de la robótica estadounidense, cuyo valor se estima en 50.000 millones de dólares, incluye empresas de fama mundial como Boston Dynamics. Se prevé que la industria venda millones de robots en todo el país durante los próximos cuatro años.

Según un 2025 informe Según la Federación Internacional de Robótica, el mercado ha vendido e instalado una media de 500.000 robots entre 2020 y 2024. Solo China representó el 54% de esas instalaciones, frente a solo el 9% de Estados Unidos.

Matthew Malchano, vicepresidente de software de Boston Dynamics, dijo a los legisladores en la audiencia del subcomité cibernético de Seguridad Nacional de la Cámara de Representantes el martes que la robótica representa la infraestructura física necesaria para respaldar los esfuerzos del país por dominar la carrera global de IA, con robots, drones y otras máquinas que integrarán más completamente los sistemas de IA en los próximos años.

Señaló a empresas chinas como Unitree, que están capturando participación de mercado con departamentos de policía y universidades en todo Estados Unidos, a pesar de tener vínculos con el ejército chino y vulnerabilidades de ciberseguridad. como un exploit para gusanos descubierto en 2025 que permitiría a un atacante apoderarse de flotas de robots Unitree.

Malchano dijo que Unitree es una de las «docenas» de empresas chinas respaldadas por el plan nacional de robótica e inteligencia artificial de China, que «prevé transformar prácticamente todas las industrias importantes de China mediante la integración de robots impulsados ​​por inteligencia artificial» a través de financiación y políticas favorables.

Presionó a los legisladores estadounidenses para que adoptaran una estrategia nacional similar y se mostró perplejo ante la aprobación de la Ley de la Comisión Nacional de Robóticapatrocinado por el representante Jay Olbernolte, republicano por California, que desarrollaría una comisión bipartidista para impulsarlo.

Max Fenkell, jefe global de políticas y relaciones gubernamentales de ScaleAI, dijo que si bien Estados Unidos está ganando la carrera de la IA en las métricas elegidas (calidad del modelo y chips), está «perdiendo» en datos e implementación.

A diferencia de los grandes modelos de lenguaje, que descargan datos de entrenamiento directamente desde Internet, los sistemas de inteligencia artificial para robots requerirán datos de entrenamiento únicos recopilados, categorizados y etiquetados a través de miles de horas de pruebas personalizadas.

Si bien China ha seguido una estrategia de capacitación “industrializada” junto con la industria, financiando tramos de almacenes de kilómetros de largo dedicados a recopilar datos de capacitación para empresas chinas, Estados Unidos no tiene una estrategia similar.

«Estamos viendo dos carreras diferentes y me temo que en este momento Estados Unidos puede estar ganando la carrera equivocada», dijo.

Los ejecutivos en la audiencia fueron unánimes al sugerir que el Congreso impida que las agencias federales estadounidenses compren robots fabricados en China y cree un estándar regulatorio federal único para la industria, mientras que Fenkell y Malchado pidieron que la Agencia de Seguridad de Infraestructura y Ciberseguridad lleve a cabo una revisión de seguridad de los robots fabricados en el extranjero.

En la audiencia, el representante James Walkinshaw, demócrata por Virginia, destacó una larga historia de cooperación bipartidista para ayudar a las empresas estadounidenses a competir contra las empresas chinas subsidiadas por el estado.

«Con una amplia inversión estatal en empresas de tecnología y leyes que reclutan empresas privadas para servir a los intereses del gobierno, la fusión militar-civil de la República Popular China es una grave amenaza para nuestra propia seguridad nacional», dijo Walkinshaw.

Los robots impulsados ​​por IA chocan con la sed de datos de la administración Trump

Mientras los legisladores sopesan cuál es la mejor manera de posicionar a las empresas estadounidenses para competir con China, también deben lidiar con la posibilidad de que los robots impulsados ​​por inteligencia artificial puedan ser pirateados, manipulados o vueltos intencionalmente contra el público.

Los expertos en privacidad y libertades civiles han expresado durante mucho tiempo preocupaciones sobre el uso de robots en áreas como la policía, en ciertos contextos militares y contra ciudadanos estadounidenses.

Las solicitudes de más ayuda de Washington se producen al mismo tiempo que el gobierno de Estados Unidos, incluido el ejército y el Departamento de Seguridad Nacional, se ha vuelto notablemente más agresivo bajo la administración Trump en el seguimiento de datos sobre estadounidenses y el uso de la fuerza contra ciudadanos estadounidenses involucrados en operaciones de inmigración.

Empresas como Boston Dynamics venden sus robots a instalaciones de fabricación, fabricantes de semiconductores, plantas de energía, socorristas y el Servicio Secreto de Estados Unidos. Pero también los venden a los departamentos de policía y al ejército estadounidense, y una primera versión del modelo cuadrúpedo viral «BigDog» de la compañía fue creada a través de la Agencia de Proyectos de Investigación Avanzada de Defensa del Departamento de Defensa.

El año pasado, Inmigración y Control de Aduanas gastado 78.000 dólares por un robot canadiense que podría realizar tareas similares a las de Spot, otro modelo de robot de Boston Dynamics, incluido el despliegue de bombas de humo, según Governing.

El mes pasado, el DHS finalizó un contrato de mil millones de dólares con Palantir para expandir el análisis de datos de IA en todo el departamento para apoyar la aplicación de la ley de inmigración. Sólo la Guardia Costera es invertir 350 millones de dólares en robótica y sistemas autónomos para 2028.

Los demócratas del Congreso actualmente están bloqueando la financiación del DHS por sus políticas de inmigración y recopilación de datos.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área de interés incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

Cómo Mesh CSMA revela y rompe rutas de ataque hacia las joyas de la corona – CYBERDEFENSA.MX

A los equipos de seguridad de hoy no les faltan herramientas ni datos. Están abrumados por ambos.

Sin embargo, dentro de los terabytes de alertas, exposiciones y configuraciones erróneas, los equipos de seguridad todavía tienen dificultades para comprender el contexto:

P: ¿Qué exposiciones, configuraciones erróneas y vulnerabilidades se encadenan para crear rutas de ataque viables hacia las joyas de la corona?

Incluso los equipos de seguridad más maduros no pueden responder tan fácilmente.

El problema no son las herramientas. Es que las herramientas no se comunican entre sí.

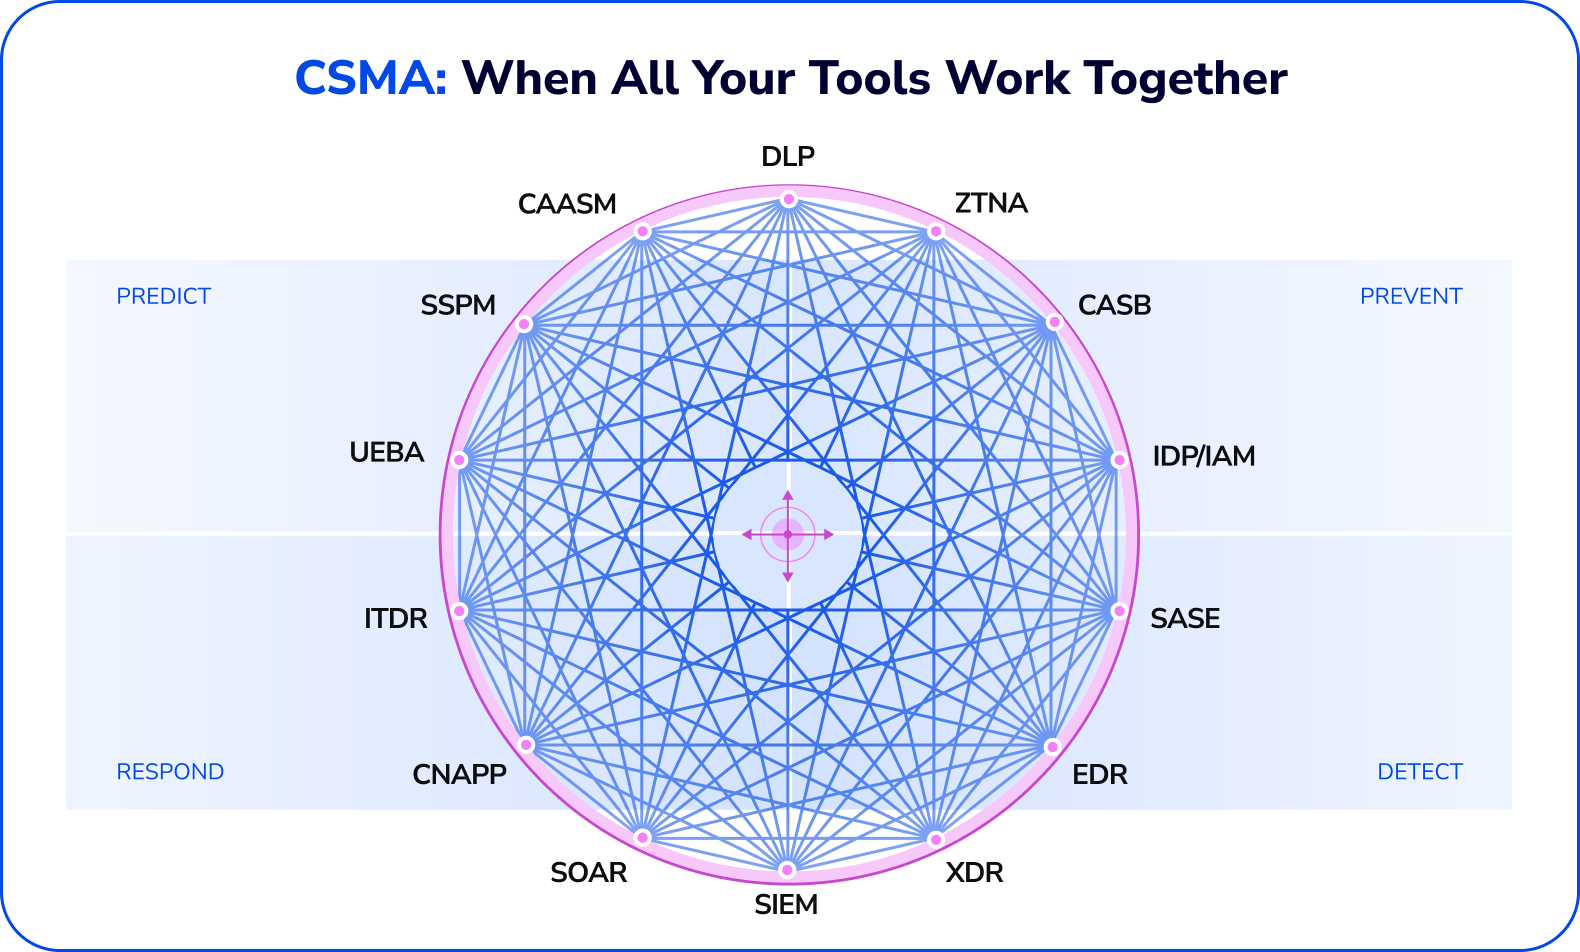
Este es precisamente el problema para el que se diseñó el marco Cybersecurity Mesh Architecture (CSMA) de Gartner, y es lo que Seguridad de malla ha puesto en funcionamiento la primera plataforma CSMA especialmente diseñada del mundo.

En este artículo, veremos qué es CSMA y cómo funciona Mesh CSMA:

  • Descubre rutas de ataque hacia las joyas de la corona.
  • Prioridades basadas en amenazas activas
  • Elimina sistemáticamente las rutas de ataque.

¿Qué es CSMA y por qué es importante ahora?

Antes de sumergirnos en la plataforma, aclaremos qué es CSMA.

CSMAtal como lo define Gartner, es una capa de seguridad distribuida y componible que conecta su pila existente, brindándole la unificación del contexto de una plataforma sobre sus mejores herramientas. Con CSMA, el riesgo se puede entender de manera integral y no en silos.

El problema: las herramientas aisladas pierden la historia del ataque

Todos hemos visto hallazgos como estos en paneles separados:

  • Un desarrollador ha instalado un asistente de codificación de IA de aspecto legítimo de VS Code Marketplace
  • Esa extensión ha sido marcada como potencialmente troyanizada, pero la alerta se encuentra en una herramienta, desconectada de cualquier otra cosa.
  • La estación de trabajo del desarrollador tiene largos tiempos de espera de sesión y no se aplica ninguna política de aislamiento de dispositivos.
  • Las credenciales del desarrollador tienen amplio acceso a una cuenta de producción de AWS.
  • Esa cuenta de AWS tiene acceso directo y sin restricciones a una base de datos RDS de producción que almacena la PII del cliente.

De forma aislada, cada señal parece manejable: un indicador de política de mercado aquí, una configuración incorrecta del tiempo de espera de sesión allí. Los equipos de seguridad los ven, los registran y les quitan prioridad. Ninguno de ellos parece P1 por sí solo.

Pero unidos, cuentan una historia muy diferente: una ruta de ataque clara y de múltiples saltos desde la estación de trabajo de un desarrollador directamente a los datos más confidenciales de sus clientes. No se ha producido ninguna brecha, pero el camino está abierto, es viable y está a la espera.

Si se añade inteligencia sobre amenazas, el riesgo se vuelve aún más difícil de ignorar: los actores de amenazas se dirigen activamente a los entornos de desarrollo y a los puntos de entrada de la cadena de suministro como su punto de apoyo preferido en la infraestructura de producción. ¿Encadenó sus herramientas marcadas por separado? Se corresponde casi exactamente con su libro de jugadas.

Exposición a amenazas en vivo en malla

Esta es una exposición a una amenaza viva. No es una brecha, sino una ruta explotable que existe en su entorno en este momento, invisible porque ninguna herramienta puede verla toda a la vez.

Eso es exactamente para lo que se creó Mesh CSMA. Al unificar el contexto en toda su pila, Mesh muestra estas rutas de ataque entre dominios antes de que sean explotadas, para que su equipo pueda romper la cadena antes de que un atacante la recorra.

Cómo funciona CSMA en malla

Mesh CSMA convierte señales fragmentadas en historias de amenazas significativas entre dominios. Para que los equipos de seguridad puedan centrarse en lo que importa.

Así es como funciona Mesh.

Paso 1: Conéctese: sin agentes, sin quitar y reemplazar

Mesh comienza integrándose con su pila existente: todas las herramientas, lagos de datos e infraestructura. (¿Con qué se integra Mesh? Ver Más de 150 integraciones aquí.

Integraciones de malla

Paso 2: Ver – The Mesh Context Graph™

A continuación, Mesh descubre automáticamente su Joyas de la Corona: bases de datos de producción, repositorios de datos de clientes, sistemas financieros, infraestructura de firma de código y ancla todo el modelo de riesgo en torno a ellos.

Este es el principio fundamental que hace que Mesh sea diferente: el riesgo se entiende en relación con lo que realmente importa para el negocio, no en relación con las alertas más ruidosas.

A partir de ahí, Mesh construye el Gráfico de contexto de malla™ – un gráfico centrado en la identidad y que se actualiza continuamente de cada entidad en su entorno: usuarios, máquinas, cargas de trabajo, servicios, almacenes de datos y las relaciones entre ellos.

A diferencia de los inventarios de activos, que le indican lo que existe, Mesh Context Graph™ le informa como todo se conecta. Mapea rutas de acceso, relaciones de confianza, cadenas de derechos y exposición de la red en un único modelo unificado, todo rastreado hasta sus Joyas de la Corona.

Gráfico de contexto de malla

Paso 3: Evaluar: descubrimiento de rutas de ataque viables

Aquí es donde Mesh se diferencia de las herramientas tradicionales de gestión de exposición.

Las plataformas CTEM y los escáneres de vulnerabilidades muestran CVE y configuraciones erróneas. Pero una vulnerabilidad CVSS 9.8 en un activo aislado con acceso a Internet sin acceso a nada sensible es un riesgo muy diferente a una mala configuración de CVSS 5.5 en una cuenta de servicio que tiene acceso directo a su base de datos de producción. Mesh entiende la diferencia.

La plataforma correlaciona los hallazgos entre dominios (configuraciones erróneas de la postura en la nube, extralimitación de los derechos de identidad, puntos ciegos de detección, vulnerabilidades sin parches) y los rastrea en el gráfico de contexto para determinar qué combinaciones crean cadenas de ataques viables de múltiples saltos hacia Crown Jewels. Luego, prioriza basándose en inteligencia sobre amenazas en vivo.

El resultado: una lista clasificada y procesable de rutas completas de ataque entre dominios, cada una de las cuales muestra:

  • Punto de entrada: cómo un atacante obtendría acceso inicial
  • Cadena de pivote: cada salto intermedio a través del entorno
  • Objetivo: a qué joya de la corona se puede acceder
  • ¿Por qué es viable?: las configuraciones erróneas específicas, las rutas de acceso o las brechas de detección que lo permiten
  • Contexto de amenaza: si actores de amenazas activos conocidos están explotando esto actualmente
Exposiciones de la joya de la corona de malla

Con Mesh, puede hacer clic en cada exposición a amenazas en vivo y visualizar la ruta de ataque, convirtiendo señales aisladas en una hoja de ruta significativa para la solución de riesgos.

Visualización de la ruta de ataque de malla

Paso 4: Eliminar – Rompiendo la cadena

Descubrir rutas de ataque es solo la mitad del valor. La malla los cierra.

Para cada ruta de ataque identificada, Mesh genera acciones de remediación específicas y priorizadas asignadas a las herramientas existentes que ya están en su pila. En lugar de una guía genérica como «parchear este CVE», Mesh le indica: revocar este enlace de rol específico, aplicar MFA en esta cuenta de servicio, actualizar esta política CSPM, aislar esta carga de trabajo.

Fundamentalmente, Mesh organiza la corrección en todos los dominios: una única ruta de ataque puede requerir una solución en su herramienta CSPM, un cambio en su plataforma IGA y una actualización de políticas en su solución ZTNA. Mesh coordina esas acciones sin obligar a su equipo a cambiar manualmente de contexto entre consolas.

Paso 5: Defender: validación continua y cobertura de brechas de detección

La malla no se limita a la postura. También valida continuamente su capa de detección, identificando puntos ciegos donde las técnicas de ataque tendrían éxito pero no generarían alertas.

Esto cierra el círculo entre prevención y detección. Los equipos de seguridad pueden ver no sólo donde pueden ir los atacantes pero donde pasarían desapercibidos si lo intentaran. Las brechas de detección surgen junto con las brechas de postura dentro del mismo modelo de riesgo unificado, lo que permite una priorización que refleja el verdadero riesgo comercial.

Mesh reevalúa continuamente el entorno a medida que cambia la infraestructura, se incorporan nuevas herramientas y se actualiza la inteligencia sobre amenazas. El mapa de ruta de ataque nunca es una instantánea de un momento determinado: es un modelo en vivo.

Cronología de la investigación automática de malla

¿Qué lo diferencia de SIEM, XDR o CTEM?

SIEM y XDR detectar amenazas después de que se generan las señales. Se basan en eventos que ya sucedieron y requieren ajustes importantes para reducir los falsos positivos. No modelan rutas de ataque de manera proactiva.

Plataformas CTEM priorizan las vulnerabilidades en función de las puntuaciones de explotabilidad, pero la mayoría opera dentro de un único dominio (nube, punto final, identidad) y luchan por modelar cómo se encadenan los riesgos de diferentes dominios.

Grandes proveedores de plataformas lograr la unificación del contexto, pero a costa de la dependencia de un proveedor y el reemplazo forzoso de herramientas especializadas.

Mesh adopta un enfoque diferente. Alineándose precisamente con lo que Gartner imaginó para CSMA, Mesh unifica el contexto en todas las herramientas, lagos de datos e infraestructura existentes, lo que permite la eliminación continua de la exposición sin necesidad de extraer nada.

¿Para quién está diseñado Mesh?

Mesh CSMA está diseñado para equipos de seguridad que ya han invertido en las mejores herramientas y ahora están lidiando con las consecuencias de la seguridad fragmentada:

  • Docenas de paneles, contexto cero
  • Datos de seguridad inconexos, que generan ruido en lugar de información
  • Correlación manual, conectando los puntos entre herramientas.

La plataforma cerró recientemente una Serie A de 12 millones de dólares liderada por Lobby Capital con la participación de Bright Pixel Capital y S1 (SentinelOne) Ventures.

Su próximo paso: obtenga más información sobre Mesh CSMA

Las herramientas de seguridad muestran riesgos aislados. Mesh muestra rutas de ataque hacia las Joyas de la Corona y las elimina.

¿Quiere ver exposiciones a amenazas en vivo en su entorno? Prueba Mesh gratis durante 7 días.

O regístrese para el seminario web en vivo: ¿Quién puede alcanzar las joyas de su corona? Modelado de rutas de ataque con Mesh CSMA para ver a Mesh identificar rutas de ataque reales en vivo.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Un funcionario de CISA aconseja a las agencias que no se obsesionen demasiado con quién toma el liderazgo en los sectores de infraestructura críticos

El gobierno de Estados Unidos no debería ceñirse rígidamente a las designaciones tradicionales sobre qué agencia toma la iniciativa en la interacción con sectores de infraestructura críticos, dijo el martes el director interino de la Agencia de Seguridad de Infraestructura y Ciberseguridad.

Las designaciones de agencias de gestión de riesgos sectoriales han determinado durante mucho tiempo qué agencia está a la vanguardia de los esfuerzos gubernamentales para proteger cada uno de los 16 sectores de infraestructura crítica, siendo CISA responsable de ocho de ellos.

«Cuando analizamos la estructura de nuestra agencia de gestión de riesgos del sector, eso es importante por muchas razones. Es menos importante cumplir con eso estrictamente y decir 'CISA es la Agencia de Gestión de Riesgos del Sector para las telecomunicaciones'», dijo Nick Andersen de CISA en un evento organizado por el Instituto McCrary de la Universidad de Auburn.

Más bien, al responder a incidentes cibernéticos o emprender otros compromisos con el sector privado, la pregunta debería ser quién tiene la mejor relación con un determinado sector.

«Es posible que tengamos algunos propietarios-operadores dentro de un determinado sector de infraestructura crítica y tal vez la persona de la que estén mejor posicionados para recibir recursos seamos nosotros, o tal vez sea [Department of] Energía, o tal vez sea la EPA, o tal vez sea el FBI o la NSA, etc., etc.», dijo. «Simplemente tenemos que sentirnos cómodos quitándonos esas anteojeras y diciendo: 'No necesariamente necesito estar a cargo todo el tiempo, sin importar quién sea'. Sólo necesito asegurarme de que este propietario-operador tenga el mejor socio preparado para liderar ese compromiso'”.

El objetivo es evitar otra “situación en Guam”, en la que “todo el mundo corría hacia Guam durante los últimos años como niños persiguiendo un balón de fútbol”, dijo Andersen. Guam fue escenario de ataques a infraestructuras críticas contra bases militares estadounidenses que Microsoft atribuyó al grupo de hackers chino Volt Typhoon en 2023.

Un ataque al sector de las telecomunicaciones por parte de otro grupo “Typhoon”, Salt Typhoon, generó dudas sobre si CISA tiene las manos demasiado ocupadas con todas sus responsabilidades como agencia de gestión de riesgos del sector. El presidente de Seguridad Nacional de la Cámara de Representantes, Andrew Garbarino, RN.Y., planteó preocupaciones el año pasado sobre cómo CISA manejó su papel de agencia de gestión de riesgos sectoriales para el sector de las telecomunicaciones después de que se descubriera la campaña del tifón de sal.

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

La administración Trump no está presionando a las empresas para que cometan delitos cibernéticos, dice el director cibernético nacional

El director nacional cibernético, Sean Cairncross, dijo el martes que la administración Trump no aspira a reclutar al sector privado para realizar operaciones cibernéticas ofensivas, sino a ayudar al gobierno manteniéndolo al tanto de las amenazas que enfrenta.

La estrategia cibernética nacional recientemente publicada habla de incentivar a las empresas para que interrumpan las redes de los adversarios.

«No me refiero al sector privado, la industria o las empresas que participan en una campaña ciberofensiva», dijo Cairncross en un evento organizado por el Instituto McCrary de la Universidad de Auburn. “A lo que me refiero es a las capacidades técnicas, la capacidad de nuestro sector privado para iluminar el campo de batalla a partir de lo que están viendo, para informar y compartir información para que el gobierno de los EE.UU. [U.S. government] puedo responder para adelantarme a las cosas”.

La idea de permitir a las empresas estadounidenses emprender campañas disruptivas u ofensivas contra piratas informáticos malintencionados, o al menos ayudar en las operaciones ofensivas del gobierno estadounidense, ha vuelto a ganar fuerza en algunos círculos republicanos en los últimos años. Algunas empresas han mostrado interés en hacerlo, especialmente si se cambian las leyes para hacerlo más viable.

Esa tendencia coincide con los crecientes llamados de los funcionarios de la administración Trump (y ahora con la publicación de la estrategia de ciberseguridad) para pasar a la ofensiva contra los piratas informáticos, aunque Cairncross enfatizó nuevamente que el pilar de la estrategia para “dar forma al comportamiento del adversario” no se trata solo de llevar a cabo campañas ciberofensivas, sino de utilizar otros mecanismos gubernamentales para presionar a los piratas informáticos, ya sean legales o diplomáticos.

El gobierno puede dar forma al «cálculo de riesgo» «de una manera más ágil» con la ayuda del sector privado, dijo.

Hay una enorme capacidad por parte del sector privado, y ahora tenemos una lanza del gobierno de Estados Unidos… estamos buscando una asociación real”, dijo Cairncross.

Una forma en la que el gobierno estadounidense ha tratado de llevar la lucha a los ciberadversarios son las “operaciones conjuntas secuenciadas” del FBI, utilizadas para degradar sus capacidades. En el mismo evento, el jefe de la división cibernética de la oficina dijo que el sector privado también era clave para esas operaciones.

“Cada una de las operaciones conjuntas secuenciadas que lleva a cabo el FBI para eliminar esa capacidad de la que hablé (de los rusos, de los chinos, de los iraníes y otros) ocurre porque una víctima se presentó y se comprometió con el FBI”, dijo Brett Leatherman.

“Una conclusión para todos aquí es '¿Cuál es su plan de acción en caso de una infracción para involucrar a su oficina local del FBI?'”, preguntó. «Yo diría que hay muy poca responsabilidad al hacerlo, y estamos felices de tener conversaciones con sus abogados externos o internos, pero hay mucho que ganar al hacerlo».

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

La IA está en todas partes, pero los CISO aún la protegen con las habilidades y herramientas del pasado, según un estudio – CYBERDEFENSA.MX

La mayoría de los líderes de seguridad están luchando por defender los sistemas de inteligencia artificial con herramientas y habilidades que no son aptas para el desafío, según el Informe comparativo de pruebas adversas y de IA 2026 de Pentera.

El informe, basado en una encuesta de 300 CISO y altos líderes de seguridad de EE. UU., examina cómo las organizaciones están asegurando la infraestructura de IA y destaca brechas críticas relacionadas con la escasez de habilidades y la dependencia de controles de seguridad no diseñados para la era de la IA.

La adopción de la IA está superando la visibilidad de la seguridad

Los sistemas de IA rara vez se implementan de forma aislada. Están superpuestos e integrados en la tecnología corporativa existente, desde plataformas en la nube y sistemas de identidad hasta aplicaciones y canales de datos. Con la propiedad repartida entre equipos dispares, la supervisión centralizada eficaz ha colapsado.

Como resultado, el 67 por ciento de los CISO informaron una visibilidad limitada sobre cómo se utiliza la IA en su organización. Ninguno de los encuestados indicó que tiene visibilidad total; más bien, reconocen ser conscientes o aceptar alguna forma de uso de IA no gestionado o no autorizado.

Sin una visión clara de dónde operan los sistemas de IA o a qué recursos pueden acceder, los equipos de seguridad luchan por evaluar el riesgo de manera efectiva. Preguntas básicas, como en qué identidades se basan los sistemas de IA, a qué datos pueden acceder o cómo se comportan cuando fallan los controles, a menudo quedan sin respuesta.

Las habilidades, no el presupuesto, son la principal barrera

Aunque la seguridad de la IA es ahora un tema habitual en las salas de juntas y los debates ejecutivos, el estudio muestra que los mayores desafíos no son financieros.

Los CISO identificaron los siguientes como sus principales obstáculos para proteger la infraestructura de IA:

  • Falta de experiencia interna (50 por ciento)
  • Visibilidad limitada del uso de la IA (48 por ciento)
  • Herramientas de seguridad insuficientes diseñadas específicamente para sistemas de inteligencia artificial (36 por ciento)

Sólo el 17 por ciento citó las restricciones presupuestarias como una preocupación principal. Esto sugiere que muchas organizaciones están dispuestas a invertir en seguridad de la IA, pero aún no cuentan con las habilidades especializadas necesarias para evaluar los riesgos relacionados con la IA en entornos reales.

Los sistemas de IA introducen comportamientos que los equipos de seguridad aún están aprendiendo a evaluar, incluida la toma de decisiones autónoma, rutas de acceso indirecto y la interacción privilegiada entre sistemas. Sin la experiencia adecuada y pruebas activas, resulta difícil evaluar si los controles existentes son efectivos según lo previsto.

Los controles heredados soportan la mayor parte de la carga

A falta de mejores prácticas, habilidades y herramientas específicas de IA, la mayoría de las empresas están ampliando los controles de seguridad existentes para cubrir la infraestructura de IA.

El estudio encontró que el 75 por ciento de los CISO dependen de controles de seguridad heredados, como herramientas de seguridad de terminales, aplicaciones, nube o API, para proteger los sistemas de inteligencia artificial. Sólo el 11 por ciento informó tener herramientas de seguridad diseñadas específicamente para proteger la infraestructura de IA.

Este enfoque refleja un patrón familiar observado durante cambios tecnológicos anteriores, donde las organizaciones inicialmente adaptan las defensas existentes antes de que surjan prácticas de seguridad más personalizadas. Si bien esto puede proporcionar una cobertura básica, es posible que los controles creados para los sistemas tradicionales no tengan en cuenta cómo la IA cambia los patrones de acceso y amplía las posibles rutas de ataque.

Un desafío familiar, ahora aplicado a la IA

En conjunto, los hallazgos muestran que los desafíos de seguridad de la IA surgen de brechas fundamentales más que de una falta de conciencia o intención.

A medida que la IA se convierte en una parte central de la infraestructura empresarial, el informe sugiere que las organizaciones deberán centrarse en desarrollar experiencia y mejorar la forma en que validan los controles de seguridad en entornos donde la IA ya está operando.

Para explorar los hallazgos completos, descargue el Informe comparativo de pruebas adversas y de IA 2026 para una discusión más profunda de los datos y conclusiones clave.

Nota: Este artículo fue escrito por Ryan Dory, director de asesores técnicos de Pentera.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Las campañas de ClickFix difunden MacSync macOS Infostealer a través de instaladores falsos de herramientas de inteligencia artificial

Se ha descubierto que tres campañas diferentes de ClickFix actúan como vector de entrega para la implementación de un ladrón de información de macOS llamado MacSync.

«A diferencia de los ataques tradicionales basados ​​en exploits, este método se basa completamente en la interacción del usuario, generalmente en forma de copia y ejecución de comandos, lo que lo hace particularmente efectivo contra usuarios que pueden no apreciar las implicaciones de ejecutar comandos de terminal desconocidos y ofuscados», afirman los investigadores de Sophos Jagadeesh Chandraiah, Tonmoy Jitu, Dmitry Samosseiko y Matt Wixey. dicho.

Actualmente no se sabe si las campañas son obra del mismo actor de amenazas. Jamf Threat Labs también señaló el uso de señuelos ClickFix para distribuir el malware en diciembre de 2025. Los detalles de las tres campañas son los siguientes:

  • Noviembre de 2025: una campaña que utilizó el navegador OpenAI Atlas como cebo, entregada a través de resultados de búsqueda patrocinados en Google, para dirigir a los usuarios a una URL falsa de Google Sites con un botón de descarga que, al hacer clic, mostraba instrucciones para abrir la aplicación Terminal y pegarle un comando. Esta acción descargó un script de shell, que solicita al usuario que ingrese la contraseña del sistema y ejecuta MacSync con permisos de nivel de usuario.
  • Diciembre de 2025: A campaña de publicidad maliciosa que aprovechó enlaces patrocinados vinculados a búsquedas de consultas como «cómo limpiar tu Mac» en Google para llevar a los usuarios a conversaciones compartidas en el sitio legítimo OpenAI ChatGPT para dar la impresión de que los enlaces eran seguros. Las conversaciones de ChatGPT redireccionaban a las víctimas a páginas de inicio maliciosas con temas de GitHub que engañaban a los usuarios para que ejecutaran comandos maliciosos en la aplicación Terminal.
  • Febrero de 2026: una campaña dirigida a Bélgica, India y partes de América del Norte y del Sur que distribuyó una nueva variante de MacSync entregada a través de señuelos ClickFix. La última versión admite cargas útiles dinámicas de AppleScript y ejecución en memoria para evadir el análisis estático, evitar detecciones de comportamiento y complicar la respuesta a incidentes.

El script de shell que se inicia después de ejecutar el comando Terminal está diseñado para contactar a un servidor codificado y recuperar la carga útil del ladrón de información AppleScript, al mismo tiempo que toma medidas para eliminar evidencia de robo de datos. El ladrón está equipado para recopilar una amplia gama de datos de hosts comprometidos, incluida la exfiltración de credenciales, archivos, bases de datos de llaveros y frases iniciales de billeteras de criptomonedas.

Ciberseguridad

Los últimos hallazgos sugieren que los actores de amenazas están adaptando la fórmula para estar un paso por delante de las herramientas de seguridad, mientras utilizan como arma la confianza asociada con las conversaciones ChatGPT para convencer a los usuarios de que ejecuten comandos maliciosos.

La nueva variante observada en la campaña más reciente «probablemente representa que el desarrollador de malware se ajusta al sistema operativo y a las medidas de seguridad del software para mantener la efectividad», dijo Sophos. «Por lo tanto, las mejoras en las tácticas típicas de ingeniería social de ClickFix son una forma en que este tipo de campañas pueden seguir evolucionando en el futuro».

En los últimos meses, las campañas de ClickFix han utilizado plataformas legítimas como Cloudflare Pages (pages.dev), Squarespace y Tencent EdgeOne para albergar instrucciones falsas para instalar herramientas de desarrollo como Claude Code de Anthropic. Las URL se distribuyen a través de anuncios maliciosos en motores de búsqueda.

Las instrucciones, como antes, engañan a las víctimas haciéndoles instalar malware de robo de información como Amatera Stealer en su lugar. El ataque de ingeniería social tiene un nombre en clave InstalarReparar o GoogleReparar. Según Nati Tal, directora de Guardio Labs, cadenas de infección similares conducen a la implementación de Alien infostealer en Windows y Atomic Stealer en macOS.

El comando de PowerShell ejecutado después de pegar y ejecutar el supuesto comando de instalación de Claude Code recupera un paquete de extensión de Chrome legítimo dentro de un archivo de aplicación HTML (HTA) malicioso, que luego inicia un cargador .NET ofuscado para Alien en la memoria, según Tal.

«Mientras que los ataques tradicionales de ClickFix necesitan crear una razón para que el usuario ejecute un comando: un CAPTCHA falso, un mensaje de error inventado, un aviso del sistema falso, InstallFix no necesita nada de eso», dijo Push Security. «El pretexto es simplemente que el usuario quiere instalar software legítimo».

Según Pillar Security, ha habido al menos 20 campañas de malware distintas dirigidas a inteligencia artificial (IA) y herramientas de codificación de vibraciones entre febrero y marzo de 2026. Estas incluyen editores de código, agentes de IA, plataformas de modelos de lenguaje grandes (LLM), extensiones de navegador con tecnología de IA, generadores de video de IA y herramientas comerciales de IA. De estos, se ha descubierto que nueve se dirigen tanto a Windows como a macOS, y otros siete afectan exclusivamente a los usuarios de macOS.

«La razón es clara: los usuarios de herramientas de codificación AI/vibe se inclinan en gran medida hacia macOS, y los usuarios de macOS tienden a tener credenciales de mayor valor (claves SSH, tokens de nube, billeteras de criptomonedas)», Eilon Cohen, investigador de Pillar Security dicho.

«La técnica ClickFix/InstallFix (engañar a los usuarios para que peguen comandos en la Terminal) es excepcionalmente efectiva contra los desarrolladores porque curl | sh es un patrón de instalación legítimo. Homebrew, Rust, nvm y muchas otras herramientas de desarrollo usan este patrón exacto. Los comandos maliciosos se esconden a plena vista».

No hace falta decir que la ventaja que plantea ClickFix (y sus variantes) ha llevado a que múltiples actores y grupos de amenazas adopten la táctica. Esto incluye un sistema de distribución de tráfico malicioso (TDS) llamado KongTuke (también conocido como 404 TDS, Chaya_002, LandUpdate808 y TAG-124), que utiliza sitios web de WordPress comprometidos y señuelos CAPTCHA falsos para entregar un troyano basado en Python llamado ModeloRAT.

Los atacantes inyectan JavaScript malicioso en sitios web legítimos de WordPress que solicitan a los usuarios que ejecuten un comando de PowerShell responsable de iniciar un proceso de infección de varias etapas para implementar el troyano.

«El grupo continúa utilizando este método junto con la nueva técnica CrashFix, que engaña a los usuarios para que instalen una extensión de navegador maliciosa para iniciar la infección», dijo Trend Micro. «El malware comprueba específicamente si un sistema es parte de un dominio corporativo e identifica las herramientas de seguridad instaladas antes de continuar, lo que sugiere centrarse en entornos empresariales en lugar de infecciones oportunistas».

Eso no es todo. También se han realizado campañas de KongTuke. manchado utilizando registros DNS TXT en su script ClickFix. Estos registros TXT de DNS presentan un comando para recuperar y ejecutar un script de PowerShell.

Otros ataques de secuestro de pasta estilo ClickFix que se han detectado en la naturaleza se enumeran a continuación:

  • Usando sitios web comprometidos para mostrar señuelos para páginas ClickFix que imiten el mensaje «¡Aw Snap!» de Google. errores o actualizaciones del navegador para distribuir droppers, descargadores y extensiones de navegador maliciosas.
  • Usando Señuelos ClickFix servido a través de enlaces de publicidad maliciosa/phishing para dirigir a los usuarios a páginas maliciosas que conducen a la implementación de Remcos RAT.
  • Usando un señuelo de verificación CAPTCHA falso en un sitio web falso que promociona una estafa de lanzamiento aéreo de $TEMU para desencadenar la ejecución de un comando de PowerShell que ejecuta código Python arbitrario recuperado de un servidor.
  • Usando un Publicidad falsa en sitios web CleanMyMac para engañar a los usuarios para que ejecuten un comando de Terminal malicioso para implementar un ladrón de macOS llamado SHub Stealer y billeteras de criptomonedas de puerta trasera como Exodus, Atomic Wallet, Ledger Wallet y Ledger Live para robar las frases iniciales.
  • Usando un señuelo de verificación CAPTCHA falso en sitios web comprometidos para ejecutar un script de PowerShell que entrega un cuentagotas MSI, que luego instala el tiempo de ejecución de JavaScript de Deno para ejecutar código ofuscado que finalmente instala CastleRAT en la memoria mediante un cargador de Python llamado CastleLoader.

En un informe publicado la semana pasada, Rapid7 reveló que los sitios web de WordPress de alta confianza están siendo comprometidos como parte de una campaña generalizada y en curso diseñada para inyectar un implante ClickFix que se hace pasar por un desafío de verificación humana de Cloudflare. La actividad está activa desde diciembre de 2025.

Ciberseguridad

Se han identificado más de 250 sitios web infectados en al menos 12 países, incluidos Australia, Brasil, Canadá, Chequia, Alemania, India, Israel, Singapur, Eslovaquia, Suiza, el Reino Unido y Estados Unidos. Los sitios web han sido identificados como medios de comunicación regionales y empresas locales.

El objetivo final de estos señuelos es comprometer los sistemas Windows con diferentes familias de malware ladrón: Ladrón StealCuna versión mejorada de Vidar Stealer, un ladrón de .NET denominado Impure Stealer y un ladrón de C++ denominado VodkaStealer. Los datos robados pueden actuar como plataforma de lanzamiento para robos financieros o ataques posteriores.

Actualmente se desconoce el método exacto mediante el cual se piratean los sitios de WordPress. Sin embargo, se sospecha que implica la explotación de fallas de seguridad reveladas recientemente en complementos y temas de WordPress, credenciales de administrador previamente robadas o interfaces de administración de wp de acceso público.

Para contrarrestar la amenaza, se recomienda a los administradores de sitios que mantengan sus sitios actualizados, utilicen contraseñas seguras para el acceso administrativo, configuren la autenticación de dos factores (2FA) y busquen cuentas de administrador sospechosas.

«La mejor defensa para las personas que navegan por la web es ser cautelosos, mantener una mentalidad de confianza cero, utilizar software de seguridad confiable y mantenerse actualizados con las últimas tácticas de phishing y ClickFix utilizadas por actores maliciosos», dijo Rapid7. «Una conclusión importante de este informe debería ser que incluso los sitios web confiables pueden verse comprometidos y utilizados como armas contra visitantes desprevenidos».

Las fallas del agente OpenClaw AI podrían permitir una inyección rápida y una filtración de datos – CYBERDEFENSA.MX

El Equipo Técnico de Respuesta a Emergencias de la Red Nacional de Computadoras de China (CNCERT) ha emitido una advertencia sobre la seguridad derivada del uso de OpenClaw (antes Clawdbot y Moltbot), un agente autónomo de inteligencia artificial (IA) autónomo, de código abierto y autohospedado.

En una publicación compartida en WeChat, CNCERT señaló que las «configuraciones de seguridad predeterminadas inherentemente débiles» de la plataforma, junto con su acceso privilegiado al sistema para facilitar las capacidades de ejecución autónoma de tareas, podrían ser exploradas por malos actores para tomar el control del punto final.

Esto incluye riesgos que surgen de inyecciones rápidas, donde instrucciones maliciosas incrustadas en una página web pueden hacer que el agente filtre información confidencial si se le engaña para que acceda y consuma el contenido.

El ataque también es referido como inyección rápida indirecta (IDPI) o inyección rápida entre dominios (XPIA), ya que los adversarios, en lugar de interactuar directamente con un modelo de lenguaje grande (LLM), utilizan funciones benignas de IA como armas como el resumen de páginas web o el análisis de contenido para ejecutar instrucciones manipuladas. esto puede rango de evadir los sistemas de revisión de anuncios basados ​​en inteligencia artificial e influir en las decisiones de contratación para envenenar la optimización de motores de búsqueda (SEO) y generar respuestas sesgadas al suprimir las críticas negativas.

Ciberseguridad

OpenAI, en una publicación de blog publicada a principios de esta semana, dijo que los ataques rápidos de estilo inyección están evolucionando más allá de simplemente colocar instrucciones en contenido externo para incluir elementos de ingeniería social.

«Los agentes de IA son cada vez más capaces de navegar por la web, recuperar información y realizar acciones en nombre de un usuario», afirma. dicho. «Esas capacidades son útiles, pero también crean nuevas formas para que los atacantes intenten manipular el sistema».

Los riesgos de inyección rápida en OpenClaw no son hipotéticos. El mes pasado, investigadores de PromptArmor descubrieron que el función de vista previa del enlace en aplicaciones de mensajería como Telegram o Discord se puede convertir en una vía de filtración de datos cuando se comunica con OpenClaw mediante una inyección rápida indirecta.

La idea, a alto nivel, es engañar al agente de IA para que genere una URL controlada por el atacante que, cuando se presenta en la aplicación de mensajería como una vista previa del enlace, automáticamente hace que transmita datos confidenciales a ese dominio sin tener que hacer clic en el enlace.

«Esto significa que en sistemas de agentes con vistas previas de enlaces, la filtración de datos puede ocurrir inmediatamente después de que el agente de IA responda al usuario, sin que el usuario tenga que hacer clic en el enlace malicioso», dijo la compañía de seguridad de IA. dicho. «En este ataque, el agente es manipulado para construir una URL que utiliza el dominio de un atacante, con parámetros de consulta generados dinámicamente adjuntos que contienen datos confidenciales que el modelo conoce sobre el usuario».

Además de las indicaciones deshonestas, CNCERT también ha destacado otras tres preocupaciones:

  • La posibilidad de que OpenClaw pueda eliminar inadvertida e irrevocablemente información crítica debido a una mala interpretación de las instrucciones del usuario.
  • Los actores de amenazas pueden cargar habilidades maliciosas en repositorios como ClawHub que, cuando se instalan, ejecutan comandos arbitrarios o implementan malware.
  • Los atacantes pueden aprovechar las vulnerabilidades de seguridad reveladas recientemente en OpenClaw para comprometer el sistema y filtrar datos confidenciales.

«Para sectores críticos, como las finanzas y la energía, tales violaciones podrían conducir a la fuga de datos comerciales centrales, secretos comerciales y repositorios de códigos, o incluso resultar en la parálisis completa de sistemas comerciales completos, causando pérdidas incalculables», agregó CNCERT.

Para contrarrestar estos riesgos, se recomienda a los usuarios y organizaciones fortalecer los controles de red, evitar la exposición del puerto de administración predeterminado de OpenClaw a Internet, aislar el servicio en un contenedor, evitar almacenar credenciales en texto sin formato, descargar habilidades solo de canales confiables, deshabilitar las actualizaciones automáticas de habilidades y mantener actualizado al agente.

Ciberseguridad

El desarrollo se produce cuando las autoridades chinas han tomado medidas para restringir que las empresas estatales y las agencias gubernamentales ejecuten aplicaciones OpenClaw AI en computadoras de oficina en un intento por contener los riesgos de seguridad, Bloomberg. reportado. Se dice que la prohibición también se extiende a las familias del personal militar.

La popularidad viral de OpenClaw también ha llevado a los actores de amenazas a aprovechar el fenómeno para distribuir repositorios maliciosos de GitHub haciéndose pasar por instaladores de OpenClaw para implementar ladrones de información como Atomic y Vidar Stealer, y un malware proxy basado en Golang conocido como calcetines fantasma usando instrucciones estilo ClickFix.

«La campaña no estaba dirigida a una industria en particular, sino que estaba dirigida en general a usuarios que intentaban instalar OpenClaw con repositorios maliciosos que contenían instrucciones de descarga para entornos Windows y macOS», Huntress dicho. «Lo que hizo que esto fuera exitoso fue que el malware estaba alojado en GitHub, y el repositorio malicioso se convirtió en la sugerencia mejor calificada en los resultados de búsqueda de IA de Bing para OpenClaw Windows».

Las autoridades interrumpen la botnet proxy SocksEscort que explota 369.000 IP en 163 países – CYBERDEFENSA.MX

Una operación policial internacional autorizada por un tribunal ha desmantelado un servicio de proxy criminal llamado CalcetinesAcompañante que esclavizó a miles de enrutadores residenciales en todo el mundo a una botnet para cometer fraude a gran escala.

«SocksEscort infectó los enrutadores de Internet domésticos y de pequeñas empresas con malware», dijo el Departamento de Justicia de EE. UU. (DoJ) dicho. «El malware permitió a SocksEscort dirigir el tráfico de Internet a través de los enrutadores infectados. SocksEscort vendió este acceso a sus clientes».

CalcetinesEscort («socksescort[.]com») habría ofrecido vender acceso a alrededor de 369.000 direcciones IP diferentes en 163 países desde el verano de 2020, y el servicio enumeraba casi 8.000 enrutadores infectados en febrero de 2026. De estos, 2.500 estaban ubicados en los EE. UU.

En diciembre de 2025, el sitio web de SocksEscort afirmaba ofrecer «IP residenciales estáticas con ancho de banda ilimitado» y que pueden evitar las listas de bloqueo de spam. Anunciaba más de 35.900 proxies de 102 países, y un conjunto de 30 proxies costaba 15 dólares al mes. Un paquete para 5.000 representantes costaba 200 dólares al mes.

Ciberseguridad

El objetivo final de servicios como SocksEscort es permitir a los clientes que pagan canalizar el tráfico de Internet a través de dispositivos comprometidos sin el conocimiento de la víctima, ofreciéndoles una forma de mezclarse y dificultar la diferenciación del tráfico malicioso de la actividad legítima al ocultar sus verdaderas direcciones IP y ubicaciones.

Algunas de las víctimas que fueron defraudadas como parte de esquemas llevados a cabo utilizando SocksEscort incluyeron un cliente de un intercambio de criptomonedas que vivía en Nueva York y fue defraudado con $1 millón en criptomonedas; una empresa manufacturera en Pensilvania que fue defraudada por 700.000 dólares; y miembros actuales y anteriores del servicio estadounidense con tarjetas MILITARY STAR que fueron defraudados por 100.000 dólares.

En un anuncio coordinado, Europol dijo que el esfuerzo, cuyo nombre en código es Operación Relámpago, involucró a autoridades de Austria, Bulgaria, Francia, Alemania, Hungría, los Países Bajos, Rumania y los EE. UU. El ejercicio de interrupción resultó en la eliminación de 34 dominios y 23 servidores ubicados en siete países. Se han congelado un total de 3,5 millones de dólares en criptomonedas.

«Estos dispositivos, principalmente enrutadores residenciales, fueron explotados para facilitar diversas actividades delictivas, incluido ransomware, ataques DDoS y la distribución de material de abuso sexual infantil (CSAM)», Europol dicho. «Los dispositivos comprometidos fueron infectados a través de una vulnerabilidad en los módems residenciales de una marca específica».

«Para acceder al servicio de proxy, los clientes tenían que utilizar una plataforma de pago que permitía comprar el servicio de forma anónima utilizando criptomonedas. Se estima que esta plataforma de pago recibió más de 5 millones de euros de los clientes del servicio de proxy».

SocksEscort funcionaba con un malware conocido como AVrecon, cuyos detalles fueron documentados públicamente por Lumen Black Lotus Labs en julio de 2023. Sin embargo, se estima que está activo desde al menos mayo de 2021. Se estima que el servicio proxy ha victimizado a 280.000 direcciones IP distintas a partir de principios de 2025.

Además de convertir un dispositivo infectado en un proxy residencial de SocksEscort, AVrecon está equipado para establecer un shell remoto para un servidor controlado por un atacante y actuar como un cargador descargando y ejecutando cargas útiles arbitrarias. El malware se dirige a aproximadamente 1200 modelos de dispositivos fabricados por Cisco, D-Link, Hikvision, Mikrotik, Netgear, TP-Link y Zyxel.

Ciberseguridad

«La gran mayoría de los dispositivos observados infectados con el malware AVrecon son enrutadores de pequeñas oficinas/oficinas domésticas (SOHO) infectados mediante vulnerabilidades críticas como la ejecución remota de código (RCE) y la inyección de comandos», dijo la Oficina Federal de Investigaciones de EE. UU. dicho en una alerta. «El malware AVrecon está escrito en lenguaje C y se dirige principalmente a dispositivos MIPS y ARM».

Para lograr persistencia, se ha observado que los actores de amenazas utilizan el mecanismo de actualización incorporado del dispositivo para mostrar una imagen de firmware personalizada que contiene una copia de AVrecon, que está codificada para ejecutarla al iniciar el dispositivo. El firmware modificado también desactiva las funciones de actualización y actualización del dispositivo, lo que provoca que los dispositivos queden infectados permanentemente.

«Esta botnet representaba una amenaza significativa, ya que se comercializaba exclusivamente para delincuentes y estaba compuesta únicamente por dispositivos periféricos comprometidos», dijo el equipo de Black Lotus Labs. dicho. «Durante los últimos años, SocksEscort mantuvo un tamaño promedio de aproximadamente 20.000 víctimas distintas por semana, con comunicaciones enrutadas a través de un promedio de 15 nodos de comando y control (C2)».